Moteur de recherche

Résultats pour : "gestionnaire"

"La souveraineté, ce n'est pas un slogan, c'est une promesse faite à des personnes précises" - Interview Heimlane Vault

Le gestionnaire de mots de passe français Heimlane Vault est bâti sur une architecture zéro connaissance, avec une segmentation cryptographique par coffre plutôt qu'un simple contrôle d'accès logiciel. Le service a récemment étoffé son offre avec le FIDO2, le TOTP intégré et l'accès d'urgence, et pr

13 Sep 2026 LIRE L'ACTU
Une nouvelle procédure permet de bloquer des sites internet frauduleux en 24h à partir de décembre 2018 Archives Secunews SECUNEWS

Une nouvelle procédure permet de bloquer des sites internet frauduleux en 24h à partir de décembre 2018

Un protocole conclu entre le SPF Economie et DNS Belgium, le gestionnaire des noms de domaine ".be" sur Internet, permet de bloquer dans les 24 heures les sites frauduleux à partir du 1er décembre 2018. Jusqu'ici, une telle possibilité n'était possible qu'en cas de problèmes d'identification du propriétaire du site internet. Au-delà, la saisie du Parquet était requise, une procédure de minimum 2 semaines laissant le temps aux escrocs d'arnaquer nombre de consommateurs. Le nouveau protocole permet de bloquer les noms de domaine ".be" qui ont été enregistrés de manière frauduleuse et qui sont utilisés pour des sites web frauduleux ou qui abritent des sites 'phishing' La nouvelle procédure sera uniquement appliquée en cas de délits sérieux. Le propriétaire dispose d'une période de deux semaines pour faire appel. Après une période de six mois, le nom de domaine bloqué expire. Dans tous les cas où le propriétaire du site internet peut être clairement identifié, il sera en outre fait appel au parquet. Pour la fermeture de site internet frauduleux avec une autre extension que .be (par exemple.com) l'intervention du parquet reste nécessaire. Pour ces sites internet, le parquet peut demander le blocage aux fournisseurs belges.

27 Nov 2018 LIRE L'ACTU
Comment supprimer le Ransomware Jigsaw Archives Secunews SECUNEWS

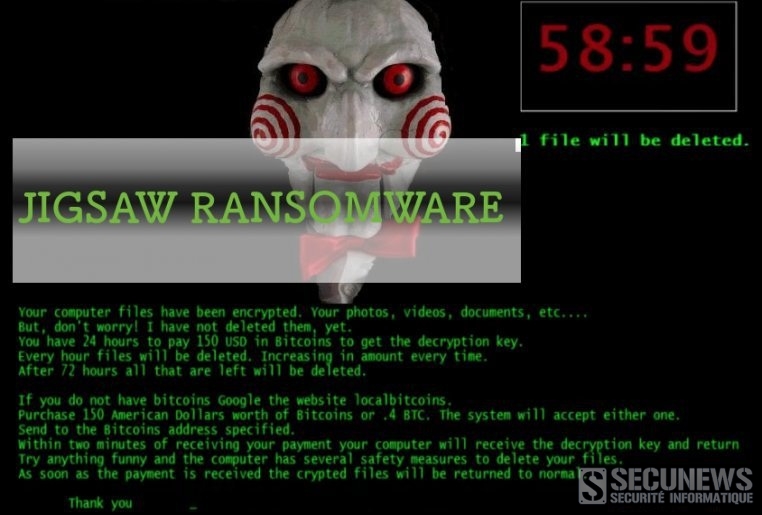
Comment supprimer le Ransomware Jigsaw

Nouveau né dans la famille des logiciels de rançon (ransomware), Jigsaw menace de supprimer définitivement les fichiers de ses victimes. Des solutions permettent néanmoins de rendre inopérant ce ransomware sadique. Il porte le nom d'un personnage de film d'horreur, et ce n'est pas sans raison. Récemment découvert par plusieurs éditeurs informatiques, le ransomware Jigsaw ne se contente pas de chiffrer les données. Diffusé à travers des sites de téléchargement ou des sites pornographiques, il menace aussi de supprimer définitivement les fichiers si la victime refuse de payer une rançon. Ce logiciel malveillant commence par supprimer un fichier au bout d'une heure et augmente le nombre de suppressions toutes les heures. Le montant de la rançon initialement fixé, équivalent à 150 dollars en bitcoin, augmente également au fur et à mesure, en l'absence de paiement, les fichiers chiffrés sont supprimés au bout de 72 heures. Si la victime éteint son ordinateur, elle prend le risque de perdre ses fichiers. [quote]'Essayez de tenter quelque chose d'amusant et l'ordinateur appliquera des mesures de sécurité pour détruire vos fichiers', avertit le message.[/quote] Aussi terrifiant qu'il puisse être, Jigsaw repose sur une structure très simple. Des chercheurs ont d'ores et déjà trouvé la solution pour contrer ce nouveau logiciel: [quote] 1. Il faut ouvrir le gestionnaire de tâches de Windows et de fermer les processus 'firefox.exe' et 'drpbx.exe' créés par le ransomware. 2. Il faut ensuite ouvrir Windows MSConfig (menu démarrer et taper msconfig) et supprimer l'entrée de démarrage %UserProfile%AppDataRoamingFrfxfirefox.exe, qui stoppera le processus de destruction. 3. Dernière étape: installer 'Jigsaw Decrypter', un logiciel gratuit proposé par 'BleedingComputers.com' et permettant de déchiffrer les données.[/quote] Jigsaw rejoint la famille des ransomwares, très actif ces derniers mois et est partit pour être la principale menace informatique de cette année. Outre Locky, qui a pris pour cible l'Agence France Presse et les abonnés de Free Mobile, cette famille a vu l'arrivée début avril 2016 de Petya, logiciel capable de bloquer totalement un ordinateur en plus de prendre en otage les données. Alors que ces ransomwares se diffusent habituellement à travers des mails frauduleux, on ignore encore de quelle manière est installé Jigsaw. Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d'adapter leur technique. Clic pour lire le communiqué de TrendMicro. (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Apr 2016 LIRE L'ACTU
Dropbox va fermer ses applications Carousel et Mailbox Archives Secunews SECUNEWS

Dropbox va fermer ses applications Carousel et Mailbox

La plateforme américaine de stockage de données en ligne 'Dropbox' fermera l'an prochain deux applications grand public avec lesquelles elle avait ambitionné d'élargir ses services, Carousel pour la visualisation et le partage de photos, et Mailbox pour les mails, a-t-elle annoncé lundi. [quote]- Mailbox sera fermé le 26 fevrier 2016 - Carousel sera fermé le 31 mars 2016.[/quote] Carousel avait été lancé en fanfare en 2014 avec l'ambition affichée à l'époque de "donner vie" aux fichiers stockés en ligne, la fonction permettait de visualiser et de partager des photos et des vidéos, faisant accéder Dropbox au rang de rival de services comme Flickr (filiale de Yahoo!) ou Picasa (Google). Mailbox est pour sa part un gestionnaire de courriels que Dropbox avait racheté en 2013. Dropbox justifie l'abandon des deux produits par son recentrage ces derniers mois sur les applications destinées à la collaboration et à la simplification des manières dont les gens travaillent ensemble. Dropbox, lancé en 2007, combine une offre de base gratuite et des abonnements payants pour plus de capacité de stockage et de services. Il revendique 400 millions d'utilisateurs, dont 150.000 entreprises qui paient pour son offre professionnelle, une niche sur laquelle il met davantage l'accent ces derniers mois. Clic pour lire le communiqué de Dropbox (multi-langues)

10 Dec 2015 LIRE L'ACTU
Ne marchez jamais sur les voies (campagne contre le trespassing) Archives Secunews SECUNEWS

Ne marchez jamais sur les voies (campagne contre le trespassing)

Le gestionnaire du réseau ferroviaire belge, Infrabel a lancé mercredi, en collaboration avec Securail, la SNCB et la police fédérale, une campagne pour sensibiliser au danger lié à la présence de personnes sur les voies. Plus de 330 cas de 'trespassing' ont été dénombrés durant le premier semestre 2015, soit une augmentation de 18% si l’on compare avec la même période en 2014. Outre la sensibilisation, des caméras et des clôtures sont installées aux abords des voies ferrées, des tapis anti-trespassing seront par ailleurs prochainement installés dans 70 gares du pays. Ne marchez jamais sur les voies Voici ce que cela fait lorsqu’on est percuté par un train lancé à 80 km/h! Ne marchez jamais sur les voies - campagne contre le trespassing (version courte) . Ne marchez jamais sur les voies - campagne contre le trespassing (version courte). Ne marchez jamais sur les voies - campagne contre le trespassing (version longue) . Ne marchez jamais sur les voies - campagne contre le trespassing (version longue)

16 Oct 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique Archives Secunews SECUNEWS

Popcorn Time, le site de streaming illégal, suspendu par la douane en Belgique

Le portail Popcorn Time vient de subir l'un des plus importants revers de sa jeune histoire. Depuis plusieurs jours, le champion du streaming illégal était indisponible, son nom de domaine, time4popcorn.eu, a tout simplement été suspendu à la suite d'une décision prise en Belgique, cette suspension trouve son origine dans une requête des douanes belges, qui ont effectué une enquête sur une série de sites web et ont pointé le cas de Popcorn Time. [quote]"Les autorités douanières belges nous ont demandé de procéder à une enquête sur le portail en question et nous avons constaté qu'il ne respectait pas certaines de nos règles d'utilisation", explique Geo Van Langenhove, Legal Manager du gestionnaire de noms de domaines EURid. Les noms de domaine en ".eu" sont en effet réservés aux opérateurs actifs en Europe, mais "la localisation géographique des personnes derrière ce site web ne correspond pas", poursuit-il[/quote] Du côté du SPF Finances, responsable des douanes, on confirme l'information, mais sans plus de commentaires, une communication plus large étant prévue dans les prochains jours. Les gestionnaires de Popcorn Time, eux, ont rapidement trouvé la parade en déplaçant leur nom de domaine ailleurs. Pour réactiver le service, les administrateurs de Popcorn Time ont réagi en mettant en place une adresse alternative en .com et ont tenu à rassurer leurs utilisateurs: [quote]Avec la bêta 5.0, ce genre d’incident ne pourra plus se produire.[/quote] Il y a donc fort à parier que la prochaine version de Time4Popcorn sera complètement décentralisée, un peu à la manière de Moviepanda.tv. Interrogés par TechCrunch, les développeurs du site ont admis que cette aventure leur a en tout cas été très néfaste, notamment en détruisant leurs efforts en matière de SEO pour être mieux référencés sur les moteurs de recherche. Mais, l’extension .com étant gérée par un registrar américain, le site risque fort d’être confronté au même souci dans un très bref délai, des plaintes des majors du cinéma pourraient vite mener à sa suspension. Il a donc, en début de semaine, trouvé un nouveau port d’attache, la Suède. Il dispose désormais d’une extension en .se (Popcorn-Time.se), gérée par un bureau d'enregistrement (NIC-SE) qui a déjà manifesté son opposition à la suspension de noms de domaine. Pas sûr cependant que cela le mette totalement à l’abri de poursuites des ayants droit...

15 Oct 2014 LIRE L'ACTU
La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films Archives Secunews SECUNEWS

La BAF réclame 40.000 euros pour téléchargement et diffusion illégale de films

La Belgian Anti-piracy Federation (BAF) réclame 40.000 euros à un père de famille pour avoir diffusé et téléchargé illégalement des films. Il l'aurait fait pour ses enfants, mais serait impliqué dans le fonctionnement d'un site illégal. Chauffeur de bus et père de 3 enfants, l’homme originaire de Putte, en province d’Anvers, a expliqué qu'il pensait ne pas risquer grand-chose étant donné que les films qu’il avait téléchargés pour ses enfants se trouvaient également sur YouTube, explique De Standaard. C'est en tout cas ce qu'il a déclaré devant la cour. Il s’agit d’une enquête effectuée sur deux forums, dont Belgian-Scene, où des liens de téléchargement de films, musique, e-livres, jeux, etc... ont été diffusés, les deux sites comptaient, selon BAF, respectivement 4.610 et 9.700 membres et ont été mis hors ligne en mars 2014. Il comparaissait avec 5 autres personnes, dont le fondateur et les administrateurs d'un site illégal belge, devant la cour correctionnelle de Gand, quatre personnes ont négocié un arrangement préalable avec la BAF et devront s'acquitter d'amendes entre 10.000 et 25.000 euros. Le père et un membre du site ont refusé l’arrangement et attendent d'être jugés. La justice se prononcera en juin 2014 sur ce dossier. La BAF a tenu à nuancer l'histoire et a expliqué au journal De Morgen que c'était surtout ceux qui diffusent les oeuvres illégalement qui sont poursuivis. Le cas du père semble donc plus compliqué que de simples téléchargements illégaux, comme évoqué devant la cour, et il serait impliqué dans le fonctionnement du forum incriminé en ayant lui-même diffusé des liens pour télécharger illégalement des oeuvres. [quote]Nous avons déposé une plainte contre les gestionnaires, fondateurs et uploaders des forums, comme c’est toujours le cas, explique Olivier Maeterlinck, directeur de BEA, la fédération des producteurs et distributeurs de films, jeux et musique en Belgique. Nous ne déposons jamais de plaintes contre ceux qui téléchargent, mais uniquement contre ceux qui diffusent du contenu, affirme Maeterlinck.[/quote] Clic pour lire toutes les actus sur le Warez

07 May 2014 LIRE L'ACTU
Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur Archives Secunews SECUNEWS

Selon Bill Gates la fonction Ctrl-Alt-Suppr était une erreur

C'est un code bien connu des utilisateurs d'ordinateur. Lors d'une conférence donnée à Harvard, Bill Gates a reconnu que la fonction Ctrl-Alt-Suppr des claviers n'aurait jamais dû exister. Il ne voulait qu'un seul bouton qu'un ingénieur d'IBM lui a refusé. Citation: "Nous n'aurions pu avoir qu'un seul bouton, mais le gars qui a fait le design du clavier IBM ne voulait pas nous donner notre touche unique, a confié l'ancien patron de Microsoft lors d'une conférence à l'université de Harvard pour une levée de fonds. La fameuse fonction nécessitant trois doigts ne trouve donc son origine que dans le bon vouloir d'un ingénieur. Citation: L'ancien patron de Microsoft a admis que "c'était une erreur" de conception qui a fini par coller à l'image du produit. Il voulait à l'origine juste une commande spécifique, codée en dur dans le système d'exploitation, pour "réveiller" l'ordinateur avant qu'elle ne soit étendue et serve à le relancer, le verrouiller ou encore ouvrir le gestionnaire de tâches sur les versions suivantes de Windows. Dans le milieu de l'informatique, il était de notoirement connu que David Bradley, l'homme derrière le clavier IBM, avait été le seul à porter l'idée de la commande à trois doigts au lieu d'une seule touche. Bill Gates a révélé à un auditoire hilare l'information pour la toute première fois. Lors du 20e anniversaire d'IBM, Bradley était revenu sur la conception du clavier en partageant les responsabilités de cette "invention". Citation: "Je l'ai peut-être inventé, mais Bill l'a rendu célèbre", avait-il confié. Devant son auditoire, Bill Gates n'a pas manqué de saluer les avancées de son clavier. Citation: "Nous avions fait quelque chose de très astucieux avec ce clavier. Il y a généralement 128 touches avec les minuscules et les majuscules. Nous y avons rajouté des symboles sur celles du haut, ce qui permettait de faire plus d'essais, davantage au niveau des logiciels que du matériel". Bill Gates n'avait pas obtenu son diplôme à Harvard, ayant abandonné son cursus en droit pour monter son entreprise. Près de trente ans plus tard, il a été fait docteur honoris causa.

27 Sep 2013 LIRE L'ACTU
Mise à jour de Google Chrome Archives Secunews SECUNEWS

Mise à jour de Google Chrome

Google a mis en ligne la version 23 dite stable de son navigateur pour Windows, Mac, Linux et Chrome Frame. Cette mise à jour corrige de nombreux bugs comme toujours mais ce n'est pas tout puisque elle apporte également : Une accélération matérielle pour le décodage des vidéos permettant ainsi une économie d'énergie allant jusqu'à 25%. Un nouveau panneau de contrôle pour les pages HTTPS est accessible via l'icone cadenas de la barre d'adresse et vous permettra d'autoriser ou non l'accès aux images, à javascript , aux plug-ins, aux fenêtres pop-up, à la géolocalisation, aux notifications, au plein écran, au verrouillage de la souris ou encore à la webcam et au microphone. Une autre nouveauté, la possibilité d'envoyer une requête "Do Not Track" aux sites et services internet. Plus d'infos en activant la fonction "Envoyer une requête "Interdire le suivi" avec votre trafic de navigation" dans les "Paramètres" puis "Afficher les paramètres avancés..." et enfin dans la section "Confidentialité". Mise à jour du plug-in Flash Player. Gestionnaire de favoris plus aéré. Comme toujours la mise à jour se fera automatiquement et prendra effet au redémarrage du navigateur. Télécharger Google Chrome 23

07 Nov 2012 LIRE L'ACTU
Mise à jour des applications Facebook sur iOS Archives Secunews SECUNEWS

Mise à jour des applications Facebook sur iOS

Facebook vient de mettre à disposition des utilisateurs d'iOS une nouvelle version de son application qui apporte quelques nouveautés listées ci-dessous. Faites glisser votre doigt vers la gauche n'importe où dans l'application pour voir rapidement qui est disponible et envoyer un message. Ajoutez les amis avec lesquels vous échangez le plus de messages en haut de votre liste de favoris. Partagez rapidement plusieurs photos. Lors de l'envoi de vos messages, voyez qui est actif afin de pouvoir estimer le temps de réponse. Ajout d'une quinzaine de filtres à appliquer à vos photos avant de les publier. Par la même occasion Facebook publie également une mise à jour de son application permettant de gérer sa page Facebook si vous en possédez une. Compatible avec iPhone 5 Correctifs et améliorations des performances Télécharger Facebook Télécharger Gestionnaire de Pages (Changer le "fr" du lien par les deux lettres de votre pays afin d'accéder au Apple Store désiré)

06 Nov 2012 LIRE L'ACTU
Les utilisateurs de Windows 8 déjà menacés par un faux antivirus Archives Secunews SECUNEWS

Les utilisateurs de Windows 8 déjà menacés par un faux antivirus

Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.

16 Sep 2012 LIRE L'ACTU
MsgPlus! pour Skype Archives Secunews SECUNEWS

MsgPlus! pour Skype

Yuna Software a mis en ligne un nouvel Msg Plus! pour Skype. Cette version en anglais uniquement pour le moment vous permettra d'ajouter quelques fonctions intéressantes à Skype (Version 5.0 Minimum). Fonctionnalités : - Une barre d'accès rapide aux fonctions : - Enregistrement audio et vidéo : - Gestionnaire d'historique de conversations : - Clins d'oeil : Télécharger Msg Plus! pour Skype

27 Jan 2012 LIRE L'ACTU
Des pirates s'attaquent aux noms de domaines .be Archives Secunews SECUNEWS

Des pirates s'attaquent aux noms de domaines .be

La zone des noms de domaine ".be" serait attaquée depuis dimanche par un réseau d'ordinateurs zombie, aussi appelé botnet Le directeur général de DNS.be, Philip Du Bois, ne sait pas de quel endroit provient l'attaque mais il a prévenu la Computer Emergency Response Team (CERT) et la Federal Computer Crime Unit (FCCU). Le gestionnaire de domaines DNS.be reçoit depuis dimanche jusqu'à 6 fois plus de demandes sur ses serveurs que d'habitude, deux serveurs ".be" ont été perturbés pendant une quarantaine d'heures, rendant les sites webs difficilement ou pas du tout accessibles. Citation:"Nous avons introduit une plainte auprés du FCCU et nous espérons que les criminels pourront être identifiés", a indiqué Philip Du Bois. Ce n'est pas la premiére fois qu'une attaque de ce type a lieu, d'aprés M. Du Bois, des attaques similaires auraient eu lieu récemment au Chili, aux Pays-Bas et en Slovénie. Les utilisateurs d'internet ne devraient pas remarquer le probléme rencontré par DNS.be car le gestionnaire des domaines belges peut se rabattre sur un réseau externe anycast avec 41 noms de serveurs, d'aprés Data News.

05 Apr 2011 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU