Moteur de recherche

Résultats pour : "extensions"

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Un malware se répand via Facebook Messenger Archives Secunews SECUNEWS

Un malware se répand via Facebook Messenger

Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Aug 2017 LIRE L'ACTU
Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn Archives Secunews SECUNEWS

Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn

Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Nov 2016 LIRE L'ACTU
Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares Archives Secunews SECUNEWS

Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares

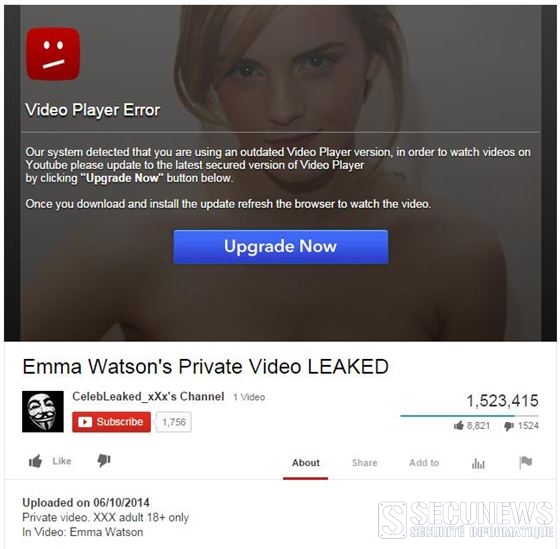
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2014 LIRE L'ACTU
Firefox passe en version 30 et bloque par défaut les plugins Archives Secunews SECUNEWS

Firefox passe en version 30 et bloque par défaut les plugins

La principale innovation de la dernière mise à jour du navigateur Firefox est le blocage, par défaut, de l'ensemble de ses plugins, ces modules logiciels (Flash, Java, Silverlight, etc.) qui peuvent être source de ralentissement, de plantage et même de failles de sécurité. La fondation Mozilla, éditrice du navigateur, souhaite ainsi améliorer à la fois la sécurité et la stabilité de son navigateur. Libre ensuite à chaque utilisateur de choisir d'activer le(s) plugin(s) de son choix. Il peut aussi choisir l'option "Demander pour activer", qui lancera une demande d'autorisation au cas par cas, pour chaque site concernés. Attention, ces modules ne doivent toutefois pas être confondus avec les extensions (anti-pubs, aides aux téléchargements, outils de développement Web, etc.) dont la gestion représente toujours l'atout maitre de Firefox. À noter que Google adopte la même politique avec Chrome, bloquant par défaut toutes les extensions non issues du Chrome Web Store. Aucune nouvelle fonctionnalité n'est à noter dans cette version 30 de Firefox. Clic pour télécharger Firefox

13 Jun 2014 LIRE L'ACTU
La prochaine extension de WoW - Warlords of Draenor offerte en avant première par les pirates Archives Secunews SECUNEWS

La prochaine extension de WoW - Warlords of Draenor offerte en avant première par les pirates

Des spammeurs ont lancé une nouvelle campagne de phishing proposant aux joueurs de World of Warcraft de fausses extensions Warlords of Draenor avec en bonus des objets, de l’or et des upgrades automatiques pour jouer directement en niveau 60. Le message, signé Blizzard Entertainment, inclut un lien pour précommander l’extension, dont le lancement est prévu le 20 décembre 2014. Mais une fois sur la page de commande, il faut renseigner vos identifiants du jeu (e-mail et mot de passe)… qui filent droit chez les escrocs. Un autre type de message annonce aux utilisateurs qu’ils ont été tirés au sort avec 50.000 autres joueurs pour recevoir l’extension Warlords of Draenor gratuitement. [quote]Pour activer leur participation, il leur suffit de renseigner leurs identifiants de compte WoW, sur une page de phishing bien évidemment. En somme, si vous souhaitez précommander l’extension, il est préférable de vous rendre sur le site officiel Battle.Net, et d’effacer les messages qui vous proposent miraculeusement une offre imbattable ou une promotion. Sinon, vous risquez de ne plus pouvoir accéder à votre propre compte.[/quote] Accéder au site officiel de WoW - Warlords of Draenor (fr) Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Clic pour lire tous les articles sur le phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

14 Apr 2014 LIRE L'ACTU
Attention aux fausses vidéos de la mort de Paul Walker Archives Secunews SECUNEWS

Attention aux fausses vidéos de la mort de Paul Walker

Quelques jours seulement auront suffi pour que les escrocs exploitent le sujet de la mort tragique de l’acteur américain Paul Walker afin d’envahir les réseaux sociaux à coups d’arnaques et de malwares sous couvert de pseudo vidéos de son accident. Voilà déjà un peu plus d’une semaine que Paul Walker est décédé dans un accident de voiture, et les liens proposant de regarder la vidéo dudit accident se diffusent sur les réseaux sociaux. Bien évidemment, quel que soit le moyen proposé, le lien pour vous permettre de lire prétendument la vidéo ne vous mènera nulle part… si ce n’est au vol de vos coordonnées bancaires ou à une infection de votre ordinateur. Les Laboratoires Bitdefender ont relevé 2 types d’arnaques récurrentes. 1. L’adhésion gratuite… payante Une formulation bien étrange pour souscrire à un compte gratuit, il vous est demandé de renseigner vos coordonnées bancaires - jusqu’au code de sécurité situé au dos de la carte, il est bien stipulé que vous ne serez pas débité pour la validation de votre compte, alors pourquoi fournir toutes ces informations ? Ne vous laissez pas avoir, il s’agit d’un piège grossier, d’ailleurs, même une fois le compte validé, aucune vidéo n’est proposée. (Clic sur l'image pour agrandir) 2. Partager la vidéo pour la visionner Il vous est demandé de partager la vidéo sur les réseaux sociaux avant de pouvoir la lire. Celle-ci affiche un titre accrocheur qui ne passera pas inaperçu, incluant par exemple les mots "vidéo choc", "horrible accident" ou "la terrible vidéo". Vous partagez alors le lien, ce qui assure la propagation du scam. Une fois partagée, le bouton de lecture de la vidéo devient cliquable, surprise, aucune vidéo ne charge, mais le clic vous emmène vers un dédale de liens, de demandes de téléchargement de codecs vidéo plus ou moins malveillants ou d’extensions louches pour "améliorer votre navigateur Web." (Clic sur l'image pour agrandir) Nous voyons régulièrement ce genre d’arnaque se diffuser sur les réseaux sociaux et sur le Net, dès qu’une personnalité décède que ce soit une vraie information ou un hoax, comme les fausses morts de John Cena ou plus récemment Will Smith. Bien entendu il faut toujours se méfier des titres racoleurs et ne pas se laisser entraîner à relayer ce type de scoop. Nous vous recommandons de redoubler de vigilance car les cybercriminels n’ont jamais été aussi présents que ces derniers mois et font feu de tout bois pour augmenter leurs revenus. Paul Walker, connu pour avoir joué l’agent Brian O’Conner dans la saga des Fast & Furious, est décédé dans un accident de voiture, le 30 novembre 2013. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

16 Dec 2013 LIRE L'ACTU
Pétition contre la présence de DRM dans l'HTML5 Archives Secunews SECUNEWS

Pétition contre la présence de DRM dans l'HTML5

Dans son combat contre les DRM, l'April soutient la Journée internationale contre les DRM le 3 mai 2013. Cette journée est l'occasion de rappeler à quel point ces menottes numériques sont dangereuses pour les utilisateurs comme pour les développeurs de logiciels libres, et empêchent des usages légitimes sur les contenus numériques. Le 3 mai 2013, la Fondation pour le Logiciel Libre organise la Journée internationale contre les DRM, une journée d'information sur les dangers des DRM, des systèmes de gestion de contrôle d'usage des fichiers numériques. Ces DRM sont présents sur de nombreux fichiers comme une partie de la musique en ligne, certains livres numériques mais aussi sur les supports physiques comme les DVD et les BlueRays pour la vidéo. Ils encodent le contenu de manière à le rendre illisible pour qui n'a pas la clé numérique pour le décoder. Les DRM ont pour principal objectif d'établir un contrôle de l’usage dans le cercle privé, jusqu’ici impossible à mettre en oeuvre. Dites au W3C : nous ne voulons pas d'un Hollyweb Le thème principal de la Journée internationale contre les DRM 2013 est le Web. En effet, les industries du divertissement et des éditeurs de logiciels privateurs tentent d'user de leur influence au World Wide Web Consortium ( W3C ) pour intégrer les menottes numériques (DRM) à HTML5 (autrement dit, à la structure même du web). La Fondation pour le Logiciel Libre a lancé une pétition "Dites au W3C: nous ne voulons pas d'un Hollyweb". Aidez à rassembler 50.000 signatures avant le 3 mai 2013, la Fondation pour le Logiciel Libre apportera ces signatures au W3C. Voici la traduction en français de la page de la pétition: Citation: "Dites au W3C : nous ne voulons pas d'un Hollyweb. Hollywood a remis ça. Son dernier stratagème pour s'approprier le web ? Faire usage de son influence au World Wide Web Consortium (W3C) pour intégrer la gestion numérique des restrictions (DRM) au HTML5 – autrement dit, à la structure même du web. Des millions d'internautes se sont mobilisés contre " SOPA " et " PIPA , mais maintenant les magnats des grands médias se tournent vers des organismes non gouvernementaux pour essayer de glisser les restrictions numériques dans chacune de nos interactions en ligne. Des géants comme Netflix, Google, Microsoft et la BBC se rallient à cette proposition désastreuse, qui défie la mission du W3C, « amener le World Wide Web à réaliser son plein potentiel ». Aidez-nous à rassembler 50 000 signatures avant le 3 mai 2013, Journée internationale contre les DRM. Nous apporterons ces signatures au W3C (ils sont juste au bout de la rue !) et ferons entendre votre voix. Nous en appelons au World Wide Web Consortium (W3C) et à ses organisations membres pour rejeter la proposition d'« extensions pour médias chiffrés » (EME), qui intégrerait la gestion numérique des restrictions (DRM) dans le HTML. Ces extensions pour médias chiffrés seraient un retour en arrière irréversible pour la liberté du web. Elles valideraient et rendraient possible des modèles économiques limitant les activités des utilisateurs de manière contraire à l'éthique ; elles conditionneraient la pleine citoyenneté sur le web au passage sous la coupe de sociétés de médias particulières. Alors même que Flash et Silverlight disparaissent enfin, nous ne devons pas les remplacer par la dernière lubie des géants des médias qui cherchent à nous contrôler. De plus, le principe des extensions pour médias chiffrés est en contradiction avec les valeurs fondamentales du W3C. Cela gênerait l'interopérabilité en encourageant la prolifération des greffons de DRM. Le principe du W3C de garder le web libre de droits serait bafoué car il s'agit ni plus ni moins d'une porte dérobée permettant aux sociétés de médias d'exiger des lecteurs privateurs. C'est se cacher la tête dans le sable que de prétendre le contraire, pour la simple raison que la proposition ne cite pas nommément de technologie ni de système de DRM particulier. W3C et organisations membres, ne tissez pas le web avec des DRM !"

29 Apr 2013 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
Google Chrome 25 Archives Secunews SECUNEWS

Google Chrome 25

Google met à disposition des internautes la version 25 de son navigateur afin de corriger comme à l’accoutumé différents problèmes de sécurité et de bugs plus ou moins gênants. Coté nouveautés, on notera : - L'apparition d'une nouvelle API Javascript nommée Web Speech permettant aux développeurs d'ajouter des fonctionnalités de reconnaissance vocale à leurs applications Web. Vous pourrez tester cette nouvelle fonction directement depuis cette page. - Désormais toutes les recherches effectuées depuis la barre d'adresse seront sécurisées même pour les personnes n'utilisant pas un compte Google. - Sur Windows, toutes les extensions ajoutés sans l'accord de l'utilisateur (par un logiciel tiers par exemple) seront purement et simplement désactivées et vous serez invités à les réactiver si vous en avez l'utilité. La mise à jour se fera automatiquement depuis le menu "Aide" de Chrome ou vous pouvez télécharger la version complète depuis le lien ci-dessous. Télécharger Google Chrome

22 Feb 2013 LIRE L'ACTU
Opera 12.14 pour corriger un bug Archives Secunews SECUNEWS

Opera 12.14 pour corriger un bug

Après Mozilla, c'est au tour de Opera de mettre à jour son navigateur suite à la présence d'un bug plutôt gênant de la version 12.13. En effet, la vérification de mise à jour de deux (ou plus) extensions à la fois pouvait faire planter le navigateur. La mise à jour de Opera devrait se faire automatiquement mais vous pouvez également télécharger la version complète depuis le lien ci-dessous. Télécharger Opera

07 Feb 2013 LIRE L'ACTU
Opera 12.12 Archives Secunews SECUNEWS

Opera 12.12

La version 12.12 du navigateur Opera étant axée sur la maintenance, elle propose donc plus de correctifs que de nouveautés. En nouveauté, on retrouve l'ajout d'un paramètre de confidentialité qui permet la suppression ou non des données privées pour les extensions. Celle-ci étant désactivée par défaut elle est configurable via la boite de dialogue de suppression de données privées. Du coté des correctifs, on retrouve la correction d'une vulnérabilité critique permettant à un utilisateur mal intentionné d'utiliser une image GIF afin exécuter un code malveillant préalablement caché dans le fichier image. Télécharger Opera

13 Jan 2013 LIRE L'ACTU
Opera 12.10 disponible Archives Secunews SECUNEWS

Opera 12.10 disponible

Opera a mis en ligne la version 12.10 de son navigateur internet pour Mac, Windows et Linux. À l'honneur dans cette version, plusieurs nouveautés. Intégration Système : Pour Mac OS X Mountain Lion l'ajout d'un centre de notifications qui vous indiquera par exemple quand un téléchargement est terminé mais aussi la possibilité de partager des pages sur Facebook, Twitter, et plus. Ajout également du support de l'affichage Retina. La version pour Windows offrira quant à elle la possibilité de naviguer au doigt et de zoomer via un pincement sur Windows 8. Plus Joli : Cette version 12.10 prend également en charge l'International Color Consortium (ICC) profile v4 qui rendra vos photos plus vibrante et colorée afin de les afficher exactement comme un photographe l'attendrai. Ci-dessous un aperçu du rendu entre Opera 12 et Opera 12.10 avec une photo de Scarletst utilisateur du site Flickr. Support de SPDY : Coté vitesse on trouve la prise en charge du protocole SPDY qui permet de charger les pages web plus rapidement sur les sites utilisant SPDY comme Twitter, Gmail, WordPress et bientôt Facebook. Extensions : Opera voulant que son parc d'extensions fleurisse d'extensions toujours plus pratiques a ajouté plusieurs APIs afin d'offrir aux développeurs toujours plus d'outils à la création. La principale étant la Context Menu API qui donne la possibilité d'ajouter des fonctions au menu clic droit de la souris. Les autres améliorations concernent la Resource Loader API, la Screenshot API et une mise à jour de l'URL Filter API. Télécharger Opera 12.10

07 Nov 2012 LIRE L'ACTU
L'Icann publie la liste des demandes de nouvelles extensions Internet Archives Secunews SECUNEWS

L'Icann publie la liste des demandes de nouvelles extensions Internet

L'Icann , l'organisme qui gére la partie la plus fondamentale d'Internet, a rendu publique la liste des demandes de nouvelles extensions Internet, ce mercredi 13 Juin 2012. D'ici plusieurs mois, voir quelques années, des sites Web en .blog ou en .paris devraient faire leur apparition sur le réseau. Toute entreprise ou association pouvait déposer un dossier, à condition d'être prête à payer un ticket d'entrée à 185.000 dollars par extension. Deux poids lourds se détachent. En dehors de deux holdings spécialisées, Google et Amazon arrivent nettement en tête des dépôts de dossiers, le moteur de recherche a déposé 99 demandes, et le spécialiste de la vente en ligne 76. Les deux sociétés ont déposé des dossiers pour des noms de produits ou des marques (.android, .kindle, etc...), mais aussi pour des termes plus génériques (.mov, ou même .love). Amazon et Google demandent d'ailleurs 13 extensions identiques: - .book - .buy - .drive - .free - .game - .mail - .movie - .music - .new - .play - .spot - .store - .talk Les deux sociétés ont sept mois pour faire valoir leurs arguments auprés de l'Icann, qui tranchera en dernier recours à qui ces extensions seront attribuées. Les conflits sont nombreux. Google et Microsoft ont tous les deux demandé le ".doc". Côté chinois, Sina Weibo et Tencent, les deux poids lourds des réseaux sociaux, ont tous les deux demandé le ".weibo", un terme générique désignant un réseau social. En France, beaucoup de dossiers pour l'Oréal. Quelque 54 demandes ont été déposées par des entreprises ou collectivités françaises, dont un quart par l'Oréal, qui a demandé les extensions correspondant à ses marques (.loreal, .loreal en chinois, .maybelline, ou le plus exotique .matrix) et des termes génériques (.hair). Les autres groupes ont presque tous déposé un dossier pour leur nom (.axa, .canalplus, .leclerc, etc.), mais seule une faible quantité d'entreprises du CAC 40 ont fait des demandes. Quatre extensions de régions Francaise ou municipales ont également été déposées. - Le .alsace par la région Alsace - Le .corsica par la collectivité territoriale - Le .bzh par une association - Le .paris par la Mairie de Paris. Quelques absents de marque. Certaines des plus grandes entreprises au monde ont choisi de ne pas déposer de dossier pour leur marque, comme Coca-Cola, Nintendo ou Disney. Dans le secteur high-tech, Apple n'a déposé qu'un seul dossier, pour le ".apple", plus surprenant, ni Twitter ni Facebook n'ont fait de demandes. Les termes liés à la pornographie ont par ailleurs fait l'objet de trés peu de demandes. - Deux pour le .sex - Une pour le .sexy - Une pour le .porn Alors que les URL contenant ces termes se vendent habituellement trés cher, le ".porn" et le ".sex" ont été demandés par ICM Registry, la société qui gére déjà le .xxx. Certaines extensions en théorie prestigieuses, mais à l'utilisation délicate, n'ont fait l'objet d'aucun dossier. Si le Vatican a déposé des demandes pour quatre variations du mot "catholique", aucune demande n'a été déposée pour administrer le ".dieu" ou le ".god". Clic pour voir la liste compléte (anglais) Voir aussi: Google veut un .lol

15 Jun 2012 LIRE L'ACTU
Google veut un .lol Archives Secunews SECUNEWS

Google veut un .lol

L'Icann, organe chargé des noms de domaine, a mis fin, mercredi 30 mai 2012, à la période de candidature pour les nouvelles extensions Internet, permettant d'aller au-delà du .com ou .org. Si la liste des extensions sera connue ultérieurement, le groupe du moteur de recherche Google a indiqué pour quelles extensions il postulait. Google a d'abord fait des demandes liées à ses marques, comme ".google" ou ".youtube", mais aussi pour des extensions plus génériques, comme ".docs". Mais le groupe a aussi fait sa candidature pour un ".lol", "domaine qui a un potentiel intéressant et créatif", selon le blog officiel du groupe. Extensions co?teuses L'Icann, a lancé en janvier 2012, le processus par lequel des demandeurs peuvent déposer des requêtes pour de nouvelles extensions. Les noms de domaine génériques ("gTlds" en anglais, pour "generic top-level domain names") sont actuellement au nombre d'une vingtaine (.com, .org,.net, etc...), auxquels s'ajoutent environ 250 extensions correspondant chacune à un pays (.fr, .de...). Que ce soit pour obtenir le suffixe de leur marque (".apple", ".toyota" ou ".nutella"), d'un produit (".caméra", ".vélo", ".chaussure"), ou d'un autre mot de leur choix, il en co?te au moins 185.000 dollars (environs 148.000 euros) pour demander un nouveau suffixe, puis 25.000 dollars (environs 20.000 euros) de frais annuels. Mais les experts estiment que les co?ts réels pour obtenir l'extension sont en réalité de 300.000 dollars (environs 40,177 euros) à 500.000 dollars (environs 400.00 euros)). L'Icann doit révéler le 13 juin 2012 les propositions de nouveaux suffixes Internet.

04 Jun 2012 LIRE L'ACTU
La publicité ciblée sur Internet pourra bientôt être désactivé Archives Secunews SECUNEWS

La publicité ciblée sur Internet pourra bientôt être désactivé

Une coalition de régies publicitaires, dont Google, acceptera bientôt de désactiver le ciblage gr‚ce à une simple option dans les navigateurs internet. Les internautes qui cherchent à acheter un téléviseur sur un site d'e-commerce pourront bientôt refuser que des publicités pour des télés s'affichent sur la plupart des autres sites qu'ils visitent, d'un simple clic. Mercredi, une large coalition d'acteurs d'Internet, dont Google, Microsoft et Yahoo, a annoncé l'adoption d'un code de conduite encadrant la publicité ciblée, cette pratique, contestée mais largement répandue sur Internet, consiste à suivre la navigation des visiteurs d'un site et à adapter les publicités en fonctions de leurs habitudes. D'ici à la fin de l'année, les 400 membres de la Digital Advertising Alliance, qui représentent 90% des annonces ciblées diffusées sur Internet, s'engagent donc à ne plus cibler, dans un but publicitaire, les internautes qui en font la demande depuis leur navigateur. Une option existe déjà pour signifier ce refus dans Firefox, Opera, Internet Explorer et Safari, il s'agit du réglage dit " Do Not Track ". Mais seules quelques régies de second plan se conformaient pour l'instant à cette instruction. Le numéro un de la publicité en ligne, Google, s'y opposait fermement, et refusait même d'inclure le réglage dans Chrome, pour échapper au ciblage, il fallait installer des extensions tierces, comme "Do Not Track Plus" Confronté à de récentes polémiques sur son ciblage publicitaire et sur sa nouvelle politique de confidentialité qui entrera en vigueur le 1er mars 2012, Google a profondément assoupli son discours. Dans le Wall Street Journal, une responsable de la publicité chez Google promet désormais que le réglage "Do Not Track" sera ajouté à Chrome dans les prochains mois et se dit ravie de rejoindre cette initiative, largement soutenue par le secteur. Citation:"C'est indéniablement un grand pas en avant", se réjouit Tristan Nitot, le président de Mozilla Europe. Le navigateur Firefox a été le premier à adopter ce réglage, et qui avait déjà été l'un des premiers à bloquer les pop-up, il y a dix ans. La situation a en fait brusquement évolué gr‚ce à des pressions politiques aux …tats-Unis. Jeudi, l'administration Obama a dévoilé un projet de "charte pour la protection des données des consommateurs". Citation:Ce texte, prélude au vote d'une loi au Congrés, veut garantir "le droit des consommateurs à exercer un contrôle sur les données personnelles qui sont collectées puis utilisées sur Internet". Il n'a pas encore de valeur contraignante, et n'oblige pas à respecter le "Do Not Track", mais les acteurs de la publicité sur Internet ont préféré montrer dés à présent leur bonne volonté, pour ne pas risquer le vote d'une législation trop dure. Le "Do Not Track" n'empêchera toutefois pas le recueil des données à des fins de recherche. Citation:Dans une note de synthése publiée sur le sujet, la Cnil expliquait que le systéme "Do Not Track", en cours de déploiement, pouvait justement permettre "de répondre à la loi, à condition d'être activé par défaut sur les navigateurs".

25 Feb 2012 LIRE L'ACTU
Des pirates informatiques s'en prennent aux utilisateurs de Google Chrome Archives Secunews SECUNEWS

Des pirates informatiques s'en prennent aux utilisateurs de Google Chrome

Alerte Virale Google Chrome est devenu la cible de cybercriminels qui tente, par ce biais, de dérober des données personnelles des utilisateurs. Le principe est simple, les utilisateurs de Google Chrome reçoivent un e-mail non sollicité (spam) leur indiquant qu'une nouvelle extension de leur navigateur a été développée afin de simplifier l'accés aux documents envoyés par e-mail. Un lien à l'apparence anodine est indiqué, et les destinataires sont invités à cliquer dessus afin de télécharger la nouvelle extension. S'ils cliquent dessus, ils sont redirigés vers une page ressemblant à celle des extensions Google Chrome, mais celle-ci leur fournit une fausse application installant des malwares sur leur systéme. Bien que la description de la fausse application soit identique à celle de la véritable extension Google Chrome, un élément devrait mettre la puce à l'oreille des utilisateurs attentifs, l'application n'est pas une extension ".crx" mais ".exe. Identifiée par BitDefender comme Trojan.Agent.20577, l'application bloque l'accés aux pages web de Google et de Yahoo. Lorsque les utilisateurs souhaitent y avoir accés et tapent "google.[xxx]" ou "[xx].search.yahoo.com" dans le navigateur web, ils sont redirigés vers une autre adresse IP (89.149.xxx.xxx.), cela permet aux auteurs de ce malware d'intercepter les appels des victimes pour se connecter à ces sites Internet et de les rediriger vers leurs propres versions de ces sites, infectées par des malwares.

21 Apr 2010 LIRE L'ACTU
Le cheval de troie  ZeuS est de retour Archives Secunews SECUNEWS

Le cheval de troie ZeuS est de retour

Alerte Virale La société Websense spécialiste dans les solutions de filtrage pour Internet a découvert une nouvelle vague d'attaques visant des collaborateurs de gouvernements et des militaires. Le cheval de Troie "Zeus" en serait responsable. Websense,a récemment émis une nouvelle alerte de sécurité IT. Elle porte sur le cheval de Troie (trojan) baptisé " Zeus " qui serait utilisé pour voler des informations confidentielles des personnels travaillant pour les gouvernements et les départements militaires. Début février, ce logiciel malveillant, qui a été initialement conçu et utilisé pour voler des données bancaires, a été utilisé dans une campagne ciblant des collaborateurs de gouvernement étrangers (…tats-Unis et Royaume-Uni principalement). Cette menace se présente sous la forme d'un faux mail qui serait émis par un responsable de l'Agence centrale de renseignement ( CIA ), avec pour sujet: Citation:"Russian spear phishing attack against .mil and .gov employees" (une attaque phishing russe cible les adresses de collaborateurs portant des extensions .mil et .gov). "Ces e-mails falsifiés capitalisent sur la derniére attaque Zeus, et prétendent que l'utilisation de Windows Update via les liens fournis aidera à la protection contre les attaques de Zeus", explique une alerte publiée par Websense. Citation:"Le fichier binaire téléchargé à partir de ces liens est identifié comme un bot Zeus et le taux de détection par les antivirus est est de 35%". Le bulletin note que une fois de plus, les URL dans les e-mails conduisent à un fichier malicieux hébergé sur une machine compromise, mais aussi, sur un service connu d'hébergement de fichiers. Enfin, le mode opérationnel du malware est assez simple. Selon Websense, aprés l'installation du composant rootkit Zeus, le serveur de commande et de contrôle (C&C) est contacté pour télécharger un fichier de configuration crypté. Un autre composant est chargé du vol de données aprés avoir été téléchargé et installé à partir du même C&C. Ensuite, le bot établit une connexion avec un serveur FTP pour envoyer les données volées. Voir aussi: La loterie nationale danoise victime d'une attaque old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source: itespresso )

16 Feb 2010 LIRE L'ACTU