Moteur de recherche

Résultats pour : "doté"

"The Freestyle", le mini projecteur Samsung de 2022! Archives Secunews SECUNEWS

"The Freestyle", le mini projecteur Samsung de 2022!

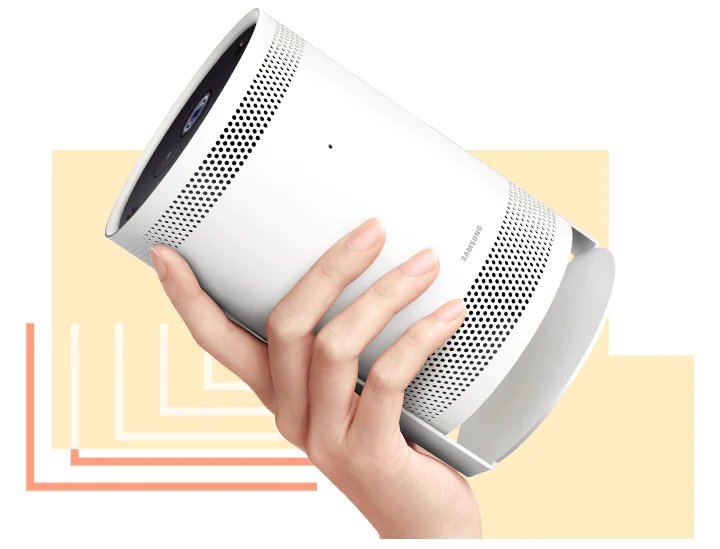
Samsung a annoncé le lancement d'un tout nouveau projecteur de divertissement portable, The Freestyle. Le dernier-né est doté d'une technologie et d'une flexibilité jamais vues auparavant, qui lui permettent d'offrir des images optimales et un divertissement illimité aux consommateurs qui souhaitent emporter partout avec eux leurs contenus audio-vidéo préférés. The Freestyle s'adresse aux générations Gen Z et Millennials et intègre un projecteur, des haut-parleurs intelligents et un système d'éclairage ambiant dans un seul appareil portable léger. Le nouveau projecteur portable ne pèse que 830 grammes et transforme facilement n'importe quelle pièce en salle de cinéma. Contrairement aux projecteurs compacts traditionnels, le nouveau né pivote jusqu'à 180° grâce au support polyvalent et permet toujours une lecture vidéo de haute qualité : sur une table, au sol, sur les murs ou même au plafond, sans avoir besoin d'écrans supplémentaires. « Le Freestyle est un projecteur unique en son genre, qui met l'accent sur une extrême polyvalence et flexibilité pour s'adapter à l'évolution du mode de vie des consommateurs. Surmontant les limitations d'espace et de taille, il s'avère être un appareil ludique et polyvalent, qui s'adapte à tous les modes de visualisation préférés par le consommateur ». Le Freestyle dispose de capacités de correction trapézoïdale entièrement automatiques et de mise à niveau automatique, rendues possibles par une technologie de pointe. L'appareil est donc capable d'ajuster automatiquement l'écran pour chaque surface et à n'importe quel angle, garantissant des proportions optimales pour chaque utilisation. De plus, l'autofocus permet à The Freestyle de projeter des images d'une clarté cristalline sur n'importe quelle surface, sous n'importe quel angle et jusqu'à 100 pouces de taille. The Freestyle dispose d'un double radiateur passif pour des basses nettes et plus profondes sans distorsion et une diffusion à 360 ° qui permet au public de profiter d'un son de qualité cinéma depuis n'importe quelle position. Au niveau de l'alimentation, The Freestyle est compatible avec des batteries externes prenant en charge la charge USB-PD et une sortie d'au moins 50W/20V, et peut donc accompagner l'utilisateur partout, dans tous les déplacements, même en camping. Lorsqu'il n'est pas utilisé pour la lecture de contenu, The Freestyle génère des effets d'éclairage ambiant grâce à la fonctionnalité du mode ambiant et au capuchon d'objectif semi-transparent. The Freestyle est également un haut-parleur intelligennt, capable d'analyser la musique et d'associer des effets visuels à projeter sur le mur, le plafond ou n'importe où ailleurs. The Freestyle offre des capacités d'interface avec les téléviseurs intelligents Samsung pour des services de streaming intégrés et des capacités de mise en miroir et de diffusion compatibles avec les appareils mobiles Android et iOS. Il s'agit du premier projecteur portable du secteur à obtenir la certification des principaux partenaires OTT mondiaux, garantissant aux utilisateurs la meilleure expérience de visionnage de contenu. Il est également le premier à inclure une commande vocale étendue, qui permet à l'utilisateur de choisir ses assistants vocaux préférés pour une utilisation mains libres de l'appareil.

13 Jan 2022 LIRE L'ACTU
(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel Archives Secunews SECUNEWS

(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel

Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet​, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.

09 Feb 2018 LIRE L'ACTU
Kaspersky lance son Antivirus gratuit: Kaspersky Free Archives Secunews SECUNEWS

Kaspersky lance son Antivirus gratuit: Kaspersky Free

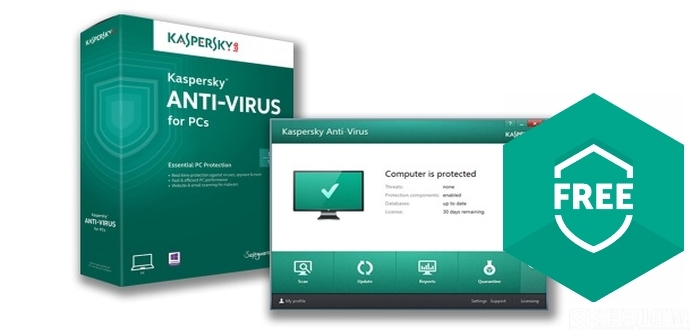
Kaspersky annonce la sortie mondiale de 'Kaspersky Free', qui, comme vous l’aurez deviné de par son titre, est complètement gratuit ! Kaspersky à travaillé sur son lancement pendant plus d’un an et demi, avec des versions pilotes dans quelques régions L’antivirus ne sera pas en concurrence avec les versions payantes. Dans nos versions payantes, il y a plusieurs fonctionnalités extra, telles que le Contrôle Parental, la Protection du paiement en ligne, et la Connexion Sécurisée (VPN). Il y a plein d’utilisateurs qui ne disposent pas des 50€ nécessaires pour la protection premium, par conséquent, ils installent des logiciels gratuits traditionnels (qui ont tellement plus de trous que le gruyère, que les malwares s’y faufilent) ou ils comptent lourdement sur Windows Defender ! En 2016, le produit a été mis à l’essai dans la région de la Russie-Ukraine-Biélorussie, en Chine, ainsi que dans les pays nordiques (le Danemark, la Norvège, la Suède, et la Finlande). Pour le 20ème anniversaire, qui est le 25 juillet, le produit sera officiellement lancé ! Sa sortie ne se fera pas en même temps à travers le monde, elle mettra jusqu’à quatre mois selon les différentes régions. - La première vague sera aux Etats-Unis, au Canada et dans plusieurs pays de l’Asie Pacifique. - En août 2017, ce sera au tour de Taiwan. - Septembre 2017 : Inde, Hong Kong, Moyen-Orient, Afrique, Turquie et Amérique Latine. - Octobre 2017 : Europe, Japon et Corée du Sud. - Novembre 2017: Vietnam et Thaïlande. Explication brève Il s’agit d’une version dotée du strict nécessaire, antivirus des fichiers, e-mails et du web, mises à jour automatiques, autoprotection ; quarantaine, etc.. Cet arsenal assure une navigation sur Internet pratique et sécurisée tout en travaillant sur des clés USB et d’autres supports de stockage portables, ainsi qu’une protection contre l’hameçonnage (phishing) et les fichiers infectés exécutés. En résumé, ce sont les bases indispensables dont personne ne devrait se passer. Kaspersky Free est également plus léger en matière de ressources système et va plus vite que ses grands frères, il est basé sur les mêmes technologies que ces derniers. La même protection sans compromis Kaspersky Free détecte n’importe quelle cybermenace indépendamment de son origine ou intention, même si certains n’aiment pas ça. Parallèlement, Kaspersky Free n’est pas lié à toutes ces absurdités habituelles telles que les atteintes à la vie privée et le suivi des habitudes publicitaires des utilisateurs, dont les antivirus gratuits abusent en général dans le but de les rendre intéressants financièrement parlant aux yeux de leurs fabricants ! MAJ le logiciel en français est maintenant disponible Télécharger Kaspersky Free (Fr) il n’est pas encore disponible officiellement partout, l’entreprise prévoyant un déploiement pour quelques pays seulement, avant de passer au reste du monde (voir date ci-dessus). Il est toutefois possible de récupérer le logiciel en anglais.

31 Jul 2017 LIRE L'ACTU
KnightScope K5, un robot agent de sécurité se "suicide" en se jetant dans une fontaine Archives Secunews SECUNEWS

KnightScope K5, un robot agent de sécurité se "suicide" en se jetant dans une fontaine

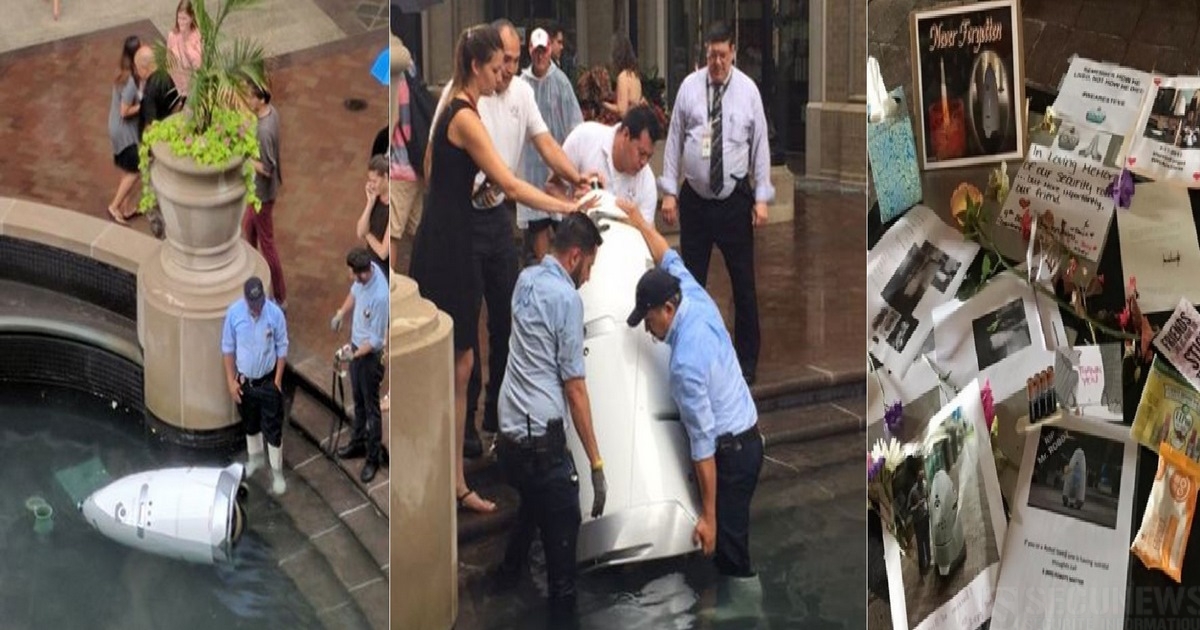
Lundi dernier, un robot autonome KnightScope K5, employé depuis peu à surveiller un centre commercial de Washington, aux États-Unis, n'a visiblement pas supporté la charge de son travail, les circonstances du drame sont encore floues. Pourtant considéré comme la Rolls Royce des robots de surveillance, l’appareil s’est jeté dans une fontaine, sous les yeux ébahis des clients et des employés du centre. Heureusement, ce molosse de 1m50 pour 136 kg, doté d’une caméra 360°, n’a blessé personne lors de son "suicide". "Nos bureaux avaient un robot de sécurité. Il s’est noyé. On nous avait promis des voitures volantes, au lieu de quoi nous avons des robots suicidaires", écrit l’internaute. Équipés de bottes de pêcheurs et devant des spectateurs, les agents de sécurité n’ont pas tardé à intervenir pour extirper la carcasse du bassin. Devant cette scène cocasse, les internautes ont largement ironisé sur le sort du robot. "Tout va bien, robot de sécurité. C’est un boulot stressant, on est tous passés par là", commente l’un d’eux. "Premier jour de boulot et le Knightscope se suicide déjà. Même les robots savent que le capitalisme est une souffrance invivable", renchérit un autre. Un mémorial en lieu et place de la station de ce vaillant robot a même été dressé, le lieu de recueillement a été agrémenté de photos de la défunte machine, de fleurs ainsi que d'une boîte de mouchoirs. Un internaute réclame, sous le hashtag #neverforget (Nous n'oublierons jamais), "un moment de silence pour Knightscope". Cet incident impliquant un robot Knightscope ne constitue pas une première. La société qui les fabrique a déjà été confrontée à la collision de l'une de ses machines avec un bambin de 16 mois dans un centre commercial de Stanford, toujours aux États-Unis, en juin 2016. "Le robot a percuté la tête de mon fils et il est tombé face contre terre. Le robot ne s'est pas arrêté, il s'était ensuite fait rouler sur le pied., et le robot a poursuivi sa route", témoignait alors la mère de l'enfant. L'un de ses comparses Knightscope avait été agressé l'année précédente par un homme en état d'ébriété. Knightscope a par ailleurs promis remplacer le robot suicidaire par un autre modèle. Rappelons que les services d’un Knightscope K5 ne sont facturés que 7 dollars de l’heure pour les entreprises qui décident d’y avoir recours. Les robots nous envahissent de plus en plus, de quoi donner raison à certains grands noms de l’univers du high-tech qui prédisent la prise de pouvoir de l’intelligence artificielle dans quelques années.

24 Jul 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
Le parlement européen veut imposer 'des droits et des obligations' aux robots Archives Secunews SECUNEWS

Le parlement européen veut imposer 'des droits et des obligations' aux robots

Les robots auront-ils bientôt une existence juridique ? Partant du constat selon lequel les ventes de robots dans l’UE ont augmenté de 29 % en 2014, marquant leur plus forte progression jamais enregistrée, la Commission des affaires juridiques du Parlement européen propose de leur attribuer le qualificatif de 'personnes électroniques'. Dans un projet de motion publié en mai 2016, les robots seraient dotés de 'droits et d'obligations' bien précis. Les machines qui auraient la capacité de 'prendre des décisions autonomes de manière intelligente ou celle d’interagir de manière indépendante avec les tiers' seraient concernées par ce texte. La 'personne électronique' pourra être jugée responsable Il s’agit donc des robots humanoïdes, mais également des voitures sans conducteur. Parmi les mesures concrètes évoquées par le rapport figure par exemple la possibilité de se retourner contre sa voiture sans conducteur en cas d’accident. La 'personne électronique' pourrait ainsi être déclarée responsable. Et pour payer la facture, les experts européens prévoient d’instaurer un fonds, qui serait alimenté par des taxes prélevées auprès des constructeurs et des utilisateurs. Les rapporteurs préconisent également d’exiger le paiement de cotisations sociales par les employeurs de ' personnes électroniques'. Une charte éthique pour les concepteurs Le rapport imagine aussi une 'charte éthique' respectée par les concepteurs de robots. Les ingénieurs devraient concevoir des robots bienfaisants et les industriels les vendre à un prix abordable dans certains domaines comme la santé. L'Union européenne veut s'aligner sur les pays étrangers qui envisagent déjà des mesures réglementaires en matière de robotique et d'intelligence artificielle. [quote]'L'humanité se trouve à l'aube d'une ère où les robots, les algorithmes intelligents, les androïdes et les autres formes d'intelligence artificielle, de plus en plus sophistiqués, semblent être sur le point de déclencher une nouvelle révolution industrielle', explique la rapporteure du texte, l'eurodéputée luxembourgeoise Mady Delvaux.[/quote] En filigrane de ce rapport, on devine les trois «Lois de la robotique» énoncées par Isaac Asimov, dont l'œuvre accorde une très grande place aux robots: [quote]'- Première Loi: un robot ne peut porter atteinte à un être humain ni, restant passif, laisser cet être humain exposé au danger - Deuxième Loi: un robot doit obéir aux ordres donnés par les êtres humains, sauf si de tels ordres sont en contradiction avec la Première Loi. - Troisième Loi: un robot doit protéger son existence dans la mesure où cette protection n'est pas en contradiction avec la Première ou la Deuxième Loi'. Plus d'infos voir: 'Trois lois de la robotique' (Wikipedia)[/quote] Voir aussi: Les robots pourraient détruire 5 millions d’emplois d’ici 2020.

27 Jun 2016 LIRE L'ACTU
Un superordinateur made in China est le plus puissant au monde Archives Secunews SECUNEWS

Un superordinateur made in China est le plus puissant au monde

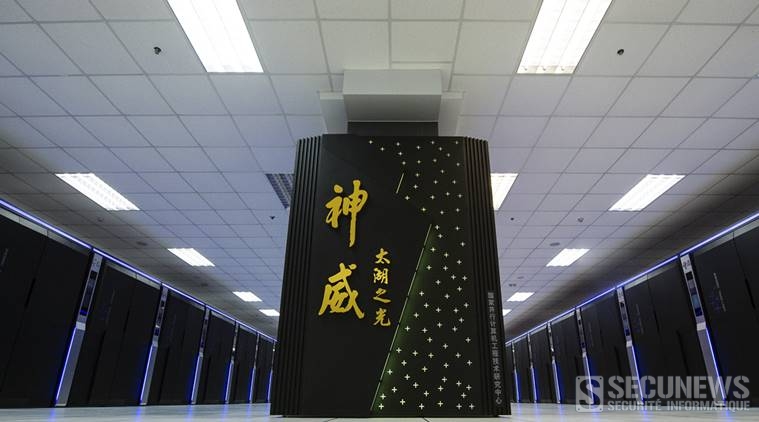
Avec plus de 93 pétaflop/s (93 millions de milliards d’opérations par seconde), 'Sunway TaihuLight', un super-ordinateur chinois, est devenu le plus rapide de la planète. Doté de 10,65 millions de cœurs, il figure en tête du classement biannuel des 500 ordinateurs les plus puissants du monde, devant un autre concurrent chinois, le 'Tianhe-2', affichant 33 pétaflop/s au compteur. Si le précédent super-ordinateur avait été fabriqué sur la base de processeurs Intel, les Etats-Unis avaient ensuite instauré un embargo sur la technologie américaine, contraignant les Chinois à ne compter que sur leur savoir faire. La Chine avait alors lancé le 'programme 863', destiné à limiter la dépendance aux technologies étrangères. Le Taihulight est le symbole évident ce cette nouvelle stratégie technologique. Ce nouveau super-ordinateur est donc 100% chinois. Et ces derniers semblent avoir plusieurs coups d’avance, car avec 6 gigaflops/watt, sa consommation est qualifiée d'excellente. La machine surpuissante a été installée dans la ville de Wuxi et sera au service de recherches sur la biologie, le climat, la météo ou encore des procédés industriels et l’analyse des données. Pour trouver une machine occidentale, il faut scruter la troisième place occupée par 'Titan', le super-ordinateur américain. Quant aux Français, ils échouent aux abords du Top 10 avec 'Pangea', la machine appartenant à Total. Accéder a liste complète. (Top100) (anglais)

20 Jun 2016 LIRE L'ACTU
Instagram change son logo et son design Archives Secunews SECUNEWS

Instagram change son logo et son design

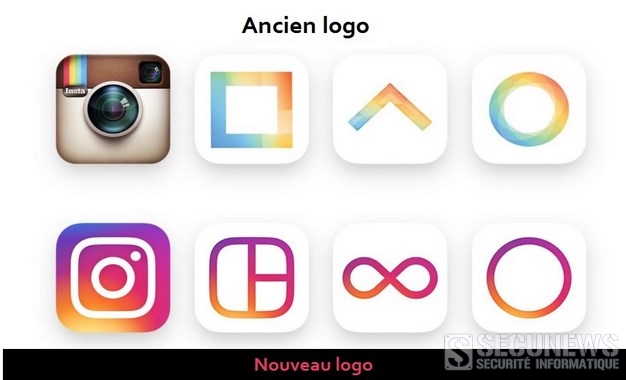
L'application de photos et de vidéos Instagram, propriété de Facebook, a présenté ce mercredi 11 mai 2016 son nouveau logo, elle affiche également un nouveau design plus épuré. Le changement affecte également les autres services développés par les équipes d'Instagram: - Boomerang (pour réaliser des courtes vidéos) - Layout (pour les montages photos) - Hyperlapse (pour les vidéos en accéléré) Les quatre applications se retrouvent dotées d'icônes avec des dégradés de violet, rose et orange, censés rappeler l'arc-en-ciel du logo original d'Instagram. Lancé en 2010, Instagram revendique aujourd'hui plus de 400 millions d'utilisateurs dans le monde. L'application n'avait jusqu'ici jamais changé de logo, qui avait la forme d'un appareil photo Polaroid. Elle était l'une des derniers héritières du 'skeuomorphisme'. Cet élément de design, popularisé par Apple, désigne une icône imitant l'objet qui a inspiré son service (ici, un appareil photo réaliste pour une application de photos). À cette occasion, Instagram modifie également l'aspect de son interface. Elle devient noire et blanche afin de mettre davantage les photos et les vidéos de ses utilisateurs en valeur. Après des années sans changement notable, le design de l'application a sensiblement évolué. La modification la plus importante, en août 2015, a permis à ses utilisateurs de publier de photos rectangulaires, abandonnant l'exclusivité du format carré qui a fait la popularité du service. Le nouveau design est disponible dès maintenant via une mise à jour de l’application. Pour ou contre ce nouveau design d’Instagram ?

11 May 2016 LIRE L'ACTU
La Batmobile du Team Galag sur le Gumball 3000 de 2016 Archives Secunews SECUNEWS

La Batmobile du Team Galag sur le Gumball 3000 de 2016

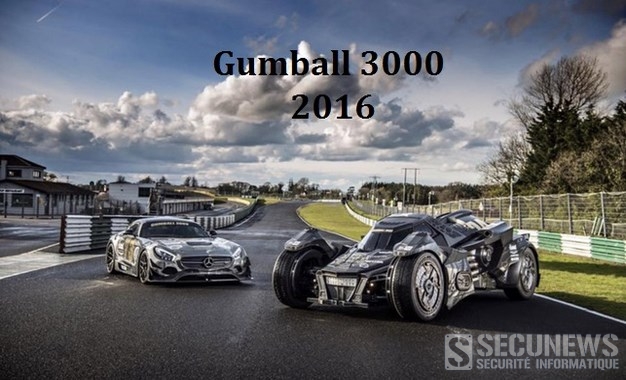
Le controversé rallye automobile, sans chronométrage et sans prix pour les vainqueurs, fait encore parler de lui cette année... Rien n'est légal, ni même autorisé dans ces courses dans lesquelles prennent part bon nombre de vedettes. Il faut bien avouer qu'avec les frais d'inscription qui s'élèvent à 60.000 euros pour les nouveaux engagés contre 45.000 euros pour les habitués, il faut déjà détenir un compte en banque bien fourni. On pourrait le croire sorti de l'univers post-apocalyptique de Mad Max, mais ce drôle de bolide est une réplique de Batmobile, créée par le Team Galag qui participe actuellement avec lui à la course ultra déjantée qu'est le Gumball 3000 (2016). Du 1er au 7 mai 2016, entre Dublin et Bucarest, se déroule une course automobile pas comme les autres, le Gumball 3000, un rallye déjanté sur route ouverte, sans chronométrage mais avec en général beaucoup d’excès de vitesse. Les fortunés participants, parmi lesquelles des stars du sport et du show-biz, pilotent des bolides de sport ou de prestige ou certains modèles excentriques très préparés. A ce petit jeu, le Team Galag va se faire remarquer pour l’édition 2016 de la course avec sa Batmobile 2.0, plus aboutie que jamais dans son genre. Base de la Lamborghini Gallardo Réplique revendiquée de la Batmobile Tumbler utilisée par Batman dans la trilogie de Christopher Nolan au cinéma (Batman Begins, The Dark Knight : Le Chevalier noir et The Dark Knight Rises), elle est basée sur le châssis et le moteur V10 d’une Lamborghini Gallardo. Chiffres impressionnants: La largeur de 2,50 mètres et l’empattement de 3,40 mètres (plus qu’une Mercedes-Maybach Classe S !). Monté sur des roues de 26 pouces et doté d’une carrosserie en fibre de carbone, ce bolide de 560 chevaux a été réalisé en Suède par Caresto, sous la direction d’un ancien responsable du design de Koenigsegg. En tout cas une chose est sûre, les membres du Team Galag ont intérêt à se déguiser en Batman pour la piloter s’ils veulent avoir une chance d’échapper aux policiers qui ne manqueront pas de les interroger au sujet de leur drôle de Batmobile.

05 May 2016 LIRE L'ACTU
Aux Pays-Bas, la police dresse des aigles pour intercepter des drones Archives Secunews SECUNEWS

Aux Pays-Bas, la police dresse des aigles pour intercepter des drones

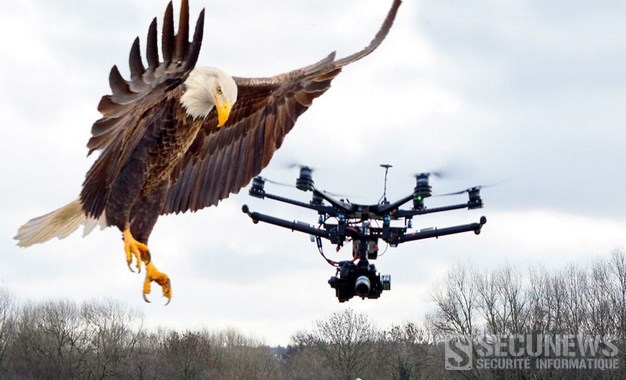
Comment abattre les drones de loisirs lorsqu'ils pénètrent dans une zone non autorisée ? La police Néerlandaise a peut-être trouvé une solution très "low-tech" mais efficace : des rapaces. L'affaire de drone au dessus de zones interdites s'est soldée avec plus de peur que de mal, mais a soulevé une véritable question. Comment contrôler efficacement les drones de loisir dans les espaces sensibles ou simplement interdits ? Plus clairement dit: comment les abattre, surtout en milieu urbain ? - Tirer dessus avec une arme ? Au risque de les manquer et de blesser quelqu'un. - Des solutions plus high-tech, comme un canon laser ? Très coûteux. Plusieurs pistes plus ou moins folles ont été évoquées, mais c'est peut-être finalement la police néerlandaise qui a trouvé la meilleure solution : des rapaces. La formation des oiseaux de proie par une entreprise spécialisée est en cours. Bien que le projet n'en est encore qu'à sa phase de test, l'utilisation de rapaces est une possibilité plus qu'envisagée, a fait savoir un porte-parole de la police néerlandaise. Les aigles sont ainsi formés à repérer les drones comme des proies, à les saisir et les ramener au sol. Une fois entraînés, ces rapaces sont capables de neutraliser un drone en quelques secondes. Ce sont après tout des chasseurs, dotés de serres puissantes... et surtout capables de voler. Plus de problème de balle perdue ou de précision avec un animal pouvant adapter sa trajectoire, c'est en plus une option relativement peu coûteuse et qui ne nécessitera pas un temps de développement trop important avant d'être mise en place. Dernier avantage et non des moindres, une fois neutralisé, le drone ne risque pas de tomber sur la foule se trouvant en dessous. La solution la plus low-tech n'est pas forcément la moins bonne. Les autorités se donnent encore quelques mois pour tester le dressage et s'assurer de la faisabilité de la chose. Le principal problème est en fait la sécurité des aigles!! Les pâles des drones, et surtout sur les plus costauds d'entre eux peuvent sérieusement blesser les animaux, il faut également s'assurer que les rapaces sont capables d'intercepter plusieurs types de drones. L'idée n'en reste pas moins très intéressante. Voir aussi: (Vidéo) Un drone pour capturer un autre drone invasif. Aux Pays-Bas, la police dresse des aigles pour intercepter des drones.

02 Feb 2016 LIRE L'ACTU
Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web Archives Secunews SECUNEWS

Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web

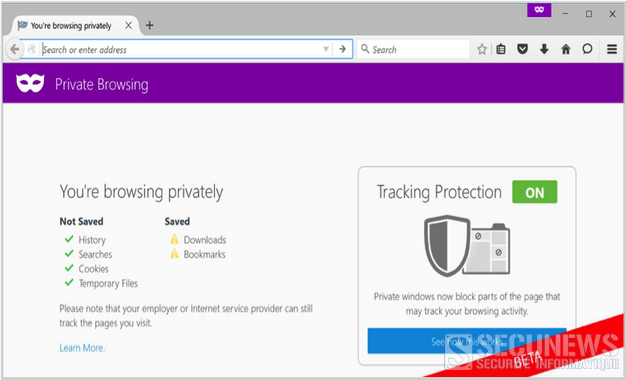
Le navigateur Internet va être doté d'un nouveau mode de navigation privée, interceptant le ciblage publicitaire, la prochaine version du navigateur Firefox, développé par la fondation Mozilla, sort le 3 novembre 2015. Elle empêche notamment les sites Web de traquer ses visiteurs, grâce à un nouveau mode de navigation privée, cette fonction ne se contente plus de supprimer l'historique, les cookies et la liste des téléchargements. Elle empêche aussi le chargement sur les pages Web de modules qui utilisés par des régies publicitaires pour tracer les visites ou par les réseaux sociaux pour suivre les comportements en ligne (par exemple un bouton 'j'aime' de Facebook). Une façon de se démarquer de Google Chrome, mais un choix critiqué par les éditeurs de sites, qui craignent de perdre une partie de leurs revenus. [quote]Selon Mark Mayo. il y avait une véritable demande de nos utilisateurs dans ce sens. Les navigateurs Internet sont quelque chose d'unique, ils ont un rôle d'intermédiaire entre fournisseurs de contenus et les internautes. Tout le monde ne comprend pas ce que charger une page Web peut impliquer, Or, le tracking est un sujet important, qui inquiétait déjà certains de nos utilisateurs. Cette nouvelle fonction répond à cette inquiétude, de la manière la plus simple et la plus pédagogique possible. On peut l'utiliser pour plein de raisons différentes: par exemple, un mari peut utiliser cette nouvelle navigation privée pour acheter un cadeau à sa femme, et être sûr que le cadeau ne s'affiche pas sur d'autres sites qu'elle pourrait ensuite visiter![/quote] [quote]Nous travaillons sur cette fonctionnalité depuis plus de 18 mois. C'était un travail complexe: bloquer le tracking peut résulter en une modification de l'aspect de certains sites Internet. Notre enjeu était de créer une expérience à la fois utile et agréable pour nos utilisateurs. Nous avions déjà lancé une extension pour Firefox, 'Lightbeam', qui permettait de mieux visualiser quel site vous piste en ligne. Il s'agit d'une nouvelle étape. L'idéal serait de proposer cette fonctionnalité sur le navigateur Internet classique, pas que dans la navigation privée, mais cela prendra plus de temps.[/quote] Des critiques adressées aux bloqueurs de publicités par les créateurs de contenus, qui craignent pour leurs revenus ? [quote]Je suis quelqu'un d'optimiste. Le Web a toujours su évoluer, il le fera encore. Ce n'est pas la première fois qu'un navigateur Web bloque des contenus, par exemple Firefox bloque depuis des années les fenêtre pop-up. Nous estimions simplement que c'était quelque chose qui nuisait à l'expérience des utilisateurs.[/quote] Sur Internet, ce sont toujours les internautes qui ont le dernier mot.

22 Oct 2015 LIRE L'ACTU
Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure Archives Secunews SECUNEWS

Facebook sommé d'identifier l'auteur d'un porno vengeur d'une mineure

Le tribunal d'Amsterdam a donné le choix à Facebook: soit le réseau social lui donne les informations nécessaires, soit il ira les chercher lui-même dans ses serveurs. La justice néerlandaise a ordonné à Facebook de divulguer des informations sur une personne ayant publié une vidéo de 'revenge porn' (porno vengeance) ou de permettre à un expert indépendant de fouiller ses serveurs. Le tribunal d'Amsterdam avait été saisi par une Néerlandaise de 21 ans: une vidéo de 2011 la montrant en train d'avoir un rapport sexuel avec celui qui était son compagnon à l'époque avait été publiée en janvier 2015. Prise alors que la femme et son compagnon étaient encore mineurs, la vidéo avait été retirée de Facebook peu de temps après sa publication, mais peut encore être trouvée sur Internet. Depuis, la vie de la plaignante est devenue un enfer, selon son avocat Thomas van Vught. D'après les médias néerlandais, l'ex-compagnon de la plaignante nie avoir placé la vidéo sur le réseau social. Facebook a 14 jours pour s'exécuter [quote]Un porte-parole de Facebook a précisé à l'AFP que le compte avait été supprimé avant de recevoir une demande pour ces informations. En conséquence, toutes les informations au sujet de ce compte ont été retirées de nos serveurs en accord avec nos conditions d'utilisation et les lois applicables.'[/quote] [quote]L'avocat Thomas van Vught affirme au quotidien de Telegraaf que sa cliente ne croit pas à la réponse du réseau social, 'Facebook enregistre tout'.[/quote] Le tribunal d'Amsterdam ordonne à Facebook de fournir à la plaignante d'ici à 14 jours toutes les données connues de Facebook sur l'utilisateur du compte, dont ses nom et prénom, son adresse IP, son adresse mail et son numéro de téléphone, selon un jugement en référé rendu public. Sans quoi un tiers indépendant que les parties désigneront sera chargé d'effectuer une enquête indépendante afin de savoir si ces données sont présentes, ou l'ont été, chez Facebook.[/quote] Inconnu il y a encore quelques années, le phénomène consacré par l'expression 'Revenge Porn» consiste à mettre en ligne des photos ou vidéos dénudées sans le consentement des personnes concernées, notamment à la suite d'un conflit ou d'une rupture. Les législateurs de plusieurs pays se sont saisis du problème, notamment en Israël et au Royaume-Uni. À Los Angeles, un Américain a été condamné à un an de prison en décembre 2014, la première peine de ce genre aux États-Unis. La France ne s'est pas encore dotée d'une législation dédiée. La semaine dernière, Google a annoncé son intention de faire disparaître les contenus de revenge porn de ses résultats de recherche. Une formulaire permettant de demander leur déréférencement sera bientôt disponible.

29 Jun 2015 LIRE L'ACTU
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

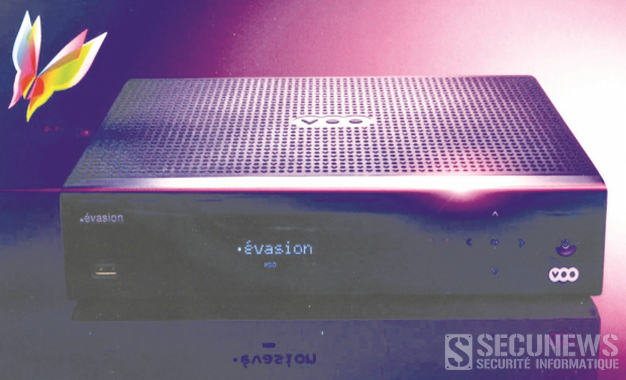
C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

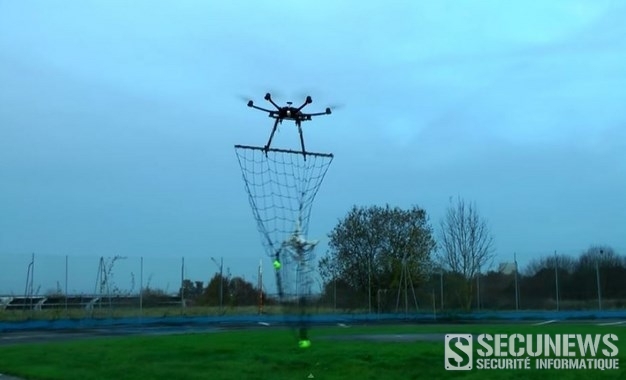
La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
Google abandonne 60% de ses utilisateurs Android à une faille de sécurité Archives Secunews SECUNEWS

Google abandonne 60% de ses utilisateurs Android à une faille de sécurité

Vous utilisez un smartphone sous Android datant de quelques années ou un peu low cost, attention, une faille se cache peut-être dans votre téléphone. Selon Rapid7 , cabinet d'études et d'experts en sécurité, la version Jelly Bean 4.3, d'Android constitue un danger pour les utilisateurs de smartphones et tablettes sur lesquels elle est installée. Sous celle-ci, le navigateur par défaut, qui s'appelait alors Android, comporte une faille de sécurité. Au global, 60% des utilisateurs d'Android seraient concernés, ce qui fait au total 930 millions de terminaux, pourtant, Google a indiqué qu'il ne ferait rien pour corriger cette faille de sécurité. Pourquoi ? Car le bug en question touche plus particulièrement WebView. webview c'est quoi ? Un composant permettant d'afficher des pages web sur lequel est basé Android. Mais la faille concerne uniquement les anciennes versions de Webview, fonctionnant avec "Webkit", un moteur de rendu créé par Apple et utilisé par de nombreuses sociétés. Quelle solution ont alors les millions d'utilisateurs de Jelly Bean pour naviguer en toute sécurité ? Eh bien tout simplement ne plus utiliser le navigateur par défaut de cette version d'Android et reporter leur choix sur Firefox ou Chrome. Le mieux reste cependant de faire une mise à jour vers la version 4.4 d'Android, mais celle-ci n'est pas proposée sur tous les modèles de smartphones par les constructeurs. Cela ne résoudra toutefois pas tous les problèmes puisque certaines applications se servent du navigateur par défaut d'Android 4.3 pour ouvrir des pages web. Adrian Ludwig propose donc tout simplement aux développeurs de restreindre cet usage. Pas certains que ce soit la réponse qu'ils attendaient de la part d'une société dotée d'aussi importants moyens que Google. Depuis la mise à jour Android 4.4 de 2013, les smartphones de Google ont pour navigateur Chrome et ne fonctionne donc plus avec le fameux Webkit, qui a entre temps subi de nombreuses modifications. Même si Google a été averti, l'entreprise ne compte pas corriger les erreurs des versions antérieures à 4.4. Adrian Ludwig, chargé de la sécurité sur Android, conseille ainsi aux utilisateurs d'anciennes versions d'Android de mettre à jour leur téléphone ou, si ce n'est pas possible, de changer de navigateur. Pratique trop risquée [quote]Il explique que réparer cette faille "n'est pas réalisable en toute sécurité" car "Webkit seul, c'est plus de 5 millions de lignes de codes et des centaines de développeurs qui ajoutent chaque mois des milliers de modifications". De plus, l'ancienneté du système complique les choses car une correction impliquerait "des changements nécessaires de parties importantes du code", c'est une opération assez complexe qui comporte des risques de sécurité. En gros, une mise à jour exposerait le système à encore plus de problèmes au lieu de l'en protéger, affirme-t-il.[/quote] La compagnie assure aussi que "chaque jour, avec les avancées de la version Android 4.4, le nombre de personnes affectées rétrécit". Peu de raisons pour la compagnie de prendre des risques donc, d'autant plus que cela pourrait inciter les consommateurs à se munir de modèles plus récents. Pour autant, note le cabinet Rapid7, cette faille non corrigée est une vraie aubaine pour des pirates malintentionnés, les détails de la faille ayant été rendue publique... en espérant une correction rapide.

26 Jan 2015 LIRE L'ACTU
Un faux Flappy Bird pour voler vos photos sur Android Archives Secunews SECUNEWS

Un faux Flappy Bird pour voler vos photos sur Android

Selon un chercheur en sécurité, le pirate qui a récemment collecté les photos de plus de 100 célébrités nues avait déjà collaboré sur d’autres projets du même acabit. Cette annonce fait suite à un tweet du chercheur en sécurité Nik Cubrilovic, qui dévoile une capture d’écran issue du forum AnonIB, où une personne qui s’autoproclame 'génie', propose une manière de dérober les photos personnelles des utilisateurs Android : Le pirate explique qu’il a mis au point un clone du célèbre jeu Flappy Bird, en modifiant l’application sur Android pour qu’elle transfère les photos stockées vers son serveur, à l’insu de l’utilisateur. Afin de mener à bien son projet, il a fait un appel aux dons pour créer un autre compte développeur, afin de ne pas utiliser le sien, le montant de la licence pour distribuer son application sur Google Play s’élève à 15€ (20$) pour les développeurs. On ne sait pas si l’application a été finalisée, mais si elle l’est, elle représente un risque énorme pour la vie privée puisqu’elle peut transférer toutes les photos des utilisateurs, le but étant bien sûr de récolter des photos de jeunes filles, célébrités ou pas. Google n’est pas toujours votre ami Flappy Bird a été un gros succès, et malheureusement pour les utilisateurs, la politique d’acceptation des applications est moins stricte chez Google que chez Apple par exemple. Ainsi, Google Play se retrouve avec des dizaines de copies d’applications dotées de 'fonctionnalités avancées' comme l’envoi de vos coordonnées GPS, de SMS surtaxés ou encore la possibilité de fouiller dans vos documents privés. Mais Google n’est pas le seul à blâmer! [quote]Il en revient également à l’utilisateur de bien vérifier les permissions qu’il accorde aux applications, après tout, pourquoi un jeu comme Flappy Bird aurait besoin d’accéder à vos photos ? Soyez attentifs à ce que vous installez, utilisez Bitdefender Clueful (gratuit) pour surveiller à quoi ont accès vos applications, et si une permission ne vous plait pas, n’installez pas l’application.[/quote]

12 Sep 2014 LIRE L'ACTU
Google lance Chromecast en Europe, sauf en Belgique Archives Secunews SECUNEWS

Google lance Chromecast en Europe, sauf en Belgique

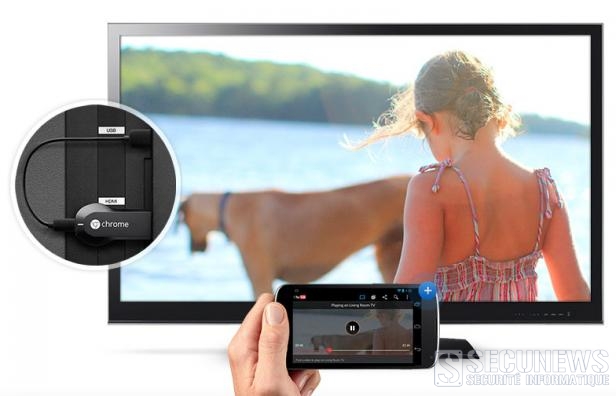
Huit mois après les Etats-Unis, Google lance mercredi en Europe et au Canada Chromecast, un petit adaptateur qui transfère vers la TV des contenus vidéo en ligne depuis des appareils portables. La Belgique n'est, pour le moment, pas concernée par ce lancement. Une télévision dotée d'un port HDMI, un réseau wifi et quelques minutes d'installation suffisent pour mettre en route cet appareil de la taille d'une clé USB, une fois configuré, Chromecast communique avec un smartphone, une tablette ou un ordinateur portable. Vidéos, musiques, programmes TV et pages web En quelques minutes, la clé HDMI est raccordée au réseau domestique en Wifi, il suffit alors de choisir l’entrée auxiliaire du téléviseur sur laquelle elle est branchée pour accéder à son contenu. Mais dans l’état, Chromecast ne propose rien, car le petit accessoire sert de pont avec des applications compatibles. Pour son lancement en France (ainsi que dans 11 autres pays), il en existe plusieurs: [quote]- YouTube; Pluzz: l’appli de Replay de France Télévisions - CanalPlay: la plateforme de vidéo à la demande de Canal Plus - SFR TV pour les abonnés à l’opérateur - Google Play Musique - Google Play Films - Chrome (les services maison). [/quote] Une fois lancée l’application désirée sur son smartphone ou sa tablette, il suffit d’appuyer sur le petit icône Chromecast pour que le contenu désiré s’affiche sur le téléviseur. Chez Google on dit Caster en parlant de cette manipulation. Avec Chromescast, il est donc possible de Caster des vidéos, des émissions de télévision, de la musique, mais aussi des pages web par l’entremise de Chrome. Le smartphone ou la tablette utilisés ne sert que de télécommande. C’est le dongle qui se charge d’aller sur le réseau chercher le contenu sélectionné et de le diffuser, dès lors il est donc possible d’utiliser son terminal mobile pour tout autre chose. Plusieurs terminaux peuvent piloter Chromecast, et l’on peut en installer sur chaque écran de la maison. En soi, Chromecast n’a rien de révolutionnaire. Mais son prix, 35 euros et sa simplicité d’usage pourraient néanmoins en faire un gadget incontournable. Selon Google, le petit dongle s’est déjà vendu à plusieurs millions d’exemplaires aux Etats-Unis. Clic pour accéder au site Chromcast (en français)

19 Mar 2014 LIRE L'ACTU
Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker) Archives Secunews SECUNEWS

Un nouveau ransomware va faire son apparition (Prison Locker et Power Locker)

Les activistes de l'alliance pour la sécurité Malware Must Die (MMD) signalent la sortie prochaine sur le marché noir d'un programme d'escroquerie présenté sous le nom de Prison Locker et Power Locker. Ces chasseurs de menaces sur Internet traquent ce programme depuis le mois de novembre 2013 et selon eux, l'auteur de ce programme et son associé sont dans la phase de finition de l'interface utilisateur du toolkit et ils font beaucoup appel aux membres des forums de pirates pour les tests. L'auteur du programme malveillant a déjà fixé le montant de la licence à 100 dollars et il a l'intention d'accepter les paiements en bitcoins. [quote]"D'après les données de MMD, le nouveau ransomware a été programmé en C/C++ et se charge dans le dossier de fichiers temporaires de la victime à l'aide d'un cheval de Troie de type dropper. Une fois installé, Prison Locker chiffre toutes les données sur le disque dur et les disques partagés, à l'exception des fichiers système (.exe, .dll, .sys, etc.) D'après une déclaration publiée en décembre sur Pastebin.com, la version finale du programme malveillant utilisera l'algorithme de chiffrement Blowfish en créant une clé unique pour chaque fichier chiffré, cette clé est ensuite chiffrée à l'aide d'une clé RSA de 2 048 bits, unique pour l'ordinateur infecté et enregistrée avec le fichier chiffré. Prison Locker crée également un Bureau et quand le chiffrement est terminé, il y affiche en plein écran une message sur la nécessité de payer une rançon. Un module spécial bloque les touches Windows et Escape et arrête de nombreux processus Windows, dont explorer.exe, regedit.exe, taskmgr.exe et cmd.exe, le passage d'une application à l'autre à l'aide de Alt+Tab devient également impossible. De plus, le programme malveillant vérifie toutes les quelques millisecondes si l'utilisateur n'a pas quitté le nouveau Bureau. Si c'est le cas, il l'active à nouveau."[/quote] A l'instar de CryptoLocker, ce nouveau programme d'escroquerie exige le paiement d'une rançon dans le délai imparti, sans quoi la clé de déchiffrement sera détruite. L'opérateur du programme malveillant a la possibilité de modifier ce délai, d'arrêter le compte-à-rebours ou de le réinitialiser, il peut même fixer lui-même le montant de la rançon, il peut également renommer le fichier malveillant et désigner un autre dossier pour son téléchargement. L'accès au tableau d'administration s'opère à l'aide des données par défaut admin/admin, mais là aussi il existe des possibilités de personnalisation. D'après l'auteur, Prison Locker est doté de toute une série de moyens de protection. Il est en mesure de détecter son exécution sur une machine virtuelle de base, dans un bac à sable ou avec un débogueur. A l'heure actuelle, les enquêteurs connaissent le pseudo sur les réseaux de l'auteur du programme malveillant, gyx. Ils connaissent également son numéro ICQ, son ID sur Jabber, son adresse Gmail ainsi que son surnom sur Twitter et l'adresse de sa page personnelle sur blogspot.in. Il est intéressant de voir que l'auteur de Prison Locker se décrit dans son profil Twitter comme un "défenseur de la sécurité sur Internet, un analyste de virus débutant" et même "un programmeur C/C++ qui apprend MASM" (Microsoft Macro Assembler). Les membres de MMD ont déjà transmis les informations en leur possession à leurs collègues et partenaires dans les services de police et la situation est contrôlée. Clic pour plus d'infos (anglais)

21 Jan 2014 LIRE L'ACTU
Le bouton démarrer fait son retour dans Windows 8.1 Archives Secunews SECUNEWS

Le bouton démarrer fait son retour dans Windows 8.1

Ce jeudi 17 octobre 2013, Microsoft a lancé la nouvelle mise à jour de son système Windows 8. Cette version 8.1 présentée comme davantage centrée sur l'utilisateur signe surtout le retour du célèbre bouton "Démarrer". Quasiment un an jour pour jour après l'arrivée plus que mitigée de Windows 8 , Microsoft lance une première mise à jour. Windows 8.1 doit réconcilier les utilisateurs de Microsoft qui avaient été quelque peu déboussolé par ce nouveau système qui devait tout réinventer pour mieux s'adapter aux appareils mobiles et ainsi permettre de concurrencer iOS (Apple) et Android (Google). Le retour de bâton fut plutôt violent pour le géant américain et ses produits. Microsoft a trouvé un moyen de lancer un système qui satisfasse à la fois les possesseurs de support tactile ou d'ordinateur, mais surtout les utilisateurs de produits hybrides, à mi-chemin entre l'écran tactile et le PC, qui sont le coeur de cible de cette mise à jour. Enrichir l'utilisation des consommateurs D'autres nouvelles fonctionnalités font leur apparition: La personnalisation de l'écran d'accueil: Il sera plus simple de choisir la couleur et le fond de l'écran. Les applications pourront être déplacées en groupe en étant sélectionnées d'un seul clic. Les applications pourront être sélectionnées selon leur nom, la date de téléchargement ou selon leurs catégories. Les tuiles d'applications pourront adopter un plus grand nombre de tailles. Une meilleure synchronisation avec un PC et un smartphone: Selon Jensen Harris, "le système d'exploitation est tourné vers le cloud et utilise SkyDrive" (le système de stockage en ligne de Microsoft), il sera plus simple de récupérer des photos prises avec son téléphone mobile et de partager des contenus entre ses différents appareils. Un nouveau moteur de recherche: Le moteur de recherches sur Internet Bing du groupe américain, intégré à Windows 8.1, va permettre d'interroger le Web d'une manière plus poussée. En tapant le nom de Marylin Monroe, dans la fenêtre de recherche, les différents éléments récupérés par Bing sont par exemple agrégés et présentés sous forme de page contextuelle: des photos et des informations la vie de l'actrice et sur ses films sont ainsi proposées sur plusieurs pages de la tablette. Du multitâche amélioré: Il sera possible de faire fonctionner jusqu'à quatre applications différentes en même temps, au lieu de deux, précise le responsable de Microsoft. Surtout, la présentation des différentes fonctions va pouvoir être adaptée selon le goût des utilisateurs. Auparavant, une application remplissait les deux tiers de la page et la seconde devait remplir l'espace restant, ce qui était dommageable aux utilisateurs qui voulait agrandir la page allouée à Twitter, à Skype, ou aux courriels selon l'intérêt des informations. Microsoft dit avoir vendu 100 millions de licences Windows 8 en six mois, un niveau comparable à celui enregistré par son prédecesseur, qui n'a toutefois pas permis de relancer les ventes de PC. Sur le blog de Windows , Brandon LeBlanc, responsable marketing de Microsoft, explique que cette mise à jour répond à "notre vision de l'informatique mobile ultra personnalisé" et à "notre engagement à améliorer continuellement le produit pour enrichir l'utilisation des consommateurs" Selon les privilégiés qui ont pu tester des pré-versions de Windows 8.1, la nouvelle mouture semble répondre aux attentes, en tout cas corriger les points noirs soulevés par la version précédente. Dans un billet publié par le site Zdnet, Ed Bott estime que "Windows 8.1 mérite qu'on y prête attention" après une version 8 qui était "sur le principe une bonne idée mal exécutée". Les utilisateurs de Windows 8 peuvent télécharger gratuitement la mise à jour sur le Windows store. A compter de ce 18 octobre 2013, les nouveaux produits Microsoft en vente dans les magasins en seront dotés (dont la tablette Surface 2 en magasin le 22 octobre 2013), une version en DVD sera également mise en vente.

18 Oct 2013 LIRE L'ACTU
Le système d'empreinte digitale de l’iPhone 5S déjà compromis Archives Secunews SECUNEWS

Le système d'empreinte digitale de l’iPhone 5S déjà compromis

l aura fallu moins de deux jours après sa commercialisation, le "Touch ID" de l’iPhone 5S, son système de reconnaissance par empreinte digitale, a déjà été compromis par des hackers allemands... Aucun système n'est inviolable Mis à la vente vendredi 20 septembre 2013, le nouveau smartphone de la firme à la pomme a été immédiatement pris en main par les bidouilleurs du "Chaos Computer Club" ( CCC ), l'une des principales organisations de hackers en Europe. Sur leur site Internet, ceux-ci ont annoncé avoir réussi à tromper la technologie Touch ID, qui plus est avec des moyens de la vie de tous les jours. Grâce à la photographie d'un doigt, les hackeurs ont réussi à créer un "faux doigt" qui a débloqué l'iPhone, c'est à dire une fine pellicule transparente reproduisant l'empreinte digitale originale. Le tout est documenté dans une vidéo mise en ligne par le CCC. Cela démontre une nouvelle fois que les technologiques biométriques liées aux empreintes digitales ne sont pas adaptées au contrôle des accès et devraient être évitées. Le hackeur Starbug a expliqué que le capteur Touch ID est simplement doté d'une meilleure résolution que les technologies précédentes, il lui a donc suffi d'augmenter la résolution de son faux, tout en conservant une méthode qu'il présentait dès 2004. Dès la sortie de l'iPhone, deux experts en sécurité avaient lancé un concours de hacking, offrant 16.000 dollars au premier qui viendrait à bout de cette nouvelle technologie mise en place par Apple. On ne coupera pas les doigts des utilisateurs de l'iPhone 5S pour voler l'appareil Une technique qui n’a rien de nouveau mais qui a fait ses preuves. Pour le groupe de hacker, cette technologie réduit la sécurité des périphériques qui l’utilisent. Non seulement parce qu’elle est facilement contournable par un tiers, mais parce qu’il est plus facile de forcer l’utilisateur à débloquer son téléphone contre sa volonté. Ce qui est assez logique, en revanche, il n’est pas forcément facile d’obtenir une bonne empreinte digitale, suffisamment bonne en tout cas pour réussir à en faire une photo et il faudra bien sûr, toujours avoir accès à votre iPhone 5s pour pouvoir l’utiliser. Course au hack Depuis l’annonce de Touch ID par Apple, le Web foisonne de sites et de personnes qui remettent en cause cette technologie. Certains s’inquiétant du fait qu’on confie une donnée très personnelle à Apple, même si la firme de Cupertino indique que l’empreinte est stockée dans une enclave sécurisée et chiffrée du processeur Apple A7 et n’est pas envoyée vers un quelconque serveur. C’est complètement stupide d’utiliser comme moyen de sécurité quelque chose qu’on ne peut pas changer et que vous laissez toute la journée partout derrière vous Le public ne doit plus être trompé par l’industrie biométrique et ses fausses déclarations. La biométrie est fondamentalement une technologie conçue pour l’oppression et le contrôle, pas pour sécuriser nos périphériques quotidiens.

23 Sep 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook Archives Secunews SECUNEWS

Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook

Pour fêter le seuil de 5 millions de fans atteint en janvier 2013, Porsche leur avait proposé de concevoir un modèle unique. Six mois plus tard, la voiture existe et pourra être conduite par l'un d'entre eux. Un bon moyen pour le constructeur de capitaliser sur sa marque. Le résultat, une 911 couleur "aqua" (ou "bleu Facebook") décorée de bandes noires et blanches. Dotée d'un aileron arrière, la voiture arbore des jantes 20 pouces en alliage et ses portières comportent l'inscription "5m Porsche Fans" (5 millions d'admirateurs Porsche). À l'intérieur, sur l'encadrement illuminé des portières et sur le tableau de bord aluminium, on peut lire la mention "imaginé par les 5 millions de fans Porsche". Porsche affirme que 54.000 fans Facebook ont pris part à la conception du modèle. La phase de création étant terminée, le constructeur lance une nouvelle compétition. Son gagnant conduira la fameuse Porsche sur le circuit de Silverstone en Angleterre. Il s'agira de l'amateur qui recensera le plus grand nombre d'amis admirateurs de la page officielle du constructeur. Les résultats seront à découvrir le 18 août 2013. Les participants classés entre la 2e à la 10e place recevront un modèle réduit de la 911 Carrera 4S "5m Porsche Fans". Cette campagne montre également comment une marque de luxe élitiste arrive à rassembler autour d'elle un public aussi vaste, preuve qu'il ne suffit pas d'avoir les moyens pour rêver devant un objet que la grande majorité de ces fans ne pourront jamais s'offrir.

08 Aug 2013 LIRE L'ACTU
Google Maps revient sur iOS Archives Secunews SECUNEWS

Google Maps revient sur iOS

Après s'être fait expulser de l'iOS par Apple, Google Maps est de retour sur le terrain sous forme d'application et ce pour frapper fort et faire oublier la douloureuse application "Apple Plans" qui est loin d'avoir satisfait les utilisateurs. Que ce soit au niveau de l'interface où de la précision cartographique. Avec Goole Maps pour iOS 6, accédez à des cartes complètes, précises, faciles à utiliser et dotées de fonctionnalités intégrées telles que la recherche à proximité Google, la navigation détaillée par guidage vocal, les itinéraires en transports en commun, Street View et bien plus encore. Vous pouvez aussi découvrir les meilleures adresses (restaurants, cafés, boutiques et loisirs) grâce aux notes et aux avis de personnes en qui vous avez confiance. Connectez-vous pour enregistrer vos lieux favoris et accéder directement depuis votre téléphone à l'ensemble des recherches et des itinéraires que vous avez enregistrés sur votre ordinateur. Recherche : * Trouvez des adresses, des lieux et des établissements partout dans le monde grâce à la fonctionnalité de recherche à proximité Google. * Découvrez les meilleures adresses (restaurants, cafés, boutiques et loisirs) grâce aux notes et aux avis locaux. * Connectez-vous pour synchroniser vos recherches, vos itinéraires et vos lieux préférés entre votre ordinateur et votre téléphone. Itinéraires : * Bénéficiez d'itinéraires routiers détaillés par guidage vocal. * Trouvez votre chemin en train, en bus, en métro ou à pied. * Accédez en temps réel à des informations sur la circulation dans des villes du monde entier. Images et Street View : * Affichez des vues panoramiques à 360 degrés de lieux du monde entier dans Street View. * Découvrez l'intérieur des locaux de plus de 100 000 établissements partout dans le monde. * Affichez des images satellite haute résolution de lieux du monde entier. Simple et facile d'utilisation : * Une toute nouvelle expérience Google Maps sur votre iPhone. * Une nouvelle interface simplifiée pour une navigation encore plus facile. * Parcourez la carte et les résultats d'un simple geste. Télécharger Google Maps

13 Dec 2012 LIRE L'ACTU
Il crée un virus pour smartphones et détourne 500.000 euros Archives Secunews SECUNEWS

Il crée un virus pour smartphones et détourne 500.000 euros

Un jeune homme de 20 ans a été arrêté mardi 16 octobre 2012, à Amiens, soupçonné d'avoir mis au point un virus à destination des smartphones sous logiciel Android, qui aurait fait un total de 17.000 victimes pour un préjudice supérieur à 500.000 euros. Selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication, le jeune homme aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android. Il profitait en l'occurrence d'une relative faiblesse de l'OS. Selon plusieurs experts de la sécurité informatique, Android qui est bâti sur un modèle plus ouvert que l'App Store d'Apple est plus attaqué par des programmes malveillants en raison notamment de la différence d'approche entre Google et Apple quant à la gestion de la sécurité de leurs parcs d'applications. Le pirate mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Le jeune homme a été présenté au parquet d'Amiens, placé sous contrôle judiciaire et mis en examen pour escroquerie et piratage. Selon le cabinet Gartner, Android s'adjugeait au deuxième trimestre 64% des ventes du marché mondial des smartphones, devant Apple qui équipait lui 18,8% du marché avec ses iPhones. Des smartphones du numéro un mondial de la téléphonie mobile Samsung sont dotés du logiciel Android. Le géant américain de l'internet Google a dépassé fin septembre le cap des 25 milliards de téléchargements dans son magasin d'applications pour appareils mobiles fonctionnant avec le système d'exploitation Android, Google Play.

19 Oct 2012 LIRE L'ACTU
Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens Archives Secunews SECUNEWS

Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens

Le mouvement est né lors de la révolution égyptienne, le "Loop" est un groupe de hackers au service des cyber-opposants syriens, ils ont gagné leur confiance et les aident à communiquer sans se faire repérer. Comme Tom, membre parisien du groupe Loop installé dans un squat du 14ème arrondissement, ils sont des dizaines dans le monde à épauler les activistes anti-Bachar dans leur cyber-guerre contre les autorités syriennes. Pour les membres du "Laboratoire ouvert ou pas" (Loop), la coupure totale d'internet par le régime d'Hosni Moubarak, lors de la révolution égyptienne, a été une révélation, et le signal de départ d'une mobilisation internationale. Citation: "Ils ont osé, on pensait tous qu'aucun pays n'oserait couper l'internet!", raconte ce jeune homme, installé dans la petite salle mise à la disposition du groupe dans le squat baptisé "Gare XP", proche du périphérique. "Des geeks du monde entier se sont ligués pour aider l'opposition égyptienne à revenir en ligne, cela a marché, et aujourd'hui ce sont les Syriens qui ont besoin de nous", dit-il. Le Loop, c'est une dizaine " Hacktiviste " ( Hacker -activistes) motivés et actifs, une trentaine d'intermittents qui passent de temps à autre donner un coup de main et 250 personnes sur la liste de diffusion. Ils agissent aux côtés de l'opposition syrienne sur internet en collaboration avec le groupe international d'hacktivistes Telecomix, fondé en 2009. Le 15 septembre 2011, ils sont parvenus pendant quelques minutes à détourner tout le trafic internet sortant de Syrie sur une page d'accueil dans laquelle ils prévenaient les internautes des risques d'être surveillés, donnaient des conseils pour mieux se dissimuler et proposaient leurs services et leurs compétences pour rendre le plus anonymes possibles les communications. Citation: crypter, éviter la traçabilité "Nous avons créé, installé et configuré des salons de discussions en direct (IRC) 100% anonymes et sûr, sur lesquels les opposants syriens peuvent nous contacter et même se contacter entre eux en étant sûrs qu'ils ne pourront pas être identifiés par le régime, même s'il dispose de technologies de pointe achetées en France ou aux Etats-Unis", poursuit Tom. Pas le droit à l'erreur Depuis, ils ont gagné la confiance de dizaines d'activistes et d'opposants syriens, qui risquent leurs vies pour faire sortir films et informations du pays via le réseau. Citation: "Leurs demandes: comment anonymiser les échanges de mails, comment crypter des SMS sous Androïd, comment ne pas de faire repérer en ligne, éviter la traçabilité ? Des gars de Telecomix, de Loop et d'ailleurs se retrouvent pour leur proposer des solutions, étudier leurs problèmes", explique-t-il. "Pas question d'être des utopistes qui font ça pour s'amuser et mettent la vie des gens en danger, nous portons une sacré responsabilité, s'ils utilisent les technologies que nous leur apportons, il faut qu'elles soient sûres à 100%!, on ne peut pas se gourer., tu ne peux pas te dire: Hoops! Je viens de faire tuer cinquante personnes..." "Parfois, des relations se nouent avec des gars à l'intérieur de la Syrie, on apprend à se connaître, malgré les pseudos et puis un jour, plus de nouvelles du gars, plus jamais de nouvelles..., là, ton ordinateur, tu ne le regardes pas de la même manière..." Récemment, des questions sont arrivées sur les possibilités d'utiliser des "quadcopters", petits drones hélicoptères dotés de quatre hélices, faciles à fabriquer et à faire voler par télécommande. "Les plans sont partout, en logiciels libres, sourit Tom. Ce serait pas mal de les aider à fabriquer ça, trois quadcopters avec de petites antennes radio, tu les fait voler sur les toits de trois immeubles du quartier, et hop, tu as un mini-réseau, facile à monter, à démonter, difficile à détecter!" Figure publique de Loop, habitué à représenter le groupe dans les médias, le jeune homme explique et détaille les aspects "ouverts" de "l'Opération Syrie". Citation: "Mais, vous comprenez bien, il y a pas mal de choses qui doivent rester secrètes..."

20 Aug 2012 LIRE L'ACTU
Le Robot Curiosity, un vieux G3 avec des roues Archives Secunews SECUNEWS

Le Robot Curiosity, un vieux G3 avec des roues

Contrairement à ce que l’on pourrait penser, la Nasa n’a pas envoyé le dernier cri de la technologie humaine sur Mars, le robot Curiosity utilise un PowerPC G3 à 200 MHz, un processeur vieux de onze ans. De l'ancien, mais du solide. La Nasa n’utilise que du matériel éprouvé pour ses explorations spatiales, "Curiosity" ne fait pas exception. Alors que le laboratoire de sciences mobiles commence tout juste son exploration de Mars et à envoyer ses premières photos, on en sait un peu plus sur l’équipement informatique utilisé par le rover. Matériel: un PowerPC G3 à 200 MHz et 256 Mo de RAM - Le processeur qui équipe Curiosity n’a rien d’extraterrestre, c’est un PowerPC 750, un processeur conçu par IBM et Motorola et qui est appelé G3 chez Apple. Sur le robot, il fonctionne à une fréquence d’horloge de 200 MHz, ce qui est peu, mais largement suffisant pour ce qu’il doit faire. - La carte mère embarque 256 Mo de RAM et 2 Go de mémoire flash pour stocker les photos, les vidéos et les données scientifiques avant de les transmettre à la Terre. - L’ordinateur qui utilise cette carte mère s’appelle un "RAD750", éprouvé dans de nombreuses missions spatiales, il est protégé des radiations par son boîtier qui résiste jusqu’à 1.000 Gray et à des températures de -55°C à 70°C, pour des raisons de redondance, un second RAD750 est embarqué. Equipement, 17 caméras de 2 mégapixels Curiosity est comme une voiture Street View, bardé d’appareils photo, il totalise 17 caméras CCD de 2 mégapixels dont la MastCam, capable d’enregistrer des vidéos en HD 720p à 10 images par seconde, une autre caméra sert à saisir des images en macro, du sol, sous le rover. (animation de la NASA de l’atterrissage) Le chef-d’oeuvre scientifique est sans doute la "ChemCam" construite par le CEA. La caméra la plus impressionnante n’est pas sur le rover, mais sur la sonde "Mars Reconnaissance Orbiter", la "HiTISE" est en effet dotée d’un capteur de 800 mégapixels qui a pris des photos de 2 Go chacune lors de la descente et de l’atterrissage de Curiosity. - Côté logiciel, Curiosity fonctionne avec "VxWorks", développé par Wind River Systems et racheté par Intel. Ce système d’exploitation en temps réel est utilisé par beaucoup de systèmes embarqués, encore un système stable et éprouvé. Le seul point négatif concerne son alimentation. Curiosity n’est pas très vert puisqu'il est alimenté par un générateur thermoélectrique à radioisotope (à base de plutonium) qui produit 125 watts d’électricité, c’est plus efficace que les panneaux solaires, mais oh combien plus polluant !

09 Aug 2012 LIRE L'ACTU
Le Paiement mobile n'est pas sûr! Archives Secunews SECUNEWS

Le Paiement mobile n'est pas sûr!

Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.

30 Jul 2012 LIRE L'ACTU
Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage Archives Secunews SECUNEWS

Chrome,I.E, Firefox,safari vaincu dans deux concours de piratage

Depuis la création du concours de piratage " Pwn2Own ", il y a six ans, jamais personne n'avait percé la muraille du navigateur Chrome. En fait, à peu prés personne ne s'était même donné la peine d'essayer, les participants préféraient s'attaquer à des cibles plus faciles, comme tous les autres navigateurs Web courants, mais la séquence a pris fin hier, et deux fois plutôt qu'une. ¿ " Pwn2Own " proprement dit, c'est l'équipe de la compagnie "Vupen Security" qui a trouvé une faille dans la version courante de Chrome et qui s'en est servi pour prendre le contrôle d'un ordinateur. Les détails n'ont pas été dévoilés, mais la recette utiliserait une combinaison de deux exploits, dont une défaillance dans le plugiciel Flash (une source fréquente de ce genre de problémes). Vupen est une habituée de "Pwn2Own", o? la sécurité de Mac OS X Snow Leopard était tombée sous ses coups l'année derniére, son équipe a aussi vaincu Internet Explorer 8, Safari 5 et Firefox 3 en quelques heures hier. Pendant ce temps, Google commanditait un autre concours , et doté d'une bourse totale d'un million de dollars, dans le but de découvrir les faiblesses de son navigateur. Là aussi, une faille a été identifiée et exploitée en quelques minutes; c'est l'étudiant russe "Sergei Glazunov" qui a réussi le coup et qui obtiendra un prix de 60.000 $US en échange du dévoilement à Google de la technique qu'il a utilisée. Vupen ne recevra rien puisque Google ne commandite plus Pwn2Own et que Vupen a refusé de dévoiler ses secrets. ¿ ce jour, aucune attaque de type " zero-day " (utilisant une faille inconnue des développeurs de Chrome) n'a été rapportée dans la réalité. Google corrige son navigateur en moins de 24h Si Google a donc déployé un correctif pour ce hack, le navigateur fut également victime de la firme Vupen lors du concours Pwn2Own, la société française n'aurait cependant toujours pas détaillé son attaque à Google, d'ailleurs, celle-ci ne serait pas obligée de dresser un rapport. Citation:"Aprés avoir corrigé un bug compliqué comme celui d'hier, il est dommage de ne pas avoir également obtenu des informations de la part de Vupen" affirme Travis McCoy, membre de l'équipe de Google Security. Si le navigateur Chrome n'est pas donc invulnérable, il est clair que la firme Mountain View souhaite alors se montrer trés réactive.

09 Mar 2012 LIRE L'ACTU
Mélangez football, basket et handball et faites du Kronum Archives Secunews SECUNEWS

Mélangez football, basket et handball et faites du Kronum

Un sport nouveau est en train de cartonner aux États-Unis, le "Kronum", inventé en 2008 par Bill Gibson, le Kronum est un drôle de mélange entre football, handball et basketball. Se pratiquant sur un terrain circulaire doté de 4 cages, il connait un succès grandissant en Amérique du Nord, un sport spectaculaire et plutôt sympathique qui pourrait bien s'installer rapidement en Europe. Mélangez football, basket et handball et faites du Kronum

28 Apr 2011 LIRE L'ACTU
A 12 ans il remet en cause la théorie d'Einstein Archives Secunews SECUNEWS

A 12 ans il remet en cause la théorie d'Einstein

Un jeune prodige américain fait actuellement parler de lui sur la toile, à 12 ans, Jacob Barnett a un QI évalué à 170. Dans une vidéo il remet en cause la 'théorie de la relativité d'Einstein', son mentor. Démonstration. Étrange disent certains, génial disent d'autres. Jacob Barnett n'est certes un enfant pas tout à fait comme les autres, à 12 ans, ce jeune américain n'est pas intéressé par les consoles de jeux et les ballons de foot mais plutôt passionné de trigonométrie, d’algèbre et de géométrie. [quote]"Je veux écrire un livre qui vulgariserait les mathématiques, même les plus complexes ou alors j'aimerais devenir chercheur dans le domaine de l'astrophysique" déclarait-il il y a deux semaines sur le plateau d'une émission de la chaÓne Fox News.[/quote] Le jeune garçon explique avoir sauté 7 classes à l'école et être capable de réfléchir en 4 ou 5 dimensions... On le voit également écrire à l'envers ou résoudre une équation mathématique incompréhensible pour la plupart d'entre-nous. Diagnostiqué d'une certaine forme d'autisme à 2 ans, les médecins annoncent à ses parents qu'il ne parlera peut-être plus jamais, mais Jacob évolue malgré tout, doté de capacités intellectuelles hors du commun, son QI est évalué à 170, soit plus élevé que celui d'Einstein. Dés qu'il est en âge de communiquer (14 mois), "Jake" calcule le volume des boîtes de céréales au petit-déjeuner. A 1 ans, il écrit en braille A 2 ans, il joue Beethoven au piano A 3, il construit des puzzles de 5.000 pièces. A 8 ans, il étudie l’astrophysique à l’université d’Indiana. Aujourd’hui, il est chercheur et enseigne différentes théories à ses camarades dans cette même université. Le jeune garçon a publié plusieurs vidéos sur Youtube. La dernière en date a été vue plus d'un 1.300.000 fois. Elle montre Jacob remettre en cause la célèbre théorie de la relativité d'Albert Einstein. Elle est un peu longue mais vaut vraiment le détour. A 12 ans il remet en cause la théorie d'Einstein Sa mère a envoyé les calculs effectués par son fils à l’université de Princeton, spécialisée en physique et astrophysique. Au vu de ses travaux, le professeur Scott Tremaine a admis par voie d'e-mail que le jeune garçon était sur la piste d’une nouvelle théorie de la relativité. [quote]"La théorie sur laquelle il travaille implique plusieurs problémes des plus complexes en astrophysique. Quiconque parviendrait à les résoudre sera un vrai candidat pour recevoir un Prix Nobel" a-t-til expliqué.[/quote] Il doit bien s'emmerder en cours de math a son école!! ^^

13 Apr 2011 LIRE L'ACTU
Les 10 pièges à éviter sur les réseaux sociaux Archives Secunews SECUNEWS

Les 10 pièges à éviter sur les réseaux sociaux

Facebook , Twitter , Myspace, etc.., les réseaux sociaux font de plus en plus d'adeptes! Mais pour les utiliser au mieux, attention à ne pas commettre d'erreurs. Choisir les photos publiées, ne pas dévoiler toute son identité, ne pas accepter les contacts inconnus... Voici 10 pièges à éviter. 1. N'acceptez pas les contacts inconnus Internet est un réseau privilégié par les pédophiles en quête d'images ou de vidéos... Mais pas seulement! Masqués derrière un pseudonyme, ils peuvent entrer en contact avec des enfants via les "chats" ou les réseaux sociaux, en cherchant à se faire le plus d'amis possible, les enfants risquent d'accepter les contacts de parfaits inconnus. 2. Masquez votre identité La plupart des réseaux sociaux invitent les internautes à se créer un espace personnel, sur lequel ils peuvent diffuser leur nom, prénom, adresse, numéro de téléphone... Ces données sont ensuite diffusées et partagées avec des sites tiers experts en marketing. Garder une certaine part d'anonymat vous protégera des spams intempestifs. 3. Ne vous connectez pas n'importe où De plus en plus souvent, des internautes voient leur compte Facebook ou Twitter piraté suite à un e-mail de phishing. Ces messages frauduleux les incitent à se connecter pour modifier certaines données. Le lien inclus dans l'email les redirige non pas vers le site du réseau social, mais vers une copie hébergée sur des domaines contrôlés par les pirates. Attention à ne pas divulguer compte et mot de passe à n'importe qui. 4. Restez discret sur votre vie Réfléchissez-y à deux fois avant de renseigner votre statut (champ où l'on raconte son quotidien). Les détails de votre virée à la mer alors que vous êtes en arrêt maladie, ou les dates de vos prochaines vacances peuvent s'avérer précieux pour votre manager ou les cambrioleurs qui scrutent le web... 5. Ne mélangez pas vie personnelle et vie professionnelle Attention, les employeurs potentiels utilisent souvent les sites de réseaux sociaux. Evitez, donc, de publier des avis négatifs sur l'entreprise que vous convoitez ou des photos qui pourraient ruiner vos nouvelles opportunités de carrière. De même, si vous acceptez des relations de travail parmi vos contacts, soignez vos publications (statuts, photos, etc.). Le mieux est d'adhérer à un réseau personnel et à un réseau professionnel. 6. Triez les photos que vous publiez Des photos témoignant de votre résistance à l'alcool ne regardent que vous! Sorties de leur contexte, elles paraissent beaucoup moins flatteuses. D'autant que ces photos peuvent être facilement trouvées et partagées lorsqu'elles sont "taguées" (fonctionnalité qui permet d'ajouter votre nom sur votre photo pour l'indexer). 7. Protégez-vous contre le harcèlement Certains internautes se servent des réseaux sociaux pour insulter leurs contacts ou leur envoyer des photos obscènes, dans les cas de harcèlement en ligne, certains jeunes sont spammés de messages anonymes, ne vous laissez pas intimider et dénoncez les auteurs des messages s'ils sont connus. 8. Faites attention aux (trop) bonnes affaires Les arnaques aux petites annonces frauduleuses et aux produits contrefaits fourmillent sur le web, méfiez-vous des trop bonnes affaires, des offres fantaisistes et éviter les gros virements vers l'étranger. 9. Choisissez les groupes auxquels vous adhérez "Vodka, Whisky, Bière... On n'a pas la même bouteille, mais on a la même passion." L'intitulé de ce groupe de fans vous fait sourire ? Sachez que les groupes que vous rejoignez sont visibles de tous, bien au-delà des contacts de votre réseau. Un cabinet de recrutement n'aura pas forcément le même sens de l'humour que vous. 10. Ayez conscience du temps passé Les réseaux sociaux sont très chronophages. L'étude de marché de l'institut Nielsen révèle une augmentation de 82% du temps passé sur ces sites entre décembre 2008 et décembre 2009. Petite vidéo de mise en garde: Vous arrive-t-il de communiquer votre numéro de carte bancaire par mail Discutez-vous sur Facebook de l’état de votre compte ? Si oui, vous êtes une proie idéale pour les fraudeurs opérant par internet. Febelfin a loué les services de Dave pour en faire la preuve. Avec ses longs cheveux gris et son regard éthéré, Dave est un voyant (ou plutôt: il se fait passer pour un voyant). En réalité, il s’agit d’un acteur qui reçoit des informations sur ses clients via une oreillette. Ses souffleurs, des pirates encagoulés dissimulés derrière d’antiques tentures de circonstance, parcourent sans répit les sites internet publics à la recherche d’informations sur les visiteurs sans méfiance qui font la file pour passer chez le médium. Ce qu’ils déterrent est proprement hallucinant. La plupart des gens passent en effet énormément de temps sur internet et y donnent une foule d’informations sur eux-mêmes, notamment via les réseaux sociaux. Photos de vacances, composition de famille, données personnelles comme l’âge, le domicile ou les hobbys, etc.. sur internet, il est très facile de retrouver toutes les données qui vous concernent. Sans que vous en ayez conscience, c’est parfois toute votre vie que vous mettez en ligne. Ce qui n’est pas sans risque. Car les fraudeurs sur internet n’attendent que cela pour s’emparer de ces informations et les utiliser à leur profit. Un numéro de carte bancaire ou des données d’identification communiqués par mail, et c’est la porte ouverte à tous les abus. Pour vous faire prendre conscience de ce risque et vous inciter à la prudence dans la communication de vos données personnelles via internet, Safeinternetbanking.be a mis au point une campagne ludique avec l’agence de communication Duval Guillaume Modem. Au centre de cette campagne, il y a Dave, un médium doté de pouvoirs "paranormaux", tous les passants le croisant par hasard pouvaient s’adresser à lui pour lui demander un conseil gratuit et personnel. Une opération qui a récolté un franc succès. Mais, cachés derrière Dave, officiaient quelques pirates informatiques soufflant discrètement à notre médium toutes les informations laissées sur des sites internet par ses visiteurs: - Les noms de leurs enfants - Le prix de leur maison - Le montant sur leur compte bancaire - Leurs dépenses vestimentaires du mois précédent - Leur numéro de carte bancaire. Partager des informations sur internet, c'est s'exposer aux abus.Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux 2025 Exmachina, un jeu qui sensibilise aux risques du Net Clic pour lire toutes les actus Facebook Retrouvez secunews sur Facebook Accéder a la page facebook Tout les faux groupes et pages de ce réseau social secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

10 Oct 2010 LIRE L'ACTU