L’IA destinée aux mineurs sous surveillance renforcée à New York
L’État de New York impose une vérification d’âge aux chatbots IA et interdit plusieurs pratiques jugées dangereuses pour les mineurs.
Free a lancé ce jeudi la mise à jour 4.13.2 du Freebox Server, destinée aux Freebox Revolution, Pop, Delta et Ultra. Une version entièrement tournée vers la sécurité, qu’un simple redémarrage suffit à installer.
Nokia travaille avec ICEYE pour développer des satellites de communication qui permettront à l’Europe d’avoir une alternative souveraine à Starlink. Les premiers satellites devraient être lancés en 2028. Mais, contrairement à Starlink, ce partenariat ne vise pas le grand public, mais les gouvernemen
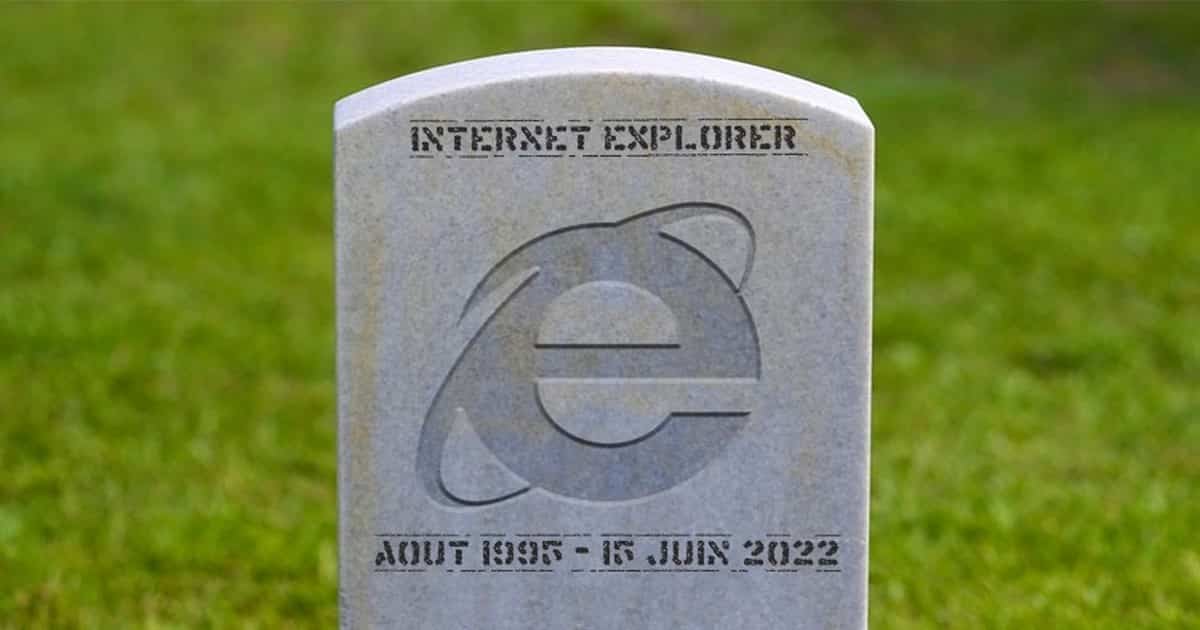
Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)
Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)
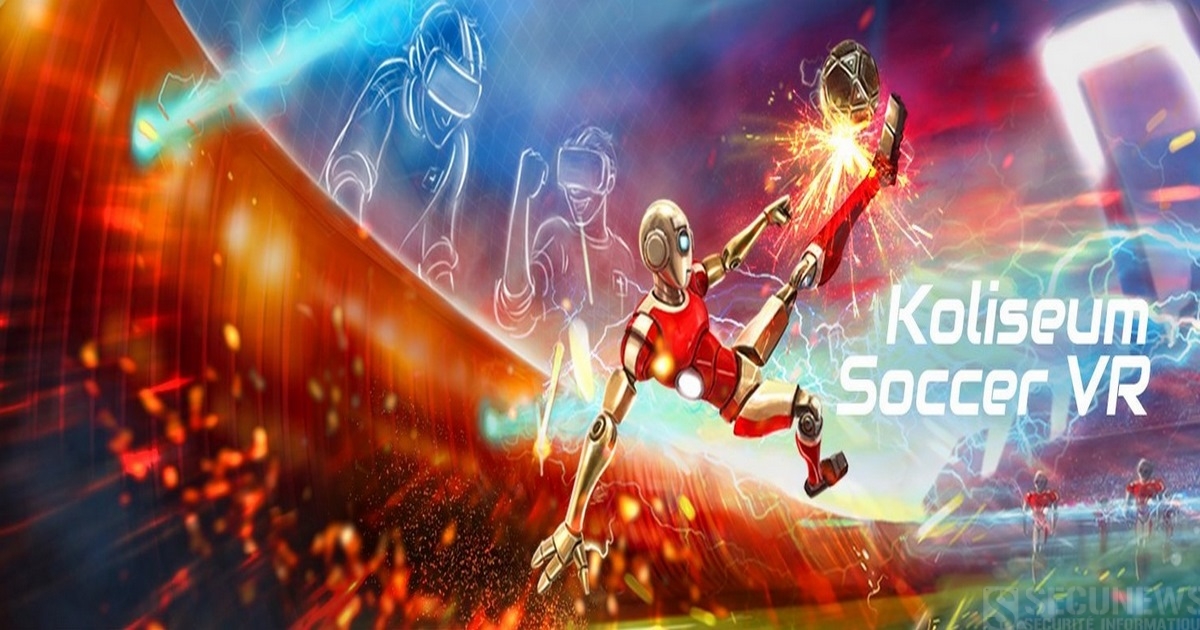
Kynoa, l'entreprise genevoise (suisse) qui l'a développé, vise les centres commerciaux, des arcades de jeux et à terme les bateaux de croisière, il est testé auprès du public suisse depuis ce vendredi. Seul point commun avec un kicker classique, la taille et les poignées qui en sortent, mais la comparaison s'arrête là. Baptisé Koliseum Soccer VR, il se présente de fait comme une grosse caisse fermée en bois posée sur quatre pieds, décorée de scènes de sport futuristes et à l'intérieur de laquelle sont installés quatre ordinateurs. Pour commencer une partie opposant la France à la Suisse (seule option disponible actuellement), les joueurs ne doivent pas lancer la traditionnelle balle en liège mais enfiler un casque de réalité virtuelle Occulus Rift. Ils sont alors projetés au coeur d'un stade bondé qui semble flotter au-dessus d'une mégalopole colorée et futuriste. Effets spéciaux et bonus Les joueurs n'ont alors plus leur physique traditionnellement statique mais ressemblent plutôt à des robots. Ils sont baptisés des 'Titans' car, expliquent avec lyrisme leurs concepteurs, 'à l'échelle réelle, un petit joueur de Baby-foot mesurerait au moins 10 mètres de haut si on le comparait à la taille d'un vrai terrain. Nos joueurs sont donc de grands robots qui, tels des gladiateurs, surgissent des vastes sous-terrains du stade pour se disputer le ballon.' S'ils sont toujours attachés à leur barre, ces joueurs nouvelle génération s'animent et peuvent même se féliciter ou se rabrouer en fonction des performances réalisées. Quant aux poignées, elles permettent toujours de contrôler le jeu, elles s'apparentent plus à des manettes de jeux vidéo puisque des boutons permettent de produire des effets spéciaux ou de débloquer des bonus en fonction des scores : - Bouclier qui protège le but pendant plusieurs secondes - Un ressort qui modifie les rebonds de la balle - Un mode 'multiballe', qui permet d'avoir plusieurs ballons en même temps sur le terrain. Cerise sur le gâteau, les parties peuvent être enregistrées et donc partagées sur les réseaux sociaux par exemple. A l'origine de ce projet, une jeune entreprise suisse. Kynao, créée à l'automne 2016 qui regroupe l'équipe d'un studio d'animation créé un an plus tôt. Les responsables de Kynao ne cachent pas leurs ambitions commerciales pour ces machines qui sont destinées à évoluer dans le temps. Et visent, avec ces machines proposées au prix de 95.000 francs suisses (un peu moins de 82.000 euros, la clientèle des centres commerciaux, des arcades de jeux ou la réalité virtuelle se développe et à terme les bateaux de croisière. Avec en tête d'écouler une vingtaine de ces machines cette année en profitant notamment de l'effet Coupe du monde 2018 Après ces deux jours de démonstration, qui permettront d'engranger les remarques d'utilisateurs qui ne sont pas forcément des habitués de la réalité augmentée, le Koliseum Soccer VR sera officiellement lancé à la mi-mars 2018 puis présenté courant avril à Dubaï lors du salon de l'industrie du divertissement et du jeu (DEAL). Plus d'infos page twitter Koliseum Soccer.
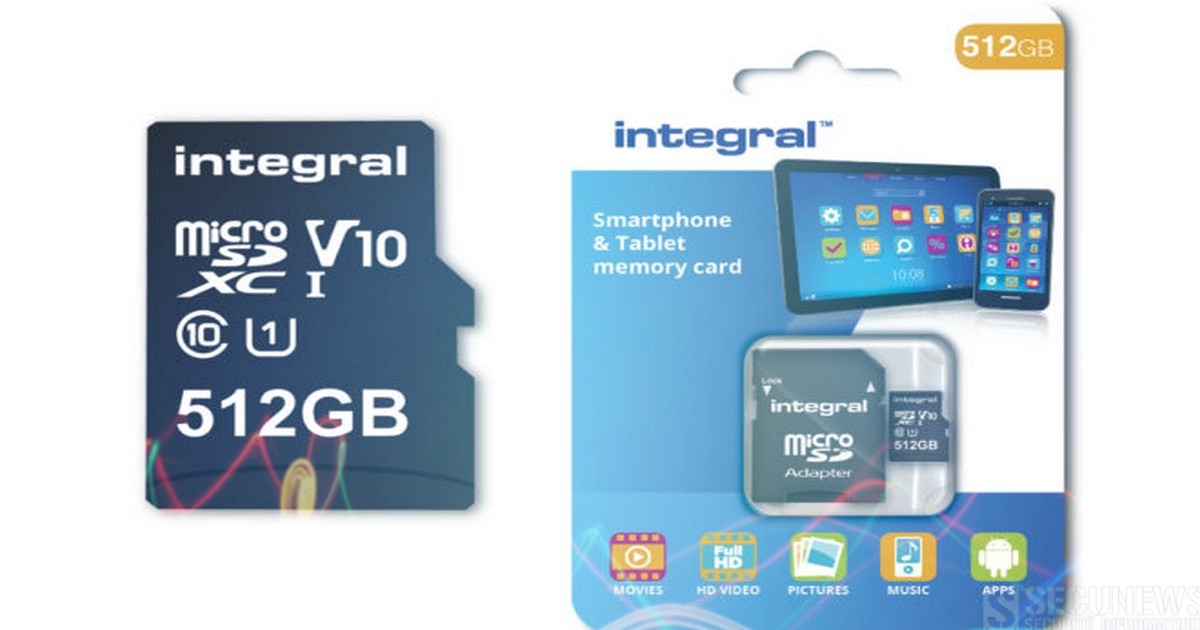
Le constructeur britannique Integral Memory annonce la sortie prochaine de la toute première carte microSD d'une capacité de 512Go, un nouveau record ! Cette nouvelle carte n’est toutefois pas une foudre de guerre quand on s’intéresse à sa vitesse. Il s’agit d’une carte de classe 10 (ou U1), ce qui signifie que sa vitesse d’écriture est au minimum de 10 Mo/s, c’est deux fois moins que les cartes mémoires de classe U3 Avec une telle capacité de mémoire, ces cartes, principalement destinées à être utilisées dans des smartphones et des tablettes fonctionnant sous Android, vont pouvoir facilement stocker de la vidéo en haute définition, mais qui se révèlera un peu lente pour de la vidéo en 4K, pour installer des applications Android via la fonction 'adoptable storage' ou pour installer des jeux sur la Switch. Le constructeur garantit une vitesse de transfert de 80 Mo/s. Cette carte microSD est attendue en février 2018 en Grande-Bretagne, sans plus d'information pour le moment quand à sa disponibilité ailleurs et son prix. Jusqu’à présent c’était SanDisk (propriété de Western Digital) qui détenait le record. Western Digital avait présenté à l'IFA 2017 une carte SanDisk Ultra microSDXC UHS-I d'une capacité alors record de 400 Go, avec un débit plus important, de l'ordre de 100Mo/s. Elle est aujourd'hui disponible pour plus de 250 euros. Voir aussi: SanDisk dévoile un prototype de carte SDXC de 1 To.
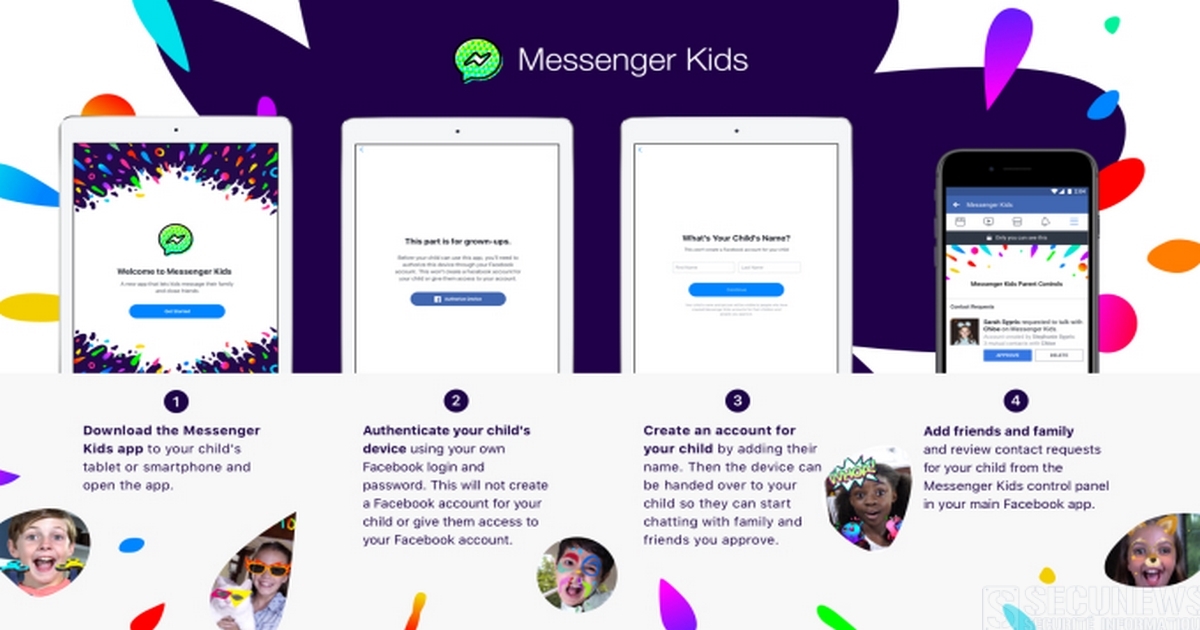
S’il faut avoir 13 ans pour obtenir le droit de s’inscrire sur Facebook, le premier réseau social au monde vient de lancer, lundi 4 décembre 2017, une application destinée aux plus jeunes, 'Messenger Kids'. L'application Messenger Kids est une version "light" de la messagerie de Facebook. L’application doit être installée par les parents eux-mêmes, qui sont les seuls à pouvoir approuver les personnes pouvant communiquer avec leur enfant. Impossible donc, en principe, qu’un inconnu aborde un enfant. Pour rassurer les parents, l’entreprise explique également que les enfants n’ont pas besoin de disposer de compte Facebook pour utiliser Messenger Kids, ni d’un numéro de téléphone. Le réseau social assure aussi que les enfants ne se verront pas automatiquement migrer vers Facebook une fois leurs 13 ans révolus. Le service est disponible pour l'instant uniquement pour les utilisateurs d'iOS (Apple), et seulement aux États-Unis. Au niveau de l'interface, la principale différence réside dans le fait qu'elle intègre tout un tas de nouvelles options permettant aux parents de contrôler son usage. Tout comme sur la version classique, les enfants peuvent échanger des messages, lancer des appels vidéo, publier des selfies, des GIF ou encore des stickers avec des personnes figurant sur leur liste d'amis, une fois celle-ci validée par les parents. Nouvelle offensive contre Snapchat Facebook promet aussi qu’aucune publicité n’est diffusée sur Messenger Kids et que les données des enfants 'ne sont pas utilisées pour les publicités'. Facebook explique avoir passé les 18 derniers mois à discuter avec des experts en développement de l'enfance et en sécurité afin de proposer un ensemble de garanties pour satisfaire la plupart des préoccupations des parents Des filtres automatiques censés empêcher le partage de certains contenus, comme la violence ou la pornographie, doivent être déployés et une équipe spéciale sera censée analyser tous les contenus signalés comme problématiques par les utilisateurs. Le site spécialisé TechCrunch, qui a échangé avec Facebook, explique aussi que l’application ne permet pas aux parents de lire en secret les conversations de leurs enfants, ils seront toutefois informés si leurs enfants signalent un contenu problématique, sans pour autant pouvoir le consulter. L’application permet d’échanger par messages écrits, mais aussi par vidéos, qu’il est possible de personnaliser en affichant des filtres sur l’image. Une fonctionnalité qui rappelle fortement Snapchat, application phare des jeunes utilisateurs, dont Facebook copie depuis des mois les fonctionnalités. L’arrivée de Messenger Kids ressemble à une nouvelle offensive contre Snapchat. Avec cette application, Facebook peut fidéliser très tôt, avec l’aval des parents, de jeunes utilisateurs, qui se créeront leur cercle d’amis en ligne avant même d’arriver sur le réseau social aux 2 milliards d’utilisateurs, et peut-être regagner un peu d’avance sur Snapchat, qui vampirise les jeunes internautes ? Accéder au site officiel Messenger Kids. (Anglais) https://www.youtube.com/watch?v=nkkgKWa2wpg
Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

La plateforme américaine de stockage de données en ligne 'Dropbox' fermera l'an prochain deux applications grand public avec lesquelles elle avait ambitionné d'élargir ses services, Carousel pour la visualisation et le partage de photos, et Mailbox pour les mails, a-t-elle annoncé lundi. [quote]- Mailbox sera fermé le 26 fevrier 2016 - Carousel sera fermé le 31 mars 2016.[/quote] Carousel avait été lancé en fanfare en 2014 avec l'ambition affichée à l'époque de "donner vie" aux fichiers stockés en ligne, la fonction permettait de visualiser et de partager des photos et des vidéos, faisant accéder Dropbox au rang de rival de services comme Flickr (filiale de Yahoo!) ou Picasa (Google). Mailbox est pour sa part un gestionnaire de courriels que Dropbox avait racheté en 2013. Dropbox justifie l'abandon des deux produits par son recentrage ces derniers mois sur les applications destinées à la collaboration et à la simplification des manières dont les gens travaillent ensemble. Dropbox, lancé en 2007, combine une offre de base gratuite et des abonnements payants pour plus de capacité de stockage et de services. Il revendique 400 millions d'utilisateurs, dont 150.000 entreprises qui paient pour son offre professionnelle, une niche sur laquelle il met davantage l'accent ces derniers mois. Clic pour lire le communiqué de Dropbox (multi-langues)
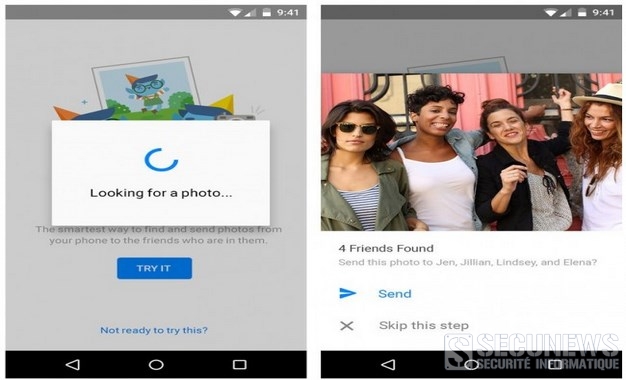
Voici certainement une nouvelle fonctionnalité du réseau social Facebook qui risque de faire grincer des dents! Le site de Mark Zuckerberg a dévoilé une nouvelle technologie de reconnaissance faciale destinée à son application 'Facebook Messenger'. Désormais, Facebook pourra fouiller les photos de votre smartphone… alors qu’elles ne sont pas partagées sur le réseau social ou sur tout autre site web. Cette fonctionnalité, nommée "Photo Magic", apparaîtra sur les prochaines versions de Facebook Messenger, l’application mobile destinée à discuter entre vos différents contacts Facebook. Ainsi, l’application ira scanner l’ensemble de vos photos sur votre smartphone et vous enverra une notification dès qu’elle découvrira une photo avec un de vos amis, grâce à la reconnaissance facile. Vous recevrez ainsi des avertissements lorsque vous prendrez une photo de vous et votre ami en soirée... Une nouvelle incursion dans la vie privée qui annonce certainement une prochaine polémique pour le réseau social déjà accusé d’être omniprésent entre Facebook, Facebook Messenger, Instagram, Whats App, et bien d’autres applications du groupe. Quiconque validera l’utilisation de 'Photo Magic', verra toutes les photos de son téléphone être envoyées sur les serveurs de Facebook. Et cela alors que le réseau social est souvent accusé de conserver des informations confidentielles sur les usagers. Cela ne fera que quelques informations de plus glanées sur vous et vos amis. La fonctionnalité 'Photo Magic' est actuellement testée en Australie mais aucune date de mise à jour n’est annoncée pour les Etats-Unis ou l’Europe. Bref, à l’avenir, faites attention à vos photos, même si vous ne souhaitez pas les partager sur Facebook. Ou désinstallez Facebook Messenger... Reste toutefois un point rassurant pour les Européens. L’Union européenne interdit en effet toute utilisation de logiciels de reconnaissance faciale qui ne sont pas explicitement valider par les consommateurs, 'Facebook Moments' est par exemple interdite en Europe.
Microsoft a dévoilé les sept éditions qui composeront Windows 10. Si l'entreprise a promis que son nouveau système d'exploitation serait identique sur tablettes, smartphones et ordinateurs, elle continue de proposer des éditions adaptées aux différents publics auxquels Windows s'adresse. Particuliers, entreprises, éducation, mobile, objets connectés..., les éditions de Windows 10 s'adaptent à différents publics et plateformes. Pour les particuliers: [quote]Ce sera les éditions 'Home' (ordinateurs, tablettes) et «Mobile». Windows met en avant leur interopérabilité: Les joueurs sur PC auront accès au Xbox Live, la plateforme de jeu en ligne de la Xbox One et pourront faire des parties avec les utilisateurs de la console, et les jeux achetés sur Xbox seront disponibles gratuitement sur PC. Quant aux mobiles, ils pourront se transformer en mini ordinateurs une fois connectés à un écran, clavier et souris.[/quote] Trois déclinaisons de Windows 10 s'adressent aux professionnels: [quote]La version 'Pro' est destinée aux petites entreprises La version 'Entreprise' aux plus grosses structures. Ces deux éditions disposeront de Windows Update for Business, qui donne un accès plus rapide aux mises à jour de sécurité. Signe de l'importance prise par les smartphones dans les entreprises, elles ont droit à leur propre édition mobile, 'Mobile Entreprise'.[/quote] Microsoft a également prévu une édition dédiée à l'éducation et pensée pour s'adapter aux besoin des écoles, mais ne détaille pas en quoi elle sera différente des autres. Enfin, l'édition 'Iot Core' permettra à Windows de s'ouvrir aux objets connectés. Mise à jour vers Windows 10 gratuite pendant un an. Les utilisateurs des versions 7 et 8.1 de Windows, même piratées, pourront mettre à jour gratuitement leurs ordinateurs vers les éditions Home et Pro de Windows 10 durant l'année suivant son lancement, passé ce délai, ils devront payer. A noter que le système de licence gratuite accordée par Microsoft pour utiliser Windows 10 ne sera valable que pour les trois premières éditions citées. Microsoft n'a pas encore annoncé la date de sortie officielle de son dernier système d'exploitation, se contentant d'un vague 'cet été'. Cet afflux d'utilisateurs de Windows 7 et 8 devrait aider Microsoft à atteindre l'ambitieux objectif fixé par Terry Myerson, son vice-président des systèmes d'exploitation, 1 milliard de machines équipées de Windows 10 trois ans après son lancement. Clic pour lire le communiqué officiel de Microsoft (anglais) Voir aussi: Windows 10 sera la dernière version de windows. Clic pour lire toutes les actus sur Windows 10.
Dans la foulée des attentats de Paris, le Premier ministre belge Charles Michel veut donner un coup d'accélérateur à l'adoption d'un premier paquet de mesures destinées à renforcer l'anti-terrorisme et la lutte contre la radicalisation. Un premier train de mesures devrait être adopté vendredi par le gouvernement fédéral L'une des mesures concerne les écoutes téléphoniques. Le cadre dans lequel les autorités judiciaires peuvent y avoir recours devrait être élargi et, surtout, rendu plus souple afin que des mises sur écoute puissent être pratiquées plus rapidement. Évidemment, c’est un sujet avec lequel le gouvernement marche sur des œufs tant la frontière entre les moyens nécessaires pour combattre le terrorisme et la protection de la vie privée et des libertés civiles est ténue.
Dans un nouveau rapport, Google explique sa volonté de déclasser, dans les recherches, les sites qui publient des liens de téléchargement ou de streaming illégaux, pour le moment, cette nouvelle directive est mise en place aux Etats-Unis uniquement, mais elle devrait rapidement être appliquée en Europe. Pour lutter contre le piratage et protéger les droits d'auteurs, la firme américaine met à jour son algorithme. L'objectif: Multiplier et améliorer les alternatives légales, couper les rentrées d’argent des sites pirates, se prémunir contre les abus et garantir la transparence des procédures, tels sont les nouvelles lignes de front que Google compte défendre sans pour autant endosser le rôle de censeur Il sera donc plus compliqué pour les accros aux séries d'espérer dénicher le tout dernier épisode gratuitement, les termes comme 'free', 'download', 'streaming' ou encore 'watch' seront déréférencés ou en tout cas rétrogradés dans le moteur de recherche. Pas question par contre pour Google de faire supprimer ces sites car: [quote]Même pour ceux où nous déréférençons le plus de pages, cela représente au final qu’une partie mineure des pages qu’ils comptent au total. Il serait donc inapproprié de supprimer entièrement ces sites de notre moteur de recherche dans de telles circonstances explique le groupe qui ne cherche pas non plus à se positionner en tant que censeur.[/quote] D'ailleurs, à l'avenir, le géant du Net compte divulguer les demandes de retrait d'informations reçues par des propriétaires de droits d'auteurs et les gouvernements. Cette politique est une aubaine pour le géant du Net qui développe actuellement sa propre offre légale (de films, musiques et livres), il est probable que la firme puisse jouir de nouvelles recettes publicitaires destinées à promouvoir cette offre légale. Rien qu’en 2013, le site affirme avoir reçu près de 224 millions de signalements de sites pirates, confessant qu’il comptabilise aujourd’hui plus de demandes en une semaine qu’au cours des douze années 1998 -> 2010 réunies.
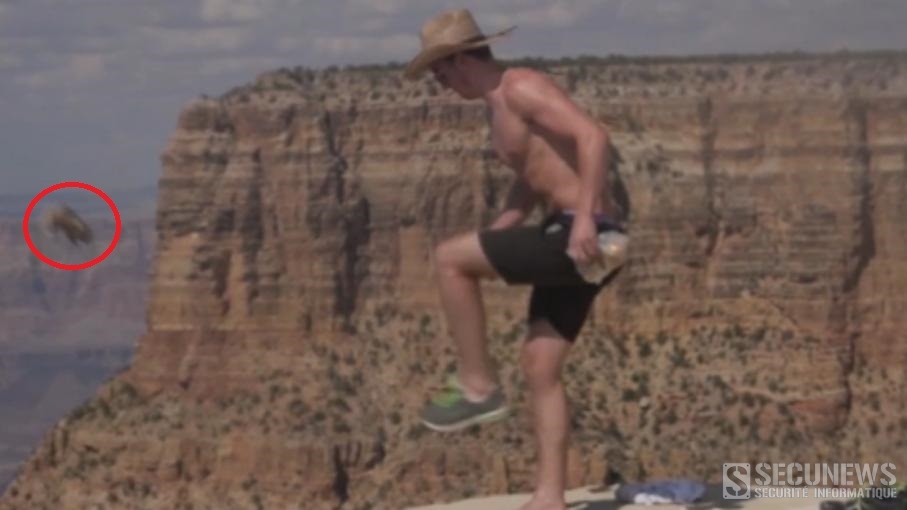
L’organisation de défense des animaux PETA offre une récompense allant jusqu’à 12.500 euros pour toute information sur l’individu, présumé français, qui a lancé un écureuil du haut du Grand Canyon dans le Colorado, comme on le voit dans une vidéo circulant sur internet. [quote]Il est impératif que toute communauté faisant face à un acte sadique et violent tel que celui-ci prenne des mesures pour trouver le coupable ou les coupables et les traduise en justice, a estimé Daphné Lacroix, porte-parole de PETA France, dans un communiqué publié mercredi.[/quote] Selon PETA France et ses affiliées américaine et britannique, la récompense est destinée à toute personne ayant des informations permettant l’arrestation et la condamnation de l’individu sans pitié, présumé français, qui a lancé l’écureuil dans le vide. Ils sont un danger pour tous [quote]Ceux qui agressent les animaux sont un danger pour tous, ils peuvent se défouler sur quiconque se trouvant sur leur chemin, humain ou non-humain, et doivent être interceptés avant qu’ils n’agissent de nouveau, a ajouté Mme Lacroix.[/quote] Une vidéo mise en ligne au début du mois montre deux touristes, parlant français selon le témoin qui a enregistré la scène, attirant des écureuils avec de la nourriture au bord du précipice et l’un d’eux envoyer un de ces animaux dans le vide d’un coup de pied. Toute personne ayant des informations sur cette affaire est priée de contacter Bill Wright, garde forestier en chef du Grand Canyon, au 001 928 638 7888. Il jette un écureuil dans le Grand Canyon, PETA offre une récompense de 12.500 euros pour trouver les auteursClic pour lire le communiqué officiel de PETA France
L'éditeur de jeux vidéos Ubisoft a annoncé jeudi qu'il allait lancer le 27 mai 2014 son très attendu jeu "Watch Dogs" sur les aventures d'un pirate informatique, une sortie longtemps repoussée. Le report de la sortie mondiale de ce jeu, initialement programmée en novembre 2013, avait provoqué une grosse chute de l'action Ubisoft à la bourse, Toutefois, la sortie du titre avant les fêtes aurait mis "Watch Dogs" en concurrence directe avec "Call of Duty", un autre jeu vidéo star. Mais après avoir peaufiné son produit, sortir l'un des titres les plus attendus de l'année en mai va permettre à l'éditeur français de toucher les joueurs des consoles de dernière génération Playstation 4 et Xbox One, avides de nouveaux jeux. "Watch Dogs" sera disponible pour les dernières versions, ainsi que pour les modèles précédents des consoles Playstation et Xbox, ainsi qu'en version pour PC pour les appareils fonctionnant sous Windows. Le prix du jeu n'a pas été communiqué. Une version spéciale destinée à la console Wii U doit sortir dans les mois à venir. [quote]Ce jeu d'action-aventure place le joueur dans la peau d'un brillant hacker, Aiden Pearce, qui se transforme en voyou pour venger sa famille, victime d'un drame. Le héros s'attaque également à de nombreuses missions secondaires, peut s'asseoir jouer à des tables de poker, résoudre des casse-tête ou participer à des courses sauvages en pleine ville. Basé à Chicago, Aiden peut pirater à peu près tout, des téléphones portables des passants qu'il croise jusqu'au terminaux qui contrôlent les feux de circulation ou l'électricité dans certains quartiers, sans parler des comptes en banque.[/quote] [quote]Dans "Watch Dogs", le personnage est d'abord motivé par son désir de vengeance, mais au fur et à mesure de ses découvertes concernant les autorités de la ville, ses convictions évoluent, note Ubisoft.[/quote] A titre d’exemple, la plupart des actes de piratage perpétrés dans le cours du jeu consistent à infecter des systèmes automatisés. C’est là une tendance relativement nouvelle, apparue il y a quelques années avec le ver Stuxnet, qui s’attaquait aux systèmes industriels de pilotage d’un site nucléaire iranien. Cela montre comment un programme informatique peut causer des dégâts concrets, puisque Stuxnet a endommagé des équipements physiques. Or cela est également possible dans le jeu Watch Dogs. Bien que certaines de ces attaques soient très similaires à celles observées dans le monde réel, cela reste fort heureusement une simulation! Il faut comprendre que Watch Dogs n’apprend pas à pirater mais peut donner une idée de la puissance potentielle d’un outil de piratage., en espérons que ce jeu va sensibiliser le public aux questions de sécurité des réseaux dans les villes du futur qui doivent être prises très au sérieux car une attaque pourrait avoir des conséquences catastrophiques. Ce genre d'action n'est pas sans rappeler les récentes révélations du consultant en informatique Edward Snowden concernant les pratiques d'espionnage des agences du renseignement américain. De plus amples informations sur Watch Dogs sont disponibles sur le site officiel (en français) Voir aussi: Watch Dogs trailer mai 2014 (9 minutes) Ubisoft traque les ventes anticipées, avec une amende de 500.000 euros à la clé
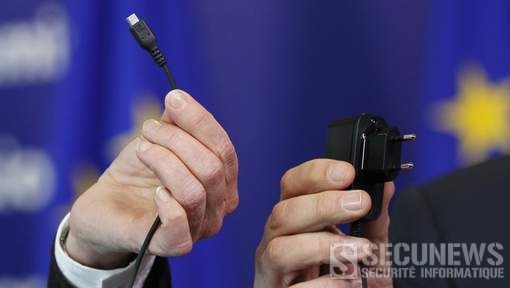
La mesure, décidée par l'UE, vise à ne plus enfermer les consommateurs dans l'univers d'une seule marque. Finis les embouts qu'on tourne dans tous les sens avant de comprendre qu'ils ne s'adaptent qu'à un seul type de téléphone, les chargeurs seront bientôt universels pour les téléphones portables, mais aussi les appareils photos, tablettes et lecteurs de musique numérique. A l’occasion du vote d’un rapport sur les règles encadrant la mise sur le marché d'équipements hertziens, le Parlement européen a validé cette mesure hier jeudi 13 mars 2014, destinée à ne plus enfermer les clients dans un univers technique. Une victoire pour les consommateurs [quote]Ce vote constitue une victoire pour les consommateurs, cela va leur simplifier la vie et faire baisser les prix en interdisant les rentes que constituaient la vente de chargeurs pour les fabricants, et de plus, cela réduira le nombre de chargeurs en circulation, ce qui est bénéfique pour l’environnement!, se félicite Bernadette Vergnaud, du groupe socialiste au Parlement européen.[/quote] La mesure devrait être mise en application dans les trois prochaines années. Un long combat La mise en place d'un chargeur universel pour téléphone portable est un vieux cheval de bataille de la Commission européenne, elle avait déjà annoncé son arrivée pour 2010, à la suite d'un accord entre plusieurs équipementiers comme Nokia, Sony Ericsson et Samsung. Le Bureau des consommateurs européens (Beuc) avait alors regretté qu'il ne s'agisse que d'un accord de l'industrie sur une base volontaire. La nouvelle ne devrait pas faire plaisir à Apple. Si les concurrents de la marque à la pomme avaient essayé de se conformer sur un modèle, Apple avait sorti un nouveau chargeur, le Lightning, lors de la sortie de l'iPhone 5.
Chaque jour, un million et demi de personnes sont victimes de pirates informatiques , qui tentent d'obtenir des informations personnelles ou de nuire à une entreprise, a déclaré Jorge Rey, responsable de la sécurité informatique du consultant américain Kaufman, Rossin & Co. Selon cet expert, des chiffres de l'industrie informatiques indiquent que sur une année, on enregistre 556 millions d'attaques contre des courriers électroniques, les réseaux sociaux, des comptes bancaires ou des entreprises. Les réseaux sociaux sont très propices à la collecte de données personnelles destinées à des usurpations d'identité afin de mener des activités illégales ou d'identifier une proie pour commettre un vol ou une extorsion. Citation: L'accès à des informations protégées via l'outil informatique "est une activité normale pour beaucoup de personnes", principalement parce que "le hacking n'est pas compliqué". De récentes études ont montré que plus de la moitié des personnes qui quittent un travail ou sont renvoyées emportent des informations privées, comme des listes de clients, des actifs ou des plans stratégiques et de développement, explique-t-il.
Le message tenait en deux mots, "Merry Christmas !" Le tout premier SMS (Short Messaging Service) a été envoyé d'un ordinateur, un certain 3 décembre 1992, par Neil Papworth, un jeune ingénieur anglais et souhaitait Joyeux Noël à un collègue. [quote]"Comme les téléphones portables n'avaient pas encore de clavier, j'ai tapé le message sur un PC.Il disait Joyeux Noël et je l'ai envoyé à Richard Jarvis de Vodafone qui était à une fête de Noël du bureau.", se rappelle Neil Papworth dans The Guardian.[/quote] C'était le premier message jamais envoyé dans le monde. Le projet original pas destiné au grand public Mais à l'origine l'invention n'était pas destinée au grand public. Neil Papworth, désormais citoyen canadien, travaillait pour un réseau téléphonique anglais et développait un système interne d'échanges de messages entre employés. L'entreprise a par la suite adopté cette technologie pour communiquer entre secrétaires et dirigeants. Cette avancée est ensuite restée confinée à un cercle limité d'utilisateurs pendant sept ans. Les compagnies téléphoniques britanniques ne voyaient alors pas l'intérêt de proposer ce service à des clients qui, selon eux, préféreraient parler directement à leurs interlocuteurs plutôt que perdre du temps à écrire. Un phénomène de société en pleine croissance En 1999, un des concurrents a brisé le consensus et permis à ses abonnés de s'envoyer des messages, la folie SMS débutait alors et s'étendait au monde entier jusqu'à devenir le moyen de communication privilégié des utilisateurs de téléphones portables selon de nombreuses études. Les Français envoient aujourd'hui plus de 45 milliards de textos par trimestre, et le volume d'échanges progresse d'un milliard de SMS chaque année. Le SMS a créé son propre langage et génère même des concours d'écriture rapide à travers la planète. 1pressionant.
Facebook propose une petite option bien sympatique permetant de "filtrer" les contacts avec lesquels on parle et les autres.... en créant des listes de contacts. Vous n’avez pas communiqué avec ces amis récemment. Voulez-vous les ajouter à votre liste Connaissances ? (vous les verrez moins souvent dans votre fil d’actualité). Voilà ce que vous propose cette page Facebook, en vous y indiquant la liste des contacts rarement contactés. Et voici un peu d'aide sur les listes d'amis: Comment dois-je utiliser les listes pour organiser mes amis ? Pour vous aider à démarrer, les listes suivantes sont mises à disposition : Amis proches : vous pouvez ajouter vos meilleurs amis à cette liste pour afficher tous leurs messages dans votre fil d’actualité et être informé dès lors qu’ils publient des informations. Vous avez également la possibilité de désactiver ces notifications supplémentaires . Connaissances : cette liste est destinée aux amis avec lesquels vous n’avez pas besoin de rester en contact étroit. Les personnes appartenant à la liste des connaissances apparaissent rarement dans le fil d’actualité. Vous pouvez également choisir d’exclure ces personnes lors de vos publications, en sélectionnant Amis sauf connaissances dans le sélecteur d’audience . Restreint : cette liste est destinée aux personnes que vous avez ajoutées en tant qu’amis mais avec lesquelles vous ne souhaitez pas partager certaines informations (votre supérieur hiérarchique, par exemple). Lorsque vous ajoutez une personne à votre liste Restreint, celle-ci peut uniquement consulter votre contenu public ou les publications dans lesquelles vous l’identifiez. Remarque : vos amis ne seront pas avertis lorsque vous les ajoutez à ces listes. Des listes intelligentes et des listes personnalisées sont également proposées. http://www.facebook.com/help/?faq=200538509990389
Si l'ambiance du jeu a été conservée, dans Bad Piggies, l'enjeu est d'aider des porcs à l'air ahuri à subtiliser les oeufs en leur construisant des moyens de transport adaptés. La société finlandaise Rovio a dévoilé jeudi à Taïwan l'application mobile la plus téléchargée au monde, consiste à se servir d'un lance-pierre pour jeter des oiseaux sur des cochons verts qui cherchent à s'emparer de leurs oeufs. Bad Piggies est disponible à depuis jeudi 27 septembre 2012 sur les systèmes d'exploitation iOS et Mac d'Apple, et Android de Google au prix de 0,79 euros, puis, à une date non précisée, sur Windows Phone, Windows 8 et PC . 120 millions d'utilisateurs de Angry Birds L'éditeur finlandais a lancé Angry Birds en application iPhone en 2009 et le jeu, devenu depuis un énorme succès, est désormais disponible sur d'autres supports, comme les smartphones fonctionnant avec Android, mais aussi l'iPad, la Playstation 3 de Sony, ou encore le navigateur Google Chrome. Angry Birds comptait fin juillet 2012, 120 millions d'utilisateurs actifs sur appareils mobiles. Selon les analystes, Bad Piggies est destinée à étoffer l'univers de Angry Birds et entretenir l'intérêt des passionnés. Citation: "Bad Piggies fera de Angry Birds autre chose qu'un simple jeu. Il va créer des histoires pour les fans et donner de l'amplitude à l'application", assure I.C. Jan, un responsable de la société de capital-risque taïwanaise appWorks Venture. Télécharger Bad Piggies depuis Google play Télécharger Bad Piggies depuis itunes (0.79 euros)
Cinq hommes ont été condamnés ce mercredi 26 septembre 2012, par le tribunal correctionnel de Paris à des peines de trois à six mois de prison avec sursis et plus d'1,1 million d'euros de dommages et intérêts pour avoir diffusé sur internet des films contrefaits. Les cinq hommes faisaient partie de deux "équipes" ("team") différentes, sur les dix qui existeraient en France, qui mettaient en ligne des centaines voire des milliers de films via de puissants serveurs, aux importantes capacités de bande passante. Les trois membres de la team "Cinefox" ont été condamnés à une même peine de six mois de prison avec sursis, et à verser solidairement plus de 710.000 euros de dommages et intérêts aux sociétés d'auteurs et de production parties civiles dans ce dossier, comme Disney, Universal ou la Warner Bros. Les deux membres de la team "Carnage", ont quant à eux été condamnés à trois et quatre mois de prison avec sursis et plus de 410.000 euros de dommages et intérêts. L'audience du 12 septembre 2012 avait mis en évidence que les cinq prévenus se trouvaient au sommet de la pyramide de la piraterie et étaient à l'origine de la diffusion massive d'oeuvres contrefaites. Lors des débats, il a été pris l'exemple du film "Transformers", qui a été téléchargé plus d'1,7 million de fois après sa mise en ligne. Au sein d'une équipe, certains avaient le rôle de "producteur manager" en administrant les "top sites". D'autres récupéraient les images à l'aide de caméscopes dans les salles de cinéma ou à partir de DVD non encore sortis en France. D'autres encore captaient la bande son des films grâce à la boucle magnétique destinée aux spectateurs malentendants, pour restituer une meilleure qualité sonore. "Tous les coups sont permis", tant à l'égard des ayants droit que des autres équipes, avait souligné dans son réquisitoire le procureur Alexandra Savie. L'affaire avait été portée à la connaissance de la gendarmerie par un renseignement anonyme en mai 2007. Le seul prévenu qui s'était présenté à l'audience, membre de la team "Carnage", avait expliqué que ces piratages étaient "comme un jeu" mais qu'il n'en avait tiré aucun bénéfice financier.
Puanteur, insectes, conditions de travail déplorables... on est loin du faste entourant le smartphone de la marque à la pomme. Célèbre depuis la manifestation d'employés qui protestaient en mars 2012 contre leurs conditions de travail, l'usine Foxconn, à taïwan, n'en reste pas moins mystérieuse. Aucune information sur la fabrication du smartphone n'avait, jusqu'ici, filtré, c'était sans compter avec un audacieux reporter du Shanghai Evening qui s'est glissé dans la peau d'un travailleur ordinaire. Il a ainsi livré le "journal de bord" de son calvaire qui dura dix jours. Jour 1 - contrôle médical: Deux conditions sont à remplir pour travailler à Foxconn: être en bonne santé et démontrer sa citoyenneté chinoise, si le test est positif, les employés peuvent se rendre à l'usine. Arrivé sur place, l'enquêteur comprend que son séjour sera loin d'être idyllique, un parfum de rance et de sueur flotte dans l'air, des cafards grouillent dans la penderie et les draps sont couverts de cendres. Détail des plus sordides, les fenêtres sont munies de barreaux, peut-être destinés à empêcher les fuites, voire les suicides. Jour 2 - confidentialité et pollution toxique: Les travailleurs doivent signer un accord de confidentialité concernant toutes les informations portant sur les "secrets" de Foxconn. Mais le plus alarmant concerne la rubrique "potentiels effets nocifs qui peuvent être causés aux employés pendant la production", les employés doivent accepter d'encourir tous les dangers possibles, y compris celui de "pollution toxique". Jours 3 à 6 - "Obéissez!": C'est la règle d'or, sans cesse répétée, "obéissez, c'est pour votre propre bien." Jour 7 - un docteur débordé et une cour pour décompresser Les employés travaillent la nuit et se reposent le jour, le rythme de travail a causé une migraine permanente chez le journaliste qui a tenté, en vain, de se faire soigner. Le seul médecin présent était surchargé de travail. Pour "se relaxer", une fête est organisée chaque week-end, une "cour de récréation", comme pour les enfants, est aménagée afin que les salariés puissent évacuer le stress. Jours 8 à 10 - confection de l'iPhone 5 La fabrication du smarthphone a lieu sous haute surveillance, les travailleurs sont entourés de détecteurs de métaux et la politique de la maison est sans appel, un bout de métal dans la poche et c'est la porte. Le journaliste s'est vu attribué l'honneur (comme cela lui a été présenté) de s'occuper de la partie arrière de la coque du téléphone. Il s'agissait de placer des bandes de plastique destinées à couvrir les ports du connecteur afin de le protéger des projections de peinture, un labeur qui durait jusque six heures du matin, moment de la délivrance, enfin, presque. Les travailleurs sont incités à prester deux heures de travail supplémentaires, pour quatre dollars (3.06 euros). D'autres accusations pleuvent contre le sous-traitant taïwanais d'Apple, Foxconn, au sujet des conditions de travail dans ses usines, écrit le New York Times, lundi 10 septembre 2012. L'industriel force des étudiants stagiaires à travailler sur les lignes de montage des iPhone, selon l'ONG China Labor Watch, ce que Foxconn dément. Le temps presse pour Foxconn, qui ne parvient pas à produire suffisamment d'appareils pour une commercialisation de l'iPhone 5 le 21 septembre 2012, après sa présentation prévue du 12 septembre 2012. Citation: Selon les journaux chinois Shanghai Daily et First Financial Daily, une jeune étudiante de l'Institut de technologie de Huaiyin spécialisée en informatique révèle que deux cents étudiants de son école ont été poussés à travailler chez Foxconn. La production a commencé le 30 août 2012, elle est payée 1.550 yuans (192 euros) par mois pour travailler six jours par semaine, douze heures par jour. Citation: Un autre étudiant de l'Institut de finance de Jiangsu explique que les étudiants en droit, anglais et management travaillent à l'usine. Foxconn aurait eu besoin de dix mille travailleurs supplémentaires selon cet étudiant. Les écoles auraient été contraintes par les autorités à envoyer leurs étudiants pour aider Foxconn, leurs parents n'ont pas été informés et il n'y aurait eu aucune convention signée par les étudiants. Citation: La radio chinoise nationale a également appris que certaines écoles avaient suspendu leurs cours pour le mois d'octobre 2012, pour les besoins de Foxconn. Citation: La société Foxconn dément les stages forcés, déclarant qu'elle a " depuis longtemps une politique de stages de courte durée en collaboration avec des écoles de formation professionnelle en Chine. Les participants à ce programme de stage ont tous l'âge légal pour travailler en Chine et représentent 2,7 % de sa main-d'oeuvre. Son programme s'étend d'un à six mois, et les étudiants sont libres de le quitter à tout moment ".
Le groupe internet Google a annoncé vendredi une nouvelle modification de l'algorithme de son moteur de recherche, destinée à donner une plus grande priorité aux publications légales par rapport aux sites ayant fait l'objet de plaintes pour piratage. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, assure Google. Citation: "A partir de la semaine prochaine nous commencerons à prendre en compte un nouveau signal dans nos affichages, le nombre de demandes de retrait pour violation de droit d'auteur", a expliqué le vice-président de l'ingéniérie Amit Singhal sur le blog du groupe. Ce changement devrait aider les internautes à trouver plus facilement des sources de contenus légitimes et de qualité, qu'il s'agisse d'une chanson diffusée sur la radio publique, d'une émission de télévision sur le site de diffusion en streaming Hulu, ou de musique sur Spotify. "Les sites faisant l'objet de nombreuses demandes de retrait pourraient apparaître plus bas dans nos pages de résultats", a indiqué M. Singhal. Des millions de demandes chaque jour Les sites en question seront toutefois prévenus par Google afin de répondre aux accusations de piratage. Depuis que Google a remanié son système de repérage des droits d'auteur il y a deux ans, il est en mesure de recueillir beaucoup plus d'informations sur les programmes piratés qui apparaissent en ligne, selon M. Singhal. Google affirme recevoir plus de demandes de retrait de contenu quotidiennes (4,3 millions ces derniers 30 jours), qu'il n'en a reçues durant toute l'année 2009. Le vice-président de l'association des studios hollywoodiens (Motion Picture Association of America), Michael O'Leary, a exprimé l'espoir que ce changement éloigne les internautes des sites illégaux. Citation: "Nous étudierons de près ce changement", a-t-il dit, notant que "le diable se cache toujours dans les détails", a dit M. O'Leary.
Bien que l'on ne dispose pas de chiffres précis, il semblerait que la simulation de vol Microsoft Flight soit un échec retentissant puisque Microsoft a décidé d'en stopper le développement à peine 5 mois après son lancement. Le jeu est toujours disponible en téléchargement sur son site officiel, et sa communauté ne sera pas abandonnée dans l'immédiat, mais il n'y aura plus de contenu supplémentaire ni de mise à jour. Pour cause puisque la plupart des employés qui travaillaient sur le soft à Vancouver ont d'ores et déjà été licenciés ! Simulation grand public destinée avant tout à initier les néophytes, Microsoft Flight avait consterné les fans de la série Flight Simulator qui s'attendaient à retrouver les mêmes sensations ultra-réalistes dans le soft. De plus, le soft soi-disant gratuit nécessitait en fait de gros investissements en argent réel pour débloquer des avions ou des zones de jeu. On ne s'étonnera pas donc outre mesure du destin tragique de ce titre en ligne décevant. Au travers d'un communiqué relayé notamment par The Verge, Microsoft explique: "avoir réévalué son portfolio et déterminer ce qui était dans l'intérêt des joueurs, des familles et de la compagnie". Il n'en reste pas moins que la stratégie free-to-play imaginée par Microsoft pour relancer sa simulation de vol n'a pas convaincu les joueurs.
Le sang, les larmes, les hurlements, la tôle froissée, les corps broyés... La dernière campagne de la Sécurité routière porte le nom de "Insoutenable". L'an dernier, le clip avait créé le buzz sur le web en montrant sans concession la genèse d'un accident de la route. Version "jeunes" et "vraie vie", cela donnait un court-métrage de cinq minutes au scénario de polar avec musique angoissante, flash-back, rires, cris d'horreur à travers la nuit et des morts ATTENTION, certaines images peuvent heurter la sensibilité des plus jeunes ainsi que des personnes non averties. Le clip Insoutenable passe du net à la télévision (version longue)A la veille des vacances de la Toussaint, période particulièrement funeste sur les routes, la Sécurité routière récidive, à la télévision cette fois. Dès ce jeudi 20 octobre 2011 au soir, la version courte du clip (2 minutes) au lieu des cinq destinées, elles, au Net, sera diffusée simultanément sur huit grandes chaînes entre 20 heures et 22 heures, en prime time et en quasi-simultané, par huit grandes chaînes de télévision, TF1, France 2, France 3, M6, W9, France 4, NRJ12 et NT1. ATTENTION, certaines images peuvent heurter la sensibilité des plus jeunes ainsi que des personnes non averties. Le clip Insoutenable passe du net à la télévision (version courte)Objectif: Marquer les esprits et frapper fort, quitte à choquer. Insoutenable II raconte la même réalité avec la même force, mais son format est plus court (2 minutes au lieu des 5 minutes pour la version Internet) et ses images ont été volontairement adaptées au regard d’un public plus large (néanmoins fortement déconseillées pour les jeunes enfants) Cette opération absolument inédite symbolise l’alliance de huit grandes chaînes de télévision pour lutter contre l’insécurité routière chez les jeunes. Pour moi ce sont ses deux vidéos suivantes les plus choquantes, la France et la Belgique a encore beaucoup de travail avant de faire un VRAI clip choc Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais
Alerte viral Compte tenu de l'effervescence médiatique, des sites Internet ont déjà commencé à utiliser la mort d'Oussama Ben pour pousser les internautes à télécharger des codecs ou vidéos contenant des virus. Certains d'entre eux sont même référencés par Google qui n'a pas encore eu le temps de détecter les fichiers malveillants. Des mails et sites promettant des vidéos inédites portant sur la mort du terroriste utilisent aussi des méthodes destinées à effrayer l'utilisateur en lui affirmant que sa machine est infectée et qu'il doit télécharger un soi-disant antivirus qui n'est en fait qu'un logiciel malveillant. Kaspersky Lab a constaté qu'en passant par Google Images, des redirections malveillantes ont lieu lors d'une recherche sur le corps d'Oussama Ben Laden. En cliquant sur une image (le corps montré est un montage Photoshop), l'utilisateur peut être redirigé vers des domaines piégés et de tomber dans la classique installation d'un faux antivirus. Zscaler a également repéré un schéma classique de piége tirant parti de l'actualité. Un site en espagnol affiche par exemple une photo du corps de Ben Laden ainsi qu'un article sur l'opération menée par les …tats-Unis, un message accompagne une fenêtre Flash Player et indique à l'utilisateur qu'il doit mettre à jour un plug-in VLC afin de pouvoir consulter une vidéo. Ledit plug-in est un exécutable malveillant. Ce genre d'attaque n'est pas nouveau, mais la rapidité à laquelle elles se mettent en place est fulgurante et les résultats présentés par Google demandent parfois un certain temps avant d'être vérifiés par le moteur de recherche. Certains sites adoptent aussi la technique de la roulette russe, c'est-à-dire qu'ils vont rediriger des internautes vers un site d'information tel que CNN avant d'infecter un individu aléatoirement choisi. Le but est de créer une diversion en espérant que les robots de Google soient redirigés correctement et manquent l'infection. Soyez donc prudent sur la Toile. Secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie Botnet
Le site internet du gouvernement wallon a été piraté ce week-end. Un acte sans conséquence, mais surtout symbolique. "MOH", trois lettres, ou l'acronyme de Mouvement Offensive Hacker Underground. Qui connaÓt ? Personne, mais ce groupement, qui se présente comme une communauté réunissant des hackers et programmeurs informatiques, a réussi ce week–end à pirater le site internet du gouvernement wallon. Autrement dit, en lieu et place des habituels communiqués de presse et autres informations destinées au grand public, l'usager en quête d'infos sur le site internet du gouvernement wallon est tombé sur un communiqué bien différent, truffé de fautes d'orthographe. Ce qu'il dit ? Citation:"Mes trés cher Compatriotes votre gouvernement comme vous pouvez le constater, n'est pas à la pointe de la technologie!!! Ainsi que vos document d'état et de confidentialité au quel vous ne prêter pas attention marre d'un gouvernement qui ne se souci guére des miséres des gens qui cri a la crise économique, nous crions également scandale que nous n'avons pas encore de gouvernement depuis 2010 !!! == IL LES TEMPS DE CRIER BELGIQUE UNI!". Le tout sous la rubrique "actualités du gouvernement wallon"… Un exploit ? Non, le piratage n'a ici qu'une valeur symbolique. Aucune donnée n'a été volée ou détournée, du côté du gouvernement wallon, si on confirme d'ailleurs le piratage, sa portée est elle, nuancée. Citation:"Il s'agit d'abord et avant tout d'un site vitrine, commente Christophe Barzal, porte-parole du gouvernement wallon et qui de plus est en phase bêta, autrement en phase de test, ce qui signifie que la sécurité n'y est pas optimale. Ensuite, le site ciblé ne comporte que des communiqués de presse et des informations destinées au grand public, on n'y trouve pas d'informations confidentielles ou à caractére hautement stratégiques. Celles-là sont ailleurs, inaccessibles au public et bien protégées. L'embarras n'a donc été que d'ordre technique." Ce qui ne signifie pas que la région wallonne va laisser faire et devenir le terrain de jeux d'hackers en herbe… Citation:"Le probléme a été bien entendu pris en charge et des mesures ont été prises pour qu'il ne se reproduise plus. Mais on ne va pas non plus jouer la surenchére en matiére de cyberprotection pour ce site à caractére grand public." Lundi, le site avait ainsi retrouvé une configuration normale. Quant aux éléments récoltés par les informaticiens de la région wallonne, ils ont été envoyés manu militari à la Fédéral Computer Crime Unit ( FCCU ) de la police fédérale
Mise en garde des internautes en mal d'amour en cette futur période de St valentin, contre les fausses petites annonces de rencontre qui foisonnent sur le Web. Ce sont de très belles femmes, souvent originaires de Russie, qui contactent des hommes via les réseaux sociaux pour, disent elles entamer une relation amoureuse et à qui au moment de partir à la rencontre de leur adonis, il leur manque malheureusement quelques deniers pour payer le voyage, une fois obtenu l'argent demandé, les belles s'évanouissent dans la nature à la recherche de nouvelles proies, a compter que la belle ait existé, car il n'est pas rare que, derrière la photo de beauté slave, se cachent des pirates bien organisés. Désormais, les femmes sont elles-aussi visées par ce type d'arnaque. PandaLabs a détecté un nombre croissant de messages envoyés via les réseaux sociaux par des escrocs prétendant être à la recherche de leur âme soeur. En guise d'appât, en lieu et place des photos sexy et des propositions un brin coquines destinées aux victimes masculines, c'est dans ce cas un message d'un homme aux allures de prince charmant à la recherche d'une relation sérieuse. [quote]Veuf, en quête du grand amour, responsable, avec des revenus stables, romantique, drôle, bon pére de famille, ayant fait des études, parlant plusieurs langues…[/quote] Bref un homme qui a tout pour plaire aux dames! Les chercheurs de PandaLabs ont contacté plusieurs de ces Casanova pour voir au-delà des apparences et démêler le vrai du faux. Après le premier contact, le scénario se déroule de la même façon qu'avec les fausses amoureuses russes, le soupirant désire ardemment se rendre dans le pays de l'élue de leur coeur mais une difficulté de dernière minute l'empêche de réunir la somme nécessaire au voyage et l'oblige à lui demander un petit coup de pouce financier. Mais, une fois l'argent transféré, le compagnon idéal est vite envolé. De même qu'une jolie prétendante russe, un homme bien sous tout rapport (en apparence du moins) est un leurre efficace pour attirer l'attention des candidats à l'amour. [quote]Nous ne saurions dire combien tomberont dans le piégé mais il faut reconnaître que ces messages sont finement rédigés, les pirates et les escrocs du Net savent à qui ils s'adressent", précise Luis Corrons.[/quote] La probabilité que quelqu'un devienne fou d'amour rien qu'à la lecture de votre profil est cependant relativement faible. Voir aussi: Mise en garde contre les virus et pirates de la Saint Valentin secunews.org: Petite recommandation aux femmes comme aux hommes de rester prudents face à ce type de messages de prétendants trop empressés qui leur réclameraient de l'argent, dans presque 100% des cas, il s'agit purement et simplement d'une fausse annonce et d'une véritable arnaque. secunews.org, conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Alerte Virale Avec le Mondial, l'occasion est trop belle pour les hackers d'utiliser l'événement pour propager les virus et autres logiciels malveillants. Souvent, les auteurs d'attaques ciblées mentionnent dans l'e-mail des détails crédibles et avérés, qui n'ont d'autre objectif que d'inciter les destinataires à ouvrir une piéce jointe malveillante, destinée à corrompre leur PC ou leur réseau. Avec la Coupe du monde de football, les cybercriminels tiennent un bon app‚t pour faire cliquer sur leurs e-mails infectés de virus, Symantec parle d'une hausse des spams de 27%. Au moins quatre attaques avec la Coupe du monde comme app‚t circulent actuellement sur le net..., on ne parle là que de celles qui ont déjà été débusquées, nul doute que d'autres piéges circulent. Symantec conseille d'être prudent avec les mails comportant l'un des mots clés suivants: - FIFA 2010 - 2010 FIFA - Coupe du Monde de football - Coupe du Monde de FIFA Les mails ayant ces mots clés dans leur objet proposent d'ouvrir des fichiers zip, des documents Excel ou Word dans lesquels sont cachés les logiciels malveillants ou espions qui infecteront votre ordinateur. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )