Moteur de recherche

Résultats pour : "dessous"

Le site Rencontre Ados accusé d’héberger des pédophiles Archives Secunews SECUNEWS

Le site Rencontre Ados accusé d’héberger des pédophiles

Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET

22 Aug 2023 LIRE L'ACTU
Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021 Archives Secunews SECUNEWS

Fin de connexion internet pour des millions de smartphones,pc,ps4 le 30 septembre 2021

Et si jeudi 30 septembre 2021, votre PS4, votre iPhone ou encore votre PC Windows ne se connectaient plus à internet ? Scénario de sciences-fictions ? Pas tant que ça ! En effet, un chercheur britannique, spécialisé dans la sécurité (informatique), Scott Helme, a publié un article sur la fin de connexion de millions d’appareils allant de l’ordinateur au téléphone portable en passant par la console de jeux. En cause ? Une licence, le certificat de sécurité IdentTrust DST Root CA X3, devrait expirer le 30 septembre 2021 à 16h01. Celle-ci permet la connexion des appareils à internet. Si ce phénomène de fin de licence n’est pas une première dans le monde informatique, il peut causer des pertes de données mais aussi causer définitivement la déconnexion. La solution ou solution de contournement ? Mettre à jour vos appareils Le fond du problème, précise le chercheur, est l’absence de mise à jour d’appareils commercialisés avant 2017, voire l’impossibilité d’opérer des mises à jour sur ces systèmes. Car sans ce certificat de sécurité, les sites internet ne peuvent pas « communiquer » en toute sécurité avec votre appareil et donc ne s’affichent pas. Une solution de contournement! pour continuer à se connecter à Internet : Firefox. Comme l'explique Let's Encrypt sur son site web officiel, le navigateur web de Mozilla ne s'appuie pas sur les certificats de sécurité exploités par le système d'exploitation. Firefox se base plutôt sur ses propres certificats numériques pour chiffrer les connexions Internet. Parmi les appareils concernés par cette fin de vie connectée, on compte: Les smartphones Android avec une version antérieure à Nougat 7.1.1 Les IPhone en-dessous iOS 10. Fini l’IPhone 4 ! Du côté des ordinateurs: PC fonctionnant sous Windows XP avec Service Pack 2 Les Mac fonctionnant sous macOS 10.12.1 Les vieilles PS4 qui n’ont pas connu de mise à jour de leur firmware depuis le 5.00 seront aussi déconnectées. Voici la liste complète des plateformes concernées par l'expiration du certificat de Let's Encrypt: Windows XP Service Pack 2 macOS 10.12.0 iOS 9 Android Gingerbread v2.3.6 Mozilla Firefox v2.0 Ubuntu 12.04 Debian squeeze / 6 Java 8 8u101 Java 7 7u111 NSS v3.11.9 Amazon FireOS (Silk Browser) Cyanogen v10 Jolla Sailfish OS v1.1.2.16 Kindle v3.4.1 Blackberry 10.3.3 PS4 avec firmware antérieure au 5.00 Plus d'info (anglais) https://scotthelme.co.uk/lets-encrypt-old-root-expiration/

28 Sep 2021 LIRE L'ACTU
C'est la fin des armes à feu dans les émojis Archives Secunews SECUNEWS

C'est la fin des armes à feu dans les émojis

Après Apple et Twitter, c'est au tour de Google, Facebook et Microsoft de passer de l'émoji arme à feu à l'émoji pistolet à eau. Une modification qui devrait apporter plus de cohérences entre les différentes plateformes. Après un mouvement lancé par Apple en 2016, d'autres entreprises ont pris leur temps mais ont finalement passé le cap, ça sera désormais pistolet à eau (vert ou orange selon les plateformes) et puis c'est tout. Entre les nombreuses fusillades aux États-Unis et les soucis de compatibilité entre les plateformes, il aura fallu attendre deux ans pour que WhatsApp, Facebook, Twitter, Samsung, Google et Microsoft (qui planche actuellement sur sa version du pistolet à eau) rejoignent Apple. Le site 'Emojipedia' a compilé l'évolution des émojis pour chaque plateforme dans l'infographie ci-dessous. On peut ainsi noter que Microsoft avait fait le chemin inverse en 2016, en remplaçant son pistolet laser par une arme à feu classique. Quant à la version du pistolet à eau par Facebook, elle n'est pas encore connue, mais elle aurait été confirmée au site Emojipedia : Un porte-parole de Facebook a confirmé à Emojipedia qu'un pistolet à eau remplacera l'arme à feu sur les plateformes Facebook. Cette décision a pour but de minimiser les problèmes de communication entre les différentes plateformes, en évitant un scénario où un utilisateur choisi un pistolet à eau sur son clavier émoji Apple, Google ou Samsung, et qu'il apparaisse comme une arme à feu sur Facebook.

27 Apr 2018 LIRE L'ACTU
Aux Pays-Bas, la police dresse des aigles pour intercepter des drones Archives Secunews SECUNEWS

Aux Pays-Bas, la police dresse des aigles pour intercepter des drones

Comment abattre les drones de loisirs lorsqu'ils pénètrent dans une zone non autorisée ? La police Néerlandaise a peut-être trouvé une solution très "low-tech" mais efficace : des rapaces. L'affaire de drone au dessus de zones interdites s'est soldée avec plus de peur que de mal, mais a soulevé une véritable question. Comment contrôler efficacement les drones de loisir dans les espaces sensibles ou simplement interdits ? Plus clairement dit: comment les abattre, surtout en milieu urbain ? - Tirer dessus avec une arme ? Au risque de les manquer et de blesser quelqu'un. - Des solutions plus high-tech, comme un canon laser ? Très coûteux. Plusieurs pistes plus ou moins folles ont été évoquées, mais c'est peut-être finalement la police néerlandaise qui a trouvé la meilleure solution : des rapaces. La formation des oiseaux de proie par une entreprise spécialisée est en cours. Bien que le projet n'en est encore qu'à sa phase de test, l'utilisation de rapaces est une possibilité plus qu'envisagée, a fait savoir un porte-parole de la police néerlandaise. Les aigles sont ainsi formés à repérer les drones comme des proies, à les saisir et les ramener au sol. Une fois entraînés, ces rapaces sont capables de neutraliser un drone en quelques secondes. Ce sont après tout des chasseurs, dotés de serres puissantes... et surtout capables de voler. Plus de problème de balle perdue ou de précision avec un animal pouvant adapter sa trajectoire, c'est en plus une option relativement peu coûteuse et qui ne nécessitera pas un temps de développement trop important avant d'être mise en place. Dernier avantage et non des moindres, une fois neutralisé, le drone ne risque pas de tomber sur la foule se trouvant en dessous. La solution la plus low-tech n'est pas forcément la moins bonne. Les autorités se donnent encore quelques mois pour tester le dressage et s'assurer de la faisabilité de la chose. Le principal problème est en fait la sécurité des aigles!! Les pâles des drones, et surtout sur les plus costauds d'entre eux peuvent sérieusement blesser les animaux, il faut également s'assurer que les rapaces sont capables d'intercepter plusieurs types de drones. L'idée n'en reste pas moins très intéressante. Voir aussi: (Vidéo) Un drone pour capturer un autre drone invasif. Aux Pays-Bas, la police dresse des aigles pour intercepter des drones.

02 Feb 2016 LIRE L'ACTU
Sliden'Joy, une invention Belge qui permet de démultiplier les écrans d'un ordinateur portable Archives Secunews SECUNEWS

Sliden'Joy, une invention Belge qui permet de démultiplier les écrans d'un ordinateur portable

Voilà une innovation technologique qui pourrait en intéresser plus d'un, le système, baptisé Sliden'Joy, permet de connecter à votre ordinateur portable jusqu'à deux écrans supplémentaires. Grâce à ce matériel branché à l'aide d'un simple câble USB, votre espace de travail est démultiplié. Vous pouvez ainsi travailler avec, par exemple, votre traitement de texte d'un côté, et avec une vidéo de l'autre côté. Pour l'instant, Sliden'Joy n'existe qu'à l'état de prototype, mais les fondateurs de la startup espèrent bien lancer une production à grande échelle rapidement, pour ce faire, ils ont crée une campagne de financement participatif sur le site internet américain Kickstarter. Objectif: Capter l'audience la plus large possible pour récolter les 300.000 euros nécessaires à la commercialisation du produit. [quote]'Nous pensons que nous pourrons livrer les premiers systèmes probablement à la fin de cette année 2015", explique Laurent Wéry, l'un des trois concepteurs du projet. Nous nous sommes bien entendus assurés de la sécurité du brevet et de l’idée afin qu’ils restent les nôtres. L’assemblage et la fabrication du module seront entièrement réalisés à Charleroi.'[/quote] L'objet est visible au magasin Media Markt situé au complexe City Nord à Gosselies (Charleroi/Belgique)) Pour mieux comprendre le principe, regardez la vidéo ci-dessous. Accéder a la campagne de financement sur kickstarter. Accéder au site officiel. Accéder a la page facebook officiel.

09 Jul 2015 LIRE L'ACTU
Les fausses offres d'iPhone à 1 euro se multiplient sur le web Archives Secunews SECUNEWS

Les fausses offres d'iPhone à 1 euro se multiplient sur le web

Depuis quelques jours, une offre imbattable fait le tour de la Toile et envahit les réseaux sociaux, elle promet un iPhone 6 pour la modique somme de 1 euro, rappelons que le smartphone d’Apple coûte 709 euros dans sa version la moins chère. Évidemment, cette fausse bonne affaire vous mènera tout droit vers des sites payants de jeux en ligne ou des clubs d’achat, auxquels vous aurez souscrit un abonnement facturé jusqu’à 89 €/mois. Ces offres sentent le roussi à plein nez et pourtant, à en croire les messages qui arrivent sur différents forums Internet, leurs victimes se comptent par centaines. Toutes ont été piégées par une promesse incroyable, celle d’obtenir un iPhone 6 neuf pour 1 €. En creusant, nous avons repéré des dizaines de variantes, pour le tout nouveau Samsung Galaxy S6 Edge, la montre connectée Apple Watch (promise, elle, à 5 €), un appareil photo Nikon Coolpix L29, et même du parfum Armani. Une vraie loterie. Chaque fois, le procédé est le même. [quote]La page promotionnelle, au design et à la rhétorique soignés, invite l’internaute à saisir son adresse e-mail et à accepter les conditions générales. Elles sont d’ailleurs détaillées en toute transparence juste en dessous de l’offre. À l’étape suivante, il doit saisir ses coordonnées bancaires, et, quelques jours plus tard, il constate qu’une somme rondelette, de 49 à 89 € selon les offres, a été débitée de son compte, en plus de l’euro prélevé initialement. Pire, ce prélèvement se répétera puisque l’internaute s’est en fait abonné à un site Internet de jeux en ligne, comme Rockyfroggy.com, un site de musique, comme Radioplanets.com, ou un club d’achat comme DealsOfToday.eu ou Wonkabonka.com. [/quote] En réalité, recevoir le produit promis n’est même pas garanti, il s’agit de lots que le nouvel inscrit peut potentiellement gagner, un gagnant étant le plus souvent sélectionné tous les 500 participants. L’euro payé par l’internaute lui ouvre en fait droit à une période d’essai de quelques jours aux services du site. Heureusement, d’après les témoignages lus sur les forums, ni la rétractation ni le désabonnement ne se semblent poser trop de problèmes. Propagation à vitesse grand V Ces pages aux promesses alléchantes se diffusent sur la Toile à une allure et dans des proportions impressionnantes, il faut dire que Rockyfroggy, DealsOfToday et les autres usent de subterfuges variés et savent manifestement créer le buzz. Pour attirer les internautes à eux, ils arborent plusieurs déguisements dans lesquels ils glissent un lien vers leur page d’abonnement. Il peut s’agir d’une enquête de satisfaction émanant soi-disant de votre opérateur mobile, d’un jeu concours organisé par votre fournisseur d’accès à Internet, d’une note de blog imaginaire… La plus fréquente des parades prend la forme d’un faux article de presse aux couleurs et à la charte graphique d’un site reconnu ou crédible. Les sites web du 'Monde' et de 'La Tribune' en ont fait les frais. Mais depuis quelques jours, 'l’iPhone 6 à 1 euro' ressurgit sur les réseaux sociaux, notamment Twitter et Facebook. Le fil de nombreux utilisateurs est inondé de tweets 'sponsorisés', c’est-à-dire diffusés automatiquement par le réseau social (de la publicité, en somme), relayant les offres. Voir aussi: Attention aux faux iPhones 5 à gagner sur facebook. Une arnaque sur Facebook propose L’iphone 5 à 69 ou 50 euros. Conseil secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

18 May 2015 LIRE L'ACTU
Le jeu Snake fait son retour sur smartphone Archives Secunews SECUNEWS

Le jeu Snake fait son retour sur smartphone

Bonne nouvelle, pour les nostalgiques de ce petit jeu, créé au milieu des années 1970 et popularisé notamment sur les téléphones mobiles Nokia dans les années 90, vont pouvoir retomber accros à Snake (serpent). En effet, une version smartphone vient de voir le jour depuis le 14 mai 2015. Que vous ayez un téléphone sous Android, iOS (Apple) ou Windows Phone, il suffit de télécharger cette application gratuite pour retrouver l'esprit original du jeu. C'est Taneli Armanto, le créateur du Nokia Snake, qui est l'auteur de Snake Rewind, une version modernisée de ce jeu devenu un classique. Car la difficulté est de retrouver les mêmes impressions alors qu'un élément majeur a changé depuis les années 90 : la disparition du clavier physique. Un gameplay pas tout à fait optimal. Comment alors orienter le serpent pour qu'il aille chercher ses proies sans heurter les murs ou se mordre la queue ? Il suffit de cliquer à l'écran, et en fonction de la position de la tête du serpent, si vous êtes en dessous, il s'orientera vers le bas, si vous êtes à gauche, il ira vers la gauche, etc.. Dans les paramètres, il est possible de modifier le gameplay, où plutôt que de tapoter l'écran, vous pouvez glisser votre doigt à l'écran (en 'slide'), quelle que soit l'option, l'ergonomie n'est pas toujours optimale… mais tout comme, à l'époque, on pouvait parfois manquer une touche. Snake Rewind intègre aussi des nouveautés comme, ô sacrilège, la possibilité de reprendre le jeu même après un crash du serpent. Le jeu Snake fait son retour sur smartphone. Il y a dix niveaux avec des difficultés variables et il est possible de jouer contre des amis. Les achats intégrés, qui permettent notamment de débloquer instantanément les niveaux ou d’acquérir des bonus, devraient enrichir les poches des développeurs. - Télécharger Snake Rewind pour Android. - Télécharger Snake Rewind pour iOS (iPhone et iPad). - Télécharger Snake Rewind pour Windows Phone.

15 May 2015 LIRE L'ACTU
(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015) Archives Secunews SECUNEWS

(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015)

Un nouveau défaut de sécurité a encore été identifié dans le lecteur Flash, un plug-in intégré à la plupart des navigateurs web qui permet de visualiser les animations et vidéos du même nom. Son exploitation permet à un individu malveillant ou à un virus d'exécuter à distance du code malicieux sur l'ordinateur de sa victime à l'ouverture d'une page web ou d'une animation Flash piégée. Logiciels Concernés: [quote]- Adobe Flash Player 16.0.0.296 et versions inférieures - Adobe Flash Player 13.0.0.264 et versions inférieures - Adobe Flash Player pour Google Chrome - vAdobe Flash Player pour Microsoft Internet Explorer 11 - Adobe Flash Player pour Microsoft Internet Explorer 10[/quote] Systèmes: - Windows XP à Windows 8 - Le dernier OS de Microsoft, Windows 8.1, étant plus épargné. Risque: Critique Correctif: Aucun MAJ: un correctif est disponible pour les utilisateurs ayant activé la mise à jour automatique, il est disponible en téléchargement manuel, ainsi que pour les navigateurs Internet Explorer et Google Chrome. Il est possible de vérifier la présence du lecteur Flash et d'en déterminer le numéro de version sur cette page de test. Si plusieurs navigateurs sont installés sur votre ordinateur, il est nécessaire de recommencer la vérification et le cas échéant l'installation pour chacun des navigateurs. Si le numéro de version ne change pas après l'installation, fermez le navigateur, rouvrez-le puis affichez à nouveau la page de test, voire redémarrez l'ordinateur puis affichez à nouveau la page de test. Si Adobe est au courant et promet un correctif dans la semaine, Trend Micro préconise tout de même la désactivation du module Flash (anglais). D'après l'éditeur, cette faille a surtout touché les utilisateurs de Dailymotion. Les près de 3.300 utilisateurs abusés se sont vus redirigés, via des bannières publicitaires, vers diverses URL utilisant la faille, dès lors, les personnes l'exploitant ont pu tout à fait s'introduire sur la machine infectée, jusqu'à en prendre le contrôle. Cette série de mésaventures s'ajoute à l'annonce de Google, qui passe désormais les vidéos de Youtube en HTML 5, une bien mauvaise passe pour le lecteur d'Adobe. Comment activer ou désactiver le module flash player dans firefox [quote]Menu Outils > Modules complémentaires > onglet "plugins" > Shockwave Flash > cliquer sur le bouton "Désactiver". Pour réactivé flash refaire la manip, et là cliquez sur toujours activer.[/quote] Comment activer ou désactiver Adobe Flash Player dans Google Chrome [quote]Tapez chrome:plugins dans la barre d’adresse pour ouvrir la page Plug-ins et repérez l’élément « Flash » dans la liste. Pour activer Adobe Flash Player, cliquez sur le lien Activer en dessous du nom du plug-in. Pour désactiver complètement Adobe Flash Player, cliquez sur le lien Désactiver se trouvant sous ce même nom.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

04 Feb 2015 LIRE L'ACTU
Une baleine bleue échouée menace d’exploser au Canada Archives Secunews SECUNEWS

Une baleine bleue échouée menace d’exploser au Canada

Une baleine bleue prise par les glaces en hiver et échouée sur les côtes du Saint-Laurent à l'ouest de Terre-Neuve (Canada) est en pleine décomposition et menace d'exploser. [quote]Les 600 villageois de la communauté de pêcheurs de Trout River craignent d'être incommodés par l'odeur pestilentielle qui va se dégager de l'animal au fur et à mesure de sa décomposition, a expliqué mardi à l'AFP, Emily Butler, une responsable de la municipalité. La baleine est sur notre plage et est gonflée de méthane, et l'on s'inquiète du fait qu'elle pourrait exploser, a-t-elle indiqué. Une explosion est possible seulement si sa carcasse était perforée ou brisée et comme les températures se réchauffent il va y avoir une odeur horrible qui va se dégager de l'animal au fur et à mesure de sa décomposition, a indiqué Mme Butler.[/quote] L'imposant mammifère est l'un des neufs cétacés de l'espèce menacée des baleines bleues qui seraient morts sous les glaces dans l'estuaire du Saint-Laurent il y a quelques semaines, la baleine s'est échouée sur les rochers juste en dessous de la promenade du village où les curieux se pressent. La baleine, qui mesure 25 mètres de long pour un poids estimé de 180 tonnes, a doublé de volume sous l'effet des gaz, selon les images des télévisions locales. Les autorités sanitaires ne jugent pas nécessaire d'intervenir, préférant laisser la décomposition naturelle faire son oeuvre. Une baleine bleue échouée menace d’exploser au Canada

30 Apr 2014 LIRE L'ACTU
Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014 Archives Secunews SECUNEWS

Un footballeur unijambiste devient la star d'une boisson énergisante pour le mondial 2014

Alors que les sponsors de la Coupe du monde 2014 axent leur publicité autour des grands noms du football mondial, une boisson énergisante a choisi un unijambiste pour devenir son égérie durant la compétition. À l’approche du Mondial de football, les sponsors de l’événement révèlent peu à peu les publicités qu’elles diffuseront durant la compétition. Devenu célèbre sur la Toile après avoir inscrit un retourné magistral contre l’équipe de Newton South, aux États-Unis, Nico Calabria, un unijambiste américain, sera l’égérie de la boisson énergisante. Superbe Goal d'un unijambiste lors d'un match de footDepuis toujours, il pratique un sport, ballon à la main ou au pied, patin ou raquette, Nico a fait de son handicap un moteur de motivation, a 13 ans, il est même devenu le premier amputé en béquilles à monter au sommet du Kilimandjaro. Pas question de paraitre plus faible, Nico décide d’abandonner sa prothèse à l’âge de cinq ans. A présent, il joue à l’aide de ses deux béquilles qui lui permettent de réaliser des figures impressionnantes, preuve d’une grande habilité. La vidéo qui suit montre l’évolution de Nico au travers le temps et permet de montrer sa détermination. Acceptant de revenir sur son histoire et sa volonté à toute épreuve, le jeune homme de 19 ans est déjà certain d’envoyer un des plus beaux messages d’espoir et de courage de toute la Coupe du monde 2014. Un footballeur unijambiste devient la star d'une boisson enrgisante pour le mondial 2014 Le spot officiel est celui que l’on peut voir ci-dessous, un peu moins basé sur du storytelling, le spot montre aussi quelques grandes figures du football ainsi que des amateurs. Voir aussi: Un Brésilien de 11 ans né sans pieds joue à Barcelone

21 Apr 2014 LIRE L'ACTU
Attention aux fausses informations et vidéos sur le vol MH370 Archives Secunews SECUNEWS

Attention aux fausses informations et vidéos sur le vol MH370

Nous conseillons aux utilisateurs des réseaux sociaux d'être prudents avant de cliquer sur un message dont la source est inconnue, et relatif au "Boeing 777 de Malaysia Airlines" disparu le 8 mars 2014, et toujours introuvable. Au milieu des informations, vidéos, et articles qui sont relayés sur Facebook, Twitter, par mail, etc... sur l'enquête pour retrouver le vol MH370, dont les recherches mobilisent toujours près d'une vingtaine de pays, se cachent de nombreux spams et arnaques. [quote]Les messages repérés par Wired sont régulièrement porteurs d'une mention "Breaking news" ou "Shocking", ils proposent, la plupart du temps, de regarder une vidéo "exclusive" des restes de l'avion ou de passagers qui auraient été retrouvés vivants. Pour regarder ces vidéos, l'utilisateur doit tout d'abord la partager sur son profil, ou s'inscrire au site sur lequel elle s'affiche, qui reproduit parfois l'habillage de plateformes grand public. Ce faisant, l'internaute fournit de nombreuses informations personnelles (qui peuvent être ensuite revendues à des annonceurs publicitaires), relaye la fausse information, voire pire, accepte l'installation d'un logiciel malveillant. [/quote] Ce qui fait beaucoup pour un fake. Par ailleurs, plusieurs pages censées recueillir des prières pour les passagers du vol MH370 ou récolter de l'argent pour les familles des disparus, ont été identifiées par un expert en sécurité en informatique, elles servent seulement à récolter des adresses email, ou à détourner de l'argent. Tout ce qui touche à une catastrophe représente beaucoup d'argent pour les 'scammers', qui profitent des personnes qui ne vont pas hésiter à cliquer sur un lien pour regarder des choses un peu morbides, et celles qui veulent simplement savoir s'il y a du nouveau. Au-delà des simples précautions liées au bon sens, plusieurs sites s'attachent à réfuter toutes les fausses informations, ce qui peut aider à ne pas cliquer sur un spam. Concernant le vol MH370, Snopes signale ainsi que: [quote]- Non, la vidéo qui se présente avec l'image ci-dessous ne montre pas le Boeing 777 disparu, d'autant plus qu'elle indique que l'avion aurait traversé le triangle des Bermudes... - Non, le Mossad n'a pas fait exploser le Boeing pour le compte d'Israël, il s'agit d'un article publié à l'origine par un site parodique, spécialisé dans les fausses informations sur le thème des théories du complot.[/quote] Parmi d'autres fausses informations, moins dangereuses et non liées à des opérations de spam, le site Daily Dot a repéré une petite annonce parue sur la version vietnamienne de Craigslist : "vends Boeing à peine servi, pour 15 million de dollars", l'annonce est depuis inaccessible, au moins par simple respect pour les familles. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

18 Mar 2014 LIRE L'ACTU
Top 10 des Hackers arrêtés en 2013 Archives Secunews SECUNEWS

Top 10 des Hackers arrêtés en 2013

L’année 2013 a été fructueuse en matière d’arrestations de pirates informatiques. Les cyber-autorités ont ainsi inscrit à leur tableau de chasse les créateurs de Blackhole, Le ransomwares, le pirate de Stratfor et même… un chat! Retour sur 10 arrestations marquantes en 2013. Parmi les génies informatiques, certains sont des pirates, il est courant de distinguer deux catégories de hackers. D’un côté, les white hat hackers et de l’autre les black hat hackers Voici 10 arrestations marquantes de hackers (black hat) qui ont marqué 2013. 1. Jeremy Hammond et l’attaque de Stratfor Jeremy Hammond, 28 ans, est le pirate qui a attaqué Stratfor en 2012. Il a plaidé coupable lors de son procès en mai 2013 et écope de 10 ans de prison, suivis de 3 ans en liberté conditionnelle. Son arrestation ainsi que celle d’autres hacktivistes a été rendue possible après que le leader de Lulzec Hector Xavier Monsegur (alias Sabu) les ait dénoncés. 2. Dmitry Fedotov, créateur de Blackhole En octobre 2013, la police russe arrête le cerveau derrière Blackhole et Cool (deux kits d’exploits) très populaires utilisés pour les cyber-attaques. Agé de 27 ans, Dmitry Fedotov, alias Paunch, avait des revenus estimés à près de 50.000 dollars mensuels (environ 36.000 euros) grâce à ses activités illégales. 3. Hamza Bendelladj, le hacker au sourire En janvier, la police thailandaise arrête Hamza Bendelladj, un hacker algérien de 24 ans, que l’on soupçonne d’être derrière plusieurs botnets ZeuS. Le pirate est devenu célèbre, non seulement grâce à sa présence sur la liste des cyber-criminels les plus recherchés par le FBI, mais aussi pour son sourire sur les photos lors de son arrestation à Bangkok. 4. Le plus gros hack de l’histoire des Etats-Unis Au mois de juillet 2013, quatre russes et un ukrainien ont été arrêté pour avoir infiltré des réseaux de grandes entreprises, dans ce qui est considéré comme le plus gros hack de l’histoire des Etats-Unis. Les cinq pirates risquent 30 ans de prison et des millions de dollars d’amende. Parmi leurs victimes on dénombre : le NASDAQ, les magasins 7-Eleven, JetBlue et Carrefour, qui annoncent pour certains des pertes de plus de 220 millions d’euros. 5. Olaf Kamphuis, Cyberbunker vs. Spamhaus En avril 2013, la police espagnole arrête un néerlandais, soupçonné d’avoir attaqué Spamhaus dans la plus grande attaque DDoS de l’histoire. Sven Olaf Kamphuis, 35 ans, propriétaire et manager du service d’hébergement Internet Cyberbunker, a entrepris l’attaque DDoS en mars contre Spamhaus lorsque ce dernier a bloqué ses serveurs. 6. Nikita Kuzmin et les autres créateurs de Gozi, un malware bancaire Au début de l’année 2013, les Etats-Unis ont arrêté trois européens dont un russe, pour avoir écrit et distribué Gozi, un malware bancaire qui est parvenu à voler des dizaines de millions de dollars sur des comptes bancaires. Le malware a fait le tour de la planète et s’est retrouvé sur plus de 40.000 postes américains dont des systèmes de la NASA. Nikita Juzmin, en photo ci-dessous, risque 95 ans de prison. 7. Lauri Love et le hack du gouvernement Lauri Love, un britannique de 28 ans, a été arrêté pour avoir pénétré les systèmes du gouvernement américain. Parmi ses autres victimes, la Défense américaine, la NASA et l’Agence de Protection Environnementale. Il est actuellement en liberté sous caution jusqu’en février 2014. 8. Le chat hacker du Japon Les chats sont-ils de dangereux pirates informatiques ? Pas vraiment, et pourtant la police japonaise a arrêté un chat en 2013 qui portait autour du cou un collier contenant une carte mémoire porteuse d’un virus informatique. La traque a duré plusieurs mois, et au terme d’énigmes envoyées par e-mail, les policiers ont réussi à traquer le félin sur une île près de Tokyo. On ne sait toujours pas qui est à l’origine du virus… 9. Les faux policiers La police espagnole a arrêté 10 personnes impliquées dans une campagne massive d’escroquerie menée avec un ransomware. Se faisant passer pour la police et vous infligeant une amende pour téléchargement illégal, pédopornographie ou tout autre prétexte, le ransomware s’est répandu dans le monde entier et a rapporté aux pirates près d’un million d’euros. 10. Les créateurs du trojan Carberp Un avril 2013, une équipe de 21 pirates informatiques a été arrêtée en Ukraine. Ces Hackers sont à l’origine de Carberp, un malware bancaire qu’ils vendaient à d’autres pirates pour 10.000 dollars (7.350 euros), et qui leur a rapporté au total près de 200 millions d’euros. Une goutte d’eau dans le cyber-océan Les arrestations menées en 2013 par les cyber-autorités, pourraient augurer une meilleure sécurité du Web, malheureusement elles traduisent également un renforcement de la professionnalisation de cette activité illégale. Interpol avait déjà noté cette tendance en 2012, estimant que la cyber-criminalité représentait un coût financier de 750 milliards d’euros rien qu’en Europe, soit plus que le trafic des principales drogues (cocaïne, marijuana et héroïne). Aux Etats-Unis, pour la même année, le FBI enregistrait des pertes de plus de 350 millions de dollars de la part des internautes victimes de cyber-attaques. Compte tenu du nombre de cyber-criminels encore en activité et du business florissant du piratage, il ne fait aucun doute que les chiffres de l’année 2013 seront malheureusement encore beaucoup plus élevés. Si vous ne deviez prendre qu’une seule résolution en 2014, assurez-vous qu’elle concerne votre vigilance sur Internet et surfez protégé ! Voir aussi: Un siècle de sécurité informatique, radio, télécommunication secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

19 Jan 2014 LIRE L'ACTU
Bon réveillon 2013-2014 Archives Secunews SECUNEWS

Bon réveillon 2013-2014

Toutes l'équipe secunews vous souhaites un bon réveillon de nouvel an A l'approche du réveillon, nous vous rappelons, une extrême prudence, avec les feux d'artifices (voir vidéo ci-dessous) Compilation de feux d'artifices raté

31 Dec 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
La puissance des attaques DDoS multipliée par 8 Archives Secunews SECUNEWS

La puissance des attaques DDoS multipliée par 8

D'après les statistiques de Prolexic Technologies, au cours de la période allant de janvier 2013 à mars 2013, la puissance moyenne des attaques DDos a augmenté de 718% pour atteindre 48,25 Gbits/s. De plus, les experts ont noté une tendance à l'augmentation de l'indice pps, au trimestre dernier, il a atteint 32,4 millions de paquets par seconde (PPS). D'habitude, cet indice n'est pas pris en compte dans les rapports statistiques, toutefois les attaques à pps élevé visent principalement à mettre hors service des éléments tels que les adaptateurs réseau et les routeurs périphériques. Seul le matériel cher est capable de traiter un tel flux de plusieurs millions de pps, le seuil de résistance des autres est bien plus bas. Près de 25% des attaques DDoS bloquées par Prolexic étaient des incidents d'une puissance inférieure à 1 Gbits/s et dans 11% des cas, cette valeur a dépassé 60 Gbits/s. L'attaque DDoS la plus puissante a été enregistrée en mars 2013, 130 Gbits/s. Au moment de résister à des attaques d'une telle puissance, de nombreux opérateurs de réseaux et fournisseurs d'accès Internet sont obligés de filtrer tout le trafic sur l'adresse IP attaquée afin de préserver le fonctionnement des autres hôtes du réseau. Cette technique est connue sous le nom de "null routing" ou "blackholing" et est loin d'être agréable pour le client bloqué. S'agissant du pps, il a dépassé 20 millions dans 22% des cas. Dans 26% des cas, il est passé en-dessous d'un million, ce qui est caractéristique des attaques au niveau applicatif. Le mois le plus "riche" en attaques aura été le mois de mars 2013 avec 44% des attaques du trimestre. D'après les statistiques de Prolexic, 76,54% des attaques ont été organisées à l'aide de protocoles de niveau 3 ou 4 tandis que les autres ont fonctionné au niveau applicatif. Les types d'attaque les plus répandus ont été les suivants: - SYN flood (25,83%) - HTTP GET flood (19,33%) - UDP flood (16,32%) - ICMP flood (15,53%). Les modifications trimestrielles et annuelles enregistrées par Prolexic sont les suivantes : par rapport au 4e trimestre 2012 - La puissance moyenne des attaques a augmenté de 718% et est passée de 5,9 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 7,14% et est passée de 32,2 à 34,5 heures - Le nombre d'attaques au niveau du réseau a augmenté de 3,65 % et a reculé de 3,85 % au niveau applicatif - Le nombre total d'incidents a augmenté de 1,75%. Par rapport au 1er trimestre 2012 - La puissance moyenne des attaques a augmenté de 691% et est passée de 6,1 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 21% et est passée de 28,5 à 34,5 heures - Le nombre d'attaques a augmenté de 26,75% au niveau du réseau et de 8% au niveau applicatif - Le nombre total d'incidents a augmenté de 21,75%. La liste des pays source du trafic DDoS est une fois de plus menée par - La Chine, mais avec un léger recul (40,68% des incidents). Ensuite par ordre décroissant: - Les Etats-Unis (21,88%) - L'Allemagne (10,59 %) - L'Iran (5,51 %) (nouveauté dans ce triste classement.)

08 May 2013 LIRE L'ACTU
Google Chrome 25 Archives Secunews SECUNEWS

Google Chrome 25

Google met à disposition des internautes la version 25 de son navigateur afin de corriger comme à l’accoutumé différents problèmes de sécurité et de bugs plus ou moins gênants. Coté nouveautés, on notera : - L'apparition d'une nouvelle API Javascript nommée Web Speech permettant aux développeurs d'ajouter des fonctionnalités de reconnaissance vocale à leurs applications Web. Vous pourrez tester cette nouvelle fonction directement depuis cette page. - Désormais toutes les recherches effectuées depuis la barre d'adresse seront sécurisées même pour les personnes n'utilisant pas un compte Google. - Sur Windows, toutes les extensions ajoutés sans l'accord de l'utilisateur (par un logiciel tiers par exemple) seront purement et simplement désactivées et vous serez invités à les réactiver si vous en avez l'utilité. La mise à jour se fera automatiquement depuis le menu "Aide" de Chrome ou vous pouvez télécharger la version complète depuis le lien ci-dessous. Télécharger Google Chrome

22 Feb 2013 LIRE L'ACTU
Firefox 19 - Lecteur PDF intégré Archives Secunews SECUNEWS

Firefox 19 - Lecteur PDF intégré

Mozilla vient de mettre en ligne la version 19 de son navigateur. Comme annoncé dans le titre, cette nouvelle version possède désormais une visionneuse de fichier PDF. On notera aussi une amélioration des performances de vitesse au démarrage du navigateur. En effet les différents chargements de données se feront désormais une fois la fenêtre du navigateur ouverte et visible à l'écran. La mise à jour se fera automatiquement et prendra effet au prochain redémarrage du navigateur ou vous pouvez télécharger la version complète via le lien ci-dessous. Télécharger Firefox 19

19 Feb 2013 LIRE L'ACTU
Qwant un nouveau concurrent français de Google Archives Secunews SECUNEWS

Qwant un nouveau concurrent français de Google

Le petit Poucet français face à l'ogre Google. Rares sont les nouveaux moteurs de recherche à oser se lancer sur un marché dominé par l'Américain, c'est pourtant le cas de Qwant, conçu par une société parisienne. Encore en version bêta, la page d'accueil du site est très classique. Le logo aux lettres multicolores n'est pas sans rappeler celui du géant du secteur. Seule réelle distinction, l'affichage des tendances de recherche du moment. Affichage par catégories Mais la différence de taille se joue plutôt du côté des résultats, au lieu de les catégoriser sur différentes pages selon leur type, Qwant à choisi de tous les présenter sur une seule page. En haut les photos et vidéos se déroulent sur toute la largeur de la page. En dessous, les liens vers les pages de résultats sont affichés en colonne selon leur catégorie. Les liens Web classiques, le "Live" qui regroupe les résultats d'actualité et le "Qnowledge Graph" résume les informations sur la recherche effectuées. Recherche sur les réseaux sociaux Une colonne "Shopping" regroupe les liens vers les boutiques en ligne proposant le produit recherché. Une autre catégorie compile les résultats sur les réseaux sociaux, Facebook , Twitter et Google+ . Une alternative réussie et intéressante aux ténors du marché que sont Google , Yahoo! et Bing .

13 Feb 2013 LIRE L'ACTU
Opera 12.14 pour corriger un bug Archives Secunews SECUNEWS

Opera 12.14 pour corriger un bug

Après Mozilla, c'est au tour de Opera de mettre à jour son navigateur suite à la présence d'un bug plutôt gênant de la version 12.13. En effet, la vérification de mise à jour de deux (ou plus) extensions à la fois pouvait faire planter le navigateur. La mise à jour de Opera devrait se faire automatiquement mais vous pouvez également télécharger la version complète depuis le lien ci-dessous. Télécharger Opera

07 Feb 2013 LIRE L'ACTU
Firefox 18.0.2 - Correction d'un bug sur Facebook Archives Secunews SECUNEWS

Firefox 18.0.2 - Correction d'un bug sur Facebook

Si vous utilisez Firefox, vous avez peut-être rencontré un bug en surfant sur facebook.com. En effet, le navigateur pouvait planter à cause d'un problème lié au moteur Javascript. Pour palier à ce problème, Mozilla met à disposition de ses utilisateurs la version 18.0.2 de Firefox. La mise à jour se fera automatiquement et prendra effet au prochain redémarrage du navigateur ou vous pouvez également si vous le désirez, télécharger la version complète grâce au lien ci-dessous. Télécharger Firefox

06 Feb 2013 LIRE L'ACTU
Application Facebook mise à jour sur iOS et Android Archives Secunews SECUNEWS

Application Facebook mise à jour sur iOS et Android

Disponible depuis la semaine dernière sur Android, la nouvelle version de l'application Facebook ajoute quelques nouveautés dont une plutôt intéressante. En effet, vous avez maintenant la possibilité d'envoyer des messages vocaux à vos contacts. Voici ci-dessous la liste des nouveautés de cette version 2.1 pour Android. • Ouvrez et consultez vos photos plus rapidement. • Partagez les actualités de vos amis sur les journaux, pages et groupes. • Envoyez des messages vocaux quand vous avez plus de choses à raconter. Télécharger Facebook pour Android Du coté de la nouvelle version 5.4 pour iOS disponible depuis hier, vous aurez également maintenant la possibilité d'envoyer des messages vocaux à vos contacts mais également celle d'enregistrer et partager directement des vidéos depuis l'application elle même. Bien que de mon coté, j'ai uniquement la possibilité d'envoyer des photos, une erreur peut-être... Télécharger Facebook pour iOS

29 Jan 2013 LIRE L'ACTU
Facebook : Un nouveau moteur de recherche Archives Secunews SECUNEWS

Facebook : Un nouveau moteur de recherche

Mardi, Facebook a annoncé l'arrivée prochaine d'un nouvel outils intégré permettant de rechercher facilement tout contenu partagé par vos contacts. L'interface des résultats a également été améliorée afin de faciliter la navigation dans les résultats. Appelé Graph Search (recherche dans le graphe) ce nouvel outils est actuellement disponible dans le cadre d’un programme bêta très limité destiné aux utilisateurs de la version anglaise (Etats-Unis) mais vous pouvez vous inscrire à une liste d'attente afin de savoir quand il sera disponible pour vous. Graph Search apparaît comme une barre de recherche en haut de chaque page. Lorsque vous recherchez quelque chose, cette recherche ne détermine pas seulement l'ensemble des résultats que vous obtenez, mais sert également de titre à la page. Vous pouvez modifier le titre et, ce faisant, créer votre propre recherche personnalisée du contenu que vous et vos amis ont partagé sur Facebook. Graph Search et les moteurs de recherche web sont très différents. Quand le moteur moteur de recherche que l'on connait tous utilise des mots-clés comme par exemple : "musique reggae" et nous donne les meilleurs résultats possibles correspondant à ces mots clés, Graph Search lui utilise des phrases pertinentes comme par exemple : "mes amis de Bretagne qui aiment les crêpes" afin obtenir un ensemble de personnes, de lieux, des photos ou tout autre contenu qui a été partagés sur Facebook. Une autre grande différence avec une recherche web classique, c'est que chaque élément de contenu sur Facebook a son propre niveau de confidentialité, et la plupart des contenus ne sont pas publiques. Graph Search se repose donc sur le niveau de confidentialité des différents contenus afin d'afficher uniquement les contenus qui vous sont accessibles. Encore en version bêta, il est actuellement possible de faire des recherches dans quatre domaines principaux en utilisant le type de recherche ci-dessous : - Personnes : "amis qui vivent dans ma ville», «gens de ma ville natale qui aiment la randonnée», «amis d'amis qui ont été à Parc national de Yosemite», «ingénieurs logiciels qui vivent à San Francisco et qui aiment le ski», «les gens qui aiment les choses que j'aime »,« les gens qui aiment le tennis et vivent à proximité " - Photos : "Photos que j'aime", "photos de ma famille", "photos de mes amis avant 1999", "Photos de mes amis prises à New York", "photos de la Tour Eiffel" - Lieu : "restaurants à San Francisco", "villes visitées par ma famille", "restaurants indiens aimés par mes amis de l'Inde", "attractions touristiques en Italie visitées par mes amis", "restaurants à New York aimés par des chefs", "pays que mes amis ont visité" - Centres d'intérêt : "La musique que mes amis aiment", "films aimés par les gens qui aiment les films que j'aime", "langues que mes amis parlent", "jeux de stratégie joués par les amis de mes amis", "films aimés par les gens qui sont réalisateurs", "livres lus par les PDG" Facebook annonce que le déploiement de ce nouvel outils sera lent afin qu'ils puissent voir comment les gens utilisent Graph Search et d'y apporter les améliorations nécessaires.

19 Jan 2013 LIRE L'ACTU
Firefox 18.0.1 Archives Secunews SECUNEWS

Firefox 18.0.1

Mozilla a mis en ligne la version 18.0.1 de son navigateur internet Firefox corrigeant : - Plusieurs problèmes concernant les transactions des proxy HTTP - Un problème de plantage du lecteur Unity sur Mac OS X - Des problèmes de rendu sur les écrans externes lorsque le support du HIDPI était activé, il est donc maintenant désactivé. La mise à jour devrait se faire automatiquement aujourd'hui, sinon utilisez le lien ci-dessous. Télécharger Firefox

19 Jan 2013 LIRE L'ACTU
Messenger + Skype = Skype Archives Secunews SECUNEWS

Messenger + Skype = Skype

Microsoft ayant racheté Skype et comme je pense beaucoup l'ont remarqué, Messenger est de moins en moins utilisé depuis le boom des réseaux sociaux, il fallait que Microsoft rebondissent pour ne pas se laisser enterrer dans le domaine de la communication en ligne. Ils ont donc décidé dernièrement de permettre à leurs utilisateurs Messenger de se connecter directement à Skype via leur compte Microsoft. La rumeur que Messenger allait disparaître sous peu courait depuis quelques jours sur la toile et voici que celle-ci se confirme avec l'annonce sur le blog officiel Skype de la fusion des deux afin de faciliter la vie aux utilisateurs. Une fusion est un bien grand mot puisque Windows Messenger disparaîtra dans tous les pays du monde au premier trimestre 2013, à l’exception de la Chine continentale où Messenger sera toujours disponible. En passant à Skype les utilisateur de Messenger pourront découvrir et profiter des fonctions suivantes : Un support étendu à plus d’appareils mobiles comme l’iPad et les tablettes Android La messagerie instantanée, la vidéo et les appels vers les fixes et les mobiles réunis au même endroit Le partage d’écrans Les appels vidéos sur téléphones mobiles Les appels vidéos avec les contacts Facebook Les appels vidéo groupés Le changement se fera en douceur puisque Skype promet de vous fournir toutes les informations nécessaires au bon déroulement de l'opération afin de vous permettre de découvrir toutes les fonctionnalités de Skype et prêtez attention aux offres spéciales qui seront lancées d'ici la fin de l'année. Si vous désirez passez dès maintenant à Skype, voici-ci dessous la marche à suivre proposée par le blog officiel Skype : Sur la page d'inscription, choisissez l'option "Se connecter avec son compte Microsoft". Il vous sera demandé si vous utilisez déjà Skype ou bien si vous êtes un nouvel utilisateur. Si vous utilisez déjà Skype et Messenger, vous pouvez fusionner vos comptes Skype et Messenger dans votre compte Microsoft. Dès l'installation terminée, vous serez accueillis dans Skype avec votre liste de contacts Messenger déjà synchronisée avec la liste de vos contacts Skype. Et vous pourrez commencer immédiatement à discuter ! Télécharger Skype

08 Nov 2012 LIRE L'ACTU
Opera 12.10 disponible Archives Secunews SECUNEWS

Opera 12.10 disponible

Opera a mis en ligne la version 12.10 de son navigateur internet pour Mac, Windows et Linux. À l'honneur dans cette version, plusieurs nouveautés. Intégration Système : Pour Mac OS X Mountain Lion l'ajout d'un centre de notifications qui vous indiquera par exemple quand un téléchargement est terminé mais aussi la possibilité de partager des pages sur Facebook, Twitter, et plus. Ajout également du support de l'affichage Retina. La version pour Windows offrira quant à elle la possibilité de naviguer au doigt et de zoomer via un pincement sur Windows 8. Plus Joli : Cette version 12.10 prend également en charge l'International Color Consortium (ICC) profile v4 qui rendra vos photos plus vibrante et colorée afin de les afficher exactement comme un photographe l'attendrai. Ci-dessous un aperçu du rendu entre Opera 12 et Opera 12.10 avec une photo de Scarletst utilisateur du site Flickr. Support de SPDY : Coté vitesse on trouve la prise en charge du protocole SPDY qui permet de charger les pages web plus rapidement sur les sites utilisant SPDY comme Twitter, Gmail, WordPress et bientôt Facebook. Extensions : Opera voulant que son parc d'extensions fleurisse d'extensions toujours plus pratiques a ajouté plusieurs APIs afin d'offrir aux développeurs toujours plus d'outils à la création. La principale étant la Context Menu API qui donne la possibilité d'ajouter des fonctions au menu clic droit de la souris. Les autres améliorations concernent la Resource Loader API, la Screenshot API et une mise à jour de l'URL Filter API. Télécharger Opera 12.10

07 Nov 2012 LIRE L'ACTU
Mise à jour des applications Facebook sur iOS Archives Secunews SECUNEWS

Mise à jour des applications Facebook sur iOS

Facebook vient de mettre à disposition des utilisateurs d'iOS une nouvelle version de son application qui apporte quelques nouveautés listées ci-dessous. Faites glisser votre doigt vers la gauche n'importe où dans l'application pour voir rapidement qui est disponible et envoyer un message. Ajoutez les amis avec lesquels vous échangez le plus de messages en haut de votre liste de favoris. Partagez rapidement plusieurs photos. Lors de l'envoi de vos messages, voyez qui est actif afin de pouvoir estimer le temps de réponse. Ajout d'une quinzaine de filtres à appliquer à vos photos avant de les publier. Par la même occasion Facebook publie également une mise à jour de son application permettant de gérer sa page Facebook si vous en possédez une. Compatible avec iPhone 5 Correctifs et améliorations des performances Télécharger Facebook Télécharger Gestionnaire de Pages (Changer le "fr" du lien par les deux lettres de votre pays afin d'accéder au Apple Store désiré)

06 Nov 2012 LIRE L'ACTU
Supprimer les pages "j'aime" sur Facebook Archives Secunews SECUNEWS

Supprimer les pages "j'aime" sur Facebook

Il y a des pages, centres d'intérêts que l'on aime, et d'autres que l'on n'aime plus forcément, mais notre Facebook, lui continue de les aimer... Voici les différentes étapes de supprimer et gérer facilement les Pages Likes ou J'aime de Facebook. La 1ere est pour moi la plus simple: On ajoute l'application MyLikesBox sur Facebook, et celle ci vous affichera la liste des pages que vous aimez actuellement. A gauche de chaque nom de pages, se trouve le bouton "J'aime", il vous suffit de cliquer à nouveau sur ce bouton afin de ne plus aimer la page. La 2ème étape est de se rendre sur votre profil Facebook : http://www.facebook.com/VOTRENOM/favorites vous allez sur cette url en changeant VOTRENOM en votre identifiant Facebook. Cliquez sur le bouton MODIFIER en haut à droite, et modifiez-y vos centres d'intérêts, activités et autres. Puis cliquez en dessous sur "Autres Pages que vous aimez", une petite fenêtre s'ouvrira avec les pages que vous aimez encore. Après celà, votre Facebook, sera "dépollué" des "J'aime" indésirables.....

04 Nov 2012 LIRE L'ACTU
Alerte phishing concernant le SPF Finances Archives Secunews SECUNEWS

Alerte phishing concernant le SPF Finances

Alerte Phishing Une tentative assez sophistiquée d'escroquerie par phishing est en cours en Belgique, un mail semblant émaner du SPF Finances et vous annonçant un remboursement circule depuis ce week-end sur les boÓtes mails belges. Le formulaire à cliquer ouvre une page web qui vous invite à fournir vos informations personnelles et celles de votre carte de crédit afin de recevoir votre remboursement. L'e-mail envoyé par les escrocs enjoint le destinataire à exécuter les actions suivantes: "Pour accéder à votre remboursement d'impôt, s'il vous plaÓt suivez les étapes ci-dessous: -Télécharger le formulaire de remboursement de la taxe fixé à cet e-mail - Ouvrez-le dans le navigateur - Suivre les instructions sur votre écran". Le formulaire en question vous demande alors d'entrer vos données personnelles et les données relatives à votre carte de crédit, une fois en possession de ces données, les pirates sont par exemple en mesure d'effectuer n'importe quel achat en ligne via votre carte. Le SPF Finances ne procéde jamais de la sorte Pour tromper le visiteur, les escrocs ont fait en sorte que lorsque l'on clique sur le lien "Envoyer" de leur formulaire frauduleux, celui-ci vous redirige vers le site authentique du service public fédéral des Finances, cela rend l'arnaque encore plus crédible. Cependant, les autorités fédérales ne procédent évidemment jamais de la sorte, pour un remboursement, l'administration des Finances passe par un courrier postal classique et effectue le remboursement via un virement sur un compte bancaire. Le type d'escroquerie pratiqué ici est appelé " Phishing " (hameçonnage) Il ne faut évidemment en aucun cas répondre à ce type de mail, une chose a faire le supprimer. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

10 Apr 2012 LIRE L'ACTU
Phishing aux couleurs d'EDF Archives Secunews SECUNEWS

Phishing aux couleurs d'EDF

Alerte Phishing Un mail vous annonce un avis de coupure de courant par EDF, attention, cet email est une escroquerie ( phishing ), ceci est la quatriéme tentative d'arnaque aux couleurs d'EDF en à peine une semaine. Toujours la même méthode, un mail au sujet évocateur, "Avis de Coupure". Le pirate explique dans sa missive usurpatrice qu'EDF aurait "constaté un impayé sur votre derniére facture." Citation:Pour parfaire son piége, l'escroc explique qu'"Afin de régulariser votre situation veuillez-vous refferez ci-dessous" (la faute d'orthographe est d'origine). L'e.voleur incite le lecteur à cliquer sur le lien proposé dans le mail, l'url n'appartient pas à EDF. Zataz a pu constater, le 2 janvier 2012, deux urls pirates exploités dans ce nouveau phishing: - belizetransferservice[.]com - a2mebel[.]net. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

06 Jan 2012 LIRE L'ACTU
Attention phishing ciblant les clients de Free !! Archives Secunews SECUNEWS

Attention phishing ciblant les clients de Free !!

Alerte phishing Citation:Cher membre Free, II a été porté à notre attention que vos informations de facturation Freebox dossiers ne sont plus à jour. Cela vous oblige à mettre à jour vos informations. Veuillez bien vérifier vos informations, sinon sa se traduira à une suspension immédiate du compte. Cliquez sur le lien ci-dessous et entrez vos informations de connexion sur la page suivante pour confirmer vos informations de facturation Freebox. https://subscribe.free.fr/login/connexion.pl?hid=kC2H.MWVhOGIM&id=12104605 Note: Ceci est un troisiéme et dernier rappel vous invitant a accéder à votre formulaire de sécurité dés que possible, dans le cas contraire nous ne sommes pas responsables des débits inhabituels sur votre compte ou des utilisations inhabituelles des fonds du compte bancaire. Cordialement, L'équipe Free Adsl (Freebox) Nous Contacter Le phishing c'est quoi ? old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

29 Apr 2011 LIRE L'ACTU
Deux auteurs de skimming interpellés  à Bruxelles Archives Secunews SECUNEWS

Deux auteurs de skimming interpellés à Bruxelles

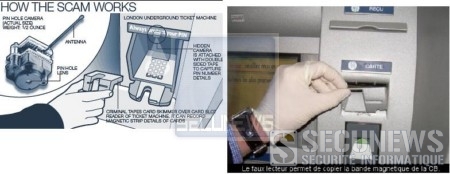
Une patrouille de la police locale de Bruxelles a interpellé samedi aprés-midi deux Bulgares auteurs de skimming, a annoncé dimanche le parquet de Bruxelles. Les suspects avaient installé deux boÓtiers de skimming sur des distributeurs de billets du centre de la capitale. Les policiers ont repéré les deux appareils, ils se sont planqués prés de l'un des distributeurs pour attendre les suspects, une femme s'est alors présentée pour retirer de l'argent mais elle a remarqué le boÓtier, qu'elle a arraché et jeté sur la chaussée. Les policiers ont alors repris leur planque prés de l'autre distributeur. Vers 13H30, ils ont vu deux hommes prendre l'objet et le cacher, ils les ont interpellés sur place. Pris en flagrant délit, les deux Bulgares n'ont pu que reconnaÓtre les faits. Ils doivent être présentés dimanche au juge d'instruction, le parquet a demandé leur arrestation. "Nous vous conseillons aussi quand vous tapez votre code secret, de le faire discrétement avec votre main libre que vous placez au-dessus de la main qui tapote le code" voir image ci-dessous). C'est déjà cela qu'une micro caméra ne pourra jamais voir. Plus d'info sur le skimming

24 Nov 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Le tir de basket le plus long au monde Archives Secunews SECUNEWS

Le tir de basket le plus long au monde

N'allez pas crier à l'imposture dès que vous verrez ce fantastique panier réalisé à une hauteur de près de 40 mètres et une distance de près de 70 mètres, les ados qui l'ont réussi sont des pros en la matière. Les stars NBA qui friment à l'échauffement en enfilant les paniers depuis le rond central peuvent rentrer au vestiaire, des jeunes de Hoover en Alabama, viennent de marquer à une distance de près de 70 mètres, d'après leurs calculs d'apothicaires. Ce panier grandiose n'est pas truqué. Pas plus qu'il n'est un hasard, il faut dire que la petite bande de Hoover s'est fait une spécialité des paniers loufoques et un peu dingues. Un peu comme l'équipe de Jackass est entrée dans l'histoire de la cascade, ceux qui se font appeler "The Legendary Shots" sont devenus incontournables. [quote]Traduction Fr MESURES: Hauteur: La plate-forme est de 134 pieds* au-dessus du niveau du sol, et la balle a été libéré d'environ 6 pieds au-dessus de la plate-forme. Le but était de 10 pieds de haut et a été placé à environ 10 pieds au-dessous de la base de la statue,c'est à dire la hauteur du cerceau au tireur était de 140 pieds. Longueur: C'est difficile à dire, mais nous avons eu un peu de gens le rythme off, et ils sont venus au moins entre 50 et 60 pas. le rythme de la personne moyenne est d'environ 3 pieds, de sorte que la longueur de la prise de vue est d'environ 150-180 pieds. Direct distance: Depuis la hauteur ^ 2 + longueur ^ 2 = distance ^ 2, la distance entre la main du tireur au cerceau est d'environ 205-228 pieds. 1 pied = 30,48 centimètres[/quote] Accéder a la chaine Youtube de The Legendary Shoot

06 Aug 2010 LIRE L'ACTU
Google change de Look Archives Secunews SECUNEWS

Google change de Look

Aujourd'hui, Google a annoncé l'arrivée de la nouvelle interface de son moteur de recherche. Tout d'abord un nouveau logo fait son apparition comme vous pouvez le voir ci-dessous. Ancien logo: Nouveau logo: Ensuite vient la mise en page des recherches qui évolue avec l'apparition d'une colonne sur la gauche regroupant différents outils afin de rendre les recherches plus simples et efficaces. Petite vidéo expliquant celà en anglais:

05 May 2010 LIRE L'ACTU