Moteur de recherche

Résultats pour : "croire"

Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ? Archives Secunews SECUNEWS

Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ?

Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.

19 Feb 2025 LIRE L'ACTU
L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire Archives Secunews SECUNEWS

L'expert en cybersécurité qui a stoppé WannaCry arrêté aux u.s.a et inculpé de piratage dans une autre affaire

Un expert britannique en cybersécurité, considéré comme un héros pour avoir contribué à stopper le ransomware 'WannaCry', a été arrêté aux Etats-Unis où il est sous le coup d'une inculpation pour la création de logiciels destinés à attaquer les banques. Marcus Hutchins, jeune Britannique de 23 ans connu sous le nom de "Malwaretech", a été arrêté mercredi à Las Vegas où se déroulait le grand rassemblement de pirates informatiques Def Con, a indiqué le ministère américain de la Justice. L'acte d'inculpation daté du 12 juillet 2017 était jusqu'ici sous scellé. Accusé d'avoir fabriqué un logiciel de piratage Marcus Hutchins est accusé, avec d'autres individus, d'avoir fabriqué et distribué le logiciel 'Kronos' en 2014 et 2015. Ce logiciel est conçu pour voler des informations liées aux transactions bancaires en ligne, Kronos a été configuré pour viser notamment les systèmes bancaires au Royaume-Uni, Canada, Allemagne, Pologne et France, selon les autorités judiciaires américaines. Selon l'acte d'accusation, Marcus Hutchins distribuait ce logiciel de piratage sur l'internet clandestin (darknet). La seconde personne est accusée d’avoir fait la promotion du malware sur 'AlphaBay', le bazar du dark Web 'récemment fermé par les autorités', une version de Kronos y a été vendue pour 2.000 dollars en 2015. Des avocats pour l'organisation de défense des droits sur internet, Electronic Frontier Foundation (EFF), basée à San Francisco, ont indiqué chercher à entrer en contact avec M. Hutchins. "L'EFF est profondément préoccupée par l'arrestation de Marcus Hutchins, un expert en sécurité connu pour avoir stoppé le "ransomware" WannaCry", a dit l'organisation dans un communiqué. L'ambassade britannique à Washington a indiqué "être en contact avec les autorités locales à Las Vegas suite aux informations sur l'arrestation d'un ressortissant britannique". Marcus Hutchins avait été salué comme un héros en mai 2017 pour avoir trouvé une faille dans le code du virus "rançongiciel" WannaCry qui permettait de bloquer sa propagation. Les autorités américaines se sont-elles trompées de personne ? Andrew Mabbitt, un autre expert en cybersécurité qui était avec Marcus Hutchins à Las Vegas, a dit ne pas croire aux accusations qui pèsent contre lui. "Il a passé sa carrière à lutter contre les 'malwares', pas à les créer", a-t-il écrit sur Twitter. Affaire a suivre... Voir aussi: Une vaste cyberattaque par le ransomware ‘WannaCry’ frappe des pays du monde entier.

04 Aug 2017 LIRE L'ACTU
Vous n’avez rien à craindre de Jayden K. Smith  sur Facebook! Archives Secunews SECUNEWS

Vous n’avez rien à craindre de Jayden K. Smith sur Facebook!

Depuis plusieurs jours, un vieux hoax refleurit sur Facebook, a en croire vos amis et connaissances, un certain 'Jayden K. Smith' en voudrait à votre compte et serait même une menace pour votre sécurité. La fin du monde numérique serait quasi proche à en croire les messages alarmistes, souvent envoyés à des dizaines de personnes en simultanée. Généralement, aucune des personnes qui, pour votre bien, vous avertit n’a été victime du soi-disant hacker. Mais chacun préfère vous prévenir afin d’éviter le drame... C’est l’un des canulars (hoax) les plus à la mode du moment et il se diffuse à grande vitesse depuis près de dix jours, après une longue pause. A l’origine, le texte était en anglais et bon nombre d’entre nous l’ont reçu dans une traduction en français à peu près correcte. C’est une blague vieille comme internet, et bien avant Facebook, le message circulait déjà, seul le nom du fameux personnage à éviter varier (SandMan, Aflino62, Bobby Roberts, Raquel Critelli ou Kelly Hargrove…). Mais au milieu des années 2000, le pirate potentiel cherchait plutôt à discuter sur MSN Messenger ou Yahoo Messenger, il tentait alors de transformer votre ordinateur en botnet et de lui implanter un virus avant de contaminer les ordinateurs de vos amis. Pour pouvoir prendre le contrôle de votre ordinateur, il faut que vous en donniez l'accès au hacker par l'installation d'un logiciel ou après avoir cliqué sur un lien. Ou alors, il faudrait que vous ayez sciemment communiqué des informations personnelles, des photos ou des vidéos au pirate, un simple ajout à votre liste d'amis Facebook ne suffit donc pas. La meilleure solution, comme jadis pour les chaînes de message par mail, est d’éviter les messages collectifs qui ont pour conséquence de transmettre les noms et informations de vos amis sans leur consentement. Une opportunité pour des personnes mal intentionnées de faire du phishing ou du spam, et là, vous seriez le seul responsable !

20 Jul 2017 LIRE L'ACTU
Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité Archives Secunews SECUNEWS

Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité

Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.

12 Dec 2016 LIRE L'ACTU
La Batmobile du Team Galag sur le Gumball 3000 de 2016 Archives Secunews SECUNEWS

La Batmobile du Team Galag sur le Gumball 3000 de 2016

Le controversé rallye automobile, sans chronométrage et sans prix pour les vainqueurs, fait encore parler de lui cette année... Rien n'est légal, ni même autorisé dans ces courses dans lesquelles prennent part bon nombre de vedettes. Il faut bien avouer qu'avec les frais d'inscription qui s'élèvent à 60.000 euros pour les nouveaux engagés contre 45.000 euros pour les habitués, il faut déjà détenir un compte en banque bien fourni. On pourrait le croire sorti de l'univers post-apocalyptique de Mad Max, mais ce drôle de bolide est une réplique de Batmobile, créée par le Team Galag qui participe actuellement avec lui à la course ultra déjantée qu'est le Gumball 3000 (2016). Du 1er au 7 mai 2016, entre Dublin et Bucarest, se déroule une course automobile pas comme les autres, le Gumball 3000, un rallye déjanté sur route ouverte, sans chronométrage mais avec en général beaucoup d’excès de vitesse. Les fortunés participants, parmi lesquelles des stars du sport et du show-biz, pilotent des bolides de sport ou de prestige ou certains modèles excentriques très préparés. A ce petit jeu, le Team Galag va se faire remarquer pour l’édition 2016 de la course avec sa Batmobile 2.0, plus aboutie que jamais dans son genre. Base de la Lamborghini Gallardo Réplique revendiquée de la Batmobile Tumbler utilisée par Batman dans la trilogie de Christopher Nolan au cinéma (Batman Begins, The Dark Knight : Le Chevalier noir et The Dark Knight Rises), elle est basée sur le châssis et le moteur V10 d’une Lamborghini Gallardo. Chiffres impressionnants: La largeur de 2,50 mètres et l’empattement de 3,40 mètres (plus qu’une Mercedes-Maybach Classe S !). Monté sur des roues de 26 pouces et doté d’une carrosserie en fibre de carbone, ce bolide de 560 chevaux a été réalisé en Suède par Caresto, sous la direction d’un ancien responsable du design de Koenigsegg. En tout cas une chose est sûre, les membres du Team Galag ont intérêt à se déguiser en Batman pour la piloter s’ils veulent avoir une chance d’échapper aux policiers qui ne manqueront pas de les interroger au sujet de leur drôle de Batmobile.

05 May 2016 LIRE L'ACTU
Des hackers s'inspirent d'"Ocean's eleven" pour piller des coffre-forts Archives Secunews SECUNEWS

Des hackers s'inspirent d'"Ocean's eleven" pour piller des coffre-forts

La réalité a fini par dépasser la fiction. Eric Van Albert et Zach Banks, deux chercheurs en informatique, ont fait dans la vraie vie ce que Hollywood a déjà accompli à moult reprises. Ils ont détourné le flux vidéo de caméras de sécurité pour injecter à la place leurs propres images et ainsi tromper la vigilance des surveillants en leur faisant croire que tout était normal. En général, au cinéma, c'est là que les cambrioleurs en profitent pour amasser leur butin et s'enfuir ni vu ni connu. Dans les faits, il ne s'agit que d'une simple démonstration, réalisée à l'occasion du Black Hat, un célèbre salon de hackers à Las Vegas. [quote]'Nous avons mis sur pied notre dispositif en restant le plus fidèle possible à ce qui se fait dans les films', a déclaré Eric Van Albert. 'Nous voulions voir à quel point ce type d'attaque était plausible', a-t-il ajouté.[/quote] Lui et son acolyte ont dépensé environ 500 dollars pour fabriquer l'outil qui permet de pénétrer le câble reliant les caméras aux écrans des gardiens. Le flux est ensuite passé à la moulinette d'un programme informatique qui restitue des images inoffensives. Ouvrir un coffre-fort avec une clef USB Les deux chercheurs pourraient s'associer avec Daniel Petro et Oscar Salazar de Bishop Fox, une entreprise de sécurité informatique qui a réussi à ouvrir un coffre-fort avec une clé USB. Le coffre n'était pas une boîte en métal épais toute bête, mais était équipé pour compter les billets et créditer les comptes de dépositaires par internet. Les deux hommes ont indiqué qu'ils avaient choisi la prise USB parce qu'elle leur permettait d'utiliser un ordinateur plus puissant pour ouvrir le coffre. [quote]Daniel Petro a souligné que, de toute façon, il fallait accéder physiquement au coffre pour pouvoir en retirer l'argent.[/quote] Pour éviter que ce scénario hollywoodien ne se répète, les deux hommes ont prévenu la compagnie qui fabrique les coffres-forts, et qui a déjà trouvé une parade à ce type d'attaque. Voir aussi: Ils font sauter la banque de plusieurs casinos grace à une faille informatique.

11 Aug 2015 LIRE L'ACTU
Les fausses offres d'iPhone à 1 euro se multiplient sur le web Archives Secunews SECUNEWS

Les fausses offres d'iPhone à 1 euro se multiplient sur le web

Depuis quelques jours, une offre imbattable fait le tour de la Toile et envahit les réseaux sociaux, elle promet un iPhone 6 pour la modique somme de 1 euro, rappelons que le smartphone d’Apple coûte 709 euros dans sa version la moins chère. Évidemment, cette fausse bonne affaire vous mènera tout droit vers des sites payants de jeux en ligne ou des clubs d’achat, auxquels vous aurez souscrit un abonnement facturé jusqu’à 89 €/mois. Ces offres sentent le roussi à plein nez et pourtant, à en croire les messages qui arrivent sur différents forums Internet, leurs victimes se comptent par centaines. Toutes ont été piégées par une promesse incroyable, celle d’obtenir un iPhone 6 neuf pour 1 €. En creusant, nous avons repéré des dizaines de variantes, pour le tout nouveau Samsung Galaxy S6 Edge, la montre connectée Apple Watch (promise, elle, à 5 €), un appareil photo Nikon Coolpix L29, et même du parfum Armani. Une vraie loterie. Chaque fois, le procédé est le même. [quote]La page promotionnelle, au design et à la rhétorique soignés, invite l’internaute à saisir son adresse e-mail et à accepter les conditions générales. Elles sont d’ailleurs détaillées en toute transparence juste en dessous de l’offre. À l’étape suivante, il doit saisir ses coordonnées bancaires, et, quelques jours plus tard, il constate qu’une somme rondelette, de 49 à 89 € selon les offres, a été débitée de son compte, en plus de l’euro prélevé initialement. Pire, ce prélèvement se répétera puisque l’internaute s’est en fait abonné à un site Internet de jeux en ligne, comme Rockyfroggy.com, un site de musique, comme Radioplanets.com, ou un club d’achat comme DealsOfToday.eu ou Wonkabonka.com. [/quote] En réalité, recevoir le produit promis n’est même pas garanti, il s’agit de lots que le nouvel inscrit peut potentiellement gagner, un gagnant étant le plus souvent sélectionné tous les 500 participants. L’euro payé par l’internaute lui ouvre en fait droit à une période d’essai de quelques jours aux services du site. Heureusement, d’après les témoignages lus sur les forums, ni la rétractation ni le désabonnement ne se semblent poser trop de problèmes. Propagation à vitesse grand V Ces pages aux promesses alléchantes se diffusent sur la Toile à une allure et dans des proportions impressionnantes, il faut dire que Rockyfroggy, DealsOfToday et les autres usent de subterfuges variés et savent manifestement créer le buzz. Pour attirer les internautes à eux, ils arborent plusieurs déguisements dans lesquels ils glissent un lien vers leur page d’abonnement. Il peut s’agir d’une enquête de satisfaction émanant soi-disant de votre opérateur mobile, d’un jeu concours organisé par votre fournisseur d’accès à Internet, d’une note de blog imaginaire… La plus fréquente des parades prend la forme d’un faux article de presse aux couleurs et à la charte graphique d’un site reconnu ou crédible. Les sites web du 'Monde' et de 'La Tribune' en ont fait les frais. Mais depuis quelques jours, 'l’iPhone 6 à 1 euro' ressurgit sur les réseaux sociaux, notamment Twitter et Facebook. Le fil de nombreux utilisateurs est inondé de tweets 'sponsorisés', c’est-à-dire diffusés automatiquement par le réseau social (de la publicité, en somme), relayant les offres. Voir aussi: Attention aux faux iPhones 5 à gagner sur facebook. Une arnaque sur Facebook propose L’iphone 5 à 69 ou 50 euros. Conseil secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

18 May 2015 LIRE L'ACTU
Comment choisir un solide mot de passe, selon Edward Snowden Archives Secunews SECUNEWS

Comment choisir un solide mot de passe, selon Edward Snowden

Un solide mot de passe doit-il contenir au moins treize caractères et regorger de chiffres, de capitales et de minuscules, ainsi que de points d'exclamation ? Non, à en croire Edward Snowden. Le talkshowhost américain John Oliver du programme d'actualité satyrique diffusé sur HBO Last Week Tonight a récemment rendu visite à Edward Snowden à Moscou. Leur sujet de conversation ? Comment créer un mot de passe qui tienne la route! Un mot de passe commun de huit signes est craqué en moins d'une seconde. La plupart des suggestions faites par Oliver ne plurent pas à Snowden. [quote]Q: Passwerd ? R: C'est une blague ou quoi? Q: Onetwothreefour ? R: Tu n'arriveras pas loin ainsi. Q: Limbiscuit4eva ? R: Oublie. Q: admiralalonzoghostpenis420YOLO ? R: Voilà un assez bon mot de passe, et facile à mémoriser en plus.[/quote] margarettatcheris110%SEXY [quote]Le meilleur conseil que je puisse donner, est d'imaginer une phrase de passe plutôt qu'un mot de passe. Il est en effet beaucoup plus malaisé de retenir un mot de passe constitué de treize caractères, de points d'exclamation, de chiffres, de capitales et de minuscules qu'une simple phrase telle que margarettatcheris110%SEXY.[/quote] Voir aussi: Classement des 25 mots de passe les plus utilisés en 2013. Clic pour lire toutes les actus sur Edouard Snowden. Comment choisir un solide mot de passe, selon Edouard Snowden

12 Apr 2015 LIRE L'ACTU
Les banques belges refuseront bientôt Windows XP pour les opérations en ligne Archives Secunews SECUNEWS

Les banques belges refuseront bientôt Windows XP pour les opérations en ligne

Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

30 Mar 2015 LIRE L'ACTU
Facebook va lance un bouton "Je suis en sécurité" pour les catastrophes naturelles Archives Secunews SECUNEWS

Facebook va lance un bouton "Je suis en sécurité" pour les catastrophes naturelles

En cas de catastrophe naturelle ou d’accident de grande ampleur, Facebook enverra un message aux utilisateurs concernés pour savoir s’ils vont bien… Un tremblement de terre, un incendie, un accident nucléaire, une invasion extraterrestre, une apocalypse zombie…, on ne compte plus les événements qui nous font nous demander si des proches vont bien, Facebook a trouvé la parade avec 'Safety Check.' Les responsables de Facebook sont partis d'un constat assez simple. Lorsqu'un désastre ou une crise majeure se déroule sur une partie du globe, le réseau social est largement utilisé, tant par les personnes touchées directement que par leurs familles et leurs proches. Les uns le font dans un but de rassurer les autres, ces derniers essayant de savoir si leur parent ou ami proche est bien en sécurité. Ils ont donc créé un bouton et toute une procédure de "contrôle d'absence de danger" qui sera axé sur trois piliers principaux: 1. De par votre localisation, Facebook vous enverra des notifications pour vous demander si vous êtes bien en sécurité. 2. Il vous sera alors possible de cliquer sur le bouton "Je suis en sécurité" afin de rassurer vos proches et parents. 3. Vous aurez également, que vous soyez ou non dans la zone de crise, la possibilité de savoir rapidement si vos proches sont à l'abris en lieu sûr. D'office, l'application sera paramétrée pour que seuls vous et vos amis puissent voir ces statuts de sécurité. C'est le tsunami qui a eu lieu au Japon en 2011 qui a fait prendre conscience à Mark Zuckerberg et son équipe qu'il était important de proposer une telle solution. A l'époque, tant les victimes que leurs proches avaient utilisé les nouvelles technologies et les médias sociaux pour se manifester ou venir aux nouvelles. Les utilisateurs de Facebook auront le choix d’utiliser ou non cette fonction qui utilise la géolocalisation. En cas de 'Big One' en Californie, Facebook peut aussi s'inquiéter de votre sort si vous êtes un habitant de San Francisco ou si votre adresse IP le laisse croire, ou même si vous avez posté un statut indiquant 'En route pour L.A.! Yeah, ça va secouer!' Cette nouvelle application s’annonce surtout pratique pour les régions les plus touchées par des catastrophes naturelles, comme le Japon (tsunamis, tremblements de terre…), la côte ouest des Etats-Unis (séismes…), etc.. Comment signaler que je suis en sécurité en cas de catastrophe, ou signaler que quelqu’un d’autre est en sécurité ? [quote]Lorsque vous recevez un message de Facebook vous demandant si vous allez bien, cliquez sur 'Je suis en sécurité' - Accédez à la page du contrôle d’absence de danger. - Sur la page du contrôle d’absence de danger, recherchez un ami à l’aide de son nom ou d’informations sur son profil. Gardez à l'esprit que vous pouvez signaler qu'une personne est en sécurité uniquement si elle fait partie de votre réseau d'amis. - Cliquez sur Signaler comme en sécurité en regard du nom de la personne. - Vous pouvez également, cliquer sur 'Commenter sous son nom' pour lui faire part de vos opinions ou préoccupations. Une fois que quelqu'un a été signalé en sécurité, nous le faisons savoir à ses amis par le biais du fil d'actualité et de notifications. Vous pouvez régler les types de notifications que vous recevez sur la page du contrôle d’absence de danger. [/quote] (Introduction Safety Check)Facebook va lance Un bouton "Je suis en sécurité" pour les catastrophes naturelles

17 Oct 2014 LIRE L'ACTU
Le SWAT, débarque chez lui en pleine partie de Counter Strike Archives Secunews SECUNEWS

Le SWAT, débarque chez lui en pleine partie de Counter Strike

Un joueur, en pleine partie de Counter Strike, a eu la mauvaise surprise de voir débarquer l’unité de police d’élite locale chez lui. Jordan Mathewson, un joueur professionnel, a été victime d’un 'swatting' cette semaine alors qu’il était en pleine partie de Counter Strike sur internet. Mercredi, le gamer, qui se fait appeler 'Kootra', a eu la surprise de voir débarquer le Swat chez lui. [quote]Je crois qu’on est en train d’être swatté', a-t-il déclaré avant d’être maîtrisé par les policiers lourdement armés.[/quote] Le 'swatting' est une sorte de canular de mauvais goût qui consiste à dénoncer une personne au numéro d’urgence américain pour faire intervenir le SWAT chez elle, les faits dénoncés peuvent être un meurtre ou une prise d’otages, par exemple, ce qui pousse la police à agir vite en déployant l’artillerie lourde. Ce canular est particulièrement répandu dans le milieu des adeptes de jeux vidéo en ligne. Connecté au moment des faits, Jordan Mathewson s’est fait arrêter en direct sur internet, d’où les images de l’intervention. Le SWAT, débarque chez lui en pleine partie de Counter Strike.Selon plusieurs médias, la personne ayant dénoncé Jordan avait fait croire qu’il avait tué deux de ses collègues et était l’auteur d’une prise d’otages. Les auteurs de 'swatting' sont activement recherchés par la police qui a pourtant peu de moyens pour les retrouver car ce sont souvent des professionnels de l’informatique. Ils encourent une peine prison ou une forte amende. Voir aussi: Il perd à Call of Duty et envoie le Swat chez son adversaire Clic pour lire toutes les actus sur le swatting

30 Aug 2014 LIRE L'ACTU
Un magicien propose un sachet de cannabis à un policier, avant de le faire disparaître Archives Secunews SECUNEWS

Un magicien propose un sachet de cannabis à un policier, avant de le faire disparaître

Calen Morelli a trouvé le bon moyen pour sortir de l'anonymat. Comme on peut le voir sur la vidéo, ce magicien a eu la brillante idée de montrer du cannabis à un policier avant de le faire disparaître. Un sacré tour de magie qui a eu son succès. Visiblement, le policier en question n'a pas apprécié la petite blague. Calen Morelli, un jeune magicien américain aura quand même fait un passage en prison, à en croire son compte Twitter. Mais seulement une dizaine de jours après qu'il ait proposé ce qui ressemble à un sachet de cannabis à un policier, en pleine rue, avant de le faire disparaître. Toujours selon son compte Twitter, la police, qui l'aurait arrêté après avoir vu la vidéo, lui aurait proposé de le relâcher en échange de ses secrets de magicien. "Hell no" fut la réponse du magicien. Un magicien propose un sachet de cannabis à un policier, avant de le faire disparaître

19 Aug 2014 LIRE L'ACTU
MonsterMind, l'antivirus de la NSA capable de riposter automatiquement Archives Secunews SECUNEWS

MonsterMind, l'antivirus de la NSA capable de riposter automatiquement

Le lanceur d'alerte Edward Snowden a affirmé que l'Agence de sécurité nationale américaine (NSA) disposait d'un logiciel antivirus capable de contre-attaquer automatiquement, sans aucune intervention humaine, contre des pirates informatiques, même si ces représailles ne sont pas toujours adéquates. Une arme redoutable Selon l'ancien consultant de la NSA, aujourd'hui réfugié en Russie, cet antivirus nommé "MonsterMind" est une arme redoutable. Il permet, en cas d'attaque par des pirates informatiques contre des intérêts américains, de mener automatiquement des représailles contre l'ordinateur hébergeant l'adresse à l'origine de l'attaque, a-t-il expliqué dans une longue interview au magazine Wired. Ce sont les premières révélations publiques concernant cet antivirus. Mais selon Edward Snowden ce type de réponse automatique pose problème car des pirates informatiques habiles font transiter leurs attaques par le biais d'adresses internet de façade, or MonsterMind s'attaquera en représailles à cette adresse tierce, au lieu de remonter vers les vrais coupables. [quote]"Vous pouvez avoir quelqu'un en Chine, par exemple, qui lance une attaque en la faisant transiter par une adresse en Russie, et alors nous nous retrouvons à contre-attaquer et à nous en prendre à un hôpital en Russie" qui n'est pour rien dans l'attaque originale, a regretté Edward Snowden.[/quote] Le déclic de Snowden Au cours de cette interview, qui s'est étalée sur plusieurs jours à Moscou, durant lesquels le lanceur d'alertes s'est montré gai et détendu, Edward Snowden a également expliqué quel avait été le déclic qui l'avait poussé à faire fuiter des centaines de milliers de documents concernant la sécurité américaine. Selon lui, après des mois durant lesquels il était de plus en plus mal à l'aise au vu des activités de la NSA, des déclarations malhonnêtes devant le Congrès de James Clapper, directeur du renseignement national, l'ont poussé à agir. Au cours de cet entretien devant des élus en mars 2013, James Clapper avait affirmé que la NSA ne collectait pas "sciemment" d'informations sur les Américains. [quote]"Je crois que je lisais ça dans le journal le lendemain, on en parlait avec les collègues et je leur disais: Tu peux croire ça ?", raconte Edward Snowden. Celui-ci relate que ses collègues ne semblaient pas choqués, mais que lui craignait de s'enfoncer dans un système de plus en plus "diabolique", ce qui l'avait poussé à agir.[/quote] Enfin, Edward Snowden pense que dans les milliers de documents qu'il a fait fuiter, et qui n'ont pas encore tous été exploités, dorment encore certainement des documents qui pourraient compromettre encore davantage les services du renseignement américain. Clic pour lire tous les articles sur la NSA

16 Aug 2014 LIRE L'ACTU
Des pirates informatiques russes volent 1,2 milliard mots de passe Archives Secunews SECUNEWS

Des pirates informatiques russes volent 1,2 milliard mots de passe

Selon le New York Times, un groupe de pirates informatiques russes a réussi à mettre la main sur 1,2 milliard de mots de passe appartenant à des sociétés américaines et étrangères. C'est la plus vaste intrusion jamais réalisée à travers la planète. C'est un vol virtuel qui pourrait coûter très cher à certaines sociétés. Un groupe d'une dizaine de hackers russes, âgés d'une vingtaine d'années, a réussi à s'emparer de 1,2 milliard mots de passe de sociétés étrangères à travers le monde, ces vols de codes concernent de grandes enseignes jusqu'au plus petit site internet. Le New York Times, tire ses informations de chercheurs de la société de sécurité informatique Hold Security. A l'en croire, les pirates ont également réussi à avoir accès à quelque 500 millions de comptes e-mail. [quote]"Tous ces sites sont toujours vulnérables", précise la société de sécurité qui ne donne donc aucun nom précis.[/quote] On ignore si des entreprises belges ou françaises sont concernées. Selon l'entreprise Hold Security, il n'y aurait pas de connexion entre ces hackers et le gouvernement russe, puisque des sites internet basés dans le pays ont été visés par ce vol des données. Cette intrusion, qui pourrait être la plus vaste jamais réalisée, est partie d'un groupe de pirates basés quelque part entre le Kazakhstan et la Mongolie.

06 Aug 2014 LIRE L'ACTU
Une femme décède après s’être baignée, probablement suite à un défi Facebook Archives Secunews SECUNEWS

Une femme décède après s’être baignée, probablement suite à un défi Facebook

Encore un décès dans le cadre du défi Facebook ?, tout porte à le croire, ce dimanche 22 juin 2014, après le décès d'une jeune femme. Âgée de 29 ans, elle a succombé, dans la nuit de samedi à dimanche, après être entrée dans l'eau de l'étang de Chaumont-d'Anjou (Maine-et-Loire). Selon les premiers éléments de l'enquête, confiée à la gendarmerie, elle est à peine entrée dans l'étendue d'eau de la base de loisirs. Après être entrée jusqu'à mi-cuisse, elle est revenue vers la berge, c'est à ce moment qu'elle a fait un malaise. Son petit ami, qui aurait filmé la scène avec un téléphone mobile, a prévenu les secours à 21h A leur arrivée sur place, les pompiers de Jarzé et une équipe du Smur, accompagnés par les gendarmes, ont trouvé la jeune femme en arrêt cardio-respiratoire, ils l'ont ranimée et transférée, aux alentours de 23h, vers le centre hospitalier d'Angers, dans un état désespéré. Le décès a été constaté vers 4h du matin La jeune femme aurait répondu à un défi Facebook. Depuis quelques jours, ce jeu se répand sur la toile sous la forme d'une chaîne. Elle invite à se baigner tout habillé ou à offrir le restaurant à la personne qui a lancé le défi. Plusieurs accidents sont déjà à déplorer. Comme à Béganne, près de Vannes, où un jeune de 19 ans est mort après s'être jeté à vélo dans la Vilaine. Voir aussi: Le défi Facebook intitulé ‘À l’eau ou un resto’ vire au drame La police belge demande d’arrêter de publier des images de délit sur le net Neknomination, le nouveau jeu stupide qui arrose les réseaux sociaux Un judoka belge réinvente la neknomination avec des pompes et des abdos

23 Jun 2014 LIRE L'ACTU
Attention au faux antivirus Bitdefender 2015 Archives Secunews SECUNEWS

Attention au faux antivirus Bitdefender 2015

Il semblerait que les fans de Bitdefender ne soient pas les seuls à être impatients de la sortie de la nouvelle version de l'antivirus, des escrocs ont lancé des campagnes de promotion de liens frauduleux sur Youtube et Facebook promettant le téléchargement de l’édition 2015 de Bitdefender. Les liens de téléchargement du faux antivirus Bitdefender mènent vers des faux sondages et des pièges au SMS surtaxé. La vidéo affiche plusieurs centaines de vues pour améliorer sa crédibilité, mais de nombreux utilisateurs français ont déjà publié des mises en garde contre cette arnaque. [quote]Bitdefender Antivirus Plus 2015 est sorti", peut-on lire dans la description Youtube. Bitdefender Antivirus Plus dispose de nombreuses options avancées qui en font un des meilleurs antivirus du marché.[/quote] Les escrocs vous incitent donc à cliquer sur un lien raccourci qui dissimule un site malveillant. [quote]Le Bitdefender que vous téléchargez est bloqué en cours de route par une demande de vérification humaine (notez au passage que les escrocs ont quelques problèmes d’expression en français). Afin de prouver que vous êtes 'un humain et un robot pas', il vous faut cliquer sur un lien de téléchargement direct, un jeu ou un questionnaire pour déterminer comment êtes-vous intelligent.[/quote] Quel que soit votre choix, il n’y aura aucun téléchargement de Bitdefender Antivirus Plus 2015 mais des redirections vers des pages Web d’arnaques de type SMS surtaxé qui copient le design de Facebook en vous faisant croire que vous installez une application sur le réseau social. Bitdefender a demandé le retrait de la vidéo sur Youtube et met en garde ses utilisateurs pour qu’ils soient le plus vigilant possible avant de se lancer dans le téléchargement des logiciels via des plateformes tierces. La véritable nouvelle version de Bitdefender, elle sortira cet été 2014, comme chaque année. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

08 Apr 2014 LIRE L'ACTU
De faux mails au nom du SPF Finances Archives Secunews SECUNEWS

De faux mails au nom du SPF Finances

Des e-mails frauduleux au nom du SPF Finances circulent actuellement sur internet. Les fraudeurs utilisent la mise en page de Tax-on-web (phishing) et font croire à leur destinataire qu’il a droit à un remboursement d’impôt. Ils demandent de communiquer les coordonnées bancaires ou les données d’une carte de crédit. [quote]"Le SPF Finances ne vous demandera jamais ces informations de cette manière. Nous effectuons les remboursements uniquement sur le compte bancaire que vous avez renseigné dans votre déclaration d’impôt ou via le site www.myminfin.be", rappelle le SPF.[/quote] Par ailleurs, le SPF Finances envoie toujours le décompte d’impôt (ou avertissement-extrait de rôle) par la poste ou via Zoomit, et non via l’application Tax-on-web. Le nombre de victimes d’une telle fraude n’a pas été communiqué mais d’après un porte-parole du SPF Finances, on ne peut toutefois pas parler de centaines ou de milliers de victimes. Donc, soyez vigilants ! Vous avez des questions ? Appelez le Contact Center du SPF Finances au 02/57.257.57. Nous transmettons tous les faits connus en relation avec cette escroquerie aux services de police. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

31 Jan 2014 LIRE L'ACTU
Arnaque Microsoft par téléphone en Belgique Archives Secunews SECUNEWS

Arnaque Microsoft par téléphone en Belgique

Romain, 17 ans, n'en revient toujours pas, ce jeune homme originaire de Merchtem, au Nord de Bruxelles (Belgique), était au domicile familial le lundi 22 juillet 2013 quand le téléphone a retenti, au bout du fil, une voix en anglais, se faisant passer pour Microsoft, lui explique que la famille utilise un ordinateur dont la version de Windows n'est pas à jour. Méfiance face à cette nouvelle arnaque. [quote]"On nous a téléphoné en anglais sur notre téléphone fixe", nous confie le jeune homme. "À mon avis, ils ont choisi le numéro au hasard dans un bottin téléphonique. On ne sait pas d'où vient l'appel."[/quote] À l'autre bout du fil, le scénario des pirates informatiques semble bien rôdé. [quote]"Ils ont dit que notre version de Windows était défaillante et qu'il fallait qu'on allume notre ordinateur."[/quote] Sur le moment, ni Romain, ni sa soeur, Amandine, 26 ans, ne se posent de questions. [quote]"On essayait de comprendre ce qu'ils nous racontaient. Ils avaient l'air de bien s'y connaître, ils ont baissé notre garde en parlant en anglais. Ils nous ont demandé de télécharger un programme de prise de contrôle à distance du PC."[/quote] Débloquage au prix fort [quote]"Ensuite, ils ont été dans les paramètres de Windows, en allant chipoter, ils ont changé la configuration de l'ordinateur, on ne savait plus y accéder. Ils voulaient qu'on renouvelle notre licence."[/quote] Et là, les prix réclamés sont salés: - 139 euros pour 3 ans - 259 euros pour 4 ans - et jusqu'à 349 euros pour 6 ans. Les jeunes hésitent, les prix correspondent au coût d'une licence Windows selon eux, et leurs interlocuteurs semblent crédible, leurs parents sont absents, ils n'osent pas prendre seuls une décision. "Ils insistaient pour demander si on prenait une décision, ils nous ont mis la pression." À ce moment-là, le ton devient menaçant. [quote]"On a raccroché, l'ordi s'est rallumé, depuis, la machine est inaccessible."[/quote] Plusieurs personnes crédule pourrait se faire avoir Heureusement, Romain et Amandine n'ont pas cédé. Sans quoi les pirates auraient eu à disposition leurs coordonnées bancaires. Depuis, leur père a signalé l'affaire à la Computer Crime Unit ( FCCU ) de la police fédérale. Pour l'heure, l'ordinateur est toujours hors service. Les pirates ne le débloqueront que contre monnaie sonnante et trébuchante. Seule solution, le formater, en d'autres termes le "remettre à zéro"... ce qui entraînera au passage une perte de toute les données inscrites sur le disque dur. Pour information Microsoft ne vous contacteras jamais par téléphone, concernant la validité de votre windows Une autre personne plus agée c'est fait avoir! Une habitante de Heverlee (Belgique) a perdu 350 euros après avoir été dupée par des imposteurs se faisant passer pour des travailleurs de Microsoft et lui faisant croire qu’un logiciel malveillant endommageait son ordinateur. Une fraude constatée partout en Belgique. La sexagénaire a alors reçu un coup de téléphone d’une dame anglophone, lui affirmant que son ordinateur avait un problème et lui demandant de l’allumer. Après avoir refusé et raccroché, la victime a reçu un second appel quelques heures plus tard. Un homme, se présentant comme un collaborateur de Microsoft, l’a convaincue que son ordinateur devait être pris en main car un logiciel malveillant s’y était installé. La dame lui a alors permis d’accéder à distance à son ordinateur, et a versé les 350 euros demandés sur un compte bancaire inconnu, via PC-Banking. C'est arriver en Belgique, mais cela peux très bien arriver dans d'autres pays également. Un internaute avertis en vaut dix. Voir aussi: Le smishing, phishing via votre téléphone.

01 Aug 2013 LIRE L'ACTU
Pour Bruxelles, l'adresse IP est une donnée personnelle Archives Secunews SECUNEWS

Pour Bruxelles, l'adresse IP est une donnée personnelle

La députée européenne Françoise Castex s'élève contre les pratiques de sites de vente de billets en ligne qui observent les comportements de chaque internaute pour susciter des actes d'achat. L'adresse IP , qui est en quelque sorte le numéro de téléphone unique attribué par un opérateur Internet à l'un de ses clients pour se connecter au Web, est, selon la Commission européenne, "une donnée personnelle". À ce titre, ce numéro unique permet d'identifier les utilisateurs d'une connexion Internet, c'est en tout cas la réponse apportée par Viviane Reding, vice-présidente de la Commission européenne, à une question écrite de la députée européenne Françoise Castex. Mais Bruxelles incite les autorités nationales à se prononcer sur la qualification de l'adresse IP. Françoise Castex vient donc d'écrire à la présidente de la Cnil pour qu'elle se prononce sur le caractère personnel ou non de l'adresse au protocole Internet. Renforcer les droits des internautes La députée veut se faire l'écho "d'internautes européens, usagers de sites d'achat de billets en ligne, (qui) se disent victimes du suivi de leur adresse IP" par les sites qu'ils visitent. Quand un usager effectue une recherche sur un site d'achat de billets, l'adresse IP est enregistrée par le fournisseur du service, et si l'internaute décide de reporter son achat, le site Web qui a gardé en mémoire sa demande précédente, proposera un prix un peu plus élevé pour le même trajet quand l'internaute effectuera à nouveau sa demande. Le client sera démasqué grâce à son adresse IP. Une pratique qui est effectuée sans en avertir l'internaute et qui surtout, laisse croire à l'acheteur potentiel que le prix du billet grimpe et qu'il doit se presser pour l'acheter! Une telle pratique, dans le cadre de l'ancienne directive européenne de 1995, pourrait se faire à condition que le site prévienne l'internaute. Le futur règlement européen devrait, selon la mouture en discussion, encore renforcer les droits des internautes à condition que l'adresse IP soit bien considérée comme une donnée personnelle.

26 Apr 2013 LIRE L'ACTU
Une société française dépose le logo et la devise des Anonymous Archives Secunews SECUNEWS

Une société française dépose le logo et la devise des Anonymous

C'est ce qui s'appelle prendre des risques, une société française, Early Flicker, a déposé le logo et la devise des Anonymous, un mouvement qui réunit sur Internet des partisans de l'anonymat et de la liberté des internautes, auprès de l'Inpi (Institut national de la propriété industrielle). Les demandes, déposées le 16 février 2012, ont été publiées le 9 mars 2012 et enregistrées le 8 et 22 juin 2012. Qui a déposé le logo et la devise des Anonymous ? A en croire les produits qu'elle commercialise sur le net, Early Flicker est spécialisée dans la confection de tee-shirts imprimés, cette même société, sous le nom d'"eflicker" semble également être une agence de développement web, qui propose ses services dans le domaine de création de sites ou de marketing sur Internet... Les deux entités sont domiciliées à la même adresse, 27 rue Jean Giraudoux dans le XVIe arrondissement de Paris. Sur les annuaires de sociétés, eflicker est bien un des noms commerciaux d'Early Flicker. Ce que la société va commercialier ? Contactée par mails et appels téléphoniques, la société a pas répondu, difficile donc d'en savoir plus sur ses intentions et ses projets commerciaux, toujours est-il que le dépôt de marque auprès de l'Inpi concerne les trois classes 18, 21 et 25 (catégorie de produits): cuir et imitations de cuir, malles et valises, parapluies et parasols, portefeuilles, sacs de plage, colliers ou habits pour animaux, ustensiles et récipients pour le ménage ou la cuisine, brosses, porcelaine, faïence, vaisselle, vêtements, chaussures, chemises, gants, sous-vêtements et bien d'autres... Bref, tout ce qu'il est à peu près capable d'imaginer en produits dérives. Notice complète du dépôt du logo d'Anonymous sur le site de l'Inpi. Clic pour voir le fichier complet (pdf) Que risque Early Flicker ? Juridiquement, rien, puisque l'Inpi a accepté leurs demandes de dépôt, mais la colère des internautes pourrait s'abattre sur le site et les activités d'Early Flicker. Très soucieux de leur indépendance et de leur image, des membres du mouvement Anonymous pourraient bien chercher à se venger. Le site numerama rappelle d'ailleurs une expérience précédente: Citation: "Début de l'année, la société française Everlife avait tenté de commercialiser deux tee-shirts inspirés d'Anonymous. Mais sous la pression d'internautes se revendiquant de la mouvance, brandissant la menace de lancer des attaques DDOS, la société a préféré faire machine arrière en retirant les produits incriminés" écrit le site. Comment les membres d'Anonymous réagiront-ils cette fois ? MAJ le 1 Août 2012: Le réseau Anonymous a publié sur le compte Twitter une vidéo rappelant Citation: qu' "une idée n'est pas à vendre", ils précisent que leur slogan a été détourné à des fins marketing par une société peu scrupuleuse. Le gérant de la société Early Flicker a usurpé nos symboles en les enregistrant comme marque déposée auprès de l'INPI afin de les utiliser pour leur business". Dans cette optique, le groupement demande que ces marques déposées soient retirées de la société sous peine de " déchaîner notre colère".

31 Jul 2012 LIRE L'ACTU
Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook Archives Secunews SECUNEWS

Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook

Une nouvelle attaque propageant un malware se sert de Facebook comme vecteur. Repérée par l'éditeur Sophos, cette attaque malveillante se manifeste sous la forme d'un faux mail faisant croire à un membre Facebook qu'il a été identifié par une autre personne sur une photo afin de l'inciter à cliquer sur un lien piégé. Cela commence par un faux mail adressé par Facebook pour avertir un membre quêil a été identifié (taggué) sur une photo mise en ligne. Le message contient un lien permettant de voir le soi-disant cliché qui pointe en réalité vers un site qui déclenche lêexécution dêun script iFrame provenant de la boÓte à outil de pirates. Pour parfaire le piège, au bout de quelques secondes, le navigateur de la victime redirige vers une page Facebook anodine. secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

18 Jul 2012 LIRE L'ACTU
Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook Archives Secunews SECUNEWS

Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook

Une nouvelle attaque propageant un malware se sert de Facebook comme vecteur. Repérée par l’éditeur Sophos, cette attaque malveillante se manifeste sous la forme d’un faux mail faisant croire à un membre Facebook qu’il a été identifié par une autre personne sur une photo afin de l’inciter à cliquer sur un lien piégé. Cela commence par un faux mail adressé par Facebook pour avertir un membre qu’il a été identifié (taggué) sur une photo mise en ligne. Le message contient un lien permettant de voir le soi-disant cliché qui pointe en réalité vers un site qui déclenche l’exécution d’un script iFrame provenant de la boîte à outil de pirates. Pour parfaire le piège, au bout de quelques secondes, le navigateur de la victime redirige vers une page Facebook anodine. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

18 Jul 2012 LIRE L'ACTU
Phishing autour des Ethylotests Archives Secunews SECUNEWS

Phishing autour des Ethylotests

Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.

17 Jul 2012 LIRE L'ACTU
Un virus utilisant l'image de la police du web sévit en Belgique Archives Secunews SECUNEWS

Un virus utilisant l'image de la police du web sévit en Belgique

La mise en garde provient de la fédérale Computer Crime Unit belge (FCCU), un nouveau logiciel malveillant bloque les ordinateurs. Il semble provenir d'eCops, Surtout, ne payez pas! Voici le message qui s'affiche une fois votre ordinateur bloqué (1/2) Ce ransomware bloque les ordinateurs et vous réclame entre 100 et 200 euros, et affichent le message suivant: Votre ordinateur a été bloqué pour violation de la loi Belgique. Violation de la loi ?, c'est là, justement, le problème. [quote]"Bien que l'écran laisse croire que l'ordinateur est bloqué par eCops pour des infractions à la législation belge, ce n'est pas le cas, explique la police fédérale."[/quote] Derrière, se trouvent des cybercriminels qui veulent vous amener à leur verser de l'argent, via les jeux, les mails, les réseaux Bref, les personnes qui voient un tel écran apparaitre sur leur PC sont victimes d'une infection. Voici le message qui s'affiche une fois votre ordinateur bloqué Comment ce virus informatique se propage-t-il ? "Il est notamment diffusé via des sites de jeux en ligne. Les personnes téléchargent à leur insu le logiciel malveillant et lors du redémarrage de leur ordinateur, ces écrans apparaissent. " Mais la police pointe également d'autres voies de propagation: - Via l'annexe d'un e-mail - Des copies illégales de softwares dans les réseaux de peer-to-peer - Des messages dans les réseaux sociaux comme Facebook qui vous redirigent vers des sites webs afin de regarder des vidéos. "Ces sites signalent qu'un plugin vidéo doit être installé pour voir la vidéo en question et un popup d'installation apparait" Conséquence du virus ? L'ordinateur est bloqué et seul l'écran pour effectuer le paiement est donc encore accessible. Backup préventif souhaité Quoi qu'il en soit, la victime n'a plus du tout d’accès à ses données. [quote]"Si à ce moment, l'utilisateur n'avait pas de backup de ses données, alors cela se complique fortement pour lui, relate encore la police.[/quote] L'expérience de cas similaires à l'étranger nous apprend que les victimes qui ont payé n'ont souvent pas reçu de code pour débloquer ou décrypter leur système." Que faire si vous n'êtes pas encore victime ? Faites un backup de vos données sur un support externe et conservez-le en dehors de votre système actuel. Ne pas payer et porter plainte. Si malheureusement, votre ordinateur est déjà atteint - Prenez une photo de votre écran et conservez-la pour la rajouter à votre dossier - Notez les derniéres actions entreprises sur votre systéme ainsi que les heures correspondantes. - Et surtout, ne payez pas... En tant que victime de ce logiciel malveillant, vous pouvez aussi déposer plainte à la police locale et demander à en informer la FCCU (Federal Computer Crime Unit). Solution possible: Suppression du ransomware eCops, FCCU ou autres services de police étrangers Accessoires: - Un ordinateur connecté à Internet et non infecté. - Une clé USB Via l'adresse suivante il vous est possible de télécharger gratuitement le logiciel Windows Defender Offline : http://windows.microsoft.com/en-US/windows/what-is-windows-defender-offline?SignedIn=1. Ce logiciel permet de démarrer un ordinateur infecté au moyen d'une clé USB, le logiciel va alors analyser l'ordinateur à la recherche de virus et logiciels malveillants (malwares). Si vous avez déjà payé ? Allez déposer plainte avec toutes les informations concernant le destinataire du paiement et la réaction des cybercriminels. Si vous avez payé, prenez contact le plus rapidement possible avec: Ukash: Blocage de code PIN via les numéros de tel : - 00 800 000 85274 ou - 00 800 247 85274 avec le code PIN et le montant du ticket PaysafeCard: blocage de code PIN via les numéros de tel : - 078/ 158 157 (hotline figurant sur le ticket) ou - 00 800 0729 7233 avec le code PIN et le montant du ticket. Voir aussi: Mise en garde contre une nouvelle version du virus de la Police (2013) secunews.org:: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ou vos appareils mobile ne deviennent un élément d'un réseau de zombie (botnet)

22 Feb 2012 LIRE L'ACTU
A 15 ans, elle devient championne du monde du logiciel Excel 2007 Archives Secunews SECUNEWS

A 15 ans, elle devient championne du monde du logiciel Excel 2007

Une jeune anglaise de 15 ans a remporté le mercredi 8 Ao?t 2011, le championnat du monde de Microsoft Excel 2007, elle gagne un prix de 5.000 dollars en éliminant 228.000 candidats. 228.000 candidats, venants de 57 pays différents, se sont affrontés pour le championnat du monde de Microsoft Excel 2007. Cette compétition vise à déterminer les aptitudes des candidats à utiliser le tableur, avec des épreuves chronométrées o? ils doivent résoudre des problémes avec le logiciel. Le gagnant est en fait une gagnante car il s'agit de Rebecca Rickwood, une jeune anglaise de 15 ans venant du lycée de Sawtry Community College, spécialisé dans les mathématiques et l'informatique. Mercredi, la jeune fille s'est donc retrouvée en finale contre 78 autres compétiteurs avant de décrocher un prix de 5.000 dollars (3.518€ ). Son entraÓneur et professeur, Pam Kitchen, a d'ailleurs insisté que, contrairement aux autres, son poulain a effectué un parcours sans fautes. Rebecca, elle est ravie. Citation:"Je ne peux pas croire que j'ai gagné et que je suis championne du monde, c'est un jour que je n'oublierai jamais" dit-elle. http://www.youtube.com/embed/ArxhASh7Olo

16 Aug 2011 LIRE L'ACTU
Arrestation d'un membre présumé du groupe LulzSec Archives Secunews SECUNEWS

Arrestation d'un membre présumé du groupe LulzSec

Une opération conjointe du FBI et de Scotland Yard a permis d'arrêter un homme de 19 ans, soupçonné d'appartenir au groupe de pirates informatiques "Lulz Security", à l'origine de multiples attaques contre des sites Internet ces derniéres semaines. Le jeune homme a été interpellé dans l'Essex, au nord-est de Londres. Un matériel important a été saisi sur le lieu de l'arrestation et il a été placé en garde à vue à Londres. Citation:"L'arrestation est liée aux attaques de Lulz Security. Nous pensons qu'elle est trés significative", a précisé à l'AFP un porte-parole de la police. Lulz Security, un groupe inconnu il y a encore quelques semaines, a revendiqué depuis mi-mai 2011 des attaques contre les chaÓnes de télévision PBS et Fox, un important site pornographique, des sites liés à la CIA, auFBI et au gouvernement américain, à des éditeurs de jeux vidéo et à la police britannique. Dans une partie de ces attaques, le groupe a utilisé la technique dite de "déni de services" pour bloquer des sites officiels en les submergeant de requêtes. Dans d'autres cas, les pirates sont parvenus à pénétrer les réseaux de leurs cibles et à y voler des informations, qu'ils ont ensuite publiées sur leur site Internet. La base de données des utilisateurs de pron.com, un important site pornographique, a ainsi été publiée le 10 juin 2011. Le groupe de pirates se présente comme "une petite équipe de personnes aimant s'amuser et luttant contre l'ennui" qui pése selon eux sur la cybercommunauté. Plusieurs indices laissent croire que le groupe serait composé de personnes anciennement impliquées dans le mouvement Anonymous, un réseau informel beaucoup plus nombreux et qui, contrairement à Lulz Security, motive ses actions par la défense de la liberté d'expression et la défense d'organisations comme WikiLeaks. Le groupe, trés actif sur Twitter, a démenti l'annonce de la police britannique, affirmant que la personne arrêtée n'avait pas de lien avec eux. Ce lundi, Lulz Security avait lancé un appel général à ses admirateurs, leur demandant de s'attaquer à l'ensemble des sites gouvernementaux.

21 Jun 2011 LIRE L'ACTU
Il est impossible de savoir qui a consulté votre profil Facebook Archives Secunews SECUNEWS

Il est impossible de savoir qui a consulté votre profil Facebook

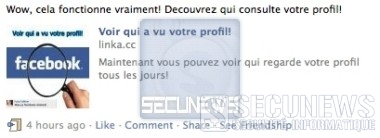
Depuis plusieurs jours, des mentions intriguantes fleurissent sur les murs Facebook français, un court message d'un ami, signalant une application qui permet de "voir qui a vu votre profil". Il s'agit en réalité d'un message non sollicité, envoyé à l'insu de l'ami Facebook et qui se propage à trés grande vitesse sur le réseau. Si l'internaute clique sur le lien et suit la procédure qui lui est proposée, son compte sera à son tour infecté et ses "amis" commenceront à leur tour à voir ce message sur leurs murs. Par ailleurs, l'internaute qui suit les directives de ce pourriel en sera pour ses frais. Il n'existe pas de moyen de savoir qui a consulté un profil et outre le fait d'infecter le compte de l'utilisateur aventureux, ce dernier n'aura pas accés à la liste promise. Proche d'un précédent spam diffusé en anglais, ce message semble lié à un deuxiéme type de message non sollicité, investissant cette fois-ci la messagerie instantanée de Facebook et promettant de révéler "qui te bloque sur Hotmail en application Facebook". Une fois infecté, l'utilisateur d'un compte peut se débarrasser du probléme en se rendant dans le menu Profil, identifier la page de pourriel et cliquer sur "Retirer la page". Par contre, si votre mur Facebook est envahi de ces publications, vous n'aurez d'autre choix que de les signaler une à une comme spam, en attendant que vos "amis" bloquent la page ou qu'un correctif soit apporté. Arrête d'être aussi crédule et croire tout et n'importe quoi, ne cliqué pas sur tout ce que vous voyez sur facebook idem pour les sites de de soit disant buzz avec les boutons j'aime cacher un jour un site sera créer et sa sera plus un bouton j'aime cacher mais un lien vers un virus qui pourrais être mis Voir aussi: Arnaque facebook: les fausses notifications dêadministration de page Nouveau virus Facebook le suicide d'une jeune fille face a sa webcam La nouvelle mode sur Facebook les boutons j'aime invisibles sur les vidéos.

18 May 2011 LIRE L'ACTU
Linux fêtes ses 20 ans Archives Secunews SECUNEWS

Linux fêtes ses 20 ans

La communauté Linux, fête le vingtiéme anniversaire de Linux, un noyau open source qui sert de base à de multiples systémes d'exploitation (les distributions ou distro dans le jargon du milieu). L'‚ge de ce projet est toutefois trompeur, Linux restant une des technologies les plus récentes du marché dans le monde des OS, la plupart des autres offres étant bien plus anciennes, voire antiques d'un point de vue informatique. Linus Torvalds a créé le noyau du systéme d'exploitation libre en 1991, depuis, Linux ne s'est pas imposé chez les particuliers, mais est trés présent dans les grandes entreprises du Web et dans la recherche scientifique. Il serait également faux de croire que Linux n'a jamais su percer sur le marché, s'il n'arrive pas à s'imposer sur le marché desktop, habitué aux solutions microsoft, Linux est aujourd'hui le leader incontesté dans des secteurs à bien plus gros volumes. Il est ainsi massivement utilisé dans le monde de l'électronique embarquée (industrielle ou grand public) et dans celui des infrastructures réseau (routeurs, box internet et autres). (source:silicon)

08 Apr 2011 LIRE L'ACTU
La pratique commerciale de Voo critiquée Archives Secunews SECUNEWS

La pratique commerciale de Voo critiquée

Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.

27 Nov 2010 LIRE L'ACTU
Une nouvelle méthode d'attaque indétectable se propage mondialement Archives Secunews SECUNEWS

Une nouvelle méthode d'attaque indétectable se propage mondialement

L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

19 Oct 2010 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

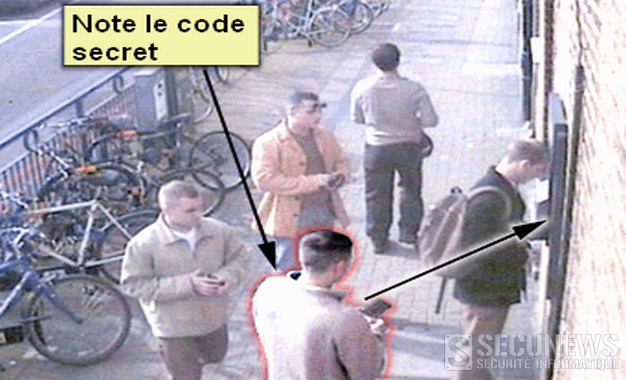
Le shouldersurfing c'est quoi et comment s'en protéger ?

De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU
Stuxnet un virus ultra-perfectionné visait-il une centrale iranienne ? Archives Secunews SECUNEWS

Stuxnet un virus ultra-perfectionné visait-il une centrale iranienne ?

Un virus capable en théorie de détruire physiquement des installations industrielles infecte depuis plusieurs mois les ordinateurs, en Iran notamment, d'où cette thèse, s'agit-il d'une cyberarme ? La cible était-elle Siemens ? ou le réacteur iranien de Bouchehr ? Un virus informatique baptisé Stuxnet infecte depuis prés d'un an un logiciel de l'allemand Siemens notamment. Il vise un type de logiciels utilisé pour contrôler des composants industriels dont des valves et des freins. Il passe d'ordinateur en ordinateur tournant sous le systéme d'exploitation Windows via des clés USB et non par Internet. A en croire les experts interrogés par le Financial Times, Stuxnet "a déjà infecté un nombre inconnu de centrales électriques, de pipelines et d'usines." [quote]Le virus "peut se cacher, attendre jusqu'à ce que certaines conditions soient remplies et donner de nouvelles instructions à ces équipements", explique un expert au FT.[/quote] Mieux ou pire!. Il s'agirait rien moins que du premier virus destiné à détruire physiquement des installations et pas seulement à paralyser un système informatique, en théorie, Stuxnet pourrait faire exploser une chaudière, causer des dysfonctionnements dans une centrale ou détruire un pipeline, selon plusieurs experts. Un Etat derriére tout cela ? [quote]Détail intrigant, le ver a infecté beaucoup d'ordinateurs en Iran, ce qui fait dire à Ralph Langner, un expert informatique américain, que ce virus aurait peut-être pour seul objectif de troubler le fonctionnement de la centrale nucléaire de Bouchehr en Iran.[/quote] Le chercheur et certains de ses homologues pensent que le constructeur russe JSC Atomstroyexport en charge de la construction de la nouvelle centrale nucléaire a été infecté dans le but de déstabiliser le programme nucléaire iranien. D'où l'idée que les concepteurs de ce virus ultra-perfectionné travailleraient pour un État et ne seraient pas des hackers isolés. [quote]'C'est incroyable, c'est apparemment plus que du simple espionnage industriel', a déclaré James Lewis, un expert américain du Centre pour les études internationales et stratégiques.[/quote] Mais cette thèse ne tient pas la route selon Siemens qui assure n'avoir pas fourni son logiciel à cette centrale nucléaire, le conglomérat allemand a assuré qu'au total quinze de ses clients lui avaient rapporté avoir été contaminés et que le virus avait été supprimé chez chacun d'entre eux. [quote]'Il n'y a eu en aucun cas de conséquences sur leur production', a-t-on insisté de côté du fabricant de logiciels.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

27 Sep 2010 LIRE L'ACTU
Le créateur de l'ordinateur est mort Archives Secunews SECUNEWS

Le créateur de l'ordinateur est mort

Le créateur de l'ordinateur individuel, le docteur Henry Edward (Ed) Roberts, est mort jeudi aprés-midi à l'‚ge de 68 ans d'une pneumonie, son fils a déclaré à l'AP qu'Ed Roberts combattait cette maladie depuis plusieurs mois. C'est Ed Roberts qui a créé en 1975 le "MITS Altair 8800", considéré comme le premier micro-ordinateur personnel de l'histoire. (Le MITS Altair 8800) Cet ordinateur sans moniteur à monter soi-même était vendu 360$, un changement important comparé aux autres modéles vendus des milliers de dollars à l'époque. Il est également célébre pour avoir attiré l'attention de Bill Gates et Paul Allen, qui ont proposé à Roberts de développer un langage pour la machine, cet Altair BASIC sera adopté et les deux étudiants créeront la société Microsoft qui vendra une licence d'utilisation de 35$ avec chaque appareil vendu. (Docteur Henry Edward (Ed) Roberts) C'est comme ça que le modéle économique de Micro-Soft et de toute l'industrie du logiciel est né. ¿ l'annonce de la nouvelle, Bill Gates et Paul Allen ont publié une déclaration sur le site thegatesnotes.com: Citation:"Nous sommes profondément attristés par la mort de notre ami et premier mentor, Ed Roberts. Nos pensées et priéres accompagnent sa famille. Ed a pris le risque de croire en nous (deux jeunes gars intéressés par les ordinateurs longtemps avant qu'ils soient communs) et nous lui en avons toujours été reconnaissants." Ils rajoutent aussi: Citation:"Que ce qu'ils retiendront de cet homme est combien il avait de compassion. "a n'a jamais été aussi vrai que quand il a choisi de passer la deuxiéme moitié de sa vie à étudier dans une faculté de médecine puis à exercer comme médecin de campagne travaillant à domicile. Il nous manquera beaucoup, et nous avons eu beaucoup de chance de le connaitre.." Voir aussi: Un siécle de sécurité informatique, radio, télécommuniucation (source:pcinpact)

02 Apr 2010 LIRE L'ACTU
Un pitbull arrache le pare-choc d'une voiture de police Archives Secunews SECUNEWS

Un pitbull arrache le pare-choc d'une voiture de police

Un pitbull a été remis en liberté conditionnelle sur ordre d'une juge aux Etats-Unis, après avoir passé deux semaines en prison. Il avait arraché le pare-choc d'une voiture de police et la scène a été filmée par une caméra de surveillance de la police. Winston en furie La vidéo diffusée notamment sur la chaîne CNN, montre Winston en furie en train d'arracher le pare-choc du véhicule de police et refusant de lâcher prise malgré les efforts du conducteur faisant avancer puis reculer la voiture pour essayer de le déloger. Le pare-choc finit par se détacher complètement et un autre chien s'en empare. Winston et son complice à quatre pattes, ainsi qu'un troisième qui a assisté à la scène en aboyant poursuivent ensuite la voiture de police dans la rue. Winston, que l'usage de gaz lacrymogène et d'un pistolet à impulsion électrique (Taser) n'avait pas réussi à calmer, est finalement revenu à la raison sous le contrôle d'un officier armé d'un bâton. Des policiers sympas [quote]"Je n'arrive pas à croire qu'on ne l'ait pas abattu", a déclaré sa propriétaire Nancy Emeling, pour qui les policiers n'auraient pas pu être plus sympas."[/quote] Selon elle, le chien n'avait jamais montré d'agressivité jusqu'à ce coup de folie, qui s'est produit le 14 mars 2010. A la suite de l'attaque Winston a passé deux semaines enfermé dans un chenil du Tennessee. Grâce à sa conduite irréprochable, il a retrouvé sa liberté conditionnelle. Une juge a décidé que le chien ne serait plus qualifié de potentiellement dangereux s'il se tenait à carreau pendant six mois et participait à un programme de dressage.

27 Mar 2010 LIRE L'ACTU
Un homme en chaise roulante tente de braquer un night shop Archives Secunews SECUNEWS

Un homme en chaise roulante tente de braquer un night shop

une Histoire vraiment belge, la police de Bruxelles a appréhendé, jeudi, un individu en chaise roulante qui avait vainement tenté de braquer un night shop, a indiqué vendredi le parquet de Bruxelles. L'agresseur, un homme de 48 ans, est entré jeudi matin, peu après 7 heures, en chaise roulante, dans un magasin de nuit du boulevard Emille Jacqmain, armé d'un couteau, il a menacé l'exploitant et un client. Le commerçant, nullement impressionné, a poussé l'homme et sa chaise roulante hors du magasin. L'agresseur a encore tenté, à l'aide d'un spray, d'asperger l'exploitant de gaz lacrymogène qui s'est dispersé dans l'air, intriguée par la scène, une patrouille de police est intervenue et a appréhendé l'énergumène qui a encore tenté de faire croire que c'est lui qui venait de désarmer un agresseur. L'homme est connu des autorités judiciaires et a été déféré au parquet.

13 Mar 2010 LIRE L'ACTU