Moteur de recherche

Résultats pour : "chances"

VOO passe à la vitesse 400 Mbps Archives Secunews SECUNEWS

VOO passe à la vitesse 400 Mbps

Dès décembre 2018, ce boost de vitesse sera accessible pour tous les clients VOO, en Wallonie comme à Bruxelles, mais cela ne sera (vraisemblablement) pas gratuit. Telenet fut le premier à s'y mettre. VOO, qui fonctionne sur le même technologie (le câble coaxial, et non la paire cuivrée/VDSL comme Proximus) que son cousin du Nord du pays, embraye : le câblo-opérateur wallon annonce, l'arrivée d'une connexion internet ultra-rapide, à 400 Mbps (au lieu du plafond actuel de 200 Mbps) sur son réseau. Tous les clients wallons et bruxellois sont éligibles à ce changement, dont les premiers effets entreront en vigueur des décembre 2018. - Si vous disposez d’un modem Technicolor, vous pourrez atteindre ce débit sans problème. - Si vous disposez d’un Netgear, alors la vitesse sera plutôt autour des 360Mbps. (Si la vitesse venait à être insuffisante pour vos besoins, le modem pourra être échangé gratuitement.) Avec des vitesses allant très prochainement jusqu'à 400 Mbps, vous pourrez télécharger: - 1h de musique en moins de 5 secondes - un film en 4K en moins de 5 minutes - profiter de votre jeu vidéo en ligne sans saccades Saviez-vous que regarder vos séries préférées en 4K deux heures par jour consomme près de 500Go sur le mois ? Et une caméra de sécurité jusqu'à 300Go ? L'objectif ? "Répondre aux futurs usages qui ne cessent de croître en termes de consommation de bande passante", détaille l'opérateur. "Au sein du parc de nos clients, on constate un doublement de la consommation de bande passante tous les 18 mois." Les Spotify, Netflix, et l'essor de la 4K n'y sont bien sûr pas étrangers. "Le nombre d’appareils connectés au sein d’un même foyer a considérablement augmenté : plus de 3 appareils connectés par personne en moyenne", précise encore l'entreprise. Concernant la commercialisation, VOO précise, sur son site, encore peaufiner l'offre commerciale. Les chances que le 400 Mpbs soit offert gratuitement aux clients actuels sont assez minces (à titre d'exemple, Telenet réclame un surcoût pour déverrouiller cette vitesse). Plus d'infos voir le site Voo (fr)

23 Oct 2018 LIRE L'ACTU
AIM, la messagerie instantanée d'AOL, fermera ses portes le 15 décembre 2017 Archives Secunews SECUNEWS

AIM, la messagerie instantanée d'AOL, fermera ses portes le 15 décembre 2017

On vous parle d’un temps que les moins de 20 ans ne peuvent pas connaître... Sur Internet en ce temps-là, point de Google, de Facebook ou de YouTube, pour se parler, les internautes se connectaient (tant bien que mal ) sur des chats ou utilisaient... Aol Instant Messenger, "AIM" pour les intimes. Et si vous avez grandi dans les années 90, que vous avez connu les forfaits Internet à l'heure, le "56 k" et les déconnexions à répétition, alors il y'a de fortes chances pour que vos premières discussions en ligne se soient déroulées sur AIM, qui n'était autre que la première messagerie directe. Mais l’aventure se termine après 20 ans de bons et loyaux services. Lancée en 1997, la première messagerie du genre va définitivement clore ses portes le 15 décembre 2017. Difficile en effet pour AIM de se trouver une place sur les Internets de 2017, face au géant Facebook et à ses services de dialogue ultra-populaires Messenger et WhatsApp. Sur son site, AOL explique : 'Nous savons qu’il y a énormément de fidèles qui utilisent AIM depuis longtemps. Nous avons adoré mettre au point la première application de discussion de ce genre. Désormais, nous tous à AOL (Oath aujourd’hui, ndlr), sommes ravis de continuer à apporter des produits et expériences nouveaux et emblématiques.' Sur Twitter, les internautes n'ont pas tardé à déposer leurs hommages numériques. C'est notamment le cas de l'acteur Joseph Gordon-Levitt (Inception, The Dark Knight Rises) qui écrit : "Aujourd'hui, nous disons au revoir à AOL Instant Messenger. Nous devons maintenant révéler nos pseudonymes embarassants (mais je ne révèlerai pas le mien) !". En véritable symbole d'une époque désormais révolue, la fermeture d'AIM est, la preuve que les années 90 sont bien terminées Près de 10 millions de personnes se connectaient encore régulièrement à la messagerie.

09 Oct 2017 LIRE L'ACTU
Satana est à la fois un ransomware à chiffrement et un bootlocker Archives Secunews SECUNEWS

Satana est à la fois un ransomware à chiffrement et un bootlocker

Après Locky, Mischa et Petya, Satana marque une nouvelle évolution dans les ransomwares Récemment, un autre échantillon sophistiqué de ransomware a été découvert. Le malware en question a été surnommé 'Satana' (Satan), dont l’origine serait russe. Le cheval de Troie fait deux choses: - Chiffre les fichiers - Altère le Master Boot Record (MBR), bloquant ainsi le processus de démarrage de Windows. Nous avions déjà abordé le thème des chevaux de Troie semant le désordre du MBR, dont le fameux ransomware 'Petya'. D’une certaine façon, 'Satana' agit de la même manière, en injectant par exemple son propre code dans le MBR'. Alors que Petya chiffre la 'Master File Table' (MFT), Satana chiffre cependant le MBR. Pour crypter les fichiers de l’ordinateur, Petya comptait sur l’aide d’un cheval de Troie appelé Mischa. Satana gère quant à lui ces deux tâches à lui tout seul. Le MBR fait partie du disque dur. Il contient des informations sur le système de fichiers utilisé par diverses partitions du disque, ainsi que la partition stockée sur le système d’exploitation. Si le MBR est altéré, ou chiffré, l’ordinateur perd l’accès à un élément essentiel d’informations 'la partition qui contient le système d’exploitation'. Si l’ordinateur ne peut pas trouver le système d’exploitation, il ne peut démarrer. Les malfaiteurs à l’origine du ransomware Satana profitent de cette disposition pour améliorer leur ransomware à chiffrement avec des aptitudes du 'bootlocker'. Les hackers changent le MBR, en le remplaçant par le code de la demande de rançon, puis chiffre et déplace le MBR autre part. Le ransomware demande 0.5 bitcoins (à peu près 340$) pour déchiffrer le MBR et fournir la clé de déchiffrement des fichiers affectés. Une fois la rançon payée, les créateurs de Satana promettent qu’ils rétabliront l’accès au système d’exploitation et de remettre les choses dans l’ordre. Du moins, c’est ce qu’ils prétendent. Une fois à l’intérieur du système, Satana analyse tous les lecteurs et réseaux, à la recherche de fichiers de type: [quote]'.bak, .doc, .jpg, .jpe, .txt, .tex, .dbf, .db, .xls, .cry, .xml, .vsd, .pdf, .csv, .bmp, .tif, .1cd, .tax, .gif, .gbr, .png, .mdb, .mdf, .sdf, .dwg, .dxf, .dgn, .stl, .gho, .v2i, .3ds, .ma, .ppt, .acc, .vpd, .odt, .ods, .rar, .zip, .7z, .cpp, .pas, et .asm et commence à les chiffrer. Il ajoute également une adresse e-mail et trois tirets du bas au début du nom du document (par exemple, test.jpg deviendrait [email protected]___test.jpg)'.[quote] Les adresses e-mail servent d’informations de contacts pour les victimes, qui sont censées écrire à l’adresse indiquée pour obtenir les instructions de paiement et ensuite récupérer la clé de déchiffrement. Jusqu’à présent, les chercheurs ont constaté six adresses e-mail utilisées dans cette campagne. Une seul bonne nouvelle, il est possible de contourner partiellement le verrouillage, avec certaines connaissances, le MBR peut être réparé. Des experts du blog de The Windows Club ont 'livré des instructions détaillées' sur la façon de réparer le MBR en utilisant la fonction de restauration sur Windows. Toutefois, cette dernière est conçue pour des utilisateurs expérimentés qui sont à l’aise au moment de travailler avec l’invite de commande et la fonctionnalité bootrec.exe. Il est peu probable qu’un utilisateur ordinaire prenne le coup de main immédiatement pour ce genre de méthode compliquée et qu’il ne se sente pas à l’aise. La mauvaise nouvelle est que même si Windows est débloqué avec succès, l’autre moitié du problème, celui des fichiers chiffrés, demeure. Aucune solution n’est disponible le concernant. A ce stade, 'Satana' semble avoir juste commencé sa carrière de ransomware, il n’est pas répandu et les chercheurs ont repéré quelques failles dans son code. Cependant, il y a de fortes chances pour qu’il s’améliore au fil du temps et évolue en une menace très sérieuse. Notre premier conseil pour les utilisateurs est qu’ils soient vigilants en permanence. Nos recommandations simples vous aideront à minimiser les risques d’infection et vous épargneront d’un bon nombre de soucis: Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d’adapter leur technique. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

14 Jul 2016 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
Top10 des stars de foot les plus dangereuses sur internet pour le mondial 2014 Archives Secunews SECUNEWS

Top10 des stars de foot les plus dangereuses sur internet pour le mondial 2014

Comme tous les grands événements, le Mondial brésilien est l’occasion rêvée pour les hackers d’infester votre ordinateur avec des virus malveillants. Faites attention Eden Hazard, Lionel Messi et Cristiano Ronaldo! Les pirates informatiques ne vont pas chômer durant la Coupe du monde, aux internautes à prendre leurs précautions! Menée par les chercheurs de McAfee SiteAdvisor, l’étude se base sur de savants calculs mêlant la viralité et la dangerosité des sites Web afin de déterminer les couples mots/footballeurs recherchés les plus dangereux. Ainsi, d’après McAfee, les recherches concernant Cristiano Ronaldo et Lionel Messi sont celles qui présentent le plus de risques pour les internautes. En tapant Cristiano Ronaldo sur les principaux moteurs de recherche, les fans de foot auraient par exemple 3,7% de chances de tomber sur un site infesté par des virus et autres spams. Dans le top 10 des noms les plus dangereux, Eden Hazard constitue le plus grand risque belge de contamination sur le Net. Ne pas faire attention aux sites consultés peut donc conduire les fans à télécharger du contenu numérique à partir de pages Web corrompues, compromettant ainsi la sécurité de leurs données personnelles. Voir aussi: Attention aux spams et aux arnaques du Mondial.

09 Jun 2014 LIRE L'ACTU
Les messages des nouveaux membres sur Facebook ne seront plus publics par défaut Archives Secunews SECUNEWS

Les messages des nouveaux membres sur Facebook ne seront plus publics par défaut

Les publications des nouveaux membres de Facebook ne seront plus publiques par défaut, mais restreintes à leur cercle d'amis, a annoncé jeudi le réseau social. Les utilisateurs de Facebook peuvent déterminer pour chacune de leur publication sur le site (statut, commentaire, photo...) avec qui ils veulent la partager, et éventuellement se limiter à quelques uns de leurs contacts (appelés "amis" sur le site). Le réglage par défaut était toutefois jusqu'ici "public", c'est-à-dire visible par l'ensemble des 1,28 milliard de membres du réseau social, à l'exception des mineurs pour lesquels le public était par défaut limité aux "amis". [quote]"Nous reconnaissons qu'il est pire pour quelqu'un de partager accidentellement (une information) avec tout le monde quand il pensait en fait le partager seulement avec des amis, plutôt que le contraire", relève Facebook jeudi dans un message publié sur son site internet.[/quote] Le groupe dit aussi avoir eu des retours de certains membres actuels inquiets d'avoir dans le passé partagé des informations involontairement avec les mauvaises personnes. Il veut donc commencer "dans les prochaines semaines" à mettre en place "un nouvel outil étendu pour vérifier la protection des informations privées" publiées sur son réseau. Il permettra aux utilisateurs de vérifier qui peut voir leurs publications et certaines informations sensibles, ou de faire le point sur les applications qu'ils utilisent. [quote]"Le nouvel outil est conçu pour aider les gens à s'assurer qu'ils partagent bien (leurs informations) avec seulement le public qu'ils désirent", commente le groupe.[/quote] Facebook s'est retrouvé à plusieurs reprises ces dernières années au coeur de polémiques sur sa protection jugée insuffisante des données privées de ses membres. Mais il a annoncé récemment une série de nouveaux outils de confidentialité, visant entre autres à améliorer ses chances de s'imposer dans l'univers en plein essor des applications pour smartphones. Voir aussi: Les 10 pièges à éviter sur les réseaux sociaux Facebook limite l’accès aux publications des mineurs Clic pour lire toutes les actus Facebook

26 May 2014 LIRE L'ACTU
Un Belge va tenter de battre le record du monde du plus long séjour à bord d'une attraction a Bellewaerde Archives Secunews SECUNEWS

Un Belge va tenter de battre le record du monde du plus long séjour à bord d'une attraction a Bellewaerde

Sam, un Belge de 28 ans, va tenter de rester plus de 50 heures sur le bateau pirate du parc Bellewaerde de Ypres, un record du monde pour sensibiliser au sort des léopards et.. faire une bonne pub au parc ! Plus de deux jours dans un bateau pirate, c'est le défi que s'est lancé Sam, un des webmasters du site internet de Bellewaerde. [quote]"En tant que fan de Bellewaerde, je me suis mis en tête de chercher un défi à relever qui soit autre chose qu’une simple visite à Bellewaerde, raconte-t-il sur le site du parc. C’est alors que la participation à une tentative de record du monde est sortie du lot. Une tentative de record du monde qui pour beaucoup semble inaccessible, 50 heures à bord du bateau-pirate, sans s’arrêter, avec de fortes chances d’avoir à lutter contre un mal de mer."[/quote] Cette tentative aura lieu les 29, 30 avril et 1er mai 2014. Bon, Sam aura quand même le droit de manger sur le bateau et d’avoir cinq minutes de pause toutes les heures pour aller aux toilettes ou se reposer, mais pas de dormir. L’actuel record, validé par Guinness book des records, est détenu par un Américain, il a passé 48h 8 min et 25 sec à bord d’une grande roue à Chicago. Le défi sera filmé. Au delà du coup de pub, c'est un moyen selon Bellewaerde de réunir des fonds pour sauver les léopards de l’amour. Des animaux de cette espèce devraient être prochainement accueillis au parc Bellewaerde (il n'en reste qu'une trentaine dans le monde à l’état sauvage). C'est l'entreprise yproise R.T.S. Voice Data Video Communication qui assurera l'enregistrement de la tentative de record avec les caméras de surveillance. MAj: Sam Clauw a battu jeudi 1 mais 2014 au sein du parc d’attractions Bellewaerde le record du monde du plus long séjour à bord d’une attraction d’un parc de loisirs, Il est resté pendant près de 50 heures dans le bateau pirate, a indiqué le parc. Clic pour plus d'infos sur cet appel au don sur le site du parc.

24 Apr 2014 LIRE L'ACTU
Alerte aux virus sur des sites populaires de vidéos pornos Archives Secunews SECUNEWS

Alerte aux virus sur des sites populaires de vidéos pornos

Des malwares capables d’infecter discrètement les ordinateurs ont été découverts ces derniers jours sur des sites pornographiques très populaires. Il faut sortir couvert même sur Internet. Un spécialiste en sécurité informatique a découvert que des " malwares " étaient apparus ces dernières semaines sur des sites pornographiques de premier ordre. (clic sur l'image pour agrandir) Conrad Longmore pointe particulièrement les portails gratuits Pornhub et Xhamster. Ces deux sites se classent respectivement à la 63e et 46e position parmi les sites les plus visités au monde, selon les statistiques de la société Alexa. En moyenne, un internaute a 42% de chances d’entrer en contact avec un malware sur Xhamster, le risque grimpe à 53% sur Pornhub. Les sites n’hébergent pas directement les logiciels frauduleux. C’est par le biais de publicités trafiquées que les utilisateurs sont exposés à des dangers d’infection. ont peux déplorer qu’il n’existe aucun mécanisme pour dénoncer ces annonces piégées. D’où la nécessité de sortir couvert, surtout avec un PC. Cela signifie que le système d’exploitation, l’antivirus, le pare-feu et le navigateur Internet doivent être à jour, alors que le logiciel Java devrait être désactive ou désinstallé.

12 Apr 2013 LIRE L'ACTU
Certains Pc, imprimantes ou TV connectées par Internet sont vulnérables Archives Secunews SECUNEWS

Certains Pc, imprimantes ou TV connectées par Internet sont vulnérables

La connexion simple entre un PC et une imprimante pourrait bien rendre les deux appareils vulnérables par Internet. Le système de détection automatique de ces appareils (PC, routeurs, imprimantes, serveurs multimédia, TV connectées,etc...) peut les rendre accessibles à des pirates par Internet. Selon les chercheurs en sécurité de Rapid7, dans un livre blanc publié mardi 29 janvier 2013, des dizaines de millions d'appareils seraient accessibles à cause d'erreurs d'intégration de cette détection automatique. En cause, "l'Universal Plug and Play" (UPnP), une technologie standard qui permet aux appareils de se détecter et se comprendre une fois connectés à un même réseau. Ce protocole permet ainsi de lire un film sur un PC sur une TV connectée sans configuration. La recherche est censée être limitée au réseau local, souvent celui d'une maison, donc ne pas permettre d'atteindre les terminaux par Internet. Pourtant, selon les analyses menées entre juin 2012 et novembre 2012, 80 millions d'adresses auraient répondu à des requêtes d'association par Internet. Ces objets permettraient donc l'accès au réseau local à des personnes extérieures, voire la prise de contrôle d'appareils normalement inaccessibles. Peu de chances de mise a jour Ainsi, 20% des adresses concernées, soit 17 millions d'appareils, laisseraient le service UPnP SOAP (Simple Object Access Protocol) accessibles par Internet au lieu du réseau local seul. Ce service ouvre une porte, passant outre le pare feu de la box Internet par exemple, qui permettrait d'accéder directement à des informations contenues sur le réseau local. Les chercheurs ont déterminé que 6.900 modèles de 1.500 constructeurs étaient concernés par ce problème. En outre, 23 millions des appareils trouvés permettent la détection automatique par la bibliothèque logicielle "Portable UPnP SDK", dont les vulnérabilités ont été officiellement corrigées ce mardi 29 janvier 2013 par leurs créateurs, mais pas encore par les constructeurs. Une autre bibliothèque, "Mini UPnP", a également été détectée comme vulnérable et n'a pas encore été corrigée par ses développeurs, donc pas par les constructeurs.. Citation: Pour un des spécialistes de Rapid7, HD Moore, les appareils concernés qui ont été retirés de la vente ne seront pas mis à jour et risquent de conserver cette vulnérabilité jusqu'à ce qu'ils soient remplacés. De même, les utilisateurs pourraient eux-mêmes ignorer les mises à jour développées par le constructeur, la démarche étant généralement considérée comme complexe. En parade, les chercheurs ont émis des recommandations aux fournisseurs d'accès Internet pour limiter la vulnérabilité de certains objets et proposent un outil pour détecter si le réseau local est bien accessible en UPnP par Internet.

05 Feb 2013 LIRE L'ACTU
Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient Archives Secunews SECUNEWS

Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient

Une étude réalisée par Bitdefender, éditeur de solutions de sécurité, a révélé que quasiment une application iOS sur cinq pouvait accéder au répertoire de votre iPhone, tandis que 41% d’entre elles pouvaient savoir où vous vous trouvez et que plus d’une sur trois stockait vos données sans les crypter. L’étude qui portait sur plus de 65.000 applications largement distribuées sur l’App Store a révélé que des dizaines de milliers d’entre elles exploitaient des informations sur les contacts, suivaient l’emplacement des utilisateurs et accédaient à des données sans avoir la permission explicite de ces mêmes utilisateurs. Alors que de nombreuses applications utilisent clairement ces privilèges pour fonctionner, d’autres n’ont aucune raison évidente d’utiliser les données qu’elles recueillent, qu’elles proviennent du répertoire des utilisateurs ou du suivi de la localisation. Par défaut, les applications de l’App Store demandent uniquement la permission pour accéder à des services liés à la localisation géographique, et non lorsqu’elles accèdent au répertoire ou à d’autres fonctions. L’analyse de Bitdefender portait sur 65.000 des applications les plus populaires de l’App Store et a démontré que seulement 57,5% d’entre elles cryptaient les données des utilisateurs. Environ 41,4% des applications analysées peuvent localiser les utilisateurs, ce qui signifie que la plupart des possesseurs d’iPhone sont susceptibles d’avoir au moins une application sur leur appareil capable de savoir où ils se trouvent. Le suivi géographique exploité par des publicités contextuelles, basées sur la localisation des utilisateurs, est très controversé, bien qu’assez courant. Ce type d’informations peut être vendu aux entreprises, pour les aider à élaborer des campagnes marketing plus efficaces. L’étude de Bitdefender ne porte pas sur l’ensemble des applications disponibles sur l’App Store et il est donc possible que les nombres et les proportions varient lors de l’extrapolation à l’ensemble de l’App Store. L’étude a également révélé que 18,6% des applications peuvent accéder au répertoire de l’utilisateur, ce qui inclut l’accès à toutes les informations sur ses contacts. La seule raison valable pour qu’une application accède au répertoire d’un utilisateur est lors d’un transfert de contact ou un rapprochement de données entre des contacts de réseaux sociaux et des numéros déjà enregistrés dans le répertoire. Il est peu probable que presque 20% des applications aient besoin des informations du répertoire pour fonctionner, il y a donc de grandes chances pour que de nombreuses applications accèdent au répertoire à l’insu des utilisateurs. Bitdefender a détecté que 30,7% des applications analysées peuvent afficher des publicités et que 16,4% peuvent se connecter à Facebook, d’autres fonctions comprennent le suivi de l’utilisation via Flurry analytics, Google Analytics ou Mobclix analytics. Certaines applications utilisent les trois logiciels d’analyse. Des centaines d’applications analysées utilisent également un UDID (Unique Device Identifier) de l’iPhone, permettant d’identifier le possesseur, alors que des centaines d’autres utilisent la voix sur IP en tâche de fond, le suivi de l’utilisation d’Open Feint et plus encore. Citation: "Il est inquiétant de constater que les données stockées sur iOS ne sont que très peu cryptées, et que le suivi de la localisation est si présent. Sans information sur ce à quoi peut concrètement accéder une application, il est difficile de contrôler les informations que les utilisateurs divulguent" déclare Catalin Cosoi, Directeur de recherche en sécurité des Laboratoires Bitdefender. Nous observons une situation inquiétante de faible cryptage des données, une prévalence du suivi de la localisation et un accès silencieux, injustifié, au répertoire". Du coup ces données personnelles peuvent être utilisées pour établir des schémas de comportements y compris pour du profilage pour des activités de marketing. Des algorithmes de recueil de données et des schémas d’utilisation sont parfois utilisés pour obtenir bien plus d’informations, notamment l’identité de l’utilisateur. Il n’existe pas, à ce jour, de base de données mise à disposition du public pour la sensibilisation et l’éducation des utilisateurs au sujet de ces problèmes de confidentialité.

27 Jul 2012 LIRE L'ACTU
Les dangers d´Internet pour les mineurs Archives Secunews SECUNEWS

Les dangers d´Internet pour les mineurs

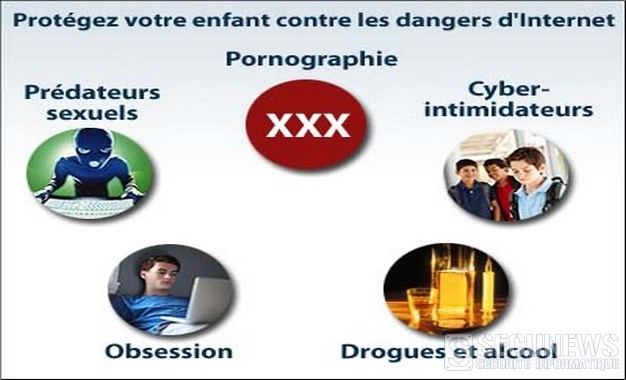
Il me paraissait important[ de parler du sujet d'internet et les mineurs... Internet est un formidable outil de communication et de culture qui ouvre l´accès à des millions de documents et d´innombrables contacts. Alors que le virtuel a pris une place croissante dans notre vie et celle de nos enfants, à l´école comme à la maison, son utilisation n´est pas sans danger. Derrière chaque document, chaque communication, il y a des personnes et les images comme les contacts correspondent à des réalités précises qui ne sont pas toujours bonnes pour les enfants, ni pour les adolescents. Que faire ? Comment réagir ?: Comment assumer notre rôle d´adultes face a de réels dangers lorsque les jeunes exercent normalement leur curiosité, s´approprient les outils plus vite et mieux que certains et risquent de se trouver confrontés aux documents les plus choquants et les plus extrêmes ? La complexité du réseau, comme les dangers réels qu´il présente en terme de contenus, d´absence de sécurité et de protection des données personnelles ne font pas d´Internet un média accueillant pour les enfants. La délinquance et la criminalité qui y trouvent une place grandissante, comme le manque d´éthique d´un grand nombre de sites, présentent de sérieux dangers pour les enfants comme pour les adolescents. -Pas d´Internet sans l´accompagnement des adultes Laisseriez-vous votre enfant se promener ou faire du vélo seul sur l´autoroute ? Non. Il en va de même pour ce qui concerne les autoroutes de l´information sur lesquelles le trafic est intense, parfois déroutant pour des adultes et jamais sans conséquence pour les enfants et les adolescents. -Internet un puissant média au service des hommes Souvent dominé par des forces économiques qui ne tiennent pas compte des utilisateurs, Internet est aussi le terrain d´action privilégié de toutes sortes d´expressions, des plus dignes aux plus délirantes. Avec une délinquance et une criminalité en croissance et sans véritable entrave, le réseau offre à côté de services du plus grand intérêt le triste spectacle des dangers auxquels sont exposés les enfants et les adolescents. Apprendre et ouvrir le dialogue éducatif, prévenir et diffuser le savoir représentent incontestablement les bases d´une bonne utilisation d´Internet auquel les jeunes sont sensibilisés en pratique, mais nullement dans une perspective éducative et de protection contre les dangers auxquels ils sont exposés Si vous avez du mal a comprendre ce document hésiter pas de faire appel a un adulte afin de vous aider a le comprendre. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune Ne laissez pas votre jeune enfant surfer seul sur Internet. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. MAJ le 11.8.2015: L’inconscience de jeunes internautes piégées par un inconnu . Un Youtuber américain a choisi la manière forte afin de révéler les risques qu’encourent les jeunes internautes sur les réseaux sociaux. Sur le web, Coby Persin fait partie de ces Youtubers qui publient des expériences sociétales. Cette fois, le jeune homme a choisi de mettre en lumière l’inconscience de certains internautes. Tout débute par un faux compte Facebook. Avec l’accord de leurs parents, Coby Persin ajoute trois jeunes filles dans ses contacts. Âgées respectivement de 12, 13 et 14 ans, ces dernières pensent parler à un adolescent qui vient de déménager en ville. Très vite, elles sympathisent avec ce nouvel arrivant et acceptent même de le rencontrer, sans rien connaître de lui. Chacune à leur tour, les filles vont donc tomber dans le piège tendu par Coby Persin sans se douter que leurs parents les attendent également pour les sermonner. Édifiant! Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

11 Feb 2006 LIRE L'ACTU
Parents, prudence ! Archives Secunews SECUNEWS

Parents, prudence !

Votre frère, votre soeur, votre enfant surfent comme des millions d'autres mômes. Ils jouent, découvrent et font des rencontres via des sites mais aussi des logiciels de messageries instantanées comme: - MSN - ICQ - AIM - IRC - Etc... De plus en plus d'outils qui allient le texte, le son et l'image. Seulement, une nouvelle variété de prédateurs débarquent dans la vie de certains adolescents grâce à ce genre de logiciels. Ils ont pour mission de s'infiltrer dans la vie numérique de jeunes victimes à qui ils soutirent des renseignements, voir dans le pire des cas, des faveurs sexuelles. L'histoire qui va suivre vient de trouver une fin heureuse. (seul les prénoms ont changé et les situations géographiques). Mon ennemi la webcam Mister X, nous l'appellerons ainsi est un jeune homme, il aime rencontrer sur internet des personnes, seulement, Mister X, aime abuser, virtuellement, de jeunes filles mineures. Le courant passe plutôt bien, charmeur, un peu dragueur, il a toujours le mot pour rire, pour s'attirer des rencontres virtuelles sympathiques. Ils débutent toujours sa chasse sur des forums, des chats Irc,... Une fois qu'il a ferré sa victime, il l'invite à discuter sur MSN. Cette fois là, sa cible se nomme Émilie. Mister X est un malin, il trouve toujours le moyen, durant les conversations avec Émilie, pour obtenir des informations personnelles. Rapidement, cette dernière, sans trop réfléchir, va donner son nom, son prénom ainsi que sa commune. Erreur grave!. Une fois les informations obtenues, Mister X va changer de ton, la discussion ne sera plus du tout cordiale. Fini les mêmes tracas scolaires, la même passion pour une chanteuse, la pratique d'un sport, les mêmes disputes avec les parents, les mêmes frustrations que peuvent avoir les adolescents. Le ton change, la jeune victime va s'en rendre rapidement compte. Menace de mort et viol virtuel "Dévoile moi tes seins sinon je viens chez toi et je te crève" va annoncer Mister X. La panique étreint la gamine qui s'exécute. Heureusement, mais peut-être un peu tard, les parents de l'adolescente vont s'apercevoir qu'elle ne tourne pas rond en ce moment. Émilie raconte son histoire, en pleure. Sa maman détruit la webcam, mais Mister X n'a pas dit son dernier mot. Quelques jours plus tard, Mister X reprend contact avec Émilie. "Déshabille toi, sinon je diffuse sur Internet les photos que j'ai déjà de toi". La webcam est détruite, Impossible de répondre à sa menace. Mister X va s'exécuter en diffusant, via un site ouvert chez un hébergeur gratuit, les clichers d'Émilie. Seulement, cette fois, Émilie va rapidement prévenir ses parents. Mister X a été interpellé il y a quelques semaines et placé en garde à vue. Mister X ne pouvait que reconnaître les faits, il a été pris en flagrant délit. Il a avoué avoir effectué les mêmes manoeuvres à l'encontre d'environ huit autres jeunes filles. Parent, prudence, il doit y a voir plus d'une Émilie dans ce cas. Parlez en à vos enfants, frères et soeurs, ... Ne pensez pas que ce genre d'individu ne risque rien. L'anonymat sur Internet n'est qu'un leurre facilement surmontable. Internet n'est pas une nounou, un garde chiot. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

15 Jan 2006 LIRE L'ACTU