Moteur de recherche

Résultats pour : "capital"

Les Actu's de la semaine Archives Secunews SECUNEWS

Les Actu's de la semaine

Cryptomonnaies : Volatilité et innovations financières Chute continue du Bitcoin sous les 86 000 dollars, marquant une année difficile malgré des avancées en début 2025. Approbation aux États-Unis d’ETF crypto spot qui ouvrent la voie à de nouveaux produits financiers en 2026. Nouveaux lancements de produits chez les exchanges majeurs comme Coinbase face à un marché volatil. En novembre, environ 1 200 milliards de dollars ont disparu de la capitalisation globale des cryptomonnaies, accentuant l’incertitude des investisseurs. Sécurité Informatique : Vulnérabilités et ripostes Patch Tuesday de Microsoft corrige 63 vulnérabilités, dont une faille zero-day critique affectant Windows. Mise à jour d'urgence pour Google Chrome pour combler une faille zero-day activement exploitée (CVE-2025-13223). Hausse des attaques DDoS et violations de données ciblant les administrations publiques européennes, selon l’Agence européenne de cybersécurité (ENISA). European Cyber Week 2025 à Rennes a réuni experts et professionnels autour des défis de cybersécurité, notamment la protection des infrastructures critiques. IPTV et Streaming Illégal : Carton judiciaire Démantèlement d’un réseau pirate IPTV comptabilisant jusqu’à 26 millions d’utilisateurs, générant un manque à gagner de plus de 400 millions d’euros en France. Renforcement des dispositifs européens pour le blocage en temps réel des services illégaux, assorti de sanctions lourdes. Confiscation de dizaines de millions d’euros en cryptomonnaies utilisées pour blanchir les profits illicites de l’IPTV. Réseaux Sociaux et Téléphonie : Vigilance accrue Attention portée sur la modération des contenus et la lutte contre la désinformation en préparation de nouvelles réglementations européennes. Les opérateurs et plateformes font campagne contre le phishing et les escroqueries, particulièrement à l’approche du Black Friday et Cyber Monday. Ce panorama met en lumière une semaine marquée par des défis importants en matière de cybersécurité, des évolutions notables dans la finance décentralisée et un durcissement de la lutte contre la piraterie numérique, notamment dans le domaine de l’IPTV. Pour renforcer la sécurité dans vos environnements, il est conseillé de : Appliquer toutes les mises à jour critiques système sans délai. Surveiller de près les environnements réseau pour détecter les attaques DDoS ou tentatives d’intrusion. Utiliser des solutions antivirus et anti-malware robustes couplées à des pare-feux configurés. Être vigilant face aux tentatives de phishing, surtout en période commerciale.

23 Nov 2025 LIRE L'ACTU
Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars Archives Secunews SECUNEWS

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars

Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.

18 Nov 2025 LIRE L'ACTU
KnightScope K5, un robot agent de sécurité se "suicide" en se jetant dans une fontaine Archives Secunews SECUNEWS

KnightScope K5, un robot agent de sécurité se "suicide" en se jetant dans une fontaine

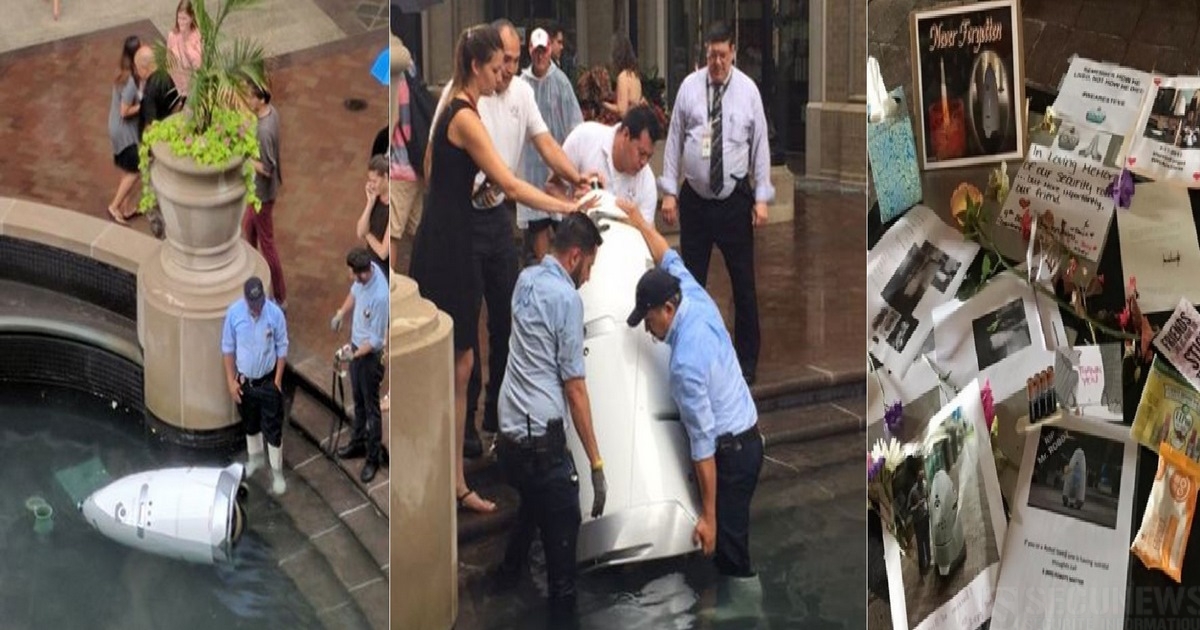
Lundi dernier, un robot autonome KnightScope K5, employé depuis peu à surveiller un centre commercial de Washington, aux États-Unis, n'a visiblement pas supporté la charge de son travail, les circonstances du drame sont encore floues. Pourtant considéré comme la Rolls Royce des robots de surveillance, l’appareil s’est jeté dans une fontaine, sous les yeux ébahis des clients et des employés du centre. Heureusement, ce molosse de 1m50 pour 136 kg, doté d’une caméra 360°, n’a blessé personne lors de son "suicide". "Nos bureaux avaient un robot de sécurité. Il s’est noyé. On nous avait promis des voitures volantes, au lieu de quoi nous avons des robots suicidaires", écrit l’internaute. Équipés de bottes de pêcheurs et devant des spectateurs, les agents de sécurité n’ont pas tardé à intervenir pour extirper la carcasse du bassin. Devant cette scène cocasse, les internautes ont largement ironisé sur le sort du robot. "Tout va bien, robot de sécurité. C’est un boulot stressant, on est tous passés par là", commente l’un d’eux. "Premier jour de boulot et le Knightscope se suicide déjà. Même les robots savent que le capitalisme est une souffrance invivable", renchérit un autre. Un mémorial en lieu et place de la station de ce vaillant robot a même été dressé, le lieu de recueillement a été agrémenté de photos de la défunte machine, de fleurs ainsi que d'une boîte de mouchoirs. Un internaute réclame, sous le hashtag #neverforget (Nous n'oublierons jamais), "un moment de silence pour Knightscope". Cet incident impliquant un robot Knightscope ne constitue pas une première. La société qui les fabrique a déjà été confrontée à la collision de l'une de ses machines avec un bambin de 16 mois dans un centre commercial de Stanford, toujours aux États-Unis, en juin 2016. "Le robot a percuté la tête de mon fils et il est tombé face contre terre. Le robot ne s'est pas arrêté, il s'était ensuite fait rouler sur le pied., et le robot a poursuivi sa route", témoignait alors la mère de l'enfant. L'un de ses comparses Knightscope avait été agressé l'année précédente par un homme en état d'ébriété. Knightscope a par ailleurs promis remplacer le robot suicidaire par un autre modèle. Rappelons que les services d’un Knightscope K5 ne sont facturés que 7 dollars de l’heure pour les entreprises qui décident d’y avoir recours. Les robots nous envahissent de plus en plus, de quoi donner raison à certains grands noms de l’univers du high-tech qui prédisent la prise de pouvoir de l’intelligence artificielle dans quelques années.

24 Jul 2017 LIRE L'ACTU
Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique Archives Secunews SECUNEWS

Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique

Des pirates informatiques ont développé un puissant logiciel malveillant pouvant provoquer la défaillance de réseaux de distribution d'électricité, ont annoncé deux sociétés de cyber-sécurité lundi, dont l'une évoque la responsabilité de hackers russes. Le virus a probablement été impliqué dans une cyber-attaque en décembre 2016 sur le réseau ukrainien qui avait privé une partie de la capitale Kiev d'électricité pendant plus d'une heure, selon les deux sociétés. L'une des deux sociétés à avoir identifié le virus, la société slovaque ESET, a affirmé qu'il était la menace la plus puissante pour les systèmes de contrôle industriels depuis 'Stuxnet', le virus visant les installations nucléaires de l'Iran qui était probablement d'origine américaine et israélienne. Dragos, une société de cyber-sécurité américaine qui a travaillé sur le même virus, l'a relié de son côté à un groupe de hackers russes nommé 'Sandworm', réputé lié au gouvernement russe. Le logiciel malveillant, que Dragos a nommé de son côté 'Crashoverride', peut être immédiatement adapté pour attaquer également des réseaux en Europe et dans une partie du Moyen-Orient et de l'Asie, a averti Dragos. Et il pourrait être adapté rapidement pour attaquer des réseaux nord-américains, a indiqué la société. Le virus utilise des protocoles de communication entre différentes installations d'un réseau, qui ont été conçus il y a des décennies et sont donc plus vulnérables. Il permet par exemple à des hackers de prendre le contrôle de sous-stations et de fermer des parties du réseau électrique, pour le déstabiliser et provoquer des pannes géantes. L'opération est la seconde en deux ans visant le réseau électrique ukrainien, a la même époque de l'année en 2015 Pas un scénario catastrophe Dans son rapport, Dragos se veut néanmoins rassurant: Ils concèdent que ces attaques ne sont pas représentatives de l’ensemble des capacités de Crash Override, mais rappellent également que les réseaux électriques ont été conçus avec la résilience en ligne de mire. Les équipes chargées de les opérer sont entraînées et préparées pour faire face à des problèmes allant de la catastrophe naturelle au piratage informatique. Au final, Dragos estime qu’un groupe d’attaquant qui déciderait de s’en prendre à un réseau électrique avec un outil tel que Crash Override pourrait causer des perturbations pendant plusieurs jours, mais que les opérateurs du réseau finiraient par reprendre la main. Clic pour lire le rapport de la societé Dragos (.pdf /anglais)

13 Jun 2017 LIRE L'ACTU
L'écran du Galaxy S8 voit rouge, Samsung prépare un correctif logiciel Archives Secunews SECUNEWS

L'écran du Galaxy S8 voit rouge, Samsung prépare un correctif logiciel

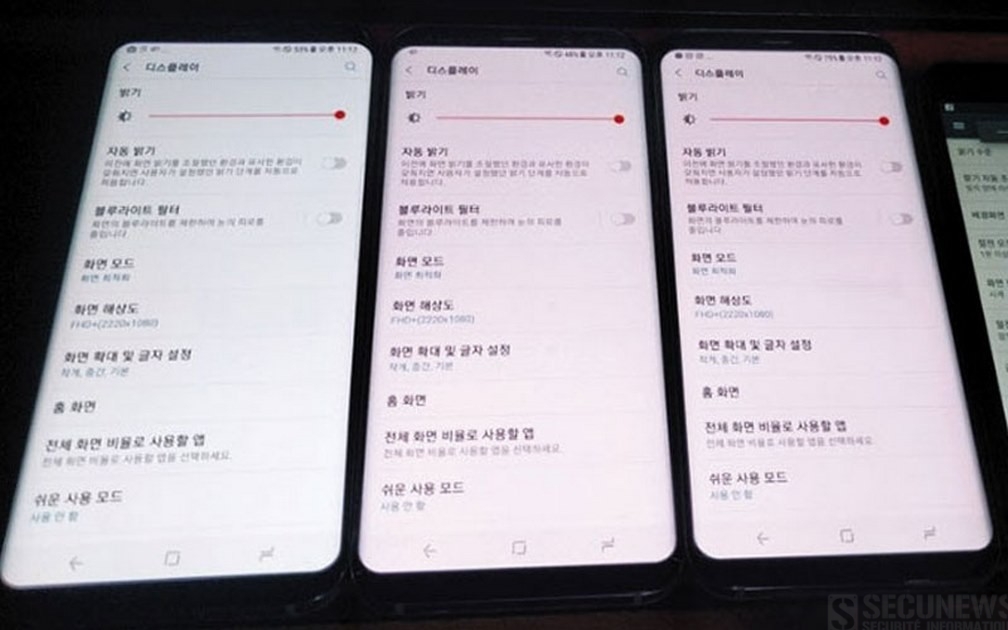
Le géant sud-coréen Samsung a annoncé lundi une prochaine mise à jour de logiciel pour les acheteurs de son tout nouveau Galaxy S8 après des plaintes de consommateurs concernant des écrans qui seraient teintés de rouge. Le lancement du nouveau smartphone représente un étape capitale pour Samsung Electronics qui cherche à redorer son blason après le fiasco du Galaxy Note 7, dont la production avait dû être arrêtée à l'automne pour cause de batteries explosives. Le Galaxy S8 avait été dévoilé fin mars à New York. Certains clients sud-coréens ayant pré-commandé l'appareil se sont plaints que son écran ait une teinte inhabituellement rouge. Des images d'écran ont fait fureur sur les réseaux sociaux mais Samsung a démenti toute défaillance, soutenant que les clients pouvaient ajuster manuellement les couleurs de l'appareil à leur convenance. Une mise à jour qui devrait "régler le problème" Face aux doutes croissants de certains consommateurs, Samsung a annoncé lundi qu'une mise à jour de logiciel réglerait la question en offrant à l'utilisateur une palette plus large de couleurs. "Samsung a décidé de sortir une mise à jour de logiciel à partir de cette semaine, qui fournira aux consommateurs la possibilité d'améliorée, d'ajuster les couleurs à leur convenance", a dit le groupe dans un communiqué. Samsung Electronics est le navire amiral du groupe Samsung. Le fiasco du Note 7, qui était une 'phablette', un modèle à mi-chemin entre le smartphone et la tablette, a coûté des milliards de dollars de bénéfices perdus à l'entreprise. Mais le rappel planétaire que le groupe a dû orchestrer a eu un impact beaucoup plus difficile à chiffrer sur l'image de la marque Samsung.

26 Apr 2017 LIRE L'ACTU
Un ado de 14 ans, refuse les 30 millions de dollars de Bill Gates pour son invention Archives Secunews SECUNEWS

Un ado de 14 ans, refuse les 30 millions de dollars de Bill Gates pour son invention

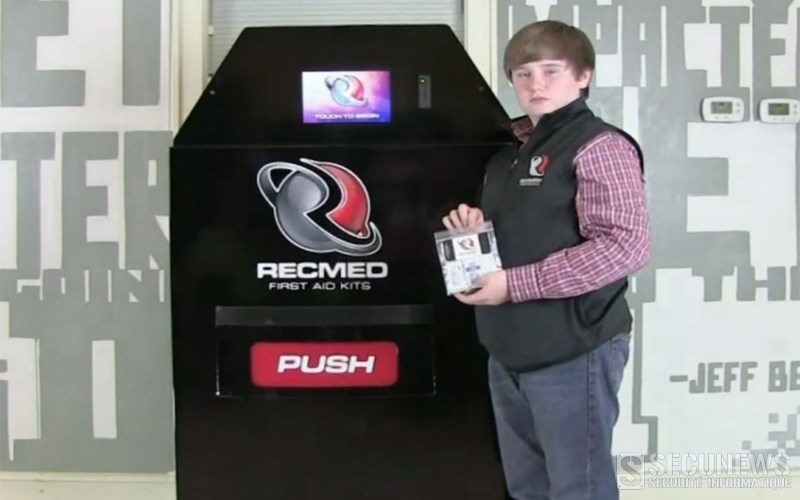
Aux Etats-Unis, un adolescent de 14 ans fait la une des journaux après avoir refusé de vendre son invention à Bill Gates qui lui en avait pourtant offert 30 millions de dollars (environ 26 millions d’euros.) En créant son 'RecMed' il y a quelques mois, Taylor Rosenthal, 14 ans à peine, n’imaginait sans doute pas tout le battage médiatique qui allait l’accompagner. Tout commence par une réflexion personnelle. Fan de baseball, l’adolescent se rend compte que peu de parents sont équipés pour soigner les bobos de leurs enfants lorsque ceux-ci se blessent lors des matches. C’est alors qu’il a l’idée d’inventer un distributeur de produits de premier secours dont le prix varie entre 5 et 14 euros. Appelée 'recmed', ce distributeur ne se contente pas de fournir des pansements puisqu’il offre également un espace publicitaire. D’un coût de production proche des 5.000 euros, le 'RecMed' séduit. À tel point que son jeune inventeur a déjà reçu un capital d’investissement de 87.500 euros. [quote]Je ne pensais pas que cette proposition était correcte, explique l’adolescent sur le site de CNBC. J’ai envie de voir grandir mon entreprise.[/quote] Ce qui ne l’empêche pas de fixer un prix pour le rachat de son invention: 50 millions de dollars (environ 44 millions d’euros.) En attendant de savoir si le jeune homme a eu raison de refuser la proposition de Bill Gates, il vient de s’assurer un magnifique coup de pub. Mieux, les parcs d’attractions Six Flags lui ont d’ores et déjà commandé 100 distributeurs 'RecMed', de quoi lancer définitivement sa petite affaire.

13 May 2016 LIRE L'ACTU
Comment choisir un solide mot de passe, selon Edward Snowden Archives Secunews SECUNEWS

Comment choisir un solide mot de passe, selon Edward Snowden

Un solide mot de passe doit-il contenir au moins treize caractères et regorger de chiffres, de capitales et de minuscules, ainsi que de points d'exclamation ? Non, à en croire Edward Snowden. Le talkshowhost américain John Oliver du programme d'actualité satyrique diffusé sur HBO Last Week Tonight a récemment rendu visite à Edward Snowden à Moscou. Leur sujet de conversation ? Comment créer un mot de passe qui tienne la route! Un mot de passe commun de huit signes est craqué en moins d'une seconde. La plupart des suggestions faites par Oliver ne plurent pas à Snowden. [quote]Q: Passwerd ? R: C'est une blague ou quoi? Q: Onetwothreefour ? R: Tu n'arriveras pas loin ainsi. Q: Limbiscuit4eva ? R: Oublie. Q: admiralalonzoghostpenis420YOLO ? R: Voilà un assez bon mot de passe, et facile à mémoriser en plus.[/quote] margarettatcheris110%SEXY [quote]Le meilleur conseil que je puisse donner, est d'imaginer une phrase de passe plutôt qu'un mot de passe. Il est en effet beaucoup plus malaisé de retenir un mot de passe constitué de treize caractères, de points d'exclamation, de chiffres, de capitales et de minuscules qu'une simple phrase telle que margarettatcheris110%SEXY.[/quote] Voir aussi: Classement des 25 mots de passe les plus utilisés en 2013. Clic pour lire toutes les actus sur Edouard Snowden. Comment choisir un solide mot de passe, selon Edouard Snowden

12 Apr 2015 LIRE L'ACTU
Les malwares les plus marquants de l'année 2014 Archives Secunews SECUNEWS

Les malwares les plus marquants de l'année 2014

À l’origine de toute cyber-attaque se trouve un code malveillant conçu pour causer autant de dommages que possible, dérober des identités, récupérer des données financières, accéder à des secrets industriels, etc... Ces malwares ont particulièrement marqué l’année 2014: [quote] - CRYPTOLOCKER - KOLER - KELIHOS - GAMEOVER ZEUS - WIRELURKER - PUSHDO - DYRE - BlackPOS - ROVNIX[/quote] - CRYPTOLOCKER, dans le rôle du "voleur": Description: Cheval de Troie de type ransomware prolifique chiffrant les fichiers des ordinateurs et demandant aux utilisateurs de verser une rançon pour les déchiffrer. Méthode de diffusion: Délivré via des messages de spam contenant des pièces jointes malveillantes. Fonctionnement: Si les utilisateurs ouvrent la pièce jointe, le fichier malveillant .exe est téléchargé et exécuté. Lorsque CryptoLocker accède à un ordinateur, il se connecte à des domaines générés de façon aléatoire afin de télécharger une clé publique RSA 2048 bits utilisée pour chiffrer les fichiers de l’ordinateur. La clé publique RSA peut uniquement être déchiffrée avec sa clé privée correspondante, qui est cachée afin de rendre le déchiffrement quasiment impossible. Les victimes: Plus de 500.000 utilisateurs, pour la plupart aux États-Unis, au Royaume-Uni et au Canada. CONSEIL: Mettez régulièrement à jour votre système d’exploitation et vos logiciels de sécurité. - KOLER, dans le rôle du "policier": Description: Cheval de Troie de type ransomware pour Android demandant de l’argent aux utilisateurs d’appareils mobiles en échange du déchiffrage de leurs données. Méthode de diffusion: Il se fait passer pour un lecteur vidéo offrant un accès premium à du contenu pornographique et se télécharge automatiquement lorsque l’utilisateur navigue sur Internet. Fonctionnement: Après l’infection de l’appareil par le cheval de Troie, il empêche les utilisateurs d’accéder aux écrans d’accueil et affiche un faux message prétendant provenir de la police nationale. Il affirme que l’utilisateur a été surpris en train d’accéder à des sites Web pédophiles et exige un paiement pour éviter les poursuites judiciaires. Les victime: Des européens principalement. CONSEIL: Installez une solution de sécurité mobile afin de protéger vos appareils mobiles contre le piratage, les malwares et les accès non autorisés. - KELIHOS, dans le rôle de "l’espion": Description: Cheval de Troie capable de miner des données sensibles du navigateur Web, du trafic Internet, des portefeuilles de Bitcoins et d’envoyer des e-mails de spam. Méthode de diffusion: Messages de spam envoyés à ceux qui n’ « apprécient » pas les mesures économiques et politiques prises à l’encontre de la Russie, prétendant proposer une application pour attaquer les organismes gouvernementaux responsables de ces sanctions. Fonctionnement: Après avoir cliqué sur les liens ou les pièces jointes malveillantes, les victimes téléchargent un fichier exécutable qui installe le cheval de Troie. Celui-ci communique ensuite avec le centre de commande et de contrôle (C&C) en échangeant des messages chiffrés via HTTP pour récupérer d’autres instructions. Les victimes: Ukraine, Russie, Taïwan, Japon, Inde. CONSEIL: N’installez pas d’applications provenant de tiers suspects. - GAMEOVER ZEUS dans le rôle du "père": Description: GameOver Zeus est une variante peer-to-peer (P2P) de la famille de malwares Zeus dérobant des identifiants bancaires. Méthode de diffusion: Il se diffuse généralement via des e-mails de phishing se faisant passer pour des factures. Fonctionnement: Lorsque les utilisateurs se rendent sur un site Web bancaire à partir d’un ordinateur infecté, GameOver Zeus intercepte leur session en ligne à l’aide de la technique du Man-in-the-Browser (MiTB). Il peut échapper à l’authentification à deux facteurs et afficher des messages de sécurité mensongers afin d’obtenir des informations pour une autorisation de transaction, dès que les pirates obtiennent ces informations, ils sont en mesure de modifier les transactions bancaires des utilisateurs et de leur dérober de l’argent. Les victimes: On estime qu’il a infecté entre 500.000 et 1.000.000 de PC aux États-Unis, en Inde, à Singapour, au Japon, en Allemagne, en Ukraine, en Biélorussie et de nombreux autres pays. Infos supplémentaire: Il a été utilisé comme plate-forme de distribution de CryptoLocker. CONSEIL: Ne répondez pas aux e-mails non sollicités, les banques et autres organismes de confiance ne demandent pas de données financières, ni de mot de passe par e-mail. - WIRELURKER, dans le rôle du "corrompu": Description: Il s’agit d’une famille de malwares complexes ciblant les applications iOS et OS X afin de dérober des informations personnelles d’utilisateurs. Méthode de diffusion: Il est distribué via des applications OS X repackagées transmettant des malwares. Fonctionnement: WireLurker surveille tout appareil iOS connecté via USB à un ordinateur infecté fonctionnant sous OS X et installe des applications tierces téléchargées ou génère automatiquement des applications malveillantes sur l’appareil Apple, que celui-ci soit ou non jailbreaké. Les victimes: Plusieurs centaines de milliers de personnes, principalement en Chine. CONSEIL: Utilisez une solution de sécurité pour Mac OS X et maintenez ses signatures à jour. - PUSHDO, dans le rôle de "l’ami de ZEUS": Description: Le cheval de Troie polyvalent Pushdo utilise des clés privées et publiques pour protéger la communication entre les bots et le centre de commande et de contrôle (C&C). Méthode de diffusion: Le cheval de Troie Pushdo a été utilisé pour distribuer des souches de malwares secondaires comme Zeus et SpyEye ainsi que du spam. Fonctionnement: Une fois les machines infectées par Pushdo, le botnet est utilisé pour envoyer des e-mails malveillants contenant des liens vers des sites Web qui infectent les utilisateurs par des chevaux de Troie bancaires, tels que Zeus, Torpig et Bugat. Les messages sont parfois conçus pour ressembler à de véritables relevés bancaires ou contiennent une pièce jointe présentée comme étant une confirmation de commande. Les victimes: Plus de 180.000 adresses IP uniques de France, d’Inde, d’Indonésie, de Turquie, du Royaume-Uni et des États-Unis. CONSEIL: Les entreprises doivent également maintenir les niveaux de correctif et utiliser des anti-malwares fiables sur tous les systèmes. - DYRE, dans le rôle du "banquier": Description: Cheval de Troie bancaire ciblant les banques mondiales afin de dérober des informations confidentielles, identifiants utilisateurs et données financières. Méthode de diffusion: Il se répand via des campagnes de spam et de phishing. Un e-mail malveillant, envoyé à des employés de banque, contient des pièces jointes en formats ZIP, PPT ou PDF ou des liens malveillants redirigeant vers des serveurs corrompus. Ces fichiers déposent Dyre, également appelé Dyreza, sur la machine cible qui se connecte à une liste de domaines pour installer l’exécutable malveillant. Fonctionnement: Il effectue des attaques 'man in the middle' afin d’intercepter la communication non chiffrée et capturer des informations de connexion, les données sont envoyées aux serveurs contrôlés par des hackers. Les victimes: Plusieurs banques suisses, SalesForce.com. CONSEIL: Ne cliquez pas sur les liens d’e-mails provenant d’adresses inconnues. La plupart des arnaques en ligne se diffusent de cette façon. - BlackPOS, dans le rôle du "vendeur": Description: Il s’agit d’un malware visant les terminaux de paiement (Point Of sales) et ciblant les données des cartes bancaires utilisées avec ces terminaux (fonctionnant principalement sous Windows). Méthode de diffusion: Il se fait passer pour un éditeur antivirus connu afin d’éviter d’être détecté par les systèmes des terminaux de paiement. Fonctionnement: Il utilise le 'RAM scraping' pour obtenir des données de cartes bancaires dans la mémoire du terminal de paiement infecté, il transmet les données recueillies vers un serveur compromis avant de les uploader vers un FTP. Les Victimes: Il a ciblé les clients des grandes banques américaines (Chase, Capital One, Citibank, Union Bank of California et Nordstrom FSB Debit). Infos supplémentaire: - Il est conçu pour contourner les logiciels pare-feu. - Il fait une taille de seulement 207 kilo-octets. - Le kit crimeware coûte entre 1800 et 2300 dollars. CONSEIL: Les entreprises et grandes organisations devraient mettre en place une solution de sécurité multiniveau pour assurer la protection de leur réseau contre les vulnérabilités des systèmes et applications. - ROVNIX, dans le rôle du "patriote": Description: Cheval de Troie dérobant des données financières. Méthode de diffusion: Via des e-mails infectés ou des documents Word. Rovnix peut afficher des publicités pay-per-click, produire un faux écran bleu de la mort (BSOD), afficher des sites installant des scarewares ou des campagnes malveillantes offrant du support technique. Fonctionnement: Une fois activé, Rovnix génère des fichiers masqués et peut modifier les entrées du registre Windows sans y être autorisé, désactiver la protection du pare-feu et télécharger d’autres chevaux de Troie, vers et keyloggers sur les systèmes. Les victimes: Plus de 130.000 victimes en France, en Belgique, au Royaume-Uni ainsi qu’aux Pays-Bas, en Allemagne et en Espagne. Infos supplémentaire: Rovnix génère de nouveaux domaines C&C basés sur des mots présents dans la déclaration d’indépendance des États-Unis. CONSEIL: Sauvegardez régulièrement vos données importantes et conservez-les sur un support non connecté. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

06 Jan 2015 LIRE L'ACTU
Il se tape les montagnes russes du Mexique en Moto Trial Archives Secunews SECUNEWS

Il se tape les montagnes russes du Mexique en Moto Trial

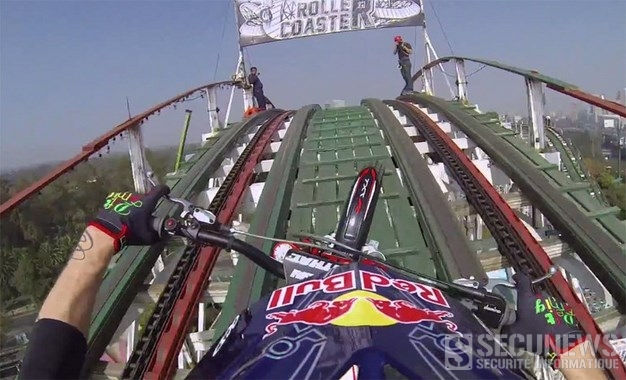
Le français de 34 ans Julien Dupont, s’est élancé vendredi 5 décembre 2014 à la conquête des 1.200 mètres de cette montagne russe située dans la capitale mexicaine. Se permettant même deux backflip sur sa moto, Julien Dupont n’a jamais semblé vraiment en difficulté, dans cet exercice qui ressemble furieusement au jeu vidéo 'Trials Evolution'. [quote]Ce matin, j’étais très nerveux parce que je n’ai pas l’habitude de rider ce genre de choses. C’était le ride le plus dingue que je n’avais jamais fait, a-t-il déclaré après sa descente un peu folle.[/quote] Une performance filmée à l’aide d’une caméra fixée sur le casque du rider. Il se tape les montagnes russes du Mexique en Moto Trial.

08 Dec 2014 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
L'ordinateur et des documents sensibles volés au premier ministre belge Elio Di Rupo Archives Secunews SECUNEWS

L'ordinateur et des documents sensibles volés au premier ministre belge Elio Di Rupo

L'ordinateur portable du Premier ministre Elio Di Rupo, contenant des données sensibles sur la famille royale, ainsi que des documents sur la politique intérieure belge, ont été volés lundi 18 Août 2014 dans sa voiture de fonction, révèlent jeudi les journaux de SudPresse ainsi que Het Nieuwsblad. Le vol a été perpétré alors que M. Di Rupo s'était rendu en fin de journée à une salle de fitness bruxelloise, en quittant le siège de la Commission européenne, son chauffeur avait quitté la voiture pour se rendre à une librairie voisine. Les voleurs ont fracturé une porte et brisé des vitres pour emporter le contenu du coffre de la voiture, M. Di Rupo et son chauffeur ont fait une déposition auprès de la police locale de Bruxelles capitale-Ixelles.

21 Aug 2014 LIRE L'ACTU
Voo, Mobistar et Base intéresse Numericable Archives Secunews SECUNEWS

Voo, Mobistar et Base intéresse Numericable

Le câblo-opérateur français Numericable aurait des vues, via sa maison-mère Altice, sur Voo ainsi que sur un opérateur mobile belge. Le groupe français veut ainsi devenir un acteur important du secteur télécoms en Belgique en faisant jouer les synergies entre les réseaux fixes et mobiles. [quote]Numericable a récemment racheté en France la société SFR pour le montant de 13,5 milliards d'euros, la direction du groupe estime que cette acquisition crédibilise leur entreprise. [/quote] La prochaine cible d'Altice serait dès lors la Belgique, via une entrée dans le capital de Nethys (filiale de Tecteo) et une reprise des activités de Brutélé, ce qui lui permettrait de prendre le contrôle de Voo, Altice tenterait ensuite de mettre la main sur Mobistar ou Base afin de jouer sur les synergies entre les réseaux fixes et mobiles. [quote]Les associés belges de Altice se contentent pour l'instant d'indiquer que des discussions sont en cours avec plusieurs acteurs. [/quote] Numericable attendrait néanmoins le déroulement des élections du 25 mai 2014 pour se lancer dans ces opérations, probablement vers le mois de septembre ou octobre 2014.

10 May 2014 LIRE L'ACTU
Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams Archives Secunews SECUNEWS

Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams

C’est en tout cas ce qu’affirme Edward Snowden, selon l’ancien analyste de la NSA, l'agence de surveillance britannique GCHQ, avec l'aide de son pendant américain NSA, aurait enregistré une image toutes les cinq minutes, au hasard entre 2008 et 2010, affirme jeudi The Guardian Le géant de l’Internet est indigné. Le programme du Government Communication Headquarters (GCHQ), le service de renseignement électronique britannique, intitulé "Optic Nerve", a reçu le soutien de la NSA, l'agence de sécurité américaine impliquée dans une affaire de surveillance mondiale, selon le journal britannique. Le programme "Optic Nerve" visait à expérimenter la reconnaissance faciale automatique afin de surveiller des cibles actuelles du GCHQ, mais aussi d'en acquérir de nouvelles. L'utilisation des données recueillies se faisait via un outil informatique de la NSA. Il était encore en activité en 2012, selon les documents fournis par Edward Snowden. Sur une période de seulement six mois, en 2008, des captures d'écran de conversations vidéo de plus de 1,8 utilisateurs de comptes Yahoo! ont été récoltées. [quote]"Parmi ces images, une quantité non négligeable était à caractère pornographique", rapporte The Guardian. Le site précise qu'entre "3 et 11 % des conversations vidéos sur Yahoo! interceptées par le GCHQ contiendraient des images de nudité"[/quote] Un responsable du GCHQ s'est refusé jeudi à tout commentaire. Un niveau sans précédent de violation de la vie privée [quote]Yahoo! a fait part de sa colère, estimant que "si ces informations étaient vraies, elles constituaient un niveau sans précédent de violation de la vie privée de nos utilisateurs, ce qui est complètement inacceptable. Nous n'étions pas au courant et nous ne tolérons pas" cette activité, si elle est confirmée, a déclaré une porte-parole de Yahoo!. "Nous appelons les gouvernements du monde entier à réformer la législation sur la surveillance pour qu'elle soit en accord avec les principes que nous avons exposés en décembre 2013", a-t-elle poursuivi. [/quote] La porte-parole a fait référence à l'appel lancé par huit géants d'internet pour que le président américain, Barack Obama, encadre les pratiques de surveillance, les révélations de l'ex-consultant de la NSA Edward Snowden ayant sérieusement entamé leur capital confiance auprès des utilisateurs. Clic pour lire l'article de the Guardian (anglais)

28 Feb 2014 LIRE L'ACTU
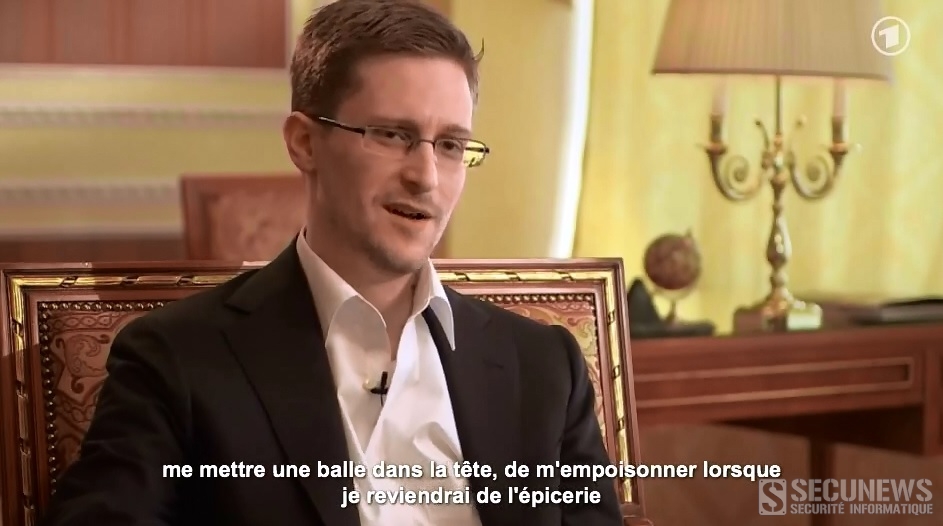
L’interview d’Edward Snowden sous-titrer en français Archives Secunews SECUNEWS

L’interview d’Edward Snowden sous-titrer en français

Dans un entretien diffusé dimanche 26 janvier 2014 sur une chaîne de télé allemande, l'ancien consultant de la NSA, s'est dit convaincu que le gouvernement américain cherche à lui mettre une balle dans la tête ou à l'empoisonner. [quote]"Ces gens, et ce sont des fonctionnaires gouvernementaux, ont dit qu'ils aimeraient me mettre une balle dans la tête ou m'empoisonner à la sortie d'un supermarché, pour me voir mourir sous ma douche", explique Edward Snowden, selon les extraits de l'entretien fournis par la chaîne publique allemande ARD. [/quote] L'interview dure une trentaine de minutes a été traduit par Korben Pour étayer ses craintes, Snowden s'appuie sur un article diffusé la semaine dernière par le site BuzzFeed, intitulé "Des espions américains veulent la mort d'Edward Snowden". [quote]L'article citait un responsable du Pentagone anonyme affirmant, "j'adorerais mettre une balle dans sa tête". [/quote] [quote]"Dans un monde où il n'y aurait pas de restrictions pour tuer un Américain, j'irais et je le tuerais moi-même", a ajouté un analyste de la NSA.[/quote] Protégé par des gardes du corps à Moscou L'avocat russe d'Edward. Snowden Anatoli Koutcherena, avait expliqué à la télévision russe que l'ancien consultant de la NSA craignait pour sa vie et était protégé par des gardes du corps. L'entretien a été réalisé par un journaliste de NDR, une chaîne régionale qui appartient au réseau d'ARD et qui a beaucoup travaillé sur les documents secrets livrés par Snowden aux journalistes. Il a tourné à Moscou et dans le plus grand secret, la première interview filmée de l'ancien consultant depuis qu'il a quitté Hong Kong en juin 2013 pour se réfugier dans la capitale russe, où il vit actuellement. L'ex-consultant du renseignement américain est inculpé aux États-Unis d'espionnage et de vol de documents appartenant à l’État, depuis qu'il a fait des révélations fracassantes sur la surveillance électronique conduite par les autorités américaines. Des révélations sur l'espionnage d'un téléphone portable de la chancelière allemande Angela Merkel par les services secrets américains ont suscité des tensions diplomatiques entre Berlin et Washington. L’interview d’Edward Snowden sous-titrer en français

20 Feb 2014 LIRE L'ACTU
Apple a-t-il surmonté la mort de Steve Jobs? Archives Secunews SECUNEWS

Apple a-t-il surmonté la mort de Steve Jobs?

Un an après la mort de son fondateur, Apple est une entreprise qui demeure florissante, difficile, cependant, de succéder à Steve Jobs, devenu dans l'imaginaire collectif le modèle du leader charismatique. Il y a un an jour pour jour, Steve Jobs décédait des suites d'un cancer. Une perte encore vive pour nombre de disciples et de personnalités du secteur, comme Larry Elisson, le directeur général d'Oracle, qui déclarait il y a quelques jours: Citation: "Nous avons tous perdu quelque chose. Il était notre Edison, il était notre Picasso. Il n'y a personne comme lui", ajoutant "Apple va continuer à prospérer, mais pas comme quand Steve était là". L'entreprise a-t-elle vraiment souffert de la mort de son patron depuis un an ? Une croissance toujours aussi phénoménale Pas si on se limite aux chiffres. Le cours de l'action est passé de 378 dollars, le 5 octobre 2011, à plus de 670 dollars. L'entreprise a battu un record de capitalisation. Sur le dernier trimestre (période d'avril à juin), le chiffre d'affaires et le bénéfice net ont progressé de 20% sur un an. Du côté des ventes, les produits lancés depuis la mort du fondateur ont continué de cartonner. Le nouvel iPad s'est vendu à 3 millions d'exemplaires en un week end, soit trois fois plus que le premier modèle. La tablette d'Apple est toujours la reine de son segment, et de loin. L'iPhone 5, malgré une petite déception au Royaume-Uni, a lui aussi fait un gros démarrage avec 5 millions d'exemplaires écoulés en trois jours, le meilleur score pour un lancement d'iPhone. Dans l'esprit, on peut également dire qu'Apple a respecté l'héritage de Steve Jobs. La ligne de conduite de l'entreprise n'a pas changé. On l'a vu notamment lors du procès, cet été, qui opposait Apple à Samsung sur des questions de violation de brevets. Steve Jobs, qui haïssait Android, n'aurait pas renié la posture inflexible d'Apple lors du procès, ni le petit mot grandiloquent de Tim Cook envoyé à ses employés après la victoire: Citation: "Pour nous ce procès a toujours tourné autour de quelque chose de bien plus important que des brevets ou de l'argent. C'est une question de valeurs. Nous valorisons l'originalité et l'innovation et consacrons nos vies à fabriquer les meilleurs produits sur Terre", écrivait-il à chaud. Mais difficile de succéder au mentor Sur les produits eux-mêmes, porter un jugement sur l'impact de la mort de Steve Jobs n'a pas grand sens, car le plan produits pour 2012 a été validé par Steve Jobs lui-même bien avant sa mort. Certains avancent quand même que le patron visionnaire n'aurait jamais accepté de lancer l'iPhone 5 en l'état, avec les bugs d'iOS Maps, qui ont conduit Tim Cook à présenter de plates excuses et même à proposer à ses clients d'utiliser (en attendant mieux) les produits des concurrents, Google compris. On se souvient cependant qu'en son temps, Jobs avait lui-même reconnu que ses produits "n'étaient pas parfaits", après les dysfonctionnements de l'antenne de l'iPhone 4. Mais l'argument ne convainc pas un contributeur du site Forbes, qui pense que Steve Jobs aurait viré Tim Cook s'il était encore vivant. Ce que certains regrettent, à travers les déceptions entourant Tim Cook, c'est le style si particulier de Steve Jobs, qui inspirait tant. Les journalistes, les fans, les collaborateurs..., sa façon singulière de présenter les choses, de rendre incroyable ce qui n'était qu'original ou nouveau, de galvaniser les foules autour de ses idées, de convaincre le plus grand nombre qu'il avait raison, quand bien même il avait tort... Le spectacle n'est plus vraiment au rendez-vous, mais les fans, si, ils ont montré qu'ils étaient fans des produits et de la marque, pas de son fondateur, les files d'attente devant les magasins à la sortie de l'iPhone sont toujours aussi longues. Steve Jobs a désormais sa statue de cire au musée de Madame Tussaud à Hong Kong.

05 Oct 2013 LIRE L'ACTU
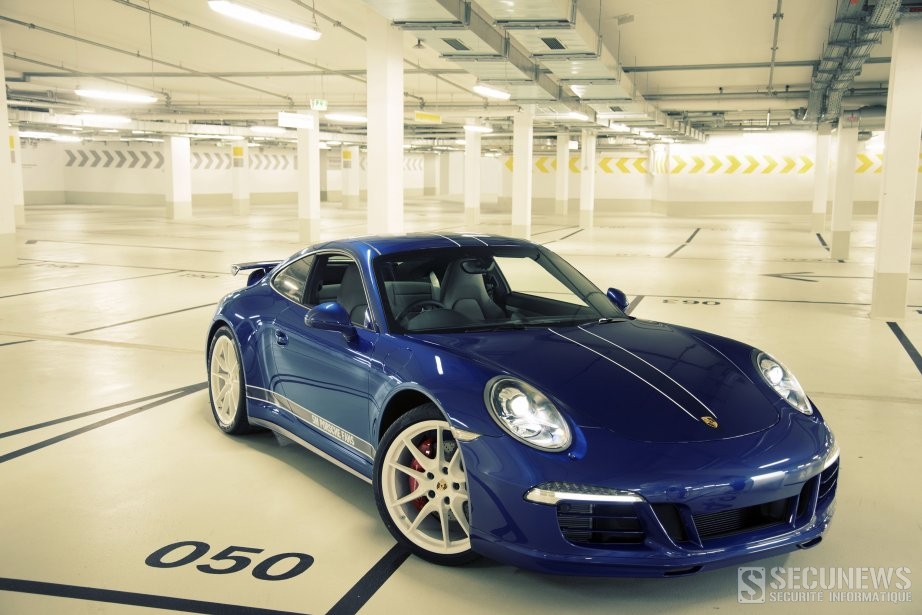
Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook Archives Secunews SECUNEWS

Porsche remercie ses 5 millions de fans avec une Carrera 911 4S Facebook

Pour fêter le seuil de 5 millions de fans atteint en janvier 2013, Porsche leur avait proposé de concevoir un modèle unique. Six mois plus tard, la voiture existe et pourra être conduite par l'un d'entre eux. Un bon moyen pour le constructeur de capitaliser sur sa marque. Le résultat, une 911 couleur "aqua" (ou "bleu Facebook") décorée de bandes noires et blanches. Dotée d'un aileron arrière, la voiture arbore des jantes 20 pouces en alliage et ses portières comportent l'inscription "5m Porsche Fans" (5 millions d'admirateurs Porsche). À l'intérieur, sur l'encadrement illuminé des portières et sur le tableau de bord aluminium, on peut lire la mention "imaginé par les 5 millions de fans Porsche". Porsche affirme que 54.000 fans Facebook ont pris part à la conception du modèle. La phase de création étant terminée, le constructeur lance une nouvelle compétition. Son gagnant conduira la fameuse Porsche sur le circuit de Silverstone en Angleterre. Il s'agira de l'amateur qui recensera le plus grand nombre d'amis admirateurs de la page officielle du constructeur. Les résultats seront à découvrir le 18 août 2013. Les participants classés entre la 2e à la 10e place recevront un modèle réduit de la 911 Carrera 4S "5m Porsche Fans". Cette campagne montre également comment une marque de luxe élitiste arrive à rassembler autour d'elle un public aussi vaste, preuve qu'il ne suffit pas d'avoir les moyens pour rêver devant un objet que la grande majorité de ces fans ne pourront jamais s'offrir.

08 Aug 2013 LIRE L'ACTU
La FCCU ferme le site warez Belgium-Scene, et enquête maintenant sur les utilisateurs Archives Secunews SECUNEWS

La FCCU ferme le site warez Belgium-Scene, et enquête maintenant sur les utilisateurs

L'un des administrateurs de Belgium Scene, un forum de partage de liens renvoyant sur des fichiers piratés (films, musiques, logiciels, ...) a été arrêté. Neuf perquisitions, et une arrestation. C'est une action menée par la Fédéral Computer Crime Unit ( FCCU ) de Gand, via neuf perquisitions, qui semble avoir mis fin au business monté par un homme d'une quarantaine d'années. Le site était surveillé depuis trois ans (par la police belge et d'autres pays dont la France. Les cyber-policiers belges sont intervenus dans la province d’Anvers, Hasselt et Alost, l'enquête a été lancée après une plainte de la Belgian Anti-piracy Federation ( BAF " ) L’enquête a démarré à la suite du dépôt d’une plainte de la BAF auprès du juge d’instruction de Gand. Depuis 2010, la Fédéral Computer Crime Unit de la police judiciaire fédérale a mené, en collaboration avec des services étrangers dont la France, une enquête concernant un site web belge qui proposait via un forum le partage de matériel protégé par les droits d’auteur. Citation: 'Durant l’enquête, un autre site similaire a aussi attiré l’attention et des investigations y ont aussi été menées', selon le porte-parole de la police judiciaire de Gand. Un second espace a été fermé après l'action de la justice belge, deux forums qui capitalisaient sur plus de 15.000 membres et plus de 165.000 liens renvoyant sur des téléchargements pirates. 45 disques durs et clés USB ont été saisis. Les instigateurs de ces forums risquent 550.000€ d'amende et 3 ans de prison, les membres diffuseurs, les spreaders importants, sont dans la ligne de mire de la BAF. Pourquoi ? L’association cherche à remonter la source de certaines diffusions. En Belgique plus de 17 millions de chansons, 100.000 e-books et e-strips, des milliers de films, de séries et de jeux sont disponible en ligne et via des applications et la télévision digitale.

02 Apr 2013 LIRE L'ACTU
Battlefield 4 se dévoile dans une bande-annonce de 17 minutes Archives Secunews SECUNEWS

Battlefield 4 se dévoile dans une bande-annonce de 17 minutes

Racontant l'histoire d'une mission ayant horriblement mal tourné, un longe bande-annonce cinématique présente le gameplay de Battlefield 4. Le grand rival Call of Duty devrait être présenté en mai et un autre concurrent PC, Arma III, arrivera à la fin de l'année 2013. L'histoire contée dans la bande-annonce se déroule à Bakou, la capitale de l'Azerbaïdjan - Shanghai serait la destination de la prochaine bande-annonce. Tandis que l'humour du spin-off Bad Company semble avoir été laissé au placard, le protagoniste de la mission se retrouve flanqué de deux équipiers bavards et d'un chef grisonnant. Les développeurs ont pris des notes du mode multijoueurs de Battlefield et en ont retenu différents aspects pour la campagne solo. Les équipiers sont ainsi capables de recevoir des ordres et de se diriger vers les lignes ennemies repérées par les joueurs. Présenté sur PC, Battlefield 4 a été annoncé sur Xbox 360 et PlayStation 3. Une confirmation de la sortie sur PlayStation 4 et sur la prochaine Xbox suivra. Clic pour accéder au site officiel (fr)

27 Mar 2013 LIRE L'ACTU
Bientôt des Apple Stores en Belgique ? Archives Secunews SECUNEWS

Bientôt des Apple Stores en Belgique ?

Les rumeurs concernant l'arrivée d'un magasin Apple à Bruxelles continuent de circuler, cette fois, c'est "Apple Nieuws Vlaanderen" qui apporte un élément neuf dans ce dossier. Selon le site consacré à la firme à la pomme, la filiale belge d'Apple vient d'être largement recapitalisée. Le 11 janvier 2013, le capital de "Cupertino Apple Retail Belgium" est passé de 68.550 euros à 1,468 millions d'euros, une sacrée augmentation qui laisse présager d'un grand projet dans notre pays. Un magasin Apple va-t-il bientôt débarquer chez nous? L'avenir nous le dira. Les 395 Apple stores ouverts à travers le monde génèrent pas moins de 15% des bénéfices de la société établie à Cupertino. Chaque magasin attire en moyenne 22.000 clients par semaine. L'Apple Store de Bruxelles aura pour ambition d'attirer les 300.000 clients potentiels de la capitale, mais aussi ceux d'Anvers. Les sites pressentis. Chaque année, depuis 10 ans, une quarantaine d’Apple Stores ouvrent leurs portes, dans des emplacements minutieusement choisis. Citation: "Depuis la crise financière de 2008, la firme se focalise sur les ouvertures de magasins en-dehors des Etats-Unis, cela devrait continuer dans les prochaines années", indique Gary Allen, blogueur américain indépendant, spécialiste des Apple Stores. Les ouvertures vont donc se poursuivre en Europe, comme le montre notre carte des magasins existants et futurs. Pour la Belgique, Apple n’a encore rien confirmé, mais un premier magasin pourrait s’ouvrir près de la Porte Louise à Bruxelles. La marque à la pomme pourrait aussi implanter une boutique au Woluwe Shopping Center, une à Liège, une à Namur, une à Louvain-la-Neuve, deux à Anvers, une à Wijnegem et une à Gand.

06 Feb 2013 LIRE L'ACTU
Facebook dévoile son moteur de recherche, Graph Search Archives Secunews SECUNEWS

Facebook dévoile son moteur de recherche, Graph Search

Lors de sa première conférence de presse produit depuis son introduction en Bourse, Facebook a dévoilé un moteur de recherche, baptisé "Graph Search". Attendu au tournant, le réseau social a dévoilé à cette occasion un moteur de recherche, appelé "Graph Search", il s'agit du troisième pilier sur lequel repose Facebook, avec le profil (timeline) et le fil d'actualité (newsfeed), a expliqué Mark Zuckerberg. Citation: une nouvelle façon d'accéder à des contenus sur Facebook", a-t-il résumé. "Comme toutes les bases de données, vous devriez pouvoir faire une recherche dans Facebook", a expliqué Mark Zuckerberg. La montagne de données à balayer est colossale, le réseau social revendique 1 milliard d'utilisateurs, 240 milliards de photos et plusieurs milliards de liens entre tous ces contenus. Par ailleurs, chacun de ces contenus a sa propre audience, puisque les utilisateurs peuvent choisir avec qui ils partagent tout ce qu'ils mettent en ligne. Pour l'heure, Graph Search permet donc d'explorer toutes les connexions que Facebook a créées entre quatre types de contenus: - Des personnes - Des photos - Des lieux - Des centres d'intérêt. Par exemple, il permet de voir quels sont les restaurants préférés par ses amis dans une certaine localité, ou bien de voir toutes les photos de Paris prises par son entourage, ou encore si on cherche à recruter, quels sont les créateurs d'entreprise qui ont aussi été chefs de projet. Les recherches complétées par Bing Fort des millions de commentaires et like collectionnés au fil des ans, Facebook hiérarchise ces contenus par popularité, son algorithme intègre aussi les check-in (enregistrements dans des lieux) et le vocabulaire associé à certains contenus. Alors que Facebook est régulièrement sous le feu des critiques pour atteinte à la vie privée, le réseau social a insisté: "On ne peut que rechercher des contenus qui ont déjà été partagés avec vous." Les résultats des recherches seront complétés par des résultats dénichés sur le Web par Bing, le moteur de recherche de Microsoft. Ce dernier est le partenaire privilégié de Facebook depuis une prise de participation au capital fin 2007. Citation: "C'est mieux de voir des résultats de recherche Web que de voir rien du tout lorsqu'on fait une recherche", a justifié Mark Zuckerberg. Selon ce dernier, Facebook aurait aussi eu des conversations avec Google, le géant de la recherche en ligne, mais Microsoft s'est montré plus prompt à faire des ajustements nécessaires, notamment en matière de vie privée, a expliqué le jeune patron.

17 Jan 2013 LIRE L'ACTU
La police d'Argentine et Interpol démantèlent un réseau de pédophilie Archives Secunews SECUNEWS

La police d'Argentine et Interpol démantèlent un réseau de pédophilie

Les autorités policières de l'Argentine ont démantelé un réseau de pédophilie avec des liens internationaux qui utilisait les médias sociaux pour échanger des photos et vidéos pornographiques d'enfants. Des représentants du ministère de la Sécurité ont précisé que la police fédérale avait mené 61 descentes la semaine dernière pour démanteler le réseau, dans le cadre de "l'Opération Olivier". L'opération secrète s'est amorcée en février 2011 après que les autorités policières locales et celles d'Interpol, en Grande-Bretagne, aient détecté des sites à Londres publiant et échangeant des vidéos pornographiques par le biais de serveurs en Argentine. Selon des responsables, 64 personnes sont visées mais aucune arrestation n'avait encore été effectuée, vendredi. Les autorités ont saisi plusieurs ordinateurs dans lesquels se trouvaient des images de mineurs, dans neuf provinces de l'Argentine et à Buenos Aires, la capitale.

15 Jan 2013 LIRE L'ACTU
Bad Piggies, la suite de Angry Birds, débarque Archives Secunews SECUNEWS

Bad Piggies, la suite de Angry Birds, débarque

Si l'ambiance du jeu a été conservée, dans Bad Piggies, l'enjeu est d'aider des porcs à l'air ahuri à subtiliser les oeufs en leur construisant des moyens de transport adaptés. La société finlandaise Rovio a dévoilé jeudi à Taïwan l'application mobile la plus téléchargée au monde, consiste à se servir d'un lance-pierre pour jeter des oiseaux sur des cochons verts qui cherchent à s'emparer de leurs oeufs. Bad Piggies est disponible à depuis jeudi 27 septembre 2012 sur les systèmes d'exploitation iOS et Mac d'Apple, et Android de Google au prix de 0,79 euros, puis, à une date non précisée, sur Windows Phone, Windows 8 et PC . 120 millions d'utilisateurs de Angry Birds L'éditeur finlandais a lancé Angry Birds en application iPhone en 2009 et le jeu, devenu depuis un énorme succès, est désormais disponible sur d'autres supports, comme les smartphones fonctionnant avec Android, mais aussi l'iPad, la Playstation 3 de Sony, ou encore le navigateur Google Chrome. Angry Birds comptait fin juillet 2012, 120 millions d'utilisateurs actifs sur appareils mobiles. Selon les analystes, Bad Piggies est destinée à étoffer l'univers de Angry Birds et entretenir l'intérêt des passionnés. Citation: "Bad Piggies fera de Angry Birds autre chose qu'un simple jeu. Il va créer des histoires pour les fans et donner de l'amplitude à l'application", assure I.C. Jan, un responsable de la société de capital-risque taïwanaise appWorks Venture. Télécharger Bad Piggies depuis Google play Télécharger Bad Piggies depuis itunes (0.79 euros)

02 Oct 2012 LIRE L'ACTU
Il commande une télévision sur Amazon et reçoit un fusil d'assaut Archives Secunews SECUNEWS

Il commande une télévision sur Amazon et reçoit un fusil d'assaut

Un habitant de Washington qui avait commandé une simple télévision couleur sur internet a eu la surprise de recevoir un puissant fusil d'assaut semi-automatique. La police de la ville a ouvert une enquête pour tenter de comprendre ce qui s'était produit. Seth Horvitz, qui habite dans le nord-est de la capitale fédérale, a contacté la police aussitôt après qu'un livreur eut laissé sur le pas de sa porte le colis contenant l'arme de guerre, un SIG Sauer SIG176. Citation: "Ils étaient un peu perplexes au début, ils n'avaient jamais vu cela auparavant", a-t-il expliqué à la chaîne de télévision locale Fox 5. "Ils ont pris mes informations et m'ont dit qu'ils allaient récupérer l'arme parce qu'il était illégal de la conserver, et il était illégal de la transporter en voiture donc je ne pouvais pas aller la renvoyer". Si la boîte était bien adressée à M. Horvitz, qui avait commandé un écran plat via le site Amazon.com, la facture à l'intérieur du carton laissait à penser que le fusil était destiné à un magasin d'armement de Pennsylvanie (est). Citation: Un porte-parole de la police de Washington a précisé à l'AFP qu'une enquête était en cours. Cet incident est survenu quelques jours après deux tueries sanglantes aux Etats-Unis.

10 Aug 2012 LIRE L'ACTU
Le site Internet de la boutique d'Orange.fr à été piraté Archives Secunews SECUNEWS

Le site Internet de la boutique d'Orange.fr à été piraté

Le site Internet de la boutique d'Orange.fr a été victime d'un piratage en fin de semaine derniére, a confirmé ce lundi l'opérateur. Le piratage avait originellement été annoncé par un compte Twitter lié au mouvement informel Anonymous, qui ne l'a toutefois pas revendiqué. D'aprés un document publié sur Internet par le pirate présumé, ce dernier a pu avoir accés à de nombreuses informations du site, notamment au mot de passe administrateur de la boutique, fermée par précaution par l'opérateur vendredi, la boutique a rouvert lundi matin. Interrogé par Zataz, l'auteur présumé du piratage "affirme avoir téléchargé des informations personnelles concernant les clients de l'opérateur et qu'il les rendra publiques si Orange ne céde pas à une future demande" dont la nature n'a pas été précisée. Dans un langage confus, il explique avoir découvert les problémes des Français: "Je respecte le peuple, je parle avec des Français, je découvre leurs avis. J'ai pris une décision, me mettre du côté du peuple, un peuple de plus en plus opprimé, comme le mien, j'ai aidé des Allemands, des Espagnols, des Russes, maintenant je vais aider les Français face à leur gouvernement." Plusieurs interrogations surviennent dans les têtes de la rédaction de zataz. L'hacktiviste écrit dans un anglais trés "professionnel", trés "Wall Street English"., son action intervient alors que les opérateurs réfléchiraient à "stopper" l'Internet illimité sur le territoire hexagonale. Pour rappel, la faille a été découverte en avril 2011. Dernier point trés intriguant, le hacker a utilisé la version professionnelle, donc commerciale, du logiciel de piratage iranien, un outil informatique qui existe pourtant dans de nombreuses versions gratuites, bref, payer 350 dollars pour se lancer dans l'hacktivisme, voilà qui peut paraitre étonnant. Les nouvelles armes des pirates informatiques à l'assaut des secrets des entreprises Des pirates informatiques iraniens ont inventé un logiciel qui ne laisse aucune chance aux serveurs Internet. En quelques clics de souris, les données privées et sensibles sauvegardées sur les serveurs d'entreprises Françaises et étrangéres sont accessibles aux flibustiers du web. (Cette enquête a été publiée dans le magazine Capital - Ao?t 2010)

30 Aug 2011 LIRE L'ACTU
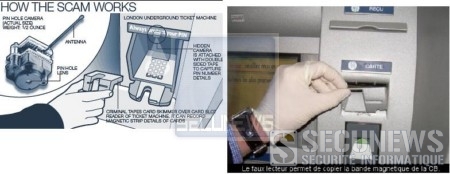
Deux auteurs de skimming interpellés  à Bruxelles Archives Secunews SECUNEWS

Deux auteurs de skimming interpellés à Bruxelles

Une patrouille de la police locale de Bruxelles a interpellé samedi aprés-midi deux Bulgares auteurs de skimming, a annoncé dimanche le parquet de Bruxelles. Les suspects avaient installé deux boÓtiers de skimming sur des distributeurs de billets du centre de la capitale. Les policiers ont repéré les deux appareils, ils se sont planqués prés de l'un des distributeurs pour attendre les suspects, une femme s'est alors présentée pour retirer de l'argent mais elle a remarqué le boÓtier, qu'elle a arraché et jeté sur la chaussée. Les policiers ont alors repris leur planque prés de l'autre distributeur. Vers 13H30, ils ont vu deux hommes prendre l'objet et le cacher, ils les ont interpellés sur place. Pris en flagrant délit, les deux Bulgares n'ont pu que reconnaÓtre les faits. Ils doivent être présentés dimanche au juge d'instruction, le parquet a demandé leur arrestation. "Nous vous conseillons aussi quand vous tapez votre code secret, de le faire discrétement avec votre main libre que vous placez au-dessus de la main qui tapote le code" voir image ci-dessous). C'est déjà cela qu'une micro caméra ne pourra jamais voir. Plus d'info sur le skimming

24 Nov 2010 LIRE L'ACTU
Ramnicu Valcea et les pirates des Carpates Archives Secunews SECUNEWS

Ramnicu Valcea et les pirates des Carpates

Au pied de ces immeubles construits à la va-vite au temps de la dictature communiste se trouvent des voitures de luxe, au volant, des jeunes de 20 à 30 ans, fiers d'afficher une richesse qui contraste avec l'environnement. Bienvenue dans le repaire des hackeurs! Ces jeunes ont trouvé sur la Toile des opportunités que la réalité roumaine ne peut leur offrir. Ramnicu Valcea, avec son quartier Ostroveni, est une ville bien connue de la presse américaine qui l'a surnommée "Hackeurville". La capitale mondiale du vol sur Internet. Français, Britanniques, Allemands, Italiens, mais surtout des Américains, qui font leurs courses sur Internet, sont tombés dans le panneau des réseaux roumains du hacking. Selon la police roumaine, environ 80% de leurs victimes se trouvent aux Etats-Unis. Citation: "L'année dernière, les hackeurs roumains ont volé un milliard de dollars aux Etats-Unis", affirme Mark Gitenstein, l'ambassadeur américain à Bucarest. Travailler en réseau A Ostroveni, tout le monde est au courant, mais la loi du silence règne dans le quartier. L'un de ces hackeurs a toutefois accepté d'évoquer son "commerce", sous couvert d'anonymat. Citation: "Avec les Américains, c'est plus facile, explique-t-il. Ces types, même quand ils veulent acheter du pain, ils vont cliquer sur Internet, ils ont l'habitude de tout faire sur le Web." Il lui arrive, assure-t-il, d'"embobiner quatre ou cinq types par semaine, en leur soutirant des sommes allant de quelques centaines à quelques dizaines de milliers de dollars". "Le monde est grand et il est plein d'idiots prêts à acheter tout et n'importe quoi sur Internet, poursuit-il. On vend des produits fictifs, on clone des sites et on pirate des cartes bancaires. En Europe, pour récupérer l'argent, on envoie les "flèches", des types qui n'ont rien d'autre à faire que de retirer l'argent envoyé sur un compte, ils gardent dans les 30% du magot, et le reste ils nous l'envoient via Western Union." Vu le nombre d'enseignes Western Union qui ont poussé comme des champignons dans le centre-ville de Ramnicu Valcea, il semble que les affaires marchent bien. Mais sortir l'argent des Etats-Unis est plus complexe. Citation: "Nous avons trouvé une solution légale, indique le pirate. J'achète une voiture de 120.000 dollars en cash, rien de plus légal. Je la fais venir en Roumanie où je la vends 80.000 dollars, c'est toujours légal, d'accord, j'ai perdu 40.000 dollars mais j'en ai blanchi 80.000. Le mec qui l'achète est content, car il économise 40.000 dollars, maintenant, les gars viennent directement nous commander les modèles qu'ils veulent." [b]Les hackeurs roumains ont compris l'intérêt de travailler en réseau, c'est ce qui fait leur différence et leur force[/b]. Les "flèches" sont les plus exposées, raison pour laquelle leurs papiers d'identité sont souvent des faux, ils sont initiés aux méandres d'Internet. Citation: "On enchaînait les nuits blanches, scotchés devant les ordinateurs, se rappelle le hackeur d'Ostroveni, on prenait des garçons à partir de 14 ans pour nous aider, on emmenait aussi des enfants de l'orphelinat et on leur apprenait les trucs pour qu'ils travaillent pour nous." La criminalité informatique est Transrontlière Le FBI, dont plusieurs spécialistes de la criminalité informatique ont pris leurs quartiers à Bucarest, a formé plus de 600 policiers roumains pour endiguer le fléau. Une brigade d'enquête spécialisée dans le vol sur Internet dispose de 200 policiers présents dans les 41 départements du pays. Citation: "La criminalité informatique est transfrontalière, déclare Virgil Spiridon, le chef de cette brigade spéciale. Nous avons fait beaucoup de progrès ces dernières années. La Roumanie coordonne actuellement un programme de lutte contre la criminalité cybernétique à l'échelle de l'Union européenne avec Europol et la Commission européenne." La traque et les arrestations de hackeurs se sont accélérées. En 2011, la brigade roumaine a enregistré un millier d'enquêtes, procédé à 500 arrestations et remis 150 dossiers aux juges. Côté FBI règne la plus grande discrétion. Retirés dans un immeuble classé secret situé sur un des grands boulevards de Bucarest, les officiers du Bureau fédéral d'investigation américain sillonnent le monde virtuel pour trouver la trace des hackeurs roumains. Ils s'inspirent des méthodes des hackeurs, créent des sites de vente où ils passent de petites annonces appétissantes. Victor Faur, nom de code "SirVic", connaît bien le système, il a été à la tête d'un des réseaux les plus performants de Roumanie. Citation: "Mais j'ai toujours été un hackeur blanc, je ne veux pas être confondu avec les petits cons qui volent sur Internet, précise-t-il, ca, tout le monde peut le faire. C'est pour cette raison que le FBI leur met la main dessus, ils ne savent pas effacer leurs traces." Malgré ses prouesses, SirVic a été arrêté et condamné à six mois de prison avec sursis, et 240.000 dollars d'amende. Il s'était amusé à attaquer les serveurs de l'agence spatiale américaine, la NASA, pour montrer aux Américains qu'il y avait des brèches dans leur système de sécurité. Citation: "Je les ai prévenus pour qu'ils règlent le problème, mais j'ai fait la connerie de me vanter de mon exploit sur un site dont ils avaient l'accès." Tout est a vendre,cartes avec code, cartes vièrges Face à la répression policière, les hackeurs se sont faits très discrets mais ils croient toujours à leur bonne étoile. Le hacking est-il difficile à apprendre ? Pour Ice Man, le "prince noir" des hackeurs roumains, voler sur la Toile est très simple. De son vrai nom Robert Butyka, âgé de 26 ans, il précise d'un ton irrité qu'il ne faut pas confondre hackeur et voleur, que lui ne s'intéresse qu'aux vrais défis d'Internet. "Oui, voler sur Internet est une affaire simple", insiste-t-il néanmoins. Démonstration en quelques clics: Citation: "Voilà, j'ai trouvé des types qui proposent à la vente des cartes bancaires avec les codes associés pour l'Italie, la France, les Etats-Unis, la Grande-Bretagne et l'Espagne." Sur l'écran de l'ordinateur défilent des petites annonces. Tout est à vendre, cartes avec code, cartes vierges, listes d'e-mails extraits de messageries de grandes entreprises et toute une panoplie de programmes pour accéder à des serveurs. Citation: "Il faut faire attention quand même, prévient-il. Une partie de ces annonces est rédigée par les agents du FBI ou de la CIA pour appâter, si tu ne sais pas les éviter tu peux te faire avoir." C'est ce qui est arrivé au jeune Iulian Dolan qui, avec trois amis, avait mis la main sur les données de 80.000 cartes bancaires américaines et dérobé plusieurs millions de dollars. Une femme agent de la CIA jouant le rôle de la fille qui cherche une relation sur Internet a réussi à attirer le cybercriminel roumain, elle lui a proposé de lui payer un billet d'avion pour un séjour dans un casino à Hawaï. Armé d'une grosse boîte de préservatifs, Iulian Dolan a été menotté dès son atterrissage à l'aéroport Logan de Boston. [b]Plaque tournante[/b] Environ 10.000 informaticiens sortent tous les ans des universités roumaines, et une bonne partie d'entre eux travaille actuellement dans les multinationales qui se sont installées en Roumanie. Citation: "La masse des informaticiens est très importante et le risque de la criminalité cybernétique est à la mesure, affirme Florin Talpes, informaticien et fondateur de la société Bitdefender. Les jeunes sont les plus exposés." "Quand j'ai démarré mon affaire dans les années 1990, la cybercriminalité était un sport individuel, dit-il. Aujourd'hui, ces gens agissent en groupe et sont organisés comme une société commerciale. L'avance technologique qu'on a connue ces dernières années profite aussi à ceux qui sont du coté obscure d'internet, ce monde obscur où le vol sur Internet est devenu un vrai business." Ramnicu Valcea est une plaque tournante de la criminalité informatique dont les ramifications s'étendent sur plusieurs continents. Le phénomène a commencé en 1996, et le succès d'une poignée de jeunes a fait boule de neige à l'échelle de la ville. Ce n'est qu'en 2003, sous la pression des Etats-Unis, que la Roumanie a voté une loi permettant de combattre ce nouveau type de criminalité. Du haut de son balcon qui a vue sur le quartier des pirates de Ramnicu Valcea, le hackeur d'Ostroveni ne cache pas ses doutes. Citation: "Les cerveaux, les gros poissons ont quitté Hackeurville, conclut-il en souriant. Ils s'installent ailleurs et se fondent dans le paysage aux Etats-Unis, en Grande-Bretagne, en France ou en Suisse. Ce sont des fantômes super-friqués et très discrets, je ne pense pas qu'on les aura."

10 Oct 2010 LIRE L'ACTU
Le Scam Archives Secunews SECUNEWS

Le Scam

Le scam ou ruse en anglais, est une pratique frauduleuse d'origine africaine, consistant à extorquer des fonds à des internautes en leur faisant miroiter une somme d'argent dont ils pourraient toucher un pourcentage. L'arnaque du scam est issue du Nigéria, ce qui lui vaut également l'appellation 419 en référence à l'article du code pénal nigérian réprimant ce type de pratique. L'arnaque du scam est classique: vous recevez un courrier électronique de la part du seul descendant d'un riche africain décédé il y a peu. Ce dernier a déposé plusieurs millions de dollars dans une compagnie de sécurité financière et votre interlocuteur a besoin d'un associé à l'étranger pour l'aider à transférer les fonds. Il est d'ailleurs prêt à vous reverser un pourcentage non négligeable si vous acceptez de lui fournir un compte pour faire transiter les fonds. En répondant à un message de type "scam", l'internaute s'enferme dans un cercle vicieux pouvant lui coûter de quelques centaines ou milliers d'euros s'il mord à l'hameçon et mêmela vie dans certains cas. En effet, deux cas de figures se présentent : - Soit les échanges avec l'escroc se font virtuellement auquel cas celui-ci va envoyer quelques documents officiels pour rassurer sa victime et petit à petit lui demander d'avancer des frais pour des honoraires d'avocats, puis des frais de douanes, des frais de banque, etc.... - Soit la victime accepte, sous pression du cyberbandit, de se rendre dans le pays avec la somme en liquide auquel cas elle devra payer des frais pour pouvoir rester dans le pays, payer des frais de banque, soudoyer des hommes d'affaires, et ainsi de suite. Dans le meilleur des cas la victime rentre chez elle en avion délestée d'une somme d'argent non négligeable, dans le pire scénario plus personne ne la revoit... Quelques exemples: Citation: Objet: ASSISTANCE GEORGES TRAORE ABIDJAN,CÔTE D'IVOIRE. AFRIQUE DE L'OUEST. Bonjour, Je vous prie de bien vouloir excuser cette intrusion qui peut paraître surprenante à première vue d'autant qu'il n'existe aucune relation entre nous. Je voudrais avec votre accord vous présenter ma situation et vous proposer une affaire qui pourrait vous intéresser. Je me nomme Georges TRAORE, j'ai 22 ans et le seul fils de mon Père Honorable RICHARD ANDERSON TRAORE qui était un homme très riche, négociant de Café/Cacao basé à Abidjan la Capitale Economique de la Côte d'Ivoire, empoisonné récemment par ses associés. Après la mort de ma mère le 21 Octobre 2000, mon père m'as pris spécialement avec lui. Le 24 Décembre 2003 est survenu le décès de mon père dans une clinique privée (LAMADONE) à Abidjan. Avant sa mort, secrêtement, il m'a dit qu'il a déposé une somme d'un montant de ($8,500,000) Huit Millions Cinq Cent Mille Dollars Américains dans une valise dans une Compagnie de Sécurité Financière en mon nom comme héritier. En outre, il m'a dit que c'est par rapport à cette richesse qu'il a été empoisonné par ses associés. Il me recommande aussi de chercher un associé étranger qui pourrait honnêtement me faire bénéficier de son assistance pour sauver ma vie et assurer mon existence. - Changement de bénéficaire - Servir de gardien - Fournir un compte pour le transfert de fonds - M'aider à le rejoindre dans son pays - Investir dans un domaine profitable. D'ailleurs, je vous donnerai 25 % et 5% serviront aux dépenses éventuelles qui seront effectuées. Je vous serai reconnaissante de pouvoir bénéficier de vos conseils utiles . NB : Je vous recommande de traiter cette affaire avec subtilités et confidentialité vu la dégradation de la situation sociopolitique dans laquelle nous vivons présentement. Que Dieu vous bénisse ! GEORGES TRAORE. Citation: Objet: NOTIFICATION D'APPROBATION BUREAU DU DEPARTMENT INTERNATIONAL DE TRANSFERT A: M. H. HERMANN RE: DEPARTEMENT D'OPÉRATION INTERNATIONALE NOUS ACCUSONS RECEPTION DE VOTRE MESSAGE. EFFECTIVEMENT, NOUS AVONS ETE INSTRUITS PAR LES ENFANTS KONE AFIN D'EFFECTUER LE TRANSFERT DE LA SOMME DE $4 MILLIONS EN VOTRE FAVEUR. NOUS VOUS REAFFIRMONS QUE CES FONDS ONT ETE DEPOSES A NOTRE BANQUE PAR MONSIEUR KEVIN KONE QUI, AU MOMENT DU DEPOT, AVAIT MENTIONNE SA FILLE, ANGELA KONE COMME L’AYANT DROIT. A CET EFFET, LE CONSEIL D'ADMINISTRATION DU DÉPARTEMENT INTERNATIONAL DE TRANSFERT DE LA COOPEC BANQUE PREND LA LIBERTÉ DE VOUS CONFIRMER LE PROCESSUS D'APPROBATION DESDITS FONDS EN VOTRE FAVEUR. LA BANQUE DEMANDE LES DOCUMENTS JURIDIQUES DE LA COUR DE JUSTICE ICI À ABIDJAN SIGNÉS PAR LE PRESIDENT DE LA COUR JUSTICE POUR LÉGALISER LE PROCESSUS DE TRANSFERT; ET IL FAUT NOTER QUE PUISQU'ELLE N’EST PAS LA SIGNATAIRE ORIGINALE DES FONDS DÉPOSÉS MAIS PLUTÔT SON DÉFUNT PÈRE, LA BANQUE L’INVITE À FOURNIR LES DOCUMENTS JURIDIQUES CI-DESSOUS ÉNUMÉRÉS PAR LA COUR DE JUSTICE POUR QUE NOUS PUISSIONS ADHÉRER À L'INSTRUCTION AFIN DE FACILITER LE TRANSFERT DE CES FONDS DANS VOTRE COMPTE BANCAIRE. CES DOCUMENTS SONT LES SUIVANTS: 1) UNE PROCURATION. 2) UN CERTIFICAT D'AUTORISATION DE LA COUR DE JUSTICE. 3) UNE ATTESTATION DE SOURCE DES FONDS UNE FOIS QUE NOUS SERIONS EN POSSESSION DE CES DOCUMENTS LE TRANSFERT SERA AUTOMATIQUE. SUR VOTRE RECONFIRMATION, NOUS VOUS METTRONS À JOUR DE LA LETTRE D'AVIS DE TRANSFERT PAR L'INTERMÉDIAIRE DE NOTRE COMPTE AVEC NOTRE BANQUE CORRESPONDANTE AFIN D'EFFECTUER LE TRANSFERT DANS VOTRE COMPTE. SI VOUS EXIGEZ D'AUTRES CLARIFICATIONS, N'HESITEZ PAS A ME CONTACTER AU (225)05 20 91 56 OU PAR MAIL. AIDEZ-NOUS À MIEUX VOUS SERVIR . NOUS VOUS PRIONS DE CROIRE À L'ASSURANCE DE NOTRE CONSIDÉRATION DISTINGUÉE. Comment s'en proteger? Lorsque l'on vous propose de gagner facilement de grosses sommes d'argent par Internet, il s'agit sans aucun doute d'une escroquerie. La meilleure solution est comme toujours de supprimer le message. Inutile de mener vous-même une bataille contre ces brigands, des services compétents de différents pays s'occupent déjà de ce genre d'affaires.

10 Oct 2010 LIRE L'ACTU
Un fugitif se moque de la police sur Facebook Archives Secunews SECUNEWS

Un fugitif se moque de la police sur Facebook

Un homme de 24 ans recherché par la police des Bermudes a posté depuis sa fuite mardi une dizaine de messages sur Facebook dans lesquels il se moque de la police. Alvone Maybury était escorté par des agents, menotté, aprés avoir comparu pour une affaire de port d'armes quand il a échappé à la vigilance de la police mardi matin. Dans le premier commentaire envoyé aprés sa fuite, il dit: Citation:"Laissez moi être moi-même, j'emmerde la prison et tout ceux qui s'en occupe". Cinq heures plus tard, il était déjà de retour sur le site de socialisation: Citation:"Je me la coule douce en jouant à la Playstation. Lol". Aprés s'être rendu compte que sa fuite avait été filmée par des caméras de surveillance et diffusée à la télévision, il dit: Citation:"Je suis une star à la télé maintenant". Certains de ses amis ont répondu à ses messages: Citation:"Ou que tu sois, ne te mets pas en danger", dit l'un d'entre eux. "NE CROIS PERSONNE! RESTE VIGILANT! GARDE LES YEUX BIEN OUVERTS ! NE DORS PAS !", dit un autre. La police a perquisitionné plusieurs maisons dans la capitale de l'Óle, Hamilton, pour tenter de mettre la main sur ce fugitif 2.0 mais sans résultat. Avec ses 65.000 habitants, les Bermudes sont un petit pays de 57 km3 situé dans l'océan Atlantique à prés de 1.000 kms de la côte est américaine.

15 Jul 2010 LIRE L'ACTU
Le cheval de troie  ZeuS est de retour Archives Secunews SECUNEWS

Le cheval de troie ZeuS est de retour

Alerte Virale La société Websense spécialiste dans les solutions de filtrage pour Internet a découvert une nouvelle vague d'attaques visant des collaborateurs de gouvernements et des militaires. Le cheval de Troie "Zeus" en serait responsable. Websense,a récemment émis une nouvelle alerte de sécurité IT. Elle porte sur le cheval de Troie (trojan) baptisé " Zeus " qui serait utilisé pour voler des informations confidentielles des personnels travaillant pour les gouvernements et les départements militaires. Début février, ce logiciel malveillant, qui a été initialement conçu et utilisé pour voler des données bancaires, a été utilisé dans une campagne ciblant des collaborateurs de gouvernement étrangers (…tats-Unis et Royaume-Uni principalement). Cette menace se présente sous la forme d'un faux mail qui serait émis par un responsable de l'Agence centrale de renseignement ( CIA ), avec pour sujet: Citation:"Russian spear phishing attack against .mil and .gov employees" (une attaque phishing russe cible les adresses de collaborateurs portant des extensions .mil et .gov). "Ces e-mails falsifiés capitalisent sur la derniére attaque Zeus, et prétendent que l'utilisation de Windows Update via les liens fournis aidera à la protection contre les attaques de Zeus", explique une alerte publiée par Websense. Citation:"Le fichier binaire téléchargé à partir de ces liens est identifié comme un bot Zeus et le taux de détection par les antivirus est est de 35%". Le bulletin note que une fois de plus, les URL dans les e-mails conduisent à un fichier malicieux hébergé sur une machine compromise, mais aussi, sur un service connu d'hébergement de fichiers. Enfin, le mode opérationnel du malware est assez simple. Selon Websense, aprés l'installation du composant rootkit Zeus, le serveur de commande et de contrôle (C&C) est contacté pour télécharger un fichier de configuration crypté. Un autre composant est chargé du vol de données aprés avoir été téléchargé et installé à partir du même C&C. Ensuite, le bot établit une connexion avec un serveur FTP pour envoyer les données volées. Voir aussi: La loterie nationale danoise victime d'une attaque old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source: itespresso )

16 Feb 2010 LIRE L'ACTU