Moteur de recherche

Résultats pour : "banni"

Cela vous concerne si vous utilisez TikTok en France : ce célèbre groupe média veut racheter l’activité européenne du réseau social Presse-Citron Général

Cela vous concerne si vous utilisez TikTok en France : ce célèbre groupe média veut racheter l’activité européenne du réseau social

Un groupe européen confirme qu’il serait intéressé par le rachat de l’activité de TikTok dans l’UE, si le système américain était appliqué dans le bloc. Pour rappel, Bytedance a été forcé de céder la majorité de ses parts dans l’activité américaine de TikTok pour éviter un bannissement pour des rais

22 Oct 2026 LIRE L'ACTU
Le site Rencontre Ados accusé d’héberger des pédophiles Archives Secunews SECUNEWS

Le site Rencontre Ados accusé d’héberger des pédophiles

Selon les révélations de Franceinfo, de nombreux prédateurs sexuels rôdent sur la plateforme en ligne “Rencontre Ados” basée en Belgique. Le site est destiné aux jeunes de 13 à 25 ans. Malgré la promesse de créer un espace sûr pour les adolescents, cette plateforme gratuite s’est avérée être une zone de chasse pour des individus mal intentionnés. Les dénonciations fusent et les parents s’alarment, mettant en lumière la nécessité urgente de réguler ces espaces virtuels. "J’ai un profil de 13 ans sans photo. 8 demandes d’amis. 5 dm dans la demi-heure. J’ai envie de violence", s’insurge sur X (ex-Twitter), une utilisatrice qui, pour mieux dénoncer le site en ligne, a décidé de l’infiltrer. Les "dm" (direct message, les messages échangés en privé entre les membres) en question : "Salut t’es mignonne on fait connaissance ?" "Holà princesse… Laisse moi te ligoter". Elle partage ensuite le profil d’un utilisateur, aux intentions très clairement assumées: "Tentée par une expérience radicalement différente de tout ce que tu pourras connaître aec les gamins d’ici ou de ton âge ? Envie de maturité et de savoir-faire, mais pas d’un physique (habituel) de daron ?." Lilly, sur X également, accuse la plateforme d’héberger des pédo-criminels. "Des hommes proposent des relations donc des viols tarifés à des enfants !!! Sur votre plateforme !", s’indigne cette mère de trois enfants. Autre preuve du problème dénoncé, le site a été banni de l’Apple store. "Apple refuse d’avoir une application de rencontre pour les mineurs. La seule solution était de masquer tous les profils en dessous de 18 ans, ce que l’on a refusé", se défendent curieusement les fondateurs sur le site. Des enfants plus jeunes et plus connectés qu’avant Si la plateforme inquiète autant les parents, c’est parce que les enfants sont massivement connectés sur les réseaux et s’y inscrivent de plus en plus tôt. D’après une enquête de la Commission nationale de l’informatique et des libertés (CNIL) de 2021, la première inscription sur un réseau social interviendrait en moyenne vers l’âge de 8 ans et demi et plus de la moitié des enfants de 10 à 14 ans seraient présents sur ces plateformes. Impossible de contacter la plateforme, qui indique simplement ne pas vouloir donner d’interview. "Nous avons trop de demandes à ce propos et quand on accorde une interview, nos propos sont modifiés ou sortis de leur contexte pour suivre le narratif du sujet de l’article. Donc non", écrit le site en ligne dans un message clair. Voir aussi: LES PREDATEURS DU NET

22 Aug 2023 LIRE L'ACTU
Twitter suspend définitivement le compte personnel de Donald Trump Archives Secunews SECUNEWS

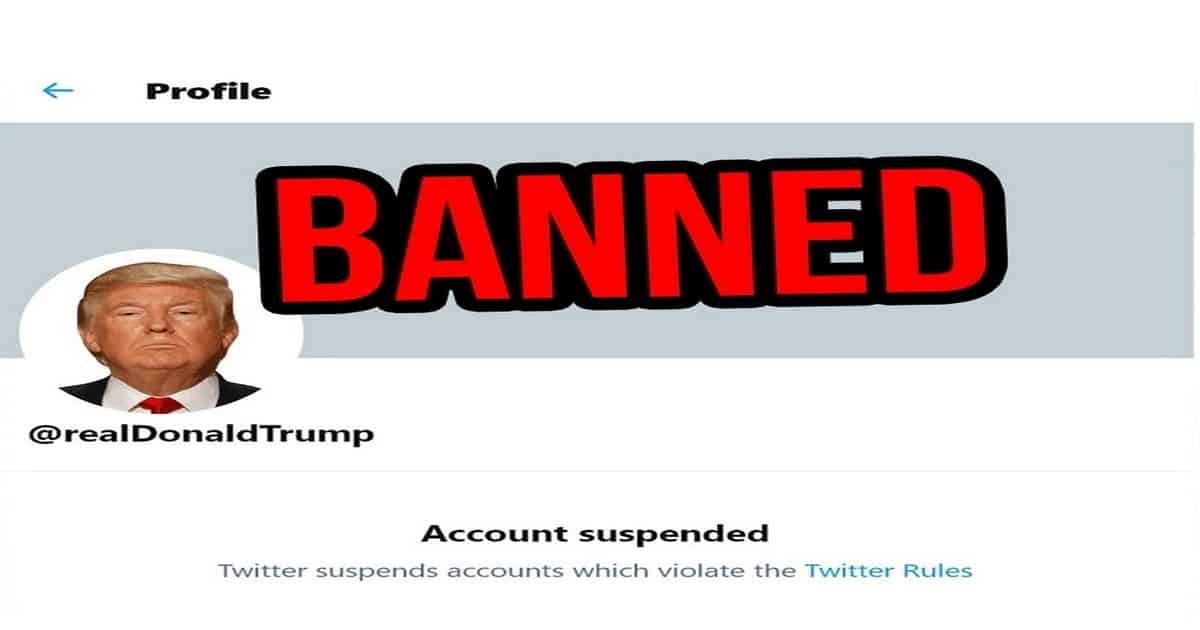
Twitter suspend définitivement le compte personnel de Donald Trump

Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.

09 Jan 2021 LIRE L'ACTU
Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411 Archives Secunews SECUNEWS

Les autorités françaises et suédoises font fermer le site de téléchargement illégal T411

Le site T411 est inaccessible depuis dimanche 25 juin 2017, à la suite d’une opération de la police suédoise, selon le quotidien de référence suédois Dagens Nyheter. L’API du site est le seul service encore accessible. En parallèle, une copie du site est apparue à l’adresse t411.as, ATTENTION car cette nouvelle adresse semble être un site de phishing, il est vivement déconseillé de s’y rendre. T411 qui proposait un catalogue de liens permettant de télécharger films, jeux et musiques, sans héberger lui-même les fichiers a été visé par des plaintes de la Société des auteurs, compositeurs et éditeurs de musique (Sacem) et de plusieurs membres de l’Association de lutte contre la piraterie audiovisuelle (ALPA). L’enquête, menée par la juridiction interrégionale spécialisée (JIRS) de Rennes, a été confiée à la section de recherche de Rennes et dure depuis plusieurs mois. Les enquêteurs français ont sollicité l’aide de la police suédoise. Cette dernière a arrêté deux personnes, soupçonnées d’être les administrateurs du site. Ce ne sont pas des Français. Selon Dagens Nyheter, il s’agirait de deux citoyens ukrainiens disposant d’un permis de séjour en Suède. Ils devraient être mis en examen pour violation de la loi sur le droit d’auteur et blanchiment d’argent. Le procureur suédois chargé de l’affaire a refusé de commenter le dossier, se bornant à affirmer que l’opération avait été menée en collaboration avec la police française. T411, qui annonce généralement ses maintenances à l’avance, avait tout à coup quasiment disparu, ce dimanche, donnant naissance à une rumeur selon laquelle les administrateurs avaient été arrêtés par la police canadienne. Ouvert uniquement sur invitation, T411 oblige ses utilisateurs à respecter un ratio de partage (pour pouvoir télécharger des fichiers volumineux, il faut également laisser à disposition ses propres fichiers, sous peine d’être banni du site). Dans les heures qui ont suivi la fermeture du site, plusieurs clones de T411 ont été mis en ligne, mais semblent être de simples copies conçues pour dérober les mots de passe des personnes s’y inscrivant. La Suède n'est plus cette "baie des pirates" où les amoureux du partage pouvaient trouver refuge.

27 Jun 2017 LIRE L'ACTU
Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes Archives Secunews SECUNEWS

Facebook a dévoilé l’identité de plus de 1.000 modérateurs à de présumés terroristes

C’est une bourde qui pourrait coûter cher. Alors que Facebook met en avant ses derniers temps les efforts qu’il déploie dans la lutte anti-terrorisme, une enquête du Guardian vient mettre à mal son image. A cause d'une faille, Facebook a dévoilé l’identité de plus de 1.000 modérateurs à des groupes terroristes, bannis du réseau social, de quoi mettre sérieusement en danger leur sécurité, certains ont fui leur pays. Facebook s’appuie sur un logiciel pour repérer et supprimer des contenus inappropriés, comme du contenu à caractère sexuel, des incitations à la haine ou encore de la propagande terroriste. Derrière ce logiciel, une armée de modérateurs. Mais en octobre 2016, certains d'entre eux se sont étonnés de recevoir des demandes d’amis de membres des groupes auxquels ils s’attaquaient. Facebook a donc mené l’enquête et a découvert une faille dans son système. Le bug a été corrigé, mais les dégâts étaient faits Lorsque les administrateurs bannissaient un groupe qui avait enfreint les règles du réseau, tous les administrateurs recevaient une notification avec le profil de leur traqueur. Leurs données personnelles étaient donc révélées à leurs "ennemis". Facebook assure que le bug a pu être corrigé en quinze jours, mais les dégâts étaient déjà réels. Plus de 1.000 modérateurs travaillant dans 22 départements de la compagnie sont concernés. Parmi eux, une quarantaine travaille pour l’unité anti-terroriste au sein du QG européen de Facebook à Dublin. Six ont été considérés comme des victimes de haute priorité, leur cible; Daech, le Hezbollah ou encore le PKK. Le quotidien a pu s’entretenir avec l’un d’eux qui a choisi de quitter l’Irlande par peur des représailles. Proche de la vingtaine, cet Irlandais originaire d’Irak a découvert que sept personnes associées à un groupe terroriste qu’il avait banni avaient eu accès à ses données. Ce groupe, basé en Egypte et proche du Hamas, compte des sympathisants de Daech, pas de quoi rassurer. Cette victime, qui souhaite rester anonyme, a pris le large, direction l’Europe de l’est. Le jeune homme s’y est caché pendant cinq mois, “C’était devenu trop dangereux de rester à Dublin”, confie-t-il. Le terrorisme, il ne le connaît malheureusement que trop bien, son père a été kidnappé et battu en Irak, son oncle exécuté. "La punition établie par Daesh pour quelqu’un qui travaille dans le contre-terrorisme, c' est la décapitation", assure-t-il. "Tout ce qu’ils ont à faire c’est de le dire à quelqu’un présent sur le territoire et qui est radicalisé." Facebook assure de son côté que "seule une petite fraction des noms ont pu être visibles". "Nous n'avons aucune preuve que les personnes impactées ou leurs familles soient menacées" à cause de cette erreur informatique", a indiqué son porte-parole. La société a proposé à ses employés particulièrement exposés d’installer une alarme chez eux et d’assurer leur transport du domicile au travail. Insuffisant selon l'ancien modérateur. Depuis un mois, le jeune homme a dû cependant revenir en Irlande, faute d’argent. Aujourd’hui sans emploi, il souffre d’anxieté. Pourtant selon lui, la protection de leur identité était simple: "Ils auraient du nous autoriser à créer de faux comptes, ils ne nous ont jamais prévenus que de tels risques existaient." Il compte dorénavant porter l’affaire devant la justice.

22 Jun 2017 LIRE L'ACTU
(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015) Archives Secunews SECUNEWS

(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015)

Un nouveau défaut de sécurité a encore été identifié dans le lecteur Flash, un plug-in intégré à la plupart des navigateurs web qui permet de visualiser les animations et vidéos du même nom. Son exploitation permet à un individu malveillant ou à un virus d'exécuter à distance du code malicieux sur l'ordinateur de sa victime à l'ouverture d'une page web ou d'une animation Flash piégée. Logiciels Concernés: [quote]- Adobe Flash Player 16.0.0.296 et versions inférieures - Adobe Flash Player 13.0.0.264 et versions inférieures - Adobe Flash Player pour Google Chrome - vAdobe Flash Player pour Microsoft Internet Explorer 11 - Adobe Flash Player pour Microsoft Internet Explorer 10[/quote] Systèmes: - Windows XP à Windows 8 - Le dernier OS de Microsoft, Windows 8.1, étant plus épargné. Risque: Critique Correctif: Aucun MAJ: un correctif est disponible pour les utilisateurs ayant activé la mise à jour automatique, il est disponible en téléchargement manuel, ainsi que pour les navigateurs Internet Explorer et Google Chrome. Il est possible de vérifier la présence du lecteur Flash et d'en déterminer le numéro de version sur cette page de test. Si plusieurs navigateurs sont installés sur votre ordinateur, il est nécessaire de recommencer la vérification et le cas échéant l'installation pour chacun des navigateurs. Si le numéro de version ne change pas après l'installation, fermez le navigateur, rouvrez-le puis affichez à nouveau la page de test, voire redémarrez l'ordinateur puis affichez à nouveau la page de test. Si Adobe est au courant et promet un correctif dans la semaine, Trend Micro préconise tout de même la désactivation du module Flash (anglais). D'après l'éditeur, cette faille a surtout touché les utilisateurs de Dailymotion. Les près de 3.300 utilisateurs abusés se sont vus redirigés, via des bannières publicitaires, vers diverses URL utilisant la faille, dès lors, les personnes l'exploitant ont pu tout à fait s'introduire sur la machine infectée, jusqu'à en prendre le contrôle. Cette série de mésaventures s'ajoute à l'annonce de Google, qui passe désormais les vidéos de Youtube en HTML 5, une bien mauvaise passe pour le lecteur d'Adobe. Comment activer ou désactiver le module flash player dans firefox [quote]Menu Outils > Modules complémentaires > onglet "plugins" > Shockwave Flash > cliquer sur le bouton "Désactiver". Pour réactivé flash refaire la manip, et là cliquez sur toujours activer.[/quote] Comment activer ou désactiver Adobe Flash Player dans Google Chrome [quote]Tapez chrome:plugins dans la barre d’adresse pour ouvrir la page Plug-ins et repérez l’élément « Flash » dans la liste. Pour activer Adobe Flash Player, cliquez sur le lien Activer en dessous du nom du plug-in. Pour désactiver complètement Adobe Flash Player, cliquez sur le lien Désactiver se trouvant sous ce même nom.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

04 Feb 2015 LIRE L'ACTU
Google bannit le porno et les applications érotiques sur le Play Store Archives Secunews SECUNEWS

Google bannit le porno et les applications érotiques sur le Play Store

Google vient de modifier les conditions d'entrée de son magasin d'applications Google Play. Il faut dire qu'avec près d'un million d'applications disponibles, un milliard de terminaux Android utilisés dans le monde et plus d'un 1,5 million d'activations par jour, Google veut rendre son magasin le plus accueillant possible, pour le plus grand nombre. Couvrez ce sein que je ne saurais voir Ainsi, les contenus à caractère érotique ne sont plus les bienvenues, il ne sera donc bientôt plus possible de télécharger des applications pour pimenter les dimanches pluvieux avec madame ou monsieur. Ce changement a également un impact sur les nombreuses applications ludiques qui, même si elles n'ont pas de caractère érotique, arborent en magasin l'image d'une jeune femme à la taille de guêpe et la poitrine lourde, histoire d'attirer le chaland. Apple, depuis plusieurs années, opére un contrôle très strict sur le sujet, refusant tout contenu déplacé ou jugé offensant, et donc la pornographie. Google suit l’exemple d'Apple et décide d'interdire ces contenus. Les éditeurs et développeurs ont quinze jours pour s'exécuter, avant d'être reconduit à la porte. Pour les développeurs qui seraient concernés par ces annonces, Google a instauré un compte à rebours pour tout remettre à niveau, au-delà de quinze jours les développeurs qui n’auront pas rhabillé les demoiselles ou les hommes en question, pourront être éjectés du Google Play Store. Enfin, Google souhaite instaurer une meilleure transparence pour les applications qui nécessitent des achats in-app. Il sera désormais obligatoire d’afficher directement dans le Play Store les tarifs et les conditions particulières de celles-ci. Dans les faits, rien de nouveau. La pornographie était déjà interdite en soi, mais il était toujours possible de trouver des applications un peu olé-olé avec des fonds d’écran exposant des femmes étrangement dénudées pour présenter quel jour on est. En mettant fin à ces pratiques, qui sont répertoriées à cette adresse, Google souhaite un Google Play Store plus en adéquation avec sa ligne politique, mais également au même degré que App Store. La bonne nouvelle vient en revanche d’une nouvelle modification permettant la fin des spams pour les utilisateurs. Clic pour accéder a Google play store (fr) Clic pour lire les Conditions d’utilisation Google Play Store (fr)

03 Apr 2014 LIRE L'ACTU
200 millions de dollars générés par le spam sur Facebook Archives Secunews SECUNEWS

200 millions de dollars générés par le spam sur Facebook

Selon une étude d'une équipe de chercheurs italiens, ce sont plus de 200 millions de dollars par an qui sont captés par les spammeurs via le réseau social. Pour y parvenir, le principe est simple. Les escrocs créent de fausses pages en lien avec un sujet qui intéresse les internautes. Ils attendent ensuite que la page rassemble un nombre conséquent de "fans". Une fois la base d'utilisateurs suffisante, ils y publient des liens vers des sites de " scam ", des faux sites d'arnaques qui étaient jusqu'à présent surtout envoyées par e-mail. Jusqu'à 58 dollars de bénéfices pour un post Carlo De Micheli, le responsable de l'équipe de recherche, explique ainsi qu'une fausse page de 30.000 fans peut rapporter entre 13 et 58 dollars à chaque publication. Un " spammeur " a d'ailleurs révélé aux chercheurs que Facebook ne cherchait même pas à les bannir, car il générait malgré tout du contenu sur le réseau social. Un point de vue comme un autre. De son côté, Facebook précise au site américain Ubergizmo qu'il a mis en place des processus automatisés pour identifier les arnaques du genre. D'après le réseau social, aucune tolérance n'est concédée aux spammeurs. Manifestement, son système de détection n'est pas très efficace. Le spam sur Facebook, un business qui rapporte.

30 Aug 2013 LIRE L'ACTU
Il est temps de passer de Messenger à Skype ! Archives Secunews SECUNEWS

Il est temps de passer de Messenger à Skype !

Si comme moi vous utilisez Messenger, vous avez déjà dû recevoir le mail de Microsoft vous demandant de passer de Messenger à Skype mais bon je le met quand même ici au cas où vous seriez passé à coté. Cher. Nous allons retirer le service Messenger de tous les pays (sauf la Chine continentale où Messenger restera disponible) et fusionner les meilleures fonctionnalités de Messenger et de Skype. Passez à Skype, connectez-vous à l'aide d'un compte Microsoft (identique à votre ID Messenger) et retrouvez tous vos contacts Messenger à portée de main. Tout comme avant, vous pourrez leur envoyer des messages instantanés et avoir des conversations vidéo avec eux. Vous découvrirez également comment rester en contact avec Skype sur votre appareil mobile et votre tablette. Procédez à la mise à jour dès maintenant Cordialement, L'équipe Messenger Vous n'avez jamais utilisé Skype ? 1. Téléchargez la dernière version de Skype. 2. Connectez-vous à Skype avec votre compte Microsoft. Vous utilisez déjà Skype ? 1. Procédez à la mise à jour vers la dernière version de Skype. 2. Connectez-vous avec votre compte Microsoft. 3. Fusionnez votre compte Skype actuel avec votre compte Microsoft. Voici juste un aperçu des grandes fonctionnalités à utiliser avec Skype : - Messagerie instantanée, appel vidéo et appel vers des téléphones à partir de votre PC, Mac, Windows Phone, iPhone, iPad, Android mobile, Kindle Fire et autres appareils - Partage de votre écran avec vos amis et votre famille - Appel vidéo et messagerie instantanée avec vos amis Facebook - Appel vidéo de groupe jusqu'à 10 amis en même temps* - Et ce n'est qu'un début ! Vous avez tant de choses à explorer sur Skype Procédez à la mise à jour dès maintenant Que va-t-il se passer entre maintenant et le retrait de Messenger ? Messenger va continuer à fonctionner exactement comme aujourd'hui. Si vous êtes connecté à Messenger sur votre ordinateur de bureau**, une notification sous forme de bannière s'affichera pour vous inviter à procéder à la mise à jour. Lorsque vous cliquerez sur la bannière, une fenêtre d'installation s'ouvrira et vous invitera à effectuer la mise à jour. Vous serez alors guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger. Que va-t-il se passer après le retrait de Messenger ? Les utilisateurs Messenger sur ordinateur de bureau** ne seront plus en mesure de se connecter. Ils pourront uniquement effectuer la mise à jour vers Skype. Si vous essayez de vous connecter, une notification s'affichera. Si vous choisissez de poursuivre, vous serez guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger en même temps. Puis-je effectuer la mise à jour vers Skype sur mon appareil mobile ? Oui ! Skype est disponible sur iPhone, Android et bientôt sur Windows Phone 8. Nous vous encourageons à télécharger la dernière application Skype sur votre appareil mobile et à désinstaller Messenger. Vous aurez la possibilité de vous connecter à Skype sur vos applications mobiles iPhone, Android et Windows Phone 8 avec votre compte Microsoft au cours des prochaines semaines. Si vous utilisez un autre téléphone où Messenger est installé, il continuera de fonctionner pendant un petit moment. Où puis-je obtenir plus d'informations ? Pour obtenir plus d'informations sur la mise à jour vers Skype, visitez le site du support de Skype. * Pour utiliser la conversation vidéo en groupe, vous devrez disposer de l'abonnement Skype Premium. ** Les versions plus récentes de Messenger recevront des notifications de mise à jour facultatives. Les versions plus anciennes ne recevront aucune notification et vous devrez télécharger Skype manuellement.

22 Jan 2013 LIRE L'ACTU
Google Adwords Archives Secunews SECUNEWS

Google Adwords

Google AdWords est le nom du système publicitaire du moteur de recherche Google. Celui-ci affiche des bannières publicitaires, qui sont ciblées en fonction des mots-clés que tape l'internaute. Les annonceurs paient lorsque l'internaute clique sur la publicité selon un système d'enchère et de qualité : plus l'annonce sera pertinente pour l'utilisateur, plus le prix au clic sera bas et l'annonce en évidence. Ceci afin d'inciter les publicitaires à fournir des renseignements pertinents par rapport à la demande de l'utilisateur. http://adwords.google.com

21 Oct 2012 LIRE L'ACTU
Des sanctions pour les tricheurs de Max Payne III Archives Secunews SECUNEWS

Des sanctions pour les tricheurs de Max Payne III

Aprés Diablo III cêest au tour du jeu Max Payne 3 dêêtre assailli de tricheurs et hackers en tout genre,pour contrer ce phénoméne qui g‚che le jeu en multijoueurs, le studio de développement Rockstar Games a créé un serveur dédié à la mise en quarantaine de ces joueurs sans morale. La Cheaterês Pool de Max Payne III est lancé. On y retrouve tous les joueurs qui usent de moyens détournés pour parvenir à dominer le mode multijoueurs. Une fois détectés et fichés, ces tricheurs sont envoyés dans cette antichambre de la honte virtuelle o? ils retrouvent leurs confréres pour une période de quarantaine. Un serveur pour les tricheurs notoires Citation:"Nous sommes au courant qu'une petite minorité de joueurs ruinent l'expérience Max Payne 3 des honnêtes gens en trichant ou piratant, et alors que certains problémes seront corrigés dans les prochaines mises à jour, aujourd'hui nous voulons dire à tout un chacun que ces méthodes nuisibles seront sanctionnées. Quiconque sera surpris en train d'utiliser des sauvegardes modifiées, des mods, ou d'autres outils pour obtenir un avantage injuste dans le multijoueur de Max Payne 3, ou contourner le classement officiel, sera mis en quarantaine dans une Cheaterês Pool o? on ne rencontrera que des tricheurs notoires". Le jeu Diablo III avait déjà banni plusieurs milliers de comptes de joueurs en infraction. Rockstar Games réalise la même chose pour ses tricheurs. Une fois détecté, ils sont envoyés sur un serveur spécial appelé la Cheaterês Pool (le bassin des tricheurs). La détection et le fichage se feront suite à une délation du mauvais joueurs par les autres utilisateurs du multijoueurs. Aprés vérification par les équipes de contrôle, le tricheur sera donc banni pour un temps déterminé. La Loi de Max Payne : seconde chance et comportements permis Aprés avoir subi ce quêils imposent aux joueurs réglos, les tricheurs se verront offrir une seconde chance, comme une réinsertion aprés un séjour en prison. Sêil récidive, cêest une expulsion simple et définitive qui sera la sanction finale. Une seconde chance qui sera donc sanctionnée sans pitié si la premiére leçon nêa pas été suffisamment claire. Immortels et autres joueurs surarmés nêont quêà bien se tenir ou doivent envisager une partie de cache-cache endiablée avec Rockstar. Rockstar Games a toutefois expliqué plus en détails les comportements prohibés. Ainsi il rappelle que le fait de "camper", soit rester caché sur un coin de la carte pour tuer le personnages des joueurs malchanceux qui passeront dans la ligne de mire, nêest pas tricher, il faudra donc trouver puis déloger ces snipers camouflés par vos propres moyensÖ

01 Jul 2012 LIRE L'ACTU
Un cyber séducteur sévissait sur Facebook Archives Secunews SECUNEWS

Un cyber séducteur sévissait sur Facebook

Utilisant des faux profils, l'escroc belge, séduisait des dames pour s'introduire chez elles et les voler, il aurait environ 120 faits à son actif. Mercredi, le juge d'instruction Olivier Bontyés a de nouveau placé sous mandat d'arrêt Xavier Z., un escroc Bruxellois de 35 ans qui traquait ses victimes sur Facebook. Il a fallu plusieurs mois de travail pour que les enquêteurs du SER de la zone de police Lesse et Lhomme parviennent à identifier et interpeller ce cyber séducteur qui avait fait une victime à Houyet. Une jeune dame qui l'avait hébergé pendant trois semaines en octobre 2009. Le Casanova s'en était allé en emportant son portefeuille et ses bijoux, en possession des numéros des comptes bancaires de la jeune femme, il s'est empressé de prélever tous ses avoirs, le préjudice total s'éléve à 4.000 €. L'enquête fut ardue, car l'escroc utilisait des faux noms et faux profils sur Facebook, avec des photos d'autres hommes, il s'était organisé pour ne pas se faire pincer. Quatre autres victimes avait été recensées, mais il se pourrait que d'autres femmes n'aient pas déposé plainte. Autre spécialité du bruxellois, des achats par correspondance. Des achats qu'il ne payait pas, il commandait toutes sortes d'articles, notamment des GSM qu'il se faisait livrer par colis, dans des commerces de quartier, notamment chez un libraire d'Uccle, qui avait été averti de ses agissements et qui a alerté la police permettant ainsi l'interpellation de Xavier Z, le 20 avril 2010. Placé sous mandat d'arrêt, il fut libéré sous conditions aprés plusieurs semaines de détention préventive, le Bruxellois n'avait avoué que les faits pour lesquels il avait été questionné, la poursuite de l'enquête en a mis environ 120 autres a jour. Notamment une escroquerie au préjudice d'une dame ‚gée de Courcelles, dont les comptes bancaires ont été délestés de 12.000 €. Xavier Z. a aussi retiré de l'argent au moyen de cartes de banque volées ou trouvées. Tous ces méfaits sont antérieurs à son arrestation en avril 2010, il semblerait qu'il n'y a pas eu de récidives aprés sa libération. Le nouveau placement sous mandat d'arrêt de Xavier Z. a été motivé par les nécessité de l'enquête et le fait qu'il n'a pas de domicile fixe. Voir aussi: Banni de Facebook aprés avoir couché avec 300 utilisatrices Les 10 piéges à éviter sur les réseaux sociaux old.secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

01 Nov 2010 LIRE L'ACTU
Un siècle de sécurité informatique, radio, télécommunication Archives Secunews SECUNEWS

Un siècle de sécurité informatique, radio, télécommunication

1870: Bell téléphone met en place une structure ayant pour but de tester la sécurité de ses lignes "téléphoniques". Premiéres écoutes. 1899: Creation de la ST, ancetre de la Direction de la Surveillance du Territoire. 1923: 1er ordinateur nommé " Enigma ". Machine Suisse dédiée au chiffrement.j_1937 : En Mars, le gouvernement de Leon Blum met en place les premieres commisaires de la surveillance du territoire. 1943 : Création du petit frére d'Echelon. Un pacte secret va lier les Etats-Unis à la Grande-Bretagne dans un réseau de renseignement dénommé "Ukusa", par référence aux initiales des deux pays. Deux agences, la National Security Agency (NSA), à Fort George Meade (Etats-Unis) et le Government Communications Headquarters (GCHQ), à Cheltenham (Grande-Bretagne), sont invitées à préserver les intérêts des deux pays dans le monde en interceptant les transmissions à l'étranger. 1947: Le 1er bug informatique touche le MIT, le Massachussets Institute Technologie. Le coupbale ? Un papillon de nuit, ou un moustique, qui s'est introduit dans les contacts d'un relais. Le Bug informatique vient de naitre. 1952: 1er étape du systéme Echelon avec entre autre la création de la National Security Agency le 4 novembre. le président Truman abandonne l'Armed Forces Security Agency (l'avant NSA). Création de la Communications Intelligence Activities. 1957: Reconnaissance de l'existence de la National Security Agency. 1961: Des hackers piratent les cartes d'un jeu de football. 1968: 2001 Odysée de l'espace (Kubrick) On remarque des ordinateurs IBM dans un vaisseau spatial dès le début du film. 2001. "Incrementing each letter of "HAL" gives you "IBM". Arthur C. Clarke (co-screenwriter) claimed this was unintentional, and if he had noticed it before it was too late, he would have changed it." 1969: Naissance de L'arpanet, l'ancétre de l'Internet. 1969: 2001 l'odysée de l'espace. L'ordinateur fou de Kubrick se nomme HAL. H=i ;A=B ; L = M. Le réalisateur affirme n'avoir jamais voulu faire un clin d'oeil à la main mise, de l'époque, d'IBM. 1970: Le piratage téléphonique est inventé par John Draper. Avec un sifflet découvert dans un paquet de cereale il reproduira le son (2600 Hz) qui lui permet de commuter son téléphone au reseau de maniere transparente. 1972: Invention de l'arobase par Ray Tomlinson dans un courrier Email. "Il fallait que ce soit un caractere qui n'apparaisse pas dans l'orthographe des noms". Premier email envoyé via Arpanet. 1971: John Draper utilise whistle(blue box) pour accèder à "Ma Bell" 1972: Il est aussi tôt arrêté pour fraude téléphonique. 1972: La France, au travers d'une Bourse des échanges entre services spéciaux occidentaux, dénommée « Totem », est associée aux interceptions de la NSA, notamment pour la mise au point de logiciels d'analyse des informations recueillies et pour la communication d'une série de renseignements sur le dispositif militaire en Europe de l'Est. 1973: Première loi contre les pirates informatiques. La Suéde ouvre la bal. 1974: Roland Moreno invente la carte à puce. 1975: L'ennemi numero 1 des hackers lance son entreprise. Bill Gates créé Microsoft. 1976: premier routers deployé par BBN 1976: Une jeune équipe de bidouilleur invente le phreaking moderne avec de petits boites nommées Box. Dans cette équipe, Steve Wozniak qui lancera en 1984 Macintosh avec Steeve Jobs. 1978: Création de la loi informatique et liberté en France (CNIL - 6 Janvier 1978) 1979: Naissance de Usenet 1981: IBM lance son premier PC. Kubrick dans son film 2001 l'odyssée de l'espace rend hommage a sa facon à IBM en nommant son ordinateur en mal de reconnaissance HAL. H=i - A=B - L=M 1981: Kevin Mitnick s'introduit dans les enregistrements de l'école de Los Angeles. 1982: Mitnick pénètre l'ordinateur du commandement de la défense aérienne américaine. 1982: Kevin Mitnick crack les système téléphoniques Pacific et TRW, puis efface toute les données. 1983: Mitnick est arrêté pour accès illégal au ARPAnet & Pentagone 1983: Premiers tests d'utilisation des télécartes à Lyon et à Blois. 1983: TCP/IP mis en place 1983: Le premier film parlant de Kevin Mitnick. " Wargames " de John Badham. 1984: DNS mis en place, Domaine Name Server. 1984: Petite visite dans les ordinateurs de la Compagnie Internationale de Service informatique (CISI) filiale à plus de 90% du CEA, le Commissariat à l'énergie atomique. 1984: Les fichiers de CEDOCAR ont eu chaud. Le Centre de documentation informatique de la Délégation générale de l'armement sont visités par un hacker inconnu. Ce centre regroupe les caractéristiques techniques des armes utilisées sur la planéte. 1984: Kevin Poulsen (security focus) est arrêté pour intrusion chez ARPAnet 1985: Mise en circulation des premières cartes à puce "pyjama" . 1986: Le 1er virus, son nom "The Brain". Créé par deux frères pakistanais de l'université de Labore. (Voir notre chronologie virus sur zataz.com/virus/) 1986: On parle du " CCC " (Le Chaos Computer Club de Hambourg). Ce groupe, de quelques informaticiens, fera parler de lui en hackant, entre autre, la NASA. Le responsable du CCC, Steffen Wernery sera emprisonné 2 mois après que la Brigade Financière lui ait collé la main dessus suite au piratage de Philips. 1986: Des hackers s'introduisent dans les système UNIX de Stanford 1987: Des hackers obtiennent les codes secrets de "Sprint" 1987: Un hacker accède aux ordinateurs de AT&T et dérobe 1 million de dollars. 1987: Un autre pénètre MILNET (Réseau militaire américain, à l'origine d' Arpanet ) 1987: Le Chaos Computer Club (CCC) s'introduit dans le réseau "SPAN" de la NASA. 1988: Le système Échelon est en place. Il serait capable d'intercepter, puis d'analyser, les messages circulant sur la planète à travers une centaine de langues différentes. 1988: Robert Morris, américain de 24 ans, bloque 10 % des ordinateurs connectes au réseau. Son virus va lui couter 3 ans de prison, son acte donnera naissance au CERT . 5 Janvier 1988: Création de la loi Godfrain (Loi informatique punissant les intrusion dans des systèmes informatisés). 1988: Kevin Mitnick pirate le réseau MCI DEC et vole les codes sources de VMS et XSafe 1989: Fin de l' Arpanet 1989: Les "hackers rouges" sont arrêtés. Ils sont coupables, entre autres du piratage de Philips en 1986, ils seront retrouvés grâce à une erreur de 75 cents dans les comptes d'un labaoratoire US. Le laboratoire de Berkley va mettre en place une souricière avec la CIA , la nsa et la FBi pour retrouver les voleurs qui viennent ponctionner les comptes. Ces voleurs sont les pirates recherchés par les allemands, ils déclarons avoir agit pour le KGB contre de l'argent. 1989: En plein mois de juillet, le CEA de nouveau visité. Un pirate du nord de la France remettra ça en janvier via le réseau transpac. 1989: Un hacker détourne la position d'un satellite. 1989: Le vers WANK attaque les système SPAN VAX/VMS 1989: Première arrestation importante pour la police française. Partick V., 22 ans, est arrêté pour avoir visité la Direction des Télécoms Réseau National, filiale de France télécom, ainsi que quelques autres gros systèmes informatique français. (EDF, Aerospatial, etc...) 1989: "La grande rafle". La Direction de la Surveillance du Territoire arrête une cinquantaine de hackers français. Il recherche un "espion" qui visiterait les systèmes informatiques d'importantes entreprises françaises comme Thomson. Des informations ont fuit à l'époque de l'autre côté du mur de Berlin. 1990: Lamprecht écrit "ToneLoc" (un composeur d’attaque fonctionnant sur MS-DOS). 1990: Un hacker pirate la NASA 1990: Des hackers s'introduisent dans une banque 1991: Un hacker pénètre la NASA, NIH, BBN 1991: Des hackers hollandais de Eindhoven s'introduisent dans des ordinateurs de l'armée US 1991: Kevin Poulsen est arrêté pour intrusion chez "Pacific Bell phones " 1991: Justin Petersen est arrêté pour intrusion chez TRW, et vol de cartes de crédit. 1991: Il est ensuite relâché de prison en échange d'une aide donnée au FBI pour pister et arrêter des crackers . 1992: W.W.W. 1992: Le fabricant informatique Dallas découvre un sniffer sur son réseau. 1992: Des hackers deviennent administrateurs de l'université d'Eindhoven 1992: Lamprecht dérobent des circuits imprimés. 1992: Mitnick s'introduit dans le département moteur véhicule de Californie 1992: un hacker est arrêté pour intrusion chez NASA, NIH, BBN, etc.. 1993: Création de l' Internic 1993: Un scientifique dans l'alimentaire s'octroie des accès sur les ordinateurs de General Mills 1993: Justin Petersen est arrêté pour vol d'équipement informatique. 1993: Randal Schwartz utilise un Crack chez intel pour cracker des mots de passes. 1994: Utilisation des cartes bancaires à puce dans les cabines téléphoniques en France. 1994: 1er Cyber braquage. Un jeune russe, Vladimir Levin, détourne 380.000 dollars de la city bank de New York, Jugé en 1998 par la cour fédérale de New York, il purge 3 ans de prison. 1994: La traque à l'encontre de Kevin Mitnick commence. 1994: Création du S.E.F.T.I., le Service d'Enquête des Fraudes Technologiques et Informatiques, sous l'égide du préfet Phillipe Massoni, le 11 février 94. 1994: Un hacker installe un sniffer réseau et vole 100 000 noms et mots de passes. 1994: Un étudiant Français casse le système d'encryption 40-bit RC4 1994: Des hackers piratent le Pentagone, modifie et efface des données. 1994: la base de carte de crédit Netcom est accessible en ligne à n'importe quel utilisateur web lambda. 1994: un hacker pirate le système de conférence du FBI 1994: La marine US se fait piraté: découverte d'un sniffer. 1995: Internet vu par les JT en 1995 On navigue entre "l'émerveillement pour cette technologie qui contient tout le Minitel' et la "crainte du réseau de tous les dangers où n'importe qui peut publier n'importe quoi". 1995: Chris Lamprecht est incarcéré et bannis d'internet. Il devient ainsi la première personne au monde à être interdite d'internet. 1995: Arrestation de Kevin Mitnick . 1995: Sortie de l'outil de sécurité SATAN sur internet. (un outil qui identifie plusieurs problèmes de sécurité au niveau du réseau, il signale les problèmes sans les exploiter.) 1995: Des hackers utilise des ordinateurs de Vanderbilt pour attaquer le site de la Air Force 1995: Julio Ardita d'Argentine cracke des ordinateurs de l'armée US, Harvard, NASA... 1995: Un hacker de Calgary utilise sendmail pour perpétrer des attaques sur des sites gouvernementaux 1995: Plusieurs hacker craque le système SSL de Netscape 40-bit 1995: Golle Cushing est arrêté pour vente d'information sur le téléphone et de numéros de cartes de crédits. 1995: des hackers découvre une vulnérabilité dans Netscape : SSL craqué. 1995: Dépassement de tampon ( buffer overflow ) dans Netscape 1995: Le site de la NASA piraté 1996: 8.000 virus sont répertories en 6 catégories. 1996: Français Fillon, ministre des télécommunication et de la poste propose une charte internationale pour internet. L'un des paragraphes souhaite renforcer la coopération policière et judiciaire afin de lutter contre la cyber criminalité. 1996: Le chaos computer club intercepte des transmissions en clair provenant de banque. 1996: La maison blanche subit un dos par des mail forgés 1996: le plus gros f.a.i suédois Telia voit sa page d'accueil piratée. 1996: Le système de messagerie vocale de la police de new-york est piratée. 1996: Deux hackers sont impliqués dans l'intrusion des ordinateurs chez lockheed (armement américain) 1996: Un ado de 14 ans arrêté pour usage frauduleux de numéros de cartes de crédit. 1996: Premier virus excel : Laroux 1996: Un militaire compromet un système informatique 1996: Des hackers américain s'introduise dans les ordinateurs du parlement et de la commission européenne. 1996: Page web du département de la justice US est hackée. 1996: C'est au tour de la page web de la Nation de l'Islam 1996: Ensuite la page web du parti politique conservateur britannique 1996: les fichiers stockés dans des ordinateurs en Floride et contenant les noms de 4.000 patients du sida sont dérobés 1996: La page web de la CIA est piratée par des hackers suédois. 1996: Lancement du virus Wazzu 1996: Des hackers s'introduise dans la banque Czech et vole 2 millions de dollars 1996: Fort Bragg pirate l'us army et donne des mots de passe à la chine. 1996: Des hackers attaque un site anti militaire et efface tous les fichiers www.insigniausa.com) 1996: Le site du NY Times est victime d'un dos par SYN-flood 1996: L'hébergeur Nethosting et 1.500 pages client sont piratées. 1996: le site de la NASA est encore piraté 1996: 6 Danois accusés d'attaques sur des ordinateurs du pentagone. 1996: le site de la NASA encore piraté. 1997: Les codes sources des jeux Doom, Quake, Golgotha sont détournés et téléchargés. 1997: Un hacker est condamné à la prison pour avoir reprogrammer un ordinateur TACO Bell 1997: le site de la NASA est encore piraté à deux reprises(cela devait être un challenge) 1997: Un hacker provoque l'arrêt d'AOL 1997: Carlos Salgado dérobe 100,000 numéros de cartes de crédit en utilisant un sniffer. 1997: Des hackers casse le RSA's 56-bit DES 1997: Des hackers provoque un deni de servie sur les serveurs web NT IIS 1997: Un danois trouve une vulnérabilité dans NETSCAPE et demande une rançon en échange de la non divulgation. 1997: Utilisation de trojan ( Cheval de troie ) pour les détournements de modem. 1997: Piratage de Altavista 1997: puis ensuite piratae du site coca-cola 1997: Le serveur NT de l'école de criminologie est piraté. 1997: un hacker pénètre dans le système téléphonique japoanais NTT 1997: L'encryption RSA's RC5 56-bit encryption est craqué par Bovine effort 1997: début Juin débute l'Eligible Receiver, ensemble de scenarii mettant en scène des cyber attaques à l'encontre d'infrastructure du gouvenrement US. 60 fonctionnaires de la NSA vont mettre un souk, pendant 15 jours, dans 63 % des ordinateurs attaqués. 1997: Le 1er G8 consacrés à la lutte contre la criminalité transnational organisée et à la cybercriminalité. 1997: 24 décembre, mise en orbite de Earlybird-I. Ce satellite pour (1800 FF à 4800 FF) de prendre en photo la terre entière, Un service que le public peut dorénavant se payer. 1997: L'annuaire Yahoo.com piraté par un groupe demandant la liberation de Kevin Mitnick 1998: Une nouvelle race de virus vient d'apparaitre. On le nomme Trojan/Troyen. Back Orifice vient d'apparaitre. Les créateurs se nomment The Cult Dead Cow. 1998: Le MOD contre le DOD. Les Masters Of Downloading, groupe d'une quinzaine de pirates russes, anglais et américains pénètrent le système informatique du pentagone et subtilise le logiciel contrôlant le systeme de positionnement global par satellite (GPS). 1998: La Maison Blanche met en place le NIPC, la National Infrastructure Protection Center. Le FBI prend cette structure en main. Son rôle prévenir les attaques pirates et les combattres. 1998: Les ministres de la Justice et de l'intérieur de l'Union européenne se réunissent à Birmingham en février pour améliorer la coopération policière et judiciaire, les lois sur la cryptographie mis en avant. 1998: Bill Clinton signe deux Presidential Decision Directive (PDD 62 et PDD 63) qui renforce la lutte contre les menaces non conventionnelles (Terrorisme - les armes de destruction massive et les cyber-terrorisme) 1998: Le premier meeting de hackers connu, il sera nommé "Galactic Hacker Party". 1999: Le gouvernement français modifie la législation visant la cryptographie. Le 19 janvier, le cryptage passe de 40 à 128 bits. 1999: En mai fait ce qu'il te plait. Le site de la Maison Blanche et le site du Sénat américain sont piratés par un groupe nommé Gh. Ils seront arrêtés en février 2000. 1999: Naissance et avènement du peer to peer. 2000: Croissance exponentielle du piratage audiovisuel Fin janvier 2000: Libération de Kevin Mitnick 7 fevrier 2000: Attaque de masse contre les principaux sites de la planète (Yahoo - Amazon - CNN - Ebay) 16 avril: Arrestation de Mafia Boy, 15 ans, auteur présumé des attaques de février. Mai 2000: Arrestation de Larsen, hacker français qui diffusera via son Ezine éléctronique des informations "secret défense" de l'armée française. 2001: La problématique sécurité prend de l'importance en entreprise. 2001: Développement en grand nombre des variantes des virus 2001: La problématique sécurité prend de l'importance en entreprise. 2002: Première mutation et croisement spontané de deux virus 2002: Flash, le standard de l'animation sur internet, est victime d'une grosse vulnérabilité. 2002: L'air Force développe un ids "miracle" ultra puissant 2003: La sécurité des assistants personnels est mis à mal. 2003: Le SSL est cassé par une école polytechnique. 2003: Série noire pour Windows avec une avalanche de failles RPC 2003: Nombreux sites gouvernementaux piratés via la faille Webdav 2003: L'éditeur de jeux Valve piraté, le code source du célèbre jeux Half Life 2 circule sur Internet 2003/2004: gigabyte qui se fait arréter en belgique. 2004: Année noire pour microsoft avec des failles critiques a n'en plus finir... 2004: L'arrivée du fameux SP2 sous XP qui cree quasiment autant de probleme qu'il n'en résous 2004: L'arrestation de l'auteur de sasser et sa plus que probable condamnation par la justice allemande . 2004: Explosion de la mafia sur le net via les techniques de chantage, phishing et autres escroqueries a grande echelle. 9.7.2008: La plus grande faille de l'histoire dans la sécurité d'Internet corrigée 12.2011 Décès de Paulo Pinto, aka CrashFR 29.4.2012: Roland Moreno, l'inventeur de la carte à puce est décédé

10 Oct 2010 LIRE L'ACTU