Moteur de recherche

Résultats pour : "arriver"

Vous réfléchirez à deux fois avant d’acheter une Apple Watch : voici le tout nouveau gadget qui pourrait arriver Presse-Citron Général

Vous réfléchirez à deux fois avant d’acheter une Apple Watch : voici le tout nouveau gadget qui pourrait arriver

Apple pourrait lancer un bracelet connecté sans écran, similaire aux bracelets Whoop, au Fitbit Air et au Cirqa de Garmin. L’avantage de ce format est qu’il permet de profiter de toutes les fonctions de suivi de la santé, du bien-être et de l’activité physique, mais sans la distraction de l’écran au

23 Sep 2026 LIRE L'ACTU
Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans Archives Secunews SECUNEWS

Google I/O 2026 : la plus grande mise à jour de Search depuis 30 ans

Google Search change profondément. Lors de la Google I/O 2026, Google a présenté la plus grande évolution de son moteur de recherche depuis plus de 25 ans. La barre de recherche devient plus intelligente, plus interactive, et surtout beaucoup plus centrée sur l’intelligence artificielle. Concrètement, il sera possible de faire des recherches avec du texte, mais aussi avec des images, des vidéos, des fichiers et même des onglets Chrome. Google veut transformer la recherche en véritable assistant capable de comprendre des demandes longues, complexes et de répondre de manière plus directe. L’autre grand changement, c’est l’intégration plus forte du mode conversationnel. Après une première réponse, l’utilisateur peut continuer à poser des questions, comme dans un chatbot, sans recommencer toute sa recherche. Google pousse ainsi encore plus son moteur vers une expérience proche de Gemini. De nouveaux agents d’information vont aussi arriver. Leur rôle sera de surveiller le web en continu sur certains sujets et d’envoyer un résumé quand une nouveauté importante est détectée. Google ajoute également des fonctions capables de créer des tableaux, graphiques et mini-applications directement depuis la recherche. Pour les éditeurs de sites web, cette évolution est importante. Google laisse progressivement moins de place aux liens traditionnels et donne plus de visibilité aux réponses générées par IA. Cela pourrait réduire encore le trafic vers les sites d’information, les blogs et les comparateurs.

31 May 2026 LIRE L'ACTU
Quelles nouvelles fonctionnalités sur Whatsapp? Archives Secunews SECUNEWS

Quelles nouvelles fonctionnalités sur Whatsapp?

Des innovations déjà disponibles En 2025, WhatsApp a accélèré le rythme des nouveautés pour rendre la messagerie plus intelligente, personnalisée, et ouverte. Aide à la rédaction avec l’IA : Grâce à la fonction « Writing Help », WhatsApp propose des reformulations de messages (pro, humour, bienveillant) selon le contexte, afin que vos échanges gagnent en nuance et en clarté. L’assistant IA repose sur la technologie Meta, et garantit une confidentialité locale sur l’appareil. ​ Traduction intégrée des messages : Désormais, la traduction d’un message reçu est automatique sur iOS (plus de 19 langues) comme sur Android (6 langues, extension prévue). Il suffit d’un appui long puis de choisir « Traduire » : le texte converti reste disponible même hors connexion. Sur Android, le fil entier peut être traduit automatiquement. ​ Live Photos & photos animées : À mi-chemin entre vidéo et GIF, WhatsApp permet d’envoyer des Live Photos ou photos en mouvement avec du son. Pratique pour transmettre une ambiance ou un moment fort, et désormais disponible pour tous. ​ Nouvelles options de statuts : Partagez des mises à jour enrichies, ajoutez des autocollants interactifs (question sticker), et gardez la main sur la confidentialité (contrôle des partages de statuts). ​ Amélioration de la gestion des groupes : Nouvel outil pour « mentionner tout le monde » d’un seul geste, sans besoin de taguer chaque membre individuellement, afin de ne louper aucun message important dans les groupes actifs.​ Les fonctionnalités à venir Mais WhatsApp ne compte pas s’arrêter là… Voici ce qui vous attend prochainement : Discussions inter-applications : WhatsApp s’ouvre aux « applications tierces ». À l’avenir, il sera possible de converser, via WhatsApp, avec des contacts utilisant d’autres messageries — une révolution pour l’interopérabilité, d’abord en Europe (Digital Markets Act). Vos chats WhatsApp peuvent fusionner, ou rester séparés, et la confidentialité reste garantie sur l’essentiel des données. ​ Fils de conversation (« threads ») : Pour ne plus perdre le fil, chaque réponse à un message créera un fil partagé. Pratique dans les groupes où plusieurs discussions s'entremêlent ! ​ Pseudos uniques : Exit l’identification unique par numéro ! WhatsApp prépare l’arrivée de vrais pseudos (lettres, chiffres, points, underscore), avec système de réservation et protection contre l’usurpation. ​ Recherche avancée : Il deviendra possible de retrouver une conversation de groupe non plus seulement par son nom, mais aussi par le nom d’un membre. ​ Personnalisation par IA : Création d’arrière-plans et de thèmes générés par Meta AI, pour des chats visuellement uniques et adaptés à votre humeur. ​ Nouveau système anti-arnaque : Lutte renforcée contre les spams et comptes frauduleux, appuyée par des partenariats technologiques (OpenAI) et des suppressions de masse.​ À retenir En 2025, WhatsApp ne se contente plus de petites améliorations. L’année marque une rupture avec : la traduction multilingue instantanée, l'aide rédactionnelle IA, la personnalisation avancée, la gestion simplifiée des groupes, et surtout, un pas franchi vers la messagerie multiplateforme. Restez attentif : de nouvelles surprises pourraient encore arriver dans les prochains mois, pour une expérience plus riche et connectée que jamais.​

17 Nov 2025 LIRE L'ACTU
(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel Archives Secunews SECUNEWS

(vidéo) Le jeu 'ISS Rescue' vous envoie en mission dans l'espace en réalité virtuel

Voyager dans l’espace à 408 km de la terre en restant dans le IXe arrondissement de Lyon, c’est ce que propose le complexe I-way avec son jeu de réalité virtuelle, 'ISS Rescue', sorti le 31 janvier 2018 Ce nouveau jeu vous permet de glisser dans la combinaison d’un astronaute, envoyé en mission dans l’espace sur la Station Spatiale Internationale (ISS), à 408 kilomètres de la Terre. Une vraie expérience collaborative Le but est simple : accomplir différentes tâches comme arrimer deux modules à l’ISS et réussir la mission en binôme. 'On a la possibilité d’accueillir six personnes en même temps. C’est une première mondiale', explique Pierre Nicolas président directeur général d’I-way. Chaque individu, doté d’un casque HTC Vive (lunettes) est placé dans un box individuel de 3m². Pas d’écran devant vous, tout se passe dans le casque. Ce dernier est équipé de 32 détecteurs pour un suivi de mouvement à 360° permettant d’immerger le joueur dans le cosmos, l’audio est directement relié dans vos oreilles pour une synchronisation à l’image parfaite. Apollo 13 comme source d’inspiration. Le visuel est convaincant malgré quelques petits bugs. La station spatiale est réaliste. 'On s’est beaucoup inspiré de films comme Apollo 13', confie Pierre Nicolas. L’espace qui nous entoure est particulièrement bluffant, l’astronaute que vous êtes, flotte à côté du module, la Terre sous vos pieds. La voie lactée au-dessus de vous. Une réussite particulière tant l’image est belle. Les étapes à franchir sont simples comme arrimer un module à sa place d’origine. Mais évidemment tout ne se passe comme prévu, des collisions avec les débris d’une explosion ont engendré des trous sur le module, à reboucher au plus vite, des réparations possibles grâce à l’outil PGT (Pistol-Grip Tool). Vous pouvez vous déplacer grâce à l’outil 'carte' sur votre bracelet virtuel. Les différentes missions s’enchaînent et la communication avec le partenaire qui se trouve dans la pièce d’à côté, reste essentielle. On échange et surtout on avance. Pour tenter d’arriver au bout du jeu avec succès. 'Il y a deux fins différentes, selon si vous arrivez au bout ou non', dévoile le directeur d’I-way, sans trop en dire. Un voyage sensoriel de 40 minutes. Le lever de soleil en musique lorsque l’on se trouve dans l’espace rend presque regrettable le retour à la réalité. Plus d’un an de travail. 'On voulait que les gens voyagent au travers de cette aventure. Qu’ils soient marqués par ce qu’ils voient. On a beaucoup insisté sur l’esthétique pour avoir un rendu bluffant', précisent les dirigeants. Et d’ajouter : 'Le projet ISS Rescue a nécessité plus de douze mois de travail'. Il a été conçu comme un film. C’est le Studio Myoken, basé au Mans, qui a été chargé de le développer, retravaillant chaque détail jusqu’au bout. La qualité du rendu visuel, le niveau technique et 90 images par seconde assurent un résultat très fluide à chaque instant. « On aurait pu mettre des images plus réalistes mais avec le casque, au bout d’un certain temps, ce n’est pas tenable. La sensation n’est pas agréable », ajoute Pierre Nicolas. Pour tenter cette expérience digne d’une sortie spatiale de Thomas Pesquet​, il faut compter 98 euros pour deux personnes. Plus d'infos voir le site officiel i-way-world.com. (Fr) Voir aussi: Un Kicker (Baby-foot) en réalité virtuelle fait ses premiers pas en Suisse.

09 Feb 2018 LIRE L'ACTU
Comment empêcher Sony d’afficher de la publicité sur l'interface de votre Playstation 4 Archives Secunews SECUNEWS

Comment empêcher Sony d’afficher de la publicité sur l'interface de votre Playstation 4

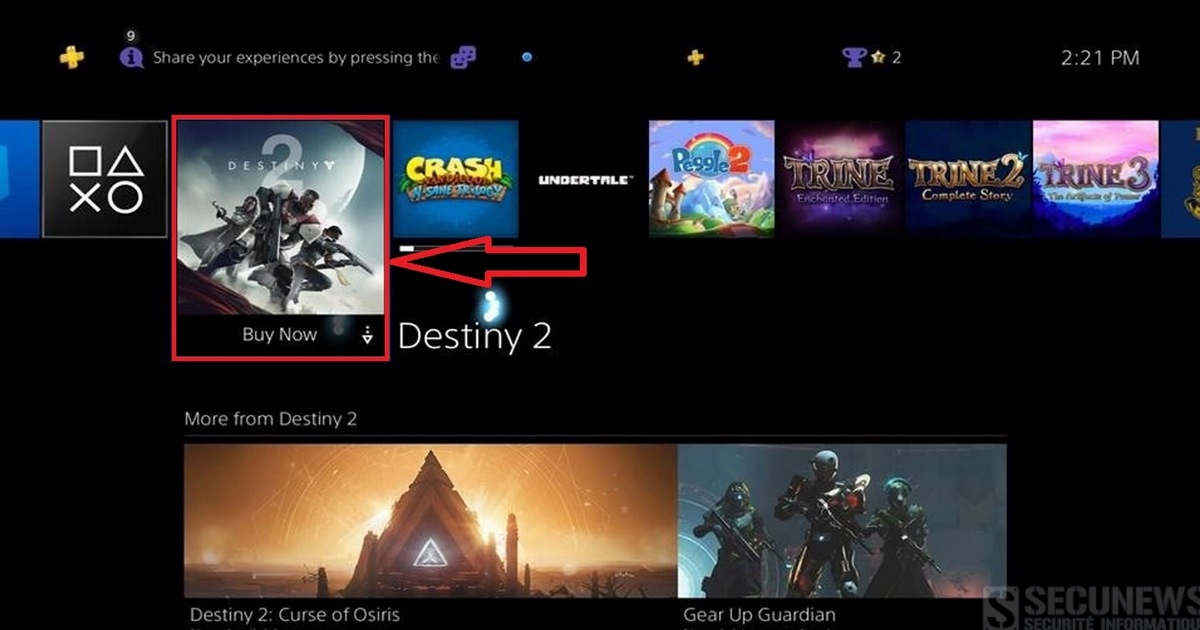
Certains joueurs l’auront sans doute remarqué, Sony utilise désormais le menu de la PlayStation 4 pour y afficher des partenariats, entre vos jeux achetés au prix fort se trouvent donc des icônes qui vous revoient directement sur le PlayStation Store. Que vous ayez craqué pour Destiny 2, un jeu de tir en vue à la première personne, ou pas, l’icône est bien là, placée en évidence dans la barre d’applications de la PS4. Le deal signé par le développeur Bungie, l’éditeur Activision et Sony doit être plutôt juteux, puisque non seulement la mise en avant est importante, mais le risque d’énerver les joueurs l’est tout autant. Alors si vous souhaitez faire disparaître cette publicité (ou l’empêcher d’arriver, si vous n’avez pas encore été ciblé), il existe heureusement une solution : - Rendez-vous dans les 'paramètres de la console'. - Puis dans le 'menu système'. - Ensuite, choisissez le sous-menu 'téléchargements automatiques' décochez la case 'Contenu proposé'. En suivant ces quelques étapes, vous serez à l’abri de ces promotions intempestives, et qui n’ont rien à faire sur une console et entre des jeux achetés au prix fort. Lire tous les articles sur la playstation.

01 Jan 2018 LIRE L'ACTU
Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans Archives Secunews SECUNEWS

Facebook lance Messenger Kids, une messagerie destinée aux enfants de moins de 13 ans

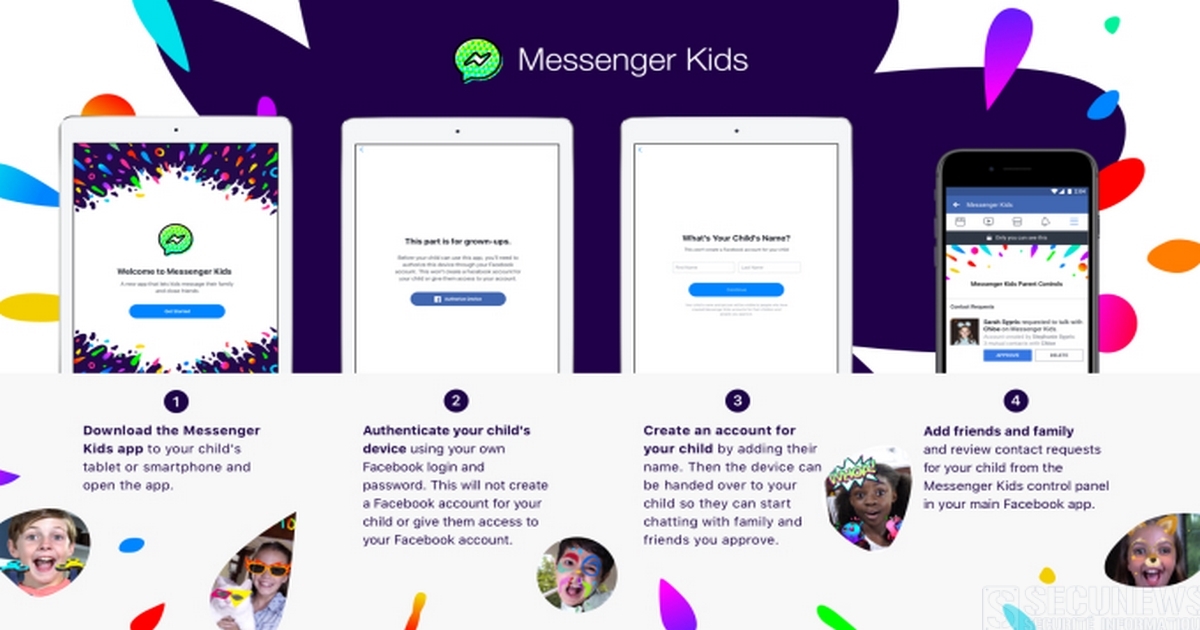
S’il faut avoir 13 ans pour obtenir le droit de s’inscrire sur Facebook, le premier réseau social au monde vient de lancer, lundi 4 décembre 2017, une application destinée aux plus jeunes, 'Messenger Kids'. L'application Messenger Kids est une version "light" de la messagerie de Facebook. L’application doit être installée par les parents eux-mêmes, qui sont les seuls à pouvoir approuver les personnes pouvant communiquer avec leur enfant. Impossible donc, en principe, qu’un inconnu aborde un enfant. Pour rassurer les parents, l’entreprise explique également que les enfants n’ont pas besoin de disposer de compte Facebook pour utiliser Messenger Kids, ni d’un numéro de téléphone. Le réseau social assure aussi que les enfants ne se verront pas automatiquement migrer vers Facebook une fois leurs 13 ans révolus. Le service est disponible pour l'instant uniquement pour les utilisateurs d'iOS (Apple), et seulement aux États-Unis. Au niveau de l'interface, la principale différence réside dans le fait qu'elle intègre tout un tas de nouvelles options permettant aux parents de contrôler son usage. Tout comme sur la version classique, les enfants peuvent échanger des messages, lancer des appels vidéo, publier des selfies, des GIF ou encore des stickers avec des personnes figurant sur leur liste d'amis, une fois celle-ci validée par les parents. Nouvelle offensive contre Snapchat Facebook promet aussi qu’aucune publicité n’est diffusée sur Messenger Kids et que les données des enfants 'ne sont pas utilisées pour les publicités'. Facebook explique avoir passé les 18 derniers mois à discuter avec des experts en développement de l'enfance et en sécurité afin de proposer un ensemble de garanties pour satisfaire la plupart des préoccupations des parents Des filtres automatiques censés empêcher le partage de certains contenus, comme la violence ou la pornographie, doivent être déployés et une équipe spéciale sera censée analyser tous les contenus signalés comme problématiques par les utilisateurs. Le site spécialisé TechCrunch, qui a échangé avec Facebook, explique aussi que l’application ne permet pas aux parents de lire en secret les conversations de leurs enfants, ils seront toutefois informés si leurs enfants signalent un contenu problématique, sans pour autant pouvoir le consulter. L’application permet d’échanger par messages écrits, mais aussi par vidéos, qu’il est possible de personnaliser en affichant des filtres sur l’image. Une fonctionnalité qui rappelle fortement Snapchat, application phare des jeunes utilisateurs, dont Facebook copie depuis des mois les fonctionnalités. L’arrivée de Messenger Kids ressemble à une nouvelle offensive contre Snapchat. Avec cette application, Facebook peut fidéliser très tôt, avec l’aval des parents, de jeunes utilisateurs, qui se créeront leur cercle d’amis en ligne avant même d’arriver sur le réseau social aux 2 milliards d’utilisateurs, et peut-être regagner un peu d’avance sur Snapchat, qui vampirise les jeunes internautes ? Accéder au site officiel Messenger Kids. (Anglais) https://www.youtube.com/watch?v=nkkgKWa2wpg

08 Dec 2017 LIRE L'ACTU
Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn Archives Secunews SECUNEWS

Un logiciel malveillant se cache dans des images envoyées sur Facebook et LinkedIn

Avec un milliard d’utilisateurs à travers le monde, la messagerie de Mark Zuckerberg est devenue une cible de choix pour les pirates informatiques. Un virus se répand actuellement sur l’application Messenger. Si pendant longtemps les hackeurs ciblaient leurs victimes en passant par les sites pornographiques, aujourd’hui ils se cachent derrière le visage inoffensif de l’un de vos proches. Un grand classique [quote]Un premier compte est piraté, il envoie ensuite à l'intégralité de son carnet d'adresses des messages contenant un lien pour visionner une photo au format ".SVG". En cliquant sur le lien, vous arriverez sur un faux site de vidéos en ligne. Là, il vous sera demandé de télécharger une extension afin de pouvoir visionner la vidéo, et c’est précisément là que se trouve le virus. Un virus s'installera discrètement sur votre téléphone.[/quote] Evidemment, il ne faut surtout pas cliquer dessus!! Dans le cas inverse, il sera infecté à son tour instantanément et plusieurs virus s'installeront discrètement sur son ordinateur, contaminant progressivement le système. Selon Check Point, la contamination peut également se faire de façon plus directe, par simple téléchargement de l'image reçue, sans passer par l'étape de redirection vers une vidéo. L'entreprise met en avant l'exploitation par les hackers d'une faille dans le design des plateformes dont Facebook et LinkedIn, qui forcerait les personnes attaquées à télécharger l'image en .svg. Le rançongiciel Locky fait partie des malwares distribués. Check Point n'est pas en mesure d'estimer le nombre de personnes touchées jusqu'à présent mais indique la responsabilité de Locky dans 5% des attaques constatées à travers le monde sur le mois d'octobre 2016. L'entreprise déclare en avoir informé Facebook et LinkedIn au début du mois de septembre 2016. Le secteur estime que la campagne est toujours active et fait de nouvelles victimes chaque jour. Seule solution pour éradiquer complètement la menace: Réinstaller Windows et tous les logiciels qui y sont associés. Un bon antivirus peut faire l'affaire, mais il sera difficile de s’assurer que toutes les menaces ont disparu de votre disque dur. Déjà trop tard ? Si vous avez cliqué voici la solution: 1. Allez dans les paramètres de votre navigateur 2. Sélectionnez le menu "Extensions" 3. Cherchez l’extension que vous venez d'installer, et supprimez-là 4. Modifiez votre mot de passe Facebook 5. Si vous avez un antivirus, faites un scan de votre disque dur 6. Enfin, alertez vos amis en postant un message sur votre mur. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs et des hackers bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Nov 2016 LIRE L'ACTU
PEGI, le système qui veut protéger vos enfants Archives Secunews SECUNEWS

PEGI, le système qui veut protéger vos enfants

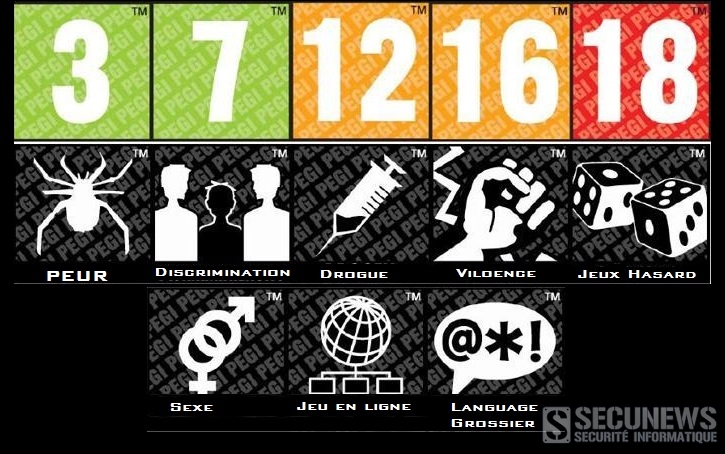
'Non, tu ne peux pas jouer à ce jeu, il est trop violent', autant de phrases que tout parent de jeunes joueurs (ou même joueur) a déjà eu à prononcer face à la console de jeux vidéo. Pourtant, il suffit simplement de se pencher sur le boîtier pour savoir si ledit jeu et bientôt l'application mobile est adapté à votre enfant grâce au système de classification élaboré par PEGI. Le Syndicat des Editeurs de Logiciels de Loisirs (SELL) a donné le coup d'envoi d'une campagne de sensibilisation à la signalétique à travers deux vidéos et un slogan: [quote]'Il y a un âge pour tout. Il y a un jeu vidéo pour tous les âges.[/quote] Une façon de montrer que l'industrie du jeu vidéo se mobiliser pour vulgariser et sensibiliser à la classification PEGI. Car une même phrase, sortie dans des contextes différents, peut mener à une classification différente. PEGI, qu'est-ce que c'est ? Derrière ces quatre lettres se cache une classification par âge lancée en 2003 pour les jeux vidéo: [quote]La "Pan-European Game Information" (système d'information pan-européen sur les jeux), créée et propriété de la Fédération européenne des logiciels de loisirs. Elle devait permettre d'unifier les différents systèmes nationaux existant en Europe. Le pictogramme doit apparaître à l'avant et à l'arrière des boîtiers. Elle permet aux parents d'avoir un premier regard sur le caractère du jeu qu'ils s'apprêtent à acheter ou offrir. En aucun cas, la norme PEGI ne représente un niveau de difficulté du jeu ou d'aptitudes requises.[/quote] Le système est présent dans 31 pays, adopté par 600 entreprises. En tout plus de 20.000 jeux ont ainsi été "classés" en près de 12 ans, avec l'appui des principaux fabricants (Sony, Microsoft, Nintendo notamment), éditeurs et développeurs, ainsi que de la Commission européenne qui estime qu'il entre dans le cadre de la protection de l'enfance. Il est généralisé en Europe, mais l'Asie ou le continent américain bénéficient de leur propre système de classification. Il arrive qu'un jeu ne soit pas réservé aux mêmes classes d'âge selon les pays. Qui est concerné ? La norme PEGI s'adresse à tous les joueurs mineurs. Elle définit cinq classes d'âge et autant de pictogrammes pour les différencier (3, 7, 12, 16 et 18 ans). Le PEGI indique que le jeu convient à des joueurs ayant au moins l'âge requis. Les jeux PEGI 18 ne sont donc à prévoir que pour les adultes Comment attribue-t-on les pictogrammes ? [quote]"C'est le résultat d'un processus très encadré", explique Simon Little, directeur général de PEGI SA. Chaque société éditrice compte dans ses rangs un référent PEGI qui doit remplir un questionnaire détaillé sur chaque aspect du jeu qui va être soumis à l'organisme. Le jeu reçoit alors une classification provisoire. Son contenu est ensuite vérifié. Après validation, il reçoit sa classification définitive.[/quote] Les éléments pris en compte pour la classification sont: - Violence - Langage grossier - Peur - Drogue - Sexe - Discrimination - Jeux de hasard - Jeux en ligne avec d'autres personnes. De là découle une répartition par âge très définie: - PEGI 3: [quote]jeu adapté à tous les âges. Le jeune enfant ne doit pas pouvoir assimiler le personnage à l'écran à un personnage réel. Celui-ci doit être totalement imaginaire (ex : personnes des cartoons type Bugs Bunny). La violence n'est tolérée que dans un contexte comique et aucun bruit ni aucune image ne doivent pouvoir effrayer le joueur. Aucun langage grossier n'est toléré.[/quote] - PEGI 7: [quote]certaines scènes ou sons potentiellement effrayants sont tolérés[/quote] - PEGI 12: [quote]sont autorisées les scènes de nudité légèrement plus graphiques, la grossièreté légère sans insulte à caractère sexuel, une violence plus graphique envers des personnages imaginaires et/ou non graphique envers des personnages à visage humain/des animaux identifiables.[/quote] - PEGI 16: [quote]la représentation de la violence ou d'un contact sexuel se rapproche de la réalité. Un langage grossier plus extrême, le concept d'utilisation de la drogue ou du tabac, la représentation d'activités criminelles peuvent être gérés par les joueurs de cette classe d'âge.[/quote] - PEGI 18: [quote]tout est toléré. La violence atteint une représentation crue et/ou inclut des éléments spécifiques, et peuvent donner un sentiment de dégoût à certains joueurs.[/quote] Qui valide ? Deux organismes indépendants sont chargés du contrôle. Le 'NICAM', basé aux Pays-Bas, est en charge de la certification des jeux PEGI 3 et 7. Le 'Video Standards Council' (Royaume-Uni) s'occupe des jeux PEGI 12, 16 et 18. Des experts internationaux, des spécialistes, des universitaires spécialisés dans les médias, la psychologie ou encore le droit et les technologies sont souvent sollicités pour ajuster les évolutions. Les éditeurs de jeux vidéo ont démontré en créant le système PEGI leur volonté d'être responsable et de garantir au public une information transparente et un accompagnement sur notre environnement. [quote]Cette expertise s'étend aujourd'hui à l'univers du mobile et à tous les types d'applications, prouvant la qualité et la légitimité de la démarche PEGI. L'organisation IARC est l'expression de la maturité d'un secteur du jeu vidéo à la pointe pour informer et sensibiliser les consommateurs", explique Jean-Claude Ghinozzi, président du Syndicat des Editeurs de Logiciels de Loisirs (SELL).[/quote] Le jeu doit-il obligatoirement avoir une certification PEGI ? Si les jeux des plus grandes consoles, des plus grands éditeurs ou sur PC et Mac bénéficient tous d'une classification PEGI, il peut arriver à de très rares occasions de voir des jeux sans certification. Mais ce sont avant tout les revendeurs qui exigent la certification pour se protéger. Et les jeux mobiles et Internet ? Pour les petits jeux internet et services en ligne, PEGI avait créé un label PEGI OK pour signifier qu'ils sont accessibles à des joueurs de tous âges. Il doit pour cela ne contenir aucun des huit éléments nécessitant une classification (violence, langage grossier, peur, drogue, sexe, discrimination, jeux de hasard et jeux en ligne). Depuis mars 2015, la certification PEGI s'applique aux jeux mobiles téléchargés depuis Google Play. La plateforme des applications Google va intégrer d'autres systèmes tels que: - L'ESRB (Amérique du Nord) - Le ClassInd (Brésil) - L'USK (Allemagne) - La Classification Board (Australie). Tous ses systèmes sont regroupés au sein de l'IARC (International Age Rating Coalition) qui définit une classification pour tous les produits de divertissements interactifs, jeux et applications. D'autres plateformes numériques devraient adopter cette démarche, notamment le Nintendo eShop, le PlayStationStore de Sony et le Xbox Live de Microsoft. De son côté, Apple a développé sa propre classification (4+, 9+, 12+, 17+) qui suit néanmoins les critères de PEGI et de l'ESRB.

20 Oct 2016 LIRE L'ACTU
Premier vol réussi pour le drone géant de Facebook Archives Secunews SECUNEWS

Premier vol réussi pour le drone géant de Facebook

'Aquila', le modèle de drone développé par Facebook, a réussi son premier vol à longue distance jeudi 21 juillet 2016. L’idée de Mark Zuckerberg ? Mettre sur pied une flotte de ces drones afin d’y connecter les habitants de zones reculées. Aquila: grand, léger et solaire Avec son ossature en fibre de carbone, Aquila ne pèse que 450 kilos malgré sa taille imposante (celle d’une Boeing 737). Le drone a la particularité de fonctionner grâce à l’énergie solaire. Son baptême de l’air a duré 96 minutes, soit le triple de ce que Facebook avait prévu initialement. A l’avenir, l’entreprise ambitionne de rendre ses drones effectifs pour des vols pouvant durer jusqu’à 3 mois. Facebook à la conquête du monde Avec cet essai concluant, Facebook a pris bonne note des performances d’Aquila. Ce vol est un pas de plus vers l’ambition affichée de Facebook de connecter le monde entier. [quote]Facebook explique que, 'pour nos prochains vols, nous ferons voler Aquila plus vite, plus haut et plus longtemps, à terme il volera entre 18.000 et 27.000 mètres d’altitude, tout en diffusant la connectivité aux personnes'.[/quote] Pour cela, Facebook utilisera un système maison un laser capable de délivrer des données à des dizaines de Gb par seconde vers une cible de la taille d'une pièce de 1 cent, à une distance de 16 km. Dans tous les cas, Jay Parikh ajoute qu'il reste encore beaucoup de travail pour y arriver. Les prochains mois seront dédiés à l'analyse des données récoltées pendant ce vol et à lancer d'autres expérimentations. Aucune date n'a été évoquée pour un lancement à grande échelle. On estime qu’il y a aujourd’hui 3,5 milliards de personnes qui ont un accès à Internet, soit 40 % de la population mondiale, Mark Zuckerberg veut intégrer les 60 % restants. En plus de ses drones, le géant américain a déjà lancé 'Free Basics'. Ce programme permet à des pays, dont l’Inde et Madagascar, d’accéder gratuitement à des versions allégées de sites web. Un projet controversé qui irait à l’encontre du principe d’égalité numérique. Voir aussi: Facebook dévoile son drone solaire pour connecter l’ensemble de la planète à Internet. Facebook veut connecter le monde à Internet grâce à des drones. Projet Loon de Google, un accès internet via des ballons dans la stratosphère.

25 Jul 2016 LIRE L'ACTU
Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino Archives Secunews SECUNEWS

Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino

Le bras de fer a pris fin entre Apple et les autorités américaines, sans que la justice n'ait à s'en mêler. Les enquêteurs ont en effet réussi à débloquer l'iPhone d'un des auteurs de l'attentat de San Bernardino (Californie), sans l'aide de la marque à la pomme. [quote]'Le gouvernement a accédé avec succès aux données stockées sur l'iPhone de (Syed) Farook et n'a donc plus besoin de l'assistance d'Apple", indique un document transmis à la justice lundi par les autorités américaines'.[/quote] Elles y demandent l'annulation de l'injonction judiciaire du 16 février 2016, avec laquelle elles avaient tenté d'obliger Apple à aider les enquêteurs à pirater le téléphone. [quote]'Notre décision de mettre fin à la procédure est basée seulement sur le fait qu'avec l'assistance récente d'un tiers, nous sommes maintenant capables de débloquer cet iPhone sans compromettre les informations dans le téléphone", a commenté Eileen Decker, procureure fédérale du centre de la Californie, dans un communiqué.[/quote] Le gouvernement avait déjà ouvert la porte à une possible résolution de l'affaire en annonçant la semaine dernière être sur la piste d'une méthode proposée par des tierces parties et susceptible de débloquer l'appareil. [quote]Des tests ont depuis permis d'assurer que le contenu du téléphone resterait intact, a indiqué un responsable du FBI, David Bowdich.[/quote] [quote]'Depuis le début, nous nous opposions aux exigences du FBI pour qu'Apple construise une porte dérobée (afin d'entrer) dans l'iPhone, parce que nous pensions que c'était une erreur et que cela créerait un dangereux précédent", a réagi Apple dans un communiqué. Grâce à la décision prise lundi par le gouvernement "rien de ceci n'a eu lieu", a ajouté le groupe, mais "cette affaire n'aurait jamais dû être ouverte'. [/quote] Le groupe estime par ailleurs que cela a soulevé des problèmes qui méritent une conversation nationale sur nos libertés civiles, sur notre sécurité collective et sur la protection de la vie privée. Washington, soutenu par des familles de victimes, réclamait de pouvoir accéder à des données potentiellement cruciales pour déterminer comment Syed Farook et sa femme Tashfeen Malik avaient organisé l'attentat du 2 décembre 2015, qui a fait 14 morts, et notamment s'ils avaient bénéficié d'aide extérieure. Fin de l’histoire ? Oui, et non. Car il s’agit maintenant de savoir comment a fait le FBI, qui l’a aidé en secret, et quelles sont les conséquences pour la marque à la pomme et de futures affaires semblables. Quelle est la méthode utilisée ? Sur la méthode elle-même, les avis divergent.: - Cellebrite vante sur son site les mérites de sa solution tout-en-un UFED (Universal Forensic Extraction Device), qui prend la forme d’une grosse malette digne des films d’espionnage et peut extraire les données de n’importe quel appareil ou programme. - Certains spécialistes évoquent le 'NAND mirroring', qui copie la mémoire Flash NAND et permet ensuite de forcer le système au-delà de 10 essais de mots de passe. Mais le blog Errata Security doute qu’il s’agisse du mode d’action utilisé, parce qu’il demande beaucoup de temps et de rebootage (jusqu’à 100.000 fois) et qu’il n’est pas sûr que l’iPhone et ses composants y résistent. Le site Fortune rapporte que le 21 mars 2016, le FBI avait acheté pour 218.000 dollars (environ 192.000 euros) de matériel informatique et 15.000 dollars de logiciels à la société Cellebrite. Quelles conséquences ? Si un volet légal se ferme pour Apple, un autre s’ouvre, d’image et de sécurité. [quote]'Si le FBI a pu accéder au contenu de l’iPhone, c’est qu’il y a une faille, que n’importe qui peut y arriver, explique Antoine Chéron, avocat spécialisé en propriété intellectuelle. C’est un aveu de faiblesse pour Apple.[/quote] Selon lui, le débat sur le chiffrement des données n’est d’ailleurs pas clos. [quote]D’autres affaires similaires existent, comme autant de bras de fer potentiels, car il existe un flou juridique, et le gouvernement brandit toujours une procédure classique mais inadaptée.[/quote]

29 Mar 2016 LIRE L'ACTU
Les robots pourraient détruire 5 millions d'emplois d'ici 2020 Archives Secunews SECUNEWS

Les robots pourraient détruire 5 millions d'emplois d'ici 2020

Il faudra redoubler d'ardeur au boulot dans le futur si on veut rivaliser avec... les robots! La 4e révolution industrielle vient ternir un horizon qui n'était déjà pas vraiment bleu. Selon le 'Forum économique mondial' (WEF), la fondation qui organise 'le sommet de Davos' chaque année, 5 millions d'emplois vont être détruits dans le monde d'ici à 2020, et ce, dans les 15 grandes économies, notamment à cause de l'automatisation. Dans une grande étude intitulée 'le futur de l'emploi', le WEF estime que cette 4e révolution industrielle, qui inclut 'les développements en matière d'intelligence artificielle, de robotique, de nanotechnologie, d'impression 3D, de génétique et de biotechnologie', va détruire 7,1 millions d'emplois en 5 ans et n'en créer que 2,1 millions. Les nouveaux emplois seront créés dans le secteur technologique. Le besoin de programmeurs et d'ingénieurs ne fera que croître dans les cinq prochaines années, selon le FEM. Pour arriver à cette conclusion, les auteurs ont interrogé des responsables en ressources humaines et développement stratégique de centaines de sociétés dans 15 pays clés, sur ce qu'ils prévoient dans leur secteur d'ici 2020. En analysant ces réponses, couplées à d'autres facteurs, les auteurs du rapport ont créé un schéma du monde de demain, tel qu'on l'imagine aujourd'hui. [quote]'Si aucune action ciblée et urgente n'est entreprise pour gérer cette transition à court terme afin de préparer la main-d'oeuvre de demain, les gouvernements devront faire face à un chômage et des inégalités en hausses continues', affirme Klaus Schwab,fondateur du WEF.[/quote]

20 Jan 2016 LIRE L'ACTU
La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms Archives Secunews SECUNEWS

La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms

Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)

29 Jul 2015 LIRE L'ACTU
Rares sont ceux qui arriveront a lire cette vidéo en 8K Archives Secunews SECUNEWS

Rares sont ceux qui arriveront a lire cette vidéo en 8K

La 4K n'ayant même pas encore été démocratisée auprès du grand public que youtube est déjà passé à la vitesse supérieure. La plateforme vidéo YouTube a en effet mis à disposition une séquence en ultra haute définition 8K d'environ 2 minutes, celle-ci correspond à un rendu de 7.680 x 4.320 pixels au format 16:9, ce qui représente environ 33,17 millions de pixels par image. Or, rares sont ceux qui vont pouvoir apprécier la ultra haute définition de cette vidéo baptisée 'Ghost Towns'. [quote]L'utilisateur doit en effet tout d'abord disposer d'une connexion internet et d'un ordinateur suffisamment puissants pour pouvoir la lancer. Ils doivent en outre surtout disposer d'un écran 8K, qui pour l'heure se comptent sur les doigts d'une main et dont le prix n'est de loin pas à la portée de toutes les bourses.[/quote] Il s'agit donc plus d'une expérience de la part de Google que d'une offre accessible au plus grand nombre. Le court-métrage, qui comme son nom l'indique présente une ville fantôme, peut toutefois être visionné avec une plus basse résolution (à partir de 196 x 144 pixels). Mise en ligne le 7 juin 2015 sur la chaîne Neumannfilms, la vidéo a été filmée avec une caméra RED Epic Dragon 6K (un modèle commercialisé autour de 30.000 dollars (26.000 euros), mais cette caméra ne filmant qu’au format 6K, l’image a alors été upscalée de 125 % grâce au logiciel Adobe After Effects, pour obtenir le résultat final. En mars 2015, YouTube annonçait la prise en charge des vidéos Ultra HD (4K), mais la société a précisé que la définition 8K est techniquement supportée depuis 2010. Une fonctionnalité pour l’instant très peu utile au grand public et donc jamais annoncée officiellement. Clic pour lire toutes les actus youtube. [youtube url="http://www.youtube.com/watch?v=sLprVF6d7Ug" width="560" height="315"]

13 Jun 2015 LIRE L'ACTU
Comment choisir un solide mot de passe, selon Edward Snowden Archives Secunews SECUNEWS

Comment choisir un solide mot de passe, selon Edward Snowden

Un solide mot de passe doit-il contenir au moins treize caractères et regorger de chiffres, de capitales et de minuscules, ainsi que de points d'exclamation ? Non, à en croire Edward Snowden. Le talkshowhost américain John Oliver du programme d'actualité satyrique diffusé sur HBO Last Week Tonight a récemment rendu visite à Edward Snowden à Moscou. Leur sujet de conversation ? Comment créer un mot de passe qui tienne la route! Un mot de passe commun de huit signes est craqué en moins d'une seconde. La plupart des suggestions faites par Oliver ne plurent pas à Snowden. [quote]Q: Passwerd ? R: C'est une blague ou quoi? Q: Onetwothreefour ? R: Tu n'arriveras pas loin ainsi. Q: Limbiscuit4eva ? R: Oublie. Q: admiralalonzoghostpenis420YOLO ? R: Voilà un assez bon mot de passe, et facile à mémoriser en plus.[/quote] margarettatcheris110%SEXY [quote]Le meilleur conseil que je puisse donner, est d'imaginer une phrase de passe plutôt qu'un mot de passe. Il est en effet beaucoup plus malaisé de retenir un mot de passe constitué de treize caractères, de points d'exclamation, de chiffres, de capitales et de minuscules qu'une simple phrase telle que margarettatcheris110%SEXY.[/quote] Voir aussi: Classement des 25 mots de passe les plus utilisés en 2013. Clic pour lire toutes les actus sur Edouard Snowden. Comment choisir un solide mot de passe, selon Edouard Snowden

12 Apr 2015 LIRE L'ACTU
Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile Archives Secunews SECUNEWS

Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile

Le 6 février est la première des 3 Journées Mondiales sans Téléphone Mobile (6, 7 et 8 février). Mises en place par l’écrivain français Phil Marso, ces journées symboliques cherchent à nous faire réfléchir sur la relation que l’on entretient avec notre téléphone. Dépendance, indifférence, c’est à vous de voir! Le but étant de sensibiliser les quatre milliards d’utilisateurs du monde à l’impact de cette technologie sur notre quotidien, sur nos relations humaines, sur notre santé, sur l’environnement et de nous apprendre à vivre, pendant trois jours, comme l’ont toujours fait les générations précédentes! La prolifération des téléphones "intelligents" a considérablement changé la donne et les nouvelles générations d'appareils remplissent de multiples tâches, il serait dés lors inadapté de demander à tout un chacun de ne plus utiliser du tout son smartphone. Mais, se poser la question de la relation que l'on entretient avec son matériel et toujours bénéfique. Chaque année, la journée sans téléphone potable propose un thème de réflexion. En 2015, il s'agit de l'environnement avec 5 pistes de réflexions: [quote]De nombreux métaux lourds et des polluants organiques sont utilisés pour fabriquer votre smartphone, ces substances entraînent une course folle à l’extraction, des dégradations de l’environnement et même des guerres (comme en République du Congo). Les employés des usines de production sont exposés aux poisons au moment de leur fabrication. De nombreux enfants sont exploités pour le compte de multinationales peu scrupuleuses qui vous vendront (à prix d'or) ces fabuleux joujoux. Le cycle de vie des smartphones n'est pas correctement maîtrisé et de nombreux composants polluants échappent au recyclage. La prolifération des ondes électromagnétiques venant des smartphones aura-t-elle une incidence sur le climat ?[/quote] Pour le moment, le ministère de l'écologie n'a pas encore inventé la vignette verte qui vous permettra d'utiliser votre téléphone portable dans les grandes villes... Et vous arriverez vous a vous passez de votre smartphone pendant 3 jours ?

06 Feb 2015 LIRE L'ACTU
Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014) Archives Secunews SECUNEWS

Facebook remet à jour sa politique d'enregistrement des données utilisateurs (novembre 2014)

Facebook a commencé à mettre en ligne, jeudi 13 novembre 2014, une nouvelle version de ses conditions générales d'utilisation (CGU), auxquelles au moins 1,31 milliard de personnes ont souscrit mécaniquement en ouvrant et en utilisant un compte. A partir du 20 novembre 2014, tous les utilisateurs seront avertis, par mail et dans leurs notifications Facebook, s'ils n’acceptent pas ces nouvelles conditions, ils auront trente jours pour arrêter d'utiliser les services Facebook, avant qu'elles n'entrent en vigueur. Inutile de publier une "déclaration solennelle" Depuis quelques jours, de nombreux utilisateurs de Facebook publient sur leur mur une "déclaration solennelle". Dans ce message, il est évoqué des droits d'auteur sur les données personnelles. [quote]En raison du fait que Facebook a choisi d'impliquer un logiciel qui permettra le vol de mes renseignements personnels, je déclare ce qui suit: À cette date du 26 novembre 2014, en réponse aux nouvelles lignes directrices de Facebook et en vertu des articles L.111, 112 et 113 du code de la propriété intellectuelle, je déclare que mes droits sont attachés à toutes mes données personnelles, dessins, peintures, photos, textes etc ... publiées sur mon profil. Pour une utilisation commerciale de ce qui précède mon consentement écrit est nécessaire en tout temps. Ceux qui lisent ce texte peuvent faire un copier/coller sur leur mur Facebook. Cela leur permettra de se placer sous la protection du droit d'auteur. Par ce communiqué, je dis à Facebook qu'il est strictement interdit de divulguer, copier, distribuer, diffuser, ou de prendre toute autre action contre moi sur la base de ce profil et ou de son contenu. Les actions mentionnées ci-dessus s'appliquent également aux employés, étudiants, agents et ou tout autre personnel sous la direction de Facebook. Le contenu de mon profil comporte des informations privées. La violation de ma vie privée est punie par la loi (UCC 1-308 1 - 308 1 -103 et le Statut de Rome). Facebook est désormais une entité de capital ouvert. Tous les membres sont invités à publier un avis de ce genre, ou si vous préférez, vous pouvez copier et coller cette version. Si vous n'avez pas publié cette déclaration au moins une fois, vous allez tacitement permettre l'utilisation d'éléments tels que vos photos ainsi que les informations contenues dans la mise à jour de profil.[/quote] Mais cette publication est un 'hoax' , et n'a aucune valeur juridique puisque vous acceptez les conditions d'utilisation en créant un compte, même si ce message peut paraître crédible puisqu'il cite une loi "UCC11-308-308 1-103" et le Statut de Rome, il n'en est rien. [quote]La loi "UCC11-308-308 1-103" est en réalité plusieurs textes permettant de légiférer sur le commerce entre États aux États-Unis, le statut de Rome définit les règles de fonctionnement de la Cour pénale internationale.[/quote] Parmi ces CGU figure en effet la Data Policy: Un texte qui décrit la politique d'enregistrement des données, à savoir la manière dont Facebook archive, analyse et utilise l'activité d'un compte sur son réseau (ses publications, son réseau d'amis, etc..). Ceci dans le but de maintenir la qualité de la plate-forme, mais aussi, bien sûr, de diffuser des publicités adaptées aux profils des utilisateurs (en fonction de leur âge, de leur sexe, des lieux qu'ils visitent, des pages qu'ils aiment, etc...). [quote]La publicité, c'est la contrepartie que nous demandons d'accepter pour qu'ils puissent utiliser Facebook gratuitement, résume Richard Allan.[/quote] Les données utilisateurs peuvent aussi être utilisées pour mener des recherches (par exemple, sur le comportement psychologique), et dans le cadre d'un processus légal et de demandes judiciaires, Facebook peut choisir de les transmettre, ou non, aux autorités d'un pays: La précédente version de la Data Policy, datant de novembre 2013, présentait déjà les pratiques de Facebook de façon extensive. Pour la refonte de 2014, les équipes de Facebook ont voulu être plus claires. Le texte a été réduit de 70% par rapport à celui de 2013, cet écrémage écarte certaines problématiques, qui se retrouvent dans un nouveau portail didactique centré sur le contrôle des informations, Privacy Basics. Une telle mise à jour n'obéit pas, toutefois, qu'à un souci de pédagogie. [quote]Nous avons une responsabilité légale de réécrire les conditions d'utilisation, au fur et à mesure que nos services évoluent, et que nous sortons des services et des applications. Nous devons être transparents et nous adapter. Facebook version 2014 n'est pas le même que celui utilisé en 2013 », détaille Richard Allan.[/quote] Parmi les éléments apparus pour la Data Policy de 2014, quelques précisions et nouveautés retiennent ainsi l'attention: L'enregistrement des données mobiles Alors qu'on utilise de plus en plus Facebook en dehors des ordinateurs, et que la stratégie mobile de Mark Zuckerberg s'inscrit sur le long terme, les informations liées aux appareils et à la géolocalisation des utilisateurs sont stratégiques. [quote]Nous sommes sûrs que les services fondés sur les positions géographiques vont gagner en importance, selon Richard Allan. Nous avons déjà lancé la fonction “Amis à proximité” plus tôt cette année, qui permet aux membres de Facebook de recevoir des informations sur ce qu'il se passe autour d'eux. Nous collectons des informations émanant des ordinateurs, des téléphones, et d'autres appareils sur lesquels vous installez nos services, ou y accédez, décrit, en ce sens, la nouvelle version de la Data Policy.[/quote] Parmi ces informations: Le système d'exploitation, la version du matériel, les paramètres de l'appareil, les noms et les types de fichier et de logiciel, le niveau de la batterie et l'intensité du signal, ainsi que les numéros d'identification de l'appareil. Les données d'emplacement de l'appareil, notamment les données d'emplacement géographique précises recueillies à travers les signaux GPS, Bluetooth ou Wi-Fi. Des informations de connexion, telles que le nom de votre opérateur mobile ou de votre fournisseur d'accès à Internet, le type de navigateur que vous utilisez, votre langue et le fuseau horaire dans lequel vous vous situez, votre numéro de téléphone mobile et votre adresse IP.[/quote] Autant d'éléments qui fournissent des informations potentiellement très précises (et qui expliquent pourquoi Edward Snowden qualifie Facebook de dangereux pour la vie privée). Richard Allan assure néanmoins qu'il ne s'agit pas d'une pratique systématique: [quote]Nous n'enregistrons pas en permanence tous ces types de données, il s'agit juste de signaler que cela peut potentiellement arriver, en fonction des réglages de l'appareil de l'utilisateur et des données qu'il accepte d'émettre.[/quote] Notons, par ailleurs, qu'une précision a disparu concernant la durée de conservation de ces données entre la Data Policy de 2014, qui ne dit rien en la matière, et celle de 2013. Cette dernière indiquait que les données étaient conservées tant qu'elles nous sont utiles pour vous fournir nos services. L'enregistrement des données d'achat Facebook a commencé cette année à tester un bouton Acheter Il doit permettre à l'utilisateur de payer certains services directement depuis le réseau social. Lors de l'annonce en juin, Facebook expliquait qu'« aucune information sur la carte bancaire ne serait transmise à d'autres annonceurs, et que les utilisateurs peuvent choisir s'ils veulent, ou non, sauvegarder ces informations pour leurs futurs achats. Le déploiement de cette fonctionnalité n'a eu lieu pour le moment qu'aux Etats-Unis, mais, alors que la Data Policy de 2013 ne contenait pas d'informations sur ce sujet, celle de 2014 annonce, en français: [quote]Si vous avez recours à nos services pour effectuer un achat ou une transaction financière (par exemple, lorsque vous effectuez un achat sur Facebook ou dans un jeu, ou encore lorsque vous faites un don), nous recueillons vos données d'achat ou de transaction. Ceci comprend vos informations de paiement, telles que le numéro de votre carte de crédit ou de débit et d'autres informations concernant votre carte, ainsi que d'autres données de compte et informations d'authentification, vos données de facturation, de livraison et vos coordonnées.[/quote] [quote]Selon Richard Allan, ces mentions ouvrent la voie à un éventuel déploiement global d'une fonctionnalité qui existe déjà ailleurs. Mais il ne s'avance pas sur la date, ou même la potentialité, de voir prochainement arriver ce bouton Acheter sur les profils Facebook en langue française.[/quote] Le partage des données avec d'autres entreprises Depuis plusieurs années, Facebook s'est lancé dans une politique d'acquisition d'entreprises dont les services sont parfois utilisés par des centaines de millions de personnes (notamment Instagram et Whatsapp). Sur ce sujet, la Data Policy de 2014 indique [quote]Nous recevons des informations sur vous en provenance des sociétés qui appartiennent à Facebook ou qui sont exploitées par Facebook.[/quote] Les équipes de Facebook France nous expliquent néanmoins que ces données ne sont pas regroupées au sein d'un profil unique, qui recouperait les informations d'un utilisateur de Facebook identifié comme utilisant Instagram et Whatsapp. Les données transmises à Facebook dépendent par ailleurs de la politique fixée par chaque service (voir, par exemple, celles de Whatsapp et d'Instagram). Par ailleurs, comme c'est le cas depuis plusieurs années, Facebook affirme qu'il transmet et recueille de nombreuses informations liées à des services tiers (applications, sites, partenaires), par exemple pour les besoins des régies publicitaires. Clic pour lire les conditions d'utilisation de Facbook Clic pour lire les Mises à jour. Ces mises à jour prendront effet le 1er janvier 2015

19 Nov 2014 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Nov 2014 LIRE L'ACTU
YouTube envisage des abonnements payants sans publicité Archives Secunews SECUNEWS

YouTube envisage des abonnements payants sans publicité

YouTube, le service de vidéo en ligne de Google, réfléchit à proposer des abonnements payants à ses utilisateurs qui voudraient accéder à ses contenus sans avoir de publicité. [quote]'Nous réfléchissons à la manière de donner des options aux utilisateurs', a indiqué la patronne de YouTube, Susan Wojcicki, lundi soir lors d'une conférence en Californie. YouTube actuellement fonctionne avec de la publicité, ce qui est vraiment bien dans le sens où cela nous a permis d'arriver à un milliard d'utilisateurs, tout le monde peut accéder au contenu', explique-t-elle dans un extrait de son intervention publié par l'organisateur de l'événement, le site d'informations technologiques Re/Code. 'Mais il va y avoir des cas où les gens vont dire: je ne veux pas voir les publicités', a-t-elle poursuivi. Elle a souligné que certaines applications proposaient à leurs utilisateurs de choisir entre avoir de la publicité ou payer quelque chose, évoquant un modèle intéressant.[/quote] Google avait racheté YouTube en 2006 pour 1,65 milliard de dollars, et il lui rapporte aujourd'hui une part conséquente de ses revenus publicitaires. Le site, au départ consacré au partage gratuit de vidéos d'amateurs, avait lancé l'an dernier des premières offres de chaînes payantes avec des contenus professionnels. Mme Wojciki a également confirmé lundi soir qu'un projet de service de musique en streaming (flux sans téléchargement sur internet) avec lequel YouTube viendrait concurrencer Spotify ou Pandora Media pourrait se concrétiser bientôt, sans donner de détails. L'initiative avait été confirmée l'an dernier par des sources proches du dossier, et la presse américaine avait évoqué il y a quelques mois un tarif de 5 dollars par mois avec des publicités, ou 10 dollars sans publicité.

29 Oct 2014 LIRE L'ACTU
Le baby role playing, attention nouvelle dérive sur Facebook Archives Secunews SECUNEWS

Le baby role playing, attention nouvelle dérive sur Facebook

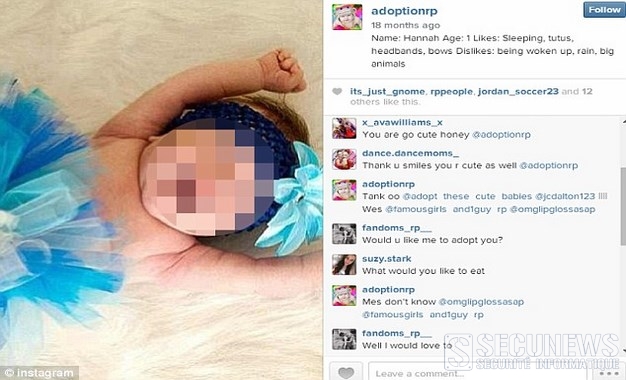
Imaginez l’horreur, la photo de votre bébé au parc, dans son bain ou en train de dormir, postée sur les réseaux sociaux par un autre, qui raconte une histoire fausse, parfois avec des allusions sexuelles. La mésaventure est souvent arrivée, ces derniers temps, c’est une nouvelle mode sur internet et elle est de très mauvais goût, des gens ayant posté des photos de leur bébé sur Facebook l’ont retrouvée utilisée par des inconnus qui inventent une histoire, parfois dramatique ou sordide, le concernant. Dans le cas du 'baby role-playing', il n’est pas question de danger, mais le principe n’en est pas moins de mauvais goût Vous avez fait une photo de votre petit dernier et vous n’avez pas résisté à la tentation de la poster sur un réseau social, et quelques jours ou semaines plus tard, vous retrouvez cette photo sur le web, mais cette fois, postée par un inconnu. Et elle est assortie d’une horrible histoire qui serait arrivée à cet enfant. Cela s’appelle le 'baby role playing'. La tendance a jusqu’à présent surtout été observée dans les pays anglo-saxons, sur Instagram, mais des cas commencent à arriver en Europe continentale. [quote]On est assez inquiets par rapport à ce problème', explique un spécialiste des médias suisse, René Longet. [/quote] Des allusions sexuelles Mais d’autres utilisateurs se sont montrés bien plus glauques, adjoignant aux photos des descriptions telles que: - J’aime les jeux de rôle avec viol et violences. Si vous n’aimez pas ça, ne perdez pas votre temps avec moi - Adoptez un enfant ici, si vous voulez vous amuser. Si vous n’aimez pas les jeux de rôle sexuels, ne suivez plus ce compte et ne commentez pas ma photo. Si à ce jour, aucun cas de bébé belge n’a été noté, il n’est pas impossible que ce jeu au goût très limite, ne finisse par se propager chez nous, quand on sait la vitesse de propagation des chaînes du genre sur le web. Certaines pages ont été fermées, mais le phénomène continue dans des groupes privés. Ce n’est ni éthique, ni légal. Il ne faut pas que les parents se culpabilisent, mais ils doivent distinguer le fait de prendre une photo et de la diffuser. Il faut être conscients que les images numériques sont très faciles à voler sur Internet. On a cette possibilité, on a envie de cliquer, mais il faut essayer de se protéger, par exemple, en créant des albums privés. Tout en regrettant que peu de gens soient éduqués à l’utilisation des nouvelles technologies, De son côté, Me Sébastien Fanti, avocat spécialisé dans les nouvelles technologies, souligne que les droits d’auteur et le droit à l’image existent aussi sur les réseaux sociaux. Ce n’est pas Internet qui crée le problème, le Web est un miroir sociologique qui rend visible les traumatismes des gens, quand ils se sentent protégés par leur écran, ils ont un comportement qu’ils n’auraient pas en pleine rue. Nous vous mettons en garde vous parents, en rappelant qu’une photo mise sur Instagram ou Facebook peut être vue de chacun et détournée de son premier usage.

11 Oct 2014 LIRE L'ACTU
La prochaine version de windows ne sera pas windows 9 mais Windows 10 Archives Secunews SECUNEWS

La prochaine version de windows ne sera pas windows 9 mais Windows 10

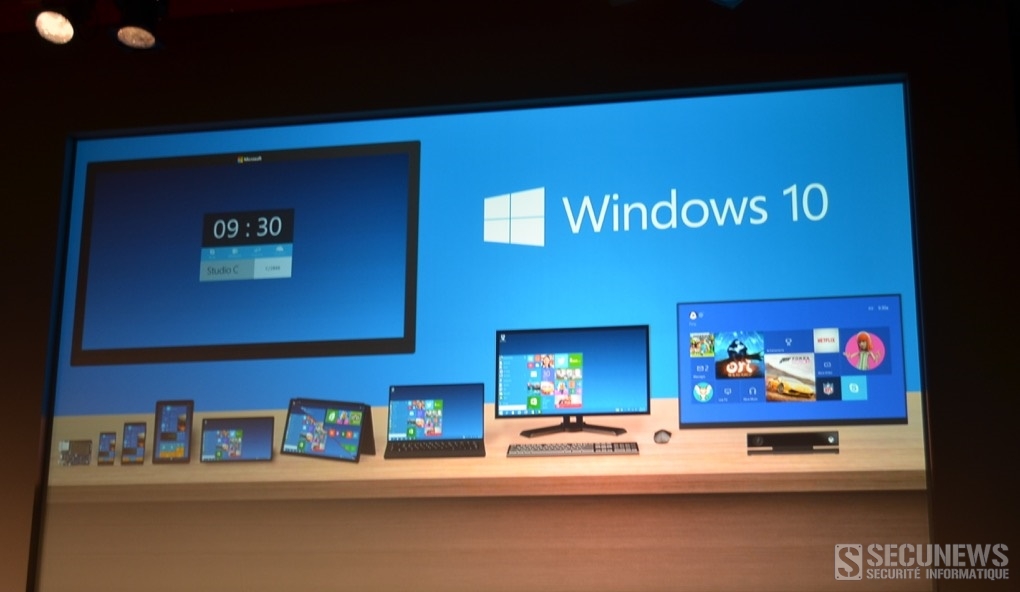
Ce ne sera donc pas Windows 9, mais Windows 10 Le géant informatique américain Microsoft a donné un premier aperçu mardi de son prochain système d'exploitation, "Windows 10", avec lequel il espère enfin trouver la formule gagnante pour faire fonctionner les ordinateurs classiques comme les tablettes et smartphones. Lors de la présentation d'une "version technique de présentation" de son logiciel, qui sortira l'an prochain mais pour lequel un programme doit être lancé mercredi pour les développeurs, Microsoft a visé explicitement son marché clé, celui des entreprises. [quote]"Ce sera notre système d'exploitation le plus complet et le meilleur que Microsoft ait jamais conçu pour nos clients professionnels", a affirmé Terry Myerson, vice-président du groupe en charge des systèmes d'exploitation, promettant que le logiciel sera "la première étape d'une nouvelle génération entière de Windows".[/quote] Windows reste le système d'exploitation de prédilection au niveau mondial pour les PC, mais ce marché est en crise et il peine à se faire une place sur celui des appareils mobiles. Sa dernière version, Windows 8, était sortie fin 2012. Windows 8 a déconcerté les clients historiques de Microsoft en entreprise. [quote]D'après l'institut Forrester, seules 20 % d'entre elles proposent des ordinateurs équipés de Windows 8, qui impliquent que l'on forme les salariés à de nouveaux usages et que l'on dispose de logiciels compatibles. [/quote] [quote]Au total, 13 % des PC tournent sous Windows 8, contre plus de la moitié pour Windows 7 et un quart pour le vieillissant XP, selon les chiffres de NetApplications.[/quote] Des responsables de Microsoft ont expliqué que le choix de passer directement à Windows 10 visait à montrer qu'il s'agissait vraiment d'une grande avancée, et non d'une petite mise à jour. Windows 8 présentait déjà des changements radicaux comparé aux moutures précédentes, pour s'adapter aux écrans tactiles des tablettes, le logiciel a été toutefois boudé par les entreprises, dont les salariés continuent d'utiliser pour l'essentiel des ordinateurs traditionnels avec un clavier et une souris. Une interface plus familière [quote]Windows 10 fonctionnera sur une vaste gamme de machines, de l'Internet des objets jusqu'au data center, écrit Microsoft. L'entreprise espère particulièrement reconquérir le monde de business, notamment avec une app store pouvant être personnalisée aux besoins de chaque entreprise. Windows 10 revient surtout à une interface plus familière. Le menu démarrer est réintégré et le bureau fusionne désormais les environnements classique et Metro avec un design harmonisé. Microsoft fait machine arrière sur le plein écran et revient à des programmes fenêtrés qui peuvent s'ajuster en demi ou quart d'écran. Enfin, il sera possible de gérer plusieurs bureaux, comme sur Ubuntu. [/quote] Rassurer les entreprises Avec Windows 10, Microsoft veut montrer qu'il a appris de ses erreurs. Windows 10 devrait être disponible au téléchargement en bêta en octobre 2014 et arrivera dans les magasins et sur les PC mi-2015. Alors que Google et Apple disposent de deux systèmes différents pour les ordinateurs et les tablettes, Microsoft estime toujours que Windows peut tout faire à la fois. La tablette Surface 3, sortie cet été, incarne cette stratégie. D'insistantes rumeurs veulent que Microsoft offre Windows 10 pour les clients ayant acheté Windows 8, la mise à jour depuis Windows 7 coûterait seulement 30 dollars. Cela marquerait une rupture franche dans les habitudes des Microsoft, qui a bâti sa fortune en vendant cher des licences de son système d'exploitation. Il suit de quelques mois le choix de rendre gratuit Windows pour les fabricants de téléphones et tablettes avec des écrans de moins de 9 pouces de diagonale. La rapidité de la transition vers Windows 10 sera déterminante pour Microsoft, qui compte générer de nouveaux revenus grâce à la vente de services. Il prélève par exemple une commission sur les logiciels vendus depuis le Windows Store et vend un espace de stockage de fichiers dans le cloud. Microsoft a initié cette transition avec sa suite bureautique Office, elle est désormais disponible gratuitement sur la plupart des plates-formes, avec un abonnement payant pour modifier les fichiers. Office 365 comptait 4,4 millions d'abonnés fin juin, ces offres cloud représentent maintenant une activité de 4,4 milliards de dollars annuels pour Microsoft. Encore faibles tout de même par rapport à une entreprise de 70 milliards de dollars. WINDOWS A LA PART DU LION Les systèmes d'exploitation des ordinateurs, en août 2014 [quote]- Windows 7: 51% - Windows XP: 24% - Windows 8: 13% - Mac OSX 10: 8% - Windows Vista: 3% - Windows NT: 3% - Linux: 2% Source: NetMarketShare[/quote] ÉCHECS ET REBONDISSEMENTS Juillet 1981: Sortie du premier PC d'IBM utilisant un nouveau système d'exploitation, MS-DOS, conçu par deux jeunes passionnés d'informatique, Bill Gates et Paul Allen. 20 novembre 1985: Sortie officielle de Windows 1.01. Manquant de fonctionnalités, elle est considérée comme un échec retentissant, avec des ventes de 500 000 licences. 24 août 1995: Windows 95 obtient un succès foudroyant et se vend à plus de 100 millions d'exemplaires en deux ans. Il introduit pour la première fois dans un système d'exploitation Windows le bouton Démarrer et la barre de tâches. 25 juin 1998: Microsoft confirme sa domination avec Windows 98, qui introduit notamment la prise en charge de l'USB et des lecteurs DVD. Son instabilité irrite cependant nombre d'usagers. 17 février 2000: Lancement de Windows 2000 Pro, salué comme le meilleur système d'exploitation édité jusque-là par Microsoft. 14 septembre 2000: Windows ME, qui se veut la troisième édition de Windows 98, arrive sur le marché. Instable, offrant peu de nouvelles fonctions, il connaît un accueil médiocre. 25 octobre 2001: Windows XP arrive sur le marché. Le système d'exploitation se veut une fusion de la stabilité de Windows 2000 et de la facilité d'utilisation de la gamme des Windows 9X. Il sera le produit-vedette de l'entreprise pendant six ans. 30 janvier 2007: Lancement de Windows Vista, qui a connu un développement laborieux depuis 2001, en raison de divers problèmes techniques et d'un changement de direction. PC World le qualifie de «plus grande déception de 2007». 22 octobre 2009: L'entreprise tente de faire oublier le fiasco de Vista avec Windows 7, moins gourmand en mémoire et plus fluide. En deux ans, Microsoft affirme avoir vendu 525 millions de licences, ce qui permet à Windows 7 de dépasser XP. Il s'agit du plus grand succès de l'histoire de Microsoft. 26 octobre 2012: Windows 8 amène une toute nouvelle interface graphique inspirée des tablettes, et promet un démarrage en moins de 10 secondes. Présent depuis 1993, le bouton Démarrer disparaît. Le succès n'est pas au rendez-vous. Le Financial Times évoque «le plus grand aveu d'échec [...] depuis le nouveau Coca-Cola». Microsoft en vend tout de même 200 millions d'exemplaires en moins de deux ans. 30 septembre 2014: Lancement attendu de Windows 9 (remplacé par windows 10) La prochaine version de windows ne sera pas windows 9 mais Windows 10 (Présentation)

01 Oct 2014 LIRE L'ACTU
Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014 Archives Secunews SECUNEWS

Microsoft pourrait dévoiler Windows 9 le 30 septembre 2014

Microsoft a envoyé lundi des invitations pour un événement le 30 septembre 2014 à San Francisco, où il pourrait présenter une nouvelle version de son système d'exploitation vedette Windows. Sur le carton d'invitation, Microsoft entretient le mystère avec un "Rejoignez-nous pour découvrir ce qu'il y a de neuf chez Windows et le monde de l'entreprise". Des rumeurs fin août avaient préparé le terrain. Des sources proches du dossier avaient indiqué au site spécialisé The Verge, que Microsoft allait présenter à la presse un produit répondant au nom de code "Threshold", et qui serait le futur Windows 9. Il succèderait à Windows 8, qui était sorti fin octobre 2012. Microsoft avait annoncé il y a six mois avoir franchi la barre des 200 millions de licences pour Windows 8, un nombre qui comprenait à la fois des mises à jour opérées directement par les consommateurs et des installations en usine par des fabricants de tablettes et de PC sur des appareils qui n'avaient donc pas forcément été vendus. L'accueil a globalement été mitigé, Microsoft n'arrivant notamment pas à imposer son système d'exploitation sur le marché des téléphones intelligents. Ce dernier est largement dominé par Android, un logiciel de Google utilisé par de nombreux fabricants, et dans une moindre mesure par iOS, qui fait fonctionner l'iPhone d'Apple. Cette nouvelle version de Windows, sans en finir avec la nouvelle interface, devrait grandement faciliter la vie des utilisateurs de PC classiques, en offrant notamment un nouveau menu Démarrer, des bureaux virtuels, un mode fenêtré pour les applications modernes… Windows 9 pourrait aussi comporter quelques changements ergonomiques importants par rapport à son prédécesseur Quel sera le prix ? Pas cher et certainement gratuit, en fonction de votre OS actuel. Le coût de la mise à niveau depuis Windows 8,1 pourrait être de gratuit à 20 dollars, les autres utilisateurs (sous Windows 7 par exemple) pourraient avoir à payer un peu plus. Contrairement à Google et Apple (qui possèdent tous deux leur système d’exploitation), les deux concurrents font des bénéfices sur la pub et le matériel (respectivement), Microsoft s’appuie toujours sur Windows pour faire marcher la machine à billets. Après cette Technical Preview, il faudra attendre quelques mois avant de voir arriver la version définitive de Windows 9, la version définitive devrait être déployée au printemps 2015.

19 Sep 2014 LIRE L'ACTU
Journée Mondiale des programmeurs et développeurs Archives Secunews SECUNEWS

Journée Mondiale des programmeurs et développeurs

A priori, nous sommes en face d'une journée mondiale très improbable, dans la mesure ou l'informaticien -programmeur ou développeur- vit dans un monde clos composé de son écran et de lui-même... et pourtant elle existerait vraiment. Une journée mondiale russe L'origine de cette journée mondiale est russe et elle est fixée au 256ème jour de l'année*. [quote]Chacun aura immédiatement remarqué que 256 est une puissance de 2 (28 très exactement) et que c'est même la plus grande puissance de 2 qui soit inférieure au nombre de jours dans une année... Pour arriver ensuite à la journée mondiale, il faut revenir au Russe Valentin Balt, alors employé par une entreprise de développement internet, qui a lancé (en 2002) une pétition au gouvernement pour demander que soit accordé un jour de congé à tous les développeurs.[/quote] Le plus étonnant est qu'il ait obtenu gain de cause et qu'en 2009, le ministère russe de la culture et de la communication de masse (cela ne s'invente pas) fasse le nécessaire pour la création d'un tel jour. En 2009, le président de la fédération de Russie, Dmitry Medvedev signa le décret, officialisant le jour de congé des programmeurs, chaque 256ème jour de l'année. Cette journée n'a pas été imitée dans les autres pays. [quote]Curieusement, c'est le calendrier Grégorien qui a servi de référence pour déterminer le jour en question. Pourtant, c'est la calendrier Julien (utilisé par les orthodoxes) qui devrait faire référence en Russie. De là à se demander s'il n'y a pas un loup quelque part...[/quote] (source:.journee-mondiale.com)

13 Sep 2014 LIRE L'ACTU
Son smartphone tombe à l’eau, il tente de vider l’étang Archives Secunews SECUNEWS

Son smartphone tombe à l’eau, il tente de vider l’étang

Certains ne reculent devant rien pour tenter de sauver leur smartphone... Cela s’est passé il y a quelques jours à Meppen (Allemagne), un adolescent de 16 ans a fait tomber son smartphone lors d’une partie de pêche dans un étang. Un Samsung S3 Mini d’une valeur de 150 euros et une carte mémoire qui lui tenaient à coeur visiblement puisqu’il a demandé au propriétaire de mobiliser un plongeur afin de le retrouver. Face à ce refus, le jeune homme ne s’en est pas laissé compter et a décidé de mettre au point un stratagème pour tenter de recupérer son précieux. Il est ainsi revenu en pleine nuit muni d’une pompe et de tuyaux reliés à des toilettes à proximité. Sauf que le bassin faisait tout de même 80 mètres de long pour 15 m de large et 1,5 m de profondeur. Et que les dites toilettes n’étaient pas reliées aux égoûts, son système D a donc fini par faire pschiitt... Ce qui devait arriver arriva, près de 4.000 litres d’eau de l’étang mêlée aux excréments des toilettes sont venus joncher le sol. [quote]Au début, nous avons tenté de prendre cette histoire avec humour, mais avec l’ampleur de cet acte fou, on a vite ri de travers, déclare Hans-Hermann Kremer du club de pêche local.[/quote] Les dégâts sont estimés à 4.000 euros et les frais seront à charge du jeune homme. Ça fait cher le smarphone...
05 Aug 2014 LIRE L'ACTU
L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique Archives Secunews SECUNEWS

L’opérateur mobile totalement gratuit FreedomPop arrive en Belgique

La société américaine FreedomPop a annoncé qu’elle débarquerait bientôt en Belgique grâce à un accord passé avec l’opérateur Base. Cette start-up, présente sur le marché américain depuis 2012, est basée à Los Angeles propose un modèle "freemium" de téléphonie mobile. Environ la moitié de ses utilisateurs ne paie pas d'abonnement, tandis que l'autre moitié souscrit à des services payants. [quote]Par exemple, les utilisateurs américains reçoivent gratuitement 200 minutes d’appels, 500 SMS et 500 MB de données mobiles. Pour en avoir plus, il faut évidemment payer. Un plan à 6,67 dollars par mois comprend des appels et SMS illimités ainsi que 500 MB de données.[/quote] FreedomPop est un opérateur virtuel un peu particulier, aux Etats-Unis, la start-up est associée à l’opérateur Sprint auquel elle achète des données 3 et 4G, les appels téléphoniques passent par cet accès Internet mobile, un peu comme Skype utilise la connexion résidentielle. FreedomPop a donc choisi la Belgique comme marché test avant de s'attaquer au reste de l'Europe. [quote]La Belgique est un marché test, explique Stephen Stokols, CEO de la société. C'est un petit marché, en bonne santé et où tout le monde a une carte de crédit, c’est un bon moyen avant d’arriver en Europe. [/quote] Si l'expérience est concluante, FreedomPop se lancera prioritairement au Royaume-Uni, en Allemagne et en Espagne. Par ailleurs, on ne sait pas exactement ce que contiendra le plan gratuit en Belgique, la société espère lancer ses services cette année ou début 2015. Les critiques les plus courantes face à cet opérateur gratuit sont la facturation automatique du dépassement et l’obligation d’utiliser les applications maison afin de profiter du forfait. Le communiqué envoyé comporte également une conclusion quelque peu étrange: [quote]FreedomPop ne proposera pas seulement des cartes SIM internationales aux résidents belges, mais aussi aux utilisateurs américains qui envisagent de se rendre sur des marchés comme la Belgique.[/quote]. Les opérations du MVNO seront-elles exclusivement pilotées depuis Los Angeles ? Contrairement aux Etats-Unis, FreedomPop ne commercialisera pas de terminaux en Belgique, et se contentera en premier lieu de vendre des cartes SIM Clic pour accéder au site FreedomPop (anglais)

14 Jul 2014 LIRE L'ACTU
Arnaque aux SMS (Wangiri) en Belgique, en ce début d'année 2014 Archives Secunews SECUNEWS

Arnaque aux SMS (Wangiri) en Belgique, en ce début d'année 2014

Des centaines de Belges reçoivent des SMS dans lesquels on les invite à appeler un numéro spécifique. Ne vous laissez pas tenter car vous appellerez alors un numéro coûteux dans un pays lointain. “Il s’agit d’une fraude”, prévient Mobistar. Si vous vous laissez tenter, vous appellerez un numéro payant onéreux au Niger, à Madagascar, en Lettonie ou sur l’île de Nauru, ce qui peut vous coûter jusqu’à deux euros par minute. "C’est une arnaque” nous vous conseillons de ne pas réagir à ces SMS. Cette forme de fraude au SMS inventée au Japon, où de petits messages sont envoyés par un programme informatique, est aussi appelée ‘fraude Wangiri’. Ces arnaques sont appelées des warangiri, un terme japonais qui veut littéralement dire "Une (sonnerie) et coupe". Cette pratique, répandue au Japon, commence à arriver en Europe, et fonctionne comme avec les spams. Un ordinateur compose des numéros au hasard, en espérant tomber sur une victime plus consentante... [quote]"Pour que nous puissions bloquer les numéros concernés, nous vous invitons à nous envoyer par message privé votre numéro de téléphone, le numéro du correspondant, la date et l'heure de réception du SMS. Et ne rappelez surtout pas le numéro indiqué,signale Mobistar sur sa page facebook![/quote] Voir aussi: Le smishing, phishing via votre téléphone

08 Jan 2014 LIRE L'ACTU
Google bloque les recherches de pornographie d'enfants Archives Secunews SECUNEWS

Google bloque les recherches de pornographie d'enfants

Le P-DG de Google Eric Schmidt a annoncé la mise au point d'une nouvelle technologie qui permettra au groupe de bloquer un grand nombre de recherches de pornographie pédophile sur Internet. Selon le P-DG du géant d'Internet, la pornographie pédophile sera expurgée des résultats de plus de 100.000 types de recherche, grâce à cette nouvelle technologie. Les restrictions s'appliqueront dans un premier temps aux pays de langue anglaise, mais s'étendront dans les six mois au reste du monde et à 158 autres langues. L'annonce est faite juste avant le sommet sur la sécurité d'Internet qui se tiendra lundi dans les bureaux du Premier ministre David Cameron à Downing Street, et qui réunira Google, Microsoft et d'autres firmes d'Internet. En juillet 2013, David Cameron avait demandé plus d'efficacité aux moteurs de recherche pour empêcher les internautes d'avoir accès à des images illégales. [quote]Selon Eric Schmidt, "sans doute la société n'arrivera jamais à éliminer une telle dépravation, mais nous devrions faire tout ce qui est en notre pouvoir pour protéger les enfants du mal".[/quote] 100.000 types de recherches liées à des abus sexuels Dans sa communication, il indique qu'au cours des trois derniers mois, Google a mobilisé plus de 200 salariés sur le développement d'une nouvelle technologie pour maîtriser le problème. [quote]"Nous avons réglé Google Search avec précision pour empêcher de faire apparaître dans nos résultats les liens avec les abus sexuels infligés aux enfants", écrit-il. "Même si aucun algorithme n'est parfait, et Google ne peut pas empêcher des pédophiles d'ajouter de nouvelles images sur le Web, les changements obtenus ont permis de nettoyer les résultats de plus de 100.000 demandes potentiellement liées à des abus sexuels d'enfants", a écrit le P-DG. "Bientôt, nous allons étendre ces innovations à plus de 150 langues, de telle sorte que leur impact sera vraiment mondial", a-t-il ajouté.[/quote] Eric Schmidt indique que des avertissements de Google figurent maintenant en tête des résultats pour plus de 13.000 recherches. [info_error]Ces alertes indiquent clairement que l'abus sexuel des enfants est illégal et donnent des conseils et des adresses pour obtenir une aide.[/info_error] Il a également annoncé que Google avait développé une technologie qui permettait de taguer les vidéos illégales de telle sorte que toutes les copies dupliquées puissent être retirées d'Internet. Voir aussi: Vaincre les réseaux pédophiles (vidéo)

21 Nov 2013 LIRE L'ACTU
La NSA a tenté de casser l'anonymat du réseau TOR Archives Secunews SECUNEWS

La NSA a tenté de casser l'anonymat du réseau TOR

L'Agence de sécurité nationale états-unienne ( NSA ) a multiplié les efforts technologiques pour briser les défenses du réseau TOR, un système principalement financé par les Etats-Unis, permettant de naviguer de façon anonyme sur Internet, selon de nouveaux documents confidentiels révélés vendredi 4 octobre 2013 par The Guardian. Les documents fournis par l'ancien consultant de la NSA Edward Snowden suggèrent que l'agence n'a jamais réussi à défaire le "coeur" du réseau The Onion Router (TOR, "le routeur oignon"), ni à démasquer en masse les utilisateurs de ce qu'elle présente comme "le roi de l'Internet anonyme". Citation: "Nous n'arriverons jamais à désanonymiser tous les utilisateurs de TOR en même temps", se résigne l'agence dans l'un de ces documents, elle a toutefois réussi à quelques reprises à identifier une "très petite fraction" d'entre eux, grâce à des méthodes de contournement au cas par cas. Des techniques de détournerment TOR est largement soutenu par les Etats-Unis comme un outil de contournement de la censure et de la répression dans les Etats autoritaires, il est financé à 60% par l'administration américaine, notamment pour aider les dissidents dans des pays comme l'Iran ou la Chine. C'est sur lui que se reposent de nombreux journalistes et militants pour assurer la confidentialité de leurs activités en ligne. Mais dans un des documents, le Government Communications Headquarters (GCHQ, "quartier général des communications du gouvernement"), équivalent britannique et partenaire de la NSA, explique être "intéressé par les mauvaises personnes qui utilisent TOR". La palette des techniques essayées par la NSA et le GCHQ contre le réseau semble très vaste: - Opérer elles-mêmes un grand nombre de "noeuds" du réseau (c'est-à-dire d'ordinateurs individuels) pour contrôler une part importante du trafic, et en déduire l'identité des utilisateurs. - Influencer les futurs développements de l'outil de façon à y intégrer des vulnérabilités qui pourront être exploitées par la suite, comme elles l'ont fait pour le chiffrement. - Installer des scripts espions sur les ordinateurs des utilisateurs de TOR qui visitent certains sites sensibles (comme des forums de discussion criminels). - Attaquer des logiciels tiers utilisés par les utilisateurs de TOR. Ainsi, le navigateur Mozilla Firefox contenait jusqu'à la fin de 2012 une faille que la NSA a exploitée pour identifier des utilisateurs Roger Dingledine, le président du projet TOR, a réagi plutôt positivement à ces révélations. Citation: Selon lui, le recours à des techniques de contournement montre qu'il est toujours impossible d'attaquer de front le réseau, mais il a rappelé que l'utilisation de son logiciel n'était pas une garantie suffisante pour assurer son anonymat en ligne.

07 Oct 2013 LIRE L'ACTU
Les célébrités les plus dangereuses du net en 2013 Archives Secunews SECUNEWS

Les célébrités les plus dangereuses du net en 2013

Pour la 7ème année consécutive, McAfee a passé au crible différentes personnes célèbres, parmi de nombreux sportifs, musiciens, politiciens, comédiens ou encore stars d’Hollywood et a étudié leurs taux de dangerosité sur Internet Alain Delon et Gad Elmaleh arrivent en tête des célébrités sur lesquelles il ne fait pas toujours bon cliquer en France. (Classement des stars Françaises: clic sur l'image pour agrandir) Le classement 2013 fait apparaitre, pour la France, un niveau de risque plus élevé chez les comédiens, puisque 8 personnalités sur 10 dans le classement font partie de la grande famille du cinéma français! Les cybercriminels profitent de la hausse de la cote de popularité d’une célébrité (due notamment à une actualité riche, nouveau film, interviews récentes à la télévision, etc..) pour détourner plus facilement l’attention des internautes fascinés vers des sites truffés de logiciels malveillants. En visionnant simplement les dernières photos ou vidéos de leurs célébrités préférées, les internautes peuvent se retrouver avec un ordinateur infecté à défaut d’avoir le contenu attendu! Pire, les internautes peuvent se voir voler leurs mots de passe et leurs informations personnelles. 1 chance sur 7 d’arriver sur un site malveillant en recherchant "Alain Delon" sur Internet! Alain Delon remporte cette année la première place du classement des personnalités les plus dangereuses du web, avec un taux de dangerosité de 14,8 %. Gad Elmaleh, qui entame actuellement une tournée mondiale pour présenter son nouveau spectacle, arrive en 2ème position de ce classement (14 %) Suivi de très près par Yannick Noah, le seul (ancien) sportif du classement (13,9 %) Place ensuite aux femmes: Avec Vanessa Paradis (13 %), qui prend la 4ème place du classement Sophie Marceau (12,5 %) qui était 2ème du classement l’an dernier, est cette année à égalité avec Johnny Hallyday (12,5 %) Au niveau international, Lily Collins au top du classement (Classement International: Clic sur l'image pour agrandir)[/lightbox] En ce qui concerne le classement des stars de notoriété internationale, l’actrice, mannequin et journaliste britannique Lily Collins, fille de Phil Collins, succède à Emma Watson, une autre britannique qui avait été élue célébrité la plus dangereuse du Net en 2012. Lily Collins prend ainsi la tête de ce classement avec 14.5 % de risques Quivie par Avril Lavigne (12.7 %) Sandra Bullock (10.8 %) Kathy Griffin (10.6 %) Zoe Saldana (10.5 %). Le risque pour les internautes est encore plus grand lorsque la recherche inclut notamment les termes "app gratuite" ou "photos nue".

26 Sep 2013 LIRE L'ACTU
Les toilettes high-tech peuvent aussi être piratées Archives Secunews SECUNEWS

Les toilettes high-tech peuvent aussi être piratées

Imaginez-vous tranquillement installé sur le trône quand tout à coup la chasse d'eau se déclenche toute seule, cette scène absurde pourrait bien arriver si vous disposez de toilettes high-tech fabriquées par la société japonaise Satis. Selon le spécialiste en sécurité informatique Trustwave, les modèles qu'elles conçoit peuvent facilement être piratés par le premier venu. Ces "toilettes connectées" peuvent en effet être commandées à distance par le biais d'une application pour smartphone reliée en Bluetooth. On peut ainsi déclencher à l'envi la chasse d'eau, la fonctionnalité chauffante ou encore le petit jet qui vient vous chatouiller l'entrejambe. Le code PIN par défaut: 0000 Problème, toute le monde peut relier son application à n'importe quelles toilettes du genre en saisissant tout simplement le code par défaut "0000", la personne connectée à vos commodités pourrait donc déclencher toutes ces fonctions à distance, mais aussi fermer l'abattant ou diffuser du déodorant. Reste à savoir qui pourrait bien avoir envie de pirater des toilettes. Certainement plus un petit plaisantin qu'un groupe d'Anonymous voulant se venger de la politique gouvernementale japonaise.

12 Aug 2013 LIRE L'ACTU
Arnaque Microsoft par téléphone en Belgique Archives Secunews SECUNEWS

Arnaque Microsoft par téléphone en Belgique

Romain, 17 ans, n'en revient toujours pas, ce jeune homme originaire de Merchtem, au Nord de Bruxelles (Belgique), était au domicile familial le lundi 22 juillet 2013 quand le téléphone a retenti, au bout du fil, une voix en anglais, se faisant passer pour Microsoft, lui explique que la famille utilise un ordinateur dont la version de Windows n'est pas à jour. Méfiance face à cette nouvelle arnaque. [quote]"On nous a téléphoné en anglais sur notre téléphone fixe", nous confie le jeune homme. "À mon avis, ils ont choisi le numéro au hasard dans un bottin téléphonique. On ne sait pas d'où vient l'appel."[/quote] À l'autre bout du fil, le scénario des pirates informatiques semble bien rôdé. [quote]"Ils ont dit que notre version de Windows était défaillante et qu'il fallait qu'on allume notre ordinateur."[/quote] Sur le moment, ni Romain, ni sa soeur, Amandine, 26 ans, ne se posent de questions. [quote]"On essayait de comprendre ce qu'ils nous racontaient. Ils avaient l'air de bien s'y connaître, ils ont baissé notre garde en parlant en anglais. Ils nous ont demandé de télécharger un programme de prise de contrôle à distance du PC."[/quote] Débloquage au prix fort [quote]"Ensuite, ils ont été dans les paramètres de Windows, en allant chipoter, ils ont changé la configuration de l'ordinateur, on ne savait plus y accéder. Ils voulaient qu'on renouvelle notre licence."[/quote] Et là, les prix réclamés sont salés: - 139 euros pour 3 ans - 259 euros pour 4 ans - et jusqu'à 349 euros pour 6 ans. Les jeunes hésitent, les prix correspondent au coût d'une licence Windows selon eux, et leurs interlocuteurs semblent crédible, leurs parents sont absents, ils n'osent pas prendre seuls une décision. "Ils insistaient pour demander si on prenait une décision, ils nous ont mis la pression." À ce moment-là, le ton devient menaçant. [quote]"On a raccroché, l'ordi s'est rallumé, depuis, la machine est inaccessible."[/quote] Plusieurs personnes crédule pourrait se faire avoir Heureusement, Romain et Amandine n'ont pas cédé. Sans quoi les pirates auraient eu à disposition leurs coordonnées bancaires. Depuis, leur père a signalé l'affaire à la Computer Crime Unit ( FCCU ) de la police fédérale. Pour l'heure, l'ordinateur est toujours hors service. Les pirates ne le débloqueront que contre monnaie sonnante et trébuchante. Seule solution, le formater, en d'autres termes le "remettre à zéro"... ce qui entraînera au passage une perte de toute les données inscrites sur le disque dur. Pour information Microsoft ne vous contacteras jamais par téléphone, concernant la validité de votre windows Une autre personne plus agée c'est fait avoir! Une habitante de Heverlee (Belgique) a perdu 350 euros après avoir été dupée par des imposteurs se faisant passer pour des travailleurs de Microsoft et lui faisant croire qu’un logiciel malveillant endommageait son ordinateur. Une fraude constatée partout en Belgique. La sexagénaire a alors reçu un coup de téléphone d’une dame anglophone, lui affirmant que son ordinateur avait un problème et lui demandant de l’allumer. Après avoir refusé et raccroché, la victime a reçu un second appel quelques heures plus tard. Un homme, se présentant comme un collaborateur de Microsoft, l’a convaincue que son ordinateur devait être pris en main car un logiciel malveillant s’y était installé. La dame lui a alors permis d’accéder à distance à son ordinateur, et a versé les 350 euros demandés sur un compte bancaire inconnu, via PC-Banking. C'est arriver en Belgique, mais cela peux très bien arriver dans d'autres pays également. Un internaute avertis en vaut dix. Voir aussi: Le smishing, phishing via votre téléphone.

01 Aug 2013 LIRE L'ACTU
Le site belge Redlist-ultimate doit retirer tout son contenu illégal Archives Secunews SECUNEWS

Le site belge Redlist-ultimate doit retirer tout son contenu illégal

Redarche, le webmaster du site de téléchargement Redlist-Ultimate.be a annoncé qu’il était obligé de retirer l'intégralité du contenu illégal. Une annonce qui fait du bruit sur la toile, le site étant bien connu des internautes qui voulaient télécharger leur dernier film préféré gratuitement. C’était un supermarché du téléchargement, comme l’était Megaupload mais à la sauce belge. Films, séries, musiques, jeux, logiciels, … tout était téléchargeable sur Redlist. Du contenu libre de droit mais aussi, et surtout, de l’illégal. Et c’est ce contenu qui va à présent être retiré du site. Les explications du webmaster Citation: Donc voici comment ça s'est passé. La police du commerce est venue chez moi ce matin pour perquisitionner suite à une plainte de je ne sais plus qui contre le site. Ils sont restés une heure environ, ils ont regardé un peu partout, embarqué du matériel informatique, et voilà. Ils m'ont dit que je ne risquais probablement rien pénalement, au civil c'est peut-être autre chose. C'est à peu près ce qui s'était passé pour les webmasters de undeadlink à l'époque. Donc voilà c'est pas seulement un mail d'un ayant droit cette fois ci qui me demande de retirer tel ou tel contenu. C'est un step au dessus. Ils m'ont aussi dit qu'il faudrait donc faire cesser le site le plus rapidement possible, je leur ai dis que ça c'était un peu brutal, que je pouvais tout simplement retirer tout le contenu illégal du site en le laissant en ligne, ils ont dit que ça ne posait pas de problème. Voilà où on en est. Dans ma position je suis honnête avec eux et je coopère, ça sert à rien de m'opposer à une décision de justice, je suis quand même pas fou. On savait que ça arriverait tôt ou tard, je l'ai sans cesse répété, mais on savait pas quand, et bien voilà le jour J est arrivé. Alors je suis très triste évidemment, probablement encore plus que vous. Ce sont 5 années de travail qui sont gâchées, mais encore une fois on savait que ça devait arriver un jour ou l'autre, il aura quand même vécu de beaux jours. Pour ce qui est de RedList, le site restera quoi qu'il en soit en ligne, dans sa forme actuelle pour le moment. Des gens me proposent déjà de racheter ma base de données de films, séries etc, preuve qu'elle est bien tenue. Je ne pense pas que je vendrai quoi que ce soit, mais je mettrai peut-être du contenu librement à disposition, on verra. Je vais un peu attendre que les choses se calment, faire en sorte de bien communiquer à tout le monde que le site ne proposera désormais plus de liens, et qu'il faudra trouver une alternative pour vos téléchargements.

06 Jun 2013 LIRE L'ACTU
Facebook dévoile "home", sa vision du mobile sur android Archives Secunews SECUNEWS

Facebook dévoile "home", sa vision du mobile sur android

Mark Zuckerberg a mis au jour, jeudi, ce qu'il a appelé "la meilleure expérience possible, pour tous les portables", un logiciel sur Android. Facebook avance ses pions pour se retrouver au coeur de votre vie mobile. Les fans du réseau social attendaient un smartphone, capable de rivaliser avec Apple, Samsung et Microsoft? mais c'est toute autre chose que Facebook a présenté, jeudi 4 Avril 2013: Une nouvelle version mobile de Facebook, plus ambitieuse, pour tenir une place centrale dans les téléphones portables. Comme d'habitude, c'est Mark Zuckerberg, PDG du groupe qu'il a créé, qui a pris la parole sur son campus à Menlo Park, en Californie. Citation: Une invitation "Venez voir notre nouveau chez nous sur Android" avait été envoyée à la presse, et c'est bien avec Android (un système d'exploitation développé par Google et adopté notamment par Samsung et HTC) que fonctionne cette nouvelle expérience Facebook sur mobile qui rassemble un lot d'applications sociales. Centrer les portables autour des gens Citation: "On passe tellement de temps sur nos téléphones, alors pourquoi ne pas simplifier tout ça?", a expliqué Mark Zuckerberg. Son objectif: Citation: "Centrer les portables autour des gens, non autour des applications". "Avant d'avoir un newsfeed sur Facebook, on avait juste une page avec des applications. Cela a changé la manière dont on intéragit. Nous voulons apporter cette expérience directement sur votre téléphone, et amener cette expérience à autant de monde que possible. Pour tout le monde, pour tous les téléphones. Nous ne construisons pas un téléphone ni un système", a-t-il poursuivi. Elément clé du portable version Facebook ? L'écran d'accueil. Citation: "C'est l'âme de votre téléphone, cela devrait être profondément personnel, nous appelons ça "Home", la maison, et nous allons vous la montrer. Citation: "Home", "c'est la meilleure version de Facebook qui existe", selon Mark Zuckerberg. "On vous amène tout devant vous, vous n'avez pas besoin d'appuyer sur une application pour voir tout ce que vous voulez voir de vos amis", a-t-il ajouté, images à l'appui. Grâce au "Coverfeed", les dernières informations postées par vos amis Facebook apparaissent sur la page d'accueil, mais aussi sur l'écran de veille. Citation: "Coverfeed est pour ces moments d'entre-deux, quand vous faites la queue au supermarché ou entre deux cours, et que vous voulez savoir ce qui se passe dans votre monde", explique Facebook. D'un glissement de doigt, "vous pouvez passer d'une histoire à une autre si vous voulez", poursuit Zuckerberg. En tapant deux fois sur l'écran, vous likez. Le commentaire est aussi possible. Chaque message reçu s'affiche sur la page d'accueil, avec une photo de l'expéditeur. Autre nouveauté: Le "chat heads". Dès que vous recevez un message, que ce soit un sms ou une notificiation Facebook, de vos contacts, son visage apparaîtra dans un coin. Des mises à jour seront apportées tous les mois, mais les applications ne disparaissent pas pour autant, en un glissement de doigt, l'utilisateur peut y avoir accès. "Home" sera disponible en téléchargement dès la semaine prochaine, le 12 avril 2013, mais ne sera d’abord compatible qu’avec 5 modèles de smartphones, tous très récents voire même pas encore disponibles: - Samsung Galaxy Note II - S3 et S4 - HTC One et One X. Un programme Facebook Home est mis à disposition des constructeurs pour les aider à adapter leurs terminaux Android. Cnet précisent que l’application ne sera pas compatible avec Android Gingerbread. Facebook a indiqué qu’une version optimisée pour les tablettes arrivera d’ici quelques mois. Le réseau social a par ailleurs promis qu’il proposera chaque mois une mise à jour pour Home avec de nouvelles fonctions. Aux Etats-Unis, le HTC First, le premier avec "Home" intégré, sera disponible en exclusivité chez l'opérateur AT&T pour 99.99 dollars. Le second opérateur choisi est Orange. Encore une grosse connerie, comme souvent dans les nouveautés facebook, pour mieux s'incruster dans la vie privée des gens

05 Apr 2013 LIRE L'ACTU
Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes. Archives Secunews SECUNEWS

Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes.

YouTube a donné un sérieux coup de corne aux amateurs de corrida. Jeudi 21 mars 2013, la plate-forme vidéo de Google a fermé sans préavis un compte populaire dédié à la tauromachie. En 5 ans, Pablo Lopez Riobo, avait chargé 1.500 vidéos sur le sujet et totalisé 18 millions de visites. Citation: "Je savais que ce moment arriverait, a écrit le Sévillan sur Twitter. Il y avait de nombreux messages antitaurins sur ma chaîne. Tout ce travail de cinq ans à la poubelle, quel dommage." La mésaventure de Pablo Lopez Riobo a suscité une vague d’indignation en Espagne, où la tauromachie est tout à fait légale dans la plupart des provinces. Dans un billet d’humeur, cité par le Huffington Post, le chroniqueur taurin d'El Mundo José Luis Vadillo a dénoncé l’hypocrisie de Google. Citation: "YouTube ment et cache derrière des arguments éthiques une censure sans pareil contre les vidéos en relation avec la tauromachie", écrit le journaliste, qui publie au passage une liste de vidéos violentes en ligne sur le portail, comme des combats de rues, le coup de boule de Zidane ou un combat de coqs. Car le portail vidéo a motivé la suppression de la chaîne taurine par la violation de ses conditions d’utilisation. Un article stipule clairement: "Ne publiez pas de vidéos représentant des actes répréhensibles, tels que les mauvais traitements infligés à des animaux, la consommation de drogues ou la fabrication de bombes". Citation: Et YouTube de préciser en lien avec cette polémique que le site accepte les vidéos de toréadors, mais pas les banderilles ou les mises à mort. Citation: "Des corridas sans le sang", commente le journal espagnol El Mundo. Une pétition en ligne demandant la réhabilitation des vidéos censurées a récolté pour l’instant un peu plus de 4.200 signatures. secunews: Je mettrais pas le lien vers la pétition, étant moi même contre la corrida

27 Mar 2013 LIRE L'ACTU
Battlefield 4 se dévoile dans une bande-annonce de 17 minutes Archives Secunews SECUNEWS

Battlefield 4 se dévoile dans une bande-annonce de 17 minutes

Racontant l'histoire d'une mission ayant horriblement mal tourné, un longe bande-annonce cinématique présente le gameplay de Battlefield 4. Le grand rival Call of Duty devrait être présenté en mai et un autre concurrent PC, Arma III, arrivera à la fin de l'année 2013. L'histoire contée dans la bande-annonce se déroule à Bakou, la capitale de l'Azerbaïdjan - Shanghai serait la destination de la prochaine bande-annonce. Tandis que l'humour du spin-off Bad Company semble avoir été laissé au placard, le protagoniste de la mission se retrouve flanqué de deux équipiers bavards et d'un chef grisonnant. Les développeurs ont pris des notes du mode multijoueurs de Battlefield et en ont retenu différents aspects pour la campagne solo. Les équipiers sont ainsi capables de recevoir des ordres et de se diriger vers les lignes ennemies repérées par les joueurs. Présenté sur PC, Battlefield 4 a été annoncé sur Xbox 360 et PlayStation 3. Une confirmation de la sortie sur PlayStation 4 et sur la prochaine Xbox suivra. Clic pour accéder au site officiel (fr)

27 Mar 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Skype 6.2 disponible Archives Secunews SECUNEWS

Skype 6.2 disponible

Skype met à disposition des internautes la version 6.2 de son logiciel de communication qui voit arriver une nouvelle fonction sur Mac OS X et Windows permettant d'envoyer des crédits en cadeaux d'anniversaire à ses amis. La version Windows arbore également une nouvelle barre outils collant à l'interface de Windows 8 et permettant aux utilisateurs de Skype d'accéder facilement à la page d'accueil, d'appeler des téléphones fixes et mobiles, de commencer une nouvelle discussion, de créer des groupes, d'envoyer des messages et fichiers, et enfin d'ajouter et rechercher une personne. Télécharger Skype

14 Feb 2013 LIRE L'ACTU
L'envoi de tweets vidéo désormais possible grâce à Vine Archives Secunews SECUNEWS

L'envoi de tweets vidéo désormais possible grâce à Vine

Après le rachat de Vine par Twitter il y a de cela quelques mois, voici arriver une application pour iPhone et iPod touch qui permet d'envoyer des tweets vidéo de 6 secondes maximum. Ces vidéos peuvent également être publiées sur le site Vine. Au niveau de l'inscription, il vous faudra un compte Twitter ou vous créer un compte via votre e-mail. Précision de Dom Hofmann, cofondateur et directeur général de Vine concernant le choix de la durée : "Nous croyons également que la contrainte stimule la créativité, que ce soit par le biais d'un Tweet de 140 caractères ou une vidéo de six secondes." Notez qu'il est également possible d'en poster sur Facebook. [embed width="640" height="360"]http://www.dailymotion.com/video/xx0k9l_freshnews-363-twitter-devoile-vine-premier-extrait-de-jobs-lenovo-racheterait-blackberry-25-01-2013_tech[/embed] Site Vine Télécharger Vine

25 Jan 2013 LIRE L'ACTU
Un programmeur sous-traitait son travail en Chine pour 20% de son salaire Archives Secunews SECUNEWS

Un programmeur sous-traitait son travail en Chine pour 20% de son salaire

Un programmeur qui avait conçu un payant stratagème afin d’alléger ses heures de travail s’est retrouvé sans emploi une fois la tactique mise au jour par une équipe de Verizon. En effet, l'homme payait une firme chinoise 50.000$ par année pour faire un travail pour lequel il était payé plus de 250.000 $ annuellement. L’affaire a été ébruitée lundi par Andrew Valentine, un enquêteur de l’entreprise de communication et de sécurité Verizon, sur son blogue, elle s’est répandue rapidement sur les différents blogues et sites de technologie, de même que dans les médias internationaux. La ruse a été rendue possible notamment parce que le programmeur fautif, Bob (nom fictif), travaillait à domicile et se connectait donc au réseau de son entreprise à distance. L'homme dans la quarantaine était alors considéré parmi les meilleurs de son entreprise. Son employeur, une entreprise d'infrastructure américaine d'importance, a d’abord pensé qu’il était victime de piratage après avoir vu l’empreinte de la firme chinoise dans son système. Quelqu’un basé en Chine, dans la ville de Shenyang, utilisait les accès de Bob pour entrer dans le système. Les enquêteurs de Verizon, appelés en renfort, se sont mis à la recherche d’un espiogiciel sur le poste de travail de Bob. Ils ont plutôt découvert son stratagème, en plus de constater que Bob passait le plus clair de son temps à se balader sur les réseaux sociaux et à regarder des vidéos de chats… L'ingénieur, qui visiblement ne devait pas travailler en open-space, avait une journée bien remplie comme en témoigne son collègue Andrew Valentine: Citation: 9h : arriver au bureau et surfer sur Reddit pendant près de deux heures. Regarder des vidéos de chats 11h30 : déjeuner 13h : faire un peu de shopping sur eBay 14h : mettre à jour son profil Facebook et Linkedin 16h30 : fin de la journée. Envoi d'un mail à ses superviseurs pour faire le bilan du travail abattu 17h : Rentrer chez soi Tout cela aurait pu durer encore longtemps si le service informatique de sa firme, qui traitait des données sensibles, n'avait pas mis le nez dans les sources de connexion au réseau interne., c'est là qu'ils ont constaté de fréquentes connexions depuis la Chine. Le pot-aux-roses était découvert. Bob a fait ses valises et licencié sur le champ. Le plus beau, Bob était également employé en télétravail par plusieurs autres entreprises et rééditait l'entourloupe à chaque fois, il gagnait plusieurs centaines de milliers de dollars par an pour regarder des vidéos de chats. Toutes les bonnes choses ont une fin

18 Jan 2013 LIRE L'ACTU
Amélioration du partage et de nouvelles fonctionnalités HTML5 pour SkyDrive Archives Secunews SECUNEWS

Amélioration du partage et de nouvelles fonctionnalités HTML5 pour SkyDrive

En ce début d'année, SkyDrive.com voit arriver quelques amélioration tel qu’une nouvelle mise en page avec le regroupement des options de partage et l'ajout d'un menu de permission simplifié et facile d’accès pour que vous puissiez plus facilement contrôler qui a accès à vos fichiers. - Il est dorénavant possible de faire glisser un document directement dans un autre dossier via la barre de navigation horizontale - Amélioration de la sélection de document sur écran tactile, il suffit maintenant de toucher le document pour le sélectionner Enfin, un certain nombre d'améliorations de fond ont été apportées afin d'améliorer l'expérience SkyDrive en terme vitesse et de fiabilité. SkyDrive.com

13 Jan 2013 LIRE L'ACTU
Facebook Poke : Nouvelle application pour iOS Archives Secunews SECUNEWS

Facebook Poke : Nouvelle application pour iOS

Facebook a mis en ligne une nouvelle application pour iOS permettant d'envoyer un poke sous forme de message, de photo ou de vidéo à un ou plusieurs contacts à la fois. Envoi : Sélectionnez le type de poke à envoyer puis le temps qu'aura votre contact pour lire le message (de 1 à 10s). Réception : La lecture du message se fera par un appui maintenu sur le bouton à l'écran et le message finira aux oubliettes dès lors que vous aurez relâché le bouton ou lorsque le temps sera écoulé. Possibilité également d'ajouter le lieu d’où vous envoyez vos pokes et de voir si vos contacts ont pris une capture d’écran du poke. Télécharger Facebook Poke Rien de prévu pour Android mais j'imagine que ça arrivera prochainement.

22 Dec 2012 LIRE L'ACTU
Facebook hors service Archives Secunews SECUNEWS

Facebook hors service

Depuis un peu avant minuit, Facebook est inaccessible suite à apparemment une attaque pirate massive bien que ceci soit à prendre au conditionnel puisque Facebook n'a pas communiqué sur le sujet. Actuellement, certains utilisateurs arriveraient à s'y reconnecter via leur application mobile mais pas depuis le navigateur, pour ma part ça ne fonctionne pas alors que pour un ami Québécois ça à l'air de fonctionner de nouveau par son navigateur. Plus tôt dans la journée, c'est Gmail qui était touchée. Affaire à suivre..

11 Dec 2012 LIRE L'ACTU
Outlook : L'archivage des mails disponible Archives Secunews SECUNEWS

Outlook : L'archivage des mails disponible

Microsoft a récemment annoncé que Outlook.com verrait arriver de nouvelles fonctionnalités dans les prochaines semaines. La plus attendue était l'option d'archivage des mails, la voici maintenant disponible pour peu que vous soyez passés à la nouvelle interface de Hotmail via le lien "Mettre à niveau vers Outlook" disponible dans les options du webmail, pas d’inquiétude si vous n'aimez pas, il est tout aussi simple de revenir à l'interface actuelle. Autre nouveauté mais moins utile en soi, l'ajout de nouvelles couleurs d'interface sont disponibles dans la palette de couleurs.

06 Dec 2012 LIRE L'ACTU
Facebook : Synchronisation des photos sur iOS et Android Archives Secunews SECUNEWS

Facebook : Synchronisation des photos sur iOS et Android

Facebook a mis en ligne une nouvelle fonction de synchronisation de photos pour iOS et Android qui permet comme son nom l'indique de synchroniser instantanément les photos prises depuis votre smartphone ou tablette vers un dossier privé accessible depuis la rubrique photos de votre profil. Comment la synchronisation de photos fonctionne-t-elle ? : Lorsque vous activez la synchronisation de photos, chaque photo que vous prenez avec votre téléphone mobile est stockée dans une section privée du dossier Photos de Facebook. Vous pouvez facilement partager vos photos synchronisées sur votre journal à partir de votre ordinateur, de votre mobile ou d'un autre appareil. Comment puis-je synchroniser mes photos ? : Vous pouvez prévisualiser la synchronisation des photos en vérifiant tout d'abord que la dernière version de l'application Facebook est installée sur votre téléphone. Si vous possédez un iPhone, vous devez utiliser iOS 6. - À partir de l’application : Accédez à votre application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchroniser en bas de la section des photos. Suivez les instructions détaillées. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la section des photos. Suivez les instructions détaillées. La section Synchronisé à partir du téléphone peut contenir jusqu'à 2 Go de photos. Qui peut voir les photos que j’ai synchronisées depuis mon téléphone ? : Vous seul(e) pouvez voir les photos que vous avez synchronisées depuis votre téléphone. Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. Lorsque vous consultez les photos que vous avez synchronisées, vous pouvez sélectionner les vues que vous souhaitez partager ou envoyer dans un message privé. Où puis-je trouver mes photos synchronisées ? : Vos photos sont stockées de manière privée dans une section de votre dossier Photos de Facebook que vous êtes la seule personne à pouvoir consulter. À partir de là, vous pouvez sélectionner les clichés à partager ou les envoyer dans un message privé. - Sur votre téléphone : Accédez à l'application photos à gauche de l'écran. Touchez Photos. Appuyez sur Synchronisé en bas de la page des photos. - Sur votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page des photos. Comment partager des photos synchronisées ? : Vous pouvez sélectionner les photos que vous souhaitez publier ou envoyer dans un message privé. - À partir de votre ordinateur : Cochez les photos que vous souhaitez partager. Vous pouvez cliquer et déplacer le pointeur de la souris sur un groupe de photos pour en choisir plusieurs. Sélectionnez Créer une publication pour publier les photos dans votre journal ou Envoyer dans un message pour les envoyer dans un message privé. Comment puis-je supprimer une photo synchronisée depuis mon téléphone ? : - À partir de l'application Facebook mobile : Accédez à l'application photos à gauche de l'écran. Appuyez sur Synchronisé en bas de la page. Appuyez sur la photo à supprimer. Appuyez sur Supprimer la photo synchronisée. - À partir de votre ordinateur : Accédez à votre journal. Cliquez sur Photos. Cliquez sur Synchronisé à partir du téléphone en haut de la page. Cliquez sur la photo à supprimer. Cliquez sur Supprimer en bas à gauche de la page. Lorsque vous accédez à l'onglet Synchronisé sur votre téléphone, les photos que vous avez supprimées peuvent apparaître temporairement. Remarque : les photos synchronisées supprimées apparaissent toujours dans la galerie de votre téléphone. À quelle fréquence les photos sont-elles synchronisées ? : Nous essayons généralement de synchroniser vos photos dès que vous les prenez. Nous prenons cependant également en compte un certain nombre de facteurs, tels que le niveau de la batterie et les paramètres de synchronisation. Les nouvelles photos seront synchronisées de manière privée lorsque vous les prendrez. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment la synchronisation des photos s’intègre-t-elle dans mon forfait de données ? : Si vous utilisez un réseau cellulaire comme le réseau 3G ou 4G, nous synchroniserons les photos en utilisant une taille plus petite (environ 100K chacune). Il est donc peu probable que les photos utilisent une grande partie de votre forfait de données. N’oubliez pas que le téléchargement via un réseau cellulaire fait appel au forfait de données et peut vous coûter de l’argent. Nous synchroniserons une version plus grande de vos photos via les connexions Wi-Fi. Dans ce cas, votre forfait de données ne sera pas utilisé. Dans vos paramètres de synchronisation, vous pouvez choisir de procéder à la synchronisation via votre réseau Wi-Fi et votre réseau cellulaire ou via votre réseau Wi-Fi uniquement ou de désactiver complètement la synchronisation. Les photos ne seront pas synchronisées si le niveau de la batterie est faible. Comment modifier mes paramètres pour la synchronisation des photos ? : Vous pouvez modifier vos paramètres de synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenage. À partir de là, activez ou désactivez la synchronisation ou choisissez la synchronisation Wi-Fi uniquement. Vous pouvez également synchroniser toutes les photos de votre pellicule via un réseau Wi-Fi et découvrir l'espace de stockage disponible. Comment désactiver la synchronisation des photos ? : Vous pouvez désactiver la synchronisation des photos à partir de votre téléphone. - Android : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Faites défiler la page vers le bas, puis sélectionnez Compte > Paramètres des applications > Synchronisation des photos. Sélectionnez Ne pas synchroniser mes photos. - iPhone ou iPad : Ouvrez l'application Facebook et appuyez sur le menu dans l'angle supérieur gauche . Appuyez sur l'application Photos. Dans le bas de la page, appuyez sur Synchroniser les photos. Appuyez sur l'icône en forme d'engrenageet choisissez Ne pas synchroniser mes photos. Note : Comme vous le pourrez le remarquer, lors de la première utilisation, il y'a toutes les photos se trouvant dans le dossier photos de votre appareil. Je conseille donc de faire le ménage dans les photos apparaissant dans l'onglet "synchronisé" de l'application Facebook en touchant chacune d'entre elles et en les supprimant si vous ne voulez pas les voir arriver sur Facebook et même si celles-ci se retrouvent dans un dossier privé on n'a pas forcément envie qu'elles se retrouvent sur les serveurs Facebook . En espérant qu'avec une prochaine mise à jour, on pourra sélectionner celles que l'on veut synchroniser même si au fond ça revient à diminuer l'intérêt de cette fonction.Bref il faut mieux désactiver la fonction de synchronisation et utiliser l'onglet "Albums" afin de les ajouter manuellement. Enfin tout ça c'est à vous de voir.

04 Dec 2012 LIRE L'ACTU
Google Music Archives Secunews SECUNEWS

Google Music

En Partenariat avec Myspace, il vous suffira de tapper le nom d'un groupe (exemple: Green Day) et une liste de morceaux apparaitront en début de page sur votre page de résultat de recherche. Vous pourrez alors écouter la musique, l'acheter ou arriver sur la page du groupe recherché. http://music.google.com

21 Oct 2012 LIRE L'ACTU
Twitter, paralysé par une panne géante, dément toute attaque pirate Archives Secunews SECUNEWS

Twitter, paralysé par une panne géante, dément toute attaque pirate

Le réseau de microblogging Twitter, affirme avoir été victime, jeudi entre 16h et 18h, d'un bogue en cascade qui a duré plus de deux heures. Un groupe de hackers a pourtant revendiqué une attaque informatique. Il n'y avait aucun moyen d'accéder au site, toute tentative renvoyant vers une page d'erreur. Citation:"Il se pourrait que des utilisateurs aient des problémes pour se connecter à Twitter, nos ingénieurs sont au travail pour résoudre le probléme", avait alors indiqué une porte-parole. Globalement, aucun nouveau message ne s'est affiché sur Twitter jusqu'à 19h, heure de Paris. Plus tard dans la soirée, le site de microblogs a expliqué les raisons de la panne: Citation:"Elle est due à un bogue en cascade dans un des composants de notre infrastructure." Aucune précision n'a été fournie sur l'ampleur de la panne, sa localisation ni le nombre de comptes touchés, dans le même temps, un groupe de hackers donnait une tout autre explication, revendiquant une attaque informatique. Le compte militant UGNazi a ainsi écrit, dés que Twitter est redevenu opérationnel: "Nous venons de mettre ìTango Downî twitter.com pendant 40 minutes dans le monde entier!" Dans le jargon militaire des forces spéciales, "tango down" signifie qu'un ennemi a été abattu. S'abritant derriére une imagerie nazie par provocation, UGNazi serait vaguement affilié à LulzSec (un groupe de hackers militants qui agit pour le lulz), la plaisanterie, UGNazi s'en serait déjà pris à "Google" et, plus récemment, à "WHMCS", un service de facturation en ligne, le groupe pirate aurait récupéré des éléments confidentiels reliés à 500.000 clients (mots de passe, numéros de cartes de crédit). Un effet domino Twitter a-t-il réellement été piraté ? Johannes Ullrich, directeur technique de la société de sécurité informatique "SANS Internet Storm Center", ne cachait pas ses doutes quant à la possibilité d'une attaque par déni de service ( Déni de service ). Citation:"Il est peu probable qu'il s'agisse d'une attaque DDOS, puisque le site est toujours réactif. Il est plus probable qu'il s'agisse d'une panne de logiciel ou d'équipement", remarquait-il. L'expert en sécurité informatique penche volontiers vers l'explication de Twitter, le bogue en cascade, autrement dit un probléme affectant un appareil, qui en révéle d'autres, par effet domino. Citation:"Il est probable que Twitter ait de nombreuses bases de données et serveurs. Le systéme permet en général qu'un serveur tombe en panne sans que cela touche les autres, mais il peut arriver qu'en raison d'un bogue dans le systéme un autre serveur soit touché, s'arrête, et que cela provoque des problémes sur un troisiéme", a expliqué Johannes Ullrich . Jeudi soir, Twitter a donc publié un billet confirmant "un bogue en cascade". Twitter n'en révéle pas la nature, mais précise "qu'il ne s'agissait pas d'une vulnérabilité logicielle unique, mais plutôt d'un effet en cascade impactant d'autres éléments", ce qui a pu avoir un effet sur les utilisateurs du monde entier. Pour régler le probléme, Twitter est revenu à une version précédente, stable, du systéme.

25 Jun 2012 LIRE L'ACTU
Iuloo, une brocante belge virtuelle Archives Secunews SECUNEWS

Iuloo, une brocante belge virtuelle

La différence de Iuloo avec ce qui existe déjà sur ce créneau, comme 2ememain et eBay ? Citation:"Nous avons voulu soigner le design de notre site, tout comme eBay, mais contrairement à eux, nous ne prélevons ni frais d'insertion ni frais de vente, à l'instar du site 2ememain", explique Arnauld Pierrard. Arnauld Pierrard, a investi 40.000 euros dans la start-up avec son frére Xavier et un troisiéme associé, Quentin de Wasseige. Le trio préfére se rémunérer à terme sur de potentiels annonceurs publicitaire, qu'ils espérent voir arriver dans les semaines qui viennent. Autre différence de taille: Citation:"Nous fonctionnons davantage selon le principe de la brocante que celui de la vente aux enchéres. C'est-à-dire que l'acheteur peut proposer une offre inférieure au prix affiché par le vendeur, qui peut l'accepter ou la refuser d'un simple clic via sa boÓte mail personnelle." Autre différence: La notion de délai a disparu, plus besoin d'attendre 5 ou 10 jours pour conclure, l'affaire peut être dans le sac en quelques minutes seulement. Citation:Bien s?r, si les offres s'accumulent pour un même article, le vendeur peut laisser monter les prix, c'est tout à son avantage, ceci dit, aucune commission n'est perçue sur les ventes. Et les débuts sont encourageants, en Wallonie surtout. Car, en seulement quelques semaines, Iuloo compte déjà quelque 10.000 visiteurs mensuels uniques et environ 2.600 membres, qui peuvent chiner dans plus de 2.000 articles, parmi lesquels des serviettes en papier imprimé à 30 cents, un service à café en porcelaine de Limoge à 400 euros ou encore une camionnette Opel à 15.500 euros. Le site est accessible en français et en néerlandais, les concepteurs songent déjà à une traduction en anglais et en espagnol. Leur objectif ? tre le leader des sites d'achat et de vente d'objets neufs ou d'occasion en Belgique Avis aux amateurs de marchandage et autres négociateurs. Accédez au site Iuloo.com d'autres question ? accédez à la rubrique aide

09 Feb 2012 LIRE L'ACTU
Un virus infecte des drones de l'armée américaine Archives Secunews SECUNEWS

Un virus infecte des drones de l'armée américaine

Selon le magazine Wired, les postes de commande à distance de drones américains effectuant des missions en Afghanistan ou dans d'autres zones de conflits ont été infectés par un virus. [quote]"Un virus informatique a infecté les cockpits des drones américains "Predator" et "Reaper", enregistrant toutes les commandes des pilotes quand ils effectuent à distance des missions", écrit le magazine, citant trois sources anonymes.[/quote] Il n'y a eu officiellement aucune diffusion d'informations confidentielles à l'extérieur de la base de Creech, dans le Nevada, le virus n'aurait pas non plus empêché les pilotes d'effectuer leurs missions, précise le magazine, mais les militaires américains n'arriveraient toujours pas à se débarrasser de ce virus, détecté il y a deux semaines. [quote]Nous l'éliminons, mais il revient à chaque fois, nous pensons qu'il n'est pas très dangereux, mais en fait nous n'en savons rien", a résumé un des interlocuteurs anonymes de Wired.[/quote] Les autorités américaines cherchent également à savoir comment le virus a pu s'introduire dans un parc informatique a priori très sécurisé. Les spécialistes militaires ne savent pas si le virus à été introduit volontairement ou accidentellement. Ils soupçonnent que des disques durs externes, que les pilotes utilisent pour transférer des informations d'un poste à un autre, soient à l'origine de l'infection. Les drones sont devenus une des principales armes utilisées par les États-Unis ces dernières années. Le Washington Post rappelle que depuis l'investiture de Barack Obama, les États-Unis ont utilisé une trentaine de drones pour mener plus de 230 missions uniquement sur le sol du Pakistan, tuant prés de 2.000 personnes. En 2009, l'armée de l'air y consacrait 36% de son budget. Les défauts de sécurisation des drones, notamment l'absence de cryptage, sont un de ses points faibles.

09 Oct 2011 LIRE L'ACTU
Le crocodile, nouvelle drogue qui détruit la jeunesse russe Archives Secunews SECUNEWS

Le crocodile, nouvelle drogue qui détruit la jeunesse russe

C'est le nouveau fléau russe, le crocodile, derrière ce nom d'animal se cache une drogue épouvantable qui fait 10 fois les effets de l’héroïne pour un prix trois fois plus bas. Elle est produite à partir d'un savant mélange entre de l'héro, de l'essence, du diluant à peinture, et de la codéine. Évidemment, la substance s'est propagée dans les coins les plus pauvres du pays et ses effets sont absolument terribles. [quote]On estime qu'un consommateur n'a que 3 ans de survie aprés avoir commencé "le crocodile". Ceux qui parviennent à y arriver voient leur vie dévastée, ils perdent leur peau, souffrent de lésions rouges sur l'ensemble du corps (particuliérement les recoins à piqures).[/quote] Le gouvernement russe n'a pris aucune mesure contre cette nouvelle drogue jusqu'à présent, le crocodile n'est pas reconnu comme telle par les autorités. Attention certaines images peuvent choquer Le crocodile, nouvelle drogue qui détruit la jeunesse russe

16 Jul 2011 LIRE L'ACTU
Un pirate affirme avoir piraté le systéme MoBIB de la STIB Archives Secunews SECUNEWS

Un pirate affirme avoir piraté le systéme MoBIB de la STIB

Un pirate affirme, dans une vidéo postée mercredi sur Youtube, avoir réussi à pirater le systéme MoBIB de la STIB. Il serait parvenu à s'introduire dans le systéme sans contact ou RFID de la carte de transport, une technologie permettant la validation de cette carte par simple passage devant un lecteur. Dans la vidéo, le pirate semble utiliser un lecteur de carte relié à son ordinateur. Il parvient alors à décoder les données de la carte et à en modifier la teneur, afin de prolonger la période de validité de sa MoBIB, le fraudeur semble vouloir attirer l'attention sur un probléme d'accés aux données de la vie privée des utilisateurs de la MoBIB, un service de la STIB introduit depuis 2008. Il menace la STIB de rendre l'accés au réseau gratuit pour tous si la société de transports bruxellois ne change pas de méthode pour mieux assurer la vie privée de ses usagers. Le pirate a par ailleurs, mis en place une pétition consistant à dénoncer ces méthodes. Citation:La nouvelle carte à puce (Mobib) de la Stib s'impose doucement pour remplacer les titres de transport papier. Le résultat en est la mémorisation des derniers voyages effectués sur le réseau Stib mettant en péril la vie privée de l'usager. Plus grave encore, à terme ce systéme va bouleverser tout le mode de déplacement des usagers, en forçant notamment les abonnés mensuels/annuels à farfouiller laborieusement dans leur sac ou portefeuille afin de pointer leur carte lors de toute ENTREE sur le réseau mais également lors de toute SORTIE. Des portiques de sécurité seront trés bientôt installés et il y a fort à parier qu'ils créeront des files interminables, puisque tous les abonnés jusqu'ici dispensés de validation de ticket devront également passer leur abonnement devant la borne Mobib. Summum de l'incroyable, les abonnés, ayant déboursé plusieurs centaines d'euros dans le cas d'un abonnement annuel, se verront imposée une amende s'ils n'ont pas validé leur titre de transport Mobib. Les abonnés seront donc à l'avenir traités comme de vulgaires fraudeurs : réprimandés et devant payer une amende. Ceci étant tout bonnement révoltant et augurant d'une dégradation sévére des services offerts prochainement par la Stib, signez vite cette pétition, afin d'empêcher d'en arriver là ! Accéder a la pétition De son côté, la STIB analyse actuellement la manoeuvre du fraudeur, qui lui semble hautement improbable. Citation:"Nous procédons à toutes les vérifications nécessaires, et ce par acquis de conscience", a ainsi déclaré Françoise Ledune, porte-parole de la STIB. La STIB rappelle, par ailleurs, que la Commission protection de la vie privée a rendu, en mai 2011, un "avis favorable quant aux données anonymisées (données de circulation) de la carte MOBIB". Voir aussi: Mobib la carte a puce de la STIB trop curieuse

05 Jun 2011 LIRE L'ACTU
Chéques-repas électroniques mode d'emploi d'une nouveauté Archives Secunews SECUNEWS

Chéques-repas électroniques mode d'emploi d'une nouveauté

Les chéques-repas électroniques débarquent dans moins de 3 mois en Belgique. Une nouveauté à laquelle les employés devront s'habituer... Si comme 1,3 million de travailleurs vous recevez des chéques-repas, attendez-vous à de sérieux changements dans les prochains mois. Dés le 1er avril 2011 (et c'est pas un poisson), l'avantage extralégal préféré des employés belges se transformera petit à petit en carte de paiement électronique. Fini donc le format papier traditionnel. Un changement qui devrait générer moins de déchets et qui simplifiera la t‚che administrative des employeurs, des travailleurs et des commerçants. Citation:"Au vu du nombre élevé de demandes qui nous ont été formulées jusqu'à maintenant par les entreprises, ce nouveau projet semble leur plaire", confie Marie Cordiez, porte-parole d'Edenred - anciennement Accor. Pas de doute, le nouveau systéme est en marche, mais au fait, comment ça fonctionne ? 1. Comme une carte bancaire Les chéques-repas électroniques se présenteront sous la forme d'une carte de paiement fonctionnant avec un code PIN. Entiérement gratuite pour les salariés, elle sera créditée (à la demande de l'employeur bien s?r) par l'éditeur des titres-repas, à savoir: - Sodexo - Edenred - Eve - Monizze "C'est comme un compte virtuel en quelque sorte", précise Marie Cordiez. Chacun pourra utiliser l'argent de ses chéques-repas pour faire ses achats via notamment les terminaux de paiement électronique déjà existants style Bancontact. Et pour les commerçants qui n'en posséderaient pas, nous leur proposerons des terminaux qui permettront à chacun de leurs clients d'utiliser leurs chéques-repas." Une initiative que ménera également Sodexo. 2. Deux nouvelles spécificités En plus du fait que chaque paiement électronique respectera le modéle du "first-in-first-out", à savoir l'utilisation prioritaire des titres-repas dont la validité est la plus courte, une autre nouveauté permettra aux salariés de fractionner leurs dépenses. Pour simplifier, le solde d'un titre entamé restera à disposition sur le compte. "En fait, l'employé qui utilisera ses chéques-repas électroniques ne devra pas veiller pour autant à les dépenser par tranche de 7 euros", explique Cathy Schoels, porte-parole de Sodexo. Dans le cas o? il ne dépensera que 5 des 7 euros qui lui sont octroyés avec chaque titres-repas, les 2 euros qui restent lui seront directement reversés sur son compte virtuel. Plus question de revenir chez soi les poches pleines de piéces rendues par la caissiére". 3. Merci les nouvelles technologies et que les plus distraits se rassurent... Les nouvelles technologies leur viendront en aide puisque chaque utilisateur sera averti de l'expiration prochaine de ses titres-repas par mail. Une situation qui ne devrait pas arriver trop souvent étant donné que les travailleurs pourront consulter quotidiennement le solde et le nombre de chéques-repas valables encore disponibles sur leur compte via un terminal Bancontact. Un peu à la maniére de ce qui existe déjà avec la carte Proton. 4. Plus de sécurité Quant à la sécurité de ce nouveau systéme, tout a été pensé. En principe, " Card Stop (tel: 070-344-344)" permettra de bloquer le compte de chaque salarié dont la carte aura été volée ou perdue, de quoi convaincre les plus sceptiques. Dans tous les cas, une chose est s?re, les 250 millions de chéques-repas papier sont destinés à disparaÓtre dans les 3 ans.

08 Jan 2011 LIRE L'ACTU
Viré pour avoir écrasé un bonhomme de neige Archives Secunews SECUNEWS

Viré pour avoir écrasé un bonhomme de neige

Un chauffeur de bus américain a perdu son emploi cette semaine, son tort ? Avoir roulé sur un bonhomme de neige... La scène se passe au début du mois à Urbana dans l'Illinois. Des étudiants se marrent en filmant une route où trône un bonhomme de neige d'un bon petit mètre. Une première voiture s'approche et évite de peu le monticule. Arrive ensuite un bus qui, lui, l'emboutit de face au grand désespoir ironique des jeunes hommes, "oh mon dieu, non!", s'exclament-ils hilares L'histoire ne s'arrête pas là. Les images tournent sur la toile et finissent par arriver jusqu'à la société de transports en commun et celle-ci ne fait ni une ni deux et décide de se séparer dans les plus brefs délais de son employé. Selon la presse américaine, les responsables estiment que le chauffeur a dévié dangereusement de sa bande pour heurter le bonhomme de neige. Il faut sauver le chauffeur de bus Une décision qui a vite fait boule de neige sur la toile. Un groupe Facebook " Save the bus driver" a déjà accuielli plus de 9.500 membres en moins de dix jours. Selon eux, "le chauffeur ne faisait que son devoir civique en nettoyant l'obstacle". Viré pour avoir écrasé un bonhomme de neige

16 Dec 2010 LIRE L'ACTU
Une nouvelle méthode d'attaque indétectable se propage mondialement Archives Secunews SECUNEWS

Une nouvelle méthode d'attaque indétectable se propage mondialement

L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

19 Oct 2010 LIRE L'ACTU
Diaspora miné par de nombreuses failles de sécurité Archives Secunews SECUNEWS

Diaspora miné par de nombreuses failles de sécurité

Des hackers tirent la sonnette d'alarme sur les nombreuses vulnérabilités découvertes dans le code du réseau social open source qui le rendent peu s?r. Rendu public la semaine derniére, le code source du réseau social "Diaspora" a rapidement suscité des inquiétudes sur son niveau de sécurité alors qu'une version alpha est censée arriver en octobre 2010. Plus d'images Des hackers qui se sont penchés sur le code affirment que les failles de sécurité découvertes permettraient d'accomplir de trés vilaines choses, à peu prés n'importe quel type d'intrusion et de prise de contrôle seraient réalisables, notamment sous forme de cross-site scripting ( XSS ), détournement de compte utilisateur, suppression des photos, recrutement de nouveaux"amis" sans leur consentement. Il ne s'agit pour le moment que de menaces potentielles et les vulnérabilités les plus sérieuses n'ont pas été rendue publiques mais communiquées directement aux créateurs du projet Diaspora afin qu'ils prennent les mesures nécessaires. Reste que le site est déjà utilisé par les plus fervents supporters du projet et que des serveurs publics sont déjà en service. Rappelons que le principe de Diaspora consiste à faire des membres du réseau social les propres hébergeurs de leurs données personnelles. En publiant le code source jeudi dernier, les initiateurs du projet invitaient les volontaires à le tester tout en prévenant qu'il y avait des bugs et des failles de sécurité, il semblerait qu'ils n'aient pas mesuré l'ampleur et l'importance de ces vulnérabilités. La sortie de la version alpha de Diaspora, prévue en octobre 2010, sera peut être différée le temps de fiabiliser la sécurité du code source.

19 Sep 2010 LIRE L'ACTU