Moteur de recherche

Résultats pour : "ancienne"

SmartTube a disparu de votre téléviseur? Voici comment le réinstaller. Archives Secunews SECUNEWS

SmartTube a disparu de votre téléviseur? Voici comment le réinstaller.

L'application SmartTube a disparu de votre téléviseur ? Voici pourquoi et comment le réinstaller facilement ! Il y a quelques jours, Google a peut être retiré l’application SmartTube de votre téléviseur Android TV à cause d’un problème de sécurité lié à la signature numérique de l’ancienne version. Ce retrait a entraîné la disparition de SmartTube sur de nombreux téléviseurs connectés, privant les utilisateurs de leur YouTube sans publicité préféré. La bonne nouvelle, c’est qu’une nouvelle version officielle (version 30.56) vient de sortir. Cette mise à jour corrige les problèmes de sécurité, s’installe de façon indépendante de l’ancienne version, et inclut toutes les fonctionnalités premium gratuitement : lecture en 8K, blocage des sponsors avec SponsorBlock, player vidéo optimisé et personnalisable. Comment réinstaller SmartTube sur votre Smart TV ? Avant tout, désinstaller la version précédente si elle est encore installée, la mise à jour via le menu habituel ne fonctionnera pas, la signature numérique étant différente. Activez les sources inconnues dans les paramètres de sécurité de votre télévision pour permettre l'installation d’applications hors Google Play. Téléchargez la dernière version APK officielle de SmartTube Next depuis le site officiel https://smarttubeapp.github.io/ ou un dépôt fiable, via votre TV, smartphone ou ordinateur. Installez l’application : Par clé USB, en branchant la clé sur la TV et lançant l’installation, ou Directement sur la TV via une application de téléchargement, ou Par transfert réseau via des apps comme “Send Files to TV”. Lancez la nouvelle version SmartTube qui fonctionne indépendamment de l’ancienne installation. En suivant ces étapes, vous retrouvez une expérience YouTube fluide et sans pubs sur votre Smart TV, avec une application à jour et sécurisée.

30 Nov 2025 LIRE L'ACTU
Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive Archives Secunews SECUNEWS

Attention si vous utilisez WhatsApp, le stockage supplémentaire va devenir payant dans Google Drive

Les informations et l’entièreté de vos conversations sur cette application sont conservées sur un Google Drive. La capacité de stockage de ces informations n’a jamais eu de limite mais cette règle devrait changer dans peux de temps. L’entreprise Google aurait décidé de mettre un terme à cet accord avec "Meta" et aurait décidé de limiter cette capacité de stockage. Quel impact cela peut-il avoir sur votre utilisation de Whats App ? Tout dépend justement de votre consommation et de vos préférences. Si vous échangez beaucoup de contenus lourds en données comme des vidéos ou de nombreuses photos ou si vous souhaitez garder beaucoup d’anciennes conversations remplies de messages, vous serez directement impactés par ce changement. Vous dépasserez alors relativement vite la limite imposée par le Google drive. Google va proposer un abonnement pour les personnes désireuses d’utiliser Whats App et leur donnée de façon plus conséquente en payant 2,99 euros par mois pour disposer d’un stockage supplémentaire. Deux choix s’offrent maintenant à vous: Trier vos données pour en garder le moins possible inutilement Créer un deuxième compte Google relié à votre compta WhatsApp et gagner, 15go de plus. Que pouvons-nous faire avec la sauvegarde WhatsApp dans Google Drive ? La seule chose que vous pouvez faire est de supprimer la sauvegarde WhatsApp, de désactiver la fonction permettant de les créer ou de la restaurer sur un nouvel appareil, rien d'autre. La sauvegarde de WhatsApp sur Google Drive n'a qu'un seul but réel, être restaurée lorsque vous en avez besoin. Vous ne pouvez pas télécharger vos messages et ils sont totalement inaccessibles (ils sont cryptés). Vous ne pouvez rien faire d'autre avec. Si vous cliquez sur Options, vous ne verrez que ces options, dans ce cas uniquement la fonction de déconnexion. La sauvegarde est stockée sur Google Drive grâce à l'accord passé entre WhatsApp et Google pour qu'il en soit ainsi jusqu'à présent, mais il n'y a aucun moyen pour l'utilisateur de télécharger la sauvegarde et de la manipuler par lui-même.

03 Feb 2024 LIRE L'ACTU
Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ? Archives Secunews SECUNEWS

Quels smartphone Samsung ne recevront pas la mise à jour Android 14 ?

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application

22 Mar 2023 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité Archives Secunews SECUNEWS

Un bug sur Facebook, fait apparaître d'anciennes photos sans autorisation, sur votre fil d'actualité

Depuis plusieurs jours, le site de Mark Zuckerberg s’attire les foudres d’une partie de ses utilisateurs. En cause, un nouveau bug. A en croire de nombreux témoignages, le réseau social republie sans l'autorisation de ses auteurs de vieux statuts ou d’anciennes photos, en les faisant apparaître aux yeux des autres membres comme de nouvelles publications. En fin de semaine dernière, un habitant Cardiff (Pays de Galles) rapportait dans un message posté sur son compte Twitter qu’une cinquantaine de ses photos sont apparues soudainement sur son fil d’actualité. Parmi ces images, publiées sans son consentement, assure-t-il, des photos qu’il avait auparavant supprimées, ou datant de plusieurs années. Facebook confirme l'existence d'un bug Sur la page d’aide du site, un autre membre de Facebook, basé aux Etats-Unis, explique avoir subi le même sort. [quote]'Ce matin à 6 heures, quatre photos que j’avais postées en septembre sont réapparues sur mon fil d’actualité, incluant les données de localisation et d’identification de mes amis.Cela ne vient pas de moi', écrit-il.[/quote] Il explique aussi avoir d’abord pensé à un piratage de son compte, avant de constater que de nombreux témoignages venant d’autres membres faisaient état d’un problème similaire. Interrogé, un responsable de Facebook a confirmé l’existence du bug, ajoutant que les équipes technique du réseau social tentent de résoudre le problème. L'outil rétrospective 2016 mis en cause En ce début du mois de décembre 2016, comme chaque année, Facebook permet à ses utilisateurs de découvrir leur rétrospective de l'année 2016 avec son outil "Year in Review". Celui-ci se présente sous la forme d'un montage vidéo plutôt kitsch, avec un décor virtuel coloré et une petite musique quand même entraînante. Dans cette vidéo, qui peut être partagée avec ses amis, les internautes peuvent retrouver leurs meilleures photos et celles où ils ont été identifiés. Pour cela, Facebook a besoin de puiser dans le stock de vos anciennes publications. Une telle manipulation pourrait donc expliquer ce dysfonctionnement. Les bugs se succèdent, mais ne se ressemblent pas. En novembre dernier, par exemple, près de deux millions d’utilisateurs de Facebook avaient eu la surprise de trouver la petite fleur et la mention "En souvenir de", qui signalent normalement les comptes de commémoration des utilisateurs décédés dont les proches en ont fait la demande. [quote]'C’est une terrible erreur que nous avons désormais résolue', s’était alors excusé un porte-parole du réseau social. 'Selon notre règlement, si Facebook est informé du décès d’une personne, nous transformons son compte en compte de commémoration'[/quote] Sauf qu’en temps normal, il faut pour cela présenter une preuve du décès au réseau social américain.

12 Dec 2016 LIRE L'ACTU
100 millions de voitures concernées par une faille de sécurité Archives Secunews SECUNEWS

100 millions de voitures concernées par une faille de sécurité

Des chercheurs ont découvert une faille de sécurité, permettant de déverrouiller les portes à distance, qui pourrait toucher plus de 100 millions de véhicules à travers le monde, notamment chez Volkswagen (Seat, Audi et Skoda), mais aussi Renault, Peugeot, Citroën, Fiat, Nissan, Opel, Ford. C’est un nouveau coup dur pour Volkswagen, déjà fortement impacté par le scandale du 'Dieselgate' de l’année dernière et qui peine à voir le bout du tunnel. En effet, le constructeur est désormais concerné par une importante faille permettant à des voleurs de contourner les systèmes de sécurité d’anciennes clés afin d’ouvrir des véhicules à distance. En cause, un nombre insuffisant de mots de passe différents, ce qui rendrait les clés plus simple à pirater. Une enquête serait actuellement en cours à propos d’un vol de voiture, le procédé utilisé pouvant laisser penser à l’exploitation de cette faille dans le système de sécurité. Selon une source proche des forces de l’ordre allemandes, les vols de voitures sont nettement moins nombreux que par le passé. Selon un chiffre de la fédération allemande des assureurs GDV, qu'il cite, 18.000 vols de véhicules assurés sont actuellement recensés en Allemagne, contre 105.000 il y a 23 ans. Les constructeurs français également touchés Si Volkswagen est le plus concerné par cette faille de sécurité, ainsi que les autres marques du groupe, notamment Seat, Audi et Skoda, d’autres constructeurs seraient également touchés. Parmi les français, aucun n’est épargné: - Citroën: Nemo, Jumper - Peugeot: 207 - Renault: Clio, Twingo, etc... A l’étranger, on peut citer: - L'italien Fiat: Punto, Panda, etc.. - L'allemand Opel: Astra, Corsa, etc... - Le japonais Nissan: Qashqai notamment - L'américain Ford: Ka selon ces médias. Déjà sous le feu des critiques en raison du scandale des véhicules truqués, Volkswagen, interrogé par les médias a admis que 'les systèmes de sécurité des véhicules âgés de jusqu'à 15 ans ne présentent pas le même niveau de sécurité que ceux des véhicules actuels". Pour l’instant, le groupe n’a pas annoncé de quelconque stratégie pour lutter contre cette faille, qui risque de créer la panique chez les propriétaires des véhicules concernés. Voir aussi: Deux hackers prennent le contrôle à distance d’une Jeep connectée.

21 Aug 2016 LIRE L'ACTU
(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S Archives Secunews SECUNEWS

(MAJ)Fermeture de Kickass Torrents, son fondateur arrêté en Pologne, le site est désormais H.S

KickAss Torrents (KAT), le site internet de contenus numériques piratés le plus visité au monde, a fermé dans la nuit du mercredi 20 juillet 2016 au jeudi 21 juillet 2016. Le département de la Justice américain a annoncé mercredi l'arrestation de l'Ukrainien Artem Vaulin, fondateur présumé de KickAss Torrents. Considéré comme l'une des plateformes de liens 'torrents' les plus visitées au monde, le site lancé en 2008 est accusé de la distribution illégale de plus d'un milliard de dollars d'oeuvres protégées par les droits d'auteur. Des films, jeux vidéo, morceaux de musique et autres contenus qui attirent chaque mois 50 millions de visiteurs. Vaulin est accusé d'avoir utilisé des serveurs localisés dans des pays partout dans le monde et d'avoir déplacé ses adresses Internet en raison de saisies et de plaintes au civil répétées. [quote]'Son arrestation en Pologne démontre toutefois, une fois encore, que les cybercriminels peuvent s'enfuir, mais qu'ils ne peuvent pas se cacher de la justice, se félicite Leslie Caldwell, procureure générale adjointe.[/quote] Le département de la Justice entend demander au plus vite son extradition, afin d'enclencher rapidement le procès. Un tribunal de Chicago a d'ores et déjà ordonné la saisie d'un compte bancaire et de sept adresses Internet. Les autorités américaines ont saisi les domaines suivants, mais comme le site / serveur principal a été saisi, toutes les adresses utilisées comme proxy sont aussi HS: [quote]kickasstorrents.com kastatic.com thekat.tv kat.cr kickass.cr kickass.to kat.ph[/quote] Le préjudice est estimé à 1 milliard de dollars. Toujours selon les autorités, le site rapportait entre 12.5 millions et 22.3 millions de dollars de recettes publicitaires annuellement. Une source de revenus qui est tarie. KAT est maintenant inaccessible. Une lutte sans merci contre le téléchargement illégal L'affaire rappelle la fermeture, en 2012, du site de téléchargement de fichiers Megaupload, également par les autorités américaines. Le site était à l'époque le 13e site le plus visité d'Internet, avec 50 millions d'utilisateurs quotidiens. À la différence de KickAss Torrents, qui se limite à un annuaire de liens échangés directement entre les internautes, MegaUpload gérait l'hébergement des fichiers piratés. Son propriétaire, Kim Dotcom, qui encourt 20 ans de prison, n'a pas encore été jugé. Début juillet 2016, il annonçait le lancement d'une nouvelle version de Megaupload, disponible le 20 janvier 2017 et basée sur le bitcoin. En France, il aura fallu cinq ans pour procéder au jugement de Vincent Valade, le fondateur d'eMule Paradise, ancienne place forte du piratage. [quote]Les réquisitions présentées contre le Français de 29 ans comprenaient une amende de 80.000 euros, une suspension d'un an de l'accès Internet, une confiscation de tous les biens saisis pendant l'affaire et huit millions d'euros de dommages et intérêts. Il avait finalement été condamné à 14 mois de prison avec sursis. [/quote] La fermeture d'eMule Paradise avait été suivie de celle du portail Dilandau. La liste de sites de téléchargement illégale reste longue: Extratorrent, Torrentz, Rarbg ou encore 1337X rassemblent encore des milliers d'utilisateurs. MAJ:24.7.2016: KickassTorrents: à peine fermé par les autorité et déjà de retour. Une copie vient en effet d’être mise en ligne par IsoHunt, tandis qu’une seconde, anonyme cette fois, a été repérée ailleurs, hébergée sur plusieurs serveurs dans le cloud et cachée derrière le rideau Cloudflare. Rien d’étonnant à ce que KAT revienne aussi rapidement, même si The Pirate Bay a fait l’objet de nombreuses attaques ces derniers temps, il reste encore et toujours accessible, grâce à ses clones, certains étant même listés par Google.

22 Jul 2016 LIRE L'ACTU
La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms Archives Secunews SECUNEWS

La faille Stagefright peux corrompre 950 millions de smartphones sous Android par un simple mms

Joshua Drake, un chercheur travaillant pour la firme de sécurité informatique Zimperium a découvert une faille critique dans le système d'exploitation Android, son nom: Stagefright. Si elle est bien exploitée par un pirate malveillant, cette faille permet de prendre le contrôle d'un téléphone à distance, en envoyant un simple MMS. Au moment où elle a été révélée ce lundi, 95% des smartphones équipés par le système d'exploitation de Google étaient touchés par cette faille. Cependant, il semble qu'aucune attaque n'ait encore réussi à l'exploiter. [quote]'Les attaquants n'ont besoin que de votre numéro de téléphone, grâce auquel ils peuvent exécuter du code à distance via un fichier média conçu à cet effet et envoyé par SMS, indique la firme de sécurité dans son communiqué. Une attaque effectuée avec un arsenal complet pourrait même effacer le message avant que vous vous en rendiez compte.'[/quote] La faille repose en effet sur le fait que, par défaut, Android télécharge le contenu d'un MMS avant qu'il soit ouvert, pour réduire les temps d'attente pour l'utilisateur. Zimperium imagine donc un scénario dans lequel, dans votre sommeil, un attaquant s'insère subrepticement dans le système de votre mobile. Sans donner plus de précisions, Joshua Draque indique que Stagefright peut être exploitée par d'autres moyens que l'envoi d'un SMS. Un correctif qui peut tarder à arriver. Android, système d'exploitation installé sur quatre smartphones sur cinq dans le monde, est proposé par Google aux constructeurs d'appareils mobiles, il est donc à la charge de ces constructeurs de fournir un correctif pour cette faille. Certains d'entre eux, comme Asus ou HTC, s'y sont déjà attelés. Ce processus peut néanmoins prendre plusieurs mois et tous les smartphones ne pourront pas être corrigés. Les utilisateurs d'Android peuvent d'ores et déjà se protéger partiellement en désactivant 'l'extraction automatique des MMS' dans les paramètres des MMS de leur téléphone. Mais ce n'est pas une solution définitive et il faut bien entendu que les utilisateurs installent le correctif qui a été ou sera fourni par leur constructeur. C'est une chose de découvrir une faille, c'en est une autre de l'exploiter. Pour profiter d'une faille, il faut être en capacité de développer un programme qui passe outre toutes les couches de protection mise en place dans le système d'exploitation, autour de l'élément défaillant. [quote]'Sans doute quelque peu irrité par le bruit médiatique autour de Stagefright, le chef de la sécurité d'Android Adrian Ludwig a publié lundi un post à ce sujet sur son profil Google+. Il y a une croyance courante qui suppose que n'importe quel bug logiciel peut-être exploité d'un point de vue de la sécurité', déplore-t-il. [/quote] En fait, une grande part des bugs ne sont pas exploitables et il y a beaucoup de choses qu'Android a fait pour que cette part soit encore plus grande. [quote]Le représentant de Zimperium zLabs, qui présentera le détail de sa découverte lors du Black Hat au début du mois d’août 2015, précise que pour l’heure, les versions d’Android depuis 2.2 jusqu’à maintenant sont des cibles potentielles. Les plus anciennes éditions du système d’exploitation mobile de Google sont les plus exposées et celles qui courent les risques les plus grands, car elles n’embarquent pas les mesures de sécurité limitant certaines fonctions introduites ultérieurement.[/quote] Lire le communiqué de zimperium (anglais)
29 Jul 2015 LIRE L'ACTU
Avec keepzelink ajoutez un qr code personnalisé a vos objets précieux Archives Secunews SECUNEWS

Avec keepzelink ajoutez un qr code personnalisé a vos objets précieux

Smartphone, Tablette, Passeport, ordinateur, sac de voyage, etc..., à l’approche des grands départs demeure toujours une petite angoisse, 'et si je venais à perdre mes affaires ?' A défaut d’étiqueter à l’ancienne ses précieux objets, deux web entrepreneurs français, proposent une solution toute bête, les assortir d’un QR code. Un vrai pied de nez aux petits objets connectés à accrocher à nos affaires pour les géolocaliser depuis un smartphone. Budget: Une dizaine d’euros. Ainsi, le service KeepZeLink veut faire simple, il suffit de se créer un compte en ligne pour qu’un QR code unique nous soit attribué. Ensuite, on passe par la boutique internet pour commander des QR codes imprimés sur des étiquettes autocollantes indéchirables, sur des cartes en PVC perforées, à partir de 4,90 euros les 7 étiquettes, plus 2,50 euros de frais de port. Chaque étiquette est anonyme et mentionne outre le QR code les phrases 'Contactez le propriétaire/Reach the Owner'. Une invitation pour quiconque trouverait l’objet flanqué de son code à le flasher avec son smartphone.. Il existe des dizaines d’applications pour cela et selon KeepZeLink, 60% des possesseurs de smartphones en disposent Être alerté tout en préservant son anonymat et gratuitement Totalement anonyme, ce QR Code permet d’être alerté sans pour autant divulguer ses informations personnelles, c’est KeepZeLink qui alerte le propriétaire par SMS et email, dès qu’une personne ayant trouvé un objet estampillé du QR Code le scanne. Cette alerte est gratuite pour le propriétaire et la personne à l’origine de l’alerte. Le propriétaire décide par la suite d’être mis en relation (ou pas) afin de retrouver son bien, en aucune circonstance son nom ni ses coordonnées ne sont dévoilées. Reste à espérer que quiconque trouvera un objet avec son QR code vous appartenant aura la réaction espérée.. Accéder au site officiel.

30 Jun 2015 LIRE L'ACTU
Voo teste son nouveau décodeur .évasion Archives Secunews SECUNEWS

Voo teste son nouveau décodeur .évasion

C’est une mini-révolution que Voo prépare pour l’été 2015. Le câblodistributeur belge, qui compte 900.000 abonnées à la télévision à travers le pays, vient de lancer un test grandeur nature de son tout nouveau décodeur numérique baptisé '.évasion'. L’opérateur est en train d’installer cette box en avant-première et gratuitement chez quelques centaines de clients fidèles qui ont souscrit à des formules musclées, comme du triple play (télévision, internet, téléphone) haut de gamme. [quote]'Après avoir testé le Voo .évasion en interne, nous souhaitons rôder notre nouveau système et nos procédures en dehors de nos murs', confie Patrick Blocry, porte-parole du câblo qui ne dévoile cependant pas plus d’éléments au sujet du nouveau boîtier avant une communication officielle prévue dans le courant de ce mois et un lancement public du produit entre la fin juin et la rentrée de septembre.[/quote] On ignore donc si le nouveau venu remplacera purement et simplement le vénérable Voocorder lancé en juin 2009 ou s’il viendra se positionner comme produit premium. Il est par contre certain que la Voobox, décodeur minimaliste, est en voie d’extinction, elle n’est plus produite, même si quelques milliers d’exemplaires sont encore en circulation chez les revendeurs agréés. Un mur vidéo C’est dans la brochure accompagnant l’invitation à une installation en avant-première que l’on trouve les premiers éléments d’informations sur le Voo.évasion. Celui-ci est doté d’une interface fluide et conviviale, avec un mur vidéo invitant à découvrir par thèmes les contenus des chaînes et du catalogue VOD. A la façon de Netflix, cette vidéo à la demande dotée d’une mémoire intuitive tient compte des envies de l’utilisateur et lui suggère des programmes qui correspondent à ce qu’il aime. Le client se promène dans les menus à l’aide d’une télécommande épurée et intuitive. Le Voo .évasion permet en outre d’effectuer: - Un retour au début du programme en cours - De remonter jusqu’à sept jours en arrière dans la grille d’une majorité de chaînes - De programmer jusqu’à trois enregistrements simultanés. - Comme le disque dur est amovible (contrairement à celui du Voocorder), l’utilisateur pourra archiver ses contenus, moyennant l’achat d’une nouvelle mémoire interne. Rattraper Proximus Clairement, il s’agit pour Voo de rattraper son retard par rapport à son principal concurrent en matière de diffusion télé, à savoir Proximus TV, et à son décodeur de cinquième génération qui est doté depuis peu (au même titre que les anciennes générations de décodeurs Proximus TV) d’un accès aisé à Netflix. [quote]'Pour nous, la durée d’enregistrement sur disque dur n’a plus beaucoup de sens car, aujourd’hui, c’est l’intelligence du réseau qui a pris le pas sur les caractéristiques techniques du décodeur, réagit Haroun Fenaux, porte-parole de Proximus qui comptait, fin décembre, 1,53 million de décodeurs en activité. Nous préférons miser sur le cloud pour permettre à nos clients de consulter leurs contenus sur tous leurs écrans, du téléviseur au smartphone en passant par la tablette.[/quote] Espérant que la consommation énergétique en veille soit cette fois-ci raisonnable! Reste à voir les services et les fonctions que pourrait encore dévoiler Voo d’ici quelques semaines.

08 May 2015 LIRE L'ACTU
Google abandonne 60% de ses utilisateurs Android à une faille de sécurité Archives Secunews SECUNEWS

Google abandonne 60% de ses utilisateurs Android à une faille de sécurité

Vous utilisez un smartphone sous Android datant de quelques années ou un peu low cost, attention, une faille se cache peut-être dans votre téléphone. Selon Rapid7 , cabinet d'études et d'experts en sécurité, la version Jelly Bean 4.3, d'Android constitue un danger pour les utilisateurs de smartphones et tablettes sur lesquels elle est installée. Sous celle-ci, le navigateur par défaut, qui s'appelait alors Android, comporte une faille de sécurité. Au global, 60% des utilisateurs d'Android seraient concernés, ce qui fait au total 930 millions de terminaux, pourtant, Google a indiqué qu'il ne ferait rien pour corriger cette faille de sécurité. Pourquoi ? Car le bug en question touche plus particulièrement WebView. webview c'est quoi ? Un composant permettant d'afficher des pages web sur lequel est basé Android. Mais la faille concerne uniquement les anciennes versions de Webview, fonctionnant avec "Webkit", un moteur de rendu créé par Apple et utilisé par de nombreuses sociétés. Quelle solution ont alors les millions d'utilisateurs de Jelly Bean pour naviguer en toute sécurité ? Eh bien tout simplement ne plus utiliser le navigateur par défaut de cette version d'Android et reporter leur choix sur Firefox ou Chrome. Le mieux reste cependant de faire une mise à jour vers la version 4.4 d'Android, mais celle-ci n'est pas proposée sur tous les modèles de smartphones par les constructeurs. Cela ne résoudra toutefois pas tous les problèmes puisque certaines applications se servent du navigateur par défaut d'Android 4.3 pour ouvrir des pages web. Adrian Ludwig propose donc tout simplement aux développeurs de restreindre cet usage. Pas certains que ce soit la réponse qu'ils attendaient de la part d'une société dotée d'aussi importants moyens que Google. Depuis la mise à jour Android 4.4 de 2013, les smartphones de Google ont pour navigateur Chrome et ne fonctionne donc plus avec le fameux Webkit, qui a entre temps subi de nombreuses modifications. Même si Google a été averti, l'entreprise ne compte pas corriger les erreurs des versions antérieures à 4.4. Adrian Ludwig, chargé de la sécurité sur Android, conseille ainsi aux utilisateurs d'anciennes versions d'Android de mettre à jour leur téléphone ou, si ce n'est pas possible, de changer de navigateur. Pratique trop risquée [quote]Il explique que réparer cette faille "n'est pas réalisable en toute sécurité" car "Webkit seul, c'est plus de 5 millions de lignes de codes et des centaines de développeurs qui ajoutent chaque mois des milliers de modifications". De plus, l'ancienneté du système complique les choses car une correction impliquerait "des changements nécessaires de parties importantes du code", c'est une opération assez complexe qui comporte des risques de sécurité. En gros, une mise à jour exposerait le système à encore plus de problèmes au lieu de l'en protéger, affirme-t-il.[/quote] La compagnie assure aussi que "chaque jour, avec les avancées de la version Android 4.4, le nombre de personnes affectées rétrécit". Peu de raisons pour la compagnie de prendre des risques donc, d'autant plus que cela pourrait inciter les consommateurs à se munir de modèles plus récents. Pour autant, note le cabinet Rapid7, cette faille non corrigée est une vraie aubaine pour des pirates malintentionnés, les détails de la faille ayant été rendue publique... en espérant une correction rapide.

26 Jan 2015 LIRE L'ACTU
Microsoft corrige une faille de Windows vieille de 19 ans dans son Patch Tuesday du 11 novembre 2014 Archives Secunews SECUNEWS

Microsoft corrige une faille de Windows vieille de 19 ans dans son Patch Tuesday du 11 novembre 2014

Il aura fallu attendre 19 ans pour que Windows corrige une faille de sécurité présente dans tous les Windows. Présentée comme "critique" cette faille (CVE-2014-6332) permettait à des pirates d'accéder à distance aux ordinateurs utilisant Internet Explorer. Mieux vaut tard que jamais ! Microsoft qualifie la faille de "critique" dans un bulletin de sécurité où il explique qu'elle peut permettre à des pirates d'accéder à distance à un ordinateur par le biais de sites internet conçus à cet effet et auxquels l'utilisateur accède avec son navigateur Internet Explorer. [quote]"Les utilisateurs ayant activé les mises à jour automatique n'ont pas besoin de prendre des mesures, car ils seront automatiquement protégés", a assuré un porte-parole de Microsoft. [/quote] Le patch de sécurité corrige la faille dans plusieurs éditions de Windows: - Server 2003, 2008 et 2012 - Vista - RT - 7 - 8 - 8.1 Clic pour lire le bulletin de sécurtié de Microsoft. (MS14-064) L'équipe de chercheurs d'IBM qui avait identifié la faille estime toutefois dans un blog que "toutes les versions de Windows depuis Windows 95" sont affectées et que le morceau de programme incriminé "est au moins vieux de 19 ans et exploitable à distance depuis 18 ans". Les éditions les plus anciennes du système d'exploitation ne sont plus commercialisées et Microsoft n'assure plus de soutien technique pour elles, certaines d'entre elles, comme Windows XP, restent malgré tout très utilisées. Windows fait fonctionner environ 90% des ordinateurs dans le monde. Voir aussi: La plus grande faille de l’histoire dans la sécurité d’Internet corrigée. Un siècle de sécurité informatique, radio, télécommunication. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

17 Nov 2014 LIRE L'ACTU
Les sites de l'OTAN visés par une cyberattaque Archives Secunews SECUNEWS

Les sites de l'OTAN visés par une cyberattaque

Plusieurs sites internet de l'OTAN ont été visés par une cyberattaque dans la nuit du samedi au dimanche 16 mars 2014. [quote]Ces sites ont été la cible d'une attaque importante par déni de service (DDoS), a précisé une porte-parole de l'organisation transatlantique, Oana Lungescu.[/quote] A 1 h 15 du matin, il était par exemple impossible d'accéder à la page d'accueil du site nato.int, outre le portail principal de l'organisation, le site internet d'une société de cybersécurité affiliée à l'Alliance et basée en Estonie a également été visé. Alors que les techniciens de l'Alliance travaillaient pour rétablir le fonctionnement normal des sites, Oana Lungescu indiquait que l'attaque n'avait pas affecté l'intégrité des systèmes de l'OTAN, et n'avait pas eu d'impact opérationnel. Revendication des Cyber Berkut [quote]Le site d'un mouvement ukrainien appelé les "Cyber Berkut" a néanmoins revendiqué cette action en tant que patriotes ukrainiens, indiquant ne pas tolérer que les troupes de l'OTAN puissent occuper la patrie ukrainienne.[/quote] Leur nom est inspiré de celui de l'ancienne police antiémeute ukrainienne, aujourd'hui dissoute, accusée d'avoir tué par balle des dizaines de manifestants lors des journées ayant conduit à la destitution du président Viktor Ianoukovitch le 22 février 2014. Des groupes se faisant appeler Cyber Berkut avaient déjà attaqué plusieurs sites internet ukrainiens et russes ces dernières semaines, selon des experts en sécurité informatique. Cette cyberattaque survient dans un contexte de fortes tensions entre la Russie et les Occidentaux au sujet de l'Ukraine. Ces dernières années, des hackers russes ont été soupçonnés d'avoir mené en 2007 une cyberattaque par déni de service contre plusieurs sites internet en Estonie durant une querelle entre Moscou et Tallinn. Une attaque similaire avait été signalée en 2008 durant le conflit entre la Russie et la Géorgie. La Russie a toujours démenti orchestrer de telles attaques, qui seraient le fait selon elle de "patriotes indépendants".

17 Mar 2014 LIRE L'ACTU
Désormais, Facebook peut utiliser vos photos à des fins commerciales Archives Secunews SECUNEWS

Désormais, Facebook peut utiliser vos photos à des fins commerciales

Depuis ce 5 septembre 2013, Facebook modifie encore une fois certaines règles de confidentialité. Désormais, vos photos peuvent être utilisées par le réseau social pour faire de la publicité. Régulièrement critiqué sur les questions de vie privée, Facebook vient une fois de plus de modifier sa politique d'utilisation des données et sa déclaration des droits et responsabilités. Le réseau social explique qu'il a surtout voulu clarifier des règles déjà existantes. Des règles qui restent toutefois pléthoriques et renvoient vers de multiples autres pages, si bien qu'il est toujours aussi difficile de s'y retrouver. Ce qu'il faut savoir depuis 5 septembre 2013, lorsque l'on est propriétaire d'un compte Facebook: Vos informations Facebook enregistre et utilise toutes les informations que vous choisissez de communiquer sur son réseau, c'est bien connu. Mais saviez-vous qu'il était également attentif aux informations que d'autres personnes peuvent communiquer à votre propos, lorsqu'elles publient une photo de vous par exemple ou vous identifient dans un lieu ? Par ailleurs, tout ce que vous faites sur le site, Facebook le sait: comme consulter le profil de votre voisin, rechercher le profil d'un(e) ex ou faire un achat, le site sait aussi quand vous vous êtes connecté et à partir de quel navigateur. Même si vous verrouillez votre profil en vous rendant dans les paramètres, sachez aussi que certaines informations restent toujours publiques (consultables par tous les internautes du monde entier): votre nom votre photo de profil votre photo de couverture votre sexe Votre nom d'utilisateur. Si vous décidez de vous désinscrire du site, notez qu'un délai d'environ un mois est nécessaire pour supprimer un compte et que certaines informations peuvent rester dans des copies de sauvegarde et dans des journaux d'activité jusqu'à 90 jours. En outre, certaines de vos actions sur Facebook, comme lorsque vous publiez dans un groupe ou envoyez un message à quelqu'un, ne sont pas enregistrées dans votre compte» et persistent même après la suppression de votre compte. Ce que Facebook en fait Le réseau social ne fait pas que fournir à ses annonceurs des informations permettant de connaître vos goûts et votre mode de vie pour cibler les pubs qui s'affichent sur votre page. Grande nouveauté Facebook écrit désormais noir sur blanc qu'il n'hésite pas à utiliser vos photos à des fins publicitaires. Citation: "Vous nous autorisez à utiliser vos nom, photo de profil, contenu et informations dans le cadre d'un contenu commercial, sponsorisé ou associé (par exemple une marque que vous aimez) que nous diffusons ou améliorons", indique le chapitre 10 de sa déclaration des droits et responsabilités. "Vous n'avez pas le choix car votre utilisation de Facebook ou votre accès à Facebook indique votre acceptation de cette déclaration." A propos de vos photos, Facebook les utilise également pour suggérer à votre ami(e) de vous identifier dans une photo. Citation: "Nous utilisons un logiciel de reconnaissance faciale pour calculer un chiffre unique basé sur le visage d'une personne, comme la distance séparant les yeux, le nez et les oreilles. Ce modèle est basé sur les photos dans lesquelles vous avez été identifié(e) sur Facebook", indique le site. Par ailleurs, en créant un compte sur le réseau social, vous acceptez que vos informations soient transférées et traitées aux Etats-Unis. Outre-Atlantique, les entreprises sont soumises au «Patriot Act», cela signifie qu'elles doivent communiquer les informations qui leur sont confiées sur demande des agences de renseignement américaines. Un changement inquiétant Aux Etats-Unis, six organisations de protection des libertés et de la vie privée viennent de saisir la Federal Trade Commission (FTC), l'autorité américaine de la concurrence. Pour elles, la nouvelle politique de Facebook permet plus facilement au réseau social d'utiliser les données personnelles de ses utilisateurs, y compris des mineurs, pour faire de la publicité sur le site. L'ancienne politique de confidentialité permettait aux utilisateurs d'avoir leur mot à dire concernant l'utilisation de leur nom et de leur photo à des fins commerciales, aujourd'hui, Facebook considère que vous êtes consentant à partir du moment où vous avez un compte sur le réseau social, à moins que vous ne montiez au créneau pour lui dire qu'il n'a pas votre permission. Chose quasi-impossible, car le lien qui permet de le faire a été supprimé du site... Exemple, si vous cliquez "like - "j'aime" sur une marque de caleçons, vous pouvez très bien retrouver votre tête dans une publicité pour ces caleçons. Aux Etats-Unis, il y a récemment eu une plainte de la part d’un groupe d’utilisateurs de Facebook. A leur insu, ils étaient devenus les porte-parole d’une marque après avoir cliqué like sur le nom de cette marque, Facebook se faisait payer pour générer des clics au départ de ces clics. Reuter a enquêté et s’est rendu compte qu’entre 2011 et 2012, Facebook avait ainsi gagné 234 millions de dollars en utilisant le profil de ses utilisateurs.

09 Sep 2013 LIRE L'ACTU
PayPal veut créer une monnaie de l'espace Archives Secunews SECUNEWS

PayPal veut créer une monnaie de l'espace

Paypal réfléchit à la conception d'une monnaie intergalactique, cette devise servirait aux astronautes mais aussi aux futurs touristes de l'espace. Pour PayPal, il est déjà temps de réfléchir au futur. Le service de paiement en ligne a annoncé mercredi 26 juin 2013 qu'il lançait des recherches pour concevoir une monnaie intergalactique qui pourrait être utilisée par les voyageurs de l'espace. Citation: "Il est temps à présent de planifier l'avenir, notre vision terrestre doit se transposer dans l'espace", a indiqué très sérieusement le président de Paypal, David Marcus. De l'argent pour payer ses factures depuis l'espace L'initiative galactique de PayPal a été dévoilée à l'Institut SETI à Mountain View, en Californie, avec la participation de l'astronome américaine Jill Tarter, spécialisée dans la recherche de la vie extraterrestre, et de l'ancien astronaute Buzz Aldrin. Son but: Réfléchir à la commercialisation de l'espace et la conception d'un système financier intergalactique. Citation: "Nous sommes arrivés au point aujourd'hui où tout cela semble tout à fait normal aux scientifiques, aux différents gouvernements et à tout le monde", a expliqué Anuh Najar, direction de la communication de PayPal. Les astronautes qui vivent dans la Station spatiale internationale doivent payer des factures, même s'il ne s'agit que de livres ou de musique numérique. En outre, des opérations comme Space X, ou Virgin Galactic (dont l'ambition est de faire voler des touristes à la frontière de l'espace au moyen de vaisseaux spatiaux) concrètisent l'idée d'un besoin d'argent dans l'espace. Un hôtel spatial faisant le tour de la planète sera proposé dans trois ans, et il faudra bien payer les pourboires et les différents services. Citation: "Dans la mesure où on commence à envisager d'habiter d'autres planètes, il faudra s'intéresser aux réalités pratiques de la vie", a déclaré David Marcus. Une idée ancienne Citation: "Le service en ligne PayPal a été créé il y a quinze ans, dans l'objectif de devenir une monnaie globale", a indiqué Hill Ferguson, le vice-Président de Global Product chez PayPal. "Au début on rigole et on pense que c'est dingue", a-t-il continué. "mais l'exploration de l'espace et l'idée de le commercialiser est beaucoup plus proche qu'on ne croit". Néanmoins, ce n'est pas la première fois que l'idée d'une devise intergalactique est exprimée. En 2007, des scientifiques anglais avaient déjà mis au moins le "Quid", monnaie prévue exclusivement pour les astronautes, a l'époque, un Quid valait un peu plus de sept euros.

27 Jun 2013 LIRE L'ACTU
Pour Bruxelles, l'adresse IP est une donnée personnelle Archives Secunews SECUNEWS

Pour Bruxelles, l'adresse IP est une donnée personnelle

La députée européenne Françoise Castex s'élève contre les pratiques de sites de vente de billets en ligne qui observent les comportements de chaque internaute pour susciter des actes d'achat. L'adresse IP , qui est en quelque sorte le numéro de téléphone unique attribué par un opérateur Internet à l'un de ses clients pour se connecter au Web, est, selon la Commission européenne, "une donnée personnelle". À ce titre, ce numéro unique permet d'identifier les utilisateurs d'une connexion Internet, c'est en tout cas la réponse apportée par Viviane Reding, vice-présidente de la Commission européenne, à une question écrite de la députée européenne Françoise Castex. Mais Bruxelles incite les autorités nationales à se prononcer sur la qualification de l'adresse IP. Françoise Castex vient donc d'écrire à la présidente de la Cnil pour qu'elle se prononce sur le caractère personnel ou non de l'adresse au protocole Internet. Renforcer les droits des internautes La députée veut se faire l'écho "d'internautes européens, usagers de sites d'achat de billets en ligne, (qui) se disent victimes du suivi de leur adresse IP" par les sites qu'ils visitent. Quand un usager effectue une recherche sur un site d'achat de billets, l'adresse IP est enregistrée par le fournisseur du service, et si l'internaute décide de reporter son achat, le site Web qui a gardé en mémoire sa demande précédente, proposera un prix un peu plus élevé pour le même trajet quand l'internaute effectuera à nouveau sa demande. Le client sera démasqué grâce à son adresse IP. Une pratique qui est effectuée sans en avertir l'internaute et qui surtout, laisse croire à l'acheteur potentiel que le prix du billet grimpe et qu'il doit se presser pour l'acheter! Une telle pratique, dans le cadre de l'ancienne directive européenne de 1995, pourrait se faire à condition que le site prévienne l'internaute. Le futur règlement européen devrait, selon la mouture en discussion, encore renforcer les droits des internautes à condition que l'adresse IP soit bien considérée comme une donnée personnelle.

26 Apr 2013 LIRE L'ACTU
Il est temps de passer de Messenger à Skype ! Archives Secunews SECUNEWS

Il est temps de passer de Messenger à Skype !

Si comme moi vous utilisez Messenger, vous avez déjà dû recevoir le mail de Microsoft vous demandant de passer de Messenger à Skype mais bon je le met quand même ici au cas où vous seriez passé à coté. Cher. Nous allons retirer le service Messenger de tous les pays (sauf la Chine continentale où Messenger restera disponible) et fusionner les meilleures fonctionnalités de Messenger et de Skype. Passez à Skype, connectez-vous à l'aide d'un compte Microsoft (identique à votre ID Messenger) et retrouvez tous vos contacts Messenger à portée de main. Tout comme avant, vous pourrez leur envoyer des messages instantanés et avoir des conversations vidéo avec eux. Vous découvrirez également comment rester en contact avec Skype sur votre appareil mobile et votre tablette. Procédez à la mise à jour dès maintenant Cordialement, L'équipe Messenger Vous n'avez jamais utilisé Skype ? 1. Téléchargez la dernière version de Skype. 2. Connectez-vous à Skype avec votre compte Microsoft. Vous utilisez déjà Skype ? 1. Procédez à la mise à jour vers la dernière version de Skype. 2. Connectez-vous avec votre compte Microsoft. 3. Fusionnez votre compte Skype actuel avec votre compte Microsoft. Voici juste un aperçu des grandes fonctionnalités à utiliser avec Skype : - Messagerie instantanée, appel vidéo et appel vers des téléphones à partir de votre PC, Mac, Windows Phone, iPhone, iPad, Android mobile, Kindle Fire et autres appareils - Partage de votre écran avec vos amis et votre famille - Appel vidéo et messagerie instantanée avec vos amis Facebook - Appel vidéo de groupe jusqu'à 10 amis en même temps* - Et ce n'est qu'un début ! Vous avez tant de choses à explorer sur Skype Procédez à la mise à jour dès maintenant Que va-t-il se passer entre maintenant et le retrait de Messenger ? Messenger va continuer à fonctionner exactement comme aujourd'hui. Si vous êtes connecté à Messenger sur votre ordinateur de bureau**, une notification sous forme de bannière s'affichera pour vous inviter à procéder à la mise à jour. Lorsque vous cliquerez sur la bannière, une fenêtre d'installation s'ouvrira et vous invitera à effectuer la mise à jour. Vous serez alors guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger. Que va-t-il se passer après le retrait de Messenger ? Les utilisateurs Messenger sur ordinateur de bureau** ne seront plus en mesure de se connecter. Ils pourront uniquement effectuer la mise à jour vers Skype. Si vous essayez de vous connecter, une notification s'affichera. Si vous choisissez de poursuivre, vous serez guidé tout au long de notre processus visant à installer Skype et à désinstaller automatiquement Messenger en même temps. Puis-je effectuer la mise à jour vers Skype sur mon appareil mobile ? Oui ! Skype est disponible sur iPhone, Android et bientôt sur Windows Phone 8. Nous vous encourageons à télécharger la dernière application Skype sur votre appareil mobile et à désinstaller Messenger. Vous aurez la possibilité de vous connecter à Skype sur vos applications mobiles iPhone, Android et Windows Phone 8 avec votre compte Microsoft au cours des prochaines semaines. Si vous utilisez un autre téléphone où Messenger est installé, il continuera de fonctionner pendant un petit moment. Où puis-je obtenir plus d'informations ? Pour obtenir plus d'informations sur la mise à jour vers Skype, visitez le site du support de Skype. * Pour utiliser la conversation vidéo en groupe, vous devrez disposer de l'abonnement Skype Premium. ** Les versions plus récentes de Messenger recevront des notifications de mise à jour facultatives. Les versions plus anciennes ne recevront aucune notification et vous devrez télécharger Skype manuellement.

22 Jan 2013 LIRE L'ACTU
I-Google Archives Secunews SECUNEWS

I-Google

Google est un service gratuit lancé par Google en mai 2005. Il s'agit d'un portail Web personnalisable permettant d'agréger en une seule page des flux d'information continue (notamment des flux RSS), des jeux, des services personnalisés (Agenda, météo, Gmail...) et différents modules de type widget. On peut également décliner cette page unique en différentes pages en ajoutant jusqu'à 6 onglets eux aussi personnalisables. iGoogle était anciennement nommé « Google Personalized Homepage » mais a changé d'appellation le 30 avril 2007. http://www.google.com/ig?hl=fr Attention, IGoogle cessera d'exister après le 1er Novembre 2013

21 Oct 2012 LIRE L'ACTU
Google Blogspot - Blogger Archives Secunews SECUNEWS

Google Blogspot - Blogger

Créez un blog. C'est gratuit. Votre blog. Échangez vos idées, partagez votre expérience avec vos amis et le reste du monde. Facile à utiliser. Rien de plus facile que d'envoyer texte, photos et vidéos à partir du Web ou de votre téléphone portable. Personnalisable. Construisez votre blog comme vous le souhaitez à l'aide de thèmes, de gadgets et plus encore. Google propose donc d'héberger votre blog sur leur service Blogger anciennement Blogspot. http://www.blogger.com

21 Oct 2012 LIRE L'ACTU
Anonymous ne soutient plus WikiLeaks Archives Secunews SECUNEWS

Anonymous ne soutient plus WikiLeaks

Le collectif d'" hacktiviste " a mal pris la nouvelle méthode d'appel aux dons de Julian Assange, qui oblige les internautes à partager une vidéo ou à faire une donation pour accéder aux documents publiés sur le site. Sur internet, ils s'en prennent au fondateur avec véhémence. L'histoire d'amour entre les Anonymous et WikiLeaks, c'est de l'histoire ancienne, le collectif digère mal la dernière vidéo de Julian Assange, qui s'affiche désormais lorsqu'on veut consulter certains documents sur le site de WikiLeaks. Cette vidéo oblige les internautes, soit à la partager sur Twitter ou Facebook, soit à effectuer une donation, afin d'accéder aux documents désirés. Dans cette vidéo, le fondateur de WikiLeaks fustige aussi Barack Obama. Pour Anonymous, "WikiLeaks s'est perdu, et c'est la faute de son fondateur, rongé par ses démêlés avec la justice (il est toujours réfugié dans l'ambassade d'Equateur à Londres) et son égo surdimensionné". Citation: Sur Pastebin, Anonymous déclare "nous ne pouvons plus soutenir ce que WikiLeaks est devenu, le one man show de Julian Assange." Par le passé, Anonymous a mené des attaques informatiques dirigées contre ce qu'il considérait être les ennemis de WikiLeaks. Le collectif d'hacktivistes a également collaboré avec Assange pour publier des documents que les pirates avaient eux-mêmes obtenus, tels que des emails volés sur les serveurs de la société de renseignement privée Stratfor. WikiLeaks a lancé sa dernière campagne d'appel aux dons le 3 octobre 2012, et elle s'étendra jusqu'au 6 novembre 2012. Citation: Le site indique avoir gagné tous ses procès contre le bloquage de ses flux financiers par des intermédiaires (Visa, PayPal, Western Union, Mastercard...), mais ajoute que tous ont fait appel. Ce qui le place dans une situation difficile, bien qu'il ait trouvé quelques moyens détournés d'enregistrer des dons par carte bancaire, notamment en passant par le système français Carte Bleue. Sur Twitter, Anonymous a immédiatement protesté contre cette nouvelle manière de faire. Après deux heures de discussion avec WikiLeaks, le paywall a été retiré... avant de faire son retour quelques heures plus tard. Citation: "La majorité des internautes n'ont pas les connaissances techniques nécessaires pour enlever ce paywall [sans faire de don ou de partage sur les réseaux sociaux. Il est clair que WikiLeaks veut forcer les donations en empêchant l'accès aux informations. C'est une manière de faire infecte, immonde et totalement non éthique", estime Anonymous dans un communiqué . Ce document fait comprendre que les relations entre les deux organisations étaient de plus en plus tendues. Anonymous reproche notamment à WikiLeaks de lui avoir fait prendre de grands risques, sans aucune reconnaissance. "Citation: À ce jour, aucun membre de WikiLeaks n'est inquiété par la justice, de notre côté, 14 de nos membres risquent 15 ans de prison pour avoir défendu en ligne WikiLeaks, et l'un d'entre nous, Jeremy Hammond, est actuellement en prison et est passible de 20 ans de détention pour avoir supposément livré des documents sur Stratfor. Ne parlons même pas de l'héroïque Bradley Manning qui risque la peine de mort", note Anonymous. Anonymous ne risquera plus la prison pour défendre Julian Assange.»

16 Oct 2012 LIRE L'ACTU
Facebook désactive la reconnaissance faciale dans l'Union Européenne Archives Secunews SECUNEWS

Facebook désactive la reconnaissance faciale dans l'Union Européenne

Le réseau social a indiqué dans un communiqué avoir accepté de suspendre en Europe son outil de reconnaissance faciale (Tag suggest) et travailler avec l'autorité irlandaise pour trouver la façon appropriée d'obtenir le consentement des utilisateurs pour ce type de technologie selon les règles européennes. Le commissaire irlandais en charge de la protection des données, Billy Hawkes, a précisé de son côté que les données concernant les "usagers existants allaient être effacées d'ici le 15 octobre 2012" tandis que cet outil avait déjà été suspendu pour les nouveaux utilisateurs. Citation: M. Hawkes s'est dit "particulièrement encouragé par cette décision de Facebook qui va au delà des recommandations initiales de l'autorité". Cette fonction de Facebook utilise un logiciel de reconnaissance faciale pour comparer des photos nouvellement mises en ligne avec d'anciennes photos, afin de suggérer le nom des personnes qui apparaissent sur les clichés et proposer ainsi aux utilisateurs de les identifier. Elle s'était retrouvée depuis son lancement en 2011 en Europe dans le collimateur des organismes européens de protection des données, en raison de craintes pesant sur le respect de la vie privée des usagers. Une meilleure transparence pour les usagers L'annonce de cette suspension intervient dans le cadre de la publication par l'autorité irlandaise, qui est compétente pour Facebook en Europe, de son rapport sur le réseau social qu'il avait sommé en décembre 2011 de clarifier sa politique en matière de données privées. Citation: Dans ce rapport, l'autorité s'est déclaré "satisfaite que la grande majorité de ses recommandations avaient été pleinement mises en oeuvre par Facebook". L'autorité évoque en particulier "une meilleure transparence pour les usagers sur la façon dont leurs données sont traitées, un plus grand contrôle des usagers sur les réglages, le renforcement de leur capacité à effacer des données ou la capacité de Facebook de s'assurer de sa conformité avec les règles irlandaises et européennes de protection des données". Elle indique en outre qu'un calendrier précis est prévu pour la mise en oeuvre des recommandations n'ayant pas encore été suivies par le réseau social. La DPC avait lancé cette enquête suite à une série de plaintes venant notamment d'un étudiant autrichien, Max Schrems, qui s'est trouvé au premier plan avec son groupe de pression "Europe-versus-Facebook" (L'Europe contre Facebook), ou encore du Conseil des consommateurs norvégien.

23 Sep 2012 LIRE L'ACTU
Kogan un site de e-commerce menace de taxer les achats par Internet Explorer 7 Archives Secunews SECUNEWS

Kogan un site de e-commerce menace de taxer les achats par Internet Explorer 7

Kogan.com, un e-commerçant australien, veut encourager les internautes à passer à une version plus récente du navigateur de Microsoft. Dorénavant, les clients qui réalisent leurs achats depuis Internet Explorer 7 sont menacés de payer une surtaxe de 6,8%, soit 0,1% pour chaque mois écoulé depuis la sortie du navigateur de Microsoft. [img][/img] Pour échapper à la taxe, il suffit de télécharger une version plus récente du logiciel. Le raisonnement des dirigeants de Kogan.com est simple. Citation:Développer un site compatible avec IE7 co?te cher, il a fallu autant de temps pour concevoir la version de base, compatible avec Safari, Firefox et Chrome, que pour l'optimiser afin qu'elle s'affiche convenablement sur Internet Explorer7, explique le PDG du site, Ruslan Kogan, interrogé par la BBC. Toutefois, la taxe disparaÓt lors du paiement de la commande, précise Mashable. Lancé en 2006, Internet Explorer 7 n'a jamais totalement respecté les standards du Web, ce n'est qu'à partir d'IE8, et surtout d'IE9, que le navigateur de Microsoft a grandement rattrapé son retard dans ce domaine, pressé par la concurrence de Firefox, puis de Chrome. La sortie de la version 10 est attendue cette automne, conjointement à celle de Windows 8. Selon les données de Net Applications, Internet Explorer 7 restait utilisé par 3,4% des internautes dans le monde, moins que la version 6 (6,1%), encore plus ancienne. L'an dernier, Microsoft avait lui-même monté un site Internet , pour encourager les internautes à "dire au revoir" à cette version de son navigateur, au profit d'IE 9.

18 Jun 2012 LIRE L'ACTU
La Nuit du Hack 2012 le 23 Juin à Paris Archives Secunews SECUNEWS

La Nuit du Hack 2012 le 23 Juin à Paris

Depuis plusieurs années, Sysdream organise la "Nuit du Hack", événement dont la derniére édition (2011) a connu un grand succés avec plus de 950 personnes présentes. 2012 marquera les 10 ans de la Nuit Du Hack. La Nuit du Hack a connu ses débuts en 2003, initié par l'équipe "HackerzVoice", et inspiré par la célébre conférence Def Con (qui fêtera ses 20 ans du 26 au 29 juillet 2012), la "Nuit du Hack" est l'une des plus anciennes conférences de hacking underground francophone. Autour de conférences, d'ateliers et de challenges, la Nuit du Hack vise à rassembler les professionnels de la sécurité informatique et les hackers , peu importe leurs niveaux de qualification. Ils viennent y découvrir les derniéres avancées techniques dans ce domaine et évaluer leurs compétences. Depuis 2010 afin d'améliorer la qualité et l'accessibilité de cet événement, des conférences et des ateliers en anglais sont possibles. La 10éme édition de la Nuit Du Hack se déroulera le 23 juin 2012 au centre de conférence de Disneyland Paris. Clic pour accéder a toutes les infos d'accés [b]1.200 participants sont attendu sur une surface de 2.000 m2.

27 May 2012 LIRE L'ACTU
Google célébre les 78 ans de Robert Moog Archives Secunews SECUNEWS

Google célébre les 78 ans de Robert Moog

Ce 23 mai 2012, Robert Moog, mort en 2005, aurait eu 78 ans, Google lui rend hommage avec un doodle interactif. Un clavier, des boutons pour mixer, amplifier, filtrer et faire osciller le son, le tout pouvant être enregistré sur plusieurs bandes et partagé à tous. Robert Moog, est l'inventeur du synthétiseur. Mort en 2005 d'une tumeur au cerveau, Robert Moog a créé le synthétiseur en 1964 sur une demande de Herbert A. Deutsch, un compositeur. L'ingénieur électronicien américain simplifie l'instrument, en le rendant plus compact et en lui ajoutant trois commandes - Une pour l'oscillateur - Un pour le filtre - une ^pour l'amplification Plusieurs grands noms de la musique utiliseront et feront la renommé des synthétiseurs Moog, comme "The Moody Blues" et "Jean-Michel Jarre". En 2000, Robert Moog, qui a vendu les parts de son ancienne société à Norlin Music, fonde Big Briar et produit "le Voyager", une nouvelle version du synthétiseur d'origine. ester le google doodle en homage à Robert Moog

23 May 2012 LIRE L'ACTU
Microsoft s'attaque au botnets Zeus Archives Secunews SECUNEWS

Microsoft s'attaque au botnets Zeus

Microsoft et plusieurs partenaires du secteur bancaire ont, il y a quelques jours, mené aux États-Unis une opération coup de poing contre l'un des plus gros réseaux de botnets du monde, "Zeus". Munis d'un mandat d'un juge fédéral et accompagnés de quelques US Marshalls, des employés de Microsoft ont ainsi débarqué chez deux hébergeurs situés en Pennsylvanie et dans l'Illinois. Leur objectif: Couper net plusieurs botnets profitant du malware Zeus en faisant tomber plusieurs serveurs de commande et de contrôle. Opération réussie, selon Richard Boscovich, avocat pour Microsoft, qui indique [quote]"Avec cette action, nous avons interrompu une source importante de revenus pour les fraudeurs en ligne et les cyber-voleurs, tout en récupérant des informations importantes afin d'aider à repérer les responsables et à mieux identifier les victimes."[/quote] Concrètement, Microsoft aurait fait tomber deux adresses IP derrière la structure de commande de certains botnets basés sur "Zeus", et a sécurisé 800 noms de domaines anciennement liés au malware. "Ce qui va nous aider à repérer des milliers d'ordinateurs infectés par Zeus" indique la firme. Rappelons que Zeus, une fois qu'il a infecté un ordinateur, permet notamment aux cybercriminels d'espionner les frappes au clavier de la victime, pour récupérer ses identifiants lorsqu'il se connecte au site de sa banque ou à un magasin en ligne. Ce n'est pas la première fois que Microsoft dépose plainte puis s'associe avec les autorités américaines pour faire tomber un botnet, la firme s'était déjà attaqué à "Waledac" en 2010, et avait décapité l'énorme "Rustock l'année dernière en montant aussi une opération juridique suivie d'une perquisition au même moment dans plusieurs pays. Mais ici, ce n'est pas tout à fait la même chose. Microsoft ne peut pas, dans le cas de Zeus, se vanter d'avoir fait tomber entièrement un réseau de PC zombies. Pour cause: Il existe sans doute des centaines de variantes de ce code, celui-ci n'étant qu'une boite à outil (fort chère et protégée par DRM) que des cybercriminels se procurent pour ensuite en faire ce qu'ils désirent. [quote]Microsoft, indique qu'il va cependant profiter des informations qu'il a pu récupérer pour tenter de prévenir les victimes, via leur fournisseur d'accés, que leur PC est vérolé.[/quote] Clic pour plus d'infos sur Zeus secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

26 Mar 2012 LIRE L'ACTU
Tentative de phishing concernant les clients de Belfius Archives Secunews SECUNEWS

Tentative de phishing concernant les clients de Belfius

Alerte phishing Belfius Banque a constaté que certains de ses clients ont reçu un e-mail (jusqu'à présent uniquement en néerlandais) dont l'apparence laissait à penser qu'il émanait de "Dexia Banque" et indiquant que la banque était occupée à installer un "nouveau logiciel de protection". Cet e-mail n'a pas été envoyé par Belfius Banque et la banque n'enverra jamais ce type d'e-mail, a prévenu vendredi Belfius (anciennement dexia banque). Dans ce mail douteux, il est demandé au client de Belfius de fournir des données personnelles comme le numéro de carte, la date de naissance ou le code postal via le lien "dexiaonlineplc.ultimatefreehosting.com". Ne pas cliquer sur l'hyperlien et ne pas communiquer vos données personnelles, il s'agit en fait d'une tentative de phising "Les clients qui auraient malgré tout introduit leurs données n'ont pas de soucis à se faire car ces renseignements ne constituent, en tant que tels, aucune menace pour l'internet banking, précise Belfius. Seul celui qui suit la procédure normale a accés au systéme et est en mesure d'effectuer des virements", précise la banque. Les clients qui ont introduit des données via la site douteux peuvent toutefois contacter la banque au: 02/222.82.50 (pour les francophones) 02/222.82.70 (pour les néerlandophones) Le phishing c'est quoi et comment s'en proteger ? Le Whaling ou Spearphishing, le phishing pour riche Le smishing, phishing via votre téléphone old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

09 Mar 2012 LIRE L'ACTU
Symantec victime d'un piratage Archives Secunews SECUNEWS

Symantec victime d'un piratage

L'éditeur de logiciels de protection Symantec Corp a recommandé de désactiver son logiciel PCAnywhere, évoquant pour la premiére fois un risque accru d'intrusion aprés le vol en 2006 du code source de cette application. PCAnywhere est un logiciel permettant d'accéder à distance à un autre ordinateur utilisant le même logiciel, et est principalement utilisé dans le monde de l'entreprise. L'entreprise a annoncé fin semaine derniére s'être aperçue récemment qu'en 2006, le code source de ce logiciel avait été dérobé, sans qu'elle s'en rende compte à l'époque. Le code source d'autres logiciels, dont l'antivirus Norton, avait également été dérobé, l'entreprise aurait découvert le piratage aprés la publication sur Internet du code source de l'un de ses programmes. Aprés avoir, dans un premier temps, estimé que ce vol ne pouvait pas avoir d'impact sur ses antivirus, et que seules les versions anciennes de PCAnywhere pouvaient présenter un risque potentiel. Elle a recommandé jeudi à ses utilisateurs de désactiver temporairement le programme, dans l'attente de la publication d'un correctif. Les professionnels qui ne peuvent se passer de PCAnywhere doivent s'assurer qu'ils sont équipés de la version la plus récente , et être conscients des risques, prévient Symantec, évoquant la possibilité que des données soient dérobées. La démarche consistant à demander à ses utilisateurs de désactiver un programme, le temps de corriger un bogue est trés inhabituelle pour un éditeur de logiciels et encore plus rare pour un éditeur par ailleurs spécialisé dans les logiciels anti-virus et autres programmes de sécurité informatique. Généralement, ils recommandent simplement quelques mesures pour diminuer le risque d'attaque. Voir aussi: Trois victimes de cybercriminalité chaque minute en Belgique old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

30 Jan 2012 LIRE L'ACTU
Ramnit, le virus qui dévore les mots de passe sur Facebook Archives Secunews SECUNEWS

Ramnit, le virus qui dévore les mots de passe sur Facebook

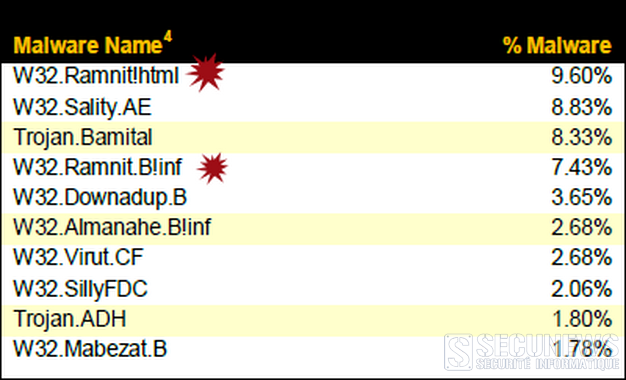
Des chercheurs en sécurité ont découvert une base de données de 45.000 mots de passe et identifiants d’accès à Facebook dérobée grace à une variante du ver "Ramnit". Selon Facebook, ces données sont majoritairement périmées, les utilisateurs concernés ont été invités à changer de mot de passe. "Ramnit" est un programme malveillant apparu il y a déjà prés de deux ans. Différentes variantes se sont depuis propagées sur Internet, dont une ciblant spécifiquement les mots de passe et identifiants Facebook. Selon la société de sécurité Securlert, qui a détecté cette nouvelle variante de Ramnit en janvier 2012, la finalité des pirates est d'utiliser les comptes Facebook compromis afin de propager, auprès de leurs amis, des liens piégés, assurant ainsi la propagation du ver. 20.000 utilisateurs seraient réellement exposés ? Les cybercriminels tirent profit du fait que les utilisateurs tendent à utiliser le même mot de passe sur différents services Web (Facebook, Gmail, Corporate SSL VPN, Outlook Web Access, etc...) pour obtenir un accés distant à des réseaux d'entreprise Pour l'heure, "Ramnit" aurait déjà permis à ses auteurs de collecter environ 45.000 identifiants et mots de passe de comptes Facebook. Contacté, le réseau social confirme en avoir été informé par des chercheurs en sécurité la semaine dernière. Cette base de données d’accès a été transmise à Facebook, qui précise à ZDNet que dans la majorité des cas ces informations n'étaient plus valides, les mots de passe ayant été changés par les utilisateurs depuis. Ces données d’accès pourraient donc avoir été dérobées plusieurs mois plus tôt. Des données déjà anciennes Selon Facebook, ce ne sont donc pas 45.000 utilisateurs de sa plate-forme dont le compte serait exposé, le chiffre devrait être réduit de moitié, même si Facebook n'a pas souhaité communiquer précisément sur le nombre exact. Le service précise par ailleurs, suite à l'alerte de Securlert, avoir pris contact avec les utilisateurs exposés afin qu'ils modifient le mot de passe de leur compte Facebook. [quote]"A ce stade, nous n'avons pas constaté de propagation du virus sur Facebook lui-même, mais nous avons commencé à travailler avec nos partenaires extérieurs pour ajouter des protections à nos systèmes antivirus afin d'aider les utilisateurs à sécuriser leurs terminaux" ajoute encore le porte-parole de Facebook.[/quote] Comment se débarrasser de RAMNIT Il n'est pas simple de désinfecter un PC touché par RAMNIT et dans certains cas, le formatage est obligatoire si l'infection a pris trop d'ampleur. Autrement, certains live CD peuvent venir à bout des fichiers infectés, le live CD DR WEB semble par exemple pouvoir venir à bout de cette infection, lorsqu'elle n'est pas trop développée sur le pc. Kaspersky Removal Tools Avant de lancer le scan, régler les actions en automatique (sinon vous serez submerger de popups) Pour cela, cliquez à droite sur l'icône roue dentée puis à gauche Actions et cochez Exécuter action Il faut impérativement faire un scan complet sinon des exécutables infectés peuvent rester. Toujours dans le menu de paramétrage, à gauche, cliquez sur Zone d'analyse Cochez le poste de travail. Lancer le scan ensuite à partir de l'onglet analyse automatique Kaspersky Removal Tool devrait avoir besoin de redémarrer pour désactiver Ramnit. Kaspersky Removal Tool va alors se relancer au démarrage, terminer bien le scan. Téléchargez et installez Kaspersky Removal Tool secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

10 Jan 2012 LIRE L'ACTU
Cyberattaque contre une station de pompage d'eau aux Etats-Unis Archives Secunews SECUNEWS

Cyberattaque contre une station de pompage d'eau aux Etats-Unis

Un pirate informatique , dont l'adresse IP a été retracé jusqu'en Russie (cela ne veut pas toutefois dire qu'il est originaire de ce pays), a réussi à mettre la main sur le contrôle de la gestion de l'eau de Springfield, une ville de l'…tat de l'Illinois. L'information a été annoncée par Joe Weiss, co-auteur du "Applied Control Solutions report". Il indique que l'intrus a piraté le fabricant du logiciel "SCADA" (Supervisory Control and Data Acquisition = télésurveillance et acquisition de données) de gestion de l'eau. Le pirate a mis la main sur les données clients, avec identifiants et mots de passe. L'attaque a été détectée le 8 novembre 2011, lorsqu'un employé a remarqué certains problémes dans le contrôle SCADA géré par la ville. Le systéme tournait à vide, ce qui a mis en panne une pompe à eau. Dans une note datée du 10 novembre 2011, de l'Illinois Statewide Terrorism and Intelligence Center Daily Intelligence Notes indique que le service des eaux avait remarqué de petits problémes dans l'accés au SCADA depuis 2-3 mois. Cette attaque est similaire à une autre plus ancienne dans la région du Queensland en Australie en l'an 2000. Un consultant qui n'avait pas eu un travail à propos d'une défaillance dans le systéme d'une centrale, avait pris le contrôle du systéme pour l‚cher dans la nature un million de litres d'eaux usées, tuant une bonne partie de la vie marine et provoquant un déferlement d'eau noire. Citation:"A ce stade, nous ne disposons d'aucune information crédible et confirmée signalant un risque contre des infrastructures clefs ou une menace contre la sécurité publique", a déclaré un porte-parole du département de la sécurité intérieure, Peter Boogard.

21 Nov 2011 LIRE L'ACTU
Les virements par PC banking massivement piratés Archives Secunews SECUNEWS

Les virements par PC banking massivement piratés

Un cheval de Troie , sévit depuis une dizaine de jours sur les PC bankings liés aux grandes banques belges, plusieurs clients auraient vu leur compte vidé à 90%. L'intrusion de ce logiciel malveillant dans les systémes PC bankings concernerait KBC, Dexia, Fortis et ING Seule ING accepte de confirmer du bout des lévres qu'elle est au courant d'un probléme Les clients auraient vu s'afficher une fenêtre pop-up inhabituelle leur demandant de confirmer un virement et auraient vu peu aprés leurs comptes se vider de 90% de l'argent qu'ils renfermaient. Le malware serait particuliérement virulent et réactif, mutant rapidement à chaque tentative des banques de le contrer. Le montant de l'argent détourné pourrait s'élever à des dizaines, voire des centaines de milliers d'euros. Citation:La Federal Computer Crime Unit ( FFCU ) ne confirme pas l'invasion actuelle, ni le fait qu'elle soit commune aux quatre grandes banques belges, le commissaire Laurent Bounameau explique néanmoins que “des dossiers sont en cours chez nous, pour des activités anciennes et actuelles” . Plus largement, “nous ne sommes pas dans le déni complet. Nous savons qu'il existe des problémes de sécurité. Et nous restons trés vigilants. En étroite collaboration avec les banques et l'autorité des services et marchés financiers (ASMF).” Nous savons, de source s?re, que six clients ont été illégalement débités le samedi 13 ao?t 2011, plusieurs dizaines ces dix derniers jours., d'environ 90% du total de leur compte bancaire, toujours d'aprés nos informations. Le préjudice atteindrait ainsi plusieurs dizaines, voire centaines de milliers d'euros, sur ces dix derniers jours. Hier matin, BNP Paribas Fortis a d'ailleurs fermé son application home-banking pour ne la rouvrir qu'en début d'aprés-midi, “simple entretien de routine” , nous explique le service presse. Ben voyons… Citation:“Les clients pouvaient toujours accéder à l'interface homebanking,” faux, selon une utilisatrice qui n'a jamais réussi à effectuer ses virements hier matin. La banque franco-belge (Bnp Paribas Fortis) confirme néanmoins que les tentatives de fraude sur Internet via PC banking arrivent parfois. Citation:“Certains clients nous rapportent des bizarreries sur leurs écrans mais nous n'avons, récemment, pas encore enregistré la moindre perte d'argent parmi notre clientéle, nous continuons bien évidemment à avertir nos clients des précautions à prendre.” ING, par contre, reconnaÓt avoir rencontré quelques soucis la semaine passée. Citation:“Quelques clients nous ont informés avoir remarqué que leurs écrans affichaient des anomalies lorsqu'ils utilisaient longtemps leur home-banking. Cela n'a rien à voir avec la sécurité d'Internet ou de notre interface home-banking et nous avons publié un avis de vigilance sur notre site web”, explique la porte-parole de la banque.

18 Aug 2011 LIRE L'ACTU
Comment des entreprises vendent de faux avis sur le Net Archives Secunews SECUNEWS

Comment des entreprises vendent de faux avis sur le Net

Citation:"Mais bon, pour moi, ce qui me concerne, j'ai effectué un séjour de cinq jours dans cet hôtel. Et je n'ai pas été déçu". La syntaxe semble hasardeuse, le style maladroit, ce commentaire posté sur le célébre site de conseil de voyageurs TripAdvisor a pourtant été rédigé par un professionnel. Se présentant comme un site de réservation d'hôtels, l'hebdomadaire a enquêté sur ces entreprises qui "alimentent en faux avis les sites Internet de leur clients". Citation:"Les 250 commentaires sont facturés 3.750 euros hors taxes", précise le journaliste qui s'est rendu dans "une agence parisienne d'e-réputation sur les Champs-Elysées". Citation:"Ces sociétés françaises ou étrangéres proposent de rédiger des "vrais faux commentaires" sur mesure, c'est-à-dire positifs ou négatifs, tout en sachant qu'il s'agit d'un contournement de la loi", explique l'article. Cyber-café ou utilisation d'une clé 3G, les agences tentent de brouiller leur traçabilité, d'autres, basées à l'étranger détachent des employés à plein temps, détaillent. Les fautes d'orthographe, le style rel‚ché font partie de ce que les professionnels appellent "marketing influence". Selon une étude Nielsen datant de 2009, 70% des internautes font confiance aux avis d'autres consommateurs avant d'acheter un produit., des entreprises de communication, la plupart spécialisées en e-reputation (ou réputation numérique), ont bien compris le potentiel d'un tel marché. 25 000 commentaires sur 3 mois Pour ne pas se faire repérer et ne pas être traçable, chaque prestataire en lice posséde sa technique. L'agence parisienne explique qu'elle a coutume de détacher l'un de ses salariés dans un cyber café une heure par jour afin, "qu'au cas ou", l'adresse Internet de l'agence n'apparaisse pas. L'agence parisienne, accepte de montrer son savoir-faire donnant le lien vers des faux commentaires postés sur Tripadvisor, site dont les habitués se fient souvent à l'ancienneté du profil des commentateurs pour jauger de leur crédibilité. Les faux utilisateurs s'appellent "globtrotter", "j'aimevoyager75" ou "adonispicard". Tantôt l'hôtel est qualifié de "fantastique" ou de "l'archétype de l'hospitalité martiniquaise", tantôt on tempére faussement pour ne pas éveiller les soupçons du webmaster: "parfois j'aurais aimé plus de prises de courant dans les chambres. Mais c'est vrai, que j'ai emmené tous mes appareils électriques lol." L'agence marseillaise, elle, a plus simple. En utilisant une clé 3G depuis ses bureaux, l'identification numérique du faux consommateur change à chaque connexion-déconnexion au site visé, comme le temps c'est de l'argent, elle précise, qu'avant de facturer, elle doit prendre connaissance du temps d'inscription de chaque nouveau "faux utilisateur" à notre site (390 euros HT, pour une premiére journée test). Autre solution, moins chére et plus industrielle. Toujours sur devis, une entreprise basée à Madagascar propose pour 550 euros par mois de nous détacher à temps plein l'un de ses 75 employés. Il passerait son temps à infiltrer les forums et poster des commentaires (25.000 distillés sur trois mois dans un premier temps) en passant par des serveurs "proxys", situés en Europe et aux Etat-Unis. Dans d'autres pays francophones comme le Luxembourg, la Belgique et le Maroc, d'autres agences ont aussi répondu favorablement à "appel d'offres".

20 Jul 2011 LIRE L'ACTU
Arrestation d'un membre présumé du groupe LulzSec Archives Secunews SECUNEWS

Arrestation d'un membre présumé du groupe LulzSec

Une opération conjointe du FBI et de Scotland Yard a permis d'arrêter un homme de 19 ans, soupçonné d'appartenir au groupe de pirates informatiques "Lulz Security", à l'origine de multiples attaques contre des sites Internet ces derniéres semaines. Le jeune homme a été interpellé dans l'Essex, au nord-est de Londres. Un matériel important a été saisi sur le lieu de l'arrestation et il a été placé en garde à vue à Londres. Citation:"L'arrestation est liée aux attaques de Lulz Security. Nous pensons qu'elle est trés significative", a précisé à l'AFP un porte-parole de la police. Lulz Security, un groupe inconnu il y a encore quelques semaines, a revendiqué depuis mi-mai 2011 des attaques contre les chaÓnes de télévision PBS et Fox, un important site pornographique, des sites liés à la CIA, auFBI et au gouvernement américain, à des éditeurs de jeux vidéo et à la police britannique. Dans une partie de ces attaques, le groupe a utilisé la technique dite de "déni de services" pour bloquer des sites officiels en les submergeant de requêtes. Dans d'autres cas, les pirates sont parvenus à pénétrer les réseaux de leurs cibles et à y voler des informations, qu'ils ont ensuite publiées sur leur site Internet. La base de données des utilisateurs de pron.com, un important site pornographique, a ainsi été publiée le 10 juin 2011. Le groupe de pirates se présente comme "une petite équipe de personnes aimant s'amuser et luttant contre l'ennui" qui pése selon eux sur la cybercommunauté. Plusieurs indices laissent croire que le groupe serait composé de personnes anciennement impliquées dans le mouvement Anonymous, un réseau informel beaucoup plus nombreux et qui, contrairement à Lulz Security, motive ses actions par la défense de la liberté d'expression et la défense d'organisations comme WikiLeaks. Le groupe, trés actif sur Twitter, a démenti l'annonce de la police britannique, affirmant que la personne arrêtée n'avait pas de lien avec eux. Ce lundi, Lulz Security avait lancé un appel général à ses admirateurs, leur demandant de s'attaquer à l'ensemble des sites gouvernementaux.

21 Jun 2011 LIRE L'ACTU
Le planking, le nouveau jeu dangereux sur Facebook Archives Secunews SECUNEWS

Le planking, le nouveau jeu dangereux sur Facebook

L'une des derniéres modes sur les sites de réseaux sociaux, baptisée le "planking" (faire la planche), a déclenché les foudres de la police australienne. Les forces de l'ordre ont arrêté un jeune homme qui s'était étendu sur une voiture de police. Le "planking" consiste à se coucher sur le ventre dans des situations parfois dangereuses, se faire prendre en photo et mettre en ligne les clichés sur les réseaux sociaux. En Australie, la page Facebook du "planking australia" compte plus de 83.000 fans et héberge des centaines de photos de personnes allongées sur des rails de chemin de fer, des escalators, des bouches à incendie et autres endroits insolites. Michael Brannon, 20 ans, a été arrêté mercredi dans l'Etat du Queensland, pour avoir fait la planche sur une voiture de police. Il est poursuivi pour s'être trouvé sur des équipements de police sans autorisation. Le "planking" peut être dangereux et ses adeptes risquent de s'exposer à des poursuites, a déclaré Matthew Russell, de la police de Gladstone. Citation:"Cette activité est potentiellement dangereuse car ses adeptes essayent d'aller toujours plus loin que le voisin en faisant la planche dans des situations périlleuses, mettant en danger eux-mêmes et les autres", a-t-il déclaré. De son côté, Michael Brannon a écrit sur Facebook: Citation:Franchement, c'est parfaitement ridicule. C'est juste un peu de rigolade pas méchante et ils perdent leur temps à ça au lieu de courir aprés les criminels". Edit le 31.5.2011 La nouvelle mode du planking sur facebook a fait sa premiére victime (Edit le 26.11.2012 Mise a jour vidéo ancienne vidéo supprimée)

15 May 2011 LIRE L'ACTU
Piratage sony: des numéros de carte bancaire d'internautes ont été volés Archives Secunews SECUNEWS

Piratage sony: des numéros de carte bancaire d'internautes ont été volés

Le géant de l'électronique Sony a annoncé lundi soir que son enquête sur le piratage de son réseau PlayStation lui avait permis de découvrir que des milliers d'utilisateurs de son systéme de jeux en ligne Sony Online Entertainment (SOE) avaient eu leurs coordonnées bancaires volées. Citation:"Des informations personnelles liées à environ 24,6 millions de comptes SOE pourraient avoir été volées, ainsi que certaines informations d'une ancienne base de données de 2007", a indiqué Sony dans un communiqué. Citation:"Les informations de la base de données ancienne qui pourraient avoir été volées comprennent les numéros de cartes et dates d'expiration (mais pas les codes de sécurité) d'environ 12.700 cartes de crédit ou de débit non américaines, et environ 10.700 relevés de débit direct de certains clients en Autriche, en Allemagne, aux Pays-Bas et en Espagne", a précisé Sony. Le groupe japonais, qui avait annoncé dimanche de nouvelles mesures de sécurité pour protéger ses dizaines de millions de clients du réseau PlayStation, a précisé que ses ingénieurs avaient passé en revue le systéme SOE à l'occasion de leur enquête "intense" sur le premier incident. Sony est sur le pied de guerre depuis l'attaque subie entre les 17 et 19 avril par son portail interactif reliant la PlayStation 3 (PS3) à des jeux ou des films en ligne, un systéme comptant pas moins de 77 millions de souscripteurs dans le monde. L'attaque sur le systéme SOE est datée par Sony les 16 et 17 avril 2011.

03 May 2011 LIRE L'ACTU
Linux fêtes ses 20 ans Archives Secunews SECUNEWS

Linux fêtes ses 20 ans

La communauté Linux, fête le vingtiéme anniversaire de Linux, un noyau open source qui sert de base à de multiples systémes d'exploitation (les distributions ou distro dans le jargon du milieu). L'‚ge de ce projet est toutefois trompeur, Linux restant une des technologies les plus récentes du marché dans le monde des OS, la plupart des autres offres étant bien plus anciennes, voire antiques d'un point de vue informatique. Linus Torvalds a créé le noyau du systéme d'exploitation libre en 1991, depuis, Linux ne s'est pas imposé chez les particuliers, mais est trés présent dans les grandes entreprises du Web et dans la recherche scientifique. Il serait également faux de croire que Linux n'a jamais su percer sur le marché, s'il n'arrive pas à s'imposer sur le marché desktop, habitué aux solutions microsoft, Linux est aujourd'hui le leader incontesté dans des secteurs à bien plus gros volumes. Il est ainsi massivement utilisé dans le monde de l'électronique embarquée (industrielle ou grand public) et dans celui des infrastructures réseau (routeurs, box internet et autres). (source:silicon)

08 Apr 2011 LIRE L'ACTU
Pour contourner le blocage du Web en Egypte, les modems 56K Archives Secunews SECUNEWS

Pour contourner le blocage du Web en Egypte, les modems 56K

Lorsque les technologies de pointe ne fonctionnent plus, il reste toujours les anciennes Face au blocage quasi complet du Web en Egypte, en place depuis jeudi 27 janvier 2011 au soir, le fournisseur d'accés à Internet français FDN a mis en place une connexion de secours à bas débit à destination des Egyptiens qui disposent d'un modem 28K ou 56K. Citation:"Parce qu'il s'agit bien d'une attaque flagrante d'un Etat contre Internet, FDN a décidé d'ouvrir une petite fenêtre sur le réseau en mettant à disposition de qui le souhaite un compte d'accés RTC [réseau téléphonique commuté]", explique le FAI, connu pour ses engagements en faveur de la neutralité d'Internet ou la liberté d'expression. Les internautes égyptiens peuvent utiliser la ligne +33 1 72 89 01 50 et se connecter avec l'identifiant et le mot de passe "toto" pour accéder à une connexion de secours à bas débit . Si la quasi-totalité des lignes à haut débit sont coupées en Egypte, le réseau de téléphonie fixe est majoritairement opérationnel, et les connexions bas débit, dites "28K" ou "56K" n'ont pas besoin d'accéder à d'autres réseaux pour fonctionner. Outre les modems, les activistes du groupe Werebuild, qui centralisent les ressources à disposition des Egyptiens, notent que les réseaux radio "classiques", utilisés par les radio-amateurs, sont également opérationnels. Les rares Egyptiens qui disposent encore d'un accés à Internet, à bas débit ou via Noor, l'unique FAI encore opérationnel, semblent en tout cas faire preuve d'une grande crainte que leur connexion soit surveillée, d'aprés les chiffres du projet Tor , le nombre de connexions via ce systéme trés sophistiqué de cryptage ont été multipliées par deux vendredi.

29 Jan 2011 LIRE L'ACTU
Chéques-repas électroniques mode d'emploi d'une nouveauté Archives Secunews SECUNEWS

Chéques-repas électroniques mode d'emploi d'une nouveauté

Les chéques-repas électroniques débarquent dans moins de 3 mois en Belgique. Une nouveauté à laquelle les employés devront s'habituer... Si comme 1,3 million de travailleurs vous recevez des chéques-repas, attendez-vous à de sérieux changements dans les prochains mois. Dés le 1er avril 2011 (et c'est pas un poisson), l'avantage extralégal préféré des employés belges se transformera petit à petit en carte de paiement électronique. Fini donc le format papier traditionnel. Un changement qui devrait générer moins de déchets et qui simplifiera la t‚che administrative des employeurs, des travailleurs et des commerçants. Citation:"Au vu du nombre élevé de demandes qui nous ont été formulées jusqu'à maintenant par les entreprises, ce nouveau projet semble leur plaire", confie Marie Cordiez, porte-parole d'Edenred - anciennement Accor. Pas de doute, le nouveau systéme est en marche, mais au fait, comment ça fonctionne ? 1. Comme une carte bancaire Les chéques-repas électroniques se présenteront sous la forme d'une carte de paiement fonctionnant avec un code PIN. Entiérement gratuite pour les salariés, elle sera créditée (à la demande de l'employeur bien s?r) par l'éditeur des titres-repas, à savoir: - Sodexo - Edenred - Eve - Monizze "C'est comme un compte virtuel en quelque sorte", précise Marie Cordiez. Chacun pourra utiliser l'argent de ses chéques-repas pour faire ses achats via notamment les terminaux de paiement électronique déjà existants style Bancontact. Et pour les commerçants qui n'en posséderaient pas, nous leur proposerons des terminaux qui permettront à chacun de leurs clients d'utiliser leurs chéques-repas." Une initiative que ménera également Sodexo. 2. Deux nouvelles spécificités En plus du fait que chaque paiement électronique respectera le modéle du "first-in-first-out", à savoir l'utilisation prioritaire des titres-repas dont la validité est la plus courte, une autre nouveauté permettra aux salariés de fractionner leurs dépenses. Pour simplifier, le solde d'un titre entamé restera à disposition sur le compte. "En fait, l'employé qui utilisera ses chéques-repas électroniques ne devra pas veiller pour autant à les dépenser par tranche de 7 euros", explique Cathy Schoels, porte-parole de Sodexo. Dans le cas o? il ne dépensera que 5 des 7 euros qui lui sont octroyés avec chaque titres-repas, les 2 euros qui restent lui seront directement reversés sur son compte virtuel. Plus question de revenir chez soi les poches pleines de piéces rendues par la caissiére". 3. Merci les nouvelles technologies et que les plus distraits se rassurent... Les nouvelles technologies leur viendront en aide puisque chaque utilisateur sera averti de l'expiration prochaine de ses titres-repas par mail. Une situation qui ne devrait pas arriver trop souvent étant donné que les travailleurs pourront consulter quotidiennement le solde et le nombre de chéques-repas valables encore disponibles sur leur compte via un terminal Bancontact. Un peu à la maniére de ce qui existe déjà avec la carte Proton. 4. Plus de sécurité Quant à la sécurité de ce nouveau systéme, tout a été pensé. En principe, " Card Stop (tel: 070-344-344)" permettra de bloquer le compte de chaque salarié dont la carte aura été volée ou perdue, de quoi convaincre les plus sceptiques. Dans tous les cas, une chose est s?re, les 250 millions de chéques-repas papier sont destinés à disparaÓtre dans les 3 ans.

08 Jan 2011 LIRE L'ACTU
Les Dupecheckers Archives Secunews SECUNEWS

Les Dupecheckers

Un dupechecker est un site sur lequel sont regroupées la totalité des nouvelles réalisations, les rlz, émergeants des teams de la scène mondiale warez. Cependant un dupechecker ne vit pas uniquement de son site mais aussi de son channel irc. C'est sur un des chans irc dédiés que se retrouvent tous les membres du milieu pour être tenus au courant des nouvelles parutions sur la scène du warez. Découverte de ce milieu pas comme les autres. Un dupe,c'est quoi ? Le dupechecker prend vie grâce à ses administrateurs, les admins. Leur tache faire vivre un site web qui regroupe les réalisations pirates du moment. - Films - jeux pour ordinateurs, consoles -etc.. Pour qu'un dupechecker vive et soit mis à jour, les admins s'entourent alors de ADDERS. Ces derniers sont chargés d'ajouter le plus régulièrement, et rapidement, possible les nouvelles réalisations, releases, diffusées. Pour cela ils sont sélectionnés, la position qu'ils ont dans la scène est primordiale. Les adders sont souvent très bien placés ou ayant accès à des ftp particuliers, les H.Q., leur permettant de connaître les nouveautés avant tout le monde. Puisque la release voit le jour chez le releaser, il l'upload, la télécharge, lui même sur un serveur légal, legit, donc pas piraté, qui a souvent une très grosse bande passante (300mb/sec). Cela permet alors de diffuser la release sur tout le réseau. Ainsi les adders interceptent la nouveauté et l'ajoute à leur dupechecker. Un dupechecker est, à la base, fondé pour annoncer les releases acceptées par la scène. Par accepter il faut comprendre que seul les " releases " reconnues par les responsables des teams warez de pre-release, ou siteop de topsite, sont acceptées. Les règles au sujet des réalisations sont très strictes et le moindre défaut entraîne la production à finir à la poubelle. Cette décision est prise par les admins des plus grandes teams de pre-release (Ulysse, Mojito, ...) ou des dupecheckers privés. Les dupecheckers publics, comme French-force, ne décident en rien de l'acceptation d'une release pour la scène francophone. Ils s'alignent aux décisions et les appliquent pour leurs ajouts de releases sur leur dupechecker. Privé, public les aspects privés, publics sont très présents dans le monde du warez. Il existe donc des dupecheckers publics mais aussi des privés. La majeur partie de la scène se retrouve sur dupe public. Cependant l'élite préfèrent rester discrète et fréquenter des personnes correspondantes a leurs exigences, ils préfèrent se regrouper en petit comité, sur des chans irc privés avec mot de passeet des dupecheckers privés où une identification est nécessaire. Cela permet aux teams de travailler avec ces dupecheckers privés et de prendre des décisions pour les releases. Une façon de la jouer élitiste et protéger un maximum le groupe de la police. Les dupecheckers privés sont en cours de croissance à cause de la dérivation du warez. L'élite cherche à se démarquer d'une grande partie des personnes fréquentant le milieu et qui cherchent uniquement la reconnaissance, ou à faire parler d'eux. C'est sûrement pour cela qu'on a assisté à des conflits entre dupecheckers publics. Jusqu'à présent la plupart des dupecheckers se concentraient sur les nouveautés de la scène francophone : les releases '0day'. Cependant certains travaillaient sur les releases 'Internal' émergeant des board warez, souvent des releases anciennes ou remasterisées par une team précise. Légal ou pas ? Un dupechecker au premier abord n'a rien d'illégal ! Il ne fait que mettre en avant des informations liées à des contrefaçons de logiciels, films, ? Aucune diffusion, ni recel ! faits important qui protègent quelque peu ces sites pas comme les autres. Mais comment vivent les sites ? Par la publicité et/ou par la vente de produits dédiés aux consoles de jeux. Un cas qui d'ailleurs à coûté pas mal d'argent au webmaster du site Isonews en avril 2003. Le site Isonews était connu pour être une sorte de bibliothèque d'informations liées aux contrefaçons sorties dans le milieu warez. Son webmaster, David Rocci, n'avait rien à se reprocher à donner ce genre d'actualité. Seulement l'appât du gain ayant été le plus fort il a voulu gagner quelques dollars en commercialisant des puces pour consoles de jeux. Il n'y a pas été de main morte en important pas moins de 450 puces pour XBox. Il a été condamné à 10 mois de prison, dont 5 fermes avec un bracelet électronique qu'il devra porter chez ses parents et à 28 500 dollars d'amende. Il risquait 5 ans de prison et 500 000 dollars d'amende. On va dire qu'il s'en sort plutôt bien.

10 Oct 2010 LIRE L'ACTU
Un inconnu revendique 84% des parts de Facebook Archives Secunews SECUNEWS

Un inconnu revendique 84% des parts de Facebook

Un inconnu qui s'affirme ancienne relation professionnelle du fondateur de Facebook, Mark Zuckerberg, revendique 84% des parts du site de socialisation en vertu d'un contrat qui remonterait à avril 2003, selon des documents de justice accessibles en ligne lundi. La plainte avait été déposée le 30 juin 2010 devant une juridiction locale, avant que l'affaire soit transférée à la justice fédérale. Le plaignant, Paul Ceglia, qui habite dans l'Etat de New York, affirme qu'aux termes d'un contrat qui aurait été conclu avec M. Zuckerberg il y a plus de sept ans, du temps o? celui-ci était étudiant à Harvard, 84% de Facebook lui revient, ainsi que 84% de toutes les recettes encaissées depuis avril 2003. La plainte avait été déposée le 30 juin devant une juridiction locale, avant que l'affaire soit transférée à la justice fédérale, à la demande de Facebook et de son patron. Citation:"Nous pensons que ces poursuites sont totalement dénuées de tout fondement et nous les combattrons vigoureusement", a déclaré un porte-parole de Facebook. Le 28 avril 2003, soit prés d'un an avant le lancement de Facebook, M. Zuckerberg se serait engagé par contrat à se faire rémunérer mille dollars en échange du développement avant le 1er janvier 2004 d'un site internet, dont le titre aurait été "The face book". Il aurait détenu 50% des parts, le reste revenant à M. Ceglia. Citation:Selon cet homme, le contrat prévoyait que sa part monterait de 1% pour toute journée de retard aprés le 1 janvier 2004, jusqu'à l'achévement du site, or Facebook n'a été opérationnel que le 4 février, soit 34 jours plus tard que prévu, ajoute-t-il .

13 Jul 2010 LIRE L'ACTU
Attention aux faux Microsoft Security Essentials 2010 Archives Secunews SECUNEWS

Attention aux faux Microsoft Security Essentials 2010

Alerte Virale Dans le domaine de l'imagination, on peut dire que les pirates ne sont jamais en reste, ni les auteurs de malwares . Comment amener une sale bête à infecter votre machine ? Il existe de nombreuses méthodes, mais l'une des plus courantes est de prendre l'apparence d'un contenu inoffensif, et quoi de plus anodin qu'un logiciel censé justement vous protéger ? Microsoft prévient qu'une fausse version de son logiciel "Security Essentiels" est en train de circuler sur la toile, elle est estampillée "2010" et présente l'interface suivante: (Faux logiciel) Pour comparaison, voici la véritable interface du logiciel actuellement: (Vrai logiciel) Le logiciel installe en fait le cheval de Troie "Win32/Fakeinit" et présente un faux scanner qui va passer en revue vos fichiers. Il va repérer certains processus clés pour tenter de les arrêter puis va avertir l'utilisateur que sa machine est bien entendu infectée, pendant ce temps il va modifier des clés dans le registre et changer le fond d'écran pour le remplacer par celui-là: Assez grossier il est vrai, mais probablement efficace chez une bonne partie des utilisateurs lambda qui ne connaissent pas l'informatique. David Woods, sur le site officiel microsoft Security , indique que ce genre de chose était à prévoir. La méthode est l'une des plus anciennes "Se caler sur un logiciel connu ou un composant important du systéme pour faire passer la pilule, il indique par exemple que nombre de malwares ont copié l'interface du Centre de Sécurité, présent dans Windows depuis le Service Pack 2 de Windows XP". Attention donc aux piéges innombrables de la toile, on ne le répétera jamais assez. Le véritable Microsoft Security Essentials détecte et supprime "Win32/Fakeinit", et on peut le télécharger depuis son site officiel . old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source: pcinpact )

26 Feb 2010 LIRE L'ACTU