Moteur de recherche

Résultats pour : "vendait"

Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein Archives Secunews SECUNEWS

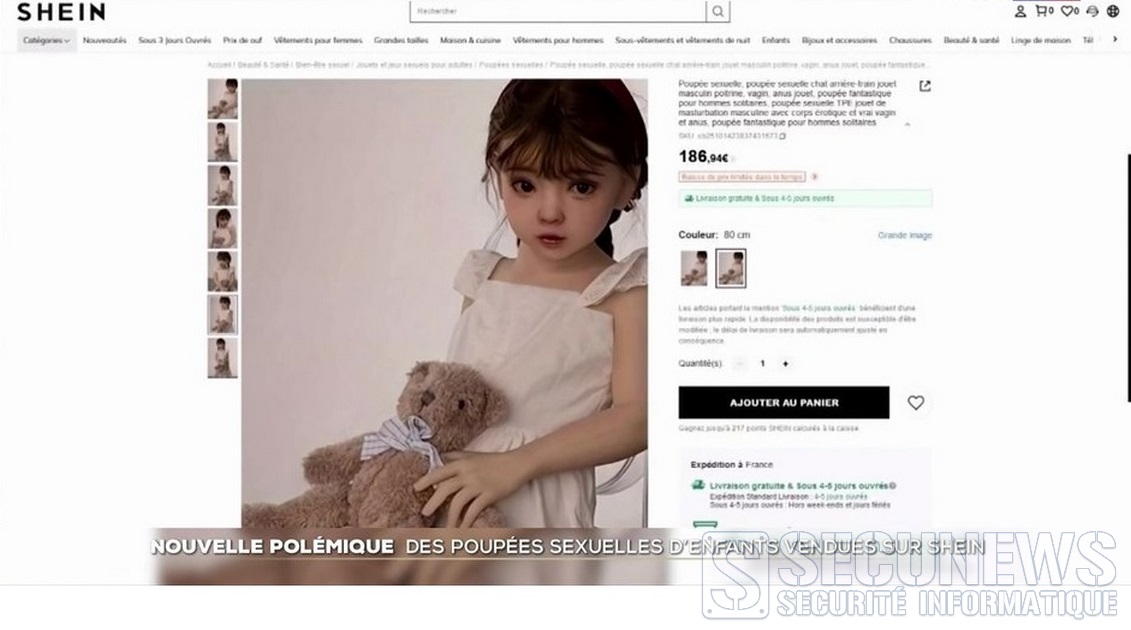
Scandale: des poupées sexuelles en forme de fillettes vendues sur Shein

La DGCCRF a alerté le parquet de Paris après avoir découvert que le géant chinois de l’e-commerce vendait des produits pédopornographiques. Elles ont depuis été retirées de la plateforme, selon Shein. « Leur description et leur catégorisation sur le site permettent difficilement de douter du caractère pédopornographique des contenus », affirme la DGCCRF. Shein a indiqué après la publication du communiqué que les poupées à caractère pédopornographique avaient été retirées de la plateforme, et qu’une enquête interne était en cours. Jusqu’à 7 ans d’emprisonnement. La Répression des fraudes a également signalé l’absence de mesure de filtrage empêchant efficacement l’accès pour les mineurs à des contenus commercialisant des poupées sexuelles d’apparence adulte. "Ces signalements portent sur un site et une marque Shein pour lesquels des pratiques commerciales trompeuses et des allégations mensongères ainsi que plusieurs non-conformités ont déjà été largement constatées et sanctionnées précédemment", souligne le communiqué. La Répression des fraudes rappelle que la diffusion, via un réseau de communications électroniques, de représentations à caractère pédopornographique, est passible de peines pouvant aller jusqu’à 7 ans d’emprisonnement et 100.000 euros d’amende ». L’absence de mesure de filtrage est passible jusqu’à trois ans de prison et 75.000 euros d’amende. Entreprise aux racines chinoises qui a conquis le marché mondial de la mode éphémère (fast-fashion), Shein est régulièrement accusé de concurrence déloyale et de pollution environnementale. Cette affaire intervient alors que Shein doit s’installer dans les jours qui viennent au BHV puis dans cinq magasins Galeries Lafayette en province.

03 Nov 2025 LIRE L'ACTU
Chose promise, chose due, Elon Musk a annoncé sur Twitter la commercialisation de son lance-flammes Archives Secunews SECUNEWS

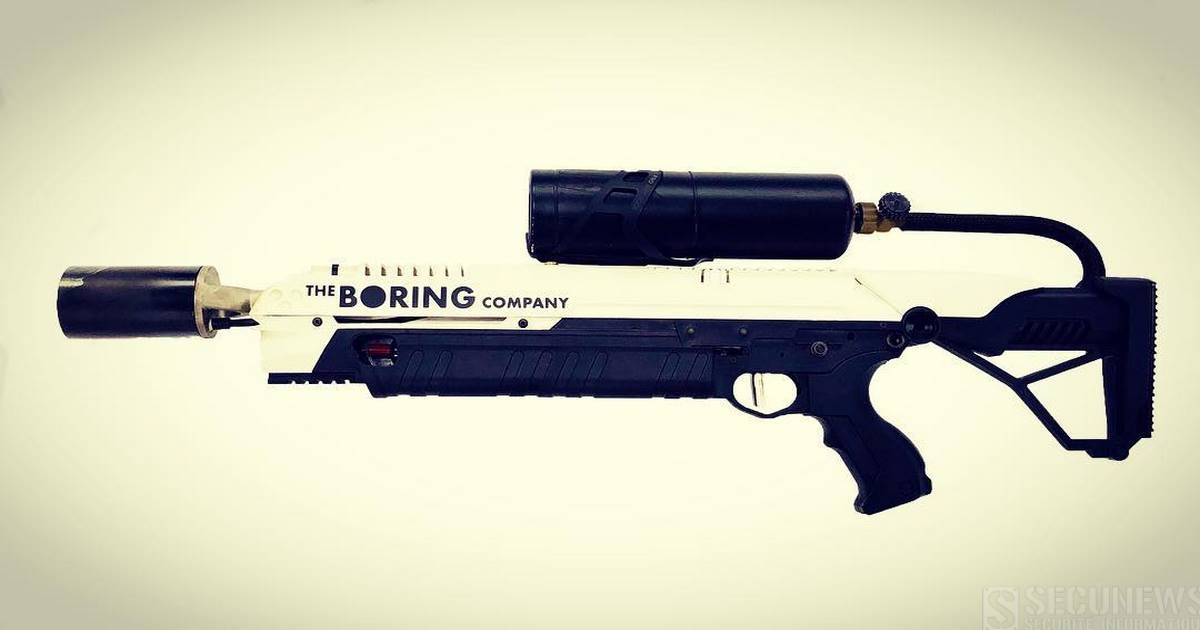
Chose promise, chose due, Elon Musk a annoncé sur Twitter la commercialisation de son lance-flammes

Une idée folle et un gros coup de com'. En décembre 2017, Elon Musk avait promis sur Twitter que s'il vendait 50.000 casquettes portant le logo de 'The Boring Compagny', sa société de construction de tunnels, il mettrait en vente ses propres lance-flammes. Chose promise, chose due. L'homme sans limites, fondateur de Tesla et de SpaceX, a annoncé ce dimanche 28 janvier 2018 sur Twitter la commercialisation de ces nouveaux "goodies", limitée à 200 000 exemplaires. Et ce n'est pas une blague: ces armes sont actuellement déjà en pré-commandes sur le site de son entreprise, pour la modique somme de... 500 dollars (400 euros). L'arme, présentée comme un objet pouvant "enflammer n'importe quelle fête", est avant tout considérée comme étant le lance-flammes le moins dangereux du monde. Même si un extincteur est également proposé à la vente, pour 30 dollars. Une publication partagée par Elon Musk (@elonmusk) le 27 Janv. 2018 à 4 :53 PST (clic sur l'image pour lire la vidéo) L'arme ressemble à un paintball, dont l'intérieur a été modifié afin de pouvoir cracher du feu. Une arme "parfaite pour rôtir des noix", écrit-il sur Instagram. En seulement quelques heures, le site a déjà comptabilisé 2.000 commandes, dont les premières devraient être livrées dès le printemps prochain Accéder au site officiel (Ang)

29 Jan 2018 LIRE L'ACTU
Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook Archives Secunews SECUNEWS

Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook

Neuf personnes ont été arrêtées le 11 septembre 2017 dans la région de Dunkerque (France), elles sont soupçonnées d'avoir dérobé des marchandises pendant deux ans dans un dépôt utilisé par les douanes, pour ensuite les revendre sur Internet. Un détournement à l'échelle industrielle! De fastueuses vacances. C'est le train de vie d'un Dunkerquois qui a d'abord alerté la police judiciaire de Lille. L'homme de 28 ans, pourtant employé au SMIC, s'offrait des voyages particulièrement luxueux, le Sri Lanka pour 4.000 euros ou encore un voyage de noces en Polynésie à 24.000 euros, le tout payé en liquide. Les enquêteurs ont fini par se rendre compte que le jeune homme avait mis en place un véritable système mafieux depuis deux ans. il détournait des produits contrefaits, confisqués par les douanes, et stockés par une société de logistique à Dunkerque. Des marchandises dérobées en plain jour. Aidé de quelques salariés complices, l'individu volait des palettes complètes en plein jour, juste avant la destruction des marchandises, avec un utilitaire de location. Il revendait ensuite parfums, maillots de foot, cigarettes et alcools via des groupes Facebook. Les neuf personnes interpellées dans ce trafic ont été mises en examen pour recel et vol en bande organisée, le chiffre d'affaires de l'équipe est estimé à 40.000 euros par mois, certains ont même pu s'acheter une maison sur cette période.

18 Sep 2017 LIRE L'ACTU
Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe Archives Secunews SECUNEWS

Démantèlement d'un réseau de pédopornographie, 75 arrestations en Europe

Les polices européennes (Europol) ont arrêté 75 suspects dans 28 pays pour avoir partagé en ligne des images pédopornographiques, a indiqué Europol mardi dans le cadre d'une enquête sur plus de 200 dossiers. [quote]'L'opération 'Daylight' (lumière du jour) a vu le jour après la réception d'informations venues de Suisse sur un vaste réseau de diffusion d'images d'abus sexuels sur des enfants', a affirmé à l'AFP la porte-parole d'Europol Claire Georges. 'L'enquête a duré plus d'un an", a-t-elle ajouté, soulignant que des "dossiers d'informations", détaillant les suspects ou leurs adresses IP, avaient ensuite été envoyées à 26 pays à travers l'Europe, ainsi qu'en Norvège et en Suisse.'[/quote] [quote]Dans un communiqué séparé, la police italienne a affirmé que les personnes arrêtées étaient inconnues des services de police et étaient au-dessus de tout soupçon. Ces personnes, en majorité au-delà de 50 ans, contribuaient secrètement, entre les quatre murs de leur maison, à alimenter l'abject réseau d'échanges, avec une attention maximale pour repérer toujours le matériel le plus inédit.[/quote] Une grande partie des suspects utilisaient le réseau TOR, une plateforme qui garantit l'anonymat sur internet, a précisé Europol. [quote]'Les réseaux pédopornographiques en ligne "continuent d'être une source essentielle pour ceux qui ont un intérêt sexuel pour des enfants et cherchent des images, a affirmé Europol dans un communiqué depuis son siège de La Haye.[/quote] Selon la porte-parole, les victimes se trouvaient dans une large échelle d'âge mais les abus sexuels sur des enfants de moins de 18 mois sont de plus en plus courant. L'enquête est toujours en cours et d'autres arrestations sont attendues à travers le continent. Europol avait averti l'année dernière que ces criminels 'utilisent de plus en plus des plateformes traditionnelles telles que Skype et la monnaie virtuelle bitcoin', rendant leur traque plus difficile. En 2014, des enquêteurs ont identifié pour la première fois un site qui vendait de la pédopornographie exclusivement contre des bitcoins. L'utilisation de cette monnaie virtuelle bitcoin rend la traque des criminels plus difficile que s'ils utilisaient leurs cartes de crédit. Voir aussi: La pédopornographie en ligne se tourne vers Skype et les bitcoins. Vaincre les réseaux pédophiles. Parents, prudence! . Les dangers d´Internet pour les mineurs. L’arnaque à la webcam se propage sur internet.

24 Aug 2016 LIRE L'ACTU
Ils piratent L'iOS9 d'apple et remportent un million de dollars Archives Secunews SECUNEWS

Ils piratent L'iOS9 d'apple et remportent un million de dollars

C'est une somme record. Zerodium, start-up spécialisée dans la sécurité informatique, avait promis un million de dollars à ceux ou celles qui parviendraient à casser les protections (jailbreak) d'un appareil sous iOS 9.1, la dernière version du système d'exploitation mobile d'Apple. Le logiciel qui équipe les iPhone et iPad est réputé difficile à pirater. Il n'a pas résisté à une équipe de hackers qui est parvenue, grâce à une ou plusieurs failles informatiques, à développer une technique de piratage d'iOS 9.1 et se partagera donc le pactole promis. Zerodium avait fixé des règles strictes pour ce concours de piratage: [quote]L'attaque devait pouvoir être faite à distance, de façon fiable et silencieuse, sans d'interactions autres que la visite d'une page Web ou la lecture d'un SMS.[/quote] Ces failles, baptisées 'zero-day', se vendaient jusqu'alors pour plusieurs centaines de milliers d'euros, mais la barre du million n'avait pas encore été franchie publiquement. Il ne faut pas s'attendre à ce que ces failles soient immédiatement corrigées par Apple. Dans une interview au magazine Wired, le Français Chaouki Bekrar, fondateur de Zerodium, explique: [quote]L'entreprise ne transmettra pas les informations à Apple, tout en se réservant la possibilité de le faire 'plus tard'.[/quote] Zerodium compte parmi ses clients: - Des gouvernements - Des agences de renseignement - Des entreprises de défense et de finance. Ces organisations auront accès, en avant-première, aux détails du piratage. Certaines d'entre elles pourront s'en prémunir, mais d'autres seront vraisemblablement en mesure de l'exploiter à des fins d'espionnage. Toutefois, Chaouki Bekrar se défend de collaborer avec des régimes autoritaires, sans donner plus de précision. [quote]Il a aussi affirmé que la faille à un million de dollars ne serait vraisemblablement vendue qu'à des clients américains.[/quote] Le marché de la faille informatique. Le marché des failles 'zero-day', est encore une zone grise de la criminalité informatique. La vente d'informations sur les failles informatiques n'est que très rarement illégale, c'est leur exploitation qui l'est!!. L'entreprise 'Hacking Team', qui vendait des solutions de surveillance à de nombreux gouvernements, faisait usage de zero-day touchant Flash Player (sert à jouer de nombreuses animations sur le Web), eux aussi assuraient ne pas vendre leurs services à des régimes autoritaires. Pourtant, ils auraient été utilisés par des pays tels que l'Ouzbékistan ou le Soudan. Voir aussi: Une récompense d’un million de dollars à qui piratera l’iOS9 d’Apple.

04 Nov 2015 LIRE L'ACTU
Un pirate ardennais de la télé payante arrêté Archives Secunews SECUNEWS

Un pirate ardennais de la télé payante arrêté

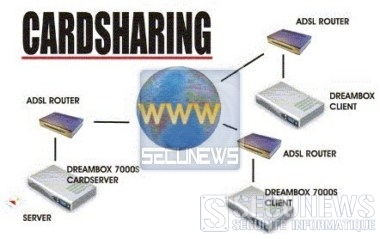
Le webmasteur, fondateur, administrateur du site "cccampremium" (fermé depuis juin 2011) vient d'être arrêté par les gendarmes de l'Est de la France. Le pirate, un habitant de Charleville-Méziéres vendait des codes via un site internet à une clientéle de particuliers à travers l'Europe, les enquêteurs ont recensé au moins 1.700 clients, le préjudice pour le groupe Canal Plus atteindrait un montant de 2,5 millions d'euros Avec ce code, les clients du pirate pouvait décoder notamment les chaines cryptées des groupes Canal Plus et Orange (CardSharing). Le systéme, trés élaboré, utilisait des décodeurs de type "Dreambox". Les prix affichés défiaient toute concurrence, vingt euros pour un mois ou cent euros pour un an, avec un accés illimité à de nombreuses chaines. Selon le Procureur de la République Daniel Bourriaud, ce sont des investigations trés poussées des gendarmes de la section de recherche de Reims qui ont permis de démasquer le fraudeur. L'homme, un repris de justice et habitant du quartier de la Ronde-Couture devrait être prochainement mis en examen, il est défendu par l'avocat Pierre Blocquaux qui pour l'instant ne souhaite pas s'exprimer sur cette affaire. Selon des informations, au contraire du groupe Canal Plus, Orange n'a pas pour l'instant souhaiter poursuivre le pirate ardennais.

28 Nov 2011 LIRE L'ACTU