Moteur de recherche

Résultats pour : "taxé"

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

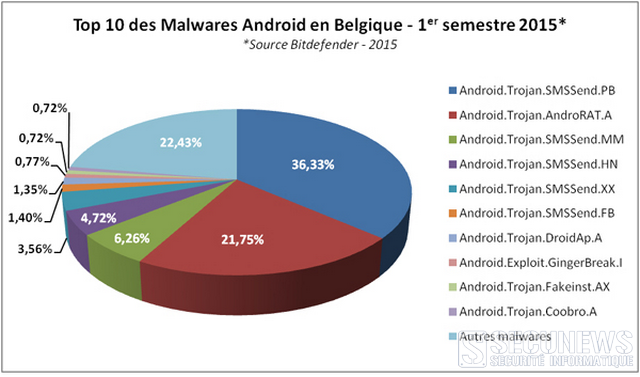
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
Un faux Flappy Bird pour voler vos photos sur Android Archives Secunews SECUNEWS

Un faux Flappy Bird pour voler vos photos sur Android

Selon un chercheur en sécurité, le pirate qui a récemment collecté les photos de plus de 100 célébrités nues avait déjà collaboré sur d’autres projets du même acabit. Cette annonce fait suite à un tweet du chercheur en sécurité Nik Cubrilovic, qui dévoile une capture d’écran issue du forum AnonIB, où une personne qui s’autoproclame 'génie', propose une manière de dérober les photos personnelles des utilisateurs Android : Le pirate explique qu’il a mis au point un clone du célèbre jeu Flappy Bird, en modifiant l’application sur Android pour qu’elle transfère les photos stockées vers son serveur, à l’insu de l’utilisateur. Afin de mener à bien son projet, il a fait un appel aux dons pour créer un autre compte développeur, afin de ne pas utiliser le sien, le montant de la licence pour distribuer son application sur Google Play s’élève à 15€ (20$) pour les développeurs. On ne sait pas si l’application a été finalisée, mais si elle l’est, elle représente un risque énorme pour la vie privée puisqu’elle peut transférer toutes les photos des utilisateurs, le but étant bien sûr de récolter des photos de jeunes filles, célébrités ou pas. Google n’est pas toujours votre ami Flappy Bird a été un gros succès, et malheureusement pour les utilisateurs, la politique d’acceptation des applications est moins stricte chez Google que chez Apple par exemple. Ainsi, Google Play se retrouve avec des dizaines de copies d’applications dotées de 'fonctionnalités avancées' comme l’envoi de vos coordonnées GPS, de SMS surtaxés ou encore la possibilité de fouiller dans vos documents privés. Mais Google n’est pas le seul à blâmer! [quote]Il en revient également à l’utilisateur de bien vérifier les permissions qu’il accorde aux applications, après tout, pourquoi un jeu comme Flappy Bird aurait besoin d’accéder à vos photos ? Soyez attentifs à ce que vous installez, utilisez Bitdefender Clueful (gratuit) pour surveiller à quoi ont accès vos applications, et si une permission ne vous plait pas, n’installez pas l’application.[/quote]

12 Sep 2014 LIRE L'ACTU
Plusieurs pays dont la Belgique visés par un code malveillant dédié aux SMS Archives Secunews SECUNEWS

Plusieurs pays dont la Belgique visés par un code malveillant dédié aux SMS

Depuis peu, les Trojans SMS ont commencé à s’installer dans un nombre croissant de pays, représentant une menace mobile de plus en plus importante. Dernier exemple en date, le Trojan-SMS.AndroidOS.Stealer.a. Récemment identifié par Kaspersky Lab, il a immédiatement fait son entrée dans le TOP 20 des malwares mobiles. Son mode opératoire ? Il envoie des SMS à des numéros surtaxés dans 14 pays à travers le monde. Un autre Trojan, appelé Trojan-SMS.AndroidOS.FakeInst.ef, cible quant à lui les mobinautes dans plus de 66 pays, y compris la Belgique et la France. FakeInst a été détecté pour la première fois par Kaspersky Lab en février 2013, depuis, 14 variations ont vu le jour. Quelques faits à propos de FakeInst ; [info_warning]- Pour infecter ses victime, leTrojan se déguise en application permettant de regarder des vidéos pornographiques - Envoie des SMS avec un contenu spécifique à un numéro listé dans le centre de commandement et de contrôle - Peut intercepter des SMS entrants pour les voler, les supprimer ou y répondre - FakeInst aurait été créé par des cyber criminels parlant le russe[/info_warning] Les premières versions se contentaient d’envoyer des SMS surtaxés en Russie, mais la liste des pays s’est progressivement agrandie pour toucher : [quote] Belgique France Suisse Pays-Bas Canada Italie Kazakhstan Lettonie République tchèque Etats-Unis Allemagne Ukraine Espagne Géorgie Grèce Lituanie Biélorussie Pologne Luxembourg Venezuela Australie Moldovie Estonie Slovénie Albanie Tadjikistan Royaume-Uni Kirghizistan Nouvelle-Zélande Finlande Malaisie Israël Mexique Chine Hong Kong Suède Danemark Serbie Bolivie Azerbaïdjan Arménie Chili Bosnie Équateur Nigéria Hongrie Macédoine Portugal Slovaquie Colombie Norvège Afrique du sud Egypte Brésil Indonésie Monténégro Cambodge Irelande Viêt Nam Maroc Pérou Argentine[/quote] Clic pour lire toutes les actus sur Android

01 May 2014 LIRE L'ACTU
Attention au faux antivirus Bitdefender 2015 Archives Secunews SECUNEWS

Attention au faux antivirus Bitdefender 2015

Il semblerait que les fans de Bitdefender ne soient pas les seuls à être impatients de la sortie de la nouvelle version de l'antivirus, des escrocs ont lancé des campagnes de promotion de liens frauduleux sur Youtube et Facebook promettant le téléchargement de l’édition 2015 de Bitdefender. Les liens de téléchargement du faux antivirus Bitdefender mènent vers des faux sondages et des pièges au SMS surtaxé. La vidéo affiche plusieurs centaines de vues pour améliorer sa crédibilité, mais de nombreux utilisateurs français ont déjà publié des mises en garde contre cette arnaque. [quote]Bitdefender Antivirus Plus 2015 est sorti", peut-on lire dans la description Youtube. Bitdefender Antivirus Plus dispose de nombreuses options avancées qui en font un des meilleurs antivirus du marché.[/quote] Les escrocs vous incitent donc à cliquer sur un lien raccourci qui dissimule un site malveillant. [quote]Le Bitdefender que vous téléchargez est bloqué en cours de route par une demande de vérification humaine (notez au passage que les escrocs ont quelques problèmes d’expression en français). Afin de prouver que vous êtes 'un humain et un robot pas', il vous faut cliquer sur un lien de téléchargement direct, un jeu ou un questionnaire pour déterminer comment êtes-vous intelligent.[/quote] Quel que soit votre choix, il n’y aura aucun téléchargement de Bitdefender Antivirus Plus 2015 mais des redirections vers des pages Web d’arnaques de type SMS surtaxé qui copient le design de Facebook en vous faisant croire que vous installez une application sur le réseau social. Bitdefender a demandé le retrait de la vidéo sur Youtube et met en garde ses utilisateurs pour qu’ils soient le plus vigilant possible avant de se lancer dans le téléchargement des logiciels via des plateformes tierces. La véritable nouvelle version de Bitdefender, elle sortira cet été 2014, comme chaque année. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

08 Apr 2014 LIRE L'ACTU
Un cheval de Troie dans des kits GTA V Archives Secunews SECUNEWS

Un cheval de Troie dans des kits GTA V

Les experts de Bitdefender ont découvert un " un scam " concernant le jeu vidéo Grand Theft Auto 5, un des titres les plus attendus de l’année 2013 par la communauté des fans de la série. Les joueurs ne doivent pas se fier aux copies de GTA 5 qui auraient fuité accidentellement et qui sont disponibles sur Internet depuis quelques semaines. Ces copies ne sont que de fausses versions infectées par un " malware ", conduisant les utilisateurs imprudents tout droit dans un piège. Le mécanisme est bien rôdé Les faux kits sont promus sur les sites Web de torrents par des "J’aime" et commentaires positifs issus de faux comptes pour améliorer la crédibilité des téléchargements, ainsi les joueurs impatients se fient aux kits, sans se soucier de ce qu’ils téléchargent… L’installation est elle-même crédible puisque les cyber-criminels ont inclus les illustrations officielles du jeu, mais en pleine installation, le joueur est appelé à entrer un numéro de série qu’il peut obtenir en remplissant un questionnaire, et d’envoyer un SMS surtaxé pour le valider. Le SMS coûtera 1€ par jour jusqu’à ce que le service soit arrêté. Vous l’aurez deviné, même en suivant le processus, il n’y a pas de GTA 5 à la clé, les fichiers ISO ont été copiés d’un autre jeu, "The Cave". Rappelle aux joueurs impatients le jeu serait uniquement disponible sur console XBOX 360 et Playstation 3 dans un premier temps, l’annonce de la date de sortie sur PC étant prévue plus tard, Ce faux kit d’installation est détecté par Bitdefender sous le nom de "Trojan.GenericKDV.1134859", et bloqué dès son téléchargement pour éviter toute infection. Gare aux torrents

17 Sep 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Le pirate de smartphones n'avait pas conscience des risques Archives Secunews SECUNEWS

Le pirate de smartphones n'avait pas conscience des risques

"Je n'avais pas conscience des risques, pour moi, les gens qui téléchargeaient les applications que j'ai copiées étaient dans l'illégalité, elles sont payantes et ils les obtenaient gratuitement sur des sites illégaux", a expliqué le jeune homme de 20 ans, originaire d'Amiens. Le pirate aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android, selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication. Le jeune homme mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Diagnostiqué comme surdoué avec un QI de 150, le jeune homme s'est lancé dans ce piratage par jeu. Citation: "J'étais au lit, et j'ai eu cette idée. Je n'avais jamais travaillé sur Android. Je suis allé à mon PC et je l'ai fait. Ça m'a pris une heure", a-t-il raconté. Il ajoute avoir ensuite laissé le système tourner sans mesurer les conséquences. Eagle1: j'y crois vraiment pas a sa version, quand ont chipote avec des virus ont en connais les risques. Si ont crois pas cette excuse il en a peux-être une autre de prête. Pas très doué pour un qui a un QI évaluer a 150 Le jeune homme a été mis en examen pour escroquerie et piratage et placé sous contrôle judiciaire. Il est convoqué pour une audience le 8 novembre 2012 devant le tribunal correctionnel d'Amiens.

22 Oct 2012 LIRE L'ACTU
Il crée un virus pour smartphones et détourne 500.000 euros Archives Secunews SECUNEWS

Il crée un virus pour smartphones et détourne 500.000 euros

Un jeune homme de 20 ans a été arrêté mardi 16 octobre 2012, à Amiens, soupçonné d'avoir mis au point un virus à destination des smartphones sous logiciel Android, qui aurait fait un total de 17.000 victimes pour un préjudice supérieur à 500.000 euros. Selon l'Office central de lutte contre la criminalité liée aux technologies de l'information et de la communication, le jeune homme aurait mis au point plusieurs dizaines de types de virus depuis 2011, à destination de smartphones fonctionnant avec le système d'exploitation de Google, Android. Il profitait en l'occurrence d'une relative faiblesse de l'OS. Selon plusieurs experts de la sécurité informatique, Android qui est bâti sur un modèle plus ouvert que l'App Store d'Apple est plus attaqué par des programmes malveillants en raison notamment de la différence d'approche entre Google et Apple quant à la gestion de la sécurité de leurs parcs d'applications. Le pirate mettait à disposition des logiciels gratuits à télécharger qui, sans que l'utilisateur ne s'en rende compte, composait des numéros de téléphone surtaxés, les utilisateurs recevaient alors des SMS contenant des codes qui permettaient, à leur tour, des micro-paiements via des sites piratés. Le jeune homme a été présenté au parquet d'Amiens, placé sous contrôle judiciaire et mis en examen pour escroquerie et piratage. Selon le cabinet Gartner, Android s'adjugeait au deuxième trimestre 64% des ventes du marché mondial des smartphones, devant Apple qui équipait lui 18,8% du marché avec ses iPhones. Des smartphones du numéro un mondial de la téléphonie mobile Samsung sont dotés du logiciel Android. Le géant américain de l'internet Google a dépassé fin septembre le cap des 25 milliards de téléchargements dans son magasin d'applications pour appareils mobiles fonctionnant avec le système d'exploitation Android, Google Play.

19 Oct 2012 LIRE L'ACTU
Kaspersky découvre le premier cheval de Troie pour Android Archives Secunews SECUNEWS

Kaspersky découvre le premier cheval de Troie pour Android

Alerte Virale Kaspersky éditeur de logiciels de sécurité, aura bonne presse, il semble être le premier à avoir découvert l'existence d'un cheval de Troie s'attaquant spécifiquement aux téléphones roulant sous le systéme d'exploitation "Android" de Google. Bien que les chevaux de Troie de type Trojan-SMS soient les plus répandus chez les téléphones intelligents, le virus "Trojan-SMS.AndroidOS.FakePlayer.a" est le premier à viser exclusivement la plateforme Android, signale Kaspersky. La stratégie du virus consiste à infecter le systéme d' Android en se faisant passer pour une application de lecteur multimédia. Le virus demande aux usagers imprudents d'installer l'application de 13 ko à l'aide de l'extension Android ".APK", gr‚ce à cette tactique, le cheval de Troie est en mesure d'envoyer des textos à des numéros surtaxés, sans que l'usager en ait connaissance. Un site Web, non identifié pour le moment, serait à l'origine de la propagation du cheval de Troie. L'utilisateur d'un téléphone intelligent infecté roulant sous "Android" s'en rendra compte dés la réception de sa facture à la fin du mois, qui risque d'être assez salée. Il est conseillé aux utilisateurs de téléphones Android de surveiller attentivement la nature des services pour lesquels des demandes d'accés ont été sollicitées par les applications, lors de leur installation. Si l'usager n'y prête pas attention et accepte les demandes d'accés, une application malveillante pourra agir librement sans que d'autres autorisations soient requises de la part de l'usager. Google a rapidement prévenu ses usagers Citation:"Notre systéme d'installation de fichiers est trés efficace. Lors de l'installation d'une application, Android affiche les informations et les ressources systéme que l'application peut utiliser. Nous avisons les utilisateurs de n'installer que des logiciels de confiance, spécialement lorsqu'ils sont en dehors de l'Android Marketplace", prévient Google sur son blogue. L'éditeur annoncer par la même occasion, le lancement de sa solution antivirus spécifique à la plateforme mobile Android, "Kaspersky Mobile Security for Android" prévu au début de 2011. Clic pour lire le communiqué de Kaspersky (anglais) old.secunews.org : [b][i]Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

12 Aug 2010 LIRE L'ACTU