Moteur de recherche

Résultats pour : "susceptibles"

Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants Archives Secunews SECUNEWS

Après des contenus pédophiles, YouTube désactive les commentaires sous les vidéos avec des enfants

YouTube, la plate-forme de divertissement vidéo appartenant à Google, prend des mesures urgentes pour assurer la sécurité des jeunes membres de son public. Un nouvel algorithme d’apprentissage automatique (machine learning) aidera à classer les commentaires plus efficacement pour filtrer le contenu qui inclut des enfants de 13 ans et moins, écrit le New York Times. Une des mesures critiques de YouTube consiste à limiter les commentaires de vidéos d’enfants qui “attirent un comportement prédateur”. L’algorithme sera utilisé pour “des dizaines de millions” de vidéos, mais les chaînes moins risquées seront autorisées avec des modérateurs. “Nous avons récemment rencontré des incidents concernant la sécurité des enfants sur YouTube”, a tweeté Susan Wojcicki, directrice générale de YouTube. “Rien n’est plus important pour nous que d’assurer la sécurité des jeunes sur la plate-forme. Voici plus d’informations sur les mesures que nous prenons pour mieux protéger les enfants et les familles.” “La semaine dernière, nous avons désactivé les commentaires de dizaines de millions de vidéos susceptibles de faire l’objet de comportements prédateurs”, lit-on dans une déclaration de la société. “Ces efforts sont concentrés sur des vidéos mettant en scène de jeunes mineurs et nous continuerons d’identifier les vidéos à risque au cours des prochains mois. Au cours des prochains mois, nous élargirons cette action afin de suspendre les commentaires sur les vidéos mettant en scène de jeunes mineurs et celles mettant en scène des mineurs plus âgés susceptibles de susciter un comportement prédateur.” Des mesures visant à assurer la sécurité de la communauté et à apaiser les préoccupations relatives à l’exploitation des enfants ont été prises après qu’une vidéo “documentant comment des pédophiles ont utilisé des commentaires sur des vidéos d’enfants pour guider d’autres prédateurs” est devenue virale. En outre, un certain nombre d’annonceurs de premier plan, tels que AT & T, Disney, Nestlé et Epic Games, ont cessé de travailler avec YouTube après la diffusion de leurs publicités sur des vidéos suscitant des messages à caractère pédocriminel ou des émoticônes explicites dans les commentaires. D’autres commentaires incluaient des horodatages sur des poses jugées “suggestives” au sein des vidéos. Une vidéos de “Matts WhatItIs - Youtube is Facilitating the Sexual Exploitation of Children, and it's Being Monetized (2019)”, publiée le 17 février 2019, dénonçant le phénomène . Voir aussi: - Amazon, eBay, HP, Mars, Adidas, Deutsche Bank boycottent youtube suite a des commentaires pédophile. - Vaincre les réseaux pédophiles - Parents, prudence! - Les dangers d´Internet pour les mineurs - L’arnaque à la webcam se propage sur internet

07 Mar 2019 LIRE L'ACTU
Nintendo contre-attaque, suite au piratage de sa Nintendo Switch Archives Secunews SECUNEWS

Nintendo contre-attaque, suite au piratage de sa Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, mais depuis, les hackers sont allés plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Mais Nintendo ne compte pas en rester là et commence à bloquer certaines fonctions de la console à distance. La Switch a cédé face aux 'hackers', 13 mois après sa sortie. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Pour autant, si Nintendo ne peut empêcher le piratage de la console, il lui reste malgré tout un moyen de contre-attaquer. C'est là qu'entre en jeu le 'message d'erreur 2124-4007'. Un code énigmatique, mais qui signifie tout simplement que la Switch ne peut plus se connecter aux services en ligne de la console. Au revoir donc les parties en ligne (qui deviendront payantes à la rentrée), mais également l'accès à l'eShop et aux nombreux jeux dématérialisés vendus uniquement sur la boutique, ainsi qu'aux messages et autres partages de photos et vidéos sur Twitter et Facebook. Une sanction qui serait, selon le site Nintendo Everything, définitive; l'entreprise jugeant que le piratage de la console constitue une infraction aux conditions générales d'utilisation. La guerre n'est donc pas encore totalement perdue pour Nintendo. Reste un détail à régler, ne pas envoyer le message d'erreur (et donc bloquer la console) aux joueurs qui n'ont pas piraté leur console, comme c'est arrivé à plusieurs internautes... Voir aussi: Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch. Il est évidemment déconseillé de pirater la Switch. C’est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

31 May 2018 LIRE L'ACTU
Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch Archives Secunews SECUNEWS

Une faille dans la puce Nvidia Tegra X1, permet de pirater la Nintendo Switch

Une faille, découverte en février 2018, permettait d'utiliser la Switch comme une tablette Linux, aujourd'hui, les hackers vont plus loin puisqu'il est désormais possible de pirater la console, et de faire tourner des jeux de manière illégale. Pas de chance pour Nintendo, 13 mois après sa sortie, la Switch a cédé face aux 'hackers'. Plus précisément, c'est la puce 'Nvidia Tegra X1' qui est ici en cause, sa vulnérabilité aurait fourni un accès privilégié aux pirates, qu'il sera difficile de bloquer. En effet, la faille étant matérielle, Nintendo est totalement impuissant. Les 14 millions de Switch déjà vendues sont susceptibles d'être piratées, et aucune mise à jour du système d'opération ne pourra empêcher la manoeuvre. Seule une nouvelle version de la console permettra de combler la faille. Mais d'ici là, les hackers se mobilisent pour en profiter. Actuellement, la faille est "tethered", c'est-à-dire qu'il faut recommencer le piratage à zéro à chaque démarrage de la console (comme les derniers jailbreak d'iPhone), mais une fois installé, il est en théorie possible de faire tourner des jeux et des applications de façon illégale. La faille a été découverte par deux personnes quasiment en même temps, 'fail0verflow' d'un côté, et 'Kate Temik' de l'autre. Les deux hackers ont notifié Nintendo en février dernier, tout comme le fabricant de la puce, Nvidia, et également Google, qui utilise la même puce sur une de ses tablettes. Il est évidemment déconseillé de pirater la Switch. C'est non seulement illégal, mais cela annule la garantie et pourrait endommager la console de façon permanente.

27 Apr 2018 LIRE L'ACTU
HP rappel préventivement des batteries d'ordinateurs, vendues de décembre 2015 à décembre 2017 pour risque d'incendie Archives Secunews SECUNEWS

HP rappel préventivement des batteries d'ordinateurs, vendues de décembre 2015 à décembre 2017 pour risque d'incendie

Le groupe informatique américain HP procéde rappel mondial de batteries au lithium-ion de certains modèles d'ordinateurs, qui présentent un risque de surchauffe et d'incendie. "Ces batteries sont susceptibles de surchauffer, et exposent les clients à un risque d'incendie et de brûlures", écrit le groupe sur son site internet. Les batteries affectées par ce programme étaient livrées avec des ordinateurs portables: - HP Probook 64x (G2 et G3) - HP ProBook 65x (G2 et G3) - HP x360 310 G2, HP ENVY m6 - HP Pavilion x360, HP 11 - Des stations de travail mobiles HP ZBook* (17 G3, 17 G4 et Studio G3) (HP ZBook Studio G4 le produit est compatible avec les batteries concernées mais n'est pas livré avec celles-ci.)(voir lien en fin d'article pour le logiciel qui détectera si votre batteries est concernée) Vendus dans le monde de décembre 2015 à décembre 2017", détaille le groupe, qui évoque un rappel préventif. Remarque : Toutes les batteries de l’ensemble des ordinateurs portables HP ProBook 64x et 65x, HP x360 310 G2, HP ENVY, HP Pavilion x360, HP 11 et des stations de travail mobiles HP ZBook ne sont pas affectées par ce rappel. Activer le "mode de sécurité" Ces batteries "étaient également vendues en tant qu'accessoires ou fournies comme remplacements par l'intermédiaire d'HP ou d'un prestataire de services HP agréé". HP affirme qu'il procèdera Gratuitement aux remplacements des batteries incriminées. Dans l'immédiat, HP recommande de désactiver la batterie de son appareil en activant le "mode de sécurité" et d'alimenter celui-ci via une prise de courant murale. Selon le site officiel américain qui recense les rappels de produits, 50.000 unités sont concernées aux Etats-Unis et moins de 3.000 au Canada. Les batteries au lithium-ion présentent de façon générale des risques d'inflammation ou d'explosion. L'Organisation de l'aviation civile internationale (OACI) avait en 2016 interdit le transport en soutes de batteries lithium-ion à la demande des compagnies aériennes et des associations de pilotes pour des raisons de sécurité. Lire le communiqué de HP (fr)

05 Jan 2018 LIRE L'ACTU
200 millions de faux comptes sur Facebook ! Leur objectif ? Vous piéger. Archives Secunews SECUNEWS

200 millions de faux comptes sur Facebook ! Leur objectif ? Vous piéger.

Aujourd’hui beaucoup de gens ont davantage une vie sociale connectée plutôt qu’une vie réelle! Les algorithmes de Facebook ont une fonction de tri, c’est-à-dire qu’ils nous montrent des informations susceptibles de nous intéresser, via nos "J’aime" par exemple. Ils peuvent aussi attirer les arnaqueurs. Quelques conseils pour agir avec prudence pour éviter les arnaques: - Ne pas parler aux inconnus. Il est en effet fréquent de recevoir des invitations de personnes qu’on ne connaît pas. Pour contrer cela, les paramètres de confidentialité proposent des réglages pour empêcher les inconnus de vous contacter. Mais les arnaques restent nombreuses. - Vérifiez également le profil avec attention. Si la personne se dit PDG d’une grosse entreprise ou top modèle, il y a peu de chance que ce soit vrai. Voir aussi: https://www.secunews.org/informatique/les-10-pieges-a-eviter-sur-les-reseaux-sociaux/ - Les 10 pièges à éviter sur les réseaux sociaux. Les risques des photos d’enfants!!! Un point primordial à noter, de nombreux parents postent des photos de leurs enfants sans se méfier, mais ces publications peuvent poser problème. Ces photos peuvent être recopiées par d'autres. Les parents créent sans le vouloir, un C.V. numérique de l’enfant, ce qui signifie que l’enfant, une fois plus grand, aura peut être du mal à récupérer ses photos Si les parents souhaitent partager leurs photos à leur entourage en toute sécurité, il existe un site, 'Famicity'. Sur Famicity, vous maîtrisez vos données et vous choisissez qui peut y avoir accès, pas de revente, pas d'indexation, pas d'utilisation de vos informations. Le ton de la confidentialité est donné sur la page d’accueil. Comme sur Facebook, les parents pourront partager leurs publications, les aimer mais en toute sécurité, ici ils seront à l’abri.

13 Nov 2017 LIRE L'ACTU
Yahoo révèle un nouveau piratage d’un milliard de comptes Archives Secunews SECUNEWS

Yahoo révèle un nouveau piratage d’un milliard de comptes

Le chiffre est énorme, Yahoo vient de révéler qu’un milliard de comptes utilisateurs avaient été piratés lors d’une intrusion survenues en août 2013 par une "tierce personne non autorisée". Noms, adresses mails, numéros de téléphone, dates d’anniversaire, et "dans certains cas" questions de sécurité cryptées (avec les réponses) ont pu être récupérés par le pirate, rapporte le site américian VentureBeat. [quote]Les recherches ont cependant rapidement permis d’établir qu’aucune donnée de carte de paiement ou de comptes bancaires n’a été volée, précise le responsable de la sécurité de l'entreprise Bob Lord. [/quote] Les données des cartes de paiement et les informations sur les comptes en banque ne sont pas stockées au sein du système" qui a été hacké. Le piratage a été rendu possible par le biais de faux cookies. Mesures de sécurité: Yahoo a indiqué avoir prévenu les utilisateurs susceptibles d'être touchés par ce piratage. Si vous pensez que certaines de vos informations ont pu être volées, nous vous recommandons de repérer toute activité suspecte de votre compte et de faire très attention aux personnes avec qui vous communiquez. Ne cliquez sur aucun lien ou aucune pièce jointe en provenance du mail d'une personne que vous ne connaissez pas. En septembre 2016, Yahoo avait déjà reconnu 'le piratage en 2014 de 500 millions de comptes' appartenant à ses utilisateurs. Selon le groupe, qui traverse de grandes difficultés financières, ce nouveau piratage est "probablement" distinct de cette précédente cyberattaque. Cette nouvelle déconvenue majeure intervient au plus mauvais moment pour Yahoo qui a conclu un accord fin juillet pour céder au géant des télécoms Verizon ses activités de coeur de métier (Yahoo Mail, Yahoo News) pour 4,8 milliards de dollars. Après la révélation de la cyberattaque de 2014, Verizon s'était dit prêt fin octobre à mener à bien la transaction, mais avait prévenu qu'il ne le ferait pas aveuglément. Voir aussi: Yahoo! confirme le piratage de 500 millions de comptes. Clic pour lire toutes les actus Yahoo!.

15 Dec 2016 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
Attention à la confidentialité de vos publications, avec le nouveau moteur de recherche de Facebook baptisé 'Search FYI' Archives Secunews SECUNEWS

Attention à la confidentialité de vos publications, avec le nouveau moteur de recherche de Facebook baptisé 'Search FYI'

Désormais, il faudra faire plus attention aux paramètres de vos publications sur Facebook. Avec 'Search FYI', Facebook rend accessibles par un moteur de recherche toutes les publications publiques du réseau social. Ce n'est pas rien, deux mille milliards de publications sont publiques. La fonction est pour l'heure accessible aux utilisateurs utilisant l'interface en anglais de Facebook, mais sera prochainement étendue à d'autres pays. Cette nouveauté donne un tout nouvel intérêt au moteur de recherche de Facebook, on peut désormais voir quelles sont les discussions sur certains sujets en temps réel, quelque chose qui n'était jusqu'alors possible que sur Twitter. Lorsque qu'un terme est cherché sur Facebook, le moteur de recherche organise les résultats en trois volets: [quote]- Un 'top' qui regroupe les publications des pages Facebook les plus en vues - Une section dédiée aux publications de vos amis et de vos groupes - Les messages publics publiés par l'ensemble des utilisateurs de Facebook. [/quote] Cette nouvelle fonction s'adresse notamment aux journalistes, qui avaient jusqu'à présent l'habitude de se tourner vers Twitter pour prendre le pouls d'un évènement sur les réseaux sociaux. Dans cette optique, Facebook a récemment lancé 'Signal', un outil de veille développé spécifiquement pour les médias, le mois dernier. Plus généralement, ce nouveau moteur de recherche est adapté aux utilisateurs de Facebook intéressés par l'actualité, et qui étaient plus susceptibles de privilégier Twitter pour cet usage. Évidemment, les contenus qui seront affichés par cette nouveauté proviennent en majorité de pages Facebook, publiques par défaut. Même si le réseau social a fait un important travail de pédagogie sur la question, de nombreux utilisateurs ont, sans en avoir forcément conscience, des 'posts publics', ils peuvent dater d'il y a longtemps, ou être produits automatiquement par une application tierce. Voici comment éviter que d'autres tombent sur vos publications. Pour vos nouvelles publications: [quote]Cliquez sur le petit cadenas en haut à gauche de l'écran (il désigne le menu des paramètres de confidentialité de Facebook). Il suffit ensuite de cliquer sur 'Qui peut voir mon contenu ?' pour choisir l'audience de vos publications (elles peuvent être publiques, réservées à tout ou partie de vos amis, ou bien, si vous souhaitez pas faire part de votre journal intime à Facebook, à vous seul.)[/quote]

27 Oct 2015 LIRE L'ACTU
Les trois changements à venir sur votre fil d'actualité Facebook Archives Secunews SECUNEWS

Les trois changements à venir sur votre fil d'actualité Facebook

Ce mardi 21 avril 2015, le réseau social Facebook a annoncé sur son blog une modification de son algorithme, qui va impacter les fils d'actualité et les publications qui y sont affichées. Ces changements sont récurrents. Ils sont scrutés de très près par les administrateurs de pages, qui cherchent à toucher un public toujours plus large, Facebook doit alors arbitrer entre ces intérêts et la nécessité de satisfaire les besoins de ses membres, qui doivent aussi pouvoir accéder aux publications de leurs amis les plus proches. Cette fois, le réseau social a clairement décidé de faire pencher la balance vers les membres privilégiant les relations avec leurs amis. Tout ce que vous devez savoir. Trois mesures concrètes ont donc été prises: 1. Les publications de vos amis seront davantage mises en avant. [quote]Avec son algorithme, Facebook fait le tri entre les publications des amis pour afficher en priorité les plus susceptibles d'intéresser un utilisateur donné. Il suffit de se rendre sur la page d'un ami avec lequel les interactions sont limitées pour découvrir des posts n'ayant jamais été repris sur le fil d'actualité. Les nouvelles règles doivent permettre d'afficher davantage de publications des amis. "Nous avons compris que les gens avaient peur de louper d'importantes publications d'amis auxquels ils tiennent", précise le communiqué. Dans le même esprit, si un utilisateur consulte régulièrement les publications d'une page donnée, celles-ci seront davantage mises en avant. [/quote] 2. Les interactions de vos amis avec les pages sont pénalisées. [quote]En consultant votre fil d'actualité, les interactions (commentaires, likes, etc..) de vos amis avec des pages que vous ne suivez pas apparaissent régulièrement. Le réseau social a décidé de réduire la visibilité de ces posts, pour faire privilégier les publications des amis et des pages directement suivies par l'utilisateur. [/quote] 3. Les posts rapprochés d'un même ami pourront être affichés. [quote]Dans son communiqué, Facebook explique avoir pris sa décision pour les utilisateurs n'ayant que peu d'amis. Auparavant, l'algorithme évitait d'afficher à la suite les publications d'une même personne. Mais à trop miser sur la variété des publications, les fils d'actualités des membres concernés perdaient de leur intérêt, c'est pour cette raison que le réseau social a assoupli ces règles. [/quote] Avec ces nouvelles règles, les gestionnaires de page, ou "community managers" ont de quoi s'inquiéter, ils sont clairement pénalisés, leurs pages ayant moins de chance de toucher un large public. Reste à savoir si cela a un rapport avec les projets de Facebook, qui aimerait devenir un véritable éditeur de contenus en publiant directement des articles de presse sur son réseau. Il a noué des contacts à ce sujet avec une douzaine de médias américains pour envisager des tests. Clic pour lire le communiqué de Facebook (en) Voir aussi: Qu’est ce que Facebook saura désormais sur vous et ce qu’est ce qu’il pourra faire de ces informations.

23 Apr 2015 LIRE L'ACTU
Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces Archives Secunews SECUNEWS

Les utilisateurs Pc et Mac confrontés aux même risques de cybermenaces

Selon une étude réalisée par Kaspersky Lab et B2B International, les utilisateurs de Mac sont confrontés à des cybermenaces tout aussi souvent que ceux d’autres appareils et font même face à une plus grande diversité de menaces. Bien que les experts en sécurité ont observé plus de malwares sur les systèmes d’exploitation Windows cela ne signifie pas que les données de Mac soient à l’abri de tout risque comme en témoignent les résultats de l'enquête: [quote]24% des sondés utilisant un Mac comme principal moyen d’accès à Internet indiquent avoir été confrontés à des malwares au cours de l’année 2014 contre 32% pour les utilisateurs de PC. 13% des utilisateurs de Mac ont été visés par un ransomware, contre 9% de leurs homologues Windows.[/quote] La situation est similaire si l’on compare les menaces ciblant les données financières: [quote]Des incidents ont été signalés par 51% des utilisateurs d’OS X contre 43 % des utilisateurs de Windows.[/quote] Toujours selon l’enquête, les utilisateurs de Mac sont généralement moins conscients des cybermenaces que ceux de Windows: [quote]39 % des utilisateurs de MacBook n’ont jamais, ou que très rarement entendu parler de ransomware et 30% ignorent l’existence de programmes malveillants susceptibles d’exploiter les vulnérabilités des logiciels. A titre de comparaison, sur l’ensemble des personnes interrogées, 33% n’ont pas une bonne connaissance des ransomwares et 28% ne sont pas au courant des exploitations de vulnérabilités.[/quote] L’enquête révèle également que la moitié des utilisateurs de Mac ne voient pas toujours la nécessité d’installer des logiciels pour naviguer en toute sécurité sur Internet: [quote]seuls 47% des ordinateurs portables MacBook et 59% des Mac sont protégés.[/quote] En outre, lorsque les utilisateurs d’ordinateurs Apple choisissent une solution de sécurité pour leur équipement, ils sont: [quote]41 % à faire du prix leur priorité, 36 % à privilégier la qualité de détection, 33% à considérer l’impact du logiciel sur les performances de l’ordinateur.[/quote] En comparaison, les utilisateurs de Windows donnent la priorité à: [quote]L’efficacité de la détection des malwares (47%) Du coût de la solution (42%) De sa capacité à lutter contre les cybermenaces (31%).[/quote] Ayant longtemps été à l’écart des dangers d’Internet, les utilisateurs d’OS X se sentent invulnérables et représentent des proies très faciles pour les hackers. De plus, à l’heure où les cybermenaces touchent de plus en plus de monde au moyen de malwares de plus en plus intrusifs et nocifs, la question n’est pas de savoir s’il faut se protéger, mais comment se protéger. Nous recommandons vivement aux utilisateurs de Mac non seulement d’installer des solutions de sécurité mais aussi de garder en tête des réflexes en matière de sécurité sur le web. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 Mar 2015 LIRE L'ACTU
[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30) Archives Secunews SECUNEWS

[MAJ]Atterrissage de la sonde Philae sur la comète 67P/Churyumov-Gerasimenko ( en direct sur internet 15h30)

Vivez les derniers instants de l'atterrissage de Philae jusqu'au contact avec la surface de la comète 67P/Churyumov-Gerasimenko le 12 novembre 2014. A votre disposition et en libre partage à partir de 15h30 (heure de Paris), 4 flux vidéos en simultané: - Une vidéotransmission du CNES, pour vivre en continu et en direct les moments les plus importants de l’atterrissage de Philae avec des interventions des spécialistes présents sur les différents sites mobilisés en Europe - Une caméra embarquée au coeur du centre d'opérations du CNES de Toulouse (SONC) en charge de l’ensemble de la navigation et de la coordination de l’atterrisseur Philae - Un direct avec la Cité des Sciences et de l'Industrie à Paris avec un plateau d’invités et des envoyés spéciaux (clic sur l'image pour l'agrandir) Déroulement des opérations Journée d'atterrissage de Philae le mercredi 12 novembre 2014 (en heures de Paris): - 9h35* : séparation et début de la descente de Philae ; confirmation à 10h03* - 9h45* : ouverture du train d'atterrissage de Philae - 15h30 : début de la retransmission web en vidéos multi-flux (voir le live en fin d'article) - 15h54* : début des prises de vue du site d'atterrissage Agilkia par la caméra ROLIS - 16h34* : contact avec la surface de la comète 67P/Churyumov-Gerasimenko - 17h (+ ou - 15 min) : confirmation de l'atterrissage par le centre de contrôle de Philae - A partir de 18h* : réception des 1eres images réalisées par Philae à la surface de la comète *Horaires indicatifs susceptibles de changer. Sur terre Philae pèse 100kg et sur le comète elle pèse a peine 1 gramme Voir le direct: via youtube: En direct : Atterrissage de Philae Edit 19h20: Fin du direct, pas d'images ce soir! de Philae sur la comète. Edit le 13.11.2014 Première image prise par Philae sur la comète 67P/Churyumov-Gerasimenko et premières inquiétudes Malgré l'euphorie, les premières inquiétudes se sont vite fait sentir, car contrairement à de premières annonces, le robot Philae n'est pas arrimé au sol de la comète, puisque le système de harpons ne s'est pas déclenché. [quote]Lors du premier point d'information qui a eu lieu hier peu après 20 heures, Stefan Ulamec, le chef du projet côté allemand, a précisé que Philae avait pu rebondir au moment de l'impact et était peut-être tourné sur lui-même , avant de temporiser Le signal de communication a été fluctuant. On en est au stade des spéculations, et des analyses sont en cours. Et, pour détendre l'atmosphère, il a plaisanté : Finalement aujourd'hui on a atterri deux fois sur une comète ! [/quote] [quote]Mais, pour Paolo Ferri, directeur des opérations à l'ESA, la liaison avec Philae est maintenue et c'est le principal et l'atterrissage a été très précis .[/quote] Les prochaines informations seront connues lors d'une conférence de presse de l'ESA jeudi à 14 heures.

12 Nov 2014 LIRE L'ACTU
Importante faille dans un logiciel utilisé par la moitié des sites internet Archives Secunews SECUNEWS

Importante faille dans un logiciel utilisé par la moitié des sites internet

Des spécialistes informatiques ont mis en garde ce mardi contre une importante faille dans un logiciel d'encodage utilisé par la moitié des sites internet, qui permet aux pirates de pénétrer dans les ordinateurs pour y récupérer codes et mots de passe. La faille, découverte par un informaticien de Google, a été baptisée "Heartbleed" ( coeur qui saigne) parce qu'elle touche au coeur du logiciel OpenSSL, qui est utilisé pour protéger ses mots de passe, ses numéros de carte bancaire ou d'autres données sur internet. Il est utilisé par la moitié des sites web, mais la faille n'existe pas sur toutes les versions. [quote]Par cette faille, les pirates peuvent récupérer des informations en passant par la mémoire des serveurs de l'ordinateur, indique des spécialistes de la société de sécurité informatique Fox-IT dans un billet. Le nombre d'attaques qu'ils peuvent effectuer est sans limites, indique Fox-It dans un billet recensant les procédures à suivre pour repousser les incursions.[/quote] Parmi les informations susceptibles d'êtres récupérées par les pirates figurent le code source (instructions pour le microprocesseur), les mots de passe, et les clés utilisées pour déverrouiller des données cryptées ou imiter un site. [quote]Ce sont les joyaux de la couronne, les clés d'encodage elles-mêmes, souligne le site heartbleed.com qui détaille les vulnérabilités de la faille.[/quote] Ces clés permettent aux pirates de décrypter tous les trafics, passés et à venir, vers les services protégés et d'imiter ces services. Grâce à cette faille, des chercheurs en sécurité informatique ont rapporté avoir été capables de récupérer des informations de mots de passe de Yahoo!, qui a précisé avoir pu résoudre le problème. Cette faille existe depuis deux ans environ. Un billet sur le site Tor Project, qui milite pour l'anonymat en ligne, exhorte ceux qui ont des besoins élevés en matière de protection en ligne d'éviter d'utiliser internet pendant quelques jours, afin de permettre aux sites et aux serveurs d'améliorer leur sécurité. Le site http://filippo.io/Heartbleed/ permet de tester si un site est vulnérable ou non. Edit 11.4.2014: 500.000 sites étaient concernés par la faille de sécurité informatique nommé Heartbleed, un programmeur allemand s'est dénoncé et a avoué avoir voulu corriger quelques bugs il y a deux ans, oubliant au passage de valider une variable. Lire l' article Robin Seggelmann, l’homme par qui l’énorme faille Heartbleed est arrivée

08 Apr 2014 LIRE L'ACTU
La NSA a utilisé Angry Birds pour espionner les smartphones Archives Secunews SECUNEWS

La NSA a utilisé Angry Birds pour espionner les smartphones

Des dizaines d’applications, dont Google Maps, Facebook ou Angry Birds, sont concernées. L’Agence nationale de sécurité (NSA) et son homologue britannique (GCHQ) ont lancé en 2007 un programme conjoint visant à collecter un maximum de données personnelles via les applications mobiles, indiquent le New York Times, le Guardian et ProPublica sur base de documents récents fournis par l’ex-agent de la NSA Edward Snowden. Les agences de renseignements s’intéressent particulièrement aux données de géolocalisation, au carnet d’adresses, à l’âge et au sexe des utilisateurs, aux sites internet visités. Cette surveillance des applications est décrite comme une mine d’or dans un document de la NSA datant de 2010. Les agences de renseignements se sont notamment servi de la publicité pour collecter des données. [quote]Par exemple l’agence de publicité Millennial Media, qui travaille pour Angry Birds, collectait de nombreuses informations personnelles concernant les joueurs à chaque lancement de l’application, des données qui étaient ensuite récupérées et recoupées par les agences de renseignement. [/quote] [quote]Autre exemple, à chaque mise à jour du système d’exploitation Android, la NSA et GCHQ récupéraient les 500 lignes de données sur l’historique du smartphone et son utilisation.[/quote] La NSA affirme respecter la loi La NSA s’est retranchée derrière sa ligne de défense désormais habituelle en affirmant que "les communications des personnes qui ne sont pas des cibles étrangères valides n’intéressent pas la NSA. L’agence ne dresse pas le profil des Américains ordinaires. Nous collectons seulement les communications qui sont autorisées par la loi pour des raisons de surveillance et de contre-espionnage de cibles étrangères, quels que soient les moyens techniques utilisés par les cibles", a affirmé une porte-parole de la NSA, Vanne Vines. Face au scandale sur l’ampleur de la surveillance de la NSA, le président Barack Obama a annoncé un encadrement plus strict de ses activités de collecte des métadonnées téléphoniques (les informations concernant la durée des appels et les numéros appelés sur un téléphone). Rien n’a cependant été dit sur la surveillance des programmes informatiques susceptibles de laisser un accès aux données personnelles.

28 Jan 2014 LIRE L'ACTU
99% des smartphones Android menacés Archives Secunews SECUNEWS

99% des smartphones Android menacés

Une faille de sécurité permettrait à une personne mal intentionnée de prendre en main un smartphone à distance. Le cabinet de sécurité Bluebox explique avoir découvert une vulnérabilité majeure au sein du système Android, laquelle serait susceptible d'affecter l'ensemble des smartphones à l'exception du Samsung Galaxy S4. La société de sécurité américaine Bluebox affirme avoir découvert, mardi 2 juillet 2013, une vulnérabilité dans le système d'exploitation mobile de Google, Android. Cette menace toucherait la grande majorité des utilisateurs et permettrait par exemple de récupérer des données personnelles, mais également de prendre le contrôle d'un smartphone à distance. La porte d'entrée ? Les applications. Les ingénieurs de la société Bluebox sont parvenus à hacker le code informatique d'Android afin de modifier n'importe quelle application. Une fois qu'une personne mal intentionnée est "entrée" dans l'application, il est alors possible d'accéder aux informations de l'utilisateur: - SMS - E.mails - Réseaux sociaux - Historique d'appels - Pire, certains hackers pourraient même passer des appels, envoyer des SMS ou des emails à l'insu de l'utilisateur. - Etc.. Qui est concerné ? Selon l'équipe de Bluebox, toutes les versions d'Android à partir de la version 1.6 sont concernées par cette vulnérabilité, potentiellement, cela correspond à 900 millions de smartphones susceptibles d'êtres touchés. Peut-on s'en prémunir ? Le point positif de cette nouvelle vient du fait que le problème de sécurité a été découvert par une équipe de chercheurs en sécurité et non des personnes mal intentionnées. Pour le moment, il n'y a pas de solution ultime pour réparer cette faille, mais le constructeur Samsung a déclaré au site spécialisé ComputerWorld avoir déjà proposé un correctif pour son dernier modèle phare, le Galaxy S4. Pour les autres utilisateurs, mieux vaut se méfier des applications méconnues ou non officielles, en attendant la publication d'une correction par les équipes de Google.

05 Jul 2013 LIRE L'ACTU
Skype serait dans l'illégalité en France Archives Secunews SECUNEWS

Skype serait dans l'illégalité en France

Skype, c'est pratique, c'est la plupart du temps gratuit, mais c'est aussi illégal en France. L'Autorité des postes et télécoms, l'Arcep, a annoncé mardi avoir informé la justice d'un "manquement possible" de Skype "à son obligation de se déclarer en tant qu'opérateur de communications en France". A plusieurs reprises, l'Acerp a demandé à la société de téléphonie sur internet de se déclarer auprès d'elle, sans effet. Le Procureur de la République de Paris a été informé de ces faits, qui sont susceptibles de recevoir une qualification pénale, a indiqué le régulateur dans un communiqué. Si tous les services fournis par Skype, propriété de Microsoft, ne constituent pas des services de communications électroniques, "tel paraît en revanche être le cas du service permettant aux internautes situés en France d'appeler, depuis leur ordinateur ou leur smartphone, des numéros fixes et mobiles, situés en France ou ailleurs dans le monde", note l'Arcep. L'autorité rappelle que l'exercice en France d'une activité d'opérateur de communications électroniques ne requiert pas d'autorisation administrative, seulement une déclaration préalable, mais que s'y soustraire constitue cependant une infraction pénale. Citation: "Le fait d'exercer une activité d'opérateur de communications électroniques, en particulier le fait de fournir un service téléphonique au public, implique également le respect de certaines obligations, parmi lesquelles figurent notamment l'acheminement des appels d'urgence (impossible sur skype, pour le moment..) et la mise en oeuvre des moyens nécessaires à la réalisation des interceptions judiciaires (impossible sur skype pour le moment...)", rappelle l'Arcep. Les utilisateurs de Skype peuvent passer des appels audio ou vidéo gratuits ou à bas coût via internet en utilisant leur ordinateur, un smartphone ou encore une tablette, sans passer par les réseaux de téléphonie fixe. Skype souligne également un autre danger potentiel sur le marché français mais également dans d’autres pays comme l’Italie, l’Espagne, le Canada… En tant qu’opérateur, la société pourrait devoir financer le service universel. Ce service prévoit trois obligations: - Le raccordement à un réseau téléphonique fixe pour un prix abordable - L’annuaire universel - La distribution d’un annuaire imprimé - L’installation et l’entretien de cabines téléphoniques sur le domaine public. Ce système est financé par une contribution de tous les opérateurs de télécommunication mais Skype n’y participe pas. Citation: Enfin, le groupe souligne qu’en France SFR et Bouygues Telecom bloquent l’utilisation de son logiciel sur les mobiles ainsi que sur la tablette tactile d’Apple, l’iPad sans que "les consommateurs en soient conscients".

18 Mar 2013 LIRE L'ACTU
Google Agenda Archives Secunews SECUNEWS

Google Agenda

Grâce à Google Agenda, organisez les événements importants de votre vie depuis une interface unique. Vous pouvez ajouter des événements et envoyer des invitations en toute simplicité, partager votre planning avec vos amis ou votre famille et rechercher sur le Web des événements susceptibles de vous intéresser. Fonctionnalités: Partage d'un agenda : créez un agenda dédié à l'équipe de football de votre entreprise et partagez-le avec les autres joueurs pour que vos coéquipiers n’oublient plus les entraînements. Ou partagez votre agenda avec vos amis et votre famille pour connaître le planning de chacun. Invitations : créez des invitations pour des événements, envoyez-les à vos amis et recevez leur réponse et leurs commentaires, depuis une interface unique. Vos amis peuvent recevoir votre invitation et envoyer leur réponse même s'ils n'utilisent pas Google Agenda. Recherche : retrouvez la date du barbecue organisé par la famille Durant (vous vous souvenez qu'il était prévu pour l'été). Ou recherchez dans les agendas publics de nouveaux événements susceptibles de vous intéresser et ajoutez-les à votre propre agenda. Accès depuis un téléphone portable : recevez les notifications et les rappels sur votre téléphone portable. Publication des événements : partagez les événements de votre organisation avec le monde entier. http://www.google.com/calendar

21 Oct 2012 LIRE L'ACTU
Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient Archives Secunews SECUNEWS

Des milliers d’applis iPhone utiliseraient vos contacts ou vous localiseraient

Une étude réalisée par Bitdefender, éditeur de solutions de sécurité, a révélé que quasiment une application iOS sur cinq pouvait accéder au répertoire de votre iPhone, tandis que 41% d’entre elles pouvaient savoir où vous vous trouvez et que plus d’une sur trois stockait vos données sans les crypter. L’étude qui portait sur plus de 65.000 applications largement distribuées sur l’App Store a révélé que des dizaines de milliers d’entre elles exploitaient des informations sur les contacts, suivaient l’emplacement des utilisateurs et accédaient à des données sans avoir la permission explicite de ces mêmes utilisateurs. Alors que de nombreuses applications utilisent clairement ces privilèges pour fonctionner, d’autres n’ont aucune raison évidente d’utiliser les données qu’elles recueillent, qu’elles proviennent du répertoire des utilisateurs ou du suivi de la localisation. Par défaut, les applications de l’App Store demandent uniquement la permission pour accéder à des services liés à la localisation géographique, et non lorsqu’elles accèdent au répertoire ou à d’autres fonctions. L’analyse de Bitdefender portait sur 65.000 des applications les plus populaires de l’App Store et a démontré que seulement 57,5% d’entre elles cryptaient les données des utilisateurs. Environ 41,4% des applications analysées peuvent localiser les utilisateurs, ce qui signifie que la plupart des possesseurs d’iPhone sont susceptibles d’avoir au moins une application sur leur appareil capable de savoir où ils se trouvent. Le suivi géographique exploité par des publicités contextuelles, basées sur la localisation des utilisateurs, est très controversé, bien qu’assez courant. Ce type d’informations peut être vendu aux entreprises, pour les aider à élaborer des campagnes marketing plus efficaces. L’étude de Bitdefender ne porte pas sur l’ensemble des applications disponibles sur l’App Store et il est donc possible que les nombres et les proportions varient lors de l’extrapolation à l’ensemble de l’App Store. L’étude a également révélé que 18,6% des applications peuvent accéder au répertoire de l’utilisateur, ce qui inclut l’accès à toutes les informations sur ses contacts. La seule raison valable pour qu’une application accède au répertoire d’un utilisateur est lors d’un transfert de contact ou un rapprochement de données entre des contacts de réseaux sociaux et des numéros déjà enregistrés dans le répertoire. Il est peu probable que presque 20% des applications aient besoin des informations du répertoire pour fonctionner, il y a donc de grandes chances pour que de nombreuses applications accèdent au répertoire à l’insu des utilisateurs. Bitdefender a détecté que 30,7% des applications analysées peuvent afficher des publicités et que 16,4% peuvent se connecter à Facebook, d’autres fonctions comprennent le suivi de l’utilisation via Flurry analytics, Google Analytics ou Mobclix analytics. Certaines applications utilisent les trois logiciels d’analyse. Des centaines d’applications analysées utilisent également un UDID (Unique Device Identifier) de l’iPhone, permettant d’identifier le possesseur, alors que des centaines d’autres utilisent la voix sur IP en tâche de fond, le suivi de l’utilisation d’Open Feint et plus encore. Citation: "Il est inquiétant de constater que les données stockées sur iOS ne sont que très peu cryptées, et que le suivi de la localisation est si présent. Sans information sur ce à quoi peut concrètement accéder une application, il est difficile de contrôler les informations que les utilisateurs divulguent" déclare Catalin Cosoi, Directeur de recherche en sécurité des Laboratoires Bitdefender. Nous observons une situation inquiétante de faible cryptage des données, une prévalence du suivi de la localisation et un accès silencieux, injustifié, au répertoire". Du coup ces données personnelles peuvent être utilisées pour établir des schémas de comportements y compris pour du profilage pour des activités de marketing. Des algorithmes de recueil de données et des schémas d’utilisation sont parfois utilisés pour obtenir bien plus d’informations, notamment l’identité de l’utilisateur. Il n’existe pas, à ce jour, de base de données mise à disposition du public pour la sensibilisation et l’éducation des utilisateurs au sujet de ces problèmes de confidentialité.

27 Jul 2012 LIRE L'ACTU
Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger Archives Secunews SECUNEWS

Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger

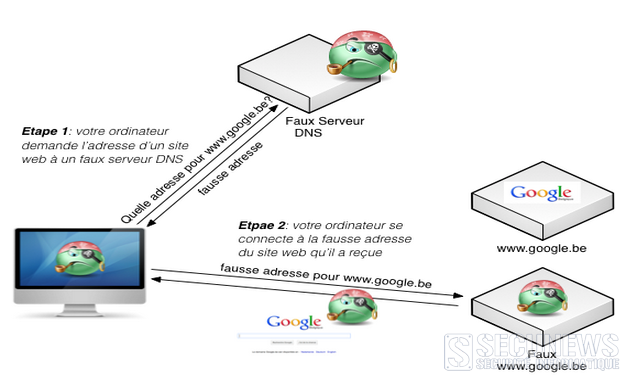
Plus de peur que de mal pour des milliers d'ordinateurs, prés de 300.000 dont quelque 10.000 en France, étaient potentiellement menacés, lundi passer, par la perte de leur connexion internet. En cause ? L'expiration d'un programme de protection mis au point par le FBI contre un virus ayant sévi entre 2007 et 2011 Dans l'aprés-midi néanmoins, aucune coupure importante liée au virus "DNS Changer" n'était signalée par les entreprises de sécurité sur internet. Beaucoup de fournisseurs d’accès avaient pris les devants en améliorant la sécurité de leurs systèmes et en contactant leurs clients pour leur permettre d'anticiper d'éventuels problèmes. La menace pesait sur tous les ordinateurs encore infectés par ce virus et qui étaient susceptibles de subir une panne totale d'internet à l'expiration de l'autorisation judiciaire obtenue par le FBI. Cette autorisation servait à mettre au point des serveurs de remplacement qui permettaient jusque-là aux machines infectées d'avoir un trafic normal. DNS Changer a été véhiculé par des cybercriminels (six Estoniens et un Russe inculpés en novembre) sous forme d'arnaque publicitaire visant à rediriger les usagers de certains sites vers d'autres noms de domaine. Il aurait pu toucher 4 millions d'ordinateurs dans le monde, et 300.000 seraient toujours infectés. Voir aussi: Clic pour lire les articles sur DNSchanger

16 Jul 2012 LIRE L'ACTU
Yahoo! ouvre une enquête aprés un piratage de 450.000 compte d'utilisateurs Archives Secunews SECUNEWS

Yahoo! ouvre une enquête aprés un piratage de 450.000 compte d'utilisateurs

Le portail Internet Yahoo! a annoncé jeudi 12 juillet 2012 l'ouverture d'une enquête interne, après un piratage ayant mené à la mise en ligne de 450.000 données d'utilisateur, mais a minimisé l'ampleur de sa faille de sécurité. En début de semaine, un groupe de hackers baptisé "D33DS" a mis en ligne les données non cryptées de 453.000 utilisateurs de Yahoo!, une plateforme participative à laquelle peuvent contribuer les utilisateurs du portail. [quote]Dans une note accompagnant les données récupérées depuis un sous-serveur de Yahoo!, les hackers disaient vouloir avertir la société sur les failles de sa sécurité.[/quote] [quote]Yahoo! a minimisé l'ampleur de la fuite en expliquant que moins de 5% des comptes révélés avaient un mot de passe encore valide. Le groupe a tout de même présenté ses "excuses" aux internautes concernés et a annoncé dans un communiqué qu'il allait "immédiatement identifier et réparer l'origine de cette faille qui a entraîné la divulgation de ces données, en changeant les mots de passe des utilisateurs Yahoo! concernés et en informant les autres sites susceptibles d'avoir abrité des comptes d'utilisateurs compromis".[/quote] Un forum Android voit un million de ses comptes utilisateurs hackés Le forum américain Phandroid a encouragé mardi 10 juillet 2012 tout ses membres à changer leur mot de passe après qu'un million de comptes utilisateurs ont été piratés, probablement, selon les administrateurs du site, à des fins commerciales, notamment l'envoi de spams. [quote]Dans un message publié sur le forum, l'un des responsables du site affirme que ce piratage pourrait "n'avoir aucune conséquence"[/quote] Comment savoir si votre boîte mail a été piratée ? Pour savoir si vous en faites partie, un site appelé ShouldIChangeMyPassword (dois-je changer mon mot de passe ?) permet de vérifier s'il vous faut, en effet, changer votre mot de passe. Le programme dispose d'une large liste de vols massifs ayant eu lieu récemment, et peut déterminer si l'adresse email que vous lui donnez en fait partie. Mise en garde: Le site ShouldIChangeMyPassword (dois-je changer mon mot de passe ?) est s?r, mais d'autres proposent les mêmes services pour récupérer vos identifiants. Ici, on ne vous demande que votre adresse, pas votre mot de passe ni votre numéro de compte bancaire. Clic pour accéder au site ShouldIChangeMyPassword (anglais)

16 Jul 2012 LIRE L'ACTU
Nouvelle attaque des Anonymous contre le Pentagone Archives Secunews SECUNEWS

Nouvelle attaque des Anonymous contre le Pentagone

Encore un coup d'éclat pour le collectif de pirates informatiques Anonymous, qui a publié lundi une liste d'adresses électroniques et de mots de passe que ses "hackers" affirment avoir pillés depuis le réseau de Booz Allen Hamilton, une entreprise qui conseille notamment le ministére américain de la défense. Anonymous a indiqué avoir mis en ligne plus de 90.000 adresses dérobées depuis un serveur non protégé de Booz Allen Hamilton. Citation:"Anonymous affirme avoir effacé 4 gigaoctets de codes source, révélant ainsi des informations susceptibles de les aider à attaquer le gouvernement américain et ses contractuels", a expliqué l'entreprise de sécurité Sophos sur son blog, précisant que la véritable victime de cette intrusion était "le gouvernement américain". Booz Allen Hamilton a confirmé mardi aprés-midi avoir subi une attaque illégale contre son systéme informatique. Citation:"Nous menons un examen complet de la nature et de l'étendue de l'attaque, pour le moment, nous ne pensons pas que l'attaque soit allée au-delà de données liées à un systéme de gestions de formations d'une agence gouvernementale", a-t-elle précisé dans un communiqué. Une menace contre l'Otan La société a souligné qu'elle avait pour politique de ne pas communiquer sur ce genre de sujets, mais qu'elle avait décidé cette fois-ci de déroger à la régle vu toute la "publicité" donnée à l'incident. Le collectif Anonymous est considéré par l'OTAN comme une menace en raison des risques de piratage ou de blocage informatique qu'il fait peser sur les systémes de l'Alliance atlantique. Anonymous s'est fait connaÓtre notamment par des attaques contre les sites de cartes de crédit américaines Visa et MasterCard, en réponse à leur décision de bloquer les versements au site de publication d'informations confidentielles WikiLeaks. Cette organisation a déjà été visée par des opérations policiéres aux Etats-Unis, au Royaume-Uni, en Espagne et en Italie. Clic pour lire tous les articles sur les Anonymous (source:le monde)

13 Jul 2011 LIRE L'ACTU
Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ? Archives Secunews SECUNEWS

Quelles sont les sanctions pour les auteurs de virus ou de vers informatiques ?

La recrudescence des attaques virales et la multiplication des variantes de vers que nous rencontrons depuis plusieurs semaines, nous amène a nous interroger sur les sanctions[ que sont susceptibles d’encourir les auteurs de virus. En Belgique, la création et la propagation de virus ou de vers sont visés a l'article 550ter du Code pénal, instauré par l'article 6 de la loi sur la criminalité informatique (Loi du 28 novembre 2000 relative a la criminalité informatique). Le délit de manipulation de données a été repris au § 1 et porte sur: l'introduction, la modification, l'effacement ou la modification par tout autre moyen technologique de l'utilisation de données dans un système informatique dans le but de nuire directement ou indirectement. La sanction prévue pour la manipulation de données consiste en une [b]peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 125.000 euros ou en l'une de ces peines seulement. L’infraction comprend deux éléments: 1- un élément matériel 2- et un élément moral. 1. L’élément matériel L’élément matériel réside donc soit dans l’introduction, la modification, l’effacement ou la modification par tout autre moyen technologique de l’utilisation de données dans un système informatique. L’exposé des motifs souligne que: Citation: "Les causes des dommages occasionnés au système informatique sont également reprises parce que dans la pratique, les dommages causés aux données et au système informatique même se produiront souvent simultanément et que, d’un point de vue technique, on ne peut pas toujours les différencier de manière stricte. Toutefois, il est souhaitable d’établir une distinction juridique entre les conséquences sur les données et celles qui concernent le système informatique (Exposé des motifs, Doc. Parl. Chambre, 0213/001)". Le Code pénal prévoit envisage donc deux circonstances aggravantes lorsque le comportement incriminé a pour conséquence : - Soit de causer des dommages a des données dans le système informatique concerné ou dans tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de six mois a cinq ans et a une amende située entre 130 euros et 375.000 euros ou en l'une de ces peines seulement. On pense notamment a la destruction de fichiers (§2) - D’empêcher le fonctionnement correct du système informatique concerné ou de tout autre système informatique. La sanction prévue peut alors consister en une peine d'emprisonnement de un an a cinq ans et a une amende située entre 130 euros et 500.000 euros ou en l'une de ces peines seulement. Sont spécialement visés, les virus ou les vers qui peuvent rendre un disque dur inutilisable ou dérégler le système d’exploitation (§3). Outre les délits qui visent les manipulations effectuées en vue de nuire et les conséquences qui en découlent, une incrimination est également prévue en ce qui concerne certains actes préparatoires (§4). Si c'est le cas, la sanction prévue consiste en une peine d'emprisonnement de six mois a trois ans et en une amende de 130 euros a 500.000 euros ou en l'une de ces peines seulement. On pense a cet égard a l’élaboration ou a la diffusion de données pouvant causer des dommages ainsi qu’a des programmes informatiques tels que des virus ou des programmes visant a développer pareils virus. Par cet article, le législateur a entendu incriminer non seulement l’auteur, mais également toute personne susceptible de diffuser ou de commercialiser des logiciels permettant sa création de virus. 2. L’élément moral Pour être répréhensible, il faut encore que les comportements précités aient été posés avec une intention déterminée, ainsi, pour l’infraction de base reprise au §1, il est nécessaire que celle-ci ait été posée dans le but de nuire. Il n'est donc pas requis que des dommages effectifs aient été causés. Il suffit que l'intention ait été présente pour que l’acte soit punissable. Le législateur a donc entendu donner a la loi une large portée. L’article 550ter du Code pénal peut dès lors s'appliquer notamment a une personne qui introduit volontairement un virus nuisible dans un système informatique ou détruit les données clients d'un concurrent (Loi relative a la criminalité informatique). Les délits prévus aux paragraphes 2 et 3 nécessitent également qu’ils aient été posés dans le but de nuire. Le délit défini au §4 exige, quant a lui, que l'auteur sache que les données utilisées soient susceptibles de causer un dommage a des données ou empêcher, totalement ou partiellement, le fonctionnement correct d'un système informatique alors qu'il les a conçues, les a mises a disposition, les a diffusées ou les a commercialisées, soit avec une intention frauduleuse, soit dans le but de nuire. En exigeant soit une intention frauduleuse soit un but de nuire, le législateur a entendu éviter que soit interdit la commercialisation de données ou de programmes dont il peut être fait légitimement usage mais qui peuvent néanmoins être utilisés de manière abusive. On pense par exemple aux programmes informatiques qui permettent aux gestionnaires de réseau de découvrir des défauts sur le réseau et de les corriger, mais qui peuvent aussi être utilisés pour du sabotage (Providing Information about Internet Security Aspects). (source:Bertrand Géradin - Avocat au barreau de Bruxelles)

10 Oct 2010 LIRE L'ACTU
Spam le Viagra à la cote Archives Secunews SECUNEWS

Spam le Viagra à la cote

Spams , virus , destructeurs de données, etc..., les cybercriminels ne chôment pas. Un exemple, ces six derniers mois, 86% du trafic de courrier électronique était composé de spam. Au cours des six derniers mois, les réseaux sociaux et les services Web 2.0 sont devenus les canaux les plus en vogue pour la propagation de logiciels malveillants. Dans le même temps, la quantité de spam a atteint 86% de l'ensemble du trafic de courrier électronique. Le spam pharmaceutique (de type Viagra) grimpe à 66% de l'ensemble des envois spam contre 51% pour les six derniers mois de 2009, révèle un rapport. Un potentiel destructif impressionnant. Les organismes financiers et bancaires ont été les cibles préférées des cybercriminels, rassemblant à eux seuls 70% du total des tentatives de phishing . Les réseaux sociaux ont également été soumis à rude épreuve, car ils constituent une mine d'informations personnelles et de données susceptibles d'être utilisées pour le lancement d'attaques ciblées. Citation: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.. Les virus contaminant des fichiers et destructeurs de données ont fait leur retour au cours des trois premiers mois de 2010. Même si leur activité est restée de très courte durée, leur potentiel destructif a largement compensé cette brièveté, provoquant d'importants dégâts, tant en termes financiers qu'au niveau des données des utilisateurs.

28 Aug 2010 LIRE L'ACTU
Garmin rappelle 1,25 million de GPS pour des risques de surchauffe Archives Secunews SECUNEWS

Garmin rappelle 1,25 million de GPS pour des risques de surchauffe

Le groupe Garmin a annoncé, mercredi 25 août 2010, le rappel de près de 1,25 million d'instruments de navigation par GPS susceptibles de prendre feu en raison de la surchauffe des batteries. Le numéro un américain du secteur a précisé que la procédure concernait sa gamme "Nüvi", équipée de batteries fabriquées par un fournisseur tiers. Concurrence accrue des smartphones. Ces rappels constituent un nouveau revers pour un groupe qui accuse déjà une forte baisse des ventes de ses instruments de navigation, affectés par la multiplication des applications GPS sur les smartphones, les téléphones portables avec accès à Internet haut débit. Au dernier trimestre, leurs ventes représentaient près de la moitié du chiffre d'affaires de Garmin. Les cas de surchauffe de batteries, identifiés sur moins d'une dizaine d'appareils, n'ont jamais provoqué de blessure. Les modèles concernés: - 200W - 250W - 260W - 7xx - 7xxT Vous pouvez déterminer si votre exemplaire est sujet au risque en entrant son numéro de série sur cette page ou en appelant le +44 870 850 1242.

26 Aug 2010 LIRE L'ACTU