Moteur de recherche

Résultats pour : "remote"

Le FBI et Europol ferment le forum de hackers, Darkode Archives Secunews SECUNEWS

Le FBI et Europol ferment le forum de hackers, Darkode

Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)

19 Jul 2015 LIRE L'ACTU
Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs Archives Secunews SECUNEWS

Une faille dans Swift Key des Samsung Galaxy affecte 600 millions d'utilisateurs

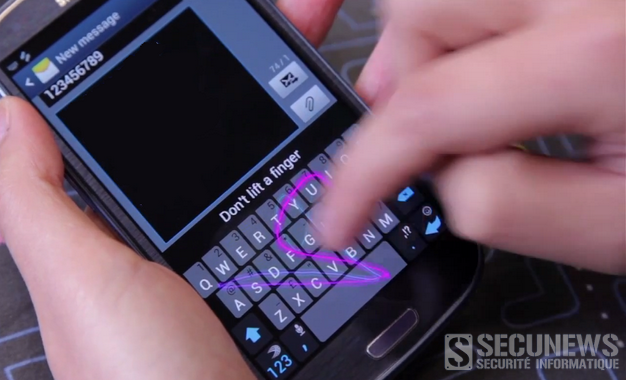
Une faille dans le clavier Swift de la plupart des Samsung Galaxy génère un risque sécuritaire important pour les 600 millions d'utilisateurs du téléphone, selon Ryan Welton, spécialiste de la sécurité chez NowSecure. [quote]Ce qui accroît d'autant le problème, c'est que le clavier est installé par défaut et que cette installation ne peut être annulée. Même désactivée, il reste vulnérable, exposant donc les utilisateurs à une possible attaque déclare-t-il.[/quote] Via cette brèche, des pirates peuvent abuser des applis Android, qui tournent sur le Samsung Galaxy. Il leur est possible aussi de procéder à ce qu'on appelle de la 'remote code execution', par laquelle ils peuvent, à l'insu de l'utilisateur, installer des applis mal intentionnées, écouter les communications et dérober des données personnelles. NowSecure avait fin 2014 déjà alerté Samsung à ce sujet, le CERT et l'équipe de sécurité d'Android en ont également été informés. Cela s'est traduit par la sortie d'un patch à destination des fournisseurs wifi au début de cette année, mais cela signifie que chaque fournisseur doit faire suivre le patch vers ses abonnés via son propre réseau. Lors de tests, NowSecure a observé la semaine dernière que le Galaxy S6 était encore et toujours vulnérable à cette faille sur les réseaux de fournisseurs en vue tels Verizon, Sprint, AT&T et T-Mobile. Selon Welton, cette brèche touche à coup sûr les Galaxy S6, S5, S4 et S4 Mini, mais il insiste sur le fait qu'il ne s'agit pas là d'une liste exhaustive. L’attaque nécessite néanmoins que l’attaquant soit sur le même réseau local que sa cible, la société recommande donc d’éviter les WiFi publics en attendant que les opérateurs diffusent le correctif proposé par Samsung en mars 2015. Clic pour lire le communiqué (anglais)

17 Jun 2015 LIRE L'ACTU
Morto un virus qui se propage via la fonction bureau a distance Archives Secunews SECUNEWS

Morto un virus qui se propage via la fonction bureau a distance

Morto est un "ver" qui se propage via la fonction de Bureau à distance de Windows (Remote Desktop Protocol). Si une machine connectée à Internet ou à un réseau local n'est pas suffisamment sécurisée, Morto l'infecte sans intervention de l'utilisateur, puis balaie le réseau à la recherche de nouvelles machines à infecter. Systèmes concernés: - Windows Alias: Win-Trojan/Helpagent.7184 (AhnLab) Trojan horse Generic24.OJQ (AVG) Trojan.DownLoader4.48720 (Dr.Web) Backdoor:W32/Morto.A (F-Secure) Worm:W32/Morto.B (F-Secure) Worm:Win32/Morto.A (Microsoft) Troj/Agent-TEE (Sophos) Morto est un ver, c'est-à-dire un "virus" qui se propage automatiquement via le réseau informatique, iIl utilise pour cela la fonction de Bureau à distance de Windows ou Remote Desktop Protocol (RDP) : Morto balaie automatiquement le réseau informatique et tente d'établir une connexion sur le port "TCP/3389" (correspondant au Bureau à distance) en tant qu'administrateur, en essayant les mots de passe suivants: "*1234 0 111 123 369 1111 12345 111111 123123 123321 123456 168168 520520 654321 666666 888888 1234567 12345678 123456789 1234567890 !@#$%^ %u% %u%12 1234qwer 1q2w3e 1qaz2wsx aaa abc123 abcd1234 admin admin123 letmein pass password server test user" Si la connexion est établie, "Morto" infecte alors la machine. Il se copie dans plusieurs répertoires sous divers noms, modifie le Registre de Windows pour s'exécuter à chaque démarrage, tente de désactiver les antivirus et logiciels de sécurité les plus populaires, tente de télécharger et d'installer d'autres programmes malicieux depuis des sites web distants, puis balaye le réseau informatique à la recherche de nouvelles machines à infecter. Il peut également recevoir des instructions et être utilisé pour lancer des attaques par déni de service (DoS). Les utilisateurs n'ayant pas l'utilité du Bureau à distance peuvent désactiver temporairement ou définitivement cette fonction: Pour Windows XP: menu Démarrer > Panneau de configuration > Système > onglet Utilisation à distance > décocher la case "Autoriser les utilisateurs à se connecter à distance à cet ordinateur". Pour Windows 7: Menu Démarrer > Panneau de configuration > Système et sécurité > Système > Paramètres système avancés > onglet Utilisation à distance > cocher "Ne pas autoriser les connexions à cet ordinateur".. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

29 Aug 2011 LIRE L'ACTU