Moteur de recherche

Résultats pour : "précautions"

Après le ransomware Wannacry, voici le virus Adylkuzz Archives Secunews SECUNEWS

Après le ransomware Wannacry, voici le virus Adylkuzz

Après le ransomware 'Wannacry', c’est 'Adylkuzz' qui prend la relève. Adylkuzz est le petit nom d’une attaque en cours, qui utilise la même faille que le célèbre Wannacry, mais contrairement à ce dernier, Adylkuzz agit en 'tâche de fond' sur les ordinateurs infectés et crée de la monnaie virtuelle pour l’envoyer ensuite aux pirates auteurs de l’attaque. C’est ce que l’on appelle le 'cryptomining'. Est-ce dangereux et que faut il faire pour s’en protéger ? Vers 11 heures (heure belge) ce mercredi 17 mai 2017, l’entreprise de sécurité Symantec (Norton) lançait une alerte contre le cheval de Troie 'Adylkuzz' en précisant qu’il s’agit d’un risque de niveau 1 'very low', donc peu dangereux en principe. Microsoft estime lui le risque sévère. Dans l’après-midi, le centre de cybercriminalité (CCB), par la voix de son directeur général Miguel De Bruycker, indiquait pour sa part qu’en Belgique, "aucune infection n’est signalée.". Le CCB essaie d’avoir une image de l’impact sur notre pays ". Du côté des développeurs d’antivirus, tous ont déjà mis en oeuvre des protections contre cette attaque spécifique, et quelques contacts semblent indiquer qu’ils ne sont guère inquiets. La même recette que Wannacry La faille utilisée par 'Adylkuzz' est la même que celle déjà patchée (corrigée) par Microsoft en mars 2017. Les victimes devraient donc être les mêmes que pour Wannacry, essentiellement des particuliers et des entreprises mal protégées. Concrètement, ce logiciel malveillant s'introduit dans des ordinateurs vulnérables grâce à la même faille de Windows utilisée par WannaCry, une faille détectée par la NSA (l'agence de sécurité nationale américaine) mais qui avait fuité sur le net en avril. Le problème majeur est que ce virus attaque toutes les versions de Windows (Vista, 7, 8, 10) mais surtout la vieille version XP commercialisée entre en 2001 et 2010 à une époque où les attaques sur le net n’avaient pas l’amplitude actuelle. Or, cette version XP ne bénéficie plus des patches de sécurité depuis que Microsoft a cessé de supporter cet antique OS en 2014. Le Cryptomining c’est quoi? Dans un système de monnaie virtuelle (cryptomonnaie), il n’existe pas de banque centrale chargée d’imprimer de la monnaie. Pour vérifier les transactions est mis en place une 'blockchain' (chaîne de blocs) qui vérifie qu’une somme payée à un vendeur quitte bien le portefeuille de l’acheteur pour se retrouver sur le compte créditeur du vendeur. Les banques commencent d’ailleurs a envisager d’utiliser la technique de la Blockcahain. C’est ce bon fonctionnement des transactions qui constitue le " mining ". Dans ce cas-ci, les pirates parviennent à transgresser le système en créant de l’argent qui sera, ensuite, versé sur leur compte. Dans le cas présent, la monnaie utilisée n’est pourtant pas le bitcoin, mais le 'Monero'. C’est l’usage de cette monnaie moins connue qui pourrait désigner des pirates coréens, ceux-ci ayant déjà utilisé cette monnaie dans le passé. Le choix du Monero viendrait de sa plus grande vulnérabilité à ce genre d’attaque, alors que le Bitcoin la rend bien plus difficile. Les 4 conseils majeurs Il n’existe donc pas de conseil spécifique au nouvel ennemi, mais des précautions de bon sens à respecter en toutes circonstances. Selon Proofpoint , "Le premier symptôme de l’attaque est un ralentissement des performances de l'ordinateur", mais tant de PC sont lents sans pour autant être infectés par un virus… Selon la société de sécurité Eset (Nod32), plusieurs centaines de milliers de PC infectés par ce virus permettraient de générer plus d'un millier d'euros, mais l'opération coûterait cher à l'économie globale, ne serait-ce qu'en consommation électrique des ordinateurs infectés.

17 May 2017 LIRE L'ACTU
Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier Archives Secunews SECUNEWS

Une vaste cyberattaque par le ransomware 'WannaCry' frappe des pays du monde entier

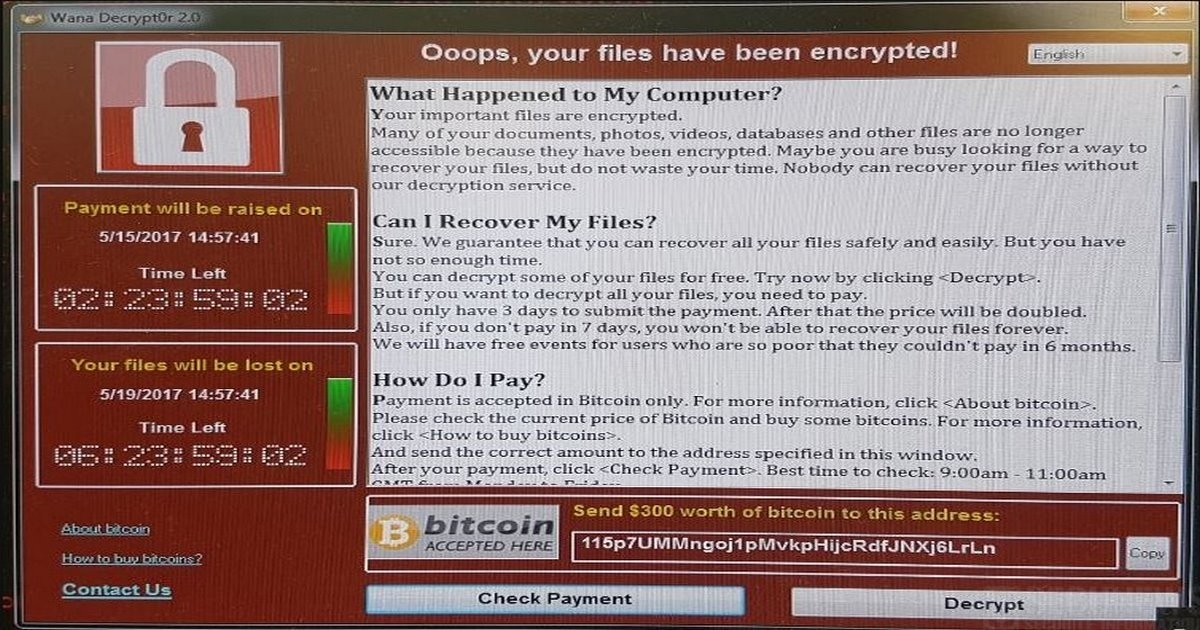
Selon plusieurs spécialistes, la Belgique, la France, l’Allemagne, l’Italie, mais aussi une partie de l'Amérique du Sud, les Etats-Unis ou l’Australie ont également été touchés. Au moins 74 pays (selon CNN) ont fait état ce vendredi 12 avril 2017 après-midi d’une vaste cyberattaque utilisant un "ransomware" (rançongiciel), un virus qui bloque les ordinateurs jusqu'au versement d'une rançon. En Europe, des hôpitaux britanniques se sont ainsi retrouvés pour partie paralysés, de même que des entreprises de télécommunications espagnoles et portugaises ou encore les services du renseignement roumains, pour ne citer qu'eux. Ce virus baptisé "Wanna Cry", "WannaCry", "Wcry" ou "Wanna Decryptor" (de nombreux alias apparaissent), exige de ses proies, dans le cas du Royaume-Uni, 300 dollars (à régler en bitcoin) en l’échange du déchiffrement des fichiers. Un journaliste britannique spécialisé a d’ailleurs partagé sur Twitter le message de menace s’affichant sur les ordinateurs touchés. "Oooups, vos fichiers ont été cryptés", peut-on lire à côté de deux comptes à rebours affichant le temps restant avant la perte définitive des données faute de paiement. De quoi légitimement suciter un certain stress. Menacé de la sorte au début de l’année 2016, un hôpital de Los Angeles avait accepté de verser une rançon de 17.000 dollars en monnaie virtuelle. Une responsabilité de la NSA ? Mieux vaut donc se méfier des emails aux pièces-jointes douteuses et vérolées ou aux liens étranges renvoyant prétendument vers des sites connus mais en fait faux. D'autant plus que, en cas d'infection et de paiement de la rançon, rien ne garantit le rétablissement de l'accès aux données piégées. Pour éviter de voir sa machine contaminée, il faut appliquer les mêmes précautions que contre le "phishing" . D’après les premières constatations des experts, ce logiciel malveillant tire partie d’une faille de sécurité informatique, dont l’existence a été révélée à la mi-avril 2017 par un mystérieux groupe se faisant appeler 'The Shadow Brokers', celui-ci avait rendu public une série d’outils de piratage présentés comme faisant partie de l’arsenal de la NSA. La faille en question a été depuis corrigée par Microsoft, mais les ordinateurs dont le système d’exploitation n’est pas à jour restent vulnérables. Edward Snowden, le lanceur d’alerte qui avait révélé l’existence des programmes secrets de surveillance du Web de la NSA, a estimé que l’agence américaine avait une importante part de responsabilité dans la diffusion de ce virus. « S’ils avaient révélé l’existence de cette faille de sécurité lorsqu’ils l’ont découverte, et non lorsqu’ils l’ont perdue, tout cela ne serait pas arrivé », écrit-il sur son compte Twitter. La NSA, comme d’autres agences de renseignement dans le monde, conserve généralement pour son propre usage les failles de sécurité que ses experts découvrent, ce qui lui permet de mener des piratages offensifs. Une pratique dénoncée par de nombreux experts en sécurité informatique, qui estiment que ces failles dites 'zero day' (qui n’ont encore jamais été découvertes) doivent être corrigées dès leur découverte, car elles sont une source de danger pour tous les utilisateurs. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

13 May 2017 LIRE L'ACTU
Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook Archives Secunews SECUNEWS

Attention a l'arnaque des Ray-Ban à 24 euros sur Facebook

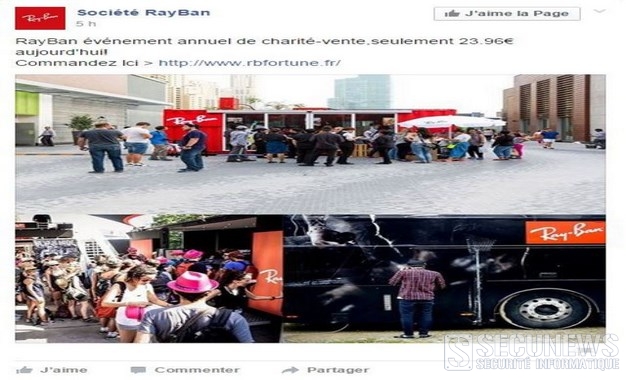
Depuis quelques jours, plusieurs événements fleurissent sur Facebook. Une page présentée comme appartenant à Ray-Ban propose une vente exceptionnelle, avec des montures bradées à moins de 24 euros. Trop beau pour être vrai. L'un de vos amis vous a peut-être déjà invité à cet "événement annuel de charité-vente", lancé sur Facebook par la page "Société Ray-Ban". Un plan on ne peut plus alléchant, toutes les montures à moins de 24 euros, et puisque l'on parle de charité, l'entreprise s'engage en plus à reverser 50% des sommes engrangées pour soutenir des associations dédiées à l'éducation des enfants. Un plan rêvé. Le problème, c'est que les associations ne recevront absolument rien, et vous non plus sans doute. Il s'agit d'une pure arnaque, régulièrement relancée à partir de Facebook. Mercredi 16 septembre 2015, près de 16.000 personnes étaient invitées à l'événement. D'autres opérations avaient été menées les jours précédents. Luxottica, la société détentrice de la marque Ray-Ban, confirme n'avoir rien à voir avec cette page Facebook. Elle explique par ailleurs avoir entamé les démarches nécessaires pour obtenir leur fermeture. Au moment où nous écrivons, le site était toujours accessible. Une reproduction convaincante du site officiel de la marque Ray-Ban, potentiellement trompeuse. Tout y est: le rubriquage, les références de l'ensemble des modèles de la marque. Des indices évidents Évidemment, plusieurs indices permettent aux internautes de flairer l'arnaque. Il suffit de regarder l'url, 'rbfortune.fr', pour commencer à douter sérieusement. Ce à quoi il faut encore ajouter le français approximatif de la description: [quote]("tous les verres de styles vendent seulement 23,96€ aujourd'hui", ou "s'il vous plait nous soutenir"). La société Luxottica fait savoir que ce n'est pas la première fois qu'elle se trouve confrontée à ce genre de problèmes. La contrefaçon peut être lucrative sur le marché des lunettes. La maison-mère a donc décidé de lancer une page dédiée au signalement de pages factices et autres arnaques en ligne. [/quote] En fouillant un peu sur Internet, il est en effet facile de retrouver la trace de précédentes arnaques. Sur Twitter, des internautes ont par exemple relayé ces "bons plans", au début du mois d'août ou encore en janvier dernier. Il est aussi très simple de retrouver des url, aujourd'hui inactives, portant sur de précédentes arnaques. Une rapide recherche permet de retrouver des discussions portant sur le site onlinestorerayban.com ou encore rbglasses-go.com, tous les deux inaccessibles. En essayant d'en savoir davantage sur les propriétaires de ce site, il apparaît que toutes les précautions de base ont été prises. Le site a été déposé de façon anonyme, la seule identité mentionnée à propos de ce site ne comporte que de fausses informations, à commencer par l'adresse et le numéro de téléphone. Des lunettes de marque à 24 euros, c'était un petit peu gros.

17 Sep 2015 LIRE L'ACTU
Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2 Archives Secunews SECUNEWS

Phishing et vol d’objets, ciblant les joueurs de Guild Wars 2

Guild Wars 2 est un MMORPG (jeu de rôle massivement multi-joueurs en ligne) très populaire et de nombreux joueurs n’hésitent pas à dépenser de l’argent réel pour se procurer des objets rares. Les cybercriminels ne manquent pas d’y voir une source de profit et en profitent pour tenter de dérober des informations personnelles aux joueurs avides de ces ‘items’ et ces fameux objets eux-mêmes afin de les revendre. Guild Wars 2 est un jeu développé par ArenaNet et publié par l’éditeur NCSoft. Contrairement aux titres comme Word Of Warcraft, Aion ou Rift, Guild Wars 2 ne nécessite pas de souscrire à un abonnement mensuel en plus de l’achat du jeu. La franchise, très populaire depuis son lancement en 2005 compte plus de 3,5 millions d’exemplaires vendus sur la seule année 2013, ce qui en fait une cible de premier choix pour les tentatives de phishing. Un phishing plus que crédible La campagne de phishing Guild Wars 2 a été minutieusement pensée, pour être la plus convaincante possible: - Les e-mails de phishing sont ciblés et visent les personnes ayant joué à Guild Wars - L’adresse de l’expéditeur semble être correcte : [email protected] - Le message de l’e-mail indique la fermeture du compte du joueur, ce qui peut arriver Le schéma de cette arnaque reste classique et consiste à faire peur à l’utilisateur dans un premier temps, puis apporte une solution immédiate pour résoudre le problème, ce qui peut l’inciter à cliquer plus rapidement. Le lien lui-même dirige le joueur vers une copie conforme du site de Guild Wars, dont l’adresse semble plausible, intégrant même les menus déroulants du site original: C’est alors que le piège se concrétise [quote]On demande au joueur ses informations personnelles, qui permettront au pirate de piller son vrai compte. Le processus se déroule étape par étape, en demandant des informations au compte-goutte, afin d’éviter les soupçons qui pourraient plus facilement survenir face à une demande trop directe. Sur l’une des pages de demande d’informations, on lui demande même uniquement les 4 derniers chiffres de carte bancaire : La page de demande d’informations est elle-même très crédible[/quote] Les données ainsi récupérées permettent au pirate de rapidement mettre la main sur les comptes GuildWars des joueurs et de les exploiter par la suite avec par exemple la vente aux enchères du compte ou d’objets, l’utilisation pour le gold farming, une demande de rançon pour restituer le compte, etc... Cette intrusion peut également leur permettre d’infecter la machine de l’utilisateur avec un malware ou un logiciel espion. Des mesures pour contrer le vol d’objets virtuels: Le vol d’objets virtuels dans les jeux en ligne est un sujet qui défraie la chronique ces derniers mois, la cour suprême des Pays-Bas ainsi que le Royaume-Uni sont les premiers à l’étudier d’un point de vue juridique afin qu’il soit sanctionné par les mêmes peines (ou presque) qu’un vol dans le monde réel. Quelques conseils: Les e-mails et les courriers sont facilement falsifiables et doivent toujours faire l’objet d’une attention particulière de votre part. En cas de doute, n’hésitez pas à contacter l’assistance depuis le site officiel pour plus de précautions ou consulter le fil du forum officiel Guild Wars 2 concernant le phishing, en saisissant l’adresse dans votre navigateur plutôt qu’en cliquant sur les liens de l’e-mail. Extrait du forum officiel: [quote]1.Nous n’envoyons pas de mails indiquant que votre compte sera supprimé si vous ne répondez pas. 2.Nous n’envoyons pas de mails stipulant qu’un compte a été compromis (à moins que nous répondions à un joueur). 3.Les mails de ce type ont certainement des intentions malveillantes. 4.Si vous avez déjà cliqué sur un des liens de ces faux e-mails, nous vous conseillons de faire en urgence un scan complet de votre ordinateur, pour vérifier qu’il n’a pas été infecté par un spyware. 5.Enfin, si vous n’avez pas réalisé que cet e-mail était un phishing et que la sécurité de votre compte a été compromise, vous pouvez démarrer une procédure de récupération de compte. 6.Sachez néanmoins qu’ArenaNet ne remboursera pas les objets ou l’or utilisé par le hacker entre temps.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Nov 2014 LIRE L'ACTU
Attention à la vidéo d’une femme battue à mort sur Facebook Archives Secunews SECUNEWS

Attention à la vidéo d’une femme battue à mort sur Facebook

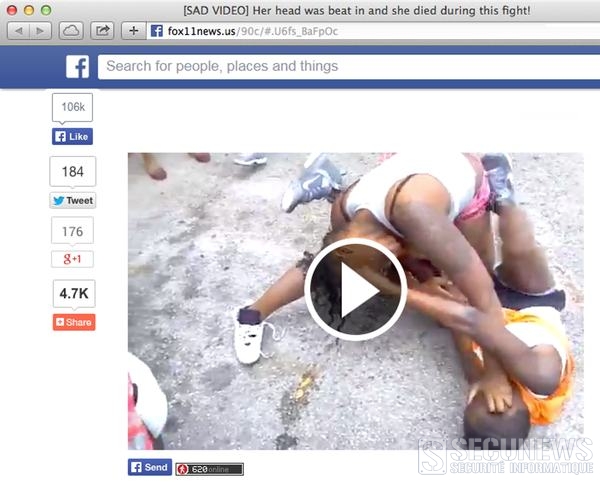
L’arnaque n’est pas originale, mais elle réussit néanmoins à se propager largement sur Facebook et reste un moyen efficace pour les pirates de générer des revenus. Le principe est simple: Un de vos amis partage un lien sur son compte vers ce qui semble être une vidéo macabre, avec en guise d’extrait deux femmes en train de se battre, et le texte qui l’accompagne, '[Vidéo triste] Frappée à la tête, elle meurt pendant l’altercation.' [caption id="attachment_7571" align="aligncenter" width="626"] facebook,scam,video,arnaque,[/caption] La vidéo a été partagée par un de vos amis, et l’adresse indique qu’il s’agit d’une vidéo du site d’information 'Fox News' (vous ne prenez aucun risque, a priori.) Après avoir cliqué, vous vous rendez donc sur Fox News. Mais l’imitation du fameux groupe médiatique ne repose que dans le nom du site, visuellement, la page a l’apparence de Facebook, de plus, l’image qui présente la vidéo est différente de celle aperçue juste auparavant. Peu importe, vous êtes décidé maintenant que vous avez franchi le premier pas, vous voulez regarder la vidéo. Vous devez partager la vidéo pour pouvoir la regarder, une pratique classique concernant les arnaques sur Facebook. Notez que pour une fois, il vous est demandé explicitement de partager la vidéo, l’arnaque ne fait pas appel à du clickjacking. Intrigué, vous partagez donc la vidéo (avant de l’avoir vue, donc) sans tenir compte du fait que ce procédé devrait vous mettre la puce à l’oreille… et enfin, vous allez pouvoir la regarder ! C’est le déclenchement de l’arnaque et à ce stade que les escrocs vont commencer à gagner de l’argent. En effet, pour vérifier votre âge le site qui ressemble à Youtube vous demande de remplir un questionnaire en ligne. Le vrai Youtube, évidemment, ne vous demandera jamais de remplir un quelconque sondage pour regarder une vidéo (au pire, la restriction d’âge vous empêchera d’accéder à un contenu.) En redirigeant les internautes sur des plateformes de sondages en ligne, les escrocs passent par l’affiliation pour être rémunérés (plus les internautes répondent aux questionnaires, plus les escrocs gagnent d’argent.) Si vous êtes tombé dans le panneau, pas de panique, commencez par supprimer ce que vous venez de partager et prévenez vos amis de l’arnaque. Les précautions de base sont les remparts à la diffusion de ce type de liens malveillants. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer.

27 Jun 2014 LIRE L'ACTU
Top10 des stars de foot les plus dangereuses sur internet pour le mondial 2014 Archives Secunews SECUNEWS

Top10 des stars de foot les plus dangereuses sur internet pour le mondial 2014

Comme tous les grands événements, le Mondial brésilien est l’occasion rêvée pour les hackers d’infester votre ordinateur avec des virus malveillants. Faites attention Eden Hazard, Lionel Messi et Cristiano Ronaldo! Les pirates informatiques ne vont pas chômer durant la Coupe du monde, aux internautes à prendre leurs précautions! Menée par les chercheurs de McAfee SiteAdvisor, l’étude se base sur de savants calculs mêlant la viralité et la dangerosité des sites Web afin de déterminer les couples mots/footballeurs recherchés les plus dangereux. Ainsi, d’après McAfee, les recherches concernant Cristiano Ronaldo et Lionel Messi sont celles qui présentent le plus de risques pour les internautes. En tapant Cristiano Ronaldo sur les principaux moteurs de recherche, les fans de foot auraient par exemple 3,7% de chances de tomber sur un site infesté par des virus et autres spams. Dans le top 10 des noms les plus dangereux, Eden Hazard constitue le plus grand risque belge de contamination sur le Net. Ne pas faire attention aux sites consultés peut donc conduire les fans à télécharger du contenu numérique à partir de pages Web corrompues, compromettant ainsi la sécurité de leurs données personnelles. Voir aussi: Attention aux spams et aux arnaques du Mondial.

09 Jun 2014 LIRE L'ACTU
Victime d'une cyberattaque, eBay recommande de changer de mot de passe Archives Secunews SECUNEWS

Victime d'une cyberattaque, eBay recommande de changer de mot de passe

Le géant américain eBay annonce avoir été victime d'une cyberattaque sans être en mesure de préciser si les pirates ont eu accès ou pas aux données bancaires de leurs clients. La cyberattaque a eu lieu entre la fin février 2014 et début mars 2014, des informations non financières de la clientèle ont été volées, c'est tout ce dont est sûr eBay, qui a communiqué ce mercredi que sa base de données avait été forcée. Le site recommande de changer de mot de passe. eBay précise que la base de données contenait: [quote]- Des noms de clients - Des mots de passe cryptés - Des adresses mails - Des dates de naissance - Des adresses postales - Des numéros de téléphone. [/quote] Les internautes seront avertis par eBay qu'ils devront prendre leurs précautions et changer leurs mots de passe. L'attaque a créé un accès non autorisé au réseau professionnel d'eBay mais rien ne prouve qu'il y ait eu un accès non autorisé à des informations financières ou relatives à des cartes de crédit. Un message demandant aux utilisateurs de changer leurs mots de passe avait été diffusé brièvement sur une page de PayPal, sa filiale de paiement en ligne, avant d'être supprimé. La société se montre vigilante [quote]"Pour le moment, nous ne pouvons rien dire sur le nombre précis de compte touchés, toutefois, nous pensons que le nombre de comptes concernés pourrait être élevé et nous demandons à tous les usagers d'eBay de changer leurs mots de passe".[/quote] De plus en plus de cyberattaques Les grosses sociétés, et les millions de données qu'elles gardent en leur sein, aiguisent les appétits des hackers, les entreprises américaines sont de plus en plus prises pour cible. En décembre 2013, c’était le groupe de distribution Target qui avait annoncé avoir été piraté, les données d’au moins 40 millions de cartes bancaires avaient été volées, comme environ 70 millions d'autres données personnelles. Le groupe de médias AOL avait aussi recommandé en avril 2014 à ses internautes de changer le mot de passe de leur boite mail ainsi que les questions de vérification d'identité à l'issue d'une cyberattaque qui avait mis en danger environ 2% de ses comptes. Le phénomène ne s’arrête pas aux frontières américaines, loin de là. En avril 2014 encore, plus d'un million de clients de l'opérateur français de télécoms Orange ont été victimes d'un vol de données personnelles. Voici comment changer votre mot de passe sur eBay Après avoir encodé votre pseudo (ou votre adresse email) et votre mot de passe actuel, vous serez directement parachuté sur le formulaire de modification, qui ressemble à ceci: (clic sur l'image pour agrandir) Au moment de choisir votre nouveau mot de passe, n’hésitez pas à suivre les recommandations suivantes: (clic sur l'image pour agrandir) Ne jamais utiliser le même mot de passe pour plusieurs services.

21 May 2014 LIRE L'ACTU
Attention aux fausses informations et vidéos sur le vol MH370 Archives Secunews SECUNEWS

Attention aux fausses informations et vidéos sur le vol MH370

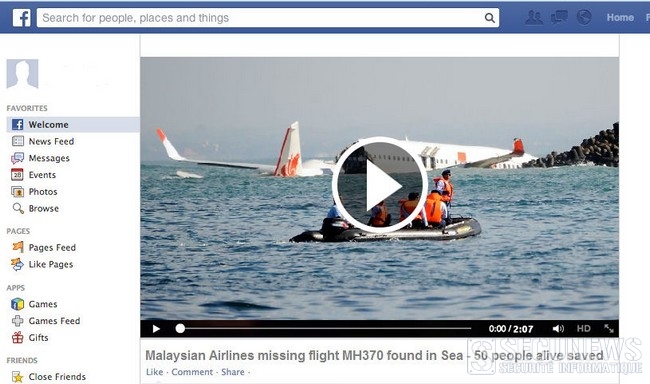
Nous conseillons aux utilisateurs des réseaux sociaux d'être prudents avant de cliquer sur un message dont la source est inconnue, et relatif au "Boeing 777 de Malaysia Airlines" disparu le 8 mars 2014, et toujours introuvable. Au milieu des informations, vidéos, et articles qui sont relayés sur Facebook, Twitter, par mail, etc... sur l'enquête pour retrouver le vol MH370, dont les recherches mobilisent toujours près d'une vingtaine de pays, se cachent de nombreux spams et arnaques. [quote]Les messages repérés par Wired sont régulièrement porteurs d'une mention "Breaking news" ou "Shocking", ils proposent, la plupart du temps, de regarder une vidéo "exclusive" des restes de l'avion ou de passagers qui auraient été retrouvés vivants. Pour regarder ces vidéos, l'utilisateur doit tout d'abord la partager sur son profil, ou s'inscrire au site sur lequel elle s'affiche, qui reproduit parfois l'habillage de plateformes grand public. Ce faisant, l'internaute fournit de nombreuses informations personnelles (qui peuvent être ensuite revendues à des annonceurs publicitaires), relaye la fausse information, voire pire, accepte l'installation d'un logiciel malveillant. [/quote] Ce qui fait beaucoup pour un fake. Par ailleurs, plusieurs pages censées recueillir des prières pour les passagers du vol MH370 ou récolter de l'argent pour les familles des disparus, ont été identifiées par un expert en sécurité en informatique, elles servent seulement à récolter des adresses email, ou à détourner de l'argent. Tout ce qui touche à une catastrophe représente beaucoup d'argent pour les 'scammers', qui profitent des personnes qui ne vont pas hésiter à cliquer sur un lien pour regarder des choses un peu morbides, et celles qui veulent simplement savoir s'il y a du nouveau. Au-delà des simples précautions liées au bon sens, plusieurs sites s'attachent à réfuter toutes les fausses informations, ce qui peut aider à ne pas cliquer sur un spam. Concernant le vol MH370, Snopes signale ainsi que: [quote]- Non, la vidéo qui se présente avec l'image ci-dessous ne montre pas le Boeing 777 disparu, d'autant plus qu'elle indique que l'avion aurait traversé le triangle des Bermudes... - Non, le Mossad n'a pas fait exploser le Boeing pour le compte d'Israël, il s'agit d'un article publié à l'origine par un site parodique, spécialisé dans les fausses informations sur le thème des théories du complot.[/quote] Parmi d'autres fausses informations, moins dangereuses et non liées à des opérations de spam, le site Daily Dot a repéré une petite annonce parue sur la version vietnamienne de Craigslist : "vends Boeing à peine servi, pour 15 million de dollars", l'annonce est depuis inaccessible, au moins par simple respect pour les familles. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

18 Mar 2014 LIRE L'ACTU
Les virements par PC banking massivement piratés Archives Secunews SECUNEWS

Les virements par PC banking massivement piratés

Un cheval de Troie , sévit depuis une dizaine de jours sur les PC bankings liés aux grandes banques belges, plusieurs clients auraient vu leur compte vidé à 90%. L'intrusion de ce logiciel malveillant dans les systémes PC bankings concernerait KBC, Dexia, Fortis et ING Seule ING accepte de confirmer du bout des lévres qu'elle est au courant d'un probléme Les clients auraient vu s'afficher une fenêtre pop-up inhabituelle leur demandant de confirmer un virement et auraient vu peu aprés leurs comptes se vider de 90% de l'argent qu'ils renfermaient. Le malware serait particuliérement virulent et réactif, mutant rapidement à chaque tentative des banques de le contrer. Le montant de l'argent détourné pourrait s'élever à des dizaines, voire des centaines de milliers d'euros. Citation:La Federal Computer Crime Unit ( FFCU ) ne confirme pas l'invasion actuelle, ni le fait qu'elle soit commune aux quatre grandes banques belges, le commissaire Laurent Bounameau explique néanmoins que “des dossiers sont en cours chez nous, pour des activités anciennes et actuelles” . Plus largement, “nous ne sommes pas dans le déni complet. Nous savons qu'il existe des problémes de sécurité. Et nous restons trés vigilants. En étroite collaboration avec les banques et l'autorité des services et marchés financiers (ASMF).” Nous savons, de source s?re, que six clients ont été illégalement débités le samedi 13 ao?t 2011, plusieurs dizaines ces dix derniers jours., d'environ 90% du total de leur compte bancaire, toujours d'aprés nos informations. Le préjudice atteindrait ainsi plusieurs dizaines, voire centaines de milliers d'euros, sur ces dix derniers jours. Hier matin, BNP Paribas Fortis a d'ailleurs fermé son application home-banking pour ne la rouvrir qu'en début d'aprés-midi, “simple entretien de routine” , nous explique le service presse. Ben voyons… Citation:“Les clients pouvaient toujours accéder à l'interface homebanking,” faux, selon une utilisatrice qui n'a jamais réussi à effectuer ses virements hier matin. La banque franco-belge (Bnp Paribas Fortis) confirme néanmoins que les tentatives de fraude sur Internet via PC banking arrivent parfois. Citation:“Certains clients nous rapportent des bizarreries sur leurs écrans mais nous n'avons, récemment, pas encore enregistré la moindre perte d'argent parmi notre clientéle, nous continuons bien évidemment à avertir nos clients des précautions à prendre.” ING, par contre, reconnaÓt avoir rencontré quelques soucis la semaine passée. Citation:“Quelques clients nous ont informés avoir remarqué que leurs écrans affichaient des anomalies lorsqu'ils utilisaient longtemps leur home-banking. Cela n'a rien à voir avec la sécurité d'Internet ou de notre interface home-banking et nous avons publié un avis de vigilance sur notre site web”, explique la porte-parole de la banque.

18 Aug 2011 LIRE L'ACTU
Le ClickJacking, nouvelle arme des hackers Archives Secunews SECUNEWS

Le ClickJacking, nouvelle arme des hackers

Cette attaque consiste à utiliser les propriétés HTML d'une page Web pour manipuler son affichage et faire effectuer à son visiteur des actions différentes de celles qu'il visualise. Votre ordinateur dispose peut-être d'un programme antivirus régulièrement mis à jour, d'un firewall dernière génération et d'un logiciel antispam particulièrement efficace, ces précautions restent malheureusement sans effet face à l'émergence d'un nouveau type de piratage en ligne, le clickjacking ou UI redress Attack. Récemment découvert par Robert Hansen et Jeremiah Grossman, ce type de faille affecte tous les navigateurs Web du marché, basée sur l'utilisation malicieuse de propriétés HTML, elle permet de manipuler l'affichage d'une page Web. Citation: "Concrètement, le ClickJacking consiste à placer un calque transparent sur une page prédéfinie de sorte que l'internaute ne visualise que la page en arrière-plan", explique à L'Atelier Nicolas Kerschenbaum, consultant chez Xmco Partners. L'utilisateur pense alors interagir avec la page du fond alors qu'il effectue une action différente, le mécanisme peut être adapté à une multitude de scénario. Accès au microphone et à la Webcam de l'utilisateur Il permet par exemple de voler les images ou les conversations d'un visiteur en accédant à son microphone et à sa Webcam par l'intermédiaire d'animations Flash. "Lorsque Hansen et Grossman ont mis ces faiblesses en évidence, Adobe leur a demandé de ne pas en divulguer les détails jusqu'à ce qu'ils aient pu apporter un correctif à leur Player." C'est chose faite, la version 10 du lecteur Flash corrige en partie ces défauts. Mais d'autres types d'exploitation HTML sont à redouter. Le ClickJacking pourrait ainsi servir à modifier la configuration d'un routeur personnel pour accéder à des fichiers partagés sur un poste relié à une Livebox. On peut imaginer une multitude d'applications: - Ajouter un faux ami au membre d'un réseau social afin d'avoir accès à sa page perso. -Pire, vous croyez effectuer une recherche sur Google alors que vous effectuez sans le savoir un versement bancaire". Extension Firefox NoScript Ce genre d'attaque inquiète d'autant plus qu'il concerne tous les navigateurs. L'extension Firefox NoScript possède certes une fonction dite de ClearJacking empêchant à ses utilisateurs d'interagir avec des pages invisibles. "C'est efficace mais ça restreint certaines fonctionnalités HTML, même si la transparence de pages Web est rare, c'est la raison pour laquelle Mozilla a refusé de fournir cette extension nativement". Dans la mesure où il est peu probable que les éditeurs élaborent des antidotes parfaitement efficaces, le ClickJacking doit être pris au sérieux, Nicolas KerschenBaum nous enjoint cependant de ne pas succomber à la panique. "Il ne peut de toute façon pas s'agir d'une attaque généralisée et même certaines attaques ciblées sont plus critiques, comme lorsque la simple visualisation d'une page, sans même que l'utilisateur interagisse avec elle, permet au hacker de prendre le contrôle de tout son système".

10 Oct 2010 LIRE L'ACTU
Canicule: votre PC aussi réclame de l'air et de l'ombre Archives Secunews SECUNEWS

Canicule: votre PC aussi réclame de l'air et de l'ombre

En période estivale, le matériel informatique souffre autant de la chaleur que ses utilisateurs. Pour protéger ses postes de travail, le respect de quelques bonnes pratiques s'impose. Qui ne s'en est pas aperçu ? Les chaleurs caniculaires ont envahi la Belgique et la France depuis maintenant quelques semaines. Des températures qui dépassent les 36°C. Vos serveurs sont bien à l'abri dans une salle climatisée à 20°C. Et vos postes de travail ? Observez bien vos collaborateurs : Leur état dans un environnement de travail non climatisé vous donnera une idée de ce que peut subir votre parc machines dans un tel environnement . ]Les symptômes les plus courants étant: - Une absence de réponse de la souris ou du clavier - L'arrêt intempestif du moniteur - Dans des cas plus graves, des messages d'erreurs d'opérations non autorisées voire une erreur fatale. Bien sûr, l'augmentation du niveau du mercure n'est pas seule en cause. Les taux d'humidité élevés et les orages, souvent en fin de journée, sont autant de facteurs de risques pour les stations de travail. Quelques recommandations simples permettent de s'en prémunir. La première de toute est la plus évidente : protéger son ordinateur de la chaleur. Comment ? En évitant de l'installer derrière une baie vitrée en plein soleil et en laissant le plus d'espace possible autour de l'unité centrale afin que les ventilateurs puissent faire correctement leur travail. Evident mais pas forcément inutile à rappeler : ne pas obstruer les aérations et pourquoi pas leur accorder un petit nettoyage de printemps après un hiver passé à se poussiérer. Pour les plus inquiets, de petits logiciels permettent même une surveillance constante de la température des éléments internes de l'unité centrale à l'aide des sondes intégrées aux composants. Elles sont souvent gratuites ou en licence open source et permettent d'établir des alertes en cas de: - Dépassement d'un seuil de température du processeur ( CPU ) - De vitesse de rotation des ventilateurs - De tension d'alimentation. A l'instar des téléviseurs, des magnétoscopes et des téléphones, les ordinateurs sont très sensibles à l'orage. Là aussi, quelques précautions suffisent pour éviter les catastrophes en cas de surtension ou de micro-coupures. A commencer par ne pas brancher plusieurs machines sur une même multiprise. En cas de surtension, toutes les machines risqueraint le coup de jus, parfois fatal au disque dur. Il est d'ailleurs conseillé d'arrêter et de débrancher tout l'équipement informatique en cas d'orage. Dispositif pas toujours évident à mettre en place ! Les portables plus exposés que les postes fixes. Dans tous les cas, la présence d'un onduleur et d'un parasurtenseur est fortement recommandée, il permettra de se prémunir des variations et des interruptions subites de tension, nuisibles à la fois au travail des collaborateurs (perte de données) comme au matériel, immédiatement ou à terme, en cas de répétition régulière du problème. Les portables sont de leur côté moins exposés à ce risque : S'il est relié au réseau électrique, les surtensions seront subies par le transformateur et en cas de coupure courant, la batterie prend aussitôt le relais, évitant ainsi tout arrêt intempestif. Pour autant, les machines nomades ne sont pas moins sensibles aux variations de températures que leurs homologues de bureau, bien au contraire. Leur conception compacte les y expose même davantage, leurs composants ayant naturellement une forte tendance à la surchauffe. Afin de leur assurer la meilleure ventilation possible, il est donc recommandé de les utiliser sur une surface plane et rigide. Cette précaution évite ainsi le risque d'obstruction des grilles d'aération et laisse circuler l'air autour de la coque qui, été comme hiver, présente une température déjà élevée. Outre le risque de vol, il est également déconseillé de laisser traîner son portable sur le siège arrière de sa voiture garée en plein soleil. Dans ce cas, la température à l'intérieur de l'habitacle peut approcher les 50°C l'électronique des composants risque de ne pas apprécier ! Enfin, pour les acharnés de travail, le portable à la plage n'est pas non plus une bonne idée. L'exposition prolongée au soleil, le sable et les projections d'eau auront vite raison de votre outil de travail. Voir aussi: Un centre de données de Belgacom victime de la canicule.

10 Oct 2010 LIRE L'ACTU
Comment votre PC peut-il être piraté sur Internet ? Archives Secunews SECUNEWS

Comment votre PC peut-il être piraté sur Internet ?

Toujours le fait de personnes malveillantes, les risques inhérents à la sécurité informatique sont nuisibles à différents degrés. Votre ordinateur est exposé à une multitude de risques de piratage via Internet qu'il est possible de regrouper selon deux catégories principales : - La prise de contrôle à distance de votre ordinateur: Bien souvent, un pirate prend le contrôle de votre PC (sans qu'aucun signe ne vous alerte) et l'utilise pour lancer une attaque beaucoup plus sévère contre un autre ordinateur connecté comme vous au réseau Internet. Son identité restera donc secrète puisque son méfait aura été lancé à partir de votre ordinateur. - Le détournement d'informations vous concernant: Dans ce cas, le pirate est capable de lire l'ensemble des fichiers enregistrés sur votre disque dur (courrier, documents personnels, liste d'adresses postales ou e-mails, etc...) Outre la violation de votre vie privée, l'intrus peut récupérer des données beaucoup plus sensibles telles que des numéros de compte en banque, de cartes bancairesou, dans le cas des entreprises, des informations confidentielles. Le piratage nous concerne tous Depuis l'avènement de l'ère Internet à la fin de années 90, le nombre d'ordinateurs connectés à Internet ne cesse d'augmenter. Internet étant un réseau mondial, libre de tout contrôle, il présente de nombreux avantages échange gratuit d'information en temps réel, communication instantanée par e-mails, messagers ou par visioconférence, etc... Malgré ses nombreux avantages, le plus grand des réseaux présente néanmoins des risques avérés en matière de sécurité informatique dont vous avez déjà probablement entendu parler. Ainsi, certaines personnes malveillantes n'hésitent pas à utiliser certaines failles logicielles et matérielles pour s'approprier des données personnelles ou confidentielles à votre insu. C'est également en utilisant cette voie que les pirates du net diffusent virus et autres logiciels informatiques nuisibles quelques fois destinés à prendre le contrôle de votre ordinateur (malwares ). Un ordinateur connecté à Internet sans aucune précautions s'expose donc à l'attaque de ses données. - Quel est le risque d'une connexion ADSL ou d'un modem câble ? Si vous disposez d'une connexion haut débit ADSL ou via le câble active en permanence, les risques sont plus grands car votre ordinateur n'est pas une cible mouvante. Ainsi, lorsque vous utilisez une connexion d'accès à distance, l'adresse réseau de votre ordinateur est différente à chaque fois avec une connexion ADSL ou câble, en revanche, l'adresse réseau est inchangée pendant de longues périodes de temps (24 h. maximum). Si cette connexion permanente est un avantage, l'adresse de votre ordinateur est encore plus exposée aux pirates. - Il existe également un risque lié au partage de la connexion: Les personnes qui dans votre entourage, partagent le même service de câble, peuvent potentiellement accéder à votre ordinateur si vous ne disposez d'aucune protection par pare-feu (firewall ). - Que peut faire un pirate qui s'est introduit dans mon ordinateur ? Non seulement les pirates cherchent à accéder à des informations privées, telles que des enregistrements financiers ou des fichiers de mots de passe, mais ils se servent aussi des ordinateurs aux fins suivantes: - Lancer des attaques de Déni de service (DoS - Denial of Service) contre un site Web en vue. Après en avoir pris le contrôle, le pirate peut contraindre votre ordinateur ainsi que des centaines, voire des milliers d'autres zombies à agir simultanément, cequi surcharge un site populaire et provoque son indisponibilité. - Distribuer des logiciels de façon illicite. Après s'être approprié l'espace sur votre disque dur, ils permettent à d'autres d'accéder à votre ordinateur en tant que site warez et de télécharger des divertissements ou des applications piratées.

10 Oct 2010 LIRE L'ACTU
Un honeypot c'est quoi ? Archives Secunews SECUNEWS

Un honeypot c'est quoi ?

Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.

10 Oct 2010 LIRE L'ACTU
Attention aux achats sur Internet Archives Secunews SECUNEWS

Attention aux achats sur Internet

Les achats en ligne devraient augmenter en cette futur période de fêtes ainsi que les menaces qui pèsent sur les cyber-acheteurs. Un nombre incroyablement important d’utilisateurs d’Internet ne prennent aucune précaution particulière pour assurer la confidentialité de leurs données personnelles lors d’achats en ligne. Ce manque de précaution risque de les désigner comme possibles futures victimes du cyber crime. "Les cyber criminels d’aujourd’hui sont financièrement motivés et c’est une saison qui les inspire. Avec une flambée de cyber-acheteurs qui utilisent leur carte de crédit sans prêter aucunement attention aux risques encourus, ils vont pouvoir s’en donner à cœur joie", a déclaré Mike Irwin de Webroot Software. "L’année dernière, nous avions connu une augmentation de 173% de logiciels espions entre le mois d’octobre et le mois de décembre. 20% concernaient de nouveaux malware , et ils essaient clairement leurs malware les plus virulents à cette occasion." Le rapport "State of Internet Security: Protecting Consumers Online" a révélé que , 7 sondés sur 10 dans le monde ne se sentent absolument pas concernés pas la sécurité de leurs transactions. Dans le même esprit, 70% des cyber acheteurs n’expriment aucun regret à entrer les numéros de leur carte de crédit sur un site Internet. Cependant, un sur sept a été victime de fraudes en-ligne, comme: - Le vol de numéros de cartes de crédit - Le vol d’informations bancaires - Et d’autres usurpations d’identité. Faits marquant du rapport: - Presque 70% des audités ne se sentent pas concernés par la sécurité des transactions en-ligne, - Un internaute sur sept a été victime soit d’une fraude en-ligne, d’un vol de numéros de cartes de crédit ou d’identité, - Seulement 20% changeront leur comportement d’achat en-ligne, - 30% ne vérifieront pas leurs relevés bancaires pour voir s’ils ont un problème, - Près de 40% n’ont pas de logiciels anti-espion pour sécuriser leur ordinateur. En conjonction avec le rapport "State of Internet Security : Protecting Consumers Online", Webroot a sorti un livre sur "comment sécuriser ses achats de Noël en-ligne", comprenant des astuces pour acheter en-ligne et des informations sur l’identification des sites de ventes en-ligne sécurisés. En protégeant efficacement son ordinateur et en respectant quelques étapes de sécurité, les consommateurs peuvent diminuer les risques de devenir une victime du cybercrime. Ce que nous avons appris en auditant les consommateurs du monde entier, c’est que les personnes qui prennent leurs précautions ont le taux d’infection le plus faible. Dans le monde du cybercrime actuel, les cyber acheteurs devraient prendre de plus en plus de précautions pour éviter les mauvaises surprises. Les 5 étapes principales pour se protéger contre le cyber-crime 1. INSTALLEZ UN LOGICIEL DE SECURITE: Une approche multi-couche est la meilleure. Votre PC devrait avoir trois logiciels de sécurité différents installés et mis à jour: - Antispyware - Antivirus - Firewall. 2. CONNAITRE LE FABRICANT: Travaillez avec des sociétés que vous connaissez déjà et en qui vous avez confiance. Si vous ne connaissez pas la société à qui vous venez d’acheter votre logiciel de sécurité, essayez d’en savoir plus sur elle. 3. SURVEILLEZ VOTRE COMPTE EN BANQUE: Beaucoup de victimes ne savent même pas qu’elles en sont une jusqu’à ce qu’elles aient perdu beaucoup d’argent. Il est important de surveiller régulièrement vos relevés de compte pour y détecter les anomalies. 4. UTILISEZ UNE CARTE DE CREDIT, PAS UNE CARTE DE DEBIT: Si vous êtes victime de fraude ou de cyber crime, la plupart des accords de cartes de crédit se limitent à une certaine somme. 5. UTILISEZ UNE CARTE DE CREDIT A NUMEROS UNIQUES: Certains émetteurs de cartes de crédit utilisent une nouvelle technologie qui leurs permet d’émettre des numéros de cartes de crédit à usage unique pour les achats en-ligne, vous évitez ainsi d’employer votre véritable numéro de carte. De son côté, le mensuel 60 millions de consommateurs (appartenant à l'INC) indique dans son numéro de décembre publié jeudi que les "promotions sont des attrape-nigauds", puisque les produits à prix cassés proposés dans les brochures sont souvent introuvables dans les magasins. "Bien sûr, ces publicités attrape-nigauds surviennent surtout à l'occasion d'évènements commerciaux, comme à Noël, lors de la rentrée scolaire ou à l'ouverture de points de vente", indique Lionel Maugain, responsable de l'enquête chez 60 millions de consommateurs. L'enquête montre que les fausses promotions touchent tous les articles, en particulier la haute technologie. "Nous recevons une grande quantité de lettres de la part de consommateurs agacés par ces pratiques", indique M. Maugain. "Mais les consommateurs doivent savoir que la loi est de leur côté. Même si les magasins sont en rupture de stocks, les enseignes sont obligées de se réapprovisionner, aux mêmes conditions de prix, même si la période de promotion est passée", prévient M. Maugain. Pendant les périodes de fêtes méfiez-vous aussi des carte de voeux virtuel que vous pourriez recevoir, elle peuvent cacher des virus. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie (botnet)

23 Dec 2007 LIRE L'ACTU