Moteur de recherche

Résultats pour : "piéger"

⚠️ Black Friday : attention aux fausses promos et aux arnaques Archives Secunews SECUNEWS

⚠️ Black Friday : attention aux fausses promos et aux arnaques

Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

21 Nov 2025 LIRE L'ACTU
200 millions de faux comptes sur Facebook ! Leur objectif ? Vous piéger. Archives Secunews SECUNEWS

200 millions de faux comptes sur Facebook ! Leur objectif ? Vous piéger.

Aujourd’hui beaucoup de gens ont davantage une vie sociale connectée plutôt qu’une vie réelle! Les algorithmes de Facebook ont une fonction de tri, c’est-à-dire qu’ils nous montrent des informations susceptibles de nous intéresser, via nos "J’aime" par exemple. Ils peuvent aussi attirer les arnaqueurs. Quelques conseils pour agir avec prudence pour éviter les arnaques: - Ne pas parler aux inconnus. Il est en effet fréquent de recevoir des invitations de personnes qu’on ne connaît pas. Pour contrer cela, les paramètres de confidentialité proposent des réglages pour empêcher les inconnus de vous contacter. Mais les arnaques restent nombreuses. - Vérifiez également le profil avec attention. Si la personne se dit PDG d’une grosse entreprise ou top modèle, il y a peu de chance que ce soit vrai. Voir aussi: https://www.secunews.org/informatique/les-10-pieges-a-eviter-sur-les-reseaux-sociaux/ - Les 10 pièges à éviter sur les réseaux sociaux. Les risques des photos d’enfants!!! Un point primordial à noter, de nombreux parents postent des photos de leurs enfants sans se méfier, mais ces publications peuvent poser problème. Ces photos peuvent être recopiées par d'autres. Les parents créent sans le vouloir, un C.V. numérique de l’enfant, ce qui signifie que l’enfant, une fois plus grand, aura peut être du mal à récupérer ses photos Si les parents souhaitent partager leurs photos à leur entourage en toute sécurité, il existe un site, 'Famicity'. Sur Famicity, vous maîtrisez vos données et vous choisissez qui peut y avoir accès, pas de revente, pas d'indexation, pas d'utilisation de vos informations. Le ton de la confidentialité est donné sur la page d’accueil. Comme sur Facebook, les parents pourront partager leurs publications, les aimer mais en toute sécurité, ici ils seront à l’abri.

13 Nov 2017 LIRE L'ACTU
Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie Archives Secunews SECUNEWS

Le FBI pirate 1.500 ordinateurs dans une opération anti-pédopornographie

Un des plus grand site caché de pédopornographie a été piraté par le FBI, qui a ainsi pu piéger plus d’un millier de ses visiteurs, pourtant censés être protégés par TOR, un réseau permettant de rendre anonyme une connexion internet. En février 2015, le FBI identifie les hébergeurs de Playpen, un site d'images pédopornographiques situé sur le dark web (le web caché), rapporte le site Motherboard. Mais les enquêteurs décident de ne pas fermer le site tout en le déployant depuis ses propres serveurs. En même temps, le FBI lance un outil de piratage déjà utilisé dans d'autres opérations de surveillance, qu’il appelle 'Network Investigating Technique' (NIT) Un programme malveillant (malware) pour identifier les visiteurs. Pendant deux semaines, l’outil de piratage déploie un programme malveillant sur les ordinateurs qui se connectent au site Playpen via TOR. Ce programme permet au FBI d’identifier les utilisateurs grâce à leur adresse IP. Près de 1.500 utilisateurs de ce site, qui recensait 11.000 visiteurs uniques chaque semaine, sont alors identifiés. En 2011, l’opération 'Torpedo', proche de celle menée contre Playpen, avait permis de collecter 25 adresses IP concernant les visiteurs de trois sites pédopornographiques. Elle avait mené à une dizaine de procès. En juillet 2015, cinq Français avaient été interpellés et mis en examen à Fort-de-France pour détention, transmission et diffusion d'images et vidéos pédopornographiques. Ils avaient été identifiés grâce à un logiciel espion américain qui avait repéré leur adresse IP. Mais pour Christopher Soghoian, un défenseur de la protection de la vie privée sur Internet, cité par Motherboard, cette technique utilisée par le FBI est alarmante car l’agence n’avait qu’un seul mandat et a pourtant procédé à plus de 1.000 identifications. [quote]C’est une nouvelle frontière effrayante de la surveillance, et nous ne devrions pas partir dans cette direction sans débat public et sans que le Congrès évalue avec attention si ces techniques devraient être utilisées par les forces de l’ordre.[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

10 Jan 2016 LIRE L'ACTU
Phishing autour des Ethylotests Archives Secunews SECUNEWS

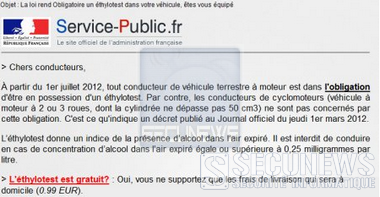
Phishing autour des Ethylotests

Depuis le 1er juillet 2012, les éthylotests sont devenus obligatoire dans les voitures chez nos voisins Francais, un pirate en profite pour intercepter des données bancaires. L'idée d'imposer aux automobilistes Français un éthylotest dans sa voiture semble attirer les regards des pirates, l'un d'eux a trouvé le moyen de piéger des internautes en leur proposant des "ballons", soit disant gratuitement. C'est du moins ce qu'il tente de faire croire le "pirate" via un mail aux couleurs du site "Officiel de l'administration Française". Citation:L'escroc indique dans sa missive qu'à partir du 1er juillet 2012, tout conducteur de véhicule terrestre à moteur est dans l'obligation d'être en possession d'un Par contre, les conducteurs de cyclomoteurs (véhicule à moteur à 2 ou 3 roues, dont la cylindrée ne dépasse pas 50 cm3) ne sont pas concernés par cette obligation. C'est ce qu'indique un décret publié au Journal officiel du jeudi 1er mars 2012. L'éthylotest donne un indice de la présence d'alcool dans l'air expiré. Il est interdit de conduire en cas de concentration d'alcool dans l'air expiré égale ou supérieure à 0,25 milligrammes par litre." Jusqu'ici, rien à redire, sauf que la suite de sa lettre électronique a permi à ZATAZ de remonter son escroquerie. Le "phisheur" explique dans sa tentative de phising que l'état va vous offrir un éthylotest. Pour le recevoir, il suffit de payer les frais de livraison, soit 0.99Ä. Dans le fichier joint qu'il diffuse avec son hameçonnage, un fichier qu'il faut remplir avec: - Noms - Adresses - Téléphones - Données de cartes bancaires. Un piégé particuliérement bien réalisé. ZATAZ a pu suivre les données interceptées, elles sont envoyées sur le site baobajeri.com. Le pirate a volé et exploite le graphique d'un site totalement légal, ethylotest-Gratuit.org. A noter qu'il a infiltré, pour sa récolte de données bancaires, plusieurs autres sites, comme celui de la fédération française de Roller (ffroller.fr) ou encore dannyg.eu.

17 Jul 2012 LIRE L'ACTU
Les Anonymous piégés par un logiciel pirate Archives Secunews SECUNEWS

Les Anonymous piégés par un logiciel pirate

L'un des outils utilisés par les cyberactivistes pour attaquer des sites Internet recelait un virus informatique. Déjà traqués par la police, les cyberactivistes des Anonymous sont désormais la cible de pirates informatiques. En janvier, un logiciel utilisé par le collectif pour mener des attaques contre des sites Internet a été infecté par un programme malveillant, a révélé l'éditeur de solutions de sécurité Symantec. Gr‚ce à ce virus, des pirates ont pu prendre le contrôle des ordinateurs des membres du collectif et récupérer leurs données personnelles, dont des coordonnées bancaires. La ruse employée pour piéger les Anonymous était rudimentaire. Le 20 janvier 2012, alors que des membres du collectif s'organisaient pour protester contre la fermeture du site de téléchargement Megaupload , un pirate est parvenu à leur faire télécharger une version vérolée d'un des outils qui leur sert lancer des attaques par " Déni de service " distribué (DDoS) et à surcharger des sites Internet de connexions. Il a pour cela publié un faux guide pratique décrivant le fonctionnement du logiciel, en trafiquant le lien de téléchargement. Au lieu de récupérer le logiciel, les membres du collectif ont ainsi installé, sans le savoir, un cheval de Troie sur leur machine, une fois activé, le programme malveillant s'est camouflé derriére une version légitime du logiciel. Selon les observations de Symantec, la page factice de téléchargement a été consultée plus de 26.000 fois, tandis que le lien a été mentionné au moins 400 fois sur Twitter. L'éditeur ne connaÓt toutefois pas l'ampleur des dég‚ts dans le réseau Anonymous. Sur Twitter, des représentants des Anonymous ont nié être à l'origine de cette infection.

10 Mar 2012 LIRE L'ACTU
ATTENTION mail facebook piéger Archives Secunews SECUNEWS

ATTENTION mail facebook piéger

Alerte Virale Si vous recevez ce mail Titre du mail: Facebook Password Reset Confirmation! Your Support. Message: Citation:"Dear user of facebook, Because of the measures taken to provide safety to our clients, your password has been changed. You can find your new password in attached document. Thanks, Your Facebook." Avec une piéce jointe "Facebook_password_3921.zip" les chiffres seront peux êtres différent chez vous Ouvrez pas ce message et supprimer le! old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet ) (source:old.secunews.org)

22 Feb 2010 LIRE L'ACTU