Moteur de recherche

Résultats pour : "parfaitement"

Une faille de 19 ans découvert dans WinRAR Archives Secunews SECUNEWS

Une faille de 19 ans découvert dans WinRAR

Vous utilisez WinRAR ? Installez immédiatement cette mise à jour. Si vous faites partie des 500 millions de personnes dans le monde qui utilisent WinRAR, alors vous êtes la cible parfaite des pirates informatiques. Il a récemment été découvert que toutes les versions de WinRAR, disponibles depuis 19 ans, ont un bug critique qui permet aux cybercriminels d’accéder à votre ordinateur. Plus de 100 façons différentes permettant d’exploiter cette vulnérabilité ont été identifiées, et ce nombre ne cesse d’augmenter. Fonctionnement de ce bug de 19 ans qui affecte WinRAR Une faille de sécurité permet aux hackers de créer des archives RAR malveillantes. Dès que l’archive est décompressée, un fichier malveillant exécutable est silencieusement extrait vers le dossier Démarrage. Le fichier va se lancer automatiquement lors du prochain démarrage, et va infecter votre ordinateur. Pour passer inaperçu et ne pas être détecté par les plus prudents, les malfaiteurs décident généralement d’utiliser un nom qui semble parfaitement innocent pour désigner ce fichier EXE, comme par exemple GoogleUpdate.exe. Il va sans dire que les archives et e-mails malveillants qui contiennent ces fichiers ont été conçus pour que la victime clique immédiatement sur le bouton extraire. Il existe une grande variété de leurres. Les pirates informatiques décident parfois d’utiliser un appât intitulé images pour adultes, ou alors ils rédigent une offre d’emploi particulièrement attrayante, ou vous avertissent du risque d’attentat. Dans certains cas, les malfaiteurs prétendent envoyer certains fichiers techniques, ou vous informer des dernières modifications apportées à la législation locale. D’autres vous invitent même à télécharger une copie piratée d’un album à la mode, comme celui d’Ariana Grande, par exemple. Qu’il s’agisse d’une méthode ou d’une autre, l’idée principale est que personne ne voit le danger que la décompression d’une archive représente, et c’est pourquoi beaucoup de gens cliquent sans vraiment y réfléchir. Ce qu’il se passe lorsque le bug est exploité Le malware peut être tout et n’importe quoi : des outils d’accès à distance de toutes sortes qui permettent aux escrocs de faire des captures d’écran et de télécharger des fichiers à partir de et sur votre appareil, un cheval de Troie bancaire, un ransomware, ou n’importe quel autre genre de malware existant. L’exemple le plus récent de malware qui se propage en exploitant la vulnérabilité de WinRAR est "JNEC.a", un nouveau ransomware qui verrouille tous les fichiers de l’appareil infecté. Pour le moment, les cybercriminels exigent une somme d’argent plutôt modeste pour déchiffrer vos données : 0,05 bitcoins (environ 200 dollars). Comment vous protéger des malwares qui se répandent grâce au bug de WinRAR Mettez immédiatement à jour WinRAR. Malheureusement, il n’y a pas de mise à jour automatique. Il vous faudra donc le faire manuellement. Rendez-vous sur le site officiel de WinRAR, téléchargez la version 5.70 et installez-la. Télécharger WinRar sur le site officiel . Pour ne pas jouer avec le feu, n’ouvrez jamais les archives envoyées par des expéditeurs inconnus. Utilisez une solution de sécurité fiable pour immuniser votre système contre toute attaque.

29 Mar 2019 LIRE L'ACTU
Un site pour revivre en temps réel la mission Apollo 17 sur la Lune Archives Secunews SECUNEWS

Un site pour revivre en temps réel la mission Apollo 17 sur la Lune

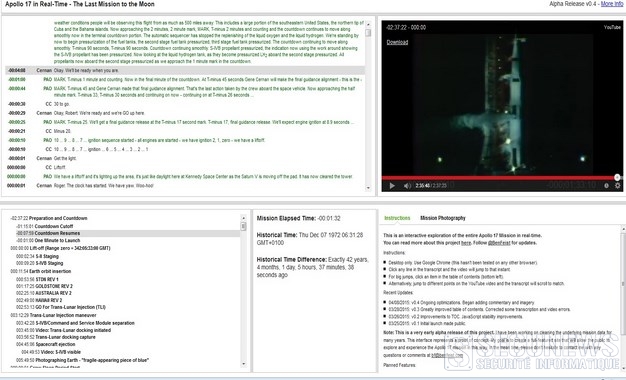
Si vous vous intéressez un tant soit peu à la conquête spatiale, vous allez adorer ce site. Mis en ligne par Ben Feist, un passionné de la dernière mission habitée sur la lune, le site retranscrit la totalité de la mission. Il suffit de lancer la vidéo du décollage de la fusée à droite, pour entendre les commentaires des spationautes et de la salle de contrôle, chaque phrase étant retranscrite dans la partie gauche de l'écran. 2 semaines de voyage en temps réel Et tout est parfaitement synchronisé entre l'image, l'audio et le texte, un peu à la façon d'un karaoké. L'immersion est encore plus totale quand on sait que les éléments retranscrivent l’intégralité de la mission... en temps réel, soit 305 heures d'enregistrements, presque 13 jours ! Si vous ne voulez pas rester deux semaines devant votre ordinateur, il suffit d'avancer la vidéo, ou de cliquer n'importe où dans les commentaires, ou sur l'un des points de repères principaux, pour faire avancer les évènements et la synchronisation. [quote]Ben Feist souligne toutefois que cette version est une Alpha et qu'elle nécessite encore des améliorations : elle ne fonctionne pour l'heure qu'avec le navigateur Google Chrome. Des ajouts et optimisations viendront prochainement, comme l'intégration de photos, de commentaires des astronautes, ou encore une navigation revue.[/quote] Un travail titanesque, optimisé pour le navigateur Chrome, mais cela fonctionne aussi avec le navigateur Firefox. Les amateurs de missions spatiales se prendront facilement au jeu. Clic pour accéder au site apollo17.org

09 Apr 2015 LIRE L'ACTU
Aucune tentative d'enlèvement n'a eu lieu à Wavre Archives Secunews SECUNEWS

Aucune tentative d'enlèvement n'a eu lieu à Wavre

Aucune tentative d'enlèvement n'a eu lieu à Wavre (Belgique) mardi 31 mars 2015 après-midi, c'est une histoire montée de toutes pièces qui illustre parfaitement les dangers de Facebook. Un message posté sur Facebook ce mardi après-midi avait suscité l'inquiétude dans l'entité de Wavre. [quote]Selon celui-ci, une jeune fille avait été enlevée mardi aux abords de son école (le collège de Basse-Wavre), par deux hommes encagoulés à bord d'une camionnette noire, et relâchée quelques kilomètres plus loin, à Grez-Doiceau, à proximité du lieu de travail de sa mère.[/quote] Voilà ce qu'a déclaré ce mercredi Jean-Claude Elslander, procureur du roi de Nivelles qui avait pris l'enquête en main: [quote]"Des vérifications ont été faites entre ce qui a été rapporté par la jeune fille de 12 ans, entendue par vidéo en compagnie d'une psychologue, et la chronologie des faits. Nous avons notamment examiné les enregistrements des caméras de surveillance de la ville et procédé à une enquête de voisinage, précise-t-il. À l'issue de ces devoirs d'enquête, nous avons pu en conclure qu'il s'agissait d'une histoire montée de toutes pièces dans un contexte familial difficile. Les éléments de l'enquête ne corroboraient pas ceux que la jeune fille nous a rapportés. Il n'y a pas eu d'enlèvement, ni même de camionnette noire", conclut-il.[/quote] Le message posté sur Facebook, partagé à plus de 2.000 reprises en moins de 24 heures, avait suscité l'inquiétude chez certains parents de l'école qui ont souhaité obtenir des informations auprès de la police de Wavre. [quote]"Ce message posté quelques minutes après la fausse tentative d'enlèvement nous avait déjà alertés, ajoute Jean-Claude Elslander. On prévient généralement d'abord les services de police.[/quote] Un HOAX c'est quoi ?

02 Apr 2015 LIRE L'ACTU
Cryptowall, le ransomware qui se cache dans des fichiers d’aide Archives Secunews SECUNEWS

Cryptowall, le ransomware qui se cache dans des fichiers d’aide

Le fichier .chm est une extension de fichier Microsoft utilisée pour les fichiers d’aide dans les logiciels ou sur Internet, il s’agit de fichiers qui embarquent du HTML, des images et du code JavaScript, ainsi qu’une table des matières avec des liens hypertextes (pour avoir un exemple, lancez par exemple 'l’aide de Windows' (touche F1). Cryptowall est une version avancée de 'Cryptolocker', un 'ransomware' connu pour dissimuler sa charge malveillante sous couvert d’applications ou des fichiers sains, une fois lancé, le malware chiffre les documents de l’ordinateur infecté afin que les pirates puissent obtenir une somme d’argent en échange de la clé de déchiffrement. Pourquoi ces fichiers d’aide sont si dangereux ? Les fichiers .CHM sont particulièrement interactifs et utilisent de nombreuses technologies dont JavaScript, qui peut rediriger un utilisateur vers une URL externe en ouvrant simplement le fichier CHM. Les attaquants exploitent cette possibilité pour y rattacher une charge malveillante, cette méthode est parfaitement logique puisque moins l’utilisateur a d’actions à réaliser plus il a de chance d’être infecté facilement. [quote]Une fois le fichier CHM ouvert, le code malveillant est téléchargé depuis http://*******/putty.exe, sauvegardé en tant que %temp%\natmasla2.exe et est exécuté localement. Une fenêtre de commande s’affiche pendant le processus.[/quote] Les ransomwares sont des malwares particulièrement complexes qui représentent un véritable challenge pour les éditeurs de sécurité, qui doivent employer des technologies heuristiques de plus en plus poussées afin de prévenir les attaques et préserver la confidentialité des données. La campagne est survenue courant février 2015 et a ciblé quelques centaines d’utilisateurs. [quote]Les serveurs de spams semblent se situer au Vietnam, en Inde, en Australie, aux Etats-Unis, en Roumanie et en Espagne, après avoir analysé les noms de domaine, les cybercriminels semblent s’en être pris à des utilisateurs dans le monde entier, y compris aux Etats-Unis et en Europe.[/quote] Comment se protéger contre Cryptowall ? [info_success]Parmi les règles de base pour se protéger au maximum des pertes de données liées à ce type d’attaques, il convient de réaliser très régulièrement des sauvegardes de ses documents sur un disque externe au réseau. Une mesure complémentaire consiste à télécharger gratuitement l’outil 'Cryptowall Immunizer' développé par Bitdefender, cet outil permet aux utilisateurs d’immuniser leurs ordinateurs et de bloquer le chiffrement des fichiers avant que le cryptoware ne s’active.[/info_success] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

18 Mar 2015 LIRE L'ACTU
Les sites internet de la police et de la banque centrale d'Australie piratés Archives Secunews SECUNEWS

Les sites internet de la police et de la banque centrale d'Australie piratés

Les sites internet de la police fédérale et de la banque centrale australiennes ont été victimes d'un piratage informatique, des attaques menées, avancela presse jeudi 21 novembre 2013 , par des hackers indonésiens, en pleine crise diplomatique entre Sydney et Jakarta. Dans un communiqué, la police australienne fédérale a qualifié cette attaque d'irresponsable. [info_error]"Les activités telles que le piratage, la création ou la propagation de virus ne sont pas innocentes. Elles peuvent avoir des conséquences sérieuses pour ceux qui les ont commises, telles que des condamnations et de la prison".[/info_error] Le site de la police fédérale, qui ne contient pas d'informations confidentielles, était en panne jeudi matin, a indiqué la police, alors qu'il fonctionnait parfaitement la veille. Le site de la banque centrale du pays a également été visé, par une attaque par déni de service ( DDOS ) depuis mardi minuit, a indiqué un porte-parole de l'institution. Mais un système de protection garantit la bonne marche du site, même s'il fonctionne plus lentement que d'habitude. Ces attaques surviennent en pleine crise diplomatique entre Sydney et Jakarta, après des allégations selon lesquelles l'Australie aurait écouté le téléphone du président indonésien et placé plusieurs de ses proches sous surveillance. Jakarta a cette semaine rappelé son ambassadeur à Canberra et annoncé qu'il "rétrogradait" ses relations avec l'Australie. L'Indonésie a également annoncé la suspension de sa coopération avec son voisin dans la lutte contre le trafic de boat-people, cette collaboration étant un maillon essentiel dans la relation entre les deux pays. Selon The Guardian Australia, un membre du groupe de pirates informatiques Anonymous Indonesia, utilisant le hashtag #IndonesianCyberArmy, a revendiqué les attaques de cette semaine. [quote]"Je suis prêt pour cette guerre!", a écrit le pirate sur son compte Twitter, selon le site du Guardian.[/quote] La télévision et radio nationale, Australian Broadcasting Corporation (ABC), a contacté le pirate qui a déclaré avoir agi en raison de l'espionnage conduit par l'Australie. Il a ciblé la police et la banque centrale car il estime que ce sont les deux sites les plus importants d'institutions publiques dans le pays. [quote]"Nous frapperons de nouveau à moins que 'Australie s'excuse auprès du peuple indonésien, a-t-il ajouté."[/quote] Les Anonymous ont déjà attaqué au début du mois novembre 2013 Au début du mois de novembre, des hackers liés aux Anonymous avaient déjà attaqué plus d’une centaine de sites de petites entreprises australiennes, toujours pour protester contre l’implication de l’Australie dans l’espionnage de l’Indonésie.

22 Nov 2013 LIRE L'ACTU
Les publicités vidéo arrivent sur Facebook Archives Secunews SECUNEWS

Les publicités vidéo arrivent sur Facebook

La rumeur circule déjà depuis le printemps 2012, mais se précise, d'après une source anonyme reprise par Bloomberg, les utilisateurs de Facebook seront bientôt mitraillés de publicités de quinze secondes sur leur fil d'actualité. Les vidéos, type publicités télévisées, qui apparaîtront dans les nouvelles sur Facebook seront basées sur l'âge et le sexe de l'utilisateur et seront diffusées trois fois par jour maximum, indique l'article. Facebook est parfaitement conscient de l'effet polarisant de la publicité et de son impact négatif sur les 1,1 milliard d'utilisateurs, c'est pourquoi ce nouveau contenu ne sera pas diffusé avant que sa qualité et sa prestation soient finalisées. Plusieurs analystes et investisseurs ont expliqué que la seule façon de garantir la survie à long terme du réseau social est de saturer le site avec des publicités, et de donner aux utilisateurs la possibilité de payer pour une version sans pub. Il est certain que les membres seront mécontents de ce dernier développement, mais tant que Facebook reste gratuit, il lui faudra trouver d'autres moyens de faire du profit.

05 Aug 2013 LIRE L'ACTU
Apple perd le droit d'utiliser la marque iPhone au Brésil Archives Secunews SECUNEWS

Apple perd le droit d'utiliser la marque iPhone au Brésil

Apple devra sans doute négocier le droit d'utiliser le nom d'iPhone pour ses smartphones au Brésil. Gradiente Eletronica SA, le nom de ce fabricant brésilien de produits électroniques ne vous dit sans doute rien et pourtant, il est l'heureux propriétaire de la marque iPhone qu'il a déposée dans son pays en 2000, soit sept ans avant qu'Apple ne lance son célèbre smartphone. L'institut brésilien de la propriété industrielle (INPI) a reconnu ce 13 février 2013 l'antériorité de Gradiente. Dans les faits, Apple peut continuer à utiliser la marque iPhone au Brésil, mais l'INPI autorise aussi la société brésilienne à réclamer devant la justice l'exclusivité du nom iPhone. Ce n'est pas la première fois qu'Apple se trouve dans une telle situation. En 2000 la marque à la pomme avait trouvé un accord avec Cisco pour l'utilisation de la marque iPhone que ce dernier détenait depuis 2000. En juillet dernier, Apple avait accepté de payer 60 millions de dollars pour utiliser la marque iPad sur le territoire chinois. Un nom que le chinois Proview avait déposé pour ce pays en 2001 pour un de ses produits alors baptisé Ipad pour Internet Personal Access Device. Gradiente pourrait donc s'inspirer de ces précédents pour chercher un accord, qui peut se conclure loin des tribunaux tout en lui permettant de toucher un jackpot. Les principaux critères pour l'octroi du droit d'utiliser une marque sont d'éviter toute confusion pour le consommateur (c'est-à-dire éviter que deux sociétés utilisent le même nom pour un même produit) et de privilégier l'antériorité, ont expliqué les responsables du INPI. Apple a, de son côté, déjà essayé de faire valoir que les droits de Gardiente sur la marque iPhone avaient expirés, puisque le brésilien ne l'avait pas utiliser depuis cinq ans. Une requête parfaitement légitime, pour laquelle l'entreprise brésilienne avait trouvé la parade, l'année dernière, elle avait lancé un Gradiente iPhone. Si beaucoup avaient été étonné par la mise sur le marché d'un tel produit, aujourd'hui, il trouve son utilité. En France, on se souvient de Vivendi qui avait déboursé en 2000, 24 millions de francs (3,66 millions d'euros) pour racheter la marque Vizzavi.

14 Feb 2013 LIRE L'ACTU
Google Recherche Personalisée Archives Secunews SECUNEWS

Google Recherche Personalisée

Avec la recherche personnalisée Google, vous pouvez exploiter la puissance de Google et créer une expérience de recherche personnalisée pour votre propre site Web. Incluez un ou plusieurs sites, ou encore des pages Web spécifiques. Placez un champ de recherche et des résultats de recherche sur votre site Web. Personnalisez l'aspect des résultats pour qu'ils s'intègrent parfaitement à votre site. http://www.google.fr/cse/

21 Oct 2012 LIRE L'ACTU
Booster son réseau GSM ou 3G soi-même est illégal! Archives Secunews SECUNEWS

Booster son réseau GSM ou 3G soi-même est illégal!

Malgré une couverture tentaculaire en comparaison à certaines lointaines contrées, la Belgique est quelque peu perforée, sur certaines de ses zones, en matière de couverture de réseau GSM et surtout 3G. Des zones blanches qui peuvent très vite se révéler comme de véritables points noirs pour ceux qui font un usage crucial (professionnel, par exemple) de leur téléphone mobile ou tablette. La solution ? Nombreux l’ont trouvée sur Internet, on y déniche, sur des sites belges comme étrangers, sans le moindre mal, des répéteurs GSM ou 3G, des boîtiers électroniques dont la fonction est de capturer le piètre signal émis par l’antenne-relais la plus proche, et de l’amplifier pour assurer à ceux qui en sont à proximité directe une bien meilleure réception. On déniche des répéteurs dès 200 euros sur le Web. Un investissement, certes, mais si vous arrivez à convaincre les cohabitants de votre immeuble à six étages de ses bienfaits, la cagnotte peut être vite bouclée… Le bémol ? C’est 100% illégal, et l’IBPT, l’organe régulateur des Télécoms en Belgique, qui constate ces derniers jours une hausse des plaintes dues à l’utilisation de ces répéteurs, tire la sonnette d’alarme. Citation: "Il s’agit de plaintes de personnes ou d’entreprises qui constatent une détérioration anormale soudaine de la réception mobile. Lorsque des experts de l’IBPT se rendent sur place, il apparaît fréquemment que des répéteurs sont installés à proximité, par des entreprises ou des particuliers. Cette situation ne satisfait pas les opérateurs, car la solution pour une faible réception chez l’un crée de cette manière une gêne chez l’autre” , explique Dirk Appelmans, porte-parole de l’IBPT. Rappelons que les opérateurs payent pour l’exploitation de certaines fréquences de notre réseau mobile, et que, du coup, seuls les détenteurs de licences peuvent jouer avec ces fréquences. Il est donc parfaitement interdit pour un particulier de se procurer un répéteur. Mais pas, pour un commerçant, pour autant qu’il ait bénéficié d’un marquage CE, de le vendre ! Cette incongruité (due à ce qu’on nomme l’Europe) a toutefois ses limites: Un commerçant n’a théoriquement le droit de vendre un répéteur qu’à un opérateur ou un titulaire d’une autorisation de détention générale. Théoriquement… La meilleure solution, en tout cas la plus autorisée, pour corriger une situation de réseau déficient, c’est de changer d’opérateur ou de prendre contact avec le vôtre, et de s’armer de patience…

01 Aug 2012 LIRE L'ACTU
Le planking, le nouveau jeu dangereux sur Facebook Archives Secunews SECUNEWS

Le planking, le nouveau jeu dangereux sur Facebook

L'une des derniéres modes sur les sites de réseaux sociaux, baptisée le "planking" (faire la planche), a déclenché les foudres de la police australienne. Les forces de l'ordre ont arrêté un jeune homme qui s'était étendu sur une voiture de police. Le "planking" consiste à se coucher sur le ventre dans des situations parfois dangereuses, se faire prendre en photo et mettre en ligne les clichés sur les réseaux sociaux. En Australie, la page Facebook du "planking australia" compte plus de 83.000 fans et héberge des centaines de photos de personnes allongées sur des rails de chemin de fer, des escalators, des bouches à incendie et autres endroits insolites. Michael Brannon, 20 ans, a été arrêté mercredi dans l'Etat du Queensland, pour avoir fait la planche sur une voiture de police. Il est poursuivi pour s'être trouvé sur des équipements de police sans autorisation. Le "planking" peut être dangereux et ses adeptes risquent de s'exposer à des poursuites, a déclaré Matthew Russell, de la police de Gladstone. Citation:"Cette activité est potentiellement dangereuse car ses adeptes essayent d'aller toujours plus loin que le voisin en faisant la planche dans des situations périlleuses, mettant en danger eux-mêmes et les autres", a-t-il déclaré. De son côté, Michael Brannon a écrit sur Facebook: Citation:Franchement, c'est parfaitement ridicule. C'est juste un peu de rigolade pas méchante et ils perdent leur temps à ça au lieu de courir aprés les criminels". Edit le 31.5.2011 La nouvelle mode du planking sur facebook a fait sa premiére victime (Edit le 26.11.2012 Mise a jour vidéo ancienne vidéo supprimée)

15 May 2011 LIRE L'ACTU
Le ClickJacking, nouvelle arme des hackers Archives Secunews SECUNEWS

Le ClickJacking, nouvelle arme des hackers

Cette attaque consiste à utiliser les propriétés HTML d'une page Web pour manipuler son affichage et faire effectuer à son visiteur des actions différentes de celles qu'il visualise. Votre ordinateur dispose peut-être d'un programme antivirus régulièrement mis à jour, d'un firewall dernière génération et d'un logiciel antispam particulièrement efficace, ces précautions restent malheureusement sans effet face à l'émergence d'un nouveau type de piratage en ligne, le clickjacking ou UI redress Attack. Récemment découvert par Robert Hansen et Jeremiah Grossman, ce type de faille affecte tous les navigateurs Web du marché, basée sur l'utilisation malicieuse de propriétés HTML, elle permet de manipuler l'affichage d'une page Web. Citation: "Concrètement, le ClickJacking consiste à placer un calque transparent sur une page prédéfinie de sorte que l'internaute ne visualise que la page en arrière-plan", explique à L'Atelier Nicolas Kerschenbaum, consultant chez Xmco Partners. L'utilisateur pense alors interagir avec la page du fond alors qu'il effectue une action différente, le mécanisme peut être adapté à une multitude de scénario. Accès au microphone et à la Webcam de l'utilisateur Il permet par exemple de voler les images ou les conversations d'un visiteur en accédant à son microphone et à sa Webcam par l'intermédiaire d'animations Flash. "Lorsque Hansen et Grossman ont mis ces faiblesses en évidence, Adobe leur a demandé de ne pas en divulguer les détails jusqu'à ce qu'ils aient pu apporter un correctif à leur Player." C'est chose faite, la version 10 du lecteur Flash corrige en partie ces défauts. Mais d'autres types d'exploitation HTML sont à redouter. Le ClickJacking pourrait ainsi servir à modifier la configuration d'un routeur personnel pour accéder à des fichiers partagés sur un poste relié à une Livebox. On peut imaginer une multitude d'applications: - Ajouter un faux ami au membre d'un réseau social afin d'avoir accès à sa page perso. -Pire, vous croyez effectuer une recherche sur Google alors que vous effectuez sans le savoir un versement bancaire". Extension Firefox NoScript Ce genre d'attaque inquiète d'autant plus qu'il concerne tous les navigateurs. L'extension Firefox NoScript possède certes une fonction dite de ClearJacking empêchant à ses utilisateurs d'interagir avec des pages invisibles. "C'est efficace mais ça restreint certaines fonctionnalités HTML, même si la transparence de pages Web est rare, c'est la raison pour laquelle Mozilla a refusé de fournir cette extension nativement". Dans la mesure où il est peu probable que les éditeurs élaborent des antidotes parfaitement efficaces, le ClickJacking doit être pris au sérieux, Nicolas KerschenBaum nous enjoint cependant de ne pas succomber à la panique. "Il ne peut de toute façon pas s'agir d'une attaque généralisée et même certaines attaques ciblées sont plus critiques, comme lorsque la simple visualisation d'une page, sans même que l'utilisateur interagisse avec elle, permet au hacker de prendre le contrôle de tout son système".

10 Oct 2010 LIRE L'ACTU
Le plus petit garage de Belgique Archives Secunews SECUNEWS

Le plus petit garage de Belgique

Un habitant de Liedekerke en région flamande (belgique) a trouvé une parade pour caser sa petite Fiat panda dans un garage d’1 mètre 55 de large. Avec 6 centimètres le séparant de ses murs, il parvient à ouvrir l’une de ses portes Eugène Breynaert est désormais connu sur la toile pour avoir aménagé un minuscule garage dans son habitation, une pièce qui peut parfaitement contenir sa petite voiture : "Ma voiture fait 1 mètre 49 de large et mon garage 1 mètre 55", explique M. Breynaert dans un reportage diffusé par la chaîne VTM. Un rapide calcul permet de se rendre compte qu’il ne dispose que de 6 centimètres pour parquer sa petite Fiat rouge. Directement, une question vient à l’esprit: Comment fait-il pour sortir sa voiture, non décapotable alors que seulement 6 centimètres l’éloignent des murs ? C’est grâce à son esprit ingénieux qu’il a trouvé la parade. Le plus petit garage de Belgique

26 Jan 2010 LIRE L'ACTU