Moteur de recherche

Résultats pour : "nucléaires"

Test d’alerte du service de BE-Alerte ce 5 octobre 2017 (sirènes + service d'alerte par sms) Archives Secunews SECUNEWS

Test d’alerte du service de BE-Alerte ce 5 octobre 2017 (sirènes + service d'alerte par sms)

Ce 5 octobre 2017, BE-Alert sera mis à l’épreuve. Deux campagnes d’envois de messages-tests seront lancées en collaboration avec les Services fédéraux du Gouverneur du Hainaut et la Commune de Sint-Amands (en province d’Anvers).(Belgique) Le test trimestriel d’alerte sera effectué ce jeudi 5 octobre 2017 par le Centre de Crise.,au cours de ce test, tant le réseau de sirènes que la plateforme d’alerte BE-Alert seront mis à l’épreuve Le test, à Sint-Amands, consistera à envoyer, pour le centre de la Commune, un message tant aux habitants inscrits à Be-Alert, qu’aux autres personnes présentes dans le périmètre au moment du test. Pour tester les capacités du système, le même type de test (tant aux personnes inscrites qu’aux personnes présentes) sera mené sur une zone étendue en province du Hainaut. Les personnes inscrites à Sint-Amands et dans la zone concernée dans le Hainaut recevront l’alerte même si elles n’y sont pas présentes au moment du test. En effet, être inscrit à BE-Alert permet d’être alerté pour une situation concernant une ou plusieurs adresses (votre domicile, votre lieu de travail, une seconde résidence,…), même si, au moment de l’alerte, vous ne vous trouvez pas sur place. Clic pour plus d'infos sur le service BE-Alert. 570 sirènes électroniques Entre 11h45 et 13h15, aura lieu le test trimestriel du réseau des 570 sirènes électroniques placées autour des sites nucléaires et des entreprises Seveso seuil haut. Le réseau des sirènes peut être utilisé pour alerter la population en cas de situation d’urgence. Les sirènes sont régulièrement testées afin de s’assurer qu’elles fonctionneront en cas de situation d’urgence. Un test silencieux est réalisé chaque jour, test que ne peut entendre l’oreille humaine. Tous les premiers jeudis du trimestre, un test audible est réalisé. Au moment de l’essai trimestriel, la sirène diffusera un signal d’alerte. Il s’agit d’un son modulé strident qui est répété après une brève interruption, elle diffusera ensuite un message oral dont le contenu sera 'signal d’essai'. Au moment du test, le signal d’alerte durera environ 1 minute. En situation réelle d’urgence, le signal d’alerte durera environ 3 minutes et peut également être répété plusieurs fois.

05 Oct 2017 LIRE L'ACTU
Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique Archives Secunews SECUNEWS

Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique

Des pirates informatiques ont développé un puissant logiciel malveillant pouvant provoquer la défaillance de réseaux de distribution d'électricité, ont annoncé deux sociétés de cyber-sécurité lundi, dont l'une évoque la responsabilité de hackers russes. Le virus a probablement été impliqué dans une cyber-attaque en décembre 2016 sur le réseau ukrainien qui avait privé une partie de la capitale Kiev d'électricité pendant plus d'une heure, selon les deux sociétés. L'une des deux sociétés à avoir identifié le virus, la société slovaque ESET, a affirmé qu'il était la menace la plus puissante pour les systèmes de contrôle industriels depuis 'Stuxnet', le virus visant les installations nucléaires de l'Iran qui était probablement d'origine américaine et israélienne. Dragos, une société de cyber-sécurité américaine qui a travaillé sur le même virus, l'a relié de son côté à un groupe de hackers russes nommé 'Sandworm', réputé lié au gouvernement russe. Le logiciel malveillant, que Dragos a nommé de son côté 'Crashoverride', peut être immédiatement adapté pour attaquer également des réseaux en Europe et dans une partie du Moyen-Orient et de l'Asie, a averti Dragos. Et il pourrait être adapté rapidement pour attaquer des réseaux nord-américains, a indiqué la société. Le virus utilise des protocoles de communication entre différentes installations d'un réseau, qui ont été conçus il y a des décennies et sont donc plus vulnérables. Il permet par exemple à des hackers de prendre le contrôle de sous-stations et de fermer des parties du réseau électrique, pour le déstabiliser et provoquer des pannes géantes. L'opération est la seconde en deux ans visant le réseau électrique ukrainien, a la même époque de l'année en 2015 Pas un scénario catastrophe Dans son rapport, Dragos se veut néanmoins rassurant: Ils concèdent que ces attaques ne sont pas représentatives de l’ensemble des capacités de Crash Override, mais rappellent également que les réseaux électriques ont été conçus avec la résilience en ligne de mire. Les équipes chargées de les opérer sont entraînées et préparées pour faire face à des problèmes allant de la catastrophe naturelle au piratage informatique. Au final, Dragos estime qu’un groupe d’attaquant qui déciderait de s’en prendre à un réseau électrique avec un outil tel que Crash Override pourrait causer des perturbations pendant plusieurs jours, mais que les opérateurs du réseau finiraient par reprendre la main. Clic pour lire le rapport de la societé Dragos (.pdf /anglais)

13 Jun 2017 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

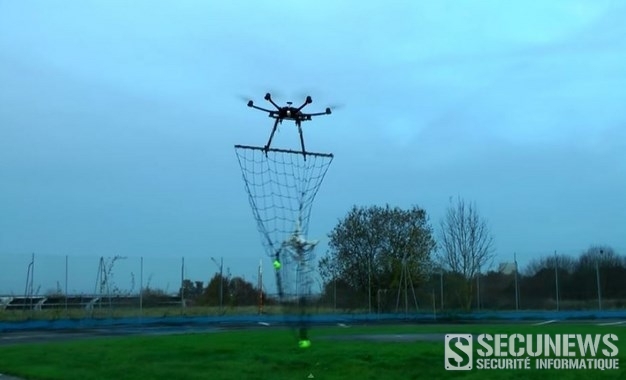
La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
Les plus grandes cyber-attaques sont à venir Archives Secunews SECUNEWS

Les plus grandes cyber-attaques sont à venir

Les plus grandes attaques informatiques sont à venir dans les dix prochaines années, estime la majorité des 1642 spécialistes de la sécurité sur internet interrogés par l'institut américain 'Pew Research Center'. [quote]'D'ici 2025, une cyberattaque majeure pourra-t-elle provoquer des dommages étendus pour la sécurité d'un pays et à sa capacité à se défendre et à défendre sa population ?', leur a demandé l'institut. 61% de ces spécialistes ont répondu 'oui'.[/quote] Des dommages étendus signifient des morts ou des dégâts matériels, et le vol de dizaines de milliards de dollars. [quote]'Les individus seraient plus vulnérables et les entreprises attaquées en permanence', affirme Lee Rainie, co-auteur de l'étude et directeur du projet internet du Pew Research Center. Selon ces spécialistes en cybersécurité, les fournisseurs de services essentiels sont une cible vulnérable, et le vol et les perturbations économiques peuvent être substantielles.[/quote] En revanche, 39% de ces spécialistes considèrent que les dommages provoqués par une cyberattaque pourraient être évités. [quote]'Certains ont relevé en privé que la menace d'une cyberattaque pourrait dissuader d'une attaque encore pire', estime Janna Anderson du centre internet Elon University's Imagining, qui a conduit ce sondage avec Pew. Beaucoup ont utilisé la Guerre froide comme métaphore, affirmant que des dommages graves avaient moins de chance de survenir compte tenu des menaces mutuelles de perturbations (entre les pays). Certains disent que les menaces d'attaques informatiques sont exagérées par les gens qui pourraient tirer des bénéfices d'une atmosphère de peur.[/quote] Certains experts affirment que les menaces de piratage sont déjà là. [quote]Une Chine belliqueuse peut procéder à une 'cyber-invasion' des capacités militaires du Japon et de la Corée du Sud dans le cadre de leur conflit autour des mers de Chine, qui pourraient les obliger à reconfigurer leur informatique, à un coût élevé', a estimé Stowe Boyd, de Gigaom Research.[/quote] Israël et les États-Unis ont déjà conçu le virus Stuxnet pour endommager les centrifugeuses des installations nucléaires iraniennes.

30 Oct 2014 LIRE L'ACTU