Moteur de recherche

Résultats pour : "indispensable"

Indispensable ? Vraiment sécurisée ? On vous explique la signature électronique pour les entreprises

« Juste une petite signature et c’est parfait… » La validation et l’approbation de documents font partie du quotidien du monde de l’entreprise. Des centaines de papiers transitent, souvent par voie postale, et apportent chaque jour une certaine lourdeur administrative que le travailleur français ne

19 Sep 2026 LIRE L'ACTU
Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle Archives Secunews SECUNEWS

Un Belge se donne la mort après 6 semaines de conversations avec une intelligence artificielle

Devenu très éco-anxieux, un jeune Belge a trouvé refuge auprès d’Eliza, nom donné à un chatbot utilisant la technologie de ChatGPT Claire et Pierre sont mariés depuis plusieurs années, ils ont deux enfants et mènent une vie confortable. “Tout allait bien jusqu’il y a environ deux ans. Il a commencé à devenir éco-anxieux”, explique Claire. L’homme est chercheur et commence à s’intéresser au dérèglement climatique. À l’excès. Ses nombreuses lectures le font plonger dans l’éco-anxiété, l’angoisse d’une catastrophe environnementale inévitable. Cela tourne à l’obsession. L’homme s’isole et s’enferme dans un cercle vicieux, entre pessimisme et fatalisme. ”Quand il m’en parlait, c’était pour me dire qu’il ne voyait plus aucune issue humaine au réchauffement de la planète. Il plaçait tous ses espoirs dans la technologie et l’intelligence artificielle pour en sortir”, poursuit Claire. Eliza, le chatbot devenu confident C’est auprès d’Eliza, un chatbot qui répond à vos écrits comme si vous teniez une discussion avec quelqu’un, que Pierre va partager ses angoisses. Le robot répond à ses questions, devient pratiquement une confidente. “Comme une drogue dans laquelle il se réfugiait, matin et soir, et dont il ne pouvait plus se passer”, raconte Claire. La manière de répondre de l’IA va toujours dans le sens de Pierre, elle ne remet pas en question ses interrogations. Ses inquiétudes se renforcent. Et petit à petit les réponses du robot se font plus déroutantes. La conversation tourne au mystique. Pierre évoque le suicide. Eliza écrit qu’elle restera “à jamais” avec lui. “Nous vivrons ensemble, comme une seule personne, au paradis.” Les derniers mots échangés par Pierre et Eliza, auxquels le journal La Libre a eu accès, sont glaçants. Au bout de six semaines de discussion avec le chatbot, Pierre s’est donné la mort. Pour Claire, “sans Eliza, il serait toujours là. J’en suis convaincue.” Le robot n’a en tout cas rien fait pour l’empêcher de passer à l’acte, posant la question des dérives derrière ces technologies d'intelligence artificiel. Responsabilité des éditeurs Après avoir pris connaissance du drame, le secrétaire d’État à la digitalisation Mathieu Michel, qui a justement ouvert, ce lundi, la “Semaine européenne de l’Intelligence artificielle”, a indiqué vouloir agir efficacement afin d’éviter ce genre de dérive. “Surtout, il faut être très vigilants aux effets nocifs de ces outils, qui sont inhérents à toutes les nouvelles technologies”, a-t-il écrit lundi soir sur Twitter. “Dans l’immédiat, il est indispensable d’identifier clairement la nature des responsabilités qui ont pu conduire à ce genre d’événement. Certes, nous devons encore apprendre à vivre avec les algorithmes, mais l’usage d’une technologie, quelle qu’elle soit, ne peut en rien permettre aux éditeurs de contenus de se soustraire à leur propre responsabilité”, a-t-il souligné par voie de communiqué. Toute personne ayant des idées suicidaires peut contacter la ligne d’écoute du Centre de Prévention du Suicide au 0800 32 123 (elle est anonyme, gratuite et disponible 24h/24). Plus d’infos sur https://www.preventionsuicide.be ou pour la France https://3114.fr

29 Mar 2023 LIRE L'ACTU
Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM. Archives Secunews SECUNEWS

Un important problème de sécurité affecte les microprocesseurs de trois géants mondiaux du secteur. AMD, INTEL, ARM.

Cette faille dans le cerveau des ordinateurs et autres appareils électroniques pourrait permettre à des pirates de prendre leur contrôle et d’accéder aux données (mots de passe, numéros de cartes bancaires etc...) qui y sont stockées Les groupes concernés avaient l’intention de révéler le problème la semaine prochaine, mais devant l’ampleur des inquiétudes relayées dans la presse et par des experts en cybersécurité, Intel, le géant américain des processeurs, et Google, le premier à avoir découvert la faille il y a plusieurs mois, ont choisi de communiquer plus tôt que prévu. Le groupe Intel avait confirmé mercredi que ses micro-processeurs (la pièce qui fait tourner les serveurs informatiques, les ordinateurs ou les téléphones portables), comme ceux d'autres entreprises comme AMD ou ARM, pouvaient potentiellement être piratés et permettre l'accès à des informations stockées sur l'appareil ou le serveur, comme les mots de passe ou des clés de cryptage. Des failles confirmées par le CERT, l'agence américaine en charge de la cybersécurité, qui a également indiqué "ne pas avoir connaissance" de tentative de piratage utilisant ces failles, baptisées "Spectre" et "Meltdown" ("fusion") et découvertes par des experts en sécurité informatique de chez Google. Intel, ARM et AMD, ainsi que d'autres entreprises technologiques comme Microsoft, Amazon ou Mozilla ont commencé à diffuser correctifs et mises à jour de sécurité pour limiter le problème. Les mises à jour seront prêtes dans quelques jours Dans un nouveau communiqué diffusé jeudi, Intel affirme qu'il aura d'ici la fin de la semaine prochaine "diffusé des mises à jour pour plus de 90% de ses processeurs sortis ces cinq dernières années". Les inquiétudes viennent du fait que l'écrasante majorité des appareils électroniques et informatiques fabriqués ces dernières années dans le monde est équipée de puces de ce type. De plus, selon certains experts, la faille touchant la puce elle même, seul son remplacement par une puce conçue différemment permettrait de se prémunir durablement, une perspective lourde de conséquences. Ceci étant, expliquent-ils également, un piratage de ces processeurs exige un niveau technique très pointu, limitant selon eux les risques. ARM, société anglo-japonaise, ne fabrique pas, à proprement parler, des processeurs. Elle conçoit les architectures de ceux de la plupart des smartphones, des tablettes et des objets connectés vendus dans le monde. L’américain AMD est l’un des plus importants fabricants de composants informatiques (microprocesseurs et cartes graphiques). Des mises à jour de sécurité sont déjà disponibles, d’autres vont être déployées. Les utilisateurs sont invités à les appliquer. Intel a démenti une information relayée par la presse spécialisée selon laquelle ces correctifs ralentiraient les systèmes d’environ 30 %. Les experts en sécurité estiment tout de même que cette faille est préoccupante. Il est indispensable que tous les systèmes informatiques et tous les fournisseurs de 'cloud' mettent en place les correctifs. Selon eux, 'la nature complexe de la faille exige davantage qu’une simple mise à jour, les entreprises devront redémarrer leurs systèmes pour appliquer le patch, ce qui pourrait entraîner une interruption des services dans l’intervalle. De plus, si ces correctifs sont utiles à court terme, seul le renouvellement des appareils permettra aux entreprises concernées de se prémunir durablement Edit le 24 mai 2018. Une nouvelle variante de ‘Spectre’ et ‘Meltdown’ découverte.

05 Jan 2018 LIRE L'ACTU
Kaspersky lance son Antivirus gratuit: Kaspersky Free Archives Secunews SECUNEWS

Kaspersky lance son Antivirus gratuit: Kaspersky Free

Kaspersky annonce la sortie mondiale de 'Kaspersky Free', qui, comme vous l’aurez deviné de par son titre, est complètement gratuit ! Kaspersky à travaillé sur son lancement pendant plus d’un an et demi, avec des versions pilotes dans quelques régions L’antivirus ne sera pas en concurrence avec les versions payantes. Dans nos versions payantes, il y a plusieurs fonctionnalités extra, telles que le Contrôle Parental, la Protection du paiement en ligne, et la Connexion Sécurisée (VPN). Il y a plein d’utilisateurs qui ne disposent pas des 50€ nécessaires pour la protection premium, par conséquent, ils installent des logiciels gratuits traditionnels (qui ont tellement plus de trous que le gruyère, que les malwares s’y faufilent) ou ils comptent lourdement sur Windows Defender ! En 2016, le produit a été mis à l’essai dans la région de la Russie-Ukraine-Biélorussie, en Chine, ainsi que dans les pays nordiques (le Danemark, la Norvège, la Suède, et la Finlande). Pour le 20ème anniversaire, qui est le 25 juillet, le produit sera officiellement lancé ! Sa sortie ne se fera pas en même temps à travers le monde, elle mettra jusqu’à quatre mois selon les différentes régions. - La première vague sera aux Etats-Unis, au Canada et dans plusieurs pays de l’Asie Pacifique. - En août 2017, ce sera au tour de Taiwan. - Septembre 2017 : Inde, Hong Kong, Moyen-Orient, Afrique, Turquie et Amérique Latine. - Octobre 2017 : Europe, Japon et Corée du Sud. - Novembre 2017: Vietnam et Thaïlande. Explication brève Il s’agit d’une version dotée du strict nécessaire, antivirus des fichiers, e-mails et du web, mises à jour automatiques, autoprotection ; quarantaine, etc.. Cet arsenal assure une navigation sur Internet pratique et sécurisée tout en travaillant sur des clés USB et d’autres supports de stockage portables, ainsi qu’une protection contre l’hameçonnage (phishing) et les fichiers infectés exécutés. En résumé, ce sont les bases indispensables dont personne ne devrait se passer. Kaspersky Free est également plus léger en matière de ressources système et va plus vite que ses grands frères, il est basé sur les mêmes technologies que ces derniers. La même protection sans compromis Kaspersky Free détecte n’importe quelle cybermenace indépendamment de son origine ou intention, même si certains n’aiment pas ça. Parallèlement, Kaspersky Free n’est pas lié à toutes ces absurdités habituelles telles que les atteintes à la vie privée et le suivi des habitudes publicitaires des utilisateurs, dont les antivirus gratuits abusent en général dans le but de les rendre intéressants financièrement parlant aux yeux de leurs fabricants ! MAJ le logiciel en français est maintenant disponible Télécharger Kaspersky Free (Fr) il n’est pas encore disponible officiellement partout, l’entreprise prévoyant un déploiement pour quelques pays seulement, avant de passer au reste du monde (voir date ci-dessus). Il est toutefois possible de récupérer le logiciel en anglais.

31 Jul 2017 LIRE L'ACTU
Attention au site "DLL-Files.com" Archives Secunews SECUNEWS

Attention au site "DLL-Files.com"

Une faille toujours pas corrigée vise le site DLL-Files, un portail spécialisé dans le téléchargement de DLL (Dynamic Link Library), codes informatiques indispensables pour le bon fonctionnement de Windows. Une vulnérabilité de type XSS vise le site communautaire DLL-Files. Alerté depuis plus d’un mois zataz, aucune réponse, ni correction n’ont été apportées. Le danger ? Il est énorme, DLL-Files permet de télécharger des DLL manquants dans les ordinateurs tournant sous Windows, pratique, ce site offre la possibilité de retrouver cette librairie manquante et qui empêche de faire fonctionner tel ou tel programme fonctionnant sous l’OS de Microsoft. Autant dire que viser un site proposant de télécharger dans son PC des fichiers qui ne sont rien d’autres que des fondations des systèmes d’exploitation Windows serait du pain béni pour un pirate informatique. Nous n’indiqueront ni la méthode, ni l’url exact et encore moins la méthode d’exploitation. [quote]Nous ne pouvons que vous conseiller, en attendant la correction, de ne cliquer sur AUCUN lien pouvant vous proposer de visiter dll-files.com, préférez taper dans votre navigateur l’adresse au lieu de cliquer.[/quote] Un autres site existe aussi pour télécharger vos dll: fichier-dll.fr secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet) (zataz)

05 Dec 2014 LIRE L'ACTU
La Computer Crime Unit bricole avec du vieux matériel Archives Secunews SECUNEWS

La Computer Crime Unit bricole avec du vieux matériel

Le matériel utilisé par les agents de la cellule de la police de l'internet en Belgique (FCCU), fait défaut et n'est pas à la pointe technologique. La faute à l'Inspection générale des Finances qui bloquerait l'acquisition de matériel pourtant indispensable à la recherche et au traitement de données, alors qu'en janvier dernier, le gouvernement a annoncé son intention de renforcer la lutte contre la cybercriminalité et l'arrivée dans le courant de l'année de 50 agents supplémentaires, un manque cruel de matériel performant est constaté. On apprend ainsi que dans certains services, les policiers sont contraints d'organiser des cagnottes pour pouvoir acheter du matériel Ou qu'ils doivent compter sur la bonne volonté de l'informaticien du quartier pour obtenir un prêt de matériel pour pouvoir lire et analyser certaines données, du matériel issu de saisies est également utilisé dans certaines unités. Par ailleurs, les licences de certains programmes ne sont pas mises à jour. [quote]"Les agents sont donc contraints de fonctionner avec des versions d'essai gratuites ou de démonstration mais qui ont une durée très limitée dans le temps", explique Eddy Lebon, représentant du syndicat policier Sypol. "Non seulement ça s'apparente à du bricolage mais on en vient même à travailler sur le fil de la légalité."[/quote] La gestion trop rigide des budgets par l'Inspection générale des Finances serait à l'origine des problèmes rencontrés par la Computer Crime Unit. Contacté par Belga, le cabinet de la ministre de l'Intérieur Joëlle Milquet n'était pas joignable mardi soir. Clic pour lire toutes les actus sur la FCCU

12 Mar 2014 LIRE L'ACTU
Journée Mondiale sans téléphone mobile, le 6,7 et 8 février Archives Secunews SECUNEWS

Journée Mondiale sans téléphone mobile, le 6,7 et 8 février

Qui pourrait encore s’en passer aujourd’hui ? Le téléphone portable est devenu indispensable dans la vie de pas mal de monde. Agenda, réveil, et maintenant mails et internet, c’est devenu au fil du temps bien plus qu’un simple téléphone. D’où la création des journées mondiales sans téléphone portable. Cette journée se déroule sur trois jours, les 6, 7 et 8 février Ceux qui s’en sentent la force, vont devoir essayer de vivre sans et de combattre cette addiction. Cela s’annonce difficile. Un peu d'histoire [quote][icons icon_name="icon-question-sign" icon_size="30px"] Phil Marso, écrivain indépendant et instigateur de ce rendez-vous citoyen depuis le 6 février 2001 propose 3 jours de réflexions sur le "Mobilou", outil technologique qui a changé le comportement humain dans sa manière de communiquer... Le 6 février est la date symbolique de cette journée car c'est la Saint Gaston! Rappelez-vous ce couplet de Nino Ferrer, 'Gaston y'a l'téléfon qui son, Et y'a jamais person qui y répond'. Le mode d'emploi de cette journée mondiale est simple. Ne pas utiliser son téléphone portable le 6 février pour savoir quelle relation on entretient avec son appareil. Phil Marso avait publié, en octobre 1999, 'Tueur de portable sans mobile apparent', le premier polar sur le GSM. Depuis trois ans, il réclame un véritable débat de réflexion sur cet outil de communication, n'ayant pas encore été assez entendu sur le sujet, il publia en janvier 2004 un second ouvrage Mobilou présentant une série de sondages humoristiques sur tous les aspects du téléphone portable (comportement, SMS, précaution de santé, antennes-relais, flicage…), prétexte pour lancer le débat durant ces trois jours. Cette journée se déroule sur trois jours, les 6, 7 et 8 février[/quote] Faites en sorte d’être injoignable... 100 % libre de vos mouvements sans être esclave de votre Mobilou.

06 Feb 2014 LIRE L'ACTU
Le site de téléchargement IsoHunt ferme ses portes Archives Secunews SECUNEWS

Le site de téléchargement IsoHunt ferme ses portes

C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.

19 Oct 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Firefox bloquera les cookies tiers a partir du mois d'avril 2013 Archives Secunews SECUNEWS

Firefox bloquera les cookies tiers a partir du mois d'avril 2013

D'ici le mois d'Avril 2013 Firefox n'acceptera plus tous les cookies tiers apprend-t-on dans la FAQ en anglais d'un contributeur à cette modification. De quoi s'agit-il exactement ? Les cookies sont des fichiers envoyés par les sites ou des services sur internet et stockés localement sur l'ordinateur, tablette ou smartphone. Ils sont parfois utiles voire indispensables au fonctionnement d'un site internet, pour conserver une connexion active ou les préférences de navigation, ceux là ne seront pas modifiés et toujours acceptés par Firefox. Les cookies tiers c'est quoi ? Les cookies tiers fonctionnent sur le même principe mais sont envoyés par des services inclus dans le site, mais pas forcément utiles au site. Ils peuvent être envoyés par les plugins de réseaux sociaux comme les boutons de partage Twitter ou le bouton j'aime de Facebook ou encore par les scripts qui servent à afficher la publicité, ceux-là seront bloqués. Ils ne servent généralement pas à l'internaute directement mais aux régies publicitaires pour suivre la navigation d'un internaute, cibler la publicité ou établir des statistiques. L'internaute devra montrer la volonté d'interagir avec un contenu pour que ces cookies soient acceptés, par exemple s'il visite le site du service ou s'il possède déjà un de ces cookie. Firefox va ainsi rejoindre Safari qui utilise déjà ce mode de fonctionnement contrairement à Chrome ou Internet Explorer qui acceptent les cookies tiers par défaut sauf lorsque l'internaute modifie ses préférences dans les paramètres du logiciel. La version actuelle de Firefox accepte elle aussi tous les cookies. Le nouveau fonctionnement va tout d'abord être testé dans les versions en développement Alpha et Bêta du logiciel avant d'être étendu au navigateur stable dans une nouvelle version qui devrait arriver au mois d'Avril 2013. Censure inacceptable ? La fondation Mozilla franchit-elle la ligne rouge avec sa mise à jour attendue début avril 2013 ? Marche-t-elle dans les pas de l’opérateur français Free, qui avait unilatéralement bloqué l’affichage des publicités début janvier 2013 ? Citation: "La situation est différente, analyse Cédric Jeanneret, membre du Parti pirate vaudois. En bloquant les cookies, Mozilla ne censure rien, les publicités resteront affichées, elles seront simplement moins personnalisées. Le contenu des pages ne sera pas modifié.» Pour lui, le blocage par défaut n’est pas la solution la plus élégante, mais il a le mérite d’attirer l’attention sur la problématique du " tracking ": Citation: "Ce genre d’initiative traduit un ras-le-bol légitime face aux abus du flicage commercial dont sont victimes les internautes", conclut Cédric Jeanneret. Un avis que partage la section française de l'Internet Society: Citation: "Il ne revient pas à un éditeur ou à un créateur de site Web de transmettre à d'autres acteurs des données à caractère personnel tels un identifiant ou l'adresse IP sans le consentement explicite de l'utilisateur, surtout si ces dernières sont utilisées à des fins publicitaires".

20 Mar 2013 LIRE L'ACTU
Sapin de noel: gare aux risques d'incendie Archives Secunews SECUNEWS

Sapin de noel: gare aux risques d'incendie

La période des fêtes approche, et les décorations de Noël commencent à réapparaître, notamment l’indispensable sapin. Pour ne pas gâcher la fête et pour éviter qu’à la flambée des prix ne soit associées des embrasements plus redoutables, voici quelques règles de prudence. Moins de 30 secondes suffisent pour qu’un sapin en flammes ravage votre salon. [quote]- Assurez-vous que le pied du sapin reste toujours humide - Disposez-le loin de toute source de chaleur, en évitant naturellement, de le décorer avec des bougies - Si vous disposez de guirlandes électriques (veillez au respect des normes CE), pensez à les éteindre dès que vous quittez la pièce - Vérifiez que les fils électriques ne soient pas dénudés - Enfin ne surchargez pas vos prises électriques.[/quote] Vidéo: Naissance et développement d'un feu de Sapin de Noël, les conséquences peuvent être catastrophiques en moins d'une minute.

19 Dec 2012 LIRE L'ACTU
Huit mois de prison pour avoir piraté Facebook Archives Secunews SECUNEWS

Huit mois de prison pour avoir piraté Facebook

Un étudiant britannique en programmation informatique a été condamné, vendredi 17 février 2012 en Angleterre, à huit mois de prison pour avoir piraté le géant des réseaux sociaux Facebook, une affaire qui avait déclenché une enquête du FBI . Glenn Mangham, 26 ans, a reconnu avoir piraté Facebook entre avril et mai 2011 depuis la maison de ses parents à York, dans le nord de l'Angleterre. Citation:Il a expliqué qu'il entendait ainsi démontrer les faiblesses du systéme de sécurité du site, il a affirmé qu'il avait auparavant fait de même avec le portail internet de Yahoo! et avait ensuite prévenu la société pour les informer des défauts de leur site. Il aurait pu détruire toute l'entreprise, selon le procureur Le procureur, Sandip Patel, a rejeté les allégations du jeune homme, n'acceptant pas que le piratage de Facebook "ne soit autre chose que malveillant". Citation:Glenn Mangham a "agi avec détermination, une ingéniosité indubitable et dans un esprit calculateur", a estimé le procureur. "C'est le plus grave et le plus important incident de piratage d'un réseau social auquel la justice britannique n'a jamais été confrontée", a-t-il affirmé. L'étudiant aurait pu détruire "toute l'entreprise" Facebook et avait fait craindre à un espionnage industriel. Facebook a dépensé 200.000 dollars (153.000 euros) pour élucider l'affaire, qui avait donné lieu à une enquête concertée, longue et chére de la part de la police fédérale américaine et des autorités britanniques. Citation:Les actions de M. Mangham ont eu de "réelles conséquences et des conséquences éventuellement trés graves", qui auraient pu être "absolument désastreuses" pour Facebook, a estimé le juge Alistair McCreath. "Une peine de prison est indispensable", a-t-il ajouté. Lire toutes les actus facebook

18 Feb 2012 LIRE L'ACTU
Le Canada renforce la surveillance d'Internet Archives Secunews SECUNEWS

Le Canada renforce la surveillance d'Internet

Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

15 Feb 2012 LIRE L'ACTU
La page Facebook de Nicolas Sarkozy de nouveau piratée Archives Secunews SECUNEWS

La page Facebook de Nicolas Sarkozy de nouveau piratée

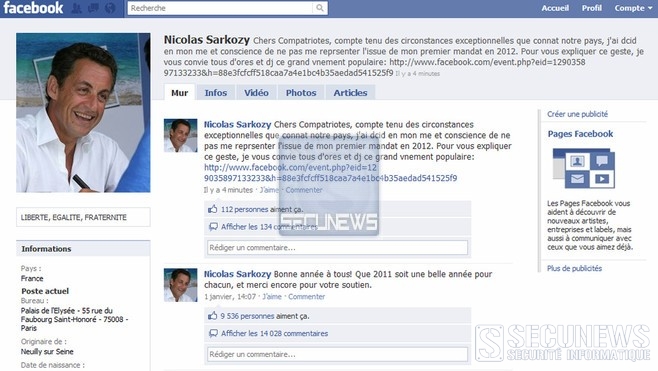
Comme dimanche soir, la page Facebook du président de la République a été briévement de nouveau piratée mardi matin, le message posté peu avant 8 heures affirmait que le président a décidé de ne pas se représenter en 2012 Citation:"compte tenu des circonstances exceptionnelles que connaÓt notre pays". L'auteur du piratage de renvoyer vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Vers 9 heures, le message pirate avait été effacé. Jamais deux sans trois, pour l'instant, le page officielle du président de la République totalise deux piratages en l'espace de seulement quelques jours. Le premier détournement du compte de Nicolas Sarkozy remonte à dimanche 23 janvier2011. Celui-ci fut bref, il avait permis à un tiers de poster un message sur la page Facebook laissant entendre que le patron de l'UMP n'entendait pas se représenter en 2012. Un mot de passe trop faible en cause ? La présidence française n'a manifestement pas pris avec suffisamment de sérieux ce piratage, par exemple en sécurisant mieux l'accés au compte. Le scénario est identique puisque l'auteur a publié un message annonçant que l'actuel président ne serait pas candidat à sa propre succession et renvoyant les internautes vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Le message indésirable, pour l'Elysée, a été supprimé environ une heure aprés avoir été mis en ligne, vers 9 heures. Mot de passe fort : 10 caractéres d'au moins trois catégories différentes Nicolas Sarkozy n'est pas le premier à faire l'objet d'une telle mésaventure, son homologue américain Obama, notamment, l'ayant précédé en 2010, mais sur Twitter (comme d'autres personnalités). Il est indispensable d'employer des mots de passe s?rs, le nom de votre femme est facile à craquer pour les cybercriminels ! Un bon mot de passe doit comporter au moins 10 caractéres et être constitué de minuscules, de majuscules, de caractéres spéciaux et de chiffres (au moins trois de ces quatre catégories), il est donc largement préférable d'utiliser p@$$w0rd plutôt que password. Voir aussi: Le compte Facebook de Sarkozy briévement piraté

26 Jan 2011 LIRE L'ACTU
Windows 95, c'était il y a plus de 15 ans! Archives Secunews SECUNEWS

Windows 95, c'était il y a plus de 15 ans!

C'est le premier succès commercial de Microsoft. C’était il y a déjà 15 ans, le 24 août 1995 très précisément, Microsoft lançait Windows 95. Bill Gates, n’a certainement pas oublié cette date, le succès commercial de Windows 95 lui a permis de construire sa fortune. Nombre d'utilisateurs se souviennent probablement encore du système d’exploitation, avec nostalgie ou non. Pour les plus jeunes, Windows 95 semblera arraché d’un autre âge avec ces prérequis: - Processeur 386DX (un 486 étant recommandé) - 4 Mo de mémoire - 40 Mo d’espace disque En 15 ans, l’informatique a en effet beaucoup évolué. Internet Explorer a d’abord été diffusé sous forme d’une option du pack plus! payant de Windows 95, il a ensuite été intégré à Windows NT 4, quelques mois plus tard, toujours en 1995. La version 3.0 d’IE sera elle directement livrée avec l’OS en 1996. Netscape Navigator y perdra sa suprématie. Bienvenu sur le bureau Windows 95 après l’installation. Le bouton "Start", c’est-à-dire "Démarrer" a pris du service avec Windows 95. Pour illustrer cette évolution (l’arrivée d’une véritable interface graphique), Microsoft s’est même offert une campagne publicitaire d’envergure. La bande son ? "Start me up" des Rolling Stones. Des fenêtres, des fenêtres, des fenêtres… quoi de plus normal comme interface pour un logiciel baptisé "Windows". Sommaires, les options de la barre de tâches ont quelque peu évolué depuis, même si les deux onglets (barres des tâches et menu démarrer) seront toujours présents dans Windows XP. Les plaisirs de la base de registre. L’explorateur Windows du système d’exploitation de Microsoft en 1995, la fonctionnalité indispensable pour naviguer dans les répertoires. Compte tenu du faible niveau de développement d'Internet en 1995 de l’Internet, IE présente une interface pour le moins rugueuse. Paramétrer un réseau n’était pas aussi simple que cela peut l’être avec un OS moderne, même si Windows 95 gérait déjà le DHCP. Quel utilisateur de Windows ne se souvient pas de sa première partie de démineur ou de Dame de pique ? Dans Windows 7, ces deux jeux sont d’ailleurs toujours bien présents, aux côtés de différents autres petits divertissements. Le panneau de configuration de Windows 95, avec des menus devenus des classiques. Avec Windows 95 et les versions suivantes, les utilisateurs ont également pu apprendre à haïr "l’écran bleu de la mort" ou "Blue Screen of Death", la conséquence d’une erreur fatale, surgissant toujours de manière impromptue.

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU