Moteur de recherche

Résultats pour : "horizon"

Binance victime d’un piratage Archives Secunews SECUNEWS

Binance victime d’un piratage

Binance, la plateforme d’achat, d’échange et de revente de cryptomonnaies, a annoncé, le vendredi 7 octobre 2022, avoir été victime d’une cyberattaque. Les hackers auraient ciblé le bridge Binance Smart Chain (BSC), une passerelle qui facilite les échanges entre deux blockchains, ils auraient réussi à subtiliser entre 100 et 110 millions de dollars en cryptomonnaies. Entre 100 et 110 millions de dollars de préjudice pour Binance. Au terme de l’attaque, un mystérieux hacker s’est emparé de 560 millions de dollars en cryptomonnaies. Le pirate a collecté deux millions de tokens BNB, la cryptomonnaie de Binance, par le biais de deux transactions. Une partie des fonds dérobés ont été rapidement transférés sur d’autres blockchains. Pour échapper aux équipes de Binance, l’attaquant a en effet converti les BNB en d’autres crypto-actifs, comme de l’Ether. Notez que le piratage repose une nouvelle fois sur la fragilité d’une passerelle de cryptomonnaies. La plupart des hacks de ces derniers mois concernent en effet des ponts entre blockchains. Citons notamment le hack d’Horizon Bridge en juin, qui s’est soldé par la disparition de 98 millions de dollars, du pont Nomad ou encore de Poly Network en 2021. Heureusement, le pirate a conservé 80 % des avoirs dérobés directement sur la Binance Smart Chain. Binance a donc été en mesure de geler une grande partie (430 millions de dollars) des fonds avant que le hacker ne disparaisse avec le butin. Afin de prévenir les prochaines tentatives de piratage, le FBI a appelé, fin août, les plateformes décentralisées à détecter en amont les éventuelles vulnérabilités au sein de leur système. D’après l'agence fédérale américaine, 1,3 milliard de dollars de crypto actifs qui auraient été volés au cours des trois premiers mois de l’année. Une somme colossale qui ne devrait qu’augmenter au fur et à mesure que de nouveaux projets crypto continuent d’émerger.

09 Oct 2022 LIRE L'ACTU
Les robots pourraient détruire 5 millions d'emplois d'ici 2020 Archives Secunews SECUNEWS

Les robots pourraient détruire 5 millions d'emplois d'ici 2020

Il faudra redoubler d'ardeur au boulot dans le futur si on veut rivaliser avec... les robots! La 4e révolution industrielle vient ternir un horizon qui n'était déjà pas vraiment bleu. Selon le 'Forum économique mondial' (WEF), la fondation qui organise 'le sommet de Davos' chaque année, 5 millions d'emplois vont être détruits dans le monde d'ici à 2020, et ce, dans les 15 grandes économies, notamment à cause de l'automatisation. Dans une grande étude intitulée 'le futur de l'emploi', le WEF estime que cette 4e révolution industrielle, qui inclut 'les développements en matière d'intelligence artificielle, de robotique, de nanotechnologie, d'impression 3D, de génétique et de biotechnologie', va détruire 7,1 millions d'emplois en 5 ans et n'en créer que 2,1 millions. Les nouveaux emplois seront créés dans le secteur technologique. Le besoin de programmeurs et d'ingénieurs ne fera que croître dans les cinq prochaines années, selon le FEM. Pour arriver à cette conclusion, les auteurs ont interrogé des responsables en ressources humaines et développement stratégique de centaines de sociétés dans 15 pays clés, sur ce qu'ils prévoient dans leur secteur d'ici 2020. En analysant ces réponses, couplées à d'autres facteurs, les auteurs du rapport ont créé un schéma du monde de demain, tel qu'on l'imagine aujourd'hui. [quote]'Si aucune action ciblée et urgente n'est entreprise pour gérer cette transition à court terme afin de préparer la main-d'oeuvre de demain, les gouvernements devront faire face à un chômage et des inégalités en hausses continues', affirme Klaus Schwab,fondateur du WEF.[/quote]

20 Jan 2016 LIRE L'ACTU
Le FBI et Europol ferment le forum de hackers, Darkode Archives Secunews SECUNEWS

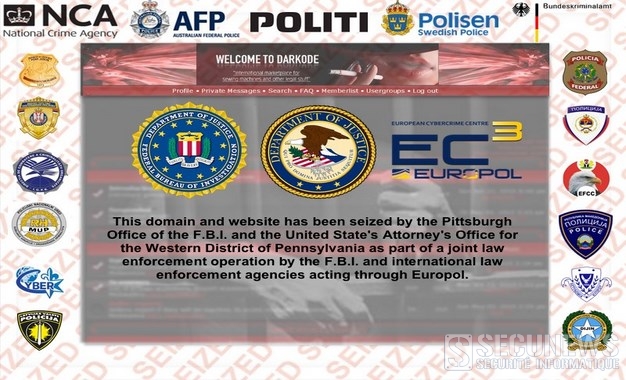
Le FBI et Europol ferment le forum de hackers, Darkode

Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)

19 Jul 2015 LIRE L'ACTU
Une faille de Google Chrome permet d'écouter les internautes à leur insu Archives Secunews SECUNEWS

Une faille de Google Chrome permet d'écouter les internautes à leur insu

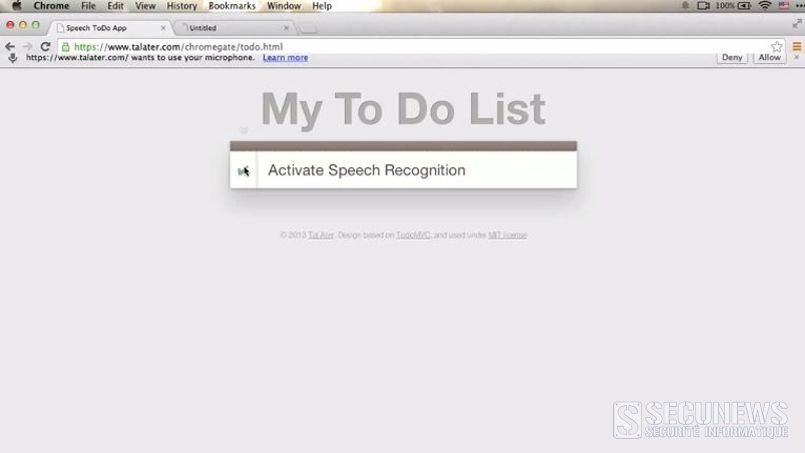
Un défaut de conception dans le navigateur Chrome permet à des sites Web malveillants d'utiliser le microphone de l'ordinateur pour espionner les internautes. Tal Ater, développeur Web, a signalé sur son site une faille de sécurité qui pourrait permettre à des sites Internet malveillants d'écouter les conversations des internautes grâce au microphone de son ordinateur. Le développeur a détaillé cette faille Tal Ater a créé une application qui ajoute aux sites Web une fonction de reconnaissance vocale. C'est en utilisant cette dernière qu'il a découvert plusieurs bugs. Dans une vidéo, il explique qu'en exploitant une application de reconnaissance vocale, Google Chrome demande une autorisation pour utiliser le micro, si l'internaute accepte, un icône rouge clignotant indique que l'écoute est activée. [quote]"Ce que vous ne voyez pas, c'est que quand vous cliquez sur le bouton "stop" de la reconnaissance vocale, le site peut ouvrir une autre fenêtre pop-up très discrète, la fenêtre peut attendre que le site de l'application soit fermé, et ensuite commencer à écouter ce que vous dites sans vous demander votre permission", écrit Tal Ater. Même si vous n'utilisez pas votre ordinateur, des conversations, entretiens et appels téléphoniques près de votre ordinateur peuvent être enregistrés", selon Tal Ater. [/quote] Tal Ater a signalé la faille à Google il y a quatre mois, les ingénieurs avaient alors identifié le bug. Depuis, aucune mise à jour de Chrome n'a réglé le problème. Selon Tal Ater, Google serait toujours en discussion avec l'organisme international W3C, qui définit les standards du Web, avant de remédier à cette situation. Du côté de Google, on nie en bloc toute tentative d'espionnage. [quote]"La sécurité de nos utilisateurs est notre première priorité, et cette fonctionnalité a été créée avec un esprit de sécurité et de vie privée, ajoutant que la fonction est tout à fait conforme aux conditions actuelles du W3C", a déclaré un porte-parole de Google au site spécialisé The Register.[/quote] Chrome vous écoute peut-être en ce moment. Le développeur précise qu'il est possible d'interrompre ces écoutes en changeant les paramètres du navigateur Internet. Comment paramétrer votre navigateur Google Chrome pour échapper à ces écoutes ? [info_success]Sur votre navigateur, cliquez sur l'icône des trois traits horizontaux en haut à droite. Allez dans Paramètres, puis Paramètres avancées. Dans l'onglet Confidentialité, cliquez sur Paramètres de contenu. Descendez jusqu'à Médias et sélectionnez Interdire aux sites d'accéder à ma caméra et à mon microphone. Vous pouvez cliquer sur Gérer les exceptions pour autoriser certains sites.[/info_success]

27 Jan 2014 LIRE L'ACTU
Amélioration du partage et de nouvelles fonctionnalités HTML5 pour SkyDrive Archives Secunews SECUNEWS

Amélioration du partage et de nouvelles fonctionnalités HTML5 pour SkyDrive

En ce début d'année, SkyDrive.com voit arriver quelques amélioration tel qu’une nouvelle mise en page avec le regroupement des options de partage et l'ajout d'un menu de permission simplifié et facile d’accès pour que vous puissiez plus facilement contrôler qui a accès à vos fichiers. - Il est dorénavant possible de faire glisser un document directement dans un autre dossier via la barre de navigation horizontale - Amélioration de la sélection de document sur écran tactile, il suffit maintenant de toucher le document pour le sélectionner Enfin, un certain nombre d'améliorations de fond ont été apportées afin d'améliorer l'expérience SkyDrive en terme vitesse et de fiabilité. SkyDrive.com

13 Jan 2013 LIRE L'ACTU
Internet teste son nouveau protocole, l'IPv6 Archives Secunews SECUNEWS

Internet teste son nouveau protocole, l'IPv6

Plusieurs grandes entreprises du Web, comme Google, Facebook et Akamai, ont participer, mercredi 8 juin 2011, à la "Journée de l'IPv6", pendant 24 heures, ces groupes, mais également plus de 400 autres participants, testent, en conditions réelles, cette nouvelle version du protocole Internet (IP), qui permet aux ordinateurs de communiquer entre eux sur Internet. Trente ans aprés la création des premiéres adresses Internet, le stock d'adresses IP disponibles a été officiellement épuisé au mois de février 2011, et l'IPv6, doit permettre d'y remédier. Avec la multiplication des appareils connectables, des appareils photo aux tablettes multimédias en passant par les consoles de jeux vidéo, le monde s'est heurté au plafond des quatre milliards d'adresses disponibles sous le protocole IPv4. Transition lente La transition vers l'IPV6, que la plupart des internautes ne devraient même pas remarquer, met à disposition 340 sextillions d'adresses, soit 340 que multiplie 10 à la puissance 36. L'effort et l'investissement nécessaires pour basculer vers l'IPv6 reposent surtout sur les fournisseurs d'accés, qui doivent faire en sorte que leurs réseaux puissent gérer ces nouvelles adresses et router le trafic. Mais selon une étude de l'OCDE (.pdf anglais), publiée en avril 2010, le chemin est encore long pour que le nouveau protocole soit adopté massivement. Selon l'Organisation de coopération et de développement économiques, l'an dernier, seulement 1% des sites géraient l'IPv6. Craintes sur les cyberattaques Ainsi, s'il n'est possible d'attribuer que" 4,3 milliards d'adresses en IPv4, l'IPv6 permettra théoriquement d'atteindre le nombre imprononçable de 340 282 367 000 000 000 000 000 000 000 000 000 000 adresses, bien plus qu'il n'en faudrait pour couvrir la planéte entiére (océans inclus) d'ordinateurs, de smartphones et d'autres objets connectés. Le monde est donc tranquille jusqu'à la prochaine conquête spatiale... Les ingénieurs réseau ne sont dans l'ensemble pas inquiets pour la transition, qui se fera "forcément avant la catastrophe", nous explique l'un d'eux. Mais "c'est le hacking qui nous inquiéte avec l'IPv6", nous confie-t-il. En termes de sécurité informatique et de cyberattaques notamment, la force de frappe des pirates serait tout aussi décuplée que le nombre d'adresses IP disponibles. Une situation qui n'inquiéte guére Patrick Pailloux, directeur général de l'ANSSI: Citation:"Nous sommes totalement pour l'IPv6", affirme-t-il. Il y a de bonnes et de mauvaises façons de l'utiliser, et rien ne sert de se battre contre la technologie", explique encore le patron de la cyberdéfense française. Cohabitation difficile. Autre inquiétude exprimée par les techniciens, la cohabitation entre IPv4 et IPv6, le basculement ne pourra pas se faire d'un seul coup, et les deux normes vont devoir coexister. Citation:"Il y a deux principaux obstacles techniques: - La transition en elle-même - La gestion de la continuité de service IPv4 Car certaines structures resteront en IPv4, explique Christian Jacquenet, responsable du programme IPv6 chez Orange. Nous sommes dans la derniére ligne droite avant le déploiement effectif d'IPv6", poursuit-il, évoquant "une transition effective à l'horizon 2014 pour la France". La transition vers l'IPv6, bien qu'urgente, n'en est qu'à ses balbutiements. Les retours d'expérience du 8 juin 2011, devraient permettre de valider les protocoles, mais on est encore loin d'un basculement.

09 Jun 2011 LIRE L'ACTU
Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic Archives Secunews SECUNEWS

Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic

Virgin Galactic a effectué le premier vol dans l’atmosphère de sa navette et testé les conditions de son atterrissage, aucun problème à signaler, la navette s'est posée comme une plume sur la piste. Dés 2013, les premiers vols commerciaux débuteront chez Virgin Galactic, la société de Richard Branson fait tout pour tenir les délais, sachant que 400 personnes ont déjà payé les 200.000 dollars du billet vers l'espace. La navette "SpaceShipTwo", qui emmènera les touristes du ciel dans l’atmosphère pour un vol en apesanteur d'une durée de seulement trois à quatre minutes, a d'ailleurs été testée pour la première fois. Portée par WhiteKnightTwo, le vaisseau qui l'accompagne à une altitude de 100 km avant de la lacher en chute libre pour reproduire l'apesanteur, la navette s'est posée sans encombre sur la piste du désert de Mojave en Californie. Un vrai succès pour l'entreprise et le créateur de l'avion Burt Rutan. Le SpaceShipTwo, qui est restée en position horizontale durant sa chute avant de se poser délicatement telle une plume, pourra accueillir 6 passagers à son bord. La navette fait 9 mètres d'envergure avec une cabine de 3,60 mètres de long pour 2,30 mètres de diamètre. La vidéo de ce test a été filmée par les caméras télescopiques de l'Observatoire de Clay. Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic

24 May 2011 LIRE L'ACTU
Il pique-nique avec un ours polaire Archives Secunews SECUNEWS

Il pique-nique avec un ours polaire

Tournée il y a une grosse vingtaine d'années pendant un séjour sur l'archipel norvégien du Svalbard (Spitzberg) à un millier de kilomètres du pôle Nord, la vidéo a été mise en ligne mercredi Cette vidéo permet également de sensibiliser le grand public sur la disparition progressive de cette espèce, qui subit de plein fouet le réchauffement climatique. Espèce protégée, l'ours polaire est gravement menacé par le recul de la banquise sous l'effet du réchauffement climatique, d'après les scientifiques américains de l'US Geological Survey, les deux tiers des 20.000 à 25.000 ours blancs vivant aujourd'hui risquent de disparaître à l'horizon 2050. Il pique-nique avec un ours polaire

07 Jan 2011 LIRE L'ACTU