Moteur de recherche

Résultats pour : "faisait"

N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Swype, le très populaire clavier sur Android, ne sera plus mis à jour Archives Secunews SECUNEWS

Swype, le très populaire clavier sur Android, ne sera plus mis à jour

Nuance, l'éditeur du 'Swype' Keyboard, a annoncé l'arrêt du développement de son application, l'entreprise souhaite se concentrer sur ses solutions d'intelligence artificielle. Rachetée en 2011 par Nuance (100 millions de dollars), Swype a connu un très joli succès sur Android, contrairement à sa version iOS, plateforme où les claviers développés par des tiers sont souvent moins pratiques que le clavier d'Apple. Contactés par un utilisateur de Reddit qui faisait face à un bug, les développeurs ont profité de l'occasion pour annoncer l'arrêt de l'application. "Nuance ne mettra plus à jour le clavier Swype+Dragon pour Android. Nous sommes désolés de quitter le business du clavier pour les consommateurs, mais ce changement est nécessaire pour nous permettre de nous concentrer sur le développement de solutions d’Intelligence artificielle pour les entreprises". La dernière mise à jour, datant du 18 janvier 2018, sera donc la dernière. L'application reste pour l'instant dans le Play Store mais pourra, à terme, disparaitre. Quant à la version iOS, elle n'est déjà plus disponible. Il faudra donc se tourner vers d'autres solutions. Comme le 'Gboard' de Google, qui s'améliore à chaque mise à jour, ou 'Swiftkey', principal concurrent de Swype.

26 Feb 2018 LIRE L'ACTU
Samsung empoche au moins 110 dollars pour chaque iPhone X Archives Secunews SECUNEWS

Samsung empoche au moins 110 dollars pour chaque iPhone X

Avec ses composants, l'iPhone X devrait rapporter gros à Samsung Les modèles X, 8 et 8 Plus reposent en partie sur des innovations..... made in Samsung! Les derniers smartphones de la firme de Cupertino seront ainsi tous équipés d'écrans Oled Super Retina achetés au grand rival coréen. Les raisons de ce non-sens stratégique ? Le chaebol est aujourd'hui le seul fabricant capable de fournir massivement cette nouvelle technologie moins gourmande en énergie et offrant un meilleur contraste. Une situation de quasi-monopole que Samsung a d'ailleurs fait payer au prix fort à Apple. Selon les analystes coréens de KGI Securities, la marque à la pomme aurait déboursé entre 120 et 130 dollars par écran, ce qui expliquerait, en partie, le niveau de prix stratosphérique (de 800 à 1.300 euros) de l'iPhone nouveau. La filiale composants du coréen, Samsung Electro-Mechanics, équiperait également les appareils de ses condensateurs céramiques multicouches ainsi que de ses circuits imprimés. Au final, chaque fois qu'Apple produira un iPhone X, Samsung toucherait 110 dollars sur chaque iPhone X produit Les investisseurs ont d'ailleurs anticipé ces commandes et fait grimper le titre de la filiale de 211% depuis le début de l'année. Et si l'iPhone nouveau faisait un flop ? Samsung garderait le sourire puisque cela lui permettrait d'asseoir un peu plus sa place de n°1 mondial. Samsung croise donc certainement les doigts pour que les ventes soient à la hauteur et cela même si l’iPhone X est un concurrent direct du Galaxy S8 et du Galaxy Note 8, en attendant, l’engouement ne semble pas toucher les iPhone 8 et 8 Plus qui n’attirent pas les foules.

29 Nov 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
Inculpation d'un pédophile présumé qui se faisait passer pour Justin Bieber sur les réseaux sociaux Archives Secunews SECUNEWS

Inculpation d'un pédophile présumé qui se faisait passer pour Justin Bieber sur les réseaux sociaux

L'homme de 42 ans est accusé d'avoir utilisé des plateformes comme Facebook ou Skype où il prétendait être le chanteur afin d'attirer de jeunes victimes. "Les policiers enquêtent sur un homme soupçonné de s'être fait passer pour Justin sur internet afin d'obtenir des images explicites de jeunes enfants", a déclaré la police de l'Etat du Queensland dans 'un communiqué' (anglais). "Dans le cadre de cette enquête, l'homme avait déjà été inculpé pour un certains nombres de délits relatifs aux abus sexuels sur des enfants, y compris pour possession de matériel pédophile", ajoute le communiqué. Soupçonné de viol, traitement indécent d'enfants, de production de matériel pédophile. Après avoir examiné son ordinateur de manière exhaustive, il a été inculpé de 931 chefs supplémentaires d'abus sexuels sur des enfants. Il est en particulier soupçonné de viol, traitement indécent d'enfants, de production de matériel pédophile et d'avoir utilisé internet pour attirer des mineurs de moins de 16 ans. Bieber est extrêmement populaire après des jeunes et son armée de fans est souvent décrite comme une armée de 'Beliebers' (jeu de mots pouvant se traduire par "ceux qui croient en Bieber"). L'inspecteur Jon Rouse a évoqué une affaire 'épouvantable' et appelés les fans à redoubler de vigilance sur internet. Cette enquête illustre à la fois la vulnérabilité des enfants qui utilisent les réseaux sociaux et les compétences mises en oeuvre par les pédophiles, leur portée internationale, pour attirer et séduire leurs victimes. Non aux plaisirs d’adultes sans scrupules a utilisés des enfants comme des objets sexuel. Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet
13 Mar 2017 LIRE L'ACTU
(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming Archives Secunews SECUNEWS

(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming

Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.

29 Aug 2016 LIRE L'ACTU
La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis Archives Secunews SECUNEWS

La Justice Néo-Zélandaise autorise l'extradition de Kim Dotcom vers les États-Unis

Le créateur de Megaupload, Kim Dotcom, de son vrai nom Kim Schmitz, célèbre plateforme de téléchargement en ligne fermée en 2012, encourt jusqu'à 20 ans de prison. Trois ans après la fermeture de Megaupload, le sort de Kim Dotcom pourrait enfin être décidé. Il a annoncé qu'il fera appel de la décision de la justice néozélandaise. La justice néo-zélandaise a estimé mercredi 23 décembre 2015 que le fondateur du célèbre site de téléchargement pouvait être extradé vers les États-Unis. Après un procès qui a duré neuf semaines, le juge Nevin Dawson a souligné qu'il existait des preuves accablantes justifiant cette extradition ainsi que celle des trois autres fondateurs de Megaupload. La ministre néo-zélandaise de la Justice Amy Adams, qui devra donner son feu vert à toute mesure d'extradition, n'a pas voulu commenter la décision de justice. [quote]'Comme ce jugement est susceptible d'être frappé d'appel, il ne serait pas approprié pour moi de faire davantage de commentaires', a-t-elle dit. [/quote] En cas d'extradition et de procès aux États-Unis, Kim Dotcom encourt 20 ans de prison. Une mafia du piratage Le département américain de la Justice et le FBI accusent l'entrepreneur allemand d'être l'architecte d'un pillage en ligne à grande échelle grâce à Megaupload, son emblématique plateforme de téléchargement direct, fermée par la justice américaine début 2012. Le domicile de son fondateur avait été la cible d'un raid spectaculaire organisé par la police néo-zélandaise, avec le soutien des renseignements américains. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d'avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du Net. [quote[Selon lui, son site faisait de son mieux pour éviter les violations de droits d'auteurs, mais avait 50 millions d'utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] [quote]De son côté, le juge a 'estimé que les éléments à charge pesant contre lui n'étaient pas 'de nature triviale'. Ils pointent de graves fautes en relation avec environ 175 millions de dollars de droits d'auteurs, qui sont dits perdus par leurs détenteurs. Il est approprié que ces détenteurs de droits d'auteur puissent être entendus lors d'un procès.'[/quote] Kim Dotcom semble décidé à se battre. Dans une interview au journal NZ Herald, il a expliqué disposer désormais des financements nécessaires à sa défense en Nouvelle-Zélande suite à une décision récente lui donnant accès à 50 millions de dollars qui avaient été gelés à Hong Kong. Il entend saisir la justice hongkongaise afin de réclamer plus de deux milliards de dollars de dommages et intérêts pour la fermeture du site. C'est là-bas qu'il avait créé Megaupload en 2005. [quote]'J'en ai assez d'être sur la défensive. Je veux passer à l'attaque et 2016, a-t-il prévenu, visiblement confiant. Mon équipe et moi avons bien relu la décision de la cour. Elle est faible, presque un cadeau de Noël déguisé. Wouhou! #appel', annonçait-t-il sur son compte Twitter, avant de publier une vidéo de lui en train de rire aux éclats.[/quote] https://twitter.com/KimDotcom/status/679574306565705728 Clic pour lire toutes les actus sur megaupload. Clic pour lire toutes les actus sur Kim Dotcom.

28 Dec 2015 LIRE L'ACTU
Ils piratent L'iOS9 d'apple et remportent un million de dollars Archives Secunews SECUNEWS

Ils piratent L'iOS9 d'apple et remportent un million de dollars

C'est une somme record. Zerodium, start-up spécialisée dans la sécurité informatique, avait promis un million de dollars à ceux ou celles qui parviendraient à casser les protections (jailbreak) d'un appareil sous iOS 9.1, la dernière version du système d'exploitation mobile d'Apple. Le logiciel qui équipe les iPhone et iPad est réputé difficile à pirater. Il n'a pas résisté à une équipe de hackers qui est parvenue, grâce à une ou plusieurs failles informatiques, à développer une technique de piratage d'iOS 9.1 et se partagera donc le pactole promis. Zerodium avait fixé des règles strictes pour ce concours de piratage: [quote]L'attaque devait pouvoir être faite à distance, de façon fiable et silencieuse, sans d'interactions autres que la visite d'une page Web ou la lecture d'un SMS.[/quote] Ces failles, baptisées 'zero-day', se vendaient jusqu'alors pour plusieurs centaines de milliers d'euros, mais la barre du million n'avait pas encore été franchie publiquement. Il ne faut pas s'attendre à ce que ces failles soient immédiatement corrigées par Apple. Dans une interview au magazine Wired, le Français Chaouki Bekrar, fondateur de Zerodium, explique: [quote]L'entreprise ne transmettra pas les informations à Apple, tout en se réservant la possibilité de le faire 'plus tard'.[/quote] Zerodium compte parmi ses clients: - Des gouvernements - Des agences de renseignement - Des entreprises de défense et de finance. Ces organisations auront accès, en avant-première, aux détails du piratage. Certaines d'entre elles pourront s'en prémunir, mais d'autres seront vraisemblablement en mesure de l'exploiter à des fins d'espionnage. Toutefois, Chaouki Bekrar se défend de collaborer avec des régimes autoritaires, sans donner plus de précision. [quote]Il a aussi affirmé que la faille à un million de dollars ne serait vraisemblablement vendue qu'à des clients américains.[/quote] Le marché de la faille informatique. Le marché des failles 'zero-day', est encore une zone grise de la criminalité informatique. La vente d'informations sur les failles informatiques n'est que très rarement illégale, c'est leur exploitation qui l'est!!. L'entreprise 'Hacking Team', qui vendait des solutions de surveillance à de nombreux gouvernements, faisait usage de zero-day touchant Flash Player (sert à jouer de nombreuses animations sur le Web), eux aussi assuraient ne pas vendre leurs services à des régimes autoritaires. Pourtant, ils auraient été utilisés par des pays tels que l'Ouzbékistan ou le Soudan. Voir aussi: Une récompense d’un million de dollars à qui piratera l’iOS9 d’Apple.

04 Nov 2015 LIRE L'ACTU
Le FBI et Europol ferment le forum de hackers, Darkode Archives Secunews SECUNEWS

Le FBI et Europol ferment le forum de hackers, Darkode

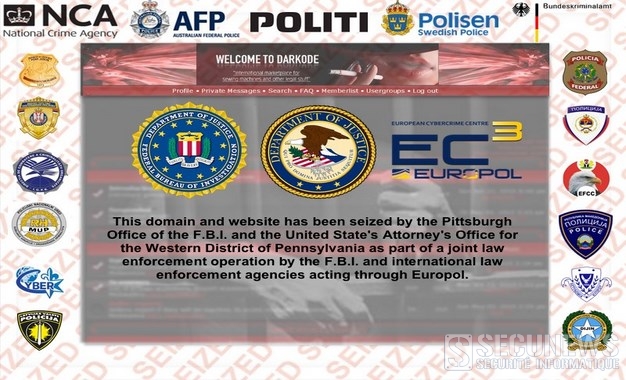
Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)

19 Jul 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
Opération Strike Week, la police britannique arrête 57 hackers présumés Archives Secunews SECUNEWS

Opération Strike Week, la police britannique arrête 57 hackers présumés

L’agence contre le crime britannique (NCA) a lancé une opération d’envergure contre des pirates informatiques suspectés d’attaques contre Yahoo, PlayStation ou le Département d’Etat des Etats-Unis. Dans le monde du hacking, une attaque par brute force consiste à tester une à une et en peu de temps, toutes les combinaisons possibles afin de trouver le mot de passe d’un ou plusieurs utilisateurs. Chez la National Crime Agency (NCA), pendant britannique du FBI, on pourrait utiliser le terme pour décrire les raids menés cette semaine contre des hackers menant à l’arrestation de personnes suspectées de vols de données, ou de création de virus informatiques. L’opération est d’envergure. Baptisée 'Strike Week', elle a mené à l’arrestation de 57 personnes, notamment des hackers suspectés d’être à l’origine du piratage de Yahoo, du Département de la Défense des Etats-Unis ou encore de PlayStation. Parmi ces suspects, on trouve un jeune homme de 21 ans, accusé de faire partie du collectif D33Ds , qui a piraté Yahoo en 2012 et publié 453.492 mots de passe sur Internet. Un autre suspect a été arrêté à Leeds, il serait membre du groupe Lizard Squad ayant revendiqué l’attaque simultanée des services en ligne de Xbox Live et PlayStation Network, le jour de Noël (2014). Lizard Squad, sous pression policière. Fin janvier 2015, le site de la Malaysia Airline était victime d’un piratage par 'défacement', s’affichait alors sur la page d’accueil de la compagnie aérienne, un logo présentant un lézard muni d’une pipe et d’un chapeau melon. Lizard Squad se faisait ainsi une petite célébrité dans la catégorie des hackers 'black hat', ces pirates aux intentions malveillantes à différencier des white hat, ou grey hat. Pareil lorsqu’en ce début d’année 2015 Facebook tombe en panne pendant une heure, le groupe revendique l’attaque malgré le démenti du réseau social. Il faut dire que les oeuvres du groupe ne sont pas très pointues. Mais, c’est en se revendiquant comme 'le cyber-caliphat officiel', qu’ils ont attiré l’attention en pleine coalition contre l’Etat-Islamique. En août 2014, des membres étaient déjà arrêtés. Puis en janvier, la police interpellait un membre en Finlande et deux autres déjà au Royaume-Uni, donnant l’impression que l’étau se resserre pour le gang des lézards.

09 Mar 2015 LIRE L'ACTU
Un immeuble en feu à Philadelphie finit emprisonné dans la glace Archives Secunews SECUNEWS

Un immeuble en feu à Philadelphie finit emprisonné dans la glace

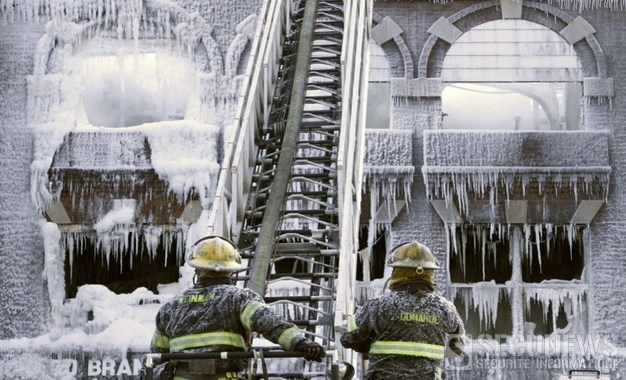
Les pompiers qui tentaient d'éteindre un incendie à Philadelphie, ville paralysée par le blizzard qui couvre plusieurs régions des Etats-Unis, ont laissé derrière eux un bâtiment recouvert de glace. L'immeuble de trois étages, qui abrite un centre médical, a pris feu en pleine nuit du dimanche 15 au lundi 16 février 2015 dans une ville qui bat des records de températures glaciales. Les rafales de vent et le froid extrême ont entravé les efforts des pompiers pour combattre les flammes, il faisait si froid (-16 degrés) que la glace se formait au bout des tuyaux des pompiers, raconte ABC News. Il leur fallait être aussi très prudents, car le bâtiment pouvait s'effondrer à n'importe quel moment, l'incendie a été maîtrisé environ deux heures et demie après s'être déclaré, aucun blessé n'a été signalé. Cela donne une impressionnante vidéo d'un immeuble complètement pris par la glace. Un immeuble en feu à Philadelphie finit emprisonné dans la glace.

19 Feb 2015 LIRE L'ACTU
Le groupe de cyber-espions 'Equation' a créé un malware indestructible Archives Secunews SECUNEWS

Le groupe de cyber-espions 'Equation' a créé un malware indestructible

Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.

18 Feb 2015 LIRE L'ACTU
Son smartphone tombe à l’eau, il tente de vider l’étang Archives Secunews SECUNEWS

Son smartphone tombe à l’eau, il tente de vider l’étang

Certains ne reculent devant rien pour tenter de sauver leur smartphone... Cela s’est passé il y a quelques jours à Meppen (Allemagne), un adolescent de 16 ans a fait tomber son smartphone lors d’une partie de pêche dans un étang. Un Samsung S3 Mini d’une valeur de 150 euros et une carte mémoire qui lui tenaient à coeur visiblement puisqu’il a demandé au propriétaire de mobiliser un plongeur afin de le retrouver. Face à ce refus, le jeune homme ne s’en est pas laissé compter et a décidé de mettre au point un stratagème pour tenter de recupérer son précieux. Il est ainsi revenu en pleine nuit muni d’une pompe et de tuyaux reliés à des toilettes à proximité. Sauf que le bassin faisait tout de même 80 mètres de long pour 15 m de large et 1,5 m de profondeur. Et que les dites toilettes n’étaient pas reliées aux égoûts, son système D a donc fini par faire pschiitt... Ce qui devait arriver arriva, près de 4.000 litres d’eau de l’étang mêlée aux excréments des toilettes sont venus joncher le sol. [quote]Au début, nous avons tenté de prendre cette histoire avec humour, mais avec l’ampleur de cet acte fou, on a vite ri de travers, déclare Hans-Hermann Kremer du club de pêche local.[/quote] Les dégâts sont estimés à 4.000 euros et les frais seront à charge du jeune homme. Ça fait cher le smarphone...

05 Aug 2014 LIRE L'ACTU
Arrestation de l'administrateur du site The Pirate Island Archives Secunews SECUNEWS

Arrestation de l'administrateur du site The Pirate Island

L'administrateur d'un site pirate français de téléchargement et de partage de films, de musiques et de jeux a été interpellé et mis en examen jeudi à Strasbourg. Selon le parquet, ce Strasbourgeois de 28 ans a été déféré devant un juge et mis en examen. Une information a été ouverte pour diffusion, sans autorisation, de fichiers protégés par le doit d'auteur, une infraction assimiliée à de la contrefaçon. L'enquête avait débutée il y a un an faisait suite à une plainte de la Sacem et de l'Association de lutte contre la piraterie audiovisuelle (Alpa). Le suspect qui se faisait appeler "Nightbird" (oiseau de nuit), animait un site dénommé "The Pirate Island". Il a annoncé lui-même son interpellation à ses usagers indiquant avoir fermé son site internet après son arrestation intervenue mercredi, le webmaster a affirmé avoir été victime d'une dénonciation. [quote]"En effet, j'ai aujourd'hui été interpellé par la DIPJ de Strasbourg suite à la plainte de la SACEM, de l'ALPA et suite à une dénonciation." indique le webmaster. Pour conclure, sachez que le site ferme définitivement ses portes et qu'aucune suite ne sera donnée à TPI. Attention donc aux arnaques si vous êtes contactés pour une soit disante "copie" ou "suite" à TPI."[/quote] Selon Zataz, "The Pirate Island" comptait plus de 50.000 membres qui pouvaient accéder à environ 9.400 films et plus de 13.000 séries télévisées ainsi qu'à des fichiers musicaux qui étaient mis à disposition par le biais de liens. Le site fonctionnait sur un système qui proposait aux adhérents, moyennant quelques euros de raccourcir leur temps de téléchargement à partir de banque de données, il aurait permis de générer un chiffre d'affaire de plus de 400.000 euros, dont la moitié aurait été pour le webmaster qui risque très gros aujourd'hui devant la justice. La police détient désormais les coordonnées des clients du site, répertoriant ceux qui ont payé pour avoir accès aux fichiers piratés, mais, selon Numerama, "il est très peu vraisemblable que les informations concernant les utilisateurs du site soient exploitées contre eux". En ce qui concerne la dénonciation annoncée par l'individu, une source proche du dossier a confirmé qu'un autre tracker avait eu la langue bien pendue pour voir disparaitre ce concurrent.

18 Mar 2014 LIRE L'ACTU
Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams Archives Secunews SECUNEWS

Des millions d’utilisateurs de Yahoo! auraient été espionnées via leurs webcams

C’est en tout cas ce qu’affirme Edward Snowden, selon l’ancien analyste de la NSA, l'agence de surveillance britannique GCHQ, avec l'aide de son pendant américain NSA, aurait enregistré une image toutes les cinq minutes, au hasard entre 2008 et 2010, affirme jeudi The Guardian Le géant de l’Internet est indigné. Le programme du Government Communication Headquarters (GCHQ), le service de renseignement électronique britannique, intitulé "Optic Nerve", a reçu le soutien de la NSA, l'agence de sécurité américaine impliquée dans une affaire de surveillance mondiale, selon le journal britannique. Le programme "Optic Nerve" visait à expérimenter la reconnaissance faciale automatique afin de surveiller des cibles actuelles du GCHQ, mais aussi d'en acquérir de nouvelles. L'utilisation des données recueillies se faisait via un outil informatique de la NSA. Il était encore en activité en 2012, selon les documents fournis par Edward Snowden. Sur une période de seulement six mois, en 2008, des captures d'écran de conversations vidéo de plus de 1,8 utilisateurs de comptes Yahoo! ont été récoltées. [quote]"Parmi ces images, une quantité non négligeable était à caractère pornographique", rapporte The Guardian. Le site précise qu'entre "3 et 11 % des conversations vidéos sur Yahoo! interceptées par le GCHQ contiendraient des images de nudité"[/quote] Un responsable du GCHQ s'est refusé jeudi à tout commentaire. Un niveau sans précédent de violation de la vie privée [quote]Yahoo! a fait part de sa colère, estimant que "si ces informations étaient vraies, elles constituaient un niveau sans précédent de violation de la vie privée de nos utilisateurs, ce qui est complètement inacceptable. Nous n'étions pas au courant et nous ne tolérons pas" cette activité, si elle est confirmée, a déclaré une porte-parole de Yahoo!. "Nous appelons les gouvernements du monde entier à réformer la législation sur la surveillance pour qu'elle soit en accord avec les principes que nous avons exposés en décembre 2013", a-t-elle poursuivi. [/quote] La porte-parole a fait référence à l'appel lancé par huit géants d'internet pour que le président américain, Barack Obama, encadre les pratiques de surveillance, les révélations de l'ex-consultant de la NSA Edward Snowden ayant sérieusement entamé leur capital confiance auprès des utilisateurs. Clic pour lire l'article de the Guardian (anglais)

28 Feb 2014 LIRE L'ACTU
Un Français condamné à plus d’un million d’euros de dommages pour piratage de films Archives Secunews SECUNEWS

Un Français condamné à plus d’un million d’euros de dommages pour piratage de films

Le jeune homme de 21 ans avait créé une plateforme de téléchargements illégaux sur InternetLe créateur d'une importante plateforme de téléchargements illégaux sur Internet, un jeune homme de 21 ans, a été condamné ce mardi 12 novembre 2013 à 10 mois de prison avec sursis et plus d'un million d'euros de dommages et intérêts. Le tribunal correctionnel est allé au-delà des réquisitions du parquet, qui avait réclamé 6 mois de prison avec sursis, et il a suivi toutes les demandes de dommages et intérêts des nombreuses parties civiles. Warner, 20th Century Fox, Disney, Columbia Pictures Ce jeune homme sans emploi, qui vit encore au domicile de ses parents en Moselle (France) près de la frontière luxembourgeoise, doit théoriquement: [info_error]- près de 270.000 euros à la Société civile des producteurs phonographiques (SCPP) - Plus de 200.000 euros à Warner - 165.000 euros à la 20th Century Fox - Environ 154.000 euros à la Société des auteurs, compositeurs et éditeurs de musique (Sacem) - 143.000 euros à Disney - Près de 100.000 euros à Columbia Pictures...[/info_error] [quote]"Cependant, généralement ce sont des sommes qui ne sont pas recouvertes", a précisé à l'AFP l'avocat du jeune, Me Nicolas Rebbot. "Mon client ne s'est pas enrichi du tout avec ce site, il est incapable de payer, et les parties civiles seraient perdantes à le poursuivre à vie", a-t-il assuré. "C'était un truc de gamin. Il faisait ça par esprit libertaire, la culture du partage et pour une certaine notoriété", a estimé Me Nicolas Rebbot."Mais il a reconnu ses torts et veut désormais tourner la page".[/quote] [quote]"C'est une décision satisfaisante. L'important était de faire reconnaître notre préjudice", a déclaré de son côté Me Yvan Diringer, l'avocat de la Sacem dans ce dossier. "Nous avons bien évidemment conscience de sa situation financière, aussi nous allons tenter un recouvrement de nos dommages et intérêts au vu de ses capacités", a poursuivi Me Yvan Diringer.[/quote] Plus de 100.000 membres inscrits sur le site Forumddl [quote]"Au moment où les faits avaient été découverts en 2011, son site Forum-ddl comptait plus de 100.000 membres, accueillait plus de 4.700 visiteurs par jour et totalisait plus de 3 millions de téléchargements de films et de chansons d'un catalogue référencé supérieur à 50.000 oeuvres", a rappelé l'avocat de la Sacem, selon lequel c'était un site vraiment bien fait".[/quote] Malgré une première garde à vue en 2011, le pirate avait poursuivi son activité, avant d'être de nouveau rattrapé par la justice début 2013.

14 Nov 2013 LIRE L'ACTU
Le site de téléchargement IsoHunt ferme ses portes Archives Secunews SECUNEWS

Le site de téléchargement IsoHunt ferme ses portes

C'est une nouvelle victoire pour les ayants-droit dans leur bataille contre le téléchargement illégal. Après Mininova et TorrentSpy en 2009, c'est au tour d'IsoHunt de fermer ses portes, ce moteur de recherche permet de trouver très rapidement des fichiers torrent, indispensables pour télécharger des séries ou des films avec le logiciel BitTorrent, qui permet d'échanger des fichiers en P2P (peer-to-peer). IsoHunt faisait partie, avec The Pirate Bay, des moteurs de recherche de torrents les plus visités au monde. Fondé en janvier 2003 par le Canadien Gary Fung, le site était la cible des majors d'Hollywood depuis 2006, la MPAA , lobby regroupant les principaux studios de cinéma d'Hollywood, accuse en effet IsoHunt de diffuser massivement des fichiers permettant de télécharger illégalement des films et des séries, et donc d'enfreindre le droit d'auteur. Cette vision a été contestée par Gary Fung, qui estimait qu'au même titre que YouTube, il n'était pas responsable des contenus échangés par les utilisateurs de IsoHunt, mais la justice américaine n'a pas été dans son sens. En 2009, cette dernière a dénié à IsoHunt le statut d'hébergeur, qui l'aurait rendu inattaquable. Un an plus tard, une cour fédérale californienne a imposé à IsoHunt d'empêcher les internautes américains d'accéder à certaines oeuvres en filtrant des mots-clés, dont la liste a été fournie par le MPAA, depuis lors, toute personne se connectant depuis les Etats-Unis à IsoHunt n'a accès qu'à une version partielle du site. Gary Fung a multiplié les recours juridiques, sans succès. [quote]"Ce sont des hors-la-loi, et ils devront rendre des comptes"[/quote] Cette bataille judiciaire longue de 7 ans vient donc de prendre fin ce jeudi 17 octobre 2013, à deux semaines d'un nouveau procès. Les deux parties ont négocié un accord, dont les termes n'ont été que partiellement dévoilés. On sait que Gary Fung a accepté de fermer IsoHunt, et de payer à la MPPA 110 millions de dollars, mais comme le souligne le site TorrentFreak, cette somme semble irréaliste compte tenu des finances d'IsoHunt, qui vivait grâce à la publicité et aux dons des internautes. [quote]"Il n’y avait aucune raison de jeter l’éponge à deux semaines d’un procès, à moins qu’IsoHunt n’ait reçu quelque chose en compensation", estime TorrentFreak.[/quote] (clic sur l'image pour agrandir) Sur son blog, Gary Fung rend hommage à son bébé âgé de 10 ans et demi. [quote]"Il est temps de tourner la page et de se lancer dans de nouveaux projets. Vous entendrez bientôt parler de moi", promet-il.[/quote] Du côté des ayants-droit, on se réjouit de la signature de cet accord. [quote]"Voilà qui envoie un signal fort envers tous ceux qui s'enrichissent en encourageant ou en facilitant les infractions du droit d'auteur, ce sont des hors-la-loi, et ils devront rendre des comptes", affirme le président du MPPA."Cela va également permettre de sauver des dizaines de milliers d'emplois dans l'industrie du divertissement", se félicite-t-il.[/quote] Reste que le téléchargement illégal est loin d'être éradiqué. Les moteurs de recherches comme The Pirate Bay, Torrentz ou le français T411 sont toujours en activité, tandis que le téléchargement direct et le visionnage en streaming de contenus illégaux séduisent également les internautes.

19 Oct 2013 LIRE L'ACTU
Désormais, Facebook peut utiliser vos photos à des fins commerciales Archives Secunews SECUNEWS

Désormais, Facebook peut utiliser vos photos à des fins commerciales

Depuis ce 5 septembre 2013, Facebook modifie encore une fois certaines règles de confidentialité. Désormais, vos photos peuvent être utilisées par le réseau social pour faire de la publicité. Régulièrement critiqué sur les questions de vie privée, Facebook vient une fois de plus de modifier sa politique d'utilisation des données et sa déclaration des droits et responsabilités. Le réseau social explique qu'il a surtout voulu clarifier des règles déjà existantes. Des règles qui restent toutefois pléthoriques et renvoient vers de multiples autres pages, si bien qu'il est toujours aussi difficile de s'y retrouver. Ce qu'il faut savoir depuis 5 septembre 2013, lorsque l'on est propriétaire d'un compte Facebook: Vos informations Facebook enregistre et utilise toutes les informations que vous choisissez de communiquer sur son réseau, c'est bien connu. Mais saviez-vous qu'il était également attentif aux informations que d'autres personnes peuvent communiquer à votre propos, lorsqu'elles publient une photo de vous par exemple ou vous identifient dans un lieu ? Par ailleurs, tout ce que vous faites sur le site, Facebook le sait: comme consulter le profil de votre voisin, rechercher le profil d'un(e) ex ou faire un achat, le site sait aussi quand vous vous êtes connecté et à partir de quel navigateur. Même si vous verrouillez votre profil en vous rendant dans les paramètres, sachez aussi que certaines informations restent toujours publiques (consultables par tous les internautes du monde entier): votre nom votre photo de profil votre photo de couverture votre sexe Votre nom d'utilisateur. Si vous décidez de vous désinscrire du site, notez qu'un délai d'environ un mois est nécessaire pour supprimer un compte et que certaines informations peuvent rester dans des copies de sauvegarde et dans des journaux d'activité jusqu'à 90 jours. En outre, certaines de vos actions sur Facebook, comme lorsque vous publiez dans un groupe ou envoyez un message à quelqu'un, ne sont pas enregistrées dans votre compte» et persistent même après la suppression de votre compte. Ce que Facebook en fait Le réseau social ne fait pas que fournir à ses annonceurs des informations permettant de connaître vos goûts et votre mode de vie pour cibler les pubs qui s'affichent sur votre page. Grande nouveauté Facebook écrit désormais noir sur blanc qu'il n'hésite pas à utiliser vos photos à des fins publicitaires. Citation: "Vous nous autorisez à utiliser vos nom, photo de profil, contenu et informations dans le cadre d'un contenu commercial, sponsorisé ou associé (par exemple une marque que vous aimez) que nous diffusons ou améliorons", indique le chapitre 10 de sa déclaration des droits et responsabilités. "Vous n'avez pas le choix car votre utilisation de Facebook ou votre accès à Facebook indique votre acceptation de cette déclaration." A propos de vos photos, Facebook les utilise également pour suggérer à votre ami(e) de vous identifier dans une photo. Citation: "Nous utilisons un logiciel de reconnaissance faciale pour calculer un chiffre unique basé sur le visage d'une personne, comme la distance séparant les yeux, le nez et les oreilles. Ce modèle est basé sur les photos dans lesquelles vous avez été identifié(e) sur Facebook", indique le site. Par ailleurs, en créant un compte sur le réseau social, vous acceptez que vos informations soient transférées et traitées aux Etats-Unis. Outre-Atlantique, les entreprises sont soumises au «Patriot Act», cela signifie qu'elles doivent communiquer les informations qui leur sont confiées sur demande des agences de renseignement américaines. Un changement inquiétant Aux Etats-Unis, six organisations de protection des libertés et de la vie privée viennent de saisir la Federal Trade Commission (FTC), l'autorité américaine de la concurrence. Pour elles, la nouvelle politique de Facebook permet plus facilement au réseau social d'utiliser les données personnelles de ses utilisateurs, y compris des mineurs, pour faire de la publicité sur le site. L'ancienne politique de confidentialité permettait aux utilisateurs d'avoir leur mot à dire concernant l'utilisation de leur nom et de leur photo à des fins commerciales, aujourd'hui, Facebook considère que vous êtes consentant à partir du moment où vous avez un compte sur le réseau social, à moins que vous ne montiez au créneau pour lui dire qu'il n'a pas votre permission. Chose quasi-impossible, car le lien qui permet de le faire a été supprimé du site... Exemple, si vous cliquez "like - "j'aime" sur une marque de caleçons, vous pouvez très bien retrouver votre tête dans une publicité pour ces caleçons. Aux Etats-Unis, il y a récemment eu une plainte de la part d’un groupe d’utilisateurs de Facebook. A leur insu, ils étaient devenus les porte-parole d’une marque après avoir cliqué like sur le nom de cette marque, Facebook se faisait payer pour générer des clics au départ de ces clics. Reuter a enquêté et s’est rendu compte qu’entre 2011 et 2012, Facebook avait ainsi gagné 234 millions de dollars en utilisant le profil de ses utilisateurs.

09 Sep 2013 LIRE L'ACTU
Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA Archives Secunews SECUNEWS

Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA

Après "PRISM", voici "XKeyscore", selon une nouvelle salve de documents fournis par Edward Snowden au Guardian, ce programme secret de surveillance d'Internet permet au renseignement américain de suivre "à peu près tout ce qu'un utilisateur lambda" fait sur le réseau. 500 serveurs dans le monde. (clic sur l'image pour agrandir) XKeyscore donne la possibilité de surveiller en temps réel les mails, les recherches ou l'utilisation des réseaux communautaires effectuée par une cible donnée, le programme repose sur l'utilisation de quelque 500 serveurs disséminés dans le monde, y compris en Russie, en Chine ou au Venezuela. Remonter jusqu’à l’utilisateur facilement. Contrairement aux autres systèmes de surveillance dont l'existence a déjà été révélée, il offre la possibilité de travailler sans connaître un identifiant "fort" d'une cible, son adresse mail par exemple. XKeyscore permet par exemple de remonter jusqu'à une personne à partir d'une simple recherche effectuée sur internet, selon les documents, le logiciel a permis aux agents américains de capturer "plus de 300 terroristes", affirme le Guardian. Que des cibles étrangères légitimes. Citation: Réagissant dans un communiqué mercredi 31 juillet 2013, la NSA a réaffirmé que ses activités étaient dirigées "seulement" contre des "cibles étrangères légitimes", et a jugé que "la divulgation publique de données classifiées sur les systèmes de collecte de la NSA, sans mise en contexte, ne fait rien de plus que mettre en danger ses sources et ses méthodes tout en ajoutant à la confusion sur une question très importante pour le pays"."Les révélations continues et sélectives de techniques et d'outils spécifiques utilisés par la NSA sont préjudiciables à la sécurité nationale", ajoute encore l'agence. La Direction américaine du renseignement déclassifie des documents. Ces révélations surviennent au moment où, confrontée à une pression croissante du Congrès, la Direction américaine du renseignement (ODNI) a déclassifié mercredi des documents secrets. En rendant publics quelques documents peu avant une audition de responsables de la Justice et du Renseignement devant la commission judiciaire du Sénat, son directeur James Clapper affirme agir dans "l'intérêt d'une transparence accrue", justifie l'ODNI dans un communiqué. Le document qui a fait connaître Snowden. L'un des documents est l'autorisation de la Cour de surveillance du renseignement étranger (FISC) délivrée le 25 avril 2013 et obligeant l'opérateur téléphonique Verizon à livrer chaque jour pendant trois mois l'ensemble des métadonnées (numéro appelé, durée des appels) à la NSA, c'est en révélant l'existence de ce document le 5 juin 2013 dans le Guardian que Edward Snowden s'est fait connaître. La NSA veut renouveler ses programmes. Un autre document déclassifié date de 2011 et présente ces programmes de surveillance dans une sorte de plaidoyer pour le renouvellement de leur autorisation, le programme de collecte des métadonnées a été renouvelé jusqu'en 2015. Lors de l'audition mercredi matin devant la commission sénatoriale, le numéro deux du département de la Justice, James Cole, s'y est référé pour expliquer ce que le gouvernement faisait de cette collecte massive. Citation: Il a ainsi plaidé que "le gouvernement pouvait rechercher les données seulement s'il soupçonnait de façon argumentée que le numéro de téléphone recherché était associé avec certaines organisations terroristes"."Cela doit être documenté, si ça ne l'est pas, vous ne pouvez y accéder", a-t-il assuré . En 2012, sur les milliards de données stockées, des recherches n'ont été effectuées que sur "300 identifiants uniques" qui ont abouti à 12 rapports au FBI. Pendant ce temps-là, l'ex-consultant Edward Snowden est toujours bloqué depuis le 23 juin 2013 dans la zone de transit de l'aéroport de Moscou-Cheremetievo, en attendant que la Russie donne sa réponde à sa demande d'asile.

01 Aug 2013 LIRE L'ACTU
Le web fête ses 20 ans Archives Secunews SECUNEWS

Le web fête ses 20 ans

Le web fait tellement partie de nos vies qu'on en oublierait presque qu'il n'a "que" 20 ans, c'était le 30 avril 1993, le Cern faisait entrer le Word Wide Web ( WWW ) dans le domaine public. Pour fêter l'événement, le Cern , à l'origine du web, a lancé un projet pour restaurer la première URL et publier le tout premier site. Le 30 avril 1993 est le jour où le Cern, a rendu la technologie du World Wide Web accessible au public, gratuitement. Le "père" du web, le physicien britannique Tim Berners-Lee a conçu le web au Cern dès 1989, au départ pour répondre aux demandes de partage d'informations entre physiciens, universités et instituts à travers le monde. (Navigateur NeXT en 1993) Le premier site était hébergé sur l'ordinateur NeXT (une société fondée par un certain Steve Jobs) de Tim Berners-Lee. Cet ordinateur, le serveur web d'origine, se trouve toujours au Cern.

30 Apr 2013 LIRE L'ACTU
Londres bloque l'extradition du hacker Gary McKinnon vers les USA Archives Secunews SECUNEWS

Londres bloque l'extradition du hacker Gary McKinnon vers les USA

Gary McKinnon, le pirate informatique accusé d'intrusion dans des ordinateurs de l'armée américaine, ne sera pas extradé aux Etats-Unis en raison de son état de santé, a annoncé mardi 16 octobre 2012 la ministre de l'intérieur britannique, Theresa May, après une saga judiciaire de dix ans. Washington s'est dit déçu par la décision de Londres, tout en assurant que son alliance avec le Royaume-Uni n'en souffrirait pas. Citation: "M. McKinnon est accusé de délits graves mais il est indubitablement gravement malade", a déclaré la ministre devant le Parlement, soulignant que son extradition contreviendrait aux droits humains et ferait courir le risque qu'il se suicide. Par conséquent, j'ai retiré l'ordre d'extradition visant M. McKinnon", a-t-elle ajouté. Désormais, le parquet britannique devra décider si le pirate doit être poursuivi ou non au Royaume-Uni, a-t-elle précisé. Le plus important piratage du système informatique militaire Gary McKinnon , un Britannique de 46 ans, qui souffre d'une forme d'autisme, avait été arrêté à Londres en 2002 pour avoir piraté des dizaines d'ordinateurs de l'armée américaine et de la NASA, rendant trois cents appareils d'une base militaire inopérants peu de temps après les attentats du 11 septembre 2001. M. McKinnon n'a pas nié les faits mais a toujours soutenu qu'il ne faisait que rechercher des documents américains secrets prouvant l'existence des extraterrestres. Accusé d'être l'auteur du plus important piratage de tous les temps dans le système informatique militaire américain, il encourait, selon ses défenseurs, jusqu'à soixante ans de prison aux Etats-Unis. Washington a évalué à 800.000 dollars (615.000 euros) les dommages qu'il a causés. Son extradition avait été réclamée en juillet 2006, en vertu du traité signé en 2003 par les Etats-Unis et le Royaume-Uni après les attentats du 11 septembre 2001 pour faciliter le transfert de suspects dans le cadre de la lutte antiterroriste. Il est devenu un symbole de la campagne au Royaume-Uni visant à revoir, dans un sens plus contraignant, l'accord d'extradition entre Londres et Washington. Le premier ministre britannique, David Cameron, avait même soulevé à deux reprises le problème de l'extradition de M. McKinnon avec le président américain Barack Obama, soulignant le fait qu'il s'agissait d'un "jeune homme vulnérable". Trouble mentaux sévères Les avocats de M. McKinnon ont introduit de nombreux recours sur la base de rapports médicaux attestant qu'il souffrait "de troubles mentaux sévères" et présentait "un sérieux risque de suicide en cas d'extradition", mais ils ont tous été rejetés. M. McKinnon est atteint du syndrome d'Asperger, une forme d'autisme diagnostiquée en 2007 après qu'un expert de cette maladie eut observé le Britannique lors d'une interview à la télévision. La mère du pirate informatique, Janis Sharp, qui a mené activement campagne contre l'extradition de son fils, a fait part de sa satisfaction à l'annonce du blocage de l'extradition. Citation: "Merci Theresa May, du plus profond de mon coeur. J'ai toujours su que vous aviez la force et le courage de prendre la bonne décision", a-t-elle réagi.

17 Oct 2012 LIRE L'ACTU
Microsoft découvre des PC infectés sur une chaine d'approvisionnement en chine Archives Secunews SECUNEWS

Microsoft découvre des PC infectés sur une chaine d'approvisionnement en chine

On savait les cybercriminels capables d'exploiter n'importe quelle faille pour infecter les ordinateurs, mais peut-être pas à ce point. Dans un rapport, Microsoft a annoncé avoir découvert des machines infectées notamment par le virus "Nitol", alors qu'elles sortaient à peine de la chaîne de production dans des usines chinoises. Ce virus est capable de subtiliser des informations personnelles pour permettre aux criminels de récupérer des données bancaires. Les criminels auraient profité d'une faille de sécurité dans les chaînes d'approvisionnement pour infecter les machines en construction. Après avoir acheté dix PC de bureau et 10 ordinateurs portables, les enquêteurs de Microsoft ont ainsi découvert quatre machines infectées, par quatre malware différents. Elles sortaient tout juste de l'usine. Microsoft a annoncé avoir découvert des logiciels malveillants "capables d'allumer à distance le microphone et la webcam des machines infectées, ce qui pourrait donner à un cybercriminel des yeux et des oreilles dans la maison de la victime ou l'entreprise de la victime". Microsoft a identifié le domaine à partir duquel l'attaque a été exécutée, il a obtenu d'un tribunal américain l'autorisation d'en prendre le contrôle pour filtrer le trafic et bloquer les données éventuellement subtilisées par les malware. L'hébergeur chinois 3322.org est suspecté depuis 2008 d'être impliqué dans la cybercriminalité. Citation: Son propriétaire, Peng Yong, a affirmé ne rien savoir de l'action intentée par Microsoft, affirmant que son entreprise faisait preuve d'une "tolérance zéro" à l'égard des pratiques illégales, tout en reconnaissant ne pas pouvoir "exclure que les utilisateurs individuels utilisent des noms de domaine à des fins malveillantes".

15 Sep 2012 LIRE L'ACTU
Après avoir déposé la marque Anonymous, il recule sous la pression Archives Secunews SECUNEWS

Après avoir déposé la marque Anonymous, il recule sous la pression

Il n'a pas résisté bien longtemps, après avoir déposé le logo et le slogan du mouvement Anonymous en février 2012, le gérant de la société Early Flicker a annoncé ce week-end qu'il allait envoyer une déclaration de renonciation à l'Inpi. Depuis une semaine, il faisait face à la pression des internautes qui brandissaient la menace d'attaques informatiques. Contacté dimanche, Apollinaire Auffret précise qu'il va "communiquer sur son site dans les jours qui viennent à propos de l'accord". Actuellement en Asie, le gérant de la société Early Flicker a toujours assuré qu'il ne voulait pas faire de l'argent sur le dos du mouvement". Anonymous avait exigé le retrait de ces marques déposées

10 Aug 2012 LIRE L'ACTU
Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final Archives Secunews SECUNEWS

Le Parlement européen vote contre le traité anticontrefaçon ACTA au vote final

Au terme de plusieurs mois de vifs débats et de manifestations, et aprés une série de votes négatifs en commission, le Parlement européen a voté contre le traité de lutte contre la contrefaçon ACTA, par 478 voix contre, 39 voix pour et 165 abstentions. Ce texte, négocié en secret entre une dizaine de pays (Europe, Etats-Unis, Japon...) instaurait un accord commercial visant à lutter contre la contrefaçon, tant physique que numérique. Il proposait notamment de renforcer la lutte contre les médicaments contrefaits ou d'harmoniser les outils de répression contre le téléchargement illégal. Mais pour de nombreuses associations de défense des libertés numériques ou de défense des malades du sida, le texte présentait des risques d'importantes dérives. Sur la forme, d'abord: Le fait que le texte ait été négocié en secret, loin du regard des élus, posait probléme. Sur le fond, surtout, bien que la version finale du texte ait été débarrassée, de certaines de ses dispositions les plus controversées, il comportait des mesures inédites et jugées liberticides, comme une procédure simplifiée pour que les ayants droit puissent obtenir des fournisseurs d'accés à Internet l'identité des internautes suspectés de télécharger illégalement. Divisions au sein du PPE Les débats sur le texte ont révélé, mardi, qu'ACTA ne faisait pas non plus l'unanimité au sein des principales formations politiques du Parlement. Au sein du Parti populaire européen (PPE), le traité a révélé l'existence d'une ligne de fracture importante entre les élus jugeant que le texte ne protégeait pas assez les libertés fondamentales et les partisans du texte, qui estimaient que le traité, même imparfait, était nécessaire pour améliorer la protection du droit d'auteur en Europe. Ces divisions internes recoupaient en partie des divisions par pays: Ainsi, les élus PPE néerlandais ou italiens avaient fait part, en bloc, de leurs importantes réserves sur le texte. En raison de ces divergences internes, la position commune du principal groupe de droite a changé à plusieurs reprises dans les heures précédant le vote, pour finalement s'établir sur un vote libre, sans consigne de vote de groupe. Les partisans du texte au sein du PPE avaient tenté, en dernier recours, d'obtenir un report du vote en séance pléniére, sans succés ; au final, de nombreux élus du PPE ont fait le choix de l'abstention. Pour les opposants au traité, le vote est une victoire nette. Citation:Surtout, "le texte a permis d'ouvrir un grand débat public, y compris à l'intérieur du PPE, sur la nécessité d'une réforme du droit de la propriété intellectuelle en Europe", se félicite Jérémie Zimmermann, porte-parole du collectif la Quadrature du Net, trés impliqué dans la mobilisation conter ACTA. "Ces débats ont également montré ce que peut faire la mobilisation citoyenne, il y a eu des millions d'e-mails envoyés aux députés, des dizaines de milliers de coups de téléphone, c'est un véritable sursaut démocratique." Pour les défenseurs des libertés numériques, le rejet d'ACTA constitue une étape de plus, quelques mois aprés l'ajournement sine die des projets de loi PIPA (Protect Intellectual Property Act) et SOPA (Stop Online Piracy Act) aux Etats-Unis, qui visaient à renforcer la protection du droit d'auteur au détriment, pour leurs détracteurs, des droits fondamentaux des citoyens. Pour M. Zimmermann, il s'agit bien d'un mouvement global, international. [quote]"Il n'y a pas un Internet américain, un Internet européen, la carte des Internets n'a pas de bordures, aujourd'hui, on assiste à une mobilisation globale, un réseau dans lequel chacun de nous est un noeud. C'est cette leçon-là qui doit durer au-delà d'ACTA." Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Clic pour lire tous les articles sur l'ACTA Tous les articles sur La loi SOPA ET PIPA (vidéo) Crainte au sujet du projet de loi INDECT

04 Jul 2012 LIRE L'ACTU
Le tueur présumé de Toulouse traqué par son IP Archives Secunews SECUNEWS

Le tueur présumé de Toulouse traqué par son IP

Le tueur présumé aura finalement été trahi par internet, c'est l'adresse IP de la mére du tueur présumé qui a permis de remonter jusqu'à lui. Les cyber-policiers ont réussi à trouver l'e-mail donnant rendez-vous au parachutiste Imad Ibn Ziaten qui a été assassiné le 11 mars 2012 d'une balle dans la tête. Cet e-mail faisait suite à une petite annonce pour une moto postée sur le site LeBoncoin.fr. Selon le ministre de l'Intérieur Claude Guéant, environ 500 personnes ont visionné cette annonce, par recoupement, l'une de ces adresses correspondaient à la mére d'une personne déjà suspectée. Une adresse IP collectée et conservée par le site cible (LeBonCoin). Avec cet identifiant et l'heure de connexion, les forces de l'ordre peuvent remonter à l'identité du possesseur de l'abonnement internet avec l'aide du fournisseur d'accés (F.A.I) correspondant. Dans le cas présent, "l'adresse IP" a permis de remonter à la mére du tueur présumé. De plus, gr‚ce à l'adresse IP et donc la localisation de l'abonné, la police s'affaire à remonter l'activité des différentes bornes-relais téléphoniques du secteur pour obtenir des listes d'appels et de récupérer les images des caméras de surveillance des alentours afin d'établir le parcours du tueur présumé. L'assassin présumé a été mis sur écoute dés lundi aprés-midi. Citation:"Il était dans le collimateur de la DCRI (la Direction centrale du renseignement intérieur), comme d'autres, depuis les deux premiers attentats", selon une source proche de l'enquête qui s'est confié à l'AFP. Les cyber-policiers parisiens de la PJ à Nanterre ont prêté main forte aux équipes toulousaines pour remonter la piste numérique. Au moment de mettre cet article le présumé tueur est toujours retrancher chez lui depuis 30h

22 Mar 2012 LIRE L'ACTU
Des centaines de manifestations contre le traité Acta dans le monde Archives Secunews SECUNEWS

Des centaines de manifestations contre le traité Acta dans le monde

Dans plusieurs pays européennes hier des dizaines de milliers de personnes ont manifesté contre la signature d'un traité international controversé l'ACTA (Anti-Counterfeiting Trade Agreement. Ce traiter vise à lutter contre le piratage de produits et de contenus soumis aux droits d'auteur. Alors que le Japon, l'Australie, le Canada et les …tats-Unis font partie des nations ayant signé le traité à l'automne, plusieurs pays européens n'ont pas encore signé l'entente et de plus en plus de mouvements d'opposition se font sentir. Parmi les craintes des opposants notons la possibilité de surveillance des activités en ligne digne de Big Brother et l'obligation des FAI (fournisseurs d'accés Internet) à fournir aux supposées victimes de piratage les coordonnées des supposés pirates. Plus de 25.000 personnes ont bravé le froid en Allemagne samedi, environ 4.000 en Bulgarie dont certaines portant le fameux masque de Guy Fawkes utilisé entre autres par le groupe Anonymous, des manifestations ont également eu lieu à Prague, Paris, à Warsaw, en Roumanie et en Croatie, entre autres. Déjà à la fin de cette semaine, l'Allemagne faisait part de ses réserves face au traité et annonçait son intention de ne pas le signer pour le moment. La maniére dont le traité a été négocié secrétement est également dénoncée par plusieurs associations et formations politiques. L'Union européenne a signé le texte fin janvier 2012, mais ce dernier doit encore être ratifié dans les différents pays de l'Union et soumis à un vote du Parlement européen. La Pologne, la République tchéque et la Lituanie ont d'ores et déjà gelé le processus de ratification, estimant que le texte devait être davantage étudié avant toute signature. Le rapporteur du texte au Parlement, le socialiste Kader Arif, avait démissionné de son poste de rapporteur, dénonçant une "mascarade", il a été remplacé par le britannique David Martin. Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

13 Feb 2012 LIRE L'ACTU
Décés de Paulo Pinto, aka CrashFR Archives Secunews SECUNEWS

Décés de Paulo Pinto, aka CrashFR

Paulo Pinto, que beaucoup d'entre-nous ont cotoyé sous le pseudonyme de CrashFR, s'en est allé dans la nuit aprés un tragique accident de scooter à l'‚ge de 30 ans. Quand il a commencé le bidouillage, trés tôt dans sa vie et bien avant les années 2000, Paulo avait compris l'enjeu de la technologie et avait découvert ses deux leitmotiv. D'abord, s'attacher co?te-que-co?te à ce que la connaissance soit partagée. En membre du hacking français de la premiére heure, il avait apporté la culture du partage et de l'entraide, n'hésitant pas à rendre publiques des informations qui lui ont values les foudres de bien des institutions. Sa liberté, Paulo la mettait volontier en retrait quand il devait défendre le droit à l'information et l'accés aux connaissances. Son deuxiéme leitmotiv consistait en l'accompagnement des jeunes, et il en a guidé, des débutants, des newbies, des amateurs, guidés, pour les amener vers un niveau de connaissance que seule sa patience pouvait garantir. Guidés aussi, parce qu'il se faisait une mission de faire en sorte que "des gamins de 14 ou 15 ans, qui découvrent le monde merveilleux de la connaissance, n'aient pas la tentation de verser du mauvais côté", comme il le déclara plusieurs fois en interview. De ses deux volontés, Paulo n'en a l‚ché aucune, en fondant et en agissant comme un moteur pour HZV, Crash voulait que perdure la culture du hacking telle qu'elle était née au moment o? lui-même venait au monde. Il a fondé puis animé le magazine "HackerzVoice", qu'il participera à faire redécouvrir sous le nom du "The Hackademy Journal" quand les ennuis contraindrons The HackerzVoice à se taire. Du magazine, il créé une communauté, qui s'étend partout en France. D'abord à Paris, avec la premiére "Hackademy School", qu'il porte du bout de ses bras et qu'il n'aura de cesse de pousser vers l'avant. Puis, il prend son b‚ton de pélerin, et soutient en province la création d'associations locales, regroupées sous un même drapeau (celui des Hackademy Schools) aux quatre coins de la France. La communauté s'étend et Paulo touche à son but de proposer un véritable accueil pour tous les amateurs de technologie et les garder dans le droit chemin quels qu'ils soient et quoi qu'ils aient fait. Puis vint pour Crash un nouveau costume, celui du chef d'entreprise. En créant "Sysdream", Paulo a apporté à la sécurité informatique le pragmatisme et la crédibilité qui lui manquaient. Il défendait l'idée que la sécurité devait être testée en conditions réelles avec des assaillants réels, et que l'Ethical Hacking et l'audit offensif étaient nécessaires. Et tenait la preuve, n'hésitant pas à promouvoir conjointement des actions choc, menées de front par Sysdream et HZV. En soutenant "la Nuit du Hack" toutes ces années, et en créant "Hack In Paris" en 2011, Crash défendait l'idéal d'un monde o? les hackers et les entreprises travaillaient de concert, un monde qu'il touchait du doigt, réguliérement. Crash est toujours à la barre quand la société d'édition qui posséde la marque The Hackademy ferme ses portes. Sur tous les fronts, il défendra sa communauté en se battant des semaines entiéres pour qu'elle ne soit pas abandonnée à un liquidateur judiciaire, pour récupérer ses droits sur le site et les noms de domaines, avec pour ambition de rendre à The Hackademy sa liberté et son indépendance. Crash la nuit, Paulo le jour. Lutter la nuit, pour arpenter le monde du hacking à sa maniére, avec sa joie et son humour et offrir la journée un service impeccable et une honnêteté de tous les instants. Et malgré tout, il a su rester ouvert, à l'écoute, accessible et simple, en n'oubliant ses racines. Voilà la vie de Paulo Pinto, aka CrashFR, dont nous pleurons aujourd'hui la disparition survenue trop tôt. Cérémonie vendredi 9 décembre 2011 à 15h …glise stella matutina 68,avenue du maréchal foch 92210 saint cloud (France) Inhumation à 16h30 Cimetiére communal de saint cloud 114,avenue du maréchal foch 92210 saint cloud (France) Laisser un message dans le livre d'or Voir aussi: Un siécle de sécurité informatique, radio, télécommunication

07 Dec 2011 LIRE L'ACTU
Un compte Twitter de Fox News piraté, annonce la mort d'Obama Archives Secunews SECUNEWS

Un compte Twitter de Fox News piraté, annonce la mort d'Obama

Le compte Twitter de la chaÓne télévisée américaine Fox News consacré à la politique, @foxnewspolitics, a été victime d'un piratage, ce lundi 4 juillet 2011, jour de la fête nationale américaine. Depuis ce matin, ce compte annexe de la chaÓne conservatrice appartenant à Rupert Murdoch annonce la mort du président Barack Obama. Citation:"Le président Barack Obama a été assassiné, deux blessures par balle l'ont emporté. C'est un triste 4 juillet pour l'Amérique", annonce l'un des messages. Citation:D'autres tweets annoncent que le président a été abattu par un tireur inconnu dans un restaurant dans l'Iowa, alors qu'il faisait campagne dans l'Etat. Sauf qu'il s'est rapidement avéré que le compte Twitter de Fox avait été piraté par un hacker voulant faire une plaisanterie d'un go?t douteux en ce jour de fête nationale. Les tweets se sont malgré tout répandus comme une traÓnée de poudre avec le hashtag "#Obamadead", créant l'émoi chez des milliers d'internautes. Le piratage n'a pas été revendiqué. Il y a un mois, des pirates appartenant au groupe LulzSec ( dissous depuis ) avaient détourné le site Internet de la chaÓne américaine PBS, y publiant un article annonçant que le rappeur Tupac Shakur, assassiné en 1996, était toujours vivant.

04 Jul 2011 LIRE L'ACTU
La mutation du groupe de pirates LulzSec aprés sa dissolution Archives Secunews SECUNEWS

La mutation du groupe de pirates LulzSec aprés sa dissolution

Aprés avoir annoncé, samedi 25 juin 2011, sa dissolution aprés "50 jours de 'lulz', le groupe de pirates informatiques LulzSec n'a pas pour autant entiérement disparu. Il a ainsi incité ses admirateurs à poursuivre les attaques et piratages débutés ces derniers jours au sein de "l'opération Antisec", une campagne visant les forces de police et les gouvernements du monde entier. Aprés avoir bloqué plusieurs sites des forces de l'ordre américaines ou britanniques, le groupe avait publié, vendredi, des documents volés sur un serveur de la police de l'Arizona. Aprés avoir annoncé sa dissolution , LulzSec a demandé aux followers de son compte Twitter (suivi par prés de 300.000 personnes) de rejoindre un compte lié au mouvement Anonymous, un collectif de cyberactivistes qui a gagné plusieurs dizaines de milliers de followers en quelques heures. Dans l'intervalle, des membres de LulzSec et Anonops, qui relaie les campagne d'Anonymous, ont mis en place un nouveau canal de discussion IRC, sur invitation, et dédié à l'opération Antisec. Citation:"Si vous envisagez de devenir un membre de l'équipe ou de nous aider, comprenez bien qu'il ne s'agira pas d'un groupe qui se mettra à hacker immédiatement. Pour l'instant, nous développons une structure et une hiérarchie. Il s'agira probablement d'un processus lent et réfléchi, pour s'assurer que le fondateur et les cofondateurs sont d'accord avec la direction suivie." Avec l'arrestation d'un membre présumé de LulzSec qui ne faisait pas partie du coeur du groupe, et la publication d'informations personnelles sur plusieurs membres présumés par un ou des hackers inconnus, LulzSec a senti le vent du boulet. Les menaces pesant sur le groupe l'ont incité à se dissoudre pour mieux poursuivre ses activités. Voir aussi: Le groupe LulzSec annonce la fin de ses activités Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec (source:lemonde)

27 Jun 2011 LIRE L'ACTU
Greenpeace sollicite les internautes pour meubler son nouveau bateau Archives Secunews SECUNEWS

Greenpeace sollicite les internautes pour meubler son nouveau bateau

L'organisation de protection de l'environnement Greenpeace propose aux internautes de participer à la construction de son nouveau bateau, le Rainbow Warrior III. En échange, les donateurs reçoivent un certificat de propriété symbolique et leur nom inscrit à bord du bateau. Vous souhaitez aider Greenpeace mais vous ne savez pas comment ? L'organisation environnementale se construit un nouveau bateau, le "Rainbow Warrior III" et cherche des internautes prêts à investir dans celui-ci en achetant des articles nécessaires à son aménagement. Comme Greenpeace l'explique sur son site internet, ce bateau "sera une des piéces maÓtresse des campagnes menées par Greenpeace" (lutte contre le déréglement climatique, défense des forêts, protection des océans, etc.). Trés concrétement, pour acheter une piéce du bateau, il suffit de se rendre sur le site web du Rainbow Warrior III et de choisir le morceau voulu. Du stylo ou des boulons à 1 euro, en passant par un canot de sauvetage à 1200 euros ou des combinaisons de survie à 800 euros, il y en a pour tous les go?ts (et pour toutes les bourses). Une fois la piéce achetée, vous recevrez un certificat de propriété symbolique du bateau et verrez également votre nom inscrit, avec ceux des autres donateurs, à bord du bateau. Pour l'instant, le bateau est construit à plus de 33%, sa mise à flot est prévue pour octobre 2011... Citation:Trois Rainbow Warrior Le Rainbow Warrior III sera le successeur du Rainbow Warrior II, un bateau utilisé par Greenpeace pendant environ 50 ans. Le Rainbow Warrior I avait été coulé par les services secrets français, alors qu'il faisait route vers Mururoa dans le Pacifique, le photographe Fernando Pereira y avait trouvé la mort. Accéder au site Rainbow Warrior III (français)

04 Apr 2011 LIRE L'ACTU
Le compte Facebook de Sarkozy briévement piraté Archives Secunews SECUNEWS

Le compte Facebook de Sarkozy briévement piraté

Le compte Facebook du président faisait apparaÓtre dimanche soir un étrange message selon lequel le président ne comptait pas se représenter en 2012. Un message vite rectifié... Citation:"Chers Compatriotes, compte tenu des circonstances exceptionnelles que connat notre pays, j'ai dcid en mon me et conscience de ne pas me reprsenter l'issue de mon premier mandat en 2012" : voici le message (avec une erreur de scipt) que les internautes ont pu lire sur le profil Facebook du président de la République dimanche soir, entre environ 20h et 22h. Un message qui se poursuivait par une invitation à un pot de départ, avec un renvoi vers une page événement pour ce pot le "dimanche 6 mai 2012 ? 19:00 - 23:30". La confirmation qu'il s'agissait bel et bien d'un piratage est venue à 22h30, avec ce message publié à la place du précédent sur le compte de Nicolas Sarkozy: "Mon compte Facebook a donc été piraté ce soir, peut-être pour me rappeler qu'aucun systéme n'est infaillible. Je prends note de la leçon d'écriture et d'orthographe, mais ne souscris pas aux conclusions un peu h‚tives du message... Merci à ceux qui auront reconnu l'erreur, et merci encore pour votre soutien."

24 Jan 2011 LIRE L'ACTU
Viré pour avoir écrasé un bonhomme de neige Archives Secunews SECUNEWS

Viré pour avoir écrasé un bonhomme de neige

Un chauffeur de bus américain a perdu son emploi cette semaine, son tort ? Avoir roulé sur un bonhomme de neige... La scène se passe au début du mois à Urbana dans l'Illinois. Des étudiants se marrent en filmant une route où trône un bonhomme de neige d'un bon petit mètre. Une première voiture s'approche et évite de peu le monticule. Arrive ensuite un bus qui, lui, l'emboutit de face au grand désespoir ironique des jeunes hommes, "oh mon dieu, non!", s'exclament-ils hilares L'histoire ne s'arrête pas là. Les images tournent sur la toile et finissent par arriver jusqu'à la société de transports en commun et celle-ci ne fait ni une ni deux et décide de se séparer dans les plus brefs délais de son employé. Selon la presse américaine, les responsables estiment que le chauffeur a dévié dangereusement de sa bande pour heurter le bonhomme de neige. Il faut sauver le chauffeur de bus Une décision qui a vite fait boule de neige sur la toile. Un groupe Facebook " Save the bus driver" a déjà accuielli plus de 9.500 membres en moins de dix jours. Selon eux, "le chauffeur ne faisait que son devoir civique en nettoyant l'obstacle". Viré pour avoir écrasé un bonhomme de neige

16 Dec 2010 LIRE L'ACTU
La pratique commerciale de Voo critiquée Archives Secunews SECUNEWS

La pratique commerciale de Voo critiquée

Par un toutes-boÓtes, VOO s'invite chez les Novillois, un élu critique cette pratique commerciale, c'est de la lutte contre le piratage, dit-on chez VOO. Un courrier type a atterri récemment dans les boÓtes aux lettres des Novillois (Fernelmont). VOO, la société active dans la télédistribution, la téléphonie et internet, signale qu'il va Citation:"devoir procéder à un inventaire de son réseau pour s'assurer que seuls ses clients réguliers sont connectés, afin d'éviter que des signaux parasites ne viennent perturber le réseau". Et l'opérateur de prévenir, sur un ton assez péremptoire Citation:"Nos techniciens devront accéder aux installations techniques de votre immeuble. L'heure de visite est annoncée et les Novillois sont priés d'être au poste pour ouvrir la porte aux contrôleurs de VOO..." La lettre a intrigué puis dérangé plus d'un Fernelmontois. Philippe Rennotte, conseiller communal, a même décidé d'amener le débat à la table du conseil communal. Citation:"Ce sont vraiment des pratiques commerciales trés discutables", débute conseiller communal. Beaucoup de nos concitoyens, et spécialement les plus ‚gés, pourraient croire qu'ils sont quasiment obligés d'ouvrir à cet opérateur, un peu comme pour un relevé de compteur électrique. Mais ici, on a affaire à un opérateur complétement privé, dans un marché libéralisé". Drôle de démarche, à Tillier Dans son courrier, VOO en profite également pour faire un peu de retape, en annonçant des tarifs promotionnels et des avantages substantiels... Citation:"C'est un vrai mélange des genres", peste Philippe Rennotte. "Ils mettent le pied dans la porte et puis proposent ces promotions". ¿ Tillier, on fait également état de pratiques commerciales trés agressives de VOO, voire franchement limites. Citation:"Un commercial qui faisait du porte à porte a demandé à mon parrain, ‚gé de 84 ans, de signer un document. Il lui a dit que cela ne l'engageait à rien, que cela lui permettait juste de prouver qu'il avait bien fait son boulot, et quelque temps plus tard, mon parrain apprend qu'un abonnement est en cours. Même pour internet, et il n'a même pas d'ordinateur. Heureusement, en faisant les démarches, il a pu annuler assez facilement", explique encore cette habitante de Tillier. Du côté de VOO, on précise d'abord le cadre de ce courrier et de cette action. Citation:"Nous agissons de la sorte dans les régions o? notre réseau semble connaÓtre des problémes de piratage", débute Patrick Blocry, responsable de la communication chez VOO. Et cela semble être le cas du côté de Noville-les-Bois. L'action des pirates a un impact négatif sur la qualité du réseau, avec des symptômes comme une vitesse internet ralentie". Mais, en optant pour le toutes-boÓtes, n'est-ce pas là une maniére un peu détournée de mener une campagne commerciale musclée ? Citation:"On procéde de la sorte justement pour que les personnes ciblées (à savoir, les pirates) soient touchées par le message", continue Patrick Blocry. VOO veut ainsi ramener les contrebandiers dans le droit chemin. "On leur propose de régulariser leurs situations", en leur plaçant même sous le nez un tarif promotionnel. Par contre, sur les pratiques plus que douteuses dénoncées par cette habitante de Tillier, le responsable VOO est ferme. Citation:"Cela ne correspond pas du tout à notre politique maison. Nous sommes en effet en train de faire des expériences commerciales, avec du porte à porte, dans deux régions précises. Mais nous veillons justement à ce que nos collaborateurs n'aient pas ce genre de comportement". L'opérateur méne d'ailleurs une petite enquête pour avoir le fin mot sur ce qui s'est réellement passé à Tillier.

27 Nov 2010 LIRE L'ACTU
Un cyber séducteur sévissait sur Facebook Archives Secunews SECUNEWS

Un cyber séducteur sévissait sur Facebook

Utilisant des faux profils, l'escroc belge, séduisait des dames pour s'introduire chez elles et les voler, il aurait environ 120 faits à son actif. Mercredi, le juge d'instruction Olivier Bontyés a de nouveau placé sous mandat d'arrêt Xavier Z., un escroc Bruxellois de 35 ans qui traquait ses victimes sur Facebook. Il a fallu plusieurs mois de travail pour que les enquêteurs du SER de la zone de police Lesse et Lhomme parviennent à identifier et interpeller ce cyber séducteur qui avait fait une victime à Houyet. Une jeune dame qui l'avait hébergé pendant trois semaines en octobre 2009. Le Casanova s'en était allé en emportant son portefeuille et ses bijoux, en possession des numéros des comptes bancaires de la jeune femme, il s'est empressé de prélever tous ses avoirs, le préjudice total s'éléve à 4.000 €. L'enquête fut ardue, car l'escroc utilisait des faux noms et faux profils sur Facebook, avec des photos d'autres hommes, il s'était organisé pour ne pas se faire pincer. Quatre autres victimes avait été recensées, mais il se pourrait que d'autres femmes n'aient pas déposé plainte. Autre spécialité du bruxellois, des achats par correspondance. Des achats qu'il ne payait pas, il commandait toutes sortes d'articles, notamment des GSM qu'il se faisait livrer par colis, dans des commerces de quartier, notamment chez un libraire d'Uccle, qui avait été averti de ses agissements et qui a alerté la police permettant ainsi l'interpellation de Xavier Z, le 20 avril 2010. Placé sous mandat d'arrêt, il fut libéré sous conditions aprés plusieurs semaines de détention préventive, le Bruxellois n'avait avoué que les faits pour lesquels il avait été questionné, la poursuite de l'enquête en a mis environ 120 autres a jour. Notamment une escroquerie au préjudice d'une dame ‚gée de Courcelles, dont les comptes bancaires ont été délestés de 12.000 €. Xavier Z. a aussi retiré de l'argent au moyen de cartes de banque volées ou trouvées. Tous ces méfaits sont antérieurs à son arrestation en avril 2010, il semblerait qu'il n'y a pas eu de récidives aprés sa libération. Le nouveau placement sous mandat d'arrêt de Xavier Z. a été motivé par les nécessité de l'enquête et le fait qu'il n'a pas de domicile fixe. Voir aussi: Banni de Facebook aprés avoir couché avec 300 utilisatrices Les 10 piéges à éviter sur les réseaux sociaux old.secunews.org: Nous le répéterons jamais assez, vous dévoilez des éléments que la plupart des gens refuseraient de donner à un inconnu dans la rue, vous devez avoir le même comportement sur internet.

01 Nov 2010 LIRE L'ACTU
Les 10 virus PC les plus destructeurs de tous les temps Archives Secunews SECUNEWS

Les 10 virus PC les plus destructeurs de tous les temps

Les virus affectant l'univers du PC sont dans leur vingtième année d'existence, l'occasion de dresser une petite liste de ceux qui sont d'ores et déjà entrés dans l'Histoire de l'informatique de part leur action destructrice. Il y a 20 ans, ce que l'on peut considérer comme le premier véritable virus (auto-reproductible) pour PC faisait son apparition. Crée par deux programmeurs Pakistanais, le virus de boot dénommé Brain s'était peu répandu mais avait toutefois sévi sur les campus américains via des copies de logiciels infectés (sur disquettes) fournies à des touristes. Depuis, Brain a fait bien des émules qui sont apparus sous diverses formes dont les vers et la rédaction du site TechWeb profite de cette année anniversaire pour publier un petit état de l'art de ce qu'elle considère comme les 10 virus pour PC les plus marquants de tous les temps. 1- CIH: Année d'apparition : 1998 Dommages estimés : 20 à 80 millions de dollars à travers le monde et une quantité innombrable de données informatiques détruites Egalement connu sous le nom de virus Tchernobyl, CIH tire son nom initial de son inventeur taïwanais Cheng Ing-Hau. CIH a infecté les fichiers exécutables des systèmes d'exploitation Windows 95, 98, Me et se chargeait ainsi en mémoire pour infecter d'autres exécutables. Avec la venue des nouveaux OS de Microsoft et sa prise en charge par les anti-virus, son action est désormais caduque. 2- Melissa Année d'apparition : 1999 Dommages estimés : 300 à 600 millions de dollars Ce Macrovirus s'est répandu via Word 97 ou 2000 et Outlook 97 ou 98 avec une telle vitesse que des grandes entreprises comme microsoft ou Intel ont été contraintes de fermer leur système de messagerie Les documents infectés étaient envoyés à de multiples adresses pour le contenir. . 3- I love you Année d'apparition : 2000 Dommages estimés : 10 à 15 milliards de dollars Autrement baptisé Loveletter et The Love Bug, ce ver connut une diffusion massive grâce à Outlook sous la forme d'un message d'invitation à l'amour mais qui contenait en réalité un script Visual Basic permettant d'envoyer le virus à tout le carnet d'adresses. Il détruisait aussi: - Les scripts - Les fichiers HTML - Les images JPEG - Les fichiers MP3 - Etx... 4- Code Red Année d'apparition : 2001 Dommages estimés : 2,6 milliards de dollars, 1 millions d'ordinateurs infectés dont 400 000 en moins d'une semaine Ce ver était capable d'exploiter une faille présente dans Internet Information Server (IIS) Web server de microsoft afin de prendre le contrôle de ces machines et lancer une attaque par déni de service (DoS) avec notamment comme cible le serveur de la Maison Blanche. 5- SQL Slammer Année d'apparition : [i]2003 Dommages estimés : 500 000 serveurs touchés Ce ver qui a exploité une faille sur les serveurs microsoft SQL Server s'est propagé via Internet, aboutissant à un ralentissement notable du réseau à l'échelle mondiale. En 10 minutes, Slammer a corrompu 75.000 ordinateurs et a mis en exergue le laxisme de certains administrateurs réseaux alors qu'un correctif avait été publié 6 mois au préalable. 6- Blaster Année d'apparition : 2003 Dommages estimés : 2 à 10 milliards de dollars, des centaines de milliers de PC infectés[/b] Ce ver a exploité durant l'été 2003, une vulnérabilité présente dans le sous-système RPC (protocole de gestion client-serveur) de Windows XP2000. Il provoquait l'extinction de la machine infectée dans un délai d'une minute et certains l'ont rendu responsable du black out de New York qui a eu lieu cette année là. 7- Sobig.F Année d'apparition : 2003 Dommages estimés : 5 à 10 milliards de dollars, 1 million de PC infectés Dans les premières 24 heures de son existence, ce ver affectant les systèmes Windows depuis la version 95, s'est propagé par mail et via les dossiers partagés, et a généré près de 1 million de copies de lui-même. Sobig s'est désactivé tout seul le 10 septembre 2003 et microsoft a proposé de récompenser de 250 000 dollars toute personne qui permettrait l'arrestation de son auteur qui pour l'heure, court toujours. 8- Bagle Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars et la facture continue de gonfler D'un grand classicisme, ce ver s'est également propagé par mail mais le plus grand danger est venu du nombre pléthorique de variantes de ce dernier qui ont été crées. 9- MyDoom Année d'apparition : 2004 Dommages estimés : du temps de sa splendeur, MyDoom a réduit de 10 % les performances du réseau Internet et a augmenté de 50 % les temps de chargements au sein du Web Citation: La vitesse de propagation de ce ver a notamment été décuplée par l'utilisation du service Peer to Peer de KaZaA. 10- sasser Année d'apparition : 2004 Dommages estimés : des dizaines de millions de dollars Contrairement à beaucoup de ses congénères, ce ver ne s'est pas répandu par maill mais a exploité une faille de sécurité non mise à jour dans Windows XP et 2000. Son auteur, un allemand âgé à l'époque de 18 ans, a été arrêté quelques jours à peine après la sortie du ver et condamné à de la prison avec sursis, lui qui travaille désormais pour une société de sécurité informatique.

10 Oct 2010 LIRE L'ACTU
Un ingénieur de Google pris en flagrant délit d'espionnage de données privées Archives Secunews SECUNEWS

Un ingénieur de Google pris en flagrant délit d'espionnage de données privées

Le salarié a été renvoyé mais cette affaire illustre une nouvelle fois l'opacité de Google en matière de protection des données de ses utilisateurs. Voila une affaire qui va apporter de l'eau au moulin des détracteurs de Google qui s'inquiètent pour la protection des données des utilisateurs. Le webzine Gawker vient en effet de révéler que le géant de la recherche avait renvoyé un de ses ingénieurs, pris en flagrant délit de tripatouillage dans les comptes d'au moins quatre utilisateurs. Google a confirmé l'incident et explique que le jeune salarié de 27 ans avait été viré "parce qu'il avait violé la stricte politique interne de respect de la vie privée". Concrètement, grâce à ses privilèges, l'employé indélicat a fouillé les relevés de " Google Voice " d'un mineur de 15 ans dont il était devenu ami après que le garçon eut refusé de lui dire le nom de sa nouvelle petite amie. Après avoir accédé au compte de l'adolescent pour trouver son nom et son numéro de téléphone, Barksdale a nargué le garçon et menacé d'appeler la jeune fille, selon Gawker, l'ingénieur ne semblait pas avoir de motivations sexuelles, mais vouloir plutôt démontrer son pouvoir, et se vanter de son rôle chez Google. L'ingénieur faisait partie d'un groupe d'informaticiens, les SRE (Site Reliability Engineers, ingénieurs de fiabilité des sites), qui ont accès aux données les plus sensibles et ont un accès sans limite aux comptes d'utilisateurs. Citation: Pris à défaut, Google assure "surveiller attentivement le nombre d'employés qui ont accès à son système, et mettre régulièrement à jour ses contrôles de sécurité.Cela dit, il faudra toujours qu'un certain nombre de gens accèdent aux systèmes s'ils doivent bien fonctionner. C'est la raison pour laquelle nous prenons tellement au sérieux chaque manquement".

15 Sep 2010 LIRE L'ACTU
Un motard piégé par sa propre caméra Archives Secunews SECUNEWS

Un motard piégé par sa propre caméra

Un jeune motard du Tarn-et-Garonne a été piégé par la caméra qu'il avait monté sur sa propre moto, dont les images montraient qu'il avait totalisé 65 infractions sur un parcours de 38 km entre Lauzerte et Montauban. Le jeune homme s'était amusé la semaine dernière à filmer sa chevauchée entre les deux villes, allant parfois jusqu'à 175 kilomètres/heure, mais arrivé à destination, il avait constaté qu'il avait perdu sa caméra. Celle-ci avait été récupérée sur le bord de la route par des gendarmes qui avaient visionné le film et décompté 65 infractions, dont des excès de vitesse et des stops non respectés. Le motard a été identifié par un gendarme alors qu'il refaisait son parcours au ralenti pour retrouver sa caméra.

18 Feb 2010 LIRE L'ACTU