Moteur de recherche

Résultats pour : "dressé"

Des scientifiques ont dressé la liste des 17 plus grandes menaces pour l’humanité : deux peuvent provoquer notre extinction d’ici 2100 Presse-Citron Général

Des scientifiques ont dressé la liste des 17 plus grandes menaces pour l’humanité : deux peuvent provoquer notre extinction d’ici 2100

Si cette foutue pandémie de COVID-19 nous a bien appris quelque chose, c'est que nous avons le don pour sous-estimer les catastrophes qui se profilent. Nous n'en avons visiblement tiré aucune leçon, ce dont vient d'attester une commission scientifique, qui s'est attelée à la tâche ingrate de nous le

23 Oct 2026 LIRE L'ACTU
FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur Archives Secunews SECUNEWS

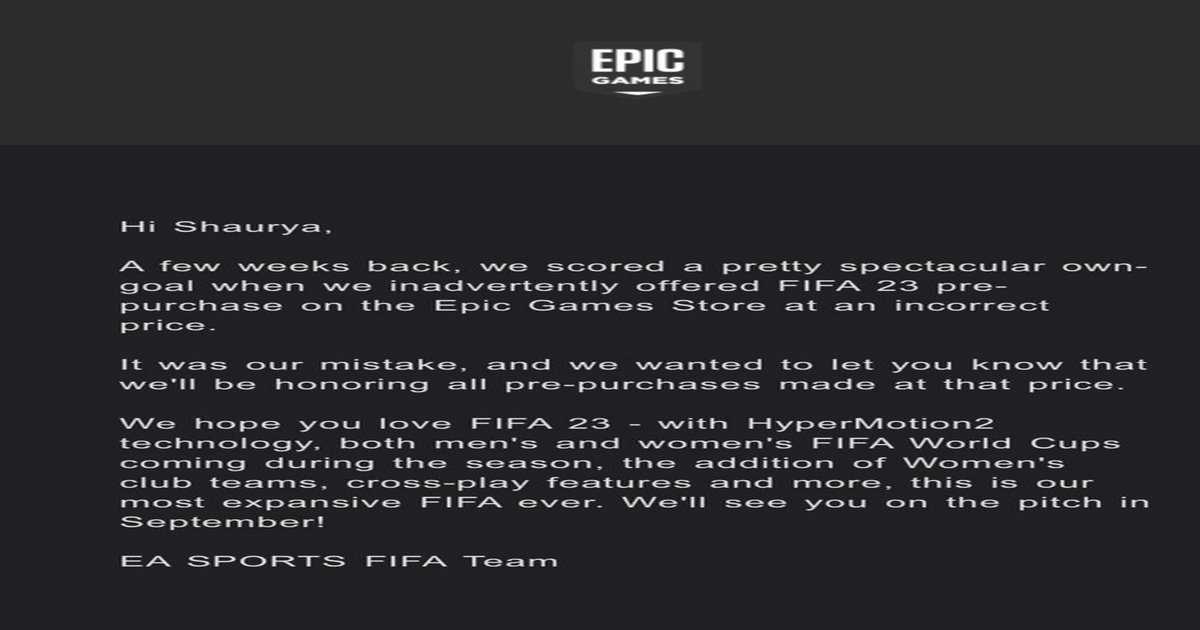
FIFA 23 vendu en précommande à 6 centimes d’euros, EA sport assume son erreur

Alors que FIFA 23 est prévu pour le 30 septembre 2022, certains internautes ont pu précommander l’Ultimate Édition du jeu, sur la version indienne de l’Epic Game Store à un prix défiant toute concurrence grâce à une erreur. En apprenant la nouvelle, des internautes du monde entier ont voulu tenter leur chance en essayant d’accéder à la plate-forme indienne, au moyen d’un VPN par exemple. Plutôt que d’annuler les commandes, EA Sports a décidé d’assumer son erreur et d’honorer tous les achats. "Il y a quelques semaines, nous avons marqué un but contre notre camp assez spectaculaire lorsque nous avons proposé par inadvertance la précommande de FIFA 23 sur l’Epic Games Store à un prix incorrect", s’est adressé l’éditeur aux acheteurs concernés. "C’était notre erreur, et nous voulions vous faire savoir que nous honorerons tous les achats effectués à ce prix", a-t-il ajouté. L'erreur a été rectifiée et le jeu a été remis en vente à son prix d’origine.

20 Aug 2022 LIRE L'ACTU
Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger Archives Secunews SECUNEWS

Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger

C'est le nouveau grand chantier de Mark Zuckerberg. Ce projet, baptisé 'Whatstabook', Facebook voudrait y parvenir d’ici fin 2019 ou début 2020, selon les informations du New-York Times qui a révélé ce projet. Facebook explique vouloir "créer les meilleures expériences de messagerie possibles" et qu'elles soient "rapide, simple, fiable et privée". Pas de fusion en vue, les trois réseaux sociaux garderaient leur indépendance, mais, au sein d’un outil commun. Il pourrait devenir possible de discuter avec un contact quel que soit le service sur lequel vous l’avez ajouté. Le cryptage total, qui rendrait les messages illisibles par d’autres que par l’expéditeur et le destinataire, pourrait répondre à la critique souvent adressée à Facebook quant à sa protection des données personnelles, jugée trop laxiste. Les trois services de messagerie de Facebook revendiquent chacun plus d’un milliard d’usagers dans le monde. L'intégration des applications pourrait aider Facebook à gagner plus d'argent grâce aux publicités en incitant ses utilisateurs à passer plus de temps à utiliser ses applications de chat plutôt que de se tourner vers d'autres services de messagerie Google et Apple. Matthew Green, cryptographe à l'Université John Hopkins, a exprimé sa préoccupation concernant les données qui pourraient être partagées entre les applications et le fait que le chiffrement de WhatsApp s’en trouve affaibli. WhatsApp n'a besoin que d'un numéro de téléphone pour s'inscrire tandis que Facebook demande aux utilisateurs de vérifier leur identité. L'intégration de Facebook Messenger avec WhatsApp et Instagram pourrait également rendre plus difficile pour les régulateurs gouvernementaux de démanteler l'entreprise, selon certains analystes. « Cela lie l'entreprise de manière plus rigide », a déclaré Brian Wieser, analyste chez Pivotal Research Group. « Ils consolident le fait qu'ils ne forment qu'une seule société. L'enjeu est plus élevé. »

30 Jan 2019 LIRE L'ACTU
Le top 5 des attaques informatique en 2018 Archives Secunews SECUNEWS

Le top 5 des attaques informatique en 2018

Selon certaines estimations, la cybercriminalité cause 600 milliards de dollars de pertes financières par an. Et malgré les leçons tirées des incidents du passé, les entreprises de tous les secteurs d’activité subissent encore chaque année des dommages massifs à la suite de cyberattaques. Si en 2017, le mot 'ransomware' était sur toutes les lèvres, l’année 2018 a été beaucoup plus diversifiée en termes de cybermenaces, mettant à mal certaines des plus grandes entreprises au monde. Examinons cinq des incidents de sécurité les plus importants survenus en 2018 BRITISH AIRWAYS/ 380 000 clients touchés La plus grande compagnie aérienne du Royaume-Uni a posté un tweet le 6 septembre 2018. “Nous enquêtons d’urgence sur le vol de données de clients depuis notre site Web et notre application mobile.” Sur son site Web, British Airways a déclaré que les données dérobées comprenaient des informations personnelles et financières sur les clients effectuant des réservations et des modifications de compte sur britishairways.com et sur l’application mobile de la compagnie aérienne. Les cybercriminels ont mis la main sur des noms, des adresses électroniques et des renseignements de cartes de crédit (y compris les numéros de carte, les dates d’expiration et le code CVC à trois chiffres requis pour autoriser les paiements en ligne). En d’autres termes, tout ce dont ils ont besoin pour mener à bien des campagnes de phishing et d’arnaques en ligne contre les 380.000 clients touchés. British Airways a conseillé à ses clients de contacter immédiatement leur banque et de suivre leurs recommandations. Facebook: 50 millions de comptes compromis Facebook a annoncé qu’une vulnérabilité au sein de la fonctionnalité 'Voir en tant que' a permis à des tiers de voler des jetons d’authentification de 50 millions d’utilisateurs. Les données personnelles affectées par ce piratage s’étendent aux messages privés, aux conversations, aux enregistrements, aux photos envoyées via messagerie instantanée, et bien plus encore. Si les agresseurs décident un jour de les rendre publics, des mariages seront brisés, des amitiés se termineront brusquement et des photos sensibles inonderont Internet… Depuis, Facebook s’est attaqué au problème, mais cela n’a pas suffi à rassurer les utilisateurs dont les données sont déjà entre de mauvaises mains. Le réseau social est actuellement confronté à une amende supérieure à un milliard d’euros dans le cadre du 'RGPD'. AADHAAR: 1,1 milliard d’enregistrements exposés Au début de l’année 2018, la base de données nationale d’identification en Inde, qui est le plus grand programme d’identification biométrique au monde, a subi une violation de données qui a touché plus de 1,1 milliard de citoyens indiens. N’importe qui dans la base de données 'Aadhaar' peut utiliser ses empreintes digitales ou son iris pour ouvrir un compte bancaire, acheter une carte SIM, s’inscrire aux services publics ou recevoir une aide financière. Les entreprises peuvent notamment puiser dans la base de données Aadhaar pour identifier leurs clients. L’une de ces entreprises est la compagnie publique 'Indane'. En mars, une vulnérabilité au sein des systèmes ce cette dernière a permis à quiconque de télécharger des informations privées sur tous les inscrits au système Aadhaar, exposant leurs noms, leurs numéros d’identification uniques à 12 chiffres et des informations sur les services auxquels ils sont connectés, comme leur banque. QUORA: 100 millions d’utilisateurs affectés Début décembre 2018, le site Web Quora a adressé un avertissement urgent à 100 millions d’utilisateurs, les prévenant que des cybercriminels avaient pu accéder à leurs données personnelles. Les attaquants ont ainsi pu récupérer des noms, des adresses e-mail, des adresses IP, des identifiants d’utilisateur, des mots de passe chiffrés, des paramètres de compte utilisateur, des données de personnalisation, des activités publiques et du contenu, y compris des questions et réponses. Des données importées de réseaux reliés entre eux, y compris les contacts, les données démographiques et les intérêts, ont également fait l’objet de fuites. Quora a invalidé les mots de passe des utilisateurs concernés par mesure de précaution. MARRIOT: 500 millions d’enregistrements exposés Fin novembre 2018, la plus grande chaîne hôtelière du monde a découvert qu’elle avait été la cible d’une opération sophistiquée au cours de laquelle des pirates informatiques ont exfiltré les données personnelles et financières d’un demi-milliard de clients, sur quatre ans. Les données piratées comprenaient des noms, des adresses postales et électroniques, des numéros de téléphone et des numéros de passeport, avec dates de naissance, sexe, dates d’arrivée et de départ, et plus encore. Pour certains clients, les données divulguées comprenaient également des numéros de carte de paiement chiffrés et les dates d’expiration associées à ces cartes. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

11 Jan 2019 LIRE L'ACTU
La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants Archives Secunews SECUNEWS

La Cnil accuse le robot 'I-QUE' et la poupée 'Cayla' d'atteinte grave à la vie privée des enfants

À trois semaines des Fêtes, les jouets connectés suscitent quelques craintes, en raison de leur manque de sécurité, ce lundi, la Cnil a mis en demeure un fabricant hongkongais de deux jouets connectés, le robot I-QUE et la poupée Cayla. S’ils s’invitent en nombre sur les listes au Père Noël, les jouets connectés suscitent quelques craintes, de récents scandales ont montré que le secteur n’est pas encore tout à fait au point pour que les plus jeunes puissent s’amuser en toute sécurité. Ce lundi 4 décembre 2017, la Cnil a mis en demeure la société Genesis Industries, le fabricant hongkongais de deux jouets connectés, le robot 'I-QUE' et la poupée 'Cayla'. Tous deux sont équipés d’un microphone et d’un haut-parleur et sont associés à une application mobile téléchargeable sur téléphone mobile ou sur tablette. Alertée, en décembre 2016, par l’association de consommateurs UFC-Que Choisir sur le défaut de sécurité des deux jouets, la Présidente de la CNIL a décidé de réaliser des contrôles en ligne en janvier et novembre 2017, elle a par ailleurs adressé un questionnaire en mars 2017 à la société située à Hong-Kong. "Ces vérifications ont permis de relever que la société collecte une multitude d’informations personnelles sur les enfants et leur entourage : les voix, le contenu des conversations échangées avec les jouets (qui peut révéler des données identifiantes comme une adresse, un nom…), mais également des informations renseignées dans un formulaire de l’application 'My Friend Cayla App', relève la Cnil dans un communiqué. Un micro espion d'une portée de 9 mètres Les contrôleurs de la Cnil ont constaté qu’une personne située à 9 mètres des jouets à l’extérieur d’un bâtiment, peut connecter un téléphone mobile aux jouets grâce au standard de communication Bluetooth sans avoir à s’authentifier (par exemple, avec un code PIN ou un bouton sur le jouet). "La personne située à une telle distance est en mesure d’entendre et d’enregistrer les paroles échangées entre l’enfant et le jouet ou encore toute conversation se déroulant à proximité de celui-ci". La délégation de la Cnil a également relevé qu’il était possible de communiquer avec l’enfant situé à proximité de l’objet par deux techniques - Soit en diffusant via l’enceinte du jouet des sons ou des propos précédemment enregistrés grâce à la fonction dictaphone de certains téléphones - Soit en utilisant les jouets en tant que "kit main libre. Il suffit alors d’appeler le téléphone connecté au jouet avec un autre téléphone pour parler avec l’enfant à proximité du jouet. Deux mois pour se conformer à la loi La Présidente de la Cnil Isabelle Falque-Pierrotin a considéré que l’absence de sécurisation des jouets, permettant à toute personne possédant un dispositif équipé d’un système de communication Bluetooth de s’y connecter, à l’insu des enfants et des propriétaires des jouets et d’avoir accès aux discussions échangées dans un cercle familial ou amical, méconnaît l’article 1er de la loi Informatique et Libertés selon lequel l’informatique "ne doit porter atteinte ni à l'identité humaine, ni aux droits de l'homme, ni à la vie privée, ni aux libertés individuelles ou publiques". Alors que des informations personnelles sont traitées par la société, les contrôleurs de la CNIL ont constaté que les utilisateurs des jouets ne sont pas informés des traitements de données mis en oeuvre par la société, de plus, ils ne sont pas informés du fait que la société transfère des contenus de conversations auprès d’un prestataire de service situé hors de l’Union européenne. La Présidente du gendarme du numérique a donc décidé de mettre en demeure la société Genesis Industries Limited de se conformer à la loi Informatique et Libertés dans un délai de deux mois. Lire le communique de la cnil. Voir aussi: Jouets connectés, un danger en termes de sécurité pour vos enfants. Barbie webcam, un danger pour vos enfants ?.

05 Dec 2017 LIRE L'ACTU
Europol traque les criminels les plus recherchés d'Europe avec des cartes postales Archives Secunews SECUNEWS

Europol traque les criminels les plus recherchés d'Europe avec des cartes postales

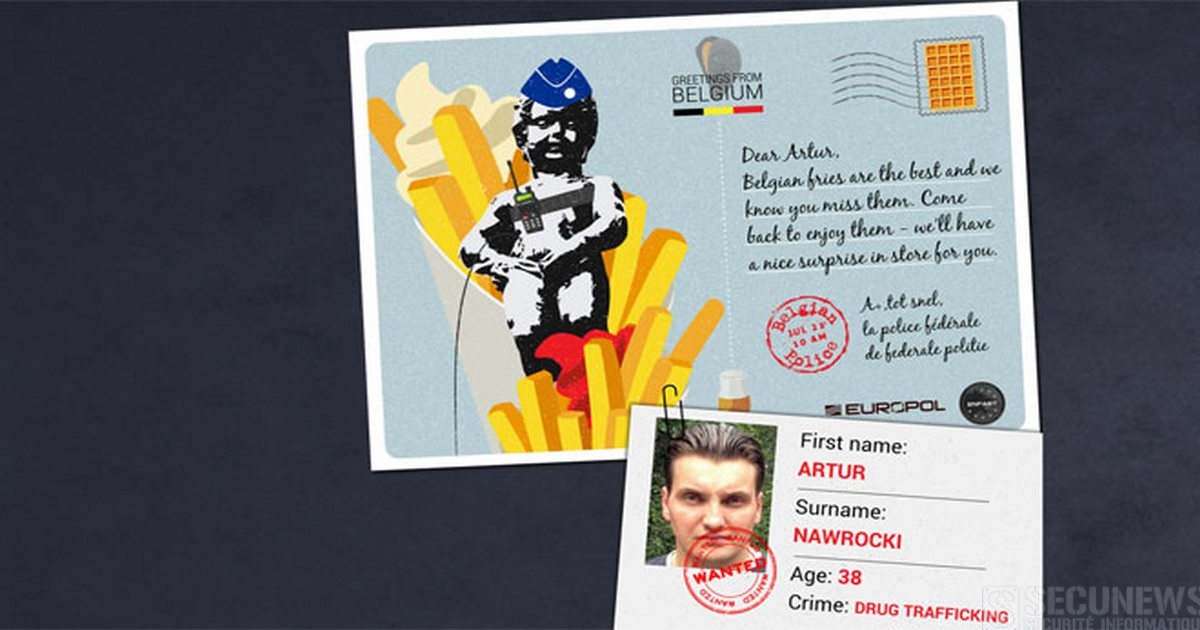
Europol va poster cet été sur son site une série de cartes postales adressées aux 21 criminels les plus recherchés du continent, dans le but de retrouver ces fugitifs. 'Cher Artur, les frites belges sont les meilleures et nous savons qu’elles te manquent. Reviens pour les apprécier, nous aurons une surprise pour toi', peut-on lire sur une carte de la police belge. Illustrée d’un cornet de frites et d’une bière, elle est adressée à Artur Nawrocki, en cavale après avoir été reconnu coupable de trafic de drogue par un tribunal bruxellois en 2014. 'Chers fugitifs européens les plus recherchés - la police veut que vous rentriez à la maison cet été!', avec ce slogan teinté d'humour noir, Europol lancent à l'adresse du grand public une campagne numérique pour le moins originale visant à retrouver la trace des criminels et grands voyous actuellement en cavale sur le Vieux Continent. https://twitter.com/Europol/status/893337365988728837 À partir de ce vendredi matin, l'organisation policière La Haye (Pays-Bas) va diffuser sur son site des cartes postales émanant de 21 des états membres pour tenter de capturer le malfaiteur considéré comme le plus venimeux de son pays. En France, la carte met en scène un dessin de sergent à moustache, portant képi et moustaches, bouteille de vin et croissant au pied, brandissant une baguette d'une main et tenant de l'autre un écriteau où il est inscrit 'Reviens!'. La carte s'adresse à un dénommé Farouk Hachi, chef d'une équipe de braqueurs en fuite. Impliqué dans une quinzaine d'attaques de banques à Rennes et à Saint-Malo entre 2000 et 2001, il avait été interpellé en 2002 par la police française avant d'être relâché en 2005 en raison de la longueur excessive de la procédure d'instruction. Condamné par la cour d'assises de Rennes le 6 février 2009 à 20 ans de réclusion par contumace, l'homme, selon une source policière, pourrait circuler en Belgique ou aux Pays-Bas ou encore dans le Nord de la France. 'Cher Farouk, est-il écrit sur la carte d'Europol, tu dois savoir que la vie est meilleure dans la douce France. Nous espérons que tu nous reviendras bien vite. Tu nous manques, signé: la police'. 'Bien que la plupart d'entre nous bénéficient d'une pause estivale bien méritée, les criminels ne prennent pas de congés, rappelle Europol, or, les destinations de vacances se sont révélées être des planques de choix pour les criminels en cavale. Ils pourraient même avoir choisi la même destination que vous..., c'est pourquoi votre aide peut être essentielle pour les capturer'. À l'occasion des dernières fêtes de fin d'années, Europol avait diffusé sur son site 'un insolite calendrier de l'Avent des criminels les plus recherchés' laissant apparaître chaque jour la photographie et la fiche d'un fugitif tour à tour demandé par l'un des 23 pays membres de l'Union... Meurtriers, ravisseurs, terroristes, trafiquants de drogues, tous sont convaincus ou soupçonnés de faits d'une extrême gravité. Europol rappelle que depuis le début de ce type de campagnes, lancées en 2016 et déjà vue par 2,5 millions d'internautes, 36 criminels ont été appréhendés. Insistant sur l'apport décisif du public, l'agence précise que 11 d'entre eux ont été directement mis hors d'état de nuire grâce à la médiatisation de leur identité. Accéder aux site internet https://eumostwanted.eu/summercampaign

04 Aug 2017 LIRE L'ACTU
KnightScope K5, un robot agent de sécurité se "suicide" en se jetant dans une fontaine Archives Secunews SECUNEWS

KnightScope K5, un robot agent de sécurité se "suicide" en se jetant dans une fontaine

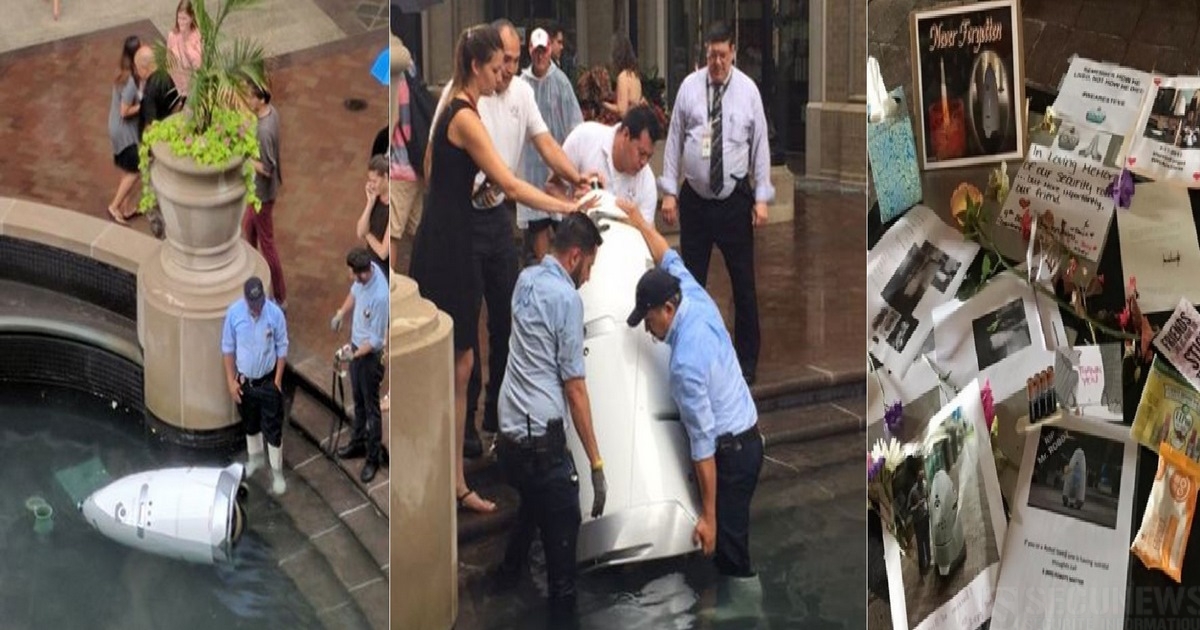
Lundi dernier, un robot autonome KnightScope K5, employé depuis peu à surveiller un centre commercial de Washington, aux États-Unis, n'a visiblement pas supporté la charge de son travail, les circonstances du drame sont encore floues. Pourtant considéré comme la Rolls Royce des robots de surveillance, l’appareil s’est jeté dans une fontaine, sous les yeux ébahis des clients et des employés du centre. Heureusement, ce molosse de 1m50 pour 136 kg, doté d’une caméra 360°, n’a blessé personne lors de son "suicide". "Nos bureaux avaient un robot de sécurité. Il s’est noyé. On nous avait promis des voitures volantes, au lieu de quoi nous avons des robots suicidaires", écrit l’internaute. Équipés de bottes de pêcheurs et devant des spectateurs, les agents de sécurité n’ont pas tardé à intervenir pour extirper la carcasse du bassin. Devant cette scène cocasse, les internautes ont largement ironisé sur le sort du robot. "Tout va bien, robot de sécurité. C’est un boulot stressant, on est tous passés par là", commente l’un d’eux. "Premier jour de boulot et le Knightscope se suicide déjà. Même les robots savent que le capitalisme est une souffrance invivable", renchérit un autre. Un mémorial en lieu et place de la station de ce vaillant robot a même été dressé, le lieu de recueillement a été agrémenté de photos de la défunte machine, de fleurs ainsi que d'une boîte de mouchoirs. Un internaute réclame, sous le hashtag #neverforget (Nous n'oublierons jamais), "un moment de silence pour Knightscope". Cet incident impliquant un robot Knightscope ne constitue pas une première. La société qui les fabrique a déjà été confrontée à la collision de l'une de ses machines avec un bambin de 16 mois dans un centre commercial de Stanford, toujours aux États-Unis, en juin 2016. "Le robot a percuté la tête de mon fils et il est tombé face contre terre. Le robot ne s'est pas arrêté, il s'était ensuite fait rouler sur le pied., et le robot a poursuivi sa route", témoignait alors la mère de l'enfant. L'un de ses comparses Knightscope avait été agressé l'année précédente par un homme en état d'ébriété. Knightscope a par ailleurs promis remplacer le robot suicidaire par un autre modèle. Rappelons que les services d’un Knightscope K5 ne sont facturés que 7 dollars de l’heure pour les entreprises qui décident d’y avoir recours. Les robots nous envahissent de plus en plus, de quoi donner raison à certains grands noms de l’univers du high-tech qui prédisent la prise de pouvoir de l’intelligence artificielle dans quelques années.

24 Jul 2017 LIRE L'ACTU
Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web Archives Secunews SECUNEWS

Dans sa prochaine version, Firefox va bloquer le pistage publicitaire sur le Web

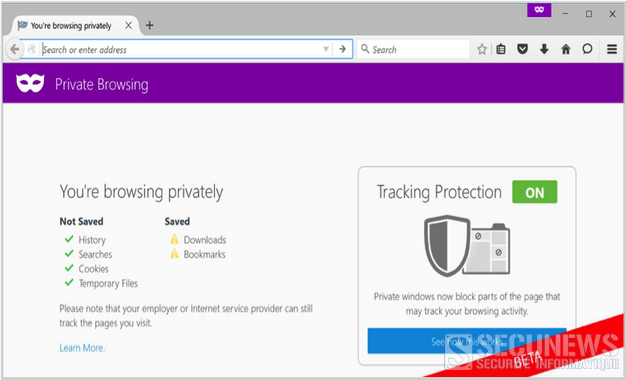
Le navigateur Internet va être doté d'un nouveau mode de navigation privée, interceptant le ciblage publicitaire, la prochaine version du navigateur Firefox, développé par la fondation Mozilla, sort le 3 novembre 2015. Elle empêche notamment les sites Web de traquer ses visiteurs, grâce à un nouveau mode de navigation privée, cette fonction ne se contente plus de supprimer l'historique, les cookies et la liste des téléchargements. Elle empêche aussi le chargement sur les pages Web de modules qui utilisés par des régies publicitaires pour tracer les visites ou par les réseaux sociaux pour suivre les comportements en ligne (par exemple un bouton 'j'aime' de Facebook). Une façon de se démarquer de Google Chrome, mais un choix critiqué par les éditeurs de sites, qui craignent de perdre une partie de leurs revenus. [quote]Selon Mark Mayo. il y avait une véritable demande de nos utilisateurs dans ce sens. Les navigateurs Internet sont quelque chose d'unique, ils ont un rôle d'intermédiaire entre fournisseurs de contenus et les internautes. Tout le monde ne comprend pas ce que charger une page Web peut impliquer, Or, le tracking est un sujet important, qui inquiétait déjà certains de nos utilisateurs. Cette nouvelle fonction répond à cette inquiétude, de la manière la plus simple et la plus pédagogique possible. On peut l'utiliser pour plein de raisons différentes: par exemple, un mari peut utiliser cette nouvelle navigation privée pour acheter un cadeau à sa femme, et être sûr que le cadeau ne s'affiche pas sur d'autres sites qu'elle pourrait ensuite visiter![/quote] [quote]Nous travaillons sur cette fonctionnalité depuis plus de 18 mois. C'était un travail complexe: bloquer le tracking peut résulter en une modification de l'aspect de certains sites Internet. Notre enjeu était de créer une expérience à la fois utile et agréable pour nos utilisateurs. Nous avions déjà lancé une extension pour Firefox, 'Lightbeam', qui permettait de mieux visualiser quel site vous piste en ligne. Il s'agit d'une nouvelle étape. L'idéal serait de proposer cette fonctionnalité sur le navigateur Internet classique, pas que dans la navigation privée, mais cela prendra plus de temps.[/quote] Des critiques adressées aux bloqueurs de publicités par les créateurs de contenus, qui craignent pour leurs revenus ? [quote]Je suis quelqu'un d'optimiste. Le Web a toujours su évoluer, il le fera encore. Ce n'est pas la première fois qu'un navigateur Web bloque des contenus, par exemple Firefox bloque depuis des années les fenêtre pop-up. Nous estimions simplement que c'était quelque chose qui nuisait à l'expérience des utilisateurs.[/quote] Sur Internet, ce sont toujours les internautes qui ont le dernier mot.

22 Oct 2015 LIRE L'ACTU
(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview Archives Secunews SECUNEWS

(MAJ) Face aux menaces d'attentat par des pirates, Sony annule la sortie américaine du film The Interview

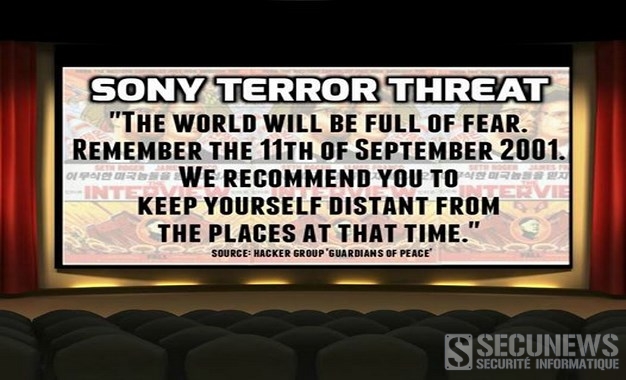
Les pirates informatiques qui ont frappé Sony Pictures ont adressé de nouvelles menaces mardi à ceux qui voudraient aller voir le film "L'interview qui tue!", produit par le studio poids lourd d'Hollywood, évoquant même les attentats du 11 septembre 2001. Ces menaces interviennent alors que d'anciens salariés de Sony Pictures Entertainment (SPE) ont annoncé avoir déposé une plainte en nom collectif contre le studio de cinéma et de télévision qu'ils accusent de ne pas avoir protégé leurs informations personnelles lors de l'attaque informatique survenue fin novembre. Dans un nouveau communiqué, le groupe GOP (Les gardiens de la paix), qui a revendiqué 'le piratage du 24 novembre 2014', annonce le début d'un "cadeau de Noël", avec la mise en ligne de nouveaux extraits de mails personnels du directeur général de SPE, Michael Lynton. Les pirates informatiques menacent en particulier les cinéphiles désireux d'aller voir le film "L'interview qui tue!", une comédie sur un complot fictif de la CIA pour assassiner le leader nord-coréen Kim Jong-un, produit par Sony. [quote]"Nous allons vous montrer clairement dans tous les lieux où "L'interview qui tue!" sera diffusé, notamment lors de l'avant-première, à quel destin tragique sont voués ceux qui cherchent à se moquer de la terreur", dit ainsi dans un mauvais anglais le communiqué de GOP reproduit par plusieurs médias américains, dont le Los Angeles Times. "Rappelez-vous le 11 septembre 2001. Nous vous recommandons de vous tenir à distance de ces endroits (où le film sera montré), et si votre maison est à proximité, vous devriez partir. Tout ce qui va se passer dans les prochains jours sera dû à la cupidité de SPE. Le monde entier dénoncera Sony", écrit le groupe Guardians of Peace, qui pourrait être affilié à la Corée du nord malgré le démenti de Pyongyang. [/quote] Sony a officiellement annoncé qu'il renonçait à sortir son film The Interview aux Etats-Unis. Un peu plus tôt, plusieurs grandes chaînes de cinéma avaient décidé de ne pas programmer ce film dans lequel Seth Rogen et James Franco sont recrutés par la CIA pour tenter d'assassiner le leader nord-coréen Kim Jong-un. Les 1.800 hackers du Bureau 121 Avec un code en partie écrit en coréen, le malware utilisé pour pénétrer les défenses de Sony est similaire à un virus employé dans des attaques contre la Corée du Sud l'an dernier, selon plusieurs experts. Si la Corée du Nord vit encore à l'âge de pierre d'Internet, le gouvernement a constitué une unité d'élite de 1.800 hackers, baptisée le ''Bureau 121''. Peu d'informations sont disponibles. [quote]Jang Se-yul, un dissident passé au Sud, raconte à Reuters que les candidats les plus prometteurs sont parfois recrutés à 17 ans, principalement parmi les étudiants en informatique de l'université militaire nationale. Ils bénéficient souvent d'un luxueux logement de fonction. C'est un grand honneur, conclut Jang.[/quote] MAJ le 24.12.2014: 'L'interview qui tue' sortira finalement au cinéma Sony Pictures a finalement autorisé la diffusion du film "The Interview" le 25 décembre 2014, une semaine après avoir dit renoncer à la sortie de cette comédie à la suite d'une cyberattaque, a indiqué mardi un exploitant de salles de Dallas. Une information confirmée par Michael Lynton, le patron de Sony Pictures. Le film sortira donc le jour de Noël comme le studio l'avait initialement prévu, mais il ne sera projeté que dans un nombre limité de salles, au lieu d'une sortie nationale envisagée à l'origine. [quote]"Nous n'avons jamais abandonné l'idée de sortir 'L'interview qui tue!' et nous sommes heureux que notre film sorte dans quelques cinémas le jour de Noël", a déclaré Michael Lynton dans son communiqué. Il a précisé que la division cinéma de Sony poursuivait ses efforts pour rendre le film visible dans plus de salles et sur différentes plates-formes de diffusion. [/quote] Voir aussi: Sony Pictures victime d’une attaque informatique et de chantage

18 Dec 2014 LIRE L'ACTU
L'application Snapchat accusée d'avoir trompé ses utilisateurs Archives Secunews SECUNEWS

L'application Snapchat accusée d'avoir trompé ses utilisateurs

Votre message s'autodétruira dans 10 secondes… ou pas.., l'application Snapchat , censée permettre d'envoyer des messages, photos et vidéos éphémères, vient de se faire remonter les bretelles par la Federal Trade Commission (FTC), gendarme américain de la concurrence. Selon la FTC, l'entreprise, qui a annoncé il y a quelques jours qu'elle allait lancer un nouveau service de messagerie instantanée et de chat vidéo, ne garantirait pas à ses utilisateurs un niveau de sécurité et de confidentialité suffisant. En perpétuelle croissance depuis son lancement en septembre 2011, Snapchat inquiète de plus en plus les observateurs, notamment car le service donne aux adolescents, les principales cibles, une fausse impression de confidentialité. Elle aurait ainsi trompé les quelque 50 millions de "snapchateurs", négligeant notamment de préciser que les "snaps" pouvaient être sauvés indéfiniment, en utilisant d'autres applications. Noms et numéros de téléphone volés En termes de sécurité, l'entreprise américaine a aussi failli, le service "Find a Friend" aurait ainsi été piraté, permettant aux "hackers" de voler les noms et les numéros de téléphones de 4,6 millions d'utilisateurs. Autre accusation de la FTC, Snapchat aurait collecté, à leur insu, les contacts des carnets d'adresses de ses utilisateurs possédant un iPhone, un iPad ou un iPod. Pour l'heure, on ignore si une amende sera adressée à l'entreprise, mais elle pourrait bel et bien faire l'objet de sanctions financières, dans la mesure où elle ne semble pas avoir respecté les garanties qu'elle affirmait offrir. [quote]"Si une entreprise vend un service basé sur la sécurité et la confidentialité, c'est crucial qu'elle tienne ses promesses", a estimé la présidente de la FTC, Edith Ramirez, dans un communiqué.[/quote] Snapchat s'est tout de même fendu d'un communiqué dans lequel elle promet de répondre aux questions soulevées par la FTC et assure qu'elle va renforcer sa sécurité. Des promesses éphémères, elles aussi ?

12 May 2014 LIRE L'ACTU
(MAJ) Une faille zero-day dans Internet Explorer 6 et 11 Archives Secunews SECUNEWS

(MAJ) Une faille zero-day dans Internet Explorer 6 et 11

Microsoft s'emploie à corriger une faille zéro-day dans son navigateur Internet Explorer dévoilée au cours du week-end par un fabricant de logiciels de sécurité informatique, qui a indiqué que des hackers l'avaient déjà exploitée pour attaquer certaines entreprises américaines. [quote]Les PC fonctionnant sous Windows XP ne recevront aucune mise à jour car Microsoft a mis fin depuis le 8 avril 2014 à l'assistance technique de ce système d'exploitation lancé il y a treize ans. Entre 15 et 25 % des PC dans le monde fonctionnent toujours sous XP.[/quote] Microsoft a adressé ce samedi 26 abril 2014, un avertissement à ses clients pour corriger cette faille affectant les versions 6 à 11 d'Internet Explorer, ces versions représentent 55 % du marché de la navigation internet sur PC, d'après le cabinet de recherche NetMarketShare. Le groupe déclare que cette vulnérabilité pourrait permettre à un hacker de prendre le contrôle d'un système affecté pour par exemple installer des virus, créer des comptes ou effacer des données. Selon le fabricant de logiciels de cybersécurité FireEye, un groupe de pirates informatiques a exploité ce bug dans une campagne d'attaques ciblées baptisée 'Operation Clandestine Fox'. Interrogé par e-mail par Reuters, un porte-parole de FireEye n'a pas dit quelles entreprises avaient été visées ni identifié le groupe de hackers, précisant seulement que les sociétés étaient liées aux secteurs de la défense et de la finance. De nombreux pirates seraient déjà en train d’exploiter massivement cette faille. MAj le 2 mai 2014: Microsoft corrige la faille d’Internet Explorer en urgence, même sous Windows XP secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet Voir aussi: Clic pour lire le communiqué de FireEye (anglais) Microsoft prépare la fin du systéme d’exploitation Windows XP (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 Clic pour lire toutes les actus sur Windows Xp

28 Apr 2014 LIRE L'ACTU
Pétition contre la mort de Winamp Archives Secunews SECUNEWS

Pétition contre la mort de Winamp

La fin du lecteur audio décrétée par son propriétaire AOL n'est pas du goût de tout le monde. Des développeurs appellent à signer une pétition pour qu'il devienne open source et continue ainsi à exister. Winamp ne doit pas mourir, c'est le cri du coeur adressé par la communauté open source à l'éditeur du lecteur audio. Par une pétition publiée sur le site Change.org, un groupe de développeurs se dit prêt à assurer la maintenance et même le développement futur du logiciel. Le 20 novembre 2013, AOL, propriétaire de Winamp, annonçait la fin du support du lecteur dès le 20 décembre 2013. La pétition intitulée "AOL: Keep Winamp alive or let it go open source" ("AOL : gardez Winamp en vie ou laissez-le devenir open source") a déjà recueilli ce mercredi 27 novembre 2013 plus de 28 000 signatures. [quote]"Si AOL l'autorise à devenir open source, il vivra pour toujours et sera placé entre les mains de ceux qui l'aiment et l'utilisent tous les jours", précise le texte écrit par un développeur australien.[/quote] Microsoft également intéressé ? En attendant la remise de la pétition à AOL, une rumeur indiquait la semaine dernière l'intérêt possible de Microsoft pour le rachat du logiciel. Le site spécialisé TechCrunch affirme que Microsoft serait en négociation afin de racheter Winamp et Shoutcast, un autre logiciel développé par Nullsoft et possédé par AOL. Le prix de l'opération n'a en revanche pas encore été fixé. Voir aussi: La mort du lecteur Winamp prévue le 20 décembre 2013 Signez la pétition (anglais) (Le logiciel aura au moins marqué les esprits des fans de musique avec son slogan énigmatique: "Winamp, ça fait vraiment remuer les fesses du lama".)

27 Nov 2013 LIRE L'ACTU
Il commande une télévision sur Amazon et reçoit un fusil d'assaut Archives Secunews SECUNEWS

Il commande une télévision sur Amazon et reçoit un fusil d'assaut

Un habitant de Washington qui avait commandé une simple télévision couleur sur internet a eu la surprise de recevoir un puissant fusil d'assaut semi-automatique. La police de la ville a ouvert une enquête pour tenter de comprendre ce qui s'était produit. Seth Horvitz, qui habite dans le nord-est de la capitale fédérale, a contacté la police aussitôt après qu'un livreur eut laissé sur le pas de sa porte le colis contenant l'arme de guerre, un SIG Sauer SIG176. Citation: "Ils étaient un peu perplexes au début, ils n'avaient jamais vu cela auparavant", a-t-il expliqué à la chaîne de télévision locale Fox 5. "Ils ont pris mes informations et m'ont dit qu'ils allaient récupérer l'arme parce qu'il était illégal de la conserver, et il était illégal de la transporter en voiture donc je ne pouvais pas aller la renvoyer". Si la boîte était bien adressée à M. Horvitz, qui avait commandé un écran plat via le site Amazon.com, la facture à l'intérieur du carton laissait à penser que le fusil était destiné à un magasin d'armement de Pennsylvanie (est). Citation: Un porte-parole de la police de Washington a précisé à l'AFP qu'une enquête était en cours. Cet incident est survenu quelques jours après deux tueries sanglantes aux Etats-Unis.

10 Aug 2012 LIRE L'ACTU
Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook Archives Secunews SECUNEWS

Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook

Une nouvelle attaque propageant un malware se sert de Facebook comme vecteur. Repérée par l'éditeur Sophos, cette attaque malveillante se manifeste sous la forme d'un faux mail faisant croire à un membre Facebook qu'il a été identifié par une autre personne sur une photo afin de l'inciter à cliquer sur un lien piégé. Cela commence par un faux mail adressé par Facebook pour avertir un membre quêil a été identifié (taggué) sur une photo mise en ligne. Le message contient un lien permettant de voir le soi-disant cliché qui pointe en réalité vers un site qui déclenche lêexécution dêun script iFrame provenant de la boÓte à outil de pirates. Pour parfaire le piège, au bout de quelques secondes, le navigateur de la victime redirige vers une page Facebook anodine. secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)
18 Jul 2012 LIRE L'ACTU
Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook Archives Secunews SECUNEWS

Trojan JSRedir-HW un malware qui exploite les tags photo de Facebook

Une nouvelle attaque propageant un malware se sert de Facebook comme vecteur. Repérée par l’éditeur Sophos, cette attaque malveillante se manifeste sous la forme d’un faux mail faisant croire à un membre Facebook qu’il a été identifié par une autre personne sur une photo afin de l’inciter à cliquer sur un lien piégé. Cela commence par un faux mail adressé par Facebook pour avertir un membre qu’il a été identifié (taggué) sur une photo mise en ligne. Le message contient un lien permettant de voir le soi-disant cliché qui pointe en réalité vers un site qui déclenche l’exécution d’un script iFrame provenant de la boîte à outil de pirates. Pour parfaire le piège, au bout de quelques secondes, le navigateur de la victime redirige vers une page Facebook anodine. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

18 Jul 2012 LIRE L'ACTU
Le Canada renforce la surveillance d'Internet Archives Secunews SECUNEWS

Le Canada renforce la surveillance d'Internet

Le gouvernement canadien a présenté, mardi 14 février 2012, un projet de loi donnant à la police plus de droits pour surveiller les communications sur Internet. Ce projet attire les critiques de l'opposition et de défenseurs des libertés, rapporte notamment le quotidien Le Devoir. Le gouvernement conservateur a présenté cette initiative comme un moyen indispensable de combattre la pornographie infantile sur le Web, citant des exemples de fournisseurs d'accés qui n'ont livré les renseignements demandés qu'au bout de plusieurs jours. Citation:"Les nouvelles technologies offrent de nouveaux moyens de commettre des crimes, qui rendent les enquêtes plus difficiles", a déclaré le ministre de la justice, Rob Nicholson, lors d'une conférence de presse. Le texte autorise notamment un agent de police à installer, sans mandat judiciaire, un dispositif permettant de relever l'adresse IP d'un internaute, il impose aussi aux fournisseurs d'accés de recueillir et garder certains renseignements. Vive critique de l'opposition Les conservateurs du premier ministre, Stephen Harper, disposant de la majorité au Parlement, la loi devrait être adoptée sans difficulté. Les partis d'opposition et les groupes de défense des libertés civiles ont affirmé de leur côté que le texte offrait à l'Etat trop de possibilités de s'ingérer dans la vie privée des internautes. La commissaire à la protection de la vie privée Jennifer Stoddart, qui ne dépend pas du gouvernement, a adressé en octobre 2011, une lettre au ministre de la sécurité publique, Vic Toews, pour lui faire part de sa "profonde inquiétude". Citation:"En renforçant le dispositif légal de l'Etat en vue de surveiller les contenus privés et d'y accéder, et en réduisant le contrôle judiciaire", la loi permettra au gouvernement de "soumettre plus de personnes à une surveillance minutieuse", a-t-elle écrit. (source;lemonde) Voir aussi: L'ACTA, la future loi mondiale anti-piratage ? Tous les articles sur La loi SOPA ET PIPA

15 Feb 2012 LIRE L'ACTU
Trois membres présumés d'Anonymous en garde à vue Archives Secunews SECUNEWS

Trois membres présumés d'Anonymous en garde à vue

Deux hommes et une femme, soupçonnés d'avoir organisé des attaques informatiques contre le site Internet d'EDF, revendiquées au nom du collectif informel " anonymous ", ont été placés en garde à vue. Deux des suspects ont reconnu leur participation aux faits et devaient être présentés ce jeudi 27 janvier à un juge de la JIRS (juridiction interrégionale spécialisée) de Paris. Le site institutionnel d'EDF avait été bloqué à plusieurs reprises les 20 et 23 avril 2011 puis le 2 juin 2011 par une attaque dite "de déni de service". Le blocage du site EDF, lancé dans le sillage du mouvement d'opinion déclenché par l'accident de la centrale Fukushima au Japon, le 11 mars 2011, avait entraÓné un préjudice financier évalué par l'entreprise à 160.000 euros. Deux demandes d'entraide judiciaire ont été adressées à l'Allemagne et aux Etats-Unis. Citation:Une information judiciaire a été ouverte pour "accés et maintien frauduleux dans un systéme automatisé de traitement de données, entrave et participation à un groupement en vue de la participation à ces infractions", a-t-on ajouté. Elle vise en particulier à identifier d'autres participants à cette attaque, qui ciblait également les sites Internet de General Electric et d'un opérateur italien.

27 Jan 2012 LIRE L'ACTU
TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook Archives Secunews SECUNEWS

TECêon de faire tout le temps gréve? déjà 6.000 membres sur Facebook

Face à cette nouvelle gréve au sein du TEC Liége-Verviers, des milliers d'étudiants ont lancé un grand mouvement sur Facebook. Son nom ? TEC'on ou quoi de faire tout le temps gréve ? C'est un jeune étudiant, Julien Delaunois, fatigué des gréves à répétition, qui a décidé de faire bouger les choses et rapidement, son mouvement a pris de l'ampleur. Si bien qu'hier, aprés 24h d'activité, son événement atteignait les 5.487 participants en début de soirée. Citation:"Le but est de toucher tous les usagers du TEC Liége-Verviers", explique-t-il. Mercredi, aprés une longue marche pour rentrer chez moi, je me suis dit que ce n'était plus possible et j'ai créé un groupe symbolique sur Facebook. J'ai été rejoint par un second étudiant, Maxime Bourlet et les choses se sont mises en place, je ne pensais pas avoir un tel succés. Les gens réagissent par centaines et partagent leurs revendications. C'est trés intéressant". Et dans ce groupe, pas question d'appeler à la violence, ni de critiquer le droit de gréve. Citation:"Les travailleurs du TEC ont évidemment le droit d'être entendus mais nous aussi, poursuit Julien Delaunois. Nous avons trois revendications principales: - L'assurance d'un service minimum d'un bus sur trois - tre prévenu des mouvements de gréve au moins trois jours avant pour que chacun puisse se retourner - Et que les TEC changent de cible en privilégiant des actions tournées vers la direction plutôt que vers les usagers. Vu le succés du groupe sur la toile, ses créateurs sont en train de rédiger des courriers adressés au ministre wallon compétent, à la direction du TEC Liége-Verviers et aux syndicats. Ils ont aussi décidé de rallier la manifestation prévue le samedi 25 juin 2011, à 14 heures, devant la maison de la TEC sur la place Saint-Lambert à Liége. Citation:"Une manif est organisée le samedi 25 juin dés 14 heures devant le bureau des TEC de Liége Place Saint Lambert. Nous pourrons dire a quel point on en a marre et réclamer des indemnités pour les abonnements payés et non utilisables. Toute la presse sera là, faites passer ce message car il faut que nous réagissions nombreux !!! 13 JOURS DE GREVE DEPUIS LE 01/01/11 et ce n'est pas fini !!! MANIF SAMEDI 25!!!!!!!! 14h devant la maison des TEC, place Saint-Lambert à Liége (Belgique) Accéder a la page de lêévénement (6.977 participents)

17 Jun 2011 LIRE L'ACTU
Piratage du PSN Sony livre des détails et cite les Anonymous Archives Secunews SECUNEWS

Piratage du PSN Sony livre des détails et cite les Anonymous

Dans une lettre d'explication adressée au Congrés américain, Sony a révélé que l'intrusion avait eu lieu au moment ou ses sites étaient victimes des attaques DoS menées par les Anonymous. Un fichier portant le nom et la devise du groupe a été retrouvé sur les serveurs Sony. Les Anonymous sont-ils impliqués dans le piratage massif dont plusieurs services en ligne de Sony ont été victimes ? Dans un long courrier adressé à la chambre des représentants du Congrés américain suite à une demande d'explication des autorités, Sony a livré de nombreux détails. Citation:"Il y a presque deux semaines, un ou plusieurs cyber criminels ont eu accés aux serveurs du PlayStation Network au même moment ou à peu prés au même moment o? ces serveurs subissaient des attaques par déni de service", écrit Kazuo Hirai, le numéro 2 de Sony. On se souvient que les Anonymous avaient effectivement appelé à une campagne d'attaques DoS contre Sony suite aux actions en justice engagées à l'encontre de hackers responsable du hack de la PlayStation 3, mais le groupe avait ensuite mis fin à ces actions pour ne pas pénaliser les utilisateurs. Un indice découvert dans un fichier ? Dans sa lettre, la firme japonaise déclare que ces attaques expliquent en partie pourquoi ses équipes n'ont pas immédiatement décelé l'intrusion. Citation:"Que ceux qui ont participé à ces attaques par déni de service aient été des conspirateurs ou qu'ils aient simplement été dupés pour fournir une couverture à un voleur trés intelligent, nous le saurons peut être jamais", peut-on lire. Pour Sony, les Anonymous ont involontairement ou pas aidé ce piratage bien préparé et bien exécuté. Si Kazuo Hirai écrit que pour le moment le ou les individus à l'origine de cette attaque n'ont pas été identifiés, il fait part de la découverte d'un fichier laissé à dessin sur les serveurs PSN nommé Anonymous et contenant la devise du groupe "We are Legion". Mais Sony se garde bien d'en tirer des conclusions définitives quant à la culpabilité du groupe d'hacktivistes.

05 May 2011 LIRE L'ACTU
Rester discret sur Facebook va devenir un peu plus simple Archives Secunews SECUNEWS

Rester discret sur Facebook va devenir un peu plus simple

Le jeune patron de Facebook, Mark Zuckerbeg, admet des mauvais choix, alors que le site s'apprête à modifier les options de confidentialité de ses utilisateurs à l'issue d'une grogne de plus en plus embarrassante. Citation: "Je sais que nous avons fait un paquet d'erreurs, mais mon espoir après tout ça c'est que notre service sera meilleur, et que les gens comprendront que nos intentions sont bien placées, et que nous réagissons aux réactions des gens pour qui nous travaillons", écrit Mark Zuckerberg dans un email adressé à un bloggeur influent de la Silicon Valley, Robert Scoble, qui dit l'avoir publié avec son accord. "Comment détruire votre page Facebook" Ce mea culpa du patron de 26 ans intervient alors que Facebook a annoncé samedi de prochains changements visant à proposer des options de confidentialités "plus simples et plus faciles d'usage" (les changements devant être annoncés dès cette semaine). Citation: "Nous avons écouté toutes les réactions et avons essayé de les distiller pour trouver les bonnes choses à améliorer. Je préfèrerais montrer un produit amélioré plutôt que de juste parler de ce que nous pourrions faire", ajoute Mark Zuckerberg, en promettant toutefois que l'équipe de Facebook sera "prête à parler de certaines nouvelles choses qui ont été construites cette semaine". Depuis l'introduction le mois dernier d'un nouveau réglage par défaut permettant aux utilisateurs de faire savoir les pages internet qu'ils apprécient, s'est développé un mouvement contre Facebook. Sur le site même, une page intitulée "Comment détruire définitivement votre page Facebook" réunissait presque 47.000 personnes et le site d'informations spécialisées SearchEngineLand a calculé que Facebook avait assisté à un ralentissement des nouvelles inscriptions sur le site, qui revendique plus de 400 millions d'utilisateurs dans le monde. Rester discret sur Facebook va devenir un peu plus simple... Impossible de vous y retrouver dans les options de confidentialité de Facebook ? Pas de panique, le site pointé du doigt pour ce défaut, annonce une simplification. Facebook fait face depuis longtemps à la grogne d'utilisateurs, qui pointent en premier lieu sa protection insuffisante des données personnelles et depuis plus récemment, qui soupçonnent le site de divulguer les informations sur leurs habitudes de consultation d'internet pour rendre le site plus attrayant pour les annonceurs publicitaires. L'arborescence des paramètres de confidentialité sur Facebook n'a cessé de devenir plus complexe depuis le lancement du site en 2004, les utilisateurs ont par exemple quatre options - Amis seulement - Amis et réseaux - Amis et amis d'amis - Personnaliser Pour faire savoir les liens internet qu'ils utilisent, autant pour faire connaître les événements où ils comptent se rendre etc... Aussi le site de socialisation le plus utilisé de la Toile s'apprête-t-il à simplifier les options de confidentialité que peuvent décider ses utilisateurs. Citation: "Nous savons que Facebook est bien connu pour ses innovations dans le partage des informations et nous voulons être connus de la même façon pour les innovations dans le contrôle que gardent les utilisateurs" a fait savoir, dans une belle démonstration de langue de bois, un porte-parole du site. Facebook précise qu'après deux semaines d'écoute attentive des utilisateurs et d'experts extérieurs, il a perçu "des messages assez clairs, "les utilisateurs apprécient d'avoir des options de sécurité précises et complètes, mais ils veulent qu'elles soient plus simples et plus faciles d'usages". Par contraste, le site concurrent et moins fréquenté MySpace (groupe News Corporation de Rupert Murdoch) a annoncé lundi qu'il allait réformer et simplifier dans les semaines à venir ses options de confidentialité, les membres du réseau pourront choisir de rendre publiques leurs données, de les réserver seulement à leurs amis, ou à tous les utilisateurs âgés de 18 ans et plus. L'option par défaut sera "pour les amis uniquement" pour tous ceux qui auront choisi cette option dans l'un de leurs réglages. Chez Facebook, les nouveaux réglages en préparation ne prévoient pas d'option de confidentialité absolue par défaut. Le mois dernier, l'influent sénateur démocrate de New York York Charles Schumer avait demandé l'intervention de la Commission fédérale du commerce pour réguler la politique de Facebook, ainsi que celles de ses concurrents MySpace et Twitter. "Facebook compte à lui seul 400 millions d'utilisateurs dans le monde et possède une pléthore d'informations personnelles stockées dans son réseau, mais il y a peu de règles sur ce que les sites de socialisation peuvent et ne peuvent pas faire avec cette information", avait-il fait valoir.

24 May 2010 LIRE L'ACTU