Moteur de recherche

Résultats pour : "dirigé"

Opération internationale Magnus deux personnes interpellées en Belgique Archives Secunews SECUNEWS

Opération internationale Magnus deux personnes interpellées en Belgique

L'Unité Fédérale de Criminalité Informatique (FCCU) de la Police Fédérale a arrêté deux personnes dans la région de Charleroi le 28 octobre 2024 qui a piraté des données personnelles grâce à un malware pour les vendre. Dans le cadre de l'opération internationale "MAGNUS": 2 infostealers ont été retirés en ligne 4 chaînes Telegram 4 bots. L’opération "Magnus" était dirigée contre les logiciels malveillants "RedLine" et "META" Les données de millions de personnes ont été interceptées. La campagne s'est déroulée en étroite coopération avec "Eurojust", les Pays-Bas, les États-Unis, l'Australie, le Royaume-Uni et le Portugal L'enquête s'étend désormais également aux utilisateurs des données volées. Les autorités ont par ailleurs diffusé un message et une vidéo à l’attention des cybercriminels afin de leur annoncer que les informations saisies leur permettront de mettre un terme à ces activités cybercriminelles

30 Oct 2024 LIRE L'ACTU
QR Code détournés aux bornes de parking Archives Secunews SECUNEWS

QR Code détournés aux bornes de parking

Aux États-Unis, les forces de l'ordre tirent la sonnette d'alarme concernant les parcmètres. Un rappel rapide Les QR Codes, (Quick Response) sont des codes-barres carrés, scannés par votre smartphone pour effectuer diverses tâches. Si vous utilisez des applications d'authentification sur votre mobile, vous avez presque certainement dû en scanner une pour configurer 2FA pour les sites Web que vous utilisez. De même, ces codes peuvent être trouvés dans la rue, dans les tests covid, dans les entreprises ou à peu près partout où vous pouvez penser. Récemment, des hammeçonneurs ont détournés le R code de parking, cherchant à s'emparer des détails de paiement. Sonnez l'alarme QR Cette attaque particulière semble s'être produite sur une période d'au moins quelques semaines, plusieurs comptes Twitter des forces de l'ordre y faisant référence comme suit : https://twitter.com/Austin_Police/status/1478122920371232770 L'escroquerie dite "payer pour se garer" consiste à placer de faux autocollants de code QR sur les parcmètres, incitant les gens à payer en utilisant le code. Au début, je ne savais pas s'ils plaçaient de faux autocollants sur de véritables avis de code QR de paiement ou s'il s'agissait également de faux avis. Il s'agit d'un véritable avis de « stationnement payant par application » imprimé avec le faux autocollant de code QR placé dans le coin inférieur droit. Il s'agit d'un travail dont la conception globale donne l'impression qu'il est censé être là. Du scan au phishing Une fois scannées, les victimes potentielles sont dirigées vers un faux site Web de « parking payant rapide ». À partir de là, la collecte des détails de paiement n'est plus qu'à quelques clics. On ne sait pas quel niveau de détails personnels sont pris avec la carte, mais au strict minimum, nous nous attendons à des choses comme le nom, l'adresse, la date de naissance. Cela signifie que quiconque est tombé dans le piège devra surveiller de près les autres formes de correspondance, car cela pourrait facilement servir de rampe de lancement pour d'autres tentatives de phishing ou d'ingénierie sociale. Si les détails de paiement ont été remis, les victimes devront annuler ces détails de paiement avant que les escrocs ne puissent se lancer dans des dépenses effrénées. sont de plus en plus fûtés, et tentent de nouvelles techniques, soyez vigileants,, désormais même en scannant n QR code, ou effecuant un paiement à un terminaL.

14 Jan 2022 LIRE L'ACTU
Twitter suspend définitivement le compte personnel de Donald Trump Archives Secunews SECUNEWS

Twitter suspend définitivement le compte personnel de Donald Trump

Ce vendredi, 8 janvier 2021 Twitter a finalement pris la décision après la sanction de 12h, de bannir définitivement le compte personnel du président américain sortant. Dans un communiqué de presse, l'entreprise dirigée par Jack Dorsey précise les raisons de sa décision, un choix historique, pour une plateforme qui n'a pas pour habitude d'expliquer les raisons de la suppression des comptes enfreignant à ses yeux ses règles d'utilisation. “Après une étude précise des récents tweets du compte @realDonaldTrump et de leur contexte - notamment dans la façon dont ils sont compris et interprétés sur et en dehors de Twitter - nous avons suspendu définitivement le compte en raison du risque de nouvelles incitations à la violence" explique Twitter, faisant référence à l’invasion du Capitole, qui a fait cinq morts. Deux tweets visés par la plateforme Fait rarissime, la plateforme précise sa décision en expliquant pourquoi à ses yeux Donald Trump n'avait pas respecté ses règles d’utilisation. Deux tweets sont mis en cause et considérés par Twitter comme allant à l’encontre de ses règles sur l’apologie de la violence. L'entreprise évoque notamment le message de Donald Trump au sujet de l’investiture de Joe Biden. "A tous ceux qui me le demandent, je ne me rendrai pas à l'investiture du 20 janvier" a écrit le président américain ce 8 janvier. Aux yeux de la plateforme, cette phrase fait l’apologie de la violence dans la mesure où elle pourrait être interprétée comme une nouvelle accusation de tricherie par les démocrates lors de l’élection présidentielle. Par ailleurs, Twitter explique que l’annonce de Donald Trump sur son absence pourrait être perçue par des partisans comme un encouragement à commettre des violences le jour de l’investiture. La plateforme évoque un second tweet, publié précédemment. “Les 75 millions de grands Patriotes Américains qui ont voté pour moi, L’AMERIQUE D’ABORD et RENDRE SA GRANDEUR A L’AMERIQUE, auront une IMMENSE VOIX à l’avenir. Ils ne seront ni méprisés ni traités injustement, d’une quelconque manière!!!” promettait Donald Trump. Concernant ce second tweet, la plateforme reproche à Donald Trump l’utilisation du terme “patriotes américains”, qui pourrait à ses yeux être interprété comme un soutien aux manifestants ayant envahi le Capitole mercredi dernier. Jusque-là, Twitter avait toujours assumé le fait de laisser à Donald Trump la possibilité de ne pas respecter les règles d’utilisation du réseau social, au même titre que les autres dirigeants du monde entier, et ce en raison de "l’intérêt public" de leurs messages.

09 Jan 2021 LIRE L'ACTU
Un malware se répand via Facebook Messenger Archives Secunews SECUNEWS

Un malware se répand via Facebook Messenger

Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Aug 2017 LIRE L'ACTU
Ce 20 Juin, c'est la journée mondiale du wi-fi, et c'est gratuit en Belgique! Archives Secunews SECUNEWS

Ce 20 Juin, c'est la journée mondiale du wi-fi, et c'est gratuit en Belgique!

Ce 20 juin c’est la Journée mondiale du wi-fi. À cette occasion, Proximus et Fon offrent 24 heures d'accès wi-fi gratuit dans toute la Belgique! En collaboration avec son partenaire Fon, Proximus offre à ses clients un accès à plus de 1,3 million de Wi-Fi Hotspots en Belgique et plus de 20 millions de Hotspots dans le monde. Tout le monde peut participer, il suffit de suivre cinq étapes toutes simples: Rendez-vous dans les paramètres wi-fi de votre appareil (smartphone, tablette,…), recherchez un signal wi-fi "PROXIMUS_FON" et connectez-vous. Lancez une page web dans votre navigateur (vous serez redirigé vers le portail de Fon). Dans le portail, sélectionnez "Code promo". Connectez-vous à Fon ou inscrivez-vous comme nouvel utilisateur. Introduisez le code "alwaysclose" et cliquez sur "Redeem". Plus d’info ici

20 Jun 2017 LIRE L'ACTU
Orange bloque par erreur Google pour 'apologie du terrorisme' Archives Secunews SECUNEWS

Orange bloque par erreur Google pour 'apologie du terrorisme'

Ce lundi 17 octobre 2016 en milieu de matinée, les abonnés Orange (téléphonie et Internet) ont été durant quelques minutes dans l’impossibilité de consulter Google ou de faire une recherche Wikipedia. A la place, ils ont été redirigés vers le site du ministère de l’Intérieur indiquant qu’un site a été bloqué pour 'apologie du terrorisme'. Une erreur humaine Une surprenante redirection qui a duré une heure environ, tel que l’a expliqué Orange [quote]'Nos clients ont pu rencontrer des difficultés à se connecter sur le site Google.fr et Wikipedia.fr et se voir reroutés vers un message du ministère de l’Intérieur. L’incident a duré environ une heure. L’accès au site est en voie de rétablissement. Il s’agit d’une erreur humaine lors d’une opération technique sur un serveur', a expliqué l’opérateur.[/quote]

17 Oct 2016 LIRE L'ACTU
Vers la fin du géoblocage sur internet ? Archives Secunews SECUNEWS

Vers la fin du géoblocage sur internet ?

Les députés européens ont adopté ce mardi 5 avril 2016 une résolution appelant la Commission européenne à supprimer, dans le cadre de sa stratégie pour un marché unique numérique, les blocages géographiques qui empêchent de regarder des vidéos en-dehors du pays d'origine ou des achats sur internet. Le rapport, intitulé "Vers un acte sur le marché unique numérique", brasse bien plus large que le simple blocage (particulièrement frustrant pour de nombreux internautes) de contenus d'un pays à l'autre de l'Union européenne. Profiter d’une ristourne sur un site français sans être redirigé vers le site belge de l’entreprise, c’est la volonté de la Commission européenne. Imaginez que l’on vous demande votre nationalité quand vous allez chez le boulanger, et en fonction de celle-ci, le prix du pain varierait, pire encore, on refuserait de vous le vendre. Impossible ? C’est pourtant ce qu’il se passe parfois lorsque vous faites un achat en ligne, ou que vous voulez visionner une vidéo en ligne. Le prix d'un colis livré depuis un autre pays de l'Union européenne est en moyenne cinq fois supérieur au tarif national, en raison de la disparité des coûts de livraison entre Etats membres et des problèmes de commande en ligne, regrette mardi la Commission européenne en s'appuyant sur une étude universitaire. [quote]'Contrairement à ce que les gens pourraient penser, ces coûts plus élevés n'ont que peu à voir avec le coût de livraison d'un colis dans son pays de destination car il n'y a pas de lien apparent entre le coût réel et les prix de la livraison', souligne l'exécutif européen dans un communiqué, en se fondant sur une étude économétrique réalisée par l'Université Saint-Louis de Bruxelles.[/quote] [quote]'Ainsi, alors que les prix intérieurs en Belgique et aux Pays-Bas sont quasi équivalents pour ces deux pays voisins, l'envoi d'un colis standard de 2 kg vers l'Espagne revient à 26,10 euros pour le premier et 13 euros pour le second. Dans le sens inverse, un colis similaire depuis l'Espagne vers la Belgique, plus précisément la Flandre, coûtera 32,74 euros à son expéditeur', selon l'étude.[/quote] C’est une pratique discriminatoire injustifiée qui permet à des vendeurs en ligne d’empêcher les consommateurs d’accéder à un site internet... La fin du géoblocage permettrait aux citoyens européens d'avoir un meilleur accès aux biens et services à travers toute l'Europe, estiment les eurodéputés. Il incite la Commission à prendre en compte les développements numériques récents, tels que le "big data" (ensemble de données extrêmement volumineux), l'internet des choses ou l'impression en trois dimensions, pour saisir les opportunités qu'ils offrent. Cloud européen [quote]'Plus de vingt ans après la publication du rapport sur la société de l'information planétaire par le Commissaire Bangemann, l'Europe est toujours à la traîne dans le domaine des nouvelles technologies', constate l'eurodéputée libérale belge Frédérique Ries.[/quote] Il est grand temps d'inverser la tendance et que l'UE favorise l'émergence de sociétés leaders par exemple dans la vente des biens et service en ligne, dans la création d'un "cloud européen", ou encore dans la E-Health. [quote]'L'économie numérique est bien une mine de création d'emplois, d'innovation et de croissance', souligne pour sa part Louis Michel (ALDE).[/quote] Néanmoins, elle ne peut se réaliser au mépris du respect de la protection des données et de la vie privée. [quote]'Nous voulons améliorer l'accès des consommateurs européens aux biens et services en ligne, faire disparaître les différences de traitement entre les achats offline et online ou encore les discriminations liées au blocage géographique', affirme l'eurodéputé socialiste Marc Tarabella.[/quote] [quote]'Les consommateurs doivent pouvoir jouir sans problèmes de leurs achats en ligne, où qu'ils se trouvent en Europe', estime l'eurodéputée N-VA Anneleen Van Bossuyt.[/quote] A peine 14% des Petites et moyennes entreprises (PME) utilisent internet comme canal de vente. Un rapport adopté à une large majorité. Le rapport adopté mardi à une large majorité (551 voix pour, 88 voix contre) se penche aussi sur l'économie partagée, qu'incarnent des entreprises (américaines) telles qu'Uber ou Airbnb, et les approches très hétéroclites des Etats membres pour tenter de réguler le secteur. Les eurodéputés demandent à la Commission d'évaluer la nécessité de règles de protection des consommateurs dans l'économie partagée. Les eurodéputés appellent aussi la Commission à concrétiser sans délai les seize initiatives pour un marché unique numérique qu'elle a annoncées en mai 2015.

07 Apr 2016 LIRE L'ACTU
Un scam partage du porno sur vos groupes Facebook Archives Secunews SECUNEWS

Un scam partage du porno sur vos groupes Facebook

Tout part d’un lien qui mène vers une page Facebook à première vue normale, celle-ci proposant la lecture d’une vidéo secrète 'réservée aux plus de 18 ans'. Une fois que vous cliquez sur le bouton ‘lecture’, il vous est demandé d’installer une extension Chrome, qui semble être une extension nécessaire à la lecture de vidéos en ligne. Cette extension se nomme 'Fome He', et a déjà infecté plus de 3.000 utilisateurs. Attention, cette extension change régulièrement de nom en se propageant (elle est connue aussi sous le nom de 'Loviv' notamment), afin d’éviter tout blocage de la part de Google sur son navigateur. En regardant de plus près la source de la page, on peut voir que cette page est 'juste static' c'est-à-dire que cette page ne contient aucun contenu, il s’agit d’une copie du site Facebook. En d’autres termes, la page est un piège qui n’a aucun autre but que celui de vous faire installer la fausse extension. Une fois installée, les utilisateurs sont redirigés vers une vraie page d’authentification Facebook, si vous n’êtes pas déjà connecté. L’extension installée contient les fichiers et répertoires suivants: 1) akeka.js 2) 9 fichiers répertoires aux noms aléatoires Les 9 fichiers répertoires nommés de façon aléatoire contiennent des fichiers et des données sans utilité d’une taille d’environ 7.8 kilo octets. Le fichier 'akeka.js' est utilisé pour demander à une URL d’exécuter un nouveau script. Le script téléchargé collecte des données telles que les identifiants utilisateur et récupère le contenu de la mémoire tampon du navigateur et modifie ensuite les paramètres de confidentialité du compte Facebook de l’utilisateur infecté. Ensuite, le malware procède à l’extraction de la liste des groupes dont fait partie l’utilisateur, dans une limite maximum de 10 groupes (la limite est spécifiée dans l’objet config). Ceci crée une fausse page, et un faux post Facebook au nom de l’utilisateur infecté, incitant les amis de ce dernier à lire la fameuse vidéo secrète réservée aux adultes, dont nous vous parlions au début de cet article. D'après des analystes de Bitdefender, l’ensemble de fichiers javascript que ce malware englobe, il y a une portion de code dont la fonctionnalité semble être dédiée à l’ajout automatique de nouveaux amis sur Facebook. A ce jour, cette partie du code sensée ajouter des amis ne s’exécute pas. On peut alors penser qu’il s’agit d’une fonctionnalité encore en version beta, qui risque d’être activée plus tard. Le menu Facebook confirme l’apparition d’un nouveau profil utilisateur. L’activité du malware liée aux groupes de la personne infectée est visible dans son historique d’activité sur Facebook, les contacts qui tomberont dans le piège infectant à leur tour leurs groupes d’amis Facebook secunews.org: Conseille à tous les utilisateurs de ne pas cliquer sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien , cela rendra le travail des arnaqueurs bien plus difficile à exercer.Les cybercriminels s’appuient sur la curiosité pour vous faire contribuer à leur processus malveillant ! Assurez vous de disposer d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

25 Jan 2016 LIRE L'ACTU
'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook Archives Secunews SECUNEWS

'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook

Le célèbre spammeur Sanford Wallace, alias 'Spam King', 47 ans, a plaidé coupable lundi dans une cour de Californie, il a admis avoir publié 27 millions de messages sur les murs Facebook d'amis d'utilisateurs. Sanford Wallace s’était rendu aux enquêteurs fédéraux en 2011, ceux-ci avaient découvert que cet homme de Las Vegas avait réussi à accéder à 500.000 comptes d'utilisateurs victimes de phishing, entre novembre 2008 et février 2009. Les données de login des comptes, il les obtenait sur base de ce qu'on appelle le 'phishing'. [quote]Au moyen de ces données dérobées, il se connectait ensuite sur les profils Facebook et y plaçait des messages contenant des liens renvoyant à des pages Facebook d'amis des comptes détournés. Les personnes qui cliquaient sur les liens qu'ils postaient, pensant que cela provenait de leurs amis, étaient redirigés vers des sites, dont le trafic rapportait de l'argent à 'Spam King'.[/quote] En 2009, 'le roi du spam' avait déjà été condamné à verser 711 millions de dollars au réseau social. Une année auparavant, il avait également perdu un procès contre le réseau social MySpace pour une affaire de spam. Spammeur depuis 1997 Poursuivi en justice par la société de Mark Zuckerberg, le 'roi du spam' a également violé un ordre de la cour lui interdisant d’accéder aux serveurs de Facebook, ce qu’il a régulièrement fait, selon les juges. Originaire de Las Vegas, il s’est autoproclamé 'roi du spam' en 1997, et a monté une compagnie, Cyber Promotions, spécialisée dans l’envoi massif de messages non sollicités. Avant la démocratisation d’Internet, il pratiquait déjà le 'junk fax', la publicité invasive par fax. Le jugement sera rendu le 7 décembre, il pourrait être condamné à 3 ans de prison et à verser une amende de 250.000 dollars. secunews.org:Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. N’ouvrez pas de pièce jointe suspecte d’un e-mail inconnu et évitez les sites Web douteux (cette règle est également valable sur Windows et Mac et les téléphones mobile !).

26 Aug 2015 LIRE L'ACTU
(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015) Archives Secunews SECUNEWS

(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015)

Un nouveau défaut de sécurité a encore été identifié dans le lecteur Flash, un plug-in intégré à la plupart des navigateurs web qui permet de visualiser les animations et vidéos du même nom. Son exploitation permet à un individu malveillant ou à un virus d'exécuter à distance du code malicieux sur l'ordinateur de sa victime à l'ouverture d'une page web ou d'une animation Flash piégée. Logiciels Concernés: [quote]- Adobe Flash Player 16.0.0.296 et versions inférieures - Adobe Flash Player 13.0.0.264 et versions inférieures - Adobe Flash Player pour Google Chrome - vAdobe Flash Player pour Microsoft Internet Explorer 11 - Adobe Flash Player pour Microsoft Internet Explorer 10[/quote] Systèmes: - Windows XP à Windows 8 - Le dernier OS de Microsoft, Windows 8.1, étant plus épargné. Risque: Critique Correctif: Aucun MAJ: un correctif est disponible pour les utilisateurs ayant activé la mise à jour automatique, il est disponible en téléchargement manuel, ainsi que pour les navigateurs Internet Explorer et Google Chrome. Il est possible de vérifier la présence du lecteur Flash et d'en déterminer le numéro de version sur cette page de test. Si plusieurs navigateurs sont installés sur votre ordinateur, il est nécessaire de recommencer la vérification et le cas échéant l'installation pour chacun des navigateurs. Si le numéro de version ne change pas après l'installation, fermez le navigateur, rouvrez-le puis affichez à nouveau la page de test, voire redémarrez l'ordinateur puis affichez à nouveau la page de test. Si Adobe est au courant et promet un correctif dans la semaine, Trend Micro préconise tout de même la désactivation du module Flash (anglais). D'après l'éditeur, cette faille a surtout touché les utilisateurs de Dailymotion. Les près de 3.300 utilisateurs abusés se sont vus redirigés, via des bannières publicitaires, vers diverses URL utilisant la faille, dès lors, les personnes l'exploitant ont pu tout à fait s'introduire sur la machine infectée, jusqu'à en prendre le contrôle. Cette série de mésaventures s'ajoute à l'annonce de Google, qui passe désormais les vidéos de Youtube en HTML 5, une bien mauvaise passe pour le lecteur d'Adobe. Comment activer ou désactiver le module flash player dans firefox [quote]Menu Outils > Modules complémentaires > onglet "plugins" > Shockwave Flash > cliquer sur le bouton "Désactiver". Pour réactivé flash refaire la manip, et là cliquez sur toujours activer.[/quote] Comment activer ou désactiver Adobe Flash Player dans Google Chrome [quote]Tapez chrome:plugins dans la barre d’adresse pour ouvrir la page Plug-ins et repérez l’élément « Flash » dans la liste. Pour activer Adobe Flash Player, cliquez sur le lien Activer en dessous du nom du plug-in. Pour désactiver complètement Adobe Flash Player, cliquez sur le lien Désactiver se trouvant sous ce même nom.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

04 Feb 2015 LIRE L'ACTU
La Belgique bloque 3 nouveaux sites de téléchargement torrent Archives Secunews SECUNEWS

La Belgique bloque 3 nouveaux sites de téléchargement torrent

Le site de téléchargement The Pirate Bay était déjà inaccessible sur le territoire belge depuis quelque temps, c’est au tour d’autres sites très populaires parmi les téléchargeurs de connaître le même sort. Ainsi, Kickass Torrent, ExtraTorrent et H33T ne sont plus accessibles. S’ils cherchent à se connecter à ces sites, les internautes tombent sur un message indiquant: (clic sur l'image pour agrandir) [quote]"Vous venez d’être redirigé vers cette page. Le site que vous essayez de consulter contient des informations illégales au regard de la législation belge."[/quote] Le juge d’instruction Philippe Van Linthout aurait prononcé le blocage des différents sites et forcé les fournisseurs d’accès du pays à bloquer l’accès aux trois plates-formes, suite à l’action en justice de la Fédération belge anti-piratage (BAF). Cette décision fera beaucoup de frustrés, même s’il est possible (pour les plus débrouillards) de contourner cette redirection. Avec le Royaume-Uni et les Pays-Bas, la Belgique fait partie des pays où le blocage de sites est devenu l’une des armes de prédilection de la justice pour lutter contre le téléchargement illégal. Depuis 2011, The Pirate Bay fait l’objet d’un blocage de la part des autorités belges. Clic pour lire toutes les actus sur The Pirate Bay. Clic pour lire toutes les actus sur la BAF.

21 Jan 2015 LIRE L'ACTU
Attention aux spams et aux arnaques du Mondial Archives Secunews SECUNEWS

Attention aux spams et aux arnaques du Mondial

Les événements sportifs majeurs attirent souvent l’attention des cybercriminels et la coupe du monde de football qui aura lieu cet été 2014 au Brésil ne devrait pas échapper à la règle. Avec les premiers matchs de poules début juin 2014, l’événement a déjà attiré l’attention des hameçonneurs qui essaient de tirer parti de l’effervescence qui entoure le championnat et de profiter des fans à la recherche de tickets en ligne. Attention aux malwares Ils font cela en envoyant des e-mails contenant des pièces jointes ou des liens malveillants, ceux qui cliquent sur ces liens sont alors infectés par un malware ou redirigés vers un faux site Web (phishing) qui leur demandera de rentrer leurs données personnelles ou même leurs informations bancaires. [quote]Kaspersky Lab bloque actuellement entre 40 et 50 sites frauduleux par jour et ce, uniquement au Brésil, la plupart des attaques que nous bloquons sont de l’hameçonnage, de faux cadeaux publicitaires et des sites frauduleux vendant des billets.[/quote] Le Phishing c’est quoi et comment s’en protéger ?. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

05 May 2014 LIRE L'ACTU
Attaque contre un site d'ea games pour voler les identifiants Apple Archives Secunews SECUNEWS

Attaque contre un site d'ea games pour voler les identifiants Apple

Des pirates ont réussi à s'introduire sur un serveur d'Electronic Arts Games cette semaine et à modifier un de ses sites afin qu'il ressemble à une page de connexion Apple afin d'organiser des attaques de phishing. La société spécialisée en sécurité Netcraft établie au Royaume-Uni a découvert le site piraté mardi et l'a signalé à EA qui a bloqué le site mercredi. D'après les hypothèses des chercheurs, le vecteur de l'attaque aurait été une vulnérabilité dans une version dépassée de l'application PHP WebCalendar qui était également hébergée sur ce serveur. Cette vulnérabilité permet aux attaquants de modifier les paramètres et d'exécuter un code arbitraire dans la version 2008 (1.2.0) du calendrier. Paul Mutton, testeur de sécurité chez Netcraft, écrivait mercredi: [quote]Dans ce cas-ci, l'attaquant a réussi à installer et à exécuter des scripts PHP arbitraires sur le serveur d'EA, de là, il pouvait voir le contenu du calendrier, son code source et n'importe quelles autres données sur le serveur.[/quote] Le fait que l'application de calendrier était dépassée a fait du système d'EA une cible naturelle. La seule présence d'un ancien logiciel suffit souvent à motiver un pirate à cibler un système au lieu d'un autre et à consacrer plus de temps à la recherche de vulnérabilités complémentaires ou à explorer d'avantage le réseau interne." Les victimes qui tombaient sur le site étaient invitées à saisir: [quote]- Leur identifiant Apple et leur mot de passe - Leur nom complet - Leur numéro de carte de crédit et sa date d'expiration - Le code de vérification - La date de naissance - Etc... [/quote] Ce n'est qu'après avoir saisi toutes ces informations que la victime était redirigée vers le site légitime d'Apple à l'adresse BitSight, un service d'évaluation de la sécurité établi à Cambridge (Massachusetts), affirme que le système d'EA contenait ces vulnérabilités depuis un an, le directeur technique de cette société affirme avoir vu plusieurs serveurs associés à EA sous contrôle au cours des 12 derniers mois. [quote]Ces machines, probablement sous le contrôle d'un adversaire externe, permettaient de communiquer avec les serveurs de commande du réseau de zombies, distribuaient des programmes malveillants et participaient à des attaques DDoS, a déclaré jeudi Stephen Boyer, fondateur et directeur technique de la société.[/quote] Il s'agit du deuxième problème qui touche EA au cours de ces sept derniers jours. Netcraft, dans son compte rendu, a également évoqué un site de phishing qui ciblait les utilisateurs de la plateforme Origin de la société qui avait fait son apparition en ligne il y a une semaine. Ce site, même s'il n'est pas hébergé sur un serveur d'EA, tente malgré tout d'obtenir les informations d'identification des utilisateurs d'EA, dont les "adresses de messagerie électronique, les mots de passe et les questions secrètes et leurs réponses". Alors qu'EA aurait bloqué le site de phishing d'Apple, rien n'indique si elle est au courant du site de phishing Origin. Les questions envoyées par courrier à ce sujet à la société n'avaient pas reçu de réponses jeudi. D'autres vulnérabilités sur la plateforme Origin d'EA avaient été identifiées aux alentours de la même période l'année dernière. [quote]Luigi Auriemma et Donato Ferrante, chercheurs chez ReVuln, ont publié en mars dernier un article dans lequel ils expliquaient à quel point il était facile d'exécuter à distance un code malveillant sur les ordinateurs des utilisateurs via Origin et Crysis 3, un des jeux de la société.[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le Smishing, phishing via votre téléphone Clic pour lire toutes les actus sur le phishing

28 Mar 2014 LIRE L'ACTU
Attention aux fausses vidéos de vos contacts Facebook nus Archives Secunews SECUNEWS

Attention aux fausses vidéos de vos contacts Facebook nus

Plus de 1.000 personnes ont installé un cheval de Troie (trojan) après être tombées dans un nouveau piège mis en place par des cyber-criminels sur Facebook, qui promettait de pouvoir visualiser des vidéos de leurs contacts en tenue d’Eve ou d’Adam. Selon Bitdefender, les pays où l’on a détecté le plus d’infections sont la France, le Royaume-Uni, la Roumanie et l’Allemagne. Ce scam se déploie à grande vitesse sur le réseau social et se propage en taggant tous les contacts des utilisateurs. Plus de 6.000 sites en .tk ont été enregistrés pour relayer ces actions malveillantes. Pour éviter d’être détectés, les cyber-criminels utilisent plusieurs variantes de leur message. Ainsi, on trouve: [quote][nom de l’utilisateur] private video [nom de l’utilisateur] naked video XXX private video.[/quote] Les pirates redirigent également vers de faux sondages, de fausses barres d’outils ou de faux convertisseurs de vidéos. [quote]En cliquant sur le lien qui promet de vous montrer vos contacts nus, les internautes sont redirigés vers un faux site Youtube où l’exécutable FlashPlayer.exe dissimule en fait un cheval de Troie. Le malware installe une extension sur le navigateur Internet capable de poster à nouveau le scam sur Facebook au nom de l’utilisateur et de dérober ses photos.[/quote] Adobe Flash Player a crashé, mettez à jour votre produit vers la nouvelle version”, peut-on lire sur la page Web. Pour augmenter le taux d’infection, le malware dispose de plusieurs moyens pour s’installer, en plus du traditionnel téléchargement automatique sur l’ordinateur ou l’appareil mobile, il se multiplie quand l’utilisateur exécute la fausse mise à jour. (Clic sur l'image pour agrandir) Afin de rendre le scam encore plus crédible, les cyber-criminels affichent un nombre de vues de vidéo impressionnant, plus de 2 millions de personnes auraient en effet en apparence cliqué sur le lien Youtube piégé. Enfin, pour ajouter encore une touche de réalisme, les créateurs du piège ont également ajouté un message annonçant que la vidéo est réservée aux personnes majeures. Quant à la date de la fausse vidéo, celle-ci est automatiquement mise à jour lors de votre visite. Cette menace est détectée par l’antivirus Bitdefender sous le nom Trojan.FakeFlash.A (Trojan.GenericKD.1571215), tandis que le faux lien vers Youtube est noté comme malveillant par le module Bitdefender Search Advisor. Pour une protection maximale, nous vous recommandons également l’utilisation de Bitdefender Safego, l’antivirus gratuit pour Facebook. Clic pour lire toutes les actus sur le scams

07 Mar 2014 LIRE L'ACTU
11 Février, journée Européen du numéro d'Urgence 112 Archives Secunews SECUNEWS

11 Février, journée Européen du numéro d'Urgence 112

Oui, mais c'est quoi au juste le 112 ? Le 112 est le numéro d'appel d'urgence valable dans tous les pays de l'Union Européenne. En composant ce numéro, tu seras automatiquement redirigé vers le service d'urgence approprié du pays où tu te trouves Un petit test, connais-tu le numéro d'appel d'urgence en France ? Alors, que faire si tu te tords la cheville en faisant un footing en France ? Bon à savoir, composer le 112 est possible sur tous les téléphones, via tous les opérateurs et ce même si tu n'as plus de forfait. J'appelle le 112 dans les cas suivants ? Pour toute urgence nécessitant une ambulance, les services d’incendie ou la police. Et une fois au téléphone, quelles informations donner ? Avant d’appeler le centre d’urgence, essayez de recueillir les informations suivantes : l’endroit précis, le type d’urgence et la présence éventuelle de blessés. Etape 1: Composez le numéro 112 pour les services d’incendie, une ambulance ou la police. En Belgique, vous formerez le numéro 101 pour une aide policière urgente. Etape 2: Attendez calmement une réponse. Ne raccrochez pas, au risque de vous retrouver systématiquement dans la liste d’attente. Etape 3: Donnez l’adresse exacte où les services de secours doivent se rendre (ville, rue, numéro, carrefour, accès spécial, borne d’appel, etc..) et éventuellement le chemin le plus facile pour y accéder. Si vous n’appelez pas du lieu de l’incident, signalez-le également à l’opérateur. Etape 4: Décrivez ce qui s’est passé (incendie, accident, agression, cambriolage, arrêt cardiaque, etc..). Etape 5: Indiquez si des personnes sont en danger ou blessées et de combien de personnes il s’agit. Etape 6: Ne raccrochez pas avant que l’opérateur vous y autorise. Veillez aussi à ce que la ligne téléphonique reste libre pour que l’opérateur puisse vous recontacter s’il a besoin de plus amples informations. Etape 7: Si la situation devait s’aggraver ou s’améliorer, rappelez le centre d’urgence pour le signaler. ATTENTION En cas de catastrophe de grande envergure, plusieurs personnes appellent les centres d’urgence. Le cas échéant, l’opérateur vous demandera uniquement des informations utiles complémentaires. Si vous ne disposez pas de plus d’informations, vous pouvez raccrocher lorsque l’opérateur vous y autorise afin de libérer rapidement les lignes téléphoniques dans les centres d’urgence pour que d’autres appels puissent être interceptés. Si vous avez appelé un numéro d’urgence par erreur, ne raccrochez pas mais dites à l’opérateur que tout est en ordre. L’opérateur est alors certain qu’il ne s’agit pas d’une urgence. Il faut également écouter les conseils donnés par ton interlocuteur pour pouvoir les mettre en pratique quand tu auras raccroché. Autres numéros d'urgence pour la Belgique - Urgences médicales et services d’incendie: 112 - Aide policière d'urgence en Belgique: 101 - Service de permanence - garde pharmacies: 0900 10 500 www.pharmacie.be - Centre anti-poisons: 070 245 245 www.poisoncentre.be - Child Focus: 116 000 (numéro international) www.childfocus.be - Ecoute-Enfants: 103 www.103ecoute.be - Télé-accueil (Quelqu'un à qui parler dans l'anonymat): 107 www.tele-accueil.be - Ligne de prévention suicide (gratuit, 24 h/24, dans l'anonymat): 0800 32 123 www.preventionsuicide.be - Ecoute violence congugales: 0800 30 030 www.ecouteviolencesconjugales.be - DOC STOP (gratuit) - service central pour bloquer 24h/24 une carte d'identité ou un passeport belge suite à un vol ou une perte: 0800 2123 2123 www.docstop.be - CARD STOP - service central pour bloquer des cartes bancaires et de crédit (24h/24): 070 344 344 www.cardstop.be et www.macarte.be Que se passe-t-il si vous n’avez pas besoin d’une aide urgente mais que vous appelez quand même un numéro d’urgence ? Des personnes appellent un centre d'appels urgents pour toutes sortes de raisons, parce qu'ils ont besoin d'une aide d'urgence, mais aussi pour réserver un taxi ou par erreur lorsqu'ils n'ont pas bloqué le clavier de leur GSM. En Belgique, plus d'un appel sur quatre à un centre d'appels urgents ne constitue pas une urgence. Si vous appelez les secours sans raison valable, vous empêchez les opérateurs des centres d'appels urgents de répondre aux appels de personnes qui en ont réellement besoin, elles doivent donc attendre plus longtemps avant d'obtenir une réponse et avant l'intervention des secours. Les personnes qui appellent délibérément les numéros de secours 'pour faire une blague' s'exposent à des poursuites judiciaires qui peuvent mener à des condamnations pénales. Cette année, le Service public fédéral Intérieur, le Service public fédéral Santé publique et la Police intégrée lancent une campagne d'information sur la bonne utilisation des numéros d'urgence. De nombreuses communes, corps de pompiers, zones de police et hôpitaux y participent. Souhaitez-vous être secouru le plus rapidement possible ? Alors, ne composez le 112 ou le 101 que si vous avez vraiment besoin d'une aide des pompiers, d'une équipe médicale ou de la police. En d'autres termes, "les appels urgents, pas de blabla."

11 Feb 2014 LIRE L'ACTU
Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess Archives Secunews SECUNEWS

Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess

Microsoft, le FBI et Europol ont conjointement mis à mal le botnet ZeroAccess, un réseau de 1.2 millions de machines servant la cybercriminalité. Derrière les 1,2 million d’IP infectées se cachaient en réalité 180.000 machines compromises et non 1,2 million comme cela avait pu être annoncé par exemple par des éditeurs de sécurité en quête de notoriété. Qu'est ce qui s'est passé ? C'est une opération sans doute sans précédent à laquelle se sont livrés Microsoft, le FBI, Europol, en collaboration avec de nombreuses autorités judiciaires dans le monde. La cible, ZeroAccess, l'un des plus gros réseaux, de botnets, ou "PC zombies" au monde, de deux millions de machines. Elles étaient infectées d'un logiciel malveillant qui aurait au total fait perdre 2,7 millions de dollars aux annonceurs en ligne chaque mois, fait savoir Europol. Ce réseau avait pris une telle ampleur que Microsoft s'était résolu à déposer plainte pour obtenir le droit d'agir contre lui, en s'efforçant de le démanteler définitivement. Jeudi soir, la firme a donc bloqué les trafics Internet entrants et sortants des machines concernées aux États-Unis. [quote]Europol ajoute sur ce point qu'il a été procédé au blocage de 18 adresses IP basées en Europe et de 49 noms de domaine associés à ZeroAccess.[/quote] Ce n'est d'ailleurs pas la première fois que la firme de Redmond mène à bien ce genre d'opérations. Elle avait par exemple fait de même en juin 2013, lorsqu'elle s'était attaquée au botnet Citadel, qui concernait à l'époque quelques 1.400 machines dans le monde. ZeroAcces visait principalement a détourner les clics publicitaires sur Internet. Ce qui aurait fait perdre au total 2,7 millions de dollars aux annonceurs en ligne, chaque mois. ZeroAccess détournait les pages de résultats de tous les principaux navigateurs internet (Bing, Google, Yahoo!, etc...). Les internautes étaient alors redirigés vers de fausses pages de résultat. Pour autant, la lutte contre le botnet n'est pas encore achevée. Car ZeroAccess est pour le moins résistant, basé sur transferts de données en Peer to Peer, ce qui permettait aux malfaiteurs de contrôler les programmes malveillants à partir de centaines de machines différentes, explique Europol dans son communiqué. ZeroAccess bouge encore La plainte en question, rédigée en anglais et en russe, a été lancée contre huit inconnus, mais l’alphabet cyrillique offre un bel indice sur la nationalité probable de plusieurs des opérateurs. C’est une première victoire pour la nouvelle Digital Crime Unit du géant de Redmond, inaugurée il y a quelques semaines. Mais ce n’est pas la première fois que l’éditeur s’allie avec les autorités pour faire tomber un botnet. Il y a quelques mois, les réseaux de PC-zombies "Citadels" étaient quasiment tous démantelés. En 2011, Rustock, un des principaux émetteurs de spam à l’époque, subissait le même sort. Reste que si ZeroAccess s’est pris une claque, il n’est probablement pas mort. Microsoft et ses partenaires n’imaginent pas se débarrasser complètement de ZeroAccess, à cause de sa complexité indique la firme dans un communiqué. Son architecture P2P "tous les PC infectés sont reliés entre eux" le rend en effet particulièrement résistant. Les cybercriminels qui le dirigent peuvent en effet utiliser n’importe quel ordinateur comme centre de contrôle… et en changer si celui-ci est nettoyé ! A noter que la taille des botnets fait aussi encore trop souvent l'objet de fantasmes et qu'un botnet n'est généralement pas unique mais composé d'une multitude de plus petits botnets constitués à partir d'une même souche virale. L'opération a tout de même très sérieusement affaibli ZeroAccess, même si ses instigateurs n'ont pas encore pu être appréhendés. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

12 Dec 2013 LIRE L'ACTU
Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook Archives Secunews SECUNEWS

Les joueurs du jeu Social Empires visés par une arnaque d’envergure sur Facebook

Plus de 135.000 comptes utilisateurs Facebook ont été confrontés à une arnaque de grande envergure mettant en péril leurs données personnelles ces derniers jours.Ce SCAM touche les utilisateurs ayant cliqué sur le bouton "J’aime" d’un site Web pirate proposant prétendument une technique de triche pour le jeu Social Empires, cette application est l’un des jeux de stratégie les plus populaires sur Facebook, avec plus de 6 millions de joueurs actifs tous les mois. (clic sur l'image pour agrandir) La page Web frauduleuse a été créée récemment sur un domaine Blogspot et se diffuse massivement sur Facebook. Le mécanisme de cette arnaque est assez connu et se sert des utilisateurs de Facebook, qui diffusent à leurs dépens l’information auprès de leur réseau d’amis. Après les avoir invité à cliquer sur un bouton "J’aime", il est ensuite demandé aux utilisateurs pris au piège de poster un message donné sur 5 fan pages ayant pour thème les techniques de triche dans les jeux. [info_error]“Awesome! Social Empires Cheat GOT 9999999 GOLD,FOOD,WOOD,STONE and 10000 Cash 100% Working try now! here http://[liencaché]/ (y) (y) (y),”affiche le message de l’arnaque. Après avoir aimé la page dans le but d’obtenir des codes de triche et donc avoir diffusé l’arnaque à leur insu, les fans du jeu sont amenés à cliquer sur un bouton de téléchargement qui affiche une fausse barre de progression, après avoir cliqué sur celui-ci, l’utilisateur est redirigé vers des questionnaires en ligne sur le thème de l’horoscope ou des tests de QI divers et variés. [/info_error] Pour s’assurer de la meilleure diffusion possible de ce scam, les cyber-escrocs sont capable de lire l’ adresses IP des ordinateurs et d’afficher des messages relativement personnalisés dans la langue des utilisateurs. (clic sur l'image pour agrandir) [info_error]Les cyber-escrocs vont aussi jusqu’à afficher des logos de société d’antivirus, dont celui de Bitdefender (qui n’a d’ailleurs pas été mis à jour par les pirates, comme vous l’aurez remarqué) afin de rassurer les visiteurs quant à la dangerosité présumée du site en question.[/info_error] En cliquant sur les questionnaires, l’utilisateur est amené sur différentes pages Web qui n’auront pour but que de récupérer ses informations bancaires et personnelles, ces sites Web ne font d’ailleurs même plus référence au jeu Social Empires et ne fournissent aucun résultat aux questionnaires mentionnés précédemment. Nous recommandons aux utilisateurs d’éviter de rechercher des techniques de triche de ce genre sur les moteurs de recherche car les techniques des hackers peuvent facilement les rediriger vers des résultats de recherche malveillants. [info_error]Le faux site Web Social Empires découvert semble ainsi proposer d’autres techniques de triches,pour d’autres jeux (notamment pour GTA V et Diablo 3) ou encore des codes d’abonnement gratuits pour le Xbox Live de Microsoft.[/info_error] En septembre 2013 les pirates ont particulièrement visé les joueurs de GTA V et c’est pourquoi nous vous conseillons de faire abstraction des copies de jeux qui débarquent accidentellement sur Internet, de même que des numéros de série ou des codes de triche, car ils sont généralement des appâts pour tromper les joueurs. [info_success]Pour vous tenir écarté des escroqueries sur Facebook, vous pouvez également installer l'application gratuite Bitdefender Safego qui vous alerte en temps réel si vos données personnelles sont en danger.[/info_success] secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet ) TEST POUR EAGLE

29 Oct 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA Archives Secunews SECUNEWS

Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA

Après "PRISM", voici "XKeyscore", selon une nouvelle salve de documents fournis par Edward Snowden au Guardian, ce programme secret de surveillance d'Internet permet au renseignement américain de suivre "à peu près tout ce qu'un utilisateur lambda" fait sur le réseau. 500 serveurs dans le monde. (clic sur l'image pour agrandir) XKeyscore donne la possibilité de surveiller en temps réel les mails, les recherches ou l'utilisation des réseaux communautaires effectuée par une cible donnée, le programme repose sur l'utilisation de quelque 500 serveurs disséminés dans le monde, y compris en Russie, en Chine ou au Venezuela. Remonter jusqu’à l’utilisateur facilement. Contrairement aux autres systèmes de surveillance dont l'existence a déjà été révélée, il offre la possibilité de travailler sans connaître un identifiant "fort" d'une cible, son adresse mail par exemple. XKeyscore permet par exemple de remonter jusqu'à une personne à partir d'une simple recherche effectuée sur internet, selon les documents, le logiciel a permis aux agents américains de capturer "plus de 300 terroristes", affirme le Guardian. Que des cibles étrangères légitimes. Citation: Réagissant dans un communiqué mercredi 31 juillet 2013, la NSA a réaffirmé que ses activités étaient dirigées "seulement" contre des "cibles étrangères légitimes", et a jugé que "la divulgation publique de données classifiées sur les systèmes de collecte de la NSA, sans mise en contexte, ne fait rien de plus que mettre en danger ses sources et ses méthodes tout en ajoutant à la confusion sur une question très importante pour le pays"."Les révélations continues et sélectives de techniques et d'outils spécifiques utilisés par la NSA sont préjudiciables à la sécurité nationale", ajoute encore l'agence. La Direction américaine du renseignement déclassifie des documents. Ces révélations surviennent au moment où, confrontée à une pression croissante du Congrès, la Direction américaine du renseignement (ODNI) a déclassifié mercredi des documents secrets. En rendant publics quelques documents peu avant une audition de responsables de la Justice et du Renseignement devant la commission judiciaire du Sénat, son directeur James Clapper affirme agir dans "l'intérêt d'une transparence accrue", justifie l'ODNI dans un communiqué. Le document qui a fait connaître Snowden. L'un des documents est l'autorisation de la Cour de surveillance du renseignement étranger (FISC) délivrée le 25 avril 2013 et obligeant l'opérateur téléphonique Verizon à livrer chaque jour pendant trois mois l'ensemble des métadonnées (numéro appelé, durée des appels) à la NSA, c'est en révélant l'existence de ce document le 5 juin 2013 dans le Guardian que Edward Snowden s'est fait connaître. La NSA veut renouveler ses programmes. Un autre document déclassifié date de 2011 et présente ces programmes de surveillance dans une sorte de plaidoyer pour le renouvellement de leur autorisation, le programme de collecte des métadonnées a été renouvelé jusqu'en 2015. Lors de l'audition mercredi matin devant la commission sénatoriale, le numéro deux du département de la Justice, James Cole, s'y est référé pour expliquer ce que le gouvernement faisait de cette collecte massive. Citation: Il a ainsi plaidé que "le gouvernement pouvait rechercher les données seulement s'il soupçonnait de façon argumentée que le numéro de téléphone recherché était associé avec certaines organisations terroristes"."Cela doit être documenté, si ça ne l'est pas, vous ne pouvez y accéder", a-t-il assuré . En 2012, sur les milliards de données stockées, des recherches n'ont été effectuées que sur "300 identifiants uniques" qui ont abouti à 12 rapports au FBI. Pendant ce temps-là, l'ex-consultant Edward Snowden est toujours bloqué depuis le 23 juin 2013 dans la zone de transit de l'aéroport de Moscou-Cheremetievo, en attendant que la Russie donne sa réponde à sa demande d'asile.

01 Aug 2013 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
Anonymous ne soutient plus WikiLeaks Archives Secunews SECUNEWS

Anonymous ne soutient plus WikiLeaks

Le collectif d'" hacktiviste " a mal pris la nouvelle méthode d'appel aux dons de Julian Assange, qui oblige les internautes à partager une vidéo ou à faire une donation pour accéder aux documents publiés sur le site. Sur internet, ils s'en prennent au fondateur avec véhémence. L'histoire d'amour entre les Anonymous et WikiLeaks, c'est de l'histoire ancienne, le collectif digère mal la dernière vidéo de Julian Assange, qui s'affiche désormais lorsqu'on veut consulter certains documents sur le site de WikiLeaks. Cette vidéo oblige les internautes, soit à la partager sur Twitter ou Facebook, soit à effectuer une donation, afin d'accéder aux documents désirés. Dans cette vidéo, le fondateur de WikiLeaks fustige aussi Barack Obama. Pour Anonymous, "WikiLeaks s'est perdu, et c'est la faute de son fondateur, rongé par ses démêlés avec la justice (il est toujours réfugié dans l'ambassade d'Equateur à Londres) et son égo surdimensionné". Citation: Sur Pastebin, Anonymous déclare "nous ne pouvons plus soutenir ce que WikiLeaks est devenu, le one man show de Julian Assange." Par le passé, Anonymous a mené des attaques informatiques dirigées contre ce qu'il considérait être les ennemis de WikiLeaks. Le collectif d'hacktivistes a également collaboré avec Assange pour publier des documents que les pirates avaient eux-mêmes obtenus, tels que des emails volés sur les serveurs de la société de renseignement privée Stratfor. WikiLeaks a lancé sa dernière campagne d'appel aux dons le 3 octobre 2012, et elle s'étendra jusqu'au 6 novembre 2012. Citation: Le site indique avoir gagné tous ses procès contre le bloquage de ses flux financiers par des intermédiaires (Visa, PayPal, Western Union, Mastercard...), mais ajoute que tous ont fait appel. Ce qui le place dans une situation difficile, bien qu'il ait trouvé quelques moyens détournés d'enregistrer des dons par carte bancaire, notamment en passant par le système français Carte Bleue. Sur Twitter, Anonymous a immédiatement protesté contre cette nouvelle manière de faire. Après deux heures de discussion avec WikiLeaks, le paywall a été retiré... avant de faire son retour quelques heures plus tard. Citation: "La majorité des internautes n'ont pas les connaissances techniques nécessaires pour enlever ce paywall [sans faire de don ou de partage sur les réseaux sociaux. Il est clair que WikiLeaks veut forcer les donations en empêchant l'accès aux informations. C'est une manière de faire infecte, immonde et totalement non éthique", estime Anonymous dans un communiqué . Ce document fait comprendre que les relations entre les deux organisations étaient de plus en plus tendues. Anonymous reproche notamment à WikiLeaks de lui avoir fait prendre de grands risques, sans aucune reconnaissance. "Citation: À ce jour, aucun membre de WikiLeaks n'est inquiété par la justice, de notre côté, 14 de nos membres risquent 15 ans de prison pour avoir défendu en ligne WikiLeaks, et l'un d'entre nous, Jeremy Hammond, est actuellement en prison et est passible de 20 ans de détention pour avoir supposément livré des documents sur Stratfor. Ne parlons même pas de l'héroïque Bradley Manning qui risque la peine de mort", note Anonymous. Anonymous ne risquera plus la prison pour défendre Julian Assange.»

16 Oct 2012 LIRE L'ACTU
Panda Security piraté en représailles des arrestations d'anonymous Archives Secunews SECUNEWS

Panda Security piraté en représailles des arrestations d'anonymous

Accusé d'avoir collaboré avec les forces de police en espionnant des membres d'Anonymous, l'éditeur de produits de sécurité Panda Security a vu plusieurs de ses sites Internet piratés et des données divulguées. Plusieurs membres présumés du groupe de hackers LulzSec ont été interpellés gr‚ce à la collaboration dêun de ses membres , connu sous le pseudonyme de "Sabu". Ces interpellations dirigées contre le groupe LulzSec, associé au mouvement Anonymous, ont été suivies de représailles, des Anonymous ont ainsi attaqué l'éditeur de sécurité Panda Security, qu'ils accusent d'avoir aidé, contre rétribution, les forces de l'ordre dans ces arrestations (ce que dément l'éditeur.) Plusieurs sites Internet de l'entreprise ont été défacés par les hackers et des données (e.mail et mots de passe) de 114 salariés de Panda ont été divulguées, le blog du directeur technique de Panda, Luis Corrons, est désormais inaccessible. Un des billets de Corrons saluant les arrestations des membres de LulzSec n'était pas passé inaperçu, ce billet lui vaut d'être une des cibles de ces attaques informatiques. Voir aussi: Anonymous trahi par un de ses membres

07 Mar 2012 LIRE L'ACTU
(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011) Archives Secunews SECUNEWS

(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011)

Pour son premier lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace mettra en orbite les deux premiers satellites de la constellation européenne Galiléo. Ce lancement Soyuz, qui sera suivi par celui du lanceur léger européen Vega en 2012, donne naissance à la plus vaste gamme de services de lancements commerciaux de l'histoire. Avec Soyuz au Centre Spatial Guyanais, Arianespace sera le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale. Le programme Soyuz au Centre Spatial Guyanais (CSG) s'inscrit dans la continuité de la coopération entre la France et la Russie, débutée en 1996 avec la création de Starsem pour l'exploitation du lanceur Soyuz à Baikonur. Ce partenariat stratégique permet à l'Europe de disposer d'un lanceur moyen et à la Russie d'augmenter le nombre de lancements. A ce jour, 23 lancements commerciaux ont été réalisés avec succés à Baikonur et 3 lancements restent encore à effectuer sur la période 2011-2012. Le lanceur Soyuz a déjà effectué 1.776 missions depuis la Russie et le Kazakhstan, toutes versions confondues. Les premiéres études sur Soyuz au Centre Spatial Guyanais remontent au début de 1998, ce qui a permis à l'Agence Spatiale Européenne (ESA) de démarrer le programme en 2004, les travaux en Guyane ont démarré en 2005 et l'arrivée des premiers éléments russes a débuté en 2008. L'ESA a confié au CNES la maÓtrise d'oeuvre du projet afin de conduire le développement et la qualification technique de l'Ensemble de Lancement Soyuz (ELS) en Guyane. L'Agence Spatiale Fédérale russe (Roscosmos), responsable de la réalisation de la partie russe du programme Soyuz au CSG, a coordonné l'ensemble des activités des entreprises russes impliquées dans ce programme. Arianespace a assuré la fourniture des systémes russes et coordonné les activités des entreprises russes pendant la phase de développement. Soyuz au CSG est d'ores et déjà un succés commercial, 14 lancements étant dans le carnet de commandes d'Arianespace avant même ce premier lancement. Les deux satellites de la constellation Galiléo "IOV-1 PFM" et "FM2" (du programme "IOV" (In Orbit Validation), prénommés Tiis et Natalia) seront placés sur une orbite circulaire à 23.000 km d'altitude, ils ont été construits par un consortium dirigé par Astrium Gmbh. Arianespace et sa filiale Starsem ont déjà mis en orbite les satellites précurseurs de Galileo, "Giove-A" et "Giove-B", qui ont permis de sécuriser les fréquences attribuées à la constellation. Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) à Sinnamary en Guyane française. Orbite visée: orbite circulaire intermédiaire Altitude: 23 222 km Inclinaison: 54.7 degrés Le décollage du lanceur est prévu le jeudi 20 octobre 2011, à un instant précis: 10:34:28 (UTC) 07:34:28 (Heure de Guyane) 12:34:28 (Heure de Paris) 06:34:28 (Heure de Washington, DC) 15:34:28 (Heure de Moscou) MAJ le 20.10.2011 Citation:A la suite d'une anomalie observée au cours de la fin du remplissage du troisiéme étage du lanceur Soyuz, la chronologie de lancement a été interrompue. Le lanceur, les deux satellites Galileo et l'ensemble de lancement ont été mis en conditions de sécurité maximale. Une nouvelle date de lancement sera annoncée dans la journée. MAJ2 le 21.10.2011 A l'issue des travaux effectués sur l'Ensemble de Lancement Soyuz et des vérifications complémentaires associées, Arianespace a décidé de reprendre les opérations de chronologie du lancement VS01, Soyuz STB – Galileo IOV-1. Le décollage du lanceur Soyuz est maintenant prévu le vendredi 21 octobre 2011, à exactement: 10:30:26 (UTC) le vendredi 21 octobre 2011 07:30:26 (Heure de Guyane) 12:30:26 (Heure de Paris) 06:30:26 (Heure de Washington DC) 14:30:26 (Heure de Moscou) Clic pour accéder au direct: (vendredi 21 octobre 2011 - 12:30:26 heure de Paris)

18 Oct 2011 LIRE L'ACTU
Facebook intégre les fonctionnalités de Skype Archives Secunews SECUNEWS

Facebook intégre les fonctionnalités de Skype

Facebook, a confirmé mercredi 6 juillet 2011 l'intégration du systéme de téléphonie et de visioconférence de Skype directement dans son réseau social. "Nous utilisons la meilleure technologie sur le meilleur réseau social", a estimé M. Zuckerberg. Skype, qui revendique plus de 700 millions d'utilisateurs dans le monde, a été racheté le 10 mai 2011 par Microsoft pour 8,5 milliards de dollars, Microsoft posséde également un peu moins de 2% de Facebook. Les utilisateurs de Facebook devront installer une application complémentaire à l'intérieur du réseau social pour pouvoir passer des appels vidéo. Mark Zuckerberg a également annoncé la création de chats pour les groupes, ainsi qu'une refonte graphique de son service. La fonctionnalité est loin d'être nouvelle, MSN ou Google proposent depuis longtemps de discuter en visioconférence, mais sa mise en place pour les 750 millions d'utilisateurs de Facebook dans le monde représente une évolution importante. Contrer Google Selon la presse américaine, le déploiement de cette fonctionnalité ne devait être annoncé par le réseau social que plus tard dans l'année. Le lancement de Google + , réseau social qui vise à concurrencer directement Facebook, a changé la donne, Google + propose en effet un chat vidéo, ainsi qu'un chat multi-utilisateurs. Lancé il y a une semaine et uniquement sur invitation, le réseau social de Google est encore trés loin de rivaliser avec Facebook par son nombre d'utilisateurs. En revanche, le moteur de recherche, qui mise sur une interface épurée et une gestion plus poussée des contacts, représente une menace sérieuse pour Facebook. Les deux entreprises se sont livrées ces derniers mois à une bataille concernant l'accés aux carnets de contact de leurs utilisateurs respectifs. Une application permettant d'importer ses contacts Facebook directement dans Google +, créée par un développeur indépendant il y a une semaine, a été bloquée par Facebook. Comment procéder ? Connexion à Facebook en utilisant votre adresse email et mot de passe, et vous serez redirigé vers votre page d'accueil. Tapez les mots " Skype me " dans la barre de recherche et de sélectionner le résultat qui montre que la catégorie app. Vous allez être redirigé vers la page d'autorisation d'accés, o? il vous sera demandé la permission de partager les données personnelles comme le nom, photo de profil, le sexe, les réseaux, l'ID utilisateur, et la liste d'amis. Cliquez sur le bouton Autoriser pour accorder l'autorisation de l'app. Vous sera présenté avec une boÓte de dialogue qui vous demandera de confirmer si Skype est déjà installé sur votre PC, si Skype est installé sur votre PC Cliquez sur le bouton Oui, sinon cliquez sur le bouton Non. Cliquez sur le bouton Non vous améne à une page o? vous serez invité à télécharger et installer Skype, cliquez sur le bouton Suivant pour permettre le téléchargement et l'installation. Vous serez dirigé vers une page qui vous demandera de fournir les informations d'identification pour accéder à Skype, si vous êtes déjà un utilisateur de Skype enregistrés, de fournir vos détails pour télécharger l'application. Mais si vous êtes nouveau dans le soft, il vous sera nécessaire de vous inscrire pour accéder à Skype. Maintenant, vous pouvez télécharger et installer les paramétres requis Skype sur le disque local de votre ordinateur portable ou PC. Cliquez sur le bouton "Sauvegarder" pour obtenir et installer l'application sur votre ordinateur, le téléchargement peut prendre un certain temps et que vous avez pour laisser le temps de télécharger et d'installer les paramétres. Suivez les instructions étant affichés pendant le processus d'installation et d'obtenir le logiciel installé de la maniére exacte et appropriée. Une fois que vous ajoutez "Skype me app" à votre profil Facebook, vous pouvez voir Skype "Appelez-moi" bouton ajouté à votre page de profil. Chaque fois que vous vous connectez à Facebook, vous pouvez également afficher vos amis utilisent Skype actuellement et cliquez sur le bouton affiché à les appeler sur leurs appareils. En outre, elle permettra à vos amis de voir votre statut Skype actuel, chaque fois que vous vous connectez à Facebook aprés l'ajout du Skype me app.

07 Jul 2011 LIRE L'ACTU
La CIA attaquée par les pirates LulzSec Archives Secunews SECUNEWS

La CIA attaquée par les pirates LulzSec

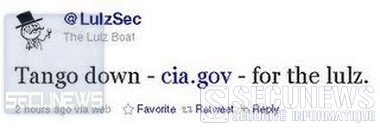
Le site internet de la CIA, l'agence centrale du renseignement américain, resté inaccessible plusieurs heures mercredi soir, une action revendiquée par des pirates informatiques regroupés sous le nom de "Lulz Security" ont annoncé l'avoir piraté. Pas s?r que le gouvernement américain apprécie l'esprit taquin des hackers de LulzSec. Dans les minutes qui ont suivi la revendication, diffusée via Twitter vers 18h00 (23h en France), l'accés au site a été rompu, plus tard dans la soirée, les connexions étaient sporadiques. Citation:"Nous vérifions ces informations", a déclaré une porte-parole de l'agence. Les hakers de Lulz Security sont déjà parvenus ce week-end à s'introduire sur le site du Sénat et ont diffusé des données récupérées sur les serveurs de l'assemblée, le même groupe avait réussi à pirater les systémes informatiques de Sony et de la chaÓne publique de télévision américaine PBS. Les spécialistes de la sécurité informatique relativisent cependant la portée de ces intrusions. Les hackers de Lulz Security chercheraient avant tout à se faire remarquer et ne poseraient pas véritablement un danger direct. Hackers old-school Citation:"Tout ce qu'ils font revient à dire: regardez comme nous sommes doués. Tout ce qu'ils cherchent, c'est provoquer littéralement de l'embarras, dire: votre sécurité est nulle", analyse Jeffrey Carr, auteur d'Inside Cyber Warfare: Mapping the Cyber Underworld. Dans le cas précis de l'attaque contre la CIA , souligne-t-il, les hackers, en piratant le site public de l'agence, n'ont aucun moyen d'accéder à des données sensibles. Quant à leur opération lancée en mai 2011 contre PBS, ils l'ont utilisée pour poster un faux article annonçant que le rappeur Tupac, assassiné en 1996, était vivant et installé en Nouvelle-Zélande. Il n'en allait sans doute pas de même avec la tentative d'intrusion sur les systémes du Fonds monétaire international (FMI), ou bien encore avec l'attaque déjouée fin mai 2011 par le groupe d'armement et de technologie Lockheed Martin, premier fournisseur du Pentagone. Le groupe a également revendiqué des attaques contre des sites de Sony (mais pas la principale contre le Playstation Network). LulzSec s'ouvre une ligne téléphonique LulzSec continue de faire parler de lui, sa derniére lubie en date, la mise en place d'une ligne téléphonique permettant de laisser un message pour proposer une nouvelle cible au groupe, les personnes qui appellent le numéro, tombent sur un répondeur qui invite à laisser un message. L'indicatif régional indique que le numéro est situé dans l'Ohio mais il serait étonnant que LulzSec soit là-bas, les appels doivent donc être redirigés ailleurs. Pour la seule journée du mardi 14 juin 2011, le groupe revendiquait 2.500 messages et 5.000 appels manqués. "a en fait des cibles au choix! Ce choix de faire des attaques "pour le plaisir" est assez étonnant puisque le message précédent du groupe était qu'ils attaquaient les sites pour leur propre bien, afin de démontrer les failles, or cette fois il ne s'agit que d'amusement...

16 Jun 2011 LIRE L'ACTU
La mort d'Osama ben Laden propage des virus Archives Secunews SECUNEWS

La mort d'Osama ben Laden propage des virus

Alerte viral Compte tenu de l'effervescence médiatique, des sites Internet ont déjà commencé à utiliser la mort d'Oussama Ben pour pousser les internautes à télécharger des codecs ou vidéos contenant des virus. Certains d'entre eux sont même référencés par Google qui n'a pas encore eu le temps de détecter les fichiers malveillants. Des mails et sites promettant des vidéos inédites portant sur la mort du terroriste utilisent aussi des méthodes destinées à effrayer l'utilisateur en lui affirmant que sa machine est infectée et qu'il doit télécharger un soi-disant antivirus qui n'est en fait qu'un logiciel malveillant. Kaspersky Lab a constaté qu'en passant par Google Images, des redirections malveillantes ont lieu lors d'une recherche sur le corps d'Oussama Ben Laden. En cliquant sur une image (le corps montré est un montage Photoshop), l'utilisateur peut être redirigé vers des domaines piégés et de tomber dans la classique installation d'un faux antivirus. Zscaler a également repéré un schéma classique de piége tirant parti de l'actualité. Un site en espagnol affiche par exemple une photo du corps de Ben Laden ainsi qu'un article sur l'opération menée par les …tats-Unis, un message accompagne une fenêtre Flash Player et indique à l'utilisateur qu'il doit mettre à jour un plug-in VLC afin de pouvoir consulter une vidéo. Ledit plug-in est un exécutable malveillant. Ce genre d'attaque n'est pas nouveau, mais la rapidité à laquelle elles se mettent en place est fulgurante et les résultats présentés par Google demandent parfois un certain temps avant d'être vérifiés par le moteur de recherche. Certains sites adoptent aussi la technique de la roulette russe, c'est-à-dire qu'ils vont rediriger des internautes vers un site d'information tel que CNN avant d'infecter un individu aléatoirement choisi. Le but est de créer une diversion en espérant que les robots de Google soient redirigés correctement et manquent l'infection. Soyez donc prudent sur la Toile. Secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie Botnet

03 May 2011 LIRE L'ACTU
LizaMoon une attaque SQL de grande ampleur Archives Secunews SECUNEWS

LizaMoon une attaque SQL de grande ampleur

Repérée depuis le 29 mars 2011, cette attaque par injection de code malveillant dans des bases de données SQL se propage à grande vitesse, plus de 500.000 url auraient été infectées. Certains parlent déjà de la plus grande attaque par injection SQL C'est l'éditeur de solutions de sécurité WebSense qui a repéré cette attaque baptisée "LizaMoon" en raison du premier nom de domaine vers lequel les victimes ont été redirigées. Les internautes visitant un site contaminé sont redirigés vers une page les avertissant de la présence d'un malware sur leur ordinateur qui propose les services d'un faux antivirus payant. Une simple ligne de code (je peux pas mettre la ligne de code sinon mon antivirus bloque mon site a chaque lecture de la news mais vous le retrouverez dans l'image ou le communiqué) Les chercheurs de WebSense ont indiqué avoir été prévenus par des personnes qui avaient détecté ce code malveillant dans leur base de données Microsoft SQL Server 2003 et 2005. Il s'agit d'une simple ligne de code qui est injectée dans le site et déclenche une redirection vers une page piégée. Selon le dernier recensement effectué au cours du weekend, plus de 550.000 url étaient déjà contaminés. Accéder au communiqué de Websens (anglais) old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

04 Apr 2011 LIRE L'ACTU
Bercy victime d'une vaste opération de piratage informatique Archives Secunews SECUNEWS

Bercy victime d'une vaste opération de piratage informatique

Il s'agirait de la plus importante attaque informatique jamais menée contre l'Etat français, selon des informations diffusées ce lundi 7 mars 2011 sur le site Internet du magazine Paris-Match, et confirmées dans la matinée par Bercy. Le ministére de l'économie et des finances a été l'objet d'un piratage sans précédent. Selon une source proche du dossier citée par le magazine, la direction du Trésor aurait été la principale cible des "hackers" entre le mois de décembre et ce week-end. François Baroin a confirmé ces informations lundi matin sur Europe 1, tout en soulignant qu'une vaste opération de maintenance avait été menée ce week-end sur le réseau informatique du ministére. Il a également ajouté que la France avait des pistes sur l'identité des pirates, sans plus de précision. Citation:Selon un haut fonctionnaire cité de maniére anonyme par Paris-Match, "un certain nombre d'informations étaient redirigées vers des sites chinois, mais cela ne veut pas dire grand-chose". Citation:M. Baroin a assuré que seules les informations "autour du G20 intéressaient les hackers". "Les particuliers, à ma connaissance, ne sont pas concernés. Les dossiers personnels, les dossiers individuels, les dossiers fiscaux ne sont pas concernés. Ce qui était ciblé, c'est l'organisation du G20", a-t-il assuré. Bercy a porté plainte contre X... auprés du parquet de Paris, la DCRI (services de renseignement français) a été saisie. Cent cinquante ordinateurs attaqués Au total, plus de cent cinquante ordinateurs du ministére ont été infiltrés et de nombreux documents piratés, aucun, cependant, ne concernerait des particuliers, de même, les dossiers fiscaux n'ont pas été visés. La méthode des espions est classique A partir d'une adresse e-mail piratée, le "hacker" prend le contrôle de l'ordinateur de sa cible grace à un cheval de Troie, en l'occurrence une piéce jointe. Dés que celle-ci est ouverte, un "mouchard" pénétre le poste de travail de la cible, chacun de ses correspondants au sein de l'administration peut à son tour être infiltré, selon le site de l'hebdomadaire. Chargée de la sécurité des systémes informatiques, l''ANSSI", qui dépend du secrétariat général de la défense et de la sécurité nationale, a procédé à de nombreuses vérifications, notamment à l'Elysée et à Matignon, afin de s'assurer que l'attaque ne s'était pas propagée au-delà de Bercy, selon Paris-Match. "Depuis deux mois, entre vingt et trente personnes de l'Anssi travaillent jour et nuit sur cette affaire. A ma connaissance, seul Bercy a été touché", estime Patrick Pailloux, directeur général de l'Anssi, cité par Paris-Match. Il faudra néanmoins plusieurs semaines aux autorités pour identifier les 150 fonctionnaires ciblés par les espions et sécuriser le systéme informatique de Bercy.

07 Mar 2011 LIRE L'ACTU
Sony veut l'identité des internautes ayant vu la vidéo du Hack de la PS3 sur YouTube Archives Secunews SECUNEWS

Sony veut l'identité des internautes ayant vu la vidéo du Hack de la PS3 sur YouTube

Sony veut contraindre Google à lui communiquer l'identité des internautes ayant commenté ou visualisé la vidéo du hack de sa console de jeu, une requête comparable est dirigée contre Twitter afin d'identifier d'autres hackers. Sony continue son offensive juridique à l'encontre du groupe de hackers "Fail0verflow". Ce dernier est parvenu à casser le systéme de protection de la PS3, il a également diffusé sur Internet les outils permettant d'y parvenir. A la demande du constructeur, le hacker George Hotz a été contraint par la justice de retirer une vidéo YouTube et le code relatifs au hack de la PS3, Sony souhaite également faire condamner Hotz à des dommages et intérêts pour violation de la Digital Millennium Copyright Act (DMCA). Mais le fabricant de la PlayStation ne compte pas s'arrêter là, selon le site Wired, Sony a soumis une nouvelle demande à la justice américaine. Le but de cette requête est d'obtenir de Google qu'il transmette les adresses IP et les données d'identification des internautes ayant visionné ou commenté la vidéo YouTube de jailbreak de la console. Le constructeur japonais souhaite par ailleurs que Twitter lui fournisse les identités d'un groupe de hackers qui avait divulgué en décembre une version limité du hack de la PS3. Les comptes concernés sont les suivants: KaKaRoToKS, @gnihsub, @pytey, @bl4sty, @marcan42 et @fail0verflow. Voir aussi: La playstation 3 piratée ? (source:zdnet)

09 Feb 2011 LIRE L'ACTU
Une fausse attaque antivirus circule sur Twitter Archives Secunews SECUNEWS

Une fausse attaque antivirus circule sur Twitter

Un lien raccourci cherche à leurrer les utilisateurs de Twitter en pointant vers un site simulant la présence d'un virus mais qui en réalité installe un logiciel malveillant. Les usagers de Twitter ont été la cible d'une attaque cherchant à propager un logiciel malveillant en se servant d'un lien piégé et masqué par un réducteur d'url. Des milliers de comptes Twitter compromis (on ignore de quelle maniére) ont répandu un lien "goo.gl" pointant vers une url se terminant par "m28sx.html". Un exercice de chantage informatique L'éditeur de solutions de sécurité Sophos a décrit le fonctionnement du piége. En cliquant sur le lien en question, les victimes sont redirigées vers un site qui affiche un message d'alerte simulant la présence d'un virus sur l'ordinateur et installe un logiciel malveillant, avant de réclamer de l'argent pour désinfecter le systéme. De son côté, Twitter a rapidement réagi en deux phases. Destruction des liens infectés et réinitialisation des mots de passe des comptes utilisateurs qui ont été compromis. Le site de micro-blogging recommande par ailleurs de ne pas employer le même mot de passe pour plusieurs services. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

24 Jan 2011 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
10 Oct 2010 LIRE L'ACTU
De faux e-mails de LinkedIn menacent les PC Archives Secunews SECUNEWS

De faux e-mails de LinkedIn menacent les PC

Retarus lance une alerte au sujet d'une vague de demandes de contact frauduleuses via le réseau social LinkedIn, ces e-mails bien imités sont extrêmement dangereux pour les destinataires. Ces derniers peuvent prendre au sérieux ces messages et risquent d'infecter leur PC avec un programme malveillant susceptible d'espionner et d'exploiter leurs informations personnelles. Les spams sur les réseaux sociaux progressent rapidement, les analyses de Retarus montrent que 1 spam sur 3 simule la provenance d'un réseau social en ligne, ces e-mails, dont le volume ne cesse d'augmenter depuis le 27 septembre 2010, prétendent être une demande de contact issue du réseau LinkedIn. L'utilisateur qui clique sur le lien pour accepter le contact est dirigé vers une page intermédiaire se nommant tout simplement "Please waiting … 4 Seconds". De là, une redirection sur Google est effectuée. Durant ces quatre secondes, un malware appelé "ZeuS" est installé en arrière-plan dans le navigateur Web du PC, à l'insu bien-s?r de son utilisateur. Les cybercriminels utilisent cette nouvelle variante de spamming pour espionner des données personnelles telles que les données d’accès à leurs comptes bancaires par exemple. [quote]"Le social média spamming est dangereux parce qu'il est perçu comme contenu sérieux et parce que les e-mails sont si bien imités que la falsification est quasi indétectable pour un non-initié", met en garde Frédéric Brault, Directeur Commercial de Retarus France.[/quote] Les utilisateurs les plus touchés sont ceux qui ont enregistré les réseaux sociaux dans la liste blanche de leur filtre de spam". [quote]Il est recommandé donc de ne pas réagir aux demandes de contact, en particulier provenant d'expéditeurs inconnus et de les supprimer immédiatement, pour vérifier l'authenticité des demandes de contacts, il est conseillé de se connecter à son réseau social, sans cliquer sur le lien contenu dans le mail.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Oct 2010 LIRE L'ACTU
Un code cryptée glissée dans le logo du Pantagone Archives Secunews SECUNEWS

Un code cryptée glissée dans le logo du Pantagone

"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]

03 Jul 2010 LIRE L'ACTU
Des pirates informatiques s'en prennent aux utilisateurs de Google Chrome Archives Secunews SECUNEWS

Des pirates informatiques s'en prennent aux utilisateurs de Google Chrome

Alerte Virale Google Chrome est devenu la cible de cybercriminels qui tente, par ce biais, de dérober des données personnelles des utilisateurs. Le principe est simple, les utilisateurs de Google Chrome reçoivent un e-mail non sollicité (spam) leur indiquant qu'une nouvelle extension de leur navigateur a été développée afin de simplifier l'accés aux documents envoyés par e-mail. Un lien à l'apparence anodine est indiqué, et les destinataires sont invités à cliquer dessus afin de télécharger la nouvelle extension. S'ils cliquent dessus, ils sont redirigés vers une page ressemblant à celle des extensions Google Chrome, mais celle-ci leur fournit une fausse application installant des malwares sur leur systéme. Bien que la description de la fausse application soit identique à celle de la véritable extension Google Chrome, un élément devrait mettre la puce à l'oreille des utilisateurs attentifs, l'application n'est pas une extension ".crx" mais ".exe. Identifiée par BitDefender comme Trojan.Agent.20577, l'application bloque l'accés aux pages web de Google et de Yahoo. Lorsque les utilisateurs souhaitent y avoir accés et tapent "google.[xxx]" ou "[xx].search.yahoo.com" dans le navigateur web, ils sont redirigés vers une autre adresse IP (89.149.xxx.xxx.), cela permet aux auteurs de ce malware d'intercepter les appels des victimes pour se connecter à ces sites Internet et de les rediriger vers leurs propres versions de ces sites, infectées par des malwares.

21 Apr 2010 LIRE L'ACTU