Moteur de recherche

Résultats pour : "détourner"

Des chercheurs ont réussi à détourner les fonctions IA de Chrome, Edge et Comet pour fouiller dans vos données et agir à votre place

Une extension malveillante peut-elle retourner l’IA de votre navigateur contre vous ? Oui, d’après les travaux de chercheurs qui sont parvenus à détourner les fonctions IA de cinq environnements Chromium pour accéder à des données sensibles et agir au nom de l’internaute.

21 Sep 2026 LIRE L'ACTU
N'installez pas flash player sur votre smartphone Android Archives Secunews SECUNEWS

N'installez pas flash player sur votre smartphone Android

Un logiciel qui était autrefois d'une importance cruciale pour les internautes est de retour, mais avec un objectif néfaste : pirater votre appareil. Sachez qu'il s'agit d'une nouvelle campagne de logiciels malveillants et qu'elle tire cette fois-ci de la popularité d'Adobe Flash Player, que la société a abandonné en 2020. Les pirates ciblent désormais les utilisateurs d'Android via une campagne de logiciels malveillants qui consiste à télécharger Flash Player. Un nouveau système de distribution « FluBot » incite les utilisateurs à télécharger une fausse application Flash Player infectée par un cheval de Troie dangereux, selon PhoneArena. Le lien qui incite les utilisateurs à télécharger le fichier APK de Flash Player via un site Web sommaire s'est avéré provenir de personnes en qui vous auriez une confiance aveugle, comme votre famille, vos proches ou vos amis proches. Mais ne les blâmez pas. C'est leur téléphone qui envoie ces invitations à tous leurs contacts. Une fois qu'un téléphone est infecté par le cheval de Troie, il obtient un accès non autorisé aux contacts qui y sont enregistrés et leur envoie un lien pour télécharger le Flash Player. C'est ainsi que fonctionne ce système de distribution. Et tout cela se passe sous le nez de l'utilisateur. Vous ne soupçonnerez rien. Cependant, vous devez savoir qu'il n'y a absolument aucune raison de télécharger un fichier APK depuis un site Web non fiable, même s'il s'agit d'une suggestion de quelqu'un que vous connaissez. Et de plus, si vous avez des connaissances en technologie, vous saurez que Flash Player est mort et abandonné depuis 2020. Le Flash Player bien-aimé nous manque tous et à juste titre, car il faisait partie intégrante de notre vie en ligne. Mais les technologies de streaming vidéo ont évolué au cours des dernières années et Flash Player ne pouvait pas faire grand-chose. En tout cas, Adobe n'est toujours pas assez désespéré pour envoyer aux utilisateurs des liens vers le Flash Player, mort depuis 2020. Alors que devriez-vous faire dans une situation comme celle-ci? Eh bien, vous devriez tout simplement ignorer ces messages et liens. FluBot est le coupable de tous les appareils qui ont été infectés l'année dernière par des logiciels malveillants provenant de sources aussi bénignes qu'une mise à jour de sécurité du téléphone, une notification de livraison de colis et des notifications d'autres applications légitimes. Mais il y a toujours quelque chose qui cloche dans ces invitations. Ces campagnes de logiciels malveillants ont un objectif : voler vos données personnelles pour les revendre plus tard ou détourner des appareils pour obtenir une rançon. Le but pourrait également être de propager le virus ou le cheval de Troie sur beaucoup plus d'appareils. Et vous devriez éviter de tomber dans ce piège. Pratiquez des routines Internet sûres, et cela implique de télécharger des applications Android uniquement à partir de sources fiables, telles que le Google Play Store.

12 Jan 2022 LIRE L'ACTU
Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur Archives Secunews SECUNEWS

Fortnite, League of Legends, WoW, Pubg,…,la DGSE s’intéresse aux jeux vidéo multijoueur

Les renseignements français (DGSE) ont publié une offre d'emploi étonnante à destination des étudiants férus de piratage informatique. La DGSE recherche en effet un stagiaire pour une durée de six mois. Sa mission : Détecter et exploiter des failles dans les jeux vidéo comme 'Fortnite' ou 'World of Warcraft', League of Legends ou encore PUBG pour surveiller le contenu des discussions de certains joueurs. De plus en plus de personnes utilisent les jeux vidéo connectés (PUBG, Fortnite, Counter Strike, WoW, League of Legends…) afin d’en détourner leur utilisation première. Et pour cause, les moyens de communication mis à disposition dans ces jeux sont utilisés de manière furtive afin d’échanger de l’information spécifique", indique le ministère des Armées dans l’offre d’emploi publiée, notamment à destination des étudiants de l'université Paris 6. 600 recrues pour les renseignements en 2019 ? Au sein de sa période de stage, l’heureux élu devra réaliser les missions suivantes : Votre mission si vous l’acceptez sera: Effectuer une cartographie des jeux vidéo connectés largement répandus (part de marché, estimation du nombre de joueurs, CVE, …) Sélectionner un ou deux bons candidats et en effectuer une rétro-conception afin d’en extraire des signatures réseau" au sein de cette cartographie, c'est-à-dire, extraire "des éléments techniques" permettant de reconnaître "les échanges effectués dans l’espace de discussion du ou des jeux en question". Enfin, le stagiaire devra rechercher et exploiter les failles de ces jeux vidéo, afin d'accéder aux contenus des discussions des individus soupçonnés de détourner les jeux. Il est possible que la DGSE soit déjà capable de pénétrer dans les canaux de discussion de certains jeux vidéo. Cette offre de stage pourrait être seulement destinée à attirer de jeunes candidats à fort potentiel technique. Le service de renseignement entend recruter 400 profils techniques, notamment dans les technologies numériques, en 2019. Plus d'infos voir la fiche de stage (fr)

07 Jan 2019 LIRE L'ACTU
Un malware se répand via Facebook Messenger Archives Secunews SECUNEWS

Un malware se répand via Facebook Messenger

Vous avez peut-être reçu ces derniers jours un étrange message de l’un de vos amis sur Facebook Messenger, dans celui-ci, un lien qui semble vous concerner, le tout accompagné d’un smiley, surtout, ne cliquez pas!!. La page qui s’affiche a des allures de document Google représentant une vidéo composée à partir de photos tirées de votre profil Facebook. Si vous cherchez à la lancer, le mal est fait!!!. Car il n’y a évidemment pas de vidéo derrière. Vous êtes alors redirigés vers un (ou plusieurs) autre site qui va vous mener la vie dure. Et l'enfer commence alors, comme l'explique Kaspersky, qui a mis l'affaire en lumière, par une première page qui va vous demander d’installer un module complémentaire pour lire la vidéo ou bien récolter de nombreuses informations sur vous via des cookies. Car vous avez mis le doigt dans un engrenage sous forme d'enchaînement de sites web qui vont tenter de pirater votre navigateur, détourner vos clics et peut-être même s'emparer de vos identifiants. Les sites peuvent demander d'installer de fausses extensions Chrome ou Flash et infecter votre ordinateur à coup de 'malware' ou 'adware'. Le malware pourra ainsi poursuivre sa propagation vers vos amis. Pour vous duper, ce malin peut prendre l’apparence de YouTube, et le logiciel à installer celle bien connue d’autres logiciels comme Downloader. Sa force: Tous les sites indiquent des informations vous concernant (système d’exploitation, localisation, navigateur, etc.) et sont même capables de s’adapter, que vous soyez sous Chrome, Safari ou Firefox. Pour le moment, David Jacoby, de Kaspersky, n’a pas décelé de véritable danger pour vos appareils, pas de cheval de Troie ou autre, ce virus ne semble avoir que des velléités publicitaires ou de phishing avec vos informations. Mais sachant qu’il se répand à vos contacts par Facebook Messenger, il pourrait donc tout aussi bien faire circuler vos données personnelles à d’autres utilisateurs moins bien intentionnés. Si vous voulez éviter tout problème, il suffit de ne pas cliquer sur le lien. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

28 Aug 2017 LIRE L'ACTU
Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard Archives Secunews SECUNEWS

Les utilisateurs de plus de 30 applis bancaires et de payement sur androïd menancé par le Trojan Acecard

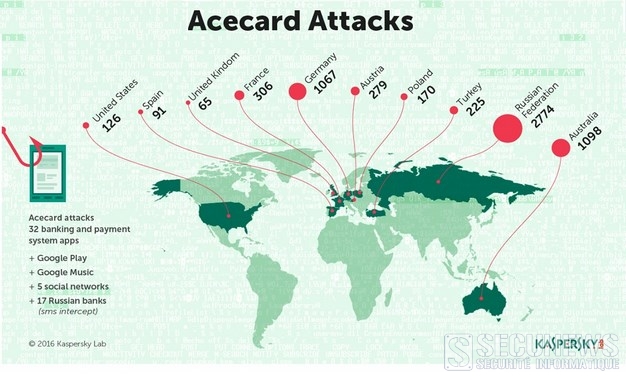
L’équipe de recherche antimalware de Kaspersky a détecté l’un des chevaux de Troie bancaires les plus dangereux jamais observés sur la plate-forme Android. Le 'malware' Acecard est en effet capable de s’attaquer aux utilisateurs de près d’une cinquantaine d’applications et de services de finance en ligne, en contournant les mesures de sécurité de Google Play. Au cours du troisième trimestre 2015, les experts de Kaspersky ont repéré une augmentation inhabituelle du nombre d’attaques contre des services bancaires mobiles en Australie. Cela leur a paru suspect et très vite ils ont découvert que cette recrudescence était principalement imputable à un seul et même 'Trojan' bancaire, 'Acecard'. La famille de chevaux de Troie 'Acecard' utilise la quasi-totalité des fonctionnalités malveillantes aujourd’hui disponibles, qu’il s’agisse de s’approprier les messages (textes ou vocaux) d’une banque ou de superposer aux fenêtres des applications officielles de faux messages qui simulent la page d’authentification officielle afin de tenter de dérober des informations personnelles et des identifiants de compte. Les plus récentes versions de la famille 'Acecard' peuvent s’attaquer aux applications clients d’une trentaine de systèmes bancaires et de paiement, sachant que ces chevaux de Troie sont en mesure de maquiller toute application sur commande, le nombre total d’applications financières attaquées est peut-être bien supérieur. En dehors des applications bancaires, 'Acecard' peut détourner les applications suivantes avec des fenêtres de phishing: · Messageries instantanées: WhatsApp, Viber, Instagram, Skype. · Réseaux sociaux: VKontakte, Odnoklassniki, Facebook, Twitter. · Client de messagerie Gmail. · Application mobile PayPal · Applications Google Play et Google Music. Le malware, détecté pour la première fois en février 2014, n’a cependant montré pratiquement aucun signe d’activité malveillante pendant une période prolongée. La France dans le top 5 des pays les plus touchés. Tout a changé en 2015 lorsque les chercheurs de Kaspersky ont remarqué un pic dans les attaques: De mai à décembre 2015, plus de 6.000 utilisateurs ont été ciblés par ce cheval de Troie, la plupart d’entre eux se trouvant en: - France. - Russie. - Australie. - Allemagne. - Autriche. Pendant leurs deux années d’observation, les chercheurs de Kaspersky ont été témoins du développement actif du cheval de Troie. Ils ont ainsi enregistré au moins dix nouvelles versions du malware, chacune présentant une liste de fonctions malveillantes nettement plus longue que la précédente. Google Play attaqué. Les appareils mobiles ont généralement été infectés après le téléchargement d’une application malveillante imitant une application authentique. Les variantes d’Acecard sont généralement diffusées sous le nom de 'Flash Player' ou 'PornoVideo', même si d’autres appellations sont parfois employées dans le but de les faire passer pour des logiciels utiles et répandus. Il ne s’agit toutefois pas de la seule méthode de diffusion de ce malware. Le 28 décembre 2015, les experts de Kaspersky ont repéré une version du module de téléchargement d’Acecard (Trojan-Downloader.AndroidOS.Acecard.b) sur la boutique officielle Google Play. Le cheval de Troie se propage sous l’apparence d’un jeu. Une fois le malware téléchargé depuis Google Play, l’utilisateur ne voit qu’une icône Adobe Flash Player sur le bureau et aucune trace de l’application installée. Qui se cache derrière Acecard ? Après avoir étudié de près le code malveillant, les experts de Kaspersky sont enclins à penser qu’Acecard est l’oeuvre du même groupe de cybercriminels déjà responsable du premier 'cheval de Troie TOR' pour Android, Backdoor.AndroidOS.Torec.a, et du premier ransomware de cryptage mobile, Trojan-Ransom.AndroidOS.Pletor.a. Cette conclusion s’appuie sur la présence de lignes de code similaires (noms de méthodes et de classes) et l’utilisation des mêmes serveurs de commande et de contrôle (C&C). Cela tend à prouver qu’Acecard a été créé par un groupe criminel puissant et chevronné, très probablement russophone. [quote]'Ce groupe cybercriminel utilise pratiquement chaque méthode existante pour propager le Trojan bancaire Acecard. Celui-ci peut être diffusé sous l’aspect d’un autre programme, via des boutiques d’applications officielles, ou par l’intermédiaire d’autres chevaux de Troie. Une caractéristique distinctive de ce malware est sa capacité à se superposer à plus de 30 systèmes bancaires et de paiement en ligne mais aussi des applications de réseaux sociaux, de messagerie instantanée ou autres.'[/quote] [quote]'La combinaison des capacités et des modes de propagation d’Acecard font de ce cheval de Troie bancaire mobile l’une des menaces les plus dangereuses pour les utilisateurs aujourd’hui', avertit Roman Unuchek, analyste senior en malware chez Kaspersky USA.'[/quote] Afin de prévenir une infection, suivez les recommandations suivantes: - Ne pas télécharger ou/et installer d’applications depuis Google Play ou des sources internes si elles ne sont pas dignes de confiances ou ne peuvent être traitées comme telles. Plus d'infos sur Acecard.(anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

23 Feb 2016 LIRE L'ACTU
Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde Archives Secunews SECUNEWS

Des hackers se réclamant du groupe terroriste ÉI piratent TV5Monde

La chaîne, le site web et plusieurs pages Twitter et Facebook du groupe télévisé français TV5 Monde ont été victimes mercredi 8 avril 2015 vers 22 heures d'une attaque informatique coordonnée, revendiquée par le groupe islamiste E.I TV5 Monde semble avoir repris le contrôle de ses pages Facebook depuis minuit, mais son site internet restait en maintenance ce jeudi 9 Avril 2015 vers 5 heures. [quote]On a repris la main sur Facebook et Twitter, a déclaré le directeur de TV5 Monde, Yves Bigot. Quant aux émissions de la chaîne, on commence à pouvoir réémettre un programme sur un certain nombre de zones, mais nos systèmes ont été extrêmement détériorés par cette attaque d'une puissance inouïe et le retour à la normale va prendre des heures, voire des jours, a-t-il précisé. Nous ne sommes plus en état d'émettre aucune de nos chaînes. Nos sites et nos réseaux sociaux ne sont plus sous notre contrôle et ils affichent tous des revendications de l'Etat islamique », avait indiqué, peu avant minuit, Yves Bigot.[/quote] Jusqu'à présent le groupe djihadiste avait réussi à détourner des comptes Internet, mais jamais à empêcher la diffusion de programmes télévisés. Menaces contre les militaires français Durant la durée de l'attaque, de nombreux internautes ont constaté des anomalies sur les sites du groupe Apparition de l'en-tête noire et blanche du groupe e.i mais aussi publication de vidéos de propagande ainsi que de menaces envers des militaires français. Des documents présentés comme des pièces d'identité et des CV de proches de soldats français impliqués dans les opérations contre l'EI ont été postés sur le compte Facebook de TV5 Monde. [quote]Un message accuse également le président français François Hollande d'avoir commis une faute impardonnable en menant une guerre qui ne sert à rien. C'est pour ça que les Français ont reçu les cadeaux de janvier 2015 à Charlie Hebdo et à l'Hyper Cacher, ajoutent les pirates, en référence aux attentats sanglants contre l'hebdomadaire satirique et le magasin, qui avaient fait 17 morts entre le 7 et le 9 janvier 2015 à Paris.[/quote] Le groupe CyberCaliphate est apparu début janvier. Il s'est notamment signalé par le détournement du compte Twitter du CentCom, le centre de Commandement américain au Moyen-Orient et en Asie Centrale, puis en prenant le contrôle durant plusieurs minutes de celui de l'hebdomadaire américain Newsweek, en février 2015. Chaîne internationale de télévision francophone basée à Paris, TV5 Monde est reçue dans plus de 200 pays et territoires dans le monde.

09 Apr 2015 LIRE L'ACTU
Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable Archives Secunews SECUNEWS

Le protocole de cryptage SSL utilisé par les banques belges est très vulnérable

Le protocole de cryptage 'SSL' (Secure Socket Layer) utilisé par les banques belges laisserait à désirer, un pirate informatique affirme en avoir fait la démonstration. Et d'après lui, il est temps d'y remédier, car de nombreuses communications peuvent être interceptées avec des conséquences délicates pour les clients. Il s'appelle Yeri Tiete et son jugement paraît sans appel. 'Le système SSL, un système qui permet d'échanger entre deux ordinateurs en toute sécurité, n'est pas sûr. Les sites Internet disposant de cette protection sont reconnaissables par le petit cadenas et au "https://" qui s'affichent dans la barre de navigation. [quote]"Nos banques implémentent SSL d'une mauvaise manière et tergiversent trop longtemps avant d'entreprendre des mises à jour ou d'importantes corrections de problèmes techniques. Ils créent de la sorte un faux sentiment de sécurité", explique le blogueur. "Si les liens https:// sont vulnérables, les pirates informatiques peuvent alors assister sans le moindre problème aux sessions de communication entre la banque et le client, détourner ces sessions et s'en donner à coeur joie pour adapter les données."[/quote] En fait, la banque et le client ont un accord pour entrer en contact, une sorte de langue commune, mais certains PC parlent encore une vieille langue, du coup, c'est là que le danger apparaît. Les plus mauvais élèves sont: [info_warning]ING bpost BNP Paribas Record Bank[/info_warning] Pourtant, un système SSL est fiable, mais, face aux corrections à apporter, les banques belges hésitent avant d'entreprendre les mises à jour nécessaires. Bref, une hésitation qui permet aux pirates de s’infiltrer dans les sessions de communication entre la banque et son client, avec évidemment toutes les conséquences qui en découlent. Yeri Tiete, ex-travailleur chez Google, est donc parti à l'abordage de 16 banques belges. ING, bpost et BNP Paribas offrent les plus mauvais résultats. Depuis lors, les deux dernières citées ont déjà amélioré leur porte d'entrée. Record Bank serait aussi l'une des banques les mois bien protégées. Les pirates peuvent donc prendre les commandes d'une session et tout faire en votre nom, même si le digipass limite malgré tout les dégâts. En revanche, le pirate peut changer le destinataire d'un virement, peut regarder vos comptes, les opérations que vous avez effectuées, etc... Des violations claires de la vie privée. Seules deux banques ont réussi le test. [info_success]Triodos Rabobank[/info_success]

16 Feb 2015 LIRE L'ACTU
Angela Merkel a désormais son propre emoticon Archives Secunews SECUNEWS

Angela Merkel a désormais son propre emoticon

Connaissez-vous le 'Merkel-Raute' ? L'expression allemande, qu'on peut traduire par le losange de Merkel, fait référence à la position des mains de la chancelière lorsqu'elle s'exprime. La chancelière allemande Angela Merkel a désormais son "emoticon" sur internet, une figure représentant une émotion et symbolisée à l'aide de signes de ponctuation. (-_-) -<>- Les internautes pourront donc maintenant symboliser Angela Merkel, lorsque celle-ci joint les mains en formant un triangle. Ce geste si distinctif avait notamment été utilisé sur les affiches du parti de la dirigeante lors de la dernière campagne électorale allemande, les internautes ne s'étaient d'ailleurs pas privés de détourner l'image, en associant les mains de la chancelière à divers personnages.

03 Nov 2014 LIRE L'ACTU
Attention aux fausses informations et vidéos sur le vol MH370 Archives Secunews SECUNEWS

Attention aux fausses informations et vidéos sur le vol MH370

Nous conseillons aux utilisateurs des réseaux sociaux d'être prudents avant de cliquer sur un message dont la source est inconnue, et relatif au "Boeing 777 de Malaysia Airlines" disparu le 8 mars 2014, et toujours introuvable. Au milieu des informations, vidéos, et articles qui sont relayés sur Facebook, Twitter, par mail, etc... sur l'enquête pour retrouver le vol MH370, dont les recherches mobilisent toujours près d'une vingtaine de pays, se cachent de nombreux spams et arnaques. [quote]Les messages repérés par Wired sont régulièrement porteurs d'une mention "Breaking news" ou "Shocking", ils proposent, la plupart du temps, de regarder une vidéo "exclusive" des restes de l'avion ou de passagers qui auraient été retrouvés vivants. Pour regarder ces vidéos, l'utilisateur doit tout d'abord la partager sur son profil, ou s'inscrire au site sur lequel elle s'affiche, qui reproduit parfois l'habillage de plateformes grand public. Ce faisant, l'internaute fournit de nombreuses informations personnelles (qui peuvent être ensuite revendues à des annonceurs publicitaires), relaye la fausse information, voire pire, accepte l'installation d'un logiciel malveillant. [/quote] Ce qui fait beaucoup pour un fake. Par ailleurs, plusieurs pages censées recueillir des prières pour les passagers du vol MH370 ou récolter de l'argent pour les familles des disparus, ont été identifiées par un expert en sécurité en informatique, elles servent seulement à récolter des adresses email, ou à détourner de l'argent. Tout ce qui touche à une catastrophe représente beaucoup d'argent pour les 'scammers', qui profitent des personnes qui ne vont pas hésiter à cliquer sur un lien pour regarder des choses un peu morbides, et celles qui veulent simplement savoir s'il y a du nouveau. Au-delà des simples précautions liées au bon sens, plusieurs sites s'attachent à réfuter toutes les fausses informations, ce qui peut aider à ne pas cliquer sur un spam. Concernant le vol MH370, Snopes signale ainsi que: [quote]- Non, la vidéo qui se présente avec l'image ci-dessous ne montre pas le Boeing 777 disparu, d'autant plus qu'elle indique que l'avion aurait traversé le triangle des Bermudes... - Non, le Mossad n'a pas fait exploser le Boeing pour le compte d'Israël, il s'agit d'un article publié à l'origine par un site parodique, spécialisé dans les fausses informations sur le thème des théories du complot.[/quote] Parmi d'autres fausses informations, moins dangereuses et non liées à des opérations de spam, le site Daily Dot a repéré une petite annonce parue sur la version vietnamienne de Craigslist : "vends Boeing à peine servi, pour 15 million de dollars", l'annonce est depuis inaccessible, au moins par simple respect pour les familles. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

18 Mar 2014 LIRE L'ACTU
Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess Archives Secunews SECUNEWS

Microsoft, le FBI et Europol portent un coup dur au botnet Zeroaccess

Microsoft, le FBI et Europol ont conjointement mis à mal le botnet ZeroAccess, un réseau de 1.2 millions de machines servant la cybercriminalité. Derrière les 1,2 million d’IP infectées se cachaient en réalité 180.000 machines compromises et non 1,2 million comme cela avait pu être annoncé par exemple par des éditeurs de sécurité en quête de notoriété. Qu'est ce qui s'est passé ? C'est une opération sans doute sans précédent à laquelle se sont livrés Microsoft, le FBI, Europol, en collaboration avec de nombreuses autorités judiciaires dans le monde. La cible, ZeroAccess, l'un des plus gros réseaux, de botnets, ou "PC zombies" au monde, de deux millions de machines. Elles étaient infectées d'un logiciel malveillant qui aurait au total fait perdre 2,7 millions de dollars aux annonceurs en ligne chaque mois, fait savoir Europol. Ce réseau avait pris une telle ampleur que Microsoft s'était résolu à déposer plainte pour obtenir le droit d'agir contre lui, en s'efforçant de le démanteler définitivement. Jeudi soir, la firme a donc bloqué les trafics Internet entrants et sortants des machines concernées aux États-Unis. [quote]Europol ajoute sur ce point qu'il a été procédé au blocage de 18 adresses IP basées en Europe et de 49 noms de domaine associés à ZeroAccess.[/quote] Ce n'est d'ailleurs pas la première fois que la firme de Redmond mène à bien ce genre d'opérations. Elle avait par exemple fait de même en juin 2013, lorsqu'elle s'était attaquée au botnet Citadel, qui concernait à l'époque quelques 1.400 machines dans le monde. ZeroAcces visait principalement a détourner les clics publicitaires sur Internet. Ce qui aurait fait perdre au total 2,7 millions de dollars aux annonceurs en ligne, chaque mois. ZeroAccess détournait les pages de résultats de tous les principaux navigateurs internet (Bing, Google, Yahoo!, etc...). Les internautes étaient alors redirigés vers de fausses pages de résultat. Pour autant, la lutte contre le botnet n'est pas encore achevée. Car ZeroAccess est pour le moins résistant, basé sur transferts de données en Peer to Peer, ce qui permettait aux malfaiteurs de contrôler les programmes malveillants à partir de centaines de machines différentes, explique Europol dans son communiqué. ZeroAccess bouge encore La plainte en question, rédigée en anglais et en russe, a été lancée contre huit inconnus, mais l’alphabet cyrillique offre un bel indice sur la nationalité probable de plusieurs des opérateurs. C’est une première victoire pour la nouvelle Digital Crime Unit du géant de Redmond, inaugurée il y a quelques semaines. Mais ce n’est pas la première fois que l’éditeur s’allie avec les autorités pour faire tomber un botnet. Il y a quelques mois, les réseaux de PC-zombies "Citadels" étaient quasiment tous démantelés. En 2011, Rustock, un des principaux émetteurs de spam à l’époque, subissait le même sort. Reste que si ZeroAccess s’est pris une claque, il n’est probablement pas mort. Microsoft et ses partenaires n’imaginent pas se débarrasser complètement de ZeroAccess, à cause de sa complexité indique la firme dans un communiqué. Son architecture P2P "tous les PC infectés sont reliés entre eux" le rend en effet particulièrement résistant. Les cybercriminels qui le dirigent peuvent en effet utiliser n’importe quel ordinateur comme centre de contrôle… et en changer si celui-ci est nettoyé ! A noter que la taille des botnets fait aussi encore trop souvent l'objet de fantasmes et qu'un botnet n'est généralement pas unique mais composé d'une multitude de plus petits botnets constitués à partir d'une même souche virale. L'opération a tout de même très sérieusement affaibli ZeroAccess, même si ses instigateurs n'ont pas encore pu être appréhendés. secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ne deviennent un élément d’un réseau de zombie ( botnet )

12 Dec 2013 LIRE L'ACTU
La NSA a tenté de casser l'anonymat du réseau TOR Archives Secunews SECUNEWS

La NSA a tenté de casser l'anonymat du réseau TOR

L'Agence de sécurité nationale états-unienne ( NSA ) a multiplié les efforts technologiques pour briser les défenses du réseau TOR, un système principalement financé par les Etats-Unis, permettant de naviguer de façon anonyme sur Internet, selon de nouveaux documents confidentiels révélés vendredi 4 octobre 2013 par The Guardian. Les documents fournis par l'ancien consultant de la NSA Edward Snowden suggèrent que l'agence n'a jamais réussi à défaire le "coeur" du réseau The Onion Router (TOR, "le routeur oignon"), ni à démasquer en masse les utilisateurs de ce qu'elle présente comme "le roi de l'Internet anonyme". Citation: "Nous n'arriverons jamais à désanonymiser tous les utilisateurs de TOR en même temps", se résigne l'agence dans l'un de ces documents, elle a toutefois réussi à quelques reprises à identifier une "très petite fraction" d'entre eux, grâce à des méthodes de contournement au cas par cas. Des techniques de détournerment TOR est largement soutenu par les Etats-Unis comme un outil de contournement de la censure et de la répression dans les Etats autoritaires, il est financé à 60% par l'administration américaine, notamment pour aider les dissidents dans des pays comme l'Iran ou la Chine. C'est sur lui que se reposent de nombreux journalistes et militants pour assurer la confidentialité de leurs activités en ligne. Mais dans un des documents, le Government Communications Headquarters (GCHQ, "quartier général des communications du gouvernement"), équivalent britannique et partenaire de la NSA, explique être "intéressé par les mauvaises personnes qui utilisent TOR". La palette des techniques essayées par la NSA et le GCHQ contre le réseau semble très vaste: - Opérer elles-mêmes un grand nombre de "noeuds" du réseau (c'est-à-dire d'ordinateurs individuels) pour contrôler une part importante du trafic, et en déduire l'identité des utilisateurs. - Influencer les futurs développements de l'outil de façon à y intégrer des vulnérabilités qui pourront être exploitées par la suite, comme elles l'ont fait pour le chiffrement. - Installer des scripts espions sur les ordinateurs des utilisateurs de TOR qui visitent certains sites sensibles (comme des forums de discussion criminels). - Attaquer des logiciels tiers utilisés par les utilisateurs de TOR. Ainsi, le navigateur Mozilla Firefox contenait jusqu'à la fin de 2012 une faille que la NSA a exploitée pour identifier des utilisateurs Roger Dingledine, le président du projet TOR, a réagi plutôt positivement à ces révélations. Citation: Selon lui, le recours à des techniques de contournement montre qu'il est toujours impossible d'attaquer de front le réseau, mais il a rappelé que l'utilisation de son logiciel n'était pas une garantie suffisante pour assurer son anonymat en ligne.

07 Oct 2013 LIRE L'ACTU
Les célébrités les plus dangereuses du net en 2013 Archives Secunews SECUNEWS

Les célébrités les plus dangereuses du net en 2013

Pour la 7ème année consécutive, McAfee a passé au crible différentes personnes célèbres, parmi de nombreux sportifs, musiciens, politiciens, comédiens ou encore stars d’Hollywood et a étudié leurs taux de dangerosité sur Internet Alain Delon et Gad Elmaleh arrivent en tête des célébrités sur lesquelles il ne fait pas toujours bon cliquer en France. (Classement des stars Françaises: clic sur l'image pour agrandir) Le classement 2013 fait apparaitre, pour la France, un niveau de risque plus élevé chez les comédiens, puisque 8 personnalités sur 10 dans le classement font partie de la grande famille du cinéma français! Les cybercriminels profitent de la hausse de la cote de popularité d’une célébrité (due notamment à une actualité riche, nouveau film, interviews récentes à la télévision, etc..) pour détourner plus facilement l’attention des internautes fascinés vers des sites truffés de logiciels malveillants. En visionnant simplement les dernières photos ou vidéos de leurs célébrités préférées, les internautes peuvent se retrouver avec un ordinateur infecté à défaut d’avoir le contenu attendu! Pire, les internautes peuvent se voir voler leurs mots de passe et leurs informations personnelles. 1 chance sur 7 d’arriver sur un site malveillant en recherchant "Alain Delon" sur Internet! Alain Delon remporte cette année la première place du classement des personnalités les plus dangereuses du web, avec un taux de dangerosité de 14,8 %. Gad Elmaleh, qui entame actuellement une tournée mondiale pour présenter son nouveau spectacle, arrive en 2ème position de ce classement (14 %) Suivi de très près par Yannick Noah, le seul (ancien) sportif du classement (13,9 %) Place ensuite aux femmes: Avec Vanessa Paradis (13 %), qui prend la 4ème place du classement Sophie Marceau (12,5 %) qui était 2ème du classement l’an dernier, est cette année à égalité avec Johnny Hallyday (12,5 %) Au niveau international, Lily Collins au top du classement (Classement International: Clic sur l'image pour agrandir)[/lightbox] En ce qui concerne le classement des stars de notoriété internationale, l’actrice, mannequin et journaliste britannique Lily Collins, fille de Phil Collins, succède à Emma Watson, une autre britannique qui avait été élue célébrité la plus dangereuse du Net en 2012. Lily Collins prend ainsi la tête de ce classement avec 14.5 % de risques Quivie par Avril Lavigne (12.7 %) Sandra Bullock (10.8 %) Kathy Griffin (10.6 %) Zoe Saldana (10.5 %). Le risque pour les internautes est encore plus grand lorsque la recherche inclut notamment les termes "app gratuite" ou "photos nue".

26 Sep 2013 LIRE L'ACTU
Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook Archives Secunews SECUNEWS

Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook

Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.

05 Jun 2013 LIRE L'ACTU
Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens Archives Secunews SECUNEWS

Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens

Le mouvement est né lors de la révolution égyptienne, le "Loop" est un groupe de hackers au service des cyber-opposants syriens, ils ont gagné leur confiance et les aident à communiquer sans se faire repérer. Comme Tom, membre parisien du groupe Loop installé dans un squat du 14ème arrondissement, ils sont des dizaines dans le monde à épauler les activistes anti-Bachar dans leur cyber-guerre contre les autorités syriennes. Pour les membres du "Laboratoire ouvert ou pas" (Loop), la coupure totale d'internet par le régime d'Hosni Moubarak, lors de la révolution égyptienne, a été une révélation, et le signal de départ d'une mobilisation internationale. Citation: "Ils ont osé, on pensait tous qu'aucun pays n'oserait couper l'internet!", raconte ce jeune homme, installé dans la petite salle mise à la disposition du groupe dans le squat baptisé "Gare XP", proche du périphérique. "Des geeks du monde entier se sont ligués pour aider l'opposition égyptienne à revenir en ligne, cela a marché, et aujourd'hui ce sont les Syriens qui ont besoin de nous", dit-il. Le Loop, c'est une dizaine " Hacktiviste " ( Hacker -activistes) motivés et actifs, une trentaine d'intermittents qui passent de temps à autre donner un coup de main et 250 personnes sur la liste de diffusion. Ils agissent aux côtés de l'opposition syrienne sur internet en collaboration avec le groupe international d'hacktivistes Telecomix, fondé en 2009. Le 15 septembre 2011, ils sont parvenus pendant quelques minutes à détourner tout le trafic internet sortant de Syrie sur une page d'accueil dans laquelle ils prévenaient les internautes des risques d'être surveillés, donnaient des conseils pour mieux se dissimuler et proposaient leurs services et leurs compétences pour rendre le plus anonymes possibles les communications. Citation: crypter, éviter la traçabilité "Nous avons créé, installé et configuré des salons de discussions en direct (IRC) 100% anonymes et sûr, sur lesquels les opposants syriens peuvent nous contacter et même se contacter entre eux en étant sûrs qu'ils ne pourront pas être identifiés par le régime, même s'il dispose de technologies de pointe achetées en France ou aux Etats-Unis", poursuit Tom. Pas le droit à l'erreur Depuis, ils ont gagné la confiance de dizaines d'activistes et d'opposants syriens, qui risquent leurs vies pour faire sortir films et informations du pays via le réseau. Citation: "Leurs demandes: comment anonymiser les échanges de mails, comment crypter des SMS sous Androïd, comment ne pas de faire repérer en ligne, éviter la traçabilité ? Des gars de Telecomix, de Loop et d'ailleurs se retrouvent pour leur proposer des solutions, étudier leurs problèmes", explique-t-il. "Pas question d'être des utopistes qui font ça pour s'amuser et mettent la vie des gens en danger, nous portons une sacré responsabilité, s'ils utilisent les technologies que nous leur apportons, il faut qu'elles soient sûres à 100%!, on ne peut pas se gourer., tu ne peux pas te dire: Hoops! Je viens de faire tuer cinquante personnes..." "Parfois, des relations se nouent avec des gars à l'intérieur de la Syrie, on apprend à se connaître, malgré les pseudos et puis un jour, plus de nouvelles du gars, plus jamais de nouvelles..., là, ton ordinateur, tu ne le regardes pas de la même manière..." Récemment, des questions sont arrivées sur les possibilités d'utiliser des "quadcopters", petits drones hélicoptères dotés de quatre hélices, faciles à fabriquer et à faire voler par télécommande. "Les plans sont partout, en logiciels libres, sourit Tom. Ce serait pas mal de les aider à fabriquer ça, trois quadcopters avec de petites antennes radio, tu les fait voler sur les toits de trois immeubles du quartier, et hop, tu as un mini-réseau, facile à monter, à démonter, difficile à détecter!" Figure publique de Loop, habitué à représenter le groupe dans les médias, le jeune homme explique et détaille les aspects "ouverts" de "l'Opération Syrie". Citation: "Mais, vous comprenez bien, il y a pas mal de choses qui doivent rester secrètes..."

20 Aug 2012 LIRE L'ACTU
Le Paiement mobile n'est pas sûr! Archives Secunews SECUNEWS

Le Paiement mobile n'est pas sûr!

Payer avec son téléphone portable, c'est aujourd'hui possible mais pas sans risque. C'est ce qu'ont démontré des spécialistes au cours du grand rassemblement informatique "Def Con" qui s'est déroulé ce week-end à Las Vegas. Un spécialiste de la sécurité, Eddie Lee de la société "Blackwing Intelligence", a fait lors du rassemblement "Def Con" la démonstration d'un piratage à l'aide d'un téléphone fonctionnant sous Android, le système d'exploitation conçu par Google, en captant les données d'une carte de crédit pour ensuite l'utiliser pour faire des achats. Citation: "Ca fait longtemps qu'on sait qu'on peut pirater des cartes RFID", c'est-à-dire dotées d'un système de radio-identification, a ajouté ce spécialiste. Selon lui, on peut de la même façon détourner d'autres cartes, tel des titres de transport ou des badges d'entrée dans un immeuble. Pirater un téléphone doté d'une puce sans contact Charlie Miller, un ancien analyste de l'Agence nationale de sécurité (NSA), l'agence fédérale chargée de mener des écoutes, a pour sa part fait la démonstration d'un système permettant de pénétrer dans un téléphone avec un capteur se trouvant suffisamment proche pour intercepter les signaux d'une puce sans contact NFC. Citation: Selon lui, il est même possible dans certains cas de prendre complètement le contrôle d'un téléphone doté d'une puce NFC, de voler des photos ou des carnets d'adresses qui y sont stockés, ou même de passer des appels téléphoniques. "Normalement, les puces NFC servent à payer et à scanner des affiches de cinéma, mais sachez que c'est une autre voie d'entrée pour des malfaiteurs", a expliqué Charlie Miller à l'AFP. Et pour cela, il suffirait de cacher une antenne derrière un autocollant et de le rapprocher d'un téléphone pour le pirater, de cette façon, un autocollant anodin placé à proximité d'un terminal de paiement adapté aux téléphones pourrait faire la fortune de pirates. Un moyen de paiement amené à se développer Citation: "Un sale type peut exploiter cet instant où il y a communication avec le téléphone pour voler des données", dit-il. "C'est cool les puces NFC, c'est pratique, c'est amusant, mais je dis juste qu'il faut faire attention aux conséquences pour la sécurité". Le danger est d'autant plus grand que les téléphones rassemblent de nombreuses données sur l'identité et la localisation de son propriétaire et que ce moyen de paiement est vraisemblablement amené à se généraliser d'ici dix ans, selon une enquête du centre de recherche américain Pew, publiée en avril 2012.

30 Jul 2012 LIRE L'ACTU