Moteur de recherche

Résultats pour : "corp"

Homer Simpson verbalisé en Angleterre Archives Secunews SECUNEWS

Homer Simpson verbalisé en Angleterre

A Milton Keynes (Angleterre), un automobiliste a été arrêté la semaine dernière par la police, et quand l’officier Phillips a exigé de voir ses papiers, l’homme s’est cru malin de sortir le permis de conduire d’Homer Simpson. Un faux document où l’on peut notamment distinguer l’une des expressions corporelles caractéristiques du mari de Marge. Par ailleurs, le contrôle a permis aux policiers de constater que l’homme roulait sans assurance, son véhicule a donc été saisi. Sur les réseaux sociaux, l’histoire (relayée par le compte Twitter de la Thames Valley Police) a beaucoup amusé les internautes. Earlier this week, @tvprp's PC Phillips stopped a car in Milton Keynes. When she tried to identify the driver's ID, she found the below... The driver's car was seized and he was reported for driving with no insurance and driving without a proper licence. D'oh! ‍?‍♀️ pic.twitter.com/1IFWvJzyvH — Thames Valley Police (@ThamesVP) 15 mars 2018

19 Mar 2018 LIRE L'ACTU
Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal Archives Secunews SECUNEWS

Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal

Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.

08 Mar 2018 LIRE L'ACTU
"Hot water challenge", le nouveau défi viral qui fait déjà des victimes Archives Secunews SECUNEWS

"Hot water challenge", le nouveau défi viral qui fait déjà des victimes

Après le 'Blue Whale', voici le 'hot water challenge' est la version opposée du 'Ice bucket challenge', au lieu de s’asperger d’eau glacée, des jeunes déversent sur eux ou sur une autre personne, de l’eau bouillante. Évidemment les conséquences ne sont pas les mêmes. Plusieurs enfants et adolescents ont été hospitalisés d’urgence suite à de graves brûlures. Le 6 août 2017, une jeune New-Yorkaise de 11 ans, a été sérieusement brûlée sur tout le haut du corps par ses amis, ont rapporté différents médias américains. En juillet 2017, c’est un garçon de 10 ans qui s’est brûlé au 3e degré et a subi plusieurs interventions chirurgicales après avoir tenté l’expérience avec son beau-frère. Enfin, quelques semaines auparavant, une fillette de 8 ans est décédée après avoir bu de l’eau bouillante, l’idée lui serait également venue de vidéos du challenge sur internet. Au vu du nombre de vidéos tournant sur les réseaux sociaux, ces cas ne sont pas isolés. Sur CBS, les familles des victimes ont appelé les parents à surveiller ce que regardaient leurs enfants sur Internet et à parler avec eux de la dangerosité de certains défis qui y circulent. Pas besoin d'être un génie pour comprendre que se verser de l'eau bouillante dessus peut s'avérer très dangereux. En effet, ça brûle tout simplement ta peau comme si tu te jetais dans le feu. Selon un dermatologue, ce genre de brûlures peuvent carrément être mortelles. Il n'y pas de qualificatif adéquat pour décrire la stupidité de ce "challenge". Voir aussi: Blue Whale, le challenge des réseaux sociaux qui pousse les adolescents au suicide. Neknomination. Fire Challenge, le nouveau jeu stupide sur les réseaux sociaux.

18 Aug 2017 LIRE L'ACTU
Le premier espace de jeu virtuel en Belgique ouvre ses portes à Bruxelles Archives Secunews SECUNEWS

Le premier espace de jeu virtuel en Belgique ouvre ses portes à Bruxelles

Prêt à voyager dans le temps et dans le monde en une fraction de seconde ? Envie de vous retrouver dans une pyramide ou de rencontrer des dinosaures? C’est désormais possible grâce à la 'Virtual Room'. Un nouveau temple pour les gamers a ouvert ses portes à Bruxelles, la 'Virtual Room', le premier espace de jeu virtuel de Belgique. Le principe de cet endroit est très simple: Munis de casques de réalité virtuelle, les joueurs y vivent une expérience d'immersion lors de laquelle ils doivent résoudre ensemble une énigme et réussir des défis. Ce type d'expérience, très populaire en Asie, est neuf et unique en Belgique, se vantent ses concepteurs. L'aventure, qui a pour but de sauver le monde, dure une heure, dont 45 minutes dans la 'Virtual Room'. La technologie virtuelle permet de vivre l'expérience dans de nombreux univers différents, allant de la préhistoire au futur, en passant par un décor médiéval, la surface de la lune ou encore les pyramides d'Egypte. Les joueurs ne devraient pas souffrir des légères nausées qu'ont parfois les porteurs de casques de réalité virtuelle, assurent ses concepteurs, ils sont en effet entièrement plongés dans le décor et visualisent leur propre corps, ce qui évite les conflits entre ce que l'on fait et voit et ce que ressent l'oreille interne. L'aventure se joue à 2, 3 ou 4 personnes, âgées entre 12 et 70 ans. Les locaux se situent rue de l’Escalier, 16 à 1000 Bruxelles. Ils sont ouverts tous les jours de la semaine, de 10h à 21h. L'inscription se fait via le site internet http://bruxelles.virtual-room.fr/ Le prix varie entre 25 et 30 euros par partie. 25€/personne en heures creuses. (Lundi-Vendredi de 9h à 17h. Hors vacances et jours fériés.) 30€/personne en heures pleines. (Lundi-Vendredi de 18h à 21h et Samedi-Dimanche toute la journée.)

28 Jun 2017 LIRE L'ACTU
Plus de 1500 élèves rendent hommage a leur professeur avec un Hacka géant Archives Secunews SECUNEWS

Plus de 1500 élèves rendent hommage a leur professeur avec un Hacka géant

L'annonce du décès du professeur Dawson Tamatea a en effet été un événement tragique qui a affecté toute l'école de Palmerston North Boys' High School. Le professeur de 55 ans, mort de cause naturelle dans son sommeil, enseignait les mathématiques et l'éducation physique depuis 30 ans dans l'établissement. L'homme était respecté pour sa pédagogie envers ses élèves. Le corbillard qui transportait le corps du défunt s'est retrouvé devant plus de 1.500 élèves exécutant ensemble la danse traditionnelle maorie (rendu célèbre par l'équipe de rugby des All Blacks), les jeunes élèves se sont ensuite écartés dans le total silence, tête baissée, pour laisser place aux funérailles. [quote]'Ce fut une performance très émouvante et puissante. Nous sommes extrêmement fiers de la performance de nos garçons et nous savons que M. Tamatéa le serait également", est-il écrit en description de la vidéo publiée dimanche sur YouTube.'[/quote] La vidéo, a déjà été vue plus de trois millions fois sur YouTube

31 Jul 2015 LIRE L'ACTU
Ils attachent des moineaux à des feux d’artifice, pour reproduire le jeu Angry Birds Archives Secunews SECUNEWS

Ils attachent des moineaux à des feux d’artifice, pour reproduire le jeu Angry Birds

Un Chinois de 45 ans a surpris un groupe d’adolescents qui étaient occupés à torturer d’inoffensifs moineaux. Voyant l’adulte se diriger vers eux, le groupe s’est éparpillé, ne laissant derrière lui que quelques preuves d’une véritable chambre de torture à ciel ouvert. Sur place, Huang Chu ne tardera pas à remarquer que les adolescents étaient en réalité en train de reproduire le concept d’Angry Birds en attachant des moineaux encore vivants à des feux d’artifice, qui étaient ensuite propulsés vers diverses structures. Dans son rapport, il indique avoir retrouvé un moineau en vie. Encore attaché, celui-ci aurait échappé à son funeste destin grâce à un heureux hasard. Déjà allumée, la mèche se serait éteinte juste avant l’envol du feu d’artifice. Sur place, Huang Chu révèle avoir retrouvé plusieurs corps mutilés de moineaux. Une macabre découverte qui rappelle l’importance de sensibiliser les plus jeunes au respect des animaux.

08 Mar 2015 LIRE L'ACTU
Un jeune canadien de 19 ans en lien avec la faille informatique Heartbleed, arrêté Archives Secunews SECUNEWS

Un jeune canadien de 19 ans en lien avec la faille informatique Heartbleed, arrêté

La Gendarmerie royale du Canada (GRC) a annoncé mercredi l'arrestation d'un jeune homme de 19 ans en lien avec la faille informatique Heartbleed. Le corps policier a arrêté Stephen Arthuro Solis-Reyes à son domicile de London, en Ontario, mardi, des accusations criminelles d'utilisation non autorisée d'ordinateur de méfait concernant des données ont été portées contre lui. [quote]M. Solis-Reyes est soupçonné d'avoir extrait des renseignements personnels détenus par l'Agence du revenu du Canada en exploitant la faille informatique Heartbleed », a précisé la GRC dans un communiqué.[/quote] [quote]L'ARC a annoncé lundi que 900 numéros d'assurance sociale ont été saisis illégalement dans ses banques de données par un pirate informatique. D'autres renseignements personnels pourraient aussi avoir été détournés. L'ARC et la GRC, et les services de sécurité électronique du gouvernement fédéral, continuent à enquêter.[/quote] M. Solis-Reyes comparaîtra à Ottawa le 17 juillet 2014. La faille informatique Heartbleed a été découverte la semaine dernière, elle affectait un logiciel très populaire sur internet, OpenSSL, depuis au moins deux ans L'ARC et l'ensemble des sites web du gouvernement fédéral ont suspendu leurs services en ligne au public pendant quelques jours pour apporter les correctifs nécessaires. [quote]La GRC a accordé la priorité à ce dossier et mobilisé les ressources nécessaires afin de résoudre rapidement l'enquête, des enquêteurs de la Division nationale, épaulés par leurs homologues de la Division O, ont travaillé sans relâche au cours des quatre derniers jours pour analyser les données, explorer les pistes, mener des entrevues, obtenir des autorisations judiciaires et assurer la liaison avec nos partenaires, a déclaré le commissaire adjoint de la GRC, Gilles Michaud.[/quote] Clic pour plus d'infos sur la faille Heartbleed

17 Apr 2014 LIRE L'ACTU
L’interview d’Edward Snowden sous-titrer en français Archives Secunews SECUNEWS

L’interview d’Edward Snowden sous-titrer en français

Dans un entretien diffusé dimanche 26 janvier 2014 sur une chaîne de télé allemande, l'ancien consultant de la NSA, s'est dit convaincu que le gouvernement américain cherche à lui mettre une balle dans la tête ou à l'empoisonner. [quote]"Ces gens, et ce sont des fonctionnaires gouvernementaux, ont dit qu'ils aimeraient me mettre une balle dans la tête ou m'empoisonner à la sortie d'un supermarché, pour me voir mourir sous ma douche", explique Edward Snowden, selon les extraits de l'entretien fournis par la chaîne publique allemande ARD. [/quote] L'interview dure une trentaine de minutes a été traduit par Korben Pour étayer ses craintes, Snowden s'appuie sur un article diffusé la semaine dernière par le site BuzzFeed, intitulé "Des espions américains veulent la mort d'Edward Snowden". [quote]L'article citait un responsable du Pentagone anonyme affirmant, "j'adorerais mettre une balle dans sa tête". [/quote] [quote]"Dans un monde où il n'y aurait pas de restrictions pour tuer un Américain, j'irais et je le tuerais moi-même", a ajouté un analyste de la NSA.[/quote] Protégé par des gardes du corps à Moscou L'avocat russe d'Edward. Snowden Anatoli Koutcherena, avait expliqué à la télévision russe que l'ancien consultant de la NSA craignait pour sa vie et était protégé par des gardes du corps. L'entretien a été réalisé par un journaliste de NDR, une chaîne régionale qui appartient au réseau d'ARD et qui a beaucoup travaillé sur les documents secrets livrés par Snowden aux journalistes. Il a tourné à Moscou et dans le plus grand secret, la première interview filmée de l'ancien consultant depuis qu'il a quitté Hong Kong en juin 2013 pour se réfugier dans la capitale russe, où il vit actuellement. L'ex-consultant du renseignement américain est inculpé aux États-Unis d'espionnage et de vol de documents appartenant à l’État, depuis qu'il a fait des révélations fracassantes sur la surveillance électronique conduite par les autorités américaines. Des révélations sur l'espionnage d'un téléphone portable de la chancelière allemande Angela Merkel par les services secrets américains ont suscité des tensions diplomatiques entre Berlin et Washington. L’interview d’Edward Snowden sous-titrer en français

20 Feb 2014 LIRE L'ACTU
11 Février, journée Européen du numéro d'Urgence 112 Archives Secunews SECUNEWS

11 Février, journée Européen du numéro d'Urgence 112

Oui, mais c'est quoi au juste le 112 ? Le 112 est le numéro d'appel d'urgence valable dans tous les pays de l'Union Européenne. En composant ce numéro, tu seras automatiquement redirigé vers le service d'urgence approprié du pays où tu te trouves Un petit test, connais-tu le numéro d'appel d'urgence en France ? Alors, que faire si tu te tords la cheville en faisant un footing en France ? Bon à savoir, composer le 112 est possible sur tous les téléphones, via tous les opérateurs et ce même si tu n'as plus de forfait. J'appelle le 112 dans les cas suivants ? Pour toute urgence nécessitant une ambulance, les services d’incendie ou la police. Et une fois au téléphone, quelles informations donner ? Avant d’appeler le centre d’urgence, essayez de recueillir les informations suivantes : l’endroit précis, le type d’urgence et la présence éventuelle de blessés. Etape 1: Composez le numéro 112 pour les services d’incendie, une ambulance ou la police. En Belgique, vous formerez le numéro 101 pour une aide policière urgente. Etape 2: Attendez calmement une réponse. Ne raccrochez pas, au risque de vous retrouver systématiquement dans la liste d’attente. Etape 3: Donnez l’adresse exacte où les services de secours doivent se rendre (ville, rue, numéro, carrefour, accès spécial, borne d’appel, etc..) et éventuellement le chemin le plus facile pour y accéder. Si vous n’appelez pas du lieu de l’incident, signalez-le également à l’opérateur. Etape 4: Décrivez ce qui s’est passé (incendie, accident, agression, cambriolage, arrêt cardiaque, etc..). Etape 5: Indiquez si des personnes sont en danger ou blessées et de combien de personnes il s’agit. Etape 6: Ne raccrochez pas avant que l’opérateur vous y autorise. Veillez aussi à ce que la ligne téléphonique reste libre pour que l’opérateur puisse vous recontacter s’il a besoin de plus amples informations. Etape 7: Si la situation devait s’aggraver ou s’améliorer, rappelez le centre d’urgence pour le signaler. ATTENTION En cas de catastrophe de grande envergure, plusieurs personnes appellent les centres d’urgence. Le cas échéant, l’opérateur vous demandera uniquement des informations utiles complémentaires. Si vous ne disposez pas de plus d’informations, vous pouvez raccrocher lorsque l’opérateur vous y autorise afin de libérer rapidement les lignes téléphoniques dans les centres d’urgence pour que d’autres appels puissent être interceptés. Si vous avez appelé un numéro d’urgence par erreur, ne raccrochez pas mais dites à l’opérateur que tout est en ordre. L’opérateur est alors certain qu’il ne s’agit pas d’une urgence. Il faut également écouter les conseils donnés par ton interlocuteur pour pouvoir les mettre en pratique quand tu auras raccroché. Autres numéros d'urgence pour la Belgique - Urgences médicales et services d’incendie: 112 - Aide policière d'urgence en Belgique: 101 - Service de permanence - garde pharmacies: 0900 10 500 www.pharmacie.be - Centre anti-poisons: 070 245 245 www.poisoncentre.be - Child Focus: 116 000 (numéro international) www.childfocus.be - Ecoute-Enfants: 103 www.103ecoute.be - Télé-accueil (Quelqu'un à qui parler dans l'anonymat): 107 www.tele-accueil.be - Ligne de prévention suicide (gratuit, 24 h/24, dans l'anonymat): 0800 32 123 www.preventionsuicide.be - Ecoute violence congugales: 0800 30 030 www.ecouteviolencesconjugales.be - DOC STOP (gratuit) - service central pour bloquer 24h/24 une carte d'identité ou un passeport belge suite à un vol ou une perte: 0800 2123 2123 www.docstop.be - CARD STOP - service central pour bloquer des cartes bancaires et de crédit (24h/24): 070 344 344 www.cardstop.be et www.macarte.be Que se passe-t-il si vous n’avez pas besoin d’une aide urgente mais que vous appelez quand même un numéro d’urgence ? Des personnes appellent un centre d'appels urgents pour toutes sortes de raisons, parce qu'ils ont besoin d'une aide d'urgence, mais aussi pour réserver un taxi ou par erreur lorsqu'ils n'ont pas bloqué le clavier de leur GSM. En Belgique, plus d'un appel sur quatre à un centre d'appels urgents ne constitue pas une urgence. Si vous appelez les secours sans raison valable, vous empêchez les opérateurs des centres d'appels urgents de répondre aux appels de personnes qui en ont réellement besoin, elles doivent donc attendre plus longtemps avant d'obtenir une réponse et avant l'intervention des secours. Les personnes qui appellent délibérément les numéros de secours 'pour faire une blague' s'exposent à des poursuites judiciaires qui peuvent mener à des condamnations pénales. Cette année, le Service public fédéral Intérieur, le Service public fédéral Santé publique et la Police intégrée lancent une campagne d'information sur la bonne utilisation des numéros d'urgence. De nombreuses communes, corps de pompiers, zones de police et hôpitaux y participent. Souhaitez-vous être secouru le plus rapidement possible ? Alors, ne composez le 112 ou le 101 que si vous avez vraiment besoin d'une aide des pompiers, d'une équipe médicale ou de la police. En d'autres termes, "les appels urgents, pas de blabla."

11 Feb 2014 LIRE L'ACTU
Les sites internet de la police et de la banque centrale d'Australie piratés Archives Secunews SECUNEWS

Les sites internet de la police et de la banque centrale d'Australie piratés

Les sites internet de la police fédérale et de la banque centrale australiennes ont été victimes d'un piratage informatique, des attaques menées, avancela presse jeudi 21 novembre 2013 , par des hackers indonésiens, en pleine crise diplomatique entre Sydney et Jakarta. Dans un communiqué, la police australienne fédérale a qualifié cette attaque d'irresponsable. [info_error]"Les activités telles que le piratage, la création ou la propagation de virus ne sont pas innocentes. Elles peuvent avoir des conséquences sérieuses pour ceux qui les ont commises, telles que des condamnations et de la prison".[/info_error] Le site de la police fédérale, qui ne contient pas d'informations confidentielles, était en panne jeudi matin, a indiqué la police, alors qu'il fonctionnait parfaitement la veille. Le site de la banque centrale du pays a également été visé, par une attaque par déni de service ( DDOS ) depuis mardi minuit, a indiqué un porte-parole de l'institution. Mais un système de protection garantit la bonne marche du site, même s'il fonctionne plus lentement que d'habitude. Ces attaques surviennent en pleine crise diplomatique entre Sydney et Jakarta, après des allégations selon lesquelles l'Australie aurait écouté le téléphone du président indonésien et placé plusieurs de ses proches sous surveillance. Jakarta a cette semaine rappelé son ambassadeur à Canberra et annoncé qu'il "rétrogradait" ses relations avec l'Australie. L'Indonésie a également annoncé la suspension de sa coopération avec son voisin dans la lutte contre le trafic de boat-people, cette collaboration étant un maillon essentiel dans la relation entre les deux pays. Selon The Guardian Australia, un membre du groupe de pirates informatiques Anonymous Indonesia, utilisant le hashtag #IndonesianCyberArmy, a revendiqué les attaques de cette semaine. [quote]"Je suis prêt pour cette guerre!", a écrit le pirate sur son compte Twitter, selon le site du Guardian.[/quote] La télévision et radio nationale, Australian Broadcasting Corporation (ABC), a contacté le pirate qui a déclaré avoir agi en raison de l'espionnage conduit par l'Australie. Il a ciblé la police et la banque centrale car il estime que ce sont les deux sites les plus importants d'institutions publiques dans le pays. [quote]"Nous frapperons de nouveau à moins que 'Australie s'excuse auprès du peuple indonésien, a-t-il ajouté."[/quote] Les Anonymous ont déjà attaqué au début du mois novembre 2013 Au début du mois de novembre, des hackers liés aux Anonymous avaient déjà attaqué plus d’une centaine de sites de petites entreprises australiennes, toujours pour protester contre l’implication de l’Australie dans l’espionnage de l’Indonésie.

22 Nov 2013 LIRE L'ACTU
Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook Archives Secunews SECUNEWS

Pavlov Poke le clavier qui électrocutes à chaque visite sur Facebook

Pour réduire leur addiction aux réseaux sociaux, deux étudiants au prestigieux Massachusetts Institute of Technology (MIT) aux Etats-Unis, ont créé un dispositif qui leur envoie une décharge électrique à chaque fois qu’ils vont sur Facebook Ce qui les distrait de leurs études ? Le temps qu’ils passent sur Facebook! Citation: "Je me connecte sur Facebook même si je n’en ai pas besoin!" explique Robert Morris sur son blog.Bien trop souvent, les gens pensent qu’ils utilisent un outil technologique parce que c’est ce qu’ils veulent, malheureusement, cette supposition ne correspond pas à la façon dont ces technologies sont conçues, un produit peut susciter un désir important et être néanmoins très mauvais pour les utilisateurs, comme c’est le cas pour les cigarettes par exemple. " Ensemble, Robert Morris et Dan McDuff passent en moyenne cinquante heures par semaine sur le réseau social, eEt, ils ne sont pas les seuls. Plus d’un milliard d’utilisateurs à travers le monde se connectent chaque jour sur Facebook et y passent en moyenne une heure et demie par jour. Après Google, le réseau est devenu le deuxième site le plus visité du Net. Lassés de leur addiction, les deux étudiants décident d’y mettre un terme en tentant l’expérience du "Pavlov Poke" ou du "Poke pavlovien" en français. Le concept fait référence au réflexe conditionnel de Pavlov. L’expérience du prix Nobel Russe a démontré qu’en accoutumant un chien à accompagner sa nourriture d’un stimulus sonore, il pouvait se mettre à saliver rien qu’en entendant le bruit en question. Le réflexe de Pavlov est un réflexe conditionnel mis en évidence par Ivan Petrovitch Pavlov qui lui a donné son nom. On dit souvent conditionnement pavlovien. À partir de 1889, le physiologiste montra que si l'on accoutumait un chien à accompagner sa nourriture d'un stimulus sonore, ce dernier pouvait à la longue déclencher la salivation de l'animal sans être accompagné de nourriture. En fait, il est démontré que la sécrétion de la salive peut être provoquée par un contact direct avec la nourriture ou par un stimulus lié à celle-ci, tel un son de cloche par exemple. Pavlov a fait considérablement avancer les recherches sur les réflexes conditionnels. Ces réflexes peuvent s’apparenter à une réaction involontaire, non innée, provoquée par un stimulus extérieur. Pavlov a développé la théorie selon laquelle les réactions acquises par apprentissage et habitude deviennent des réflexes lorsque le cerveau fait les liens entre le stimulus et l’action qui suit. Pavlov décrit deux types de réflexes, les réflexes innés, déjà présents à la naissance, et les réflexes conditionnels, ceux que l’on acquiert avec l’apprentissage. C’est sur cela qu’il se base pour faire avancer sa théorie et donner corps à cette idée. Il se lance donc dans des études sur le conditionnement des réflexes. Pour appuyer ce qu’il avance, Ivan Pavlov expérimenta sa théorie sur un chien. Prônant la voie de l'expérimentation, il fut l'un des premiers scientifiques à imposer l'utilisation d'animaux intacts ou n'ayant subi que de faibles interventions. Le réflexe de Pavlov a été découvert en 2007 chez la blatte par deux chercheurs japonais1. Leur recherche démontre au passage que le glucose, dont l'action chimique sur le cerveau n'est plus à démontrer (plaisir, association, etc), pouvait aussi agir ailleurs que chez les mammifères. (source:wikipedia) Robert Morris et Dan McDuff ont connecté le clavier de leur ordinateur à une boîte équipée d’électrodes servant de repose main, une application installée sur leur ordinateur détecte les visites que font les étudiants sur Facebook, s’ils s’y baladent trop souvent, le boîtier leur envoie une décharge supposée inoffensive. De cette manière, l’internaute va associer sa connexion à Facebook à une sensation désagréable comme le chien de Pavlov associait sa nourriture à un bruit. Après plusieurs utilisations, Robert et Dan décident de retirer leur installation tant les chocs deviennent violents. Citation: "Malgré tout, j’ai remarqué une diminution énorme de mon utilisation de Facebook" continue Robert Morris. Quelques mois plus tard, Robert Morris et Dan McDuff entendent parler d’un homme qui aurait engagé quelqu’un pour s’asseoir à ses côtés et le gifler quand il se distrayait trop sur Internet. Citation: "Je trouvais l’idée géniale, explique Robert, mais pour des questions pratiques, avoir quelqu’un constamment à côté de soi n’est pas toujours réalisable!" L’expérience de cet homme fait germer une idée dans leurs têtes, pour pallier le clavier "Pavlov Poke", ils créent sa version téléphonique. Comment ça marche ? La même application sur leur ordinateur détecte leurs visites sur Facebook et prévient le site Amazon Mechanical Turk qui engage des travailleurs étrangers. Pour un dollar et quarante centimes l’appel, ces travailleurs joignent la ligne téléphonique des deux étudiants afin de leur crier dessus parce qu’ils sont sur Facebook. Citation: "Ils lisent un script que nous leur avons envoyé et dans lequel on se sent vraiment humilié" raconte Robert. Les deux étudiants ne souhaitent pas commercialiser leurs inventions mais simplement pointer du doigt la dépendance accrue des utilisateurs de Facebook. Citation: "Malheureusement, aujourd’hui on déplace les technologies, elles sont mobiles, du coup, c’est encore plus difficile de s’en défaire" explique Robert. Les résultats d’une enquête montrent que les gens sont souvent plus pressés d’envoyer un Tweet, d’aller sur Facebook ou de vérifier leurs mails que de répondre à leurs besoins naturels comme aller aux toilettes, dormir ou faire l’amour. L’étude explique que la gratuité des réseaux sociaux les rend encore plus addictifs que la cigarette et l’alcool qui auront eux un impact négatif sur le budget de leurs consommateurs. L’étudiant craint de plus en plus l’addiction générée par ces réseaux sociaux et surtout des derniers en date comme Google Glass, cette paire de lunettes magique permet de filmer et de partager en temps réel tout ce qu’on voit mais Robert ne tient pas, pour l’instant, à s’infliger des chocs électriques autour des yeux !

29 Aug 2013 LIRE L'ACTU
L'arnaque à la webcam se propage sur internet Archives Secunews SECUNEWS

L'arnaque à la webcam se propage sur internet

C'était il y a 8 mois sur un site de chat et Franck, 26 ans, y repense tous les jours. [quote]"Elle m'a demandé d'allumer ma wecam, de me déshabiller et de montrer certaines parties de mon corps", confie-t-il.[/quote] Mais la conversation coquine avec "la jolie fille aux dessous sexy" a tourné court, et au lieu de caresses virtuelles, il a reçu un lien vers une vidéo de 20 secondes le filmant dans une posture intime suivie de messages violents: [quote]"Ils disaient qu'ils allaient ruiner ma vie, qu'ils allaient tout raconter à mes proches", explique Franck.[/quote] Pour étouffer la menace, ce Francilien, salarié dans le social, a versé 25 euros, une somme dérisoire pour le traumatisme subi, car la vidéo a quand même été publiée sur Youtube, qui l'a par la suite effacée. Certains déboursent 200, 400 euros pour tarir le flot de menaces, des milliers d'euros si le "brouteur" flaire qu'il a ferré un gros «pigeon". Franck est tombé dans le piège d'un brouteur, surnom que se sont donné ces nouveaux maîtres-chanteurs qui harponnent le mugu (pigeon) européen depuis l'Afrique de l'Ouest, notamment en Côte d'Ivoire. Ces cyber-escrocs excellent dans les "arnaques à la nigériane" ( Scam ) dont les plus fameuses fausses loteries et faux héritages, sont bien connues des internautes. Mais le chantage à la webcam est un phénomène récent en France. [quote]"On reçoit des appels de victimes tous les jours", affirme Pierre-Yves Lebeau, chef de section à l'office «cyber» de la police judiciaire française, qui compte une cinquantaine de fonctionnaires dédiés à la traque des escroqueries liées aux nouvelles technologies.[/quote] La partie émergée de l'iceberg Alors que la cyber-police dénombrait 600 signalements de ce type d'arnaques en 2011, elle en a comptabilisées 2.000 en 2012 sur les plateformes ouvertes au public et gérées par la police, Pharos et Info Escroqueries. C'est peu au regard des 100.000 escroqueries déclarées à la cyber-police en 2012, c'est la partie émergée de l'iceberg, les victimes, honteuses, osent rarement déclarer qu'elles ont été piégées en train de se masturber". Avec sa brigade de 4 ou 5 bénévoles dédiés eux aussi à la traque des escroqueries sur la toile, l'association des victimes des arnaques à la nigériane dit repérer une cinquantaine de vidéos de pigeons filmés à leur insu chaque jour, contre une ou deux par semaine il y a 3 ans. Ces escrocs au mode opératoire pernicieux et cruel, laissent des victimes en état de peur panique. [quote]D'abord, ils infiltrent les chats et les sites de rencontre et appâtent leur proie au moyen d'une vidéo pré-enregistrée mettant en scène une pin-up. Une fois l'identité de la victime récupérée, le maître-chanteur n'a plus qu'à servir la vidéo des ébats aux amis de la proie présents sur les réseaux sociaux, Facebook et autres Viadeo. "T'es mor", "ton patron va tou savoir", "j'ai tou sur toi" "Les brouteurs terrorisent leurs victimes pour les faire craquer. Surtout ne jamais payer, sinon c'est l'engrenage.[/quote] Menaces truffées de fautes d'orthographe Quand les menaces, truffées de fautes d'orthographe, ne suffisent pas, les escrocs se font passer pour Interpol ou un procureur, brandissant des poursuites imaginaires pour " pédo-pornographie ". En France, la violence de ces menaces a poussé deux lycéens au suicide en 2012. [quote]En janvier, Cédric, 17 ans, s'est pendu dans sa chambre à Marseille, trois mois après avoir été piégé au cours d'un plan webcam. A ses parents, ce brillant lycéen avait confié avoir "fait une grosse bêtise". Croyant flirter avec Jennifer, il s'était déshabillé devant son écran avant de découvrir que la jeune fille était en réalité un escroc. Ses copains le verraient tout nu sur Facebook et Youtube s'il n'envoyait pas de SMS surtaxés. "Après l'incident, les parents de Cédric pensaient qu'il avait tourné la page, mais on n'a rien vu venir, on a été dynamités", se lamente Aïssa, le père.[/quote] En octobre, un jeune Brestois s'est aussi donné la mort. C'est dévastateur pour des jeunes qui pensent tester leur pouvoir de séduction sans risque via internet. Leur plus grande blessure, c'est d'imaginer leurs parents découvrant ces images Qui sont les brouteurs ? Des réseaux très bien organisés, avec des chefs qui recrutent et des cafés quasiment dédiés à cette activité. Chaque jour, ils prennent d'assaut de nombreux cybercafés d'Abidjan et ratissent la toile au grand jour. Grâce à un réseau internet très développé, "la Côte d'Ivoire est en pointe dans la cybercriminalité", reconnaît Stéphane Konan, responsable de la lutte contre la cybercriminalité au ministère ivoirien de l'Intérieur. L'an dernier, ces escroqueries ont rapporté 5 millions d'euros aux brouteurs qui, sur leurs pages Facebook, vantent leurs exploits et s'exhibent avec leurs belles montres et voitures. Malgré la coopération entre polices française et ivoirienne, l'organisation diffuse de cette criminalité complique la traque des escrocs. Dix-huit mois ont passé et le père de Cédric n'attend rien de l'enquête sur la mort de son fils. Nos enfants ne sont plus en sécurité chez eux, les loups sont entrés dans la maison. Franck, lui, scrute chaque jour la toile. [quote]"Je n'ai qu'une angoisse que la vidéo ressorte et que mes amis la voient".[/quote] Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

30 Jun 2013 LIRE L'ACTU
Motorola invente la pilule et le tatouage mot de passe Archives Secunews SECUNEWS

Motorola invente la pilule et le tatouage mot de passe

Lors de la conférence "All things digital" de San Francisco, Motorola a présenté deux prototypes, un tatouage et une pilule pour se connecter à ses appareils Un mot de passe pour les mails, un autre pour l'ordinateur du travail ou le compte sécurisé d'un site d'achat. (clic sur l'image pour agrandir) Un code pour la carte bleue, pour le digicode de la porte, débloquer le téléphone ou bien entrer la voiture dans le garage, quand il ne faut pas en retenir plusieurs pour accéder à un seul site, notre vie semble ne plus être qu'une succession de chiffres à mémoriser et source de multiples mots de crâne. Motorola a peut-être trouvé la solution, un mot de passe intégré dans le corps. Ce n'est ni la dernière promesse d'un film de science-fiction ni une idée farfelue lancée par un professeur Tournesol lambda, mais bel et bien une découverte sérieuse présentée lors de la conférence "All Things digital" de San Francisco. Il s'agit d'une pilule ronde et plate à avaler qui contient une puce miniature. Rien qui ne la différencie d'un cachet traditionnel, mais une fois ingérée, celle-ci va émettre un signal d'authentification qui permettra à n'importe quel appareil de vous identifier (ordinateur, tablettes, smartphones, etc...). Pas de danger pour votre corps, la puce ne contient aucune batterie. Baptisée "vitamine d'authentification", elle tirerait son énergie des acides contenues dans l'estomac pour transformer le corps en mot de passe géant, elle a même déjà été approuvée par l'agence américaine des produits alimentaires. Reste à savoir si sa prise serait quotidiennement ou unique. (clic sur l'image pour agrandir) Un tatouage code-barres pour s'identifier Mais ce n'est pas la seule innovation que Regina Duncan, chef des projets spéciaux chez Motorola, a présenté à son auditoire californien. La marque détenue par Google s'est également présentée avec un tatouage életronique très particulier sur l'avant-bras, une sorte de code-barres qui permettrait de ne plus oublier ses mots de passe grâce à un système de capteurs et d'antennes qui détectent votre smartphone, pour télécharger une application, il suffirait alors de l'approcher de l'appareil. Plus de risque de faute de frappe dans les codes les plus retors. Pas d'inquiétude, le prototype présenté ressemblait davantage à un sticker qu'à un tatouage à vie. Alors que les entreprises multiplient les tentatives pour protéger la vie privée et sécuriser les données sur Internet, la technologie continue de s'ancrer un peu plus dans nos vies et peut-être bientôt dans nos corps. Les plus réticents à cette invasion technique digne des romans futuristes, plus modernes que jamais, n'ont pas fini de s'inquiéter.

06 Jun 2013 LIRE L'ACTU
Les robots envahissent la télé-réalité avec Robot Combat League Archives Secunews SECUNEWS

Les robots envahissent la télé-réalité avec Robot Combat League

La chaîne américaine Syfy, manifestement inspirée par le blockbuster Real Steal, a lancé en février 2013 la première émission de télé-réalité mettant en scène des combats de robots géants. Les humains participant au show, répartis en 12 équipes de deux, se voient attribués une carcasse d’acier haute de 2,50 mètres et pesant 450kg conçue par Mark Setrakian (Hellboy, Men in Black). Les combats se déroulent en deux rounds de deux minutes séparés par une pause réparations de 20 minutes. Tous les coûts sont permis, et la règle est de taper fort (quitte à rajouter quelques étincelles pour rendre le tout un brin épique). Pour augmenter l’intérêt du jeu, chaque robot disposera de forces et de faiblesses qui lui seront propres. Citation: Mark Stern, président de SyFy, explique que "Setrakian a créé des systèmes robotiques qui peuvent reproduire les actions et mouvements des humains. Nous avons des robots décapités, nous avons des robots coupés en deux. C’est vraiment spectaculaire ". (Commander Vs Scorpio)

21 Mar 2013 LIRE L'ACTU
349.000 clics de souris pour éliminer un Big Mac Archives Secunews SECUNEWS

349.000 clics de souris pour éliminer un Big Mac

Passer sa journée devant un ordinateur, c'est aussi faire un tout petit peu de sport. Des chercheurs ont calculé combien de calories br?le le corps par clic de souris. Il aura fallu un calcul savant pour répondre à la question br?lante que se posent des millions d'employés de bureau: Combien de calories consomme un clic de souris ? Les auteurs de l'étude "Convert Anything to Calories", publiée en japonais par PHP Science World Shinsho, sont partis du principe qu'un clic consiste à déplacer 11,7 grammes de muscle. Il faut compter 195 micromoles d'Adénosine Triphosphate (ATP), la molécule utilisée par les cellules pour transporter de l'énergie, afin d'actionner le doigt entier. Converti en calories, ce chiffre donne 1,42 cal par clic de souris, résume le site Rocket News 24 . Une goutte d'eau dans l'océan énergétique. L'unité de mesure de nos aliments sont les kilocalories (kcal), soit 1000 calories. 56 jours pour un boeuf bourguignon Partant de là, le site Slate a calculé qu'une personne assise à un ordinateur 10 heures cliquait en moyenne 4.260 fois par jour. Ses clics lui procurent un bilan calorique quotidien de 6.049 cal (6,049 kcal). A ce rythme, il faut ainsi 240.000 clics pour digérer 200 g de boeuf bourguignon à 340 kcal, toujours selon Slate, soit 56 jours. En mode frénésie, les plus motivés peuvent totaliser 100 clics à la minute et griller 142 cal, soit 8,52 kcal en 1 heure s'ils ne sont pas pris de tendinite. Sans l‚cher la souris, assimiler le boeuf bourguignon prend prés de 40 heures En comparaison, faire une heure de footing br?le entre 700 kcal et 1000 kcal.

17 Mar 2013 LIRE L'ACTU
349.000 clics de souris pour éliminer un Big Mac Archives Secunews SECUNEWS

349.000 clics de souris pour éliminer un Big Mac

Passer sa journée devant un ordinateur, c’est aussi faire un tout petit peu de sport. Des chercheurs ont calculé combien de calories brûle le corps par clic de souris. Il aura fallu un calcul savant pour répondre à la question brûlante que se posent des millions d’employés de bureau: Combien de calories consomme un clic de souris ? Les auteurs de l’étude "Convert Anything to Calories", publiée en japonais par PHP Science World Shinsho, sont partis du principe qu’un clic consiste à déplacer 11,7 grammes de muscle. Il faut compter 195 micromoles d’Adénosine Triphosphate (ATP), la molécule utilisée par les cellules pour transporter de l’énergie, afin d’actionner le doigt entier. Converti en calories, ce chiffre donne 1,42 cal par clic de souris, résume le site Rocket News 24 . Une goutte d’eau dans l’océan énergétique. L’unité de mesure de nos aliments sont les kilocalories (kcal), soit 1000 calories. 56 jours pour un boeuf bourguignon Partant de là, le site Slate a calculé qu’une personne assise à un ordinateur 10 heures cliquait en moyenne 4.260 fois par jour. Ses clics lui procurent un bilan calorique quotidien de 6.049 cal (6,049 kcal). A ce rythme, il faut ainsi 240.000 clics pour digérer 200 g de boeuf bourguignon à 340 kcal, toujours selon Slate, soit 56 jours. En mode frénésie, les plus motivés peuvent totaliser 100 clics à la minute et griller 142 cal, soit 8,52 kcal en 1 heure s’ils ne sont pas pris de tendinite. Sans lâcher la souris, assimiler le boeuf bourguignon prend près de 40 heures En comparaison, faire une heure de footing brûle entre 700 kcal et 1000 kcal.

17 Mar 2013 LIRE L'ACTU
Une police spéciale réseaux sociaux pour lutter contre le crime en Belgique ? Archives Secunews SECUNEWS

Une police spéciale réseaux sociaux pour lutter contre le crime en Belgique ?

La mise en place de centres spécialisés dans la traque de criminels sur les réseaux sociaux n'est pas à l'ordre du jour en Belgique, a confié jeudi à l'Agence Belga la police fédérale, tandis que les corps de police néerlandais en seront bientôt tous équipés. Le corps de police de Noord-Nederland, qui rassemble trois provinces du nord-est des Pays-Bas, est désormais renforcé par une équipe d'agents spécialisés dans la recherche d'informations sur les réseaux sociaux. A terme, tous les corps de police néerlandais auront leur propre "Real Time Intelligence Centre". Citation: Selon le quotidien Dagblad, tout ce qu'on peut trouver à propos d'un suspect sur Twitter, Facebook ou encore Linkedin (y compris la photo de profil), sera associé aux données déjà connues par la police, comme les antécédents de la personne visée. Ces informations seront transmises aux agents de terrain. En Belgique, la création de centres d'expertise en recherche de criminels sur les réseaux sociaux n'est pas d'actualité. Citation: "Il nous faudrait davantage de personnel. C'est un projet qui pourrait être envisagé à l'avenir, mais à l'heure actuelle, ce n'est pas du tout à l'ordre du jour", a conclu une porte-parole de la police fédérale.

15 Jan 2013 LIRE L'ACTU
Firefox with MSN Archives Secunews SECUNEWS

Firefox with MSN

Drôle d'association: Microsoft (MSN) et Mozilla (Firefox) s'associe et propose le navigateur (concurrent de Internet Explorer) Firefox with MSN. Uniquement disponible sous Windows, ce navigateur ravira les adeptes de la page MSN (actualité) et de Firefox. En effet, le navigateur incorpore des accès directs aux sites de MSN, Bing pour la recherche et diverses pages optimisées de Réseaux Sociaux. Télécharger Firefox with MSN

30 Nov 2012 LIRE L'ACTU
Un hacker transforme des pacemakers en bombes mortelles Archives Secunews SECUNEWS

Un hacker transforme des pacemakers en bombes mortelles

Tuer une personne en un clic de souris en faisant dérailler son pacemaker?, c'est pas de la fiction, c’est possible. Jack Barnaby, ancien hacker reconverti dans la sécurité informatique a tiré la sonnette d’alarme lors d’un congrès à Melbourne. Le spécialiste de l’informatique embarquée, ces ordinateurs dissimulés dans les objets mais aussi dans le corps humain, est parvenu à prendre le contrôle d’un pacemaker au moyen d’un ordinateur portable. En bidouillant le code informatique du stimulateur cardiaque, il l'a transformé en appareil de mort, capable d’administrer des décharges de 830 volts. La faille réside dans la fonction normalement réservée au cardiologue qui permet de mettre en fonction la prothèse une fois en place dans le corps du patient. Des experts avaient déjà mis en évidence cette porte d’entrée pour les hackers et alerté les fabricants de stimulateurs. Mais Jack Barnaby est allé plus loin, il affirme pouvoir provoquer des réactions en chaîne, un pacemaker piraté pourrait ainsi transmettre son code modifié à une autre pile cardiaque, et ainsi de suite. Pour des raisons de sécurité, le hacker reconverti n’indique pas la marque de prothèse incriminée. D’autant qu’il affirme avoir pu sans grande difficulté pirater les serveurs de l’entreprise pour y dérober les numéros de séries des pacemakers et les coordonnées de leurs porteurs fragiles du coeur.

22 Oct 2012 LIRE L'ACTU
Les premières images de l'arrestation de Kim Dotcom Archives Secunews SECUNEWS

Les premières images de l'arrestation de Kim Dotcom

La télévision néozélandaise a diffusé les premières images du raid musclé qui a visé la demeure de Kim Dotcom en janvier 2012, et qui a conduit à son arrestation. La vidéo, diffusée lors d'une audience qui s'est tenue au tribunal d'Auckland cette semaine, va plutôt dans le sens de la défense du fondateur de Megaupload, qui affirme depuis le départ que les moyens mis en oeuvre pour l'arrêter étaient disproportionnés. On y voit un hélicoptère qui se pose dans la cour de la demeure, un peu avant 7 heures du matin, et un commando de quatre hommes armés des forces spéciales se diriger vers la maison, ils sont bientôt rejoints par des hommes débarqués de plusieurs vans et d'un second hélicoptère. Citation: Kim Dotcom explique au tribunal qu'il a été réveillé par les coups dans la porte, alors que les forces spéciales la défonçaient, ce qui l'a conduit à appuyer sur un bouton prévu pour lancer l'alerte en cas d'urgence, déclenchant l'intervention de ses propres gardes du corps. Il se précipite alors dans sa "panic room", une pièce spécifiquement conçue pour qu'il s'y réfugie en cas de danger, les policiers anti-terroristes l'y trouvent 13 minutes plus tard. Selon Dotcom, ils lui adressent un coup de poing dans la figure et le plaquent au sol violemment. Les commentaires de la vidéo expliquent que 17 hommes armés de fusils automatiques ont été déployés, sur le toit et autour de la maison, et que l'opération a mobilisé en tout deux hélicoptères, 4 vans et plusieurs chiens entraînés. Citation: Pourtant, un policier témoigne au tribunal que la police jugeait faible la menace représentée par Kim Dotcom, ce qui explique que les membres de la mission ne portaient pas tenue de combat complète. Bizarre, alors, de déployer autant de moyens pour l'arrestation. Usage excessif de la force ? Manoeuvre d'intimidation ? Citation: Autre détail troublant, alors qu'un des membres des forces spéciales, appelé à témoigner, explique que le premier objectif de la mission, celui qui a justifié cette débauche de moyens, était d'empêcher quiconque de détruire des preuves Citation: Dotcom répond que cela aurait été de toute façon impossible puisque le FBI avait déjà saisi les serveurs de Megaupload avant l'opération.

10 Aug 2012 LIRE L'ACTU
Internet devrait subir une mise à jour cruciale mercredi Archives Secunews SECUNEWS

Internet devrait subir une mise à jour cruciale mercredi

Internet devrait subir une mise à jour importante cette semaine sans que ses usagers s'en rendent compte... si tout se passe comme prévu. Le changement est prévu pour 00H01 GMT mercredi, et permettra aux numéros "IP", sorte d'adresse sur la toile, d'augmenter pour atteindre des milliers de millions, contre seulement 4 milliards disponibles actuellement. Pour les fous de l'informatique, l'opération est connue sous le doux nom de "lancement IPv6 mondial", quand les opérateurs de l'internet et d'autres vont passer de maniére permanente à ce nouveau systéme, quittant l'environnement précédant qui était connu sous l'appellation "IPv4". Ces nouvelles normes sont introduites car le nombre d'adresses IP existant est épuisé. La transition compléte prendra plusieurs années, et les anciens appareils et réseaux IPv4 devraient continuer à fonctionner comme d'habitude. Citation:La plupart des utilisateurs ne devraient se rendre compte de rien, estime Leo Vegoda, de l'association Internet Corporation for Assigned Names and Numbers (ICANN), qui gére le systéme d'adresses internet. Mais il souligne que les utilisateurs pourraient avoir à faire face à quelques ´énervementsª. Le protocole IPv4 ne garantit plus assez d'adresses IP pour que chaque appareil ait la sienne. Cela veut dire que des utilisateurs doivent partager une même adresse, au risque de voir leurs activités sur leurs ordinateurs ou appareils portables considérablement ralenties. Mais tant que les systémes IPv4 et IPv6 vont coexister, les connexions vont devoir trouver un chemin compatible entre les systémes, ce qui pourrait occasionner des va-et-vient qui ralentiront la connexion sur une page. Citation:M. Vegoda se dit toutefois optimiste et n'attend que de légers problémes. Johannes Ullrich, de l'Institut Technologique SANS, estime que dans certains cas, ´on pourrait constater une perte de vitesse et de fiabilitéª en restant sur le systéme IPv4". ´Mais à terme, cela devrait dire un internet plus fluideª, a-t-il ajouté. A terme, certains utilisateurs pourraient devoir acquérir de nouveaux modems ou routeurs pour leur équipement, mais la plupart des fournisseurs internet sont préparés pour la transition. Les grandes firmes de l'internet, comme Google et Facebook et les équipementiers comme Cisco, encouragent les entreprises et les particuliers à faire la transition, affirmant que cela rendra la communication entre les différents appareils d'un réseau domestique ou professionnel plus efficace. Citation: "Votre réseau actuel fonctionnant sur le systéme IPv4 ne sera pas obsoléte avant longtemps", assure Sampa Choudhuri, une responsable de Cisco. Mais "si par exemple vous faites des affaires avec d'autres qui sont déjà sur le systéme IPv6, vous avez intérêt à faire la transition le plus tôt possible", ajoute-t-elle.

05 Jun 2012 LIRE L'ACTU
Symantec victime d'un piratage Archives Secunews SECUNEWS

Symantec victime d'un piratage

L'éditeur de logiciels de protection Symantec Corp a recommandé de désactiver son logiciel PCAnywhere, évoquant pour la premiére fois un risque accru d'intrusion aprés le vol en 2006 du code source de cette application. PCAnywhere est un logiciel permettant d'accéder à distance à un autre ordinateur utilisant le même logiciel, et est principalement utilisé dans le monde de l'entreprise. L'entreprise a annoncé fin semaine derniére s'être aperçue récemment qu'en 2006, le code source de ce logiciel avait été dérobé, sans qu'elle s'en rende compte à l'époque. Le code source d'autres logiciels, dont l'antivirus Norton, avait également été dérobé, l'entreprise aurait découvert le piratage aprés la publication sur Internet du code source de l'un de ses programmes. Aprés avoir, dans un premier temps, estimé que ce vol ne pouvait pas avoir d'impact sur ses antivirus, et que seules les versions anciennes de PCAnywhere pouvaient présenter un risque potentiel. Elle a recommandé jeudi à ses utilisateurs de désactiver temporairement le programme, dans l'attente de la publication d'un correctif. Les professionnels qui ne peuvent se passer de PCAnywhere doivent s'assurer qu'ils sont équipés de la version la plus récente , et être conscients des risques, prévient Symantec, évoquant la possibilité que des données soient dérobées. La démarche consistant à demander à ses utilisateurs de désactiver un programme, le temps de corriger un bogue est trés inhabituelle pour un éditeur de logiciels et encore plus rare pour un éditeur par ailleurs spécialisé dans les logiciels anti-virus et autres programmes de sécurité informatique. Généralement, ils recommandent simplement quelques mesures pour diminuer le risque d'attaque. Voir aussi: Trois victimes de cybercriminalité chaque minute en Belgique old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

30 Jan 2012 LIRE L'ACTU
Ramnit, le virus qui dévore les mots de passe sur Facebook Archives Secunews SECUNEWS

Ramnit, le virus qui dévore les mots de passe sur Facebook

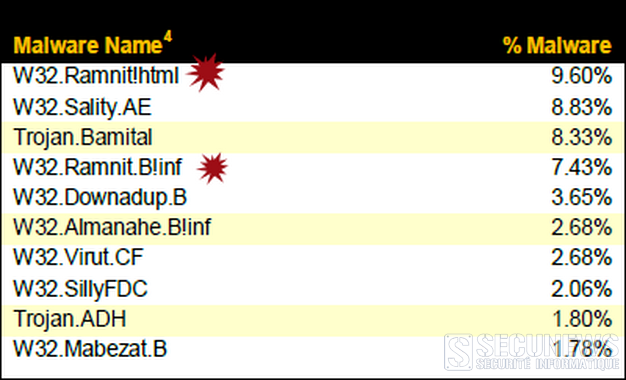
Des chercheurs en sécurité ont découvert une base de données de 45.000 mots de passe et identifiants d’accès à Facebook dérobée grace à une variante du ver "Ramnit". Selon Facebook, ces données sont majoritairement périmées, les utilisateurs concernés ont été invités à changer de mot de passe. "Ramnit" est un programme malveillant apparu il y a déjà prés de deux ans. Différentes variantes se sont depuis propagées sur Internet, dont une ciblant spécifiquement les mots de passe et identifiants Facebook. Selon la société de sécurité Securlert, qui a détecté cette nouvelle variante de Ramnit en janvier 2012, la finalité des pirates est d'utiliser les comptes Facebook compromis afin de propager, auprès de leurs amis, des liens piégés, assurant ainsi la propagation du ver. 20.000 utilisateurs seraient réellement exposés ? Les cybercriminels tirent profit du fait que les utilisateurs tendent à utiliser le même mot de passe sur différents services Web (Facebook, Gmail, Corporate SSL VPN, Outlook Web Access, etc...) pour obtenir un accés distant à des réseaux d'entreprise Pour l'heure, "Ramnit" aurait déjà permis à ses auteurs de collecter environ 45.000 identifiants et mots de passe de comptes Facebook. Contacté, le réseau social confirme en avoir été informé par des chercheurs en sécurité la semaine dernière. Cette base de données d’accès a été transmise à Facebook, qui précise à ZDNet que dans la majorité des cas ces informations n'étaient plus valides, les mots de passe ayant été changés par les utilisateurs depuis. Ces données d’accès pourraient donc avoir été dérobées plusieurs mois plus tôt. Des données déjà anciennes Selon Facebook, ce ne sont donc pas 45.000 utilisateurs de sa plate-forme dont le compte serait exposé, le chiffre devrait être réduit de moitié, même si Facebook n'a pas souhaité communiquer précisément sur le nombre exact. Le service précise par ailleurs, suite à l'alerte de Securlert, avoir pris contact avec les utilisateurs exposés afin qu'ils modifient le mot de passe de leur compte Facebook. [quote]"A ce stade, nous n'avons pas constaté de propagation du virus sur Facebook lui-même, mais nous avons commencé à travailler avec nos partenaires extérieurs pour ajouter des protections à nos systèmes antivirus afin d'aider les utilisateurs à sécuriser leurs terminaux" ajoute encore le porte-parole de Facebook.[/quote] Comment se débarrasser de RAMNIT Il n'est pas simple de désinfecter un PC touché par RAMNIT et dans certains cas, le formatage est obligatoire si l'infection a pris trop d'ampleur. Autrement, certains live CD peuvent venir à bout des fichiers infectés, le live CD DR WEB semble par exemple pouvoir venir à bout de cette infection, lorsqu'elle n'est pas trop développée sur le pc. Kaspersky Removal Tools Avant de lancer le scan, régler les actions en automatique (sinon vous serez submerger de popups) Pour cela, cliquez à droite sur l'icône roue dentée puis à gauche Actions et cochez Exécuter action Il faut impérativement faire un scan complet sinon des exécutables infectés peuvent rester. Toujours dans le menu de paramétrage, à gauche, cliquez sur Zone d'analyse Cochez le poste de travail. Lancer le scan ensuite à partir de l'onglet analyse automatique Kaspersky Removal Tool devrait avoir besoin de redémarrer pour désactiver Ramnit. Kaspersky Removal Tool va alors se relancer au démarrage, terminer bien le scan. Téléchargez et installez Kaspersky Removal Tool secunews.org: Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie (botnet)

10 Jan 2012 LIRE L'ACTU
Le clip Insoutenable passe du net à la télévision Archives Secunews SECUNEWS

Le clip Insoutenable passe du net à la télévision

Le sang, les larmes, les hurlements, la tôle froissée, les corps broyés... La dernière campagne de la Sécurité routière porte le nom de "Insoutenable". L'an dernier, le clip avait créé le buzz sur le web en montrant sans concession la genèse d'un accident de la route. Version "jeunes" et "vraie vie", cela donnait un court-métrage de cinq minutes au scénario de polar avec musique angoissante, flash-back, rires, cris d'horreur à travers la nuit et des morts ATTENTION, certaines images peuvent heurter la sensibilité des plus jeunes ainsi que des personnes non averties. Le clip Insoutenable passe du net à la télévision (version longue)A la veille des vacances de la Toussaint, période particulièrement funeste sur les routes, la Sécurité routière récidive, à la télévision cette fois. Dès ce jeudi 20 octobre 2011 au soir, la version courte du clip (2 minutes) au lieu des cinq destinées, elles, au Net, sera diffusée simultanément sur huit grandes chaînes entre 20 heures et 22 heures, en prime time et en quasi-simultané, par huit grandes chaînes de télévision, TF1, France 2, France 3, M6, W9, France 4, NRJ12 et NT1. ATTENTION, certaines images peuvent heurter la sensibilité des plus jeunes ainsi que des personnes non averties. Le clip Insoutenable passe du net à la télévision (version courte)Objectif: Marquer les esprits et frapper fort, quitte à choquer. Insoutenable II raconte la même réalité avec la même force, mais son format est plus court (2 minutes au lieu des 5 minutes pour la version Internet) et ses images ont été volontairement adaptées au regard d’un public plus large (néanmoins fortement déconseillées pour les jeunes enfants) Cette opération absolument inédite symbolise l’alliance de huit grandes chaînes de télévision pour lutter contre l’insécurité routière chez les jeunes. Pour moi ce sont ses deux vidéos suivantes les plus choquantes, la France et la Belgique a encore beaucoup de travail avant de faire un VRAI clip choc Voir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

20 Oct 2011 LIRE L'ACTU
Le crocodile, nouvelle drogue qui détruit la jeunesse russe Archives Secunews SECUNEWS

Le crocodile, nouvelle drogue qui détruit la jeunesse russe

C'est le nouveau fléau russe, le crocodile, derrière ce nom d'animal se cache une drogue épouvantable qui fait 10 fois les effets de l’héroïne pour un prix trois fois plus bas. Elle est produite à partir d'un savant mélange entre de l'héro, de l'essence, du diluant à peinture, et de la codéine. Évidemment, la substance s'est propagée dans les coins les plus pauvres du pays et ses effets sont absolument terribles. [quote]On estime qu'un consommateur n'a que 3 ans de survie aprés avoir commencé "le crocodile". Ceux qui parviennent à y arriver voient leur vie dévastée, ils perdent leur peau, souffrent de lésions rouges sur l'ensemble du corps (particuliérement les recoins à piqures).[/quote] Le gouvernement russe n'a pris aucune mesure contre cette nouvelle drogue jusqu'à présent, le crocodile n'est pas reconnu comme telle par les autorités. Attention certaines images peuvent choquer Le crocodile, nouvelle drogue qui détruit la jeunesse russe

16 Jul 2011 LIRE L'ACTU
(MAJ) Microsoft préparait il aussi un réseau social ? Archives Secunews SECUNEWS

(MAJ) Microsoft préparait il aussi un réseau social ?

Aprés Google et son réseau social Google+ , il semblerait que Microsoft veut lui aussi son propre réseau. Hier, jeudi 14 juillet 2011, plusieurs internautes ont pu lire par accident quelques informations sur le site socl.com, en faisant une petite recherche, le site socl.com appartient bien à Microsoft Corporation, ce site n'est donc pas un fake. Il serait destiné à accueillir le projet Tulalip, mais rapidement, microsoft a remplacé les informations présentes par un message d'excuse: Citation:"Thanks for stopping by. Socl.com is an internal design project from a team in Microsoft Research which was mistakenly published to the web. We didn't mean to, honest." "Merci de votre visite. Socl.com est un projet interne d'une équipe de Microsoft Research qui a été publié sur le Web par erreur. Nous n'en avions pas l'intention, honnêtement." Juste avant que Microsoft ne fasse ses excuses, le site ressemblait à ceci: Sur le fond vert du site on pouvait observer des photos de personnes et deux boutons pour pouvoir se connecter avec Facebook ou Twitter", si cela ne ressemble pas à un réseau social, alors qu'est ce que c'est ? Depuis, microsoft n'a toujours pas communiqué officiellement et les internautes doivent se contenter de la phrase d'excuse sur le site. D'o? peut venir ce nom de Tulalip ? Comme vous le savez, microsoft est basé à Redmond, dans l'Etat de Washington, a 100km des bureaux du géant américain se trouve une réserve indienne, dont ses habitants s'appellent: "les Tulalip!" Hasard? Twitter, Facebook, Google+, et maintenant Tulalip ? Accéder au site Voir aussi: Google +, le concurrent direct de Facebook, débarque MAJ le 20.7.2011 Suite à une fuite apparemment accidentelle, Microsoft a confirmé l'existence d'un projet interne qui a tout l'air d'un outil de réseautage. Un outil interopérable plutôt qu'un réseau social ? Microsoft a d'ailleurs souvent répété qu'il ne considére pas comme nécessaire de créer un réseau social de plus et qu'il était préférable au contraire travailler à l'interopérabilité de ses produits avec les services existants.

15 Jul 2011 LIRE L'ACTU
La nouvelle mode du planking sur facebook a fait sa premiére victime Archives Secunews SECUNEWS

La nouvelle mode du planking sur facebook a fait sa premiére victime

Acton Bale, un jeune australien de 20 ans, est tombé de son balcon en voulant faire du "planking", dimanche à Brisbane (Australie). Ce jeu, qui fait fureur sur internet et sur Facebook, consiste à se faire photographier dans des lieux insolites ou mieux, dangereux, en train de faire la "planche", c'est-à-dire nez au sol, bras le long du corps et jambes serrées. Le jeune australien est rentré chez lui dimanche tôt le matin et il a eu l'idée particuliérement malheureuse de faire la “ planche ” sur la rambarde de son balcon. Le balcon se trouvait au 7éme étage d'un immeuble et le garçon était imbibé d'alcool, il a chuté. Les secours ont tenté de le ranimer sur place mais en vain, le jeune homme est décédé dimanche, au petit matin. Une triste nouvelle qui vient confirmer le caractére dangereux et inconscient de cette mode.

31 May 2011 LIRE L'ACTU
La mort d'Osama ben Laden propage des virus Archives Secunews SECUNEWS

La mort d'Osama ben Laden propage des virus

Alerte viral Compte tenu de l'effervescence médiatique, des sites Internet ont déjà commencé à utiliser la mort d'Oussama Ben pour pousser les internautes à télécharger des codecs ou vidéos contenant des virus. Certains d'entre eux sont même référencés par Google qui n'a pas encore eu le temps de détecter les fichiers malveillants. Des mails et sites promettant des vidéos inédites portant sur la mort du terroriste utilisent aussi des méthodes destinées à effrayer l'utilisateur en lui affirmant que sa machine est infectée et qu'il doit télécharger un soi-disant antivirus qui n'est en fait qu'un logiciel malveillant. Kaspersky Lab a constaté qu'en passant par Google Images, des redirections malveillantes ont lieu lors d'une recherche sur le corps d'Oussama Ben Laden. En cliquant sur une image (le corps montré est un montage Photoshop), l'utilisateur peut être redirigé vers des domaines piégés et de tomber dans la classique installation d'un faux antivirus. Zscaler a également repéré un schéma classique de piége tirant parti de l'actualité. Un site en espagnol affiche par exemple une photo du corps de Ben Laden ainsi qu'un article sur l'opération menée par les …tats-Unis, un message accompagne une fenêtre Flash Player et indique à l'utilisateur qu'il doit mettre à jour un plug-in VLC afin de pouvoir consulter une vidéo. Ledit plug-in est un exécutable malveillant. Ce genre d'attaque n'est pas nouveau, mais la rapidité à laquelle elles se mettent en place est fulgurante et les résultats présentés par Google demandent parfois un certain temps avant d'être vérifiés par le moteur de recherche. Certains sites adoptent aussi la technique de la roulette russe, c'est-à-dire qu'ils vont rediriger des internautes vers un site d'information tel que CNN avant d'infecter un individu aléatoirement choisi. Le but est de créer une diversion en espérant que les robots de Google soient redirigés correctement et manquent l'infection. Soyez donc prudent sur la Toile. Secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie Botnet

03 May 2011 LIRE L'ACTU
Il ce fait implanter une caméra derrière la tête! Archives Secunews SECUNEWS

Il ce fait implanter une caméra derrière la tête!

Et si l'expression avoir des yeux derrière la tête, n'était pas seulement figurative ? En effet, un professeur de l'université de New York va s'implanter une caméra au dos de son crâne. Cette initiative a été mise en place avec le musée des arts modernes arabes qui vient d'ouvrir ses portes dans l'état du Qatar. Wafaa Bilal, chercheur spécialisé dans la photographie et l'imagerie, passera donc au bistouri dans les prochaines semaines. Une fois la caméra implantée, celle-ci capturera des images toutes les minutes pendant un an, lesquelles seront retransmises en direct aux visiteurs du musée. Le projet, baptisé "the 3rd I" aurait pour but d'illustrer le temps qui passe et l'impossibilité de capturer les souvenirs. Microsoft s'est également penché sur le sujet avec son SenseCam . Porté autour du cou, l'appareil photo prend des clichés toutes les 30 secondes et dispose d'un capteur de luminosité, d'un détecteur de température et d'un accéléromètre. Pourtant, comme le souligne le Wall Street Journal, cette initiative n'est pas au goût de tout le monde. M. Bilal est également professeur à l'Université, ce qui signifie qu'il diffuserait en continue les images de ses élèves. Certains pointent donc déjà du doigt une potentielle violation de la vie privée. Fred Ritchin, qui siège au conseil de direction de l'université, déclare ainsi. [quote]"De toute évidence nous ne voulons pas que nos étudiants se sentent sous surveillance rapprochée, ce n'est pas un environnement de travail souhaitable".[/quote] Ces propos trouvent écho auprès de Deborah Willis, la présidente de l'établissement scolaire, qui déclare [quote]"Et si cela énerve les étudiants ? et si vous documentiez des choses qu'ils souhaitent garder privées ?".[/quote] Alors que le crâne de M.Bilal est toujours intact, le conseil universitaire s'est déjà penché sur d'éventuelles solutions, lesquelles consisteraient à recouvrir l'objectif ou éteindre la caméra lorsque le chercheur se trouve dans les locaux de l'université. Soulignons que le professeur Bilal a déjà fait parler de lui. En 2007, il a mis en place le projet "Domestic Tensions" avec une galerie de Chicago en invitant le public à lui cribler le corps de balles avec des pistolets de paintball. L'année suivante, il avait hacké un jeu vidéo au sein duquel son avatar prenait le rôle d'un kamikaze chassant le président George Bush. Il fut alors poursuivi en justice par la NYCLU, l'union des libertés civiles de l'état de New York. Au mois de juin il s'est fait tatouer une carte géographique de l'Iraq dans le dos sur laquelle figure tous les combats qui ont éclaté entre les forces locales et les militaires américains.

05 Dec 2010 LIRE L'ACTU
Windows Live Writter Archives Secunews SECUNEWS

Windows Live Writter

Publiez facilement du contenu multimédia sur le service de blog de votre choix Avec Writer, bloguer est un jeu d'enfant. Ajoutez des photos et des vidéos, personnalisez vos mises en page, puis publiez vos articles vers la plupart des services de blog. Writer vous permet de publier votre blog sur presque tous les services de blog, notamment Windows Live Spaces, Wordpress, Blogger. Vous n'avez pas encore de blog ? Writer vous aide à en créer un. Avec Writer, vous pouvez afficher un aperçu de tout ce que vous ajoutez sur votre blog et voir avant la publication quel résultat donneront les polices, espacements, couleurs et images utilisés. Rien n'est plus facile et rapide que d'optimiser vos photos pour les publier sur votre blog avec des bordures et effets. Vous pouvez même les rassembler dans un album. Writer enregistre automatiquement vos photos ou votre album en ligne et les associe à votre blog. Writer permet de publier des vidéos sur MSN ou YouTube et de les incorporer dans votre blog. Comme pour les photos, vous pouvez aligner, redimensionner et ajouter des légendes. Writer propose déjà de nombreuses fonctionnalités très utiles, mais vous pouvez encore élargir les possibilités en ajoutant toute une série de plug-ins. Que diriez-vous, par exemple, d'insérer du contenu de Facebook, Flickr ou d'autres sites Web ? http://download.live.com/writer

21 Oct 2010 LIRE L'ACTU
La Cyberdépendance c'est quoi ? Archives Secunews SECUNEWS

La Cyberdépendance c'est quoi ?

La cyberdependance, drogue high-tech La quantité de temps que beaucoup de jeunes passent en ligne est une source de frustration pour bien des parents. Au début, ils se sont enthousiasmés pour ce nouveau média qu’ils voyaient comme un formidable univers de ressources éducatives pour leurs enfants. Mais ils se sont rapidement aperçus que les jeunes, au lieu de se servir d’Internet pour leurs recherches et travaux scolaires, passaient des heures à Citation: - Communiquer avec leurs amis par messagerie instantanée - A jouer à des jeux vidéo - Ou à parler à des inconnus dans des salles de discutions. Les parents ont toujours trouvé difficile de maintenir un sain équilibre dans la vie de leurs enfants entre la part consacrée aux médias de divertissement et d’autres types d’activités Internet n’a fait que leur compliquer la tâche. Le caractère fascinant des communications et des jeux interactifs sur Internet fait que beaucoup d’enfants et d’adolescents ne voient plus le temps passer quand ils sont en ligne. Malheureusement, parents et enseignants se rendent compte du problème seulement quand il est déjà devenu sérieux. Le temps passé en ligne est facile à dissimuler, et la dépendance à Internet n’est pas encore largement reconnue par le corps médical. ( Le débat porte sur la question à savoir s’il s’agit d’une dépendance ou d’une conduite compulsive.) Les enfants et les adolescents peuvent facilement devenir accros aux jeux en réseau, à la messagerie instantanée, à la pornographie et aux bavardoirs. Selon un centre d’aide à la dépendance à Internet de la faculté de médecine de Harvard: "Les enfants solitaires qui s’ennuient ou qui vivent dans des familles où personne ne s’occupe d’eux après l’école sont les plus vulnérables". Les enfants timides ou impopulaires à l’école sont souvent tentés de s’inventer une nouvelle identité dans les communautés virtuelles. Les garçons, en particulier, aiment les jeux interactifs en ligne où chaque joueur assume un personnage de son choix. Même quand ils sont des milliers à participer au même jeu dans ce qui peut apparaître comme une activité sociale, il existe un risque pour les enfants et les adolescents introvertis d’y consacrer trop de temps et d’isoler encore plus des jeunes de leur âge. Le centre d’aide à la dépendance à Internet de la faculté de médecine de Harvard a identifié un certain nombre de symptômes de dépendance : Symptômes psychologiques: - Sentiment de bien-être et d’euphorie à naviguer sur Internet - Incapacité de s’arrêter - Besoin d’augmenter de plus en plus le temps consacré à Internet - Manque de temps pour la famille et les amis - Sentiment de vide, de dépression, et irritabilité quand privé d’un ordinateur - Mensonges sur ses activités à la famille ou aux amis - Problèmes à l’école ou au travail Symptômes physiques: - Syndrome du tunnel carpien - Sécheresse des yeux - Maux de tête migraineux - Maux de dos - Repas irréguliers ou sautés - Mauvaise hygiène personnelle - Insomnies ou changements dans le cycle du sommeil Le test d'Orman (ou Internet Stress Scale) est connu pour mesurer la cyberdépendance TEST DE DÉPENDANCE (Test d’Orman) répondez juste par oui ou par non: 1. Est-ce que vous passez plus de temps connecté sur l’Internet, que vous auriez initialement pensé ? OUI NON 2. Est-ce que cela vous dérange de limiter le temps passé sur l’Internet ? OUI NON 3. Est-ce que des amis ou des membres de votre famille se sont plaint du temps que vous passez sur l’Internet ? OUI NON 4. Est-ce que vous trouvez difficile de rester déconnecté pendant quelques jours ? OUI NON 5. Est-ce que le rendement de votre travail professionnel, ou vos relations personnelles, ont souffert à cause du temps que vous passez sur l’Internet ? OUI NON 6. Est-ce qu’il y a des zones de l’Internet, des sites particuliers, que vous trouvez difficile à éviter ? OUI NON 7. Est-ce que vous avez du mal à contrôler l’impulsion d’acheter des produits ou des services étant en relation avec l’Internet ? OUI NON 8. Avez-vous essayé, sans succès, d’écourter l’usage de l’Internet ? OUI NON 9. Est-ce que vous déviez beaucoup de vos champs d’action et satisfaction, à cause de l’Internet ? OUI NON De 1 à 3 réponses positives, il y a une petite tendance à devenir cyberdépendant. Entre 4-6 réponses positives, il y a une chance de développer une cyberdépendance. Enfin, entre 7 à 9 réponses positives, il y a une forte tendance à devenir cyberdépendant. Conseils pour les parents: Si vos enfants passent trop de temps sur Internet, vous devez rétablir un bon équilibre entre le temps qu’ils passent à naviguer et d’autres types d’activités. - Surveillez l’apparition de symptômes de dépendance à Internet. (demandez-vous si les activités en ligne de votre enfant nuisent à son travail scolaire, à sa santé ou à ses relations avec ses amis et les membres de la famille). - Si votre enfant montre des signes importants de dépendance à Internet, vous devriez envisager de consulter un psychologue. (une utilisation compulsive d’Internet peut être le symptôme d’autres problèmes, dépression, colère ou une mauvaise estime de soi). - Examinez vos propres habitudes en ligne. (avez-vous du mal à limiter le temps que vous passez sur Internet ?, n’oubliez pas que vos enfants prennent essentiellement modèle sur vous). Si vos enfants passent trop de temps sur Internet, vous devez rétablir un bon équilibre entre le temps qu’ils passent à naviguer et d’autres types d’activités. - Surveillez l’apparition de symptômes de dépendance à Internet. Demandez-vous si les activités en ligne de votre enfant nuisent à son travail scolaire, à sa santé ou à ses relations avec ses amis et les membres de la famille. - Si votre enfant montre des signes importants de dépendance à Internet, vous devriez envisager de consulter un psychologue. Une utilisation compulsive d’Internet peut être le symptôme d’autres problèmes, dépression, colère ou une mauvaise estime de soi. - Examinez vos propres habitudes en ligne. Avez-vous du mal à limiter le temps que vous passez sur Internet ? N’oubliez pas que vos enfants prennent essentiellement modèle sur vous. - N'interdisez pas Internet à vos enfants. C'est une partie importante de la vie sociale de la plupart des jeunes. Établissez plutôt avec eux une entente sur les sites qu'ils peuvent fréquenter et le type d'activités qu'ils peuvent pratiquer en ligne, et appliquez-la rigoureusement. On pourrait y retrouver, entre autres, le temps alloué par jour et l'interdiction de naviguer ou de communiquer par messagerie instantanée tant que les devoirs ne sont pas terminés. L'utilité d'une telle entente est prouvée. Une enquête menée en 2005 par le Réseau Éducation-Médias montre que les jeunes qui sont libres de passer autant de temps qu'ils le désirent sur Internet passent 95 % plus de temps en ligne. - Installez l’ordinateur dans un endroit passant. - Encouragez d’autres types de divertissement, en particulier les activités sportives en compagnie d’autres jeunes. Si votre enfant est timide ou mal à l’aise avec les jeunes de son âge, envisagez de lui faire suivre des cours. Poussez-le à participer à des activités qui le mettront en contact avec des jeunes qui partagent les mêmes intérêts, cours d’informatique ou autres passe-temps. - Regardez du côté des logiciels qui supervisent ou restreignent l’utilisation d’Internet. Ils peuvent vous aider, mais n’oubliez pas qu’un jeune qui maîtrise bien les nouvelles technologies peut facilement les désactiver. Votre but ultime devrait être d’apprendre à vos enfants à autodiscipliner et à adopter d’eux-mêmes une attitude responsable en ligne. - Si votre enfant ne semble intéressé qu’aux jeux vidéo en ligne, essayez de l’encourager à pratiquer une activité connexe, par exemple lire des livres de science-fiction ou de littérature fantastique s’il aime les jeux de rôles sur Internet.

10 Oct 2010 LIRE L'ACTU
Mise en garde contre les virus et pirates de la Saint Valentin Archives Secunews SECUNEWS

Mise en garde contre les virus et pirates de la Saint Valentin

A l'approche de la Saint Valentin, l’élu(e) de votre coeur est dans toutes vos pensées… et les pirates sont là pour chercher à profiter de la situation. En ce moment, les cybercriminels sèment leurs leurres pour infecter les amoureux. Fausses cartes de voeux, vidéos romantiques infectées, doux messages sur Facebook et Twitter qui dirigent les internautes sur des sites web malveillants, etc.. Redoublez de prudence pour que vous ne passiez pas le 14 février à désinfecter votre PC… mais à dîner aux chandelles avec votre dulciné(e). Suivez les conseils de secunews.org pour éviter de vous faire infecter le 14 février. Depuis quelques années, la Saint Valentin , Noël , Halloween et tous les autres événements qui jalonnent le calendrier ne manquent pas d’être exploités par les pirates pour infecter les internautes. Cette année encore, nous devons nous attendre à ce que la Saint Valentin soit utilisée par les pirates, emails avec des liens pour télécharger de fausses cartes de voeux, vidéos romantiques infectées, idées de cadeaux pour les amoureux détournées, messages frauduleux sur Facebook et Twitter en rapport avec l’amour, etc. L' ingénierie sociale est une des techniques préférées des cybercriminels. Elle consiste à manipuler les gens pour leur faire baisser la garde et obtenir d’eux des informations confidentielles ou compromettre leur ordinateur. Le cybercrime va souvent de pair avec l’ingénierie sociale. En exploitant la faille humaine, les pirates parviennent par exemple à convaincre les internautes de leur fournir des données personnelles ou d’installer un logiciel malveillant capable de capturer ces informations et leur envoyer. L’essor des réseaux sociaux tels que Facebook, Twitter ou Google+, etc.. est une aubaine pour les pirates, avec des millions d’utilisateurs à portée de clic qu’ils peuvent essayer d’infecter. Les réseaux sociaux sont désormais un des moyens qu’ils privilégient pour propager leurs codes malveillants. L'année dernière, une nouvelle attaque informatique s’est propagée sur les murs de Facebook. Un message d’apparence anodine invite les internautes à installer sur Facebook un thème de la Saint Valentin. En cliquant sur ce message du mur, les utilisateurs sont redirigés vers une page web sur laquelle ils sont invités à installer le thème. Ce faisant, ils installent en réalité un logiciel malveillant ( malware ) qui, une fois exécuté, affiche des publicités pour d’autres sites web, ce code malveillant télécharge également une extension du navigateur pour surveiller les sites visités par les utilisateurs infectés et les rediriger vers des pages d’enquête afin d’obtenir des informations personnelles (numéro de téléphone, etc...). Quelques semaines plus tôt, le laboratoire PandaLabs rapportait la présence de profils Twitter fictifs faisant la promotion de faux sites de rencontre: À l’occasion d’événements tels que la Saint Valentin, on observe une forte hausse des messages malveillants postés sur Twitter et facebook pour dérober des données confidentielles et vider les comptes bancaires des internautes peu méfiants. Nous vous présentons ci-dessous quelques codes malveillants exploitant le thème de la Saint Valentin pour infecter les internautes, qui ont été détecté au cours de ces dernières années: Waledac.C: [quote]Ce ver se propage par email en se faisant passer pour une carte de voeux, le corps de l’email comporte un lien permettant de télécharger la prétendue carte. En cliquant sur le lien pour télécharger la dite carte, l’utilisateur installe involontairement le ver Waledac.C sur son ordinateur. Une fois l’ordinateur infecté, le ver se sert de l’adresse email de sa victime pour envoyer du spam .[/quote] I Love.exe you: [quote]Ce cheval de Troie ( Trojan ) est particulièrement pernicieux car il permet aux pirates d’accéder à l’ordinateur de leurs victimes ainsi qu’à toutes leurs informations personnelles. Grâce à ce Trojan, les cybercriminels peuvent accéder aux ordinateurs infectés à distance, dérober des mots de passe et manipuler des fichiers à l’insu des victimes.[/quote] Nuwar.OL: [quote]Ce ver se propage via des courriers électroniques dont l’objet laisse présager des messages d’amour: "I love You So Much" (Je t’aime tellement) "Inside My Heart" (Tu es dans mon coeur) "You in My Dreams" (Je rêve de toi). Le corps de l’email comporte un lien vers une page Web qui télécharge silencieusement le logiciel malveillant sur l'ordinateur. Cette page est très simple, elle ressemble à une carte de voeux romantique, avec un grand coeur rose, une fois l’ordinateur infecté, le ver envoie des emails en masse, surchargeant les réseaux et ralentissant les ordinateurs.[quote] Valentin.E: [quote]Ce ver se propage via des courriers électroniques sur le thème de l’amour. Ces emails ont pour objet: "Searching for true Love" (À la recherche du véritable amour) "True Love" (Le véritable amour) Ils incluent une pièce jointe infectée portant le nom de "friends4u". Lorsqu’un destinataire du message ouvre ce fichier, une copie du ver est téléchargée sur son ordinateur, le ver envoie ensuite des emails avec des copies de lui-même depuis l'ordinateur infecté afin de se propager et d'atteindre toujours plus d'utilisateurs.[/quote] Ver Storm: [quote]Ce ver se propage en utilisant des leurres variés, dont la Saint Valentin, lorsqu’un internaute clique sur le lien de l’email prétendument inoffensif envoyé par les pirates, une page web d’apparence anodine s’affiche tandis que le ver se télécharge en arrière plan.[/quote] Voici quelques conseils pour vous prémunir contre les virus informatiques: [info_warning]- N’ouvrez pas les emails et les messages reçus sur les réseaux sociaux si vous n’êtes pas sûr de l’identité de l’expéditeur. - Ne cliquez pas sur les liens inclus dans les emails, même lorsqu’ils semblent provenir d’une source fiable. - Il est préférable d’entrer manuellement l’adresse du site dans votre navigateur, notamment les liens des messages reçus par email, Facebook, Twitter et les autres réseaux sociaux ou les logiciels de messagerie instantanée. - Lorsque vous cliquez sur un lien, examinez attentivement la page web sur laquelle vous parvenez, si vous ne la reconnaissez pas ou si elle vous semble étrange, fermez votre navigateur. - N’ouvrez pas les pièces jointes d’emails provenant de sources inconnues. - Ces jours-ci, soyez plus particulièrement vigilant face à tout fichier prétendant être une carte de Saint Valentin, une vidéo romantique, etc.. - Si un site web vous semble légitime mais que l’on vous demande de télécharger quelque chose, n’acceptez pas. - Si vous avez téléchargé et installé un fichier exécutable et que votre ordinateur commence à afficher des messages inhabituels, vous avez probablement été infecté par un virus. - Lorsque vous effectuez des achats sur Internet, il est plus sûr d’entrer manuellement l’adresse de la boutique dans votre navigateur plutôt que de cliquer sur un lien qui vous a été envoyé. - N’achetez que sur des sites web renommés avec une connexion sécurisée et un cryptage des informations. - N’utilisez pas d’ordinateur public, partagé ou accédant à Internet via une connexion Wifi non sécurisée pour effectuer des paiements ou des opérations nécessitant de fournir des données personnelles, des mots de passe… - Installez sur votre ordinateur une solution de sécurité efficace, capable de détecter les menaces connues et inconnues. Un internaute invertis en vaut dix.[/info_warning] Voir aussi: Sur Internet, le Cupidon de ses dames ou hommes peut cacher un pirate secunews.org: Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2010 LIRE L'ACTU
Mais qui est donc Kevin Mitnick ? Archives Secunews SECUNEWS

Mais qui est donc Kevin Mitnick ?

Kevin Mitnick est le pirate dont on connaît le plus d'intrusions, notamment dans les années 1994-1995. Son premier exploit a été de s'infiltrer à l'âge de 14 ans sur le site du NORAD (Northern American Aerospace Defense Command). Il a ensuite, pendant quinze ans, piraté de nombreuses entreprises, compagnies de téléphone... Les plus connues sont : - Le Pentagone - Pacific Bell (compagnie américaine de téléphone) - SCO (Santa Cruz Operation), un développeur de logiciel - DEC (Digital Equipment Corporation) Une de ses plus célèbres infiltrations date du 25 décembre 1994, alors qu'il s'était infiltré sur le réseau de Tsutomu Shimomura, un spécialiste de la sécurité. L'infiltration avait été largement médiatisée à cause : - De la technique d'infiltration dite du spoofing IP - Des outils que Tsutomu Shimomura mettait au point En effet, les outils (programmes) que Tsutomu Shimomura développait auraient apparemment été d'une très grande utilité pour les pirates. D'autre part, la technique utilisée, le Spoofing , est une méthode compliquée que l'on rencontre rarement. De plus elle a été présentée comme novatrice, ce qui a largement remué les médias...

10 Oct 2010 LIRE L'ACTU
Comment reconnaitre les faux billets euro? Archives Secunews SECUNEWS

Comment reconnaitre les faux billets euro?

Edit le 22.12.2014: en cours de modification Un certain nombre de signes de sécurité ont été incorporés dans les billets en euros. Ils permettent de reconnaître immédiatement un billet authentique d'une contrefaçon. Comment reconnaître les faux billets des vrais ? Réponses en images dans ce dossier. Les billets en euros portent la signature de Willem F. Duisenberg, le premier président de la Banque centrale européenne, ou celle de Jean-Claude Trichet, qui lui a succédé le 1er novembre 2003. Les billets portant l’une ou l’autre signature sont valides. Le papier des billets est produit à partir de pur coton. Un billet a une texture ferme et une sonorité "craquante". Un billet mou est donc contrefait. (ancien billet de 5 euros, voir nouveau ci-dessous) Utilisée au recto du billet, l'impression en relief met en avant le dessin sur le motif architectural. Cette impression peut être perceptible au toucher. (Nouveau billet de 5 Euros depuis le 2 mai 2013) La différence majeure entre la deuxième série et la première est l’apparition sur les billets d’un portrait, celui d’Europe, une princesse de la mythologie grecque séduite et enlevée par Zeus métamorphosé en taureau, qui a donné son nom au continent. Le visage d’Europe choisi provient d’un vase antique en céramique du IVe siècle avant notre ère qui fait partie de la collection du musée du Louvre à Paris. Une série plus sûre L’ajout du portrait permet d’inclure de nouveaux signes de sécurité, destinés à rendre la contrefaçon des billets plus difficile : l’hologramme portrait, perceptible en inclinant le billet, et le filigrane portrait, visible par transparence. Un nombre couleur émeraude, avec effet lumineux et changement de couleur, complète les deux autres nouveaux signes de sécurité. La série Europe sera plus intelligente et plus sûre que la première série, avait estimé en janvier le président de la BCE Mario Draghi. Apparaissent également sur les nouveaux billets le cyrillique, troisième alphabet officiel de l’Union européenne avec le latin et le grec depuis l’arrivée de la Bulgarie dans l’Union en 2007, et Chypre et Malte sur la carte du continent sur les billets. Les deux pays sont entrés en 2004 dans l’UE et ont rejoint la zone euro au 1er janvier 2008. Les billets de "200" et "500" euros disposent de certains signes complémentaires pour les malvoyants, près des bordures des billets. On peut examiner le filigrane par transparence. Lorsque le billet est apposé à une partie sombre, les parties claires s'assombrissent. Cette transition est progressive. Si vous inclinez un billet de 5, 10 ou 20 euros, la valeur du billet et le symbole de l'euro € s'alternent dans le bandeau holographique. La pastille holographique est visible sur les billets de 50, 100, 200 et 500 euros. L'hologramme montre la valeur du billet en chiffres puis un portail ou une fenêtre. Si vous inclinez le verso d'un billet de 5, 10 ou 20 euros, une bande de couleur dorée apparaît. Le bandeau reproduit en dorée la valeur du billet en chiffres et le symbole de l'euro €. En mettant un billet de 50, 100, 200 et 500 euros à la lumière, la couleur du chiffre de la valeur du billet passe du mauve au vert ou au marron. Dans le coin supérieur d'un billet, des signes imprimés apparaissent au recto et au verso. Ceux-ci se complètent pour reconstituer la valeur du billet, en exposant le billet à la lumière. Si vous tenez le billet face à la lumière, vous pourrez voir ressortir le fil de sécurité sous la forme d'une bande fine et sombre. Ce fil est incorporé dans l'épaisseur du billet. A la lumière, vous pouvez apercevoir des perforations dans la pastille holographique. Ces perforations forment le symbole de l'euro €. Sous une lampe UV, plusieurs caractéristiques apparaissent: - Le papier n'a pas de couleur et de lumière vive - Les fibres du papiers ressortent en rouge, vert et bleu - Le drapeau de l'Union Européenne apparaît en vert - La signature passe au vert… Des lettres minuscules sont visibles, à l'aide d'une loupe, sur certaines parties du billet, par exemple à l’intérieur du mot "EYPΩ" ("EURO" en caractères grecs) au recto du billet de 20 euros. Ces microlettres sont nettes mais pas floues. Sur certaines parties des billets, on peut voir des mini lettres de 0,8 mm ou 0,2 mm lisibles à l'œil nu. Contrairement aux billets falsifiés, ces lettres ne sont jamais floues. La banque centrale en charge de la production d’un billet est désignée par une lettre qui précède le numéro de série. Pour ce billet, la lettre "X", indique qu'il a été imprimé par la banque d'Allemagne. La lettre située avant le numéro de série indique sa provenance: Z Belgique U France L Finlande N Autriche R Luxembourg S Italie T Irlande Y Grèce M Portugal P Pays-Bas V Espagne X Allemagne La lettre figurant au verso des billets indique l'imprimeur: T - Banque Nationale de Belgique L - Banque de France A - Bank of England Printing Works C - AB Tumba Bruk (Suède) D - Setec Oy (Finlande) E - F.C. Oberthur (France) F - Oesterreischische Nationalbank (Autriche) G - John Enschere Security Printing H - Thomas De La Rue (Angleterre) J - Banca d'Italia K - Central Bank of Ireland M - Fabrica Nacional de Moneda y Timbre N - Banque de Grèce P - Giesecke & Devrient R - Bundesdruckerei S - Dannmarks Nationalbank U - Casa da Moeda - Portugal Que faire si vous êtes en possession de faux billets ? Vous découvrez que l'on vous a remis un faux billet, vous ne devez pas le remettre en circulation en payant avec, sous peine d'être sanctionné pénalement. Les coupures de 50 euros et de 20 euros étant les plus contrefaites. Si vous découvrez que l'on vous a remis un faux billet, vous devez le rapporter à la Banque National de Belgique ou celle de votre pays ou à un commissariat de police. L'obligation est la même pour les pièces Mais aucun remboursement ne peut avoir lieu, vous perdez la valeur du billet ou de la pièce. si vous les remettez en circulation, alors que vous savez qu'il s'agit de fausses coupures, vous encourrez une amende.

10 Oct 2010 LIRE L'ACTU
Rester discret sur Facebook va devenir un peu plus simple Archives Secunews SECUNEWS

Rester discret sur Facebook va devenir un peu plus simple

Le jeune patron de Facebook, Mark Zuckerbeg, admet des mauvais choix, alors que le site s'apprête à modifier les options de confidentialité de ses utilisateurs à l'issue d'une grogne de plus en plus embarrassante. Citation: "Je sais que nous avons fait un paquet d'erreurs, mais mon espoir après tout ça c'est que notre service sera meilleur, et que les gens comprendront que nos intentions sont bien placées, et que nous réagissons aux réactions des gens pour qui nous travaillons", écrit Mark Zuckerberg dans un email adressé à un bloggeur influent de la Silicon Valley, Robert Scoble, qui dit l'avoir publié avec son accord. "Comment détruire votre page Facebook" Ce mea culpa du patron de 26 ans intervient alors que Facebook a annoncé samedi de prochains changements visant à proposer des options de confidentialités "plus simples et plus faciles d'usage" (les changements devant être annoncés dès cette semaine). Citation: "Nous avons écouté toutes les réactions et avons essayé de les distiller pour trouver les bonnes choses à améliorer. Je préfèrerais montrer un produit amélioré plutôt que de juste parler de ce que nous pourrions faire", ajoute Mark Zuckerberg, en promettant toutefois que l'équipe de Facebook sera "prête à parler de certaines nouvelles choses qui ont été construites cette semaine". Depuis l'introduction le mois dernier d'un nouveau réglage par défaut permettant aux utilisateurs de faire savoir les pages internet qu'ils apprécient, s'est développé un mouvement contre Facebook. Sur le site même, une page intitulée "Comment détruire définitivement votre page Facebook" réunissait presque 47.000 personnes et le site d'informations spécialisées SearchEngineLand a calculé que Facebook avait assisté à un ralentissement des nouvelles inscriptions sur le site, qui revendique plus de 400 millions d'utilisateurs dans le monde. Rester discret sur Facebook va devenir un peu plus simple... Impossible de vous y retrouver dans les options de confidentialité de Facebook ? Pas de panique, le site pointé du doigt pour ce défaut, annonce une simplification. Facebook fait face depuis longtemps à la grogne d'utilisateurs, qui pointent en premier lieu sa protection insuffisante des données personnelles et depuis plus récemment, qui soupçonnent le site de divulguer les informations sur leurs habitudes de consultation d'internet pour rendre le site plus attrayant pour les annonceurs publicitaires. L'arborescence des paramètres de confidentialité sur Facebook n'a cessé de devenir plus complexe depuis le lancement du site en 2004, les utilisateurs ont par exemple quatre options - Amis seulement - Amis et réseaux - Amis et amis d'amis - Personnaliser Pour faire savoir les liens internet qu'ils utilisent, autant pour faire connaître les événements où ils comptent se rendre etc... Aussi le site de socialisation le plus utilisé de la Toile s'apprête-t-il à simplifier les options de confidentialité que peuvent décider ses utilisateurs. Citation: "Nous savons que Facebook est bien connu pour ses innovations dans le partage des informations et nous voulons être connus de la même façon pour les innovations dans le contrôle que gardent les utilisateurs" a fait savoir, dans une belle démonstration de langue de bois, un porte-parole du site. Facebook précise qu'après deux semaines d'écoute attentive des utilisateurs et d'experts extérieurs, il a perçu "des messages assez clairs, "les utilisateurs apprécient d'avoir des options de sécurité précises et complètes, mais ils veulent qu'elles soient plus simples et plus faciles d'usages". Par contraste, le site concurrent et moins fréquenté MySpace (groupe News Corporation de Rupert Murdoch) a annoncé lundi qu'il allait réformer et simplifier dans les semaines à venir ses options de confidentialité, les membres du réseau pourront choisir de rendre publiques leurs données, de les réserver seulement à leurs amis, ou à tous les utilisateurs âgés de 18 ans et plus. L'option par défaut sera "pour les amis uniquement" pour tous ceux qui auront choisi cette option dans l'un de leurs réglages. Chez Facebook, les nouveaux réglages en préparation ne prévoient pas d'option de confidentialité absolue par défaut. Le mois dernier, l'influent sénateur démocrate de New York York Charles Schumer avait demandé l'intervention de la Commission fédérale du commerce pour réguler la politique de Facebook, ainsi que celles de ses concurrents MySpace et Twitter. "Facebook compte à lui seul 400 millions d'utilisateurs dans le monde et possède une pléthore d'informations personnelles stockées dans son réseau, mais il y a peu de règles sur ce que les sites de socialisation peuvent et ne peuvent pas faire avec cette information", avait-il fait valoir.
24 May 2010 LIRE L'ACTU
Un écureuil protège son ami mort des corneilles Archives Secunews SECUNEWS

Un écureuil protège son ami mort des corneilles

Dans l'Age de glace, Scrat protégeait envers et contre tous sa chataîgne, ici cet écureuil protège un bien encore plus précieux, la dépouille de son ami que convoite un groupe de corneilles. Un groupe de corneilles a repéré un écureuil mort sur la route et aimerait bien en faire son casse-croûte. C'était sans compter sur un autre écureuil qui compte bien protéger le corps de son ami, envers et contre tous. Âmes sensibles s'abstenir, car cette vidéo risque de faire pleurer dans les chaumières... Un écureuil protège son ami mort des corneillesVoir aussi: Un chien parmi les décombres refuse d’abandonner son ami blessé

26 Apr 2010 LIRE L'ACTU
Et si votre électricité était fournie par.... Google Archives Secunews SECUNEWS

Et si votre électricité était fournie par.... Google

Google pourrait, dans les années à venir, être un concurrent direct pour EDF, Electrabel, et autres. Le géant américain de l'internet Google a demandé aux autorités américaines l'autorisation de devenir marchand d'électricité. D'aprés un document déposé à la Commission américaine de réglementation de l'énergie fin décembre 2009, le groupe, par l'intermédiaire de sa filiale Google Energy, a demandé à pouvoir bénéficier d'un statut de marchand et des "tarifs associés", et d'une autorisation générale pour acheter et vendre sur les marchés de l'énergie. Google a fait sa demande à la FERC "pour avoir plus de souplesse sur son approvisionnement en énergie pour ses propres activités, y compris ses centres de données", trés gros consommateurs, a indiqué à Niki Fenwick, porte-parole du groupe. Citation:Un statut de marchand "augmenterait notre capacité à couvrir nos achats d'énergie et à incorporer des énergies renouvelables dans notre portefeuille énergétique", a-t-elle ajouté. Les efforts de Google pour "localiser ses installations prés d'importantes sources énergétiques, comme des barrages hydroélectriques, révélent l'importance de leurs" besoin énergétiques, explique Carmy Levy, autre analyste technologique indépendant.[/quote] Google peut fournir 1.000 logements en électricité Google s'était engagé en 2007 à réduire ses émissions de CO2 pour parvenir à la neutralité carbone et l'a atteinte "en 2007 et en partie pour 2008", affirme Mme Fenwick, le groupe avait aussi annoncé dés 2007 qu'il allait investir dans les énergies vertes, Il a notamment lancé une jauge électronique " PowerMeter ", un logiciel gratuit permettant aux particuliers et aux entreprises de contrôler leur consommation. Google dispose déjà depuis la même année d'"une des installations d'énergie solaire les plus importantes pour une entreprise aux Etats-Unis" dans l'enceinte de son siége social, à Mountain View", en Californie, détaille le groupe sur son site. Citation:Avec "9.212 panneaux solaires produisant 1,6 mégawatts d'électricité, l'installation est à même d'approvisionner 1.000 logements californiens, réduit nos émissions de CO2 et fait sens" financiérement, car l'investissement sera amorti "dans sept ans et demi", insiste Google. La demande déposée auprés de la FERC est donc un pas supplémentaire en direction du secteur énergétique, mais pour le moment, Google n'envisage pas de vendre son électricité à des tiers, ni aux Etats-Unis, ni à l'étranger. Pour le moment seulement ?

11 Jan 2010 LIRE L'ACTU