Une étude pointe les biais électoraux du chatbot d’Elon Musk
Une étude sur près de 500 scrutins montre des penchants opposés entre Grok et GPT. Le vrai sujet, c’est surtout d’où viennent ces recommandations.
Les entreprises tendent à accorder des promotions aux employés les plus visibles et pas nécessairement à ceux qui travaillent le plus efficacement. Un biais désormais bien identifié par la recherche en psychologie.
Toujours intéressantes malgré le fait que l'échantillon soit peut-être un peu biaisé, l'enquête matérielle Steam dans son édition du mois de septembre souligne d'importantes bascules.
Annulée trop vite, Better Off Ted anticipait déjà les biais algorithmiques et les absurdités du management moderne. Le plus troublant, c’est à quel point elle sonne juste aujourd’hui.
L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs. Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs. En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.
Binance, la plateforme d’achat, d’échange et de revente de cryptomonnaies, a annoncé, le vendredi 7 octobre 2022, avoir été victime d’une cyberattaque. Les hackers auraient ciblé le bridge Binance Smart Chain (BSC), une passerelle qui facilite les échanges entre deux blockchains, ils auraient réussi à subtiliser entre 100 et 110 millions de dollars en cryptomonnaies. Entre 100 et 110 millions de dollars de préjudice pour Binance. Au terme de l’attaque, un mystérieux hacker s’est emparé de 560 millions de dollars en cryptomonnaies. Le pirate a collecté deux millions de tokens BNB, la cryptomonnaie de Binance, par le biais de deux transactions. Une partie des fonds dérobés ont été rapidement transférés sur d’autres blockchains. Pour échapper aux équipes de Binance, l’attaquant a en effet converti les BNB en d’autres crypto-actifs, comme de l’Ether. Notez que le piratage repose une nouvelle fois sur la fragilité d’une passerelle de cryptomonnaies. La plupart des hacks de ces derniers mois concernent en effet des ponts entre blockchains. Citons notamment le hack d’Horizon Bridge en juin, qui s’est soldé par la disparition de 98 millions de dollars, du pont Nomad ou encore de Poly Network en 2021. Heureusement, le pirate a conservé 80 % des avoirs dérobés directement sur la Binance Smart Chain. Binance a donc été en mesure de geler une grande partie (430 millions de dollars) des fonds avant que le hacker ne disparaisse avec le butin. Afin de prévenir les prochaines tentatives de piratage, le FBI a appelé, fin août, les plateformes décentralisées à détecter en amont les éventuelles vulnérabilités au sein de leur système. D’après l'agence fédérale américaine, 1,3 milliard de dollars de crypto actifs qui auraient été volés au cours des trois premiers mois de l’année. Une somme colossale qui ne devrait qu’augmenter au fur et à mesure que de nouveaux projets crypto continuent d’émerger.
Depuis peu, un message par SMS semblant provenir du service d'alerte BE-Alert circule. Ce message vous incite à cliquer sur un lien car une tentative de connexion suspecte a été notifiée sur votre compte itsme. Il s'agit d’un message frauduleux. BE-Alert ne demandera jamais vos informations personnelles, que ce soit par e-mails, par SMS ou via un appel téléphonique. BE-Alert n'envoie ses messages que par le biais des numéros 1789 ou 8686 ou via l’adresse mail no-reply[at]be-alert.be. Le smishing c'est quoi ?
Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Comme à chaque fois, c’est devenu en quelques heures le dernier jeu à la mode, faire planter, à distance, l’iPhone d’un de ses contacts. Un nouveau texto maléfique, semble-t-il relativement facile à exploiter, a fait son apparition ces derniers jours., le bug a été signalé mercredi 14 février 2018 par le blog italien MobileWorld, et testé par le site américain The Verge. Lorsqu’un utilisateur a le malheur d’ouvrir le message contenant le caractère en question (non inclus dans l'article pour des raisons évidentes) sur un iPhone tournant avec la version 11.2.5 d’iOS, l’application native Messages, ainsi que d’autres applications tierces, comme WhatsApp, Messenger, Outlook ou encore Gmail, se bloquent instantanément. Ledit message doit simplement contenir un caractère en télougou (une langue indienne) et permet de faire planter partiellement ou complément iOS, le système d’exploitation des iPhone et iPad. Dans certains cas, l’iPhone retournera simplement à son écran de démarrage et vous demandera de saisir à nouveau votre code PIN. D'après le blogueur italien à l'origine de la découverte de ce nouveau bug, certains appareils seraient même totalement bloqués. Comment faire pour récupérer l'accès à ses messages ? - Apparemment, la seule manière pour l'utilisateur de récupérer l'accès à ses messages serait de s'envoyer un texto depuis un autre appareil et de supprimer le message maléfique aussi vite que possible, et ce dès sa réception, indique The Verge. - Le plus simple est d'accéder à l'application Messages depuis un ordinateur Mac pour supprimer le fil de la discussion. En revanche, si vous avez ouvert le message en question depuis une autre application de messagerie, il faudra procéder de la même manière en accédant au service depuis un naviagteur web. Une autre solution consiste à demander à Siri de répondre au message malveillant. Une fois que aurez répondu, vous pourrez normalement ouvrir l'application à nouveau. Ensuite, allez dans "Messages", puis glissez vers la gauche pour supprimer la conversation. Une solution artisanale, en attendant que la firme publie une mise à jour qui viendra définitivement régler le problème. Le dernier en date d'une longue liste de bugs Ce n’est pas la première fois qu’un tel bug touche les iPhone, c'est même le dernier en date d'une très longue liste. Un bug nommé "ChaiOs"pouvait ainsi faire freezer l’appareil et le redémarrer, quand un utilisateur cliquait sur un mystérieux lien contenu dans un message, Apple avait indiqué en janvier 2018 avoir corrigé la vulnérabilité. En 2017, un autre bug avait été découvert et permettait lui aussi de bloquer les iPhone, par le biais d'un message contenant une combinaison d'emoji. Plus d'infos voir le site d'infos TheVerge.com (anglais) Voir aussi: Lire toutes les actus sur l'iphone.
La majorité des chevaux de Troie se ressemblent. Après être entrés dans un dispositif, ils volent les informations de paiement du propriétaire, minent des crypto-devises pour les attaquants ou cryptent les données et exigent une rançon. Mais certains montrent des capacités qui rappellent les films d’espionnage hollywoodiens. Un cheval de Troie découvert récemment appelé Skygofree (cela n’a rien à voir avec le service de télévision Sky Go), il porte le nom d’un des domaines qu’il utilisait). Skygofree regorge de fonctions, dont certaines n’avaient jamais été rencontrées ailleurs. Par exemple, il peut suivre l’emplacement d’un appareil sur lequel il est installé et activer l’enregistrement audio lorsque le propriétaire se trouve à un certain endroit. Dans la pratique, cela signifie que les agresseurs peuvent commencer à écouter les victimes quand, par exemple, elles arrivent au bureau ou visitent la maison du PDG. Une autre technique intéressante employée par Skygofree consiste à connecter subrepticement un smartphone ou une tablette infectés à un réseau Wi-Fi contrôlé par les attaquants ( même si le propriétaire de l’appareil a désactivé toutes les connexions Wi-Fi de l’appareil.) Cela permet de collecter et d’analyser le trafic de la victime. En d’autres termes, quelqu’un, quelque part, saura exactement quels sites ont été consultés et quels sont les identifiants, mots de passe et numéros de carte qui ont été saisis. Le programme malveillant dispose également de quelques fonctions qui l’aident à fonctionner en mode veille. Par exemple, la dernière version d’Android peut arrêter automatiquement les processus inactifs pour économiser la batterie, mais 'Skygofree' est capable de contourner cette fonctionnalité en envoyant périodiquement des notifications système. 'Skygofree' s’ajoute automatiquement à la liste des favoris. Les malwares peuvent également surveiller les applications populaires telles que Facebook Messenger, Skype, Viber et WhatsApp. Dans ce dernier cas, les développeurs ont de nouveau fait preuve de savoir-faire (le cheval de Troie lit les messages WhatsApp via les Services d’accessibilité) C’est une sorte d'oeill numérique qui lit ce qui est affiché à l’écran, et dans le cas de 'Skygofree', il recueille les messages de WhatsApp. L’utilisation des services d’accessibilité nécessite la permission de l’utilisateur, mais le malware cache la demande d’autorisation derrière une autre requête apparemment innocente. Enfin et surtout, 'Skygofree' peut allumer secrètement la caméra frontale et prendre une photo lorsque l’utilisateur déverrouille l’appareil – on ne peut que deviner comment les criminels utiliseront ces photos. Cependant, les auteurs de ce cheval de Troie innovant n’ont pas renoncé aux fonctionnalités plus banales. 'Skygofree' peut également intercepter des appels, des messages SMS, des entrées de calendrier et d’autres données utilisateur. 'Skygofree' à été découvert récemment, fin 2017, mais des analyses montre que les attaquants l’utilisent et l’ont amélioré constamment, depuis 2014. Au cours des trois dernières années, il est passé d’un malware plutôt simple à un 'spyware' complet et multifonctionnel. Le malware est distribué par le biais de faux sites Web d’opérateurs mobiles, où 'Skygofree' est déguisé en mise à jour pour améliorer la vitesse de l’Internet mobile. Si un utilisateur tombe dans le piège et télécharge le cheval de Troie, il affiche une notification indiquant que l’installation est censée être en cours, se cache de l’utilisateur et demande des instructions supplémentaires au serveur de commande. En fonction de la réponse, il peut télécharger différentes charges utiles, les attaquants ont des armes adaptées à toutes les situations. Mieux vaut prévenir À ce jour, le service de protection cloud n’a enregistré que quelques infections, toutes localisées en Italie. Ce logiciel existe depuis 2014 et son utilisation est toujours d’actualité, surtout en Italie qui semble être également son pays d’origine 'Nos données statistiques indiquent plusieurs victimes à ce jour, toutes en Italie, souligne Kaspersky. Et d’après les éléments de langage et les données techniques trouvés dans le code décompilé, les limiers de Kaspersky pensent « avec un haut degré de certitude que les auteurs des implants Skygofree travaillent pour une société informatique italienne proposant des solutions de surveillance, à la manière de HackingTeam ». Mais cela ne signifie pas que les utilisateurs d’autres pays peuvent baisser la garde, les distributeurs de logiciels malveillants peuvent changer leur public cible à tout moment. La bonne nouvelle, c’est que vous pouvez vous protéger contre ce cheval de Troie avancé comme de toutes les autres infections : secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Depuis plus d'un an, un logiciel malveillant 'Kovter' (adware) a infecté les machines de plusieurs millions d'internautes, utilisateurs du service de vidéos pornographiques. Un piratage de grande envergure. Le site de vidéos pornographiques Pornhub, leader mondial du secteur, a été victime d'un logiciel malveillant, ayant touché plusieurs millions d'utilisateurs dans le monde, l'attaque a été révélée par la firme de sécurité Proofpoint. Des clics automatiques Et elle ne date pas d'hier. Concrètement, depuis plus d'un an, les machines des internautes ont été infiltrées par le biais d'une fausse publicité, les invitant à mettre leurs navigateurs internet ou leurs systèmes d'exploitation à jour. Et en cas de clic, les victimes installaient en réalité un malware capable de générer des clics sur des publicités, pour générer des revenus publicitaires pour les pirates. D'autres risques potentiels sont à craindre. Car le malware 'Kovter', une fois installé, est capable de commettre d'autre méfaits, comme installer d'autres logiciels malveillants, ou subtiliser des données privées. Compte tenu du trafic de Pornhub, plusieurs centaines de millions de visiteurs chaque mois, ce sont des millions d'internautes qui ont été potentiellement touchés par cette attaque. C'est cet énorme délai entre la mise en oeuvre de l'attaque et sa découverte qui a permis de toucher autant de monde. Pornhub, dans la foulée, a assuré avoir stoppé sa propagation. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.
Le chiffre est énorme, Yahoo vient de révéler qu’un milliard de comptes utilisateurs avaient été piratés lors d’une intrusion survenues en août 2013 par une "tierce personne non autorisée". Noms, adresses mails, numéros de téléphone, dates d’anniversaire, et "dans certains cas" questions de sécurité cryptées (avec les réponses) ont pu être récupérés par le pirate, rapporte le site américian VentureBeat. [quote]Les recherches ont cependant rapidement permis d’établir qu’aucune donnée de carte de paiement ou de comptes bancaires n’a été volée, précise le responsable de la sécurité de l'entreprise Bob Lord. [/quote] Les données des cartes de paiement et les informations sur les comptes en banque ne sont pas stockées au sein du système" qui a été hacké. Le piratage a été rendu possible par le biais de faux cookies. Mesures de sécurité: Yahoo a indiqué avoir prévenu les utilisateurs susceptibles d'être touchés par ce piratage. Si vous pensez que certaines de vos informations ont pu être volées, nous vous recommandons de repérer toute activité suspecte de votre compte et de faire très attention aux personnes avec qui vous communiquez. Ne cliquez sur aucun lien ou aucune pièce jointe en provenance du mail d'une personne que vous ne connaissez pas. En septembre 2016, Yahoo avait déjà reconnu 'le piratage en 2014 de 500 millions de comptes' appartenant à ses utilisateurs. Selon le groupe, qui traverse de grandes difficultés financières, ce nouveau piratage est "probablement" distinct de cette précédente cyberattaque. Cette nouvelle déconvenue majeure intervient au plus mauvais moment pour Yahoo qui a conclu un accord fin juillet pour céder au géant des télécoms Verizon ses activités de coeur de métier (Yahoo Mail, Yahoo News) pour 4,8 milliards de dollars. Après la révélation de la cyberattaque de 2014, Verizon s'était dit prêt fin octobre à mener à bien la transaction, mais avait prévenu qu'il ne le ferait pas aveuglément. Voir aussi: Yahoo! confirme le piratage de 500 millions de comptes. Clic pour lire toutes les actus Yahoo!.
TF1 a annoncé la fermeture de son service de vidéos en ligne à compter du 17 février 2016. La première chaîne a communiqué l'information par le biais d'un mail envoyé à ses internautes. Wat TV a été lancé en 2006 en espérant concurrencer les deux mastodontes de la vidéo en ligne. Edit le 20.3.2016: Nouveau lien pour les vidéos clic ici pour lire l'article.
Plusieurs banques préviennent que les services bancaires effectués par internet risquent d'être moins sûrs dans les prochains mois. La raison ? Microsoft ne met plus à jour les systèmes de sécurité de Windows XP depuis le 8 avril 2014, plus de 600.00 ordinateurs seraient concernés. Ce qui en fera une cible de choix pour les pirates informatiques en tout genre. De quoi pousser les banques à conseiller vivement à leurs clients de changer de système, car il ne sera bientôt plus accepté pour effectuer des mouvements bancaires, au plus tard le 31/03/2015 KBC et Argenta ont déjà envoyé un courrier à leurs clients pour les prévenir. Belfius est en passe de le faire et BNP Paribas suit le mouvement. [quote]"Près de 600.000 PC seraient encore sur Windows XP, sans compter les 100.000 PC qui ne sont pas branchés à internet" précise Eddy Willems, cyber spécialiste et porte-parole de la compagnie d'antivirus G Data.[/quote] Microsoft annonce pour sa part un outil gratuit permettant de convertir les fichiers (données et paramètres) d'une machine XP vers Windows 7 ou supérieur, et ce, sur le même ordinateur ou non. Une sorte d'ultimatum ? Cette mise en garde offusque certains utilisateurs qui la ressentent comme un ultimatum. Il faudra donc, acquérir non seulement un nouvel OS, mais aussi, fort probablement, un nouvel ordinateur. Car migrer depuis l’environnement XP vers Windows 7 ou 8 sans remplacer les machines sera difficile si les PC affichent plus de 5 ans au compteur, le surcoût variera alors de 350 à 1.000 euros. L’utilisateur ne doit pas être le maillon faible. [quote]Pour cet ancien employé de Fortis aujourd’hui retraité, les mesures de sécurité bancaire placées au-dessus du système d’exploitation lors des transactions de PC Banking suffiraient à se protéger contre les malwares. Par le biais de sites sécurisés, d’un Digipass et de codes secrets.[/quote] Autre son de cloche chez Febelfin, qui représente le secteur bancaire. [quote]Le porte-parole Rodolphe de Pierpont, a déclaré qu’il n’existe aucune date officielle de suppression de Windows XP dans l’environnement bancaire: "Chaque banque détermine son niveau de sécurité en fonction de sa clientèle et de sa politique concurrentielle. Mais il s’agit de la sécurité globale des transactions. La sécurité doit jouer à tous les niveaux et donc aussi au niveau du système d’exploitation, l’utilisateur ne doit pas être le maillon faible de la sécurité bancaire."[/quote] XP fait toujours de la résistance Windows XP (qui à 13 ans) a été conçu en 1998 et commercialisé en 2001 alors qu’internet n’était pas encore la machine à pirater qu’il est aujourd’hui. Et depuis le 8 avril, il n’y a plus de mise à jour ni, surtout, de correctifs de sécurité. Les constructeurs de nouvelles imprimantes peuvent ainsi ne plus proposer les pilotes pour Windows XP, et c’est exactement la même chose pour Office 2003. Ce vieux Windows XP commence à quitter nos PC. En quelques mois, son taux d’utilisation dans le monde a chuté à près de 15% de l'ensemble des OS, voire moins de 10% dans certains pays d'Europe. Si Microsoft assume la fin du support gratuit de son ancien système d'exploitation, elle continue à assurer un support payant pour les entreprises qui le désirent. [quote]Nous avions prévenu le marché depuis déjà 5 ans, insiste Jean-Benoit Van Bunnen responsable de Windows Chez Microsoft Belgique, mais des entreprises et des services publics peuvent encore avoir accès à ce que l’on appelle un ‘custom services agreement’ de maintenance personnalisée. Ce support n’a pourtant qu’une durée déterminée et a pour vocation de faciliter la période de migration vers un OS actuel. "[/quote] Pour le représentant de Microsoft, les banques doivent faire face à une problématique particulière: [quote]"Les organismes financiers doivent supporter une myriade de combinaisons de systèmes d’exploitation et de navigateurs. Le nombre de combinaisons est considérable et il suffit d’une faille sur un navigateur spécifique pour fragiliser l'ensemble. Pour les banques, la maintenance informatique devient très difficile."[/quote] Les antivirus poursuivent le combat. Sorte de victimes collatérales de la fin du support de Microsoft, les éditeurs d’antivirus sont, eux, obligés d’apporter une protection aussi efficace que possible, quelle que soit la plate-forme logicielle utilisée par le client. C’est ainsi que, comme d’autres, Bitdefender prolonge son support antimalware pour les utilisateurs de Windows XP. Les développements pour cette antique version dureront jusqu’à 32 mois après la fin du support de Microsoft pour XP (SP3) et Office 2003, c'est-à-dire jusqu’en janvier 2016 pour les particuliers et janvier 2017 pour les professionnels. Cela pourrait même continuer après cette limite dit-on chez BitDefender: [quote]"Nous envisageons, le cas échéant, de prolonger le support après ces dates, en fonction de la situation du marché."[/quote] PETITE ASTUCE: Voici une astuce pour faire croire à Fortis que vous avez une nouvelle machine, en gadant votre XP. – Utiliser un navigateur récent comme google chrome sur votre XP, que l’on peut télécharger gratuitement. – Installez y l’extension gratuite : User-Agent Switcher . – Il vous suffit de choisir l’agent 'Chrome on Widows' Le Pc Banking est content, et vous avez économisé une nouvelle machine. Ceci dit avec un vieux PC, utilisez un navigateur et un anti-virus reste d'actualité pour éviter les pirates! Voir aussi: (RAPPEL) Microsoft abandonne le support de Windows XP et office 2003 le 8 avril 2014 secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
La NSA , l'Agence nationale de sécurité américaine, et son homologue britannique le GCHQ ont pu intercepter des quantités massives de communications en volant des clés de cryptage de cartes SIM. C'est ce qu'affirme, jeudi 19 février 2015, The Intercept, site américain, en s'appuyant sur des documents confidentiels fournis par le lanceur d'alerte Edward Snowden. Cette clé permet de chiffrer et déchiffrer toutes les communications de l'utilisateur du téléphone, sans que la compagnie de téléphone et les autorités du pays soient au courant. Avoir ces clés permet aussi d'éviter de demander un mandat pour mettre quelqu'un sur écoute, et ne laisse aucune trace sur le réseau qui révélerait l'interception de la communication. Selon les informations de The Intercept, l'agence de renseignement américain a aidé le GCHQ à s'introduire dans les réseaux informatiques du principal fabricant de carte SIM pour dérober ces clés, chez Gemalto. Cette société de droit néerlandais cotée au CAC40 est le leader mondial des cartes SIM, qu'elle fournit à 450 opérateurs dans 85 pays, grâce à 40 usines de fabrication. Mais l'activité de Gemalto ne s'arrête pas là, cette société de sécurité informatique conçoit et commercialise également des puces sécurisées pour cartes bancaires, pour les cartes d'identité et permis de conduire de plusieurs pays, dont l'Afrique du Sud et les Pays-Bas, ou encore les passeports biométriques de la Belgique. Dans un communiqué, Gemalto a indiqué qu'elle prenait très au sérieux les affirmations de The Intercept. [quote]Nous allons consacrer toutes les ressources nécessaires pour comprendre la portée de ces techniques sophistiquées utilisées pour intercepter les données sur les cartes SIM, a indiqué l'entreprise, qui estime dans un communiqué, que la cible de l'attaque décrite par The Intercept n'était pas Gemalto en tant que telle, il s'agirait d'une tentative pour atteindre le plus grand nombre de téléphones portables possible dans le but de surveiller les communications mobiles sans l'accord des opérateurs et des usagers. [/quote] A l'ouverture de la Bourse, l'action Gemalto perdait 8%, ce vendredi matin. Comment la NSA a-t-elle fait ? [quote]Pour réussir leur coup, la NSA et le GCHQ ont travaillé de consort pour cibler des employés de Gemalto, mais aussi de nombreuses grandes entreprises télécoms et de fabricants de cartes SIM, précise le site. Le programme 'HIGHLAND FLING' visait spécifiquement le QG français de l'entreprise, centre névralgique des opérations internationales du groupe. Big Brother a espionné les emails et les comptes Facebook de nombreux employés, notamment grâce au programme de surveillance Xkeyscore, qui pouvait intercepter le trafic Web (qui n'était pas crypté à l'époque) à l'entrée des réseaux de Google, Facebook ou Yahoo.[/quote] Les documents rendus publics par The Intercept mentionnent à titre d'exemple un employé de la société dont le GCHQ a détecté qu'il transmettait des fichiers chiffrés par le protocole PGP depuis la Thaïlande Les clés de chiffrement convoitées par les services britanniques et américains sont en effet souvent transmises aux clients de Gemalto par le biais de courriels sécurisés par ce protocole. [quote]Le GCHQ, avec le support de la NSA, a puisé dans les communications privées d'ingénieurs et d'autres salariés du groupe dans de multiples pays, pour parvenir à dérober ces clés, écrit The Intercept. Il est impossible de savoir combien ont été volées par la NSA et le GCHQ, mais le nombre est sidérant », ajoute-t-il.[/quote] La NSA, par exemple, était déjà capable en 2009 de traiter entre 12 et 22 millions de clés par seconde, pour pouvoir les utiliser plus tard au besoin afin d'écouter des conversations ou intercepter des mails. Carte SIM, clé de cryptage, comment ça marche. ? [quote]Parce que les ondes radio, qui voyagent par les airs, sont faciles à intercepter, un système de cryptage a été mis en place. Une clé est stockée sur la carte SIM, et l'opérateur dispose de l'unique copie. Lors d'un appel, une authentification a lieu avec la tour voisine, et l'échange est alors sécurisé. En théorie.[/quote] Combien de téléphones sont concernés. ? Quels autres fabricants ont été touchés. ? Dans tous les cas, c'est game over pour la vie privée, estime le professeur de cryptographie Matthew Green, un rappel de centaines de millions, voire plus, de cartes SIM serait une opération coûteuse et dantesque. L'Electronic Frontier Foundation rappelle cependant qu'il existe méthodes alternatives de cryptage déjà disponible sur iOS et Android, comme Signal, RedPhone et TextSecure, en espérant que la NSA n'ait pas déjà volé leurs clés Et Gemalto ne savait rien. ? Pour envoyer les clés aux opérateurs, Gemalto procède par courrier, ou, plus souvent, par email ou FTP. Selon les documents fournis par l'ex-consultant de la NSA, Edward Snowden, les agences américaines et britanniques ont réussi à s'introduire dans le réseau interne de Gemalto. Elles ont vraisemblablement prélevé les précieux sésames à la source et pouvait décrypter les communications sans laisser de trace. L'entreprise jure qu'elle n'était au courant de rien et juge ces révélations inquiétantes et perturbantes. Voir aussi: Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.
Il s’agit d’une des histoires effrayantes les plus attendues dans le monde de la sécurité informatique. Depuis des décennies, on attend parler de la légende urbaine d’un virus incurable qui serait capable de rester dans un ordinateur pour toujours, mais il semble que des individus auraient dépensé quelques millions de dollars afin que la légende devienne réalité. La société russe Kaspersky, spécialisée en sécurité informatique a annoncé mardi avoir mis au jour un groupe à l’origine d’attaques d’une complexité sans précédent infectant les disques durs de gouvernements, agences gouvernementales et sociétés stratégiques. Baptisé 'Equation' par Kaspersky, ce groupe a infecté depuis 2001 des milliers, voire des dizaines de milliers de victimes dans plus de 30 pays dans le monde, écrit la société dans 'un rapport' (anglais). [quote]Kaspersky évoque un groupe qui surpasse tout ce qui est connu en termes de complexité et de sophistication des techniques et unique dans presque tous les aspects de ses activités. Il utilise des outils très compliqués et coûteux à développer en vue d’infecter les victimes, accéder à leurs données et masquer son activité avec un professionnalisme remarquable, est-il expliqué.[/quote] Concernant les auteurs de ces attaques, le laboratoire russe fait état de liens solides avec le fameux virus Stuxnet, à l’origine d’attaques contre le programme nucléaire iranien et utilisé selon Téhéran par les Etats-Unis et Israël. Ainsi le virus 'Fanny', l’un de ceux utilisés par le groupe, porte des traces qui indiquent que les développeurs d’Equation et Stuxnet sont soit les mêmes, soit coopèrent étroitement. Les pays les plus touchés sont: - L'Iran - La Russie - Le Pakistan - L’Afghanistan - L’Inde - La Chine - La Syrie - Le Mali Les cibles, sélectionnées avec une précision chirurgicale, vont: - Des gouvernements aux antennes diplomatiques - Armées - Médias - Organisations islamiques - Les secteurs des télécoms - Des hydrocarbures - Du nucléaire - Des nanotechnologies - De la finance… Le mode opératoire faisait en sorte de ne pas viser certains pays comme la Jordanie, la Turquie et l’Egypte. Agissant par le biais de virus connus sous le terme de 'cheval de Troie', les outils utilisés par le groupe Equation avaient la particularité d’infecter des disques durs et le programme informatique gérant leur fonctionnement. Ces disques durs étaient même reprogrammés afin que les virus deviennent quasi impossibles à éliminer, les données des ordinateurs des victimes pouvaient être récupérées via des clés USB ou des CD-ROM infectés. [quote]Ainsi, raconte Kaspersky, des scientifiques participant à une conférence au Texas ont reçu des CD-ROM consacrés à l’événement mais aussi porteurs de ces virus capables de transmettre leurs informations vers des serveurs du groupe Equation.[/quote] Les programmes de l’Equation Group disposent de fonctions d’autodestruction, ce qui laisse entendre que le nombre de cibles est aujourd’hui difficile à évaluer. Néanmoins, rassurez vous car cette habilité restera certainement tellement rare que vous aurez plus de chances de croiser un panda marcher dans la rue. Reprogrammer un disque dur est bien plus complexe que de créer un logiciel Windows par exemple. Chaque modèle de disque dur est unique et il est extrêmement cher et compliqué de développer d’autres versions du micro-logiciel. Un hacker doit obtenir la documentation interne du fabricant du disque dur (ce qui est déjà mission impossible), acheter des disques du même modèle, développer et tester les fonctionnalités requises et infiltrer des fonctions malveillantes dans le micro-logiciel existant tout en veillant à ce qu’il conserve ses fonctionnalités d’origine. Il s’agit d’une ingénierie extrêmement complexe qui requiert des mois de développement et des millions d’investissement. C’est pourquoi il n’est pas envisageable d’utiliser ce type de technologies dans des malwares criminels ou même dans des attaques ciblées, de plus, le développement de micro-logiciel requiert évidemment une approche boutique qu’il est difficile de mettre en place. De nombreux fabricants créer des micro-logiciels pour différents disques durs tous les mois, de nouveaux modèles sortent constamment et pirater chacun d’eux est tout juste impossible et inutile pour le groupe Equation et n’importe qui d’autre. Si Kaspersky se contente d’établir des hypothèses, Reuters a de son coté contacté d’anciens employés de la NSA qui confirment la validité de l’analyse de l’éditeur antivirus et que les outils développés par l’Equation Group étaient toujours considérés comme ayant de la valeur pour les analystes de la NSA. Un autre analyste cité par Reuters confirme que la technique de dissimulation employée par les programmes décrits par Kaspersky a bien été mise au point par les services de Fort Meade. Interrogé par Ars Technica, la NSA s’est de son coté refusée à tout commentaire spécifique et rappelle qu’elle continue d’agir dans le cadre légal défini par le gouvernement américain. Un refrain déjà enttendu. La conclusion pratique de cette histoire est qu’un malware capable d’infecter un disque dur HDD existe désormais mais l’utilisateur moyen n’est pas en danger. Ne détruisez pas votre disque dur à coup de marteau, sauf peut-être si vous travaillez dans le nucléaire en Iran. Faites plus attention aux risques bien plus ennuyeux mais aussi bien plus probables comme être piraté à cause d’un mauvais mot de passe ou aux antivirus obsolètes.
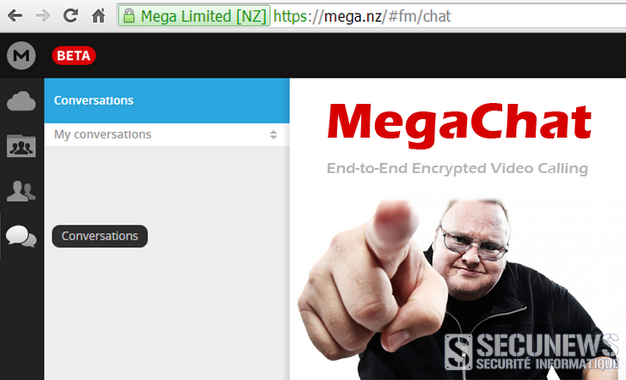
Le service de messagerie ultra-sécurisé du controversé Kim Dotcom n'est actuellement proposé que dans sa version Beta, et les fonctionnalités de chat texte et de visio-conférence y sont pour l'instant absentes, mais il est bel et bien possible, aujourd'hui, de converser avec quiconque directement depuis un simple navigateur web. Le service garantit, selon son fondateur (qui en fait d'ailleurs le nerf de sa guerre) la protection des conversations par leur chiffrement intégral, c'est bien entendu l'argument de séduction majeur de MegaChat, qui s'adresse avant tout à cette communauté de rebelles du web souhaitant compliquer la tâche de l'agence de sécurité américaine (NSA) dans sa mission d'espionnage parfois illicite! De quoi s'inscrire en opposition totale avec le leader du secteur, Skype, contraint, lui, de fournir toutes les données voulues à la NSA depuis quatre ans (le scandale avait été révélé par l'affaire Snowden). Avec MegaChat, Kim Dotcom souhaite quant à lui s’attaquer directement à des géants comme Skype, Google Hangouts et encore WhatsApp qui vient tout juste de lancer sa version Web. Pour tester l'application, autrement baptisée SkypeKiller par son créateur et ses premiers fans, il suffit de se connecter sur son compte Mega et de cliquer sur la petite icône de messagerie située sur la gauche de la fenêtre... Elle est dès à présent accessible à tous, par le biais du futur nouveau nom de domaine du service mega.nz (au lieu de mega.co.nz). Voir aussi: Clic pour lire toutes les actus sur Kim Dotcom. Clic pour lire toutes les actus sur edward snowden. Clic pour lire toutes les actus sur la NSA.
Il aura fallu attendre 19 ans pour que Windows corrige une faille de sécurité présente dans tous les Windows. Présentée comme "critique" cette faille (CVE-2014-6332) permettait à des pirates d'accéder à distance aux ordinateurs utilisant Internet Explorer. Mieux vaut tard que jamais ! Microsoft qualifie la faille de "critique" dans un bulletin de sécurité où il explique qu'elle peut permettre à des pirates d'accéder à distance à un ordinateur par le biais de sites internet conçus à cet effet et auxquels l'utilisateur accède avec son navigateur Internet Explorer. [quote]"Les utilisateurs ayant activé les mises à jour automatique n'ont pas besoin de prendre des mesures, car ils seront automatiquement protégés", a assuré un porte-parole de Microsoft. [/quote] Le patch de sécurité corrige la faille dans plusieurs éditions de Windows: - Server 2003, 2008 et 2012 - Vista - RT - 7 - 8 - 8.1 Clic pour lire le bulletin de sécurtié de Microsoft. (MS14-064) L'équipe de chercheurs d'IBM qui avait identifié la faille estime toutefois dans un blog que "toutes les versions de Windows depuis Windows 95" sont affectées et que le morceau de programme incriminé "est au moins vieux de 19 ans et exploitable à distance depuis 18 ans". Les éditions les plus anciennes du système d'exploitation ne sont plus commercialisées et Microsoft n'assure plus de soutien technique pour elles, certaines d'entre elles, comme Windows XP, restent malgré tout très utilisées. Windows fait fonctionner environ 90% des ordinateurs dans le monde. Voir aussi: La plus grande faille de l’histoire dans la sécurité d’Internet corrigée. Un siècle de sécurité informatique, radio, télécommunication. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
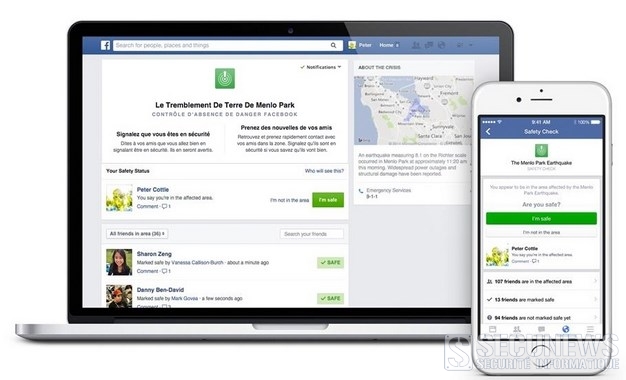
En cas de catastrophe naturelle ou d’accident de grande ampleur, Facebook enverra un message aux utilisateurs concernés pour savoir s’ils vont bien… Un tremblement de terre, un incendie, un accident nucléaire, une invasion extraterrestre, une apocalypse zombie…, on ne compte plus les événements qui nous font nous demander si des proches vont bien, Facebook a trouvé la parade avec 'Safety Check.' Les responsables de Facebook sont partis d'un constat assez simple. Lorsqu'un désastre ou une crise majeure se déroule sur une partie du globe, le réseau social est largement utilisé, tant par les personnes touchées directement que par leurs familles et leurs proches. Les uns le font dans un but de rassurer les autres, ces derniers essayant de savoir si leur parent ou ami proche est bien en sécurité. Ils ont donc créé un bouton et toute une procédure de "contrôle d'absence de danger" qui sera axé sur trois piliers principaux: 1. De par votre localisation, Facebook vous enverra des notifications pour vous demander si vous êtes bien en sécurité. 2. Il vous sera alors possible de cliquer sur le bouton "Je suis en sécurité" afin de rassurer vos proches et parents. 3. Vous aurez également, que vous soyez ou non dans la zone de crise, la possibilité de savoir rapidement si vos proches sont à l'abris en lieu sûr. D'office, l'application sera paramétrée pour que seuls vous et vos amis puissent voir ces statuts de sécurité. C'est le tsunami qui a eu lieu au Japon en 2011 qui a fait prendre conscience à Mark Zuckerberg et son équipe qu'il était important de proposer une telle solution. A l'époque, tant les victimes que leurs proches avaient utilisé les nouvelles technologies et les médias sociaux pour se manifester ou venir aux nouvelles. Les utilisateurs de Facebook auront le choix d’utiliser ou non cette fonction qui utilise la géolocalisation. En cas de 'Big One' en Californie, Facebook peut aussi s'inquiéter de votre sort si vous êtes un habitant de San Francisco ou si votre adresse IP le laisse croire, ou même si vous avez posté un statut indiquant 'En route pour L.A.! Yeah, ça va secouer!' Cette nouvelle application s’annonce surtout pratique pour les régions les plus touchées par des catastrophes naturelles, comme le Japon (tsunamis, tremblements de terre…), la côte ouest des Etats-Unis (séismes…), etc.. Comment signaler que je suis en sécurité en cas de catastrophe, ou signaler que quelqu’un d’autre est en sécurité ? [quote]Lorsque vous recevez un message de Facebook vous demandant si vous allez bien, cliquez sur 'Je suis en sécurité' - Accédez à la page du contrôle d’absence de danger. - Sur la page du contrôle d’absence de danger, recherchez un ami à l’aide de son nom ou d’informations sur son profil. Gardez à l'esprit que vous pouvez signaler qu'une personne est en sécurité uniquement si elle fait partie de votre réseau d'amis. - Cliquez sur Signaler comme en sécurité en regard du nom de la personne. - Vous pouvez également, cliquer sur 'Commenter sous son nom' pour lui faire part de vos opinions ou préoccupations. Une fois que quelqu'un a été signalé en sécurité, nous le faisons savoir à ses amis par le biais du fil d'actualité et de notifications. Vous pouvez régler les types de notifications que vous recevez sur la page du contrôle d’absence de danger. [/quote] (Introduction Safety Check)Facebook va lance Un bouton "Je suis en sécurité" pour les catastrophes naturelles
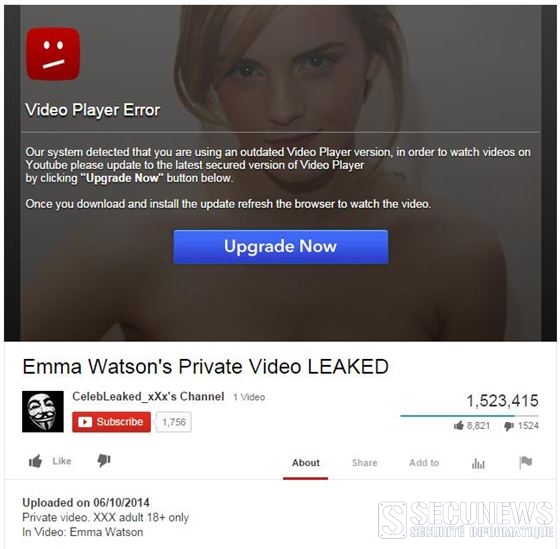
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
Le lanceur d'alerte Edward Snowden a affirmé que l'Agence de sécurité nationale américaine (NSA) disposait d'un logiciel antivirus capable de contre-attaquer automatiquement, sans aucune intervention humaine, contre des pirates informatiques, même si ces représailles ne sont pas toujours adéquates. Une arme redoutable Selon l'ancien consultant de la NSA, aujourd'hui réfugié en Russie, cet antivirus nommé "MonsterMind" est une arme redoutable. Il permet, en cas d'attaque par des pirates informatiques contre des intérêts américains, de mener automatiquement des représailles contre l'ordinateur hébergeant l'adresse à l'origine de l'attaque, a-t-il expliqué dans une longue interview au magazine Wired. Ce sont les premières révélations publiques concernant cet antivirus. Mais selon Edward Snowden ce type de réponse automatique pose problème car des pirates informatiques habiles font transiter leurs attaques par le biais d'adresses internet de façade, or MonsterMind s'attaquera en représailles à cette adresse tierce, au lieu de remonter vers les vrais coupables. [quote]"Vous pouvez avoir quelqu'un en Chine, par exemple, qui lance une attaque en la faisant transiter par une adresse en Russie, et alors nous nous retrouvons à contre-attaquer et à nous en prendre à un hôpital en Russie" qui n'est pour rien dans l'attaque originale, a regretté Edward Snowden.[/quote] Le déclic de Snowden Au cours de cette interview, qui s'est étalée sur plusieurs jours à Moscou, durant lesquels le lanceur d'alertes s'est montré gai et détendu, Edward Snowden a également expliqué quel avait été le déclic qui l'avait poussé à faire fuiter des centaines de milliers de documents concernant la sécurité américaine. Selon lui, après des mois durant lesquels il était de plus en plus mal à l'aise au vu des activités de la NSA, des déclarations malhonnêtes devant le Congrès de James Clapper, directeur du renseignement national, l'ont poussé à agir. Au cours de cet entretien devant des élus en mars 2013, James Clapper avait affirmé que la NSA ne collectait pas "sciemment" d'informations sur les Américains. [quote]"Je crois que je lisais ça dans le journal le lendemain, on en parlait avec les collègues et je leur disais: Tu peux croire ça ?", raconte Edward Snowden. Celui-ci relate que ses collègues ne semblaient pas choqués, mais que lui craignait de s'enfoncer dans un système de plus en plus "diabolique", ce qui l'avait poussé à agir.[/quote] Enfin, Edward Snowden pense que dans les milliers de documents qu'il a fait fuiter, et qui n'ont pas encore tous été exploités, dorment encore certainement des documents qui pourraient compromettre encore davantage les services du renseignement américain. Clic pour lire tous les articles sur la NSA
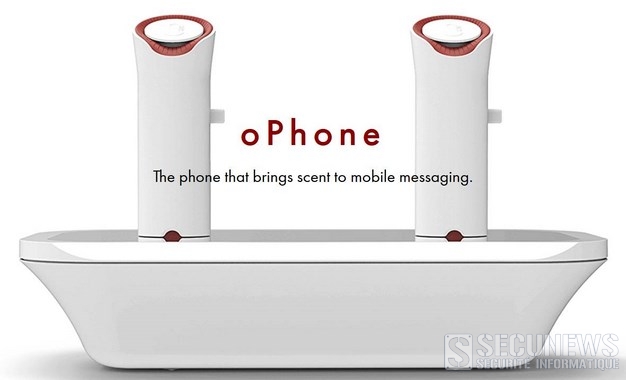
Appareil cylindrique reposant sur un dock, l'oPhone diffuse 32 odeurs originales, le petit boîtier blanc crée par Vapor Communications sera commercialisé début 2015. L'ophone recèle un potentiel important, selon l'initiateur du projet, David Edward, professeur franco-américain qui a son labo à Paris. [quote]"Il y a un grand intérêt de la part de la Silicon Valley, car il s'agit concrètement de pouvoir changer la communication globale d'aujourd'hui", a-t-il expliqué.[/quote] Appareil de forme cylindrique reposant sur un dock, l'oPhone est un petit boîtier blanc qui génère des signaux aromatiques complexes en succession rapide de petites émissions de vapeurs, comme un téléphone standard transmet des informations audio. Il fonctionne grâce à la manipulation technologique de particules, d'une manière similaire à la technologie d'aérosols médicaux. 300.000 combinaisons possibles D'abord réservé aux utilisateurs de l'iPhone par le biais d'une application gratuite appelée oSnap, téléchargeable à partir du 17 juin, l'oPhone dispose pour l'instant de 32 odeurs originales, afin de créer sa propre odeur, l'utilisateur peut en combiner jusqu'à huit, ce qui représente d'ores et déjà 300.000 combinaisons possibles. L'éventail des senteurs étant très large dans le monde réel, un choix de fragrances était nécessaire pour débuter les expérimentations. Une fois le système opérationnel, un promeneur pourra par exemple prendre une photo lors d'une balade en forêt, à laquelle il ajoutera ensuite une ou plusieurs odeurs restituant l'ambiance olfactive l'entourant. Il enverra ensuite un "oNote", un fichier transmis par SMS, à un ami, qui en visualisera d'abord la composition sur le site dédié, puis, s'il dispose lui aussi d'un iPhone, le téléchargera vers l'oPhone pour le sentir. L'odeur en elle-même sera produite par des mini-capsules baptisées oChips. Un champ d'applications presque infini Le champ d'applications s'annonce quasiment infini que ce soit dans la médecine ou l'industrie mais, après les simples SMS, le commerce en ligne apparaît comme le secteur le plus porteur. [quote]"Depuis des mois on a des conversations avec des représentants du monde alimentaire, du cinéma, des parfums, des voyages et des voitures", confirme David Edwards.[/quote] S'il n'est pas encore possible aujourd'hui d'imaginer un dispositif analysant une odeur pour la retranscrire fidèlement (trop compliqué pour l'instant selon le chimiste à l'origine du projet), l'émergence du message olfactif pourrait bien avoir un impact équivalent à celui de l'impression 3D. Des démonstrations ouvertes au public du 19 au 31 juin 2014 Le public aura l’occasion de se rendre à son laboratoire parisien du 19 au 31 juin pour une démonstration de l’appareil. Parallèlement une campagne de financement participatif se déroulera sur le site Indiegogo du 17 juin au 31 juillet 2014, les contributeurs pourront bénéficier du produit en avant-première à un prix préférentiel de 149 euros, contre 199 euros lors de sa mise en vente. Accéder au site officiel (anglais)
L'administrateur d'un site pirate français de téléchargement et de partage de films, de musiques et de jeux a été interpellé et mis en examen jeudi à Strasbourg. Selon le parquet, ce Strasbourgeois de 28 ans a été déféré devant un juge et mis en examen. Une information a été ouverte pour diffusion, sans autorisation, de fichiers protégés par le doit d'auteur, une infraction assimiliée à de la contrefaçon. L'enquête avait débutée il y a un an faisait suite à une plainte de la Sacem et de l'Association de lutte contre la piraterie audiovisuelle (Alpa). Le suspect qui se faisait appeler "Nightbird" (oiseau de nuit), animait un site dénommé "The Pirate Island". Il a annoncé lui-même son interpellation à ses usagers indiquant avoir fermé son site internet après son arrestation intervenue mercredi, le webmaster a affirmé avoir été victime d'une dénonciation. [quote]"En effet, j'ai aujourd'hui été interpellé par la DIPJ de Strasbourg suite à la plainte de la SACEM, de l'ALPA et suite à une dénonciation." indique le webmaster. Pour conclure, sachez que le site ferme définitivement ses portes et qu'aucune suite ne sera donnée à TPI. Attention donc aux arnaques si vous êtes contactés pour une soit disante "copie" ou "suite" à TPI."[/quote] Selon Zataz, "The Pirate Island" comptait plus de 50.000 membres qui pouvaient accéder à environ 9.400 films et plus de 13.000 séries télévisées ainsi qu'à des fichiers musicaux qui étaient mis à disposition par le biais de liens. Le site fonctionnait sur un système qui proposait aux adhérents, moyennant quelques euros de raccourcir leur temps de téléchargement à partir de banque de données, il aurait permis de générer un chiffre d'affaire de plus de 400.000 euros, dont la moitié aurait été pour le webmaster qui risque très gros aujourd'hui devant la justice. La police détient désormais les coordonnées des clients du site, répertoriant ceux qui ont payé pour avoir accès aux fichiers piratés, mais, selon Numerama, "il est très peu vraisemblable que les informations concernant les utilisateurs du site soient exploitées contre eux". En ce qui concerne la dénonciation annoncée par l'individu, une source proche du dossier a confirmé qu'un autre tracker avait eu la langue bien pendue pour voir disparaitre ce concurrent.
Des chercheurs britanniques ont, pour la première fois, mis au point un logiciel malveillant (malware) qui se propage automatiquement d’un point d’accès Wifi à un autre. Une prouesse qui était considéré jusqu’à présent comme impossible. Le virus Chameleon attaque les points d’accès Wifi mal sécurisés, dont le mot de passe d’origine n’a jamais été changé, c’est le premier logiciel malveillant capable de se propager automatiquement d'un relais de connexion Internet sans fil à l’autre, sans intervention humaine. Jusqu’à présent, aucun virus connu n’avait été conçu pour permettre de prendre le contrôle des "hotspots" Wifi et autres routeurs sans fil utilisés par les cafés ou les particuliers pour se connecter à l’Internet. [quote]"La totalité des logiciels malveillants prennent pour cible les ordinateurs ou téléphones portables et s’installent par le biais de mails, clés USB ou sites internet infectés", explique Alan Marshall, coordinateur de l’équipe à l’origine du virus "Chameleon" et directeur de recherche spécialisé dans les réseaux de communication à l’université de Liverpool. [/quote] Pour ce spécialiste, prendre pour cible le point d’accès Wifi était d’autant plus intéressant qu’aucun logiciel antivirus ne contrôle ce qui se passe au niveau du routeur, mais réussir à infecter un routeur sans fil avec un virus qui se propage automatiquement était généralement considéré comme impossible. Ses recherches, débutées il y a environ 18 mois, ont prouvé le contraire. Il refuse, en revanche, d’expliquer comment ses équipes ont réussi à créer un virus particulièrement infectieux dont l’hôte naturel est la borne Wifi, pas la peine de mettre une bonne idée entre les mauvaises mains. Armée de routeurs zombies "Chameleon" s’est révélé très efficace. Il est capable, d’après les tests effectués, d’infecter en quelques mois entre 5 et 10% des connexions internet individuelles dans des villes comme Belfast ou Londres. [quote]"Ce sont les estimations les plus prudentes faites à partir des résultats obtenus en laboratoire sur des parcs de routeurs de différentes marques", raconte Alan Marshall. Surtout, "Chameleon" permet au cyber-assaillant de prendre le contrôle de tous les routeurs infectés et à partir de là, "de faire à peu près tout ce qu’il est possible de faire avec un virus traditionnel en étant à l’abri des antivirus", note l’universitaire britannique. [/quote] Tout le trafic Internet (comme les mails, les pages internet) passent, en effet, par les routeurs où il peut être intercepté, il est donc, théoriquement, facile de récupérer les mots de passe et identifiants des personnes connectées à un point d’accès Wifi. La perspective de voir un cybercriminel à la tête d’un réseau fort de 5 à 10% des routeurs "zombies" d’une grande ville très peuplée comme Londres, Paris ou New York peut avoir de quoi inquiéter les experts en sécurité informatiques. [quote]"Nous avons reçu des appels de sociétés du secteur de la défense qui s’intéressaient à ce que nous avions trouvé", souligne ainsi Alan Marshall. [/quote] Il existe pourtant une parade simple à "Chameleon" Changer le mot de passe administrateur du routeur (différent de celui qui permet de se connecter à l’Internet). [quote]"Mais ça signifie qu’on fait confiance à l’homme pour ne pas oublier d’entrer un nouveau mot de passe", souligne Alan Marshall.[/quote] Le chercheur semble peu convaincu de l'aptitude des utilisateurs à assurer leur propre cyber-protection, ce qui a éveillé chez lui un certain intérêt commercial. L'homme a de la suite dans les idées virales Il a fondé une start-up qui a développé une solution de sécurité informatique adapté aux routeurs Wifi. Pour l’instant, elle ne sert pas à grand chose si ce à n’est protéger les routeurs de son propre virus, mais maintenant qu’il a démontré que la création d'un tel virus était possible, d’autres pirates informatiques vont sûrement s'attacher à vouloir percer le secret du "Chameleon". Plus d'infos ICI (anglais) ou ICI (anglais) secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)
L’actualité récente relative au Néerlandais qui a poussé des centaines de jeunes filles âgées de 10 à 17 ans, notamment en Belgique, à effectuer des actes à caractère sexuel sur internet est une réalité de longue date. Cette affaire agit comme une piqûre de rappel pour le citoyen et les autorités, indique l’ONG mercredi dans un communiqué. Les prédateurs sexuels font désormais usage de toutes les possibilités s’offrant à eux par le biais d’internet et empêcher nos enfants d’approcher un ordinateur n’est pas la solution, il est préférable de les armer correctement contre les menaces d’internet Citation: Concernant les victimes du Néerlandais, "il est impératif que ces filles soient identifiées afin qu’elles puissent bénéficier des soins et du soutien nécessaire"», indique Child Focus. L’ONG insiste également sur l’importance de détruire ces documents pour assurer un avenir à ces jeunes filles. Child Focus estime en outre que tous les acteurs impliqués doivent prendre leurs responsabilités: Les parents comme les enseignants jouent un rôle crucial dans le développement de la confiance en soi et l’éducation sexuelle des enfants et des adolescents. L’ONG insiste encore sur l’importance de travailler en collaboration avec la police, la justice, l’industrie du net et d’autres organisations pour couvrir tant les aspects préventifs et répressifs que curatifs de la lutte contre l’exploitation sexuelle des enfants. En Belgique, il y a encore beaucoup à faire dans ces domaines, estime Child Focus. Toute personne confrontée à des images à caractère sexuel mettant en scène des enfants peut les dénoncer via le portail stopchildporno.be .
Imaginez-vous tranquillement installé sur le trône quand tout à coup la chasse d'eau se déclenche toute seule, cette scène absurde pourrait bien arriver si vous disposez de toilettes high-tech fabriquées par la société japonaise Satis. Selon le spécialiste en sécurité informatique Trustwave, les modèles qu'elles conçoit peuvent facilement être piratés par le premier venu. Ces "toilettes connectées" peuvent en effet être commandées à distance par le biais d'une application pour smartphone reliée en Bluetooth. On peut ainsi déclencher à l'envi la chasse d'eau, la fonctionnalité chauffante ou encore le petit jet qui vient vous chatouiller l'entrejambe. Le code PIN par défaut: 0000 Problème, toute le monde peut relier son application à n'importe quelles toilettes du genre en saisissant tout simplement le code par défaut "0000", la personne connectée à vos commodités pourrait donc déclencher toutes ces fonctions à distance, mais aussi fermer l'abattant ou diffuser du déodorant. Reste à savoir qui pourrait bien avoir envie de pirater des toilettes. Certainement plus un petit plaisantin qu'un groupe d'Anonymous voulant se venger de la politique gouvernementale japonaise.
Des malwares capables d’infecter discrètement les ordinateurs ont été découverts ces derniers jours sur des sites pornographiques très populaires. Il faut sortir couvert même sur Internet. Un spécialiste en sécurité informatique a découvert que des " malwares " étaient apparus ces dernières semaines sur des sites pornographiques de premier ordre. (clic sur l'image pour agrandir) Conrad Longmore pointe particulièrement les portails gratuits Pornhub et Xhamster. Ces deux sites se classent respectivement à la 63e et 46e position parmi les sites les plus visités au monde, selon les statistiques de la société Alexa. En moyenne, un internaute a 42% de chances d’entrer en contact avec un malware sur Xhamster, le risque grimpe à 53% sur Pornhub. Les sites n’hébergent pas directement les logiciels frauduleux. C’est par le biais de publicités trafiquées que les utilisateurs sont exposés à des dangers d’infection. ont peux déplorer qu’il n’existe aucun mécanisme pour dénoncer ces annonces piégées. D’où la nécessité de sortir couvert, surtout avec un PC. Cela signifie que le système d’exploitation, l’antivirus, le pare-feu et le navigateur Internet doivent être à jour, alors que le logiciel Java devrait être désactive ou désinstallé.
Après le rachat de Vine par Twitter il y a de cela quelques mois, voici arriver une application pour iPhone et iPod touch qui permet d'envoyer des tweets vidéo de 6 secondes maximum. Ces vidéos peuvent également être publiées sur le site Vine. Au niveau de l'inscription, il vous faudra un compte Twitter ou vous créer un compte via votre e-mail. Précision de Dom Hofmann, cofondateur et directeur général de Vine concernant le choix de la durée : "Nous croyons également que la contrainte stimule la créativité, que ce soit par le biais d'un Tweet de 140 caractères ou une vidéo de six secondes." Notez qu'il est également possible d'en poster sur Facebook. [embed width="640" height="360"]http://www.dailymotion.com/video/xx0k9l_freshnews-363-twitter-devoile-vine-premier-extrait-de-jobs-lenovo-racheterait-blackberry-25-01-2013_tech[/embed] Site Vine Télécharger Vine
Les autorités policières de l'Argentine ont démantelé un réseau de pédophilie avec des liens internationaux qui utilisait les médias sociaux pour échanger des photos et vidéos pornographiques d'enfants. Des représentants du ministère de la Sécurité ont précisé que la police fédérale avait mené 61 descentes la semaine dernière pour démanteler le réseau, dans le cadre de "l'Opération Olivier". L'opération secrète s'est amorcée en février 2011 après que les autorités policières locales et celles d'Interpol, en Grande-Bretagne, aient détecté des sites à Londres publiant et échangeant des vidéos pornographiques par le biais de serveurs en Argentine. Selon des responsables, 64 personnes sont visées mais aucune arrestation n'avait encore été effectuée, vendredi. Les autorités ont saisi plusieurs ordinateurs dans lesquels se trouvaient des images de mineurs, dans neuf provinces de l'Argentine et à Buenos Aires, la capitale.
Aux Etats-Unis, on ne plaisante pas avec la violation du droit d'auteur, Kywan Fisher a été condamné à verser 1,5 million de dollars de dommages et intérêts à la société de production FlavaWorks, pour avoir partagé sur la Toile dix de ses films pornographiques. S'il disposait d'un compte payant sur le service en ligne de la société, il ne s'est pas contenté de télécharger des films pour son propre compte, il les partageait ensuite en peer-to-peer (P2P ) par le biais du protocole BitTorrent. Selon la loi américaine sur le copyright, il écope de la peine maximale, multipliant par 10 les dommages et intérêts traditionnels, ce qui revient à 150.000 euros par film partagé. Les films ont en réalité été rattachés à 3.449 téléchargements illégaux, soit 470 euros par oeuvre. Il n'a pas été difficile de mettre la main sur le contrevenant. FlavaWorks explique en effet que chaque membre inscrit sur son service dispose d'un code chiffré qui lui permet de télécharger des films, il fut aisé de faire le rapprochement entre le code "xvyynuxl" et monsieur Fisher. Kywan Fisher paie sans doute le fait de ne pas s'être présenté à l'audience et peut-être aussi de ne pas avoir fait appel à un avocat.
Facebook a annoncé vendredi 31 Août 212, qu'il allait faire la chasse aux mentions "J'aime" suspectes, qui ne viennent pas de personnes réellement intéressées pour soutenir des pages sur le réseau social. Cette amélioration permettra aux pages de produire des contenus plus pertinents et intéressants Citation: "Nous avons amélioré les efforts de nos serveurs pour retirer les mentions 'J'aime' qui auraient été gagnées par des moyens violant notre politique de service", a indiqué l'équipe chargée de la sécurité chez Facebook. "Ces efforts visent à retirer les 'J'aime' gagnés par le biais de faux comptes ou de tromperies", ajoutent les ingénieurs de Facebook qui font aussi référence à des achats en gros de mentions "J'aime". Le réseau social permet depuis longtemps à ses utilisateurs de soutenir des pages en cliquant sur un onglet "J'aime". Un grand nombre de "J'aime" permet de voir combien de fans une page rassemble, notamment pour les pages de marques commerciales. Citation: "Cette amélioration permettra aux pages de produire des contenus plus pertinents et intéressants, et les marques auront une meilleure idée du soutien qu'elles rassemblent autour de leurs contenus", a encore précisé l'équipe de sécurité de Facebook. Le réseau social, basé en Californie, espère réduire à moins de 1% la part des mentions "J'aime" suspectes grâce à ses efforts en la matière.
Le cap est avant tout symbolique, mais il traduit une accélération récente, le moteur de recherche DuckDuckGo a dépassé pour la premiére fois, le 13 février 2012, le million de recherches par jour. Loin, trés loin des centaines de millions de recherches quotidiennement effectuées sur Google ou Bing, mais une performance appréciable pour un moteur de recherche maintenu par une poignée de gens. (moins de dix personnes à plein temps, sans compter l'aide de bénévoles). Si DuckDuckGo est une entreprise, son projet et sa philosophie vont à l'encontre des pratiques habituelles des moteurs de recherche. Tout d'abord, le service ne se contente pas d'indexer les pages Web pour élaborer ses pages de résultats, il intégre aussi les résultats de la plupart de ses concurrents, ainsi que ceux de l'encyclopédie en ligne Wikipedia et de dizaines d'autres sites de référence. Formellement, DuckDuckGo se distingue des autres moteurs de recherche dans son organisation par sujets, qui disposent de leur page dédiée, et par une organisation de ses pages de résultats épurée (chaque résultat utilise l'icône du site d'origine). Pas de surveillance et pas de Bulle Ce qui fait de DuckDuckGo un moteur à part est surtout sa philosophie en deux temps: - Ne pas espionner - Ne pas s'enfermer dans une bulle Le moteur de recherche n'enregistre aucune information de navigation, et ne transmet pas non plus d'informations aux sites utilisés pour compiler ses pages de résultats. Revers de cette politique de confidentialité, DuckDuckGo ne peut pas affiner les recherches de ses utilisateurs en fonction de leurs requêtes précédentes, ni en fonction des centres d'intérêt connus, comme le font Google ou Bing. Les résultats peuvent donc s'avérer moins précis que sur d'autres moteurs. Mais pour ses créateurs, le fait de ne pas utiliser l'historique des utilisateurs est au contraire un avantage décisif, il évite la création d'une "bulle". Citation:"Vous vivez dans une bulle, qui promeut les résultats dont elle pense qu'ils vont vous intéresser, et rend les autres moins visibles, ce qui limite le nombre d'informations contradictoires auxquelles vous êtes exposé", explique le site de DuckDuckGo. Exemple: Dans Google, une même recherche sur le mot "Egypte" donnera, en fonction du profil de l'internaute, la priorité à des informations touristiques dans un cas, et à des informations d'actualité dans un autre... L'absence de profilage des internautes a une autre conséquence: DuckDuckGo ne se finance pas, comme Google et Bing, par le biais de publicités ciblées. Le moteur de recherche peut-il trouver un équilibre économique ? Citation:"Nous affichons une publicité unique dans nos pages de résultats, et nous avons reçu en octobre un investissement du cabinet Union Square Ventures", précise Gabriel Weinberg, le fondateur de DuckDuckGo. Le moteur de recherche tire aussi des revenus de partenariats avec des sites de vente comme Amazon, et ses faibles co?ts fixes devraient permettre au petit canard de continuer à proposer une alternative intéressante aux poids lourds de la recherche en ligne. Accéder au site duckduckgo.com
Les initiatives légales de nombreux pays commencent à faire craindre le pire aux utilisateurs du Web qui tiennent à leur liberté. ¿ un point tel que le Chaos Computer Club ( CCC ), un cercle de pirates cherchant à préserver la liberté de l'information située à Berlin, a mis sur pied un projet pour lancer leur propre satellite dans l'espace et créer un réseau alternatif qui pourrait contourner les législations nationales. Le projet "Hackerspace Global Grid" fonctionnerait à partir de stations terrestres permettant de suivre le satellite dans l'espace tout en lui facilitant la t‚che dans la redistribution de l'information sur terre, un peu à la maniére d'un GPS inversé. Pour un co?t d'environ 100 Euros, un prix que les gens intéressés seraient prêts à payer selon les responsables, on pourra se procurer ces petites stations et permettre ainsi le déploiement de ce réseau alternatif. L'équipe espére être en mesure de présenter des modéles fonctionnels d'ici la fin de 2012. En ce qui concerne le satellite, de nombreux problémes techniques se posent, mais le projet serait faisable, selon certains spécialistes interviewés par la BBC. Déjà quelques amateurs ont lancé des satellites par le biais de ballons.
Des chercheurs américains ont découvert une faille de sécurité gr‚ce à laquelle des pirates pourraient prendre le contrôle d'une imprimante pour infiltrer un réseau informatique, voler des données et même causer des dég‚ts matériels. HP reconnaÓt le risque. Les imprimantes connectées à Internet sont-elles un véritable talon d'Achille pour la sécurité ? C'est ce qu'affirment deux chercheurs de l'université de Columbia qui ont mis à jour une faille de sécurité susceptible de permettre à un pirate de prendre le contrôle à distance d'une imprimante connectée pour pouvoir voler des données, pénétrer un réseau ou carrément enflammer l'appareil en provoquant sa surchauffe. Un Cheval de Troie dans un firmware Les tests ont été menés sur des imprimantes laser de la gamme LaserJet d'HP. La vulnérabilité se situe au niveau du systéme de mise à jour automatique du firmware de l'imprimante, lors de chaque demande d'impression, il vérifie la présence d'une mise à jour mais n'utilise pas de certificat numérique pour en authentifier la provenance. Dans le cas d'une imprimante connectée à Internet, il serait donc trés facile pour un pirate de diffuser une mise à jour piégée contenant un cheval de Troie, car, même si depuis 2009 les imprimantes connectées utilisent des certificats numériques, cela laisse encore des millions d'imprimantes potentiellement vulnérables, et pas uniquement celles vendues par HP. Les chercheurs soulignent qu'il serait trés difficile de détecter une intrusion par ce biais dans la mesure o? les logiciels de sécurité n'analysent pas les imprimantes. HP n'a pas franchement apprécié cette mise en cause mais a tout de même admis l'existence d'une "faille de sécurité potentielle sur certaines imprimantes LaserJet". HP reconnaÓt le risque avec des accés internet publics Dans son communiqué, le constructeur reconnaÓt que le risque existe pour ce modéle d'imprimante s'il est utilisé sur un point d'accés Internet public qui n'est pas sécurisé par un pare-feu. Citation:"Dans certains environnements Linux ou Mac, il se peut qu'une t‚che d'impression corrompue spécialement formatée puisse déclencher une mise à jour du firmware", précise HP tout en insistant sur le fait qu'à ce jour, aucun client n'a fait état d'une intrusion". HP conteste aussi formellement le fait que l'imprimante puisse être enflammée aprés avoir été mise en surchauffe car elle est équipée d'un disjoncteur thermique qui coupe l'alimentation dans un tel cas de figure. Cependant, un correctif est tout de même en cours de développement. HP recommande d'utiliser un pare-feu et de désactiver la fonction de mise à jour automatique du firmware sur les imprimantes concernées. Clic pour lire le communiqué de HP (anglais)
La tension monte entre de nombreux clients Belgacom et la société. La plupart des critiques concernent la vitesse de téléchargement sur internet en dehors des zones urbaines. En outre, de nombreux clients s'étonnent de ne pas bénéficier de la HD (Haute Définition) qui est pourtant comprise dans le prix de leur abonnement, enfin, lorsqu'ils prennent contact avec la société, ils estiment que leurs remarques ne sont pas prises en compte et qu'ils sont baladés d'un service à l'autre. Le forum de Belgacom déborde donc de protestations. Exemples: Citation:"Les promesses faites dans les publicités ne sont pas tenues et quand le client se plaint, on lui répond de façon agressive ou dédaigneuse". Citation:"Une société comme Belgacom aurait-elle tous les droits ?" Citation:"Belgacom fait payer le prix fort pour une connexion qui n'en vaut pas le prix. Les plaintes se succédent sur le forum mais Belgacom fait la sourde oreille ou donne des réponses farfelues par le biais de son helpdesk. Le client est une simple vache à lait que Belgacom trait sans s'occuper de ses problémes". Citation:"Nous payons une vitesse de 30mo/s et avons au mieux du 5mo/s" Citation:"Cela fait des années que nous sommes clients chez Belgacom. Nous payons le prix fort pour téléphone-tv-internet intense, seulement nous ne bénificions pas de la HD (compris dans l'abonnement) et pour internet nous payons pour une vitesse théorique de 30mo/s alors que nous arrivons au plus fort de la vitesse à du 5mo/s" Citation:"Nous payons le prix fort et nous bénificions d'à peine un quart des services promis. Honteux ! Vous achéteriez une 2 chevaux au prix d'une Mercedes ?" Face à ce mouvement de grogne entamé par plusieurs clients, une pétition a été mise sur pied pour tenter de contraindre Belgacom à respecter ses engagements. Clic pour signer la pétition
Quelles sont les URL (adresses et domaines web) qui appartiennent vraiment à Facebook ? Lorsque vous accédez au site, assurez-vous de toujours vous connecter... Lorsque vous accédez au site, assurez-vous de toujours vous connecter depuis un domaine facebook.com légitime, en règle générale, si une URL se termine par facebook.com, c’est qu’il s’agit d’une véritable adresse Facebook. Par exemple, l’adresse fr-fr.facebook.com se termine par facebook.com et est, par conséquent, sûre et légitime. En cas de doute, tapez facebook.com dans le champ d’adresse de votre navigateur En tout état de cause, nous vous conseillons d’enregistrer l’adresse facebook.com dans vos Favoris et d’accéder à Facebook par le biais de ce Favori plutôt que de saisir l’adresse manuellement. Les autres URL qui ressemblent à l’adresse de Facebook, mais ne suivent pas ce principe peuvent être des sites Web d’hameçonnage ( phishing ) non légitimes. Ne fournissez jamais vos informations de connexion sur un site qui vous semble suspect.
Le phishing (contraction des mots anglais fishing, en français pêche, et phreaking , désignant le piratage de lignes téléphoniques), traduit parfois en hameçonnage, est une technique frauduleuse utilisée par les pirates informatique pour récupérer des informations (généralement bancaires) auprès d'internautes. La technique du est une technique d' ingénierie sociale c'est à dire consistant à exploiter non pas une faille informatique mais la faille humaine en dupant les internautes par le biais d'un courrier électronique semblant provenir d'une entreprise de confiance, typiquement une banque ou un site de commerce. Le mail envoyé par ces pirates usurpe l'identité d'une entreprise (banque, site de commerce électronique, etc...) et les invite à se connecter en ligne par le biais d'un lien hypertexte et de mettre à jour des informations les concernant dans un formulaire d'une page web factice, copie conforme du site original, en prétextant par exemple une mise à jour du service, une intervention du support technique, etc... Dans la mesure où les adresses électroniques sont collectées au hasard sur Internet, le message a généralement peu de sens puisque l'internaute n'est pas client de la banque de laquelle le courrier semble provenir. Mais sur la quantité des messages envoyés il arrive que le destinataire soit effectivement client de la banque. Ainsi, par le biais du formulaire, les pirates réussissent à obtenir les identifiants et mots de passe (Login-password) des internautes ou bien des données personnelles ou bancaires(numéro de client, numéro de compte en banque, etc...). Grâce à ces données les pirates sont capables de transférer directement l'argent sur un autre compte ou bien d'obtenir ultérieurement les données nécessaires en utilisant intelligemment les données personnelles ainsi collectées. Comment se protéger du phishing Lorsque vous recevez un message provenant a priori d'un établissement bancaire ou d'un site de commerce électronique il est nécessaire de vous poser les questions suivantes: [quote]- Ai-je communiqué à cet établissement mon adresse de messagerie ? - Le courrier reçu possède-t-il des éléments personnalisés permettant d'identifier sa véracité (numéro de client, nom de l'agence, etc...) ?[/quote] Par ailleurs il est conseillé de suivre les conseils suivants: [quote]- Ne cliquez pas directement sur le lien contenu dans le mail, mais ouvrez votre navigateur et saisissez vous-même l'URL d'accès au service. - Méfiez-vous des formulaires demandant des informations bancaires.[/quote] Il est en effet impossible qu'une banque vous demande des renseignements aussi importants par un simple courrier électronique. Dans le doute contactez directement votre agence par téléphone! [quote]- Assurez-vous, lorsque vous saisissez des informations sensibles, que le navigateur est en mode sécurisé, c'est-à-dire que l'adresse dans la barre du navigateur commence par https et qu'un petit cadenas est affichée dans la barre d'état au bas de votre navigateur, et que le domaine du site dans l'adresse correspond bien à celui annoncé (gare à l'orthographe du domaine)[/quote] En 2009 le phishing a augmenter de 489% Voir aussi: Le Smishing, phishing via votre téléphone
Internet a créé un univers de nouvelles formes de communications pour les jeunes. ils peuvent utiliser les mails, sites Web, messageries instantanées et messages textes (SMS) pour rester en contact avec leurs amis ou s’en faire de nouveaux. Même si la plupart de ces interactions sont positives, de plus en plus d’enfants et d’adolescents s’en servent pour intimider et harceler les autres, une pratique qu’on désigne désormais sous le terme de "cyberintimidation". Les jeunes internautes ont créé leur propre univers de communications interactives souvent inconnu des adultes et peu supervisé. Les adeptes du harcèlement préfèrent bien évidemment opérer loin du regard des adultes, et la Toile est l’outil idéal pour contacter quelqu’un n’importe où et n’importe quand. Du coup, pour beaucoup de jeunes, même la maison n’est plus un refuge contre la cruauté de certains de leurs camarades d’école. Le caractère anonyme d’Internet fait que les jeunes s’y sentent plus libres de commettre des actes qu’ils n’oseraient pas envisager dans la vie réelle. L'enquête menée en 2005 par le Réseau éducation-Médias a établi que 60 % des élèves se sont déjà fait passer pour quelqu'un d'autre en ligne. Et, de ces derniers, 17 % l'ont fait pour pouvoir "être méchant avec les autres sans en subir les conséquences". Même si on parvient à retracer leur identité, ils peuvent toujours prétendre que quelqu’un a volé leur mot de passe. Rien ne les oblige à admettre les faits. Quand il est impossible de prouver la culpabilité d’un individu, la peur du châtiment diminue de beaucoup. Selon Nancy Willard, du Responsible Netizen institute, ce type de communications à distance affecte également le comportement éthique des jeunes en les empêchant d’être directement témoins des conséquences de leurs actes sur les autres. Ce qui diminue aussi de beaucoup la compassion ou le remords. Les jeunes écrivent en ligne des choses qu’ils ne diraient jamais en personne parce qu’ils se sentent loin de leur victime et des résultats de leurs attaques. Il existe différentes formes de cyberintimidation. Parfois, il s’agit d’insultes ou de menaces directement envoyées à la victime par mail ou messagerie instantanée. Les jeunes peuvent aussi faire circuler des commentaires haineux visant une personne en particulier par le biais du mail et des messageries instantanées, ou en les affichant sur des sites Web. Ils le font souvent sous une fausse identité en utilisant le mot de passe de quelqu’un d’autre. Ceux d’entre eux qui ont une bonne connaissance de la technologie sont même capables de monter un vrai site Web, souvent protégé par un mot de passe, pour cibler certains élèves ou enseignants. Par ailleurs, de plus en plus de jeunes sont victimes d’intimidation par le biais de messages textes envoyés sur leur cellulaire. Ce type de communication échappe complètement à la surveillance des adultes. Contrairement aux ordinateurs installés dans un endroit passant à la maison, à l’école ou à la bibliothèque, les cellulaires sont totalement personnels, privés, toujours connectés et accessibles. Les jeunes les gardent généralement ouverts toute la journée et peuvent ainsi se faire harceler à l’école et jusque dans leur propre chambre à coucher. Certains cellulaires possèdent même des appareils photo intégrés qui ajoutent une nouvelle dimension au problème[/b]. Des élèves s’en sont déjà servi pour prendre la photo d’un élève obèse dans les douches après un cours de gymnastique et, quelques minutes plus tard, la photo circulait sur toutes les adresses de mail de l’école. Les institutions scolaires ont de la difficulté à enrayer le phénomène de la cyberintimidation, particulièrement à l’extérieur de l’école. Les enseignants peuvent généralement intervenir en cas de harcèlement ou de persécution dans la vie réelle, en classe ou dans la cour de récréation, mais l’intimidation en ligne échappe au radar des adultes, ce qui la rend difficile à repérer à l’intérieur de l’école et impossible à contrôler à l’extérieur. La cyberintimidation et la loi Les jeunes devraient savoir que certaines formes de cyberintimidation tombent sous le coup de la loi. Le Code criminel, considère que: Communiquer de façon répétée avec quelqu’un de manière à lui faire craindre pour sa sécurité ou celle de ses proches est un acte criminel. il est également criminel de: Publier un libelle, qui insulte quelqu’un ou peut nuire à sa réputation en l’exposant à la haine, au mépris ou au ridicule. La cyberintimidation peut aussi violer la Loi sur les droits de la personne si: Elle répand haine et discrimination basées sur la race, l’origine nationale ou ethnique, la couleur, la religion, le sexe, l’orientation sexuelle, le statut marital ou familial et les handicaps physiques ou mentaux. Le rôle des fournisseurs de services d'accès à Internet ( F.A.I ) et de téléphonie cellulaire Les compagnies qui fournissent l'accès Internet ont presque toutes des politiques d’utilisation qui définissent clairement les droits et obligations de leurs clients, tout comme les sanctions encourues par les contrevenants. Les fournisseurs de services Internet et de téléphonie cellulaire sont en mesure de réagir quand on leur signale un cas de cyberintimidation sur leur propre réseau. Ils peuvent également aider leurs clients à trouver le fournisseur concerné quand il s’agit d’un autre réseau. Comment réagir concrètement: La cyberintimidation est l’affaire de tout le monde, et la meilleure réponse réside dans l’action et la prévention. Ce que les parents peuvent faire: - Impliquez-vous et soyez vigilants : - Renseignez-vous le mieux possible sur Internet et sur l’utilisation qu’en font vos enfants. - Discutez avec eux des sites qu’ils fréquentent et des activités qu’ils pratiquent en ligne. - Soyez au courant de ce qu’ils affichent sur des sites Web ou sur leurs propres pages personnelles. - Encouragez vos enfants à venir vous voir chaque fois que quelqu’un dit ou fait quelque chose en ligne qui les effraie ou les met mal à l’aise. - Restez calmes, ouverts et compréhensifs (Si vous explosez, ils n’oseront plus vous demander de l’aide quand ils en auront besoin). - Encouragez vos enfants à se donner un code moral personnel et à choisir de se comporter éthiquement en ligne : - Parlez-leur de ce qu’est une utilisation responsable d’Internet. - Enseignez-leur à ne rien afficher en ligne qu’ils ne soient prêts à montrer au monde entier, et à vous en particulier. - Établissez en collaboration avec eux une entente d’utilisation d’Internet et assurez-vous qu’elle contient des règles claires concernant l’éthique sur Internet. Les recherches menées par le Réseau Éducation-Médias montrent que lorsque les parents établissent des règles précises à l’encontre de certaines activités, les jeunes sont beaucoup moins portés à s’y livrer. - Réagissez quand votre enfant est victime d’intimidation en ligne : - Soyez attentifs aux signes de détresse révélateurs d’une possible intimidation par exemple: - Aller à l’école à contrecœur - refuser d’utiliser un ordinateur. - Si le coupable est un camarade d’école, aller voir la direction de l’établissement et demandez-lui de vous aider à régler le problème. - Rapportez tout cas de harcèlement ou de menaces physiques en ligne à la police locale et à votre fournisseur de services Internet (f.a.i). - Si l’intimidation se fait par l’intermédiaire d’un téléphone portable, signalez-le à votre fournisseur de services de téléphonie cellulaire et changez de numéro si la situation ne s’améliore pas. Ce que l’école peut faire: - Intégrer dans son programme des activités pour contrer l'intimidation. - Faire prendre conscience de la gravité du harcèlement en ligne aux enseignants, élèves et parents. - Modifier la politique anti-intimidation de l’école ou de la commission scolaire de manière à y ajouter le harcèlement par Internet et par téléphone cellulaire. - Mettre à jour la politique d’utilisation d’Internet de l’école ou la commission scolaire pour y interdire spécifiquement la cyberintimidation. Ce que les jeunes peuvent faire: Comme les cas d’intimidation ont généralement lieu loin du regard des adultes, il est important d’apprendre aux jeunes à se protéger sur Internet et à réagir quand leurs camarades se livrent au harcèlement en ligne. Lignes de conduite à suivre par les enfants et adolescents: - Protéger ses renseignements personnels et ne pas donner son numéro de téléphone cellulaire et son adresse de messagerie instantanée ou de mail à des personnes qu’on ne connaît pas. - Prendre les mesures suivantes en cas d’intimidation en ligne : - Prévenir un adulte en qui l’on a confiance, que ce soit un enseignant, un parent, un frère ou une sœur plus âgés, un grand-parent. - Quitter immédiatement l’environnement ou l’activité en ligne où a lieu l’intimidation (bavardoir, babillards, jeux, messagerie instantanée, etc.). - Bloquer les messages de courriel ou de messagerie instantanée d’une personne qui vous harcèle constamment. Ne jamais y répondre. - Enregistrer tout message de harcèlement et le faire parvenir à son fournisseur de services Internet. La plupart des fournisseurs de services ont une politique de sanctions appropriées à l’égard des utilisateurs qui se livrent au harcèlement sur leur serveur. Et leurs jeunes clients y sont soumis autant que les autres ! - Alerter également la police si l’intimidation inclut des menaces physiques. - Réagir quand des camarades se livrent à la cyberintimidation et protester chaque fois qu’on est témoin d’une attitude en ligne agressive envers les autres. La plupart des jeunes sont plus sensibles à la critique quand elle vient de leurs camarades plutôt que de leurs parents Campagne contre le harcèlement scolaire.
Depuis toujours en cybercriminalité, les coups durs sont donnés par les pirate informatiques . Les organisations se positionnent en mode défensif et attendent la venue de ces prédateurs. Mais depuis quelques temps, il est possible pour ces organismes d'apprendre et de déjouer les procédés de ces méchants grâce à une nouvelle technique " honeypots ".) Qu'est-ce que les honeypots? Les honeypots sont des programmes qui simulent le fonctionnement de services réseau utilisant les ports de communication habituels (exemples: HTTP , FTP , POP3, etc..) En utilisant un honeypot], un pirate suppose que vous exécutez des services vulnérables qu'il peut employer pour arrêter ou introduire votre système. Lors des attaques effectuées par ce dernier, le honeypot journalise toutes les tentatives d'accès à ces services. Les informations recueillies permettent alors d'en apprendre plus sur les méthodes d'intrusion utilisées et peut être de prévenir une attaque plus concertée. Comment ça fonctionne ? Il existe peu de différences entre un dispositif de honeypots et un système de production. Au plus, on peut ajouter un serveur de journalisation, chargé d'enregistrer toutes les actions du pirate. Chaque journal est très discrètement dupliqué (pour être analysé dans un environnement sécuritaire). Cette duplication est nécessaire puisque la première action des pirates est, très souvent, de faire disparaître ledit journal afin d'effacer toutes les traces de leur passage. Cette surveillance peut être complétée par une lecture attentive des alertes du coupe-feu, par de nombreuses vérifications du trafic réseau à l'aide d'un analyseur de protocoles (le bon vieux " sniffer ") et par un IDS classique. On peut renforcer le contrôle en utilisant un logiciel de surveillance des modifications des fichiers sensibles (profiles, fichiers système, tables des mots de passe, DLL, etc.). Citation: Pourtant, malgré toutes ces précautions, le spécialiste de sécurité qui prépare l'appât ne doit jamais oublier que le danger n'est jamais écarté. Ainsi, on ne reliera jamais, par quelque moyen que ce soit, le honeypot à un réseau de production. De même, on s'assurera que le monde extérieur n'est pas vulnérable à une attaque générée à partir du système en question. Les types de honeypots: Le premier type de honeypot est celui qui est grossier et qui piège tous les gibiers possibles. Il est installé sur un système qui présente une vulnérabilité visible et/ou qui a apparemment déjà été violé. Les pirates de petite envergure se jetterons dessus. Si la structure informatique de l'organisation qui exploite le honeypot est réputée être importante, le pirate chevronné se doutera que les compétences du service informatique sont à la mesure de la taille du réseau protégé, et qu'une liaison Telnet ouverte à tous vents, ou un port TCP béant, n'est qu'un panneau grossier dans lequel il ne tombera pas. Pour ce type de pirate, l'utilisation du deuxième type de piège est requis. On parle ici d'un environnement complet constitué de systèmes (réplication fidèle d'un environnement de production censé être "sécurisé") ayant un honeypot. Plus le piège est évolué, plus grosses seront les prises. Différents types de Honeypots Basé sur le niveau de la participation Honeyd: Il s'agit d'un type de Honeypots sous licence GPL qui en a la capacité de simuler un grand réseau tout en utilisant un seul hôte. À l'extérieur, le Honeyd ressemble à un réseau informatique sur un réseau de l'adresse de l'espace inutilisé. Honeytrap , Nephentes, Mwcollect: Ils ont la capacité de se connecter en cas d'attaque. Toutefois, ils sont également capables de collecter les données sur le virus , son code binaire , système de livraison, etc ... Ces types de honeypots sont également sous licence GPL. Honeytrap Il a la capacité d'écoute supplémentaire pour les ports et les attaques malveillantes reflétant le retour à leur source après des informations suffisantes ont été recueillies. Le honeynet, est une collection d'ordinateurs et de véritables réseaux qui ne sont accessibles que par le biais d'une ligne furtivité pont qui observe et gère l'information en provenance de et vers les honeypots différents dans le réseau. Cette capture des données, keylog information et le système de guichet unique et de grumes de systèmes de miel. Le futur des honeypots Les honeypots sont des outils qui gagneront en popularité. Plus cette mode se répandra, plus les pirates douteront du terrain sur lequel ils s'aventurent, jusqu'à éviter, on peut toujours l'espérer, les systèmes ne possédant aucun honeypot. Bien que remontant aux années septante , l'idée des réseaux factices et des machines sacrificielles commence seulement à apparaître dans le monde des réseaux de micros. En outre, cette pratique commence à connaître un succès relatif aux Etats-Unis. Conclusion: Les honetpots exigent des connaissances en sécurité informatiques, un budget souvent important pour les maintenir et l'utilisation des réseaux de l'organisme pour établir les leurres. Ils exigent également des nerfs d'acier pour supporter sans broncher les assauts des pirates et un optimisme inébranlable pour entretenir un service "non productif" face, bien souvent, à une direction hermétique à l'intérêt de cette guerre du cyber-espace. Malgré tout, l'utilisation des honeypots est avantageuse, les informations qu'ils retournent vous en apprennent plus sur les façons de faire des pirates. Grâce à ces informations, vous trouverez peut-être une correction à effectuer sur votre environnement.
Alerte Virale Google Chrome est devenu la cible de cybercriminels qui tente, par ce biais, de dérober des données personnelles des utilisateurs. Le principe est simple, les utilisateurs de Google Chrome reçoivent un e-mail non sollicité (spam) leur indiquant qu'une nouvelle extension de leur navigateur a été développée afin de simplifier l'accés aux documents envoyés par e-mail. Un lien à l'apparence anodine est indiqué, et les destinataires sont invités à cliquer dessus afin de télécharger la nouvelle extension. S'ils cliquent dessus, ils sont redirigés vers une page ressemblant à celle des extensions Google Chrome, mais celle-ci leur fournit une fausse application installant des malwares sur leur systéme. Bien que la description de la fausse application soit identique à celle de la véritable extension Google Chrome, un élément devrait mettre la puce à l'oreille des utilisateurs attentifs, l'application n'est pas une extension ".crx" mais ".exe. Identifiée par BitDefender comme Trojan.Agent.20577, l'application bloque l'accés aux pages web de Google et de Yahoo. Lorsque les utilisateurs souhaitent y avoir accés et tapent "google.[xxx]" ou "[xx].search.yahoo.com" dans le navigateur web, ils sont redirigés vers une autre adresse IP (89.149.xxx.xxx.), cela permet aux auteurs de ce malware d'intercepter les appels des victimes pour se connecter à ces sites Internet et de les rediriger vers leurs propres versions de ces sites, infectées par des malwares.