Moteur de recherche

Résultats pour : "aidé"

Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport  International Archives Secunews SECUNEWS

Ce week-end, la Belgique accueille pour la première fois un tournoi d'eSport International

Le Spirou Dôme de Charleroi sera l’hôte du premier tournoi majeur belge d’e-sports, des professionnels de Counter Strike vont s’affronter tout le week-end pour décrocher le prize money de 100.000 euros. Les meilleures équipes mondiales de Counter Strike vont venir s'affronter au Dôme de Charleroi devant 12.000 spectateurs tout au long du week-end. La Belgique passe enfin aux choses sérieuses dans le monde de l'eSport. Counter Strike est une véritable référence en matière de jeu de tir. Il existe depuis 18 ans et s'est progressivement amélioré graphiquement, en contenu, tout en gardant son essence: Ici, pas question de construire à la Fortnite pour se protéger, les joueurs n'ont pas le droit à l'erreur: une balle dans la tête et tu es mort. Le niveau sera extrêmement relevé et le spectacle sera sans nul doute au rendez-vous. De vrais commentateurs spécialistes du jeu seront là pour faire vivre l'évènement aux spectateurs présents sur place. De grosses équipes seront présentes comme la 'Team Vitality', très célèbre en France grâce au "French Monster" Gotaga qui a fondé la structure après ses nombreuses perf' sur Call of Duty (il est le joueur eSport le plus titré du monde) On retrouvera également la 'structure française LDLC' qui a signé récemment de belles perf' sur Fortnite. La 'team Sprout' sera aussi présente, une équipe spécialisée sur Countre Strike qui risque d'être un sérieux prétendant au titre. Parmi les autres concurrents on retrouve: Epsilon. Frostfire (une équipe malaisienne) G2 eSport, les Allemands de GamersLegion Virtus.pro. Deux Belges joueront ce week-end et ils font tous deux partie de la team GamersLegion: ScreaM et Ex6tenZ. Un véritablement évènement pour la Belgique qui n'a jamais accueilli un évènement eSport aussi important. Les joueurs seront aussi disponibles pour signer des autographes et prendre des photos avec leurs fans qui seront présents Une belle initiative de la société esportive Louvard Game qui a déjà organisé différents tournois en Belgique, mais jamais de cette ampleur. Ici, elle est bien aidée par le Sporting de Charleroi, le premier club belge à avoir recruté un joueur eSport sur Fifa. Il faudra payer la somme de 25€ par jour pour aller applaudir et encourager les joueurs En 2017, on estimait entre 300 et 400 millions le nombre de e-gamers à travers le monde. Aujourd'hui, on considère que les joueurs électroniques doivent être aux alentours d'un milliard. Toutes les informations sur le site de l'événement

12 Apr 2019 LIRE L'ACTU
Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal Archives Secunews SECUNEWS

Proximus, Telenet et VOO sont prêts à bloquer les sites de téléchargement illégal

Les représentants de l’industrie et les fournisseurs d’accès à internet se sont entendus pour proposer au juge une liste de 33 sites internet et de 450 noms de domaine suspectés de rendre possible le téléchargement illégal de contenus protégés par les droits d’auteur. Une sorte d’union sacrée en vue de prendre la lutte contre le piratage à bras-le-corps. L’entente entre la Belgian Entertainment Association (BEA), d’un côté, et Proximus, Telenet et VOO (Nethys et Brutélé), de l’autre, a pris forme mercredi 7 mars 2018 devant le tribunal de commerce francophone de Bruxelles. La BEA avait assigné les fournisseurs d’accès en justice il y a un an. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. Lors de la citation en justice introduite par la BEA il y a un an, pour la Belgique, on considérait que 36% du trafic internet concernaient des sites illégaux de téléchargement. "L’industrie du cinéma, de la musique et des jeux vidéo vit des moments difficiles à cause de sites qui proposent du contenu protégé par les droits d’auteur. Cette mise à disposition du public à raison de milliards de fichiers cause un grave préjudice aux ayants droit", a encore plaidé le conseil de la BEA, appelant le juge à ordonner le blocage des sites et des noms de domaine repris dans la liste élaborée par les parties. Pour éviter une procédure longue et complexe, les parties se sont rapprochées et entendues pour soumettre au juge des cessations une liste de sites à faire interdire. L’intention des parties est de démontrer qu’il y a moyen de mettre fin à la piraterie virtuelle en s’appuyant sur le droit. L’affaire a été prise en délibéré, le jugement sera rendu dans le mois.

08 Mar 2018 LIRE L'ACTU
Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook Archives Secunews SECUNEWS

Ils volaient des contrefaçons confisquées par la douane et les revendaient sur Facebook

Neuf personnes ont été arrêtées le 11 septembre 2017 dans la région de Dunkerque (France), elles sont soupçonnées d'avoir dérobé des marchandises pendant deux ans dans un dépôt utilisé par les douanes, pour ensuite les revendre sur Internet. Un détournement à l'échelle industrielle! De fastueuses vacances. C'est le train de vie d'un Dunkerquois qui a d'abord alerté la police judiciaire de Lille. L'homme de 28 ans, pourtant employé au SMIC, s'offrait des voyages particulièrement luxueux, le Sri Lanka pour 4.000 euros ou encore un voyage de noces en Polynésie à 24.000 euros, le tout payé en liquide. Les enquêteurs ont fini par se rendre compte que le jeune homme avait mis en place un véritable système mafieux depuis deux ans. il détournait des produits contrefaits, confisqués par les douanes, et stockés par une société de logistique à Dunkerque. Des marchandises dérobées en plain jour. Aidé de quelques salariés complices, l'individu volait des palettes complètes en plein jour, juste avant la destruction des marchandises, avec un utilitaire de location. Il revendait ensuite parfums, maillots de foot, cigarettes et alcools via des groupes Facebook. Les neuf personnes interpellées dans ce trafic ont été mises en examen pour recel et vol en bande organisée, le chiffre d'affaires de l'équipe est estimé à 40.000 euros par mois, certains ont même pu s'acheter une maison sur cette période.

18 Sep 2017 LIRE L'ACTU
Attention si vous recevez ce message en commentaire sur votre blog ou site Archives Secunews SECUNEWS

Attention si vous recevez ce message en commentaire sur votre blog ou site

Si votre route sur internet croise un jour ce genre de messages sur un site, un blog, un forum, supprimez le. Il y a deux sorte de brouteur ! : - Le premièr est celui mettant en place les arnaques aux bonnes affaires, l'arnaque à la romance, etc... - Le second se charge de vous récupérer quand vous avez compris que vous étiez sous l'emprise d'un manipulateur, d'un menteur, d'un profiteur, afin que vous deveniez une victime pour la deuxième fois en lançant un faux témoignage mettant en avant la Police, la Gendarmerie, INTERPOL,.... Nous venons de recevoir ce message en commentaire sur secunews.org Ce commentaire est bien évidement une ARNAQUE!! [quote]Bonjour chères victimes d’arnaque sur internet Je viens de m’apercevoir que je viens de faire l’objet d’une arnaque sur internet. Je m’appelle MURIEL.DUBOIS, en octobre passé j’avais répondu à une annonce pour louer un CHALET à la Clusaz en Haute-Savoie. C était un grand CHALET. Nous avons échangé de nombreux mails pour vérifier la fiabilité de l’annonce. J’avais aussi vérifié l’existence du CHALET et ensemble avec l’agence immobilière nous nous sommes convenus sur le mode paiement via Homeaway. Après cette vérification nous avions signé le contrat de location et mon fils a effectué le virement pour tout notre groupe d’une somme de 6800€ et nous devrions intégrer 24h après le règlement. Depuis ce jour plus rien tous les contacts sont coupés jusqu’au 20 Novembre où je suis retourné sur internet et a constaté que c était une arnaque dénoncée depuis peu. C’est au nom de Anne De La doucette,J ai essayé de joindre également Homeaway, impossible de les joindre. J’ai gardé tous les mails et documents de règlement pour porter plainte à la CELLULE REGIONALE de REPRESSION CONTRE la CYBERCRIMINALITE (CRRCC) la plus proche de moi qui m’a aidée à mettre la main sur cet escroc grâce à un MANDAT D’ARRET et j’ai été remboursée grâce a la procédure judiciaire. J’exhorte tous ceux qui ont été victimes d’avoir le courage de porter plainte pour arrêter la saigné. E-mail : [email protected] Cordialement Mme MURIEL.DUBOIS[/quote] Sachez que tous les commentaires publiés sur secunews.org sont modérés avant d'être acceptés et publiés!

15 Feb 2017 LIRE L'ACTU
(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming Archives Secunews SECUNEWS

(MAj) Kim Dotcom veut que son audience d'extradition soit retransmise en streaming

Le fondateur de Megaupload.com Kim Dotcom a demandé lundi à la Haute Cour d'Auckland que l'examen de l'appel de son extradition vers les Etats-Unis soit retransmis en 'streaming' sur internet, afin de lui garantir un procès équitable. 'Kim Dotcom' (Kim Schmitz de son vrai nom), est recherché par les autorités américaines qui l’accusent d’avoir grâce au piratage réalisé des profits illégaux colossaux au travers de son emblématique plateforme de téléchargement direct fermée en 2012. Au sommet de sa popularité, Megaupload était le 13e site le plus visité de l’internet et affichait 50 millions d’utilisateurs quotidiens. 20 ans de prison L'empire de Kim Dotcom s'est effondré en janvier 2012 quand la police a débarqué dans sa luxueuse propriété d'Auckland à la demande des autorités américaines. Fin 2015, 'la justice néo-zélandaise a estimé qu'il pouvait être extradé aux Etats-Unis', ainsi que trois autres fondateurs de Megaupload. Kim Dotcom a fait appel. En cas de procès aux Etats-Unis, Kim Dotcom encourt jusqu'à 20 ans de prison. [quote]'Mes avocats sont actuellement devant les juges pour défendre la diffusion de tous les débats en streaming', a déclaré Kim Dotcom dans un tweet, peu après l'ouverture de l'audience.[/quote] La semaine dernière, il avait affirmé que les Etats-Unis avaient demandé à la Haute Cour de ne pas autoriser cette retransmission. https://twitter.com/KimDotcom/status/768350475661873152 https://twitter.com/KimDotcom/status/770099090218713088 [quote]Son avocat, Ron Mansfield, a déclaré à la Cour que 'la diffusion en streaming se justifiait par 'l’intérêt public et international sans précédent de cette affaire'.[/quote] Recherché pour fraude, racket et blanchiment, Kim Dotcom se défend de toute infraction, en se présentant comme un entrepreneur du net. [quote]Son site, avait-il plaidé, faisait de son mieux pour éviter les violations de droits d’auteurs, mais avait 50 millions d’utilisateurs quotidiens et ne pouvait contrôler la totalité de leur activité.[/quote] Il accuse les autorités américaines de mener contre lui une vendetta à l’instigation des influents studios hollywoodiens. Kim Dotcom et trois anciens de Megaupload (Finn Batato, Mathias Ortmann et Bram van der Kolk) sont accusés d’avoir tiré de leur activité 175 millions de dollars de profit et causé des centaines de milliards de dollars de pertes aux ayants droit des oeuvres musicales, films et autres produits piratés. En juillet 2016,il avait annoncé qu’il relancerait son site en 2017: [quote]Megaupload revient le 20 janvier 2017, le 5e anniversaire du raid. » « Je vais être le premier milliardaire de la tech à être inculpé, à avoir tout perdu et à créer sous contrôle judiciaire une autre entreprise milliardaire », a-t-il annoncé.[/quote] MAj le 31.8.2016. Kim Dotcom obtient la diffusion sur internet de son audience d'extradition Kim Dotcom a affirmé mardi 30 août 2016 sur son compte Twitter, avoir obtenu le droit de retransmettre en streaming l’examen de l’appel de son extradition vers les Etats-Unis, où il est accusé d’avoir réalisé des profits illégaux grâce à son site megaupload. [quote] https://twitter.com/KimDotcom/status/770381502932668416 https://twitter.com/KimDotcom/status/770841163561521152 Le streaming en direct commencera demain mercredi 31 août 2016. Le cameraman doit tout installer de manière professionnelle, en respectant les directives du juge en matière de streaming, a-t-il ajouté. https://twitter.com/KimDotcom/status/770771929447870464 [/quote] https://www.youtube.com/watch?v=mYxPMYbGiEM Clic pour voir toutes les vidéo. Voir aussi: Kim Dotcom annonce la sortie d’un nouveau Megaupload. Clic pour lire toutes les actus sur kim Dotcom.

29 Aug 2016 LIRE L'ACTU
Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino Archives Secunews SECUNEWS

Le FBI dit avoir déverrouillé l'iPhone du tueur de San Bernardino

Le bras de fer a pris fin entre Apple et les autorités américaines, sans que la justice n'ait à s'en mêler. Les enquêteurs ont en effet réussi à débloquer l'iPhone d'un des auteurs de l'attentat de San Bernardino (Californie), sans l'aide de la marque à la pomme. [quote]'Le gouvernement a accédé avec succès aux données stockées sur l'iPhone de (Syed) Farook et n'a donc plus besoin de l'assistance d'Apple", indique un document transmis à la justice lundi par les autorités américaines'.[/quote] Elles y demandent l'annulation de l'injonction judiciaire du 16 février 2016, avec laquelle elles avaient tenté d'obliger Apple à aider les enquêteurs à pirater le téléphone. [quote]'Notre décision de mettre fin à la procédure est basée seulement sur le fait qu'avec l'assistance récente d'un tiers, nous sommes maintenant capables de débloquer cet iPhone sans compromettre les informations dans le téléphone", a commenté Eileen Decker, procureure fédérale du centre de la Californie, dans un communiqué.[/quote] Le gouvernement avait déjà ouvert la porte à une possible résolution de l'affaire en annonçant la semaine dernière être sur la piste d'une méthode proposée par des tierces parties et susceptible de débloquer l'appareil. [quote]Des tests ont depuis permis d'assurer que le contenu du téléphone resterait intact, a indiqué un responsable du FBI, David Bowdich.[/quote] [quote]'Depuis le début, nous nous opposions aux exigences du FBI pour qu'Apple construise une porte dérobée (afin d'entrer) dans l'iPhone, parce que nous pensions que c'était une erreur et que cela créerait un dangereux précédent", a réagi Apple dans un communiqué. Grâce à la décision prise lundi par le gouvernement "rien de ceci n'a eu lieu", a ajouté le groupe, mais "cette affaire n'aurait jamais dû être ouverte'. [/quote] Le groupe estime par ailleurs que cela a soulevé des problèmes qui méritent une conversation nationale sur nos libertés civiles, sur notre sécurité collective et sur la protection de la vie privée. Washington, soutenu par des familles de victimes, réclamait de pouvoir accéder à des données potentiellement cruciales pour déterminer comment Syed Farook et sa femme Tashfeen Malik avaient organisé l'attentat du 2 décembre 2015, qui a fait 14 morts, et notamment s'ils avaient bénéficié d'aide extérieure. Fin de l’histoire ? Oui, et non. Car il s’agit maintenant de savoir comment a fait le FBI, qui l’a aidé en secret, et quelles sont les conséquences pour la marque à la pomme et de futures affaires semblables. Quelle est la méthode utilisée ? Sur la méthode elle-même, les avis divergent.: - Cellebrite vante sur son site les mérites de sa solution tout-en-un UFED (Universal Forensic Extraction Device), qui prend la forme d’une grosse malette digne des films d’espionnage et peut extraire les données de n’importe quel appareil ou programme. - Certains spécialistes évoquent le 'NAND mirroring', qui copie la mémoire Flash NAND et permet ensuite de forcer le système au-delà de 10 essais de mots de passe. Mais le blog Errata Security doute qu’il s’agisse du mode d’action utilisé, parce qu’il demande beaucoup de temps et de rebootage (jusqu’à 100.000 fois) et qu’il n’est pas sûr que l’iPhone et ses composants y résistent. Le site Fortune rapporte que le 21 mars 2016, le FBI avait acheté pour 218.000 dollars (environ 192.000 euros) de matériel informatique et 15.000 dollars de logiciels à la société Cellebrite. Quelles conséquences ? Si un volet légal se ferme pour Apple, un autre s’ouvre, d’image et de sécurité. [quote]'Si le FBI a pu accéder au contenu de l’iPhone, c’est qu’il y a une faille, que n’importe qui peut y arriver, explique Antoine Chéron, avocat spécialisé en propriété intellectuelle. C’est un aveu de faiblesse pour Apple.[/quote] Selon lui, le débat sur le chiffrement des données n’est d’ailleurs pas clos. [quote]D’autres affaires similaires existent, comme autant de bras de fer potentiels, car il existe un flou juridique, et le gouvernement brandit toujours une procédure classique mais inadaptée.[/quote]

29 Mar 2016 LIRE L'ACTU
'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook Archives Secunews SECUNEWS

'Le roi du spam' reconnait avoir envoyé 27 millions de messages sur Facebook

Le célèbre spammeur Sanford Wallace, alias 'Spam King', 47 ans, a plaidé coupable lundi dans une cour de Californie, il a admis avoir publié 27 millions de messages sur les murs Facebook d'amis d'utilisateurs. Sanford Wallace s’était rendu aux enquêteurs fédéraux en 2011, ceux-ci avaient découvert que cet homme de Las Vegas avait réussi à accéder à 500.000 comptes d'utilisateurs victimes de phishing, entre novembre 2008 et février 2009. Les données de login des comptes, il les obtenait sur base de ce qu'on appelle le 'phishing'. [quote]Au moyen de ces données dérobées, il se connectait ensuite sur les profils Facebook et y plaçait des messages contenant des liens renvoyant à des pages Facebook d'amis des comptes détournés. Les personnes qui cliquaient sur les liens qu'ils postaient, pensant que cela provenait de leurs amis, étaient redirigés vers des sites, dont le trafic rapportait de l'argent à 'Spam King'.[/quote] En 2009, 'le roi du spam' avait déjà été condamné à verser 711 millions de dollars au réseau social. Une année auparavant, il avait également perdu un procès contre le réseau social MySpace pour une affaire de spam. Spammeur depuis 1997 Poursuivi en justice par la société de Mark Zuckerberg, le 'roi du spam' a également violé un ordre de la cour lui interdisant d’accéder aux serveurs de Facebook, ce qu’il a régulièrement fait, selon les juges. Originaire de Las Vegas, il s’est autoproclamé 'roi du spam' en 1997, et a monté une compagnie, Cyber Promotions, spécialisée dans l’envoi massif de messages non sollicités. Avant la démocratisation d’Internet, il pratiquait déjà le 'junk fax', la publicité invasive par fax. Le jugement sera rendu le 7 décembre, il pourrait être condamné à 3 ans de prison et à verser une amende de 250.000 dollars. secunews.org:Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. N’ouvrez pas de pièce jointe suspecte d’un e-mail inconnu et évitez les sites Web douteux (cette règle est également valable sur Windows et Mac et les téléphones mobile !).

26 Aug 2015 LIRE L'ACTU
Il s’évade de prison grâce à de faux mails et du phishing Archives Secunews SECUNEWS

Il s’évade de prison grâce à de faux mails et du phishing

Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

02 Apr 2015 LIRE L'ACTU
La NSA et le GCHQ pirate des millions de cartes SIM Archives Secunews SECUNEWS

La NSA et le GCHQ pirate des millions de cartes SIM

La NSA , l'Agence nationale de sécurité américaine, et son homologue britannique le GCHQ ont pu intercepter des quantités massives de communications en volant des clés de cryptage de cartes SIM. C'est ce qu'affirme, jeudi 19 février 2015, The Intercept, site américain, en s'appuyant sur des documents confidentiels fournis par le lanceur d'alerte Edward Snowden. Cette clé permet de chiffrer et déchiffrer toutes les communications de l'utilisateur du téléphone, sans que la compagnie de téléphone et les autorités du pays soient au courant. Avoir ces clés permet aussi d'éviter de demander un mandat pour mettre quelqu'un sur écoute, et ne laisse aucune trace sur le réseau qui révélerait l'interception de la communication. Selon les informations de The Intercept, l'agence de renseignement américain a aidé le GCHQ à s'introduire dans les réseaux informatiques du principal fabricant de carte SIM pour dérober ces clés, chez Gemalto. Cette société de droit néerlandais cotée au CAC40 est le leader mondial des cartes SIM, qu'elle fournit à 450 opérateurs dans 85 pays, grâce à 40 usines de fabrication. Mais l'activité de Gemalto ne s'arrête pas là, cette société de sécurité informatique conçoit et commercialise également des puces sécurisées pour cartes bancaires, pour les cartes d'identité et permis de conduire de plusieurs pays, dont l'Afrique du Sud et les Pays-Bas, ou encore les passeports biométriques de la Belgique. Dans un communiqué, Gemalto a indiqué qu'elle prenait très au sérieux les affirmations de The Intercept. [quote]Nous allons consacrer toutes les ressources nécessaires pour comprendre la portée de ces techniques sophistiquées utilisées pour intercepter les données sur les cartes SIM, a indiqué l'entreprise, qui estime dans un communiqué, que la cible de l'attaque décrite par The Intercept n'était pas Gemalto en tant que telle, il s'agirait d'une tentative pour atteindre le plus grand nombre de téléphones portables possible dans le but de surveiller les communications mobiles sans l'accord des opérateurs et des usagers. [/quote] A l'ouverture de la Bourse, l'action Gemalto perdait 8%, ce vendredi matin. Comment la NSA a-t-elle fait ? [quote]Pour réussir leur coup, la NSA et le GCHQ ont travaillé de consort pour cibler des employés de Gemalto, mais aussi de nombreuses grandes entreprises télécoms et de fabricants de cartes SIM, précise le site. Le programme 'HIGHLAND FLING' visait spécifiquement le QG français de l'entreprise, centre névralgique des opérations internationales du groupe. Big Brother a espionné les emails et les comptes Facebook de nombreux employés, notamment grâce au programme de surveillance Xkeyscore, qui pouvait intercepter le trafic Web (qui n'était pas crypté à l'époque) à l'entrée des réseaux de Google, Facebook ou Yahoo.[/quote] Les documents rendus publics par The Intercept mentionnent à titre d'exemple un employé de la société dont le GCHQ a détecté qu'il transmettait des fichiers chiffrés par le protocole PGP depuis la Thaïlande Les clés de chiffrement convoitées par les services britanniques et américains sont en effet souvent transmises aux clients de Gemalto par le biais de courriels sécurisés par ce protocole. [quote]Le GCHQ, avec le support de la NSA, a puisé dans les communications privées d'ingénieurs et d'autres salariés du groupe dans de multiples pays, pour parvenir à dérober ces clés, écrit The Intercept. Il est impossible de savoir combien ont été volées par la NSA et le GCHQ, mais le nombre est sidérant », ajoute-t-il.[/quote] La NSA, par exemple, était déjà capable en 2009 de traiter entre 12 et 22 millions de clés par seconde, pour pouvoir les utiliser plus tard au besoin afin d'écouter des conversations ou intercepter des mails. Carte SIM, clé de cryptage, comment ça marche. ? [quote]Parce que les ondes radio, qui voyagent par les airs, sont faciles à intercepter, un système de cryptage a été mis en place. Une clé est stockée sur la carte SIM, et l'opérateur dispose de l'unique copie. Lors d'un appel, une authentification a lieu avec la tour voisine, et l'échange est alors sécurisé. En théorie.[/quote] Combien de téléphones sont concernés. ? Quels autres fabricants ont été touchés. ? Dans tous les cas, c'est game over pour la vie privée, estime le professeur de cryptographie Matthew Green, un rappel de centaines de millions, voire plus, de cartes SIM serait une opération coûteuse et dantesque. L'Electronic Frontier Foundation rappelle cependant qu'il existe méthodes alternatives de cryptage déjà disponible sur iOS et Android, comme Signal, RedPhone et TextSecure, en espérant que la NSA n'ait pas déjà volé leurs clés Et Gemalto ne savait rien. ? Pour envoyer les clés aux opérateurs, Gemalto procède par courrier, ou, plus souvent, par email ou FTP. Selon les documents fournis par l'ex-consultant de la NSA, Edward Snowden, les agences américaines et britanniques ont réussi à s'introduire dans le réseau interne de Gemalto. Elles ont vraisemblablement prélevé les précieux sésames à la source et pouvait décrypter les communications sans laisser de trace. L'entreprise jure qu'elle n'était au courant de rien et juge ces révélations inquiétantes et perturbantes. Voir aussi: Belgacom espionné par les services secrets britanniques via de faux comptes Linkedin. La NSA aurait espionné Belgacom depuis 2011.

21 Feb 2015 LIRE L'ACTU
Kim Dotcom fondateur de Megaupload, se dit ruiné et craint l'extradition Archives Secunews SECUNEWS

Kim Dotcom fondateur de Megaupload, se dit ruiné et craint l'extradition

Le fondateur de Megaupload.com, Kim Dotcom, de son vrai nom Kim Schmitz, accusé par les Etats-Unis d’avoir empoché des dizaines de millions de dollars grâce au piratage, a affirmé mercredi être ruiné et ne plus pouvoir payer la caution l’empêchant d’aller en prison en vue de son extradition. Dotcom, combat depuis près de trois ans l’examen par la justice en Nouvelle-Zélande, où il réside, d’une demande d’extradition des Etats-Unis. Arrêté en janvier 2012 dans sa luxueuse propriété d’Auckland à la demande du département de la Justice américain et du FBI, il avait été remis en liberté sous caution. Sa défense lui a coûté 10 millions de dollars US et il prétend aujourd’hui ne plus avoir assez de fonds pour payer une nouvelle caution si la justice néo-zélandaise l’exigeait lors de la prochaine audience jeudi 27 novembre 2014. [quote]Je suis sans défense et ils (les juges) veulent profiter de la situation pour révoquer ma caution, a-t-il lancé depuis sa somptueuse demeure lors d’un lien vidéo avec une conférence numérique en Grande-Bretagne. Ils m’ont vidé les poches. Ceci pourrait être ma dernière apparition publique et si je retourne en prison, vous pourrez le dire à tout le monde, a-t-il dit.[/quote] Dotcom, récemment lâché par ses avocats néo-zélandais et séparé de sa femme depuis quelques mois, accuse le gouvernement de l’avoir torpillé après qu’il a annoncé la création, à grands frais, du 'Parti de l’internet' qui a fait un flop complet aux législatives de septembre. [quote]Avant de me lancer en politique, j’étais populaire en Nouvelle-Zélande, tout le monde me soutenait. Mais le Premier ministre et son parti m’ont attaqué de manière odieuse, me faisant passer pour un nazi et affirmant que je m’engageais uniquement pour empêcher mon extradition, a-t-il plaidé. Maintenant je suis un paria[/quote] La justice américaine l’accuse d’avoir frauduleusement amassé 175 millions de dollars américains (140 millions d’euros) en proposant des copies piratées de films de cinéma, de programmes télévisés et d’autres contenus, via son site de partage de fichiers Megaupload. L’homme d’affaires est réputé pour son style de vie extravagant. Il vit dans son 'Dotcom mansion' (manoir Dotcom) près d’Auckland où la police a saisi entre autres une Cadillac rose de 1959 et une Rolls Royce Phantom, ainsi que des oeuvres d’art de prix. Il a reconnu que son train de vie avait pu finir par déplaire. [quote]Voyager en jet privé et rouler dans des voitures immatriculées "DIEU", "DEFONCE" et "MAFIA" n’est certainement pas le meilleur moyen de faire profil bas, a reconnu Kim DoTcom de nationalité allemande.[/quote] Voir aussi: Clic pour lire toutes les actus sur Megaupload. Clic pour lire toutes les actus sur Kim DoTcom

26 Nov 2014 LIRE L'ACTU
Le créateur présumé du site Silk Road 2.0, a été arrêté Archives Secunews SECUNEWS

Le créateur présumé du site Silk Road 2.0, a été arrêté

Un homme de 26 ans, suspecté d'être l'administrateur du site de vente de drogue sur Internet Silk Road 2.0, a été arrêté par le FBI à San Francisco, ont annoncé les procureurs américains le 6 novembre 2014. Blake Benthall, 26 ans, est accusé de: - Conspiration en vue de faire du trafic de drogue - Conspiration à des fins de piratage informatique - Conspiration dans le but de faire du trafic de faux documents - Conspiration de blanchiment d'argent. Il devait comparaître jeudi devant un juge d'un tribunal fédéral à San Francisco, en Californie. Il risque la prison à vie. Ce site était censé ressusciter Silk Road, célèbre site de vente de biens illégaux (drogues, armes, etc...) dont le fondateur présumé, Ross Ulbricht, avait été arrêté en octobre 2013. Ce dernier attend son jugement après avoir plaidé non coupable en février 2014. La deuxième version du site, créée quelques semaines après cette arrestation, avait un chiffre d'affaires mensuel de 8 millions de dollars. Les procureurs ont estimé qu'elle a été utilisée pour distribuer des centaines de kilos de drogues et de marchandises à environ 100.000 utilisateurs dans le monde entier, ce qui aurait généré 8 millions de dollars par mois. Le site avait plus de 13.000 annonces de vente de substances contrôlées, dont 1.707 pour du cannabis, et proposait ouvertement de faux documents d'identité, des dispositifs de piratage informatique et même des services de hacking. Tout comme son prédécesseur, le site opérait sur le réseau anonyme 'TOR', ce qui rend l'identification de son tenancier en théorie impossible. Les transactions financières entre acheteurs et vendeurs s'opéraient en bitcoins, pour des raisons similaires. Attrapé grâce à une infiltration Dans leur communiqué, les autorités expliquent qu'un enquêteur a infiltré le groupe chargé de l'administration du site, il a pu ainsi accéder à des parties réservées à ce groupe et a pu remonter jusqu'au suspect. Les autorités judiciaires du Royaume-Uni, de France, d'Allemagne, de Lituanie et des Pays-Bas ont également pris part à cette enquête. Trois autres personnes ont également été inculpées dans cette affaire, en plus de Benthall et Ulbricht. Edit 30.5.2015: Prison à vie pour le créateur du site de vente de drogues Silk Road.

12 Nov 2014 LIRE L'ACTU
Les ordinateurs des Affaires étrangères en Belgique piratés par la Russie Archives Secunews SECUNEWS

Les ordinateurs des Affaires étrangères en Belgique piratés par la Russie

Le ministre des Affaires étrangères Didier Reynders a confirmé ce samedi 10 mai 2014, l'introduction dans le système informatique du SPF Affaires étrangères d'un virus malin "pour copier des informations et des documents liés à la crise ukrainienne". [quote]Le ministre des Affaires étrangères, en coordination avec le Premier ministre Elio Di Rupo, a demandé que "le service ICT du Département aidé par le SGR mène une analyse la plus précise possible de l'étendue des dégâts ainsi que de l'identité des intrus", indique-t-il dans un communiqué.[/quote] Selon lui, les conclusions de cette première phase de réaction serviront à prendre les mesures de nettoyage et de protection du réseau nécessaires. L'Echo et De Tijd annonçaient ce samedi matin que le SPF Affaires étrangères avait été victime de cette opération d'espionnage informatique le week-end dernier. L'attaque aurait été menée par la Russie, d'après les deux quotidiens. Le gouvernement fédéral a annoncé cette semaine que les dix millions promis à la cybersécurité du pays n’avaient pas été dégagés par manque de temps, l’annonce de cette nouvelle attaque informatique tombe particulièrement mal à un mois des élections et alors que le comité R avait déjà pointé les grosses lacunes de la Belgique en la matière. Clic pour lire tous les articles sur le SPF

10 May 2014 LIRE L'ACTU
US Airways tweete une image pornographique en réponse à une cliente Archives Secunews SECUNEWS

US Airways tweete une image pornographique en réponse à une cliente

La compagnie américaine US Airways a publié lundi 14 avril 2014 sur Twitter une photo pornographique d’une femme utilisant sexuellement un avion miniature, avant de supprimer la photo et de s’excuser, déclenchant un déluge de plaisanteries scabreuses sur la plateforme. La compagnie a plaidé l’erreur de manipulation. Dans un communiqué, elle a expliqué que l’image avait été tweetée plus tôt par un autre utilisateur dans un message mentionnant le compte d’American Airlines, une compagnie qui a récemment fusionné avec US Airways. [quote]Nous avons capturé le tweet pour le signaler comme indécent, malheureusement l’image a été incluse par inadvertance dans une réponse à un client, écrit la compagnie, sans clairement expliquer ce qu’elle entendait par le terme capturer, qui ne correspond à aucune fonction précise sur Twitter. Nous nous sommes immédiatement rendu compte de l’erreur et avons supprimé le tweet. Nous regrettons profondément l’erreur et sommes en train d’examiner nos procédures pour empêcher de telles erreurs à l’avenir, poursuit US Airways.[/quote] Interrogée par l’AFP, une porte-parole n’a pas expliqué la manipulation exacte ayant conduit à la publication de la photo. Selon plusieurs sites, la photo serait en fait restée environ une heure sur le compte d’US Airways, lundi dans l’après-midi, en illustration d’une réponse envoyée à une utilisatrice qui se plaignait du retard de l’un de ses vols. US Airways écrivait dans ce tweet: [quote]Merci de votre retour. Si votre voyage est terminé, vous pouvez le détailler ici pour examen, avec le lien de la photo.[/quote] L’image en question circulait sur Internet depuis des années.

15 Apr 2014 LIRE L'ACTU
Top 10 des Hackers arrêtés en 2013 Archives Secunews SECUNEWS

Top 10 des Hackers arrêtés en 2013

L’année 2013 a été fructueuse en matière d’arrestations de pirates informatiques. Les cyber-autorités ont ainsi inscrit à leur tableau de chasse les créateurs de Blackhole, Le ransomwares, le pirate de Stratfor et même… un chat! Retour sur 10 arrestations marquantes en 2013. Parmi les génies informatiques, certains sont des pirates, il est courant de distinguer deux catégories de hackers. D’un côté, les white hat hackers et de l’autre les black hat hackers Voici 10 arrestations marquantes de hackers (black hat) qui ont marqué 2013. 1. Jeremy Hammond et l’attaque de Stratfor Jeremy Hammond, 28 ans, est le pirate qui a attaqué Stratfor en 2012. Il a plaidé coupable lors de son procès en mai 2013 et écope de 10 ans de prison, suivis de 3 ans en liberté conditionnelle. Son arrestation ainsi que celle d’autres hacktivistes a été rendue possible après que le leader de Lulzec Hector Xavier Monsegur (alias Sabu) les ait dénoncés. 2. Dmitry Fedotov, créateur de Blackhole En octobre 2013, la police russe arrête le cerveau derrière Blackhole et Cool (deux kits d’exploits) très populaires utilisés pour les cyber-attaques. Agé de 27 ans, Dmitry Fedotov, alias Paunch, avait des revenus estimés à près de 50.000 dollars mensuels (environ 36.000 euros) grâce à ses activités illégales. 3. Hamza Bendelladj, le hacker au sourire En janvier, la police thailandaise arrête Hamza Bendelladj, un hacker algérien de 24 ans, que l’on soupçonne d’être derrière plusieurs botnets ZeuS. Le pirate est devenu célèbre, non seulement grâce à sa présence sur la liste des cyber-criminels les plus recherchés par le FBI, mais aussi pour son sourire sur les photos lors de son arrestation à Bangkok. 4. Le plus gros hack de l’histoire des Etats-Unis Au mois de juillet 2013, quatre russes et un ukrainien ont été arrêté pour avoir infiltré des réseaux de grandes entreprises, dans ce qui est considéré comme le plus gros hack de l’histoire des Etats-Unis. Les cinq pirates risquent 30 ans de prison et des millions de dollars d’amende. Parmi leurs victimes on dénombre : le NASDAQ, les magasins 7-Eleven, JetBlue et Carrefour, qui annoncent pour certains des pertes de plus de 220 millions d’euros. 5. Olaf Kamphuis, Cyberbunker vs. Spamhaus En avril 2013, la police espagnole arrête un néerlandais, soupçonné d’avoir attaqué Spamhaus dans la plus grande attaque DDoS de l’histoire. Sven Olaf Kamphuis, 35 ans, propriétaire et manager du service d’hébergement Internet Cyberbunker, a entrepris l’attaque DDoS en mars contre Spamhaus lorsque ce dernier a bloqué ses serveurs. 6. Nikita Kuzmin et les autres créateurs de Gozi, un malware bancaire Au début de l’année 2013, les Etats-Unis ont arrêté trois européens dont un russe, pour avoir écrit et distribué Gozi, un malware bancaire qui est parvenu à voler des dizaines de millions de dollars sur des comptes bancaires. Le malware a fait le tour de la planète et s’est retrouvé sur plus de 40.000 postes américains dont des systèmes de la NASA. Nikita Juzmin, en photo ci-dessous, risque 95 ans de prison. 7. Lauri Love et le hack du gouvernement Lauri Love, un britannique de 28 ans, a été arrêté pour avoir pénétré les systèmes du gouvernement américain. Parmi ses autres victimes, la Défense américaine, la NASA et l’Agence de Protection Environnementale. Il est actuellement en liberté sous caution jusqu’en février 2014. 8. Le chat hacker du Japon Les chats sont-ils de dangereux pirates informatiques ? Pas vraiment, et pourtant la police japonaise a arrêté un chat en 2013 qui portait autour du cou un collier contenant une carte mémoire porteuse d’un virus informatique. La traque a duré plusieurs mois, et au terme d’énigmes envoyées par e-mail, les policiers ont réussi à traquer le félin sur une île près de Tokyo. On ne sait toujours pas qui est à l’origine du virus… 9. Les faux policiers La police espagnole a arrêté 10 personnes impliquées dans une campagne massive d’escroquerie menée avec un ransomware. Se faisant passer pour la police et vous infligeant une amende pour téléchargement illégal, pédopornographie ou tout autre prétexte, le ransomware s’est répandu dans le monde entier et a rapporté aux pirates près d’un million d’euros. 10. Les créateurs du trojan Carberp Un avril 2013, une équipe de 21 pirates informatiques a été arrêtée en Ukraine. Ces Hackers sont à l’origine de Carberp, un malware bancaire qu’ils vendaient à d’autres pirates pour 10.000 dollars (7.350 euros), et qui leur a rapporté au total près de 200 millions d’euros. Une goutte d’eau dans le cyber-océan Les arrestations menées en 2013 par les cyber-autorités, pourraient augurer une meilleure sécurité du Web, malheureusement elles traduisent également un renforcement de la professionnalisation de cette activité illégale. Interpol avait déjà noté cette tendance en 2012, estimant que la cyber-criminalité représentait un coût financier de 750 milliards d’euros rien qu’en Europe, soit plus que le trafic des principales drogues (cocaïne, marijuana et héroïne). Aux Etats-Unis, pour la même année, le FBI enregistrait des pertes de plus de 350 millions de dollars de la part des internautes victimes de cyber-attaques. Compte tenu du nombre de cyber-criminels encore en activité et du business florissant du piratage, il ne fait aucun doute que les chiffres de l’année 2013 seront malheureusement encore beaucoup plus élevés. Si vous ne deviez prendre qu’une seule résolution en 2014, assurez-vous qu’elle concerne votre vigilance sur Internet et surfez protégé ! Voir aussi: Un siècle de sécurité informatique, radio, télécommunication secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

19 Jan 2014 LIRE L'ACTU
William Lowe, inventeur du PC d’IBM est décédé Archives Secunews SECUNEWS

William Lowe, inventeur du PC d’IBM est décédé

Après Steve Jobs en 2011, la sphère informatique vient de perdre un autre de ses pionniers, l’américain William C. Lowe, directeur du projet qui a donné naissance au premier ordinateur personnel (Personal computer) chez IBM au début des années 80 , est décédé d’une crise cardiaque le 19 octobre 2013, rapporte le New York Times, il était âgé de 72 ans. En 1980, William Lowe entré chez Big Blue, en 1962, lance une idée jugée alors improbable, développer un micro-ordinateur personnel en un an seulement. Pour relever le défi, l’équipe de Lowe remet à plat les procédures habituelles d’IBM, a commencer par se fournir en composants et logiciel sur le marché extérieur et se contenter d’assembler l’ordinateur, pour se faire, Lowe va utiliser un système d’exploitation appelé MS-DOS 1.0, fait par une entreprise alors peu connue de Seattle, nommée Microsoft. Le 12 août 1981, IBM présente son premier ordinateur individuel, le 5150 PC qui sera produit à partir de 1981 à plusieurs millions d’exemplaires à la différence des précedents ordinateurs de Big Blue. [quote]"Le 5150 PC a établi une norme de l’informatique personnelle dans le monde entier et a aidé à établir une industrie de plusieurs milliards de dollars" indique IBM sur son site.[/quote] [quote]"Le nouveau PC d’IBM pouvait non seulement traiter l’information plus rapidement que les machines précédentes, mais il pouvait aussi être branché sur l’ordinateur de la maison, faire tourner des jeux, un traitement de texte et contenu plus de mots qu’un livre de cuisine".[/quote] L’autre révolution de ce premier PC réside dans son prix: 1.565 dollars, sans l’écran. Alors que vingt ans plus tôt, le prix d’un ordinateur IBM pouvait atteindre jusqu’à 9 millions de dollars et son fonctionnement nécessitait un important espace climatisé, ainsi qu’une soixantaine de personnes. Le boom du PC a grandement bénéficié à Microsoft, Intel et d’autres entreprises dont les produits ont été utilisés pour la fabrication du premier PC d’IBM, dont la fabrication a conduit à une collaboration accrue dans le secteur de l’informatique. Son succès commercial a également donné naissance à des clones, vendus et commercialisés par des sociétés comme Dell, et a permis de démocratiser l’usage de l’informatique en faisant entrer le PC dans des millions de foyers à travers le monde. Après avoir travaillé plusieurs années sur cette nouvelle branche de l’activité d’IBM, William Lowe reçu le prix de la "Machine de l’année 1982" décerné par le Time en 1983. En 1988, William Lowe a quitté IBM pour rejoindre Xerox. En 1991, il est devenu président de Gulfstream Aerospace, un fabricant de jets d’affaires. Voir aussi: Un siècle de sécurité informatique, radio, télécommunication

30 Oct 2013 LIRE L'ACTU
Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA Archives Secunews SECUNEWS

Après Prism, voici Xkeyscore, le plus vaste programme de surveillance de la NSA

Après "PRISM", voici "XKeyscore", selon une nouvelle salve de documents fournis par Edward Snowden au Guardian, ce programme secret de surveillance d'Internet permet au renseignement américain de suivre "à peu près tout ce qu'un utilisateur lambda" fait sur le réseau. 500 serveurs dans le monde. (clic sur l'image pour agrandir) XKeyscore donne la possibilité de surveiller en temps réel les mails, les recherches ou l'utilisation des réseaux communautaires effectuée par une cible donnée, le programme repose sur l'utilisation de quelque 500 serveurs disséminés dans le monde, y compris en Russie, en Chine ou au Venezuela. Remonter jusqu’à l’utilisateur facilement. Contrairement aux autres systèmes de surveillance dont l'existence a déjà été révélée, il offre la possibilité de travailler sans connaître un identifiant "fort" d'une cible, son adresse mail par exemple. XKeyscore permet par exemple de remonter jusqu'à une personne à partir d'une simple recherche effectuée sur internet, selon les documents, le logiciel a permis aux agents américains de capturer "plus de 300 terroristes", affirme le Guardian. Que des cibles étrangères légitimes. Citation: Réagissant dans un communiqué mercredi 31 juillet 2013, la NSA a réaffirmé que ses activités étaient dirigées "seulement" contre des "cibles étrangères légitimes", et a jugé que "la divulgation publique de données classifiées sur les systèmes de collecte de la NSA, sans mise en contexte, ne fait rien de plus que mettre en danger ses sources et ses méthodes tout en ajoutant à la confusion sur une question très importante pour le pays"."Les révélations continues et sélectives de techniques et d'outils spécifiques utilisés par la NSA sont préjudiciables à la sécurité nationale", ajoute encore l'agence. La Direction américaine du renseignement déclassifie des documents. Ces révélations surviennent au moment où, confrontée à une pression croissante du Congrès, la Direction américaine du renseignement (ODNI) a déclassifié mercredi des documents secrets. En rendant publics quelques documents peu avant une audition de responsables de la Justice et du Renseignement devant la commission judiciaire du Sénat, son directeur James Clapper affirme agir dans "l'intérêt d'une transparence accrue", justifie l'ODNI dans un communiqué. Le document qui a fait connaître Snowden. L'un des documents est l'autorisation de la Cour de surveillance du renseignement étranger (FISC) délivrée le 25 avril 2013 et obligeant l'opérateur téléphonique Verizon à livrer chaque jour pendant trois mois l'ensemble des métadonnées (numéro appelé, durée des appels) à la NSA, c'est en révélant l'existence de ce document le 5 juin 2013 dans le Guardian que Edward Snowden s'est fait connaître. La NSA veut renouveler ses programmes. Un autre document déclassifié date de 2011 et présente ces programmes de surveillance dans une sorte de plaidoyer pour le renouvellement de leur autorisation, le programme de collecte des métadonnées a été renouvelé jusqu'en 2015. Lors de l'audition mercredi matin devant la commission sénatoriale, le numéro deux du département de la Justice, James Cole, s'y est référé pour expliquer ce que le gouvernement faisait de cette collecte massive. Citation: Il a ainsi plaidé que "le gouvernement pouvait rechercher les données seulement s'il soupçonnait de façon argumentée que le numéro de téléphone recherché était associé avec certaines organisations terroristes"."Cela doit être documenté, si ça ne l'est pas, vous ne pouvez y accéder", a-t-il assuré . En 2012, sur les milliards de données stockées, des recherches n'ont été effectuées que sur "300 identifiants uniques" qui ont abouti à 12 rapports au FBI. Pendant ce temps-là, l'ex-consultant Edward Snowden est toujours bloqué depuis le 23 juin 2013 dans la zone de transit de l'aéroport de Moscou-Cheremetievo, en attendant que la Russie donne sa réponde à sa demande d'asile.

01 Aug 2013 LIRE L'ACTU
Une adolescente canadienne interdite de Facebook pendant un an Archives Secunews SECUNEWS

Une adolescente canadienne interdite de Facebook pendant un an

Au Canada, une élève de 12 ans s'est vue interdite l'accès à Facebook pendant un an après avoir menacé deux camarades sur le réseau social. Un juge canadien a interdit à une écolière de 12 ans du Manitoba d'aller sur Facebook pendant un an, après qu'elle eut proféré des menaces contre deux camarades sur ce réseau social, ont rapporté mardi les médias locaux. La jeune fille, qui avait affirmé qu'elle voulait "étrangler" les deux adolescentes en question âgées de 13 ans, a été condamnée à un an de probation et 50 heures de travail d'intérêt général, a rapporté le journal de sa ville, le Brandon Sun. "Votre heure viendra!" Ces mesures avaient été réclamées par l'accusation, alors que la défense avait soutenu que Facebook était "un élément essentiel" dans la vie des jeunes et qu'on ne devait pas l'en priver. Citation: "Personnellement, je pense qu'elle n'a pas besoin de Facebook", a dit sa mère au tribunal. L'adolescente avait plaidé coupable de menaces contre deux camarades qui avaient été ses amies jusqu'à ce que son petit ami la trompe avec l'une d'entre elles. Citation: "Vous ne savez pas à quel point j'ai envie de vous étrangler, les filles!!!.Attendez un peu. Votre heure viendra!", avait-elle écrit. La mère d'une des deux filles visées a alerté la police. Le réseau déjà interdit aux moins de 13 ans L'auteure des menaces avait déjà été accusée d'agression dans le passé, mais avait reçu une peine avec sursis. Selon la défense, elle devrait sa "dure personnalité" au fait qu'elle-même avait été victime d'intimidation dans le passé. Le règlement de Facebook rend le réseau accessible seulement aux utilisateurs âgés d'au moins 13 ans, mais il est facile de contourner cette règle en donnant un renseignement inexact sur son âge.

26 Mar 2013 LIRE L'ACTU
Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros Archives Secunews SECUNEWS

Les majors lui réclamaient un million d'euros, il est condamné à 9.304 euros

n Charentais de 23 ans accusé d'avoir hébergé des référencements de liens vers des sites de téléchargement illégal, a été condamné vendredi 8 mars 2013 en appel à verser un peu plus de 9.000 euros. Il est condamné mais a échappé à une amende colossale. Il avait été arrêté en 2010 à Cognac (Charente) et poursuivi pour avoir créé et alimenté "ledivx.com", un annuaire de référencement de plusieurs centaines de liens qui renvoyaient vers des sites de téléchargement illégal de films. Le site avait été ouvert de 2006 à 2010 et il a été établi qu'il avait généré au moins 6.000 euros de recettes, via la publicité, à son créateur. En première instance, le 7 septembre 2011, le jeune homme avait été condamné par le tribunal correctionnel d'Angoulême à deux mois de prison avec sursis et un euro de dommages et intérêts pour chaque partie civile. "On a plaidé sur des mathématiques", explique sont avocat Le Syndicat de l'édition vidéo numérique, la Fédération nationale de distributeurs de films et six majors hollywoodiennes (Columbia, Disney, Paramount, Tristar, Twentieth Century Fox et Warner) qui s'étaient portées partie civile, avaient fait appel. Elles réclamaient 972.943 euros de dommages et intérêt pour contrefaçon. Vendredi 8 mars 2013, la Cour d'appel de Bordeaux a donc condamné le jeune homme à leur verser un total de 9.304,84 euros, répartis entre les parties civiles. L'avocate du prévenu, Me Anne-Sophie Arbellot de Rouffignac, a qualifié la décision de "satisfaisante", mais s'est interrogée sur le calcul du montant des dommages et intérêts. Citation: "On sait qu'il y a eu des téléchargements et que cela génère des préjudices, mais est-ce que cela vaut 9.304 euros?". "On attend la motivation de la Cour d'appel pour avoir la méthode de calcul mais la Cour a botté en touche. On est au milieu et on ne sait pas pourquoi", a-t-elle ajouté. A l'audience, "on a plaidé sur des mathématiques", a expliqué l'avocate. Elle a indiqué que l'avocat des parties civiles estimait que le jeune homme avait touché tous les trois mois 6.000 euros de bénéfices publicitaires et calculé un nombre de visiteurs et de téléchargements, alors que selon elle, "il n'existe pas d'éléments complémentaires prouvant qu'il ait touché plus de 6.000 euros et qui permettent de démontrer s'il y a déjà eu un téléchargement".

09 Mar 2013 LIRE L'ACTU
Un membre présumé d'Anonymous jugé pour des attaques contre PayPal Archives Secunews SECUNEWS

Un membre présumé d'Anonymous jugé pour des attaques contre PayPal

Un étudiant britannique a comparu jeudi devant un tribunal londonien pour des cyber-attaques menées par Anonymous contre PayPal, filiale de paiement en ligne du groupe américain de commerce en ligne eBay , qui ont coûté à l'entreprise plusieurs millions de dollars. Christopher, 22 ans, est accusé d'avoir participé aux attaques du groupe de pirates informatiques contre PayPal, MasterCard et d'autres entreprises qui avaient décidé de suspendre leurs versements à " WikiLeaks ". Devant la Cour de Southwark à Londres, le représentant du parquet a indiqué que les attaques avaient coûté à PayPal 3,5 millions de livres (4,3 millions d'euros) en manque à gagner et en coûts de mise à jour de ses systèmes informatiques. Dans son " Opération Payback " (opération remboursement), Anonymous avait aussi visé des entreprises de l'industrie du disque et des opposants au téléchargement illégal de musique sur internet, ainsi que la boîte de nuit londonienne "Ministry of Sound". Citation: Christopher, accusé d'avoir participé à cette campagne entre août 2010 et janvier 2011, alors qu'il était étudiant à l'université de Northampton, dément les faits qui lui sont reprochés. Citation: Le procureur Sandip Patel a indiqué que Christopher et d'autres membres d'Anonymous avaient 'mené une campagne sophistiquée et orchestrée d'attaques en ligne qui ont paralysé plusieurs systèmes informatiques ciblés'. "Ces attaques ont causé des nuisances sans précédent", a-t-il ajouté. Trois autres hommes ont déjà plaidé coupables de ce chef d'accusation.

26 Nov 2012 LIRE L'ACTU
LA NSA appelle les hackers à coopérér Archives Secunews SECUNEWS

LA NSA appelle les hackers à coopérér

L'Agence de sécurité nationale (NSA), l'un des organismes les plus secrets du renseignement américain, a proposé vendredi 27 juillet 2012 à la communauté des pirates informatiques de coopérer avec l'administration pour rendre Internet plus sûr. Citation: "Vous allez devoir vous impliquer et nous aider", a déclaré le général Alexander dans un discours prononcé au 20e Def Con, la convention annuelle des hackers à Las Vegas. Le patron de la NSA , qui s'exprime rarement en public, a également plaidé en faveur de l'adoption d'une loi sur la cybersécurité, actuellement devant le Sénat, pour faciliter la collaboration entre les autorités et les entreprises cibles d'attaques informatiques et permettre d'établir des normes en matière de sécurité des réseaux. L'officier a par ailleurs démenti catégoriquement que la NSA dispose de dossiers sur des millions d'Américains. Citation: "Ceux qui disent cela devraient améliorer leurs connaissances. C'est totalement ridicule". Les participants du Def Con l'ont poliment écouté, mais son offre de coopération n'a pas convaincu. Citation: "Les Américains paient des impôts pour que les agences fédérales les défendent. Il me semble difficile de demander à une entité privée de dépenser de l'argent pour le bien commun", a réagi un chercheur en informatique sous couvert d'anonymat.

28 Jul 2012 LIRE L'ACTU
Panda Security piraté en représailles des arrestations d'anonymous Archives Secunews SECUNEWS

Panda Security piraté en représailles des arrestations d'anonymous

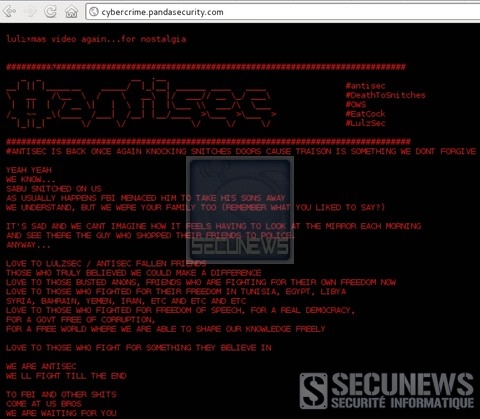
Accusé d'avoir collaboré avec les forces de police en espionnant des membres d'Anonymous, l'éditeur de produits de sécurité Panda Security a vu plusieurs de ses sites Internet piratés et des données divulguées. Plusieurs membres présumés du groupe de hackers LulzSec ont été interpellés gr‚ce à la collaboration dêun de ses membres , connu sous le pseudonyme de "Sabu". Ces interpellations dirigées contre le groupe LulzSec, associé au mouvement Anonymous, ont été suivies de représailles, des Anonymous ont ainsi attaqué l'éditeur de sécurité Panda Security, qu'ils accusent d'avoir aidé, contre rétribution, les forces de l'ordre dans ces arrestations (ce que dément l'éditeur.) Plusieurs sites Internet de l'entreprise ont été défacés par les hackers et des données (e.mail et mots de passe) de 114 salariés de Panda ont été divulguées, le blog du directeur technique de Panda, Luis Corrons, est désormais inaccessible. Un des billets de Corrons saluant les arrestations des membres de LulzSec n'était pas passé inaperçu, ce billet lui vaut d'être une des cibles de ces attaques informatiques. Voir aussi: Anonymous trahi par un de ses membres

07 Mar 2012 LIRE L'ACTU
Anonymous trahi par un de ses membres Archives Secunews SECUNEWS

Anonymous trahi par un de ses membres

Mardi, cinq membres influents du groupe LulzSec, une cellule importante d'Anonymous, ont été arrêtés au Royaume-Uni et aux …tats-Unis. Ce coup de filet serait le résultat d'une longue coopération du FBI avec le pirate Sabu, connu pour être un des chefs de LulzSec, qui serait en vérité Hector Xavier Monsegur (alias Sabu), un pére new-yorkais de 28 ans. Selon la Fox News, Sabu collaborerait avec le FBI depuis l'été 2011, moment o? la police fédérale américaine l'aurait arrêté. En ao?t dernier, il aurait plaidé coupable à douze accusations de piratage et aurait, depuis, aidé quotidiennement les autorités à miner Anonymous de l'intérieur. Selon une source de Fox News qui serait prés de Sabu, celui-ci aurait accepté de collaborer pour être en mesure de continuer à voir ses enfants. Le journaliste Sam Biddle, du site Gizmodo, ne semble pas surpris d'apprendre que Sabu était en fait une taupe, selon lui, ses conversations avec Sabu étaient de plus en plus distantes et il devenait difficile à joindre. Le pirate "Virus" lui aurait révélé, en ao?t dernier, avoir des soupçons sur Sabu, ce dernier lui ayant offert de l'argent pour qu'il accéde aux mails de la firme Backtrace Security et Laurelai, un pirate qui a aussi été soupçonné d'être une taupe. Les pirates arrêtés seraient: - Ryan Ackroyd (alias Kayla 23 ans) - Jake Davis (Alias Topiary 29 ans) - Darren Martyn (alias pwnsauce 25 ans) - Donncha O'Cearrbhail (Alias palladium 19 ans) - Jeremy Hammond (alias Anarchaos). Ce dernier serait suspecté d'être responsable du piratage de la firme Stratford, dont les courriels ont été coulés à Wikileaks. Sur le site de micromessages Twitter, le compte @youranonnews réagit: Citation:"Ne l'oubliez pas: nous sommes légion. Nous n'avons pas de leader, et nous n'en aurons pas." Comme a chaque fois ils font les kings et ce prennent pour de grand hackers, mais se font avoir a chaque fois je suis plier de rire!!. Voir aussi: Panda Security piraté en représailles des arrestations d'anonymous

07 Mar 2012 LIRE L'ACTU
Le site Internet de la boutique d'Orange.fr à été piraté Archives Secunews SECUNEWS

Le site Internet de la boutique d'Orange.fr à été piraté

Le site Internet de la boutique d'Orange.fr a été victime d'un piratage en fin de semaine derniére, a confirmé ce lundi l'opérateur. Le piratage avait originellement été annoncé par un compte Twitter lié au mouvement informel Anonymous, qui ne l'a toutefois pas revendiqué. D'aprés un document publié sur Internet par le pirate présumé, ce dernier a pu avoir accés à de nombreuses informations du site, notamment au mot de passe administrateur de la boutique, fermée par précaution par l'opérateur vendredi, la boutique a rouvert lundi matin. Interrogé par Zataz, l'auteur présumé du piratage "affirme avoir téléchargé des informations personnelles concernant les clients de l'opérateur et qu'il les rendra publiques si Orange ne céde pas à une future demande" dont la nature n'a pas été précisée. Dans un langage confus, il explique avoir découvert les problémes des Français: "Je respecte le peuple, je parle avec des Français, je découvre leurs avis. J'ai pris une décision, me mettre du côté du peuple, un peuple de plus en plus opprimé, comme le mien, j'ai aidé des Allemands, des Espagnols, des Russes, maintenant je vais aider les Français face à leur gouvernement." Plusieurs interrogations surviennent dans les têtes de la rédaction de zataz. L'hacktiviste écrit dans un anglais trés "professionnel", trés "Wall Street English"., son action intervient alors que les opérateurs réfléchiraient à "stopper" l'Internet illimité sur le territoire hexagonale. Pour rappel, la faille a été découverte en avril 2011. Dernier point trés intriguant, le hacker a utilisé la version professionnelle, donc commerciale, du logiciel de piratage iranien, un outil informatique qui existe pourtant dans de nombreuses versions gratuites, bref, payer 350 dollars pour se lancer dans l'hacktivisme, voilà qui peut paraitre étonnant. Les nouvelles armes des pirates informatiques à l'assaut des secrets des entreprises Des pirates informatiques iraniens ont inventé un logiciel qui ne laisse aucune chance aux serveurs Internet. En quelques clics de souris, les données privées et sensibles sauvegardées sur les serveurs d'entreprises Françaises et étrangéres sont accessibles aux flibustiers du web. (Cette enquête a été publiée dans le magazine Capital - Ao?t 2010)

30 Aug 2011 LIRE L'ACTU
Piratage du PSN Sony livre des détails et cite les Anonymous Archives Secunews SECUNEWS

Piratage du PSN Sony livre des détails et cite les Anonymous

Dans une lettre d'explication adressée au Congrés américain, Sony a révélé que l'intrusion avait eu lieu au moment ou ses sites étaient victimes des attaques DoS menées par les Anonymous. Un fichier portant le nom et la devise du groupe a été retrouvé sur les serveurs Sony. Les Anonymous sont-ils impliqués dans le piratage massif dont plusieurs services en ligne de Sony ont été victimes ? Dans un long courrier adressé à la chambre des représentants du Congrés américain suite à une demande d'explication des autorités, Sony a livré de nombreux détails. Citation:"Il y a presque deux semaines, un ou plusieurs cyber criminels ont eu accés aux serveurs du PlayStation Network au même moment ou à peu prés au même moment o? ces serveurs subissaient des attaques par déni de service", écrit Kazuo Hirai, le numéro 2 de Sony. On se souvient que les Anonymous avaient effectivement appelé à une campagne d'attaques DoS contre Sony suite aux actions en justice engagées à l'encontre de hackers responsable du hack de la PlayStation 3, mais le groupe avait ensuite mis fin à ces actions pour ne pas pénaliser les utilisateurs. Un indice découvert dans un fichier ? Dans sa lettre, la firme japonaise déclare que ces attaques expliquent en partie pourquoi ses équipes n'ont pas immédiatement décelé l'intrusion. Citation:"Que ceux qui ont participé à ces attaques par déni de service aient été des conspirateurs ou qu'ils aient simplement été dupés pour fournir une couverture à un voleur trés intelligent, nous le saurons peut être jamais", peut-on lire. Pour Sony, les Anonymous ont involontairement ou pas aidé ce piratage bien préparé et bien exécuté. Si Kazuo Hirai écrit que pour le moment le ou les individus à l'origine de cette attaque n'ont pas été identifiés, il fait part de la découverte d'un fichier laissé à dessin sur les serveurs PSN nommé Anonymous et contenant la devise du groupe "We are Legion". Mais Sony se garde bien d'en tirer des conclusions définitives quant à la culpabilité du groupe d'hacktivistes.

05 May 2011 LIRE L'ACTU
Démantélement d'un réseau pédophile international sur Internet Archives Secunews SECUNEWS

Démantélement d'un réseau pédophile international sur Internet

Vingt personnes ont été inculpées en Belgique, en France, aux Etats-Unis, en Allemagne, en Nouvelle-Zélande aprés le démantélement d'un réseau pédopornographique sur internet. "Lost Boy" (garçon perdu) est le nom du forum qui était utilisé par une trentaine de membres qui échangeaient des "images et vidéos de pornographie enfantine montrant de jeunes garçons dans des situations sexuellement explicites", parfois réalisées par les membres du réseau, selon les autorités américaines. Les membres accédaient à des images pornographiques de centaines de garçons persécutés à des fins sexuelles, selon les autorités. Le forum a été fermé il y a deux ans mais l'enquête a continué et les autorités ont retrouvé la trace d'individus qui ont abusé d'enfants, ont fabriqué leur propre pornographie infantile et l'ont diffusée sur internet. Ces personnes avaient aussi mis eu point un manuel pour attirer les enfants. Pour démanteler ce réseau, le FBI a coopéré avec Eurojust , une organisation européenne de coopération judiciaire dont le siége est à La Haye. Les inculpés parmi les inculpés, figurent: - Un Belge de 34 ans - Un Français de 50 ans - Un Allemand de 46 ans - Un Néo-Zélandais de 29 ans - Les seize autres inculpés vivent aux Etats-Unis. Cinq des suspects ont déjà plaidé coupable aux Etats-Unis pour production de pornographie infantile et exploitation d'enfant. Huit suspects qui n'ont pas plaidé coupable vont être jugés en avril 2011 aux Etats-Unis et sont passibles de vingt ans de prison. Le volet belge traité à Huy Le parquet s'est cependant refusé à confirmer l'identité de l'inculpé, arguant de la présomption d'innocence, le dossier a été transmis "il y a quelques mois" par le parquet fédéral et une instruction est ouverte. Nous devons lutter pour que cette choses n'arrive plus a nos enfants Nous devons condamner c'est personne pour qu'il ne puisse plus approchez nos enfants c'est l'histoire de beaucoup de petits enfants ou d'adolescents, alors combattons car nous fesons pas des enfants pour les voir souffrir. Non aux plaisirs d'adultes sans scrupules a utilisés des enfants comme des objets sexuels Voir aussi: Vaincre les réseaux pédophile (Vidéo) Parents, prudence ! Clip stop a la pédophilie (action innocence) Les dangers d¥Internet pour les mineurs Quelque sites utiles

15 Dec 2010 LIRE L'ACTU
Manoeuvres grandeur nature d'une attaque cybernétiques aux Etats-Unis Archives Secunews SECUNEWS

Manoeuvres grandeur nature d'une attaque cybernétiques aux Etats-Unis

Les guerriers cybernetiques américains se sont lancés ce mardi 28 septembre 2010 dans une bataille cybernétique virtuelle, lors d'un exercice destiné à tester la résistance du pays à une attaque massive qui viserait l'infrastructure informatique. L'exercice biennal, baptisé "Cyber Storm III", implique des employés de sept ministéres américains, y compris le Pentagone, onze Etats, soixante sociétés privées et douze partenaires internationaux (Australie, Canada, France, Allemagne, Hongrie, Italie, Japon, Pays-Bas, Nouvelle-Zélande, Suéde, Suisse et Royaume-Uni). Organisé par le ministére de la sécurité intérieure, il représente la premiére occasion de tester le nouveau Centre national d'intégration de la cybersécurité et des communications, lancé en octobre 2009, qui coordonne des experts des secteurs privé et public. Le directeur de l'exercice "Cyber Storm III", Brett Lambo, a expliqué qu'il s'agissait uniquement d'une simulation. Citation:"Nous n'attaquons aucun réseau réel, a-t-il dit lors d'une présentation à des journalistes avant le début de l'exercice, nous n'injectons pas de virus ." Les participants à l'exercice, d'une durée de trois à quatre jours, recevront plus de mille cinq cents attaques simulées, qu'ils devront combattre comme s'il s'agissait d'adversaires d'origine inconnue. Les attaques viseront "des fonctions essentielles de l'administration et du secteur privé", selon le ministére, mais aussi le systéme de gestion des noms de domaine. L'exercice, conçu par le Pentagone et la NSA , l'une des composantes les plus secrétes du systéme de renseignement américain, est contrôlé au siége du service de protection des personnalités, le Secret Service, à Washington. A la mi-septembre 2010, le numéro deux du Pentagone, William Lynn, avait plaidé pour l'organisation d'une cyberdéfense commune, dans le cadre de l'OTAN, similaire au bouclier antimissile de la guerre froide. Voir aussi: Un siécle de sécurité informatique, radio, télécommuniucation Les Etats-Unis vont simuler une cyber-guerre

28 Sep 2010 LIRE L'ACTU