Moteur de recherche

Résultats pour : "voudrait"

Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger Archives Secunews SECUNEWS

Facebook veut fusionner les messageries d'Instagram, WhatsApp et Messenger

C'est le nouveau grand chantier de Mark Zuckerberg. Ce projet, baptisé 'Whatstabook', Facebook voudrait y parvenir d’ici fin 2019 ou début 2020, selon les informations du New-York Times qui a révélé ce projet. Facebook explique vouloir "créer les meilleures expériences de messagerie possibles" et qu'elles soient "rapide, simple, fiable et privée". Pas de fusion en vue, les trois réseaux sociaux garderaient leur indépendance, mais, au sein d’un outil commun. Il pourrait devenir possible de discuter avec un contact quel que soit le service sur lequel vous l’avez ajouté. Le cryptage total, qui rendrait les messages illisibles par d’autres que par l’expéditeur et le destinataire, pourrait répondre à la critique souvent adressée à Facebook quant à sa protection des données personnelles, jugée trop laxiste. Les trois services de messagerie de Facebook revendiquent chacun plus d’un milliard d’usagers dans le monde. L'intégration des applications pourrait aider Facebook à gagner plus d'argent grâce aux publicités en incitant ses utilisateurs à passer plus de temps à utiliser ses applications de chat plutôt que de se tourner vers d'autres services de messagerie Google et Apple. Matthew Green, cryptographe à l'Université John Hopkins, a exprimé sa préoccupation concernant les données qui pourraient être partagées entre les applications et le fait que le chiffrement de WhatsApp s’en trouve affaibli. WhatsApp n'a besoin que d'un numéro de téléphone pour s'inscrire tandis que Facebook demande aux utilisateurs de vérifier leur identité. L'intégration de Facebook Messenger avec WhatsApp et Instagram pourrait également rendre plus difficile pour les régulateurs gouvernementaux de démanteler l'entreprise, selon certains analystes. « Cela lie l'entreprise de manière plus rigide », a déclaré Brian Wieser, analyste chez Pivotal Research Group. « Ils consolident le fait qu'ils ne forment qu'une seule société. L'enjeu est plus élevé. »

30 Jan 2019 LIRE L'ACTU
Vous n’avez rien à craindre de Jayden K. Smith  sur Facebook! Archives Secunews SECUNEWS

Vous n’avez rien à craindre de Jayden K. Smith sur Facebook!

Depuis plusieurs jours, un vieux hoax refleurit sur Facebook, a en croire vos amis et connaissances, un certain 'Jayden K. Smith' en voudrait à votre compte et serait même une menace pour votre sécurité. La fin du monde numérique serait quasi proche à en croire les messages alarmistes, souvent envoyés à des dizaines de personnes en simultanée. Généralement, aucune des personnes qui, pour votre bien, vous avertit n’a été victime du soi-disant hacker. Mais chacun préfère vous prévenir afin d’éviter le drame... C’est l’un des canulars (hoax) les plus à la mode du moment et il se diffuse à grande vitesse depuis près de dix jours, après une longue pause. A l’origine, le texte était en anglais et bon nombre d’entre nous l’ont reçu dans une traduction en français à peu près correcte. C’est une blague vieille comme internet, et bien avant Facebook, le message circulait déjà, seul le nom du fameux personnage à éviter varier (SandMan, Aflino62, Bobby Roberts, Raquel Critelli ou Kelly Hargrove…). Mais au milieu des années 2000, le pirate potentiel cherchait plutôt à discuter sur MSN Messenger ou Yahoo Messenger, il tentait alors de transformer votre ordinateur en botnet et de lui implanter un virus avant de contaminer les ordinateurs de vos amis. Pour pouvoir prendre le contrôle de votre ordinateur, il faut que vous en donniez l'accès au hacker par l'installation d'un logiciel ou après avoir cliqué sur un lien. Ou alors, il faudrait que vous ayez sciemment communiqué des informations personnelles, des photos ou des vidéos au pirate, un simple ajout à votre liste d'amis Facebook ne suffit donc pas. La meilleure solution, comme jadis pour les chaînes de message par mail, est d’éviter les messages collectifs qui ont pour conséquence de transmettre les noms et informations de vos amis sans leur consentement. Une opportunité pour des personnes mal intentionnées de faire du phishing ou du spam, et là, vous seriez le seul responsable !

20 Jul 2017 LIRE L'ACTU
Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015 Archives Secunews SECUNEWS

Les malwares sur Android les plus actifs en Belgique et en France sur le premier semestre 2015

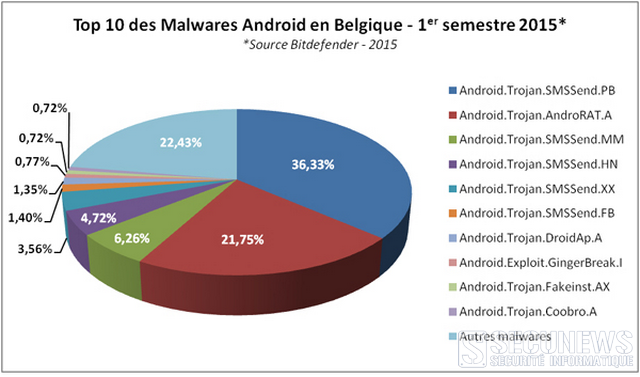
Selon une étude de Bitdefender, les utilisateurs belges et français ont avant tout été ciblés par la célèbre famille de chevaux de Troie SMS pour Android, 'SMSSend', qui permet d'envoyer des messages vers des numéros surtaxés. En effet, Bitdefender a fréquemment bloqué pas moins de cinq variantes de ce malware, qui ont représenté au global 52% des menaces sur Android en Belgique et 31% en France sur le premier semestre de l'année. Une autre menace fréquemment bloquée par Bitdefender durant les six premiers mois de l'année est 'AndroRAT.A', un des malwares les plus répandus auprès des utilisateurs Android français (30.6%) et en 2e position concernant les utilisateurs belges (21.75%). Comme la plupart des RAT, ce malware permet au hacker de prendre le contrôle à distance de la machine infectée. À l'aide d'un panneau de commande très simple d'utilisation, le cybercriminel peut: [quote]- Surveiller un appareil - Passer des appels - Envoyer des SMS - Obtenir les coordonnées GPS de celui-ci - Activer et utiliser la caméra ainsi que le micro - Accéder aux fichiers stockés sur la machine.[/quote] Des kits complets permettant d'utiliser ce type de menace, tels que Dendroid, sont vendus sur le black market pour seulement $300 (environs 273€) à quiconque voudrait espionner une personne. Ces outils sont développés avec des fonctions spécifiques leur permettant d'éviter le système de détection anti-malwares de Google Play Store. L'exploit 'GingerBreak' est toujours actif, bien qu'il infecte une version obsolète de l'OS Android et que cette vulnérabilité ait été patchée. Développé pour Android 2.3, ce malware est injecté via une application légitime repackagée qui, une fois téléchargée et installée sur l'appareil, permet au hacker d'obtenir des privilèges 'root' et ainsi de prendre le contrôle de la machine. Il peut alors transmettre les données stockées à un serveur distant, notamment: [quote]- L'ID - Le N° de carte SIM - N° de téléphone - Les numéros IMEI, IMSI - L'heure locale.[/quote] Enfin, Bitdefender a bloqué en France le malware Android.Trojan.SLocker.K, une application malveillante de type ransomware, capable d’afficher des messages de demandes de rançon en fonction de la localisation des utilisateurs. Il s'agit de l'une des familles de ransomwares Android les plus courantes car les auteurs créent régulièrement de nouvelles variantes. L'analyse de Bitdefender a révélé de multiples versions de cette famille de malwares, associées à des messages de Spam provenant de divers domaines .eu, .com, .org et .net. Étude basée sur les informations techniques issues des chercheurs en malwares, Dragos Gavrilut et Alex Baetu. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

27 Nov 2015 LIRE L'ACTU
Le ministre belge, Kris Peeters veut enquêter sur l’obsolescence programmée Archives Secunews SECUNEWS

Le ministre belge, Kris Peeters veut enquêter sur l’obsolescence programmée

Le ministre fédéral des Consommateurs, Kris Peeters, veut examiner à quel point les fabricants programment le vieillissement de leurs appareils. Parallèlement, il souhaite également étudier quelles mesures permettraient d’allonger la durée de vie des appareils. Une imprimante qui cesse de fonctionner juste après l’échéance de la garantie, un smartphone qui devient plus lent après chaque mise à jour de logiciel…, on soupçonne depuis longtemps certains fabricants de faire consciemment en sorte que leurs appareils vieillissent rapidement, de manière à ce que les consommateurs doivent régulièrement s’en procurer de nouveaux. Kris Peeters voudrait savoir ce qu’il en est précisément. Le but de l’enquête est d’élargir la protection des consommateurs. Le ministre envisage par exemple d’étendre les périodes de garantie ou pendant lesquelles des pièces de rechange doivent être disponibles, mais aussi de contrôler les prétentions environnementales affichées.

26 Nov 2015 LIRE L'ACTU
Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique Archives Secunews SECUNEWS

Une nouvelle option dans IOS 9 qui pourrait ruiner votre forfait téléphonique

Comme d'habitude, Apple a profité du lancement de son nouvel iPhone 6S pour offrir une nouvelle version de son système d’exploitation à ses utilisateurs, ainsi, si vous possédez un iPhone 4S, 5, 6, 6S ou 6S Plus, il vous est possible de mettre à jour votre appareil et de passer sous IOS9. Il est cependant utile de rester attentif à une des nouvelles fonctionnalités présentes dans le nouveau système d'exploitation, 'l'assistance WI-FI', cette dernière, activée par défaut, a pour but d'utiliser les données cellulaires, et donc la 3G ou la 4G, en lieu et place de votre WIFI... si le signal de ce dernier est insuffisant, et ainsi d'éviter les coupures intempestives. Les possesseurs de gros volumes data ne devraient pas vraiment être impactés par la chose. Celles et ceux qui ne possèdent par contre qu'un petit forfait dans leur abonnement feraient mieux de désactiver cette option. Pour ne pas prendre de risque, voici la procédure à suivre: [quote]'Rendez-vous dans Réglages/Données cellulaires. Dans la page des Données Cellulaires, cherchez la fonction "Assistance Wi-Fi" pour la décocher. Cette option, activée par défaut, est cachée tout en bas de la page, sous la liste des applications. '[/quote] Précisons encore que lors de la proposition de télécharger la nouvelle version iOS9, Apple évoque quelques améliorations, mais pas la fameuse fonction d’assistance Wi-Fi. Bien sûr, cette surconsommation cachée bénéficiera surtout aux opérateurs, mais nul ne connaît les accords qu’Apple peut avoir avec ces opérateurs. D'autant qu'aux USA, Apple voudrait devenir un opérateur à part entière. Les opérateurs belges sont-ils impliqués ? Chez Proximus on assure n’avoir aucun accord avec les constructeurs de smartphones, basé sur la rémunération de la consommation de données. [quote]'Au contraire, explique Haroun Fenaux, porte-parole de l’opérateur, notre service Proximus Wi-Fi (basé sur le service international Fon) transfère automatiquement une connexion cellulaire vers une connexion wi-fi lorsqu'un hotspot Fon se trouve à proximité.'[/quote] Un conseil, n'hésitez pas à désactiver ladite fonctionnalité si vous souhaitez préserver votre forfait data...

30 Sep 2015 LIRE L'ACTU
La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal Archives Secunews SECUNEWS

La ligne d'un abonné francais suspendue pour la première fois pour téléchargement illégal

Pour la première fois en France, un abonné a été condamné à une suspension de ligne, si la mesure sera difficile à appliquer techniquement, ce pourrait également être l'unique fois où elle le sera. Quinze jours de suspension de connexion Internet et 600 euros d'amende, c'est la peine dont a écopé un internaute pour cause de téléchargement illégal. C'est la première fois qu'un tribunal d'instance, celui de Seine Saint-Denis, applique la coupure de la ligne d'un abonné. Selon un site spécialisé, le jugement a été rendu fin mai 2013 et ne concerne qu'une ou deux oeuvres. L'abonné n'avait auparavant pas donné suite aux multiples avertissements de la Hadopi, la haute autorité en charge d'appliquer la fameuse riposte graduée, il ne s'est d'ailleurs pas présenté à l'audience du tribunal. Le jugement doit toutefois être rédigé par le parquet pour être signifié à la personne condamnée, elle aura ainsi dix jours pour en faire appel. (clic sur l'image pour agrandir) Première et dernière condamnation du genre ? Si la peine est confirmée en deuxième instance, elle sera toutefois difficile à appliquer, selon les textes de la loi Hadopi, seuls "les services de communication au public en ligne" doivent être suspendus. Concrètement, l'abonné doit pouvoir encore accéder à ses e-mails, téléphoner grâce à sa box ou encore recevoir les services TV. Or, tous les opérateurs ne peuvent techniquement pas le faire. L'ancien président de la Commission national de l'informatique et des libertés, Alex Türk, avait lui-même émis des doutes sur cette possibilité. Citation: "Tous les opérateurs ne disposent pas des capacités techniques pour effectuer une telle suspension sélective", déclarait-il alors dans un avis sur le texte de loi. La suspension de ligne est l'un des grands débats autour de la loi Hadopi et de l'évolution qui doit lui être donnée, suite à la remise du rapport de Pierre Lescure à Aurélie Filippetti, ministre de la Culture, en mai 2013, cette dernière voudrait la voir disparaître. Le décret l'appliquant doit désormais recueillir l'avis du Conseil d’Etat. Cette condamnation pourrait donc être la première, mais aussi la dernière du genre.

14 Jun 2013 LIRE L'ACTU
A 7 ans il conduit déjà un Monster Truck Archives Secunews SECUNEWS

A 7 ans il conduit déjà un Monster Truck

Kaid Olson-Weston est un petit phénomène aux États-Unis puisqu'à seulement 7 ans, il a le droit de se produire lors des shows de Monster Trucks, ces énormes engin dont le seul but est d'écrabouiller de vieilles carcasses sous les vivas du public. Bien que la conduite de ces monstres ne soit autorisée qu'aux plus de 18 ans, "Kid KJ" profite d'une dérogation pour avoir son propre engin qui, même de taille inférieure à ceux des grands, pèse près d'une tonne. Au volant de son "Monster Bear", une machine qui, bien que plus petite que celles des grands, pèse 1 tonne et mesure 2 mètres de haut, le petit enchaîne les démonstrations à travers le pays, bien sûr, les objets qu'il aplatit ne sont pas encore de vraies carcasses mais des bus en carton. Mais cela ne l'empêche pas de tout faire comme un grand avec signatures d'autographes et séances photo au programme, cette passion semble déjà avoir fait des émules dans la famille puisque son petit frère de 5 ans voudrait bien suivre ses pas. A 7 ans il conduit déjà un Monster Truck

06 Feb 2011 LIRE L'ACTU
Un code cryptée glissée dans le logo du Pantagone Archives Secunews SECUNEWS

Un code cryptée glissée dans le logo du Pantagone

"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]

03 Jul 2010 LIRE L'ACTU