Nostalgie, quand tu nous tiens… Sony dit adieu à son dernier lecteur Blu-ray 4K
Sony met fin à son tout dernier lecteur Blu-ray au Japon, signalant une démarche similaire dans le reste du monde. Le streaming a définitivement gagné.
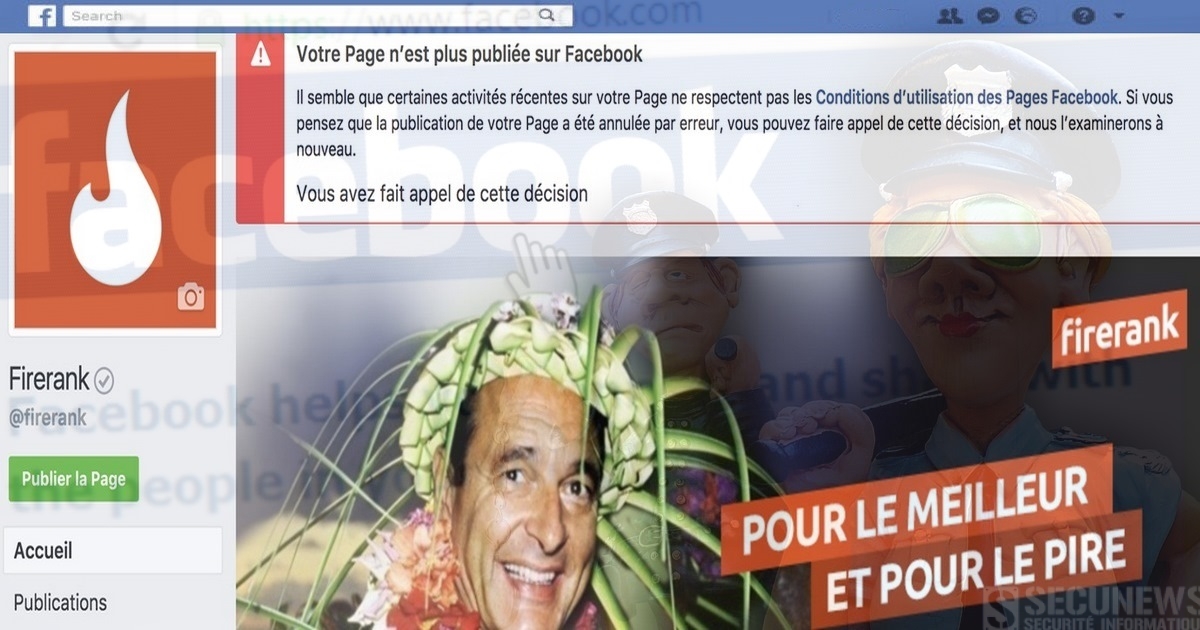
Pour lutter contre les pratiques trompeuses comme le 'like-jacking', Facebook a fermé 'Firerank', une page française de contenus viraux qui revendiquait 12 millions d'abonnés, en faisant l'une des plus populaires de France. Facebook a désactivé cette page car elle utilisait de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker les pages involontairement. Facebook adresse une menace à tous ceux qui s'adonnent à des pratiques trompeuses comme le like-jacking. 'Notre société vient d'être rayée de la carte', écrivait son cofondateur Charles Marginier, amer, le 10 novembre sur le réseau LinkedIn. Firerank, c'était un chasseur de buzz uniquement actif sur Facebook, employant trente salariés. La page s'était d'abord spécialisée dans les classements à fort potentiel viral 'des « 7 sauts les plus dingues jamais réalisés', ou , 'quelles sont ces actrices moches dans une série qui sont les plus belles en réalité ?'. 'Firerank s'était ensuite tourné vers les vidéos (30 % de sa production) et des contenus socialement engageants, capables de susciter beaucoup de likes et commentaires', a indiqué jeudi à l'AFP son co-fondateur. Mais ses millions d'abonnés n'avaient pas tous été acquis naturellement. Dans son post LinkedIn en forme de grand déballage, retiré depuis, Charles Marginier l'admettait en accusant : 'Une majorité des grandes et très grandes pages françaises très actives que vous connaissez tous bien, ne se sont pas construites à 100 % naturellement. Firerank compris'. Et d'évoquer quatre pratiques: - Le renommage - La fusion - Le rachat de pages - Le like-jacking (technique qui consiste à positionner un bouton like de Facebook sur une page web sans que celui-ci soit visible. En cliquant par exemple sur une vidéo, l'internaute 'like' sans le vouloir la page Facebook à laquelle le bouton est relié, certains pirates diffusent leurs virus de cette façon également . Une idée qui marchait puisque avant d'être sanctionné, Firerank affichait 1,7 milliard de vues sur ses vidéos cette année et un chiffre d'affaires de 1,1 million d'euros grâce aux publicités, selon son cofondateur. On n'a jamais utilisé cette méthode Son cofondateur a rétropédalé par rapport à son message du 10 novembre: 'J'ai réagi à chaud, j'exposais un état de faits sur un écosystème. Sur Firerank, on n'a jamais utilisé cette méthode', a-t-il affirmé à l'AFP. Mais une porte-parole de Facebook en France maintient le contraire: '"Nous avons récemment désactivé un certain nombre de pages parce qu'elles utilisaient de façon répétée une technique trompant les utilisateurs, en les engageant à 'liker' les pages involontairement. Cette pratique viole nos conditions d'utilisation et nous avons pris des mesures pour préserver l'intégrité de notre plateforme'. D'autres acteurs seraient concernés Charles Marginier a lui demandé un réexamen de la décision de Facebook mais il est peu probable que le géant américain, très pointilleux sur son image, revienne dessus. Les internautes applaudissent Sur les réseaux sociaux, cette dernière suscitait peu d'indignation, beaucoup s'en réjouissant même. 'Tiens, Facebook fait le ménage chez ceux qui ont pratiqué le charlatanisme à grande échelle. Justice », écrit par exemple sur Twitter Nicolas Vanderbiest, expert des « phénomènes d'influence' sur les médias sociaux. Sur LinkedIn, le post du cofondateur lui a valu une volée de bois vert : 'Une bonne nouvelle pour la civilisation et un parfait exemple du caractère artificiel des métriques (mesures d'audience) Facebook » ; « une pensée pour vos salariés mais c'est vraiment très difficile d'être triste de voir la disparition d'un business comme le vôtre', commentaient des utilisateurs. Charles Marginier assure que ses salariés ne se retrouvent pas au chômage technique et que Firerank a déjà entamé sa diversification, cherchant d'autres sources de revenus que le réseau social. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de cliquer ou partager un lien!! Voir aussi: Comment les likes et les commentaires sur Facebook enrichissent les scammers.

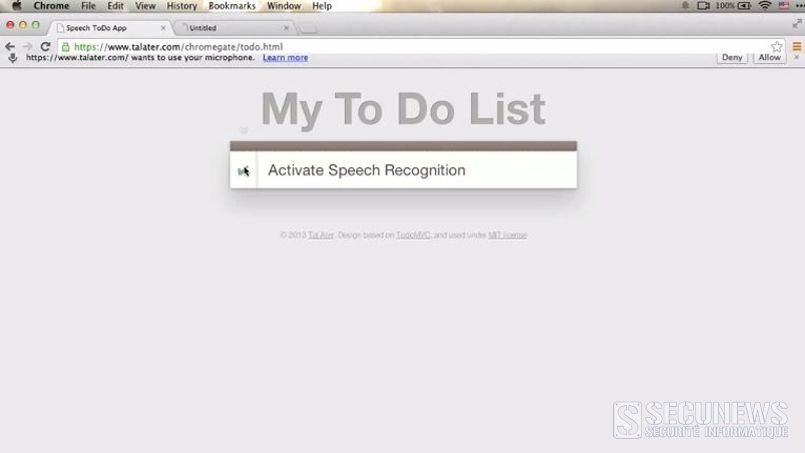
Un défaut de conception dans le navigateur Chrome permet à des sites Web malveillants d'utiliser le microphone de l'ordinateur pour espionner les internautes. Tal Ater, développeur Web, a signalé sur son site une faille de sécurité qui pourrait permettre à des sites Internet malveillants d'écouter les conversations des internautes grâce au microphone de son ordinateur. Le développeur a détaillé cette faille Tal Ater a créé une application qui ajoute aux sites Web une fonction de reconnaissance vocale. C'est en utilisant cette dernière qu'il a découvert plusieurs bugs. Dans une vidéo, il explique qu'en exploitant une application de reconnaissance vocale, Google Chrome demande une autorisation pour utiliser le micro, si l'internaute accepte, un icône rouge clignotant indique que l'écoute est activée. [quote]"Ce que vous ne voyez pas, c'est que quand vous cliquez sur le bouton "stop" de la reconnaissance vocale, le site peut ouvrir une autre fenêtre pop-up très discrète, la fenêtre peut attendre que le site de l'application soit fermé, et ensuite commencer à écouter ce que vous dites sans vous demander votre permission", écrit Tal Ater. Même si vous n'utilisez pas votre ordinateur, des conversations, entretiens et appels téléphoniques près de votre ordinateur peuvent être enregistrés", selon Tal Ater. [/quote] Tal Ater a signalé la faille à Google il y a quatre mois, les ingénieurs avaient alors identifié le bug. Depuis, aucune mise à jour de Chrome n'a réglé le problème. Selon Tal Ater, Google serait toujours en discussion avec l'organisme international W3C, qui définit les standards du Web, avant de remédier à cette situation. Du côté de Google, on nie en bloc toute tentative d'espionnage. [quote]"La sécurité de nos utilisateurs est notre première priorité, et cette fonctionnalité a été créée avec un esprit de sécurité et de vie privée, ajoutant que la fonction est tout à fait conforme aux conditions actuelles du W3C", a déclaré un porte-parole de Google au site spécialisé The Register.[/quote] Chrome vous écoute peut-être en ce moment. Le développeur précise qu'il est possible d'interrompre ces écoutes en changeant les paramètres du navigateur Internet. Comment paramétrer votre navigateur Google Chrome pour échapper à ces écoutes ? [info_success]Sur votre navigateur, cliquez sur l'icône des trois traits horizontaux en haut à droite. Allez dans Paramètres, puis Paramètres avancées. Dans l'onglet Confidentialité, cliquez sur Paramètres de contenu. Descendez jusqu'à Médias et sélectionnez Interdire aux sites d'accéder à ma caméra et à mon microphone. Vous pouvez cliquer sur Gérer les exceptions pour autoriser certains sites.[/info_success]
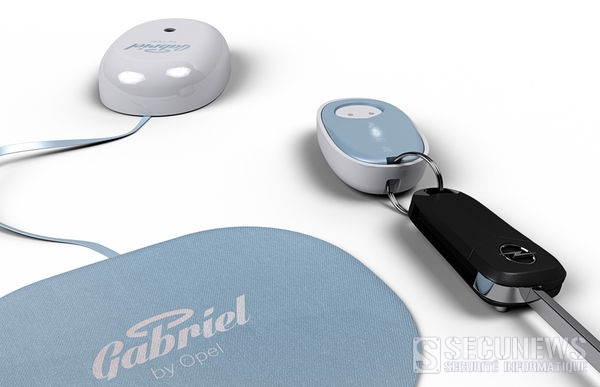
Un père de famille belge, sensibilisé par les décès d'enfants oubliés dans des voitures en plein soleil, a mis au point un système d'alerte qui permettrait d'éviter de tels drames s'il parvient à passer du stade du prototype à la commercialisation de masse. Le dispositif, adaptable à tout type de voiture, est composé d'un tapis sensible à la pression que l'on place sous le siège de l'enfant et qui est connecté à distance au porte-clés du conducteur, selon un communiqué commun du constructeur automobile Opel et de l'agence de publicité LDV United. Lorsque le moteur est coupé et que l'usager du véhicule s'éloigne, laissant derrière lui un enfant dans son siège, un premier signal d'alerte retentit sur le porte-clé, les capteurs du tapis mesurent ensuite la température: si celle-ci dépasse les 28 degrés, une alarme plus forte se déclenche, signifiant qu'il faut immédiatement retourner à la voiture. L'idée a germé dans l'esprit de Kenny Devlieger, un Flamand de 29 ans père de deux enfants, qui avait été ému par la mort d'un bambin laissé toute une journée dans la voiture par son père, un militaire de la région de Bruxelles, qui avait oublié de le conduire à la crèche avant de se rendre au travail. Il l'a soumise dans le cadre d'un concours organisé par le constructeur automobile allemand et l'agence de publicité et destiné à imaginer de nouvelles "options" pour améliorer la sécurité des voitures et de leurs passagers. Une invention belge pour ne plus oublier d'enfant dans la voitureAu départ, Kenny Devlieger avait imaginé que le système déclencherait la climatisation de la voiture lorsqu'un enfant reste dans une voiture immobile et surchauffée, a-t-il confié au quotidien flamand De Morgen. Son projet, sélectionné parmi plus de 1.300 autres, a toutefois été jugé irréalisable puisque la climatisation ne fonctionne efficacement que lorsque le moteur tourne. Le concept a donc été retravaillé avec l'aide d'un bureau d'étude, pour déboucher sur le système de double alarme. Il a été baptisé "Gabriel", du nom de l'archange messager de Dieu pour les juifs, les chrétiens et les musulmans. Toujours au stade du prototype, il équipera la voiture personnelle de son inventeur. Les organisateurs du concours n'ont pas précisé de calendrier par sa production à grande échelle. Clic pour accéder au site OpelGabriel (Fr)
Skype à célèbré hier son dixième anniversaire. Le 29 août 2003, sa première version bêta était rendue publique. 10 ans plus tard, ce logiciel de visioconférence gratuit est devenu incontournable pour 300 millions d’utilisateurs dans le monde. Ce sont sa disponibilité sur de multiples environnements informatiques ainsi que son ouverture à tout type de population qui ont fait sa force. L’entreprise a su profiter de la mondialisation ainsi que des déplacements de plus en plus fréquents des hommes qu’elle engendre, le logiciel est utilisé aussi bien pour des entretiens d’embauche que pour des cours magistraux ou des réunions de famille. Selon les statistiques publiées récemment sur son site officiel, Skype génère chaque jour environ deux milliards de minutes de communication. Son histoire est une success story planétaire: Des appels Skype ont été passés du monde entier, y compris depuis le sommet du Mont Everest et des laboratoires de recherches en Antarctique. Pourtant, sa conquête du marché, hautement concurrentiel, n’a pas été parmi les plus faciles. Fondé par Niklas Zennström et Janus Friis en Estonie, Skype a connu plusieurs versions avant de devenir le logiciel que nous connaissons aujourd’hui. Microsoft rachè§te Skype en mai 2011 pour 8,5 milliards de dollars Depuis cette date-là, le logiciel a été intégré à la plupart des services de Microsoft jusqu‘à remplacer sa mythique messagerie instantanée MSN. Son avenir ? Il semble qu’elle qu’il soit lié au développement de la technologie 3D. Mark Gillett, le vice-président en charge de Skype chez Microsoft, a confié à la BBC que son entreprise travaillait autour des concepts de visioconférences en 3D, mais, selon lui, le projet pourrait prendre plusieurs années…
Le collectif de hackers Anonymous a joué les robins des bois en cette période de fêts. Dimanche, jour de NoÎl, les pirates informatiques militants ont affirmé avoir piraté le cabinet privé américain de renseignement "Stratfor. Ils ont publié un lien sur Twitter vers une liste présentée comme celle des clients du cabinet, dans ce document figurent les mails et données des cartes de crédit des clients et notamment ceux du ministére américain de la Défense, de l'armée de Terre, de l'armée de l'Air, d'autres agences publiques, de sous-traitants du secteur de la sécurité et de géants des hautes technologies, tels qu'Apple ou Microsoft. Des images ont également été postées, censées représenter les reçus de donations faites à des organisations charitables via les comptes de clients de Stratfor. L'un de ces paiements, d'un montant de 494 dollars, aurait été versé à l'ONG "CARE" avec l'argent du ministére américain de la Défense, et affecté à un fonds achetant des fournitures scolaires à des éléves pauvres. Plus d'un million de dollars distribué ? Les pirates affirment avoir obtenu les informations bancaires de 90.000 clients au total et les avoir utilisées pour distribuer plus d'un million de dollars. Le cabinet a reconnu avoir été la cible d'une attaque ayant résulté de la publication sur internet d'une liste d'institutions clientes de Stratfor. Depuis un premier piratage en 2008 des sites de l'Eglise de scientologie, les cyberpirates militants d'Anonymous n'ont cessé de faire parler d'eux à travers le monde. Pendant le "printemps arabe", ils s'étaient attaqués aux sites gouvernementaux tunisiens et égyptiens. En ao?t, le site internet du ministére syrien de la Défense avait à son tour été hacké afin de protester contre la répression du mouvement de contestation. Démentis croisés L'organisme Stratfor a cependant démenti que les données publiées constituent une liste de clients ayant sollicité ses services, mais une simple base de données d'institutions ayant acheté ses publications. Citation:"Il ne s'agit pas d'une liste d'invidus ou d'entités ayant une relation avec Stratfor allant au-delà de l'achat de nos magazines", a affirmé Stratfor. Dimanche, un deuxiéme communiqué, reprenant le vocabulaire et le langage du groupe Anonymous, affirmait que le piratage n'était en réalité pas assumé par le groupe Anonymous, mais par une faction dissidente. Citation:"En tant que source pour les médias, Stratfor est protégé par la liberté de la presse, un principe qu'Anonymous tient en haute estime", explique le texte. L'ombre de Lulzec D'aprés les différents textes, et la référence au bateau pirate symbole du groupe, le piratage pourrait être l'oeuvre d'un sous-groupe d'Anonymous issu de la dissolution du groupe LulzSec. Le modus operandi consistant à annoncer une série d'opérations à tonalité humoristique rappelle également les méthodes utilisées par LulzSec, qui avait lancé cette année une campagne de piratages variés avant de s'auto-dissoudre et que certains de ses membres présumés soient arrêtés. D'autres membres avaient annoncé avoir lancé des opérations conjointes avec des membres d'Anonymous. Dans un deuxiéme communiqué, les auteurs présumés du piratage estimaient que le démenti est un faux. Ils annonçaient également la publication de nouvelles données, et notamment d'informations provenant d'un revendeur d'équipement pour les forces de l'ordre. Mais aucune nouvelle publication ne semble pour l'instant avoir eu lieu.
Les faits remontent à la nuit du vendredi 17 au samedi 18 juin2011, la police se présente avec un mandat d'arrêt à l'hôtel de Jason Valdez pour une affaire de drogue, l'homme, qui ne s'est pas présenté au tribunal, refuse d'obéir aux policiers et s'enferme dans sa chambre, accompagné d'une femme. Rapidement, Valdez, muni d'un smartphone, poste un premier commentaire sur son profil. "Je suis actuellement en train de parlementer avec ces enfoirés, ça s'annonce mal mais je suis prêt à tout, je vous aime et si je ne m'en sors pas vivant, je serai dans un meilleur endroit et vous avez tous été des supers amis". Pendant 16 heures, Jason Valdez, 36 ans, a raconté sur Facebook la prise d'otage dont il est l'auteur, encerclé par la police dans une chambre d'hôtel de Salt Lake City (Utah). Ses amis et ses proches lui répondent: Citation:"on t'aime", "on prie pour toi", "sois fort et prends la bonne décision". D'autres lui communiquent même l'emplacement des forces de l'ordre autour de la chambre. Vers 2H30 du matin, il indique que sa batterie de téléphone est en train de l‚cher mais confirme sa détermination à aller jusqu'au bout: Citation:"Je vous tiens au courant pour vous dire que tout va bien jusqu'à ce que ces idiots fassent une connerie. DÓtes-leur que je sortirai QUAND JE SERAI PRET !!!" Un commando a finalement maÓtrisé l'individu mais n'a pu empêcher ce dernier de se tirer une balle dans la poitrine, griévement blessé, il est toujours à l'hôpital. Valdez devrait être poursuivi pour enlévement et tentative de meurtre.. Selon la police, interrogée par la chaÓne américaine ABC, les amis Facebook qui ont voulu lui donner un coup de main pourraient également être inquiétés par la justice.
Lorsque les technologies de pointe ne fonctionnent plus, il reste toujours les anciennes Face au blocage quasi complet du Web en Egypte, en place depuis jeudi 27 janvier 2011 au soir, le fournisseur d'accés à Internet français FDN a mis en place une connexion de secours à bas débit à destination des Egyptiens qui disposent d'un modem 28K ou 56K. Citation:"Parce qu'il s'agit bien d'une attaque flagrante d'un Etat contre Internet, FDN a décidé d'ouvrir une petite fenêtre sur le réseau en mettant à disposition de qui le souhaite un compte d'accés RTC [réseau téléphonique commuté]", explique le FAI, connu pour ses engagements en faveur de la neutralité d'Internet ou la liberté d'expression. Les internautes égyptiens peuvent utiliser la ligne +33 1 72 89 01 50 et se connecter avec l'identifiant et le mot de passe "toto" pour accéder à une connexion de secours à bas débit . Si la quasi-totalité des lignes à haut débit sont coupées en Egypte, le réseau de téléphonie fixe est majoritairement opérationnel, et les connexions bas débit, dites "28K" ou "56K" n'ont pas besoin d'accéder à d'autres réseaux pour fonctionner. Outre les modems, les activistes du groupe Werebuild, qui centralisent les ressources à disposition des Egyptiens, notent que les réseaux radio "classiques", utilisés par les radio-amateurs, sont également opérationnels. Les rares Egyptiens qui disposent encore d'un accés à Internet, à bas débit ou via Noor, l'unique FAI encore opérationnel, semblent en tout cas faire preuve d'une grande crainte que leur connexion soit surveillée, d'aprés les chiffres du projet Tor , le nombre de connexions via ce systéme trés sophistiqué de cryptage ont été multipliées par deux vendredi.