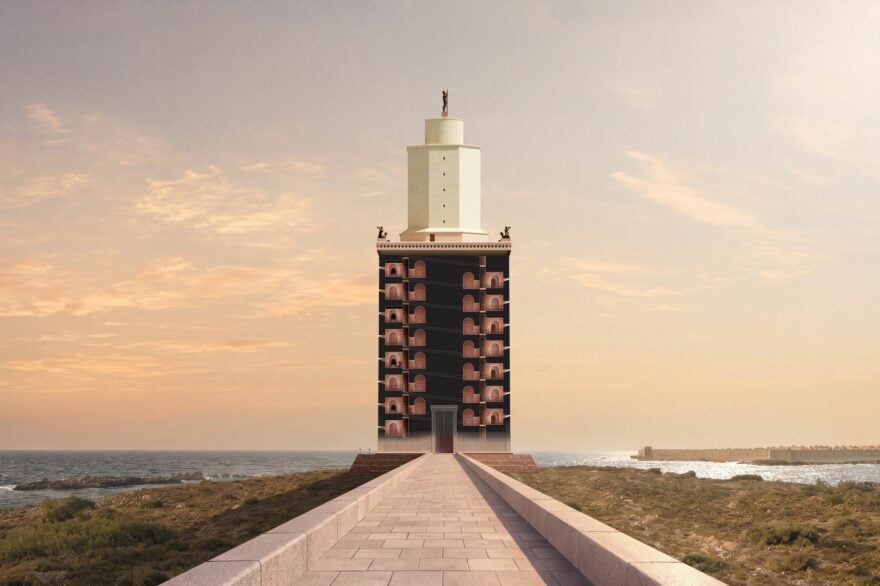
À quoi ressemblait le phare d’Alexandrie ? Des chercheurs créent un double numérique parfait
Une mission pluridisciplinaire de scientifiques a recréé le phare d’Alexandrie en 3D. Une prouesse archéologique et technique hors normes.
Neil Moore est un fraudeur de 28 ans dont la ruse lui a permis de s'évader de la prison hautement sécurisée de Wandsworth, à Londres, dans laquelle il purge une peine de prison pour une escroquerie à 1,8 millions de livres sterling (environ 2,4 millions d’euros) Visiblement, creuser un tunnel et limer les barreaux de sa cellule ne sont plus les seules tactiques envisagées par les criminels pour s’échapper de prison. En effet, le centre de détention de Wandsworth au Royaume-Uni a été victime d’une spectaculaire évasion en employant une méthode bien connue des pirates informatiques, l’hameçonnage (phishing). [quote]Tel que le rapporte la BBC, Neil Moore était en détention provisoire lorsqu’il est parvenu à mettre la main sur un téléphone mobile avec lequel il a créé un faux compte e.mail dont l’adresse ressemblait comme deux gouttes d’eau à celle du tribunal responsable de sa condamnation, la Royal Court of Justice de Londres. Il ne lui en fallait pas plus pour entrer en communication avec l’administration du pénitencier et ordonner sa propre libération sous caution en prétendant être un greffier du tribunal.[/quote] Ce n’est que trois jours plus tard que le stratagème a été découvert par la prison de Wandsworth, alors que des avocats ont demandé à interroger le prisonnier disparu. Moore, 28 ans, s’est depuis lui-même rendu aux autorités. Des antécédents similaires La technique employée par Moore n’est pourtant guère impressionnante aux yeux d’une personne un tant soit peu familière avec la gestion de sites Internet. Le prisonnier a tout simplement enregistré un domaine dont le nom s’apparentait à celui du site de la Royal Court of Justice, l’a jumelé aux serveurs DNS d’un service de courriel comme Gmail, et a emprunté le vocabulaire d’un greffier dans ses communications (sous l’identité de l’inspecteur-détective Chris Soole). Qui plus est, c’est exactement pour cette raison que Moore s’est retrouvé en prison. En effet, l’homme est parvenu à arnaquer des investisseurs en se faisant passer pour un conseiller bancaire de diverses institutions financières. La seule différence entre ces méfaits et le stratagème qui lui a permis de retrouver sa liberté est que le tout se faisait de vive voix, par téléphone, Moore a ainsi pu mettre la main sur une somme totalisant un peu plus de 1,8 million de livres sterling (environ 2,4 millions d’euros). [quorte]On retrouve énormément d’ingéniosité criminelle dans l’esprit de M. Moore», a déclaré le procureur Ian Paton. L’affaire est une exceptionnelle preuve d’inventivité et de fourberie criminelle mettant apparemment à profit l’expertise de cet accusé.[/quote] [quote]Le Telegraph explique par ailleurs que si le prisonnier est arrivé à ses fins, ce n'est pas seulement grâce à son arnaque rondement menée, il a été aidé par l'inattention des autorités pénitentiaires, qui n'ont pas remarqué certaines incohérences, notamment le fait que le nom de la Cour ait été renommé 'Southwalk' à la place de 'Southwark' dans le mail.[/quote] Dans les pas de Ronnie Biggs. Neil Moore est le premier à s'évader de la prison de Wandsworth depuis le célèbre bandit anglais Ronnie Biggs en 1965. Cet établissement pénitentiaire est classé dans la catégorie B par les autorités britanniques, cela signifie qu'il accueille des détenus ne nécessitant pas une surveillance maximale, mais qui représentent tout de même un risque d'évasion. Ronnie Biggs avait participé à la spectaculaire attaque du train postal Glasgow-Londres du 8 août 1963, l'un des plus grands casses qu’a connu le Royaume-Uni. Neil Moore risque de voir sa peine alourdie de plusieurs années de prison, il s'est déclaré coupable d'évasion et de huit chefs d'accusation de fraude. Reste à voir maintenant à quel point le dénouement de cette histoire, dont l’objectif était potentiellement de démontrer une importante faille dans la sécurité du pénitencier, viendra réduire ou non la peine de Moore, celle-ci doit être entendue le 20 avril 2015.

Lors de la conférence "All things digital" de San Francisco, Motorola a présenté deux prototypes, un tatouage et une pilule pour se connecter à ses appareils Un mot de passe pour les mails, un autre pour l'ordinateur du travail ou le compte sécurisé d'un site d'achat. (clic sur l'image pour agrandir) Un code pour la carte bleue, pour le digicode de la porte, débloquer le téléphone ou bien entrer la voiture dans le garage, quand il ne faut pas en retenir plusieurs pour accéder à un seul site, notre vie semble ne plus être qu'une succession de chiffres à mémoriser et source de multiples mots de crâne. Motorola a peut-être trouvé la solution, un mot de passe intégré dans le corps. Ce n'est ni la dernière promesse d'un film de science-fiction ni une idée farfelue lancée par un professeur Tournesol lambda, mais bel et bien une découverte sérieuse présentée lors de la conférence "All Things digital" de San Francisco. Il s'agit d'une pilule ronde et plate à avaler qui contient une puce miniature. Rien qui ne la différencie d'un cachet traditionnel, mais une fois ingérée, celle-ci va émettre un signal d'authentification qui permettra à n'importe quel appareil de vous identifier (ordinateur, tablettes, smartphones, etc...). Pas de danger pour votre corps, la puce ne contient aucune batterie. Baptisée "vitamine d'authentification", elle tirerait son énergie des acides contenues dans l'estomac pour transformer le corps en mot de passe géant, elle a même déjà été approuvée par l'agence américaine des produits alimentaires. Reste à savoir si sa prise serait quotidiennement ou unique. (clic sur l'image pour agrandir) Un tatouage code-barres pour s'identifier Mais ce n'est pas la seule innovation que Regina Duncan, chef des projets spéciaux chez Motorola, a présenté à son auditoire californien. La marque détenue par Google s'est également présentée avec un tatouage életronique très particulier sur l'avant-bras, une sorte de code-barres qui permettrait de ne plus oublier ses mots de passe grâce à un système de capteurs et d'antennes qui détectent votre smartphone, pour télécharger une application, il suffirait alors de l'approcher de l'appareil. Plus de risque de faute de frappe dans les codes les plus retors. Pas d'inquiétude, le prototype présenté ressemblait davantage à un sticker qu'à un tatouage à vie. Alors que les entreprises multiplient les tentatives pour protéger la vie privée et sécuriser les données sur Internet, la technologie continue de s'ancrer un peu plus dans nos vies et peut-être bientôt dans nos corps. Les plus réticents à cette invasion technique digne des romans futuristes, plus modernes que jamais, n'ont pas fini de s'inquiéter.
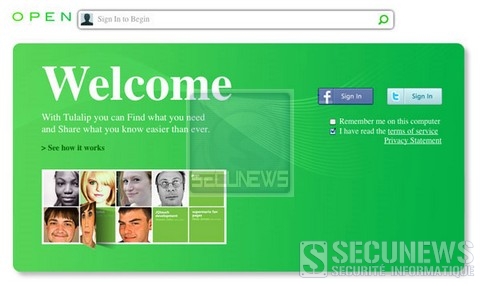
Aprés Google et son réseau social Google+ , il semblerait que Microsoft veut lui aussi son propre réseau. Hier, jeudi 14 juillet 2011, plusieurs internautes ont pu lire par accident quelques informations sur le site socl.com, en faisant une petite recherche, le site socl.com appartient bien à Microsoft Corporation, ce site n'est donc pas un fake. Il serait destiné à accueillir le projet Tulalip, mais rapidement, microsoft a remplacé les informations présentes par un message d'excuse: Citation:"Thanks for stopping by. Socl.com is an internal design project from a team in Microsoft Research which was mistakenly published to the web. We didn't mean to, honest." "Merci de votre visite. Socl.com est un projet interne d'une équipe de Microsoft Research qui a été publié sur le Web par erreur. Nous n'en avions pas l'intention, honnêtement." Juste avant que Microsoft ne fasse ses excuses, le site ressemblait à ceci: Sur le fond vert du site on pouvait observer des photos de personnes et deux boutons pour pouvoir se connecter avec Facebook ou Twitter", si cela ne ressemble pas à un réseau social, alors qu'est ce que c'est ? Depuis, microsoft n'a toujours pas communiqué officiellement et les internautes doivent se contenter de la phrase d'excuse sur le site. D'o? peut venir ce nom de Tulalip ? Comme vous le savez, microsoft est basé à Redmond, dans l'Etat de Washington, a 100km des bureaux du géant américain se trouve une réserve indienne, dont ses habitants s'appellent: "les Tulalip!" Hasard? Twitter, Facebook, Google+, et maintenant Tulalip ? Accéder au site Voir aussi: Google +, le concurrent direct de Facebook, débarque MAJ le 20.7.2011 Suite à une fuite apparemment accidentelle, Microsoft a confirmé l'existence d'un projet interne qui a tout l'air d'un outil de réseautage. Un outil interopérable plutôt qu'un réseau social ? Microsoft a d'ailleurs souvent répété qu'il ne considére pas comme nécessaire de créer un réseau social de plus et qu'il était préférable au contraire travailler à l'interopérabilité de ses produits avec les services existants.