Moteur de recherche

Résultats pour : "reproduire"

Les Actu's de la semaine ! Archives Secunews SECUNEWS

Les Actu's de la semaine !

Cette semaine, plusieurs failles de sécurité majeures ont été découvertes, mettant en danger des systèmes critiques dans les domaines des réseaux sociaux, de la téléphonie, des systèmes d’exploitation, de la sécurité informatique, de l’intelligence artificielle, des logiciels et des services de streaming. Réseaux sociaux Le réseau social décentralisé BlueSky connaît un afflux d’utilisateurs fuyant les grands réseaux traditionnels. Cependant, cette plateforme a été la cible d’attaques de désinformation sophistiquées, notamment orchestrées par des groupes russes. Ils exploitent les faiblesses des systèmes de modération peu matures pour diffuser massivement de fausses informations, ce qui pose un vrai défi pour la confiance des utilisateurs et la stabilité de la plateforme. Téléphonie Au Royaume-Uni, un système a été mis en place pour bloquer automatiquement les appels provenant de numéros usurpés, c’est-à-dire des numéros de téléphone copiés ou falsifiés par des fraudeurs. Cette mesure aide à réduire les escroqueries téléphoniques où les criminels se font passer pour des banques ou des services officiels afin de soutirer des informations personnelles sensibles. Systèmes d’exploitation Une faille critique référencée CVE-2025-59287 affecte le service Windows Server Update Services (WSUS), un composant clé utilisé par de nombreuses entreprises pour gérer leurs mises à jour. Cette vulnérabilité se trouve dans un mécanisme appelé désérialisation non sécurisée. Concrètement, WSUS traite des données envoyées par le réseau, mais ne vérifie pas correctement ces données avant de les utiliser. Un attaquant distant peut envoyer des données spécialement conçues pour manipuler ce processus et ainsi exécuter un code malveillant à distance, avec les mêmes privilèges système que WSUS. Cela signifie qu’il peut prendre le contrôle complet du serveur sans aucune interaction de l’utilisateur. La faille est très grave car elle concerne tous les serveurs Windows de 2012 à 2025 avec WSUS activé, est exploitée activement depuis fin octobre, et permet d’installer des programmes malveillants cachés (comme des webshells), de collecter des données sensibles du réseau et d’établir des connexions persistantes pour un contrôle à distance. Microsoft a dû publier un correctif d’urgence et recommande de bloquer les ports réseau 8530 et 8531 pour limiter l’exposition en attendant le patch. Sécurité informatique L’entreprise F5 Networks, spécialisée dans les équipements de gestion du trafic réseau, a subi une fuite de son code source critique pour son produit BIG-IP. Cela signifie que des hackers ont volé des informations précieuses sur des failles pas encore corrigées, ce qui peut servir à lancer des attaques très ciblées sur des infrastructures sensibles, notamment dans les entreprises et les administrations. Cette fuite accroît le risque d’attaques de masse dans les semaines à venir. Intelligence artificielle OpenAI est au centre d’une polémique après que son intelligence artificielle capable de générer des vidéos ultra-réalistes ait produit des représentations de personnalités décédées sans leur consentement ni celui de leurs familles. Cette technologie, qui peut reproduire des voix et images très fidèles, pose un grave problème éthique et juridique, notamment sur le respect de la mémoire, la manipulation de l’opinion et la protection des données personnelles. OpenAI travaille à limiter ces abus, mais la question de la régulation légale reste ouverte. Logiciels Dans le secteur médical, un logiciel clé appelé Weda a été victime d’une cyberattaque, mettant en péril les données confidentielles de nombreux professionnels de santé. Ce type d’attaque est particulièrement grave, car ces données sont sensibles et soumises à des règles strictes de confidentialité, et leur fuite ou modification peut avoir des conséquences lourdes sur la prise en charge des patients. Services de streaming Les plateformes de streaming comme Netflix, Prime Video, et Disney+ font face à une augmentation des activités de piratage, avec l’apparition de nouveaux sites illégaux qui proposent gratuitement des films et séries, souvent en contournant les protections mises en place. Cette situation pèse lourdement sur les revenus des producteurs, fournisseurs et artistes, menaçant la pérennité économique du secteur.

16 Nov 2025 LIRE L'ACTU
Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ? Archives Secunews SECUNEWS

Qu’est-ce que les "slops", cette vague de photos créées par IA qui pollue Internet ?

Des sculptures faites avec des baguettes de pain, des oignons, des défilés de chats habillés en costume trois-pièces, etc…, vous ne rêvez pas, ces images existent bien et ont été créées grâce à l’intelligence artificielle. Elles ont même un nom, le "slop". Ce terme est utilisé pour qualifier tous les contenus médiocres générés par l’IA et présents sur Internet. Inoffensive au premier coup d’oeil, leur création est en fait un piège pour les internautes un peu crédules. Alors que le premier sommet de l’IA se tenait à Paris et que le mardi 11 février 2025 était le "Safer Internet Day", journée dédiée à la pédagogie sur la sécurité des pratiques en ligne, Croire tout ce que l’on voit… Des images qui font sourire tellement elles paraissent grotesques. Mais qui semblent réelles pour certaines personnes derrière leur smartphone ou leur ordinateur. "Ces images de mauvaises qualités existent depuis un moment, c’est juste qu’on n’avait pas remarqué le problème. Avant on pensait juste que c’était trop beau pour être vrai. Ce qui est dangereux c’est qu’il y a une efficacité exponentielle des contenus et les images se sont améliorées". Les réseaux sociaux comme Facebook et TikTok pullulent de fausses images, et ces deux plateformes ne sont pas choisis au hasard. Utilisées par les boomers pour le premier et par les ados pour le second, ces deux publics sont les plus manipulables. " Ils vont avoir tendance à croire tout ce qui peut conforter leur croyance". Sur Facebook, en regardant le contenu du compte Faithful, on peut voir des enfants mignons, des vieilles dames dans leur potager rempli de choux, des photos d’un couple à 50 ans d’écart… L’objectif de ces pages est de susciter un sentiment, bon ou mauvais chez les plus âgés, pour les pousser à aimer l’image, à la commenter ou la partager dans le but de faire venir les marques. Le danger est donc de bourrer le crâne des internautes de fausses informations et de fausses images. "Les images peuvent manipuler les gens très crédules. Les photos sont faites à la va-vite mais certains peuvent y croire quand même." Si je regarde les réseaux sociaux de mes parents, je peux directement voir les "slop" mais eux n’ont pas l’oeil pour débusquer les images générées par l’intelligence artificielle. Peut-être qu’ils manquent un peu d’éducation à la technologie et aux fake news. Il faut leur apprendre les dangers. Mais une fois qu’ils sont devant l’écran les réflexes peuvent être différents. Fixez bien les yeux Devons-nous surfer sur Internet avec plus de prudence ? L’IA se perfectionne de jour en jour. Le temps où les logiciels n’arrivaient pas à reproduire les mains des humains est déjà révolu. "Sur les photos et les vidéos je regarde souvent les pupilles et les yeux pour voir si c’est une fausse image ou pas. Mais problème, Les IA évoluent très rapidement, même tous jours." Alors quelles solutions pour se protéger ? Il faut faire confiance à la personne qui a publié l’image. Un journaliste par exemple ne va pas mentir, il aurait trop à perdre , il faut appuyer sur le besoin de vérifier toutes les informations que nous donne l’intelligence artificielle. Il faut tout vérifier quand on utilise une IA. Les informations et les images ne sont pas toutes sourcées ou elles sont fausses. Alors après avoir utilisé ChatGPT, pensez bien à vérifier plusieurs fois d’où viennent les informations, et les images.

19 Feb 2025 LIRE L'ACTU
D'une simple idée à des milliards de partages: le #hashtag fête ses 10 ans Archives Secunews SECUNEWS

D'une simple idée à des milliards de partages: le #hashtag fête ses 10 ans

Il y a 10 ans, jour pour jour naissait le hashtag. Le 23 août 2007, Chris Messina (@chrismessina), un ingénieur américain, travaillant à l'époque chez Google, a initié ce symbole devenu au fil des années incontournable sur Internet, il constitue aujourd'hui l'un des caractères les plus utilisés de l'histoire d'Internet. Popularisé sur Twitter, mais désormais utilisé sur de nombreux autres réseaux sociaux (Facebook, Instagram, Tumblr...) Le 23 août 2007, cet utilisateur frénétique de Twitter (plus de 39 500 messages en 11 ans) propose dans un tweet d'utiliser le symbole dièse (#) pour regrouper des messages traitant du même sujet. Il lance alors le premier hashtag, "#barcamp", à propos des ateliers participatifs sur l'innovation web, dont il se présente comme l'un des premiers organisateurs à partir de 2005. Chaque jour, ce sont près de 125 millions de hashtags qui sont échangés en moyenne. Le hashtag. Constitué d'un dièse suivi d'un mot-clé, le hashtag est utilisé dans le but de partager un sujet, de lancer un appel lors d'une actualité particulière ou de créer des tendances. Au fil des années, l'utilisation du hashtag n'a cessé de croître. En 2007, le mot-dièse , le plus partagé comptait 9.000 Tweets, quand en 2017, les records atteignent 300 millions de retweets. Parmi les hashtags les plus marquants de ces dernières années, certains ont eu une grande influence sur les événements de l'époque tels que #BlackLivesMatter, après l’acquittement de George Zimmerman, qui avait tué l'adolescent noir Trayvon Martin en Floride. Après l'attentat visant la rédaction de Charlie Hebdo le 7 janvier 2015, où le hashtag #JeSuisCharlie, a fait le tour du monde Ou encore lors des attentats du 13 novembre 2015, où les hashtags #PrayForParis et #PorteOuverte ont émergé, des riverains proposant aux Parisiens de se mettre à l’abri et les aider à retrouver leurs proches. Le hashtag a également permis de lancer des modes ou des défis multiples comme le #IceBucketChallenge, qui consistait à se renverser ou se faire renverser un seau d’eau glacée sur la tête puis à inviter un ou plusieurs amis à reproduire ce geste. Parmi les hashtags les plus tweetés ces dernières années, celui intitulé #FollowFriday, également orthographié #FF a été repris plus d’un demi-milliard de fois depuis sa création le 16 janvier 2009. Pour fêter dignement ce dixième anniversaire, Twitter a mis en place un hashtag spécial nommé #Hashtag10, qui générera un émoji dédié pendant 24 heures. En 2016, les hashtags les plus populaires étaient #Rio2016, avec 187 millions de tweets et 75 milliards de vues, et l'Euro 2016 de football (4e), #Election2016, avec plus de 75 millions de messages publiés, ou encore #PokemonGo, en référence à la folie générée autour du jeu portable japonais, ou encore #RIP (Rest in peace - repose en paix) ponctue les décès de personnalités. #happybirtday - #Joyeuxanniversaire - #HBD

23 Aug 2017 LIRE L'ACTU
Ils attachent des moineaux à des feux d’artifice, pour reproduire le jeu Angry Birds Archives Secunews SECUNEWS

Ils attachent des moineaux à des feux d’artifice, pour reproduire le jeu Angry Birds

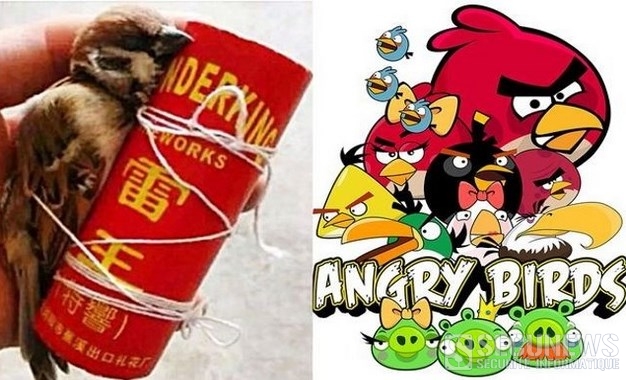
Un Chinois de 45 ans a surpris un groupe d’adolescents qui étaient occupés à torturer d’inoffensifs moineaux. Voyant l’adulte se diriger vers eux, le groupe s’est éparpillé, ne laissant derrière lui que quelques preuves d’une véritable chambre de torture à ciel ouvert. Sur place, Huang Chu ne tardera pas à remarquer que les adolescents étaient en réalité en train de reproduire le concept d’Angry Birds en attachant des moineaux encore vivants à des feux d’artifice, qui étaient ensuite propulsés vers diverses structures. Dans son rapport, il indique avoir retrouvé un moineau en vie. Encore attaché, celui-ci aurait échappé à son funeste destin grâce à un heureux hasard. Déjà allumée, la mèche se serait éteinte juste avant l’envol du feu d’artifice. Sur place, Huang Chu révèle avoir retrouvé plusieurs corps mutilés de moineaux. Une macabre découverte qui rappelle l’importance de sensibiliser les plus jeunes au respect des animaux.

08 Mar 2015 LIRE L'ACTU
Les robots envahissent la télé-réalité avec Robot Combat League Archives Secunews SECUNEWS

Les robots envahissent la télé-réalité avec Robot Combat League

La chaîne américaine Syfy, manifestement inspirée par le blockbuster Real Steal, a lancé en février 2013 la première émission de télé-réalité mettant en scène des combats de robots géants. Les humains participant au show, répartis en 12 équipes de deux, se voient attribués une carcasse d’acier haute de 2,50 mètres et pesant 450kg conçue par Mark Setrakian (Hellboy, Men in Black). Les combats se déroulent en deux rounds de deux minutes séparés par une pause réparations de 20 minutes. Tous les coûts sont permis, et la règle est de taper fort (quitte à rajouter quelques étincelles pour rendre le tout un brin épique). Pour augmenter l’intérêt du jeu, chaque robot disposera de forces et de faiblesses qui lui seront propres. Citation: Mark Stern, président de SyFy, explique que "Setrakian a créé des systèmes robotiques qui peuvent reproduire les actions et mouvements des humains. Nous avons des robots décapités, nous avons des robots coupés en deux. C’est vraiment spectaculaire ". (Commander Vs Scorpio)

21 Mar 2013 LIRE L'ACTU
Recharger son téléphone Nokia Lumia 920 sur une plaque de cuisson a induction ? Archives Secunews SECUNEWS

Recharger son téléphone Nokia Lumia 920 sur une plaque de cuisson a induction ?

Alors que le tout récent 'Nokia Lumia 920' présente l'originalité d'être rechargeable par induction, un journaliste danois a eu l'idée saugrenue de tenter sa chance sur une plaque de cuisson. Il en ressort que le smartphone bascule bien en mode chargement... mais sans succès. Le nouveau téléphone intelligent de Nokia, le Lumia 920, a la particularité de pouvoir être rechargé sans fil, grâce à la technologie par induction. De fait, plusieurs périphériques, à l'image du coussin Fatboy, peuvent faire office de chargeur. Journaliste pour le site Mobilsiden, John G. Pedersen a voulu tester l'efficacité de cette technologie directement sur une plaque de cuisson à induction. Dans une vidéo mise en ligne, il montre que l'appareil réagit à la technologie en se mettant instantanément en mode de recharge. Malheureusement, il en reste là, et ne se recharge pas pour autant. Cette expérience, qui fait le buzz, n'est évidemment pas à reproduire chez soi.

15 Nov 2012 LIRE L'ACTU
Une soirée projet X qui dérape Archives Secunews SECUNEWS

Une soirée projet X qui dérape

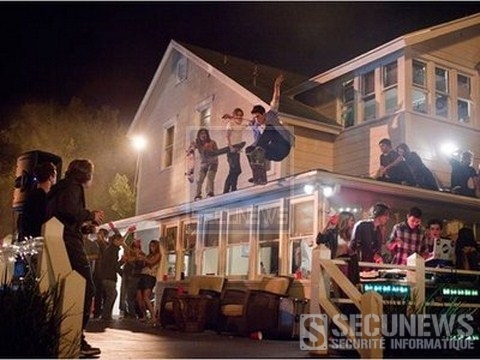
Une soirée Facebook vire au saccage de villa à Draguignan. 80.000Ä de dég‚ts. La justice française a condamné à six mois de prison ferme les organisateurs d'une soirée "Projet X", une orgie festive relayée sur Facebook au cours de laquelle un millier de jeunes ont investi, puis saccagé, une villa inoccupée du sud de la France. Le tribunal de Draguignan (sud-est) a opté pour la sévérité, en condamnant les deux organisateurs pour "complicité de destruction" à un an de prison dont six mois ferme, ils devront en outre indemniser les victimes à hauteur de 20.000 euros, une somme qui sera réévaluée lors d'une nouvelle audience en décembre 2012. Vitres brisées, sanitaires descellés, canalisations arrachées, mobilier jeté dans la piscine: c'est une vision d'apocalypse qui attendait il y a un mois deux couples de Hollandais, propriétaires d'une résidence dans le Var (sud-est de la France). Les dég‚ts sont évalués à quelque 80.000 euros. Citation:"C'était effrayant, incroyable", "ils ont tout cassé", s'est souvenue Hanneke Sprong, l'une des propriétaires de la villa, "Au début, on n'y croit pas, on se croit dans un film o? on joue le rôle principal", a-t-elle dit devant le tribunal. Les organisateurs de la fête du 19 mai 2012, Allan Brooks et Alexandre Fleury, 21 ans, ont reconnu lundi s'être inspirés du film américain "Projet X". La fiction raconte l'histoire de trois lycéens qui préparent la plus grande soirée jamais organisée, drogue, violence, sexe, la soirée tourne au désastre. Depuis sa sortie le 14 mars, des adolescents en ont reproduit le scénario, causant d'importants dég‚ts dans des maisons inoccupées, un jeune en est même mort aux Etats-Unis. Début mai apparaÓt sur Facebook une page-événement concernant une "soirée Projet X", dans la marge, l'affiche du film éponyme, le flyer invite les internautes à une fête qui "rentrera dans l'histoire", "comme dans le film, c'est No Limit". Les organisateurs promettent du "gros son", des "stripteaseuses" et des "DJ en folie". "Seule obligation: emmener une bouteille d'alcool par personne". Résultat: entre 600 et 1.200 jeunes de 16 à 20 ans répondent à l'appel. Certains viennent des environs, d'autres ont fait le déplacement de Marseille, Nice, Lyon et même Paris, ce sont des riverains, excédés par le bruit et inquiets pour leur sécurité, qui alertent les gendarmes. Allan Brooks a nié s'être rendu "complice de dégradations". Citation:"Ce n'était pas du tout le but" de la soirée, s'est défendu le jeune homme, affirmant avoir voulu "organiser une soirée-test pour se lancer dans l'événementiel". Il assure que les dégradations n'ont pas été le fait des "invités" à proprement parler de la soirée, mais de casseurs venus "détruire la baraque" alors que la soirée était finie. Citation:"Je n'ai en aucun cas pensé qu'on allait reproduire ce qui se passait dans le film", a-t-il déclaré, "On n'a pas demandé à 1.200 personnes de venir et de tout casser dans la maison!" Faux, a rétorqué le procureur Pierre Arpaia: Citation:"Ils savaient que la soirée allait dégénérer. Le but était de parvenir à un état de "défonce", qui par l'alcool, qui par d'autres substances, et à la fin de la soirée, tout devait être détruit." Entre la fiction et la réalité, il y a un pas que parfois il ne faut pas franchir

27 Jun 2012 LIRE L'ACTU
Duqu, un virus dérivé de stuxnet menace des entreprises en europe Archives Secunews SECUNEWS

Duqu, un virus dérivé de stuxnet menace des entreprises en europe

Dérivé de "Stuxnet", le virus "Duqu" (dy¸-ky¸) permet de collecter des informations confidentielles permettant de mener par la suite des opérations de sabotage industriel. En 2010, une nouvelle arme de guerre électronique était découverte, Stuxnet, ce virus capable d'espionner et de reprogrammer des systémes industriels Scada fournis par Siemens, avait surtout semé la panique en Iran. Aujourd'hui, une nouvelle menace plane avec la découverte par Symantec de son successeur, "Duqu". La société spécialisée dans les logiciels informatiques précise que ce nouveau logiciel malveillant est basé sur un code similaire et qu'il a été conçu soit par les créateurs de "Stuxnet" soit par quelqu'un qui a eu accés à son code source. Des entreprises européennes en ligne de mire Ce "ver" s'en prend pour le moment aux systèmes informatiques d'une poignée d'entreprises situées en Europe, dont les identités n'ont pas été révélées. Il permet à son ou ses concepteurs d'espionner ces firmes en récupérant des données confidentielles (des plans d'usines par exemple) afin de pouvoir cibler au mieux des attaques sur leurs infrastructures prévues ultérieurement. Duqu est également capable d'enregistrer les frappes au clavier pour obtenir des mots de passe ou des informations supplémentaires, précise Symantec. Il se présente ainsi comme un "cheval de Troie" qui permet de contrôler à distance un PC infecté. En revanche, ce logiciel malveillant n'a pas été conçu pour saboter les systémes informatiques et n'est pas capable de se reproduire Symantec indique que pour laisser le moins de traces possible, le ver est programmé pour se désinstaller au bout de 36 jours aprés l'infection du systéme. Clic pour accéder a la fiche de Duqu (anglais) MAJ le 3.11.2011 Le virus Duqu infecte Windows en exploitant une faille zero-day secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

21 Oct 2011 LIRE L'ACTU
David Guetta, victime de pirates Archives Secunews SECUNEWS

David Guetta, victime de pirates

Un de ses derniers morceaux aurait été intercepté par des pirates sur un réseau Wi-Fi et mis en ligne, le compositeur a recruté un expert en sécurité informatique du Pentagone pour faire le clair sur cette affaire. Les musiciens vont-ils devoir protéger leur réseau informatique avec le même soin que le font les entreprises ou les établissements gérant des données sensibles ? Pour David Guetta, la question ne se pose plus, c'est oui. Le DJ vient en effet de voir l'une de ses derniéres compositions "Where Them Girls At", réalisée avec Flo Rida et Nicki Minaj, diffusée sur le Net alors qu'elle n'était même pas achevée. Pour l'obtenir, des pirates se seraient connectés sur le réseau Wi-Fi du studio d'enregistrement. Citation:"Habituellement, dans un studio, il y a une connexion Wi-Fi qui permet à l'ingénieur du son et à l'artiste de s'échanger les morceaux sur lesquels ils travaillent. Les hackers devaient être dehors, dans une voiture", confie David Guetta à la BBC. Un scénario digne d'un film, reléve le DJ, mais qui se révéle pourtant bien réel, il a embauché un expert en sécurité informatique qui a collaboré avec le Pentagone pour faire la lumiére sur cet incident. Les e-mails, une autre méthode de hacking Cette fuite aurait pu avoir de f‚cheuses conséquences pour sa réputation, le morceau diffusé n'étant pas encore finalisé, David Guetta craignait que ses fans ne soient déçus de sa qualité. Du coup la maison de disques a d? diffuser plus vite que prévu le morceau dans sa version définitive. Le musicien s'inquiéte car ce probléme de protection des oeuvres touche toute la profession, il cite l'exemple d'Akon, dont l'album a été piraté et diffusé sur le Net avant sa sortie, du coup, il a d? en reproduire un autre au pied levé. La menace ne vient pas que des réseaux sans fil. Citation:David Guetta explique, que les pirates ont aussi recours aux e-mails pour dérober les morceaux de musique. Il détaille même l'un de leurs scénarios "Un jour, alors que je travaillais avec Usher, j'ai recu un message de son ingénieur du son, c'est impossible pour une personne normale de connaÓtre le nom de l'ingénieur du son d'Usher. L'e-mail disait"“Hey c'est moi, j'ai besoin que tu télécharges les voix de ce morceau" et si l'on donne un code, ils hackent votre ordinateur", explique le DJ. Trés au fait des méthodes de hacking, il n'a pas donné suite à cette demande. Morialté: n'oubliez pas de sécuriser correctement votre connexion Wifi. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

06 Jun 2011 LIRE L'ACTU
Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic Archives Secunews SECUNEWS

Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic

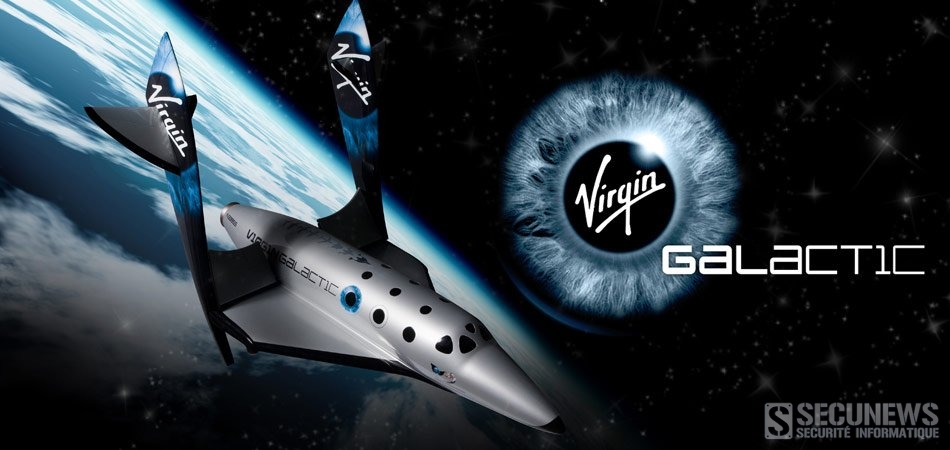
Virgin Galactic a effectué le premier vol dans l’atmosphère de sa navette et testé les conditions de son atterrissage, aucun problème à signaler, la navette s'est posée comme une plume sur la piste. Dés 2013, les premiers vols commerciaux débuteront chez Virgin Galactic, la société de Richard Branson fait tout pour tenir les délais, sachant que 400 personnes ont déjà payé les 200.000 dollars du billet vers l'espace. La navette "SpaceShipTwo", qui emmènera les touristes du ciel dans l’atmosphère pour un vol en apesanteur d'une durée de seulement trois à quatre minutes, a d'ailleurs été testée pour la première fois. Portée par WhiteKnightTwo, le vaisseau qui l'accompagne à une altitude de 100 km avant de la lacher en chute libre pour reproduire l'apesanteur, la navette s'est posée sans encombre sur la piste du désert de Mojave en Californie. Un vrai succès pour l'entreprise et le créateur de l'avion Burt Rutan. Le SpaceShipTwo, qui est restée en position horizontale durant sa chute avant de se poser délicatement telle une plume, pourra accueillir 6 passagers à son bord. La navette fait 9 mètres d'envergure avec une cabine de 3,60 mètres de long pour 2,30 mètres de diamètre. La vidéo de ce test a été filmée par les caméras télescopiques de l'Observatoire de Clay. Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic

24 May 2011 LIRE L'ACTU
Une nouvelle méthode d'attaque indétectable se propage mondialement Archives Secunews SECUNEWS

Une nouvelle méthode d'attaque indétectable se propage mondialement

L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

19 Oct 2010 LIRE L'ACTU
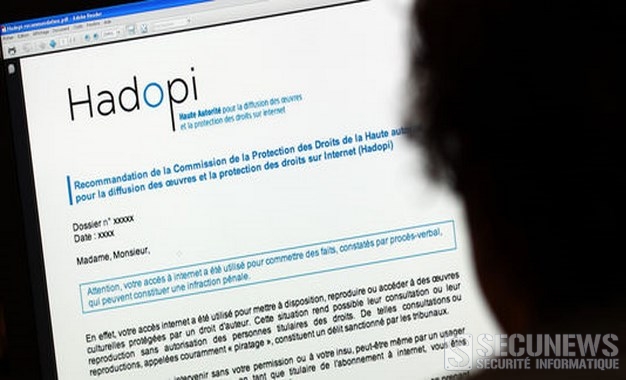
Voici le mail qu'Hadopi envoie aux pirates Archives Secunews SECUNEWS

Voici le mail qu'Hadopi envoie aux pirates

La Haute autorité pour la diffusion et la protection des droits sur Internet vient de rendre public son courrier d'avertissement. Voilà ce que les internautes pourront recevoir en cas de téléchargement illégal, ce texte sera envoyé par l'Hadopi à tous ceux dont la connection Internet "a été utilisée pour mettre à disposition, reproduire ou accéder à des oeuvres culturelles protégées par un droit d'auteur", cet avertissement prévient que le propriétaire de la connexion a manqué "à son obligation de surveillance" concernant sa ligne Internet. (Clic sur l'image pour l'agrandir) Ce texte d'exemple est rendu public pour éviter aux internautes d'être victime d'arnaque ou d'abus de la part de personnes malveillantes se faisant passer pour l'Hadopi. L'e-mail prévient donc: [quote]"La recommandation ne contient aucun lien cliquable, aucune proposition d'achat d'un quelque logiciel ou autre service informatique, aucune demande de payer une quelque somme d'argent, aucune proposition de se connecter à un espace personnalisé sur le site Internet".[/quote] Ce lundi 27 septembre 2010, Eric Walter, le secrétaire général de l'Hadopi,a annoncé sur Sudradio que les premiers mails d'avertissement seront envoyés dans 48 heures (soit deux jours aprés la publication de ce texte d'exemple. Cependant, le label de spécification des logiciels de protection, censé aider les internautes à sécuriser leur ligne pour ne pas être piraté, n'est pas encore défini et le site officiel de la haute autorité n'est toujours pas en ligne. Voir aussi: Attention aux faux email Hadopi Clic pour lire toutes les actus Hadopi

29 Sep 2010 LIRE L'ACTU
Ghostbusters, le retour (parodie) Archives Secunews SECUNEWS

Ghostbusters, le retour (parodie)

Les Américains de "ImprovEverywhere" se sont amusés à reproduire la scène de début du film Ghostbuster. Déguisés en chasseurs de fantômes, ils se sont introduits dans la salle de lecture de la bibliothèque de New York sous l'oeil amusé des personnes présentes. "ImprovEverywhere" est comme son nom l'indique, un groupe d'impro qui à tourné une centaine de vidéo dont le fameux freezing à la gare de New York

25 May 2010 LIRE L'ACTU