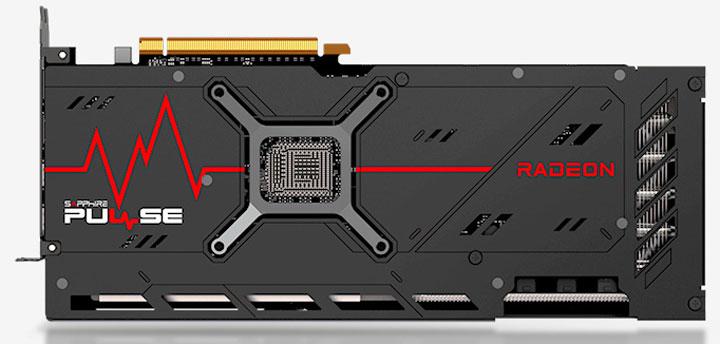
Les Radeon RX 7000 reçoivent des mises à jour de sécurité au compte-gouttes
Depuis quelques semaines, les détenteurs de Radeon RX 7000 sont dans la tourmente (du moins, ceux qui sont au courant). Reprenons le fil des événements... [Tout lire]
Le Black Friday est devenu un rendez-vous incontournable pour les bonnes affaires, mais aussi un terrain de jeu idéal pour les arnaqueurs et les marchands peu scrupuleux. Chaque année, des milliers d’internautes se font piéger par de fausses promotions, des sites douteux ou des rabais bien moins importants qu’annoncé. Pour profiter réellement des offres, il est essentiel de comprendre comment ces arnaques fonctionnent et comment les éviter. Des chiffres qui donnent le ton Le Black Friday représente désormais plusieurs dizaines de milliards d’euros de dépenses dans le monde, principalement en ligne. Les autorités de contrôle de la consommation reçoivent chaque année des centaines à des milliers de signalements pour : promotions trompeuses (prix de référence gonflés, fausses remises) ; faux sites de vente jamais livrés ; hameçonnage (phishing) et vols de coordonnées bancaires. Ces chiffres montrent que le problème est bien réel, mais aussi qu’avec un peu de vigilance, il est possible de s’en protéger efficacement. 1. Les fausses promotions : l’illusion de la « super affaire » Beaucoup de « remises » du Black Friday ne sont pas de vraies bonnes affaires. Parmi les techniques les plus courantes : Prix de référence gonflé : le prix barré affiché comme « avant » n’a jamais été pratiqué ou seulement pendant quelques jours, juste pour pouvoir annoncer une grosse réduction. « Jusqu’à -70% » trompeur : la remise maximale ne concerne que quelques produits très spécifiques, pendant que la majorité des articles n’ont que -10% ou -15%. Promos permanentes déguisées : certains produits sont en promotion toute l’année, mais rebaptisés « offre Black Friday » pour créer un sentiment d’urgence. La meilleure défense : ne pas se fier uniquement au pourcentage affiché, mais comparer avec le prix pratiqué les semaines précédentes sur d’autres sites. 2. Les faux sites et boutiques éphémères Le Black Friday est aussi l’occasion pour des cybercriminels de lancer de faux sites ultra-attractifs remplis de réductions incroyables. Les risques sont multiples : vous payez, mais ne recevez jamais le produit ; vous recevez une contrefaçon de très mauvaise qualité ; vos coordonnées bancaires sont récupérées pour d’autres fraudes. Conseil clé : évitez les sites inconnus ou très récents, surtout s’ils promettent des remises spectaculaires sur des marques très demandées (smartphones, consoles, produits de luxe…). Avant d’acheter : vérifiez l’URL (adresse du site) et la présence du https ; cherchez des avis sur le marchand (et pas seulement sur son propre site) ; regardez les mentions légales, l’adresse postale et les conditions de retour. Si quelque chose vous semble flou ou bâclé, passez votre chemin. 3. Phishing, faux mails et fausses pubs sur les réseaux Les arnaques ne passent pas uniquement par les sites de vente. Pendant le Black Friday, les escrocs inondent aussi : les boîtes mail (faux mails de transporteurs, banques, grandes enseignes) ; les SMS (colis en attente, offre limitée, lien de suivi) ; les réseaux sociaux (publicités frauduleuses, faux comptes de marques). Le but est souvent de vous faire cliquer sur un lien vers un faux site pour récupérer : vos identifiants de compte client ou de banque ; vos coordonnées bancaires ; ou installer un malware sur votre appareil. Règle d’or : ne cliquez pas directement sur un lien reçu par mail/SMS si l’offre vous semble trop belle. Rendez-vous plutôt sur le site officiel en tapant vous‑même l’adresse. 4. Comment acheter malin sans se faire piéger Voici quelques réflexes simples à adopter : Préparer sa liste à l’avance Notez les produits qui vous intéressent avant le Black Friday et relevez leurs prix quelques jours ou semaines avant. Vous verrez tout de suite si la « promo » est réelle ou maquillée. Comparer systématiquement les prix Utilisez des comparateurs de prix ou vérifiez manuellement sur 2 ou 3 sites connus. Une vraie bonne affaire reste intéressante même face à la concurrence. Privilégier les sites connus et installés Achetez en priorité sur des boutiques que vous connaissez déjà ou sur des acteurs reconnus. Évitez les sites récemment créés, sans historique ni réputation claire. Vérifier les avis… avec recul Trop d’avis 5 étoiles très courts et récents peuvent indiquer de faux commentaires. Méfiez-vous aussi des avis copiés-collés ou traduits approximativement. Sécuriser le paiement Vérifiez la présence du cadenas dans la barre d’adresse et du https, utilisez si possible une carte virtuelle ou un service de paiement intermédiaire (type PayPal) plutôt que de communiquer directement les données de votre carte. 5. Les signaux d’alerte à ne jamais ignorer Quelques indices doivent immédiatement vous mettre en garde : promotions « incroyables » sur un produit très demandé, nettement moins cher que partout ailleurs ; fautes d’orthographe nombreuses, textes maladroits, images floues ou volées ; absence d’adresse postale claire, de mentions légales ou de conditions de retour détaillées ; moyens de paiement limités (virement bancaire, Western Union, crypto uniquement) ; pression artificielle : compte à rebours omniprésent, « seulement 1 article restant », « 300 personnes regardent cette offre ». Si deux ou trois de ces signaux se cumulent, il vaut mieux fermer l’onglet. Une conclusion rassurante : oui, on peut profiter du Black Friday Malgré ces risques, le Black Friday n’est pas à fuir absolument. De nombreuses enseignes sérieuses jouent le jeu et proposent de vraies remises intéressantes, surtout sur l’électronique, l’électroménager ou certains abonnements. En restant vigilant, en évitant les sites inconnus ou récents, et en prenant le temps de comparer les prix, vous pouvez : profiter des réductions réelles ; limiter fortement les risques d’arnaque ; garder le contrôle sur votre budget et vos achats. Le bon réflexe, c’est de considérer chaque « super promo » avec un peu de recul : si une offre semble trop belle pour être vraie, il vaut mieux vérifier deux fois… ou s’abstenir. Acheter moins, mais mieux, reste la meilleure défense contre les pièges du Black Friday.

La version Android 14, aussi appelée One UI 6, ne sera pas proposée pour tous les téléphones de la marque. En effet, au-delà de 3 ans d’ancienneté, les nouvelles modifications du système d’exploitation ne sont plus proposées. Cette année, Android 14 sera officiellement appelé simplement Android 14. Cependant, Google s’en tient toujours à ses noms de dessert en interne. Même s’ils ont abandonné cela à partir d’Android 10 en 2019. Cette année, Google utilise la lettre U pour les noms de dessert. Quel est le nom du dessert pour U ? Eh bien, selon 9to5Google, il a été rapporté que Google l’appelle Upside Down Cake. Mais vous n’entendrez probablement jamais ce nom de la part de Google. Sortie d’Android 14 : entre août et septembre 2023 Liste des téléphones qui ne recevront pas la nouvelle version sont les suivants, selon le Daily Mirror : Galaxy S10 Lite – Galaxy S20 FE – Galaxy S20 / Galaxy S20+ / Galaxy S20 Ultra – Galaxy Note 10 Lite – Galaxy Note 20 / Galaxy Note 20 Ultra – Galaxy Z Flip (LTE/5G) – Galaxy Z Fold 2 – Galaxy A22 (LTE/5G) – Galaxy A32 (LTE/5G) – Galaxy A51 – Galaxy A71 – Galaxy Tab A8 – Galaxy Tab A7 Lite – Galaxy Tab S6 Lite (2020) – Galaxy Tab S7 / Galaxy Tab S7+. Les appareils suivants recevront une mise à jour gratuite de la part de Samsung: Galaxy S23 Ultra – Galaxy S23+ – Galaxy S23 – Galaxy S22 Ultra – Galaxy S22+ – Galaxy S22 – Galaxy S21 FE – Galaxy S21 Ultra – Galaxy S21+ – Galaxy S21 – Galaxy Z Fold 4 – Galaxy Z Flip 4 – Galaxy Z Fold 3 – Galaxy Z Flip 3 – Galaxy A73 – Galaxy A72 – Galaxy A53 – Galaxy A52 (A52 5G, A52s) – Galaxy A54 – Galaxy A34 La nouvelle version d’Android 14 est prévue avec les améliorations suivante: Passkeys: Les passkeys, clés virtuelles permettant de se passer des mots de passe, seront nativement supportées par Android 14. Selon Google, cette technologie assure une meilleure cybersécurité et elle est plus simple d’utilisation que les mots de passe. Appels par satellite: Android 14 va permettre à ses utilisateurs de passer des appels via satellite. Cette fonction sera réservée aux appels d’urgence, notamment dans les zones blanches, c’est-à-dire là où le signal ne passe pas, comme la haute mer, la montagne, les forêts et les déserts. Plus d’applications obsolètes: Des applications obsolètes, qui ne reçoivent donc plus de mise à jour de sécurité, sont encore présentes sur les plateformes de téléchargement. Android 14 va mieux protéger les utilisateurs contre ces nids à virus en les bloquant. Webcams: Avec Android 14, il sera possible d’utiliser son smartphone comme webcam pour son ordinateur. Cette fonction existe déjà sur les appareils Apple. Cela peut s’avérer pratique pour passer des appels vidéo ou participer à des visioconférences lorsque la webcam de son ordinateur ne fonctionne pas ou simplement s’il n’en est pas équipé. Autorisations: L’autorisation d’accéder aux photos de la galerie pour les applications sera revue. L’utilisateur pourra choisir de donner accès à toute la galerie, de ne pas en donner du tout ou désormais de sélectionner certaines photos. Gestion du double SIM: Android 14 offrira une gestion plus poussée du double SIM pour les smartphones équipés de deux ports de carte SIM. Lorsque la fonction sera activée, le système va automatiquement sélectionner le réseau le plus performant sans intervention de l’utilisateur. Clonage d’applications: Déjà présente sur certaines surcouches, la fonction de clonage d’applications sera disponible désormais sur Android 14. Cette fonction permet de copier une application et de l’installer deux fois. Cela peut s’avérer pratique, notamment lorsque l’utilisateur possède plusieurs comptes pour une même application
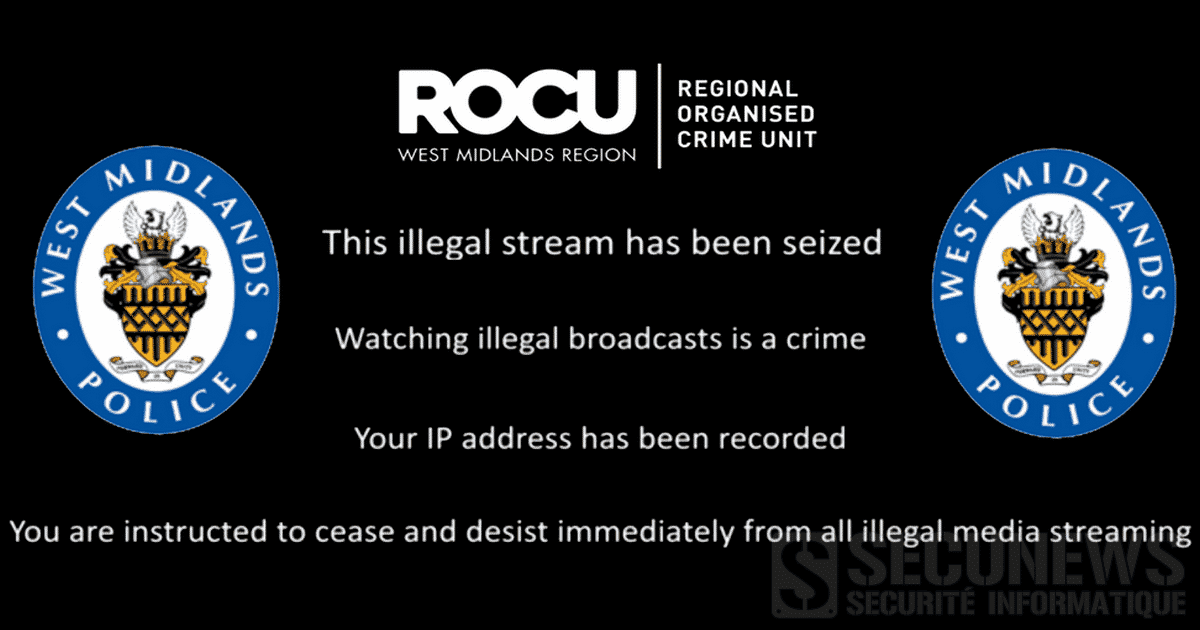
Une importante opération a été menée par la police du West Midlands et par l’organisation FACT pour fermer un service de streaming illégal au Royaume-Uni. De plus en plus de personnes utilisent la technologie IPTV pour accéder à du contenu audiovisuel. Contre une somme modique, ils peuvent accéder à un vaste catalogue de chaînes de télévision. Bien que ces services puissent sembler intéressants, ils sont malheureusement illégaux et de nombreux internautes en ont fait récemment les frais. Bien que la plateforme était située en Angleterre, elle disposait également d’utilisateurs en Europe. L’opération a été initiée par la FACT au nom d’entreprises d’audiovisuel comme « Sky », pour lutter contre les services pirates d’IPTV qui sévissent dans le pays. Un message d’avertissement accueille les utilisateurs Trois personnes ont été interpellées dans l’opération, deux hommes de 35 et 53 ans et une femme de 40 ans. Ils sont accusés de violation de droits d’auteur, de fraude et de complot en vue de commettre une fraude. Au total, la police indique que des centaines de milliers d’utilisateurs ont visionné du contenu via ces liens IPTV. Le nom de la plateforme n’a pas été communiqué, mais la FACT indique qu’il s’agissait d’une des plateformes les plus utilisées au Royaume-Uni. Elle offrait un accès illégal à du contenu premium de plus de 100 services de télévision différents. Le réseau est désormais fermé, les liens ont été désactivés et les utilisateurs de la plateforme reçoivent maintenant des messages sur leur téléviseur leur indiquant qu’ils utilisaient un service illégal et que celui-ci avait été interrompu.
Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.
be-alert, est un système permettant aux autorités de diffuser rapidement un message à la population en cas de situation d'urgence. "Cela répond aux attentes", confiait mercredi Yves Stevens, du Centre de crise. Une intense campagne sera encore menée durant l'été afin de faire connaître BE-Alert à la population. Ces 15.000 nouvelles inscriptions s'ajoutent au 70.000 autres comptabilisées avant le lancement de la campagne de mardi, ce qui porte à 85.000 le nombre de personnes abonnées au service. Selon Yves Stevens, "cela s'explique par un projet-pilote que nous avons mené ces deux dernières années dans 33 communes. Leurs habitants ont dès lors déjà pu s'inscrire". Tous les citoyens qui s'inscrivent à BE-Alert sont avertis par mail, SMS, téléphone ou via les réseaux sociaux en cas de situation d'urgence dans leur environnement proche. Ils reçoivent également des instructions très concrètes de mesures de précaution à prendre. Le système informatique permet normalement à 500 personnes de s'inscrire simultanément au service mais a connu quelques problèmes de capacité mardi pour suivre le flot de nouvelles inscriptions, ceux-ci ont toutefois rapidement été résolus. BE-Alert dispose de capacité suffisante pour alerter simultanément un grand nombre de citoyens, via différents canaux: - 100 SMS par seconde - 600 appels téléphoniques simultanés - 10.000 mails par seconde Le Centre de crise fédéral s'attend encore à des milliers de nouvelles souscriptions à BE-Alert dans les semaines et mois à venir. "Des spots radio seront diffusés cet été", explique Yves Stevens. Un jeu de réalité virtuelle sera par ailleurs utilisé durant les festivals musicaux pour en faire la promotion, de même que des clips vidéo sur les réseaux sociaux. Un incendie dans votre rue ? Une inondation dans votre commune ? Un accident chimique dans la province ? Un Attentat ? Aidez les autorités à vous alerter en vous inscrivant à BE-ALERT. Accéder au site be-alert.be .
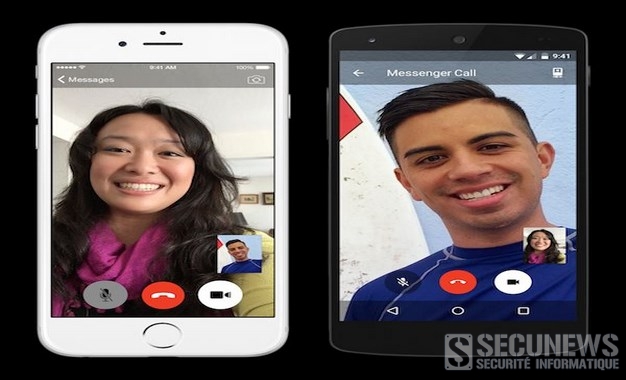
L'application de messagerie instantanée de Facebook propose à partir de ce mardi 28 avril 2015 des appels vidéo gratuits en Belgique, en France et dans seize autres pays, sur Android et iOS. Après avoir lancé les appels audio l'année dernière, l'application de messagerie instantanée de Facebook propose désormais des conversations vidéo. Les appels vidéo pourront être démarrés depuis n'importe quelle conversation sur Messenger, en tapant sur une icône dans le coin en haut à droite de l'écran. Avec cette nouvelle fonctionnalité, Messenger concurrence justement Skype, dont les appels vidéo sont le coeur de métier. Avec 600 millions d'utilisateurs actifs chaque mois, le double de l'audience de Skype, l'application part avec une énorme base potentielle, et comme il est désormais possible de s'en servir depuis un ordinateur, via le site 'messenger.com'ou 'une extension'pour Google Chrome, Messenger pourrait prendre des utilisateurs à Skype au-delà du mobile. Ils fonctionneront également si l'un des deux correspondants utilise un appareil opérant sous Android, le système d'exploitation mobile de Google utilisé par plusieurs fabricants de smartphones, et l'autre un iPhone du concurrent Apple. Facebook espère connaître le même succès que dans l'audio. Un an après leur lancement mondial, ces conversations représentent 10% des appels passés sur mobile via Internet, pour continuer sur cette lancée, Facebook teste aux États-Unis l'application Hello, qui gère les appels à la place de l'application 'Téléphone' d'Android. Il n'est pas certain que les appels vidéos reçoivent le même accueil, car ils sont moins adaptés aux mobiles. En plus d'être très gourmands en données, ils imposent de tenir le téléphone en position 'selfie', rendant l'expérience moins confortable que sur un ordinateur. Lire le communiqué de Facebook (anglais)
La société américaine FreedomPop a annoncé qu’elle débarquerait bientôt en Belgique grâce à un accord passé avec l’opérateur Base. Cette start-up, présente sur le marché américain depuis 2012, est basée à Los Angeles propose un modèle "freemium" de téléphonie mobile. Environ la moitié de ses utilisateurs ne paie pas d'abonnement, tandis que l'autre moitié souscrit à des services payants. [quote]Par exemple, les utilisateurs américains reçoivent gratuitement 200 minutes d’appels, 500 SMS et 500 MB de données mobiles. Pour en avoir plus, il faut évidemment payer. Un plan à 6,67 dollars par mois comprend des appels et SMS illimités ainsi que 500 MB de données.[/quote] FreedomPop est un opérateur virtuel un peu particulier, aux Etats-Unis, la start-up est associée à l’opérateur Sprint auquel elle achète des données 3 et 4G, les appels téléphoniques passent par cet accès Internet mobile, un peu comme Skype utilise la connexion résidentielle. FreedomPop a donc choisi la Belgique comme marché test avant de s'attaquer au reste de l'Europe. [quote]La Belgique est un marché test, explique Stephen Stokols, CEO de la société. C'est un petit marché, en bonne santé et où tout le monde a une carte de crédit, c’est un bon moyen avant d’arriver en Europe. [/quote] Si l'expérience est concluante, FreedomPop se lancera prioritairement au Royaume-Uni, en Allemagne et en Espagne. Par ailleurs, on ne sait pas exactement ce que contiendra le plan gratuit en Belgique, la société espère lancer ses services cette année ou début 2015. Les critiques les plus courantes face à cet opérateur gratuit sont la facturation automatique du dépassement et l’obligation d’utiliser les applications maison afin de profiter du forfait. Le communiqué envoyé comporte également une conclusion quelque peu étrange: [quote]FreedomPop ne proposera pas seulement des cartes SIM internationales aux résidents belges, mais aussi aux utilisateurs américains qui envisagent de se rendre sur des marchés comme la Belgique.[/quote]. Les opérations du MVNO seront-elles exclusivement pilotées depuis Los Angeles ? Contrairement aux Etats-Unis, FreedomPop ne commercialisera pas de terminaux en Belgique, et se contentera en premier lieu de vendre des cartes SIM Clic pour accéder au site FreedomPop (anglais)
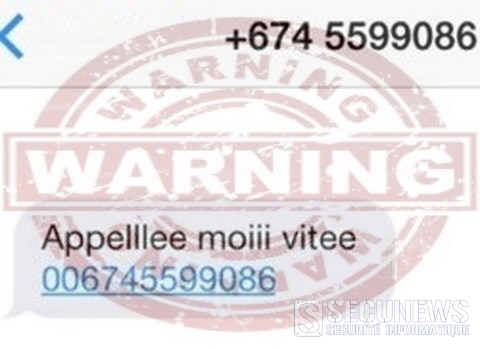
Des centaines de Belges reçoivent des SMS dans lesquels on les invite à appeler un numéro spécifique. Ne vous laissez pas tenter car vous appellerez alors un numéro coûteux dans un pays lointain. “Il s’agit d’une fraude”, prévient Mobistar. Si vous vous laissez tenter, vous appellerez un numéro payant onéreux au Niger, à Madagascar, en Lettonie ou sur l’île de Nauru, ce qui peut vous coûter jusqu’à deux euros par minute. "C’est une arnaque” nous vous conseillons de ne pas réagir à ces SMS. Cette forme de fraude au SMS inventée au Japon, où de petits messages sont envoyés par un programme informatique, est aussi appelée ‘fraude Wangiri’. Ces arnaques sont appelées des warangiri, un terme japonais qui veut littéralement dire "Une (sonnerie) et coupe". Cette pratique, répandue au Japon, commence à arriver en Europe, et fonctionne comme avec les spams. Un ordinateur compose des numéros au hasard, en espérant tomber sur une victime plus consentante... [quote]"Pour que nous puissions bloquer les numéros concernés, nous vous invitons à nous envoyer par message privé votre numéro de téléphone, le numéro du correspondant, la date et l'heure de réception du SMS. Et ne rappelez surtout pas le numéro indiqué,signale Mobistar sur sa page facebook![/quote] Voir aussi: Le smishing, phishing via votre téléphone
Le cabinet Di Rupo ne souhaite pas préciser, pour des raisons de sécurité, quelles autres mesures de sécurité le gouvernement prend pour éviter d’être mis sur écoute. Alors qu’en France et aux Pays-Bas les ministres reçoivent l’ordre d’acheter des téléphones mobiles onéreux mais codés pour éviter d’être écoutés, la mesure belge se limite à remettre son téléphone. Lors de réunions secrètes, Elio Di Rupo demande à ses ministres de déposer leurs smartphones dans une petite pièce attenante, indiquent mardi Het Nieuwsblad et De Standaard. [quote]"Quand on discute d’informations sensibles, il arrive effectivement que le Premier ministre demande à tout le monde de remettre son téléphone portable, même si remettre est peut-être un terme trop fort, ils laissent leurs téléphones dans la pièce d’à côté, confirme un porte-parole du Premier ministre Elio Di Rupo"[/quote]A la Défense, on va plus loin que le simple entreposage des téléphones quand on va discuter d’informations sensibles, le ministre de la Défense Pieter De Crem a ainsi reçu lors de son entrée en fonction tout un briefing de l’armée sur la façon dont il peut et doit communiquer en toute sécurité.
La patronne de Yahoo, Marissa Mayer, a déclaré mercredi 11 septembre 2013, qu'elle redoutait la prison pour haute trahison si elle refusait d'obtempérer aux demandes des services d'espionnage américains de renseignements sur les utilisateurs de Yahoo. Mme Mayer a fait ces commentaires au forum sur les nouvelles technologies TechCrunch Disrupt à San Francisco alors qu'elle était interrogée sur ce qu'elle envisageait de mettre en place pour protéger les utilisateurs de Yahoo contre ce "gouvernement tyrannique". Selon elle, Yahoo examine et résiste aux demandes de renseignements du gouvernement américain, mais si la société perd ces batailles, elle devra obtempérer ou risque de passer pour un traitre, les demandes de renseignements autorisées par la justice sont imposées à l'entreprise avec interdiction pour celui qui les reçoit d'en parler et même d'en révéler l'existence. Citation: "Si vous ne coopérez pas, c'est une trahison", a déclaré Mme Mayer soulignant qu'elle ne pouvait donner plus de détails sur les demandes des agences de contre-espionnage concernant les utilisateurs de Yahoo. "Nous ne pouvons pas en parler parce que ce sont des informations classées", a-t-elle ajouté. "Révéler ce type d'information relève de la trahison et vous êtes incarcéré. En ce qui concerne la protection de nos utilisateurs, il y a plus de sens à travailler à l'intérieur du système". Les groupes technologiques américains sont sous pression après les révélations sur le programme américain de surveillance "Prism", grâce auquel l'Agence de sécurité nationale américaine ( NSA ) a obtenu d'eux des milliers de données numériques concernant des utilisateurs d'internet. Les sociétés internet assurent ne divulguer des informations qu'en réponse à des injonctions formelles de tribunaux, se défendant de toute complaisance avec les autorités américaines, ces dernières insistent sur le fait que ces surveillances sont légales et ont permis de contrecarrer des dizaines d'attentats. Rappelons que Microsoft, Google, Yahoo et Facebook ont tous les quatre déposé des recours auprès de la FISC (U.S. Foreign Intelligence Surveillance Court) pour obtenir l'autorisation de publier certaines données agrégées sur le nombre de demandes qu'ils reçoivent du gouvernement américain. Chacune des quatre entreprises souligne que des compte-rendus inexacts dans la presse nuisent à sa réputation et qu'une plus grande transparence l'aiderait à se défendre. Citation: Yahoo estime sur un de ses blogs que "refuser de telles informations nourrit la méfiance et la suspicion, envers les Etats-Unis et les compagnies qui doivent se conformer aux directives légales du gouvernement". Le temps de la transparence Citation: "Le moment est venu de plus de transparence", concluent de leur côté chez Google Richard Salgado et Pablo Chavez, respectivement en charge des questions de sécurité de l'information et des affaires publiques et gouvernementales. Yahoo avait la semaine dernière déclaré avoir reçu depuis le début de 2013 quelque 29.000 demandes de données sur ses utilisateurs, venant de 16 pays, dont plus de 12.000 des autorités américaines.
Une société californienne propose des retraites pour geeks, il s'agit de séjours dans la nature, téléphones et ordinateurs éteints, pour retrouver le "vrai bonheur" On nous le répète tous les jours.., notre connexion quasi-permanente au numérique est mauvaise pour notre santé, troubles du sommeil, lésions cérébrales, risques de cancer, aux Etats-Unis, l'addiction à Internet est même considérée comme une maladie mentale. (Clic sur l'image pour agrandir) Et pourtant, qui passe une journée sans consulter ses mails ? Qui éteint son ordinateur minimum deux heures avant d'aller se coucher ? Le quotidien The Guardian rapporte l'existence du " California's Camp Grounded " qui propose des retraites pour geeks. Pour 305 dollars (environ 240 euros incluant nourriture, couchette et ateliers), les campeurs sont invités à troquer ordinateurs, téléphones et tablettes au profit de relations réelles dans le but, selon le site, de "retrouver les vrais bonheurs de la vie" et de "retrouver les joies de l'enfance". California's Camp Grounded se présente comme un grand camp scout, qui semble tout droit sorti des années 70's, à voir le design utilisé pour le site. Durant cette cure de désintoxication pas comme les autres, on joue à actions/vérité, on fait griller des marshmallows sur un feu de bois ou on pousse la chansonnette. La société de bien-être "Digital Detox" ("désintoxication numérique") basée à Oakland est à l'origine de ce concept, forte de son succès, elle compte élargir son offre de séjour pour stressés 2.0 au Nicaragua, au Costa Rica ou au Cambodge. Réunis dans les lieux isolés du monde, yoga et méditation, ateliers d'écriture et récoltes de mangues rythmeront le quotidien des participants. Un marché en pleine expansion Si la société californienne domine pour l'instant sur le marché de l'e-désintox, les tours opérateurs et agences de voyages ont bien compris qu'il y avait un business à saisir. Ainsi, un hôtel de Dublin ( the westin dublin ) suggère une formule de ce type à ses clients. Ceux-ci doivent enfermer dans un coffre-fort leurs gadgets pour la durée de leur séjour. En échange, ils reçoivent un kit de survie composé d'un jeu de société et de guides en format papier pour découvrir la ville de Dublin. Plus haut-de-gamme, le groupe hôtelier Elite Island Resorts propose des séjours détox sur les îles grenadines, prix ? 3.000 dollars... Il y a plus démocratique. La journaliste américaine Susan Maushart a décidé d'infliger une cure de désintoxication numérique à sa famille durant six mois. Elle a relaté son expérience dans un livre intitulé Pause. Si cette initiative est radicale (et peu réalisable pour beaucoup d'entre nous) elle vient nous rappeler qu'il est bon de se mettre de temps en temps en veille...
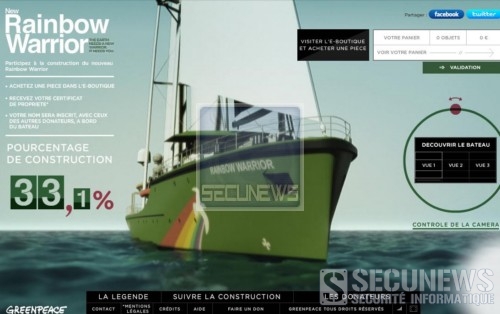
L'organisation de protection de l'environnement Greenpeace propose aux internautes de participer à la construction de son nouveau bateau, le Rainbow Warrior III. En échange, les donateurs reçoivent un certificat de propriété symbolique et leur nom inscrit à bord du bateau. Vous souhaitez aider Greenpeace mais vous ne savez pas comment ? L'organisation environnementale se construit un nouveau bateau, le "Rainbow Warrior III" et cherche des internautes prêts à investir dans celui-ci en achetant des articles nécessaires à son aménagement. Comme Greenpeace l'explique sur son site internet, ce bateau "sera une des piéces maÓtresse des campagnes menées par Greenpeace" (lutte contre le déréglement climatique, défense des forêts, protection des océans, etc.). Trés concrétement, pour acheter une piéce du bateau, il suffit de se rendre sur le site web du Rainbow Warrior III et de choisir le morceau voulu. Du stylo ou des boulons à 1 euro, en passant par un canot de sauvetage à 1200 euros ou des combinaisons de survie à 800 euros, il y en a pour tous les go?ts (et pour toutes les bourses). Une fois la piéce achetée, vous recevrez un certificat de propriété symbolique du bateau et verrez également votre nom inscrit, avec ceux des autres donateurs, à bord du bateau. Pour l'instant, le bateau est construit à plus de 33%, sa mise à flot est prévue pour octobre 2011... Citation:Trois Rainbow Warrior Le Rainbow Warrior III sera le successeur du Rainbow Warrior II, un bateau utilisé par Greenpeace pendant environ 50 ans. Le Rainbow Warrior I avait été coulé par les services secrets français, alors qu'il faisait route vers Mururoa dans le Pacifique, le photographe Fernando Pereira y avait trouvé la mort. Accéder au site Rainbow Warrior III (français)
Alerte Virale Les firmes de sécurité BitDefender et Symantec sonnent l'alerte. La variante d'un ver informatique connu se propage par l'intermédiaire de pourriels via la messagerie instantanée. Les usagers devraient se méfier s'ils reçoivent un court message sur lequel apparaÓt un "happy face". Le dernier-né de la famille "Palevo" se diffuse ces jours-ci sous la forme d'une vague massive de spam de messagerie instantanée, générée de façon automatique. Le message non sollicité incite les destinataires à cliquer sur un lien accompagné d'un smiley souriant, censé les diriger vers une image ou une galerie de photos. Ce message est censé rediriger l'internaute vers une image. Le ver particuliérement agressif viserait Yahoo! Messenger et les ordinateurs roulant sous Windows. Palevo.DP est synonyme de ravage pour les systémes non protégés qui sont infectés. Il commence par créer plusieurs fichiers cachés dans le dossier Windows: - mds.sys - mdt.sys - winbrd.jpg - infocard.exe Il modifie certaines clés de registre pour qu'elles pointent vers ces fichiers afin de neutraliser le pare-feu du systéme d'exploitation. Comme les autres membres de sa famille, Palevo.DP dispose d'un composant de type backdoor qui permet aux pirates de prendre à distance le contrôle total de l'ordinateur compromis pour y installer d'autres malwares , voler des fichiers, lancer des campagnes de spam et des attaques de malwares sur d'autres systémes. La famille Palevo est également capable d'intercepter des mots de passe et d'autres données sensibles saisies dans les navigateurs web Mozilla Firefox et Microsoft Internet Explorer, ce qui la rend extrêmement dangereuse pour les internautes utilisant des services bancaires en ligne ou faisant des achats sur Internet. Le mécanisme de diffusion comprend également l'infection de partages réseau et de supports de stockage amovibles comme les clés USB, dans lesquels il crée des fichiers autorun.inf pointant vers sa copie, lorsqu'un disque amovible ou une carte mémoire sont insérés dans des ordinateurs dont la fonction d'exécution automatique (autorun) est activée ou qui ne sont pas protégés par une solution de sécurité avec analyse à l'accés, le systéme est automatiquement infecté. Lorsque l'usager clique sur le lien malveillant, il autorise plutôt le fichier (un faux JPG) ´Worm.P2P.Palevo.DPª à s'exécuter sur son ordinateur. Les vers Palevo affectent également les utilisateurs de plateformes de partage P2P telles que: - BearShare - iMesh - Shareza - Kazaa - DC++ - eMule - LimeWire En ajoutant leur code aux fichiers partagés. "Nous recommandons aux utilisateurs d'être extrêmement prudents et de ne cliquer sur aucun lien reçu via des clients de messagerie instantanée sans avoir vérifié auprés de l'expéditeur la validité des sites Web vers lesquels ces liens pointent. Citation:Cette offensive du ver Palevo est extrêmement agressive et nous avons assisté au début de cette attaque à des taux d'infection dépassant largement les 500% par heure pour des pays comme la Roumanie, la Mongolie ou l'Indonésie". déclare Catalin Cosoi, Chercheur des Laboratoires BitDefender. A ce jour, les pays les plus touchés sont les suivants: - France - Roumanie - Mongolie - Vietnam - Indonésie - Australie - Malaisie - ThaÔlande - Royaume-Uni - KoweÔt old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )
Alerte Virale Google Chrome est devenu la cible de cybercriminels qui tente, par ce biais, de dérober des données personnelles des utilisateurs. Le principe est simple, les utilisateurs de Google Chrome reçoivent un e-mail non sollicité (spam) leur indiquant qu'une nouvelle extension de leur navigateur a été développée afin de simplifier l'accés aux documents envoyés par e-mail. Un lien à l'apparence anodine est indiqué, et les destinataires sont invités à cliquer dessus afin de télécharger la nouvelle extension. S'ils cliquent dessus, ils sont redirigés vers une page ressemblant à celle des extensions Google Chrome, mais celle-ci leur fournit une fausse application installant des malwares sur leur systéme. Bien que la description de la fausse application soit identique à celle de la véritable extension Google Chrome, un élément devrait mettre la puce à l'oreille des utilisateurs attentifs, l'application n'est pas une extension ".crx" mais ".exe. Identifiée par BitDefender comme Trojan.Agent.20577, l'application bloque l'accés aux pages web de Google et de Yahoo. Lorsque les utilisateurs souhaitent y avoir accés et tapent "google.[xxx]" ou "[xx].search.yahoo.com" dans le navigateur web, ils sont redirigés vers une autre adresse IP (89.149.xxx.xxx.), cela permet aux auteurs de ce malware d'intercepter les appels des victimes pour se connecter à ces sites Internet et de les rediriger vers leurs propres versions de ces sites, infectées par des malwares.
Alerte Virale Si vous recevez un mail vous annonçant que votre compte Facebook a été réinitialisé, méfiance, derriére ce message pourrait se dissimuler un virus destiné à siphonner vos données personnelles. D'o? cette mise en garde lancée par le spécialiste de la sécurité McAfee Il ne s'agit pas simplement de " phishing ", mais d'une attaque plus élaborée en l'occurrence, un virus destiné à dérober les mots de passe et autres informations sensibles des 400 millions d'utilisateurs du réseau communautaire. 40 millions d'ordinateurs potentiellement infectés Selon l'éditeur américain de programmes de sécurité, les internautes reçoivent un e-mail les informant que le mot de passe leur compte Facebook a été réinitialisé. Puis, ils sont invités à cliquer sur une piéce jointe au mail pour obtenir de nouveaux identifiants de connexion, si la piéce jointe est ouverte, le fichier télécharge alors différents types de programmes malicieux, dont un logiciel capable de dérober des mots de passe. Jusqu'ici les pirates visaient surtout les utilisateurs de Facebook en leur envoyant des tonnes de messages via la messagerie interne du réseau social, avec cette nouvelle attaque ils utilisent désormais le courrier électronique classique pour répandre des virus. Citation:Un porte-parole de Facebook a déclaré que le groupe ne pouvait pas dans l'immédiat commenter ce cas spécifique, mais a recommandé aux utilisateurs d'effacer l'e-mail incriminé et d'avertir leurs amis. Selon McAfee, les pirates ont déjà envoyé une dizaine de millions de spams à travers l'Europe, les Etats-Unis et l'Asie, depuis le début de cette invasion mardi 16 Mars 2010. Dave Marcus, le directeur de McAfee chargé de la recherche et de la communication sur les programmes malicieux a estimé que 40 millions d'ordinateurs pourraient être potentiellement infectés si 10% des 400 millions d'utilisateurs de Facebook cliquent sur la piéce jointe. old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )