Moteur de recherche

Résultats pour : "qualification"

Pour Bruxelles, l'adresse IP est une donnée personnelle Archives Secunews SECUNEWS

Pour Bruxelles, l'adresse IP est une donnée personnelle

La députée européenne Françoise Castex s'élève contre les pratiques de sites de vente de billets en ligne qui observent les comportements de chaque internaute pour susciter des actes d'achat. L'adresse IP , qui est en quelque sorte le numéro de téléphone unique attribué par un opérateur Internet à l'un de ses clients pour se connecter au Web, est, selon la Commission européenne, "une donnée personnelle". À ce titre, ce numéro unique permet d'identifier les utilisateurs d'une connexion Internet, c'est en tout cas la réponse apportée par Viviane Reding, vice-présidente de la Commission européenne, à une question écrite de la députée européenne Françoise Castex. Mais Bruxelles incite les autorités nationales à se prononcer sur la qualification de l'adresse IP. Françoise Castex vient donc d'écrire à la présidente de la Cnil pour qu'elle se prononce sur le caractère personnel ou non de l'adresse au protocole Internet. Renforcer les droits des internautes La députée veut se faire l'écho "d'internautes européens, usagers de sites d'achat de billets en ligne, (qui) se disent victimes du suivi de leur adresse IP" par les sites qu'ils visitent. Quand un usager effectue une recherche sur un site d'achat de billets, l'adresse IP est enregistrée par le fournisseur du service, et si l'internaute décide de reporter son achat, le site Web qui a gardé en mémoire sa demande précédente, proposera un prix un peu plus élevé pour le même trajet quand l'internaute effectuera à nouveau sa demande. Le client sera démasqué grâce à son adresse IP. Une pratique qui est effectuée sans en avertir l'internaute et qui surtout, laisse croire à l'acheteur potentiel que le prix du billet grimpe et qu'il doit se presser pour l'acheter! Une telle pratique, dans le cadre de l'ancienne directive européenne de 1995, pourrait se faire à condition que le site prévienne l'internaute. Le futur règlement européen devrait, selon la mouture en discussion, encore renforcer les droits des internautes à condition que l'adresse IP soit bien considérée comme une donnée personnelle.

26 Apr 2013 LIRE L'ACTU
Skype serait dans l'illégalité en France Archives Secunews SECUNEWS

Skype serait dans l'illégalité en France

Skype, c'est pratique, c'est la plupart du temps gratuit, mais c'est aussi illégal en France. L'Autorité des postes et télécoms, l'Arcep, a annoncé mardi avoir informé la justice d'un "manquement possible" de Skype "à son obligation de se déclarer en tant qu'opérateur de communications en France". A plusieurs reprises, l'Acerp a demandé à la société de téléphonie sur internet de se déclarer auprès d'elle, sans effet. Le Procureur de la République de Paris a été informé de ces faits, qui sont susceptibles de recevoir une qualification pénale, a indiqué le régulateur dans un communiqué. Si tous les services fournis par Skype, propriété de Microsoft, ne constituent pas des services de communications électroniques, "tel paraît en revanche être le cas du service permettant aux internautes situés en France d'appeler, depuis leur ordinateur ou leur smartphone, des numéros fixes et mobiles, situés en France ou ailleurs dans le monde", note l'Arcep. L'autorité rappelle que l'exercice en France d'une activité d'opérateur de communications électroniques ne requiert pas d'autorisation administrative, seulement une déclaration préalable, mais que s'y soustraire constitue cependant une infraction pénale. Citation: "Le fait d'exercer une activité d'opérateur de communications électroniques, en particulier le fait de fournir un service téléphonique au public, implique également le respect de certaines obligations, parmi lesquelles figurent notamment l'acheminement des appels d'urgence (impossible sur skype, pour le moment..) et la mise en oeuvre des moyens nécessaires à la réalisation des interceptions judiciaires (impossible sur skype pour le moment...)", rappelle l'Arcep. Les utilisateurs de Skype peuvent passer des appels audio ou vidéo gratuits ou à bas coût via internet en utilisant leur ordinateur, un smartphone ou encore une tablette, sans passer par les réseaux de téléphonie fixe. Skype souligne également un autre danger potentiel sur le marché français mais également dans d’autres pays comme l’Italie, l’Espagne, le Canada… En tant qu’opérateur, la société pourrait devoir financer le service universel. Ce service prévoit trois obligations: - Le raccordement à un réseau téléphonique fixe pour un prix abordable - L’annuaire universel - La distribution d’un annuaire imprimé - L’installation et l’entretien de cabines téléphoniques sur le domaine public. Ce système est financé par une contribution de tous les opérateurs de télécommunication mais Skype n’y participe pas. Citation: Enfin, le groupe souligne qu’en France SFR et Bouygues Telecom bloquent l’utilisation de son logiciel sur les mobiles ainsi que sur la tablette tactile d’Apple, l’iPad sans que "les consommateurs en soient conscients".

18 Mar 2013 LIRE L'ACTU
La Nuit du Hack 2012 le 23 Juin à Paris Archives Secunews SECUNEWS

La Nuit du Hack 2012 le 23 Juin à Paris

Depuis plusieurs années, Sysdream organise la "Nuit du Hack", événement dont la derniére édition (2011) a connu un grand succés avec plus de 950 personnes présentes. 2012 marquera les 10 ans de la Nuit Du Hack. La Nuit du Hack a connu ses débuts en 2003, initié par l'équipe "HackerzVoice", et inspiré par la célébre conférence Def Con (qui fêtera ses 20 ans du 26 au 29 juillet 2012), la "Nuit du Hack" est l'une des plus anciennes conférences de hacking underground francophone. Autour de conférences, d'ateliers et de challenges, la Nuit du Hack vise à rassembler les professionnels de la sécurité informatique et les hackers , peu importe leurs niveaux de qualification. Ils viennent y découvrir les derniéres avancées techniques dans ce domaine et évaluer leurs compétences. Depuis 2010 afin d'améliorer la qualité et l'accessibilité de cet événement, des conférences et des ateliers en anglais sont possibles. La 10éme édition de la Nuit Du Hack se déroulera le 23 juin 2012 au centre de conférence de Disneyland Paris. Clic pour accéder a toutes les infos d'accés [b]1.200 participants sont attendu sur une surface de 2.000 m2.

27 May 2012 LIRE L'ACTU
(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011) Archives Secunews SECUNEWS

(MAJ2) Premier lancement Soyuz en direct sur internet (21.10.2011)

Pour son premier lancement Soyuz depuis le Centre Spatial Guyanais, Arianespace mettra en orbite les deux premiers satellites de la constellation européenne Galiléo. Ce lancement Soyuz, qui sera suivi par celui du lanceur léger européen Vega en 2012, donne naissance à la plus vaste gamme de services de lancements commerciaux de l'histoire. Avec Soyuz au Centre Spatial Guyanais, Arianespace sera le seul opérateur au monde à lancer toutes les charges vers toutes les orbites, des plus petits aux plus grands satellites géostationnaires, des grappes de satellites pour les constellations à la déserte de la Station spatiale internationale. Le programme Soyuz au Centre Spatial Guyanais (CSG) s'inscrit dans la continuité de la coopération entre la France et la Russie, débutée en 1996 avec la création de Starsem pour l'exploitation du lanceur Soyuz à Baikonur. Ce partenariat stratégique permet à l'Europe de disposer d'un lanceur moyen et à la Russie d'augmenter le nombre de lancements. A ce jour, 23 lancements commerciaux ont été réalisés avec succés à Baikonur et 3 lancements restent encore à effectuer sur la période 2011-2012. Le lanceur Soyuz a déjà effectué 1.776 missions depuis la Russie et le Kazakhstan, toutes versions confondues. Les premiéres études sur Soyuz au Centre Spatial Guyanais remontent au début de 1998, ce qui a permis à l'Agence Spatiale Européenne (ESA) de démarrer le programme en 2004, les travaux en Guyane ont démarré en 2005 et l'arrivée des premiers éléments russes a débuté en 2008. L'ESA a confié au CNES la maÓtrise d'oeuvre du projet afin de conduire le développement et la qualification technique de l'Ensemble de Lancement Soyuz (ELS) en Guyane. L'Agence Spatiale Fédérale russe (Roscosmos), responsable de la réalisation de la partie russe du programme Soyuz au CSG, a coordonné l'ensemble des activités des entreprises russes impliquées dans ce programme. Arianespace a assuré la fourniture des systémes russes et coordonné les activités des entreprises russes pendant la phase de développement. Soyuz au CSG est d'ores et déjà un succés commercial, 14 lancements étant dans le carnet de commandes d'Arianespace avant même ce premier lancement. Les deux satellites de la constellation Galiléo "IOV-1 PFM" et "FM2" (du programme "IOV" (In Orbit Validation), prénommés Tiis et Natalia) seront placés sur une orbite circulaire à 23.000 km d'altitude, ils ont été construits par un consortium dirigé par Astrium Gmbh. Arianespace et sa filiale Starsem ont déjà mis en orbite les satellites précurseurs de Galileo, "Giove-A" et "Giove-B", qui ont permis de sécuriser les fréquences attribuées à la constellation. Le lancement sera effectué depuis l'Ensemble de Lancement Soyuz (ELS) à Sinnamary en Guyane française. Orbite visée: orbite circulaire intermédiaire Altitude: 23 222 km Inclinaison: 54.7 degrés Le décollage du lanceur est prévu le jeudi 20 octobre 2011, à un instant précis: 10:34:28 (UTC) 07:34:28 (Heure de Guyane) 12:34:28 (Heure de Paris) 06:34:28 (Heure de Washington, DC) 15:34:28 (Heure de Moscou) MAJ le 20.10.2011 Citation:A la suite d'une anomalie observée au cours de la fin du remplissage du troisiéme étage du lanceur Soyuz, la chronologie de lancement a été interrompue. Le lanceur, les deux satellites Galileo et l'ensemble de lancement ont été mis en conditions de sécurité maximale. Une nouvelle date de lancement sera annoncée dans la journée. MAJ2 le 21.10.2011 A l'issue des travaux effectués sur l'Ensemble de Lancement Soyuz et des vérifications complémentaires associées, Arianespace a décidé de reprendre les opérations de chronologie du lancement VS01, Soyuz STB – Galileo IOV-1. Le décollage du lanceur Soyuz est maintenant prévu le vendredi 21 octobre 2011, à exactement: 10:30:26 (UTC) le vendredi 21 octobre 2011 07:30:26 (Heure de Guyane) 12:30:26 (Heure de Paris) 06:30:26 (Heure de Washington DC) 14:30:26 (Heure de Moscou) Clic pour accéder au direct: (vendredi 21 octobre 2011 - 12:30:26 heure de Paris)

18 Oct 2011 LIRE L'ACTU
Premier procés intenté par un client suite au piratage du PSN Archives Secunews SECUNEWS

Premier procés intenté par un client suite au piratage du PSN

Un particulier américain a déposé plainte contre Sony Computer Entertainment suite au piratage de ses services en ligne au cours duquel les données de millions de comptes utilisateurs ont été dérobées. L'aveu tardif de Sony Computer Entertainment (SCE) à propos du piratage massif dont ont été victimes ses services PlayStation Network et Qriocity n'a pas tardé à entrainer des conséquences. On a appris hier en fin de journée qu'un particulier américain avait déposé plainte contre SCE auprés d'un tribunal californien. Il reproche à l'entreprise de ne pas avoir pris les mesures nécessaires pour protéger, crypter et sécuriser les données privées et sensibles de ses utilisateurs. La plainte soutient également que Sony a mis trop longtemps à informer les clients les empêchant ainsi de prendre une décision éclairée quant à savoir s'ils devaient changer de carte de crédit, fermer les comptes exposés, vérifier leurs comptes ou prendre tout autre mesure préventive. Le plaignant réclame des dommages, la prise en charge d'un service de surveillance de sa carte de crédit et qualification de sa plainte en recours collectif (class action). Pour sa part, Sony tente de combler son retard. Mercredi soir, les millions d'utilisateurs du PSN ont reçu un email leur expliquant les raisons du black-out, et leur conseillant de modifier leur mot de passe. Par ailleurs, sur son blog officiel, le géant japonais explique qu'une enquête criminelle a été ouverte. Dans sa FAQ, Sony explique que les coordonnées des utilisateurs (nom, prénom, email) étaient moins protégées que les coordonnées bancaires qui elles étaient cryptées. Toutefois, Sony n'est toujours pas en mesure de confirmer que ses données n'ont pas été subtilisées.

28 Apr 2011 LIRE L'ACTU
Le shouldersurfing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le shouldersurfing c'est quoi et comment s'en protéger ?

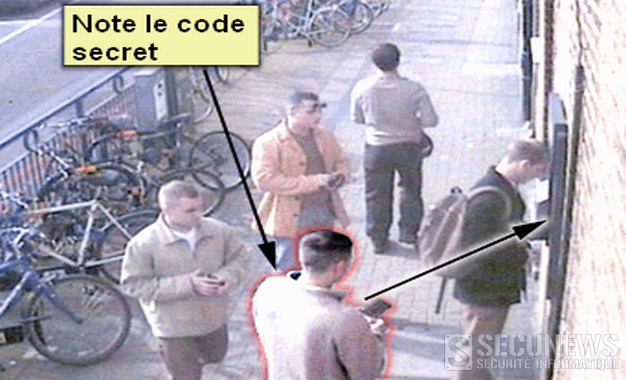
De plus en plus de personnes sont victimes du phénomène du shouldersurfing Le voleur subtilise le code pin de la victime en regardant par-dessus son épaule et ensuite il s'empare de sa carte bancaire, ces bandes spécialisées font des centaines de victimes annuellement dans notre pays. Modus Operandi: Les voleurs aux doigts agiles se placent a côté ou derrière la victime pour s'emparer du code secret, ils volent la carte et essayent de retirer tres rapidement le maximum d'argent. Cela ne réussit pas toujours, parfois, plusieurs tentatives sont nécessaires, le butin varie de quelques centaines d'euros a parfois a des milliers d'euros. Le Shouldersurfing dans les selfbanking 1. détournement de l'attention, problèmes techniques Quand le client veut quitter le selfbanking, un inconnu s'adresse a lui en l'informant qu'un message est apparu sur l'écran de l'appareil qu'il venait de quitter, la victime remet sa carte bancaire dans l'appareil et c'est a ce moment que l'escroc peut voir le code personnel de la carte bancaire. 2. détournement de l'attention, argent sur le sol L'escroc observe l'introduction du code secret par-dessus l'épaule de la victime. Ensuite, l'attention de la victime est détournée par une deuxième personne qui jette de l'argent sur le sol, via ce subterfuge, le voleur retire rapidement la carte bancaire de la victime et pille directement le compte de celle-ci. La victime constate la disparition de sa carte et pense que celle-ci a été avalée par l'appareil, un complice rentre dans l'agence et fait croire a la victime que sa carte vient de ressortir et la lui remet. Le Shouldersurfing dans les grands magasins Des bandes originaires des pays de l'Europe de l'Est s'emparent des codes pin des cartes bancaires en vue de faire des transactions dans des magasins, restaurants et des grandes surfaces. Ils espionnent leur victime via les miroirs placés au-dessus des caisses du magasin, ensuite ils volent la carte bancaire de la victime. En général, le vol se passe sur le parking mais parfois ils suivent la victime jusqu’au domicile. Par exemple: Ils demandent, le chemin de l'hôpital en montrant un grand plan de la ville a la victime ou ils sonnent a la porte de la victime pour demander un renseignement, pour avoir un verre d'eau ou aller aux toilettes. Ils opèrent presque toujours en groupe de 2 ou 3 personnes et parviennent tres vite a voler la portefeuille ou la carte bancaire. Profil des victimes Les bandes sévissent un peu partout mais principalement dans les grandes villes. - 80% des faits de shouldersurfing se déroulent dans les selfbanking durant le week-end et quand les guichets sont fermés. - 20% sont commis dans les magasins, les restaurants et les grandes surfaces mais on tend a une augmentation de ceux-ci. Les bandes choisissent soigneusement leurs victimes - 62% des victimes sont des femmes - 75% des victimes sont âgées de plus de 55 ans. Profil des voleurs Les bandes arrivent soit de Belgique soit de l'étranger, le plus souvent, ils travaillent en petits groupes (2 hommes ou 2 femmes, parfois 3), ils sont toujours polis et paraissent innocents et ne sont pas agressifs. 55% sont âgés de 15 a 25 ans et le reste entre 25 et 55 ans. Ils sont conscients de la présence de caméra de surveillance et ils camouflent parfois leur visage avec des casquette ou des écharpes mais souvent ils ne sont pas masqués et sont reconnaissables sur les images. Qualification des faits La fraude informatique (code 20) est punissable suivant l'article 504 quater du code pénal belge: "L'acquis suite a une fraude économique est similaire pour la justice a un vol simple ou a un vol par des pickpockets. Prévention Voici quelques conseils sur l'emploi de la carte bancaire: - Taper le code secret de manière discrète (cacher avec la main libre la formation du code secret) lors d'un retrait au distributeur de billets et aussi lors d'une transaction dans un magasin. - Ne vous laisser pas distraire lors de la manipulation de la carte bancaire et rester vigilant lorsque qu'une personne aimable vous aborde - Garder une certaine distance entre vous et les personnes se trouvant a proximité de vous lors de l'exécution de l'opération. - Contacter immédiatement "cardstop" (070 344.344) en cas de perte de la carte bancaire ou de non restitution de celle-ci suite a certaines circonstances - Doc Stop (bloquez vos documents d'identité belges perdus ou volés) 00800/2123 2123

10 Oct 2010 LIRE L'ACTU