Moteur de recherche

Résultats pour : "puissante"

Démocratiser l’électrique et balayer la concurrence chinoise : made in Europe, la nouvelle Dacia Spring monte en gamme sans faire exploser le prix Presse-Citron Général

Démocratiser l’électrique et balayer la concurrence chinoise : made in Europe, la nouvelle Dacia Spring monte en gamme sans faire exploser le prix

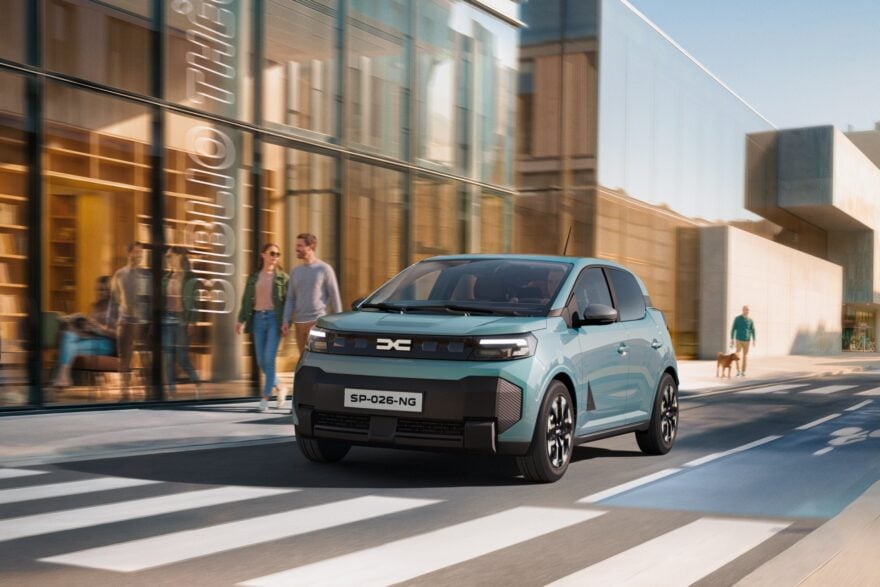
Entièrement repensée et désormais produite en Europe, la nouvelle Dacia Spring revient armée pour faire face à la concurrence. Plus spacieuse, plus puissante et éligible aux bonus écologiques, la citadine électrique conserve son prix sous la barre des 20 000 euros.

08 Sep 2026 LIRE L'ACTU
Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique Archives Secunews SECUNEWS

Après Stuxnet, le virus Crashoverride réussi à pirater un réseau électrique

Des pirates informatiques ont développé un puissant logiciel malveillant pouvant provoquer la défaillance de réseaux de distribution d'électricité, ont annoncé deux sociétés de cyber-sécurité lundi, dont l'une évoque la responsabilité de hackers russes. Le virus a probablement été impliqué dans une cyber-attaque en décembre 2016 sur le réseau ukrainien qui avait privé une partie de la capitale Kiev d'électricité pendant plus d'une heure, selon les deux sociétés. L'une des deux sociétés à avoir identifié le virus, la société slovaque ESET, a affirmé qu'il était la menace la plus puissante pour les systèmes de contrôle industriels depuis 'Stuxnet', le virus visant les installations nucléaires de l'Iran qui était probablement d'origine américaine et israélienne. Dragos, une société de cyber-sécurité américaine qui a travaillé sur le même virus, l'a relié de son côté à un groupe de hackers russes nommé 'Sandworm', réputé lié au gouvernement russe. Le logiciel malveillant, que Dragos a nommé de son côté 'Crashoverride', peut être immédiatement adapté pour attaquer également des réseaux en Europe et dans une partie du Moyen-Orient et de l'Asie, a averti Dragos. Et il pourrait être adapté rapidement pour attaquer des réseaux nord-américains, a indiqué la société. Le virus utilise des protocoles de communication entre différentes installations d'un réseau, qui ont été conçus il y a des décennies et sont donc plus vulnérables. Il permet par exemple à des hackers de prendre le contrôle de sous-stations et de fermer des parties du réseau électrique, pour le déstabiliser et provoquer des pannes géantes. L'opération est la seconde en deux ans visant le réseau électrique ukrainien, a la même époque de l'année en 2015 Pas un scénario catastrophe Dans son rapport, Dragos se veut néanmoins rassurant: Ils concèdent que ces attaques ne sont pas représentatives de l’ensemble des capacités de Crash Override, mais rappellent également que les réseaux électriques ont été conçus avec la résilience en ligne de mire. Les équipes chargées de les opérer sont entraînées et préparées pour faire face à des problèmes allant de la catastrophe naturelle au piratage informatique. Au final, Dragos estime qu’un groupe d’attaquant qui déciderait de s’en prendre à un réseau électrique avec un outil tel que Crash Override pourrait causer des perturbations pendant plusieurs jours, mais que les opérateurs du réseau finiraient par reprendre la main. Clic pour lire le rapport de la societé Dragos (.pdf /anglais)

13 Jun 2017 LIRE L'ACTU
Un superordinateur made in China est le plus puissant au monde Archives Secunews SECUNEWS

Un superordinateur made in China est le plus puissant au monde

Avec plus de 93 pétaflop/s (93 millions de milliards d’opérations par seconde), 'Sunway TaihuLight', un super-ordinateur chinois, est devenu le plus rapide de la planète. Doté de 10,65 millions de cœurs, il figure en tête du classement biannuel des 500 ordinateurs les plus puissants du monde, devant un autre concurrent chinois, le 'Tianhe-2', affichant 33 pétaflop/s au compteur. Si le précédent super-ordinateur avait été fabriqué sur la base de processeurs Intel, les Etats-Unis avaient ensuite instauré un embargo sur la technologie américaine, contraignant les Chinois à ne compter que sur leur savoir faire. La Chine avait alors lancé le 'programme 863', destiné à limiter la dépendance aux technologies étrangères. Le Taihulight est le symbole évident ce cette nouvelle stratégie technologique. Ce nouveau super-ordinateur est donc 100% chinois. Et ces derniers semblent avoir plusieurs coups d’avance, car avec 6 gigaflops/watt, sa consommation est qualifiée d'excellente. La machine surpuissante a été installée dans la ville de Wuxi et sera au service de recherches sur la biologie, le climat, la météo ou encore des procédés industriels et l’analyse des données. Pour trouver une machine occidentale, il faut scruter la troisième place occupée par 'Titan', le super-ordinateur américain. Quant aux Français, ils échouent aux abords du Top 10 avec 'Pangea', la machine appartenant à Total. Accéder a liste complète. (Top100) (anglais)

20 Jun 2016 LIRE L'ACTU
Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois Archives Secunews SECUNEWS

Steam Stealer ciblent des milliers de comptes de joueurs en ligne chaque mois

Le secteur du jeu en ligne, qui représente un marché estimé à plus de 100 milliards de dollars, n’est pas seulement juteux pour les développeurs et les fabricants, il l’est aussi pour les cybercriminels. 'Steam Stealer' fait partie de ces malwares en constante évolution, responsable du piratage de comptes utilisateurs sur la célèbre plate-forme de jeu Steam. Il a pour objectif de dérober des objets dans les jeux en ligne et des identifiants de comptes afin de les revendre ensuite au marché noir, ce malware est distribué à des cybercriminels selon le modèle MaaS (Malware as a Service) avec des tarifs extrêmement bas débutant à 30 dollars. Steam est aujourd’hui l’une des plates-formes de divertissement multi-systèmes d’exploitation parmi les plus populaires. Exploitée par Valve, elle compte plus de 100 millions d’utilisateurs inscrits à travers le monde et propose en téléchargement plusieurs milliers de jeux disponibles. Son succès en fait donc une cible de choix pour les groupes de cyberescrocs, qui peuvent revendre les identifiants d’utilisateurs Steam pour 15 dollars pièce au marché noir. Selon les chiffres officiels récemment publiés par la plate-forme, 77.000 comptes Steam sont piratés et pillés tous les mois. [quote]Selon Santiago Pontiroli, chercheur chez Kaspersky, et son confrère indépendant Bart P., un nouveau type de malware, connu sous le nom de 'Steam Stealer', est le principal suspect du piratage de nombreux comptes utilisateurs de la plate-forme de Valve.[/quote] Tous deux pensent que ce malware a été développé à l’origine par des cybercriminels russophones car ils ont découvert, sur plusieurs forums clandestins consacrés aux programmes malveillants, de nombreux indices linguistiques qui le laissent penser. 'Steam Stealer' opère selon le modèle MaaS (Malware as a Service): Il est proposé à la vente dans différentes versions, bénéficiant de fonctionnalités distinctes, de mises à jour gratuites, de manuels d’utilisation, de conseils personnalisés pour la distribution, etc... Alors que le prix de base des solutions pour ces types de campagnes malveillantes est habituellement de l’ordre de 500 dollars, les programmes 'Steam Stealer' sont ridiculement bon marché, pouvant couramment s’acheter pour à peine 30 dollars, ce qui les rend extrêmement attrayants pour les cybercriminels en herbe du monde entier. La propagation des malwares 'Steam Stealer' passe principalement, mais pas exclusivement, par des sites Web contrefaits qui les diffusent ou encore par des techniques d’ingénierie sociale consistant à envoyer directement des messages aux victimes. Une fois le malware implanté dans le système d’un utilisateur: - Il subtilise l’ensemble des fichiers de configuration de Steam - Il localise ensuite le fichier spécifique Steam KeyValue qui contient les identifiants de l’utilisateur, ainsi que les informations relatives à sa session. - Forts de ces informations, les cybercriminels peuvent alors prendre le contrôle de son compte. Au départ, le piratage de comptes de joueurs était un moyen simple pour les scripts kiddies de faire rapidement des profits en les revendant sur des forums occultes. Aujourd’hui, cependant, les criminels ont réalisé la véritable valeur marchante de ces comptes. Leurs opportunités résident désormais dans le vol et la vente d’objets acquis par les utilisateurs dans les jeux et pouvant valoir des milliers de dollars, les cyberbandes organisées n’entendent tout simplement pas laisser passer un tel pactole. Les experts de Kaspersky ont dénombré près de 1.200 échantillons de malwares Steam Stealer différents, responsables d’attaques contre des dizaines de milliers d’utilisateurs à travers le monde. C’est particulièrement le cas en Russie et dans d’autres pays d’Europe de l’Est où la plate-forme Steam est très fréquentée. La communauté des joueurs est devenue une cible très prisée des cybercriminels. Une évolution claire des techniques d’infection et de propagation ainsi que la complexité croissante des malwares eux-mêmes ont conduit à une recrudescence de ce type d’activité. Alors que les consoles sont toujours plus puissantes et que l’Internet des objets est à notre porte, ce scénario va se développer et gagner en complexité. Kaspersky détecte les groupes de chevaux de Troie Steam Stealer sous les appellations: - Trojan.Downloader.Msil.Steamilik - Trojan.Msil.Steamilik - Trojan-psw.Msil.Steam - Et autres. Leurs cibles sont largement réparties à travers le monde, notamment en Russie, aux Etats-Unis, en Europe (France, Allemagne), en Inde et au Brésil. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

21 Mar 2016 LIRE L'ACTU
Aux Pays-Bas, la police dresse des aigles pour intercepter des drones Archives Secunews SECUNEWS

Aux Pays-Bas, la police dresse des aigles pour intercepter des drones

Comment abattre les drones de loisirs lorsqu'ils pénètrent dans une zone non autorisée ? La police Néerlandaise a peut-être trouvé une solution très "low-tech" mais efficace : des rapaces. L'affaire de drone au dessus de zones interdites s'est soldée avec plus de peur que de mal, mais a soulevé une véritable question. Comment contrôler efficacement les drones de loisir dans les espaces sensibles ou simplement interdits ? Plus clairement dit: comment les abattre, surtout en milieu urbain ? - Tirer dessus avec une arme ? Au risque de les manquer et de blesser quelqu'un. - Des solutions plus high-tech, comme un canon laser ? Très coûteux. Plusieurs pistes plus ou moins folles ont été évoquées, mais c'est peut-être finalement la police néerlandaise qui a trouvé la meilleure solution : des rapaces. La formation des oiseaux de proie par une entreprise spécialisée est en cours. Bien que le projet n'en est encore qu'à sa phase de test, l'utilisation de rapaces est une possibilité plus qu'envisagée, a fait savoir un porte-parole de la police néerlandaise. Les aigles sont ainsi formés à repérer les drones comme des proies, à les saisir et les ramener au sol. Une fois entraînés, ces rapaces sont capables de neutraliser un drone en quelques secondes. Ce sont après tout des chasseurs, dotés de serres puissantes... et surtout capables de voler. Plus de problème de balle perdue ou de précision avec un animal pouvant adapter sa trajectoire, c'est en plus une option relativement peu coûteuse et qui ne nécessitera pas un temps de développement trop important avant d'être mise en place. Dernier avantage et non des moindres, une fois neutralisé, le drone ne risque pas de tomber sur la foule se trouvant en dessous. La solution la plus low-tech n'est pas forcément la moins bonne. Les autorités se donnent encore quelques mois pour tester le dressage et s'assurer de la faisabilité de la chose. Le principal problème est en fait la sécurité des aigles!! Les pâles des drones, et surtout sur les plus costauds d'entre eux peuvent sérieusement blesser les animaux, il faut également s'assurer que les rapaces sont capables d'intercepter plusieurs types de drones. L'idée n'en reste pas moins très intéressante. Voir aussi: (Vidéo) Un drone pour capturer un autre drone invasif. Aux Pays-Bas, la police dresse des aigles pour intercepter des drones.

02 Feb 2016 LIRE L'ACTU
Plus de 1500 élèves rendent hommage a leur professeur avec un Hacka géant Archives Secunews SECUNEWS

Plus de 1500 élèves rendent hommage a leur professeur avec un Hacka géant

L'annonce du décès du professeur Dawson Tamatea a en effet été un événement tragique qui a affecté toute l'école de Palmerston North Boys' High School. Le professeur de 55 ans, mort de cause naturelle dans son sommeil, enseignait les mathématiques et l'éducation physique depuis 30 ans dans l'établissement. L'homme était respecté pour sa pédagogie envers ses élèves. Le corbillard qui transportait le corps du défunt s'est retrouvé devant plus de 1.500 élèves exécutant ensemble la danse traditionnelle maorie (rendu célèbre par l'équipe de rugby des All Blacks), les jeunes élèves se sont ensuite écartés dans le total silence, tête baissée, pour laisser place aux funérailles. [quote]'Ce fut une performance très émouvante et puissante. Nous sommes extrêmement fiers de la performance de nos garçons et nous savons que M. Tamatéa le serait également", est-il écrit en description de la vidéo publiée dimanche sur YouTube.'[/quote] La vidéo, a déjà été vue plus de trois millions fois sur YouTube

31 Jul 2015 LIRE L'ACTU
Les images d'un accident de moto publiées pour une campagne de sécurité routière Archives Secunews SECUNEWS

Les images d'un accident de moto publiées pour une campagne de sécurité routière

Les images d'une collision mortelle entre un motard et un automobiliste ont été dévoilées outre-Manche, dans le cadre d'une campagne de sécurité routière. L'an dernier, David Holmes, un jeune Anglais de 38 ans, avait été tué sur l'A47, dans le comté de Norfolk, à l'est de Angleterre. Roulant à une vitesse excessive, le motard avait été percurté de plein fouet par une voiture lui ayant coupé la route. Un accident qui lui avait été fatal et dont les images viennent d'être dévoilées par la police, en accord avec la famille du défunt, dans le cadre d'une campagne de sécurité routière. Cette vidéo montre la violence du choc entre le motard (qui aurait pu freiner s'il roulait moins vite, il roulait à environ 157km/h) et le conducteur de la voiture (qui lui a coupé la route). Filmée grâce à une caméra embarquée fixée sur le casque de David Holmes, cette scène est censée faire réfléchir les Anglais sur leur façon de conduire. Le témoignage de la mère du défunt accompagne ces images. Chris Spinks, le chef de la police de la route de Suffolk, admet que la démarche risque de diviser l'opinion publique. [quote]"La famille de David appuie notre démarche, et nous avons travaillé en étroite collaboration avec la maman de la victime", explique-t-il au quotidien Standard. "La vidéo est choquante, mais c'est la réalité des collisions mortelles. Les conséquences de ces accidents sont dévastatrices pour les victimes et leurs familles, et nous notre campagne doit refléter cette réalité. Je crois que ces images sont assez puissantes pour faire réfléchir les gens quant à leur comportement sur la route. Et, le plus important, pour les faire changer dans le bon sens."[/quote] Car selon l'inspecteur de police, les causes de ces accidents mortels sont quasi toujours le résultat du comportement de l'automobiliste ou du pilote. [quote]"Les automobilistes, que ce soit sur deux ou quatre roues, doivent assumer la responsabilité de leurs actes. Je leur demande de réfléchir à leur comportement et aux changements qu'ils pourraient apporter pour améliorer leur propre sécurité et celle des autres usagers de la route. Je suis convaincu que cette compagne va faire réfléchir. Cela permettra à la famille de David de sortir un aspect positif de cet événement tragique. Je me réjouis du débat que va apporter cette démarche. Au moins, cela amènera les gens à parler de la sécurité routière."[/quote] La mère de David Holmes, Brenda, une infirmière à la retraite, est elle aussi convaincue du bien-fondé de la démarche. [quote]"Je veux être impliquée dans cette campagne car je veux retirer quelque chose de positif de son décès. Si nous pouvons éviter un accident et empêcher qu'une famille vive la même chose, David ne sera pas mort pour rien. Je sais qu'il roulait vite ce jour-là, mais il a toujours aimé ça. Il aimait aussi la vie..."[/quote] Reste à voir si ces témoignages et ces images suffiront à faire réfléchir les conducteurs au comportement dangereux... ATTENTION Le contenu de ces images pourrait heurter la sensibilité de certaines personnes!! Les images d'un vrai accident de moto publiées pour une campagne de sécurité routièreVoir aussi: (vidéo) Ca n’arrive pas qu’aux autres (vidéo) Campagne choc, un SMS au volant peut être fatal (vidéo) Le clip Insoutenable passe du net à la télévision (vidéo) SMS au volant a l’auto école (vidéo) Spot Sécurité Routière Néo-zélandais

05 Sep 2014 LIRE L'ACTU
Combien coûte un iphone 5s et 5c a fabriquer ? Archives Secunews SECUNEWS

Combien coûte un iphone 5s et 5c a fabriquer ?

L'iPhone 5s et l'iPhone 5c sont disponibles à la vente depuis le 20 septembre 2013, comme toujours, on aime bien savoir combien coûte les produits à produire afin de pouvoir estimer à peu les marges des constructeurs, pour les nouveaux iPhone, les chiffres viennent de tomber. Un cabinet d'étude s'est penché sur le coût de fabrication des iPhone 5S et 5C derniers nés de la gamme de smartphones d'Apple. (clic sur l'image pour agrandir) Verdict : La version 5S, en 16 Go, ne coûte que 141 euros et la 5C 123 euros, a comparer au prix du téléphone sans abonnement : 699 euros pour le 5S et 599 pour le 5C... L' iPhone 5S est vendu nu, c'est-à-dire sans abonnement, 699 euros. Son petit frère, l'iPhone 5C supposé être low-cost, n'est pas non plus à portée de toutes les bourses, 599 euros, et dans les deux cas, il s'agit de la version la moins puissante, à 16Go de mémoire. Des prix plutôt élevés qui font réfléchir à deux fois avant d'investir dans un smartphone siglé Apple. Le cabinet d'étude américain IHS, c'est amuser à décortiquer deux exemplaires d'iPhone et en évaluant le prix de chaque composant inclus dans leur fabrication... Différence de 25 dollars entre l'iPhone 5S et le 5C La conclusion de l'étude, dévoilée par le site high-tech AllthingsD, a de quoi faire bondir les chasseurs de marge excessive. L'iPhone 5S 16 Go coûterait, en sortie de chaîne d'assemblage, 191 dollars, soit 141 euros, ce qui n'est pas rien mais qui comparé aux 699 euros affichés en boutique, laisse songeur, il convient aussi d'ajouter à ce montant environ 8 dollars de frais d'assemblage (environ 6 euros), c'est assez peu, par rapport au montant du téléphone. Et surtout, c'est une somme qui laisse entrevoir le faible coût de revient de la main-d'oeuvre employée dans les usines asiatiques qui tournent pour Apple. Quant au petit frère, l'iPhone 5C, on arrive, selon la même méthode d'évaluation, à la somme de 166 dollars, soit 123 euros, l'appareil est vendu nu 549 euros dans sa version la moins puissante. La différence de 25 dollars entre les deux modèles (qui passe à 100 euros en France) est essentiellement liée à l'emploi de processeurs différents (A6 pour le C et A7 pour le S), ainsi qu'à l'ajout de fonctionnalités, telles que le lecteur d'empreinte digitales, sur l'iPhone 5S. L'an passé, le cabinet IHS avait évalué à 199 dollars, plus 8 dollars de frais d'assemblage, le prix des composants de l'iPhone 5 de base. En clair, Apple augmente un peu plus ses marges avec ses nouveaux iPhones. Nous rappelons que ces estimations ne prennent pas en comptes le coût de recherches, de développement et de marketing.

01 Oct 2013 LIRE L'ACTU
L'internet chinois victime d'une attaque massive Archives Secunews SECUNEWS

L'internet chinois victime d'une attaque massive

L'attaque, qui s'est déroulée dimanche 25 août, a paralysé une partie de l'Internet chinois pendant plus de 24 heures. Une partie des sites Internet du pays étaient inaccessibles aux internautes jusque lundi matin à cause d'une attaque par déni de service ( Déni de service ). D'après le gouvernement chinois, il s'agit de la plus grave atteinte à son réseau jamais subie. L'attaque visait l'autorité chinoise en charge du domaine national ".cn", une extension utilisée par beaucoup de sites Internet dans le pays, elle a débuté à 2 heures du matin dimanche, avec une réplique plus puissante menée vers 4 heures du matin, en conséquence, certains sites utilisant cette extension n'étaient plus accessibles aux internautes. Le Centre d'information du réseau Internet de Chine, qui gère le domaine ".cn", a officiellement présenté ses excuses au sujet de cette attaque sur son site Internet, indiquant qu'il allait travailler à améliorer les capacités de son service". Des attaques répétées Les attaques par déni de service sont de plus en plus fréquentes sur Internet À leur origine, on trouve généralement un réseau d'ordinateurs dits zombie ( botnet ) utilisés à l'insu de leur propriétaire, par exemple à l'aise d'un virus informatique. Ces dernières années, les attaques par déni de service sont devenues l'outil principal des " Hacktiviste ", le groupe des Anonymous y a par exemple régulièrement recours. Mais cette arme n'est pas réservée aux simples citoyens, le gouvernement chinois est lui-même accusé d'orchestrer des attaques par déni de service contre les systèmes informatiques des grandes puissances mondiales, notamment aux États-Unis. Ces attaques informatiques interviennent à un moment délicat pour la Chine. Le procès de Bo Xilai, ancien membre éminent du Parti communiste chinois, vient tout juste de s'achever. De nombreux internautes ont commenté l'événement en ligne, notamment sur le réseau social Weibo, résultant en des arrestations par les autorités chinoises.

28 Aug 2013 LIRE L'ACTU
La puissance des attaques DDoS multipliée par 8 Archives Secunews SECUNEWS

La puissance des attaques DDoS multipliée par 8

D'après les statistiques de Prolexic Technologies, au cours de la période allant de janvier 2013 à mars 2013, la puissance moyenne des attaques DDos a augmenté de 718% pour atteindre 48,25 Gbits/s. De plus, les experts ont noté une tendance à l'augmentation de l'indice pps, au trimestre dernier, il a atteint 32,4 millions de paquets par seconde (PPS). D'habitude, cet indice n'est pas pris en compte dans les rapports statistiques, toutefois les attaques à pps élevé visent principalement à mettre hors service des éléments tels que les adaptateurs réseau et les routeurs périphériques. Seul le matériel cher est capable de traiter un tel flux de plusieurs millions de pps, le seuil de résistance des autres est bien plus bas. Près de 25% des attaques DDoS bloquées par Prolexic étaient des incidents d'une puissance inférieure à 1 Gbits/s et dans 11% des cas, cette valeur a dépassé 60 Gbits/s. L'attaque DDoS la plus puissante a été enregistrée en mars 2013, 130 Gbits/s. Au moment de résister à des attaques d'une telle puissance, de nombreux opérateurs de réseaux et fournisseurs d'accès Internet sont obligés de filtrer tout le trafic sur l'adresse IP attaquée afin de préserver le fonctionnement des autres hôtes du réseau. Cette technique est connue sous le nom de "null routing" ou "blackholing" et est loin d'être agréable pour le client bloqué. S'agissant du pps, il a dépassé 20 millions dans 22% des cas. Dans 26% des cas, il est passé en-dessous d'un million, ce qui est caractéristique des attaques au niveau applicatif. Le mois le plus "riche" en attaques aura été le mois de mars 2013 avec 44% des attaques du trimestre. D'après les statistiques de Prolexic, 76,54% des attaques ont été organisées à l'aide de protocoles de niveau 3 ou 4 tandis que les autres ont fonctionné au niveau applicatif. Les types d'attaque les plus répandus ont été les suivants: - SYN flood (25,83%) - HTTP GET flood (19,33%) - UDP flood (16,32%) - ICMP flood (15,53%). Les modifications trimestrielles et annuelles enregistrées par Prolexic sont les suivantes : par rapport au 4e trimestre 2012 - La puissance moyenne des attaques a augmenté de 718% et est passée de 5,9 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 7,14% et est passée de 32,2 à 34,5 heures - Le nombre d'attaques au niveau du réseau a augmenté de 3,65 % et a reculé de 3,85 % au niveau applicatif - Le nombre total d'incidents a augmenté de 1,75%. Par rapport au 1er trimestre 2012 - La puissance moyenne des attaques a augmenté de 691% et est passée de 6,1 à 48,25 Gbits/s - La durée moyenne d'une attaque a augmenté de 21% et est passée de 28,5 à 34,5 heures - Le nombre d'attaques a augmenté de 26,75% au niveau du réseau et de 8% au niveau applicatif - Le nombre total d'incidents a augmenté de 21,75%. La liste des pays source du trafic DDoS est une fois de plus menée par - La Chine, mais avec un léger recul (40,68% des incidents). Ensuite par ordre décroissant: - Les Etats-Unis (21,88%) - L'Allemagne (10,59 %) - L'Iran (5,51 %) (nouveauté dans ce triste classement.)

08 May 2013 LIRE L'ACTU
Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5 Archives Secunews SECUNEWS

Google, Microsoft, et Netfix en première ligne pour poser des DRM sur l'HTML5

Vingt sept organisations ont écrit au consortium gérant les standards du Web, l'appelant à ne pas greffer ces verrous numériques dans l'ADN du Web... Avec la mort des plugins propriétaires comme Flash ou Silverlight, les groupes de médias ont un problème, contrôler leurs flux de streaming. Par exemple, s'assurer qu'un internaute en France ne puisse pas regarder le dernier épisode de Game of Thrones sur HBO Go, ou qu'un film ne soit pas visionné en même temps par deux amis partageant un compte Netflix. Pour répondre à leur inquiétude, le World Wide Web Consortium ( W3C ) propose d'intégrer un système de contrôle (digital rights management, ou DRM) directement dans le HTML5 , cette mise à jour du langage via lequel le Web est construit. Alors que la mesure n'a pas encore été adoptée, 27 organisations, dont l'April et l'Electronic Frontier Foundation ( EFF ), ont écrit une lettre au consortium. Leur demande: Citation: "Gardez les menottes numériques hors des standards du Web." Les arguments pour De manière plutôt surprenante, le papa du World Wide Web et directeur du W3C, Tim Berners-Lee (qui défend en général un réseau libre et ouvert) soutient cette mesure. Citation: Selon lui, les DRM ne sont pas directement intégrés dans le HTML5. En substance, il explique que le HTML5 ne contiendrait que les crochets, et que chacun serait libre d'y fixer ou non des cadenas. Plus généralement, il soutient qu'un tel système est la seule solution pour que les groupes de médias adoptent le HTML5 et ne retournent pas à Flash. Citation: Netflix, le géant américain du streaming, a récemment expliqué qu'il était prêt à passer au HTML5 si le W3C intégrait les fameuses extensions pour médias chiffrés (EME, le nom barbare du plugin ouvrant la porte aux DRM). Microsoft et Google sont également dans ce camp. Les arguments contre: Citation: "Cette proposition désastreuse changerait le HTML pour l'adapter de façon à ce qu'il favorise les menottes numériques (DRM). EME est sponsorisé par une poignée d'entreprises puissantes qui sont membres du W3C, comme Microsoft et Netflix. Ces entreprises font la promotion des DRM, aussi bien pour des raisons qui leur sont propres que pour les liens étroits qu'ils entretiennent avec des entreprises de médias les plus importantes", écrit la coalition. Le fondateur du site BoingBoing, Cory Doctorow, fait le parallèle avec les DVD. Citation: En voulant contrôler la chronologie des médias avec des zones géographiques, les conglomérats de médias ont indirectement poussé les internautes à pirater. Selon lui, "les DRM ne sont pas seulement contre-productifs, ils limitent l'innovation ,car ils restreignent les modifications qui peuvent être apportées à un contenu ou à un service." Alors que l'industrie s'était éloignée des DRM sur les médias physiques, notamment sur la musique de l'iTunes store, elle voit dans le passage à la dématérialisation du cloud l'opportunité de revenir à la charge. Une histoire qui se répète, en somme.

27 Apr 2013 LIRE L'ACTU
Un spyware installé sur plusieurs millions de téléphones américains Archives Secunews SECUNEWS

Un spyware installé sur plusieurs millions de téléphones américains

Un développeur spécialisé dans Android, le systéme d'exploitation de Google pour téléphones mobiles, a révélé l'existence d'un programme installé par des fournisseurs d’accès américains sur des millions de portables, qui enregistre de trés nombreuses informations sur l'activité des utilisateurs et les transmet au fournisseur d’accès. Selon CarrierIQ, ce logiciel est déployé sur plus de 140 millions de terminaux, des téléphones Androïde comme des BlackBerry ou des téléphones Nokia. CarrierIQ, édité par la société du même nom, enregistre une très grande quantité d'informations, allant des touches activées aux messages envoyés, en passant par les recherches effectuées via le navigateur Internet. Le logiciel est présenté comme un outil permettant aux opérateurs d'établir des statistiques sur l'utilisation des téléphones, il n'est a priori pas utilisé par les opérateurs européens. Pour Trevor Eckhart, le développeur bien connu dans la communauté Androïde qui a révélé l'existence de CarrierIQ, ce logiciel est un véritable service d'espionnage. Après avoir publié un long article sur son blog, le jeune homme, a reçu une lettre de menaces des avocats de CarrierIQ, aprés avoir reçu le soutien de plusieurs organisations, dont la puissante Electronic Frontier Foundation EFF, M. Eckhart a reçu une lettre d'excuses (pdf) de la part de CarrierIQ. Dans ce courrier, CarrierIQ affirme que son logiciel sert uniquement à améliorer le fonctionnement des réseaux. Carrier IQ "n'enregistre pas les activations de touches, ne fournit pas d'outils de traçage, et n'inspecte ni ne communique le contenu de vos communications, comme le contenu des e-mails ou les SMS", explique l'entreprise. Mais ce mardi, dans une nouvelle vidéo publiée sur son blog, M. Eckhart démontre, preuves à l'appui, que CarrierIQ stocke bien le contenu des messages SMS, il enregistre également des données a priori protégées, comme les recherches effectuées sur un navigateur Internet connecté en "https", un mode de connexion sécurisé. (source vidéo: Trevor Eckhart Youtube)

30 Nov 2011 LIRE L'ACTU
Google lance un service de musique en ligne Google music bêta Archives Secunews SECUNEWS

Google lance un service de musique en ligne Google music bêta

Détrôné par Apple comme marque la plus puissante, Google envoie déjà sa réplique, le groupe internet américain a lancé mardi "Music Beta", un service d'offre musicale en ligne. De quoi concurrencer iTunes ? Google lance un service d'offre musicale en ligne qui permet de télécharger une collection musicale à écouter partout, avec ou sans connection internet, en synchronisant les dossiers stockés sur divers appareils. Citation:"Quand vous téléchargez de la musique sur ce nouveau service, vous pouvez l'écouter sur le web sur PC, smartphone ou tablette Android, a déclaré un responsable de Google, Paul Joyce, en présentant "Music Beta" à San Francisco. Citation:Ce service, pour l'instant en version expérimentale et accessible uniquement sur invitation, permet de "constituer une discothéque avec n'importe quel dossier ou une collection iTunes (le service musical d'Apple accessible notamment sur les baladeurs iPod, les iPhones et la tablettes iPad)", a expliqué Google. "Et quand vous téléchargez de nouvelles chansons sur votre ordinateur, elles peuvent être automatiquement ajoutées à votre discothéque en ligne", a expliqué Google. Le service fonctionnant sur le principe de l'informatique dématérialisée, c'est à dire laissant à Google le soin de stocker les fichiers musicaux, "pas la peine de s'inquiéter pour des histoires de c‚bles, de transferts de dossier ou d'épuisement de capacité de stockage". Pour ce qui est de l'accés sans connection internet, il fonctionnera soit pour les chansons récemment écoutées, soit pour une sélection musicale spécifiquement établie. Légal, selon Google. Comme l'offre dévoilée par Amazon, celle de Google est lancée sans le soutien des majors. Citation:"Nous voulons travailler avec l'industrie musicale, malheureusement, certains labels ne sont pas raisonnables dans leurs demandes", attaque Jamie Rosenberg, directeur des contenus multimédias d'Android. Google estime que son offre est légale. Cela revient au même qu'une sauvegarde en ligne ou un transfert sur un baladeur numérique, juge Rosenberg. Les majors, elles, cherchent à négocier des nouvelles royalties incluant un droit de streaming, en l'absence d'un accord, le service n'offre pas la possibilité d'acheter de la musique en ligne. De son côté, Apple continue de négocier en coulisses et pourrait dévoiler une offre globale en juin 2011. Aprés la premiére dématérialisation du CD vers le MP3, on assiste ici à une seconde vague, o? les fichiers disparaissent dans le nuage pour un accés universel. Surtout, rappelle Google, "plus besoin de transférer ses fichiers ni de les synchroniser. Le cordon est en passe d'être définitivement coupé. Accéder au site Google Music beta (uniquement valable sur invitation et pour les usa)

11 May 2011 LIRE L'ACTU
L'armée américaine veut réinventer l'informatique Archives Secunews SECUNEWS

L'armée américaine veut réinventer l'informatique

Créer un ordinateur 100 à 1.000 fois plus efficace que ceux que nous connaissons aujourd'hui, c'est l'objectif que s'est fixée la Darpa (Defense Advanced Research Projects Agency), le laboratoire technologique de l'armée américaine. Pour développer l'ordinateur du futur, l'agence américaine estime qu'il est nécessaire de revoir les fondamentaux de l'informatique. (Le Jaguar, conçu par Cray Inc., est l'ordinateur le plus puissant existant.) A l'heure actuelle, note la Darpa, la loi de Moore (le postulat que le nombre de transistors par puce, et donc la puissance théorique d'une machine, double tous les deux ans) reste vraie. Insuffisant, estime l'armée américaine, qui pense que ses besoins en termes de capacités de calcul vont exploser dans les prochaines années. Pour démultiplier les possibilités des ordinateurs, il faut donc aller chercher ailleurs. L'agence souhaite développer des ordinateurs hautement programmables, extrêmement performants et dont les calculs nécessiteront beaucoup moins d'énergie qu'aujourd'hui. L'efficacité énergétique permet notamment d'éviter la surchauffe des composants. Un milliard de milliards de calculs par seconde Mais pour atteindre ce but, la Darpa estime qu'il est nécessaire de réinventer l'informatique, en repensant à la fois l'architecture physique des machines et leurs modéles de programmation. L'agence travaillera en collaboration avec: - Le spécialistes des microprocesseurs Intel - Le constructeur de cartes graphiques Nvidia - Le Massachusetts Institute of Technology - Le Sandia National Laboratory. A terme, ce consortium estime pouvoir développer une machine capable d'effectuer un milliard de milliards de calculs par seconde, dans le meilleur des cas, soit une machine presque 600 fois plus puissante que le Jaguar, l'actuel ordinateur le plus puissant au monde Comme de nombreux projets de la Darpa, ces recherches structurelles pourraient avoir de nombreuses applications, y compris pour le grand public, c'est dans ce laboratoire de l'armée qu'ont été mis au point, entre autres, la technologie GPS et l'Arpanet, l'ancêtre d'Internet. Il faudra cependant patienter pour voir les premiéres applications concrétes, le projet ne doit aboutir qu'en 2018.

14 Aug 2010 LIRE L'ACTU