Moteur de recherche

Résultats pour : "places"

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014 Archives Secunews SECUNEWS

Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014

Une directive européenne qui harmonise la protection des e-consommateurs vient d'être transposée en droit belge. La nouvelle loi prévoit notamment l'obligation de la présence d'un bouton de confirmation pour chaque transaction en ligne ainsi qu'un renforcement des règles de rétractation. Un formulaire de rétractation [quote]Chaque site de commerce électronique devra mettre à la disposition de ses clients un formulaire de rétractation calqué sur un modèle légal, si les informations contractuelles sur la rétractation sont omises par le prestataire, le délai de rétractation sera automatiquement prolongé de 14 jours à 12 mois.[/quote] Plus de cases pré-cochées [quote]Par ailleurs, la technique des cases pré-cochées, qui consiste à inclure automatiquement des options dans la transaction, en laissant au client le soin de les refuser, devient désormais illégale. [/quote] Les arrêtés d'applications de la directive entrent en vigueur ce samedi 31 mai 2014, mais très peu de sites sont déjà en conformité avec ces nouvelles règles, pourtant il y a urgence à l'être, sous peine que le consommateur puisse obtenir la nullité du contrat en ligne. Ces changements n'ont rien d'impromptu, ils sont simplement la conséquence de la transposition en droit national belge, de la Directive européenne 2011/83/UE, décidée donc voici presque 3 ans. Cette 2e Directive sur la protection en cas de vente à distance visait une plus forte harmonisation entre états membres, il n'y avait donc quasiment plus de places pour des spécificités nationales. Par contre le législateur belge a intégré ces modifications dans un paquet d'autres mesures du droit économique, prises qui plus est à la fin du mois de décembre 2013, ce qui a eu pour conséquence de guère attirer l'attention sur les changements spécifiques à l'e-commerce. L'arrêté royal précisant la date d'entrée en vigueur n'est paru qu'en avril 2014. Les 8 principales nouveautés de la réglementation e-commerce: [quote]-20 informations obligatoires à communiquer au prospect avant la conclusion du contrat (au lieu de 10 auparavant): informations sur le droit de rétractation, sur les frais de renvoi, sur les compatibilités entre logiciels / prérequis ou restrictions techniques,…). A noter l’obligation de prévoir un bouton de confirmation de commande avec la mention « commande avec obligation de paiement » (à défaut, le client n’est pas tenu par le contrat!); - Interdiction de pré-cocher des options engendrant un supplément (en cas de non respect, le client peut prétendre au remboursement de ces surcoûts!) - Obligation de livraison dans les 30 jours à dater de la conclusion du contrat (à défaut d’un autre délai convenu); - Transfert de responsabilité : Il est explicitement indiqué que le risque de perte ou d’endommagement des biens livrés à la suite d’un achat en ligne est transféré au consommateur lorsque ce dernier prend physiquement possession de ces biens; - Le délai de rétractation est prolongé à 12 mois (au lieu de 14 jours calendrier) en cas d’absence d’information pré-contractuelle sur le droit de rétractation; - Pour faciliter l’exercice de ce droit de rétractation, obligation de mettre à disposition du consommateur un formulaire de rétractation basé sur un modèle type harmonisé. Le client reste toutefois libre d’utiliser un autre moyen de communication; - Le droit de rétraction peut s’appliquer dorénavant aussi aux prestations de service entamées avant la fin du délai. L’entreprise doit communiquer l’éventuelle obligation de régler des coûts proportionnels au service déjà presté. Aucun coût ne peut toutefois être porté si le consommateur n’a pas expressément demandé que l’exécution commence avant l’expiration du délai de rétractation. - Le remboursement de la commande et des frais de livraison standard (par le même moyen de paiement, sauf accord du client) doit s’effectuer dans les 14 jours (au lieu de 30) après exercice du droit de rétractation (le remboursement peut être postposé jusqu’à réception du colis ou réception de la preuve de renvoi de celui-ci). Le consommateur doit renvoyer le produit dans ce même délai. Les frais de renvoi peuvent être portés à ses frais, de même que les éventuelles dégradations résultant de manipulations des biens (autres que nécessaires pour établir la nature, les caractéristiques et le bon fonctionnement des biens), à condition que ce soit mentionné dans le contrat. (source: retis)[/quote] Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Le pharming de quoi s’agit-il et comment s’en protéger ? Acheter sur Internet (livre blanc)(.pdf) Paiements sur Internet (livre blanc)(.pdf) Une nouvelle loi belge sur les e-commerces entre en vigueur ce 31 mai 2014.

31 May 2014 LIRE L'ACTU
Le projet Superbus le bus du futur Archives Secunews SECUNEWS

Le projet Superbus le bus du futur

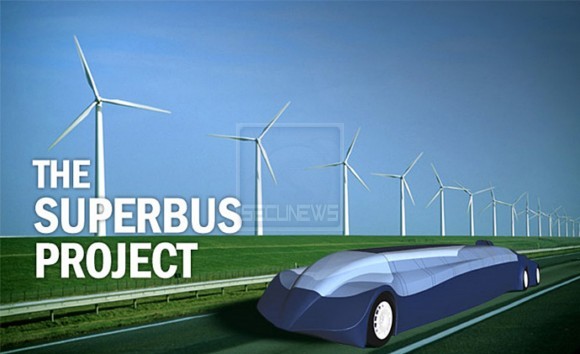
voici le Superbus, c'est le nom de ce projet, qui se présente sous la forme d'une espèce de limousine super strech développée par l'université Delft University of Technology. Conçu pour être aussi à l'aise sur routes normales avec un chauffeur que sur routes dédiés "supertracks" en mode pilotage automatique, le Superbus serait capable d'atteindre 250 km/h en vitesse de pointe, il se présente donc en alternative aux trains traditionnels, aux tramways ou aux trains à lévitation magnétique, comme une nouvelle solution à la mobilité future. Question dimensions, on sait que le Superbus fait 1.7 m de haut, rendant impossible la position debout pour pas mal d'usagers à son bord, mais gage d'aérodynamique 15 mètre de long, mais il semblerait que chacun des 23 passagers dispose d'une portière pour un accès aisé. Le projet Superbus prévoit: 23 places spacieuses et confortables pour le passager L’air conditionné 16 portières en papillon facilitent l’entrée et la sortie A l’arrière du véhicule, se trouvent quatre roues pour une conduite assistée, ainsi qu’un ensemble de batteries lithium polymère. Le Superbus devrait être capable d'accélérer de 0 à 100 km/h en 36 secondes grâce à une construction légère. D'un point de vue conceptuel, il semblerait que le Superbus ne dépose pas ses passagers à des arrêts prédéterminés mais aux lieux précis souhaités et sa durée de vie serait de seulement 3 ans au lieu de 13 ans pour un bus normal afin de permettre d'être en phase permanente avec les nouvelles technologies à disposition. De plus, le Superbus embarquerait divers capteurs et détecteurs d'obstacles jusqu'à 300 mètres pour plus de sécurité et les supertracks seraient composées d'une surface au sol emmagasinant l'énergie solaire nécessaire au fonctionnement de l'engin , mais elles permettraient aussi de faire chauffer la piste pour y éviter l'accumulation de neige ou de glace. Même si ce projet semble complètement fou sur le papier, sachez que Delft University of Technology travaille principalement dans l'ingénierie aéronautique, que l'ingénieur en charge du projet est Antonia Terzi qui a déjà oeuvré en F1 avec Ferrari et Williams-BMW et que le projet Superbus a déjà reçu 7 millions d'euros de la part du gouvernement hollandais ainsi que 1 million d'euros de la part de la compagnie locale de bus Connexxion. Accéder au projet Superbus (anglais) Accéder au projet Superbus (anglais)

26 Mar 2010 LIRE L'ACTU