Moteur de recherche

Résultats pour : "pistes"

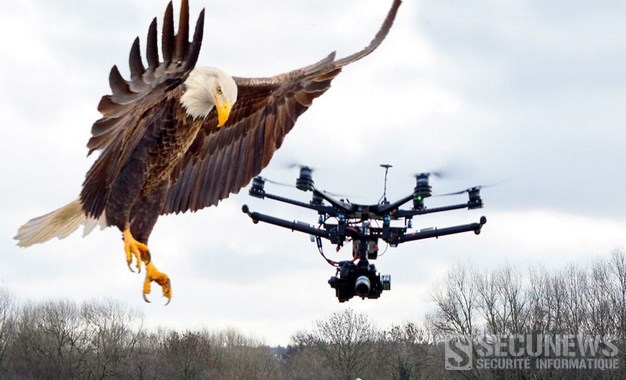
Aux Pays-Bas, la police dresse des aigles pour intercepter des drones Archives Secunews SECUNEWS

Aux Pays-Bas, la police dresse des aigles pour intercepter des drones

Comment abattre les drones de loisirs lorsqu'ils pénètrent dans une zone non autorisée ? La police Néerlandaise a peut-être trouvé une solution très "low-tech" mais efficace : des rapaces. L'affaire de drone au dessus de zones interdites s'est soldée avec plus de peur que de mal, mais a soulevé une véritable question. Comment contrôler efficacement les drones de loisir dans les espaces sensibles ou simplement interdits ? Plus clairement dit: comment les abattre, surtout en milieu urbain ? - Tirer dessus avec une arme ? Au risque de les manquer et de blesser quelqu'un. - Des solutions plus high-tech, comme un canon laser ? Très coûteux. Plusieurs pistes plus ou moins folles ont été évoquées, mais c'est peut-être finalement la police néerlandaise qui a trouvé la meilleure solution : des rapaces. La formation des oiseaux de proie par une entreprise spécialisée est en cours. Bien que le projet n'en est encore qu'à sa phase de test, l'utilisation de rapaces est une possibilité plus qu'envisagée, a fait savoir un porte-parole de la police néerlandaise. Les aigles sont ainsi formés à repérer les drones comme des proies, à les saisir et les ramener au sol. Une fois entraînés, ces rapaces sont capables de neutraliser un drone en quelques secondes. Ce sont après tout des chasseurs, dotés de serres puissantes... et surtout capables de voler. Plus de problème de balle perdue ou de précision avec un animal pouvant adapter sa trajectoire, c'est en plus une option relativement peu coûteuse et qui ne nécessitera pas un temps de développement trop important avant d'être mise en place. Dernier avantage et non des moindres, une fois neutralisé, le drone ne risque pas de tomber sur la foule se trouvant en dessous. La solution la plus low-tech n'est pas forcément la moins bonne. Les autorités se donnent encore quelques mois pour tester le dressage et s'assurer de la faisabilité de la chose. Le principal problème est en fait la sécurité des aigles!! Les pâles des drones, et surtout sur les plus costauds d'entre eux peuvent sérieusement blesser les animaux, il faut également s'assurer que les rapaces sont capables d'intercepter plusieurs types de drones. L'idée n'en reste pas moins très intéressante. Voir aussi: (Vidéo) Un drone pour capturer un autre drone invasif. Aux Pays-Bas, la police dresse des aigles pour intercepter des drones.

02 Feb 2016 LIRE L'ACTU
La Sony Playstation 4, un des moyens de communication des terroristes Archives Secunews SECUNEWS

La Sony Playstation 4, un des moyens de communication des terroristes

Pour le ministre de l’Intérieur belge, Jan Jambon, les consoles de jeux vidéo constitue un moyen de communication qui permet aux terroristes de discuter via une plateforme difficile à surveiller. Au lendemain des attaques de Paris, les investigations ont rapidement permis de suivre des pistes jusqu’en dehors des frontières françaises, en l’occurrence en Belgique, faisant ainsi référence à ce qu'on a coutume d'appeler "la piste belge". Lors d'un récent débat, le ministre de l’Intérieur belge, a notamment évoqué la possibilité que les terroristes utilisent de plus en plus les consoles PlayStation 4 pour communiquer. Le ministre belge a pointé du doigt la complexité de contrôler de tels outils de communication [quote]Il est encore plus difficile de conserver des traces de ce qui se dit via la PlayStation 4 que sur WhatsApp.[/quote] Les consoles de jeux vidéo et leur outils de communication difficiles à surveiller sont régulièrement pointés du doigt dans ce genre de situation. En mai 2015, selon Reuters, un adolescent Australien était condamné à deux ans de prison pour avoir téléchargé les plans d’une bombe via sa PlayStation.

16 Nov 2015 LIRE L'ACTU
Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile Archives Secunews SECUNEWS

Les 6,7 et 8 février, Journées Mondiales sans Téléphone Mobile

Le 6 février est la première des 3 Journées Mondiales sans Téléphone Mobile (6, 7 et 8 février). Mises en place par l’écrivain français Phil Marso, ces journées symboliques cherchent à nous faire réfléchir sur la relation que l’on entretient avec notre téléphone. Dépendance, indifférence, c’est à vous de voir! Le but étant de sensibiliser les quatre milliards d’utilisateurs du monde à l’impact de cette technologie sur notre quotidien, sur nos relations humaines, sur notre santé, sur l’environnement et de nous apprendre à vivre, pendant trois jours, comme l’ont toujours fait les générations précédentes! La prolifération des téléphones "intelligents" a considérablement changé la donne et les nouvelles générations d'appareils remplissent de multiples tâches, il serait dés lors inadapté de demander à tout un chacun de ne plus utiliser du tout son smartphone. Mais, se poser la question de la relation que l'on entretient avec son matériel et toujours bénéfique. Chaque année, la journée sans téléphone potable propose un thème de réflexion. En 2015, il s'agit de l'environnement avec 5 pistes de réflexions: [quote]De nombreux métaux lourds et des polluants organiques sont utilisés pour fabriquer votre smartphone, ces substances entraînent une course folle à l’extraction, des dégradations de l’environnement et même des guerres (comme en République du Congo). Les employés des usines de production sont exposés aux poisons au moment de leur fabrication. De nombreux enfants sont exploités pour le compte de multinationales peu scrupuleuses qui vous vendront (à prix d'or) ces fabuleux joujoux. Le cycle de vie des smartphones n'est pas correctement maîtrisé et de nombreux composants polluants échappent au recyclage. La prolifération des ondes électromagnétiques venant des smartphones aura-t-elle une incidence sur le climat ?[/quote] Pour le moment, le ministère de l'écologie n'a pas encore inventé la vignette verte qui vous permettra d'utiliser votre téléphone portable dans les grandes villes... Et vous arriverez vous a vous passez de votre smartphone pendant 3 jours ?

06 Feb 2015 LIRE L'ACTU
BadUSb, une Faille découverte dans le firmware des périphériques USB Archives Secunews SECUNEWS

BadUSb, une Faille découverte dans le firmware des périphériques USB

Les conférences 'Black Hat' et 'Defcon' n’ont pas encore donné leur coup d’envoi mais les premières vulnérabilités qui seront présentées en détail lors de ces événements se dévoilent en avant première. Les chercheurs allemands Karsten Nohl et Jakob Lell ont découvert un vecteur d’attaque bien plus fourb, le firmware des périphériques USB. Les deux chercheurs en sécurité comptent mettre en avant les risques potentiels liés à la connectique USB, ils sont parvenus à créer un logiciel malveillant (malware) capable d'infecter le firmware du contrôleur USB USB: Usual Suspect Bus ? Si les périphériques USB étaient déjà considérés comme une menace dés lors qu’ils pouvaient servir au stockage et à la diffusion de malwares, une attaque via un firmware modifié est beaucoup plus inquiétante. En effet, si la plupart des antivirus sont capables de détecter un malware classique tentant d’infecter l’ordinateur via une clef USB branchée, rares sont ceux capables de détecter une attaque venant du firmware de ce même matériel. De la même façon, ce type de malware semble plus difficile à éliminer puisqu’un reformatage du périphérique en question ne supprime pas le firmware, qui reste donc toujours dangereux. Wired rappelle également que la plupart des périphériques USB ne disposent pas de protection au niveau du firmware et acceptent sans broncher un firmware venant d’une source autre que son constructeur. Effets d’annonce Cette vulnérabilité, qui répond à la délicate appellation de 'BadUSB', sera présentée plus en avant lors de la conférence Black Hat qui aura lieu à Las Vegas du 2 au 7 août 2014. Selon Ars Technica, plusieurs démonstrations sont annoncées par les chercheurs. L’une d’entre elle permettra de montrer comment une clef USB peut se faire passer pour un clavier aux yeux de l’ordinateur et ensuite taper automatiquement des portions de code dans une invite de commande. Une autre démontrera comment une simple clef peut se faire passer pour une carte réseau et forcer l’utilisateur à avoir recours à un DNS spécifique qui le redirige vers des sites malveillants. Le spectre de Bad Bios Seule solution ? Refuser en bloc tous les périphériques USB. Un peu extrême certes, mais pour l’instant le peu de détails révélés autour de cette vulnérabilité empêche de réfléchir à des pistes pour se prémunir. Il faudra également voir comment cette attaque peut être exploitée dans un scenario réel, il y a en effet un écart entre une faille théorique mais impraticable en réalité et un exploit viable. Ars Technica rappelle ainsi le cas BadBios, une vulnérabilité identifiée par le consultant en sécurité Dragos Ruiu. Le nom donné à Bad USB fait évidemment référence à cette étude de Dragos Ruiu dont les conclusions n’ont toujours pas été vérifiées par d’autres équipes de chercheurs, mais qui restent théoriquement plausibles selon certains chercheurs. Le site Wired, qui a eu la primeur de l'information, s'interroge sur l'éventuel utilisation de cette faille. [quote]Matt Blaze, un professeur d'informatique de l'université de Pennsylvanie, n'hésite pas à évoquer la possibilité que la faille soit déjà exploitée par la NSA, il rappelle l'existence de Cottonmouth, un programme de piratage de l'agence, dévoilé par Edward Snowden fin 2013.[/quote] L'une des caractéristiques de ce dernier est d'utiliser un câble USB dont la connectique est modifiée par la NSA, mais le fonctionnement précis du système n'est pas détaillé. [quote]Je ne serais pas surpris si certaines des découvertes de Nohl et Lell se trouvaient déjà dans le catalogue de la NSA, conclut Matt Blaze.[/quote] Alerté par les deux chercheurs, l'USB Implementers Forum, le consortium qui gère le développement l'USB, a tiré une conclusion assez évidente de cette situation. Il faut se méfier, en premier lieu, de la machine à laquelle on connecte un périphérique externe pour éviter toute infection. Un constat valable en théorie, mais en pratique, la faille relevée ici sème le doute auprès de l'utilisateur, qui ne peut jamais vraiment savoir si son appareil a été infecté, et cela demande une réflexion différente. [quote]Dans cette nouvelle façon de penser, vous ne pouvez plus faire confiance à un appareil USB , même s'il ne contient pas de virus. La confiance doit venir du fait qu'il n'a jamais été en contact avec quoi que ce soit de malveillant, explique Karsten Nohl. Vous devez donc considérer qu'un périphérique USB est infecté dès qu'il entre en contact avec un ordinateur potentiellement dangereux, et le jeter. C'est une démarche incompatible avec la façon dont nous utilisons les périphériques USB aujourd'hui. [/quote] Paranoïa ou malware ultra sophistiqué ? Les paris restent ouverts. La présentation prévue par les chercheurs allemands semble en tout cas être en mesure de présenter un proof of concept de l'attaque. Si les conclusions de l’étude menée par Karsten Nohl et Jakob Lell se confirment, alors la balle sera dans le camp des constructeurs, qui devront sécuriser leurs firmwares face à ce type de menaces. Clic pour accéder au site officiel du Black Hat 2014 (anglais)

01 Aug 2014 LIRE L'ACTU
Un jeune canadien de 19 ans en lien avec la faille informatique Heartbleed, arrêté Archives Secunews SECUNEWS

Un jeune canadien de 19 ans en lien avec la faille informatique Heartbleed, arrêté

La Gendarmerie royale du Canada (GRC) a annoncé mercredi l'arrestation d'un jeune homme de 19 ans en lien avec la faille informatique Heartbleed. Le corps policier a arrêté Stephen Arthuro Solis-Reyes à son domicile de London, en Ontario, mardi, des accusations criminelles d'utilisation non autorisée d'ordinateur de méfait concernant des données ont été portées contre lui. [quote]M. Solis-Reyes est soupçonné d'avoir extrait des renseignements personnels détenus par l'Agence du revenu du Canada en exploitant la faille informatique Heartbleed », a précisé la GRC dans un communiqué.[/quote] [quote]L'ARC a annoncé lundi que 900 numéros d'assurance sociale ont été saisis illégalement dans ses banques de données par un pirate informatique. D'autres renseignements personnels pourraient aussi avoir été détournés. L'ARC et la GRC, et les services de sécurité électronique du gouvernement fédéral, continuent à enquêter.[/quote] M. Solis-Reyes comparaîtra à Ottawa le 17 juillet 2014. La faille informatique Heartbleed a été découverte la semaine dernière, elle affectait un logiciel très populaire sur internet, OpenSSL, depuis au moins deux ans L'ARC et l'ensemble des sites web du gouvernement fédéral ont suspendu leurs services en ligne au public pendant quelques jours pour apporter les correctifs nécessaires. [quote]La GRC a accordé la priorité à ce dossier et mobilisé les ressources nécessaires afin de résoudre rapidement l'enquête, des enquêteurs de la Division nationale, épaulés par leurs homologues de la Division O, ont travaillé sans relâche au cours des quatre derniers jours pour analyser les données, explorer les pistes, mener des entrevues, obtenir des autorisations judiciaires et assurer la liaison avec nos partenaires, a déclaré le commissaire adjoint de la GRC, Gilles Michaud.[/quote] Clic pour plus d'infos sur la faille Heartbleed

17 Apr 2014 LIRE L'ACTU
Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens Archives Secunews SECUNEWS

Des hacktivistes parisiens qui oeuvrent aux côtés des opposants syriens

Le mouvement est né lors de la révolution égyptienne, le "Loop" est un groupe de hackers au service des cyber-opposants syriens, ils ont gagné leur confiance et les aident à communiquer sans se faire repérer. Comme Tom, membre parisien du groupe Loop installé dans un squat du 14ème arrondissement, ils sont des dizaines dans le monde à épauler les activistes anti-Bachar dans leur cyber-guerre contre les autorités syriennes. Pour les membres du "Laboratoire ouvert ou pas" (Loop), la coupure totale d'internet par le régime d'Hosni Moubarak, lors de la révolution égyptienne, a été une révélation, et le signal de départ d'une mobilisation internationale. Citation: "Ils ont osé, on pensait tous qu'aucun pays n'oserait couper l'internet!", raconte ce jeune homme, installé dans la petite salle mise à la disposition du groupe dans le squat baptisé "Gare XP", proche du périphérique. "Des geeks du monde entier se sont ligués pour aider l'opposition égyptienne à revenir en ligne, cela a marché, et aujourd'hui ce sont les Syriens qui ont besoin de nous", dit-il. Le Loop, c'est une dizaine " Hacktiviste " ( Hacker -activistes) motivés et actifs, une trentaine d'intermittents qui passent de temps à autre donner un coup de main et 250 personnes sur la liste de diffusion. Ils agissent aux côtés de l'opposition syrienne sur internet en collaboration avec le groupe international d'hacktivistes Telecomix, fondé en 2009. Le 15 septembre 2011, ils sont parvenus pendant quelques minutes à détourner tout le trafic internet sortant de Syrie sur une page d'accueil dans laquelle ils prévenaient les internautes des risques d'être surveillés, donnaient des conseils pour mieux se dissimuler et proposaient leurs services et leurs compétences pour rendre le plus anonymes possibles les communications. Citation: crypter, éviter la traçabilité "Nous avons créé, installé et configuré des salons de discussions en direct (IRC) 100% anonymes et sûr, sur lesquels les opposants syriens peuvent nous contacter et même se contacter entre eux en étant sûrs qu'ils ne pourront pas être identifiés par le régime, même s'il dispose de technologies de pointe achetées en France ou aux Etats-Unis", poursuit Tom. Pas le droit à l'erreur Depuis, ils ont gagné la confiance de dizaines d'activistes et d'opposants syriens, qui risquent leurs vies pour faire sortir films et informations du pays via le réseau. Citation: "Leurs demandes: comment anonymiser les échanges de mails, comment crypter des SMS sous Androïd, comment ne pas de faire repérer en ligne, éviter la traçabilité ? Des gars de Telecomix, de Loop et d'ailleurs se retrouvent pour leur proposer des solutions, étudier leurs problèmes", explique-t-il. "Pas question d'être des utopistes qui font ça pour s'amuser et mettent la vie des gens en danger, nous portons une sacré responsabilité, s'ils utilisent les technologies que nous leur apportons, il faut qu'elles soient sûres à 100%!, on ne peut pas se gourer., tu ne peux pas te dire: Hoops! Je viens de faire tuer cinquante personnes..." "Parfois, des relations se nouent avec des gars à l'intérieur de la Syrie, on apprend à se connaître, malgré les pseudos et puis un jour, plus de nouvelles du gars, plus jamais de nouvelles..., là, ton ordinateur, tu ne le regardes pas de la même manière..." Récemment, des questions sont arrivées sur les possibilités d'utiliser des "quadcopters", petits drones hélicoptères dotés de quatre hélices, faciles à fabriquer et à faire voler par télécommande. "Les plans sont partout, en logiciels libres, sourit Tom. Ce serait pas mal de les aider à fabriquer ça, trois quadcopters avec de petites antennes radio, tu les fait voler sur les toits de trois immeubles du quartier, et hop, tu as un mini-réseau, facile à monter, à démonter, difficile à détecter!" Figure publique de Loop, habitué à représenter le groupe dans les médias, le jeune homme explique et détaille les aspects "ouverts" de "l'Opération Syrie". Citation: "Mais, vous comprenez bien, il y a pas mal de choses qui doivent rester secrètes..."

20 Aug 2012 LIRE L'ACTU
Bercy victime d'une vaste opération de piratage informatique Archives Secunews SECUNEWS

Bercy victime d'une vaste opération de piratage informatique

Il s'agirait de la plus importante attaque informatique jamais menée contre l'Etat français, selon des informations diffusées ce lundi 7 mars 2011 sur le site Internet du magazine Paris-Match, et confirmées dans la matinée par Bercy. Le ministére de l'économie et des finances a été l'objet d'un piratage sans précédent. Selon une source proche du dossier citée par le magazine, la direction du Trésor aurait été la principale cible des "hackers" entre le mois de décembre et ce week-end. François Baroin a confirmé ces informations lundi matin sur Europe 1, tout en soulignant qu'une vaste opération de maintenance avait été menée ce week-end sur le réseau informatique du ministére. Il a également ajouté que la France avait des pistes sur l'identité des pirates, sans plus de précision. Citation:Selon un haut fonctionnaire cité de maniére anonyme par Paris-Match, "un certain nombre d'informations étaient redirigées vers des sites chinois, mais cela ne veut pas dire grand-chose". Citation:M. Baroin a assuré que seules les informations "autour du G20 intéressaient les hackers". "Les particuliers, à ma connaissance, ne sont pas concernés. Les dossiers personnels, les dossiers individuels, les dossiers fiscaux ne sont pas concernés. Ce qui était ciblé, c'est l'organisation du G20", a-t-il assuré. Bercy a porté plainte contre X... auprés du parquet de Paris, la DCRI (services de renseignement français) a été saisie. Cent cinquante ordinateurs attaqués Au total, plus de cent cinquante ordinateurs du ministére ont été infiltrés et de nombreux documents piratés, aucun, cependant, ne concernerait des particuliers, de même, les dossiers fiscaux n'ont pas été visés. La méthode des espions est classique A partir d'une adresse e-mail piratée, le "hacker" prend le contrôle de l'ordinateur de sa cible grace à un cheval de Troie, en l'occurrence une piéce jointe. Dés que celle-ci est ouverte, un "mouchard" pénétre le poste de travail de la cible, chacun de ses correspondants au sein de l'administration peut à son tour être infiltré, selon le site de l'hebdomadaire. Chargée de la sécurité des systémes informatiques, l''ANSSI", qui dépend du secrétariat général de la défense et de la sécurité nationale, a procédé à de nombreuses vérifications, notamment à l'Elysée et à Matignon, afin de s'assurer que l'attaque ne s'était pas propagée au-delà de Bercy, selon Paris-Match. "Depuis deux mois, entre vingt et trente personnes de l'Anssi travaillent jour et nuit sur cette affaire. A ma connaissance, seul Bercy a été touché", estime Patrick Pailloux, directeur général de l'Anssi, cité par Paris-Match. Il faudra néanmoins plusieurs semaines aux autorités pour identifier les 150 fonctionnaires ciblés par les espions et sécuriser le systéme informatique de Bercy.

07 Mar 2011 LIRE L'ACTU
Il fait du ski sur un iceberg Archives Secunews SECUNEWS

Il fait du ski sur un iceberg

Andrew McLean, un skieur américain expérimenter voulant réaliser un rêve un peu fou, a décidé de délaisser un temps les pistes de ski classiques afin de tenter une expérience inédite, l'homme s'est en effet rendu en Arctique afin de skier sur les pistes enneigées des icebergs! Comme le montrent les photographies et le film, l'aventure d'Andrew McLean n'est pas sans danger, il faut dire que l'eau est glacée et qu'un petit gilet de sauvetage ne constitue pas vraiment une protection dans ce type d'environnement, mieux vaut donc maîtriser son freinage en bout de "piste". [quote]"J'ai skié naturellement, comme d'habitude, bien que j'étais sur des skis, j'ai senti les mouvements de l'iceberg. C'est surtout en ça que l'expérience s'est différenciée d'une descente en montagne, c'était quelque chose que je voulais faire depuis toujours", explique-t-il[/quote] Il fait du ski sur un iceberg

16 Jan 2011 LIRE L'ACTU
Facebook introduit la reconnaissance faciale pour les photos Archives Secunews SECUNEWS

Facebook introduit la reconnaissance faciale pour les photos

Le réseau social Facebook a annoncé, jeudi 1er juillet 2010, la mise en place d'un nouveau système de reconnaissance faciale, destiné à simplifier le classement des images publiées sur le site. Citation: "Cela va sans doute vous surprendre, mais concernant les photos, les gens prennent le plus gros de leur temps à télécharger, naviguer et taguer leurs photos, nous cherchons donc à améliorer notre expérience dans ce domaine", explique Sam Odio, responsable de Facebook, sur le blog officiel du groupe. L'objectif du nouveau dispositif est en effet de simplifier l'identification des personnes présentes sur les images. Sur chaque photographie, dès qu'un visage est reconnu automatiquement par le programme, une fenêtre apparaît, invitant l'utilisateur du réseau social à inscrire le nom et le prénom de la personne, ou tout autre mot-clé, il y a deux mois, l'entreprise avait déjà acquis la jeune pousse Divvyshot, spécialisée dans la reconnaissance faciale. Vers de nouvelles fonctions plus intrusives ? D'après Facebook, le réseau social, qui dispose d'une communauté de près de 500 millions d'inscrits, compte environ 100 millions de photographies téléchargées chaque jour. Citation: "99 % des utilisateurs de Facebook ont téléchargé au moins une photo", souligne aussi le groupe. "La possibilité de taguer ses photos n'est qu'un début", poursuit M. Odio. Si le responsable de Facebook est encore peu disert l'une des pistes pourrait être un système de reconnaissance faciale et de tags automatiques. Avec des milliards de photos en ligne, la question de la protection de la vie privée, qui a déjà agité Facebook à de nombreuses reprises, risque de se reposer.

09 Jul 2010 LIRE L'ACTU
Un code cryptée glissée dans le logo du Pantagone Archives Secunews SECUNEWS

Un code cryptée glissée dans le logo du Pantagone

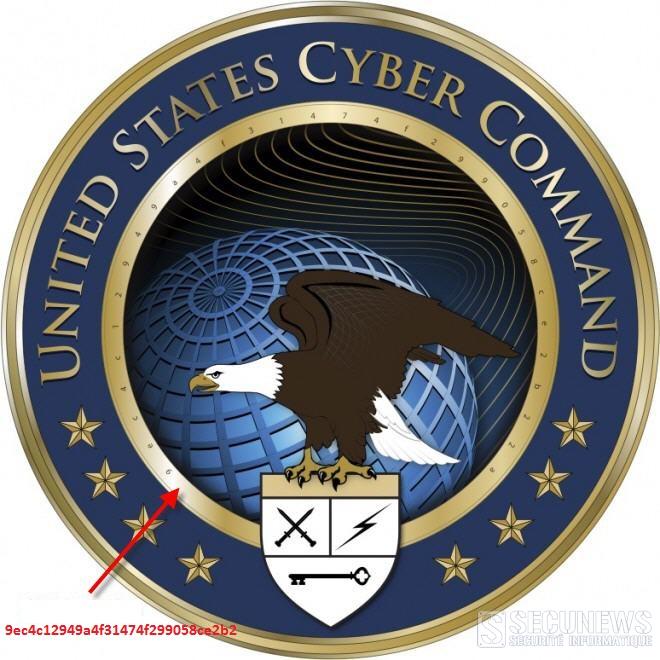
"9ec4c12949a4f31474f299058ce2b22a", cette curieuse série de chiffres et de lettres n'est pas le fruit d'un employé qui se serait endormi sur son clavier d'ordinateur, c'est un message codé inscrit sur le logo du nouveau "cyber-commandement" militaire américain. Intrigué par cette énigme, le magazine Wired a mis ses lecteurs au défi de décrypter le code glissé dans l'insigne du commandement chargé de réagir aux attaques informatiques, qui met par ailleurs en scène un aigle perché sur un blason frappé d'épées croisées, d'une clé et d'un éclair. En 24 heures, la page internet du site de Wired s'est noircie de suggestions d'espions en herbe. Pour la plupart, il s'agirait seulement du cryptage en une série de lettres et chiffres de la phrase définissant la mission du cyber-commandement, via un algorithme baptisé MD5 . D'autres émettaient des pistes plus originales. "C'est le mot de passe d'accès au réseau Wi-Fi à leur quartier-général", proposait "kmadams85." Le cyber-commandement militaire américain est chargé de réagir aux attaques informatiques et de mener des offensives dans le cyberespace, tandis que ses réseaux numériques sont de plus en plus la cible de pirates et d'espions. Ce tout nouveau commandement est dirigé par le général Keith Alexander, également à la tête de la très secrète Agence américaine de sécurité nationale ( NSA ), qui a pour mission de surveiller les réseaux de télécommunication et d'internet. Le bout de code avait bien une signification et représente le plan d'action de ce cyber-commandement, mis en place en juin 2009. Le message voudrait donc dire: [quote]USCYBERCOM planifie, coordonne, intègre, synchronise et conduit des activités pour : diriger des opérations de défense des réseaux du département de la Sécurité et de l’Information, prépare des opérations d’un large spectre dans le cyberespace afin de mener des opérations sur tous les domaines et assurer les actions de liberté américaines et alliées dans le cyberespace et empêcher que nos adversaires en fassent de même ». Respiration.[/quote]

03 Jul 2010 LIRE L'ACTU