Moteur de recherche

Résultats pour : "pique"

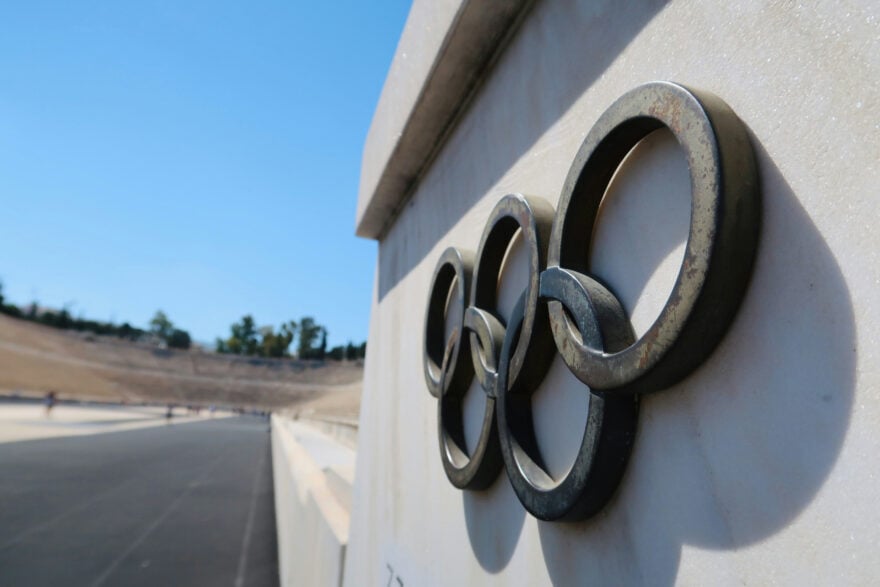
Les élections ont tout changé : Berlin annule sa candidature olympique. La ville ne retrouvera pas les JO, 100 ans après “les jeux de la honte” Presse-Citron Général

Les élections ont tout changé : Berlin annule sa candidature olympique. La ville ne retrouvera pas les JO, 100 ans après “les jeux de la honte”

Cette décision fait suite aux élections régionales de dimanche, au cours desquelles le parti de gauche Die Linke est arrivé en tête avec 25 % des voix. La candidate tête de liste s’oppose à la candidature de la capitale pour accueillir les Jeux olympiques et paralympiques d'été. En 1936, Berlin accu

24 Sep 2026 LIRE L'ACTU

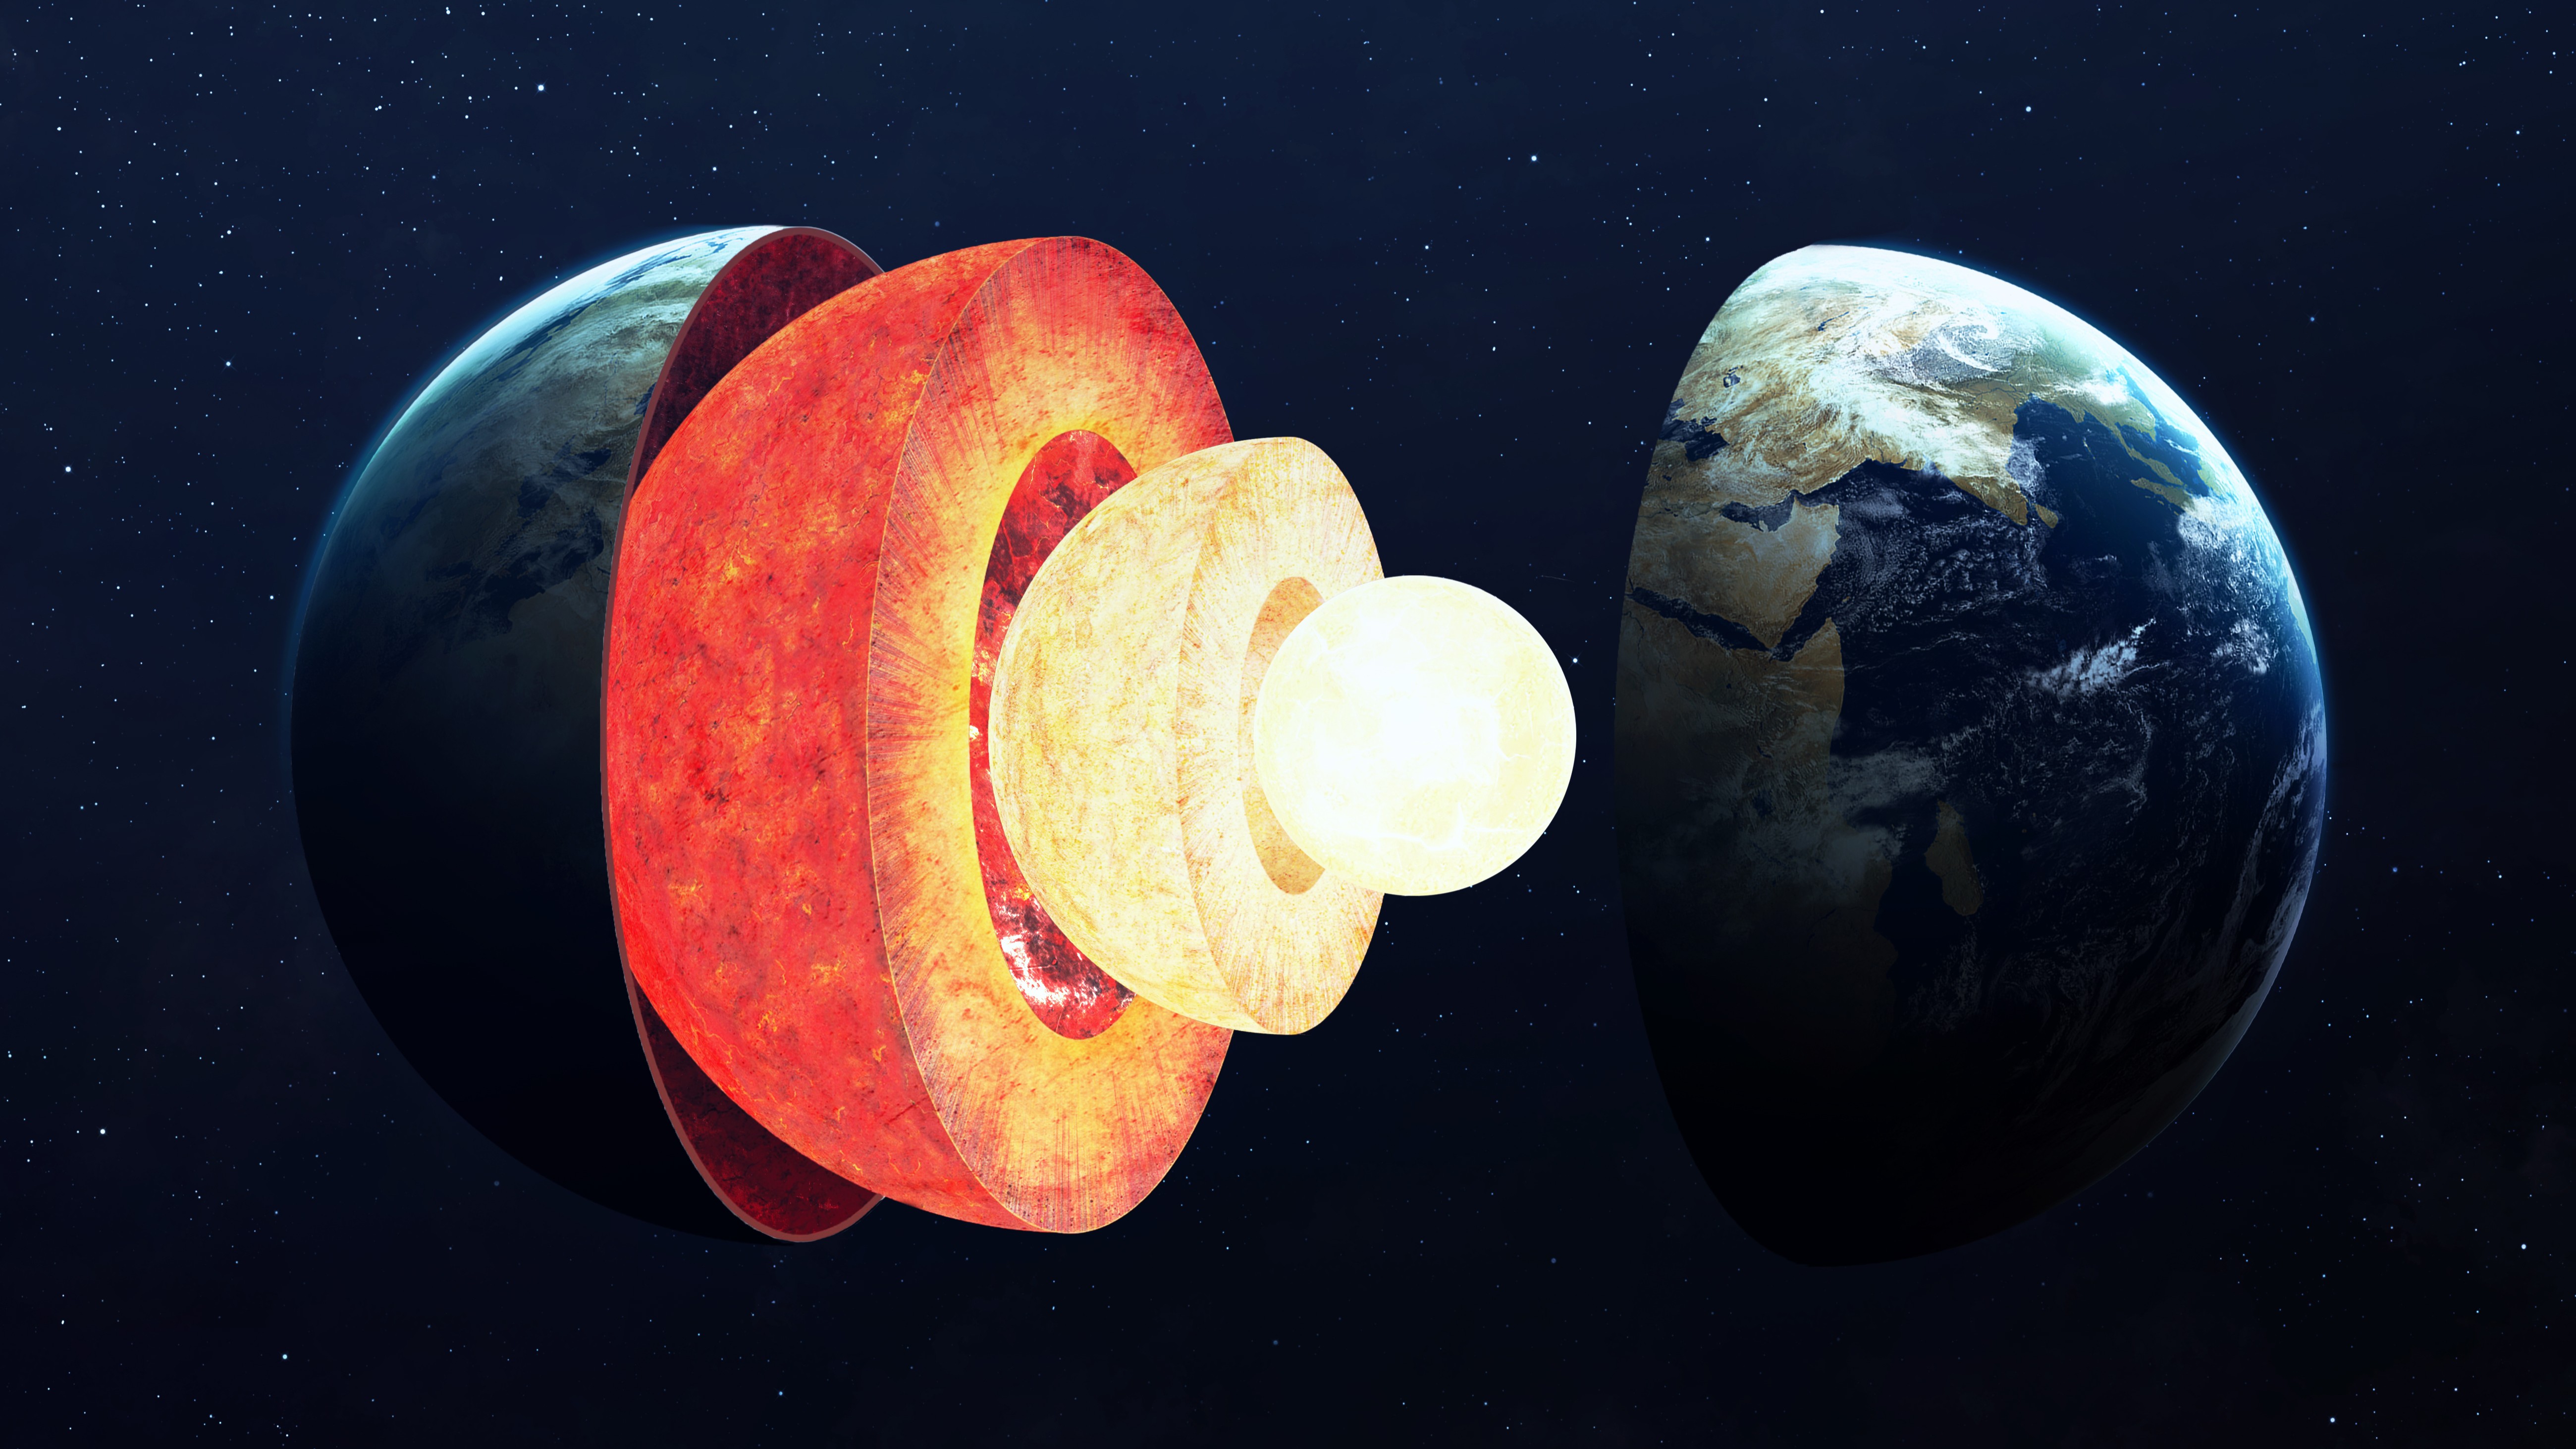
À 2 900 km de profondeur, la Terre pourrait abriter une immense réserve d’eau : une pièce manquante de l’un des cycles les plus importants de notre planète

Des anomalies isotopiques identifiées dès les années 1970, confirmées par l'étude de l'hydrogène dans la décennie 2010 le suggéraient déjà : il y a de l'eau, quelque part dans les entrailles les plus profondes de la Terre. Il restait à démontrer qu'elle pouvait y rester emprisonnée aux frontières du

19 Sep 2026 LIRE L'ACTU
Fantom le ransomware qui se fait passer pour Windows Update Archives Secunews SECUNEWS

Fantom le ransomware qui se fait passer pour Windows Update

Nous vous conseillons souvent de mettre à jour votre système d’exploitation et votre logiciel régulièrement, les vulnérabilités, bien que corrigées à temps, peuvent être infectées par un 'malware'. Eh bien, il s’avère qu’un 'ransomware' nommé 'Fantom' profite de l’idée même de ces mises à jour. D’un point de vue technique, le ransomware 'Fantom' est quasiment identique à ses semblables. Il est basé sur le code de ransomware de l’open source 'EDA2', qui a été développé par 'Utku Sen' dans le cadre d’une expérience ratée. Il fait partie en réalité des nombreux ransomwares à chiffrement basés sur EDA2, mais dans sa tentative de camoufler son activité, Fantom va un peu plus loin. Nous ne connaissons pas encore les méthodes de distribution de Fantom. Après s’être infiltré sur un ordinateur, il commence sa routine habituelle de ransomware: [quote]Il crée une clé de chiffrement, la chiffre, et l’enregistre sur un serveur de commande et contrôle afin de l’utiliser ultérieurement. Ensuite, le cheval de Troie analyse l’ordinateur, à la recherche de fichiers qu’il pourrait chiffrer (plus de 350, y compris des formats populaires de documents Office, des audio et images). .001, .1cd, .3d, .3d4, .3df8, .3fr, .3g2, .3gp, .3gp2, .3mm, .7z, .aac, .abk, .abw, .ac3, .accdb, .ace, .act, .ade, .adi, .adpb, .adr, .adt, .ai, .aim, .aip, .ais, .amf, .amr, .amu, .amx, .amxx, .ans, .ap, .ape, .api, .apk, .arc, .arch00, .ari, .arj, .aro, .arr, .arw, .asa, .asc, .ascx, .ase, .asf, .ashx, .asmx, .asp, .aspx, .asr, .asset, .avi, .avs, .bak, .bar, .bay, .bc6, .bc7, .bck, .bdp, .bdr, .bib, .bic, .big, .bik, .bkf, .bkp, .blob, .blp, .bmc, .bmf, .bml, .bmp, .boc, .bp2, .bp3, .bpl, .bsa, .bsp, .cag, .cam, .cap, .car, .cas, .cbr, .cbz, .cc, .ccd, .cch, .cd, .cdr, .cer, .cfg, .cfr, .cgf, .chk, .clr, .cms, .cod, .col, .cp, .cpp, .cr2, .crd, .crt, .crw, .cs, .csi, .cso, .css, .csv, .ctt, .cty, .cwf, .d3dbsp, .dal, .dap, .das, .dayzprofile, .dazip, .db0, .dbb, .dbf, .dbfv, .dbx, .dcp, .dcr, .dcu, .ddc, .ddcx, .dem, .der, .desc, .dev, .dex, .dic, .dif, .dii, .dir, .disk, .divx, .diz, .djvu, .dmg, .dmp, .dng, .dob, .doc, .docm, .docx, .dot, .dotm, .dotx, .dox, .dpk, .dpl, .dpr, .dsk, .dsp, .dvd, .dvi, .dvx, .dwg, .dxe, .dxf, .dxg, .elf, .epk, .eps, .eql, .erf, .err, .esm, .euc, .evo, .ex, .exif , .f90, .faq, .fcd, .fdr, .fds, .ff, .fla, .flac, .flp, .flv, .for, .forge, .fos, .fpk, .fpp, .fsh, .gam, .gdb, .gho, .gif, .grf, .gthr, .gz, .gzig, .gzip, .h3m, .h4r, .hkdb, .hkx, .hplg, .htm, .html, .hvpl, .ibank, .icxs, .idx, .ifo, .img, .indd, .ink, .ipa, .isu, .isz, .itdb, .itl, .itm, .iwd, .iwi, .jar, .jav, .java, .jc, .jfif, .jgz, .jif, .jiff, .jpc, .jpe, .jpeg, .jpf, .jpg, .jpw, .js, .json, .kdb, .kdc, .kf, .kmz, .kwd, .kwm, .layout, .lbf, .lbi, .lcd, .lcf, .ldb, .lgp, .litemod, .log, .lp2, .lrf, .ltm, .ltr, .ltx, .lvl, .m2, .m2v, .m3u, .m4a, .mag, .man, .map, .max, .mbox, .mbx, .mcd, .mcgame, .mcmeta, .md, .md3, .mdb, .mdbackup, .mddata, .mdf, .mdl, .mdn, .mds, .mef, .menu, .mic, .mip, .mkv, .mlx, .mod, .mov, .moz, .mp3, .mp4, .mpeg, .mpg, .mpqge, .mrw, .mrwref, .msg, .msp, .mxp, .nav, .ncd, .ncf, .nds, .nef, .nfo, .now, .nrg, .nri, .nrw, .ntl, .odb, .odc, .odf, .odi, .odm, .odp, .ods, .odt, .odtb .oft, .oga, .ogg, .opf, .orf, .owl, .oxt, .p12, .p7b, .p7c, .pab, .pak, .pbf, .pbp, .pbs, .pcv, .pdd, .pdf, .pef, .pem, .pfx, .php, .pkb, .pkh, .pkpass, .pl, .plc, .pli, .pm, .png, .pot, .potm, .potx, .ppd, .ppf, .pps, .ppsm, .ppsx, .ppt, .pptm, .pptx, .prc, .prt, .psa, .psd, .psk, .pst, .ptx, .puz, .pwf, .pwi, .pwm, .pxp, .py, .qbb, .qdf, .qel, .qic, .qif, .qpx, .qtq, .qtr, .r3d, .ra, .raf, .rar, .raw, .rb, .re4, .res, .rev, .rgn, .rgss3a, .rim, .rng, .rofl, .rrt, .rsrc, .rsw, .rte, .rtf, .rts, .rtx, .rum, .run, .rv, .rw2, .rwl, .sad, .saf, .sav, .sb, .sc2save, .scm, .scn, .scx, .sdb, .sdc, .sdn, .sds, .sdt, .sen, .sfs, .sfx, .sh, .shar, .shr, .shw, .sid, .sidd, .sidn, .sie, .sis, .slm, .sln, .slt, .snp, .snx, .so, .spr, .sql, .sqx, .sr2, .srf, .srt, .srw, .ssa, .std, .stt, .stx, .sud, .sum, .svg, .svi, .svr, .swd, .swf, .syncdb, .t12, .t13, .tar, .tax, .tax2015, .tax2016, .tbz2, .tch, .tcx, .text, .tg, .thmx, .tif, .tlz, .tor, .tpu, .tpx, .trp, .tu, .tur, .txd, .txf, .txt, .uax, .udf, .umx, .unity3d, .unr, .unx, .uop, .upk, .upoi, .url, .usa, .usx, .ut2, .ut3, .utc, .utx, .uvx, .uxx, .val, .vc, .vcd, .vdf, .vdo, .ver, .vfs0, .vhd, .vmf, .vmt, .vob, .vpk, .vpp_pc, .vsi, .vtf, .w3g, .w3x, .wad, .war, .wav, .wave, .waw, .wb2, .wbk, .wdgt, .wks, .wm, .wma, .wmd, .wmdb, .wmmp, .wmo, .wmv, .wmx, .wotreplay, .wow, .wpd, .wpk, .wpl, .wps, .wsh, .wtd, .wtf, .wvx, .x3f, .xf, .xl, .xla, .xlam, .xlc, .xlk, .xll, .xlm, .xlr, .xls, .xlsb, .xlsm, .xlsx, .xltx, .xlv, .xlwx, .xml, .xpi, .xpt, .xvid, .xwd, .xxx, .yab, .yps, .z02, .z04, .zap, .zip, .zipx, .zoo, .ztmp Il utilise la clé en question pour les chiffrer et ajoute l’extension .fantom aux noms des fichiers.[/quote] En dépit de tous ces procédés déployés en arrière-plan, la partie la plus intéressante se produit sous les yeux de la victime. Avant d’aborder cette partie, il est important de noter que ce ransomware exécutable se fait passer pour une mise à jour critique de Windows Update. Et lorsque le malware se met au travail, il n’exécute non pas un, mais deux programmes: [quote]- Le chiffrement lui-même - Un petit programme d’apparence inoffensive nommé WindowsUpdate.exe. Ce dernier est utilisé dans le but de contrefaire un véritable écran de Windows Update (un écran bleu vous informant que Windows est en cours d’actualisation). Tandis que Fantom chiffre les fichiers des utilisateurs, le message sur l’écran affiche que 'la mise à jour (en réalité, le chiffrement) progresse'.[/quote] Ce piège est conçu pour distraire l’attention des victimes, de façon à ce qu’elles ne se rendent pas compte qu’il y a une activité suspecte sur leurs ordinateurs. Le faux Windows Update s’exécute en mode plein écran, et bloque visuellement l’accès à d’autres programmes. [quote]Si les utilisateurs commencent à se méfier, ils peuvent réduire le faux écran en appuyant sur Ctrl+F4, mais malheureusement cela n’empêchera pas à Fantom de chiffrer leurs fichiers.[/quote] Une fois qu’il a terminé son processus de chiffrement, Fantom efface ses traces (il supprime les exécutables), créer une demande de rançon .html, la copie dans chaque fichier, et remplace le fond d’écran de l’ordinateur par une notification. L’hacker fournit une adresse mail afin que la victime puisse le contacter, discuter des modalités de paiement, et recevoir des instructions supplémentaires. Le fait de laisser des informations de contact est typique des hackers russes. D’autres signes indiquent que les coupables sont de cette nationalité: L’adresse mail 'Yandex.ru' et leur très mauvais anglais. [quote]Comme l’a signalé le site 'Bleeping Computer' 'c’est probablement la pire grammaire et la plus mauvaise expression écrite que j’aie jamais vues dans une demande de rançon'.[/quote] La mauvaise nouvelle est qu’à ce jour, il n’y a pas de façon de déchiffrer des fichiers chiffrés sans payer la rançon (non recommandée). Par conséquent, la meilleure approche à adopter est celle d’éviter d’en être la victime. Voici quelques conseils. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

08 Sep 2016 LIRE L'ACTU
Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi ! Archives Secunews SECUNEWS

Si vous êtes intéressé par les J.O de Rio 2016, les cybercriminels aussi !

Au fur et à mesure que les Jeux Olympiques de Rio approchent (5-21 août 2016), les cybercriminels tendent de plus en plus de pièges aux fans de sport. Ils emploient toutes sortes de tactiques: - Des lettres d’hameçonnage et de faux sites web - Des réseaux Wi-Fi piratés - Des skimmers, et même de faux distributeurs. - Les hackers clonent également des cartes de crédit à l’aide de ports USB situés dans les aéroports. Voici tous les types de menaces possibles: Kaspersky a analysé en profondeur les événements de Rio ainsi que les sites dédiés aux Jeux Olympiques. - Phishing: [quote]Les cybercriminels voient les événements sportifs comme une aubaine et les Jeux Olympiques 2016 ne faisant pas exception à la règle. Les 'hackers'ont créé de nombreux faux sites ('Phishing') dans le but de voler des données personnelles des fans de sport et des employés du Comité international olympique (CIO) travaillant au Brésil. Par exemple, en février 2016, certains escrocs avaient fait une copie du portail intranet du CIO (dont Kaspersky avait détecté une série d’attaques). Les données bancaires des fans de sport sont également une bonne proie pour les hackers. Certains numéros de cartes de crédit ont été obtenus par e-mail. Les e-mails en question attiraient les victimes via des concours pour tenter de gagner une voiture ou des places pour les Jeux Olympiques. Les utilisateurs suivaient les liens, entraient leurs données, aidant ainsi les cybercriminels à cloner leurs cartes de crédit.[/quote] Si le vol de données bancaires est très rentable, c’est encore plus vrai pour les transferts d’argent. Par exemple, certains hackers proposaient en vente libre des places aux Brésiliens (alors que les habitants du pays pouvaient les obtenir dans des loteries officielles). Au total, ce sont 230 noms de domaine qui ont été détectés et ajoutés à la liste noire Kaspersky. - Wi-Fi dangereux. [quote]Le roaming coûte cher, et par conséquent les voyageurs se connectent souvent au Wi-Fi gratuit. Grossière erreur! les hackers piratent des réseaux Wi-Fi légitimes ou créer les leurs afin d’intercepter et de manipuler le contenu que voient les victimes sur leurs navigateurs. Des centaines de milliers de fans vont venir en masse au Brésil pour assister aux Jeux Olympiques, et nombreux sont ceux qui auront besoin d’Internet. Kaspersky Lab a contrôlé des réseaux Wi-Fi se trouvant dans des zones spécifiques de Rio susceptibles d’attirer les touristes : le Comité olympique du Brésil, le parc olympique, et les stades (Maracanã, Maracanãzinho et Engenhão). Ces endroits disposent d’environ 4500 points d’accès uniques. - 18% d’entre eux ne sont pas sécurisés et ouvertement configurables. - 7% faiblement protégés.[/quote] En conséquence de cela, près d’un quart des réseaux Wi-Fi dans ces zones des Jeux Olympiques se retrouvent vulnérables, pour le bonheur des hackers. - Skimmers, faux distributeurs et clones [quote]Les Brésiliens connaissent bien les 'skimmers', des bandes magnétiques spécialement installées sur les distributeurs automatiques dans le but de voler des données de carte de crédit. Les cybercriminels utilisent ensuite ces données pour cloner les cartes des victimes afin d’en tirer profit. Cette forme d’attaque est tellement répandue au Brésil, qu’elle a été surnommée localement 'Chupacabra'. En général, les skimmers sont installés dans des lieux touristiques, tels que l’aéroport international de Rio. Par exemple, en 2014, un gang de hackers y a installé 14 skimmers sur les guichets automatiques, parfois même, les cybercriminels installent de faux distributeurs sur des guichets originaux. (Skimmer pour DAB qui remplace l’ensemble du système)[/quote] Pour se protéger, voici quelques règles: [quote]1- assurez-vous que la lumière verte du lecteur de cartes soit active (un skimmer n’a en général pas de lumière du tout ou alors elle se trouve éteinte). 2- Avant d’effectuer une transaction, évaluez à vue de nez si le distributeur contient des éléments suspects tels que des parties manquantes ou mal fixées. 3- Cachez le clavier numérique avec votre main au moment d’introduire votre code.[/quote] Les skimmers et les faux distributeurs automatiques ne demeurent pas la seule menace. Un gentil serveur ou commerçant peut également cloner votre carte. [quote]1- Ne donnez jamais votre carte seule à des commerçants. (S’ils ne veulent pas vous apporter la machine, réclamez-leur de venir avec le terminal.) 2- Avant de taper votre code, assurez-vous d’être sur le bon écran de paiement, et que votre PIN n’y apparaisse pas. 3- Si une machine vous parait louche ou si vous avez d’autres réticences, payez en espèces. (Il est toujours utile d’avoir du liquide en renfort.)[/quote] - Les pièges des ports USB [quote]Les appareils mobiles ont tendance à se décharger plus rapidement lorsque leurs propriétaires sont en voyage, sollicités pour des photos, l’activation des services de localisation, Internet ou encore des partages sur les réseaux sociaux. C’est pourquoi de nombreuses villes investissent dans des bornes de recharge à destination, en partie, des touristes. Sur ces bornes de recharge, il est possible de charger son téléphone en utilisant un câble qui sort d’un terminal ou via un port USB. Mais attention aux ports USB piratés ! En cas de connexion via USB, l’attaquant peut exécuter des commandes en vue d’obtenir des informations sur l’appareil, dont le modèle, l’IMEI, le numéro de téléphone et l’état de la batterie. Ces informations permettent d’organiser une attaque contre le modèle de téléphone en question, puis d’infecter l’appareil et de récolter les informations personnelles. Les règles pour vous protéger contre ce genre d’attaque: - Utilisez toujours votre propre chargeur et évitez d’acheter un chargeur d’origine inconnue. - Utilisez la prise au lieu du connecteur USB lorsque vous utilisez une borne de charge inconnue. - N’utilisez pas les câbles de charge des bornes de charge publiques. (Borne de charge dans un taxi brésilien) (Borne de charge à l’aéroport international de Rio)[/quote]

04 Aug 2016 LIRE L'ACTU
La black hops III midnight pale ale, une bière Call of Duty pour l’Australie Archives Secunews SECUNEWS

La black hops III midnight pale ale, une bière Call of Duty pour l’Australie

La mode chez les jeux 'AAA' est apparemment à l'alcool, après la bière Fallout 4, Activision s'y met aussi et lance une marque de bière pour la sortie du prochain Call of Duty, estampillée, la Black Hops à 4,8% En Australie uniquement, dommage pour les autres! La “black hops III midnight pale ale” (en gros, le jeu de mot provient de “hops” qui signifie houblons) sera vendue 25$ le pack (Soit plus de quatre euros par bouteille), ce qui est très cher pour une simple bière de soif typique des pays anglo-saxons, avec une robe noire (ce qui ne change pas grand chose au goût, ne vous attendez pas à une similarité avec un stout ou une porter). Une nouvelle mode est peut-être lancée… Accéder au site officiel.

02 Nov 2015 LIRE L'ACTU
Phonebloks, un smartphone en pièces détachées Archives Secunews SECUNEWS

Phonebloks, un smartphone en pièces détachées

Un designer hollandais a imaginé un concept de téléphone à la durée de vie presque illimitée, il cherche maintenant des partenaires afin de concrétiser son idée. L'idée est simple, mais il fallait y penser. Dave Hakkens, un designer hollandais, a publié mardi une vidéo détaillant le concept d'un smartphone un peu particulier, le Phonebloks. Particularité: Grâce à ses pièces facilement interchangeables, cet appareil pourrait avoir une durée de vie bien plus élevée que celle des autres smartphones du marché. Un smartphone sur mesure Citation: "Un téléphone ne marche que quelques années avant qu'il ne casse ou devienne obsolète", explique Dave Hakkens. "C'est souvent la faute d'une seule petite pièce. Mais on jette quand même l'appareil tout entier car il est presque impossible de le réparer." En partant de ce constat, il a imaginé un téléphone dont les composants (batteries, mémoire, WIFI, haut-parleur) sont fixés à une base électrique, une fois que l'un d'entre eux tombe en panne, il est alors facile de changer la pièce faisant défaut, et ainsi garder son smartphone plus longtemps. Autre utilité de Phonebloks: L'appareil est entièrement personnalisable. En le commandant sur Internet, ses utilisateurs peuvent choisir la marque et la qualité de ses composants. Par exemple, une photographe en herbe pourra demander un téléphone avec un plus gros objectif et, en échange, une plus petite batterie. À chaque utilisateur son propre smartphone et au prix qui lui convient, selon les composants qu'il choisit. Un projet difficile à réaliser Sur le papier, Phonebloks a tout du smartphone idéal, mais dans la pratique, cet appareil n'existe pas, ou tout du moins, pas encore, il cherche à présent à relayer son message sur les réseaux sociaux. Cette campagne doit l'aider à trouver des partenaires avec qui construire un prototype de son appareil, en vue d'une commercialisation. Aussi séduisante soit-elle, l'idée de Dave Hakkens semble aussi très utopique. De nombreuses voix s'élèvent déjà pour contredire le designer, qui assure que son appareil pourra fonctionner comme n'importe quel smartphone, mais ce dernier n'apporte aucun détail technique permettant d'appuyer ses propos. "C'est une idée complètement folle, mais des idées encore plus folles se sont déjà réalisées, résume le site spécialisé Engadget.. L'obsolescence programmée (la fabrication de produits volontairement promis à une usure rapide, afin de pousser à la consommation) est pourtant un sujet qui touche les consommateurs. En France, un groupe de parlementaires écologistes a " déposé devant le Sénat un amendement " visant à lutter contre cette pratique. Parmi les entreprises pointées du doigt, on retrouve par exemple l'américain Apple. Hasard du calendrier, le projet Phonebloks a été dévoilé mardi soir, jour de la présentation des nouveaux iPhone.

13 Sep 2013 LIRE L'ACTU
Les robots envahissent la télé-réalité avec Robot Combat League Archives Secunews SECUNEWS

Les robots envahissent la télé-réalité avec Robot Combat League

La chaîne américaine Syfy, manifestement inspirée par le blockbuster Real Steal, a lancé en février 2013 la première émission de télé-réalité mettant en scène des combats de robots géants. Les humains participant au show, répartis en 12 équipes de deux, se voient attribués une carcasse d’acier haute de 2,50 mètres et pesant 450kg conçue par Mark Setrakian (Hellboy, Men in Black). Les combats se déroulent en deux rounds de deux minutes séparés par une pause réparations de 20 minutes. Tous les coûts sont permis, et la règle est de taper fort (quitte à rajouter quelques étincelles pour rendre le tout un brin épique). Pour augmenter l’intérêt du jeu, chaque robot disposera de forces et de faiblesses qui lui seront propres. Citation: Mark Stern, président de SyFy, explique que "Setrakian a créé des systèmes robotiques qui peuvent reproduire les actions et mouvements des humains. Nous avons des robots décapités, nous avons des robots coupés en deux. C’est vraiment spectaculaire ". (Commander Vs Scorpio)

21 Mar 2013 LIRE L'ACTU
Le groupe LulzSec annonce la fin de ses activités Archives Secunews SECUNEWS

Le groupe LulzSec annonce la fin de ses activités

Le groupe de pirates informatiques Lulz Security, ou LulzSec, a annoncé samedi 27 juin 2011 qu'il mettait fin à ses activités. 50 jours aprés avoir lancé une campagne de piratage informatique durant laquelle il a notamment revendiqué des attaques contre la CIA et le FBI. Citation:"Nous sommes Lulz Security, et ceci est notre message final", a annoncé le groupe dans un message d'une demi-douzaine de paragraphes, auquel il renvoyait depuis son compte Twitter. "Notre croisiére prévue de 50 jours s'est terminée, et nous devons maintenant voguer au loin, laissant derriére, nous l'espérons, une inspiration, de la peur, du déni, du bonheur, de l'approbation, de la désapprobation, de la moquerie, de l'embarras, de la réflexion, de la jalousie, de la haine, même du bonheur. Au moins nous espérons avoir eu un impact microscopique sur quelqu'un, quelque part", a annoncé "l'équipage de six personnes" du groupe. Ces derniers 50 jours nous avons perturbé et mis au jour des entreprises, des gouvernements, souvent la population générale elle-même, juste parce que nous le pouvions", a précisé le groupe, évoquant "l'excitation pure, ininterrompue, chaotique, de l'amusement et de l'anarchie". Cette annonce intervient deux jours aprés qu'un jeune Britannique de 19 ans, interpellé lundi et soupçonné d'appartenir au groupe, eut été placé en détention provisoire jeudi, à l'issue d'une premiére audition devant un juge londonien. Lulz Security, qui a nié que le jeune homme soit l'un de ses membres, a toujours affirmé agir pour se "divertir" en se défendant de poursuivre tout but crapuleux. Voir le communiqué de Lulzsec (traduction approximative par Google) Voir aussi: Arrestation d'un membre présumé du groupe LulzSec La CIA attaquée par les pirates LulzSec

27 Jun 2011 LIRE L'ACTU
Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic Archives Secunews SECUNEWS

Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic

Virgin Galactic a effectué le premier vol dans l’atmosphère de sa navette et testé les conditions de son atterrissage, aucun problème à signaler, la navette s'est posée comme une plume sur la piste. Dés 2013, les premiers vols commerciaux débuteront chez Virgin Galactic, la société de Richard Branson fait tout pour tenir les délais, sachant que 400 personnes ont déjà payé les 200.000 dollars du billet vers l'espace. La navette "SpaceShipTwo", qui emmènera les touristes du ciel dans l’atmosphère pour un vol en apesanteur d'une durée de seulement trois à quatre minutes, a d'ailleurs été testée pour la première fois. Portée par WhiteKnightTwo, le vaisseau qui l'accompagne à une altitude de 100 km avant de la lacher en chute libre pour reproduire l'apesanteur, la navette s'est posée sans encombre sur la piste du désert de Mojave en Californie. Un vrai succès pour l'entreprise et le créateur de l'avion Burt Rutan. Le SpaceShipTwo, qui est restée en position horizontale durant sa chute avant de se poser délicatement telle une plume, pourra accueillir 6 passagers à son bord. La navette fait 9 mètres d'envergure avec une cabine de 3,60 mètres de long pour 2,30 mètres de diamètre. La vidéo de ce test a été filmée par les caméras télescopiques de l'Observatoire de Clay. Premier vol pour le vaisseau SpaceShipTwo de Virgin Galactic

24 May 2011 LIRE L'ACTU
Il pique-nique avec un ours polaire Archives Secunews SECUNEWS

Il pique-nique avec un ours polaire

Tournée il y a une grosse vingtaine d'années pendant un séjour sur l'archipel norvégien du Svalbard (Spitzberg) à un millier de kilomètres du pôle Nord, la vidéo a été mise en ligne mercredi Cette vidéo permet également de sensibiliser le grand public sur la disparition progressive de cette espèce, qui subit de plein fouet le réchauffement climatique. Espèce protégée, l'ours polaire est gravement menacé par le recul de la banquise sous l'effet du réchauffement climatique, d'après les scientifiques américains de l'US Geological Survey, les deux tiers des 20.000 à 25.000 ours blancs vivant aujourd'hui risquent de disparaître à l'horizon 2050. Il pique-nique avec un ours polaire

07 Jan 2011 LIRE L'ACTU
Il pêche un poisson tigre d'1m50 Archives Secunews SECUNEWS

Il pêche un poisson tigre d'1m50

Lors du tournage de l'émission d'ITV, "Rive Monsters", Jérémy Wade, Pêchant le long du fleuve Congo en Afrique, un Britannique de 52 ans a eu la surprise de voir pendre au bout de sa ligne poisson tigre (espèce de piranha géant) impressionnant aux dents effrayantes ! Effrayant n’est-ce pas ? Ce gros poisson, aux dents qui n’ont rien à envier à celles du requin blanc, porte le doux nom de Poisson tigre goliath et n’hésitera pas à vous croquer grâce à ses 32 dents acérées, comme il dévore les crocodiles qui fond sa taille (de 1.5 à 3.5 mètres) dans les grands lacs d’Afrique. Ce poisson est aussi féroce que ce qu’il laisse à penser et il a été très difficile pour Jeremy Wade, biologiste et reporteur anglais, de le capturer dans un fleuve du Congo. Il est assez rare de le capturer, car ils se trouvent bien cachés dans les endroits reculés du Congo, où il aime manger les crocodiles de sa taille et prendre des morceaux sur les plus gros, ainsi qu’un petit faible pour l’homme, lorsqu’il en croise la route. Jeremy Wade, qui anime une émission consacrée aux poissons atypiques, rejette, comme tout bon biologiste, ces prises vivantes à l’eau, sauf dans ce cas ou la population locale a désiré le manger (il vaut mieux prévenir que guérir). Il pêche un poisson tigre d'1m50

27 Oct 2010 LIRE L'ACTU
Windows 95, c'était il y a plus de 15 ans! Archives Secunews SECUNEWS

Windows 95, c'était il y a plus de 15 ans!

C'est le premier succès commercial de Microsoft. C’était il y a déjà 15 ans, le 24 août 1995 très précisément, Microsoft lançait Windows 95. Bill Gates, n’a certainement pas oublié cette date, le succès commercial de Windows 95 lui a permis de construire sa fortune. Nombre d'utilisateurs se souviennent probablement encore du système d’exploitation, avec nostalgie ou non. Pour les plus jeunes, Windows 95 semblera arraché d’un autre âge avec ces prérequis: - Processeur 386DX (un 486 étant recommandé) - 4 Mo de mémoire - 40 Mo d’espace disque En 15 ans, l’informatique a en effet beaucoup évolué. Internet Explorer a d’abord été diffusé sous forme d’une option du pack plus! payant de Windows 95, il a ensuite été intégré à Windows NT 4, quelques mois plus tard, toujours en 1995. La version 3.0 d’IE sera elle directement livrée avec l’OS en 1996. Netscape Navigator y perdra sa suprématie. Bienvenu sur le bureau Windows 95 après l’installation. Le bouton "Start", c’est-à-dire "Démarrer" a pris du service avec Windows 95. Pour illustrer cette évolution (l’arrivée d’une véritable interface graphique), Microsoft s’est même offert une campagne publicitaire d’envergure. La bande son ? "Start me up" des Rolling Stones. Des fenêtres, des fenêtres, des fenêtres… quoi de plus normal comme interface pour un logiciel baptisé "Windows". Sommaires, les options de la barre de tâches ont quelque peu évolué depuis, même si les deux onglets (barres des tâches et menu démarrer) seront toujours présents dans Windows XP. Les plaisirs de la base de registre. L’explorateur Windows du système d’exploitation de Microsoft en 1995, la fonctionnalité indispensable pour naviguer dans les répertoires. Compte tenu du faible niveau de développement d'Internet en 1995 de l’Internet, IE présente une interface pour le moins rugueuse. Paramétrer un réseau n’était pas aussi simple que cela peut l’être avec un OS moderne, même si Windows 95 gérait déjà le DHCP. Quel utilisateur de Windows ne se souvient pas de sa première partie de démineur ou de Dame de pique ? Dans Windows 7, ces deux jeux sont d’ailleurs toujours bien présents, aux côtés de différents autres petits divertissements. Le panneau de configuration de Windows 95, avec des menus devenus des classiques. Avec Windows 95 et les versions suivantes, les utilisateurs ont également pu apprendre à haïr "l’écran bleu de la mort" ou "Blue Screen of Death", la conséquence d’une erreur fatale, surgissant toujours de manière impromptue.

10 Oct 2010 LIRE L'ACTU
Le Phishing c'est quoi et comment s'en protéger ? Archives Secunews SECUNEWS

Le Phishing c'est quoi et comment s'en protéger ?

Le phishing (contraction des mots anglais fishing, en français pêche, et phreaking , désignant le piratage de lignes téléphoniques), traduit parfois en hameçonnage, est une technique frauduleuse utilisée par les pirates informatique pour récupérer des informations (généralement bancaires) auprès d'internautes. La technique du est une technique d' ingénierie sociale c'est à dire consistant à exploiter non pas une faille informatique mais la faille humaine en dupant les internautes par le biais d'un courrier électronique semblant provenir d'une entreprise de confiance, typiquement une banque ou un site de commerce. Le mail envoyé par ces pirates usurpe l'identité d'une entreprise (banque, site de commerce électronique, etc...) et les invite à se connecter en ligne par le biais d'un lien hypertexte et de mettre à jour des informations les concernant dans un formulaire d'une page web factice, copie conforme du site original, en prétextant par exemple une mise à jour du service, une intervention du support technique, etc... Dans la mesure où les adresses électroniques sont collectées au hasard sur Internet, le message a généralement peu de sens puisque l'internaute n'est pas client de la banque de laquelle le courrier semble provenir. Mais sur la quantité des messages envoyés il arrive que le destinataire soit effectivement client de la banque. Ainsi, par le biais du formulaire, les pirates réussissent à obtenir les identifiants et mots de passe (Login-password) des internautes ou bien des données personnelles ou bancaires(numéro de client, numéro de compte en banque, etc...). Grâce à ces données les pirates sont capables de transférer directement l'argent sur un autre compte ou bien d'obtenir ultérieurement les données nécessaires en utilisant intelligemment les données personnelles ainsi collectées. Comment se protéger du phishing Lorsque vous recevez un message provenant a priori d'un établissement bancaire ou d'un site de commerce électronique il est nécessaire de vous poser les questions suivantes: [quote]- Ai-je communiqué à cet établissement mon adresse de messagerie ? - Le courrier reçu possède-t-il des éléments personnalisés permettant d'identifier sa véracité (numéro de client, nom de l'agence, etc...) ?[/quote] Par ailleurs il est conseillé de suivre les conseils suivants: [quote]- Ne cliquez pas directement sur le lien contenu dans le mail, mais ouvrez votre navigateur et saisissez vous-même l'URL d'accès au service. - Méfiez-vous des formulaires demandant des informations bancaires.[/quote] Il est en effet impossible qu'une banque vous demande des renseignements aussi importants par un simple courrier électronique. Dans le doute contactez directement votre agence par téléphone! [quote]- Assurez-vous, lorsque vous saisissez des informations sensibles, que le navigateur est en mode sécurisé, c'est-à-dire que l'adresse dans la barre du navigateur commence par https et qu'un petit cadenas est affichée dans la barre d'état au bas de votre navigateur, et que le domaine du site dans l'adresse correspond bien à celui annoncé (gare à l'orthographe du domaine)[/quote] En 2009 le phishing a augmenter de 489% Voir aussi: Le Smishing, phishing via votre téléphone

10 Oct 2010 LIRE L'ACTU
Elle pète un plomb pour des nuggets Archives Secunews SECUNEWS

Elle pète un plomb pour des nuggets

Melodi Dushane, s'est présentée au Drive-in du McDonald's du coin. Cette américaine de 25 ans désire plus que tout manger des nuggets, mais l'employée lui répond que c'est impossible car le matin il n'y a que des petits-déjeuners. Ni une, ni deux, Melodi va piquer une colère noire au point de mettre son poing dans la figure de la pauvre serveuse. Elle sera interpellée plus tard pour vandalisme et coups et blessures, elle écopera d'une peine de 60 jours de prison. Pour info, les nuggets c'est seulement à partir de 11h au McDo!, ca vous éviteras piquer une telle colère au drive in de votre région ^^ Elle pete un plomb pour des nuggets Voir aussi: Mc Donald’s Rap

12 Aug 2010 LIRE L'ACTU