Moteur de recherche

Résultats pour : "partition"

PEGI, le système qui veut protéger vos enfants Archives Secunews SECUNEWS

PEGI, le système qui veut protéger vos enfants

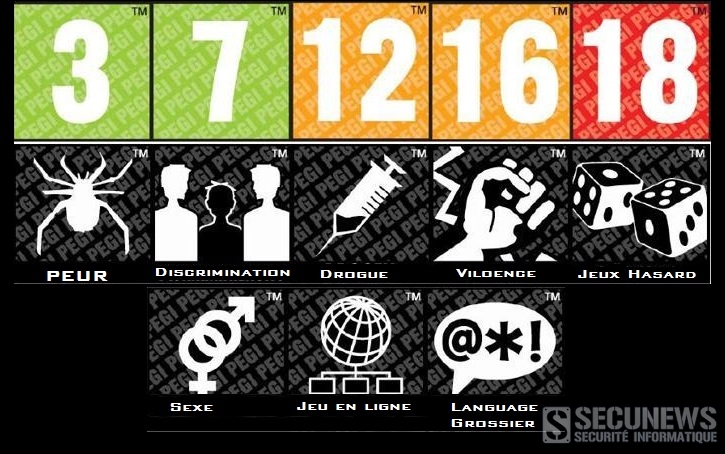
'Non, tu ne peux pas jouer à ce jeu, il est trop violent', autant de phrases que tout parent de jeunes joueurs (ou même joueur) a déjà eu à prononcer face à la console de jeux vidéo. Pourtant, il suffit simplement de se pencher sur le boîtier pour savoir si ledit jeu et bientôt l'application mobile est adapté à votre enfant grâce au système de classification élaboré par PEGI. Le Syndicat des Editeurs de Logiciels de Loisirs (SELL) a donné le coup d'envoi d'une campagne de sensibilisation à la signalétique à travers deux vidéos et un slogan: [quote]'Il y a un âge pour tout. Il y a un jeu vidéo pour tous les âges.[/quote] Une façon de montrer que l'industrie du jeu vidéo se mobiliser pour vulgariser et sensibiliser à la classification PEGI. Car une même phrase, sortie dans des contextes différents, peut mener à une classification différente. PEGI, qu'est-ce que c'est ? Derrière ces quatre lettres se cache une classification par âge lancée en 2003 pour les jeux vidéo: [quote]La "Pan-European Game Information" (système d'information pan-européen sur les jeux), créée et propriété de la Fédération européenne des logiciels de loisirs. Elle devait permettre d'unifier les différents systèmes nationaux existant en Europe. Le pictogramme doit apparaître à l'avant et à l'arrière des boîtiers. Elle permet aux parents d'avoir un premier regard sur le caractère du jeu qu'ils s'apprêtent à acheter ou offrir. En aucun cas, la norme PEGI ne représente un niveau de difficulté du jeu ou d'aptitudes requises.[/quote] Le système est présent dans 31 pays, adopté par 600 entreprises. En tout plus de 20.000 jeux ont ainsi été "classés" en près de 12 ans, avec l'appui des principaux fabricants (Sony, Microsoft, Nintendo notamment), éditeurs et développeurs, ainsi que de la Commission européenne qui estime qu'il entre dans le cadre de la protection de l'enfance. Il est généralisé en Europe, mais l'Asie ou le continent américain bénéficient de leur propre système de classification. Il arrive qu'un jeu ne soit pas réservé aux mêmes classes d'âge selon les pays. Qui est concerné ? La norme PEGI s'adresse à tous les joueurs mineurs. Elle définit cinq classes d'âge et autant de pictogrammes pour les différencier (3, 7, 12, 16 et 18 ans). Le PEGI indique que le jeu convient à des joueurs ayant au moins l'âge requis. Les jeux PEGI 18 ne sont donc à prévoir que pour les adultes Comment attribue-t-on les pictogrammes ? [quote]"C'est le résultat d'un processus très encadré", explique Simon Little, directeur général de PEGI SA. Chaque société éditrice compte dans ses rangs un référent PEGI qui doit remplir un questionnaire détaillé sur chaque aspect du jeu qui va être soumis à l'organisme. Le jeu reçoit alors une classification provisoire. Son contenu est ensuite vérifié. Après validation, il reçoit sa classification définitive.[/quote] Les éléments pris en compte pour la classification sont: - Violence - Langage grossier - Peur - Drogue - Sexe - Discrimination - Jeux de hasard - Jeux en ligne avec d'autres personnes. De là découle une répartition par âge très définie: - PEGI 3: [quote]jeu adapté à tous les âges. Le jeune enfant ne doit pas pouvoir assimiler le personnage à l'écran à un personnage réel. Celui-ci doit être totalement imaginaire (ex : personnes des cartoons type Bugs Bunny). La violence n'est tolérée que dans un contexte comique et aucun bruit ni aucune image ne doivent pouvoir effrayer le joueur. Aucun langage grossier n'est toléré.[/quote] - PEGI 7: [quote]certaines scènes ou sons potentiellement effrayants sont tolérés[/quote] - PEGI 12: [quote]sont autorisées les scènes de nudité légèrement plus graphiques, la grossièreté légère sans insulte à caractère sexuel, une violence plus graphique envers des personnages imaginaires et/ou non graphique envers des personnages à visage humain/des animaux identifiables.[/quote] - PEGI 16: [quote]la représentation de la violence ou d'un contact sexuel se rapproche de la réalité. Un langage grossier plus extrême, le concept d'utilisation de la drogue ou du tabac, la représentation d'activités criminelles peuvent être gérés par les joueurs de cette classe d'âge.[/quote] - PEGI 18: [quote]tout est toléré. La violence atteint une représentation crue et/ou inclut des éléments spécifiques, et peuvent donner un sentiment de dégoût à certains joueurs.[/quote] Qui valide ? Deux organismes indépendants sont chargés du contrôle. Le 'NICAM', basé aux Pays-Bas, est en charge de la certification des jeux PEGI 3 et 7. Le 'Video Standards Council' (Royaume-Uni) s'occupe des jeux PEGI 12, 16 et 18. Des experts internationaux, des spécialistes, des universitaires spécialisés dans les médias, la psychologie ou encore le droit et les technologies sont souvent sollicités pour ajuster les évolutions. Les éditeurs de jeux vidéo ont démontré en créant le système PEGI leur volonté d'être responsable et de garantir au public une information transparente et un accompagnement sur notre environnement. [quote]Cette expertise s'étend aujourd'hui à l'univers du mobile et à tous les types d'applications, prouvant la qualité et la légitimité de la démarche PEGI. L'organisation IARC est l'expression de la maturité d'un secteur du jeu vidéo à la pointe pour informer et sensibiliser les consommateurs", explique Jean-Claude Ghinozzi, président du Syndicat des Editeurs de Logiciels de Loisirs (SELL).[/quote] Le jeu doit-il obligatoirement avoir une certification PEGI ? Si les jeux des plus grandes consoles, des plus grands éditeurs ou sur PC et Mac bénéficient tous d'une classification PEGI, il peut arriver à de très rares occasions de voir des jeux sans certification. Mais ce sont avant tout les revendeurs qui exigent la certification pour se protéger. Et les jeux mobiles et Internet ? Pour les petits jeux internet et services en ligne, PEGI avait créé un label PEGI OK pour signifier qu'ils sont accessibles à des joueurs de tous âges. Il doit pour cela ne contenir aucun des huit éléments nécessitant une classification (violence, langage grossier, peur, drogue, sexe, discrimination, jeux de hasard et jeux en ligne). Depuis mars 2015, la certification PEGI s'applique aux jeux mobiles téléchargés depuis Google Play. La plateforme des applications Google va intégrer d'autres systèmes tels que: - L'ESRB (Amérique du Nord) - Le ClassInd (Brésil) - L'USK (Allemagne) - La Classification Board (Australie). Tous ses systèmes sont regroupés au sein de l'IARC (International Age Rating Coalition) qui définit une classification pour tous les produits de divertissements interactifs, jeux et applications. D'autres plateformes numériques devraient adopter cette démarche, notamment le Nintendo eShop, le PlayStationStore de Sony et le Xbox Live de Microsoft. De son côté, Apple a développé sa propre classification (4+, 9+, 12+, 17+) qui suit néanmoins les critères de PEGI et de l'ESRB.

20 Oct 2016 LIRE L'ACTU
Satana est à la fois un ransomware à chiffrement et un bootlocker Archives Secunews SECUNEWS

Satana est à la fois un ransomware à chiffrement et un bootlocker

Après Locky, Mischa et Petya, Satana marque une nouvelle évolution dans les ransomwares Récemment, un autre échantillon sophistiqué de ransomware a été découvert. Le malware en question a été surnommé 'Satana' (Satan), dont l’origine serait russe. Le cheval de Troie fait deux choses: - Chiffre les fichiers - Altère le Master Boot Record (MBR), bloquant ainsi le processus de démarrage de Windows. Nous avions déjà abordé le thème des chevaux de Troie semant le désordre du MBR, dont le fameux ransomware 'Petya'. D’une certaine façon, 'Satana' agit de la même manière, en injectant par exemple son propre code dans le MBR'. Alors que Petya chiffre la 'Master File Table' (MFT), Satana chiffre cependant le MBR. Pour crypter les fichiers de l’ordinateur, Petya comptait sur l’aide d’un cheval de Troie appelé Mischa. Satana gère quant à lui ces deux tâches à lui tout seul. Le MBR fait partie du disque dur. Il contient des informations sur le système de fichiers utilisé par diverses partitions du disque, ainsi que la partition stockée sur le système d’exploitation. Si le MBR est altéré, ou chiffré, l’ordinateur perd l’accès à un élément essentiel d’informations 'la partition qui contient le système d’exploitation'. Si l’ordinateur ne peut pas trouver le système d’exploitation, il ne peut démarrer. Les malfaiteurs à l’origine du ransomware Satana profitent de cette disposition pour améliorer leur ransomware à chiffrement avec des aptitudes du 'bootlocker'. Les hackers changent le MBR, en le remplaçant par le code de la demande de rançon, puis chiffre et déplace le MBR autre part. Le ransomware demande 0.5 bitcoins (à peu près 340$) pour déchiffrer le MBR et fournir la clé de déchiffrement des fichiers affectés. Une fois la rançon payée, les créateurs de Satana promettent qu’ils rétabliront l’accès au système d’exploitation et de remettre les choses dans l’ordre. Du moins, c’est ce qu’ils prétendent. Une fois à l’intérieur du système, Satana analyse tous les lecteurs et réseaux, à la recherche de fichiers de type: [quote]'.bak, .doc, .jpg, .jpe, .txt, .tex, .dbf, .db, .xls, .cry, .xml, .vsd, .pdf, .csv, .bmp, .tif, .1cd, .tax, .gif, .gbr, .png, .mdb, .mdf, .sdf, .dwg, .dxf, .dgn, .stl, .gho, .v2i, .3ds, .ma, .ppt, .acc, .vpd, .odt, .ods, .rar, .zip, .7z, .cpp, .pas, et .asm et commence à les chiffrer. Il ajoute également une adresse e-mail et trois tirets du bas au début du nom du document (par exemple, test.jpg deviendrait [email protected]___test.jpg)'.[quote] Les adresses e-mail servent d’informations de contacts pour les victimes, qui sont censées écrire à l’adresse indiquée pour obtenir les instructions de paiement et ensuite récupérer la clé de déchiffrement. Jusqu’à présent, les chercheurs ont constaté six adresses e-mail utilisées dans cette campagne. Une seul bonne nouvelle, il est possible de contourner partiellement le verrouillage, avec certaines connaissances, le MBR peut être réparé. Des experts du blog de The Windows Club ont 'livré des instructions détaillées' sur la façon de réparer le MBR en utilisant la fonction de restauration sur Windows. Toutefois, cette dernière est conçue pour des utilisateurs expérimentés qui sont à l’aise au moment de travailler avec l’invite de commande et la fonctionnalité bootrec.exe. Il est peu probable qu’un utilisateur ordinaire prenne le coup de main immédiatement pour ce genre de méthode compliquée et qu’il ne se sente pas à l’aise. La mauvaise nouvelle est que même si Windows est débloqué avec succès, l’autre moitié du problème, celui des fichiers chiffrés, demeure. Aucune solution n’est disponible le concernant. A ce stade, 'Satana' semble avoir juste commencé sa carrière de ransomware, il n’est pas répandu et les chercheurs ont repéré quelques failles dans son code. Cependant, il y a de fortes chances pour qu’il s’améliore au fil du temps et évolue en une menace très sérieuse. Notre premier conseil pour les utilisateurs est qu’ils soient vigilants en permanence. Nos recommandations simples vous aideront à minimiser les risques d’infection et vous épargneront d’un bon nombre de soucis: Effectuer une sauvegarde régulière de vos données sur des supports de stockage externes. Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. Les auteurs de ces attaques ne cessent d’adapter leur technique. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés, d’un logiciel pare-feu, éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

14 Jul 2016 LIRE L'ACTU
Rombertik, un virus qui détruit votre disque dur lorsqu'il est détecté par votre antivirus Archives Secunews SECUNEWS

Rombertik, un virus qui détruit votre disque dur lorsqu'il est détecté par votre antivirus

Un nouveau malware dangereux a été découvert par la firme CISCO, baptisé Rombertik, ce cheval de Troie peut détruire le contenu votre PC s'il est détecté par votre antivirus. Très virulent, il fonctionne en se propageant par l'entremise de mails piégés à l'aide de pièces jointes, si ces dernières sont ouvertes, le malware contamine les fichiers systèmes de l'ordinateur. Un virus qui crypte, efface et détruit, si on tente de le démasquer [quote]Une fois dans la machine, l'arsenal de ce malware s'attaque aux données personnelles de sa victime. Entre autres, il enregistre une copie de tous les caractères tapés sur le clavier. Adieu mot de passe!, il transmet l'info à son pirate L'intelligente conception de ce logiciel lui permet de savoir s'il est traqué par un antivirus, dans ce cas, il tentera de le berner en produisant des lignes de codes inutiles. Si cette diversion ne fonctionne pas, il s'attaquera au Master Boot Record (MBR) des disques durs de la machine, les rendant ainsi impossibles d'accès. Pour s'assurer de bien détruire le MBR, le virus écrit des partitions avec des octets nuls. En d'autres mots, il se suicide![/quote] (Clic sur l'image pour agrandir) Un MBR se récupère, et une sauvegarde de vos données pourra vous permettre de rétablir votre système comme il était avant l'arrivée de ce malware. Rombertik se cache dans les pièces-attachées. [quote]'Ce qui est intéressant avec ce malware, c’est qu’il n’a pas une fonction malveillante, mais plusieurs', souligne les experts de Talos.[/quote] Le résultat est un cauchemar Les chercheurs ont conclu que, si un outil d'analyse tentait d'enregistrer un rapport de l'activité de Rombertik, il lui faudrait 100 Go d'espace et 25 minutes d'écriture, de quoi ralentir considérablement l'exécution du PC et de rendre complexe toute détection par un antivirus. Clic pour lire le communiqué de Cisco (anglais) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

07 May 2015 LIRE L'ACTU