Moteur de recherche

Résultats pour : "montée"

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars Archives Secunews SECUNEWS

Microsoft, Nvidia et Anthropic forment une alliance IA à 45 milliards de dollars

Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.

18 Nov 2025 LIRE L'ACTU
Quelles nouveautés dans le monde de l’IA en 2025 ? Archives Secunews SECUNEWS

Quelles nouveautés dans le monde de l’IA en 2025 ?

L’intelligence artificielle à la pointe en 2025 L’IA est devenue incontournable, avec des plateformes et moteurs toujours plus puissants, accessibles au grand public et transformant les usages. ChatGPT : La version la plus récente de ChatGPT de OpenAI propose une compréhension améliorée du contexte, des réponses plus nuancées, et intègre désormais des capacités multimodales (texte, images, sons). Accessible via API, elle est largement utilisée dans le développement, le support client et la création de contenu. ​ Gemini (Google DeepMind) : Gemini se distingue par sa capacité à générer du code, analyser des données complexes, et exercer un « raisonnement » avancé proche de l’humain. Son intégration dans les outils Google facilite la productivité (Docs, Sheets, Gmail). ​ Perplexity AI : Spécialisé dans la recherche et la synthèse d’informations, Perplexity offre une navigation interactive dans les données web, avec des réponses enrichies de sources citations précises, devenant un incontournable pour l’aide à la décision et l’apprentissage. ​ OpenAI continue d’ouvrir la voie avec des modèles de langage toujours plus performants, et développe par ailleurs des solutions d’image et de vidéo génératives de nouvelle génération, ouvrant la création haut de gamme à tous les utilisateurs.​ Ce qui se prépare dans les mois à venir L’IA reste en pleine explosion, avec des innovations annoncées promettant encore plus de puissance, d’accessibilité et d’intégration. IA multimodale renforcée : Les prochains modèles combineront texte, images, vidéo et sons dans une même interaction, rendant l'IA encore plus intuitive et proche de la pensée humaine. ​ Personnalisation par apprentissage continu : Les IA apprendront en temps réel de vos interactions, s’adaptant finement à vos préférences et façon de penser. ​ Interopérabilité entre IA : La connexion entre différentes IA permettra à chaque système de compléter les forces des autres : par exemple, ChatGPT pouvant s’associer à Gemini pour combiner créativité et logique. ​ Meilleure éthique et transparence : Des outils avancés d’audit et de contrôle des biais seront intégrés, avec un encadrement réglementaire plus strict pour une IA responsable. ​ Intégration renforcée dans la vie quotidienne : Plus d’objets connectés, domotique, et applications professionnelles boostées par l’IA, facilitant la gestion du travail, de la maison, et des loisirs.​ En résumé L’année 2025 fait déjà date dans l’histoire de l’intelligence artificielle. L’IA se caractérise actuellement par : des modèles de langage puissants et multimodaux, une personnalisation accrue, une interaction plus naturelle, et une intégration dans des écosystèmes variés. Les mois à venir devraient voir une accélération de la collaboration entre différents systèmes IA, une montée en puissance de l’éthique technologique, et une démocratisation renforcée, pour rendre l’IA utile, fiable, et omniprésente. Restez connectés, l’intelligence artificielle ne cesse d’évoluer et de transformer notre quotidien.

18 Nov 2025 LIRE L'ACTU
Des pirates volent 5 millions de dollars à Ryanair Archives Secunews SECUNEWS

Des pirates volent 5 millions de dollars à Ryanair

La plus grande compagnie aérienne low-cost d'Europe s'est fait siphonner le compte bancaire qui payait ses commandes de kéroséne. Ryanair a annoncé que près de 5 millions de dollars (4,7 millions d'euros) avaient été volés la semaine dernière sur l'un de ses comptes par des pirates informatiques via une banque chinoise. La compagnie aérienne irlandaise à bas coûts espère récupérer cette somme rapidement. [quote]'La compagnie travaille avec ses banques et les autorités compétentes et s'est vue signifier que les fonds (moins de 5 millions de dollars) avaient été bloqués', a-t-elle expliqué mercredi dans un communiqué.[/quote] La piste des hackers remontée Le deuxième plus gros employeur privé d'Irlande a pris des mesures pour éviter que ce type de transfert ne se reproduise, a ajouté Ryanair, qui n'a pas souhaité faire davantage de commentaires, l'affaire étant aux mains de la justice irlandaise. Fondée en 1985, Ryanair est basée à Dublin et assure des liaisons exclusivement en Europe, elle effectue donc la plupart de ses transactions en euros, mais la compagnie dispose aussi de comptes en dollars. D'après l'Irish Times, les fonds en dollars ciblés par les pirates informatiques étaient destinés à payer sa facture de kérosène. Le quotidien a ajouté que l'agence judiciaire chargée du dossier en Irlande, le Criminal Assets Bureau (CBA) de Dublin, avait pu identifier où les fonds volés avaient été transférés via une coopération internationales avec des agences jumelles en Asie.

30 Apr 2015 LIRE L'ACTU
Aucune tentative d'enlèvement n'a eu lieu à Wavre Archives Secunews SECUNEWS

Aucune tentative d'enlèvement n'a eu lieu à Wavre

Aucune tentative d'enlèvement n'a eu lieu à Wavre (Belgique) mardi 31 mars 2015 après-midi, c'est une histoire montée de toutes pièces qui illustre parfaitement les dangers de Facebook. Un message posté sur Facebook ce mardi après-midi avait suscité l'inquiétude dans l'entité de Wavre. [quote]Selon celui-ci, une jeune fille avait été enlevée mardi aux abords de son école (le collège de Basse-Wavre), par deux hommes encagoulés à bord d'une camionnette noire, et relâchée quelques kilomètres plus loin, à Grez-Doiceau, à proximité du lieu de travail de sa mère.[/quote] Voilà ce qu'a déclaré ce mercredi Jean-Claude Elslander, procureur du roi de Nivelles qui avait pris l'enquête en main: [quote]"Des vérifications ont été faites entre ce qui a été rapporté par la jeune fille de 12 ans, entendue par vidéo en compagnie d'une psychologue, et la chronologie des faits. Nous avons notamment examiné les enregistrements des caméras de surveillance de la ville et procédé à une enquête de voisinage, précise-t-il. À l'issue de ces devoirs d'enquête, nous avons pu en conclure qu'il s'agissait d'une histoire montée de toutes pièces dans un contexte familial difficile. Les éléments de l'enquête ne corroboraient pas ceux que la jeune fille nous a rapportés. Il n'y a pas eu d'enlèvement, ni même de camionnette noire", conclut-il.[/quote] Le message posté sur Facebook, partagé à plus de 2.000 reprises en moins de 24 heures, avait suscité l'inquiétude chez certains parents de l'école qui ont souhaité obtenir des informations auprès de la police de Wavre. [quote]"Ce message posté quelques minutes après la fausse tentative d'enlèvement nous avait déjà alertés, ajoute Jean-Claude Elslander. On prévient généralement d'abord les services de police.[/quote] Un HOAX c'est quoi ?

02 Apr 2015 LIRE L'ACTU
Passer incognito sur Facebook et Google sera mission quasi impossible Archives Secunews SECUNEWS

Passer incognito sur Facebook et Google sera mission quasi impossible

Quelques mois après le déploiement du puissant moteur de recherche Graph Search, Facebook a décidé de faire disparaître la fonctionnalité qui permettait à un utilisateur de ne pas voir son profil apparaître dans son moteur de recherche interne. Etre incognito sur le plus grand réseau social va désormais devenir mission quasi impossible. Facebook a annoncé, jeudi 10 octobre 2013, la suppression de la fonctionnalité qui permettait de ne pas apparaître lorsque quelqu'un tape votre nom sur le site, n'importe lequel du milliard d'individus inscrits peut désormais être débusqué d'un simple clic dans le moteur de recherche Graph Search du site. Facebook va contacter les utilisateurs qui avaient caché leur compte pour les avertir de cette modification des paramètres de confidentialité, selon la firme de Menlo Park, cela ne concernerait qu'un "petit pourcentage" des utilisateurs. Citation: "Nous achevons la suppression d'un vieil outil de configuration de recherche", titre Facebook sur son blog . Le réseau social explique que la possibilité de passer en masqué a disparu dès fin 2012 pour tous ceux qui ne l'avaient pas activée. Citation: "Nous retirons cette option parce qu'elle n'est pas aussi utile qu'avant et qu'il existe maintenant de meilleurs moyens de gérer sa vie privée en utilisant les raccourcis de confidentialité". Si vous ne voulez pas que l'on vous retrouve, il va désormais falloir vous armer de patience pour refuser ou bloquer les indésirables un par un, mais aussi gérer vos publications. Des profils devenus publics sans avertissement! Car si cette fois, Facebook prend la peine d'avertir les utilisateurs "masqués", il y a quelques mois, la modification de paramètres de confidentialités a entraîné le passage en public de très nombreux profils sans avertissement. Les statuts, photos et autres publications de bon nombre d'internautes sont désormais visibles et consultables par tous, et plus seulement par leurs amis, beaucoup ne s'en sont toujours pas aperçus... Cette annonce de Facebook intervient quelques mois après le déploiement du moteur Graph Search qui était gêné par le blocage opéré par certains utilisateurs. Ce serait les remontées d'autres inscrits, qui ne trouvaient pas les personnes qu'ils recherchaient et pensaient que le moteur était cassé, qui aurait incité Facebook à mettre fin à cette manipulation.. Initialement limitée à l'indexation des "likes" et photos, Facebook a décidé fin septembre 2013 d'étendre la recherche aux posts et statuts, "tout ce qui est public ou publié par ses amis", avait indiqué Facebook. La possibilité de mettre son profil en mode incognito réduisait les possibilités du moteur qui s'appuie sur toutes les informations publiées par un utilisateur au fil des années: - Photos - Données personnelles - Liens partagés - Lieux visités - Likes - Commentaires - Etc... Pour vous servir de Graph Search, il vous suffira de taper une phrase dans le moteur de recherche pour voir et tout savoir sur les goûts, voyages, photos ou lieux de vos amis. "Restaurants visités par mes amis à New York", "amis qui aiment les photos de chat", etc.., vous aurez alors toute une série de messages et/ou photos à disposition. Google a annoncé séparément ce vendredi qu'il allait commencer à utiliser dans des publicités les photos des membres de son réseau social Google+ et les marques ou endroits qu'ils disent aimer avec le bouton "+1". Citation: Il fait valoir que "des recommandations de personnes qu'on connaît peuvent vraiment aider" La vigilance dans ses publications va être encore plus de mises sur le réseau social pour conserver un minimum d'intimité...ou plutôt de confidentialité.

16 Oct 2013 LIRE L'ACTU
Lucos le robot compagnon de l'agent de sécurité Archives Secunews SECUNEWS

Lucos le robot compagnon de l'agent de sécurité

Un petit robot mobile 100% français capable de voir de jour comme de nuit pour traquer les cambrioleurs, et pouvant crapahuter dehors par grands froids et grosses chaleurs, fait ses premiers tours de roues dans la banlieue de Toulouse. Lucos, une petite boîte carrée de 50 cm de côté montée sur 4 roues, pesant 15 kilos, étanche et dotée d'une caméra, peut fonctionner dans tous les environnements, notamment en extérieur, contrairement aux autres robots de sécurité commercialisés dans le civil, souligne Philippe Roussel, président de la société qui l'a mis au point, Abankos Robotic, installée à Ramonville-Saint-Agne. Télécommandé depuis son bureau par l'agent de sécurité, l'engin est capable de monter des trottoirs et des pentes de 40 degrés, de traverser des flaques d'eau, des pelouses, du gravier, par - 20 ou + 40 degrés Celsius. Il peut atteindre une vitesse de 10 km/h pour aller inspecter des locaux ou leur environnement dès qu'un capteur signale une anomalie. Citation: Un gardien, remarque M. Roussel, "ne peut pas prévenir la police sur le seul déclenchement d'une alarme, il doit certifier qu'il y a quelqu'un".Or il faut en permanence un employé dans le poste de surveillance, d'où l'intérêt du robot pour effectuer la ronde indispensable et prévenir de la présence d'un cambrioleur avant même qu'il ait réussi à forcer une porte. Lucos, qui permet ainsi à une entreprise d'avoir sur site un seul agent de sécurité et de réduire le nombre de caméras de surveillance, a besoin uniquement d'un réseau wifi et d'une manette de jeux pour être dirigé. Le modèle actuellement commercialisé pour 17.000 euros (alors qu'un poste de surveillant est estimé à 150.000 euros par an) dispose d'une caméra grand angle qui transmet l'image à un écran d'ordinateur. Caractéristiques Techniques: - Dimensions : 500mm x 500mm x 300mm - Poids : 15 Kg - Aluminium aéronautique 7075T6 - Etanchéité IP 66 - 4 Moteurs – Puissance de 2 Nm par moteur - 4 roues motrices - Vitesse : 3 m/s - 10 Km/h - Angle maximum de franchissement : 45° - Température de fonctionnement : de -20° à 50° C - Caméra jour / nuit (commutation automatique) de 620 lignes - Communication : WIFI 802.11g – 2,4 GHz ou 802.11n - 5 GHz - 6 Batteries 3,3v Lithium Fer Phosphate - Autonomie : 120 minutes - Temps de rechargement : 60 minutes - Alimentation électrique : 20 V continu - Recharge par connexion manuelle au chargeur - Interface de pilotage sous Linux - Pilotage par joystick Mais il est possible de l'équiper de caméras thermiques, de nez électroniques pour détecter les gaz, d'un compteur Geiger pour mesurer la radioactivité. Citation: Le robot est assemblé dans les locaux de la start-up d'à peine deux ans, spécialisée dans l'intelligence artificielle appliquée à la robotique de sûreté, il est réalisé avec des partenaires de l'Hexagone et fabriqué avec des éléments français "lorsqu'ils existent", souligne-t-il. Le dirigeant a poussé jusqu'au bout sa "volonté d'inscrire l'entreprise dans son environnement" français, en donnant des noms "gaulois" à son entourage. Abankos signifierait castor, un animal bénéficiant d'une ouïe et d'un flair remarquable lui permettant de surveiller son habitat Lucos veut dire "souris" Le prochain robot de la société sera Cunos, ou "chien-loup". Prêt à sortir début 2014, Cunos sera "intelligent", doté de trois ordinateurs de bord lui permettant de réaliser des rondes sur l'ensemble d'un site sans commande humaine. M. Roussel prévoit dans un premier temps de produire 10 robots Lucos dès cette année, puis une cinquantaine par an ensuite. Citation: "Il s'agit d'un marché de niche et il faudra trouver où ces robots seront les plus pertinents", note-t-il en citant les locaux "à risques élevés" tels que les banques, centres commerciaux, entrepôts ou encore les sites Seveso... Clic pour accéder au site Abracos Robotic (Français)

27 Aug 2013 LIRE L'ACTU
(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet Archives Secunews SECUNEWS

(MAJ) Une cyberattaque de grande ampleur contre Spamhaus ralentit le trafic internet

Si votre connexion a comme un coup de mou, pas la peine d'appeler votre fournisseur d'accés à internet... Une cyberattaque, l'une des plus importantes jamais enregistrée, dirigée contre une organisation de lutte contre les spams (Spamhaus) provoque un ralentissement du trafic internet au niveau mondial qui pourrait aller en s'aggravant selon certains experts. Steve Linford, directeur de Spamhaus, la cible de cette attaque, a déclaré à la BBC que son organisation était visée depuis plus d'une semaine par des attaques d'une ampleur inédite. (clic sur l'image pour agrandir) Les pirates ont lancé une attaque par déni de service ( DDOS ). [quote]"Au vu de l'amplitude signalée de cette attaque, qui a été estimée à 300 gigaoctets par seconde, nous pouvons confirmer qu'il s'agit de l'une des plus importantes opérations DDoS à ce jour", a indiqué dans un communiqué la société Kaspersky Lab.[/quote] Attaques multiples De plus graves perturbations pourraient survenir à plus grande échelle si l'attaque s'intensifie. Pour Paul Vlissidis, directeur technique de NCC, autre acteur de la sécurité informatique, il est d'autant plus difficile de contrer cette attaque qu'un grand nombre d'ordinateurs sont impliqués. [quote]"Si quelques ordinateurs envoient de grandes quantités de données, il est facile de les filtrer. Quand des milliers et des milliers de machines participent littéralement c'est beaucoup, beaucoup plus difficile", a-t-il expliqué. Selon lui, les volumes de trafic en jeu dans cette attaque ont déclenché une réaction en chaÓne sur l'ensemble d'internet.[/quote] Le site britannique thinkbroadband, qui permet aux internautes de tester le débit de leur connexion, se montre plus optimiste et n'a détecté que peu de signes d'un ralentissement. [quote["Bien sur il est possible que de nombreuses personnes puissent trouver que l'accés à des services ou certains sites sur internet est plus lent que d'habitude, mais apparemment rien ne prouve que les internautes britanniques aient été confrontés à une baisse de débit généralisée".[/quote] Edit: L'attaque informatique par déni de service contre Spamhaus n'aurait finalement causé aucun dommage au réseau internet européen, affirment plusieurs sociétés ayant une visibilité sur le trafic internet global. Utiliser "le mythe de l'effondrement d'internet" à des fins marketing [quote]"Nous n'avons observé aucun changement ou pic de trafic par rapport à la normale ces derniéres 48H", a affirmé jeudi à l'AFP la société Neo Telecoms, deuxiéme opérateur IP (internet protocol) en France et qui est présente sur les principaux points d'échanges internet européens.[/quote] [quote]"Parmi nos 600 clients européens qui sont des acteurs de l'internet, nous n'avons eu aucune remontée d'informations à ce sujet", a indiqué Neo Telecoms.[/quote] [quote]"Pour le trafic internet en général, nous n'avons pas eu de retours particuliers qui laisseraient entendre que des points d'échange ont saturé ou seraient même devenus injoignables", indique la société franco-américaine Cedexis, qui réoriente les requêtes et les flux de données des éditeurs de contenus vers les meilleurs hébergeurs, selon l'état du trafic internet.[/quote] [quote]"Certains acteurs ont intérêt à utiliser le mythe de l'effondrement d'internet dans leur communication pour vendre leurs services, d'ou l'intérêt d'avoir un peu de recul face à ce type d'information", a commenté Nicolas Guillaume, porte-parole de Cedexis qui compte plus de 150 clients opérateurs télécoms, médias et sites d'e-commerce.[/quote]

27 Mar 2013 LIRE L'ACTU
(MAJ) Virus DNSchanger, Pourrez-vous encore surfer sur internet aprés le 7 mars 2012 ? Archives Secunews SECUNEWS

(MAJ) Virus DNSchanger, Pourrez-vous encore surfer sur internet aprés le 7 mars 2012 ?

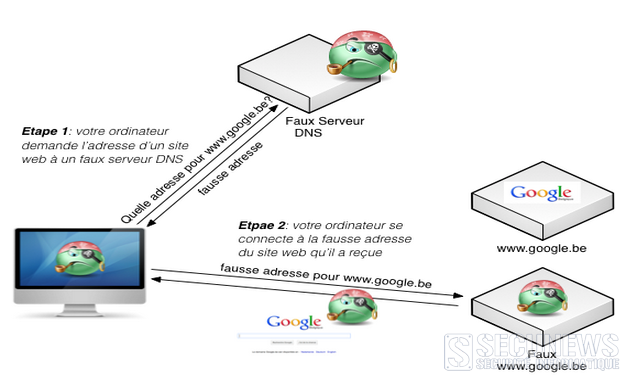
Le CERT, l'équipe fédérale belge d'intervention d'urgence en sécurité informatique, met en garde le pays contre un virus qui pourrait priver des ordinateurs de tout accès internet à partir du 7 mars 2012. Le virus a déjà touché plus de 4 millions d'ordinateurs dans plus de 100 pays. Le CERT confirme que la Belgique pourrait être touchée mais ne connaÓt pas l'ampleur de l'éventuelle contamination. Chaque utilisateur d'un ordinateur est invité à se rendre avant le 7 mars 2012 sur le site web www.dns-ok.be pour vérifier si ce virus infecte la machine et, le cas échéant, le supprimer. Le virus est né d'une fraude en ligne montée par six pirates estoniens qui ont réussi à pirater des millions d'ordinateurs, les redirigeant vers des sites web spécifiques contenant des publicités. La bande a été arrêtée par le FBI aprés deux ans d'enquête. [quote]"Le danger est désormais écarté car le FBI a créé un serveur provisoire qui intercepte la redirection du virus", déclare Christian Van Heurck, coordinateur de CERT. "Mais ce serveur provisoire disparaitra le 7 mars 2012, et les ordinateurs infectés ne pourront plus accéder à l'Internet. C'est pourquoi il est si important que chacun teste son appareil à la recherche d'une infection sur www.dns-ok.be".[/quote] Le CERT.be précise toutefois que les tablettes et les smartphones ne sont pas concernés par le virus. Accéder au site www.dns-ok.be Le DNS c'est quoi ? Explications à propos du virus "DNSChanger" MAj le 16.7.2012: Pas de coupure à grande échelle malgré l'alerte au virus DNSchanger secunews.org: Conseille à tous les utilisateurs de sêassurer quêils disposent sur leur ordinateur dêun antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,dêun logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin dêempêcher que vos PC ne deviennent un élément dêun réseau de zombie (botnet)

14 Feb 2012 LIRE L'ACTU
Porter plainte en cas d'attaque Archives Secunews SECUNEWS

Porter plainte en cas d'attaque

Bien qu’il soit très difficile d’obtenir des chiffres précis sur les cyber-attaques, tout le monde s’accorde à dire qu’elles sont en constante augmentation. De différentes formes, de différentes natures et avec des cibles à la fois professionnelles ou privées, chaque internaute peut être confronté un jour ou l'autre à ce type de problématique. Ces attaques ne sont en aucun cas des fatalités !!! La plupart du temps les particuliers pensent que cela ne sert à rien, tandis que la majorité des chefs d’entreprise ou de leurs directeurs informatique craignent de faire connaître un piratage. Ils préfèrent ne rien dire plutôt que d’inquiéter leurs clients et leurs internautes en avouant que leurs systèmes ne sont pas à 100% fiables. Malheureusement, se taire n’a jamais permis de faire avancer les choses, et les pirates informatiques se considèrent, grâce à ce silence, trop souvent comme intouchable. Ce n'est pas le cas !!! La France dispose d’une législation précise sur le sujet et les pirates sont passibles de sanctions parfois conséquentes. C'est pourquoi, il ne faut pas hésiter à l’utiliser si vous êtes victime d’une tentative de piratage, que l’attaquant réussisse ou non à la mener à bien. Comment réagir ? La première chose à faire est de réunir les éléments suivants : 1- Une trace informatique de tout ce qui vous a fait penser à une attaque, remontée de logs par exemple, traces d’un troyen sur votre machine, fichier encrypté d’un keylogger etc…. La police vous demandera de leur en fournir un exemplaire sur support magnétique qu’ils verseront à votre dossier en même temps que la plainte pour tout remettre au Procureur de la République. 2- L’adresse postale précise de la ou des machines attaquées. Si votre PC a été la victime de l’attaque c’est très simple, il s’agit de votre adresse. Dans le cas par contre où votre site ne soit pas hébergé chez vous, il faut demander ces éléments à votre hébergeur. Selon votre hébergeur, ce n'est pas toujours facile d'obtenir ces informations. 3- Enfin, si vous n’êtes pas le propriétaire du nom de domaine mais que la personne vous mandate pour déposer plainte, n’oubliez pas de vous munir d’un pouvoir rédigé intégralement de sa main ainsi que d’une pièce d’identité ou d’un K-bis de la société. Sans cela vous ne pourrez pas porter plainte. 4- Une liste, la plus complète possible, de tous les préjudices subis par l'attaque. Dans un second temps, il faut identifier auprès de qui vous allez pouvoir porter plainte. Gardez en tête que c'est le lieu de l'attaque (machine victime) qui est l'élément déterminant. 1- Pour les machines sur Paris ou sur la petite couronne la B.E.F.T.I est le principal interlocuteur( La Brigade d'Enquêtes sur les Fraudes aux Technologies de l'Information) se trouve au: 122/126, rue du Château des Rentiers 75013 Paris. Standard : 01 55 75 26 19. Les enquêteurs de la B.E.F.T.I. sont spécialisés dans les crimes informatiques sous toutes leurs formes et sont par ailleurs à l'écoute. 2- Pour les machines ne dépendant pas de la B.E.F.T.I, il faut vous rapprocher de votre Service Régional de Police Judiciaire. Votre commissariat de police ou votre gendarmerie devraient vous donner sans difficulté leurs coordonnées. Une fois en contact avec votre S.R.P.J. il faut demander à parler à un Enquêteur Spécialisé sur la Criminalité Informatique autrement dit un E.S.C.I qui pourra enregistrer votre plainte. Vous pouvez aussi contacter l'Office Central de Lutte contre la Criminalité liée aux Technologies de l'Information et de la Communication qui vous réorientera aisément (accéder au formulaire). L'O.C.L.C.T.I.C se trouve: 101 rue des Trois Fontanot 92 000 Nanterre, Standard 01.49.27.49.27 Une fois au standard, demandez simplement vers qui vous orienter pour porter plainte et décrivez brièvement le contexte. La plainte déposée a pour but de décrire l’attaque, sa réussite ou son échec, les éventuels dommages qui peuvent en résulter ainsi que toutes les autres conséquences (perte de temps pour vérification de l'intégrité du site ou des données, pertes d'argent, perte de crédibilité auprès des internautes ou des clients de l'entreprise etc...). La police envoie ensuite au parquet votre dossier qui décidera ou non d’instruire le dossier. Conclusion Ce type de démarche peut sembler vaine et inutile, mais ce n’est pas le cas! En effet, il est totalement anormal de subir des attaques. En outre, il vaut mieux répondre à ce type de comportement en portant plainte plutôt qu'en tentant de se venger soi-même. La France possède une législation assez rigoureuse en matière de cyber-crime et il serait fort dommage de voir votre attaquant porter plainte si vous lui causez des dégâts en représailles. Sachez que ce type de situation peut tout à fait se produire et que vous ne pourrez arguer d’avoir été attaqué le premier. Tout comme dans la vie réelle, nous ne pouvons nous faire justice nous même sur Internet.

10 Oct 2010 LIRE L'ACTU