Moteur de recherche

Résultats pour : "monétiser"

Comment limiter le partage des données de WhatsApp vers Facebook Archives Secunews SECUNEWS

Comment limiter le partage des données de WhatsApp vers Facebook

'Nous ne vendrons jamais vos informations personnelles à quiconque. Juré'. Fin de l’histoire. La naïveté de Jan Koum... Le cofondateur de WhatsApp promettait que le rachat de Facebook ne changerait rien et que le respect de la vie privée resterait la pierre angulaire de la philosophie de l’app de messagerie. Mais jeudi, tout a changé avec la mise à jour des conditions d’utilisation. Désormais, le 'numéro de téléphone de l’utilisateur' et le 'graphe social' de ses contacts vont être partagés avec Facebook, notamment pour permettre au réseau social d’améliorer ses publicités ciblées et sa suggestion d’amis. Heureusement, il est possible de limiter la casse. Voici comment faire : 1. Ne pas cliquer sur 'J’accepte' mais sur 'Lire davantage' (vous avez déjà cliquer sur j'accept voir chapitre 3) Comme souvent avec Facebook, le changement est imposé en douce à l’utilisateur. Lors de la mise à jour à la dernière version de WhatsApp, un message, 'Nous mettons à jour nos conditions d’utilisation' s’affiche, avec un gros bouton ’j'accepte'. 2.Décocher 'Partager les informations de mon compte' Tout en bas, le bouton est sélectionné par défaut, il faut le décocher. 3.Trop tard ? Pas de panique, il existe une autre option jusqu’au 25 septembre 2016 Il suffit d’aller dans Paramètres -> Mon compte, puis de décocher 'Partager les infos'. Attention, vous n’avez que jusqu’au 25 septembre 2016, après, il sera trop tard. Si vous ne voyez pas cette option, c'est simplement que la mise à jour n'a pas eu lieu. Un partage limité mais pas bloqué. Là encore, WhatsApp/Facebook jouent sur les mots. Même en cliquant 'Ne pas partager mes infos', ces dernières, y compris le numéro de téléphone, seront quand même fournies à Facebook. Simplement, Mark Zuckerberg ne pourra pas les utiliser pour la publicité ciblée. WhatsApp reste vague sur une utilisation pour 'améliorer l’infrastructure, sécuriser les systèmes et combattre le spam', notamment. Le feuilleton ne fait sans doute que commencer. De nombreux utilisateurs dénoncent une trahison, et les autorités britanniques se penchent déjà sur la question, aux Etats-Unis, cela ne devrait pas tarder non plus. En 2014, l’autorité américaine de la concurrence, la FTC, avait donné son feu vert au rachat avec une condition claire: [quote]Facebook devra obtenir l’accord des consommateurs avant de partager leurs informations [de WhatsApp] au-delà des réglages existants.[/quote] Le temps de monétiser WhatsApp est venu. Mark Zuckerberg n’a pas fait un chèque de près de 20 milliards de dollars pour rien. Alors que WhatsApp a passé le cap du milliard d’utilisateurs, il faut bien rentabiliser l’app. Zuckerberg a choisi de supprimer l’abonnement annuel de 1 euro, qui avait été testé dans plusieurs pays, et la tentation de monétiser les données est grande. Et les changements ne s’arrêtent pas là. La messagerie veut également permettre aux entreprises d’envoyer des messages aux utilisateurs, sans doute sur le modèle des « chatbots » déjà lancés sur Facebook Messenger. Pour certains, la solution est simple: - Il suffit d’abandonner WhatsApp et de passer à Telegram ou à Signal. À titre d'exemple,à la fin du mois de février 2016, profitant d'une panne de 3h30 de son concurrent, Telegram avait enregistré 4,95 millions de nouveaux utilisateurs en une journée grâce à sa ligne de conduite axée justement sur la protection de la vie privée. Le départ, donc, seul moyen de protéger ses données ? Mais une migration est loin d’être aussi simple que pour un logiciel mail. En 2015, David Markus, le patron de Facebook Messenger, estimait qu’il fallait avoir au moins la moitié de ses amis sur un logiciel de messagerie pour qu’il soit véritablement utile. En étant propriétaire des deux seuls apps qui comptent plus d’un milliard d’utilisateurs actifs dans le monde, Mark Zuckerberg est en position de force, et il le sait bien Quelques conseils pour protéger ses données sur WhatsApp: - Mot de passe: [quote]Changer régulièrement de mot de passe est conseillé sur toutes les applications, pour éviter les intrusions et les vols.[/quote] - Statut WhatsApp: [quote]Garder le "statut" WhatsApp vide. Le statut WhatsApp est souvent visible par des utilisateurs inconnus, et les informations pourraient être transmises à des personnes étrangères à votre cercle de contacts.[/quote] - Réseau public: [quote]Les connexions sur un réseau public non protégé sont fortement déconseillées. Un internaute malveillant pourrait avoir accès à vos données et les récupérer pour en faire un usage frauduleux.[/quote] - VPN: [quote]Installer un 'VPN', un réseau privé virtuel pour sécuriser la navigation. Installé sur son smartphone et son ordinateur, ce logiciel permet de changer l'adresse Ip et sécurise les données. Les données seront rendues confidentielles et inutilisables par un tiers. SecurityKiss permet par exemple cette navigation en toute sécurité, même sur un réseau public.[/quote] Clic pour lire toutes les actus sur WhatsApp.

29 Aug 2016 LIRE L'ACTU
Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares Archives Secunews SECUNEWS

Trojan.JS.Facebook.A, une fausse vidéo d’Emma Watson nue vous fait installer des malwares

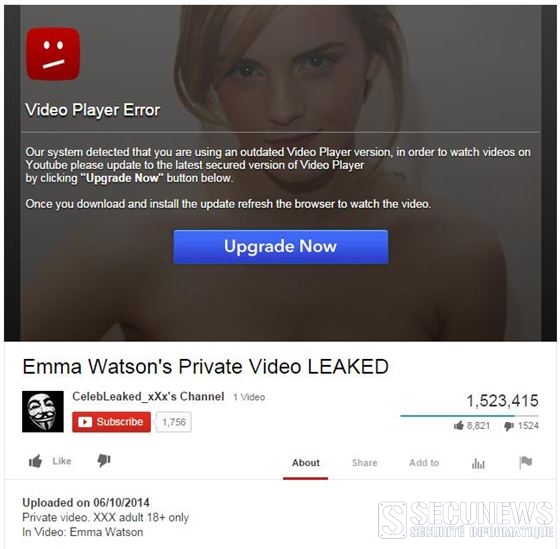
Alors que des photos et des vidéos de nombreuses célébrités nues se répandent sur Internet ces dernières semaines, des escrocs en profitent pour diffuser également une soi-disant vidéo de l’actrice anglaise Emma Watson nue. Mais il ne s’agit en réalité cette fois que d’un piège pour que les curieux installent des malwares, comme le révèlent les Laboratoires Antivirus Bitdefender. La fausse vidéo d’Emma Watson nue est diffusée sur une page Web copiant fidèlement le site Youtube. Pour paraître encore plus crédible, le faux compte Youtube utilise le célèbre masque de Guy Fawkes, emblème des Anonymous, puisque la vidéo aurait été théoriquement dénichée par le groupe d’hacktivistes. Le procédé est ensuite assez classique: Lors de son lancement, la vidéo affiche un message d’erreur en anglais indiquant que votre lecteur n’est pas à jour. [quote]Notre système a détecté que vous utilisez une vieille version du player vidéo.Afin de pouvoir regarder des vidéos à nouveau sur Youtube, vous devez mettre à jour la dernière version sécurisée du player en cliquant sur le bouton ‘Upgrade Now’. Une fois que vous avez téléchargé et mis à jour le player, rechargez la page pour accéder à la vidéo.[/quote] Cette fausse mise à jour Flash installe par ce biais un malware, afin de prendre le contrôle de votre compte Facebook et de subtiliser des jetons d’accès d’applications Facebook. Ce format d’arnaque ne vous est proposé que si vous utilisez Google Chrome, avec un autre navigateur, aucune mise à jour ne sera nécessaire, en revanche, pour visionner la vidéo, vous devrez remplir un pseudo sondage Lors de ce questionnaire vos données personnelles seront demandées progressivement, comme votre adresse postale et votre numéro de téléphone (les cybercriminels peuvent ensuite monétiser les informations en les revendant sur les marchés noirs.) Facebook comme moteur de propagation Tout commence sur Facebook, avec un post qui révèle qu’une vidéo de la jeune actrice nue aurait fuité sur Internet, les commentaires sont ensuite automatiquement postés par les utilisateurs infectés, qui diffusent l’arnaque à leur tour dans leur fil d’actualité, à leur insu. Les utilisateurs de Chrome particulièrement ciblés Le malware, déguisé en mise à jour Flash, s’installe sous la forme d’un add-on au navigateur Chrome, il modifie ensuite les paramètres du navigateur afin que la victime ne puisse plus voir les extensions installées ni ne puisse accéder aux paramètres et à l’activité de son compte Facebook, et récupère également un jeton de sécurité de la victime, appelé le jeton anti-CSRF (Cross Site Request Forgery) qui va permettre d’utiliser le compte Facebook de la victime à son insu. Bitdefender détecte le malware en tant que Trojan.JS.Facebook.A, et l’exécutable sous le nom de Trojan.Agent.BFQZ. L’infection dans le détai : Dans un souci de crédibilité, Trojan.Agent.BFQZ utilise l’icône de Flash Player et dépose les éléments d’infection dans C:\Program Files\Internet Explorer ainsi qu’un fichier install.bat, qu’il exécute et ajoute au démarrage de Windows. Voici une liste de permissions auxquelles l’add-on malicieux, ajouté au navigateur, va avoir accès: - Choix du chemin des onglets et cookies - Accès à des pages Web pour rester en contact avec le serveur de commande et contrôle (une des pages Web diffuse fb-color-changer.exe, un malware qui permet de changer la couleur de son profil Facebook) - Utilisation des scripts sur "http://*/*", "https://*/*" (et accès au code d’autres pages Web) - Vol des jetons d’accès d’applications Facebook légitimes avec la possibilité de s’en servir pour utiliser leurs permissions - Like automatique et suivi des pages Facebook - Postage de commentaires de la part de l’utilisateur sur n’importe quel post de sa page Facebook C’est la deuxième fois en quelques semaines que le hoax des « photos et vidéos d’Emma Watson nue » piège des utilisateurs. La première fois était en réaction au discours d’Emma Watson à l’ONU, lorsque des utilisateurs de 4chan menaçaient de diffuser de telles photos (dont il s’est avéré par la suite que ce n’était au final qu’un effet d’annonce orchestré par une mystérieuse agence de communication.) Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

10 Oct 2014 LIRE L'ACTU