Moteur de recherche

Résultats pour : "mésaventure"

Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique Archives Secunews SECUNEWS

Attention: L'arnaque 'aux diamants d'investissement' sévit en Belgique

Depuis quelques mois, l'arnaque aux diamants sévit en Belgique. Rien que d'avril 2017 à juillet 2017, près de 100 plaintes ont été déposées par de nombreux Belges, auprès de la police et des organisations de protection de consommateurs. Le principe est aussi alléchant qu’insidieux. Il fait miroiter des investissements juteux mais pompe une bonne partie de vos économies. Des sociétés proposent, par Internet essentiellement, d’investir dans une "valeur-refuge": le diamant. Souvent, ces sites sont de la poudre aux yeux. L’idée proposée est d’acheter un diamant à une société. Celle-ci propose de le revendre directement sur le marché. Une plus-value est alors souvent constatée par lesdits "investisseurs". Ils récupèrent, la première fois en tout cas, le montant de la plus-value sur leur compte. Séduits par le concept, ils investissent dans de plus grosses pierres. "Dès que les consommateurs reçoivent un premier virement et sont, de la sorte, rassurés et convaincus, l’entreprise qui arnaque les pousse à investir plus", confirme-t-on à la FSMA, l’Autorité des services et marchés financiers. "Dès que le montant devient plus considérable, il n’y a plus d’argent à récupérer." Test-Achats dénonce l’arnaque au placement. Une trentaine" de plaintes leur est parvenue. Les professionnels de l’escroquerie financière débordent d’imagination et certains épargnants succombent d’autant plus facilement aux promesses de gains juteux que les rendements des placements traditionnels sont faibles" , indique-t-on. "Après un premier versement, la victime ne parvient plus à joindre son pseudo-banquier et ne revoit jamais la couleur de ses économies." Du côté de la FSMA, on le confirme: "Le nombre de plaintes augmente de mois en mois." Même son de cloche auprès de Test-Achats qui met en garde les consommateurs depuis le mois de mars 2017. Vincent, Liégeois de 40 ans, regrette : "J’ai récupéré ma première plus-value puis plus moyen de contacter la société, j’ai perdu 600 euros." Au moindre doute, il vaut mieux ne pas investir. Le meilleur conseil reste d’injecter "votre argent dans ce que vous connaissez et comprenez" , insistent les spécialistes. Si toutefois, vous avez succombé à l’appât du gain et que vous vous êtes fait avoir, il convient d’en avertir la police locale qui prendra bonne note de votre mésaventure. Quels signaux doivent mettre vos sens en éveil ? - Vous ne savez pas trop qui se cache derrière le site ou la page Facebook. - Le site n’est pas agréé par une autorité financière. - Il faut laisser une adresse e-mail et un numéro de téléphone pour être recontacté. - Notez que des escrocs peuvent éventuellement déjà disposer de vos numéros de téléphone et d’adresses piratés sur des sites spécialisés ou le plus souvent échangés ou revendus. Méfiez-vous donc des démarchages par téléphone en matière d’investissements! - Le site adopte une posture d’honorabilité pour rassurer les visiteurs, publie des articles de presse, des reportages censés donner du poids à ses arguments. Quelques conseils: - Vous avez un doute? Passez votre chemin! Ne donnez pas suite aux sollicitations, ne les relayez pas auprès de tiers. - Quitte à faire appel à un intermédiaire financier, préférez les organismes ayant pignon sur rue/web, dont vous êtes totalement sûr. - Investissez votre argent dans ce que vous connaissez et comprenez. - N’investissez pas dans une seule valeur, diversifiez vos placements. Si l’un d’entre eux baisse fortement, cela n’affectera qu’une toute petite partie du portefeuille. Vous vous êtes laissé surprendre ? - Si vous avez été victime d’un délit, déposez plainte à la 'police locale'. - Signalez l’arnaque sur le 'point de contact du SPF Economie'.

10 Jul 2017 LIRE L'ACTU
(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015) Archives Secunews SECUNEWS

(MAJ) Vulnérabilité critique non corrigée dans Flash Player (Janv 2015)

Un nouveau défaut de sécurité a encore été identifié dans le lecteur Flash, un plug-in intégré à la plupart des navigateurs web qui permet de visualiser les animations et vidéos du même nom. Son exploitation permet à un individu malveillant ou à un virus d'exécuter à distance du code malicieux sur l'ordinateur de sa victime à l'ouverture d'une page web ou d'une animation Flash piégée. Logiciels Concernés: [quote]- Adobe Flash Player 16.0.0.296 et versions inférieures - Adobe Flash Player 13.0.0.264 et versions inférieures - Adobe Flash Player pour Google Chrome - vAdobe Flash Player pour Microsoft Internet Explorer 11 - Adobe Flash Player pour Microsoft Internet Explorer 10[/quote] Systèmes: - Windows XP à Windows 8 - Le dernier OS de Microsoft, Windows 8.1, étant plus épargné. Risque: Critique Correctif: Aucun MAJ: un correctif est disponible pour les utilisateurs ayant activé la mise à jour automatique, il est disponible en téléchargement manuel, ainsi que pour les navigateurs Internet Explorer et Google Chrome. Il est possible de vérifier la présence du lecteur Flash et d'en déterminer le numéro de version sur cette page de test. Si plusieurs navigateurs sont installés sur votre ordinateur, il est nécessaire de recommencer la vérification et le cas échéant l'installation pour chacun des navigateurs. Si le numéro de version ne change pas après l'installation, fermez le navigateur, rouvrez-le puis affichez à nouveau la page de test, voire redémarrez l'ordinateur puis affichez à nouveau la page de test. Si Adobe est au courant et promet un correctif dans la semaine, Trend Micro préconise tout de même la désactivation du module Flash (anglais). D'après l'éditeur, cette faille a surtout touché les utilisateurs de Dailymotion. Les près de 3.300 utilisateurs abusés se sont vus redirigés, via des bannières publicitaires, vers diverses URL utilisant la faille, dès lors, les personnes l'exploitant ont pu tout à fait s'introduire sur la machine infectée, jusqu'à en prendre le contrôle. Cette série de mésaventures s'ajoute à l'annonce de Google, qui passe désormais les vidéos de Youtube en HTML 5, une bien mauvaise passe pour le lecteur d'Adobe. Comment activer ou désactiver le module flash player dans firefox [quote]Menu Outils > Modules complémentaires > onglet "plugins" > Shockwave Flash > cliquer sur le bouton "Désactiver". Pour réactivé flash refaire la manip, et là cliquez sur toujours activer.[/quote] Comment activer ou désactiver Adobe Flash Player dans Google Chrome [quote]Tapez chrome:plugins dans la barre d’adresse pour ouvrir la page Plug-ins et repérez l’élément « Flash » dans la liste. Pour activer Adobe Flash Player, cliquez sur le lien Activer en dessous du nom du plug-in. Pour désactiver complètement Adobe Flash Player, cliquez sur le lien Désactiver se trouvant sous ce même nom.[/quote] secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

04 Feb 2015 LIRE L'ACTU
Le baby role playing, attention nouvelle dérive sur Facebook Archives Secunews SECUNEWS

Le baby role playing, attention nouvelle dérive sur Facebook

Imaginez l’horreur, la photo de votre bébé au parc, dans son bain ou en train de dormir, postée sur les réseaux sociaux par un autre, qui raconte une histoire fausse, parfois avec des allusions sexuelles. La mésaventure est souvent arrivée, ces derniers temps, c’est une nouvelle mode sur internet et elle est de très mauvais goût, des gens ayant posté des photos de leur bébé sur Facebook l’ont retrouvée utilisée par des inconnus qui inventent une histoire, parfois dramatique ou sordide, le concernant. Dans le cas du 'baby role-playing', il n’est pas question de danger, mais le principe n’en est pas moins de mauvais goût Vous avez fait une photo de votre petit dernier et vous n’avez pas résisté à la tentation de la poster sur un réseau social, et quelques jours ou semaines plus tard, vous retrouvez cette photo sur le web, mais cette fois, postée par un inconnu. Et elle est assortie d’une horrible histoire qui serait arrivée à cet enfant. Cela s’appelle le 'baby role playing'. La tendance a jusqu’à présent surtout été observée dans les pays anglo-saxons, sur Instagram, mais des cas commencent à arriver en Europe continentale. [quote]On est assez inquiets par rapport à ce problème', explique un spécialiste des médias suisse, René Longet. [/quote] Des allusions sexuelles Mais d’autres utilisateurs se sont montrés bien plus glauques, adjoignant aux photos des descriptions telles que: - J’aime les jeux de rôle avec viol et violences. Si vous n’aimez pas ça, ne perdez pas votre temps avec moi - Adoptez un enfant ici, si vous voulez vous amuser. Si vous n’aimez pas les jeux de rôle sexuels, ne suivez plus ce compte et ne commentez pas ma photo. Si à ce jour, aucun cas de bébé belge n’a été noté, il n’est pas impossible que ce jeu au goût très limite, ne finisse par se propager chez nous, quand on sait la vitesse de propagation des chaînes du genre sur le web. Certaines pages ont été fermées, mais le phénomène continue dans des groupes privés. Ce n’est ni éthique, ni légal. Il ne faut pas que les parents se culpabilisent, mais ils doivent distinguer le fait de prendre une photo et de la diffuser. Il faut être conscients que les images numériques sont très faciles à voler sur Internet. On a cette possibilité, on a envie de cliquer, mais il faut essayer de se protéger, par exemple, en créant des albums privés. Tout en regrettant que peu de gens soient éduqués à l’utilisation des nouvelles technologies, De son côté, Me Sébastien Fanti, avocat spécialisé dans les nouvelles technologies, souligne que les droits d’auteur et le droit à l’image existent aussi sur les réseaux sociaux. Ce n’est pas Internet qui crée le problème, le Web est un miroir sociologique qui rend visible les traumatismes des gens, quand ils se sentent protégés par leur écran, ils ont un comportement qu’ils n’auraient pas en pleine rue. Nous vous mettons en garde vous parents, en rappelant qu’une photo mise sur Instagram ou Facebook peut être vue de chacun et détournée de son premier usage.

11 Oct 2014 LIRE L'ACTU
(MAJ) Les vidéos de secunews inaccessible la cause ? Archives Secunews SECUNEWS

(MAJ) Les vidéos de secunews inaccessible la cause ?

Simple défaillance technique ou oubli fâcheux concernant le renouvellement du nom de domaine wat.tv? [quote]Nous avons demandé le renouvellement du nom de domaine wat.tv, mais pour une raison que nous ignorons, cela n'est pas effectif, expliquait dans un communiqué publié en début de soirée Olivier Abecassis, directeur général d'e-TF1, qui précisait que le trafic avait alors automatiquement basculé en "site parking". [/quote] Plus tard, Wat.tv annonçait sur son compte Twitter que le nom de domaine était à nouveau disponible. [quote]Le nom de domaine WAT.tv est à nouveau disponible, on attend la propagation de DNS... ça arrive :)[/quote] Il y a cinq ans jour pour jour, TF1 avait connu la même mésaventure. Le site Wat.tv était resté indisponible pendant plusieurs heures, alors que le nom de domaine était arrivé à expiration, les responsables du site avaient alors affirmé que toutes les démarches de renouvellement avaient été effectuées dans les règles. Les vidéos de secunews sont donc indisponible, le temps de la propagation du DNS de wat.tv Clic pour accéder a la chaine vidéo de secunews MAJ Toutes les vidéos de secunews sont maintenant disponible, le problème de DNS de notre plateforme vidéos est résolu. Clic pour Accéder a la chaine vidéos de secunews.

13 Apr 2014 LIRE L'ACTU
Le compte bancaire d'une belge délesté de 990 euros par des pirates Archives Secunews SECUNEWS

Le compte bancaire d'une belge délesté de 990 euros par des pirates

Le samedi 2 novembre 2013, la dame à voulu aller voir ses comptes via mon PC Banking, là,elle a rencontré des difficultés pour se connecter,elle a essayé une fois, deux fois puis à renoncé. En attendant, elle avait encodé les fameux chiffres secrets. [quote]"C’est le mardi, quand j’ai réutilisé mon PC banking que j’ai remarqué que mon compte avait été débité de 990 € le dimanche à 10h20."[/quote] Ni elle, ni son mari n’avaient effectué une telle opération. La personne débarque dans son agence pour faire part de sa mésaventure. [quote]"On m’a juste donné un numéro de téléphone général de la banque à Bruxelles. Dans la foulée, j’ai été déposé plainte à la police, pour me couvrir."[/quote] Carte de crédit prépayée Finalement, c’est elle-même qui téléphonait à la société qui avait bénéficié de son argent. Une société de Malines qui a pignon sur rue, "CardWise", et qui est active dans les cartes de débit (style MasterCard) prépayées. C’est une de ses cartes qui a été utilisée par les pirates pour tenter d’utiliser l’argent Bram Troch, customer service manager, confirme [quote]"Madame a été la victime de hackers qui ont pratiqué ce que l’on appelle du phishing , la personne croit qu’elle est sur le site de la banque mais la page d’accueil n’est pas l’officielle. Ici, c’était très très bien imité."[/quote] Elle y a introduit tous les codes et a donc donné les clefs d’accès. Grâce à ses données, les hackers ont pu charger l’argent sur une carte prépayée pour tenter ensuite de l’utiliser. Il semble qu’ils n’ont pu aller jusqu’au bout de l’opération et que la carte en question a été bloquée. Mais le compte de la personne, lui, est toujours bien débité de 990 euros et cette dame attend avec une impatience, le remboursement de cette somme. Augmentation du nombre de cas de phishing en Belgique [info_error]Au cours des trois premiers trimestres de l'année 2013, 1.467 cas de fraude à la banque par internet ont été enregistrés, un chiffre qui dépasse déjà le nombre total de cas de fraude sur 2012. Pratiquement tous les cas sont liés au phishing (hameçonnage), une technique qui consiste pour les criminels à essayer de soutirer à leurs victimes leurs données personnelles et leurs codes bancaires, indique mercredi Febelfin, la fédération belge du secteur financier. Les 1.467 cas de fraude dénombrés lors des neuf premiers mois de 2013 ont permis à leurs auteurs de dérober un total net de 4,54 millions d'euros. Sur l'ensemble de l'année 2012, 1.003 fraudes par phishing avaient été recensées, représentant un butin d'un peu moins de 3 millions d'euros.[/info_error] [info_warning]Febelfin souligne toutefois que la banque par internet demeure une méthode sûre pour effectuer des opérations bancaires, à condition de l'utiliser correctement et de respecter une "règle d'or" qui est de ne jamais communiquer ses codes bancaires par courriel ou téléphone.[/info_warning] En 2012, on comptabilisait 9,1 millions d'abonnements à la banque d'internet et 434 millions de sessions en Belgique. "Si l'on compare avec le nombre de cas de fraude, le rapport est d'environ 1 cas pour 400 000 sessions. La banque par internet reste donc une manière sûre d'effectuer des opérations bancaires", souligne Febelfin. Clic pour plus d'infos sur phishing secunews.org : Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie ( botnet )

20 Nov 2013 LIRE L'ACTU
AlertMe Code, le QR Code pour prévenir vos proches en cas d'urgence Archives Secunews SECUNEWS

AlertMe Code, le QR Code pour prévenir vos proches en cas d'urgence

C'est un concept 100% français, le site AlertMe Code vous permet de créer des Qr code contenant les coordonnées des personnes à contacter en cas d'urgence, et il est facilement déchiffrable par de nombreuses applis smartphones. Simple et efficace. C'est l'inquiétude de beaucoup, qu'il arrive quelque chose à un proche et que personne ne puisse vous prévenir. C'est la mésaventure qui est arrivé à Yannick Allibert, le créateur du concept "AlertMe Code". Il a alors l'idée de mettre au point un QR code qui contiendrait toutes les informations nécessaires et les coordonnées des personnes à prévenir en cas d'urgence. Le principe est simple et efficace: [info_success]vous créez un QR Code personnalisé en entrant vos coordonnées ainsi que trois numéros à contacter en cas de besoin, vous recevez votre code par mail et vous n'aurez plus qu'à l'imprimer autant de fois que vous le désirer pour le glisser dans votre portefeuille, dans le cartable de votre enfant ou ailleurs. Le créateur l'assure, aucune information personnelle n'est conservée sur le site totalement sécurisé.[/info_success] (résultat une fois votre QR code créer (ceci est qu'un exemple)) Un concept qui s'exporte à l'international Un simple scan du QR Code, via une appli smartphone comme FlashCode , QR Droid ou Mobile Tag , facilitera le travail des urgentistes qui auront ainsi toutes les coordonnées des membres de la famille d'une personne accidentée ou tout simplement égarée. Lancé en septembre 2013 en France sous le nom UrgentCode, le procédé a été rebaptisé AlertMe Code pour être mieux compris à l'étranger. [quote]"Le mot "urgent", ça ne veut rien dire pour un Anglais", explique Yannick Allibert qui voulait que le principe soit aussi bien utilisable pour un touriste français à l'étranger que par un résident étranger.[/quote] Car la Belgique, la Suisse ou encore le Canada ont montré de l'intérêt pour ce concept 100% français et gratuit. En France, l'association française des diabétiques a été la première à s'intéresser de près à AlertMe Code, près de 500 codes ont ainsi été générés depuis la page Facebook de l'association sur les plus de 2.000 déjà créés, plusieurs services d'urgence ont également commencé à essayer le concept. Clic pour accéder au site alertmecode.com (français)

21 Oct 2013 LIRE L'ACTU
Un pirate pénètre la chambre d’une petite fille à travers son baby monitor Archives Secunews SECUNEWS

Un pirate pénètre la chambre d’une petite fille à travers son baby monitor

L'histoire qui suit, contée par la chaîne américaine ABC News, s'est déroulée à Houston, au Texas, dans l'appartement d'un jeune couple, ou plus exactement dans la chambre d'Alysson, leur petite fille de deux ans. Un jour, Marc Gilbert et son épouse entendent distinctement une voix tenant des propos à caractère sexuel à leur fille. La voix vient de la chambre de l'enfant. Pris de panique, le couple bondit dans la pièce. Citation: "Réveille-toi, Allyson, espèce de petite (censuré)", lui intime la voix. Les parents se rendent vite compte que les mots proviennent du baby monitor, qui est équipé d'une caméra. Citation: "J'ai vu la caméra se tourner vers nous", raconte le père, quelqu'un était parvenu à le piraté pour pénétrer à distance dans l'appartement familial. Pendant deux ans, le couple avait accordé une entière confiance à ce baby monitor. Citation: "On ne pouvait pas vivre sans", explique le père. Ce qu'il ignorait, c'est que quelqu'un d'autre regardait aussi dans la chambre de la petite, et avait pu lire le prénom d'Allyson, écrit au-dessus de son lit. Citation: "C'est comme s'il avait pénétré par effraction dans notre maison", lâche Marc Gilbert. Il y a un rebondissement inattendu à ce fait divers Alysson n'a jamais rien entendu des insanités proférées par son visiteur, la petite fille est née... sourde. Citation: "Elle a des implants cochléaires, et heureusement, nous les lui enlevons avant de la mettre au lit", explique Marc Gilbert, qui a médiatisé son histoire afin de sensibiliser d'autres parents et éviter que cette inquiétante mésaventure ne se reproduise.

01 Aug 2013 LIRE L'ACTU
Facebook partage par erreur les données de 6 millions d'utilisateurs Archives Secunews SECUNEWS

Facebook partage par erreur les données de 6 millions d'utilisateurs

Citation: "Nous prenons la vie privée des gens au sérieux et nous faisons tout notre possible pour protéger (leurs) informations", s'est aussitôt défendu Facebook, tout en ajoutant que "même avec une équipe forte, aucune entreprise ne peut prévenir les pannes à 100 %". Un bug dans un logiciel au sein du réseau social a provoqué le partage involontaire des numéros de téléphone et des adresses mails de 6 millions d'utilisateurs, a reconnu le groupe ce vendredi 21 juin 2013. Citation: Aucune information financière ou d'autre nature n'a été partagée entre les comptes, et il n'y a "pas de preuve que cette panne ait été utilisée malignement", a précisé Facebook dans une note de sécurité, ajoutant être "irrité et embarrassé" par ce problème. Les utilisateurs concernés ont été prévenus par mail de la mésaventure, dont l'impact sera probablement "minimal" d'après Facebook, parce que le partage de ces données se sera fait seulement entre des utilisateurs ayant déjà des connexions. Citation: Ce partage non voulu a pu se produire quand un utilisateur Facebook s'est mis à enregistrer une archive de son compte Facebook via l'outil du réseau Download Your Information (DYI), a expliqué Facebook. Cette panne a pu permettre que "certaines informations de contact d'une personne (son adresse mail ou son numéro de téléphone) soient devenues accessibles à des gens qui avaient soit des informations de contact sur elle ou bien des connexions avec elle", précise Facebook. "Ils ont peut-être reçu davantage d'adresses mails ou de numéros de téléphone de leurs contacts ou de gens avec lesquels ils ont des connexions", poursuit le réseau. "Nous en avons conclu que les numéros de téléphone et les adresses mauils d'environ 6 millions d'utilisateurs Facebook avaient été partagés", affirme-t-il. Toutefois, "nous n'avons pas de preuve que cette panne ait été exploitée malignement, et nous n'avons pas reçu de plaintes d'utilisateurs ou constaté de comportement anormal sur cet outil ou sur le site" suggérant un acte malveillant, ajoute le réseau.

27 Jun 2013 LIRE L'ACTU
Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes. Archives Secunews SECUNEWS

Youtube supprime des vidéos très populaires de corrida, jugées trop sanglantes.

YouTube a donné un sérieux coup de corne aux amateurs de corrida. Jeudi 21 mars 2013, la plate-forme vidéo de Google a fermé sans préavis un compte populaire dédié à la tauromachie. En 5 ans, Pablo Lopez Riobo, avait chargé 1.500 vidéos sur le sujet et totalisé 18 millions de visites. Citation: "Je savais que ce moment arriverait, a écrit le Sévillan sur Twitter. Il y avait de nombreux messages antitaurins sur ma chaîne. Tout ce travail de cinq ans à la poubelle, quel dommage." La mésaventure de Pablo Lopez Riobo a suscité une vague d’indignation en Espagne, où la tauromachie est tout à fait légale dans la plupart des provinces. Dans un billet d’humeur, cité par le Huffington Post, le chroniqueur taurin d'El Mundo José Luis Vadillo a dénoncé l’hypocrisie de Google. Citation: "YouTube ment et cache derrière des arguments éthiques une censure sans pareil contre les vidéos en relation avec la tauromachie", écrit le journaliste, qui publie au passage une liste de vidéos violentes en ligne sur le portail, comme des combats de rues, le coup de boule de Zidane ou un combat de coqs. Car le portail vidéo a motivé la suppression de la chaîne taurine par la violation de ses conditions d’utilisation. Un article stipule clairement: "Ne publiez pas de vidéos représentant des actes répréhensibles, tels que les mauvais traitements infligés à des animaux, la consommation de drogues ou la fabrication de bombes". Citation: Et YouTube de préciser en lien avec cette polémique que le site accepte les vidéos de toréadors, mais pas les banderilles ou les mises à mort. Citation: "Des corridas sans le sang", commente le journal espagnol El Mundo. Une pétition en ligne demandant la réhabilitation des vidéos censurées a récolté pour l’instant un peu plus de 4.200 signatures. secunews: Je mettrais pas le lien vers la pétition, étant moi même contre la corrida

27 Mar 2013 LIRE L'ACTU
La chaine YouTube pour enfants, Sesame Street piratée, les vidéos remplacées par du porno Archives Secunews SECUNEWS

La chaine YouTube pour enfants, Sesame Street piratée, les vidéos remplacées par du porno

La page Youtube de Sesame Street a hébergé bien malgré elle de nombreuses vidéos pornos, ce dimanche. Durant 22 minutes, les internautes adeptes de ce programme télévisé éducatif destiné aux enfants ont eu le malheur de tomber sur du contenu s'adressant à une toute autre tranche d'‚ge. Le profil du compte Youtube avait également été modifié, la description de Sesame Street ayant été remplacée par un message écrit par l'auteur du piratage: Citation:"Qui n'aime pas le porno, les enfants ? Exact ! Tout le monde aime ça!" Les vidéos ont été rapidement retirées par Youtube: Citation:"Comme toujours, nous retirons le contenu inapproprié dés que nous en avons connaissance". Sur le profil modifié du compte Sesame Street, l'auteur du piratage affirmait être "MrEdxwx". Mais le vrai MrEdxwx, a affirmé sur Youtube, ne pas être à l'origine du piratage. La mésaventure de Sesame Street, est vraisemblablement due à un piratage du mot de passe du compte Youtube de l'émission pour enfants.

18 Oct 2011 LIRE L'ACTU
La page Facebook de Nicolas Sarkozy de nouveau piratée Archives Secunews SECUNEWS

La page Facebook de Nicolas Sarkozy de nouveau piratée

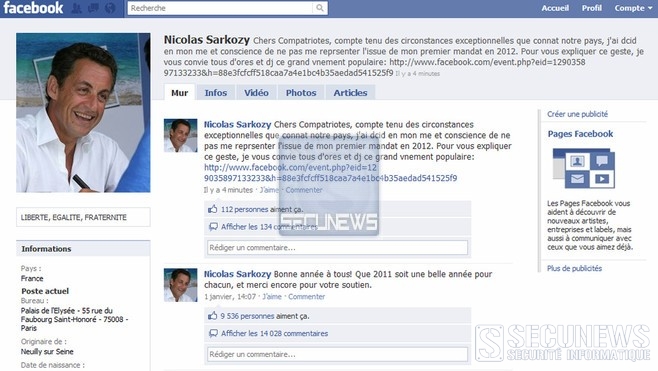
Comme dimanche soir, la page Facebook du président de la République a été briévement de nouveau piratée mardi matin, le message posté peu avant 8 heures affirmait que le président a décidé de ne pas se représenter en 2012 Citation:"compte tenu des circonstances exceptionnelles que connaÓt notre pays". L'auteur du piratage de renvoyer vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Vers 9 heures, le message pirate avait été effacé. Jamais deux sans trois, pour l'instant, le page officielle du président de la République totalise deux piratages en l'espace de seulement quelques jours. Le premier détournement du compte de Nicolas Sarkozy remonte à dimanche 23 janvier2011. Celui-ci fut bref, il avait permis à un tiers de poster un message sur la page Facebook laissant entendre que le patron de l'UMP n'entendait pas se représenter en 2012. Un mot de passe trop faible en cause ? La présidence française n'a manifestement pas pris avec suffisamment de sérieux ce piratage, par exemple en sécurisant mieux l'accés au compte. Le scénario est identique puisque l'auteur a publié un message annonçant que l'actuel président ne serait pas candidat à sa propre succession et renvoyant les internautes vers une autre page Facebook intitulée "pot de départ de Nicolas Sarkozy". Le message indésirable, pour l'Elysée, a été supprimé environ une heure aprés avoir été mis en ligne, vers 9 heures. Mot de passe fort : 10 caractéres d'au moins trois catégories différentes Nicolas Sarkozy n'est pas le premier à faire l'objet d'une telle mésaventure, son homologue américain Obama, notamment, l'ayant précédé en 2010, mais sur Twitter (comme d'autres personnalités). Il est indispensable d'employer des mots de passe s?rs, le nom de votre femme est facile à craquer pour les cybercriminels ! Un bon mot de passe doit comporter au moins 10 caractéres et être constitué de minuscules, de majuscules, de caractéres spéciaux et de chiffres (au moins trois de ces quatre catégories), il est donc largement préférable d'utiliser p@$$w0rd plutôt que password. Voir aussi: Le compte Facebook de Sarkozy briévement piraté

26 Jan 2011 LIRE L'ACTU
Des cartes bancaires d'Arlon piratées jusqu'aux USA Archives Secunews SECUNEWS

Des cartes bancaires d'Arlon piratées jusqu'aux USA

Des dizaines de personnes à Arlon (Belgique) ont eu leurs cartes bancaires piratées, on leur a prélevé des fonds aux Philippines mais aussi à New York et Los Angeles ! Plusieurs clients d'agences bancaires d'Arlon mais aussi de Virton viennent d'être victimes d'une vaste opération de piratage ou " skimming " à partir de distributeurs automatiques Bancontact ou Mistercash. L'escroquerie, menée durant le dernier week-end de juin 2010 et le premier de juillet 2010, est prise très au sérieux par les autorités judiciaires d'Arlon qui ont confié l'enquête à leurs fins limiers de la section financière de la police judiciaire fédérale (SPJF d'Arlon). Citation: "Mais nos moyens pour contrer ce nouveau type de délinquance sont très limités. Les auteurs des escroqueries semblent des gens des pays de l'Est qui ont disparu dans la nature dès la fin des week-ends concernés" , dit Serge Lipszyc, le procureur du Roi d'Arlon. Certains ont perdu 1.800 euros Mme Gathy, une Arlonaise, raconte la mésaventure survenue à ses enfants. Citation: "Le 25 juin 2010, ils ont prélevé de l'argent au Bancontact en façade de la banque BNP Paribas/Fortis à Arlon, leur carte a été scannée à leur insu, les malfrats ont pu lire le code secret et 10 transactions ont été effectuées aussi vite aux Philippines". Des dizaines d'autres Arlonais ont été victimes du même préjudice, à l'agence Fortis d'Arlon, mais aussi à Dexia, CBC, à la banque de la Poste, toujours à Arlon. Fin juin et début juillet, d'autres personnes auraient vu aussi leur carte bancaire piratée à Virton. Les enquêteurs du SPJF d'Arlon ont enregistré des plaintes de personnes ayant été débitées de sommes de 1.800 euros (10 retraits de 180 euros) ou 700 euros (10 retraits de 70 euros). Tous ces clients luxembourgeois ont vu leur compte se faire ainsi débiter non seulement aux Philippines, mais aussi à New York et Los Angeles, aux États-Unis, là où les escrocs européens possèdent apparemment des complices. Des réseaux bien organisés À la direction de BNP/Paribas-Fortis à Arlon, on se veut pourtant rassurant vis-à-vis des clients et on s'engage à ce que chaque client escroqué retouchera le moindre cent débité.

17 Jul 2010 LIRE L'ACTU
Des chargeurs de piles Energizer vendus avec un cheval de Troie Archives Secunews SECUNEWS

Des chargeurs de piles Energizer vendus avec un cheval de Troie

Alerte Virale Selon l'US-CERT, le logiciel fourni avec le chargeur de piles Energizer DUO comporte un cheval de Troie permettant à un attaquant d'exécuter du code à distance, Apple, Seagate ou encore Asus ont déjà connu une mésaventure comparable. L'US-CERT, l'organisme américain en charge de la sécurité informatique, vient de publier une alerte concernant un produit de la marque Energizer, il s'agit du chargeur de piles USB Energizer "DUO USB NiMH". Ce chargeur vendu avec un programme d'installation pour Windows (la version Mac OS X n'étant pas affectée), embarque un cheval de Troie , l'installation de l'outil fourni par le constructeur est censée permettre à l'utilisateur de contrôler sur son PC le statut de chargement des piles. Une dll malveillante créée à l'installation du logiciel. Mais en plus de l'utilitaire, le logiciel crée une dll malveillante, "Arucer.dll". Ce cheval de Troie peut recevoir des commandes sur le port "TCP 7777". Selon les instructions envoyées, le programme peut télécharger des fichiers supplémentaires, exécuter des fichiers, transmettre des données dérobées sur le PC infecté et modifier la base de registre Windows. Ce cheval de Troie s'active automatiquement à chaque démarrage de l'ordinateur et écoute le réseau dans l'attente d'éventuelles instructions envoyées à distance par un pirate , même lorsque le chargeur USB n'est pas connecté à l'ordinateur, le programme demeure actif précise l'US-CERT. Le constructeur de piles Energizer déclare tout ignorer de la présence de ce logiciel malveillant et explique travailler avec l' US-CERT et les autorités américaines afin d'identifier comment un tel code a pu être inséré dans son logiciel. Energizer a également retiré du téléchargement le logiciel incriminé. La désinfection d'un ordinateur contaminé s'avére fort heureusement relativement simple comme l'explique les chercheurs de l'US-CERT. Il suffit de désinstaller l'application Energizer, cela permettant de supprimer la clé de registre à l'origine de l'exécution automatique de la porte dérobée au démarrage de Windows. Le cheval de Troie facile à supprimer. Un utilisateur peut également supprimer manuellement le fichier Arucer.dll dans le répertoire Windows system32, afin de rendre le cheval de Troie inopérant, il convient ensuite de redémarrer l'ordinateur. Par chance, lors de l'installation, l'utilitaire "Energizer UsbCharger" ne paramétre pas automatiquement d'exception dans le pare-feu Windows, des régles dans l'IPS Snort permettent par ailleurs de détecter tout trafic lié à ce programme malveillant. Ce type de mésaventure n'est pas une premiére pour les constructeurs du secteur high-tech. - En 2007, Seagate révélait que des disques durs produits dans une usine asiatique embarquaient un cheval de Troie. - En 2006, Apple publiait un bulletin d'alerte pour avertir ses clients qu'un petit nombre d'iPod avaient été vendu avec un programme malveillant opérant seulement sous Windows. - En 2008 c'était au tour d'Asus et de ses modéles japonais d'Eeebox infectés par le code malveillant "Xirtam". Voir le communiquer de l'US-CERT (anglais) old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

09 Mar 2010 LIRE L'ACTU