Star Wars : Lord et Miller n’excluent plus un retour chez Lucasfilm
Huit ans après leur éviction de Solo, Phil Lord et Chris Miller rouvrent la porte à Star Wars. Et leur diagnostic sur la saga mérite l’attention.
Chris Pratt confirme le retour de Star-Lord dans le MCU. Reste la vraie question, celle qui agite déjà les fans : dans quel film ?
Un nouveau nom circule pour incarner le prochain 007, mais l’accueil est loin d’être chaleureux. Derrière la rumeur, un vrai tournant pour la saga.
Le chiffre est énorme, Yahoo vient de révéler qu’un milliard de comptes utilisateurs avaient été piratés lors d’une intrusion survenues en août 2013 par une "tierce personne non autorisée". Noms, adresses mails, numéros de téléphone, dates d’anniversaire, et "dans certains cas" questions de sécurité cryptées (avec les réponses) ont pu être récupérés par le pirate, rapporte le site américian VentureBeat. [quote]Les recherches ont cependant rapidement permis d’établir qu’aucune donnée de carte de paiement ou de comptes bancaires n’a été volée, précise le responsable de la sécurité de l'entreprise Bob Lord. [/quote] Les données des cartes de paiement et les informations sur les comptes en banque ne sont pas stockées au sein du système" qui a été hacké. Le piratage a été rendu possible par le biais de faux cookies. Mesures de sécurité: Yahoo a indiqué avoir prévenu les utilisateurs susceptibles d'être touchés par ce piratage. Si vous pensez que certaines de vos informations ont pu être volées, nous vous recommandons de repérer toute activité suspecte de votre compte et de faire très attention aux personnes avec qui vous communiquez. Ne cliquez sur aucun lien ou aucune pièce jointe en provenance du mail d'une personne que vous ne connaissez pas. En septembre 2016, Yahoo avait déjà reconnu 'le piratage en 2014 de 500 millions de comptes' appartenant à ses utilisateurs. Selon le groupe, qui traverse de grandes difficultés financières, ce nouveau piratage est "probablement" distinct de cette précédente cyberattaque. Cette nouvelle déconvenue majeure intervient au plus mauvais moment pour Yahoo qui a conclu un accord fin juillet pour céder au géant des télécoms Verizon ses activités de coeur de métier (Yahoo Mail, Yahoo News) pour 4,8 milliards de dollars. Après la révélation de la cyberattaque de 2014, Verizon s'était dit prêt fin octobre à mener à bien la transaction, mais avait prévenu qu'il ne le ferait pas aveuglément. Voir aussi: Yahoo! confirme le piratage de 500 millions de comptes. Clic pour lire toutes les actus Yahoo!.
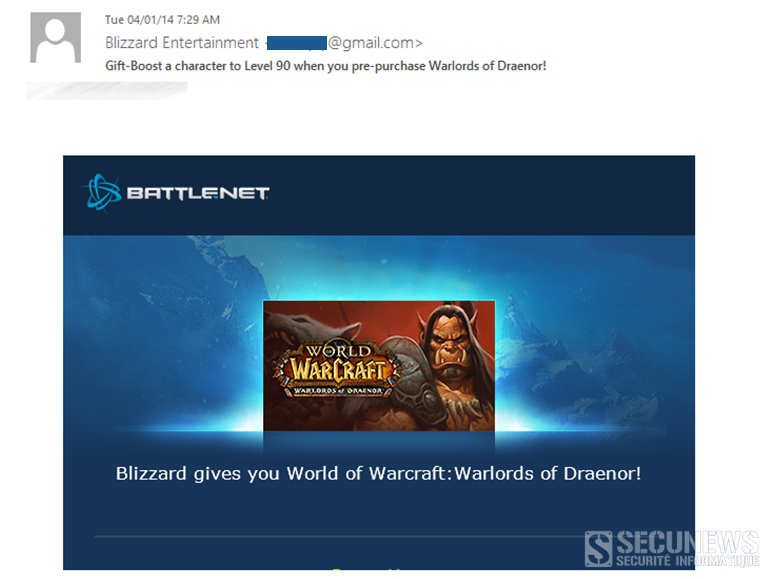
Des spammeurs ont lancé une nouvelle campagne de phishing proposant aux joueurs de World of Warcraft de fausses extensions Warlords of Draenor avec en bonus des objets, de l’or et des upgrades automatiques pour jouer directement en niveau 60. Le message, signé Blizzard Entertainment, inclut un lien pour précommander l’extension, dont le lancement est prévu le 20 décembre 2014. Mais une fois sur la page de commande, il faut renseigner vos identifiants du jeu (e-mail et mot de passe)… qui filent droit chez les escrocs. Un autre type de message annonce aux utilisateurs qu’ils ont été tirés au sort avec 50.000 autres joueurs pour recevoir l’extension Warlords of Draenor gratuitement. [quote]Pour activer leur participation, il leur suffit de renseigner leurs identifiants de compte WoW, sur une page de phishing bien évidemment. En somme, si vous souhaitez précommander l’extension, il est préférable de vous rendre sur le site officiel Battle.Net, et d’effacer les messages qui vous proposent miraculeusement une offre imbattable ou une promotion. Sinon, vous risquez de ne plus pouvoir accéder à votre propre compte.[/quote] Accéder au site officiel de WoW - Warlords of Draenor (fr) Voir aussi: Le Phishing c’est quoi et comment s’en protéger ? Clic pour lire tous les articles sur le phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet
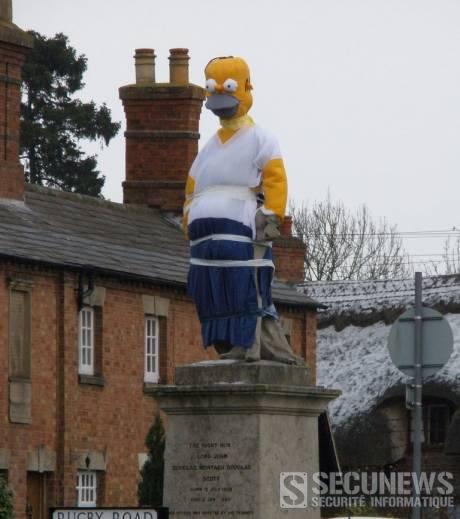
Dunchurch en Grande-Bretagne, dans un village du Warwickshire, un groupe de personnes a changé la statue d’un célèbre personnage régional en Homer Simpson. La statue de Lord John Scott, un célèbre habitant et bienfaiteur de la ville de Dunchurch qui a vécu au 19e siècle et décédé en 1860, a subi pendant la nuit de Nouvel an un relooking plutôt troublant pour les villageois. En effet, des farceurs ont transformé Lord John Scott en Homer Simpson, affublant la statue d’une peau jaune et des vêtements caractéristiques du héros de la célèbre série, sa calvitie n'a pas été oubliée. Ce n’est pourtant pas la première fois que Lord Scott se retrouve ainsi transformé. En effet au cours des dernières années, la statue s’est vu changée en d’autres personnages célèbres comme Harry Potter, Shrek ou encore Spiderman. Les villageois ne seraient cependant pas offensés par la nouvelle apparence de leur héros local et tiendraient même à féliciter les farceurs pour leur sens du détail. Ce travestissement serait une tradition à Dunchurch: "Cela fait 40 ans que j'habite ici, et les gens déguisaient cette statue bien avant ça" déclare un habitant.