Moteur de recherche

Résultats pour : "invisible"

Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates Archives Secunews SECUNEWS

Vous avez l'IPTV ? un nouvel outil va permettre d’identifier les pirates

Comment lutter contre les IPTV illégales ? Cette question taraude les diffuseurs qui regardent avec angoisse ces plateformes prendre de l’ampleur. En la matière, le service de streaming sportif DAZN vient d’annoncer une mesure redoutable dans le cadre de la lutte contre le piratage. Ce qu’il fallait à DAZN, c’est un moyen de facilement et efficacement identifier son propre contenu. Et c’est exactement ce que le réseau a décidé de mettre en place. Tout comme le contenu généré par une IA est accompagné d’un filigrane permettant de facilement l’identifier, il en sera ainsi désormais de même pour les programmes diffusés par DAZN. Un filigrane imperceptible et invisible, mais qui sera bien présent et qui sera unique à la chaîne, lui permettant ainsi de pouvoir retrouver toute diffusion illégale de son propre contenu, et ainsi de pouvoir bloquer et appréhender les coupables. Pour obtenir ce résultat, DAZN n’est pas seul. En effet, c’est avec l’aide de la société néerlandaise "Irdeto", consacrée à la cybersécurité, que cette idée a pu se concrétiser. Irdeto est spécialisé sur la question de la protection du contenu diffusé sur les services de TV digitales et de Streaming, et dispose donc d’une grande expérience autour de l’IPTV et de la lutte contre celle-ci. Pour rappel, si les consommateurs d’IPTV ne risquent pour l’instant pas encore grand-chose, il n’en est pas du tout de même pour les diffuseurs qui encourent de lourdes peines d’amende et de prison. Et dans certains pays, comme l’Italie, qui est particulièrement acharnée dans sa lutte contre la pratique, la relative impunité du consommateur commence elle aussi à être mise en cause. Le pays a par ailleurs récemment voté une loi visant à mettre au point un système lui aussi particulièrement ambitieux de lutte contre ce qui est perçu comme un fléau. Théoriquement, en Belgique, le consommateur d’IPTV encourt une peine de 5 ans de prison et des amendes allant de 500 à 100.000 euros. Dans la pratique toutefois, aucune peine de ce type n’a été donnée à ce jour.

22 Oct 2023 LIRE L'ACTU
Le FBI et Europol ferment le forum de hackers, Darkode Archives Secunews SECUNEWS

Le FBI et Europol ferment le forum de hackers, Darkode

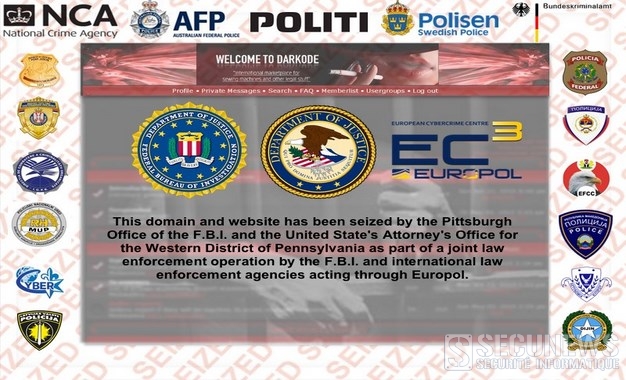
Une opération internationale exceptionnelle a conduit à la fermeture Darkode. D'après le FBI et Europol, les habitués de ce forum y échangeaient des numéros de cartes de crédit et des logiciels malveillants. 'HORIZON VOILÉ, c'est le nom de code de l'opération menée sous la direction du FBI, qui a abouti à la fermeture le 14 juillet 2015 de Darkode, Un forum de cybercriminalité international. [quote]La ministre adjoint de la Justice Leslie Caldwell s'est félicitée d'une opération qui représente un 'exemple majeur de ce que les autorités judiciaires du monde entier peuvent acomplir quand elles travaillent étroitement pour neutraliser le marché mondial du cybercrime'. [/quote] C'est en effet le travail conjoint d'enquêteurs de vingt pays,Australie, Bosnie, Colombie, Brésil, Canada, Colombie, Costa Rica, Chypre, Croatie, Danemark, Finlande, Lettonie, Allemagne, Israël, Roumanie, Macédoine, Nigeria, Serbie, Suède et Royaume-Uni qui a permis l'arrestation de 70 membres du forum à travers le monde. [QUOTE]Selon le procureur de Pennsylvanie David Hickton, 'Darkode représentait la menace la plus grave contre les données informatiques aux États-Unis et à l'international, explique le ministère américain de la Justice dans un communiqué.[/qute] Il s'agissait en fait d'un marché aux informations et aux outils permettant à ses utilisateurs de faciliter des intrusions illégales sur les ordinateurs d'autrui. Sur le forum, les utilisateurs s'échangeaient des numéros de cartes de crédit, des logiciels malveillants, et des informations sur les Zero Day, des fabricants et contre lesquelles ils ne pouvaient donc se protéger. Le plus grand marché au virus en langue anglaise. En plus d'être protégé par un mot de passe, l'accès au forum était soumis à des conditions d'entrée. [quote]Comme l'explique l'agence anti-criminalité britannique (NCA), il fallait prouver de ses capacités de hacker avant d'être accepté sur le forum, dont la structure hiérarchique était telle que tout le monde n'avait pas accès aux mêmes services et produits.[/quote] L'importance de Darkode tenait notamment au fait que le forum était jusqu'à sa désactivation l'un des seuls de ce type disponible en langue anglaise. Le forum était devenu un lieu d'échange pour des cybercriminels du monde entier. D'après le FBI, 300 personnes auraient été actives sur le forum. Parmi elles, des membres de 'Lizard Squad', le groupe de hackers qui s'était attaqué aux réseaux de jeu en ligne Xbox Live et PlayStation Network en décembre 2014, et dont un membre vient d'être condamné à deux ans de prison avec sursis en Finlande. Parmi les personnes interpellées se trouve le présumé administrateur du site mais également l’auteur supposé du malware 'Dendroid'. Ce malware qui visait les systèmes Android et se comportait comme un Remote Administration Tool avait été remarqué en 2014 par plusieurs éditeurs d’Antivirus. Si celui-ci n’avait rien de révolutionnaire en termes de fonctionnalité, il témoignait d’une certaine sophistication, significative de l’intention commerciale de son créateur, qui cédait sa solution au prix de 300 dollars notamment au travers de Darkode. Un savoir-faire acquis auprès des meilleurs. En effet, l’individu suspecté d’avoir crée Dendroid était selon Forbes un étudiant en informatique de l’université de Carnegie Mellon qui avait effectué plusieurs stages au sein de la société de cybersécurité FireEye ainsi que dans une autre entreprise travaillant sur la sécurité d’Android. Darkode faisait partie des quelques 800 forums dédiés aux piratages que l’on peut trouver sur Internet (on ne peut pas chiffrer ceux présents dans le Deep Web, étant aussi invisibles que leurs situations géographiques 2.0) Lire le communiqué d'Europol. (anglais)

19 Jul 2015 LIRE L'ACTU
Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook Archives Secunews SECUNEWS

Zeus, le virus qui aspire les données bancaires personnelles sévit sur Facebook

Les spécialistes en sécurité informatique n'ont pas fini d'entendre parler de "Zeus", un " malware " inventé en 2007 et qui aurait depuis permis de détourner des centaines de millions de dollars rien qu'aux Etats-Unis. Le principe du logiciel, dormant et invisible une fois installé en douce, est d'attendre que l'utilisateur d'un ordinateur se connecte à son compte en banque pour aspirer ses données d'identification, proposant même parfois de fausses pages automatiquement dans les navigateurs web (voir en anglais la description du mode opératoire, expliquée par Symantec). (capture d'écran) (clic sur l'image pour agrandir) Les données confidentielles aspirées: - Numéros de compte bancaire - Mots de passe - Informations personnelles Elles sont ensuite revendues sur le marché noir des hackers, dont beaucoup opèrent depuis l'Europe de l'Est et la Russie (où des arrestations ont déjà eu lieu). Pour installer à distance Zeus sur les PC, ces derniers recourent aux méthodes classiques d'infection: Parmi elles, les campagnes de spams et la diffusion de liens infectés sur les sites populaires, qui lancent le processus d'installation lorsqu'un internaute peu prudent clique dessus. Le nombre d'infections et d'attaques liées à Zeus a augmenté ces derniers mois, selon la société de sécurité informatique TrendLab Citation: Comme il le raconte sur le blog "Bits" du New York Times, Eric Feinberg a constaté depuis plusieurs semaines la recrudescence de liens malicieux postés sur des pages Facebook, dont la dangerosité a été confirmée par la société Malloy Labs. Soucieux de la sécurité de nos lecteurs, nous ne mettrons pas de lien vers les pages Facebook en question, seulement une capture d'écran du type de messages concernés : Une fois établi qu'il s'agissait de liens infectés, Eric Feinberg a essayé d'alerter Facebook. Citation: Les équipes du réseau social lui ont simplement répondu qu'elles menaient une politique active pour assurer la sécurité sur leur site, et qu'en plus de leurs conseils aux utilisateurs, une page dédiées à l'infection de son compte Facebook par des virus (pouvant par exemple être contenus dans les applications) était disponible. D'où l'agacement d'Eric Feiberg contre le "manque d'écoute" de Facebook alors "qu'il est si simple et stupide" de se faire infecter à cause des faux comptes qui postent ce type de message sur des pages ou des groupes à forte audience. Ne cliquez pas sur n'importe quel lien que vous voyez passer sur les réseaux sociaux.

05 Jun 2013 LIRE L'ACTU
Il est impossible de savoir qui a consulté votre profil Facebook Archives Secunews SECUNEWS

Il est impossible de savoir qui a consulté votre profil Facebook

Depuis plusieurs jours, des mentions intriguantes fleurissent sur les murs Facebook français, un court message d'un ami, signalant une application qui permet de "voir qui a vu votre profil". Il s'agit en réalité d'un message non sollicité, envoyé à l'insu de l'ami Facebook et qui se propage à trés grande vitesse sur le réseau. Si l'internaute clique sur le lien et suit la procédure qui lui est proposée, son compte sera à son tour infecté et ses "amis" commenceront à leur tour à voir ce message sur leurs murs. Par ailleurs, l'internaute qui suit les directives de ce pourriel en sera pour ses frais. Il n'existe pas de moyen de savoir qui a consulté un profil et outre le fait d'infecter le compte de l'utilisateur aventureux, ce dernier n'aura pas accés à la liste promise. Proche d'un précédent spam diffusé en anglais, ce message semble lié à un deuxiéme type de message non sollicité, investissant cette fois-ci la messagerie instantanée de Facebook et promettant de révéler "qui te bloque sur Hotmail en application Facebook". Une fois infecté, l'utilisateur d'un compte peut se débarrasser du probléme en se rendant dans le menu Profil, identifier la page de pourriel et cliquer sur "Retirer la page". Par contre, si votre mur Facebook est envahi de ces publications, vous n'aurez d'autre choix que de les signaler une à une comme spam, en attendant que vos "amis" bloquent la page ou qu'un correctif soit apporté. Arrête d'être aussi crédule et croire tout et n'importe quoi, ne cliqué pas sur tout ce que vous voyez sur facebook idem pour les sites de de soit disant buzz avec les boutons j'aime cacher un jour un site sera créer et sa sera plus un bouton j'aime cacher mais un lien vers un virus qui pourrais être mis Voir aussi: Arnaque facebook: les fausses notifications dêadministration de page Nouveau virus Facebook le suicide d'une jeune fille face a sa webcam La nouvelle mode sur Facebook les boutons j'aime invisibles sur les vidéos.

18 May 2011 LIRE L'ACTU
Une nouvelle méthode d'attaque indétectable se propage mondialement Archives Secunews SECUNEWS

Une nouvelle méthode d'attaque indétectable se propage mondialement

L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

19 Oct 2010 LIRE L'ACTU
Le ClickJacking, nouvelle arme des hackers Archives Secunews SECUNEWS

Le ClickJacking, nouvelle arme des hackers

Cette attaque consiste à utiliser les propriétés HTML d'une page Web pour manipuler son affichage et faire effectuer à son visiteur des actions différentes de celles qu'il visualise. Votre ordinateur dispose peut-être d'un programme antivirus régulièrement mis à jour, d'un firewall dernière génération et d'un logiciel antispam particulièrement efficace, ces précautions restent malheureusement sans effet face à l'émergence d'un nouveau type de piratage en ligne, le clickjacking ou UI redress Attack. Récemment découvert par Robert Hansen et Jeremiah Grossman, ce type de faille affecte tous les navigateurs Web du marché, basée sur l'utilisation malicieuse de propriétés HTML, elle permet de manipuler l'affichage d'une page Web. Citation: "Concrètement, le ClickJacking consiste à placer un calque transparent sur une page prédéfinie de sorte que l'internaute ne visualise que la page en arrière-plan", explique à L'Atelier Nicolas Kerschenbaum, consultant chez Xmco Partners. L'utilisateur pense alors interagir avec la page du fond alors qu'il effectue une action différente, le mécanisme peut être adapté à une multitude de scénario. Accès au microphone et à la Webcam de l'utilisateur Il permet par exemple de voler les images ou les conversations d'un visiteur en accédant à son microphone et à sa Webcam par l'intermédiaire d'animations Flash. "Lorsque Hansen et Grossman ont mis ces faiblesses en évidence, Adobe leur a demandé de ne pas en divulguer les détails jusqu'à ce qu'ils aient pu apporter un correctif à leur Player." C'est chose faite, la version 10 du lecteur Flash corrige en partie ces défauts. Mais d'autres types d'exploitation HTML sont à redouter. Le ClickJacking pourrait ainsi servir à modifier la configuration d'un routeur personnel pour accéder à des fichiers partagés sur un poste relié à une Livebox. On peut imaginer une multitude d'applications: - Ajouter un faux ami au membre d'un réseau social afin d'avoir accès à sa page perso. -Pire, vous croyez effectuer une recherche sur Google alors que vous effectuez sans le savoir un versement bancaire". Extension Firefox NoScript Ce genre d'attaque inquiète d'autant plus qu'il concerne tous les navigateurs. L'extension Firefox NoScript possède certes une fonction dite de ClearJacking empêchant à ses utilisateurs d'interagir avec des pages invisibles. "C'est efficace mais ça restreint certaines fonctionnalités HTML, même si la transparence de pages Web est rare, c'est la raison pour laquelle Mozilla a refusé de fournir cette extension nativement". Dans la mesure où il est peu probable que les éditeurs élaborent des antidotes parfaitement efficaces, le ClickJacking doit être pris au sérieux, Nicolas KerschenBaum nous enjoint cependant de ne pas succomber à la panique. "Il ne peut de toute façon pas s'agir d'une attaque généralisée et même certaines attaques ciblées sont plus critiques, comme lorsque la simple visualisation d'une page, sans même que l'utilisateur interagisse avec elle, permet au hacker de prendre le contrôle de tout son système".

10 Oct 2010 LIRE L'ACTU
Le crawl ou comment les moteurs indexent les sites web Archives Secunews SECUNEWS

Le crawl ou comment les moteurs indexent les sites web

- Qu'est-ce qu'un crawler, comment les moteurs capturent le contenu sur Internet. Le crawl, traduction anglaise du terme peu usité "rampement", est le mouvement que fait une araignée quand elle parcourt sa toile. On appelle également araignée (spider) le robot ou automate des moteurs de recherche dont la tâche est de collectionner toujours plus de pages Web. Le Web ? Eh oui, la toile ! C'est donc tout un vocabulaire arachnéen qui est utilisé par les moteurs de recherche. Le crawl<, c'est donc le parcours de la toile par les moteurs de recherche en vue d'aspirer les pages des sites. Les fils de cette toile mondiale sont donc les liens qui lient les pages entre elles. Si une page est isolée, qu'aucun lien n'existe pour y accéder, celle-ci ne peut être trouvée par les moteurs de recherche. On dit que cette page fait partie du "Web invisible". Il est donc primordial d'avoir des liens. Mais imaginez une page que l'on ne pourrait trouver qu'en ayant cliqué successivement sur 10 liens. Le moteur va lui aussi passer successivement sur ces pages, mais mettra beaucoup plus de temps pour aspirer la 10eme page, car à chaque page aspirée, le moteur se construit une liste d'autres pages à aspirer plus tard. Afin qu'un moteur aspire au plus vite les pages d'un site, une astuce consiste a créer une page "plan du site". C'est une page qui regroupe la plupart des liens du site. En l'agençant correctement, cela peut aussi aider l'internaute à naviguer en ayant sous les yeux l'arborescence de votre site. Cela aidera aussi les moteurs car ils auront sur une seule page tous les liens dont ils ont besoin pour indexer la totalité de votre site! - Quand un site vient d'apparaître, il n'y a pas encore de liens qui pointent vers lui, alors que faire ? C'est là qu'entrent en jeu les pages de soumission des moteurs. On peut donc y inscrire directement des sites qui n'ont pas encore de liens. Enfin "directement" est un bien grand mot car sur la plupart des moteurs le site est alors pris en compte, mais sur une liste d'attente. Et pour que celle-ci s'écoule, cela peut durer de quelques semaines a plusieurs mois ! Les délais de prise en compte d'un nouveau site sont donc parfois très longs. D'où l'intérêt des soumissions "express" payantes que proposent certains moteurs. Actuellement, le crawler à indexation gratuite le plus rapide est incontestablement celui de Google, Googlebot. Il est capable d'ajouter un nouveau site à sa base en 2 jours. Et son délai de rafraîchissement d'un site déja présent dans sa base va d'un jour à un mois. Cette mise a jour mensuelle est d'ailleurs assez médiatisée et s'appelle la "Google Dance". Mais en version payante, Altavista, Inktomi et Fast proposent une indexation dans les 2 jours, avec un rafraîchissement allant de 24 à 48 heures. Les crawlers ont d'énormes quantités de pages à traiter, ils n'ont donc pas de temps a perdre. Par conséquent, si une page met trop de temps à se charger, celle-ci ne sera pas prise en compte. La qualité de l'hébergement est donc primordial. Cependant, afin de ne pas trop perturber les sites qu'ils visitent, la plupart des crawlers se limitent à lire une page par seconde sur un même site. A retenir ! Pour faciliter le crawl, le rendre plus efficace et plus rapide, trois conditions sont nécessaires : 1- des liens qui pointent vers votre site, surtout si celui-ci est récent. 2- que les pages soient toutes plus ou moins interconnectées au sein de votre site, afin de faciliter son indexation en entier. 3- un bon hébergeur (source:S2M)

10 Oct 2010 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Win32.Worm.Zimuse un virus qui endommage votre disque dur Archives Secunews SECUNEWS

Win32.Worm.Zimuse un virus qui endommage votre disque dur

Alerte Virale Un faux test de QI combine en fait virus , rootkit et ver dans une formule fatale. BitDefender, a identifié une nouvelle menace informatique alliant le comportement destructeur des virus aux mécanismes de diffusion des vers, il existe deux variantes connues de ce virus, qui s'introduit dans l'ordinateur sous la forme d'un innocent test de QI. Une fois exécuté, le ver crée entre sept et onze copies de lui-même (selon la variante) dans des zones sensibles du systéme de Windows. "Win32.Worm.Zimuse.A" est un malware extrêmement dangereux. Contrairement à la plupart des vers, "Win32.Worm.Zimuse.A" peut causer d'importantes pertes de données car il écrase les 50 premiers kilo-octets de la zone d'amorçage du disque dur (Master Boot Record) (une zone essentielle du disque dur). Zimuse un virus qui endommage votre disque dur envoyé par Eagle1. Afin de s'exécuter à chaque amorçage de Windows, le ver définit l'entrée de registre suivante: Citation:[HKEY_LOCAL_MACHINESOFTWAREMicrosoftWindowsCurrentVersionRun]"Dump"="%programfiles%DumpDump.exe Il crée également deux fichiers pilotes: Citation:%system%driversMstart.sys et %system%driversMseu.sys Les versions 64 bits de Windows Vista et Windows 7 requérant des pilotes avec une signature numérique, le ver ne peut y installer ces fichiers. Malheureusement, lors des premiéres étapes de l'infection, il est presque impossible aux utilisateurs de découvrir que leur systéme est victime d'une menace informatique. Citation:Suite à l'infection, aprés un certain nombre de jours (40 jours pour la variante A et 20 jours pour la variante B), l'ordinateur affiche un message d'erreur affirmant qu'un probléme a eu lieu en raison de contenu malveillant présent dans les paquets IP provenant d'une URL particuliére. L'utilisateur est ensuite invité à restaurer le systéme en appuyant sur "OK". Le redémarrage qui a lieu à la suite de ce message, endommage le disque dur de l'ordinateur en raison de la corruption du secteur d'amorçage. Pour voir une vidéo présentant les étapes d'une attaque de Win32.Worm.Zimuse.A, veuillez cliquer ici. Nous recommandons la plus grande vigilance aux utilisateurs lorsqu'il leur est demandé d'ouvrir des fichiers provenant d'emplacements inconnus. Marc Blanchard, épidémiologiste et Directeur des Laboratoires Editions Profil pour BitDefender en France ajoute : Citation:"Le Worm Zimuse fait partie des malwares dit "hautement destructeur". Il en existe peu en circulation, les hackers ayant plutôt tendance à exploiter les machines des utilisateurs de maniére invisible, mais ce type de menace est néanmoins émergent ces derniéres semaines. Leurs principes de fonctionnement ne laissent aucune chance à l'utilisateur une fois la destruction programmée. De plus, du fait que le secteur d'amorçage du disque dur "Master Boot Record" est touché, un reformatage dit de haut niveau ne suffira pas à retirer ce malware. Il faudra, alors, procéder à un reformatage du disque dur dit "d'usine", ce qui n'est pas toujours évident à mettre en place pour un utilisateur standard. Seule solution pour éviter ce type d'attaque, installer une protection antivirale proactive AVANT que le malware puisse opérer son action de destruction. Gr‚ce à BitDefender Remove Zimuse, vous pourrez détecter si votre ordinateur est infecté par "Zimuse", et le désinfecté le cas échéant. Télécharger BitDefender Remove Zimuse old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

31 Jan 2010 LIRE L'ACTU