Moteur de recherche

Résultats pour : "déployer"

Android Novembre 2025 : mise à jour sécurité urgente Archives Secunews SECUNEWS

Android Novembre 2025 : mise à jour sécurité urgente

Google a publié début novembre une mise à jour importante pour Android, corrigeant deux failles, dont une critique pouvant permettre l’exécution de code à distance sans action de l’utilisateur. Cette mise à jour concerne les versions Android 13 à 16. Cette actualisation marque une nouvelle étape dans la stratégie d’Android visant à déployer des mises à jour de sécurité mensuelles plus ciblées et rapides, afin de protéger au mieux ses centaines de millions d’utilisateurs dans le monde. Samsung a aussi déployé son patch couvrant 25 vulnérabilités, dont deux critiques, pour ses appareils. Nous recommandons vivement à tous nos lecteurs de vérifier régulièrement les mises à jour de leurs appareils et d’installer ces correctifs rapidement pour se protéger des cyberattaques.

07 Nov 2025 LIRE L'ACTU
Plusieurs services de l'Etat francais, ciblés par une CyberAttaque Archives Secunews SECUNEWS

Plusieurs services de l'Etat francais, ciblés par une CyberAttaque

Depuis ce dimanche 10 mars 2024 en soirée, plusieurs services de l’État font l’objet d’attaques informatiques dont les modalités techniques sont classiques, mais l’intensité inédite, ont révélé les services du Premier ministre. De nombreux services ministériels auraient ainsi été ciblés (Matignon, etc..). La plupart des services déjà rétablis Une cellule de crise a été activée immédiatement, "pour déployer des contre-mesures et garantir la continuité des services informatiques", poursuit le communiqué de Matignon. L’impact de ces attaques aurait été "réduit pour la plupart des services" et l’accès aux sites de l’État rétabli rapidement. Les équipes de la " DINUM " (Direction interministérielle du numérique) et de l'ANSSI (Agence nationale de la sécurité des systèmes d'information) mettent "en oeuvre des mesures de filtrage jusqu’à la fin de ces attaques". En fin d'après-midi ce lundi, il était impossible d'accéder au site internet du ministère de la Culture.

11 Mar 2024 LIRE L'ACTU
Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet Archives Secunews SECUNEWS

Des pirates utilisent le coronavirus chinois pour répandre le malware Emotet

Les auteurs d’Emotet cherchent à exploiter les craintes des gens pour propager des logiciels malveillants par le biais de courriers électroniques frauduleux. Dans le cas présent, ils utilisent la crise sanitaire liée à l’épidémie de coronavirus en Chine. Utiliser les craintes des gens n’est pas nouveau, et il est toujours recommandé de se méfier des e-mails qui sont directement liés à des événements actuels. Et comme le coronavirus de Wuhan (2019-nCoV) domine l’actualité, il n’est pas surprenant que les cybercriminels cherchent à s’y greffer pour propager leurs logiciels malveillants (malware). Les chercheurs en sécurité ont découvert une campagne d’e-mails active fournissant des pièces jointes Word compromises, qui contiennent soi-disant des informations sur l’épidémie et diverses mesures à prendre pour s’en prévenir. Emotet est apparu tout d’abord en tant que trojan (cheval de Troie) bancaire, mais ses capacités ont été améliorées au fil du temps. Désormais, il fonctionne également comme téléchargeur et peut également déployer d’autres charges utiles ou transformer des systèmes infectés en composant de botnet (réseau d’appareils zombies). De tels réseaux de botnet peuvent être loués à d’autres cybercriminels, pour des ransomwares ou des attaques DDoS, par exemple. Cette nouvelle vague de courriers infectés semble cibler les japonais, du moins pour l’instant. “Le sujet des e-mails, ainsi que le nom de fichier des documents sont similaires, mais pas identiques”, ont expliqué les chercheurs. “Ils sont composés de différentes représentations de la date actuelle et du mot japonais pour “notification”, afin de suggérer l’urgence.” L’ouverture du document Word dans un environnement où les macros sont activées déclenche un script PowerShell qui récupère un téléchargeur Emotet. Même avec les macros désactivées, les utilisateurs recevraient toujours une notification pour permettre aux macros de voir correctement le document. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur et leur smartphone, d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie (botnet)

06 Feb 2020 LIRE L'ACTU
Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis Archives Secunews SECUNEWS

Facebook annonce une refonte du fil d'actualité, priorité à la famille et aux amis

Facebook a annoncé jeudi 11 janvier 2018, une refonte majeure du fil d'actualité sur lequel naviguent ses plus de deux milliards d'utilisateurs, priorité sera désormais donnée aux contenus partagés par la famille et les amis, au détriment des marques et autres pages. Il s'agit de la plus importante refonte stratégique des contenus effectuée ces dernières années par le réseau social, qui entend mettre l'accent sur le bien-être des internautes. La façon dont Facebook classera les publications dans les prochaines semaines, en mettant en avant les photos, vidéos et statuts publiés par des proches, doit permettre de favoriser les interactions et les relations personnelles entre les utilisateurs, explique à l'AFP John Hegeman, responsable des fils d'actualité au sein du groupe. C'est un grand changement, souligne-t-il. "Les gens vont en fait passer moins de temps sur Facebook mais cela nous convient parce que cela rendra le temps qu'ils y passent plus précieux et, au bout du compte, cela sera bon pour notre activité." Facebook estime par exemple qu'une photo de famille a plus de valeur pour un utilisateur que le clip d'une star ou la publicité d'une marque de vêtements. "Nous pensons que l'interaction entre les personnes est plus importante que la consommation passive de contenus", insiste M. Hegeman, ajoutant qu'il s'agit d'"une des plus importantes mises à jour" que Facebook ait réalisée. Le co-fondateur et PDG du groupe, Mark Zuckerberg, a défini comme priorité de rassembler les personnes utilisant son réseau dans la vraie vie. "Lorsque nous allons déployer cela, vous verrez moins de contenus publics comme des publications d'entreprises, de marques et de médias", a écrit M. Zuckerberg sur sa propre page jeudi. "Facebook a été bâti pour rapprocher les gens", abonde M. Hegeman. "Cette mise à jour doit aider à améliorer cela." Le responsable a notamment cité plusieurs études ayant montré que les interactions avec des proches favorisent le bien-être, bien plus par exemple que le fait de lire des articles de presse. D'autant que le réseau social, tout comme Twitter, a été critiqué récemment pour avoir laissé fleurir sur son site de fausses informations, à l'instar des contenus publiés par les Russes durant la campagne présidentielle américaine de 2016. Mark Zuckerberg, lors de ses voeux pour 2018, a d'ailleurs promis de "réparer" ces "erreurs". "L'une de nos grandes priorités pour 2018", a-t-il ajouté jeudi, "est de nous assurer que le temps passé sur Facebook soit du temps bien dépensé". Lire le communique de facebook. (anglais).

12 Jan 2018 LIRE L'ACTU
Un drone pour capturer un autre drone invasif Archives Secunews SECUNEWS

Un drone pour capturer un autre drone invasif

La guerre des drones civils a débuté. Plusieurs de ces engins volants grand public, issus d'une technologie militaire, ont défrayé la chronique en survolant des endroits interdits comme l'Elysée, des centrales nucléaires, la Maison Blanche ou encore plus récemment des sites militaires nucléaires malgré une législation draconnienne qui interdit les vols au-dessus de 150m et le survol des sites sensibles. Fragiles et dotés d'une autonomie limitée, ces UAV (unmanned aerial vehicle - aéronef sans pilote à bord) sont en théorie des cibles faciles pour les pouvoirs publics et l'armée est habilitée à les abattre sans encombre d'un tir précis ou grâce à un brouillage du signal. Une nouvelle économie de l'interception spécialisée de drones civils se développe aussi en parallèle pour lutter contre les utilisations illégales de ces engins. Combattre le feu par le feu. [quote]'Afin d'intercepter un drone civil malveillant qui vole à 300 m et à 60 km/h, vous ne pouvez pas utiliser les systèmes de sécurité actuels, il faut utiliser les mêmes armes', assure Philippe Dubus, PDG de la PME Maloutech.[/quote] Cette entreprise basée à Vitry-sur-Seine (Val-de-Marne) s'est positionnée sur ce marché naissant et propose d'installer des drones de surveillance avec un filet d'interception sur chaque site sensible. Apporter une solution à des autorités relativement démunies, or face à un mini-drone, hors de question, bien entendu, de recourir à un avion de chasse ou une batterie de missiles sol-air. Un hélicoptère ne constitue pas, non plus, une solution optimale. Les délais de réaction devant être très courts, l’une des options régulièrement avancées est de tirer à l’arme légère sur les engins considérés comme hostiles, sauf qu’en pratique, l’emploi des armes à feu est très règlementé, interdit dans certains sites et à proximité de zones habitées, ce qui est le cas de nombreuses installations. De plus, abattre un engin de quelques dizaines de centimètres à des distances importantes, de plusieurs centaines de mètres, n’est pas un sport de masse, il faut des tireurs d’élite et il n’est bien entendu pas possible de déployer en permanence et pour chaque site sensible une telle compétence. [quote]Avec à l’arrivée plusieurs modèles, nous avons développé une solution sur la base de châssis de micro-drones civils low cost, réutilisables ou à usage unique. Des appareils multi-rotors qui pèsent, une fois équipés (notamment d’une caméra), de 2 à 25 kilos pour une envergure allant de 0.35 à 2.15 mètres. Les plus étonnants sont ceux équipés d’un filet, déployé avant le décollage ou relâché en vol peu avant l’interception pour optimiser la manoeuvre lors de la phase de rapprochement. L’objectif est d’emprisonner l’intrus dans le filet et de pouvoir le ramener. Ou, si une menace réelle se fait sentir, d’opérer une action kamikaze contre la cible. La grande faiblesse de ces engins est qu’il suffit de les percuter pour les déséquilibrer ou casser une hélice. Dès lors, ils tombent par terre.[/quote] Le coût ? [quote]'Nous avons une offre à 10 000 € qui comprend le drone et surtout la formation des services de sécurité', précise le PDG.[/quote] Nom de code: Chasse aux drones Mission: Interception et destruction de drones suspects.

30 Jan 2015 LIRE L'ACTU
Attention, une fausse vidéo sur Facebook dissimule un virus Archives Secunews SECUNEWS

Attention, une fausse vidéo sur Facebook dissimule un virus

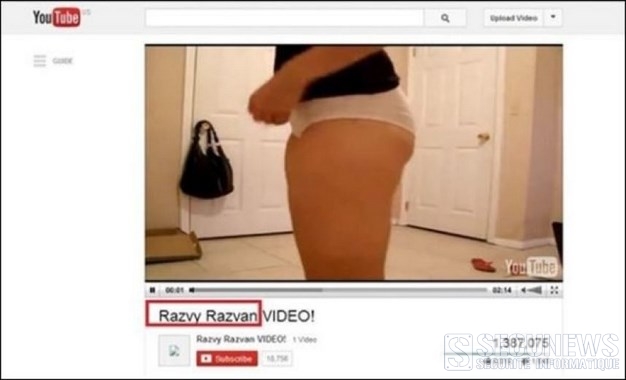
Ne cliquez pas sur cette prétendue vidéo YouTube sur Facebook, semblant montrer une femme en train de retirer ses vêtements face à sa webcam, derrière, se cache en réalité un logiciel malveillant (malware), le Trojan.Agent.BDYV Il se propage via les membres Facebook qui partagent ce piège sans le savoir Il faut dire que la vidéo a de quoi attirer les plus curieux (un tantinet pervers). Le lien qui accompagne l’image redirige vers une imitation du site Youtube, puis demande de mettre à jour Adobe Flash pour pouvoir lire la vidéo. Bien entendu, il ne s’agit pas d’une vraie mise à jour mais d’un cheval de Troie. [quote]Baptisé Trojan.Agent.BDYV, ce malware fonctionne sur la majorité des navigateurs Web, dont Chrome et Firefox, et se permet de tagger des contacts Facebook sur des posts intégrant des liens malveillants et d’empêcher les utilisateurs infectés de supprimer ces contenus de leur mur Facebook. A partir de là, le cheval de Troie peut récupérer des données personnelles sur le poste de la victime, déployer d’autres malwares, prendre le contrôle du navigateur, etc...[/quote] Un piège crédible [quote]"Les cyber-criminels ont ainsi créé plus de 20 000 URL uniques redirigeant vers des sites malveillants, se faisant passer pour une vidéo Youtube qui montre une femme en train de se déshabiller devant la webcam," commente Catalin Cosoi, Responsable des Stratégies de Sécurité chez Bitdefender.[/quote] Pour s’assurer que les internautes tombent encore mieux dans le piège, la vidéo se lance même quelques secondes avant de proposer la mise à jour d’Adobe Flash ce qui permet d’attiser la curiosité des spectateurs masculins. De plus, le compteur affiche un nombre de vues qui dépasse le million pour renforcer le crédit de son contenu, déjà regardé par de nombreux internautes. Des liens raccourcis sont utilisés via le service Bit.ly pour dissimuler les sites malveillants permettant de relayer l’arnaque En parallèle Bitdefender confirme avoir prévenu le service Bit.ly des agissements de cyber-criminels sur leur plateforme. Ce n’est malheureusement pas la première ni la dernière fois qu’un malware se propage via le réseau Facebook qui compte désormais plus d’un milliard d’utilisateurs, Prévenez vos amis et surfez couverts! Ne cliquez pas sur tout et n’importe quoi, pensez-y deux fois avant de partager un lien, cela rendra le travail des arnaqueurs bien plus difficile à exercer. secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

23 Jul 2014 LIRE L'ACTU
Les premières images de l'arrestation de Kim Dotcom Archives Secunews SECUNEWS

Les premières images de l'arrestation de Kim Dotcom

La télévision néozélandaise a diffusé les premières images du raid musclé qui a visé la demeure de Kim Dotcom en janvier 2012, et qui a conduit à son arrestation. La vidéo, diffusée lors d'une audience qui s'est tenue au tribunal d'Auckland cette semaine, va plutôt dans le sens de la défense du fondateur de Megaupload, qui affirme depuis le départ que les moyens mis en oeuvre pour l'arrêter étaient disproportionnés. On y voit un hélicoptère qui se pose dans la cour de la demeure, un peu avant 7 heures du matin, et un commando de quatre hommes armés des forces spéciales se diriger vers la maison, ils sont bientôt rejoints par des hommes débarqués de plusieurs vans et d'un second hélicoptère. Citation: Kim Dotcom explique au tribunal qu'il a été réveillé par les coups dans la porte, alors que les forces spéciales la défonçaient, ce qui l'a conduit à appuyer sur un bouton prévu pour lancer l'alerte en cas d'urgence, déclenchant l'intervention de ses propres gardes du corps. Il se précipite alors dans sa "panic room", une pièce spécifiquement conçue pour qu'il s'y réfugie en cas de danger, les policiers anti-terroristes l'y trouvent 13 minutes plus tard. Selon Dotcom, ils lui adressent un coup de poing dans la figure et le plaquent au sol violemment. Les commentaires de la vidéo expliquent que 17 hommes armés de fusils automatiques ont été déployés, sur le toit et autour de la maison, et que l'opération a mobilisé en tout deux hélicoptères, 4 vans et plusieurs chiens entraînés. Citation: Pourtant, un policier témoigne au tribunal que la police jugeait faible la menace représentée par Kim Dotcom, ce qui explique que les membres de la mission ne portaient pas tenue de combat complète. Bizarre, alors, de déployer autant de moyens pour l'arrestation. Usage excessif de la force ? Manoeuvre d'intimidation ? Citation: Autre détail troublant, alors qu'un des membres des forces spéciales, appelé à témoigner, explique que le premier objectif de la mission, celui qui a justifié cette débauche de moyens, était d'empêcher quiconque de détruire des preuves Citation: Dotcom répond que cela aurait été de toute façon impossible puisque le FBI avait déjà saisi les serveurs de Megaupload avant l'opération.

10 Aug 2012 LIRE L'ACTU
Le virus Duqu infecte Windows en exploitant une faille zero-day Archives Secunews SECUNEWS

Le virus Duqu infecte Windows en exploitant une faille zero-day

Microsoft a annoncé, mardi 1 Novembre 2011, qu'une faille dans son systéme d'exploitation Windows, jusqu'ici inconnue, avait été utilisée pour infecter des ordinateurs avec "le virus Duqu" Duqu a été repéré le mois dernier, lorsque l'éditeur de logiciels de sécurité Symantec a découvert un virus informatique contenant un code source comparable à celui de "Stuxnet", un virus qui avait affecté la centrale nucléaire iranienne de Bouchehr. Parenté avec STUXNET Une course contre la montre s'est engagée pour percer le mystère de ce nouveau virus. Des chercheurs en sécurité du laboratoire Crysys (université de Budapest) ont retrouvé la trace d'un dropper qui a servi pour au moins une attaque. Les premières analyses suggèrent qu'il a été développé par des pirates informatiques trés compétents afin de préparer le terrain pour des attaques contre des infrastructures cruciales, comme des centrales électriques, des raffineries de pétrole ou des pipelines. Le fait que Duqu partage avec Stuxnet une partie de son code source suggère que les concepteurs de Stuxnet ont soit transmis ce code à ceux de Duqu, soit les ont délibérément laissé dérober ce code, ou encore que les mêmes pirates ont développé les deux virus. [quote]"Alors que le nombre d'infections par Duqu est encore limité, nous voyons le programme malveillant se déployer dans plusieurs pays", assure Symantec,[/quote] France Netherlands Switzerland Ukraine Iran Soudan Vietnam [quote]"Nous faisons de notre mieux pour résoudre ce problème et diffuserons une mise à jour de sécurité pour nos clients", a déclaré microsoft dans un bref communiqué.[/quote] Clic pour accéder a la fiche de Duqu (anglais) Voir aussi: Duqu, un virus dérivé de stuxnet menace des entreprises en europe secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

03 Nov 2011 LIRE L'ACTU
Base jump depuis la plus haute tour du monde (Dubai 2010) Archives Secunews SECUNEWS

Base jump depuis la plus haute tour du monde (Dubai 2010)

Afin de battre le record de saut en chute libre à partir d'un bâtiment, deux base jumpers ont choisi la tour Burj Khalifa comme point de départ. Les 828 mètres de hauteur de la tour Burj Khalifa n'ont pas apeuré Nasr Al Niyadi et Omar Al Hegelan. ces deux base jumpers ont sauté depuis le sommet de la tour et ont atteint la vitesse vertigineuse de 216 kilomètres à l'heure avant de déployer leurs parachutes. Base jump depuis la plus haute tour du monde (Dubai 2010) Voir aussi: 100% Adrenaline 100% adrenaline

12 Jan 2010 LIRE L'ACTU