Elle conteste ses impôts à l’aide d’une IA : la justice la condamne à 500 € d’amende
Il faut être prudent lorsque l'on dépose une requête.
28 Oct 2026
LIRE L'ACTU
Il faut être prudent lorsque l'on dépose une requête.
Meta repousse au 20 novembre ses nouvelles conditions commerciales après une levée de boucliers sur le scraping et l’usage des contenus.
Sans conteste l’un des leaders de solutions de messagerie électronique, avec plus de 1,8 milliard d’utilisateurs à travers le monde, Gmail est certes gratuit, mais se rémunère grâce à la publicité qui exploite en partie vos données personnelles. Si vous êtes soucieux du respect de votre vie privée s
Le Digital Services Act (DSA) entre en vigueur ce 25 août 2023. Cette régulation des réseaux sociaux, mise en place par l’Union européenne, impose des obligations de modération de contenus aux grands services numériques. Surveillés par Bruxelles, ils pourront faire face à de sévères sanctions en cas de manquement. Le DSA vise à réduire les risques pour la société en imposant des devoirs aux géants du web, qui devront respecter: Des obligations de moyens et de transparence Effectuer des évaluations périodiques des risques Proposer des mesures pour lutter contre les contenus illégaux ou haineux, les atteintes aux processus électoraux, à la liberté d’expression, aux mineurs et à leur santé mentale. Le cyberharcèlement et la cyberviolence constituent des problèmes grandissants, pour les enfants comme pour les adultes. La DSA renforcera la protection des personnes ciblées par le harcèlement et l’intimidation en ligne, notamment en garantissant que les images privées et d’autres contenus illicites et indésirables, partagés de manière non consentie, puissent être rapidement signalés par les utilisateurs. Aider à comprendre et à contester les décisions en matière de modération de contenu La commission européenne pourra infliger des amendes allant jusqu’à 6% du chiffre d’affaires des plateformes, voire les interdire dans l’UE. À partir du 25 août 2023, toutes les entreprises ayant plus de 45 millions d’utilisateurs mensuels en Europe (environ 10% de la population) devront se conformer au DSA. Parmi les 19 entreprises concernées, on retrouve notamment: AliExpress (Alibaba) Amazon l’App Store d’Apple Bing Booking Facebook Google Google Play Store Google Maps Instagram LinkedIn Pinterest Snapchat TikTok Wikipédia X (ex-Twitter) YouTube Zalando. Les changements imposés par le DSA sont plus visibles que ceux du RGPD, qui concerne principalement la collecte de données personnelles en arrière-plan. Le DSA va directement influencer les pratiques et l’expérience des utilisateurs sur les plateformes, entraînant divers changements, ce qui le rendra plus perceptible par les internautes. Sur le plan juridique, le DSA ne s’applique qu’au sein de l’Union européenne. Les grandes entreprises technologiques comme Meta (Facebook, Instagram) et TikTok ont annoncé des modifications pour se conformer au DSA, mais uniquement dans les pays concernés. Le DSA est un règlement européen qui modifie la directive du 8 juin 2000 sur le commerce électronique (directive 2000/31/CE). À noter Afin d'éviter des contraintes disproportionnées, les microentreprises et les petites entreprises (de moins de 50 salariés et ayant un chiffre d'affaires annuel inférieur à 10 millions d'euros) sont exemptées de l'application de diverses mesures (rapports de transparence, système interne de traitement des réclamations,…). Le règlement DSA. Le DSA expliqué en vidéo.
[quote]"Des droits extravagants et extrêmement élevés, qui sont simplement impayables", c’est ainsi que l’organisateur du festival de musique électronique Tomorrowland résume, dans un communiqué de presse envoyé mardi, le conflit qui l’oppose à la Sabam.[/quote] ID&T, organisateur de Tomorrowland, et la Sabam, société belge de perception et gestion de droits d’auteur, sont actuellement opposés devant la justice, Le différend entre le festival et la Sabam remonte à l’édition 2010. Tommorowland avait à l’époque payé une facture à la Sabam sur base de la vente de 8.000 tickets, explique un porte-parole de la société de droit d’auteurs. [quote]"Nous étions surpris car nous avons lu dans les médias que le festival avait été un grand succès."[/quote] Les 120.000 tickets de l’événement avaient en effet été vendus. La Sabam a saisi les tribunaux, car les organisateurs de Tommorowland n’avaient pas voulu lui donner un certain nombre de précisions à ce sujet, la société de droit d’auteurs avait alors pu nommer un expert indépendant pour inspecter les comptes 2010, 2011 et 2012 du festival. Il est apparu que les déclarations effectuées par le festival n’étaient pas compatibles avec ses comptes, les organisateurs ont alors accepté de payer une partie de la différence à la Sabam. En 2013, Tommorowland a décidé de jouer cartes sur table avec la Sabam. Le festival conteste cependant désormais le montant réclamé car il le juge excessif. Un juge devra donc trancher ce nouveau litige, une décision devrait tomber d’ici le mois d’octobre 2014.
Les utilisateurs du nouveau Windows 8, dont la sortie est prévue dans quelques semaines, sont la proie d’un rogue, "Win 8 Security System". Windows 8 n’est pas encore sorti officiellement, mais les utilisateurs de la version de test Windows 8 de 90 jours et Windows 8 Entreprise sont déjà exposés à des menaces. Les " pirates " ont sauté sur l’occasion de l’arrivée de la dernière mouture du logiciel de Microsoft pour développer un faux antivirus, le logiciel censé résoudre des failles de sécurité est en fait un " rogue " (faux antivirus), un piège particulièrement dangereux tendu aux novices par les pirates. Le nom de domaine du faux antivirus est toujours actif, ce qui signifie que les utilisateurs sont toujours vulnérables face à cette attaque. Si d’habitude les rogues proposent un abonnement pour une petite somme d’argent, "Win 8 Security System" se vend lui à 99,90 dollars (environ 75 euros), probablement pour ajouter de la crédibilité à l’arnaque. Le faux antivirus installe un " rootkit " dans le système avec un certificat auto-signé (en version 32 bits et 64 bits) dans le registre des drivers Windows sous un nom aléatoire (qui consiste en une chaîne de caractères aléatoires) qui sert à prendre le contrôle du système et, si nécessaire, réparer le faux antivirus et empêcher toute tentative de désinstallation de ce dernier par un véritable logiciel antivirus. A partir de là, le logiciel se comporte comme un rogue habituel, il crée de multiples alertes notifiant l’utilisateur que son ordinateur n’est pas assez protégé. Si la victime essaie d’ouvrir le gestionnaire des tâches Windows, le " malware " ouvre automatiquement un faux gestionnaire des tâches avec des messages d’alerte, qui ne sont pas intégrés au logiciel mais sont des fichiers HTML téléchargés depuis Internet. Win 8 Security System attaque également le navigateur Web, il endommage "Internet Explorer" et "Google Chrome" et affiche de fausses alertes de sécurité lorsque l’utilisateur tente d’aller sur Internet ou lance des applications. En effet, le processus lancé plante en affichant une erreur qui prétend qu’un virus a corrompu le système. Le faux "Win 8 Security System" crée également sur le bureau et dans "demarrerProgrammesWin 8 Security System" le raccourci d’un dossier nommé "Buy Win 8 Security System.ink" qui redirige la victime soit vers la page d’achat, soit vers l’éditeur de registre en ligne de commande. Ce faux antivirus apparait au moment où les experts en sécurité informatique contestent la décision de Microsoft d’intégrer une version vulnérable du Flash Player dans Internet Explorer 10 pour Windows 8, au lieu d’embarquer la version sécurisée du plug-in. A l’inverse de Windows 7 et des versions antérieures, les utilisateurs de Windows 8 ne pourront pas automatiquement mettre à jour la version de Flash via le navigateur, ils devront se diriger sur la page support d’Adobe, chercher les mises à jour et les installer manuellement.
Des chercheurs américains ont découvert une faille de sécurité gr‚ce à laquelle des pirates pourraient prendre le contrôle d'une imprimante pour infiltrer un réseau informatique, voler des données et même causer des dég‚ts matériels. HP reconnaÓt le risque. Les imprimantes connectées à Internet sont-elles un véritable talon d'Achille pour la sécurité ? C'est ce qu'affirment deux chercheurs de l'université de Columbia qui ont mis à jour une faille de sécurité susceptible de permettre à un pirate de prendre le contrôle à distance d'une imprimante connectée pour pouvoir voler des données, pénétrer un réseau ou carrément enflammer l'appareil en provoquant sa surchauffe. Un Cheval de Troie dans un firmware Les tests ont été menés sur des imprimantes laser de la gamme LaserJet d'HP. La vulnérabilité se situe au niveau du systéme de mise à jour automatique du firmware de l'imprimante, lors de chaque demande d'impression, il vérifie la présence d'une mise à jour mais n'utilise pas de certificat numérique pour en authentifier la provenance. Dans le cas d'une imprimante connectée à Internet, il serait donc trés facile pour un pirate de diffuser une mise à jour piégée contenant un cheval de Troie, car, même si depuis 2009 les imprimantes connectées utilisent des certificats numériques, cela laisse encore des millions d'imprimantes potentiellement vulnérables, et pas uniquement celles vendues par HP. Les chercheurs soulignent qu'il serait trés difficile de détecter une intrusion par ce biais dans la mesure o? les logiciels de sécurité n'analysent pas les imprimantes. HP n'a pas franchement apprécié cette mise en cause mais a tout de même admis l'existence d'une "faille de sécurité potentielle sur certaines imprimantes LaserJet". HP reconnaÓt le risque avec des accés internet publics Dans son communiqué, le constructeur reconnaÓt que le risque existe pour ce modéle d'imprimante s'il est utilisé sur un point d'accés Internet public qui n'est pas sécurisé par un pare-feu. Citation:"Dans certains environnements Linux ou Mac, il se peut qu'une t‚che d'impression corrompue spécialement formatée puisse déclencher une mise à jour du firmware", précise HP tout en insistant sur le fait qu'à ce jour, aucun client n'a fait état d'une intrusion". HP conteste aussi formellement le fait que l'imprimante puisse être enflammée aprés avoir été mise en surchauffe car elle est équipée d'un disjoncteur thermique qui coupe l'alimentation dans un tel cas de figure. Cependant, un correctif est tout de même en cours de développement. HP recommande d'utiliser un pare-feu et de désactiver la fonction de mise à jour automatique du firmware sur les imprimantes concernées. Clic pour lire le communiqué de HP (anglais)
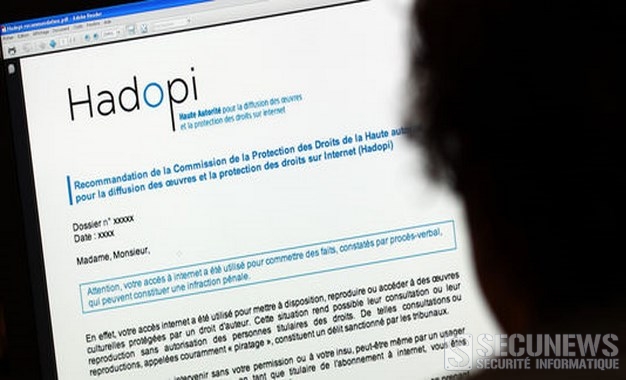
Les premiers mails signés HADOPI arrivent dans les boites emails d´internautes Français. Le Ministère de la Culture, et la Haute Autorité pour la diffusion des oeuvres et la protection des droits sur Internet viennent de débuter l'envoi de leur courrier "d'avertissement" à destination des internautes copieurs. C'est du moins ce que prétend les mails reçue (depuis lundi 08 juin 2010) [quote]"HADOPI - [mailto:[email protected]] Objet : Téléchargement illicite détecté par la HADOPI : premier avertissement Ceci est un message du Ministère de la Culture.Madame, monsieur, en application de la loi n°2009-669 du 12 juin 2009 favorisant la diffusion et la protection de la création sur internet, la Haute Autorité HADOPI vous envoie cet avertissement. Cet e-mail vous a été envoyé par la Commission de Surveillance des Échanges Numériques, suite à la détection de connexions et de transferts de données protégées par les droits d'auteur et droits voisins sans autorisation ni licence associée. L’acte frauduleux a été commis le 24 avril 2010 à 20h38 environ par l'adresse IP 60.111.160.130. Ceci est votre PREMIER avertissement, vous ne serez donc aucunement sanctionné pour cet acte de fraude. Attention cependant, en cas de récidive et de nouveau partage non-autorisé d'œuvres ou de données protégées, le Comité d’Application de Sanction de la Haute Autorité HADOPI se verra dans l’obligation de vous adresser un SECOND avertissement avant de possibles poursuites judicières. Vous n’avez pas la possibilité de contester le PREMIER avertissement. ------------- Si vous pensez que cet avertissement est une erreur, veuillez contacter le Ministère de la Culture au plus vite à cette adresse : [email protected]. La Haute Autorité pour la diffusion des oeuvres et la protection des droits sur Internet, HADOPI."[/quote] Autant le dire tout de suite, plusieurs détails dans ce courriel ont rapidement mis le doute. D'abord, les vrais courriers devraient être nominatifs. Ensuite, le Ministère de la Culture ne se charge plus de ce dossier, c'est la Haute Autorité.(fait confirmé par l'équipe de Fabien Durand, au service communication du Ministére de la Culture.) Bref, l'email proposé en fin de message ([email protected]) aura surtout pour mission de noyer ce compte électronique de messages. Concernant l'adresse IP fournis dans le mail [quote]IP address: 60.111.160.130 Reverse DNS: softbank060111160130.bbtec.net. role: SoftbankBB ABUSE address: Tokyo Shiodome bldg., 1-9-1, Higashi-Shimbashi, Minatoku,Tokyo country: JP (Japon)[/quote] L'Hadopi c'est en France Ce courrier "HADOPI" est donc un faux, Clémence Fournier, du service presse d'HADOPI, a confirmé ce message usurpateur sans pour autantpréciser le départ des premiers vrais mails et ce n'est pas le site HADOPI.FR qui nous en dira plus. Comment je peux connaitre mon Ip ? Cela est tout simple rendez-vous sur ce site http://whatismyipaddress.com et vous verrez que votre adresse Ip correspond pas à l'adresse Ip fournie dans le mail Voir aussi: Voici le mail qu’Hadopi envoie aux pirates