À la TV : M6 bouleverse tous ses programmes en soirée, voici pourquoi
La chaîne bouscule ses programmes en soirée.
27 Oct 2026
LIRE L'ACTU
La chaîne bouscule ses programmes en soirée.
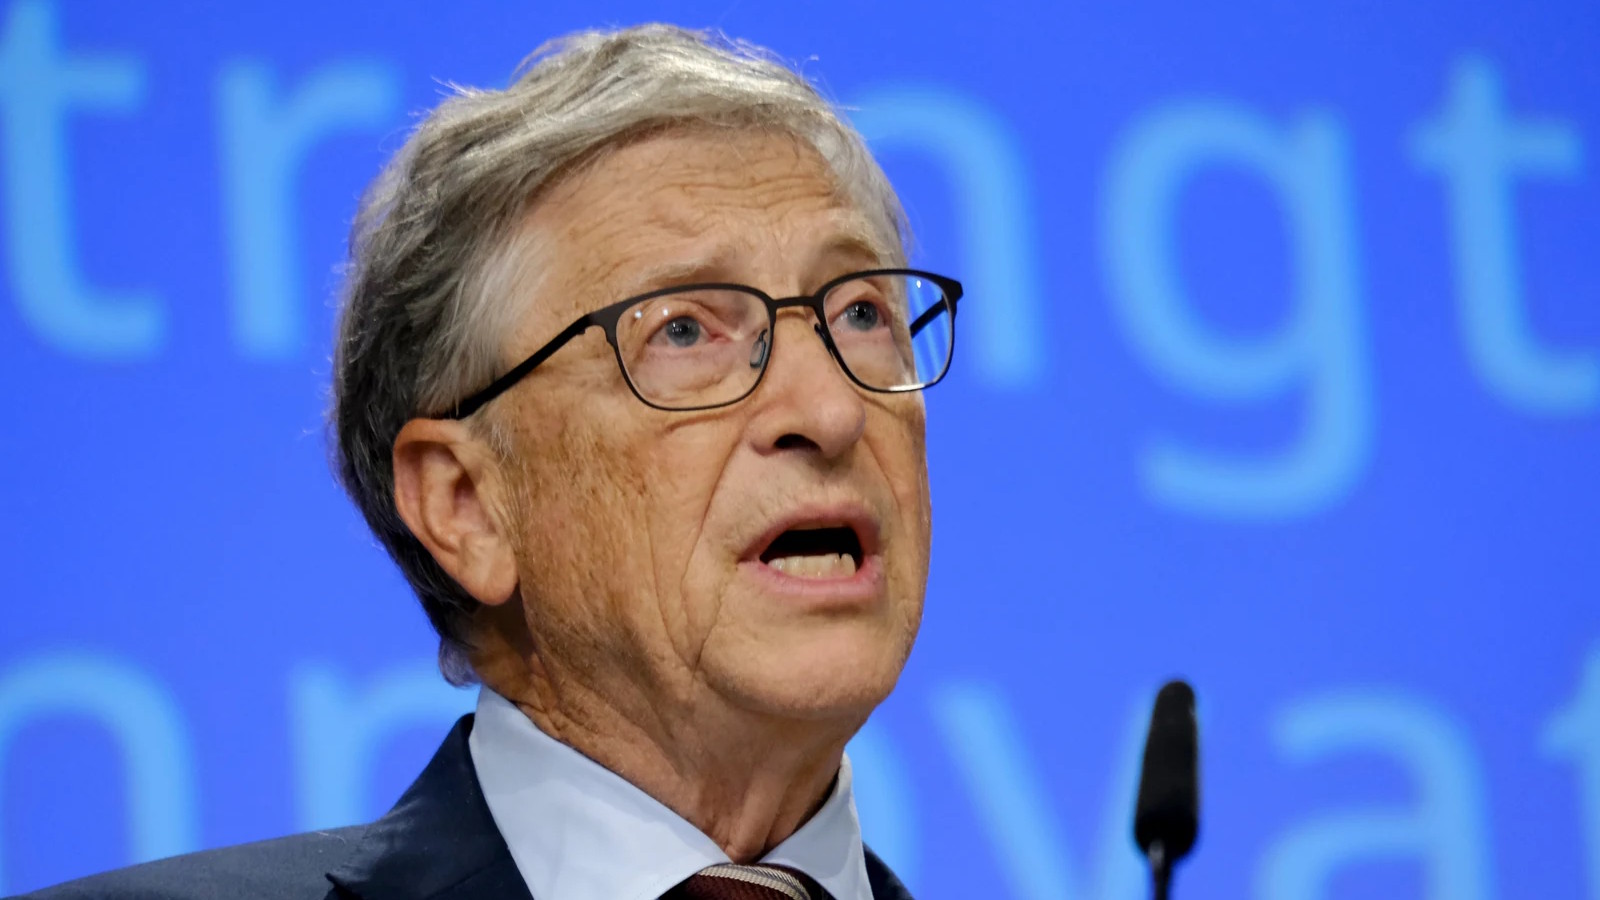
Des emplois menacés, de nouveaux risques pour la sécurité et une société qui pourrait avoir bien du mal à suivre. Bill Gates s’inquiète des bouleversements provoqués par l’intelligence artificielle et appelle les gouvernements à prendre leurs responsabilités. Sans renoncer pour autant aux immenses p
L’enquête Steam sur le matériel et les logiciels de septembre 2026 révèle plusieurs évolutions notables. Des bouleversements sur les trois aspects clefs d’un PC — CPU, GPU, RAM —, et pas systématiquement sur des points de bascule qui étaient déjà saillants dans les précédentes... [Tout li
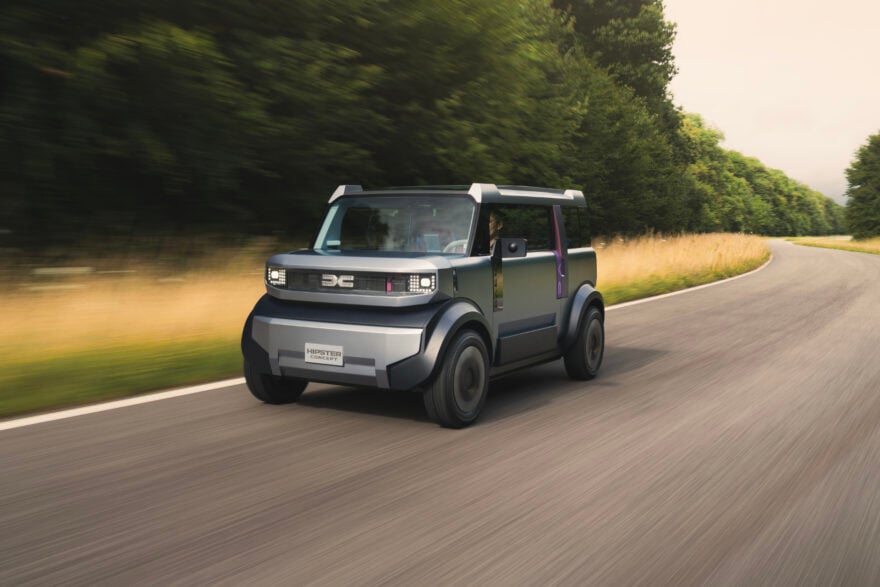
Dévoilé sous forme de concept-car, le Dacia Hipster s'apprête à devenir un véhicule de série pour potentiellement bouleverser le marché de l'électrique dès 2027. Ce petit véhicule urbain à l’allure peu commune promet un prix très alléchant.
Une nouvelle alliance stratégique majeure bouleverse le secteur de l’intelligence artificielle : Microsoft, Nvidia et Anthropic ont annoncé un partenariat évalué à 45 milliards de dollars visant à accélérer le développement et le déploiement de technologies d’IA avancées en 2025. Détails de l’investissement et collaboration technologique Anthropic investira 30 milliards de dollars dans l’achat de puissance de calcul sur la plateforme cloud Azure de Microsoft, utilisant notamment les dernières puces Nvidia Grace Blackwell et Vera Rubin. Nvidia s’engage à investir jusqu’à 10 milliards de dollars dans Anthropic, tandis que Microsoft apportera 5 milliards de dollars supplémentaires dans le cadre de cette coopération. Ce trio technologique prévoit aussi une collaboration approfondie entre Nvidia et Anthropic pour optimiser la conception des futurs modèles d’IA et améliorer leurs performances sur les infrastructures Azure. Un tournant dans la course aux infrastructures IA Cette alliance reflète la montée en puissance des besoins en capacités de calcul pour entraîner les modèles d’IA de nouvelle génération. Avec des dépenses projetées à plus de 400 milliards de dollars en infrastructure IA en 2025, et près de 4 000 milliards d’ici 2030 selon Goldman Sachs, ce partenariat positionne Microsoft, Nvidia et Anthropic comme acteurs clés dans ce marché stratégique. Microsoft renforce en outre sa croissance (+39 % au deuxième trimestre 2025) face à Amazon Web Services, tandis qu’Anthropic, valorisée à 350 milliards de dollars, s’impose comme un poids lourd indépendant de l’écosystème cloud. Pourquoi cette alliance est capitale pour l’avenir de l’IA L’investissement massif dans les infrastructures et la technologie souligne la nécessité de bâtir des « usines » à intelligence artificielle capables de fournir des innovations rapides et efficaces. Ce modèle industriel est appelé à définir les leaders de demain dans le domaine compétitif de l’IA. Pour les entreprises et développeurs, cette nouvelle donne garantit un accès à des IA performantes, tout en accentuant la rivalité entre fournisseurs cloud. Microsoft, Nvidia et Anthropic ouvrent ainsi la voie à une nouvelle ère d’innovation IA soutenue par des investissements sans précédent.
Victime d'un cyberprédateur et risée de ses camarades de classe, une jeune Canadienne, a mis fin à ses jours. Un mois avant le drame, Amanda Todd avait posté une vidéo sur Internet dans laquelle elle racontait son calvaire. L'émotion ne retombe pas au Canada, une semaine après la mort d'Amanda Todd, une adolescente harcelée sur les réseaux sociaux, le pays s'apprête à lancer un débat national sur la cyberprotection des jeunes. L'adolescente avait lancé un SOS dans une vidéo postée sur YouTube, sans parler, ni dévoiler son visage, Amanda y racontait son calvaire à l'aide de morceaux de papiers. Amanda Todd n'avait que 12 ans lorsque sa vie d'enfant a basculé. C'est en cherchant des amis sur les réseaux qu'elle fait la connaissance d'un homme par webcam interposée, il la convainc de lui montrer sa poitrine, après avoir tenté de la faire chanter, l'homme fait circuler le cliché compromettant sur Internet, la réputation", si chère aux adolescents, d'Amanda est salie. A plusieurs reprises, elle va changer d'école mais à chaque fois, son harceleur la retrouve, il prend un malin plaisir à publier les photos auprès de ses nouveaux amis, l'agression d'un groupe de filles de son âge viendra conclure cette longue descente aux enfers. Symbole du cyberharcèlement A 15 ans, Amanda Todd a déjà connu la dépression, les tentatives de suicide, l'alcool et la drogue. Dans la vidéo qu'elle publie en septembre 2012, elle explique: Un film qui, ce mardi, a été visionné plus de 8 millions de fois. Citation: "Je me bats pour rester de ce monde mais tout me bouleverse.Je ne fais pas ça pour attirer l'attention.Je le fais pour montrer que je peux être forte, J'espère que je pourrais prouver que tout le monde a un passé mais que le futur s'éclaircira, il faut juste le dépasser. Après tout, je suis toujours là non ?" Amanda a été retrouvée morte mercredi dernier dans sa maison de Coquitlam près de Vancouver (Canada-Colombie-Britannique). Son histoire fait immanquablement écho à celle de Lovisa Nystrand, une Suédoise de 14 ans, victime de viol, qui a brisé la loi du silence en publiant une vidéo sur Facebook début octobre. Sur Twitter ou Facebook, de nombreux internautes ont rendu hommage à Amanda Todd dont la Première ministre britanno-colombienne, Christie Clark. Une loi pour protéger les jeunes Canadiens devrait suivre
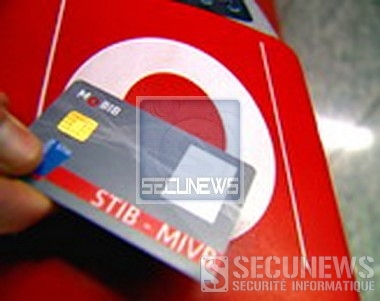
Un pirate affirme, dans une vidéo postée mercredi sur Youtube, avoir réussi à pirater le systéme MoBIB de la STIB. Il serait parvenu à s'introduire dans le systéme sans contact ou RFID de la carte de transport, une technologie permettant la validation de cette carte par simple passage devant un lecteur. Dans la vidéo, le pirate semble utiliser un lecteur de carte relié à son ordinateur. Il parvient alors à décoder les données de la carte et à en modifier la teneur, afin de prolonger la période de validité de sa MoBIB, le fraudeur semble vouloir attirer l'attention sur un probléme d'accés aux données de la vie privée des utilisateurs de la MoBIB, un service de la STIB introduit depuis 2008. Il menace la STIB de rendre l'accés au réseau gratuit pour tous si la société de transports bruxellois ne change pas de méthode pour mieux assurer la vie privée de ses usagers. Le pirate a par ailleurs, mis en place une pétition consistant à dénoncer ces méthodes. Citation:La nouvelle carte à puce (Mobib) de la Stib s'impose doucement pour remplacer les titres de transport papier. Le résultat en est la mémorisation des derniers voyages effectués sur le réseau Stib mettant en péril la vie privée de l'usager. Plus grave encore, à terme ce systéme va bouleverser tout le mode de déplacement des usagers, en forçant notamment les abonnés mensuels/annuels à farfouiller laborieusement dans leur sac ou portefeuille afin de pointer leur carte lors de toute ENTREE sur le réseau mais également lors de toute SORTIE. Des portiques de sécurité seront trés bientôt installés et il y a fort à parier qu'ils créeront des files interminables, puisque tous les abonnés jusqu'ici dispensés de validation de ticket devront également passer leur abonnement devant la borne Mobib. Summum de l'incroyable, les abonnés, ayant déboursé plusieurs centaines d'euros dans le cas d'un abonnement annuel, se verront imposée une amende s'ils n'ont pas validé leur titre de transport Mobib. Les abonnés seront donc à l'avenir traités comme de vulgaires fraudeurs : réprimandés et devant payer une amende. Ceci étant tout bonnement révoltant et augurant d'une dégradation sévére des services offerts prochainement par la Stib, signez vite cette pétition, afin d'empêcher d'en arriver là ! Accéder a la pétition De son côté, la STIB analyse actuellement la manoeuvre du fraudeur, qui lui semble hautement improbable. Citation:"Nous procédons à toutes les vérifications nécessaires, et ce par acquis de conscience", a ainsi déclaré Françoise Ledune, porte-parole de la STIB. La STIB rappelle, par ailleurs, que la Commission protection de la vie privée a rendu, en mai 2011, un "avis favorable quant aux données anonymisées (données de circulation) de la carte MOBIB". Voir aussi: Mobib la carte a puce de la STIB trop curieuse
L'éditeur finlandais de solutions de sécurité de réseau Stonesoft, annonce avoir découvert un nouveau type de menace mondiale extrêmement efficace et invisible, s'attaquant aux systémes d'informations gr‚ce à une technique d'évasion avancée. Cette catégorie de menace exploiterait la possibilité de type évasion, l'"Advanced Evasion Techniques" ( AET ), cette menace est carrément indétectable, car elle réussit à contourner le systéme de sécurité des réseaux. Stonesoft indique qu'aucune solution de sécurité, comme des logiciels antivirus ou des pare-feu, n'est en mesure de protéger qui ou quoi que ce soit de ce cyberdanger pour l'instant. Ceci implique donc que les données conservées sur des réseaux infectés ne sont plus protégées. Citation:"Les réseaux n'étant plus capables de se protéger, des données critiques peuvent tomber dans les mains de pirates menant cette attaque", explique Stonesoft. D'ailleurs, l'étude indique que certains équipements de sécurité de tous les éditeurs de solutions de sécurité sont affectés. Cette menace de type évasion permet de s'introduire dans un systéme, de reproduire, de voler, de modifier des données ou de mettre en place des dispositifs malveillants tout en étant invisible. Cette nouvelle catégorie de cybermenace, dont la méthode est encore à ce jour inconnue, ce n'est pas un virus , mais bien un "porteur de charge transformant une attaque en action invisible et indétectable". Citation:"Nous avons commencé à analyser cette possibilité malveillante il y a 6 mois. Le CERT Finlandais, ainsi que des groupes indépendants, ont pris l'alerte trés au sérieux, il faudra du temps pour qu'elle soit ingurgitée par l'ensemble de la profession. Nous espérons qu'un consortium de constructeurs pourra fédérer des chercheurs afin de corriger cette possibilité, seuls, nous n'y arriverons jamais", indique Léonard Dahan de Stonesoft. Même s'il n'existe aucun moyen pour s'en protéger, une mise à jour des systémes et des outils informatiques est indiquée. "Si les machines et serveurs sont patchés, sécurisés, la technique d'évasion n'aura aucun effet. Même furtive, la charge pirate (injection SQL, Virus, ...) ne pourra fonctionner", rassure Stonesoft. Citation:"Beaucoup de facteurs nous poussent à croire que n'avons découvert que la partie émergée de l'iceberg. La nature dynamique et indétectable de ces techniques avancées d'évasion peut potentiellement bouleverser l'ensemble du paysage de la sécurité réseau. Le marché amorce désormais dans une course sans fin contre ce nouveau type de menaces avancées et il semblerait que seules les solutions dynamiques de sécurité pourront tirer leur épingle du jeu", affirme Juha Kivikoski, COO chez Stonesoft. Plus d'info voir: Le communiqué de Stonesoft (anglais) Le communiqué du CERT Finlandais old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )