Moteur de recherche

Résultats pour : "bases"

Un chercheur découvre dans un service Microsoft une faille qui permet d’accéder à plus de 17 000 milliards de lignes de données

Une faille d’authentification dans un service interne de Microsoft permettait de se faire passer pour un administrateur du service et d’interroger plusieurs bases analytiques. Leur contenu représentait plus de 17 000 milliards de lignes selon le chercheur qui a découvert le problème.

28 Sep 2026 LIRE L'ACTU
Les missions spatiales prolongées pourraient affecter la santé des femmes astronautes : une découverte importante pour les futures bases lunaires Presse-Citron Général

Les missions spatiales prolongées pourraient affecter la santé des femmes astronautes : une découverte importante pour les futures bases lunaires

La conquête spatiale souffre d'un biais colossal : l'entièreté de ses programmes s'est bâtie sur la physiologie masculine, érigée à tort en norme universelle. Il a fallu attendre plus de soixante ans après le vol de Valentina Terechkova (première femme à être allée dans l'espace) pour que la médecin

15 Sep 2026 LIRE L'ACTU
Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022 Archives Secunews SECUNEWS

Microsoft débranche son navigateur Internet Explorer 11 le 15 juin 2022

Lent, peu sécurisé, délaissé par les utilisateurs et ses créateurs eux-mêmes, le désuet navigateur Internet Explorer (IE) va être abandonné par Microsoft. L'heure de la retraite pour cet outil devenu objet de railleries a été fixée au 15 juin 2022. Planning annoncé par Microsoft: Le 19 mai 2021 : annonce du retrait de l’application Internet Explorer 11. Le 17 août 2021 : fin du support de IE11 pour Microsoft 365 et d’autres apps. Le 15 juin 2022 : l’application Internet Explorer 11 sera définitivement retirée. A cette date, le géant américain cessera de l'intégrer sur ses versions de Windows 10 et plus aucun support technique ne sera assuré. Dès cet été 2021, il ne sera plus compatible avec la suite d'applications Microsoft 365. Internet Explorer, lancé en août 1995, sera toujours accessible dans de très rares versions destinées aux entreprises qui utilisent encore des applications conçues pour ce navigateur, comme ActiveX. Mais Microsoft invite ses derniers utilisateurs à tourner la page et à se tourner vers son remplaçant : Edge. "L'avenir d'Internet Explorer sous Windows 10 est dans Microsoft Edge. Non seulement Microsoft Edge est une expérience de navigation plus rapide, plus sécurisée et plus moderne qu'Internet Explorer", vante Sean Lyndersay, l'un des responsables du programme, dans un billet de blog publié mercredi. "Mais il est également en mesure de répondre à une préoccupation clé : la compatibilité avec les sites Web et les applications anciennes", poursuit-il, grâce à un "mode IE", ultime vestige du navigateur si décrié qui a accompagné les tout débuts de l'Internet grand public il y a 25 ans. Celui-ci sera conservé pour des raisons techniques jusqu'en 2029, véritable date de la mise à mort complète d'Internet Explorer, dont la très lente disparition s'explique d'abord par l'entendue de sa domination sur le monde des navigateurs à une époque pas si lointaine. Porté par Windows Lancé en août 1995 sur les bases de l'un des premiers navigateurs, NCSA Mosaic, Internet Explorer concurrence immédiatement le leader Netscape. Son succès ne tarde pas et s'explique en partie par le basculement du web vers une utilisation grand public. À la même période naissent les premiers moteurs de recherche comme Altavista et Lycos, les sites marchands Ebay et Amazon, ou encore le célèbre portail Yahoo!. Explorer se pose en porte d'entrée idéale vers ce nouveau monde. Avant d'être très rapidement porté par le succès des logiciels de sa maison-mère. En 1998, Internet Explorer atteint 40% de part de marché grâce à l'intégration native du navigateur dans les systèmes Windows qui inondent le monde entier. Une pratique qui coûte à la société de Bill Gates un très médiatique procès pour abus de position dominante, aux États-Unis. En 2004, Netscape remet le couvert pour les mêmes raisons et incite Microsoft à verser 750 millions de dollars pour cesser les poursuites. L'Union européenne condamnera bien plus tardivement à plusieurs centaines de millions d'euros la compagnie pour cette pratique jugée anticoncurrentielle. Ce qui n'empêche pas Internet Explorer de représenter jusqu'à 95% de part de marché chez les navigateurs en 2004, et plus de 90% sur toute la période 2000-2005. Son apogée. Failles de sécurité béantes La chute est tout aussi rapide. La concurrence, incarnée par Mozilla Firefox, lancé par la fondation éponyme en 2003, puis le navigateur de Google (Chrome) cinq ans plus tard, grignote en moins de dix ans l'avance d'Internet Explorer. Le basculement s'opère en 2012. Aujourd'hui, le site Statcounter estime à seulement 0,71% la part d'Internet Explorer dans le marché des navigateurs dans le monde, derrière son discret remplaçant Edge (3,39%) élaboré il y a cinq ans, très loin de Safari (16%), et surtout Chrome (64,71%). Les raisons de ce retournement de situation si rapide sont nombreuses. Bien que Windows représente toujours aujourd'hui sept systèmes d'exploitations sur dix installés sur des ordinateurs de bureau, son navigateur phare a tout simplement été délaissé, voire carrément ringardisé par la souplesse et la vitesse de Chrome, ou les garanties sécuritaires de Mozilla Firefox et la possibilité d'ajouter des fameux addons (extensions). Les développeurs de sites Internet ont été les premiers à bouder le rigide et instable IE. "'Je veux que le site prenne en charge IE6' était un excellent moyen de faire pleurer un développeur adulte", écrivait un utilisateur sur le forum Reddit, il y a quelques années, dans une conversation dédiée à la "haine" que peut susciter Internet Explorer dans cette communauté. Pas la première du genre. Les innombrables failles de sécurité recensées dès les premières versions du navigateur et la lenteur avec laquelle Microsoft déploie ses correctifs ont par la suite entaché sa réputation auprès du grand public et des États. En 2004, la sixième version de IE est déconseillée d'utilisation par le gouvernement américain et sa cellule spécialisée en cybersécurité, le CERT. La version 7 ne sera pas couronnée de plus de succès, étant utilisée pour un piratage massif contre Google, et condamnée cette fois par les gouvernements allemands et français. Le lancement de Edge, en 2015, marque l'abandon progressif du navigateur par Microsoft lui-même. Les mises à jour de sécurité pour les versions antérieures à Internet Explorer 11 cessent l'année suivante. Il y a trois ans, un responsable en cybersécurité de la compagnie, Chris Jackson, expliquait pourquoi il est dangereux d'utiliser Internet Explorer comme navigateur par défaut, puisque celui-ci n'était plus mis à jour de manière régulière. "Nous ne prenons pas en charge les nouvelles normes Web pour cela et, bien que de nombreux sites fonctionnent bien, les développeurs dans l'ensemble ne les testent tout simplement plus sur Internet Explorer de nos jours", précisait-il. Comme Adobe et son outil Flash, stoppé en décembre 2020, Microsoft est désormais obligé de condamner son navigateur encore sous les radars d'une poignée de pirates. Un mal pour un bien. Sa fin ne laissera personne nostalgique. Voir le communiqué Microsoft (anglais)

31 May 2021 LIRE L'ACTU
Kaspersky lance son Antivirus gratuit: Kaspersky Free Archives Secunews SECUNEWS

Kaspersky lance son Antivirus gratuit: Kaspersky Free

Kaspersky annonce la sortie mondiale de 'Kaspersky Free', qui, comme vous l’aurez deviné de par son titre, est complètement gratuit ! Kaspersky à travaillé sur son lancement pendant plus d’un an et demi, avec des versions pilotes dans quelques régions L’antivirus ne sera pas en concurrence avec les versions payantes. Dans nos versions payantes, il y a plusieurs fonctionnalités extra, telles que le Contrôle Parental, la Protection du paiement en ligne, et la Connexion Sécurisée (VPN). Il y a plein d’utilisateurs qui ne disposent pas des 50€ nécessaires pour la protection premium, par conséquent, ils installent des logiciels gratuits traditionnels (qui ont tellement plus de trous que le gruyère, que les malwares s’y faufilent) ou ils comptent lourdement sur Windows Defender ! En 2016, le produit a été mis à l’essai dans la région de la Russie-Ukraine-Biélorussie, en Chine, ainsi que dans les pays nordiques (le Danemark, la Norvège, la Suède, et la Finlande). Pour le 20ème anniversaire, qui est le 25 juillet, le produit sera officiellement lancé ! Sa sortie ne se fera pas en même temps à travers le monde, elle mettra jusqu’à quatre mois selon les différentes régions. - La première vague sera aux Etats-Unis, au Canada et dans plusieurs pays de l’Asie Pacifique. - En août 2017, ce sera au tour de Taiwan. - Septembre 2017 : Inde, Hong Kong, Moyen-Orient, Afrique, Turquie et Amérique Latine. - Octobre 2017 : Europe, Japon et Corée du Sud. - Novembre 2017: Vietnam et Thaïlande. Explication brève Il s’agit d’une version dotée du strict nécessaire, antivirus des fichiers, e-mails et du web, mises à jour automatiques, autoprotection ; quarantaine, etc.. Cet arsenal assure une navigation sur Internet pratique et sécurisée tout en travaillant sur des clés USB et d’autres supports de stockage portables, ainsi qu’une protection contre l’hameçonnage (phishing) et les fichiers infectés exécutés. En résumé, ce sont les bases indispensables dont personne ne devrait se passer. Kaspersky Free est également plus léger en matière de ressources système et va plus vite que ses grands frères, il est basé sur les mêmes technologies que ces derniers. La même protection sans compromis Kaspersky Free détecte n’importe quelle cybermenace indépendamment de son origine ou intention, même si certains n’aiment pas ça. Parallèlement, Kaspersky Free n’est pas lié à toutes ces absurdités habituelles telles que les atteintes à la vie privée et le suivi des habitudes publicitaires des utilisateurs, dont les antivirus gratuits abusent en général dans le but de les rendre intéressants financièrement parlant aux yeux de leurs fabricants ! MAJ le logiciel en français est maintenant disponible Télécharger Kaspersky Free (Fr) il n’est pas encore disponible officiellement partout, l’entreprise prévoyant un déploiement pour quelques pays seulement, avant de passer au reste du monde (voir date ci-dessus). Il est toutefois possible de récupérer le logiciel en anglais.

31 Jul 2017 LIRE L'ACTU
Jouets connectés, un danger en termes de sécurité pour vos enfants Archives Secunews SECUNEWS

Jouets connectés, un danger en termes de sécurité pour vos enfants

Compte tenu de la réglementation générale et des lois destinées à protéger la vie privée des enfants en particulier, vous pourriez penser que les appareils électroniques et les jouets connectés sont particulièrement fiables et sûrs. Nous considérons généralement la vie privée des enfants comme étant sacrée, les enfants sont particulièrement vulnérables aux annonceurs, marketeurs, prédateurs, et plus encore. A cause de nouvelles fuites de données qui voient le jour, il est de plus en plus évident qu’on ne peut pas faire confiance aux fabricants pour prendre soin de notre sécurité, ou de celle des enfants. Analysons quelques exemples pour comprendre les mauvaises surprises que peuvent nous réserver les jouets intelligents. Espionnage: En décembre 2016, les défenseurs de la vie privée ont déposé une plainte auprès de la 'Federal Trade Commission' des Etats-Unis contre 'Genesis Toys', fabricant des poupées 'Cayla' et des robots jouets 'i-Que', 'Nuance Communications' a également été mis sur le banc des accusés, cette entreprise est à l’origine de la technologie de reconnaissance vocale permettant aux jouets de converser avec les enfants. Les plaignants ont été plutôt clairs depuis le début: 'Cette plainte concerne les jouets qui espionnent'. Explication des éléments de la plainte: L’application que les poupées 'Cayla' utilisent pour interagir nécessite une autorisation pour accéder aux fichiers enregistrés sur un appareil, et l’application 'i-Que' demande l’autorisation d’accéder à la caméra de l’appareil. Le vendeur n’explique pas pourquoi les applications ont besoin de ces autorisations. De plus, l’autorisation d’accéder à la caméra n’est pas citée sur le site web officiel ou dans la vidéo de démonstration. Pour se connecter à un smartphone ou à une tablette, les jouets utilisent le Bluetooth, une connexion non sécurisée qui ne requiert pas d’authentification, de plus, le jouet n’avertit pas les utilisateurs lorsqu’il se connecte à l’appareil. Ce manque de sécurité peut permettre à un intrus non pas seulement d’écouter mais aussi de parler au jouet. Les jouets font de la publicité, en citant plusieurs noms de marques pendant la conversation. L’application de la poupée Cayla incite les enfants à fournir des informations personnelles identifiables : noms des parents, lieu de résidence, nom de l’école, et plus encore. Les deux applications envoient des enregistrements de conversations aux serveurs de 'Nuance Communication' où ils sont analysés afin d’améliorer les réponses. Les enregistrements sont stockés sur les serveurs, à nouveau dans le but d’améliorer le service. Les fabricants ne parviennent pas à expliquer clairement le type de données qu’ils recueillent auprès des enfants. Les capacités d’espionnage de Genesis Toys étaient une raison suffisante pour que les régulateurs allemands interdisent complètement la vente, ceux qui possèdent des jouets non sécurisés ont été invités à se débarrasser d’eux. Le gouvernement allemand identifie de tels jouets comme étant des dispositifs de surveillance dissimulés, qui sont interdits par la loi. En décembre 2016, la protection des consommateurs de la Norvège avait déjà exprimé ses inquiétudes face aux problèmes de confidentialité des poupées Cayla et des robots i-Que. A contrario, la 'British Toy Retailers Association' a signalé à la BBC que Cayla ne comportait pas de risques particuliers ». Insécurité: Lors d’un autre incident de sécurité, le mot « fuite » était un mot faible pour décrire l’ampleur de la faille. Pour aller plus loin dans la métaphore, ce fut une rupture catastrophique de barrage qui a provoqué une inondation, voire même un déluge de données personnelles, ou pour être plus précis, il n’y avait pas de barrage pour commencer. Les 'CloudPets' de 'Spiral Toys' sont des animaux en peluche qui échangent des messages entre les enfants et les parents. Le jouet se connecte aux smartphones des parents via le Bluetooth, et les parents utilisent une application spéciale pour se connecter au jouet. C’est sans doute une excellente façon pour les parents de rester en contact avec leurs enfants, cependant le contenu recueilli par le système n’était pas sécurisé correctement, la base de données des informations sur les utilisateurs n’était pas du tout protégée. Personne ne pouvait se connecter au serveur sans s’identifier, consulter les données, ou dupliquer la base de données et la sauvegarder sur un autre ordinateur. Le chercheur en sécurité Victor Gevers a signalé le problème au vendeur le 31 décembre 2016. Ensuite, 'Troy Hunt', un expert en sécurité reconnu, a reçu d’une source anonyme un fichier contenant plus d’un demi-million d’enregistrements d’utilisateurs de 'ClouPets'. En plus du nom des enfants, chaque enregistrement comportait une date de naissance et des informations sur les proches des enfants avec qui ils avaient parlé par le biais du jouet, le nombre total d’enregistrements d’utilisateurs piratés de CloudPets a dépassé la barre des 800.000. Un inconnu en possession du mot de passe peut télécharger tous les messages envoyés par le biais du jouet. Contrairement aux autres données, les mots de passe des utilisateurs ont été hachés dans le but de les protéger. Le hachage offre une certaine protection, même si les attaques par force brute peuvent toujours dévoiler des mots de passe, en particulier ceux qui sont simples. Malheureusement, il est également possible d’écouter des conversations sans le mot de passe. Il s’avère que les enregistrements des messages et des images ont été enregistrés dans le Cloud sur un Amazon S3. Le détracteur n’avait qu’à cliquer sur un lien provenant de la base de données piratée pour obtenir un fichier audio du serveur. Le nombre total d’enregistrements disponibles a dépassé les 2.000.000. Bien sûr, ce ne sont pas seulement les hackers au chapeau blanc qui ont appris le concept d’insécurité. Le serveur stockant les données des enfants s’est retrouvé en pagaille, des copies de données ayant été supprimées et des demandes de rançon établies. La base de données a été par la suite supprimée, bien que des copies puissent encore subsistées. Spiral Toys n’a pas répondu aux personnes qui essayaient de lui signaler le problème, parmi elles se trouvaient Gevers, Hunt, l’informateur d’Hunt et le journaliste Lorenzo Franceschi-Bicchierai. En Mars 2017, le Sénat américain a demandé à Spiral Toys d’être transparent sur les fuites de données et sa politique de protection des données. Spiral Toys a fini par répondre, au procureur général de Californie. L’entreprise a déclaré qu’elle avait été informée de l’incident le 22 février 2017 par Franceschi-Bicchierai, qui avait été tenu au courant du piratage par le biais d’une source anonyme. Même si un certain nombre de chercheurs en sécurité ont essayé de contacter l’entreprise avant le 22 février, Spiral Toys avait déclaré qu’il n’avait jamais reçu de messages et qu’il enquêtait sur le motif. Comme l’a souligné Spiral Toys, la fuite faisait partie d’une attaque massive sur les versements de 'MongoDB' partout sur Internet. Selon l’entreprise, les messages vocaux et les images n’ont pas été affectés, du fait qu’ils étaient stockés sur un autre serveur. La base de données piratée n’était pas la base de données principale, mais une qui était temporaire et utilisée par les développeurs. Spiral Toys a également publié une FAQ pour les utilisateurs comportant les informations ci-dessus et en mentionnant les nouvelles règles de l’entreprise concernant des mots de passe plus sécurisés. Base de données ouverte: D’autres fuites importantes ont concerné la base de données du site web officiel de l’entreprise des jouets 'Hello Kitty' (3.300.000 enregistrements d’utilisateurs piratés) et la base de données de la boutique en ligne 'VTech' (5.500.000 fichiers de comptes d’utilisateurs et une quantité énorme de photos piratées). Ces deux incidents se sont produits en 2015. Le service CloudPets et les développeurs du site web Hello Kitty avaient utilisé la solution de gestion de base de données MongoDB, ce qui avait fait la une des médias suite au piratage des hackers (ou, plus précisément, la prise de contrôle) de dizaines de milliers de base de données. Ceux qui possèdent des bases de données détournées peuvent être des victimes, mais ils ne sont pas innocents pour autant. En ne demandant pas d’autorisation, MongoDB a laissé les portes ouvertes de la base de données, et en utilisant des bases de données ouvertes, les fabricants ont indiqué que ça leur était égal. Bien sûr, MongoDB n’est pas l’unique problème, l’état général de la sécurité doit s’améliorer. Tous les efforts déployés par les organismes de réglementation, les défenseurs de la vie privée et les experts en sécurité ne peuvent tout simplement pas surmonter la rapidité de l’adoption d’une nouvelle technologie et la tendance générale de la dévaluation des données de l’utilisateur. A propos, après le piratage de MongoDB, les hackers ont mené des attaques massives sur des systèmes de gestion de bases de données distribuées. N’importe quelle base de données non protégée finira par être divulguée en ligne, et un utilisateur lambda ne sera pas en mesure de faire quoi que ce soit. Il est de piètre consolation que de penser qu’une fuite de base de données n’est que temporaire et auxiliaire si la base de données est bien réelle. Fermer un système piraté ne fera pas revenir vos données comme par magie. Conseils pour les parents: Soyez vigilant lorsque vous offrez à votre enfant un jouet électronique intelligent, notamment, si vous constatez ces faits: '- Si le jouet envoie des données à Internet. Beaucoup de jouets le font et la tendance s’étend même à des jouets en peluche classiques. - Si vous ne pouvez pas contrôler les actions du jouet. Au moins, les poupées Cayla ont un indicateur clignotant qui montre que le microphone est activé. Avec les apps mobiles, vous ne pouvez même pas savoir quand elles se lancent. Kaspersky a découvert que 96% des applications se lancent en mode arrière-plan, même si un utilisateur ne les lance pas. - Si un jouet est équipé d’un microphone et d’une caméra. Il ne s’agit pas seulement des ours en peluche et des robots, cette catégorie comprend des applications mobiles dotées des autorisations correspondantes. - Si un jouet demande des informations personnelles à un enfant. Par exemple, une connexion Bluetooth ne requiert pas d’authentification.' Un seul de ces points est suffisant pour reconsidérer l’équilibre entre les jouets connectés et la vie privée de vos enfants.

08 May 2017 LIRE L'ACTU
Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017 Archives Secunews SECUNEWS

Des Hackers menacent d'effacer 250 millions de comptes d’utilisateurs d’Apple le 7 avril 2017

Si vous êtes possesseurs d’un iPhone, iPad, Mac ou tout autre produit utilisant un compte iTunes, vous pourriez bien perdre toutes vos données le 7 avril 2017. Après Yahoo, Linkedin ou encore Dropbox, c’est au tour d’Apple d’être dans le viseur des hackers. Un collectif baptisé 'Turkish Crime Family' (TCF) prétend avoir mis la main sur 750 millions d’identifiants et mots de passe d’utilisateurs des services Apple dont 250 millions ont été vérifiés et sont toujours actifs. Le groupe menace désormais d’effacer les données des utilisateurs (photos, contacts, mails, vidéos, etc.) depuis le service de stockage en ligne iCloud si la marque à la pomme ne s’acquitte pas d’au moins 100.000 dollars en Bitcoin ou Ether (des monnaies cryptées), voire en carte-cadeau iTunes par personne. Dans un message publié sur Pastebin, ils ont également réclamé d’autres éléments de la part d’Apple que nous préférons garder privés. Rien à signaler du côté d’Apple ! Du côté d’Apple, circulez, il n’y a rien à voir! La firme de Cupertino a indiqué n’avoir aucune faille du système à signaler et n’avoir pas reçu de menace officielle. Et cela a une explication toute simple: le TCF aurait récupéré les informations par le biais d’autres piratages de grande ampleur, de Yahoo à Linkedin. "La prétendue liste d’adresses email et mots de passe semble avoir été obtenue préalablement à partir de services tiers compromis", a expliqué le groupe californien au site Fortune. Apple tente désormais d’identifier et localiser les hackers. Bien que les experts jugent le groupe "amateur" et face à une opération trop importante pour lui, ce dernier a multiplié les preuves aux médias, postant même une vidéo sur YouTube pour attester de leurs possibilités en se connectant à plusieurs comptes. Joint par des experts, de nombreux utilisateurs dont les informations avaient été communiquées au site, ont confirmé leurs identifiants qui n’avaient pas été modifiés depuis leur ouverture de compte. Le TCF chercherait avant tout à se faire de la publicité plutôt qu’à réellement constituer une menace. Peu crédible ? A voir... Outre le chantage, la Turkish Crime Family tenterait de monnayer de différentes façons les données qu'ils ont obtenue grâce à un autre produit Apple: - En contactant les sites qui proposent de vérifier si vos données n'ont pas été piratées, et en leur proposant des extraits de bases de données piratées - En lançant un site Internet qui fournirait, contre 1 dollar, les informations sur votre compte iCloud: "Les utilisateurs seront en mesure de rechercher le nom de l’utilisateur iCloud, nom, DOB et leur emplacement actuel du ‘Find my iPhone" auraient affirmé les pirates. La Turkish Crime Family affirme travailler sur des scripts qui auront pour mission, si Apple ne paie pas, de réinitialiser les comptes des clients automatiquement, le 7 avril 2017. Et ce au rythme de 150 comptes par minutes et par script, sur 17 serveurs, affirment-ils, ce qui ferait pas moins de 38,25 millions de comptes réinitialisés à l'heure! Première arrestation La police britannique a arrêté un internaute de 20 ans, il serait un présumé pirate de la Turkish Crime Family, C’est l’agence nationale britannique pour la criminalité (NCA) qui a pris le sujet en main. Apple surveille activement l’accès non autorisé aux comptes d’utilisateurs et travaille avec les forces de l’ordre pour identifier les criminels impliqués« , a déclaré Apple dans un communiqué de presse. L’arrestation aurait été filmée. Une arrestation qui n’indique pas que l’attaque du 7 avril 2017 est avortée. Comme la Turkish Crime Family l’a indiqué, ils sont plusieurs, repartis dans plusieurs pays. Dans le doute, changez d’urgence vos mots de passe et pensez à exploiter la double authentification.

03 Apr 2017 LIRE L'ACTU
Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé Archives Secunews SECUNEWS

Exit, le clip d'Edward Snowden et de Jean-Michel Jarre dévoilé

Le duo le plus surprenant de l’année a enfin sorti son clip musical. La vidéo a été publiée jeudi 28 avril 2016. Le lanceur d'alerte Edward Snowden, toujours recherché par les autorités américaines après ses révélations sur le système d'écoutes de la 'NSA', est un vrai fondu de musique électronique. Sur le morceau en question, sa voix, rare, émerge du bruit pour questionner le concept de vie privée, de liberté d'expression et de droits collectifs. Comme un mantra, Edward Snowden répète à plusieurs reprises : "Si vous ne vous battez pas, qui le fera pour vous ?" Composé par Jean Michel Jarre, Le morceau Exit contient des déclarations enregistrées par Edward Snowden, le célèbre lanceur d’alerte, ex-analyste de la NSA, le service des renseignements américains. Toute l’imagerie de l’espionnage est au rendez-vous, caméras de surveillance, satellites, bases de données… C’est le quotidien britanniqueThe Guardian qui a mis les deux hommes en contact. L’histoire d’Edward Snowden, rendu célèbre pour avoir divulgué des documents accablants sur les méthodes de collecte de données de la NSA, évoque à Jean Michel Jarre la période de la Résistance en France. [quote]Ça m’a tout de suite évoqué ma mère', raconte Jarre 'La première fois que j’ai lu des choses au sujet d’Edward, ça m’a tout de suite évoqué ma mère. Elle a rejoint la Résistance en 1941, lorsque les Français pensaient que les Résistants étaient juste des fauteurs de trouble. Ma mère m’a toujours dit que lorsque la société génère des choses que l’on ne peut pas supporter, on doit s’insurger', explique-t-il.[/quote] Le morceau est à découvrir dans le prochain album de Jean Michel Jarre Electronica 2, le 6 mai 2016. On y retrouve des collaborations avec des artistes très variés, des Pet Shop Boys à Christophe, en passant par Cyndi Lauper ou Hans Zimmer mais aussi, et c'est encore plus surprenant, avec un certain Edward Snowden. Et il y a un vrai message derrière. C'est bien plus qu'un coup médiatique mais le sujet ne pouvait être plus d'actualité. Au moment-même où trois lanceurs d'alerte sont soumis aux questions de la justice luxembourgeoise, dans le cadre de l'affaire dite des "LuxLeaks", Jean-Michel Jarre s'engage clairement. En enregistrant ce titre avec Edward Snowden, Exit, il voulait dénoncer cette chasse à l'homme organisée par les trois plus grandes organisations mondiales, le 'FBI', la 'NSA' et la 'CIA'. Jean-Michel Jarre, qui vit avec la technologie et ses avancées depuis plus de 40 ans, a trouvé dans le message de Snowden une force qui l'interroge encore aujourd'hui, autour de la notion de populisme et de contrôle des masses. Ce rapport à la technologie est au centre du projet titanesque de Jean-Michel Jarre lancé il y a cinq ans, Electronica, dont le deuxième volume sort ce vendredi, donne la parole aux créateurs de sons (Jeff Mills, Christophe, Sébastien Tellier ou Hans Zimmer) pour faire émerger une réflexion sur notre société contemporaine. Et Jean-Michel Jarre, l'habitué des concerts gigantesques, se réjouit déjà de faire entendre la voix d'Edward Snowden le 14 Juillet 2016, lors d'un show symbolique aux Arênes de Nîmes.

06 May 2016 LIRE L'ACTU
100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde Archives Secunews SECUNEWS

100 Go d'espace disque et 75 millions de dollars pour le plus gros jeu du monde

Star Citizen, le très attendu jeu solo et multijoueur à la croisée du MMO, du jeu de tir à la première personne et de la simulation de combat spatial, devrait occuper plus de 100 Go sur les disques durs des joueurs. C'est en tout cas ce qu'affirme Jeremy Masker, l'un des Game Director, par la voie du forum officiel de Star Citizen. Ce n'est qu'une estimation, mais le client du jeu, c'est-à-dire l'ensemble des dossiers et fichiers à télécharger avant de pouvoir exécuter Star Citizen, pourrait donc battre un record. [quote]100 Go, c'est deux fois la taille annoncée de la version de GTA 5 sur PC ou encore quatre fois la place occupée par certains MMO déjà lancés. La gloutonnerie d'espace de stockage ne s'arrête pas là, certains patches pourraient atteindre jusqu'à 20 Go lorsque des fichiers vitaux du jeu seront améliorés post-lancement.[/quote] Pourquoi autant de place ? Tout d'abord parce que SC devrait être immensément grand, avec des quantités industrielles de galaxies à découvrir et de bases spatiales à arpenter. [quote]Il sera construit autour de plusieurs modules de jeu, visibles sur cette section du site officiel, de plus, il se vante de pouvoir offrir des graphismes à couper le souffle. On parle de textures ultra détaillées et complexes, de localisation des dégâts réalistes, et d'images en... 8K soit en 7680 par 4320 pixels, signalons d'ailleurs que le moteur graphique utilisé n'est autre que le CryEngine, qui a permis la modélisations de jeux comme la trilogie 'Crysis' mais aussi R'yse : Son of Rome' ou encore 'ArcheAge'.[/quote] C'est grâce au site KickStarter que le développement du jeu des studios Cloud Imperium Games a pu commencer, financé par de futurs joueurs et mécènes croyant en la viabilité du projet de Chris Roberts, le créateur. Il faut dire que ce dernier est à l'origine de titres qui ont marqué toute une génération de joueurs, comme 'Wing Commander' ou encore 'Freelancer'. Ils ont amassé presque 75 millions de dollars (offerts par 797.409 participants) et comptent, en tout, récolter aux environs de 100 millions de dollars. Rappelons que Star Citizen apparait dans le livre Guiness World Record de 2015 au titre de 'plus gros projet de financement participatif'. Sortie prévue pour 2016, faites chauffer vos teraoctets!. Clic pour accéder au site officiel. (anglais)

15 Mar 2015 LIRE L'ACTU
Nouveau vol de données chez Orange, 1,3 million de clients touchées Archives Secunews SECUNEWS

Nouveau vol de données chez Orange, 1,3 million de clients touchées

L'opérateur prévient que des pirates informatiques ont volé des informations sur ses abonnés, mais aussi sur des clients d'autres opérateurs. C'est le second piratage d'importance en trois mois. Trois mois après un vol massif de données personnelles qui avait touché environ 800.000 clients, l'opérateur a été à nouveau victime d'une intrusion informatique. Dans un message posté sur son site Internet, il reconnaît avoir "constaté un accès illégitime sur une plateforme technique d'envoi de courriers électroniques et de SMS qu'elle utilise pour ses campagnes commerciales. Cet accès a entraîné la copie d'un nombre limité de données personnelles" par les pirates. Pas moins de 1,3 million de personnes auraient été touchées, cette fois, ses abonnés ne sont pas les seuls touchés. La base de données attaquée comprenait aussi des informations de clients d'autres opérateurs, consignés à des fins de prospection. [quote]"Par souci de transparence, nous avons informé l'ensemble des personnes concernées de l'existence et de la résolution de ce fait", dit Orange.[/quote] Les informations bancaires épargnées [quote]Les données personnelles concernées sont au minimum, le nom et le prénom des Français dont les coordonnées figuraient dans les bases d'Orange, mais aussi, parfois, leur adresse mail, leurs numéros de mobile et de téléphone fixe, le nom de leur opérateur mobile et Internet, ainsi que leur date de naissance, les informations bancaires n'ont en revanche pas été touchées.[/quote] Les données volées, parfois publiques, sont précieuses pour les pirates informatiques. Ils peuvent s'en servir pour adresser des messages personnalisés à leurs victimes, en se faisant passer pour un opérateur téléphonique ou une banque, et ainsi récupérer des mots de passe de messagerie ou des identifiants de connexion à un compte bancaire. C'est ce que l'on appelle la technique du "phishing" (hameçonnage). Utiliser plusieurs mots de passe L'opérateur télécom affirme que les actions nécessaires ont été mises en oeuvre afin de corriger les dysfonctionnements techniques et empêcher tout nouvel accès illégitime à ces données. Il n'est pas seul concerné. Des grands groupes traditionnels, comme des grands acteurs du Web, sont régulièrement touchés par ce type d'intrusions et par le phishing. La France figure dans les dix pays les plus ciblés par ces attaques, selon un rapport du spécialiste en sécurité informatique Kaspersky. EDF avait reçu 40.000 signalements de courriels suspects durant le seul mois de janvier 2013. [quote]Face à ces menaces, il est recommandé de vérifier que les liens contenus dans des messages électroniques envoyés par une banque, un opérateur télécom ou un réseau social renvoient bien vers leurs adresses Internet, et non vers des sites frauduleux. Pour limiter les dégâts en cas de piratage, il aussi conseillé d'utiliser des mots de passe différents et complexes sur les services les plus sensibles, cela permet d'éviter que des identifiants de messagerie servent ensuite à acheter sur des site d'e-commerce ou à vider un compte en banque.[/quote] Clic pour lire toutes les actus sur le Phishing secunews.org: Conseille à tous les utilisateurs de s’assurer qu’ils disposent sur leur ordinateur d’un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d’un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d’empêcher que vos PC ou vos appareils mobile ne deviennent un élément d’un réseau de zombie botnet

07 May 2014 LIRE L'ACTU
Projet Loon de Google, un accès internet via des ballons dans la stratosphère Archives Secunews SECUNEWS

Projet Loon de Google, un accès internet via des ballons dans la stratosphère

Google a annoncé samedi le lancement expérimental de trente ballons dans la stratosphère afin de relayer une connexion internet vers des zones difficiles d'accès. Après ses lunettes futuristes baptisées Google Glass, le géant américain expérimente un accès internet via des ballons dans la stratosphère. Trente ballons gonflables ont ainsi été lancés en Nouvelle-Zélande, dans la région de Canterbury, et la connexion qu'ils devraient délivrer va être testée par cinquante volontaires au sol grâce à une antenne installée sur le toit de leur habitation. [quote]Deux tiers de la population mondiale n'ont toujours pas accès à une connexion rapide et bon marché, et il reste beaucoup de chemin à parcourir dans ce domaine", indique le groupe américain dans son communiqué.[/quote] Un projet baptisé "Loon" Le projet "Loon" (raccourci de "balloon" (ballon en anglais) mais qui signifie aussi "fou" ou "dingue") propose de recourir à des flottes de ballons dérivant au niveau de la stratosphère afin de fournir un accès internet aux zones survolées. [quote]Nous n'en sommes qu'aux balbutiements du projet, mais nous avons d'ores et déjà conçu un système qui utilise des ballons, transportés par le vent à des altitudes deux fois supérieures à celles des vols commerciaux, pour fournir un accès à internet à des vitesses comparables, voire supérieures à celles des réseaux 3G actuels", explique le groupe.[/quote][quote]Cette idée peut sembler farfelue, mais elle repose sur des bases scientifiques solides, argumente Google, qui s'est également associé à un opérateur télécoms néo-zélandais pour fournir la connexion internet localement.[/quote] Projet Loon de Google, un accès internet via des ballons dans la stratosphère Le contrôle des ballons Le groupe indique avoir élaboré un système pouvant contrôler la trajectoire des ballons. [quote]"Grâce aux énergies solaire et éolienne, nous pouvons modifier leur altitude pour qu'ils utilisent les vents que nous souhaitons". Google dit également avoir mis au point "des algorithmes et des systèmes informatiques complexes" pour que chaque ballon "soit positionné dans la zone souhaitée au moment voulu".[/quote] Après la Nouvelle-Zélande, Google souhaite étendre l'expérimentation dans des pays à la même latitude, comme l'Afrique du sud, l'Uruguay, l'Australie ou encore le Chili. Ce projet "Loon" est issu du centre de recherches spécial GoogleX Lab à Mountain View en Californie, placé sous la direction de Sergey Brin, l'un des co-fondateurs de Google, ce laboratoire a déjà développé le projet Google Glass (les lunettes connectées à internet) ou encore des modèles de voitures sans conducteur.

16 Jun 2013 LIRE L'ACTU
Facebook dévoile son moteur de recherche, Graph Search Archives Secunews SECUNEWS

Facebook dévoile son moteur de recherche, Graph Search

Lors de sa première conférence de presse produit depuis son introduction en Bourse, Facebook a dévoilé un moteur de recherche, baptisé "Graph Search". Attendu au tournant, le réseau social a dévoilé à cette occasion un moteur de recherche, appelé "Graph Search", il s'agit du troisième pilier sur lequel repose Facebook, avec le profil (timeline) et le fil d'actualité (newsfeed), a expliqué Mark Zuckerberg. Citation: une nouvelle façon d'accéder à des contenus sur Facebook", a-t-il résumé. "Comme toutes les bases de données, vous devriez pouvoir faire une recherche dans Facebook", a expliqué Mark Zuckerberg. La montagne de données à balayer est colossale, le réseau social revendique 1 milliard d'utilisateurs, 240 milliards de photos et plusieurs milliards de liens entre tous ces contenus. Par ailleurs, chacun de ces contenus a sa propre audience, puisque les utilisateurs peuvent choisir avec qui ils partagent tout ce qu'ils mettent en ligne. Pour l'heure, Graph Search permet donc d'explorer toutes les connexions que Facebook a créées entre quatre types de contenus: - Des personnes - Des photos - Des lieux - Des centres d'intérêt. Par exemple, il permet de voir quels sont les restaurants préférés par ses amis dans une certaine localité, ou bien de voir toutes les photos de Paris prises par son entourage, ou encore si on cherche à recruter, quels sont les créateurs d'entreprise qui ont aussi été chefs de projet. Les recherches complétées par Bing Fort des millions de commentaires et like collectionnés au fil des ans, Facebook hiérarchise ces contenus par popularité, son algorithme intègre aussi les check-in (enregistrements dans des lieux) et le vocabulaire associé à certains contenus. Alors que Facebook est régulièrement sous le feu des critiques pour atteinte à la vie privée, le réseau social a insisté: "On ne peut que rechercher des contenus qui ont déjà été partagés avec vous." Les résultats des recherches seront complétés par des résultats dénichés sur le Web par Bing, le moteur de recherche de Microsoft. Ce dernier est le partenaire privilégié de Facebook depuis une prise de participation au capital fin 2007. Citation: "C'est mieux de voir des résultats de recherche Web que de voir rien du tout lorsqu'on fait une recherche", a justifié Mark Zuckerberg. Selon ce dernier, Facebook aurait aussi eu des conversations avec Google, le géant de la recherche en ligne, mais Microsoft s'est montré plus prompt à faire des ajustements nécessaires, notamment en matière de vie privée, a expliqué le jeune patron.

17 Jan 2013 LIRE L'ACTU
Twitter, paralysé par une panne géante, dément toute attaque pirate Archives Secunews SECUNEWS

Twitter, paralysé par une panne géante, dément toute attaque pirate

Le réseau de microblogging Twitter, affirme avoir été victime, jeudi entre 16h et 18h, d'un bogue en cascade qui a duré plus de deux heures. Un groupe de hackers a pourtant revendiqué une attaque informatique. Il n'y avait aucun moyen d'accéder au site, toute tentative renvoyant vers une page d'erreur. Citation:"Il se pourrait que des utilisateurs aient des problémes pour se connecter à Twitter, nos ingénieurs sont au travail pour résoudre le probléme", avait alors indiqué une porte-parole. Globalement, aucun nouveau message ne s'est affiché sur Twitter jusqu'à 19h, heure de Paris. Plus tard dans la soirée, le site de microblogs a expliqué les raisons de la panne: Citation:"Elle est due à un bogue en cascade dans un des composants de notre infrastructure." Aucune précision n'a été fournie sur l'ampleur de la panne, sa localisation ni le nombre de comptes touchés, dans le même temps, un groupe de hackers donnait une tout autre explication, revendiquant une attaque informatique. Le compte militant UGNazi a ainsi écrit, dés que Twitter est redevenu opérationnel: "Nous venons de mettre ìTango Downî twitter.com pendant 40 minutes dans le monde entier!" Dans le jargon militaire des forces spéciales, "tango down" signifie qu'un ennemi a été abattu. S'abritant derriére une imagerie nazie par provocation, UGNazi serait vaguement affilié à LulzSec (un groupe de hackers militants qui agit pour le lulz), la plaisanterie, UGNazi s'en serait déjà pris à "Google" et, plus récemment, à "WHMCS", un service de facturation en ligne, le groupe pirate aurait récupéré des éléments confidentiels reliés à 500.000 clients (mots de passe, numéros de cartes de crédit). Un effet domino Twitter a-t-il réellement été piraté ? Johannes Ullrich, directeur technique de la société de sécurité informatique "SANS Internet Storm Center", ne cachait pas ses doutes quant à la possibilité d'une attaque par déni de service ( Déni de service ). Citation:"Il est peu probable qu'il s'agisse d'une attaque DDOS, puisque le site est toujours réactif. Il est plus probable qu'il s'agisse d'une panne de logiciel ou d'équipement", remarquait-il. L'expert en sécurité informatique penche volontiers vers l'explication de Twitter, le bogue en cascade, autrement dit un probléme affectant un appareil, qui en révéle d'autres, par effet domino. Citation:"Il est probable que Twitter ait de nombreuses bases de données et serveurs. Le systéme permet en général qu'un serveur tombe en panne sans que cela touche les autres, mais il peut arriver qu'en raison d'un bogue dans le systéme un autre serveur soit touché, s'arrête, et que cela provoque des problémes sur un troisiéme", a expliqué Johannes Ullrich . Jeudi soir, Twitter a donc publié un billet confirmant "un bogue en cascade". Twitter n'en révéle pas la nature, mais précise "qu'il ne s'agissait pas d'une vulnérabilité logicielle unique, mais plutôt d'un effet en cascade impactant d'autres éléments", ce qui a pu avoir un effet sur les utilisateurs du monde entier. Pour régler le probléme, Twitter est revenu à une version précédente, stable, du systéme.

25 Jun 2012 LIRE L'ACTU
LizaMoon une attaque SQL de grande ampleur Archives Secunews SECUNEWS

LizaMoon une attaque SQL de grande ampleur

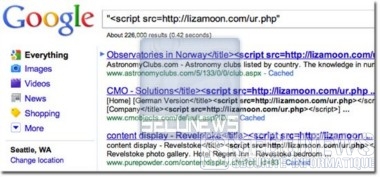
Repérée depuis le 29 mars 2011, cette attaque par injection de code malveillant dans des bases de données SQL se propage à grande vitesse, plus de 500.000 url auraient été infectées. Certains parlent déjà de la plus grande attaque par injection SQL C'est l'éditeur de solutions de sécurité WebSense qui a repéré cette attaque baptisée "LizaMoon" en raison du premier nom de domaine vers lequel les victimes ont été redirigées. Les internautes visitant un site contaminé sont redirigés vers une page les avertissant de la présence d'un malware sur leur ordinateur qui propose les services d'un faux antivirus payant. Une simple ligne de code (je peux pas mettre la ligne de code sinon mon antivirus bloque mon site a chaque lecture de la news mais vous le retrouverez dans l'image ou le communiqué) Les chercheurs de WebSense ont indiqué avoir été prévenus par des personnes qui avaient détecté ce code malveillant dans leur base de données Microsoft SQL Server 2003 et 2005. Il s'agit d'une simple ligne de code qui est injectée dans le site et déclenche une redirection vers une page piégée. Selon le dernier recensement effectué au cours du weekend, plus de 550.000 url étaient déjà contaminés. Accéder au communiqué de Websens (anglais) old.secunews.org : Conseille à tous les utilisateurs de s'assurer qu'ils disposent sur leur ordinateur d'un antivirus configuré pour se mettre à jour automatiquement et fréquemment, des derniers correctifs de sécurité diffusés,d'un logiciel pare-feu,éviter le plus possible les sites Web inconnus ou peu recommandables et de vous méfiez des mails reçus de provenance inconnue afin d'empêcher que vos PC ne deviennent un élément d'un réseau de zombie ( botnet )

04 Apr 2011 LIRE L'ACTU
Les fonctionnalités des rootkits et comment les contrer? Archives Secunews SECUNEWS

Les fonctionnalités des rootkits et comment les contrer?

Les auteurs de virus ont toujours fait face à un sempiternel problème: Comment conserver la présence des codes malicieux le plus longtemps possible à l'insu des utilisateurs et des solutions antivirus? Citation: "Cette question est d'autant plus actuelle que ces derniers temps, l'écriture de programmes malfaisants n'est plus tellement une affaire de développement personnel mais de business. Effacer ces traces est donc le thème en vogue pour les pirates hommes d'affaires". Par quels moyens peut-on cacher un programme voleur de données bancaires ou encore un serveur proxy illégal destiné à la diffusion de spams depuis l'ordinateur d'une victime ?. Les cyber escrocs d'aujourd'hui règlent ce problème de la même façon que les réglaient les cyber hooligans il y a 10-15 ans. Un des premiers virus connus pour PC se nommait ( Virus.Boot.Brain.a ) un virus du secteur de boot qui s'octroyait les fonctions d'accès au disque et lors de la lecture du secteur de démarrage (par exemple du programme antivirus), substituait les données originales par des données infectées. Avec le temps, ces mêmes mécanismes furtifs (l'interception des fonctions système et substitution des données) ont continué d'être utilisés dans les virus Windows (Virus.Win32.Cabanas.a ). Dans le monde Unix, les programmes malicieux n'ont pas encore été diffusés à une aussi large échelle que dans DOS et Windows, c'est pourtant de là que vient le terme " rootkit ", terme qui est désormais utilisé en référence aux technologies furtives utilisées par les auteurs de Trojans sous Windows. Le terme rootkit désigne une série de programmes qui permettent au pirate de s'installer sur une machine et d'empêcher sa détection]. Pour se faire, les fichiers exécutables (login, ps, ls, netstat etc.) ou bien les bibliothèques (libproc.a) sont modifiés, ou encore, un module noyau est installé. Dans tous les cas, le but est d'empêcher que l'utilisateur ne reçoive des informations indiquant la présence d'activités nuisibles sur son ordinateur. Ces derniers temps, l'utilisation des technologies de rootkit pour masquer la présence de logiciels malfaisants est de plus en plus populaire comme le montre le graphique ci-dessous: (Fig 1. Fréquence d'utilisation des technologies rootkit dans les logiciels malfaisants.) Citation: Notons bien que la popularité des rootkit est liée à la libre diffusion sur le réseau Internet de textes sources de nombreux rootkit et, y apporter des changements n'est pas une tache très compliquée pour les auteurs de logiciels malicieux. La croissance des rootkit est également favorisée par le fait que la majorité des utilisateurs de système d'exploitation Windows travaille sous les droits d'un administrateur, ce qui facilite grandement l'installation de rootkit dans les ordinateurs . Les auteurs de virus ainsi que les développeurs de spyware "légaux" font l'éloge de ces programmes du fait qu'ils sont invisibles pour l'utilisateur et impossibles à détecter par les solutions antivirus. Voyons de plus près la situation sous Windows et sous Unix Technologie de Rootkit sous Windows - Masquage de présence dans le système A l'heure actuelle, on peut diviser en deux sections les méthodes utilisées par les rootkit pour cacher leur présence dans le système: - 1. modifications du chemin des programmes exécutables - 2. modification des structures du système . Ces méthodes sont utilisées pour masquer l'activité dans le réseau, les clés de registre, différents processus c'est-à-dire tous les éléments qui permettent à l'utilisateur, dans une certaine mesure,d'identifier un programme malveillant sur son ordinateur. La première méthode pour masquer l'information peut être réalisée aussi bien sous le mode utilisateur que sous le mode noyau. Sous mode utilisateur c'est relativement simple. Le plus souvent, une méthode basée sur l'interception de fonctions API est mise en oeuvre pour modifier le chemin d'accès vers ces exécutables: (Fig. 2. Interception des requêtes vers les fonctions API) Cette méthode exploite le fait que les fonctions API sont sollicitées par des applications qui soit utilisent des champs de données spéciaux (tableaux d'import/export), soit qui contactent une adresse reçue par la fonction GetProcAddress API. Le code du programme s'installe dans les modules DLL, qui par la suite s'introduisent dans l'espace d'adresses existantes dans le gestionnaire des tâches, ce qui donne au malfaiteur la possibilité de contrôler toutes les applications de l'utilisateur. Le procédé des modifications des chemins d'accès aux exécutables est bien documenté et facile à installer, favorisant l'utilisation de telles technologies par les rootkit. Cependant, les réalisations de rootkit en mode utilisateur ont un gros défaut, à savoir le faible niveau de masquage de l'information. En d'autres termes, la présence dans le système en mode utilisateur peut être détectée sans difficultés à l'aide d'utilitaires spécifiques. En conséquence de quoi, on constate une hausse d'intérêt majeure envers les rootkit en mode noyau, même si ces derniers sont beaucoup plus complexes à développer. Penchons-nous sur les méthodes en mode noyau, ces dernières se caractérisant par un bien meilleur camouflage de l'information. Une forte majorité de rootkit en mode noyau utilise des structures de système d'exploitation non documentées. Par exemple: L'interception de services de KeServiceDescriptorTable est très largement utilisée, et la quantité de services dans ce tableau peut varier d'une version de système d'exploitation à une autre. Cela oblige les développeurs de rootkit à effectuer rapidement une analyse supplémentaire du code du système d'exploitation pour déterminer les indicateurs du tableau susmentionné. Cette approche, dans son principe, n'est pas sans rappeler l'interception des fonctions API. La méthode de modifications de la liste système PsActiveProcessList est un exemple des modifications des structures du système. Cette méthode est utilisée par le rootkit FU qui permet de cacher tout processus de la majorité des utilitaires systèmes (Fig. 3. Liste des tâches avant installation du rootkit.) Sur l'illustration 3, le rédacteur de texte Notepad est visible dans la liste des tâches en cours sous le nom de notepad.exe. (Fig. 4. Liste des tâches après installation rootkit.) La capture d'écran réalisée sur l'illustration 4 a été effectuée après le lancement de rootkit FU, ce dernier ayant pour mission de cacher la tâche. Sur le dessin, il est nettement visible que, alors que le rédacteur est démarré, son nom a disparu de la liste des tâches actives. Détection des rootkit La première étape à franchir pour combattre les rookit est de les détecter. Cette situation est réelle si l'on considère la constante apparition de nouvelles technologies, et que les développeurs de technologies antivirus ont besoin de temps pour analyser et développer des moyens de détection. Cependant, malgré l'apparente difficulté de détecter les rootkit, des méthodes efficaces sont déjà développées et éditées dans la version 6.0 de des logiciels qui sont en test beta au sein du Laboratoire Kaspersky. Etudions la réaction de notre logiciel sur l'apparition de rootkit FU dans un système. L'installation d'un rootkit dans un système signifie le camouflage d'une tâche en cours. Le sous-système anti-rootkit détecte cette action et envoie à l'utilisateur les notifications correspondantes (voir figure 5): (Fig.5. Détection de tâches cachées et inconnues.) Ce sous-système permet de déterminer la présence non seulement des rootkit ajoutés dans la base antivirus sur la machine d'un internaute, mais également ceux qui sont encore inconnus. Un sous-système identique officie pour la [b]détection de rootkit en mode utilisateur, rootkit qui ont été analysés au début de notre étude et qui injectent des DLL à d'autres procédés. Dans ce cas-là, le sous-système de protection notifie à l'utilisateur qu'un procédé spécifique est en train d'infiltrer un code dans un espace d'adresses étranger: Fig.6 Détection d'infiltration de code dans une espace d'adresses étranger. Rootkit – technologie pour Unix - Masquage de présence dans le système La situation dans Unix rappelle fortement celle de Windows. L'attaquant installe le rootkit sur l'ordinateur une fois qu'il a obtenu les accès privilèges (accès root). Les accès root, indispensables pour installer la majorité des rootkit, sont accessibles via des vulnérabilités bien connues si le malfaiteur a accès au système avec les mêmes droits qu'un utilisateur ordinaire. Dans ce cas-là, il peut utiliser un exploit local ou un utilitaire pour forcer les bases protégées par mots de passe. Si le malfaiteur ne dispose pas des droits nécessaires pour s'infiltrer dans le système, alors il peut utiliser un exploit à distance ou, par exemple, un sniffeur de claviers pour obtenir les mots de passe. L'interception de mots de passe peut être utilisée pour de nombreux services (ftp, telnet etc.) du fait que ces derniers transmettent les mots de passe sur le réseau non crypté. En fonction de ces capacités, le rootkit peut contenir divers programmes malicieux [trojan-DDoS], [backdoor] et autres qui s'installent sur la machine compromise, et attendent de la part de l'attaquant un ordre à exécuter. De plus, les rootkit peuvent contenir un patch qui colmate la brèche dans le système afin d'éviter l'infiltration d'un attaquant tiers. Tout comme dans Windows, Unix fait face à des rootkit aussi bien au niveau des applications qu'au niveau du noyau. Voyons les rootkits en mode utilisateur. En général, les rootkit se composent de versions de programmes ordinaires 'infecté par trojan' masquant la présence de ses composants dans le système, et de backdoor (porte ouverte) assurant un passage secret dans le système. Comme exemple de rootkit en mode utilisateur, on trouve: - lkr - trOn - ark - et autres. Prenons tr0n comme exemple de rootkit en mode utilisateur. Pour cacher sa présence dans le système, ce rootkit exécute une série d'actions. Au moment de son installation, il stoppe syslogd-demon, puis remplace par ses Trojans les utilitaires de systèmes suivants: - du - find - ifconfig - login - ls - netstat - ps - top - sz. De plus, une version Trojan de syslogd-demon est rajoutée dans le système. Enfin, un sniffeur est demarré en tâche de fond, le lancement des daemons telnetd, rsh, finger est rajouté dans inetd.conf, inetd est redémarré et syslogd est démarré à nouveau. D'ordinaire, tr0n se situe dans /usr/src/.puta mais grâce au composant ls déjà installé, le catalogue est invisible. Voyons maintenant le rootkit au niveau du noyau. Les rootkit de ce type possèdent toutes les caractéristiques du type décrit précédemment, mais à un niveau plus bas. Les rootkit en mode utilisateur doivent modifier chaque fichier binaire alors que les rootkit en mode noyau doivent modifier uniquement le noyau, ce qui augmente considérablement la qualité de camouflage de l'information. Il existe plusieurs moyens d'introduire des rootkit dans le système noyau: 1. l'utilisation de LKM, le noyau Linux (comme dans beaucoup d'autres systèmes d'exploitation) permet de télécharger des modules (ou des pilotes systèmes ) “à la volée”, ce qui permet au malfaiteur de modifier les requêtes système du noyau, et de donner des informations erronées (par exemple une liste rectifiée de fichiers). Il est possible d'empêcher de telles attaques en recompilant le noyau système sans le LKM, mais cette méthode présente un défaut (il est indispensable d'inclure tous les pilotes nécessaires dans le noyau): 2. une entrée dans /dev/kmem qui accorde l'accès dans la zone mémoire occupée par le noyau. L'entrée réécrit le noyau 'à la volée'. De cette façon, pour modifier le noyau, il faut simplement trouver une place en mémoire, mais ce n'est pas un problème insoluble. Certaines modifications peuvent être faites, interdisant d'écrire directement dans /dev/kmem. Cela est réalisable par mmap 3. l'infection de modules existants; se distingue de la première méthode du fait que le rootkit ne contient pas de module à part et utilise l'infiltration dans les modules existants. L'adoption d'une telle méthode permet de faire le rootkit stable lors du redémarrage, en infectant quelques modules qui seront téléchargés de toute façon (par exemple, le driver du système fichiers). La détection de Rootkit Pour détecter des rootkit[, il n'y a malheureusement pas de solutions miracles, mais les conseils exposés ci-dessous permettent de détecter la majorité des rootkit actuels: 1. l'observation d'un comportement anormal: - Des fichiers - Utilisation des ressources du réseau - Démarrage de tâches selon un horaire défini et au moment du démarrage, gestion des comptes utilisateurs 2. l'utilisation des utilitaires suivants, qui aident à mettre en évidence la présence de rootkit dans le système: - Saint Jude - Chrootkit - RkScan - Carbonite - Kstat - Rootkithunter - Tripware - Samhain - etc....

10 Oct 2010 LIRE L'ACTU
Les dangers d´Internet pour les mineurs Archives Secunews SECUNEWS

Les dangers d´Internet pour les mineurs

Il me paraissait important[ de parler du sujet d'internet et les mineurs... Internet est un formidable outil de communication et de culture qui ouvre l´accès à des millions de documents et d´innombrables contacts. Alors que le virtuel a pris une place croissante dans notre vie et celle de nos enfants, à l´école comme à la maison, son utilisation n´est pas sans danger. Derrière chaque document, chaque communication, il y a des personnes et les images comme les contacts correspondent à des réalités précises qui ne sont pas toujours bonnes pour les enfants, ni pour les adolescents. Que faire ? Comment réagir ?: Comment assumer notre rôle d´adultes face a de réels dangers lorsque les jeunes exercent normalement leur curiosité, s´approprient les outils plus vite et mieux que certains et risquent de se trouver confrontés aux documents les plus choquants et les plus extrêmes ? La complexité du réseau, comme les dangers réels qu´il présente en terme de contenus, d´absence de sécurité et de protection des données personnelles ne font pas d´Internet un média accueillant pour les enfants. La délinquance et la criminalité qui y trouvent une place grandissante, comme le manque d´éthique d´un grand nombre de sites, présentent de sérieux dangers pour les enfants comme pour les adolescents. -Pas d´Internet sans l´accompagnement des adultes Laisseriez-vous votre enfant se promener ou faire du vélo seul sur l´autoroute ? Non. Il en va de même pour ce qui concerne les autoroutes de l´information sur lesquelles le trafic est intense, parfois déroutant pour des adultes et jamais sans conséquence pour les enfants et les adolescents. -Internet un puissant média au service des hommes Souvent dominé par des forces économiques qui ne tiennent pas compte des utilisateurs, Internet est aussi le terrain d´action privilégié de toutes sortes d´expressions, des plus dignes aux plus délirantes. Avec une délinquance et une criminalité en croissance et sans véritable entrave, le réseau offre à côté de services du plus grand intérêt le triste spectacle des dangers auxquels sont exposés les enfants et les adolescents. Apprendre et ouvrir le dialogue éducatif, prévenir et diffuser le savoir représentent incontestablement les bases d´une bonne utilisation d´Internet auquel les jeunes sont sensibilisés en pratique, mais nullement dans une perspective éducative et de protection contre les dangers auxquels ils sont exposés Si vous avez du mal a comprendre ce document hésiter pas de faire appel a un adulte afin de vous aider a le comprendre. Dix conseils de prudence aux parents 1. Installez l’ordinateur dans une pièce commune Ne laissez pas votre jeune enfant surfer seul sur Internet. 2. Installez des filtres et un contrôle parental et utilisez des moteurs de recherche sécurisés. 3. Développez l’esprit critique de votre enfant et expliquez-lui que tout ce qui se trouve sur Internet n’est pas forcément vrai. 4. Encouragez votre enfant dès le début à vous parler de ce qu’il voit sur Internet, de ce qui le dérange ou le choque. 5. Expliquez-lui ce qui ne vous semble pas acceptable, en tenant compte de son âge et instaurez le dialogue à propos des sites choquants (racisme, violence, pornographie…. 6. Informez votre enfant des risques liés à la divulgation d’informations personnelles (nom, adresse, téléphone, âge, école...) pour éviter que celles-ci ne soient exploitées par des personnes malintentionnées ou utilisées à des fins commerciales. 7. Intéressez-vous aux jeunes et à toutes les personnes qu’il rencontre sur le net et rappelez-lui les risques d’une rencontre réelle. Les personnes sur Internet ne sont pas toujours ce qu’elles prétendent être. 8. Sensibilisez votre enfant aux risques liés à la diffusion d’images personnelles (photos, webcam), elles peuvent être exploitées, truquées et détournées à leur insu. 9. Refusez que l’on publie une photo de votre enfant sur Internet. Cela reste, en outre, interdit sans votre consentement. 10. Internet est un espace public où nul n’est censé ignorer la loi. Encouragez votre enfant à avoir un comportement responsable, tel que dans la vie quotidienne. Dix conseils de prudence pour les enfants 1. Je raconte à mes parents ce que je vis sur Internet. 2. Un ami rencontré sur Internet n’est pas toujours la personne que je crois. Je suis prudent ! 3. Mon nom, mon adresse, mon numéro de téléphone et mon mot de passe sont secrets. 4. Je n’envoie jamais ma photo ni celle de quelqu’un d’autre. 5. Je suis très prudent avec la webcam. 6. Prendre rendez-vous via le tchat peut être dangereux. Je préviens toujours mes parents. 7. Je suis attentif quand je fais des recherches. 8. Si quelque chose me choque ou quelqu’un me dérange, je quitte le site et j’en parle à un adulte de confiance. 9. Tout ce que je trouve sur Internet n’est pas forcément vrai. 10. Je respecte les autres sur Internet (les lois existent aussi sur le Net). Prudence vs maîtrise des technologies, vous êtes peut-être davantage conscient des pièges de l’Internet, mais il y a de grandes chances pour que vos enfants maîtrisent mieux les technologies. Encouragez un échange d’informations afin que vous puissiez apprendre l’un de l’autre. MAJ le 11.8.2015: L’inconscience de jeunes internautes piégées par un inconnu . Un Youtuber américain a choisi la manière forte afin de révéler les risques qu’encourent les jeunes internautes sur les réseaux sociaux. Sur le web, Coby Persin fait partie de ces Youtubers qui publient des expériences sociétales. Cette fois, le jeune homme a choisi de mettre en lumière l’inconscience de certains internautes. Tout débute par un faux compte Facebook. Avec l’accord de leurs parents, Coby Persin ajoute trois jeunes filles dans ses contacts. Âgées respectivement de 12, 13 et 14 ans, ces dernières pensent parler à un adolescent qui vient de déménager en ville. Très vite, elles sympathisent avec ce nouvel arrivant et acceptent même de le rencontrer, sans rien connaître de lui. Chacune à leur tour, les filles vont donc tomber dans le piège tendu par Coby Persin sans se douter que leurs parents les attendent également pour les sermonner. Édifiant! Voir aussi: Vaincre les réseaux pédophiles Parents, prudence! Les dangers d´Internet pour les mineurs L’arnaque à la webcam se propage sur internet

11 Feb 2006 LIRE L'ACTU